Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
EDRを入れたので 安心しきっていませんか? 「導入した」から、「使いこなす」へ。
Search
Sponsored
·
Ship Features Fearlessly
Turn features on and off without deploys. Used by thousands of Ruby developers.
→
かーでぃ
October 04, 2026
Business
160
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
EDRを入れたので 安心しきっていませんか? 「導入した」から、「使いこなす」へ。
かーでぃ
October 04, 2026
More Decks by かーでぃ
See All by かーでぃ
取引先から届く 「セキュリティチェックシート」の読み解き方
kamadamakoto
0
260
kintoneとBabylon.jsと私
kamadamakoto
0
31
ヤカンを動かしてみた話
kamadamakoto
0
27
チェアとコーヒーと私
kamadamakoto
0
20
今更ながらのアイスブレイク
kamadamakoto
0
30
技術書典で客寄せパンダ的にヤカンを動かしてみた話
kamadamakoto
0
38
問合せ割り振り君
kamadamakoto
0
30
"なんでもいい"ってムズカシイ
kamadamakoto
0
37
枯れ木も山のなんとか
kamadamakoto
0
34
Other Decks in Business
See All in Business
会社説明資料
xinghr
0
3.9k
Sasuke Financial Lab 会社概要
sasukefinanciallab
0
930
株式会社デライト 会社紹介資料
ikmwatanabe
0
500
Supermarket Floral Ad Roundup Week 43
karnelson84
0
140
【Progmat】Monthly-ST-Market-Report-2026-Sep.
progmat
0
410
入社4ヶ月で 2つのプロダクトの撤退判断
tkt42u19421
3
5k
キャンバスエッジ株式会社 会社説明資料
canvasedge
0
20k
株式会社Domuz会社紹介資料(採用)
kimpachi_d
0
65k
株式会社うるる エンジニア向け採用資料
uluru_hr
3
140k
Session 1 - Teknik Lobby dan Negosiasi
adeputra13
0
190
株式会社スピークバディ 会社紹介資料
speakbuddy
1
230k
株式会社kanaL|会社紹介資料(Company Deck 2026)
tamagakiyuya
0
210
Featured
See All Featured
The untapped power of vector embeddings
frankvandijk
2
2k
Why Your Marketing Sucks and What You Can Do About It - Sophie Logan
marketingsoph
0
440
Build The Right Thing And Hit Your Dates
maggiecrowley
39
3.5k
Self-Hosted WebAssembly Runtime for Runtime-Neutral Checkpoint/Restore in Edge–Cloud Continuum
chikuwait
0
900
No one is an island. Learnings from fostering a developers community.
thoeni
21
3.9k
Breaking role norms: Why Content Design is so much more than writing copy - Taylor Woolridge
uxyall
1
470
Improving Core Web Vitals using Speculation Rules API
sergeychernyshev
21
1.7k
Kristin Tynski - Automating Marketing Tasks With AI
techseoconnect
PRO
0
560
Building Applications with DynamoDB
mza
96
7.3k
Leading Effective Engineering Teams in the AI Era
addyosmani
9
2.8k
Become a Pro
speakerdeck
PRO
31
6.3k
Building Flexible Design Systems
yeseniaperezcruz
330
41k
Transcript
EDRを入れたので 安心しきっていませんか? 「導入した」から、「使いこなす」へ。 かーでぃらぼ|明日話せるセキュリティネタ会 01
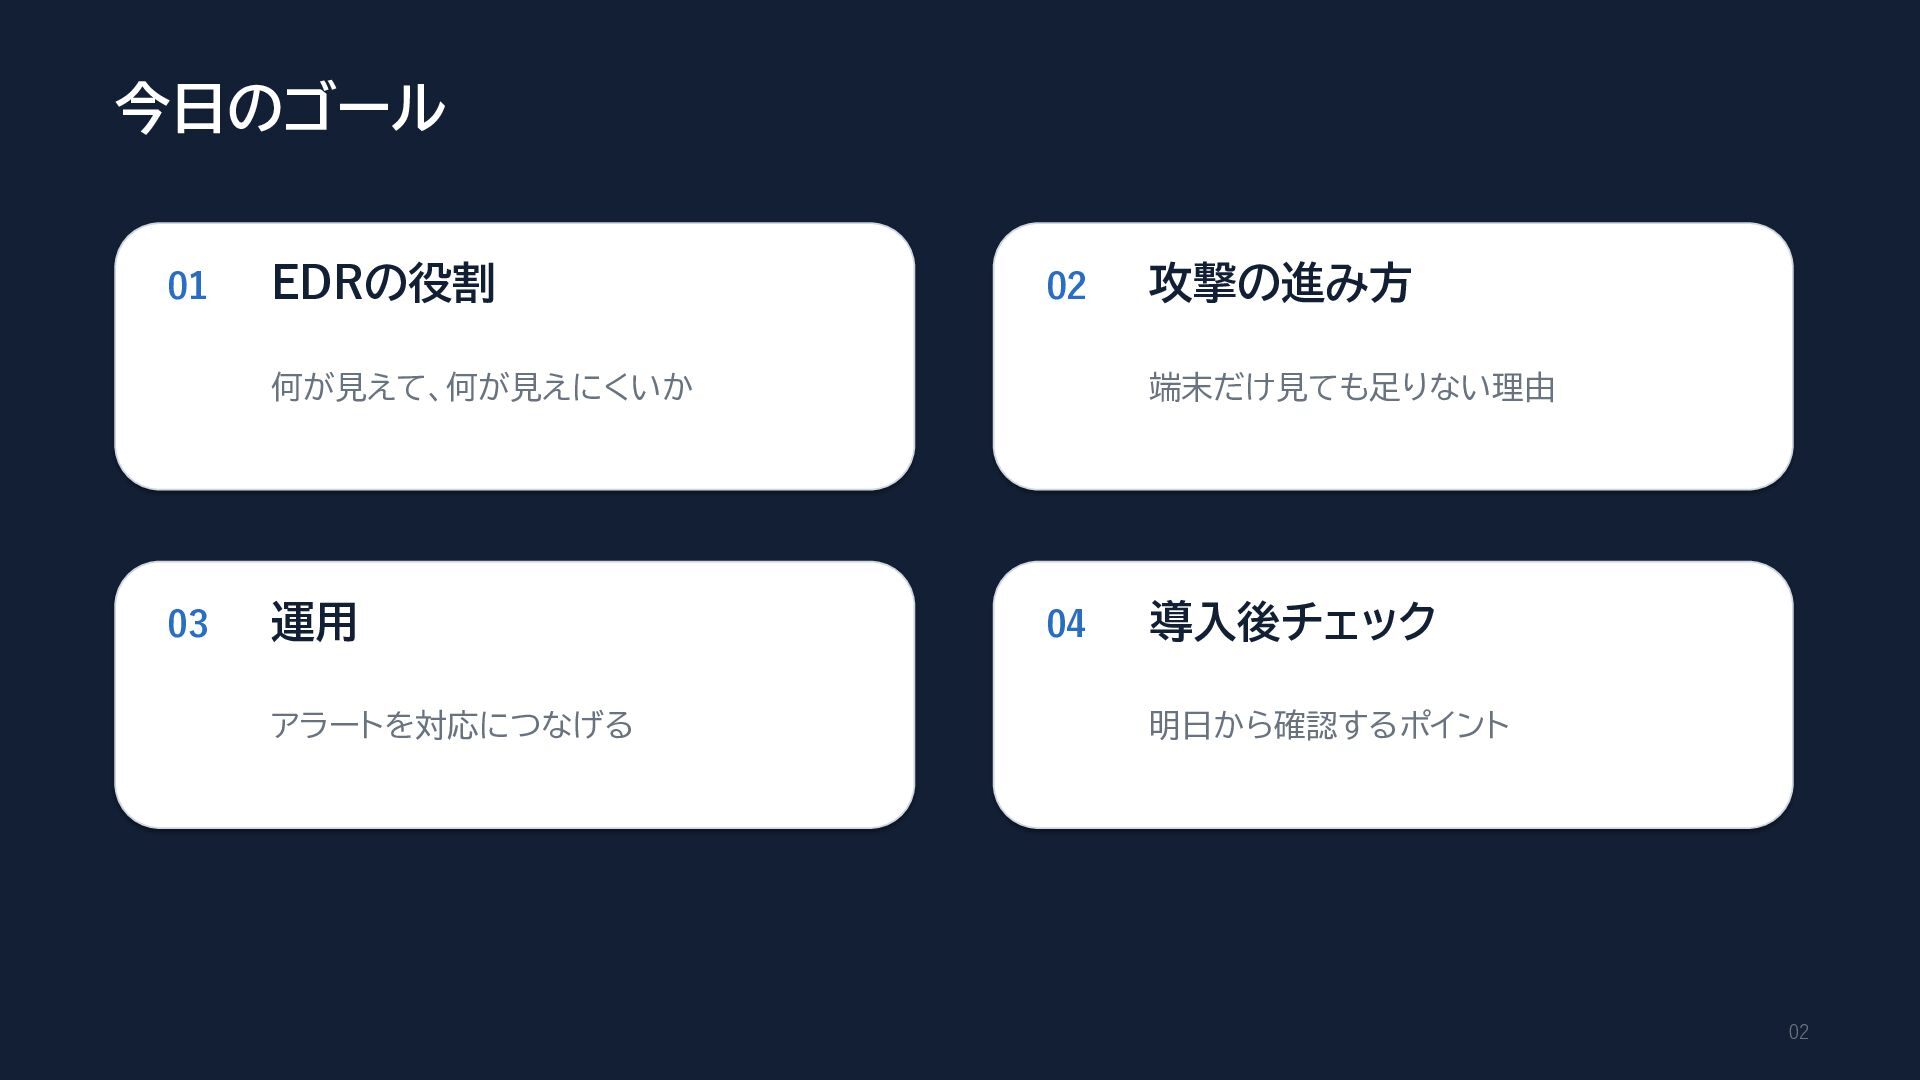
今日のゴール 01 EDRの役割 02 何が見えて、何が見えにくいか 03 運用 アラートを対応につなげる 攻撃の進み方 端末だけ見ても足りない理由
04 導入後チェック 明日から確認するポイント 02
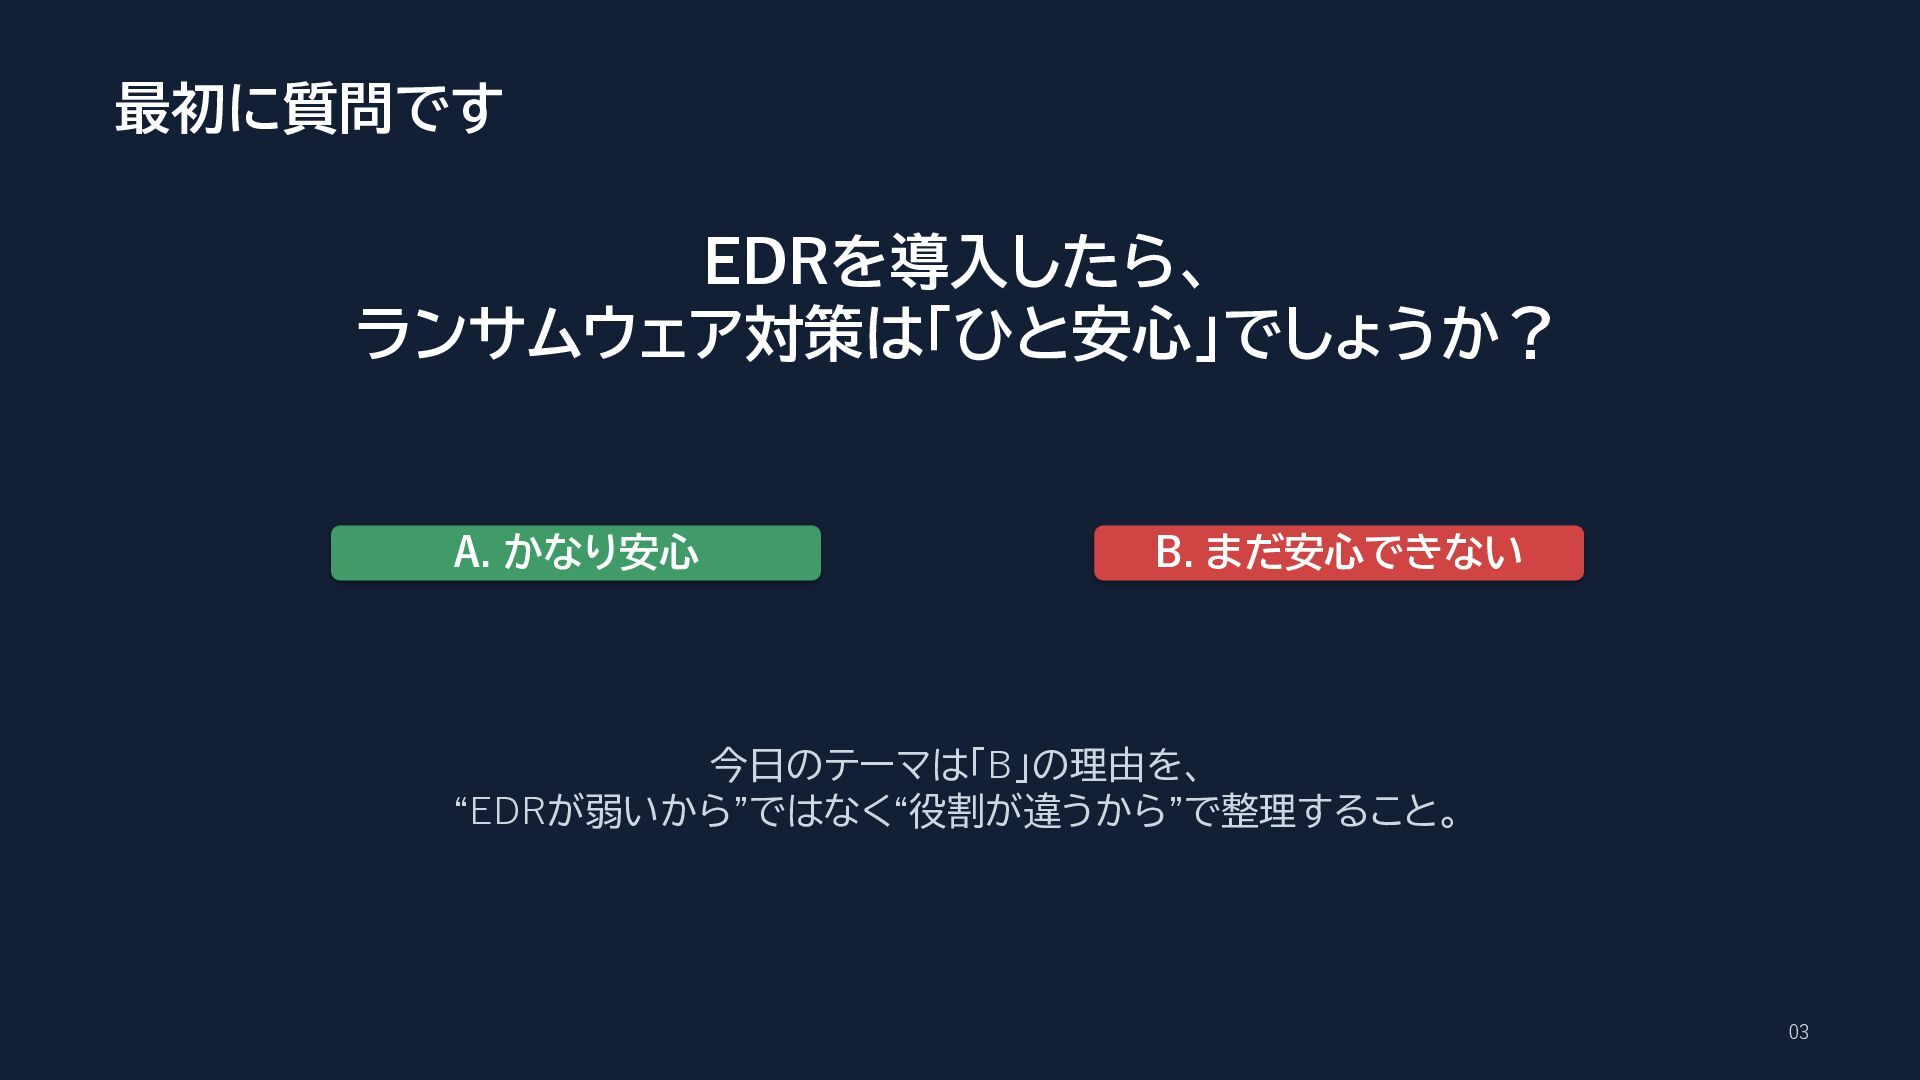
最初に質問です EDRを導入したら、 ランサムウェア対策は「ひと安心」でしょうか? A. かなり安心 B. まだ安心できない 今日のテーマは「B」の理由を、 “EDRが弱いから”ではなく“役割が違うから”で整理すること。 03
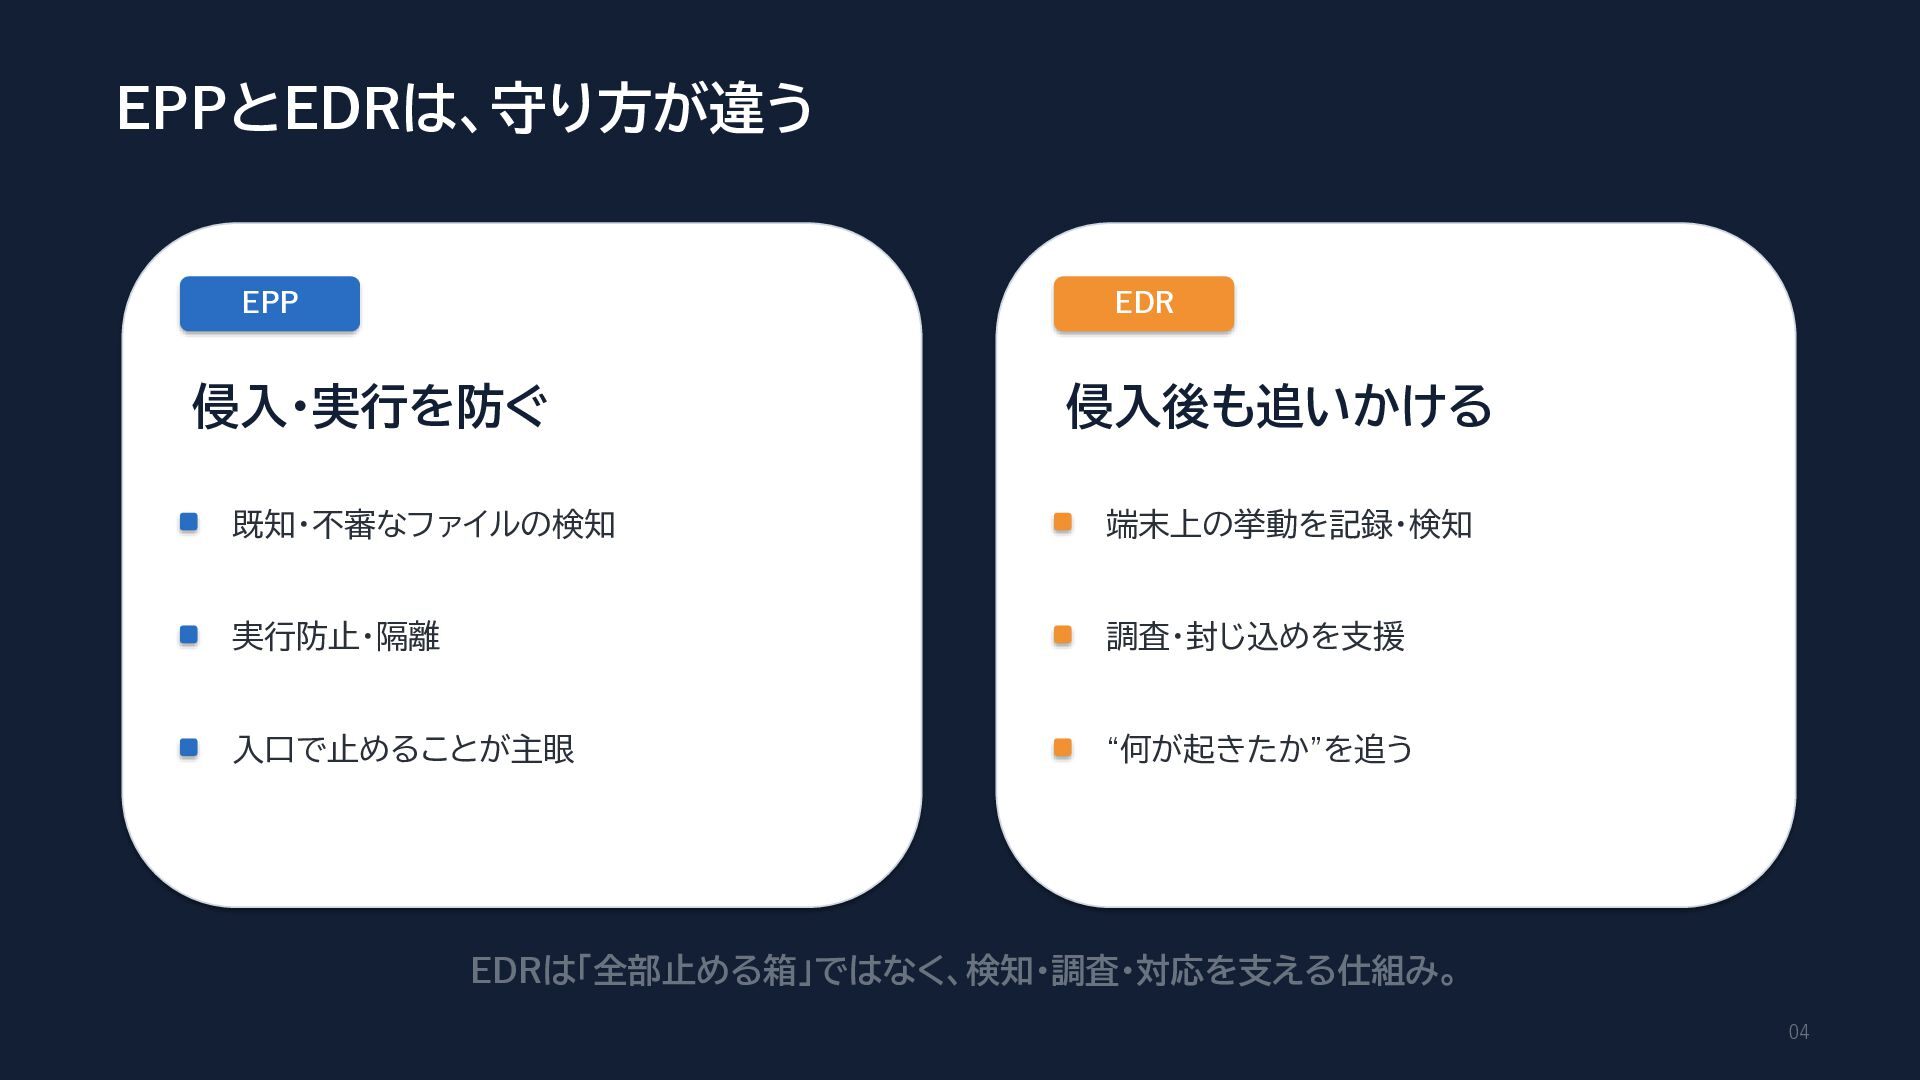
EPPとEDRは、守り方が違う EPP EDR 侵入・実行を防ぐ 侵入後も追いかける 既知・不審なファイルの検知 端末上の挙動を記録・検知 実行防止・隔離 調査・封じ込めを支援 入口で止めることが主眼
“何が起きたか”を追う EDRは「全部止める箱」ではなく、検知・調査・対応を支える仕組み。 04
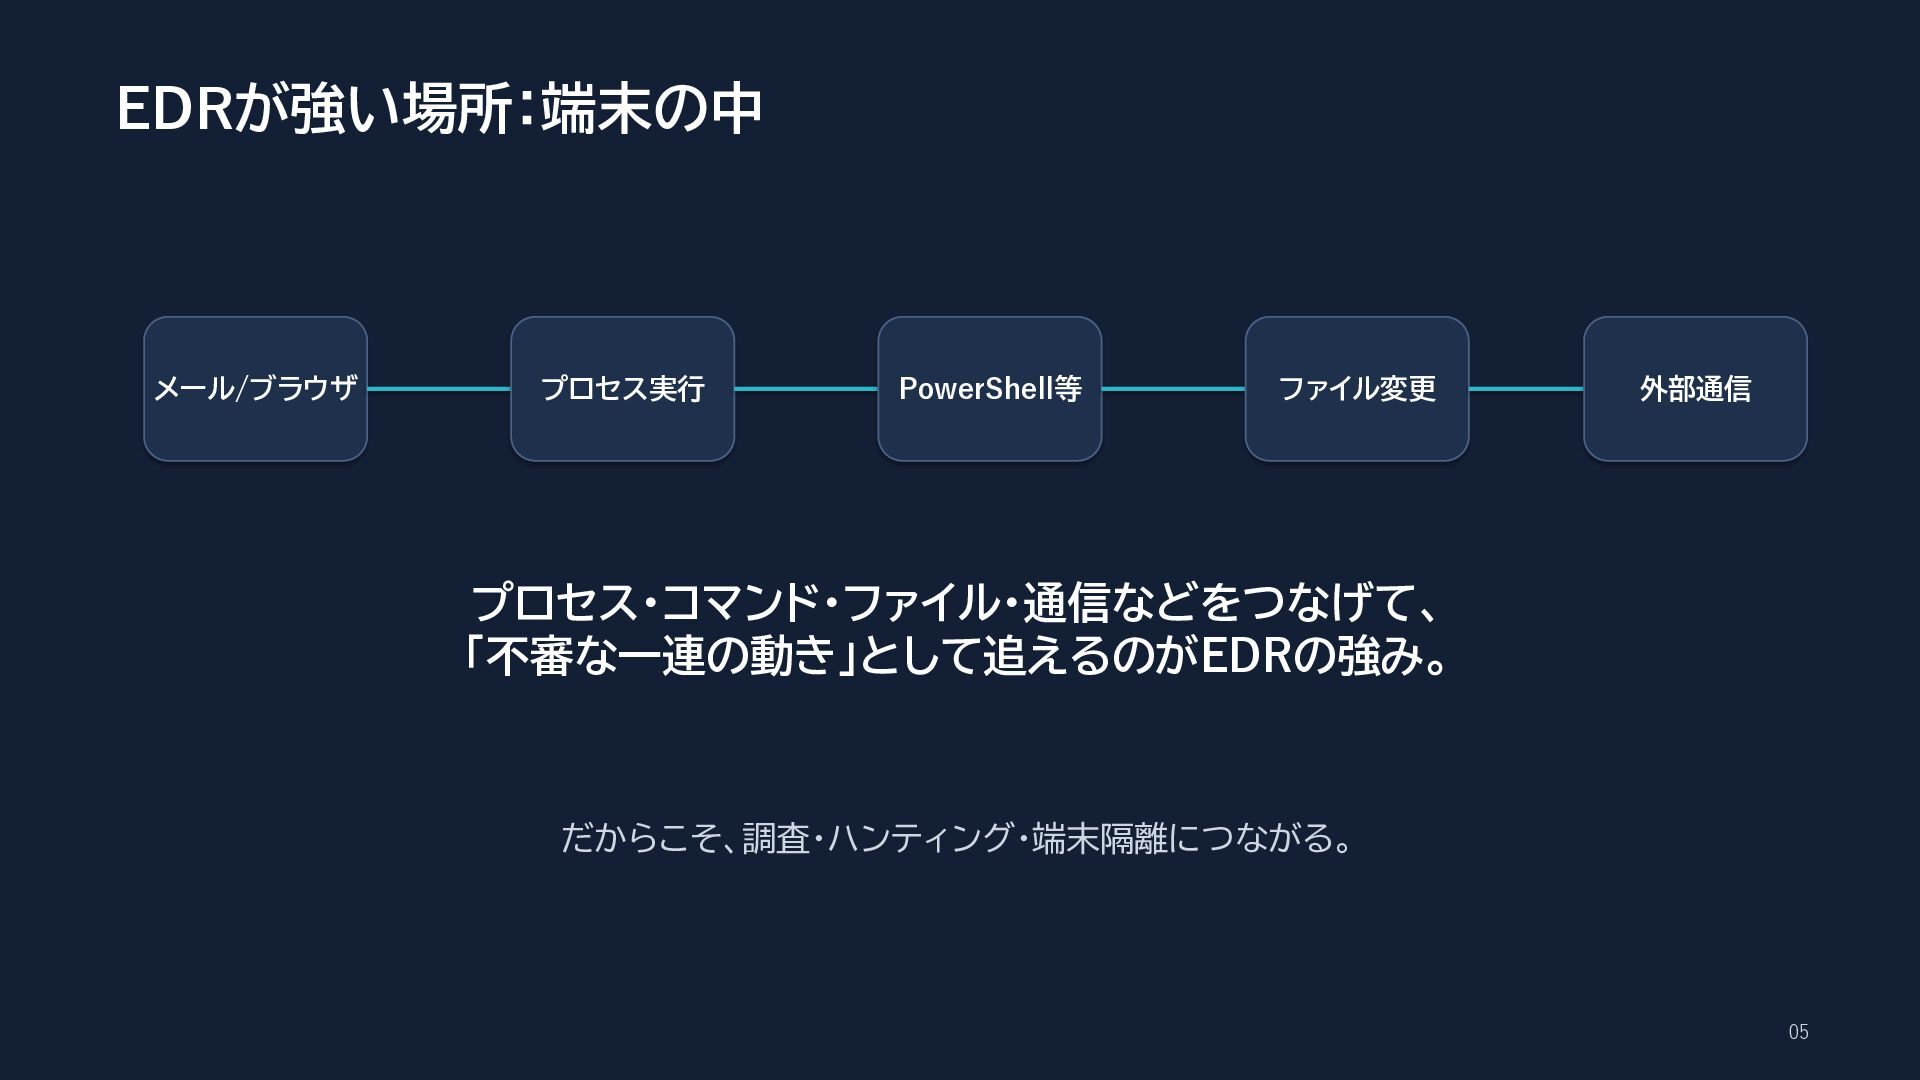
EDRが強い場所:端末の中 メール/ブラウザ プロセス実行 PowerShell等 ファイル変更 外部通信 プロセス・コマンド・ファイル・通信などをつなげて、 「不審な一連の動き」として追えるのがEDRの強み。 だからこそ、調査・ハンティング・端末隔離につながる。 05
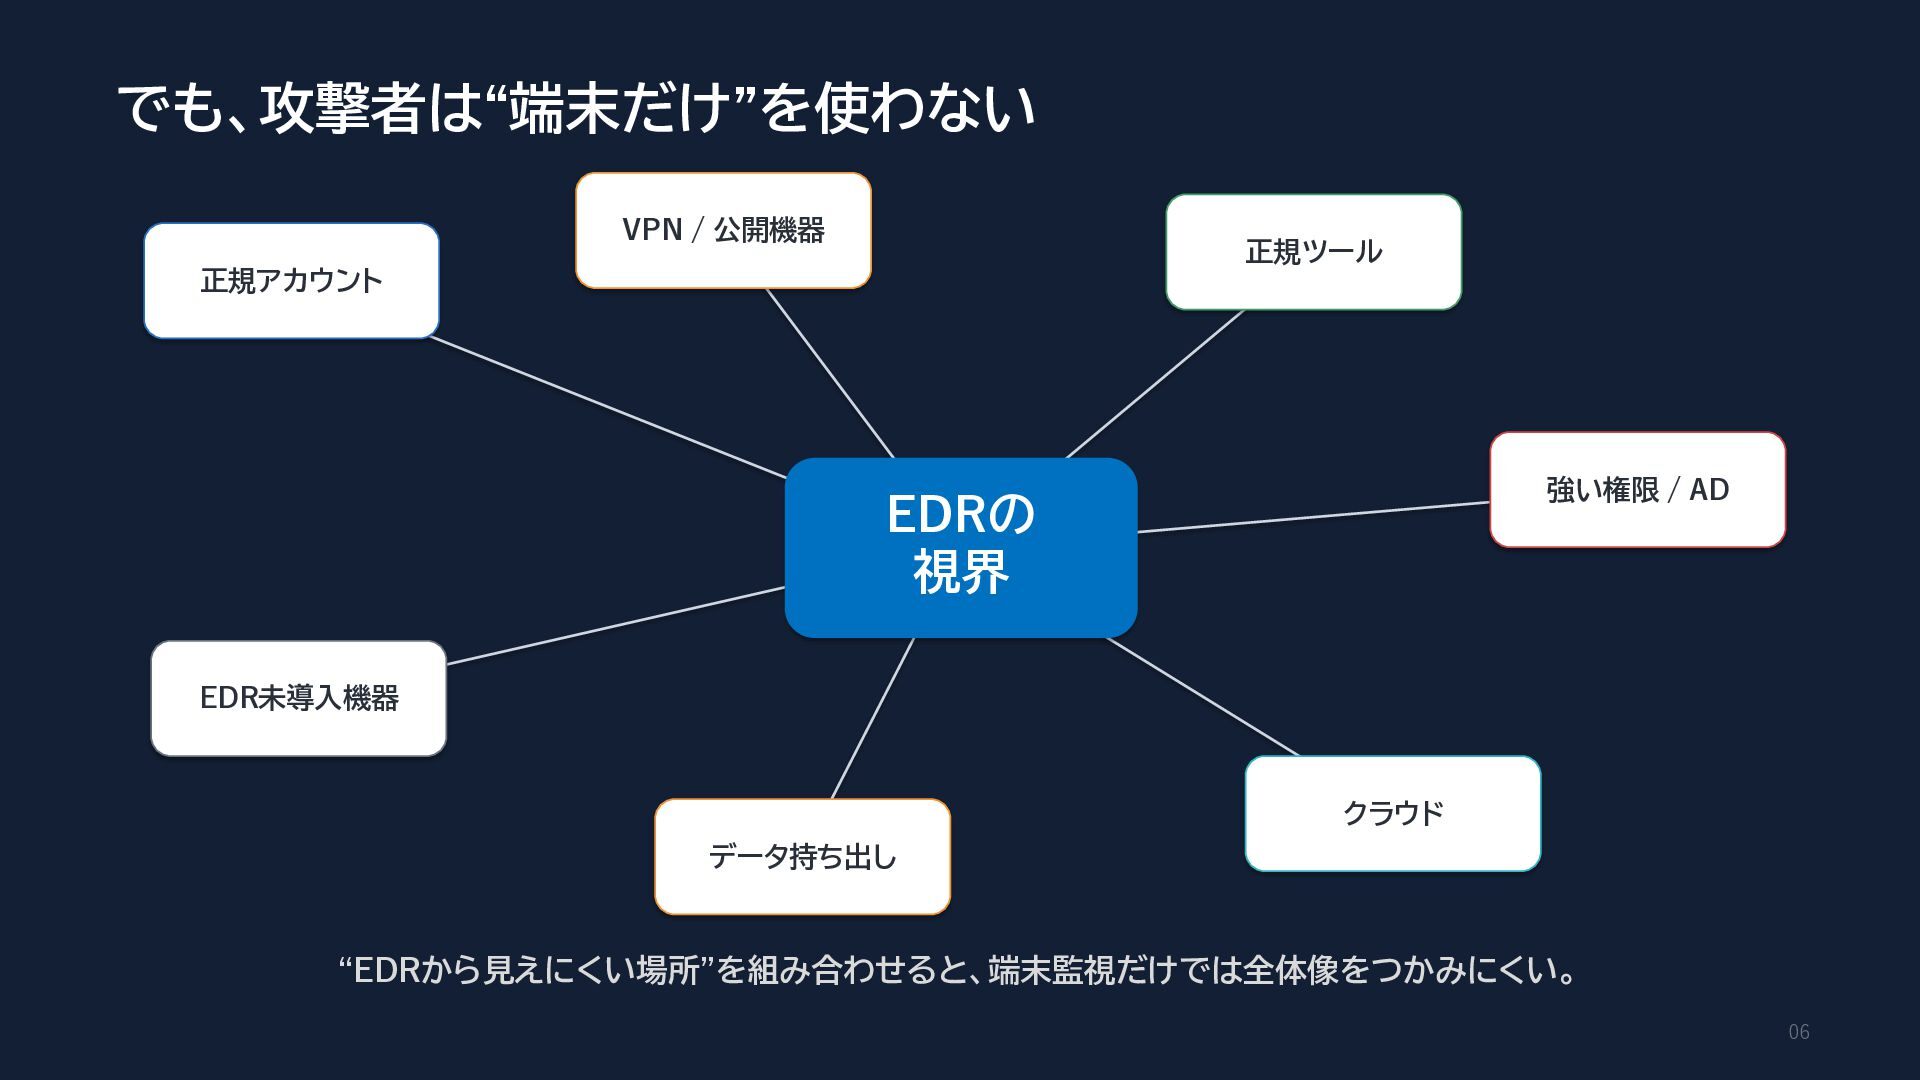
でも、攻撃者は“端末だけ”を使わない VPN / 公開機器 正規ツール 正規アカウント 強い権限 / AD EDRの
視界 EDR未導入機器 クラウド データ持ち出し “EDRから見えにくい場所”を組み合わせると、端末監視だけでは全体像をつかみにくい。 06
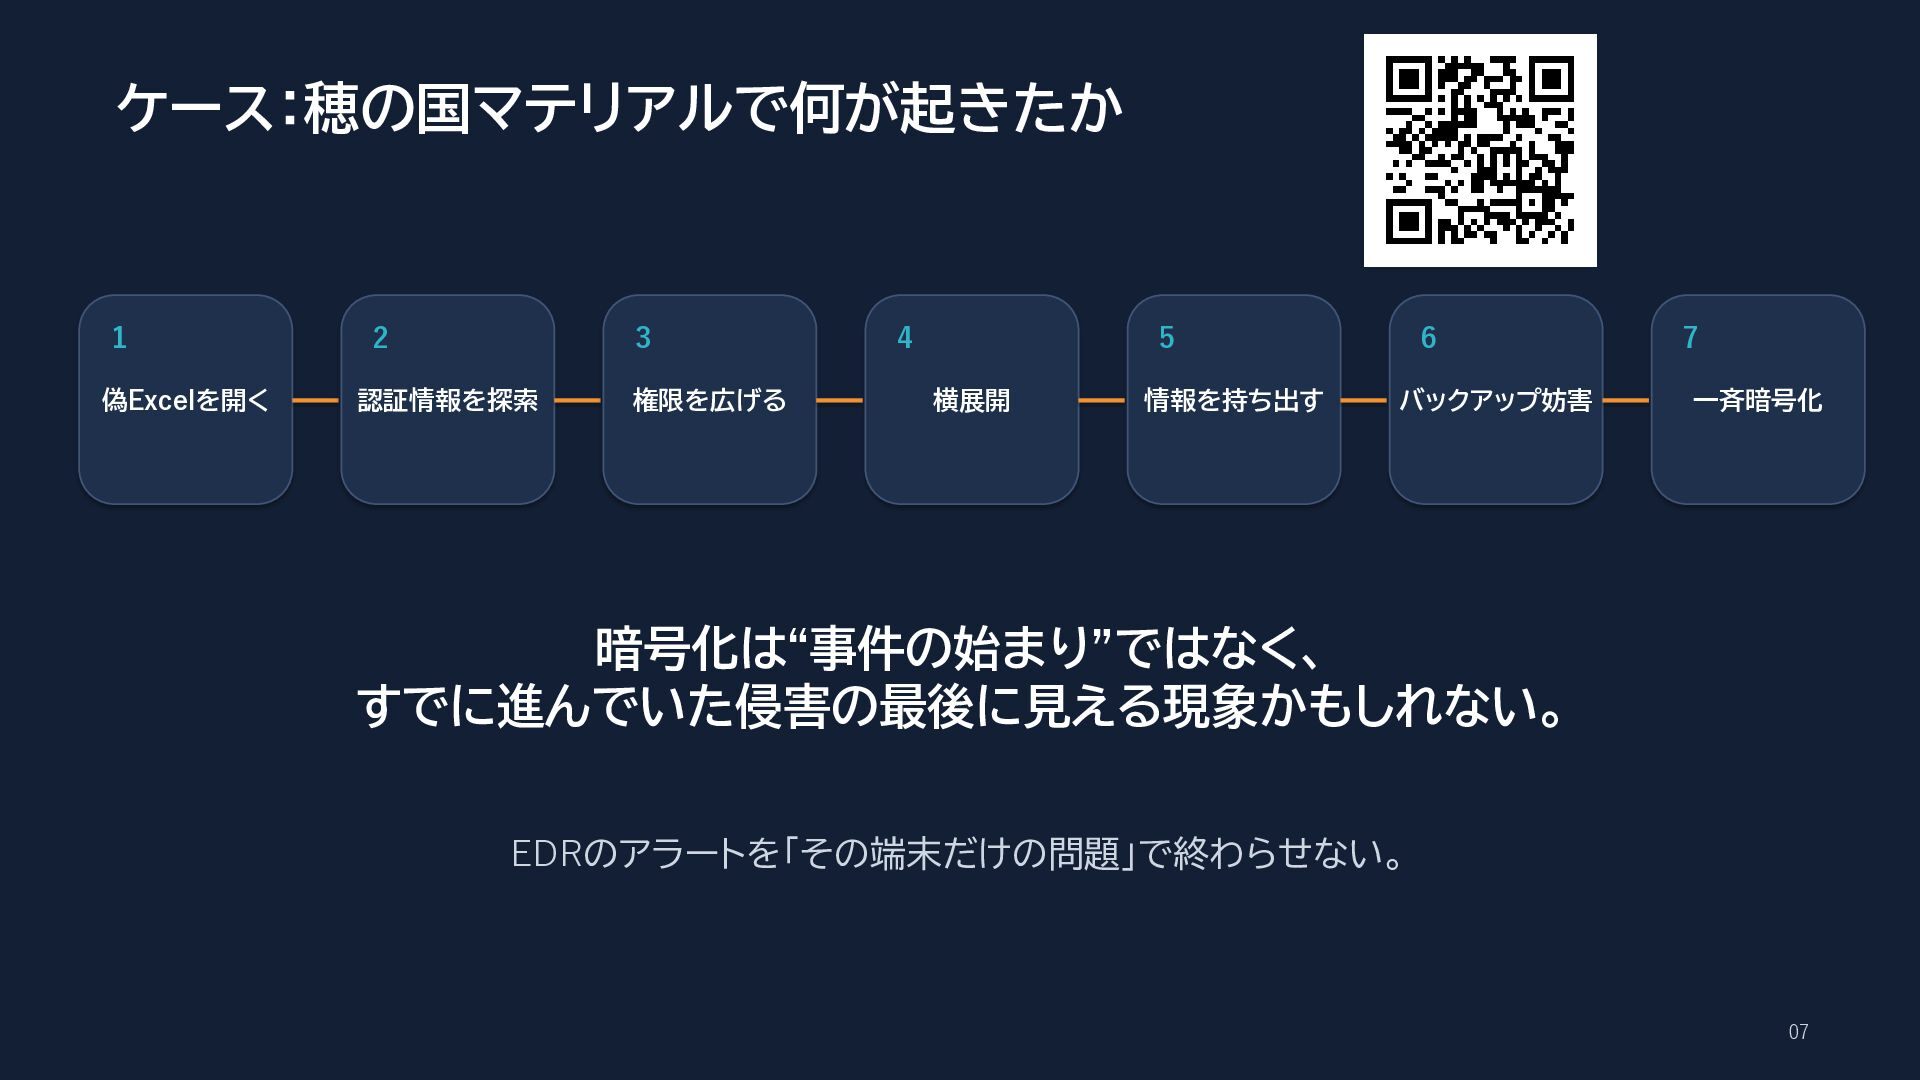
ケース:穂の国マテリアルで何が起きたか 1 2 3 偽Excelを開く 認証情報を探索 権限を広げる 4 5 横展開
情報を持ち出す 6 バックアップ妨害 7 一斉暗号化 暗号化は“事件の始まり”ではなく、 すでに進んでいた侵害の最後に見える現象かもしれない。 EDRのアラートを「その端末だけの問題」で終わらせない。 07
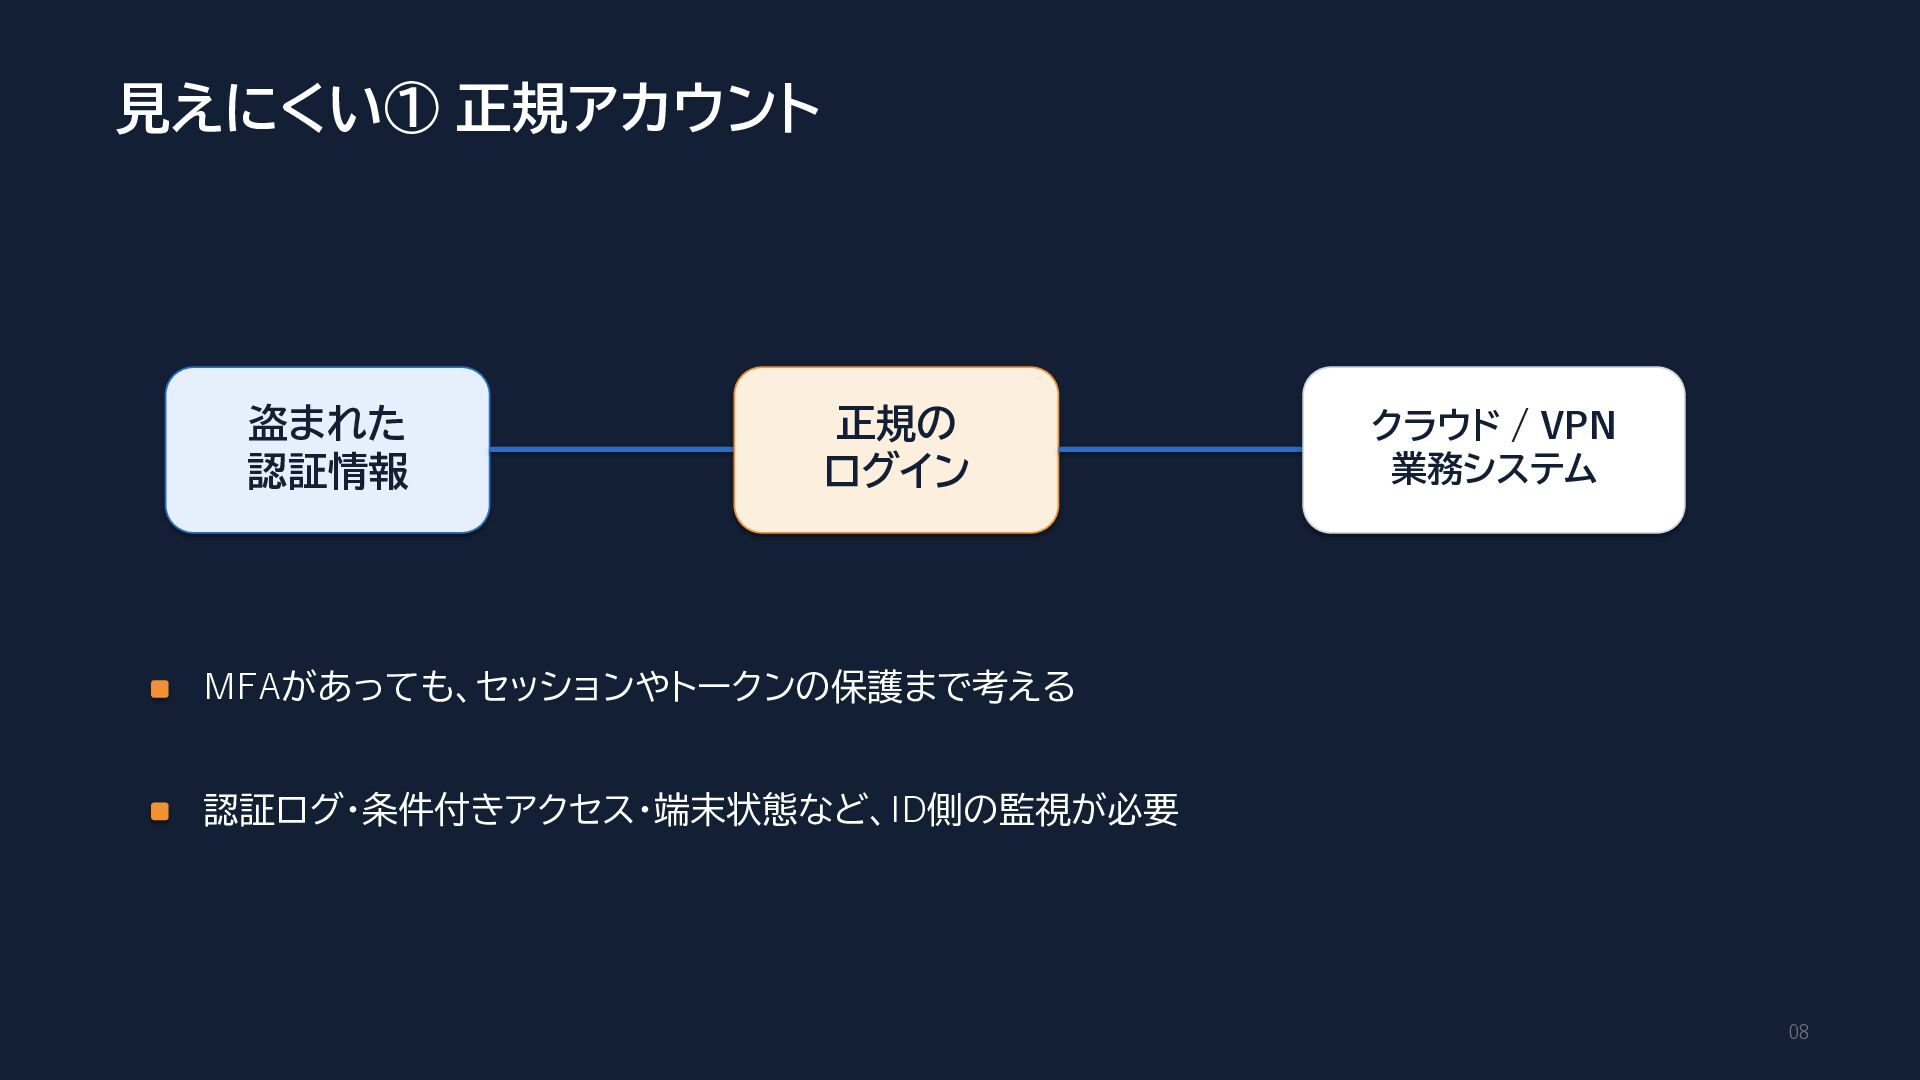
見えにくい① 正規アカウント 攻撃者が“本人として”ログインしたら? 盗まれた 認証情報 正規の ログイン クラウド / VPN
業務システム MFAがあっても、セッションやトークンの保護まで考える 認証ログ・条件付きアクセス・端末状態など、ID側の監視が必要 08
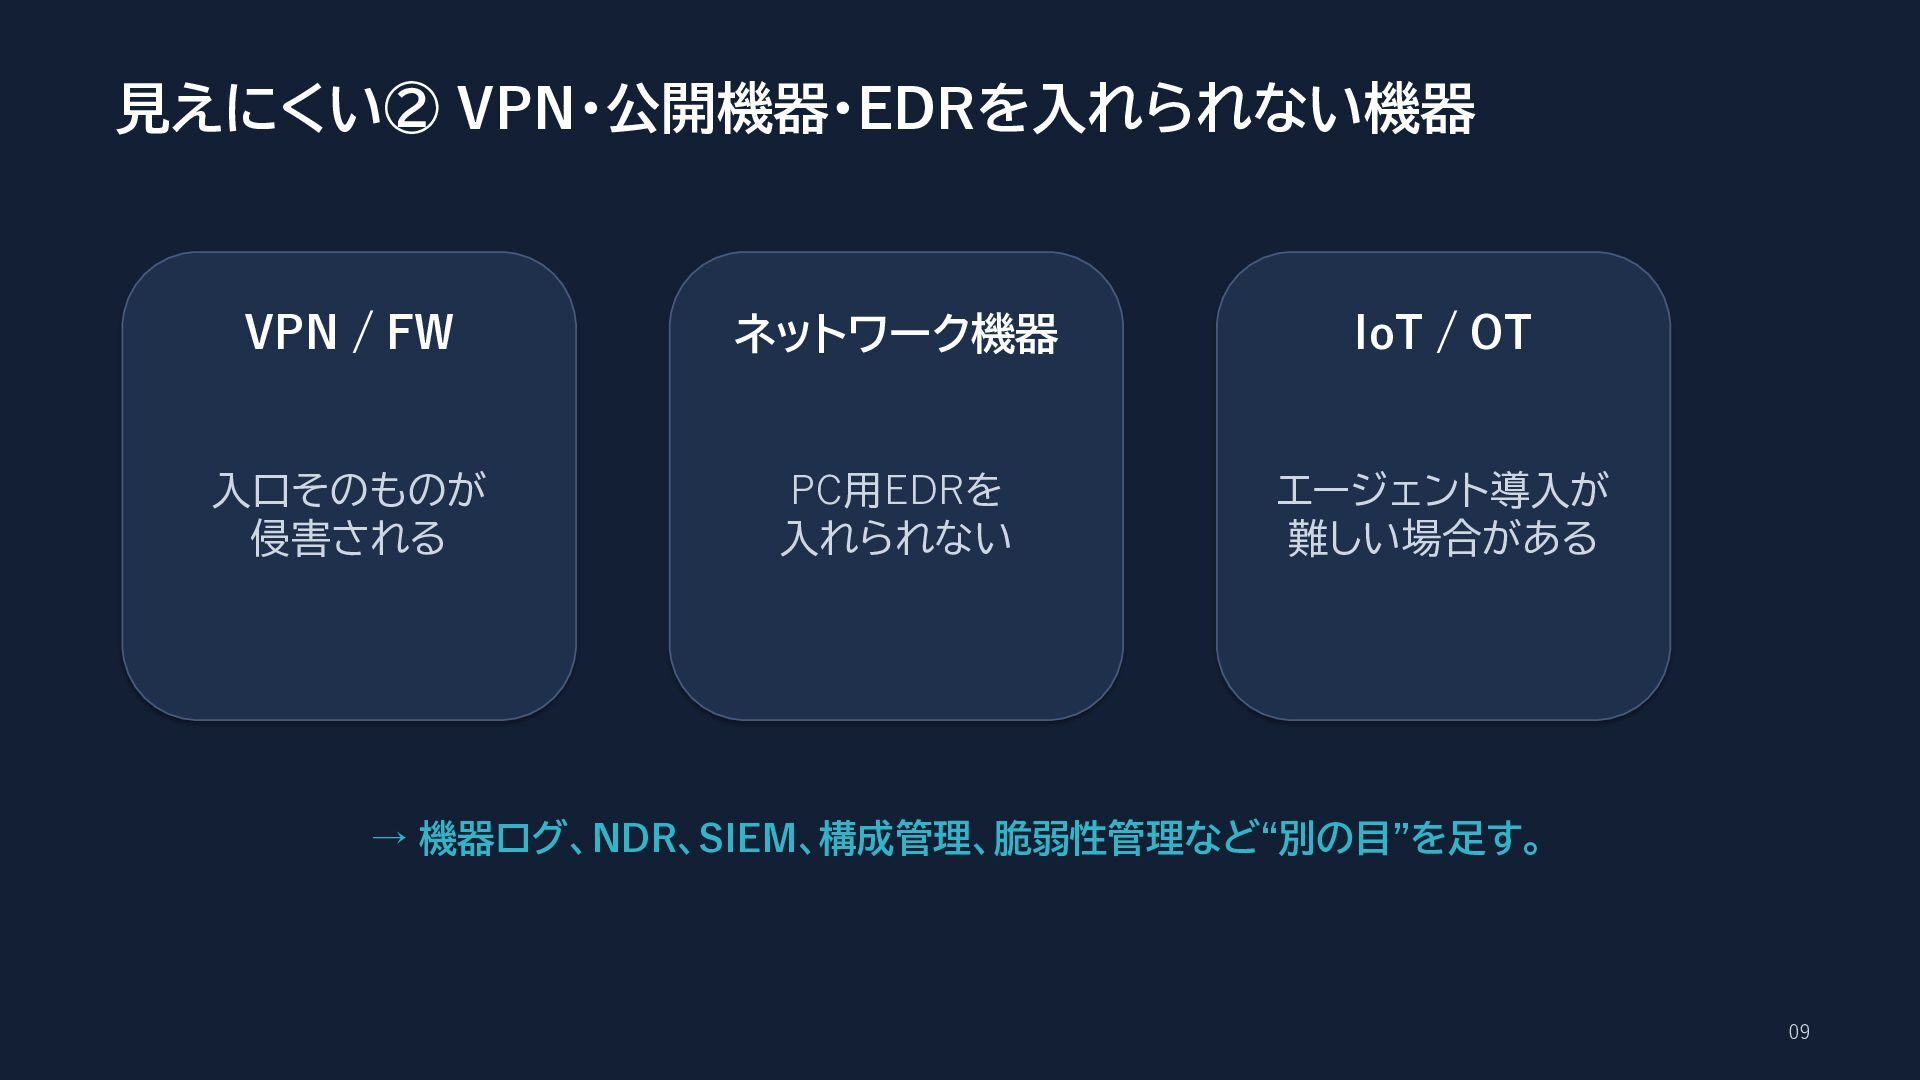
見えにくい② VPN・公開機器・EDRを入れられない機器 VPN / FW ネットワーク機器 IoT / OT 入口そのものが
侵害される PC用EDRを 入れられない エージェント導入が 難しい場合がある → 機器ログ、NDR、SIEM、構成管理、脆弱性管理など“別の目”を足す。 09
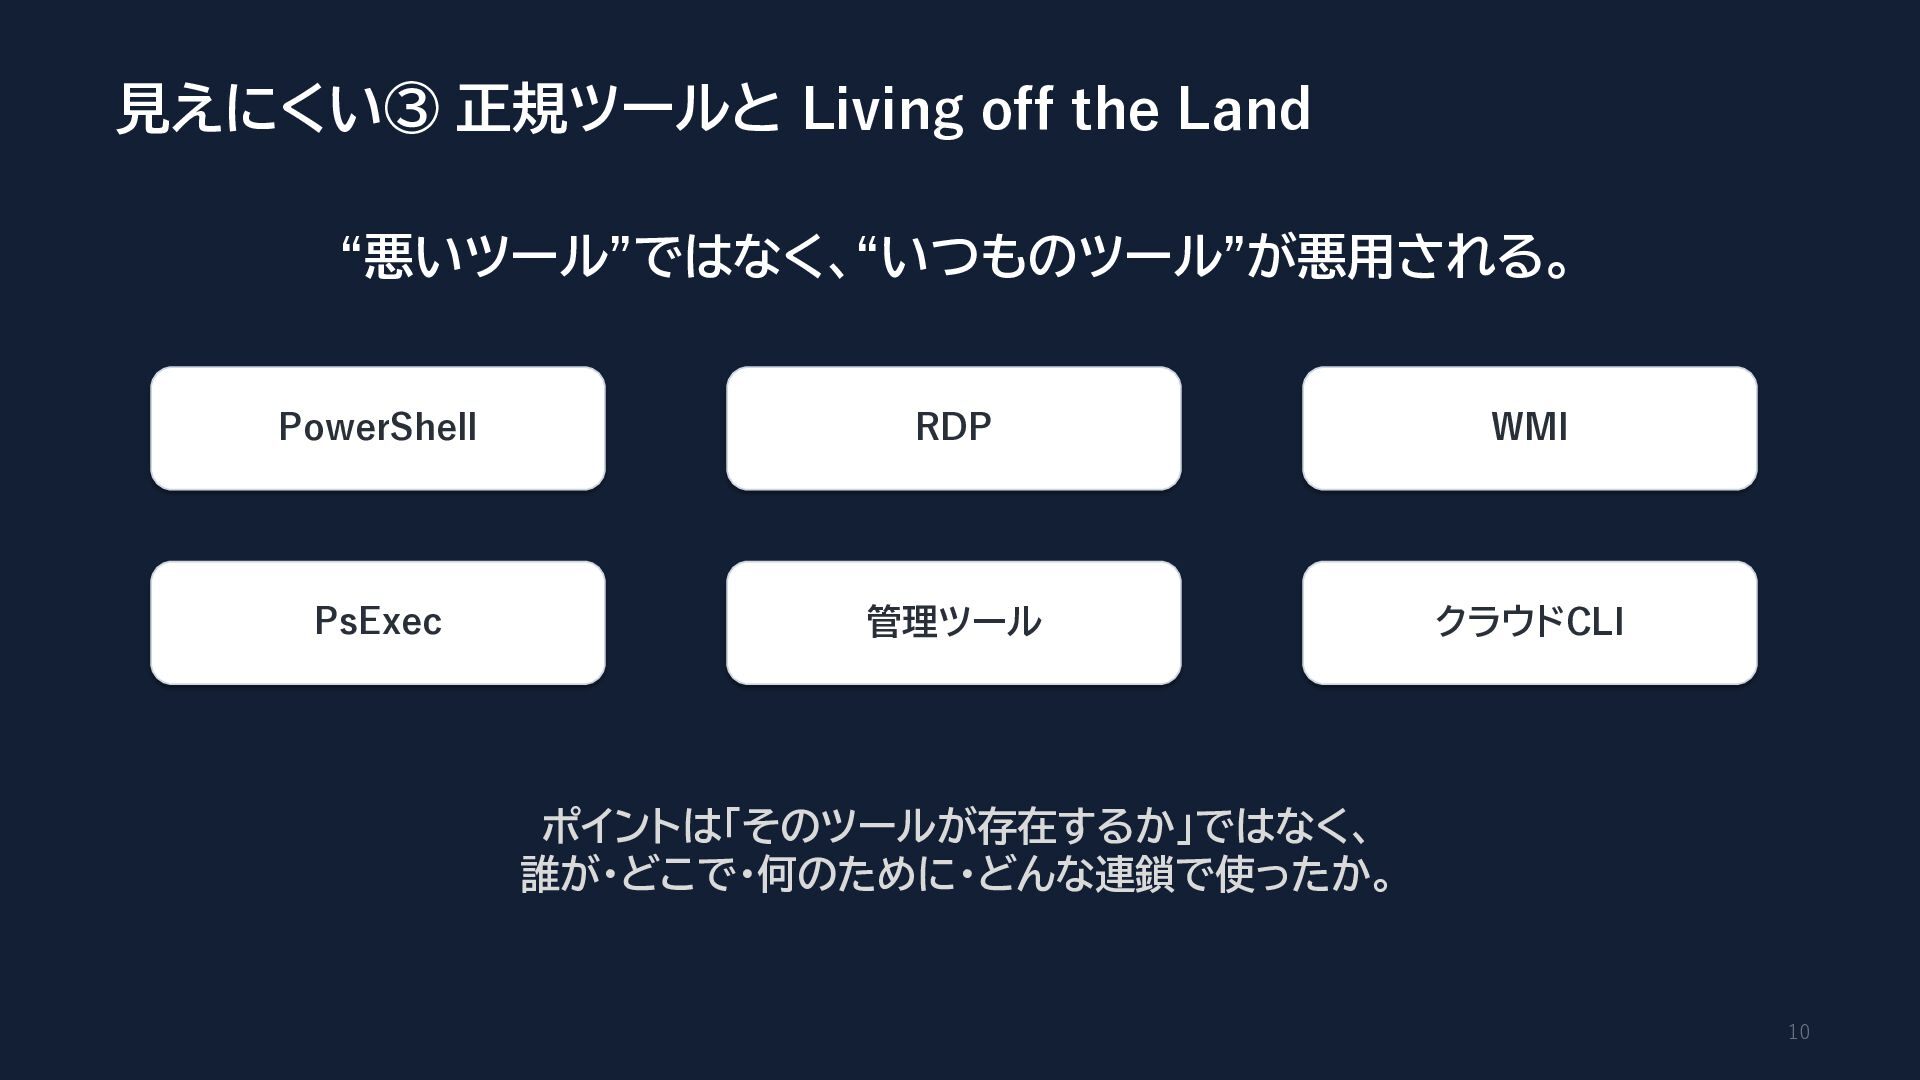
見えにくい③ 正規ツールと Living off the Land “悪いツール”ではなく、“いつものツール”が悪用される。 PowerShell RDP WMI
PsExec 管理ツール クラウドCLI ポイントは「そのツールが存在するか」ではなく、 誰が・どこで・何のために・どんな連鎖で使ったか。 10
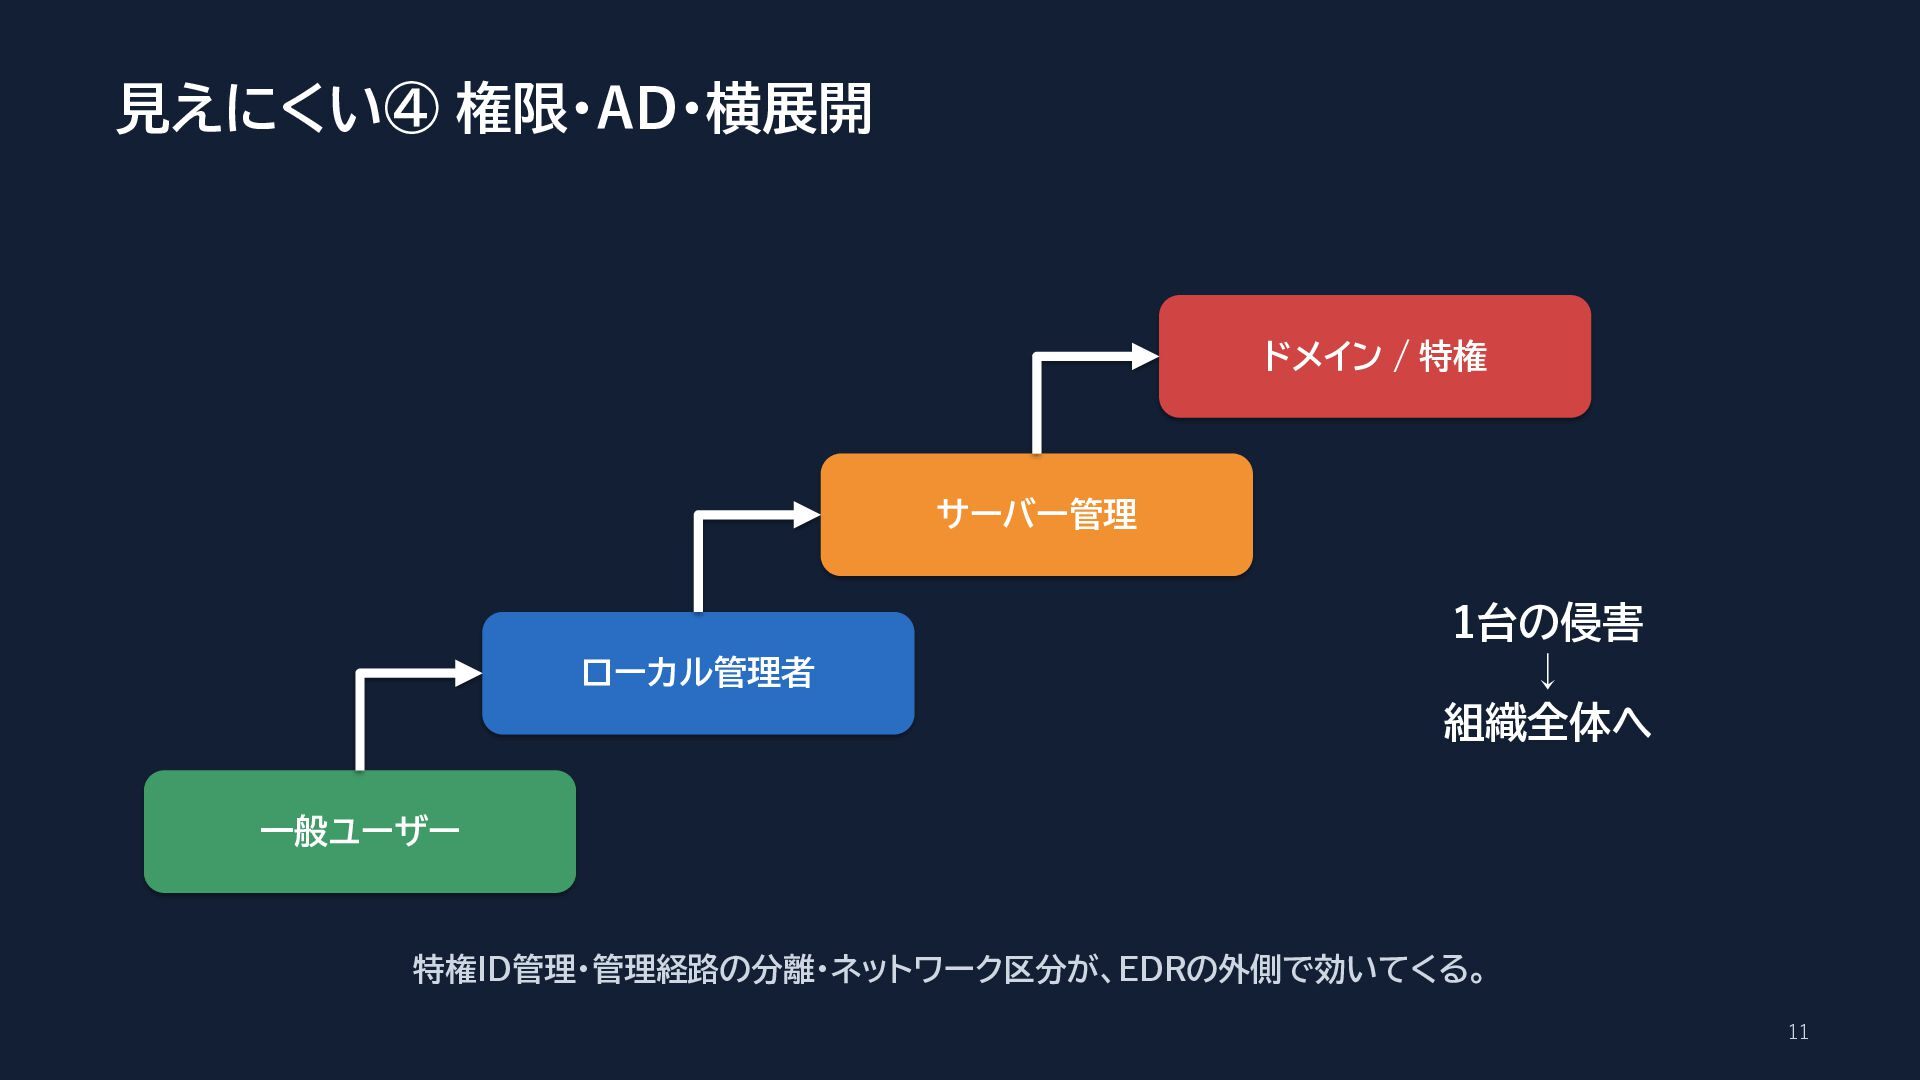
見えにくい④ 権限・AD・横展開 ドメイン / 特権 サーバー管理 ローカル管理者 1台の侵害 ↓ 組織全体へ
一般ユーザー 特権ID管理・管理経路の分離・ネットワーク区分が、EDRの外側で効いてくる。 11
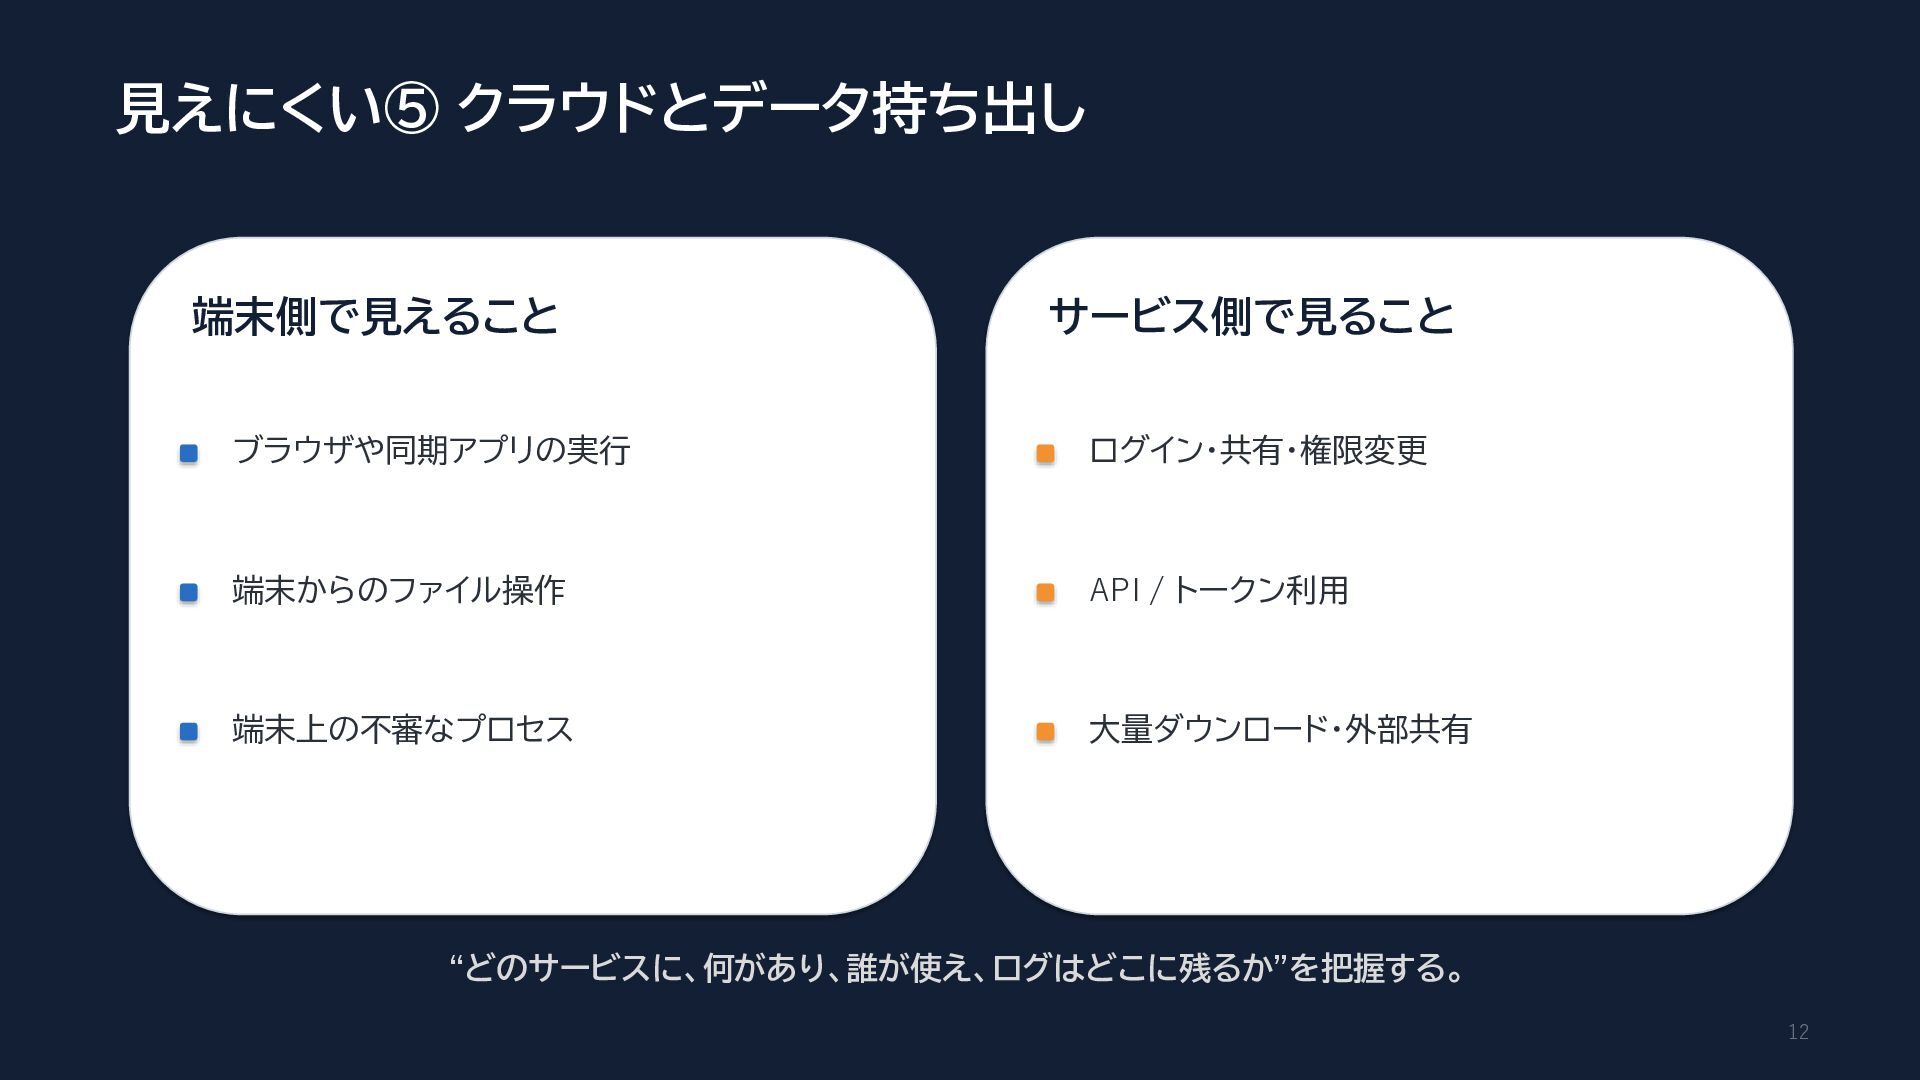
見えにくい⑤ クラウドとデータ持ち出し 端末側で見えること サービス側で見ること ブラウザや同期アプリの実行 ログイン・共有・権限変更 端末からのファイル操作 API / トークン利用
端末上の不審なプロセス 大量ダウンロード・外部共有 “どのサービスに、何があり、誰が使え、ログはどこに残るか”を把握する。 12
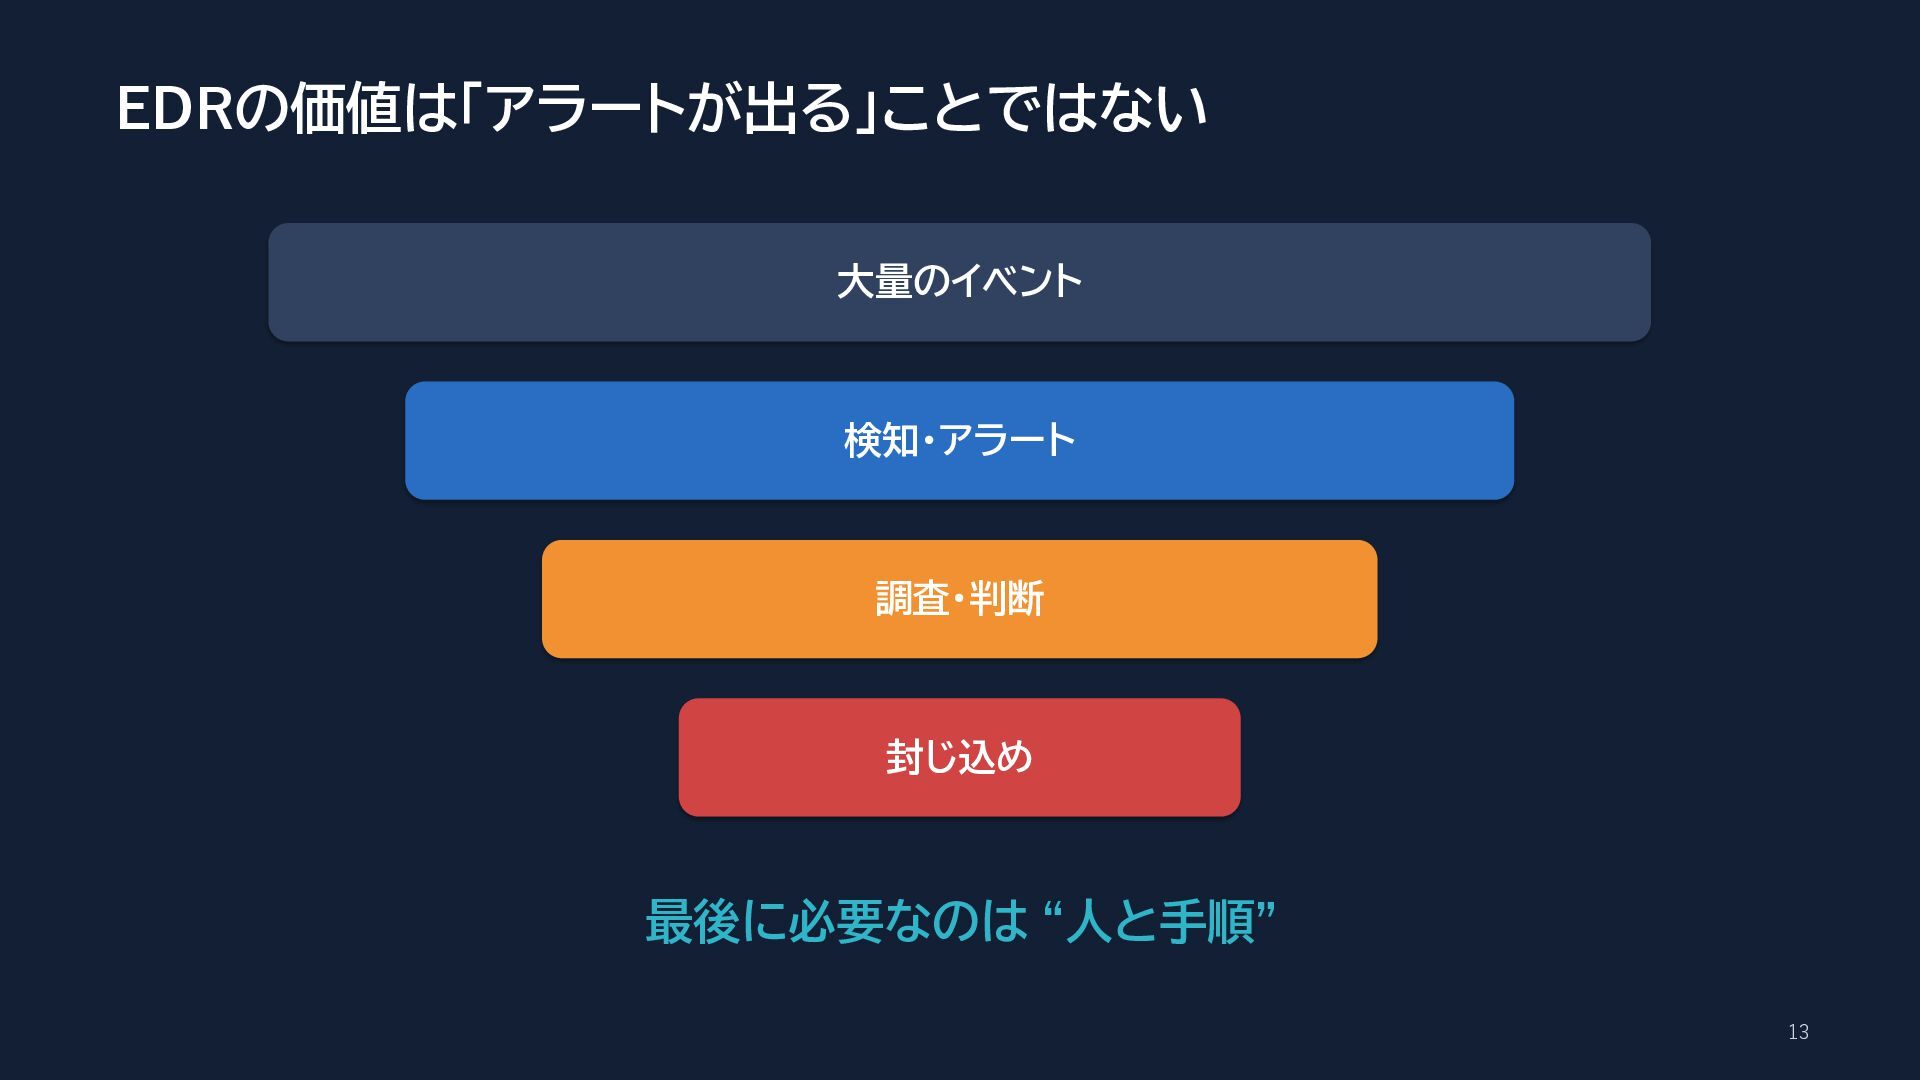
EDRの価値は「アラートが出る」ことではない 大量のイベント 検知・アラート 調査・判断 封じ込め 最後に必要なのは “人と手順” 13
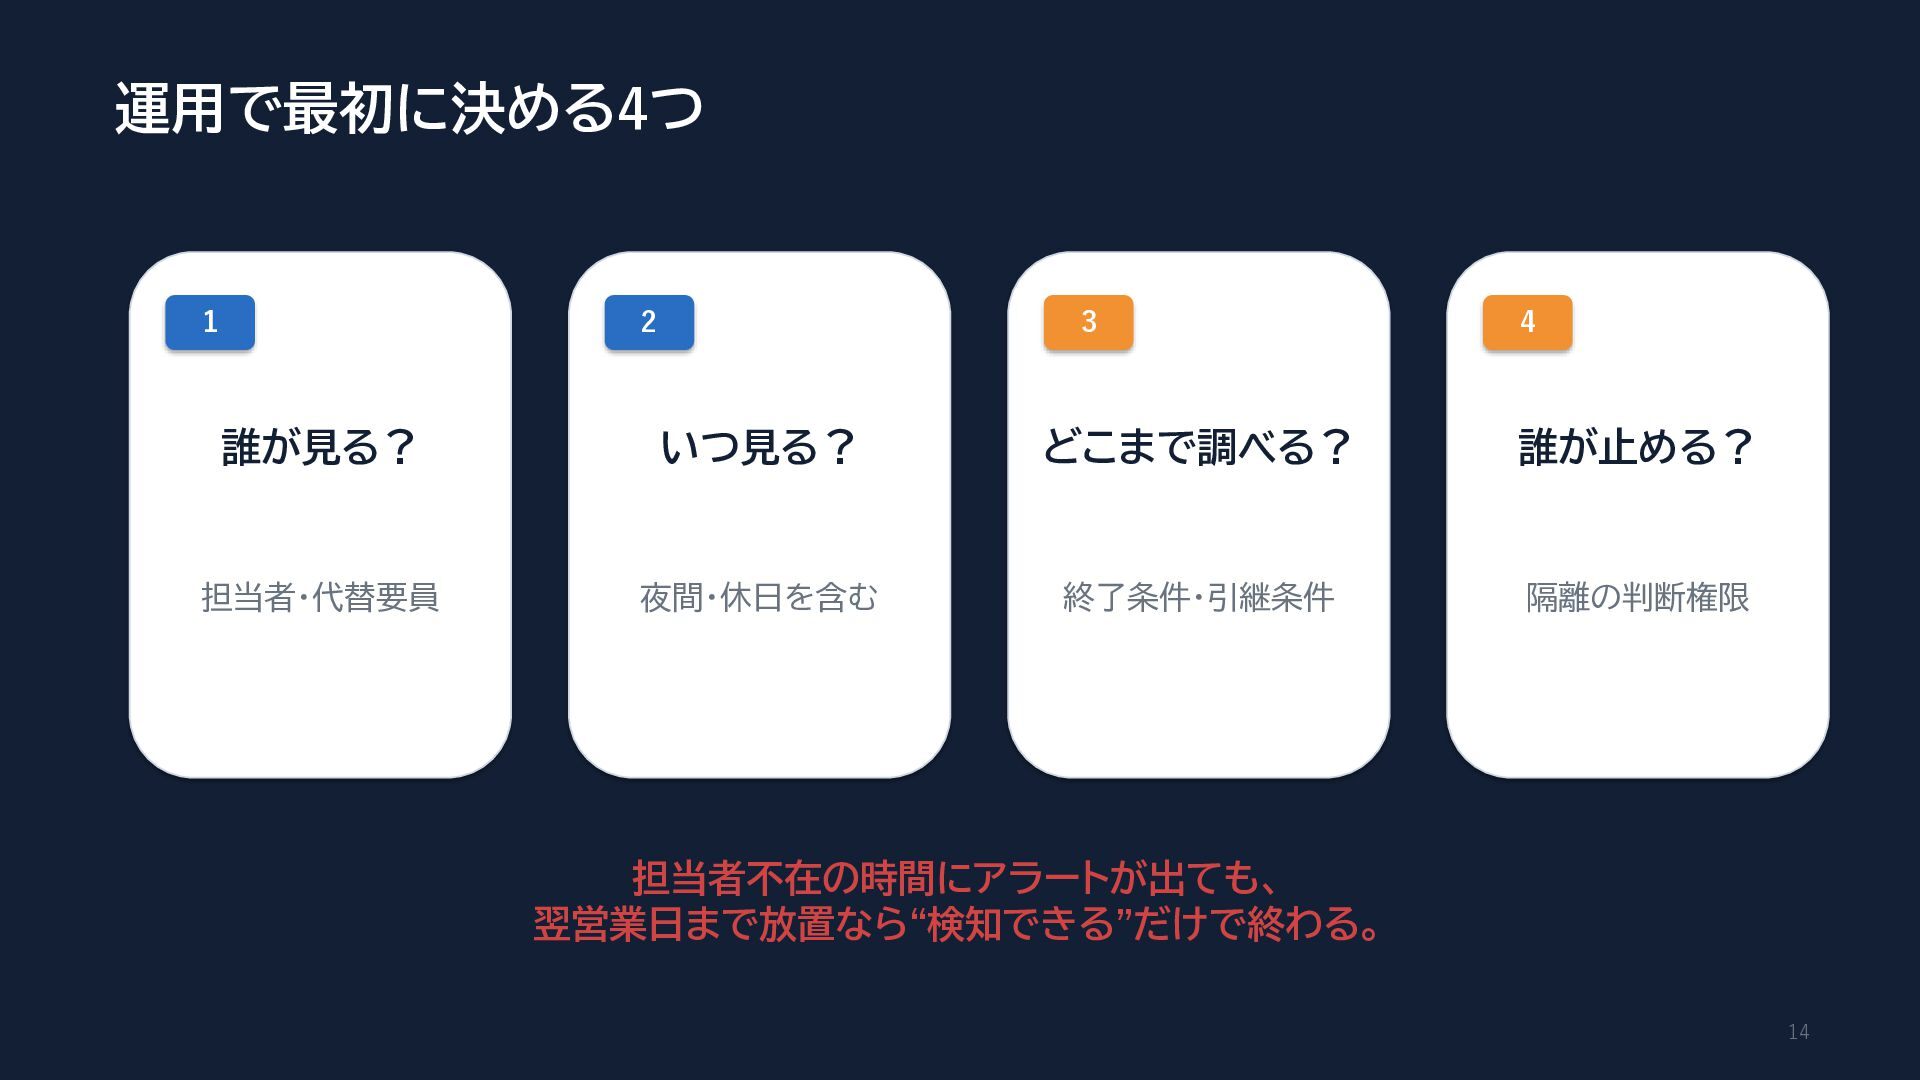
運用で最初に決める4つ 1 2 3 4 誰が見る? いつ見る? どこまで調べる? 誰が止める? 担当者・代替要員
夜間・休日を含む 終了条件・引継条件 隔離の判断権限 担当者不在の時間にアラートが出ても、 翌営業日まで放置なら“検知できる”だけで終わる。 14
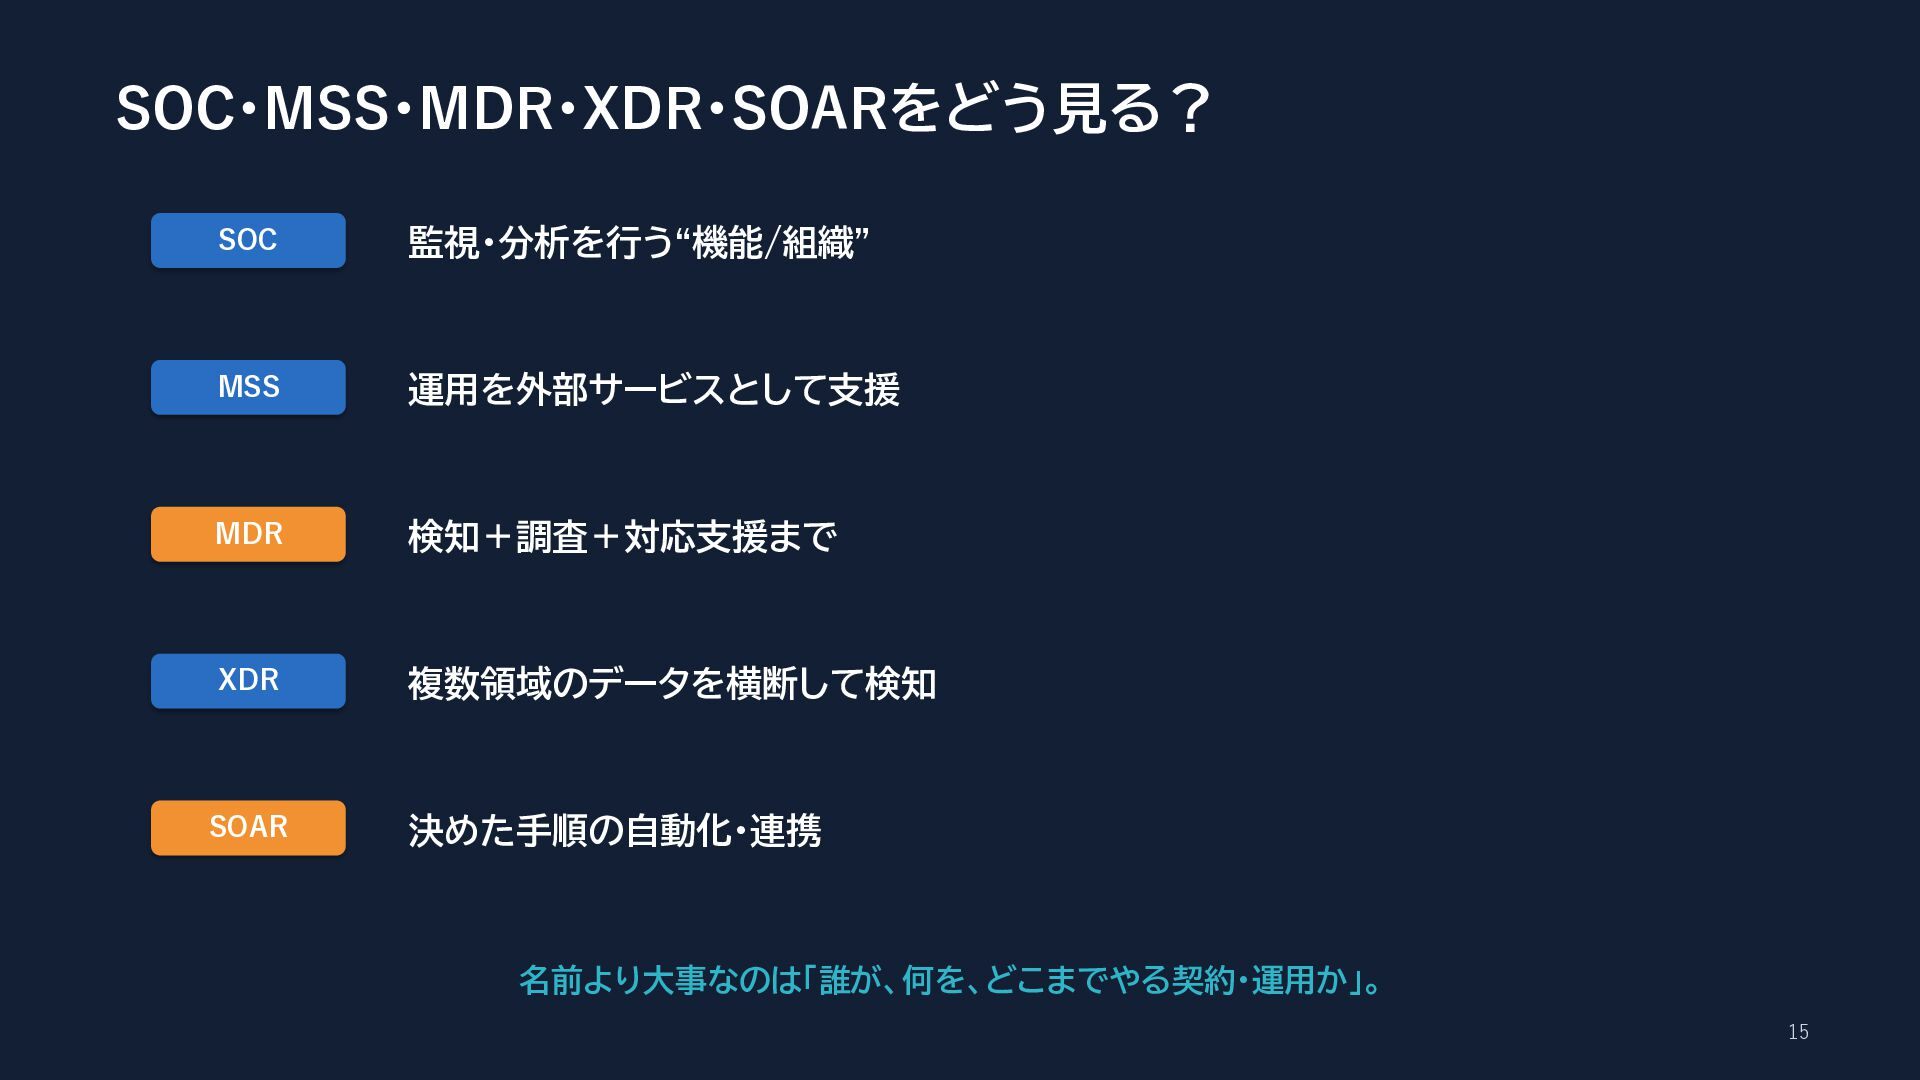
SOC・MSS・MDR・XDR・SOARをどう見る? SOC 監視・分析を行う“機能/組織” MSS 運用を外部サービスとして支援 MDR 検知+調査+対応支援まで XDR 複数領域のデータを横断して検知 SOAR
決めた手順の自動化・連携 名前より大事なのは「誰が、何を、どこまでやる契約・運用か」。 15
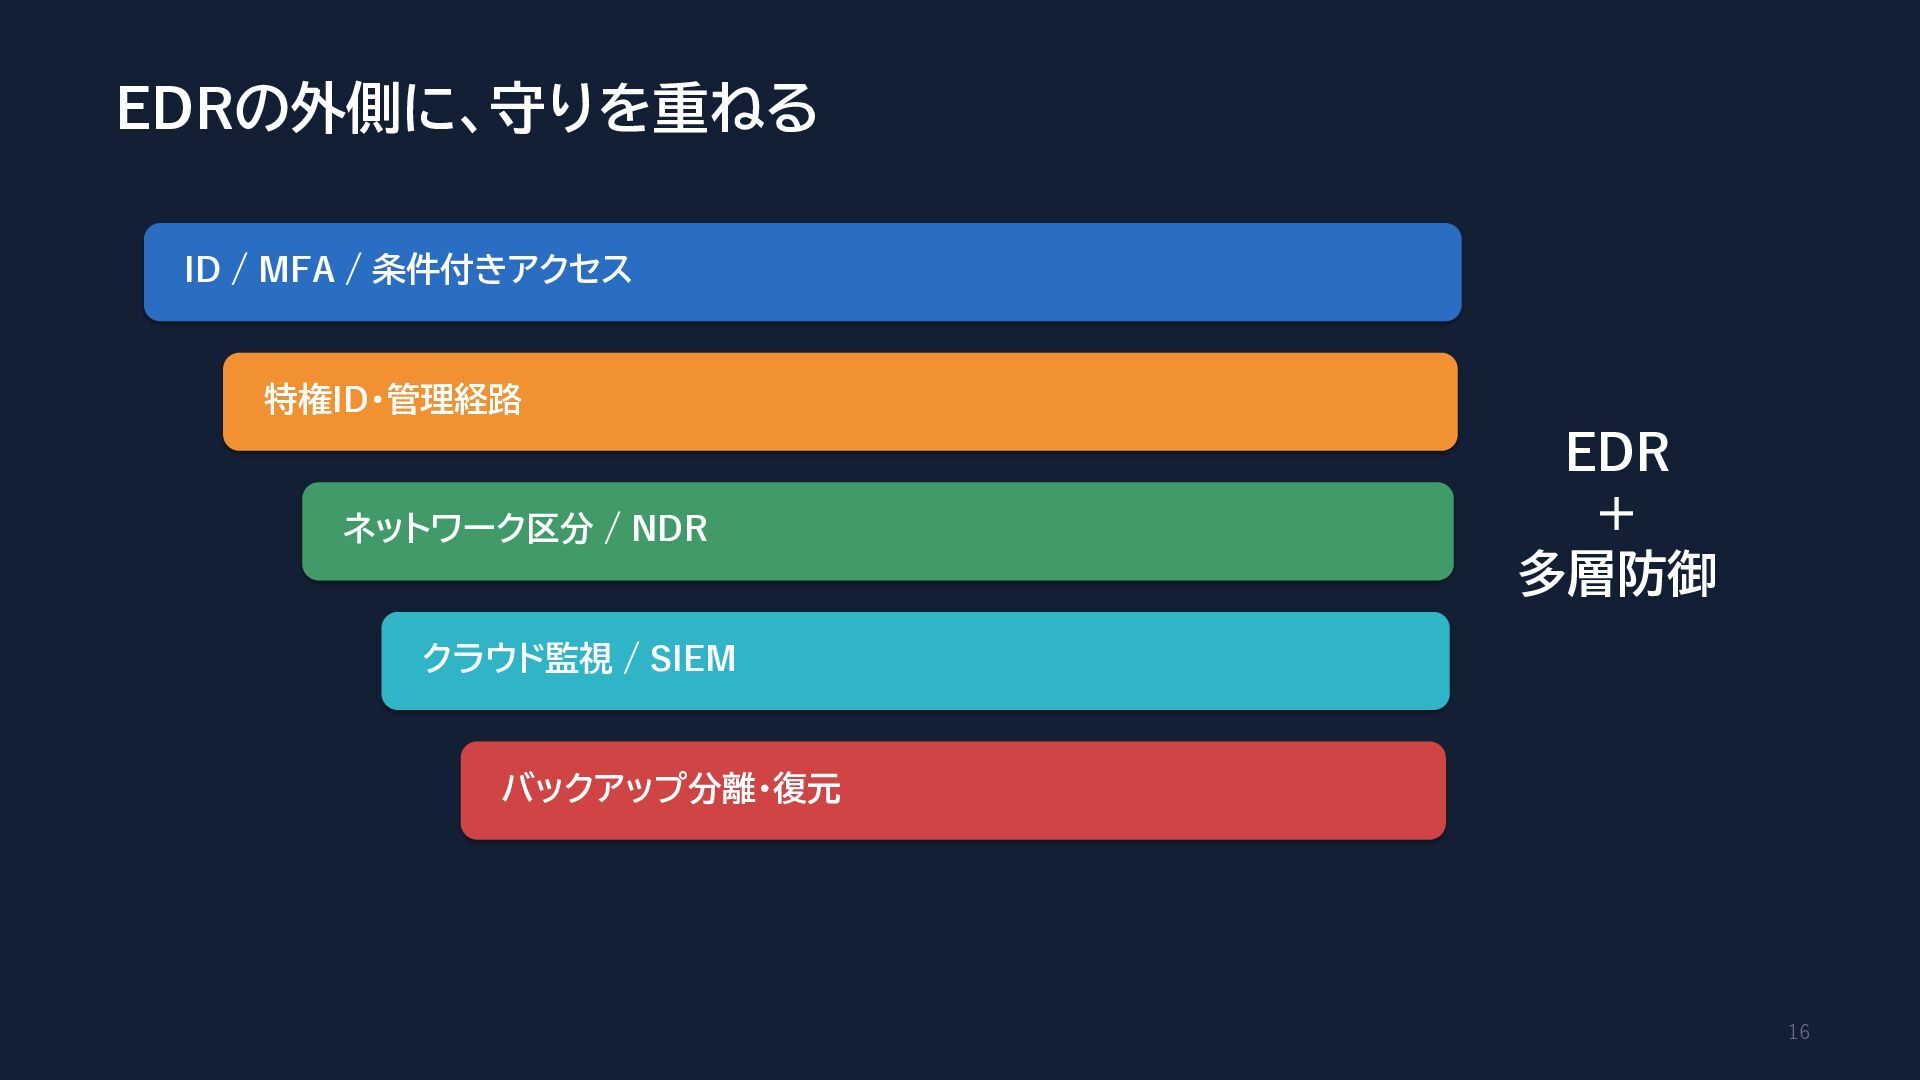
EDRの外側に、守りを重ねる ID / MFA / 条件付きアクセス 特権ID・管理経路 ネットワーク区分 / NDR
EDR + 多層防御 クラウド監視 / SIEM バックアップ分離・復元 16
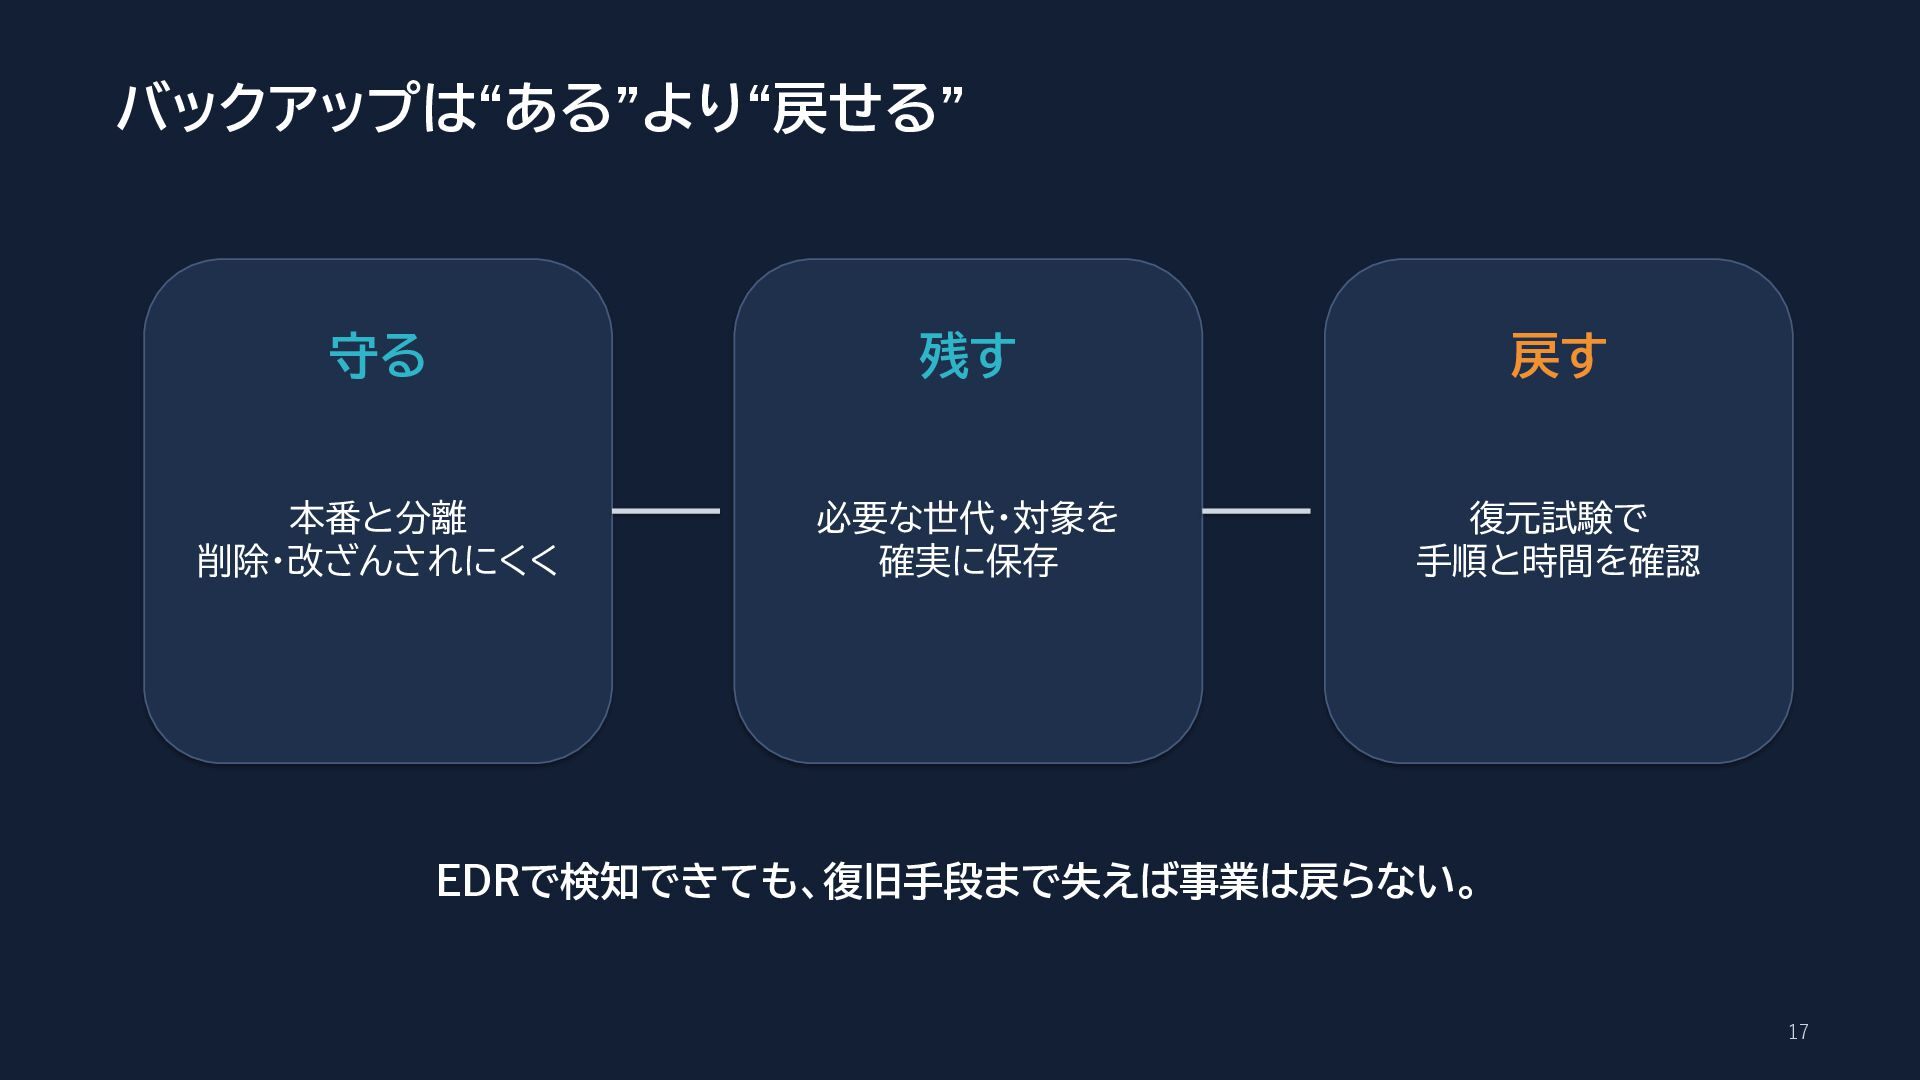
バックアップは“ある”より“戻せる” 守る 残す 戻す 本番と分離 削除・改ざんされにくく 必要な世代・対象を 確実に保存 復元試験で 手順と時間を確認
EDRで検知できても、復旧手段まで失えば事業は戻らない。 17
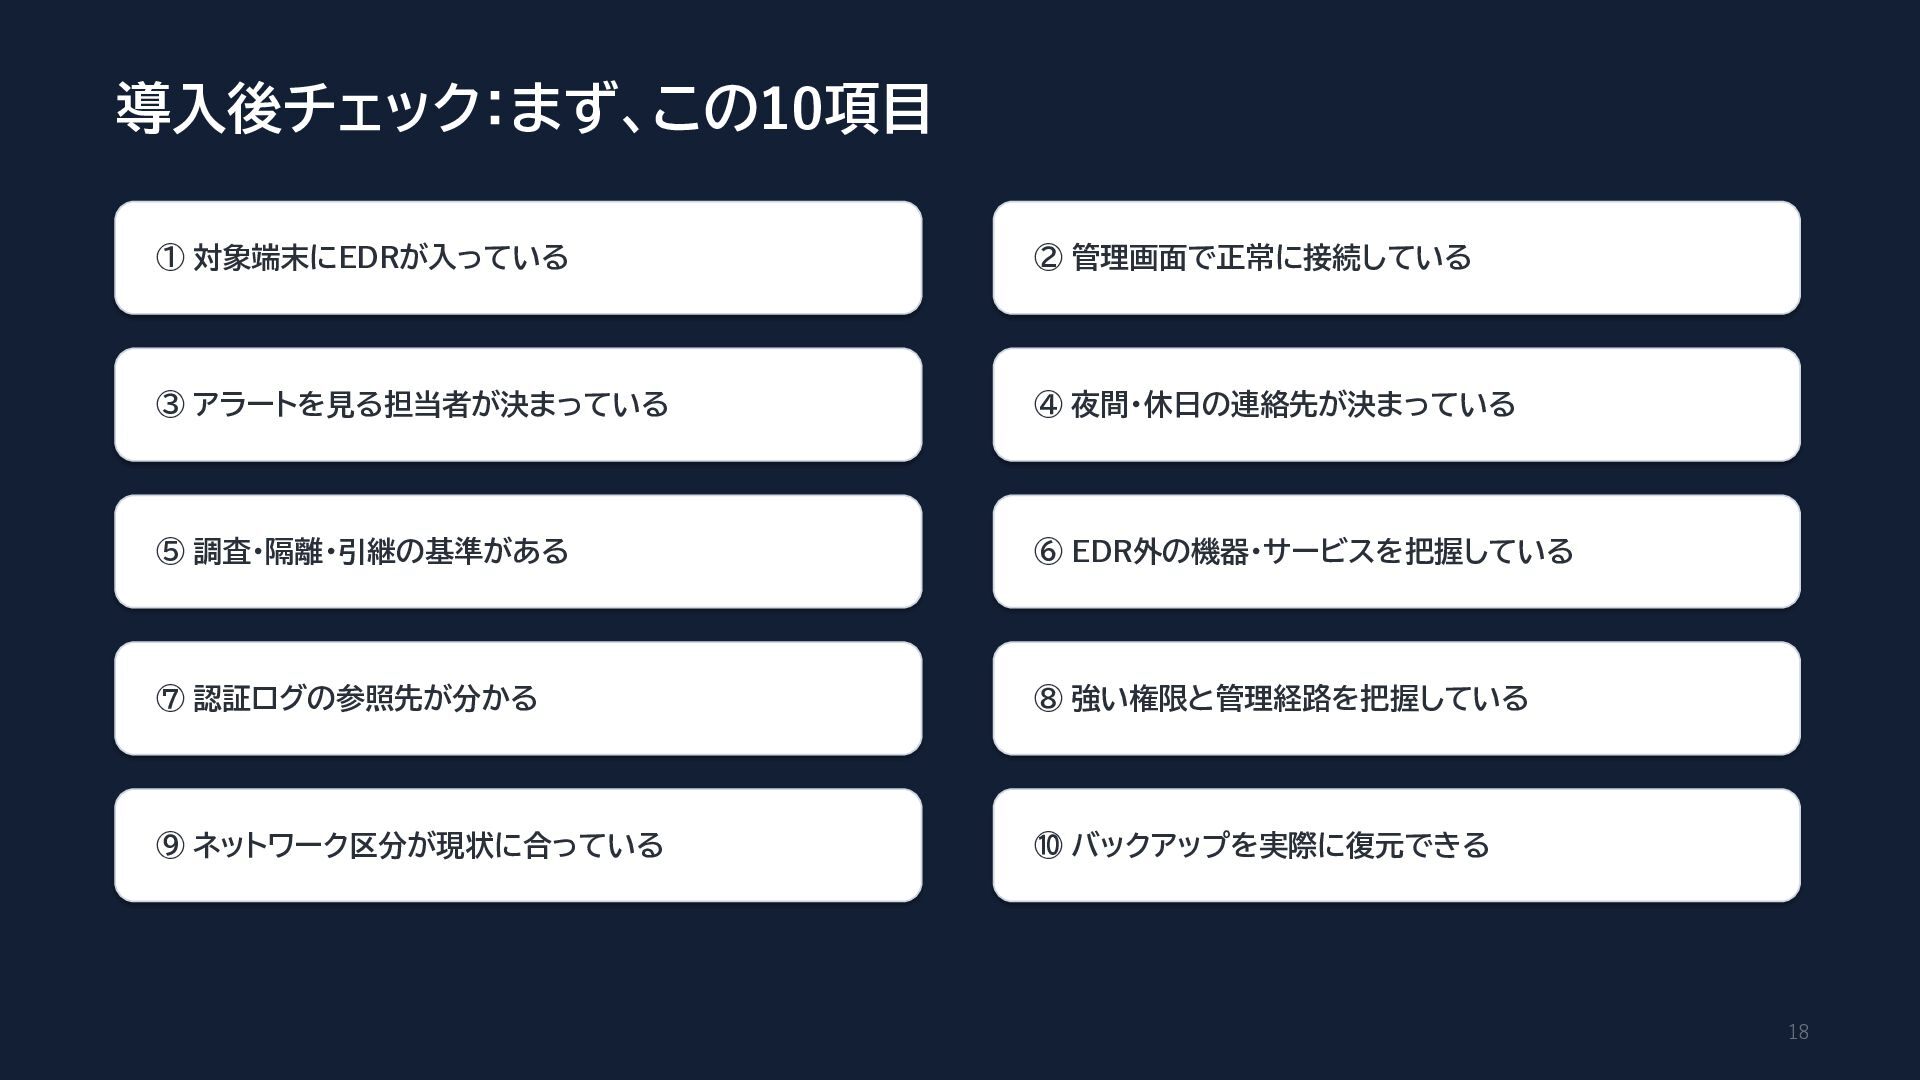
導入後チェック:まず、この10項目 ① 対象端末にEDRが入っている ② 管理画面で正常に接続している ③ アラートを見る担当者が決まっている ④ 夜間・休日の連絡先が決まっている ⑤
調査・隔離・引継の基準がある ⑥ EDR外の機器・サービスを把握している ⑦ 認証ログの参照先が分かる ⑧ 強い権限と管理経路を把握している ⑨ ネットワーク区分が現状に合っている ⑩ バックアップを実際に復元できる 18
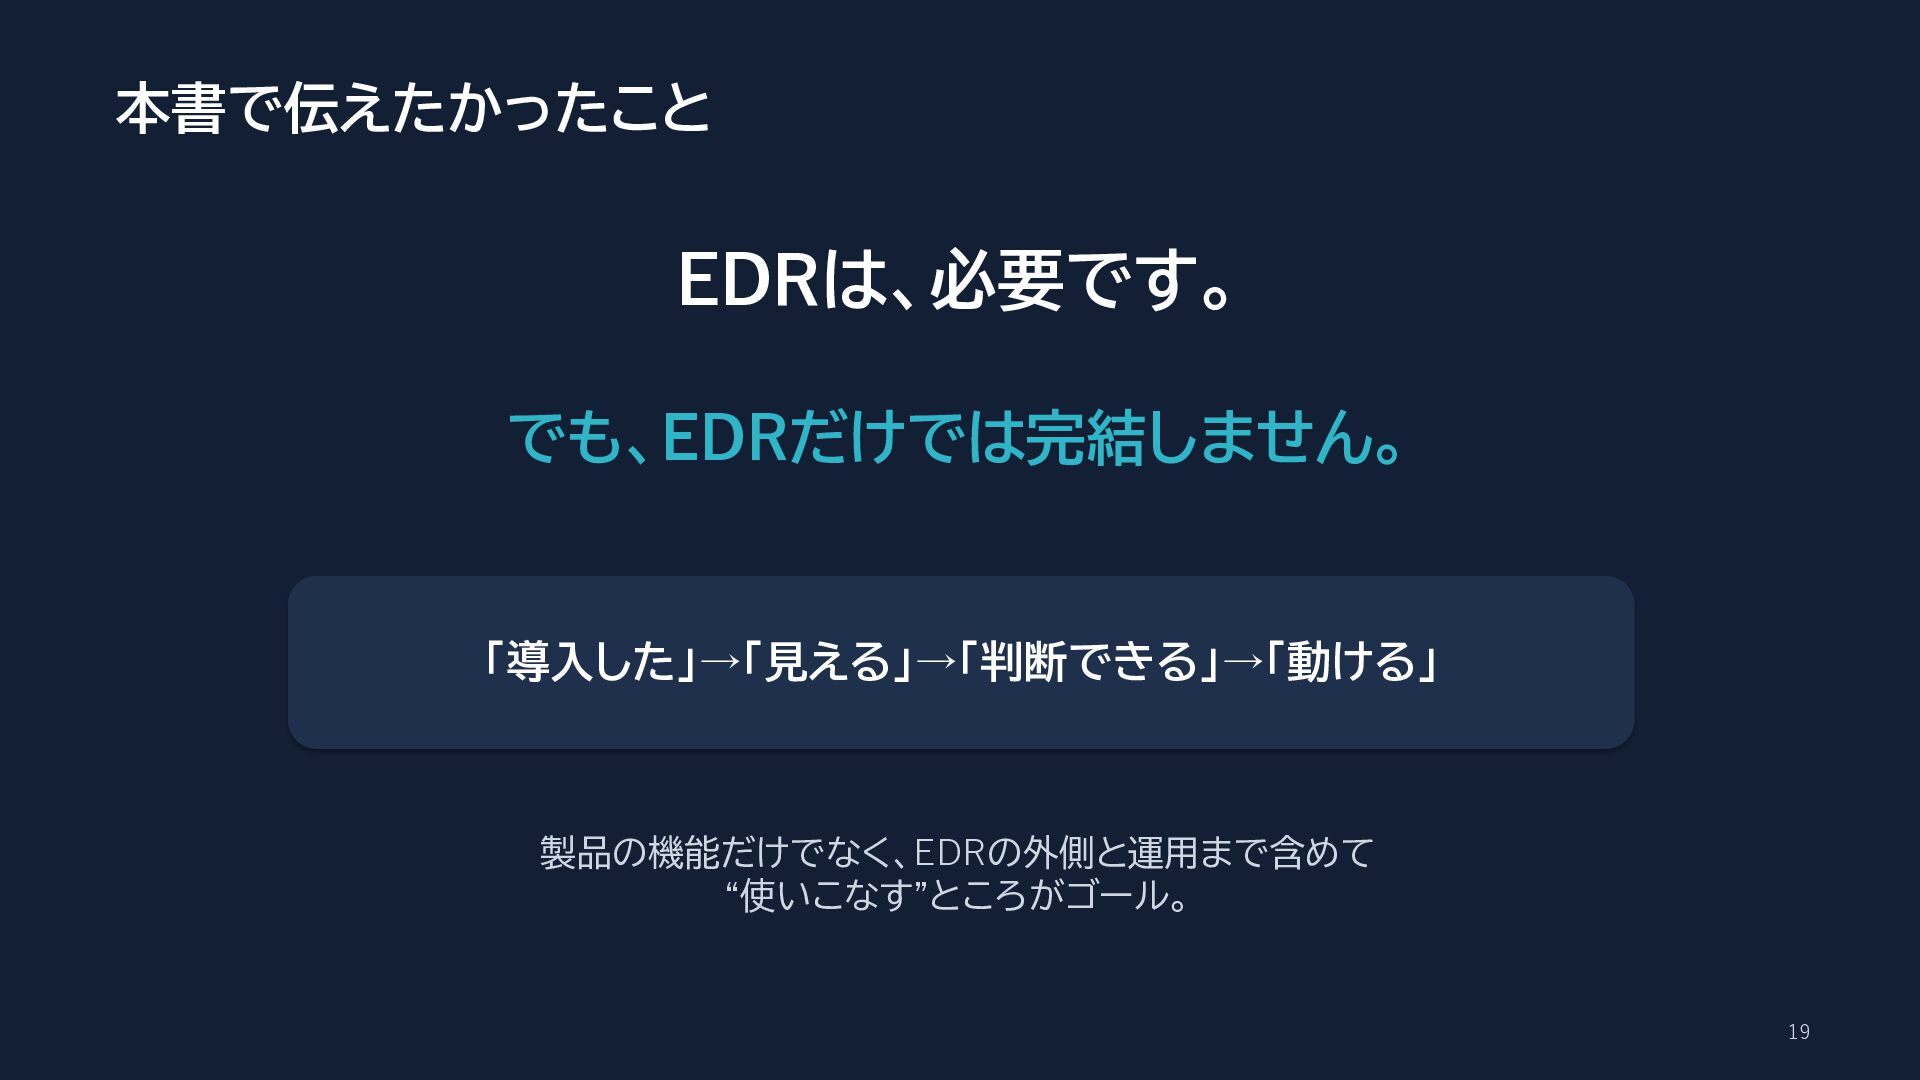
本書で伝えたかったこと EDRは、必要です。 でも、EDRだけでは完結しません。 「導入した」→「見える」→「判断できる」→「動ける」 製品の機能だけでなく、EDRの外側と運用まで含めて “使いこなす”ところがゴール。 19
ありがとうございました Q&A / 書籍のご案内 『EDRを入れたので 安心しきっていませんか?』 最後に1つだけ 明日、EDRの管理画面を 開いてみてください。 20

 Ship Features Fearlessly


 kamadamakoto
 xinghr
 sasukefinanciallab
 ikmwatanabe
 karnelson84
 progmat
 tkt42u19421
 canvasedge
 kimpachi_d
 uluru_hr
 adeputra13
 speakbuddy
 tamagakiyuya
 frankvandijk
 marketingsoph
 maggiecrowley
 chikuwait
 thoeni
 uxyall
 sergeychernyshev
 techseoconnect
 mza
 addyosmani
 speakerdeck
 yeseniaperezcruz