Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
多段階認証と多要素認証の違い ~パスワード→メールOTPとパスキーを例に~
Search
kishimin
November 11, 2026
5
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
多段階認証と多要素認証の違い ~パスワード→メールOTPとパスキーを例に~
題名のないLT会 #4 untitle meet upでのLTで発表した内容です。
kishimin
November 11, 2026
Transcript
19 slides
多段階認証と多要素認証の違い パスワード→メールOTPとパスキーを例に kishimin @kishimin_test
02 / 19 自己紹介 石峰 和真 @kishimin_test UIエンジニア @kishimin_test
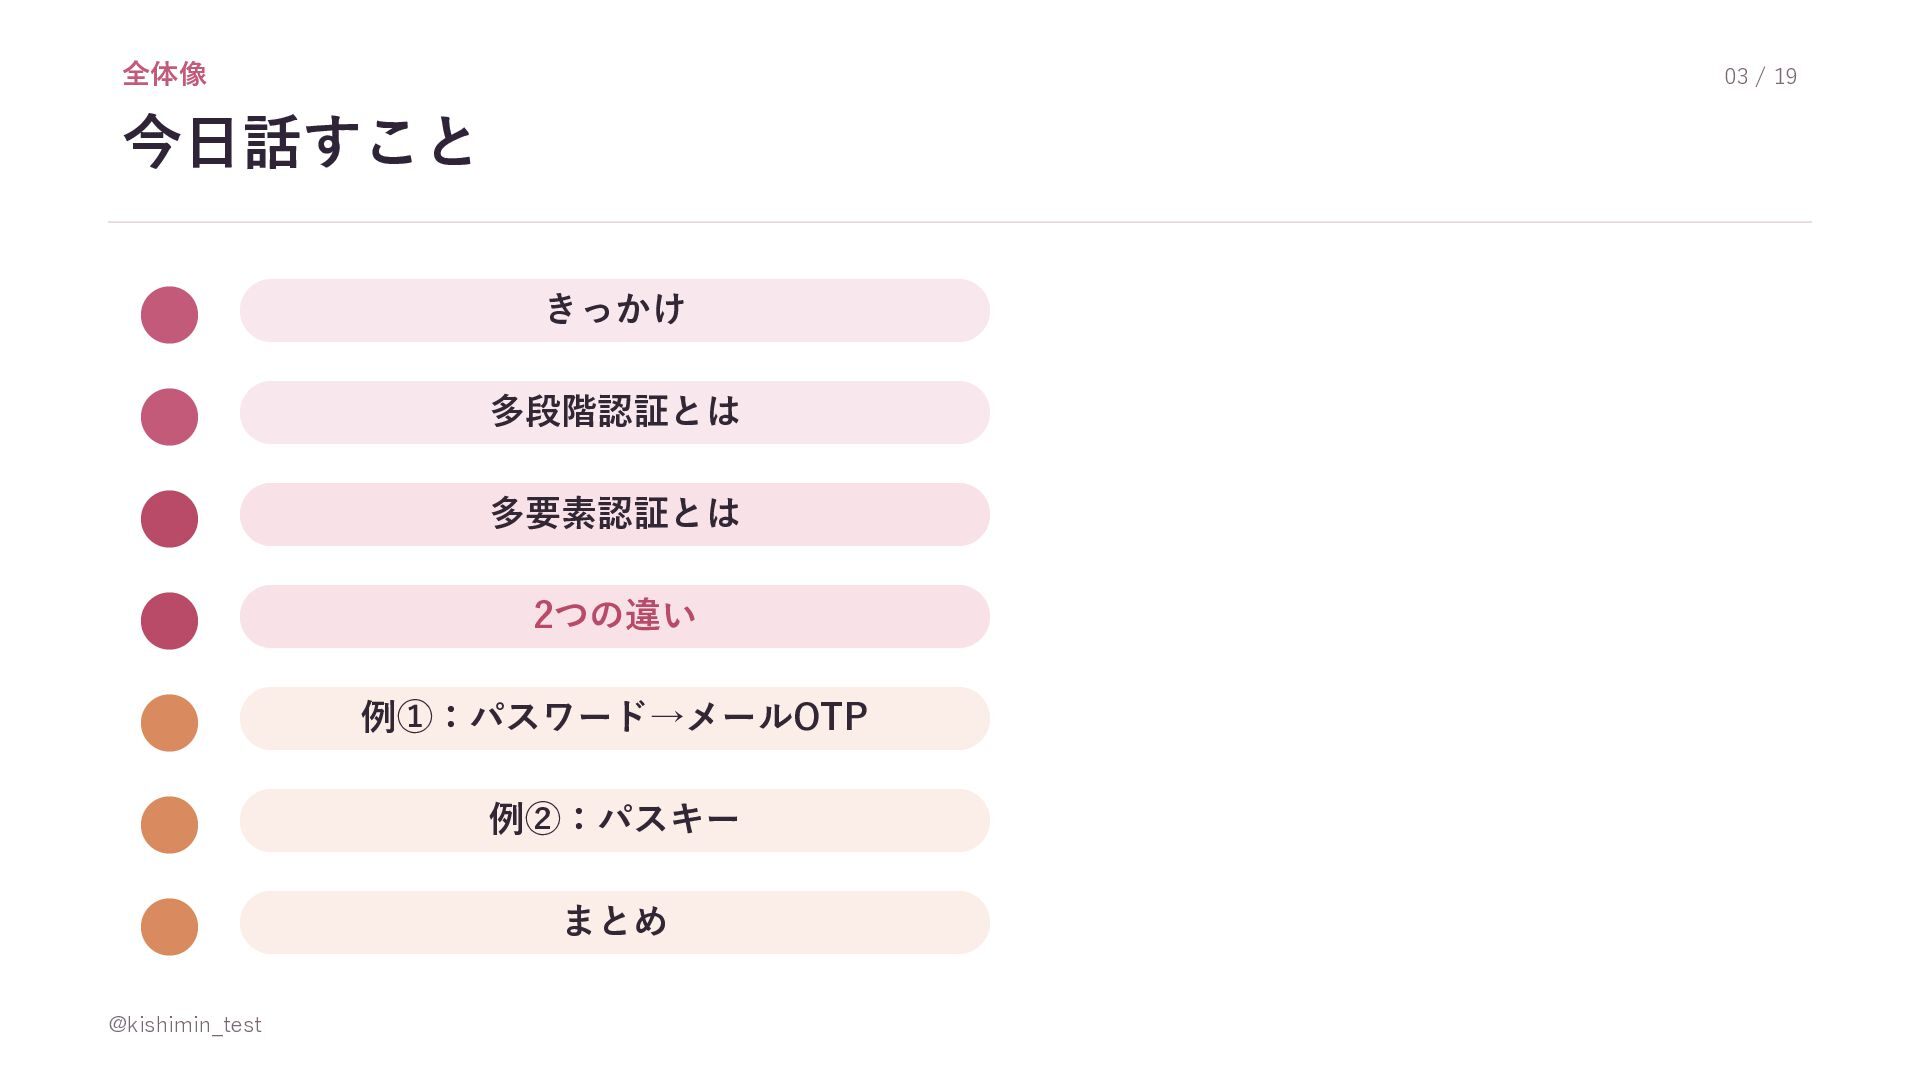
全体像 03 / 19 今日話すこと きっかけ 多段階認証とは 多要素認証とは 2つの違い 例①:パスワード→メールOTP
例②:パスキー まとめ @kishimin_test
きっかけ 04 / 19 二段階認証と二要素認証の使われ方に違和感 別チームで用語を指摘されていた パスキーの話題で「二要素認証」が出た @kishimin_test
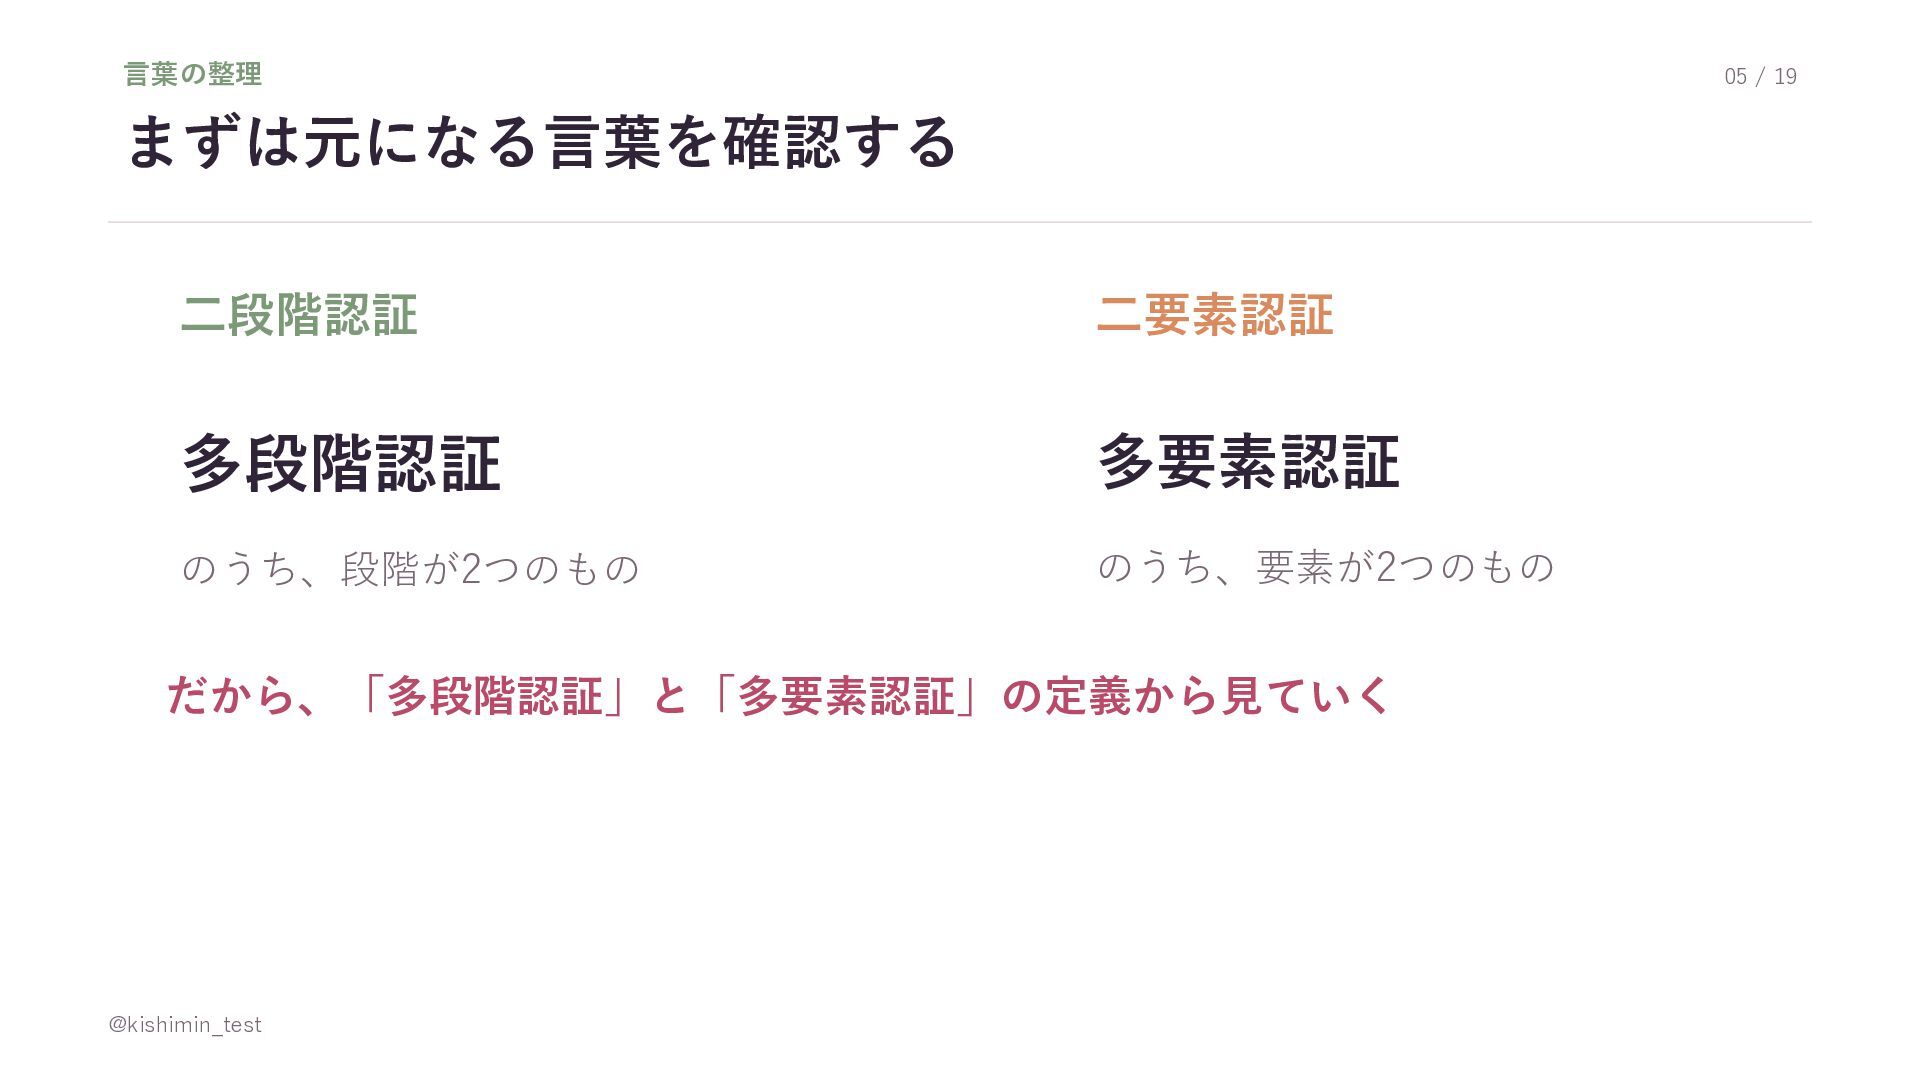
言葉の整理 05 / 19 まずは元になる言葉を確認する 二段階認証 二要素認証 多段階認証 多要素認証 のうち、段階が2つのもの
のうち、要素が2つのもの だから、「多段階認証」と「多要素認証」の定義から見ていく @kishimin_test
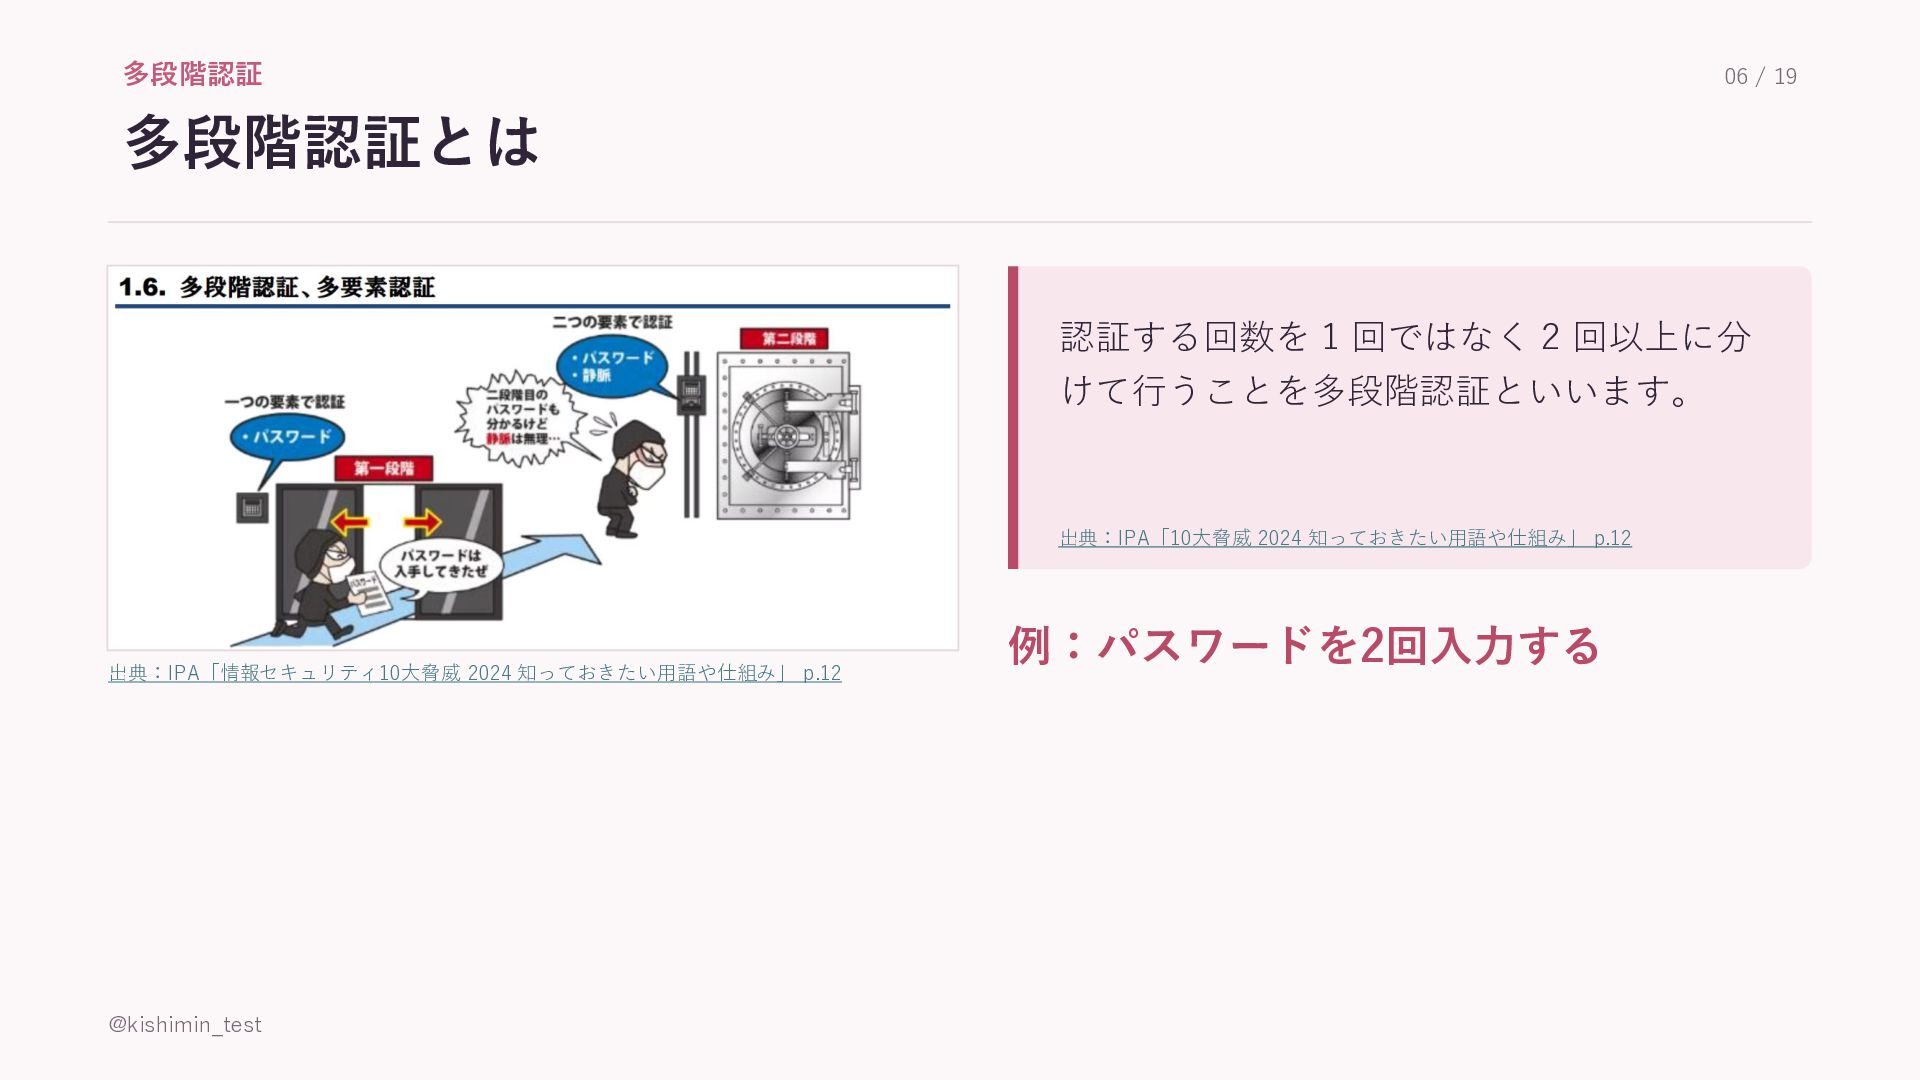
多段階認証 06 / 19 多段階認証とは 認証する回数を 1 回ではなく 2 回以上に分
けて行うことを多段階認証といいます。 出典:IPA「10大脅威 2024 知っておきたい用語や仕組み」 p.12 出典:IPA「情報セキュリティ10大脅威 2024 知っておきたい用語や仕組み」 p.12 @kishimin_test 例:パスワードを2回入力する
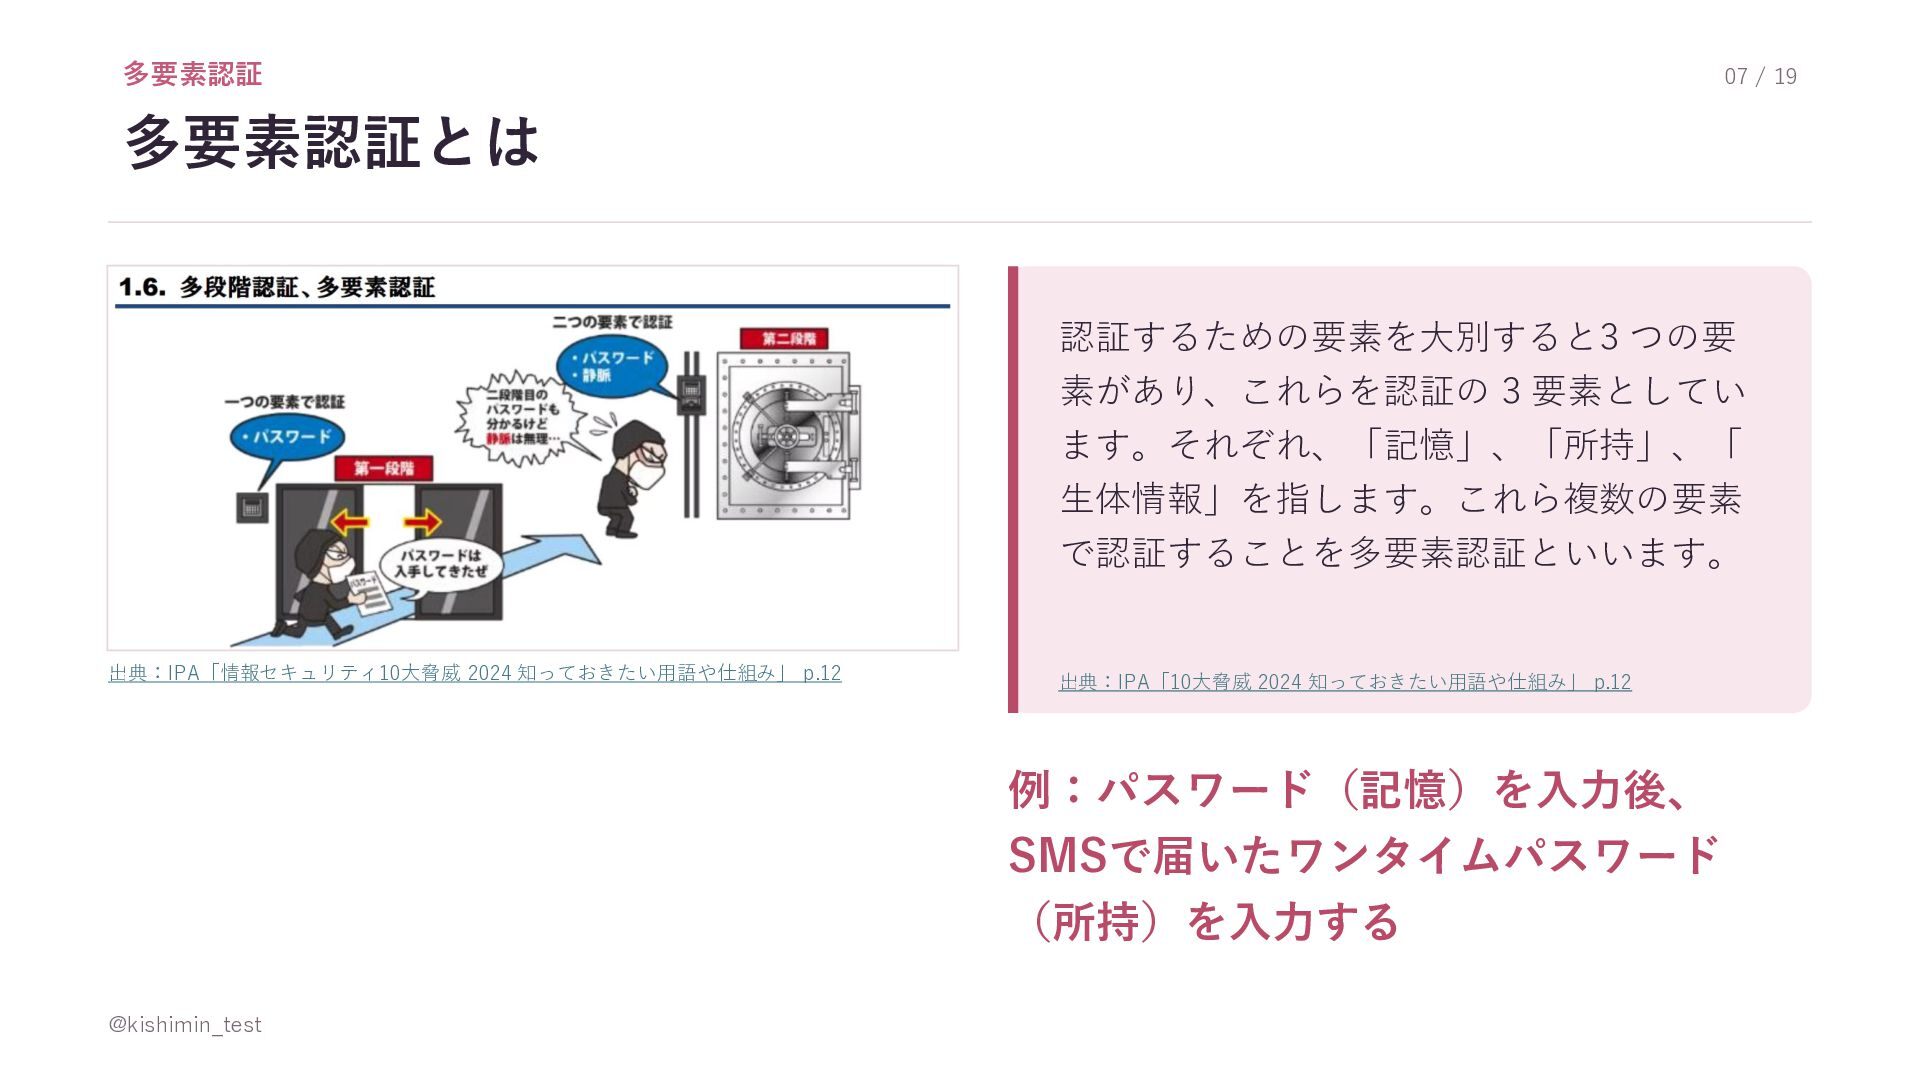
多要素認証 07 / 19 多要素認証とは 認証するための要素を大別すると3 つの要 素があり、これらを認証の 3 要素としてい
ます。それぞれ、「記憶」、「所持」、「 生体情報」を指します。これら複数の要素 で認証することを多要素認証といいます。 出典:IPA「情報セキュリティ10大脅威 2024 知っておきたい用語や仕組み」 p.12 出典:IPA「10大脅威 2024 知っておきたい用語や仕組み」 p.12 例:パスワード(記憶)を入力後、 SMSで届いたワンタイムパスワード (所持)を入力する @kishimin_test
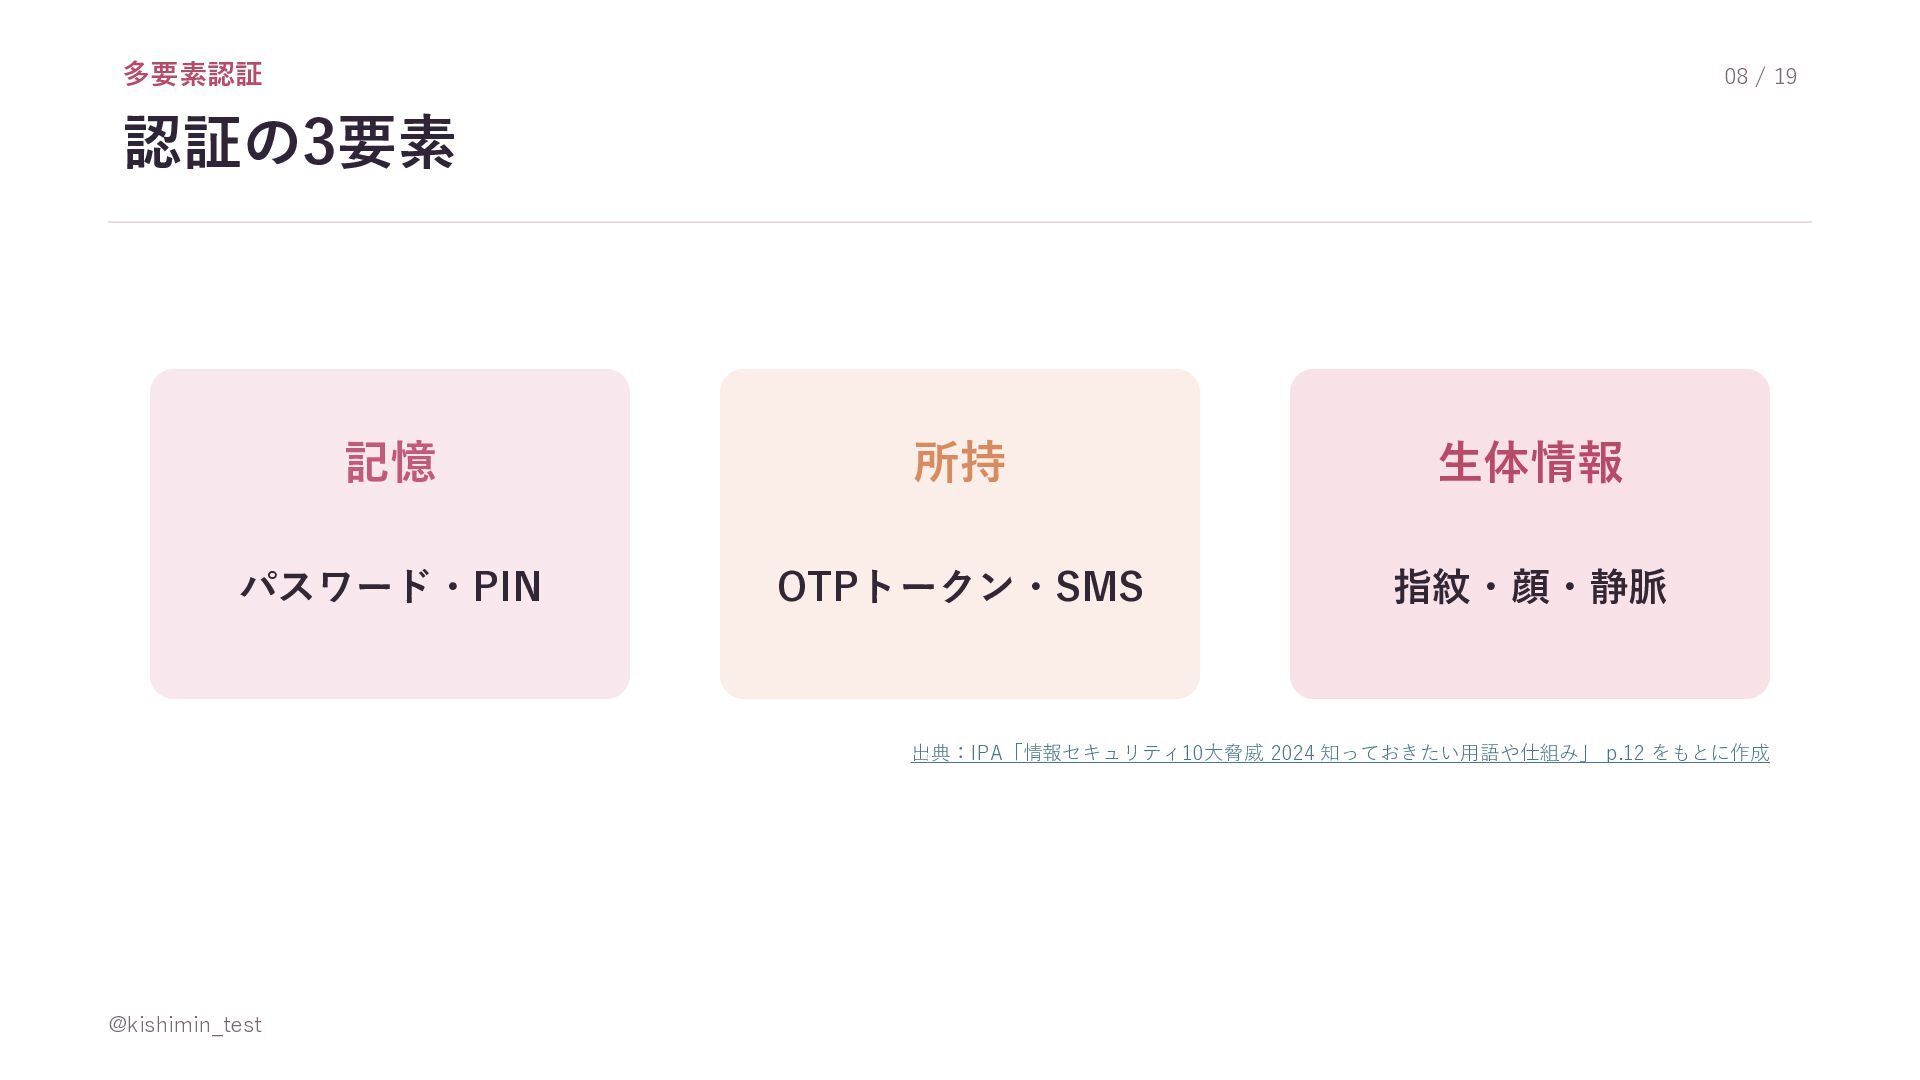
多要素認証 08 / 19 認証の3要素 記憶 所持 生体情報 パスワード・PIN OTPトークン・SMS
指紋・顔・静脈 出典:IPA「情報セキュリティ10大脅威 2024 知っておきたい用語や仕組み」 p.12 をもとに作成 @kishimin_test
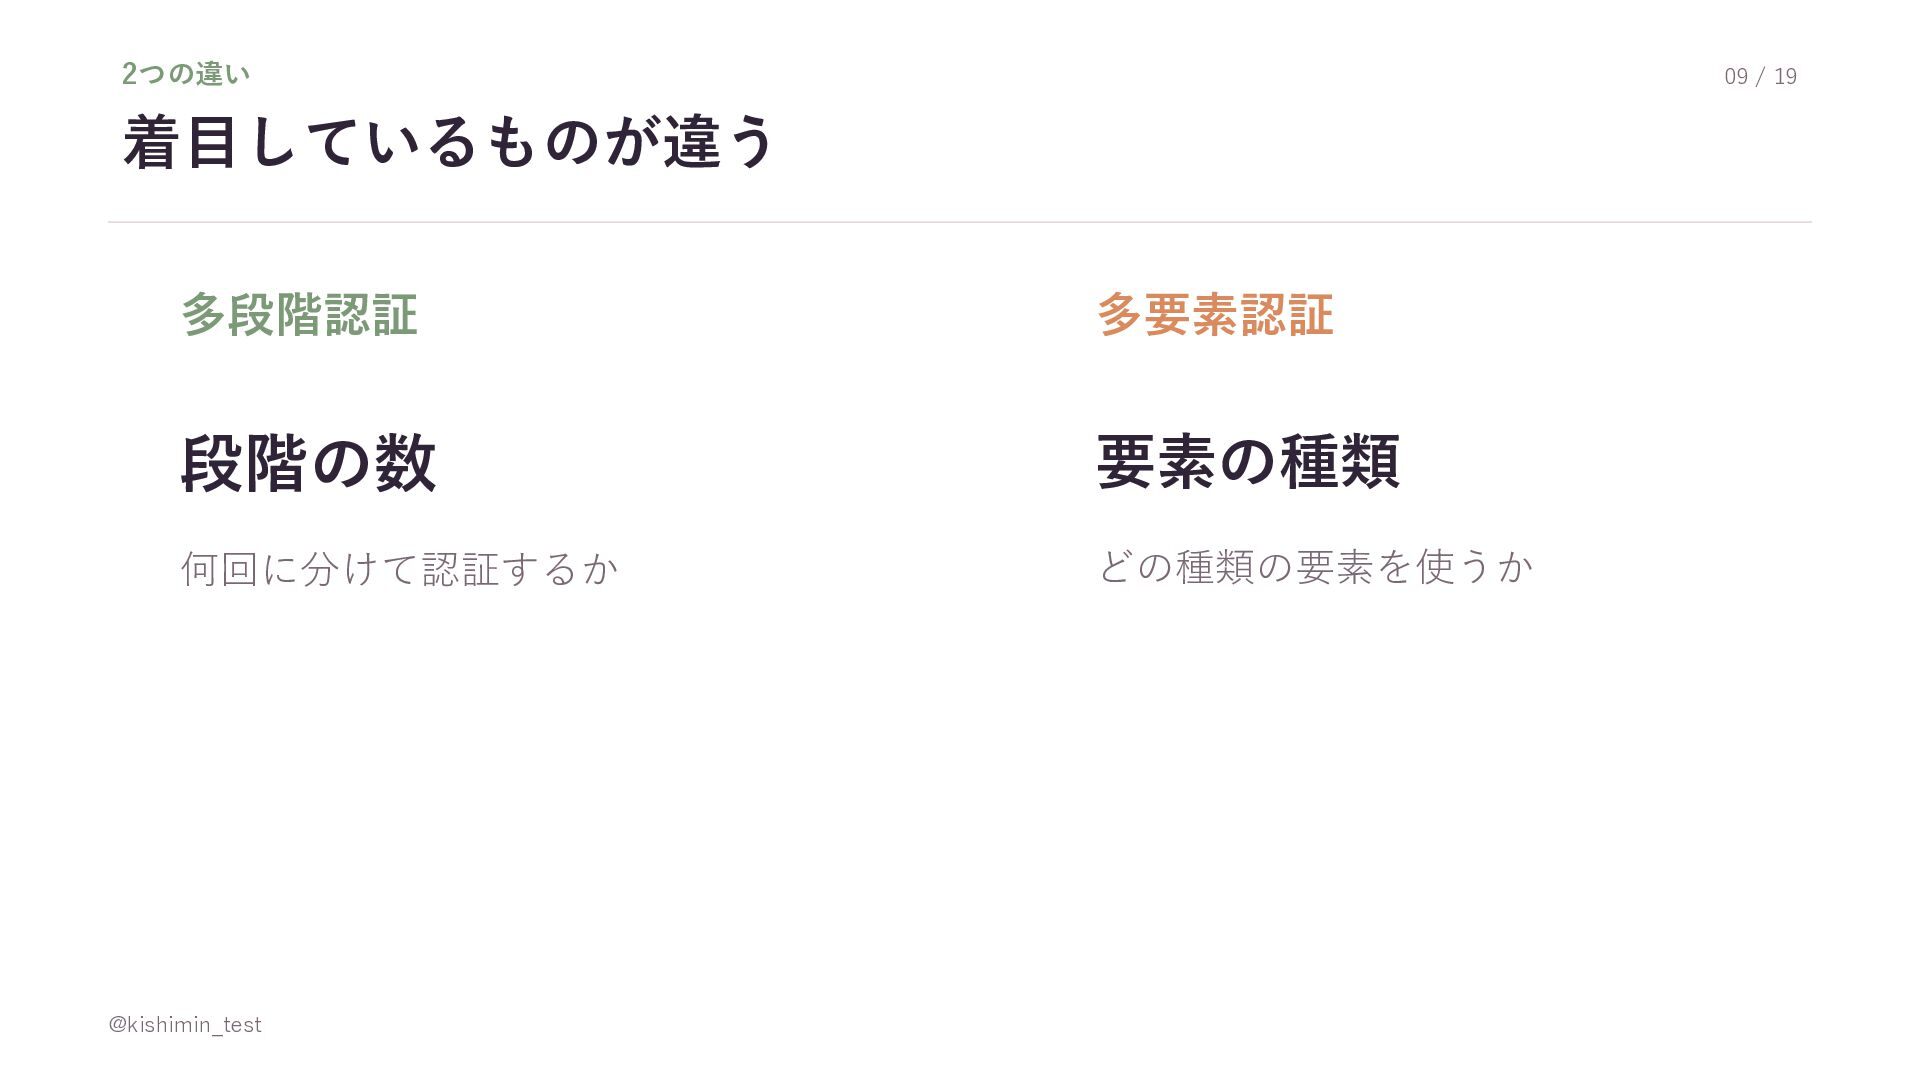
2つの違い 09 / 19 着目しているものが違う 多段階認証 多要素認証 段階の数 要素の種類 何回に分けて認証するか
どの種類の要素を使うか @kishimin_test
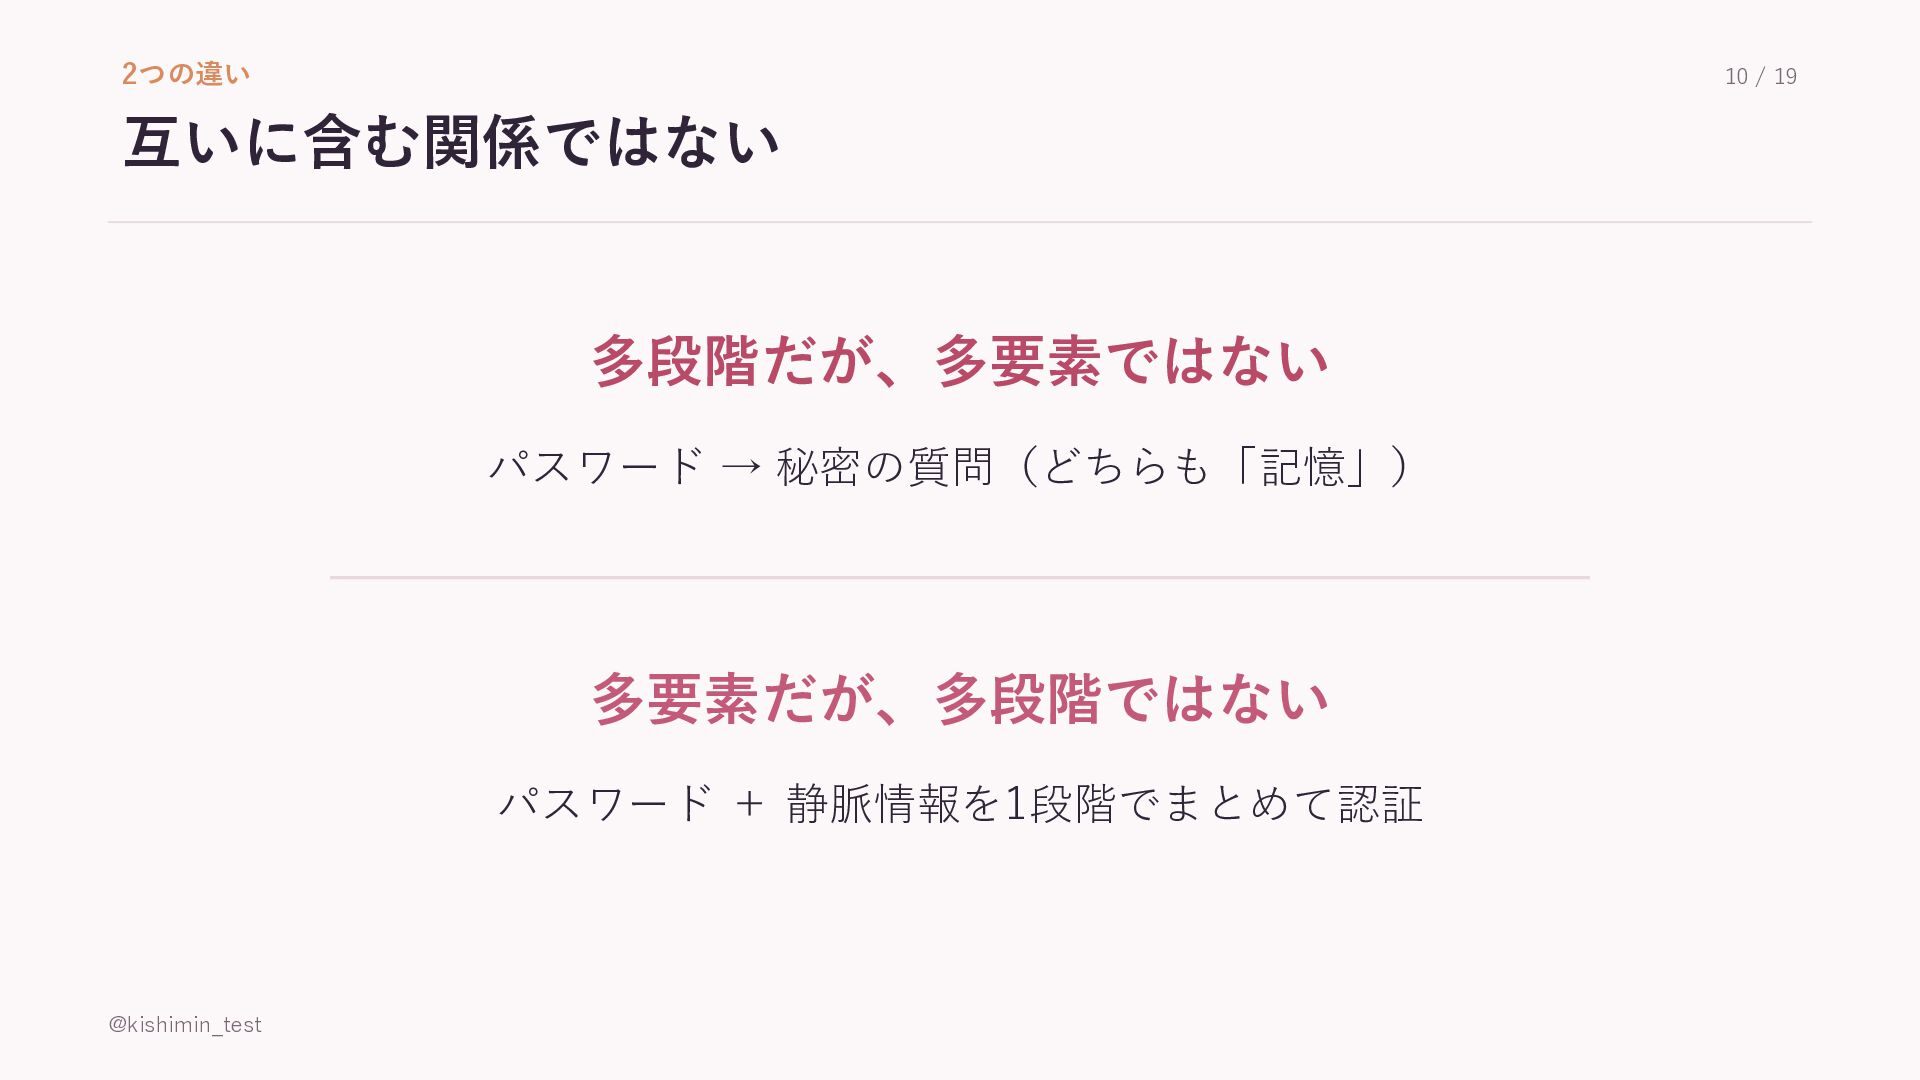
2つの違い 10 / 19 互いに含む関係ではない 多段階だが、多要素ではない パスワード → 秘密の質問(どちらも「記憶」) 多要素だが、多段階ではない
パスワード + 静脈情報を1段階でまとめて認証 @kishimin_test
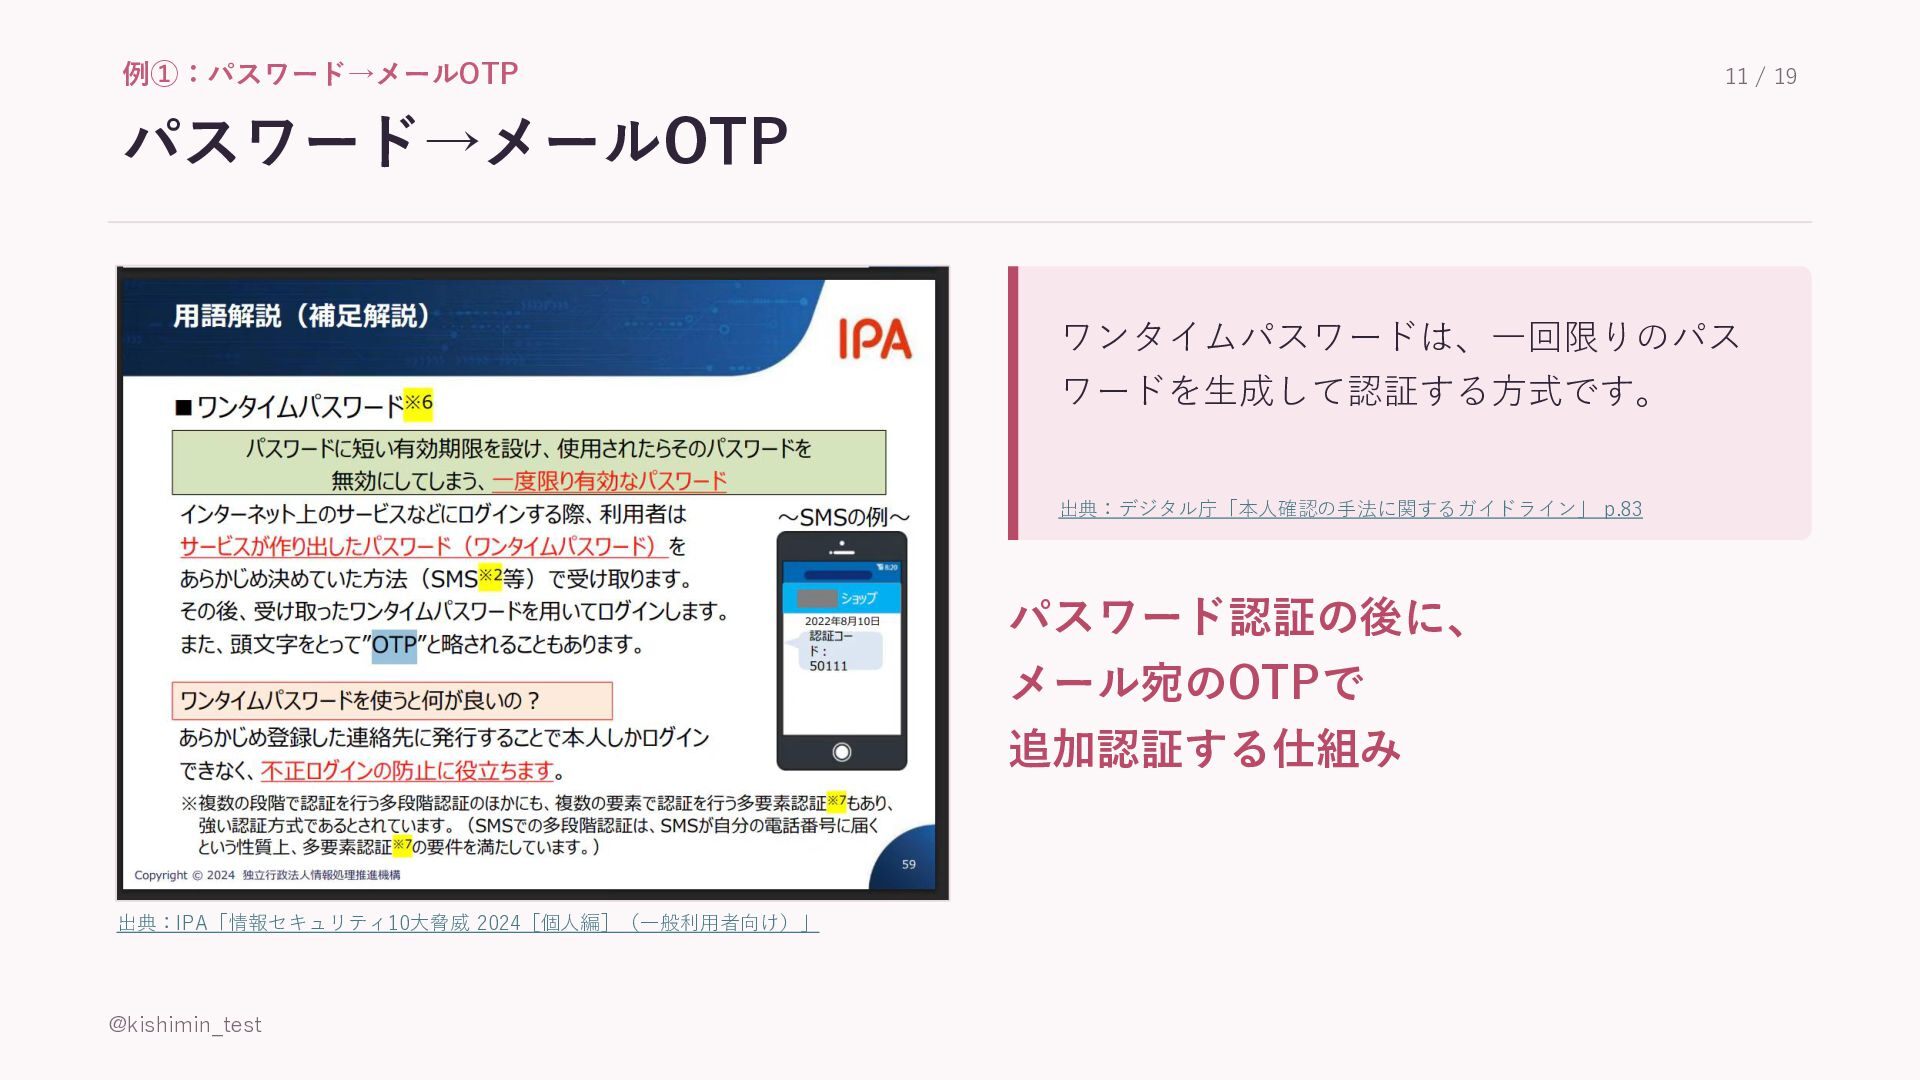
例①:パスワード→メールOTP 11 / 19 パスワード→メールOTP ワンタイムパスワードは、一回限りのパス ワードを生成して認証する方式です。 出典:デジタル庁「本人確認の手法に関するガイドライン」 p.83 パスワード認証の後に、
メール宛のOTPで 追加認証する仕組み 出典:IPA「情報セキュリティ10大脅威 2024[個人編](一般利用者向け)」 @kishimin_test
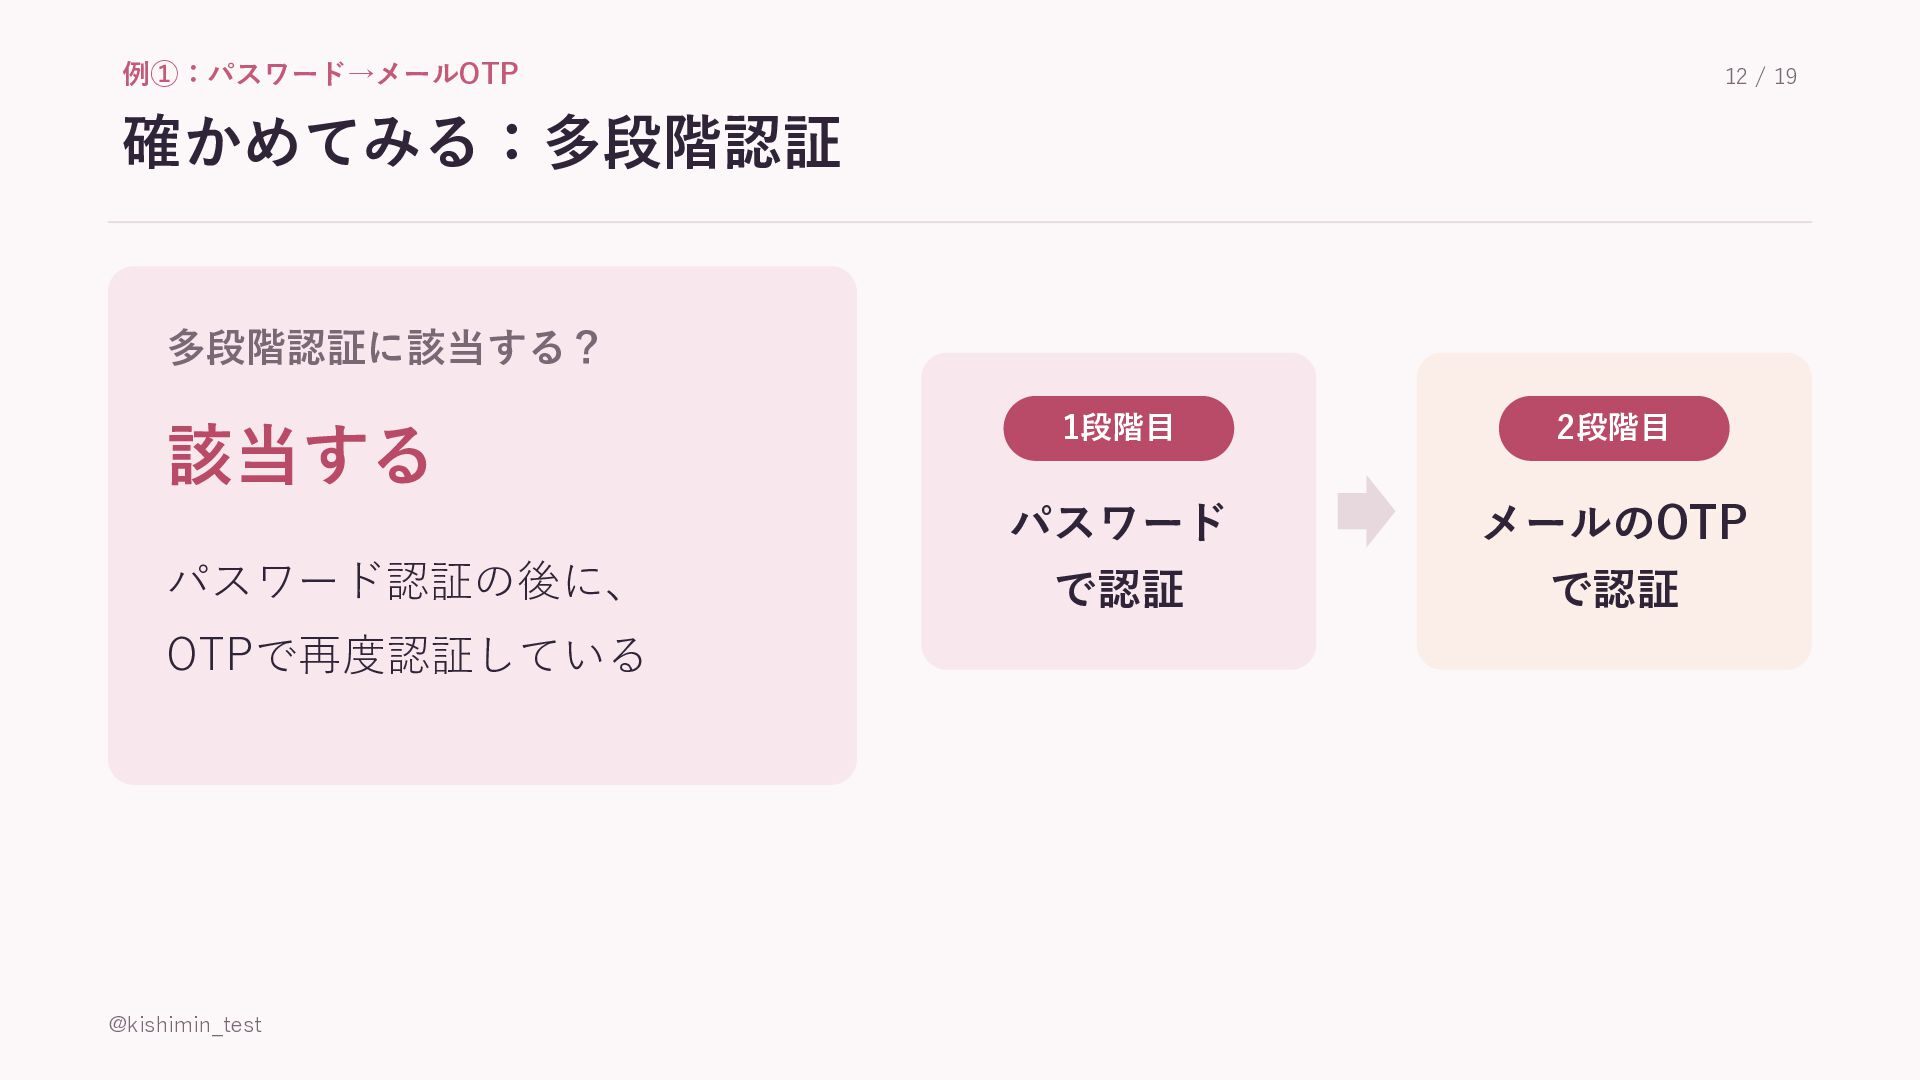
例①:パスワード→メールOTP 12 / 19 確かめてみる:多段階認証 多段階認証に該当する? 該当する パスワード認証の後に、 OTPで再度認証している @kishimin_test
1段階目 2段階目 パスワード メールのOTP で認証 で認証
例①:パスワード→メールOTP 13 / 19 確かめてみる:多要素認証 多要素認証に該当する? 該当する パスワード = 記憶
いずれの方式においても、ワンタイムパスワード は所有物認証としてみなすことができ、知識認証 であるパスワード認証と組み合わせることで当人 認証保証レベル 2 に該当する多要素認証として 機能します。 メールのOTP = 所持 出典:デジタル庁「本人確認の手法に関するガイドライン」 p.83 @kishimin_test
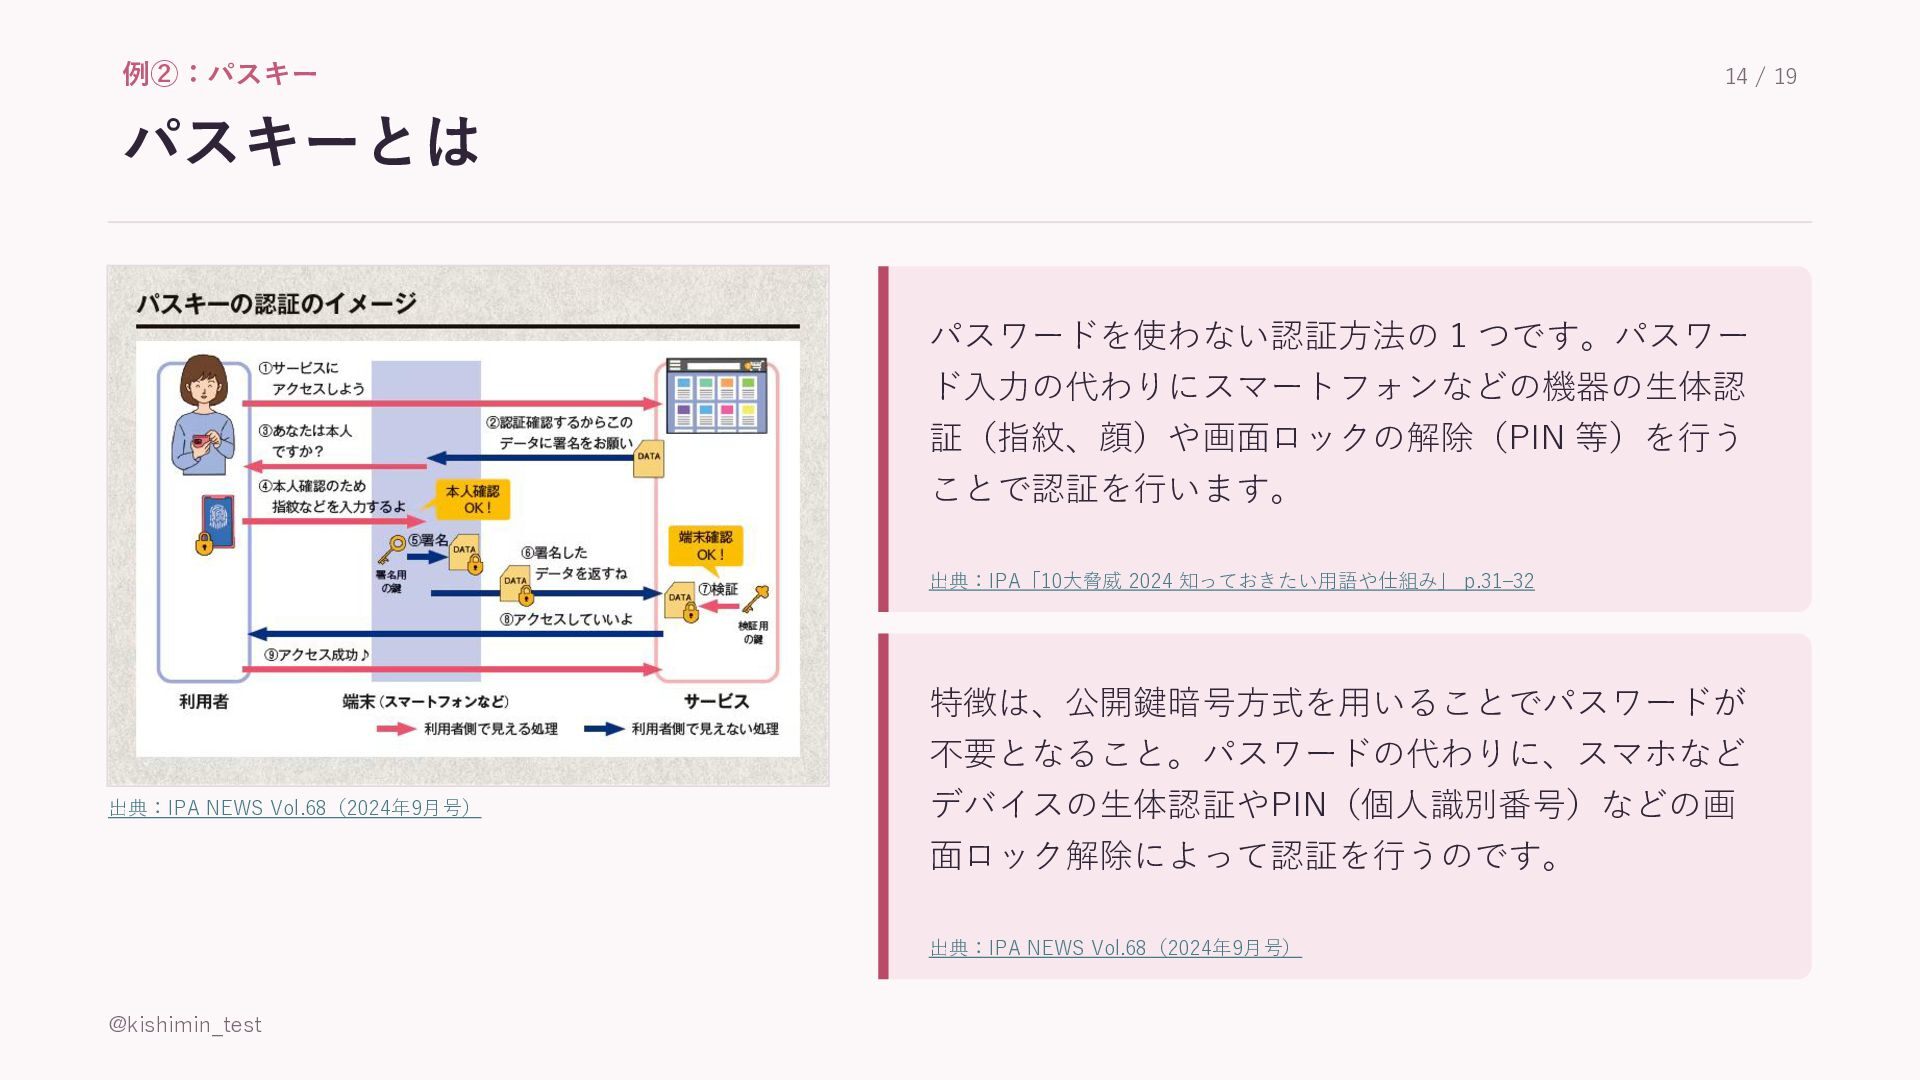
例②:パスキー 14 / 19 パスキーとは パスワードを使わない認証方法の 1 つです。パスワー ド入力の代わりにスマートフォンなどの機器の生体認 証(指紋、顔)や画面ロックの解除(PIN
等)を行う ことで認証を行います。 出典:IPA「10大脅威 2024 知っておきたい用語や仕組み」 p.31–32 出典:IPA NEWS Vol.68(2024年9月号) 特徴は、公開鍵暗号方式を用いることでパスワードが 不要となること。パスワードの代わりに、スマホなど デバイスの生体認証やPIN(個人識別番号)などの画 面ロック解除によって認証を行うのです。 出典:IPA NEWS Vol.68(2024年9月号) @kishimin_test
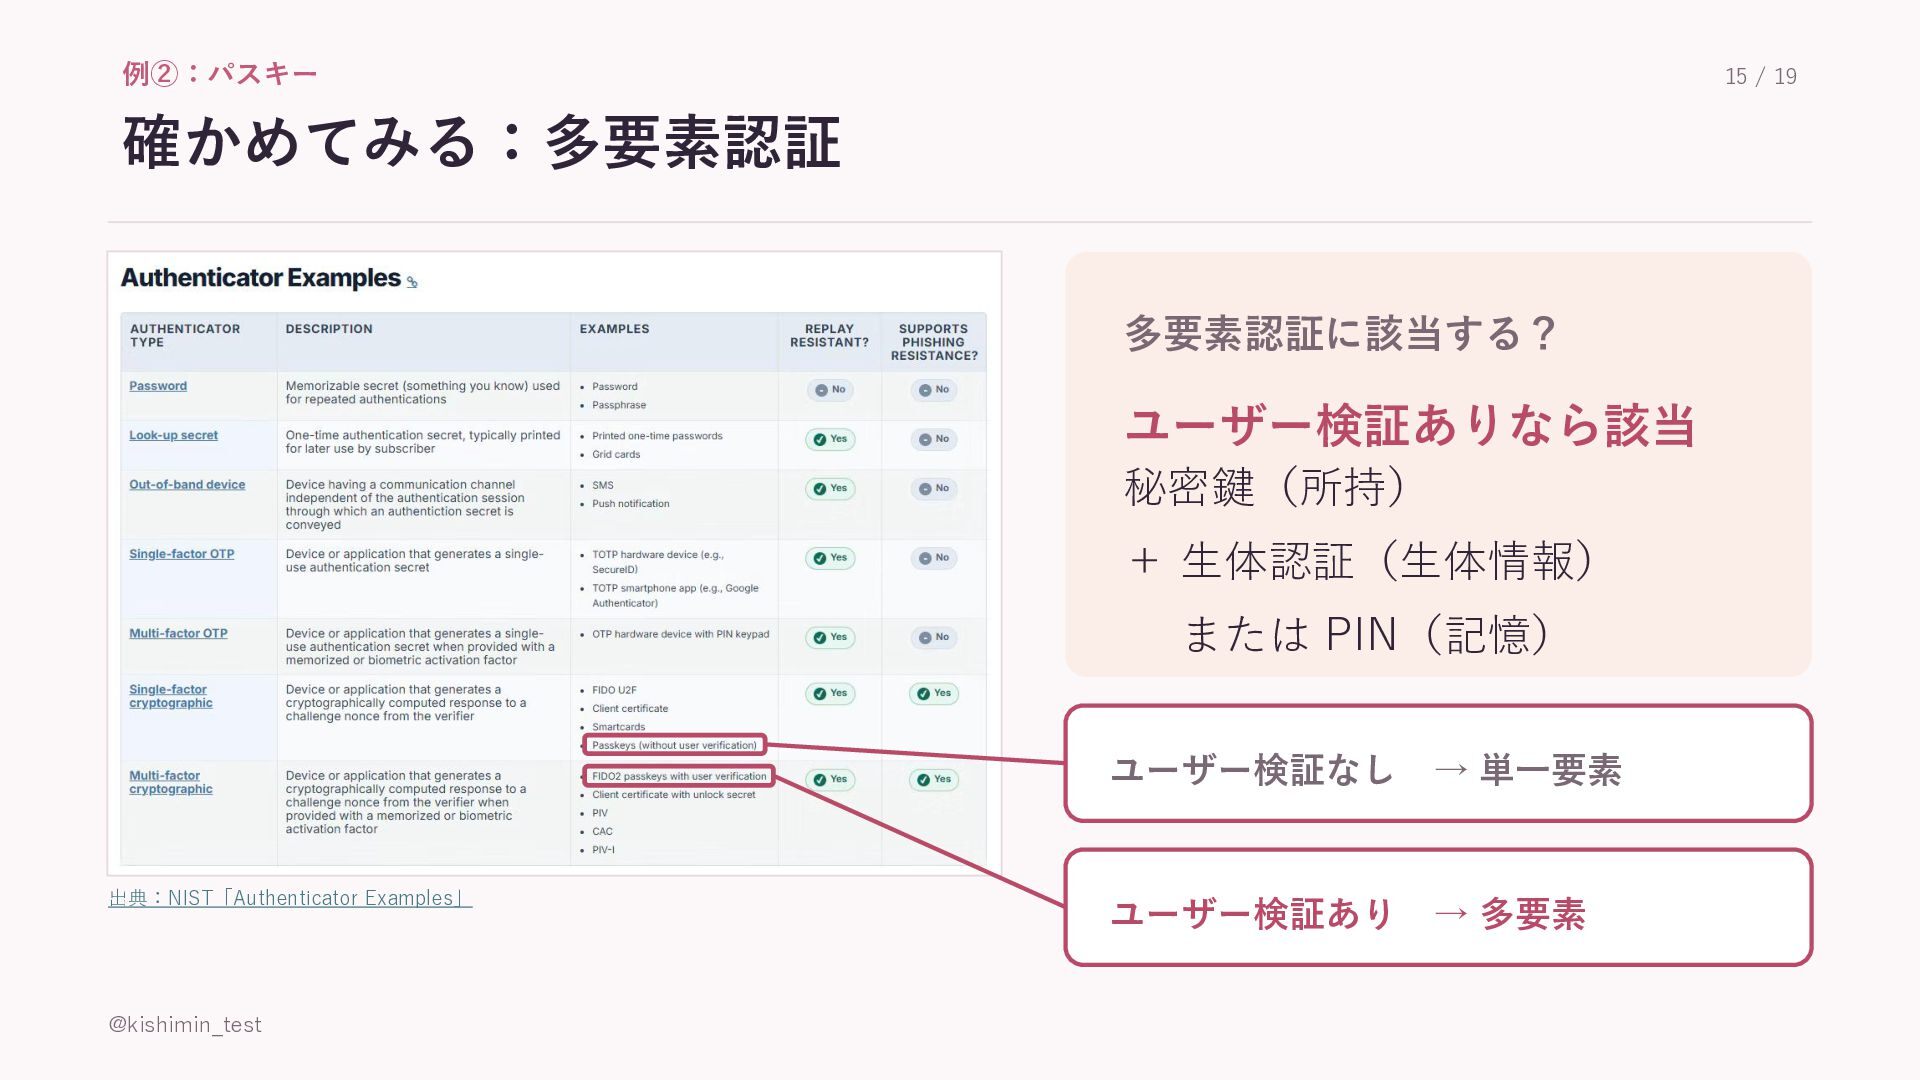
例②:パスキー 15 / 19 確かめてみる:多要素認証 多要素認証に該当する? ユーザー検証ありなら該当 秘密鍵(所持) + 生体認証(生体情報)
または PIN(記憶) ユーザー検証なし → 単一要素 出典:NIST「Authenticator Examples」 @kishimin_test ユーザー検証あり → 多要素
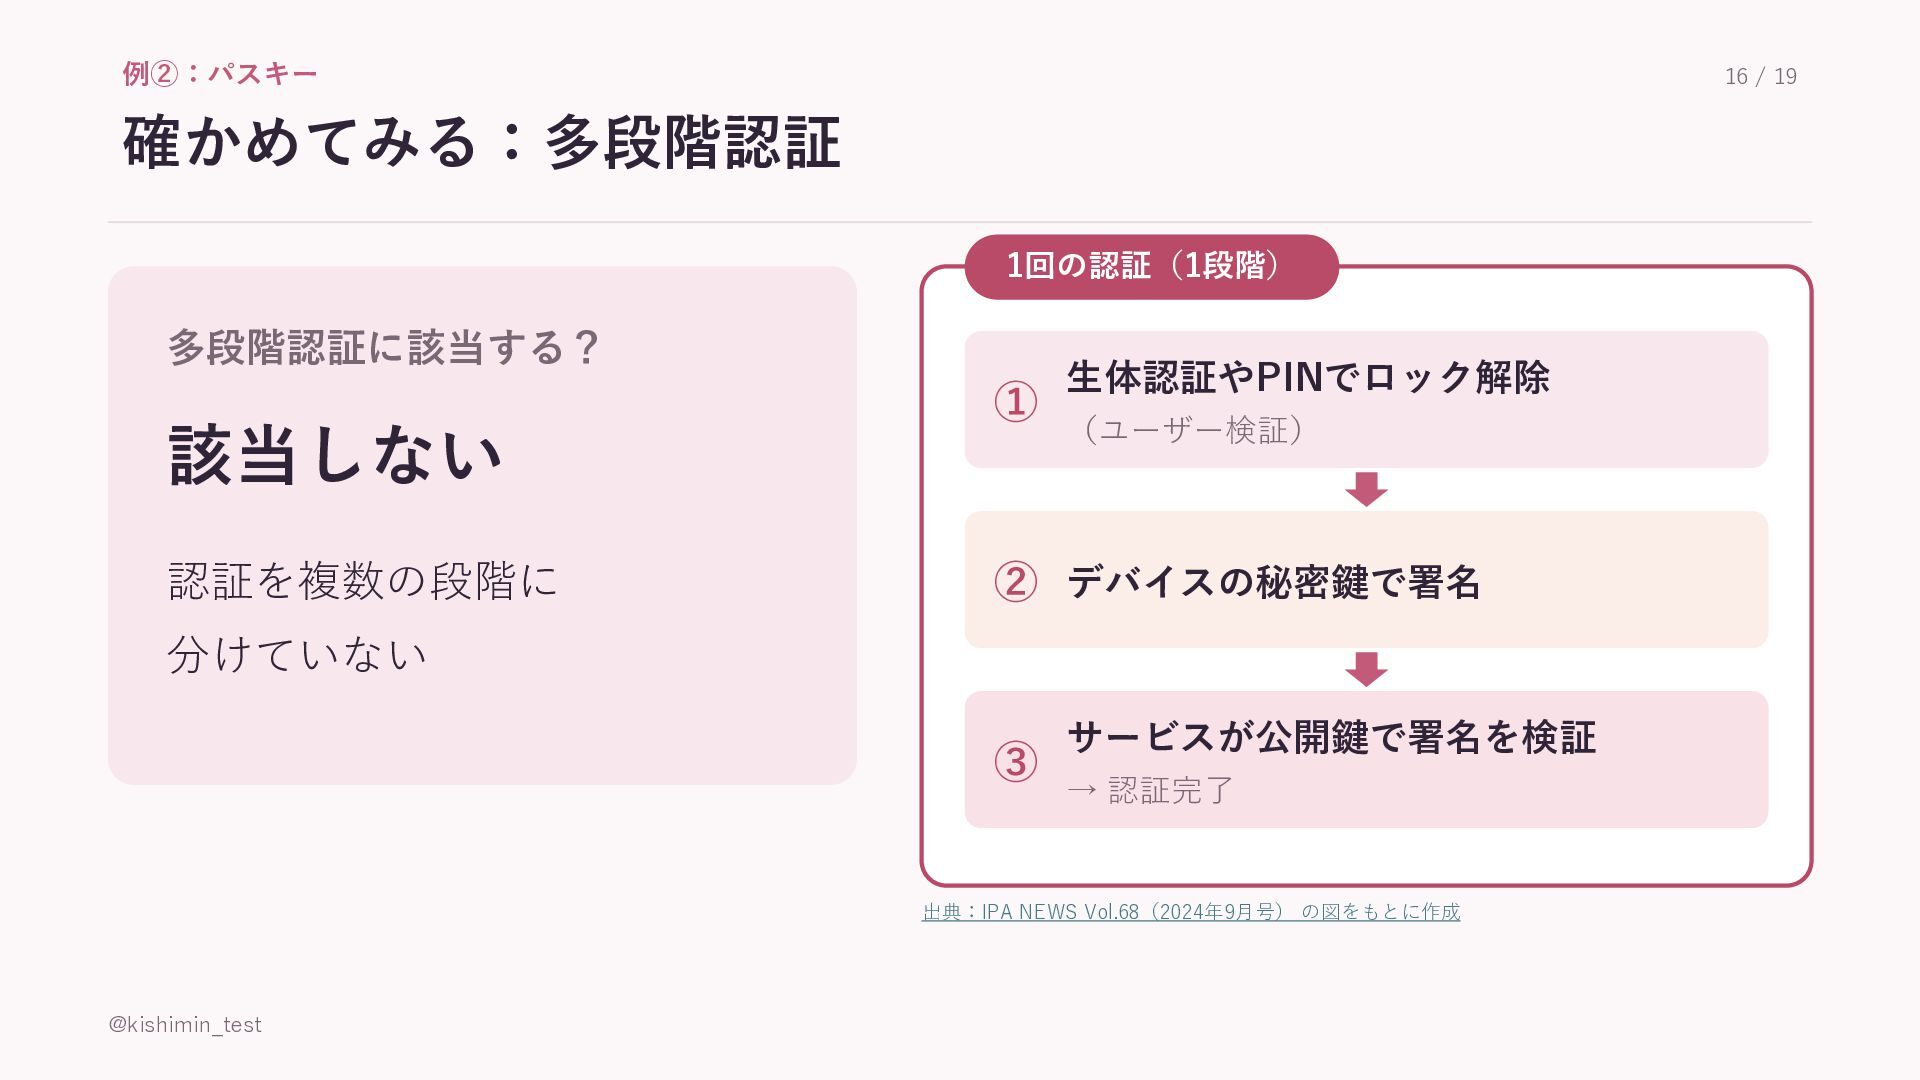
例②:パスキー 16 / 19 確かめてみる:多段階認証 1回の認証(1段階) 多段階認証に該当する? 該当しない 認証を複数の段階に ①
生体認証やPINでロック解除 (ユーザー検証) ② デバイスの秘密鍵で署名 分けていない ③ サービスが公開鍵で署名を検証 → 認証完了 出典:IPA NEWS Vol.68(2024年9月号) の図をもとに作成 @kishimin_test
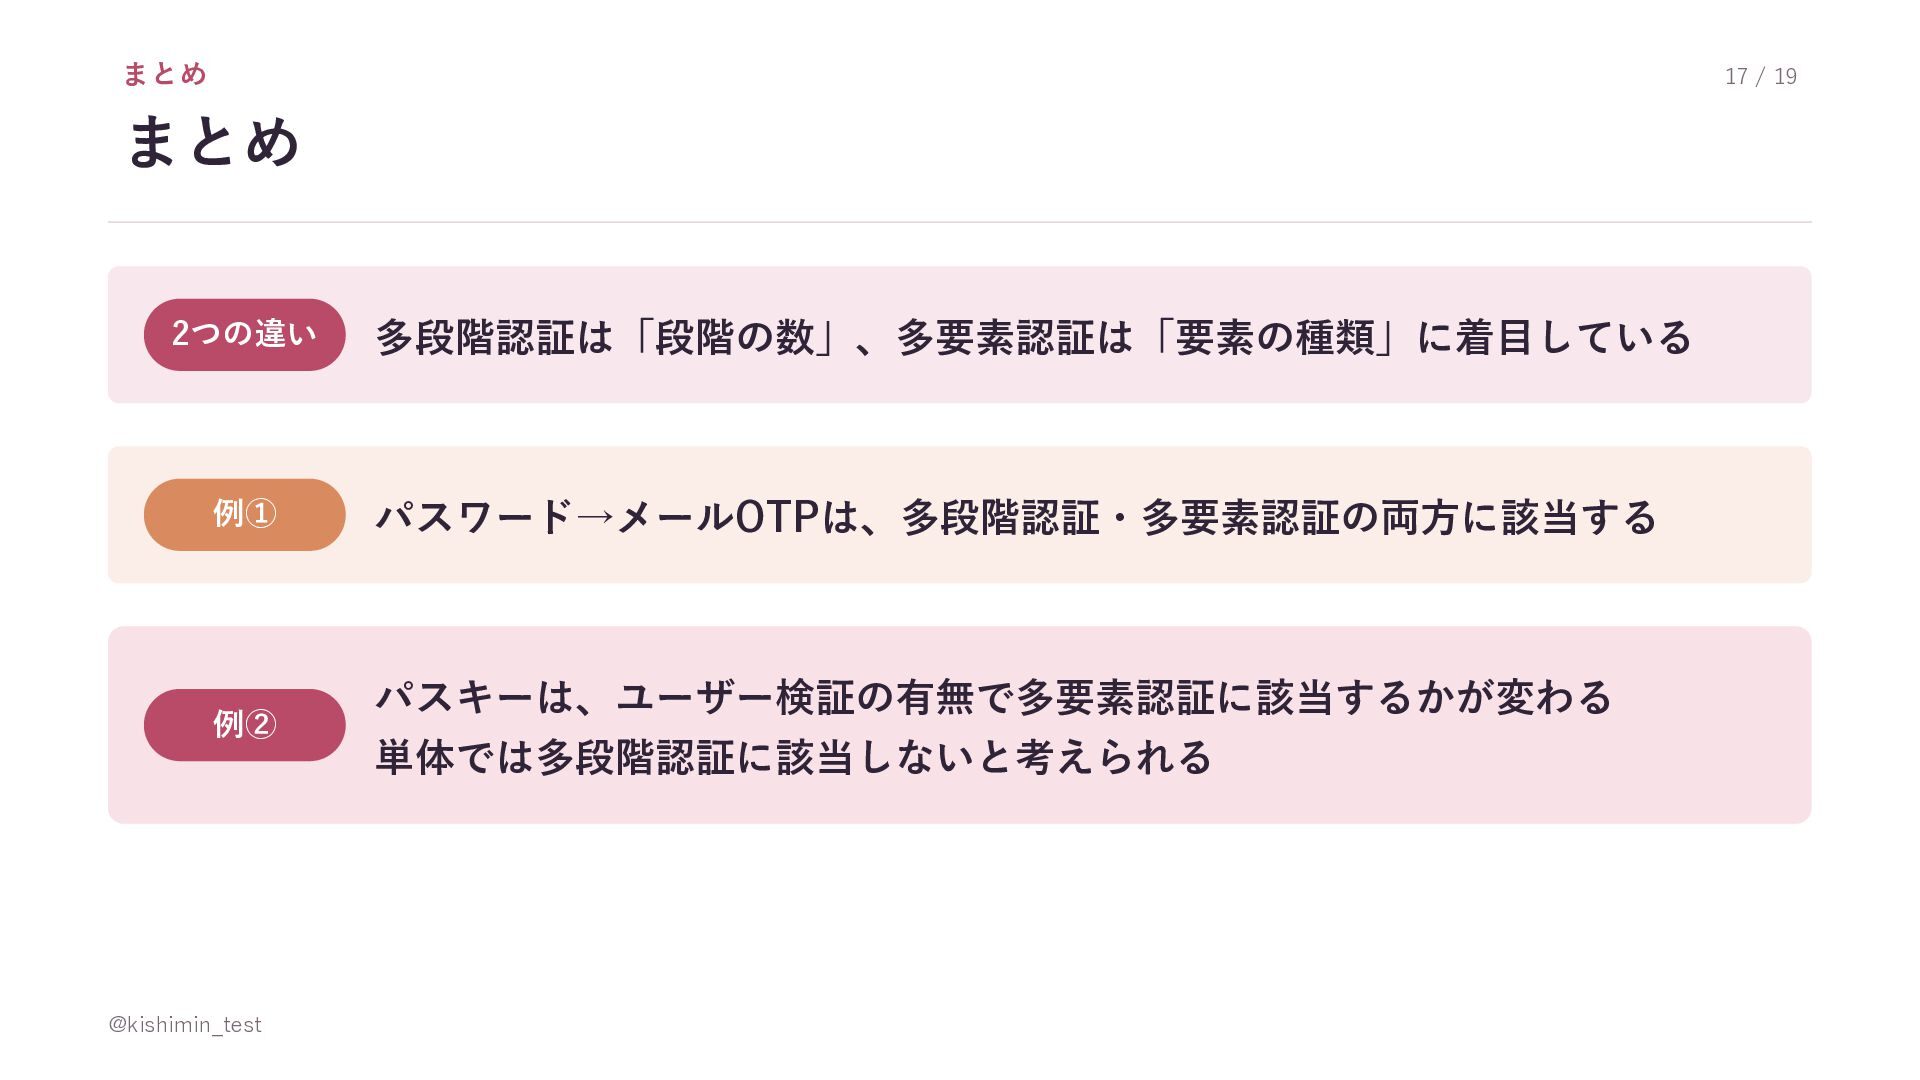
まとめ 17 / 19 まとめ 2つの違い 多段階認証は「段階の数」、多要素認証は「要素の種類」に着目している 例① パスワード→メールOTPは、多段階認証・多要素認証の両方に該当する 例②
パスキーは、ユーザー検証の有無で多要素認証に該当するかが変わる 単体では多段階認証に該当しないと考えられる @kishimin_test
参考文献 参考文献 [1] IPA「情報セキュリティ10大脅威 2024 知っておきたい用語や仕組み」 https://www.ipa.go.jp/security/10threats/m42obm000000jlc5-att/yougoyashikumi_2024.pdf [2] IPA「情報セキュリティ10大脅威 2024[個人編](一般利用者向け)」
https://www.ipa.go.jp/security/10threats/m42obm000000jlbr-att/setsumei_2024_kojin_general.pdf [3] デジタル庁「オンラインでの本人確認の手法に関するガイドライン」 https://www.digital.go.jp/assets/contents/node/basic_page/field_ref_resources/e2a06143-ed29-4f1d-9c310f06fca67afc/c7edc43c/20260224_resources_standard_guideline_identityverification_1.pdf [4] IPA NEWS Vol.68(2024年9月号) https://www.ipa.go.jp/about/ipanews/ipanews202409.html [5] NIST「Authenticator Examples」 https://pages.nist.gov/800-63-4-Implementation-Resources/authenticator/ @kishimin_test 18 / 19
19 / 19 ご清聴ありがとうございました @kishimin_test
More Decks by kishimin
See All by kishimin
mojica_TDD_LT.pptx.pdf
kishimin
0
8
LT first
kishimin
0
22
Featured
See All Featured
ReactJS: Keep Simple. Everything can be a component!
pedronauck
666
130k
The Psychology of Web Performance [Beyond Tellerrand 2023]
tammyeverts
49
3.6k
Dealing with People You Can't Stand - Big Design 2015
cassininazir
367
27k
The Illustrated Children's Guide to Kubernetes
chrisshort
51
53k
Gemini Prompt Engineering: Practical Techniques for Tangible AI Outcomes
mfonobong
2
630
How to train your dragon (web standard)
notwaldorf
96
6.9k
The Curse of the Amulet
leimatthew05
4
17k
Designing Experiences People Love
moore
143
24k
The Pragmatic Product Professional
lauravandoore
37
7.5k
My Coaching Mixtape
mlcsv
0
390
CSS Pre-Processors: Stylus, Less & Sass
bermonpainter
360
31k
Neural Spatial Audio Processing for Sound Field Analysis and Control
skoyamalab
0
620


 kishimin
 pedronauck
 tammyeverts
 cassininazir
 chrisshort
 mfonobong
 notwaldorf
 leimatthew05
 moore
 lauravandoore
 mlcsv
 bermonpainter
 skoyamalab
」](https://files.speakerdeck.com/presentations/870fa2fa95b6468680ddaf4701ecbbca/slide_17.jpg)