Share
Embed
Transcript
79 slides
-
Profile ⾦原 将⼈ | Masato Kanehara : @masakane55 セーフィー株式会社 IT統括本部
IT&セキュリティ部 部⻑ CISSP / 情報処理安全確保⽀援⼠ / A-CSM / CSPO Career 2004‒2013|⼤⼿SIer 組み込みソフトウェア開発(カーナビ‧スマートフォン) 2013‒2024|メーカー系SIer セキュリティエンジニア∕約100名の組織マネジメント 2024‒現在|セーフィー株式会社 プロダクトセキュリティを経て、情シスとセキュリティ全体を統括 My Approach Cybersecurity Agile Systems Thinking © Safie Inc.|2 -
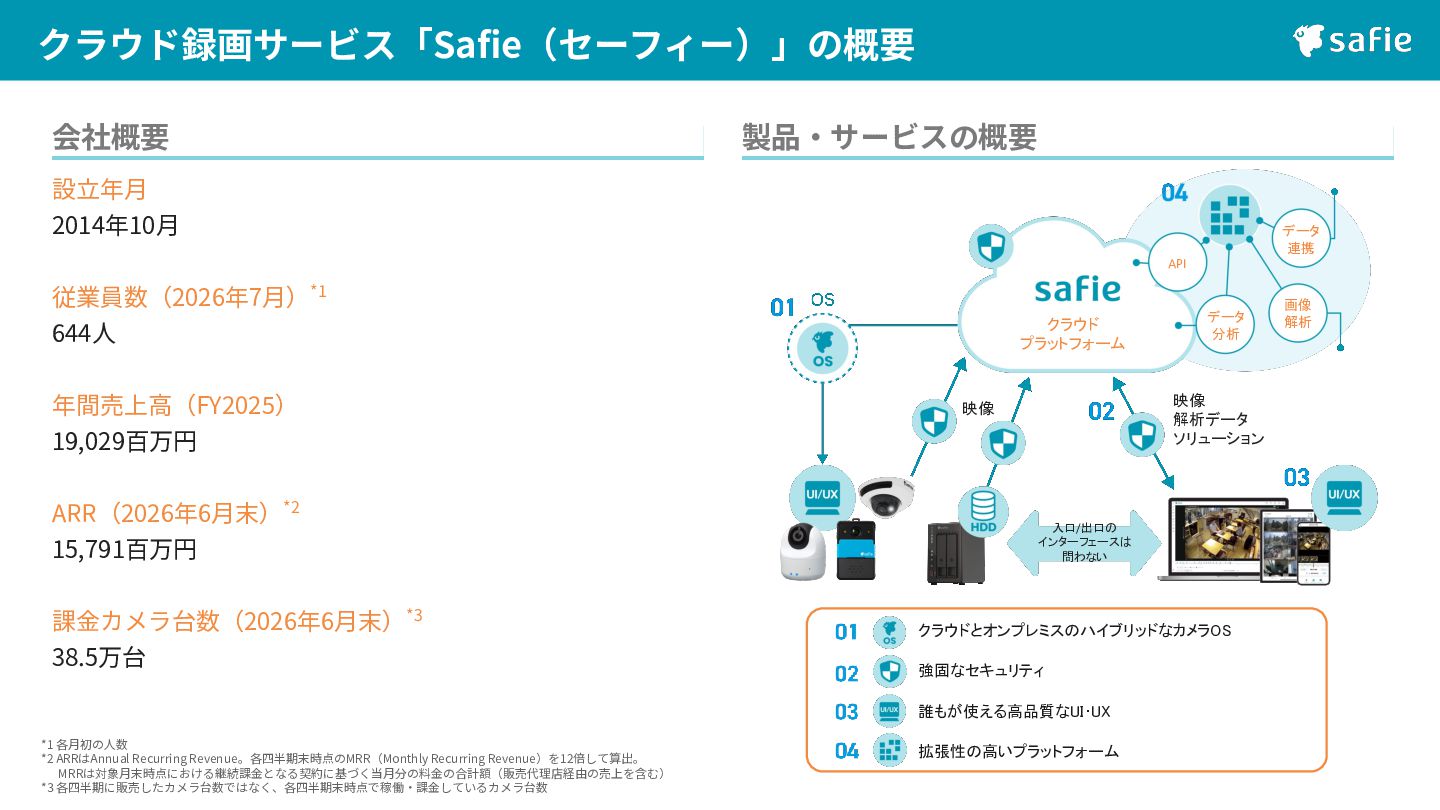
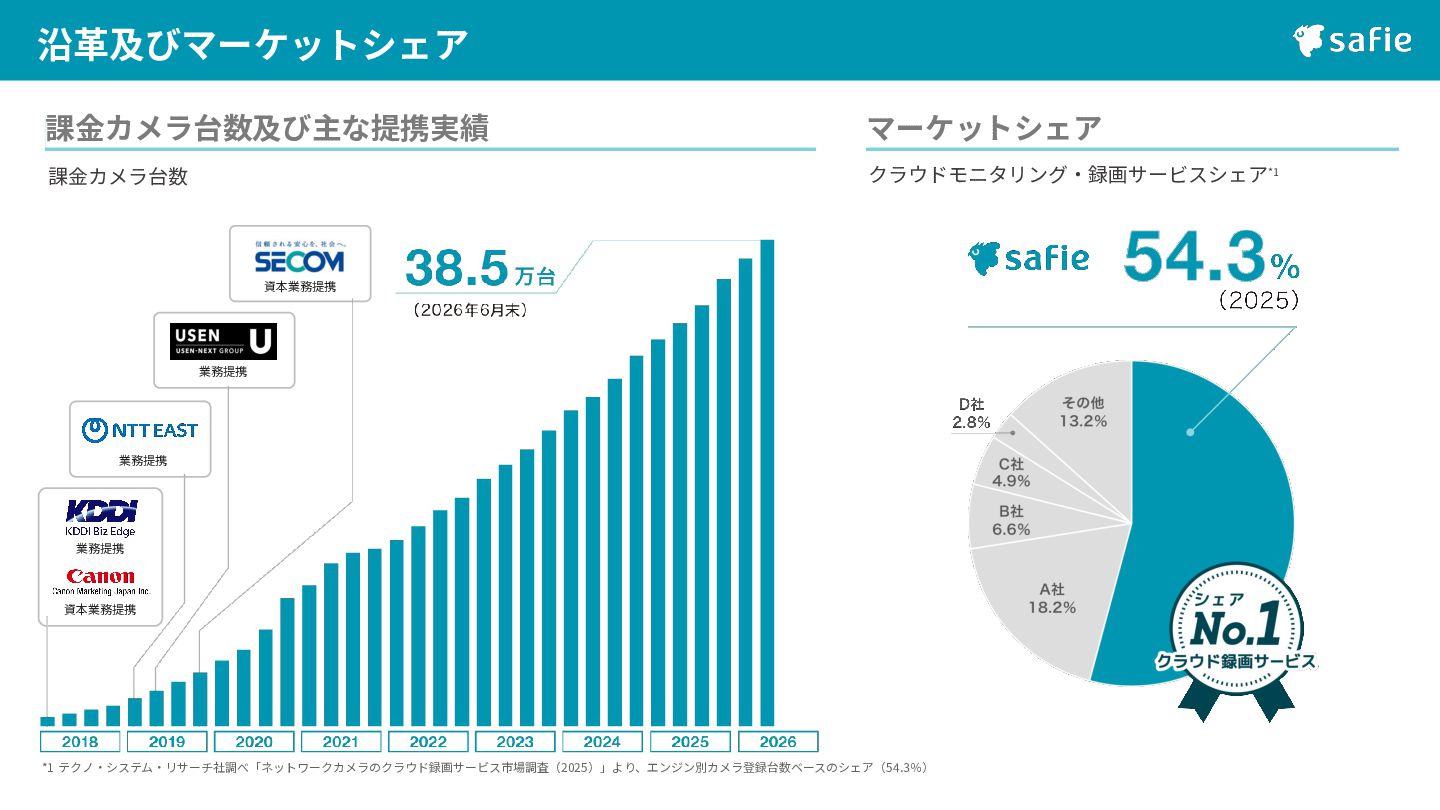
クラウド録画サービス「Safie(セーフィー)」の概要 会社概要 製品‧サービスの概要 設⽴年⽉ 2014年10⽉ データ 連携 API 従業員数(2026年7⽉)*1 644⼈
年間売上⾼(FY2025) 19,029百万円 ARR(2026年6⽉末)*2 15,791百万円 課⾦カメラ台数(2026年6⽉末)*3 38.5万台 クラウド プラットフォーム 映像 解析データ ソリューション 映像 入口/出口の インターフェースは 問わない クラウドとオンプレミスのハイブリッドなカメラOS 強固なセキュリティ 誰もが使える高品質なUI・UX *1 各⽉初の⼈数 *2 ARRはAnnual Recurring Revenue。各四半期末時点のMRR(Monthly Recurring Revenue)を12倍して算出。 MRRは対象⽉末時点における継続課⾦となる契約に基づく当⽉分の料⾦の合計額(販売代理店経由の売上を含む) *3 各四半期に販売したカメラ台数ではなく、各四半期末時点で稼働‧課⾦しているカメラ台数 データ 分析 拡張性の高いプラットフォーム 画像 解析 -
沿⾰及びマーケットシェア 課⾦カメラ台数及び主な提携実績 マーケットシェア 課⾦カメラ台数 クラウドモニタリング‧録画サービスシェア*1 資本業務提携 業務提携 業務提携 業務提携 資本業務提携
*1 テクノ‧システム‧リサーチ社調べ「ネットワークカメラのクラウド録画サービス市場調査(2025)」より、エンジン別カメラ登録台数ベースのシェア(54.3%) -
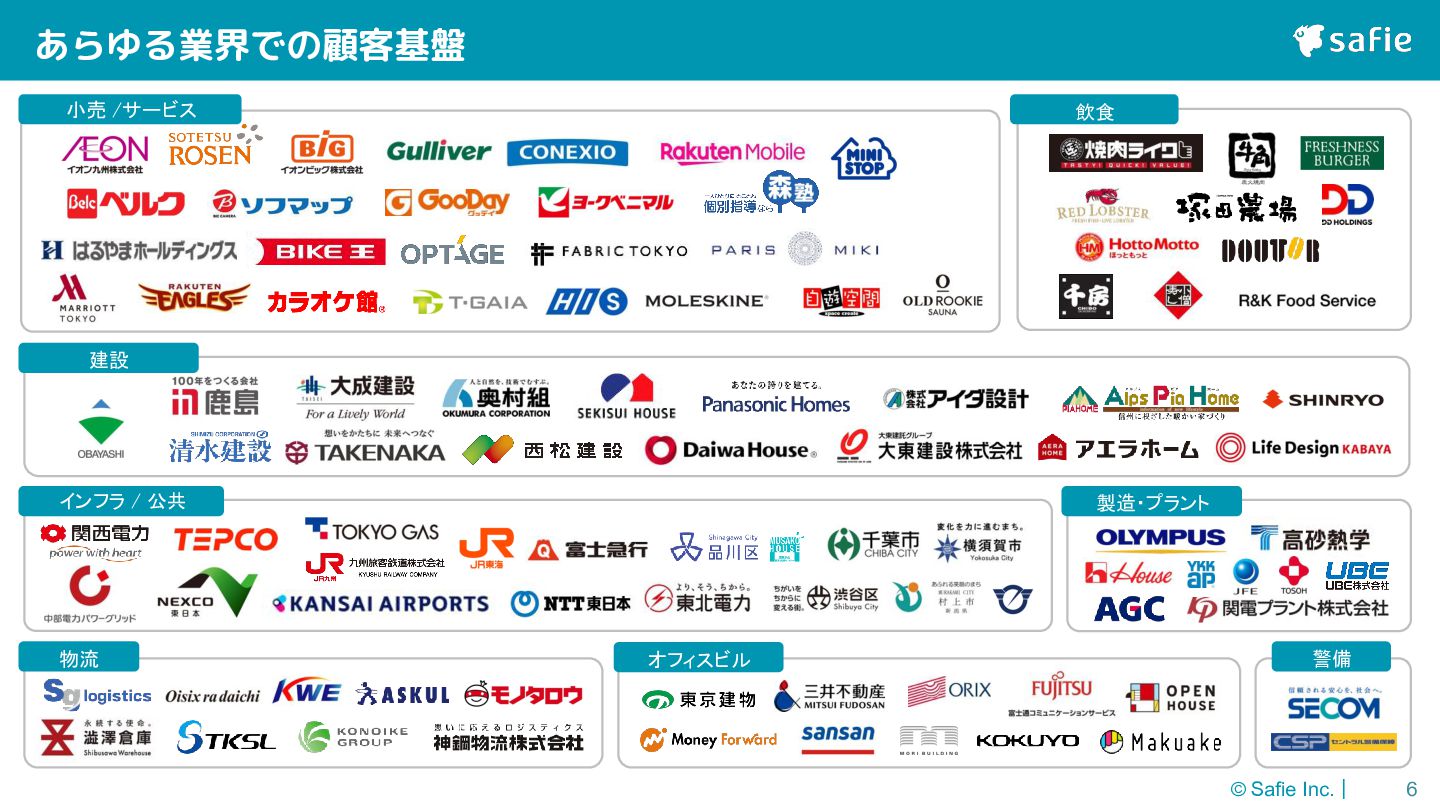
あらゆる業界での顧客基盤 小売 /サービス 飲食 建設 インフラ / 公共 物流 製造・プラント
オフィスビル 警備 © Safie Inc.| 6 -
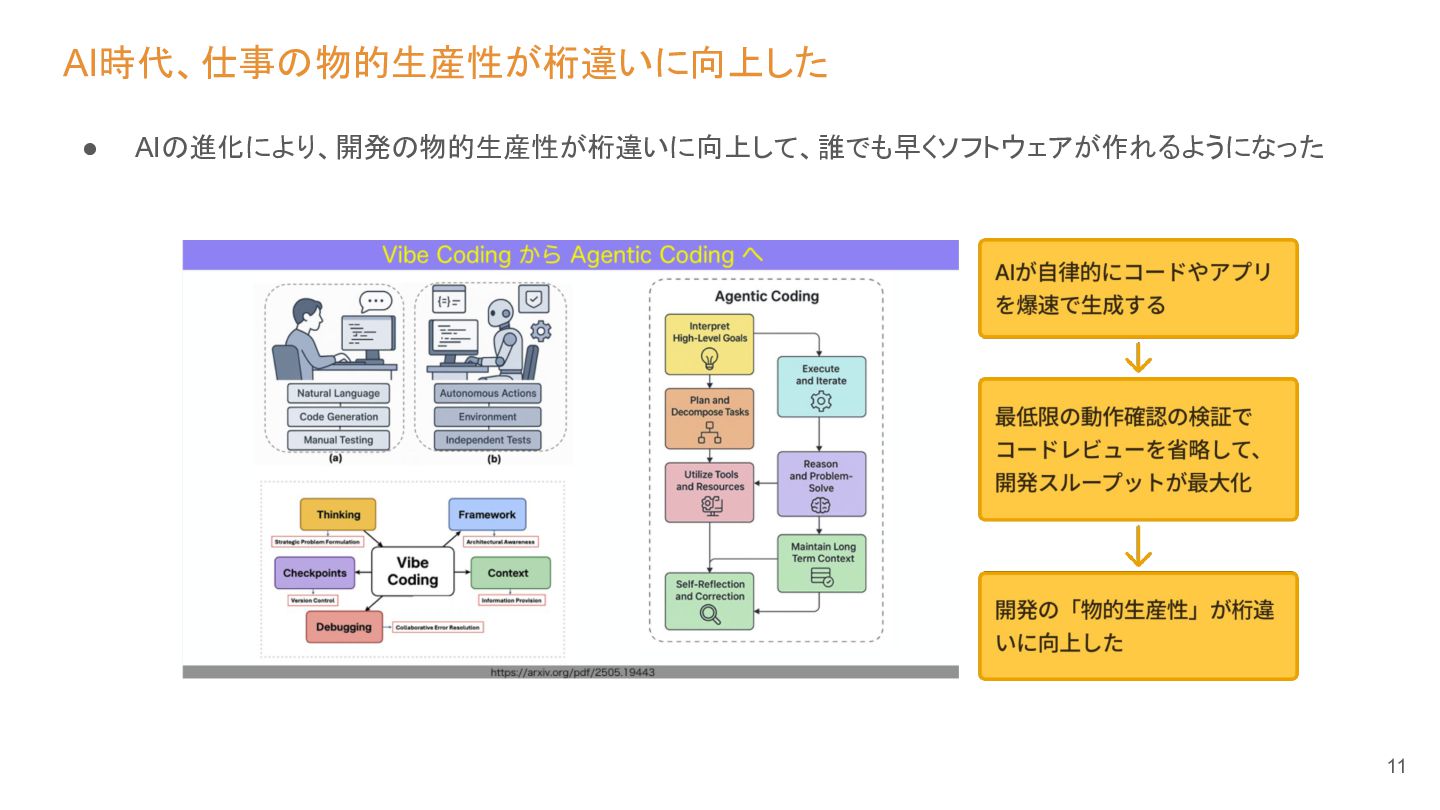
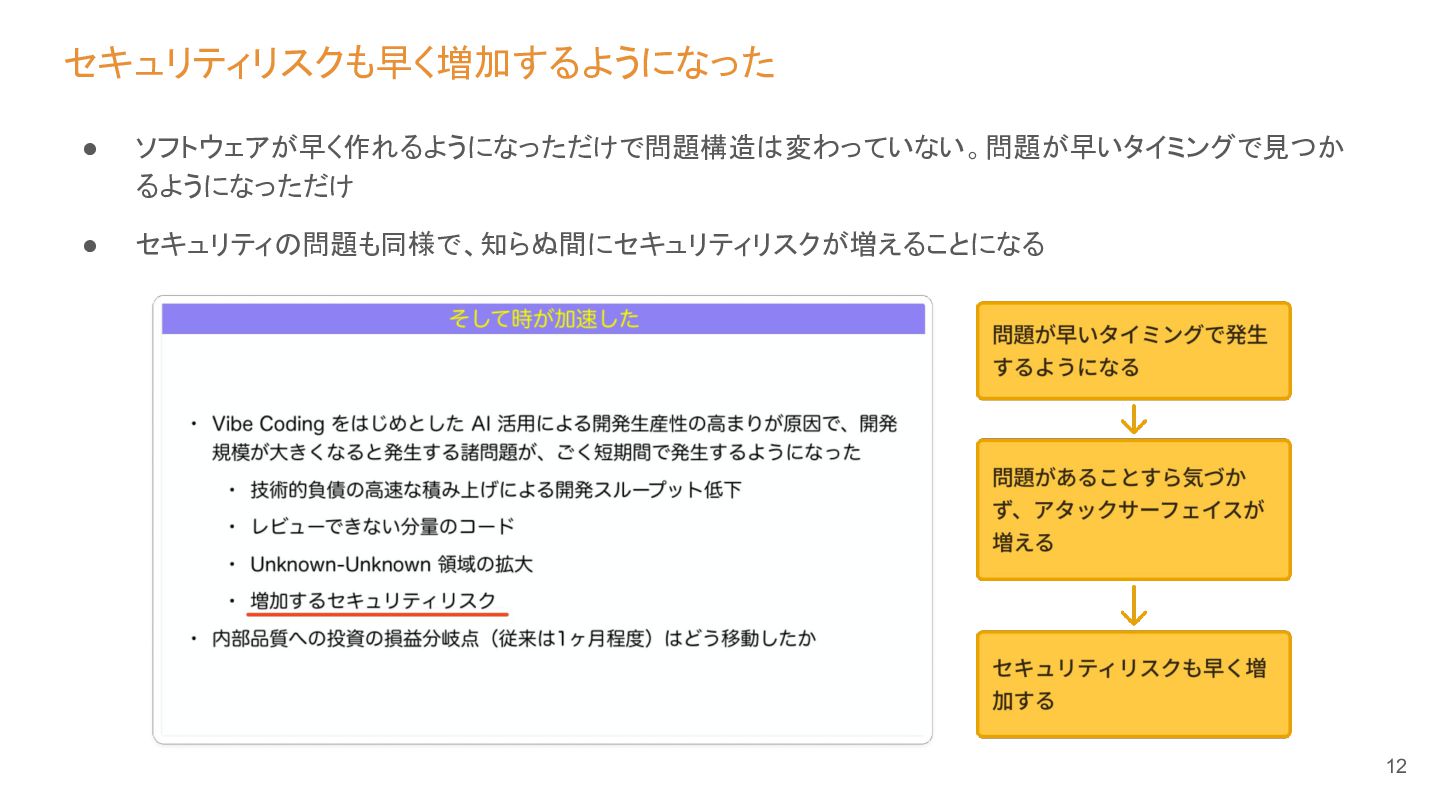
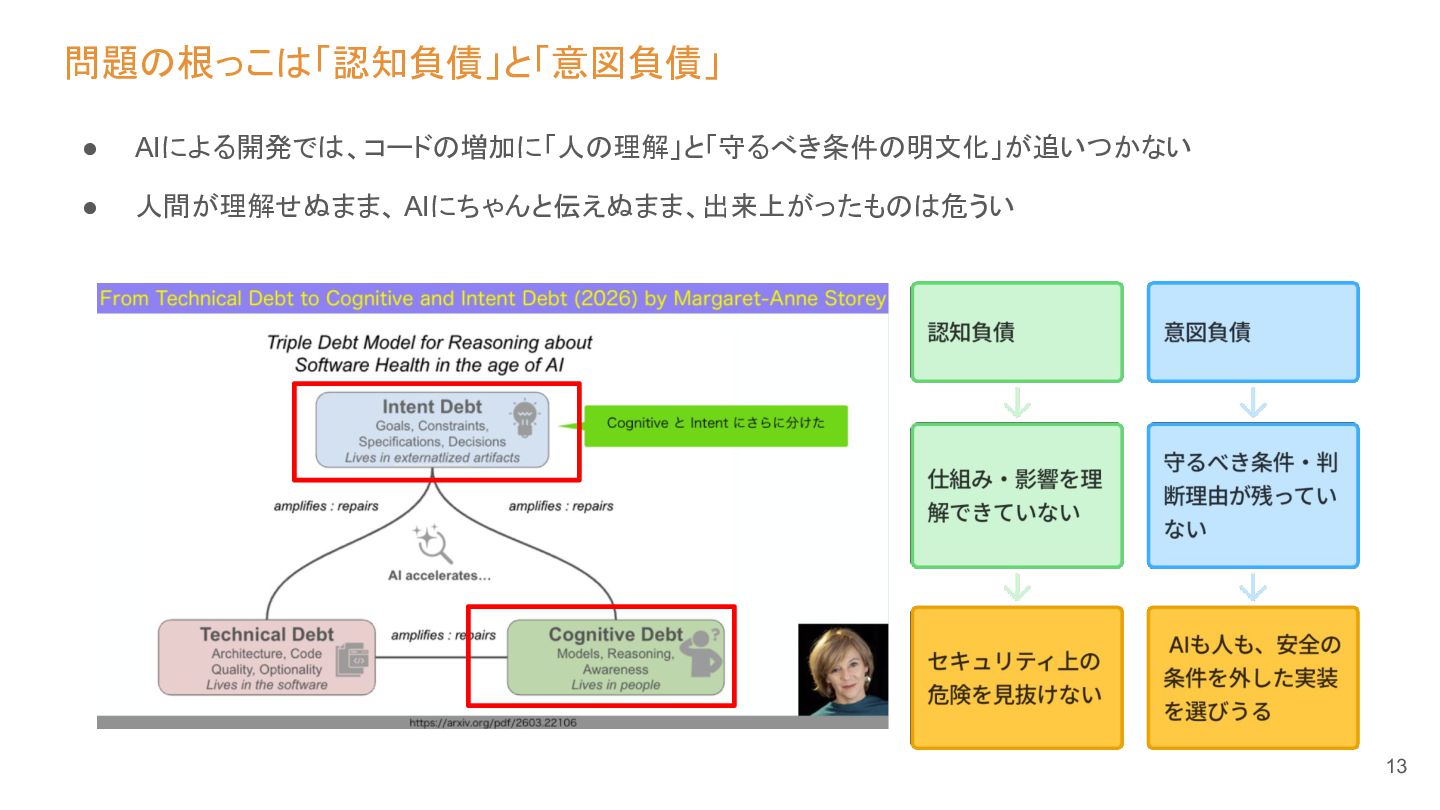
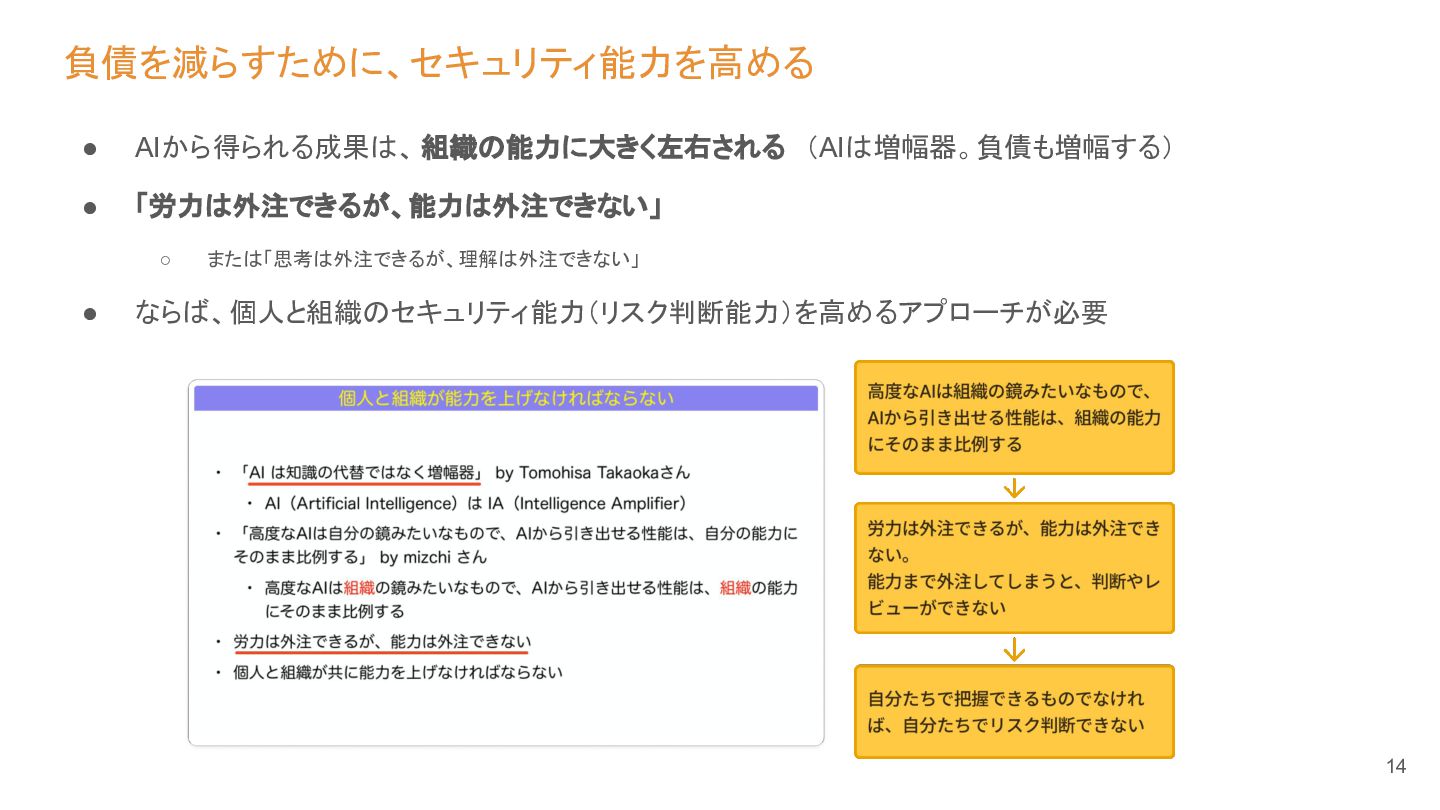
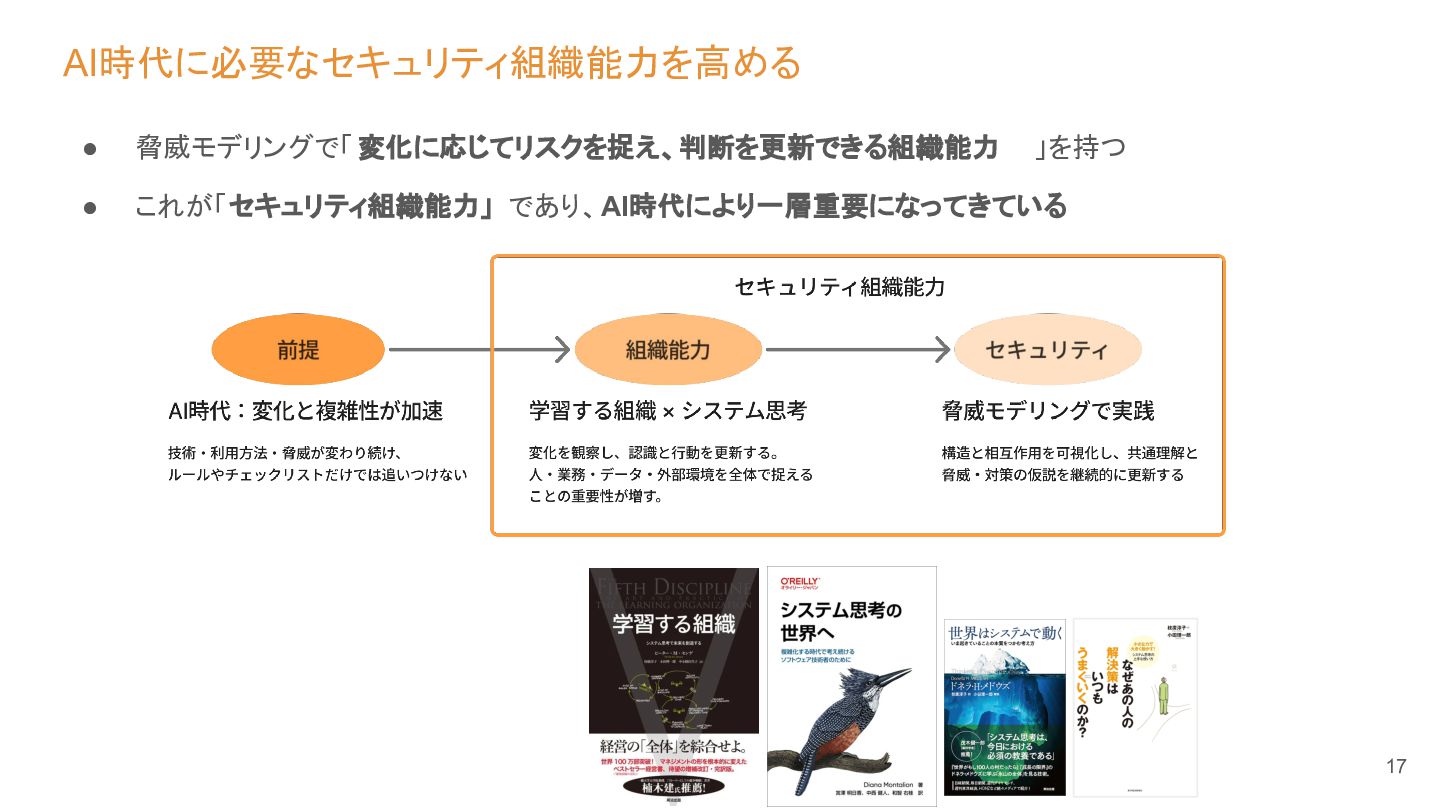
負債を減らすために、セキュリティ能力を高める • AIから得られる成果は、 組織の能力に大きく左右される (AIは増幅器。負債も増幅する) • 「労力は外注できるが、能力は外注できない」 ◦ • または「思考は外注できるが、理解は外注できない」
ならば、個人と組織のセキュリティ能力(リスク判断能力)を高めるアプローチが必要 14 -
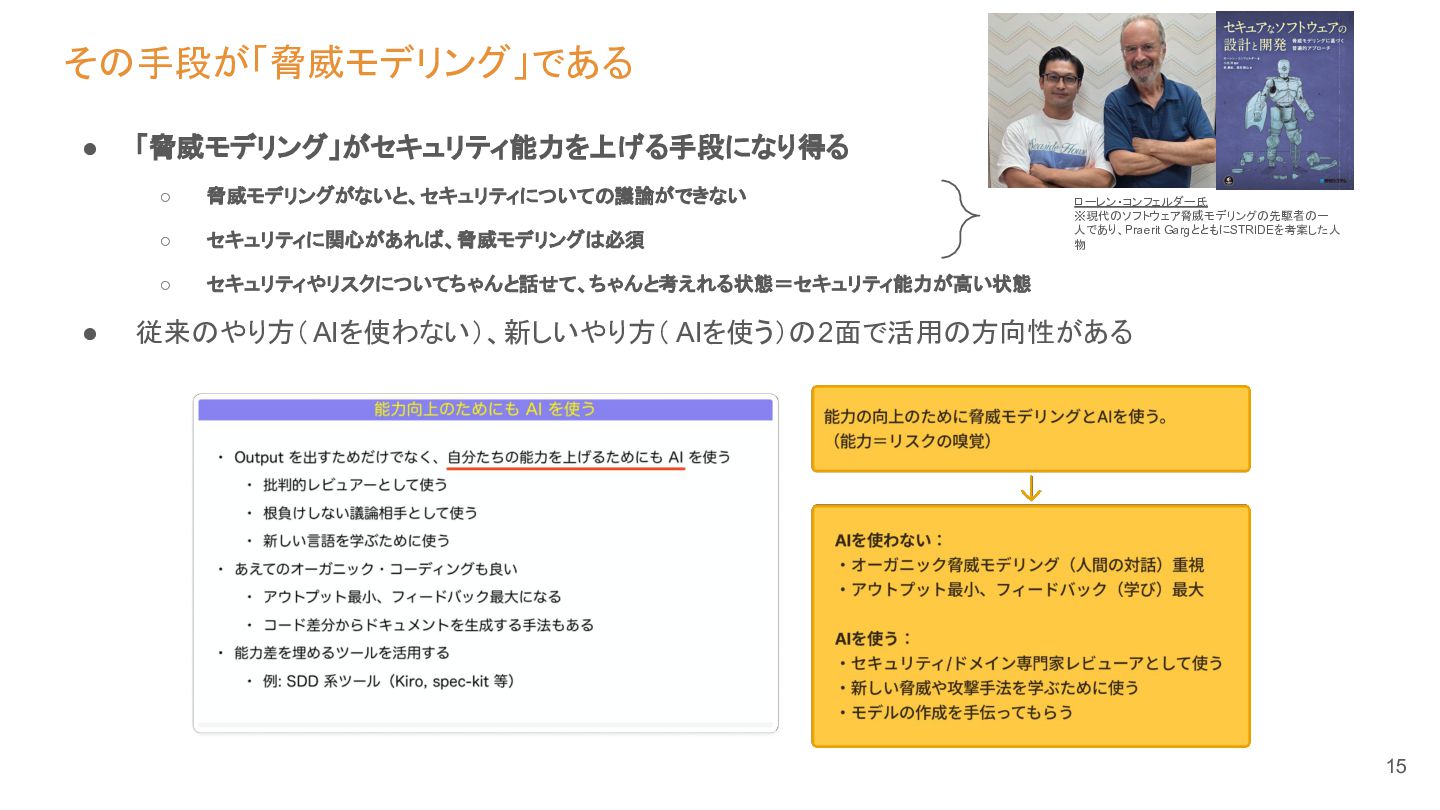
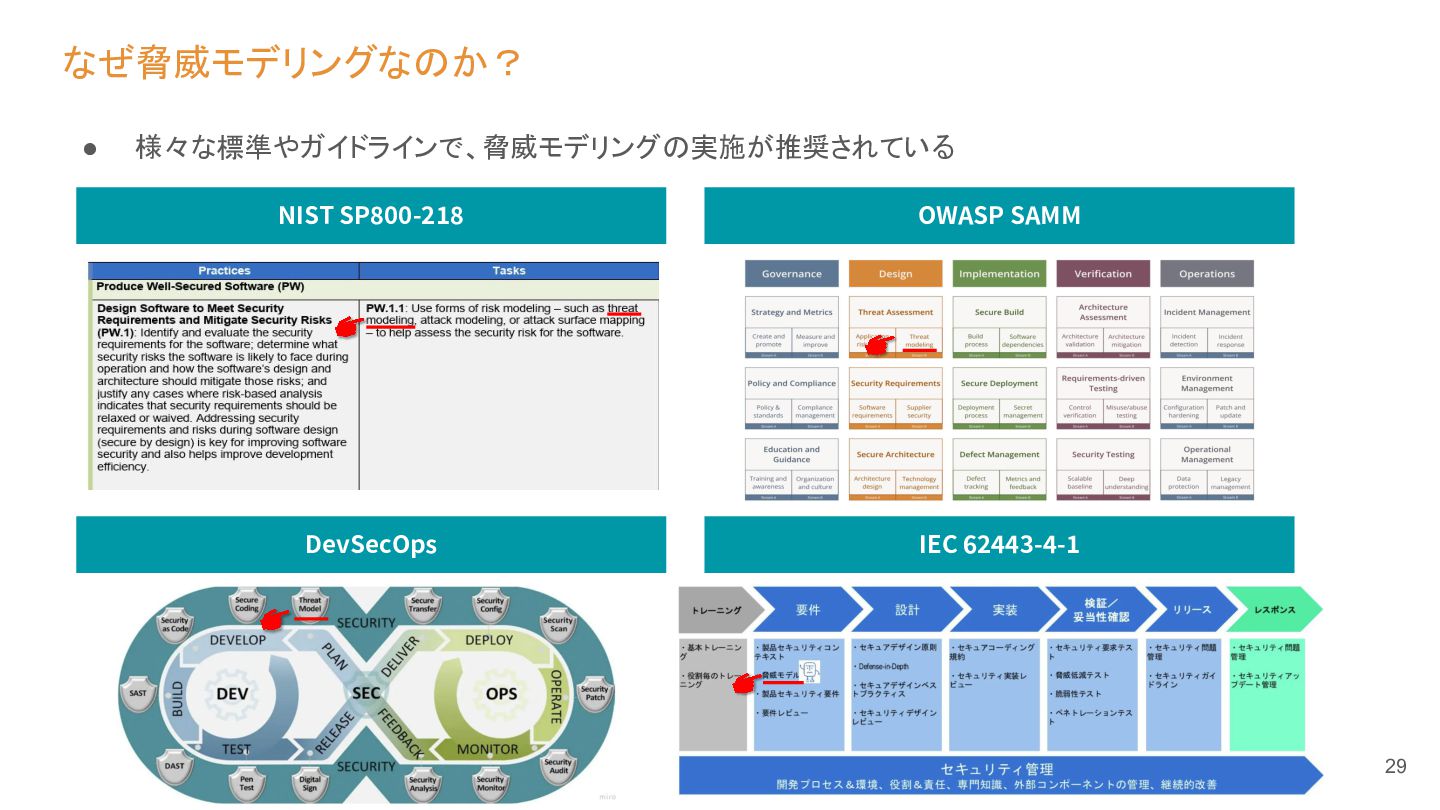
その手段が「脅威モデリング」である • • 「脅威モデリング」がセキュリティ能力を上げる手段になり得る ◦ 脅威モデリングがないと、セキュリティについての議論ができない ◦ セキュリティに関心があれば、脅威モデリングは必須 ◦ セキュリティやリスクについてちゃんと話せて、ちゃんと考えれる状態=セキュリティ能力が高い状態
ローレン・コンフェルダー氏 ※現代のソフトウェア脅威モデリングの先駆者の一 人であり、Praerit GargとともにSTRIDEを考案した人 物 従来のやり方( AIを使わない)、新しいやり方( AIを使う)の2面で活用の方向性がある 15 -
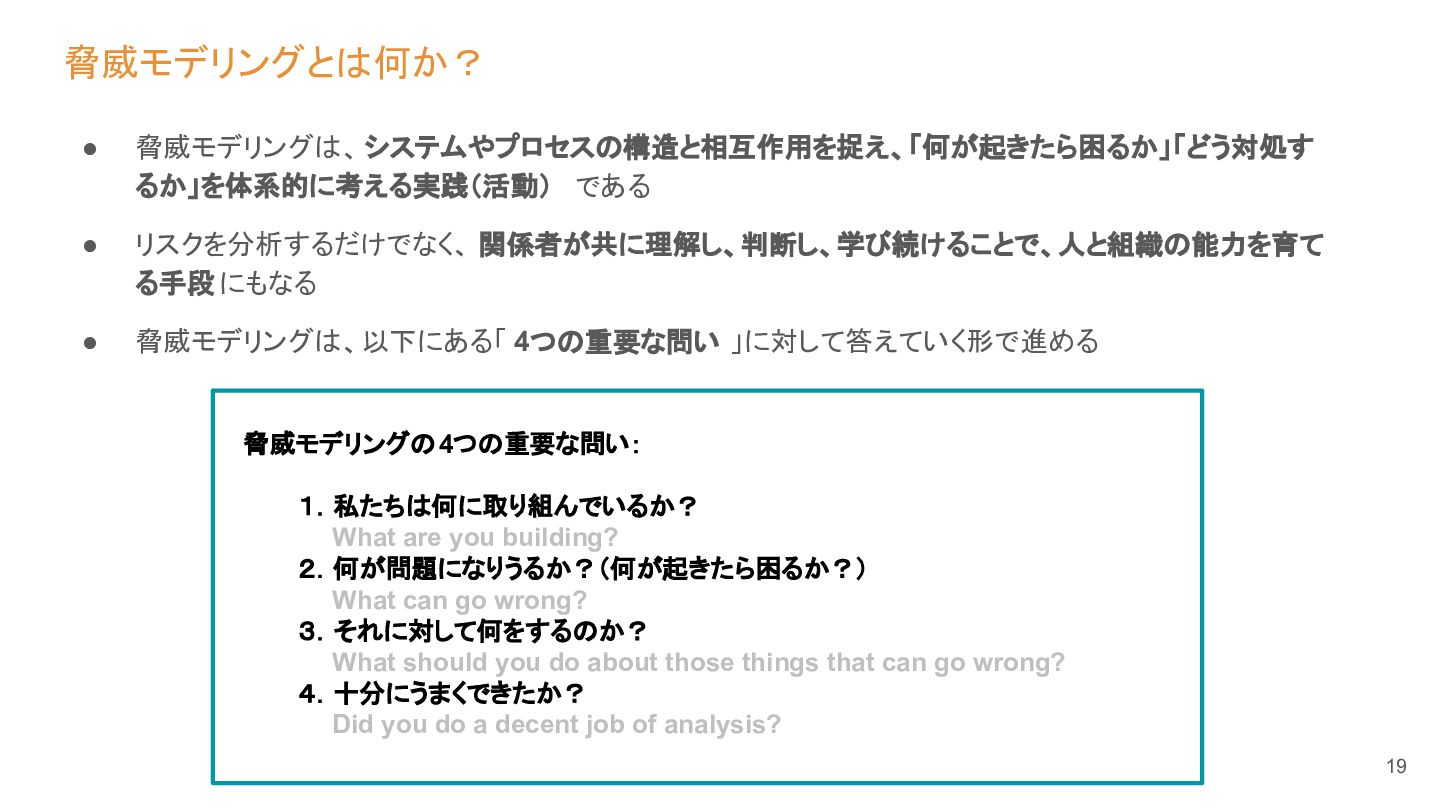
脅威モデリングとは何か? • 脅威モデリングは、 システムやプロセスの構造と相互作用を捉え、「何が起きたら困るか」「どう対処す るか」を体系的に考える実践(活動) である • リスクを分析するだけでなく、 関係者が共に理解し、判断し、学び続けることで、人と組織の能力を育て る手段
にもなる • 脅威モデリングは、以下にある「 4つの重要な問い 」に対して答えていく形で進める 脅威モデリングの4つの重要な問い: 1.私たちは何に取り組んでいるか? What are you building? 2.何が問題になりうるか?(何が起きたら困るか?) What can go wrong? 3.それに対して何をするのか? What should you do about those things that can go wrong? 4.十分にうまくできたか? Did you do a decent job of analysis? 19 -
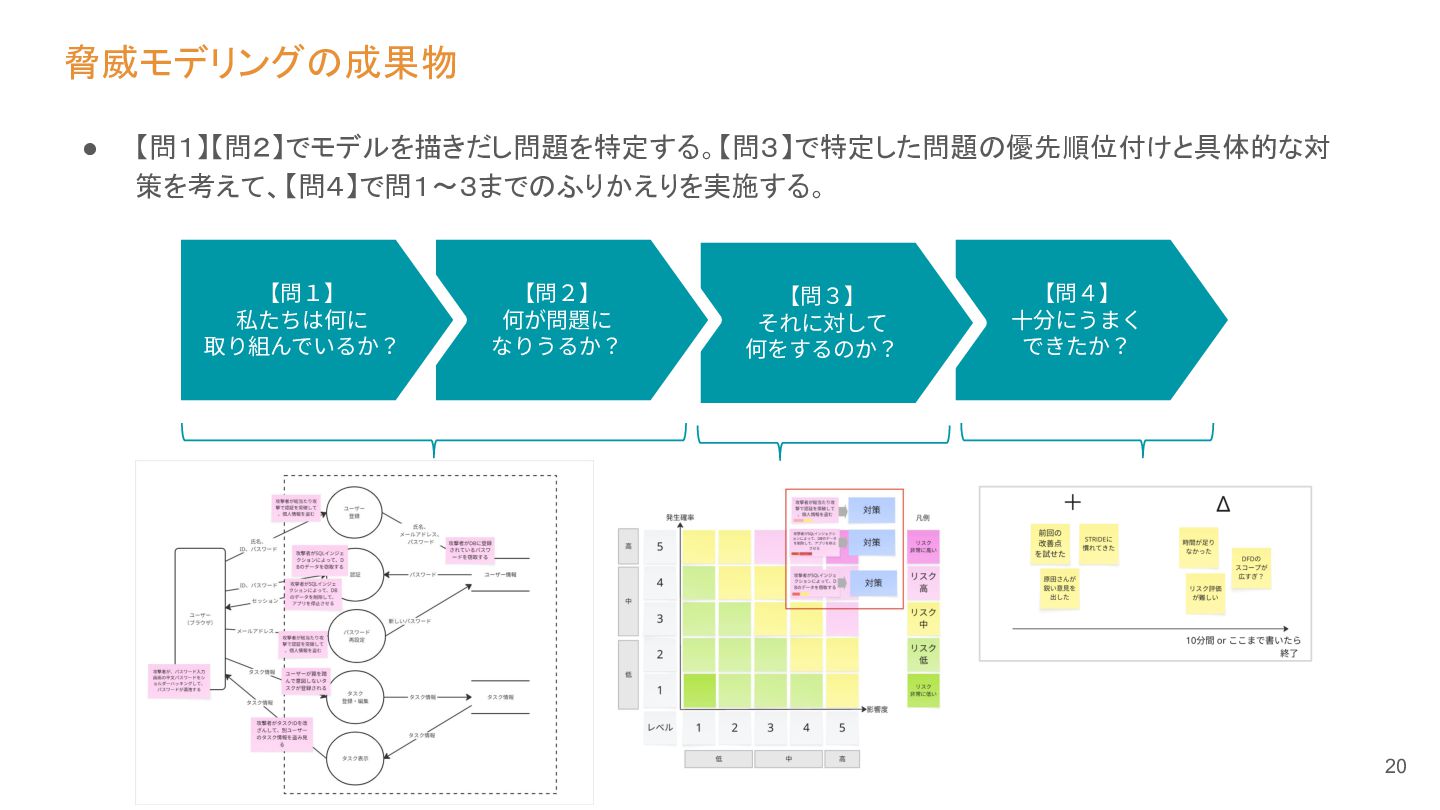
脅威モデリングの成果物 • 【問1】【問2】でモデルを描きだし問題を特定する。【問3】で特定した問題の優先順位付けと具体的な対 策を考えて、【問4】で問1~3までのふりかえりを実施する。 【問1】 私たちは何に 取り組んでいるか? 【問2】 何が問題に なりうるか?
【問3】 それに対して 何をするのか? 【問4】 ⼗分にうまく できたか? 20 -
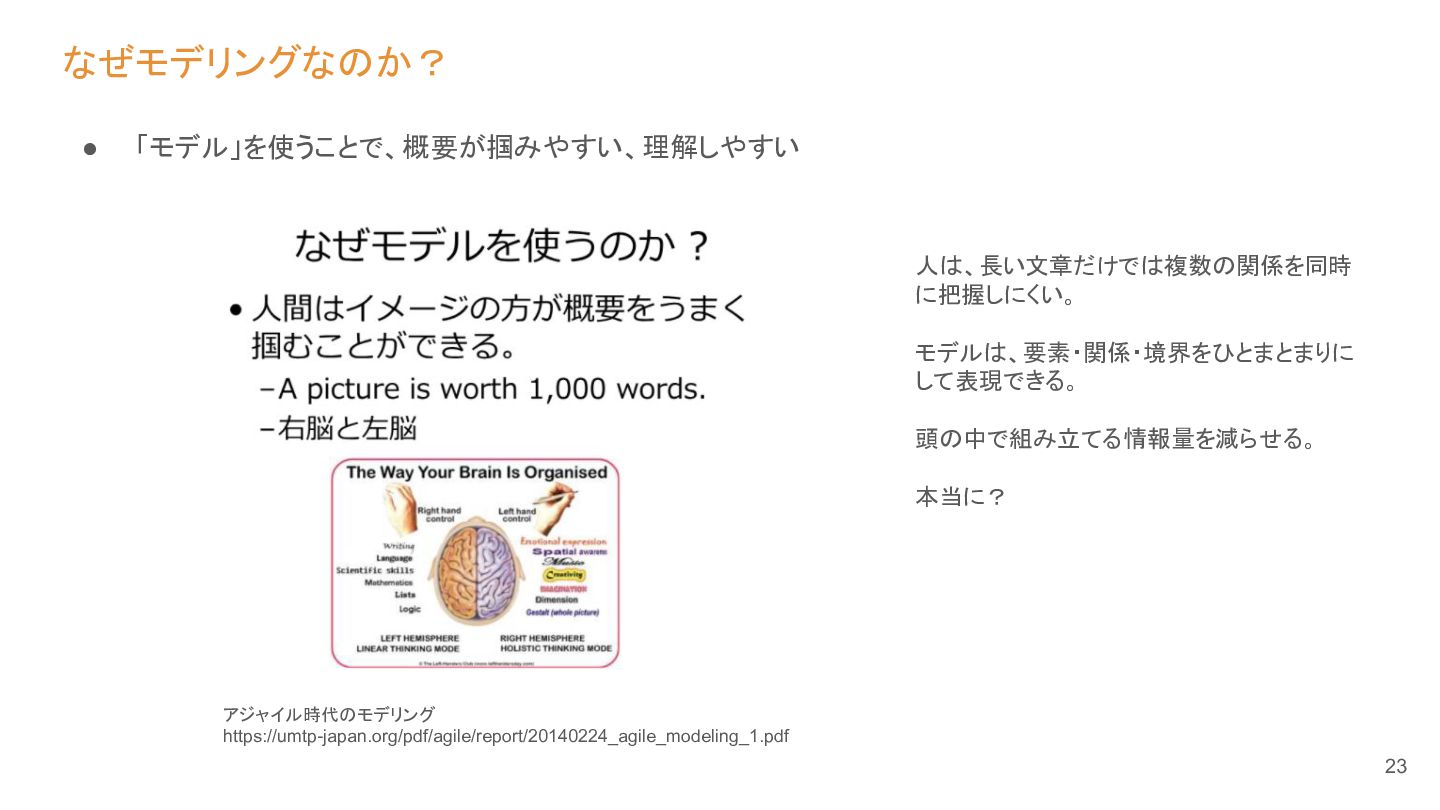
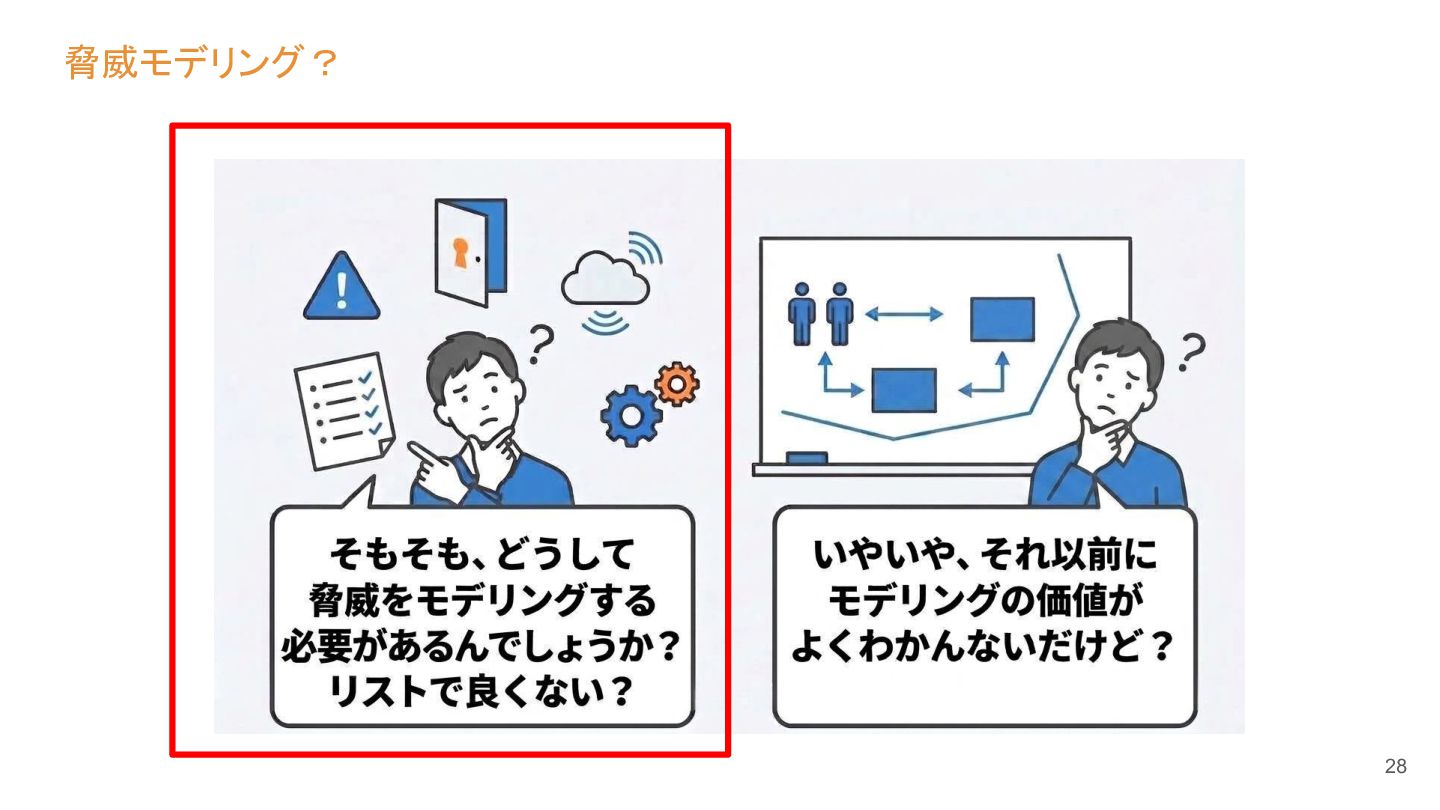
なぜモデリングなのか? • 「モデル」を使うことで、概要が掴みやすい、理解しやすい 人は、長い文章だけでは複数の関係を同時 に把握しにくい。 モデルは、要素・関係・境界をひとまとまりに して表現できる。 頭の中で組み立てる情報量を減らせる。 本当に? アジャイル時代のモデリング
https://umtp-japan.org/pdf/agile/report/20140224_agile_modeling_1.pdf 23 -
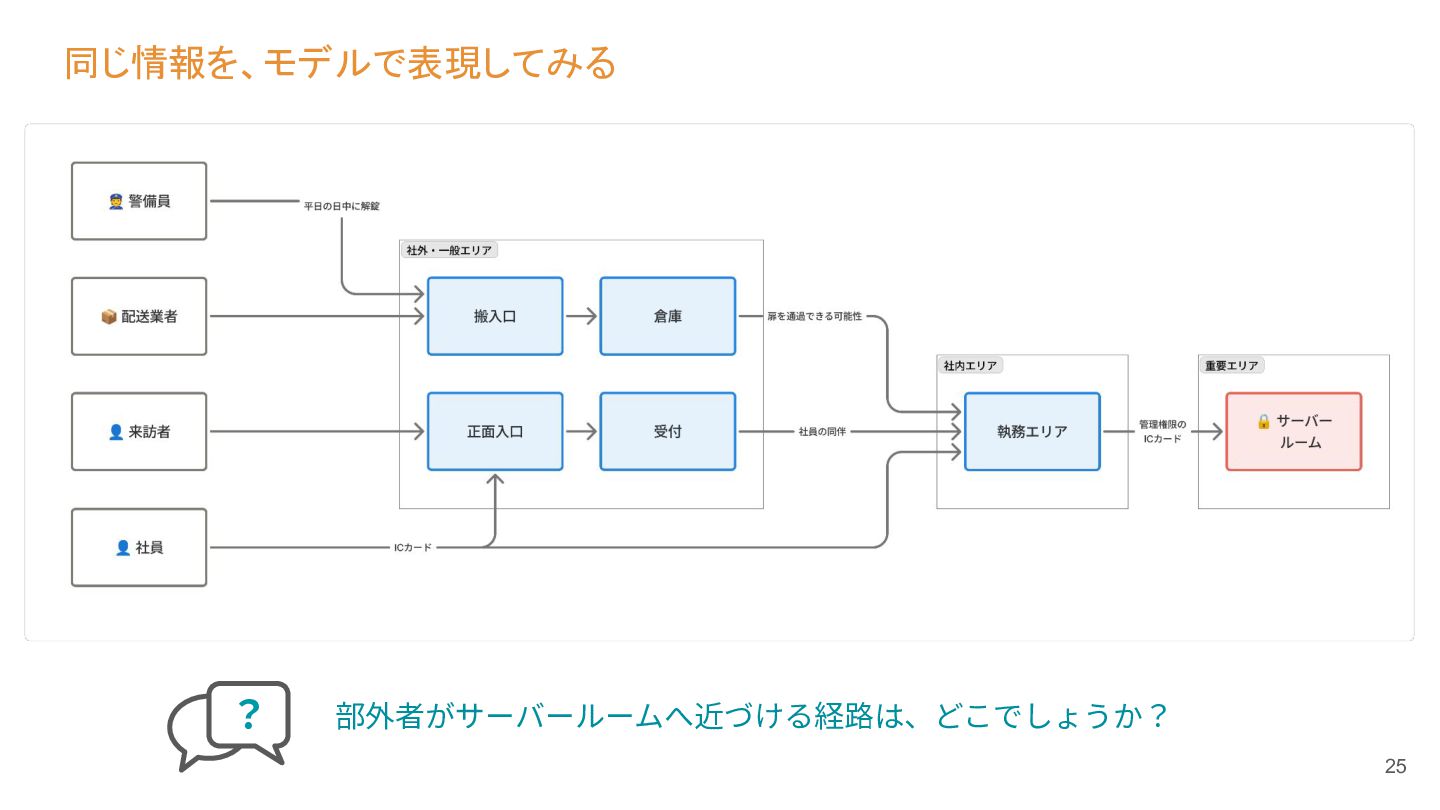
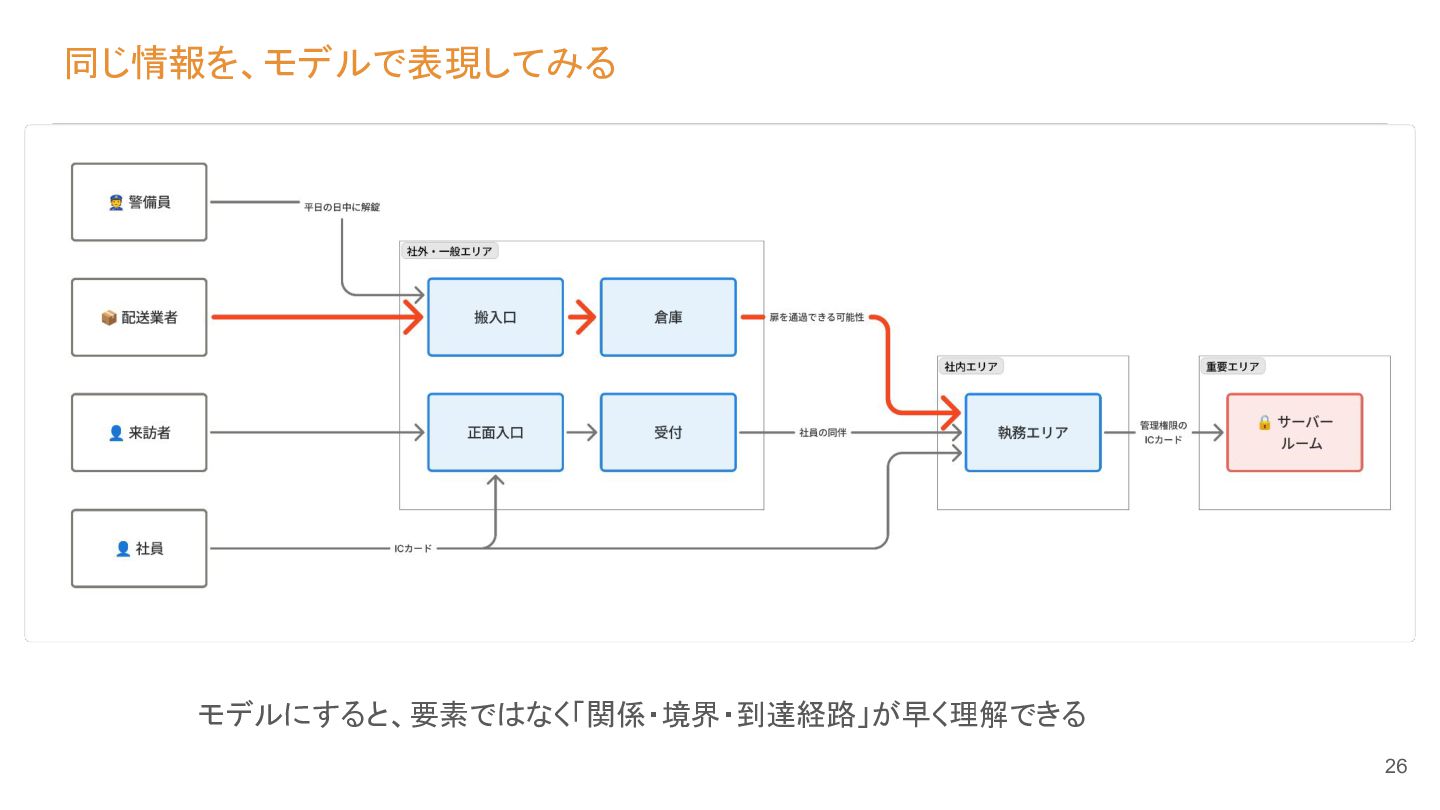
文章だけで理解してみる オフィスには正面入口と搬入口があります。正面入口から入った来訪者は、受付で入館手続きを行い、社員の 付き添いがある場合に限って執務エリアへ入れます。社員は ICカードを使って正面入口と執務エリアへ入室で きます。搬入口は配送業者が利用し、平日の日中は警備員が解錠しています。搬入口から倉庫へ入ることがで き、倉庫と執務エリアの間には扉があります。この扉は内側からは ICカードなしで開けられます。サーバールー ムは執務エリアの奥にあり、管理権限を持つ社員の ICカードで入室できます。非常時には正面入口と執務エリ アの扉が解錠されますが、サーバールームの扉は施錠されたままです。受付システムと
ICカード管理システム はネットワークで接続されています。 ? 部外者がサーバールームへ近づける経路は、どこでしょうか? 24 -
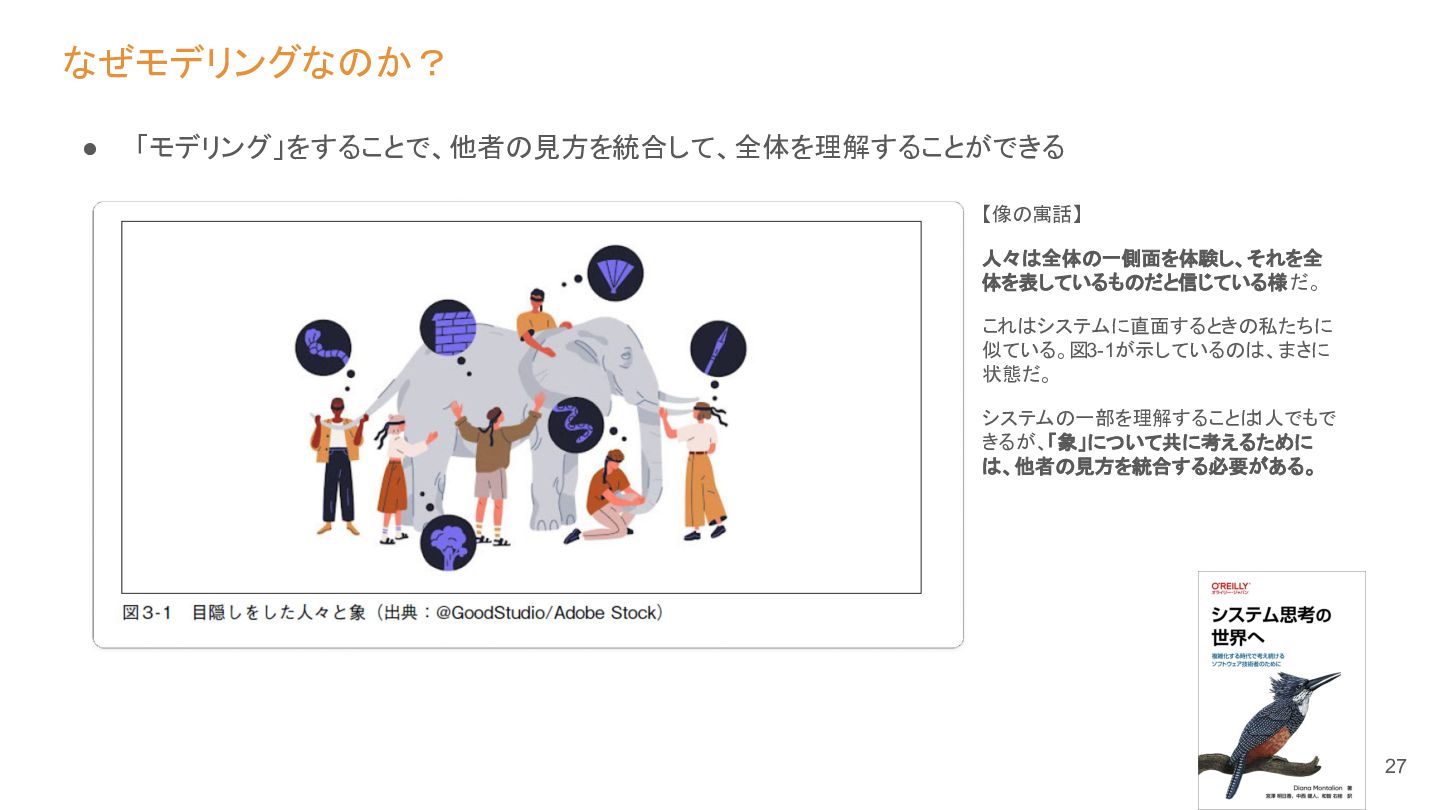
なぜモデリングなのか? • 「モデリング」をすることで、他者の見方を統合して、全体を理解することができる 【像の寓話】 人々は全体の一側面を体験し、それを全 体を表しているものだと信じている様 だ。 これはシステムに直面するときの私たちに 似ている。図3-1が示しているのは、まさに 状態だ。
システムの一部を理解することは1人でもで きるが、「象」について共に考えるために は、他者の見方を統合する必要がある。 27 -
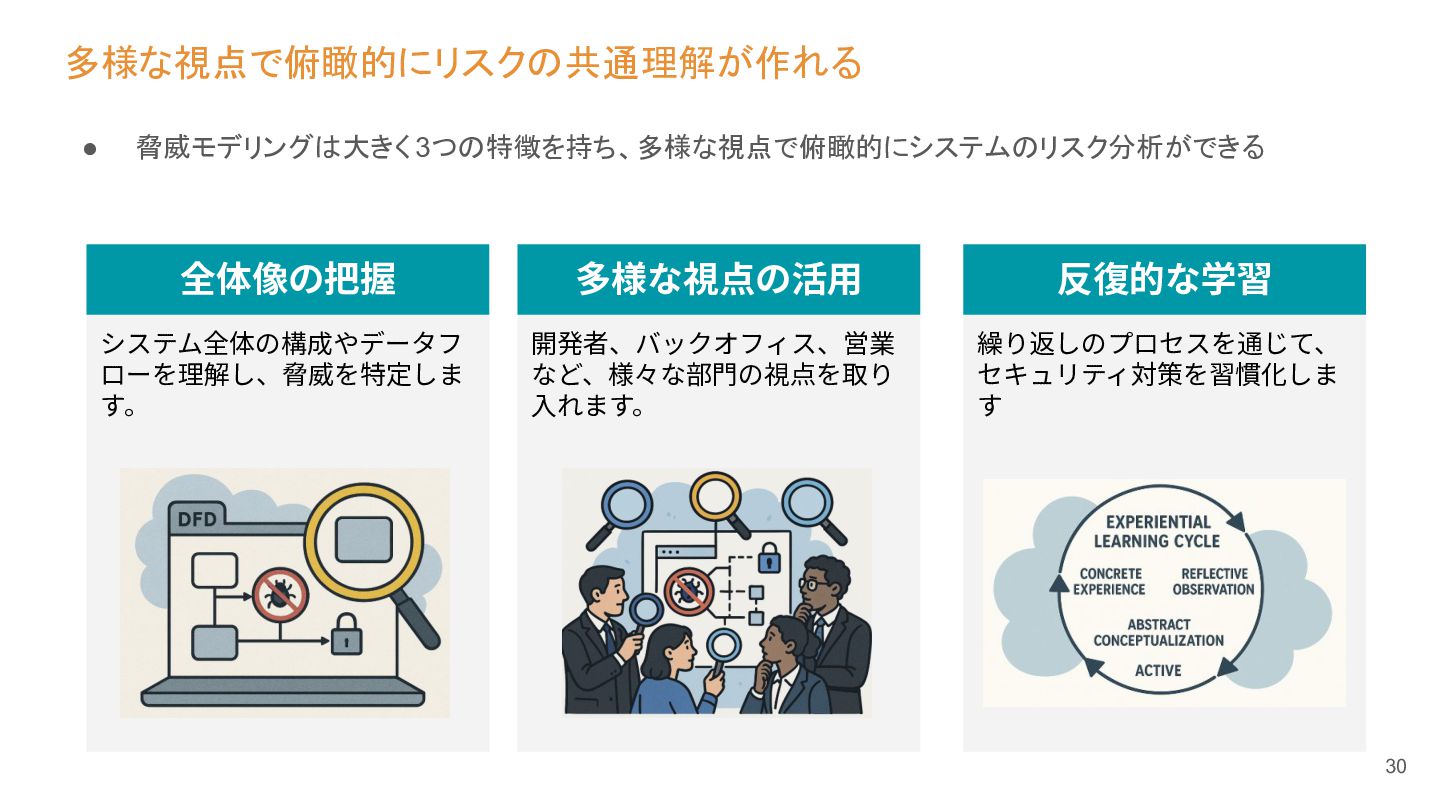
多様な視点で俯瞰的にリスクの共通理解が作れる • 脅威モデリングは大きく 3つの特徴を持ち、多様な視点で俯瞰的にシステムのリスク分析ができる 全体像の把握 多様な視点の活⽤ 反復的な学習 システム全体の構成やデータフ ローを理解し、脅威を特定しま す。
開発者、バックオフィス、営業 など、様々な部⾨の視点を取り ⼊れます。 繰り返しのプロセスを通じて、 セキュリティ対策を習慣化しま す 30 -
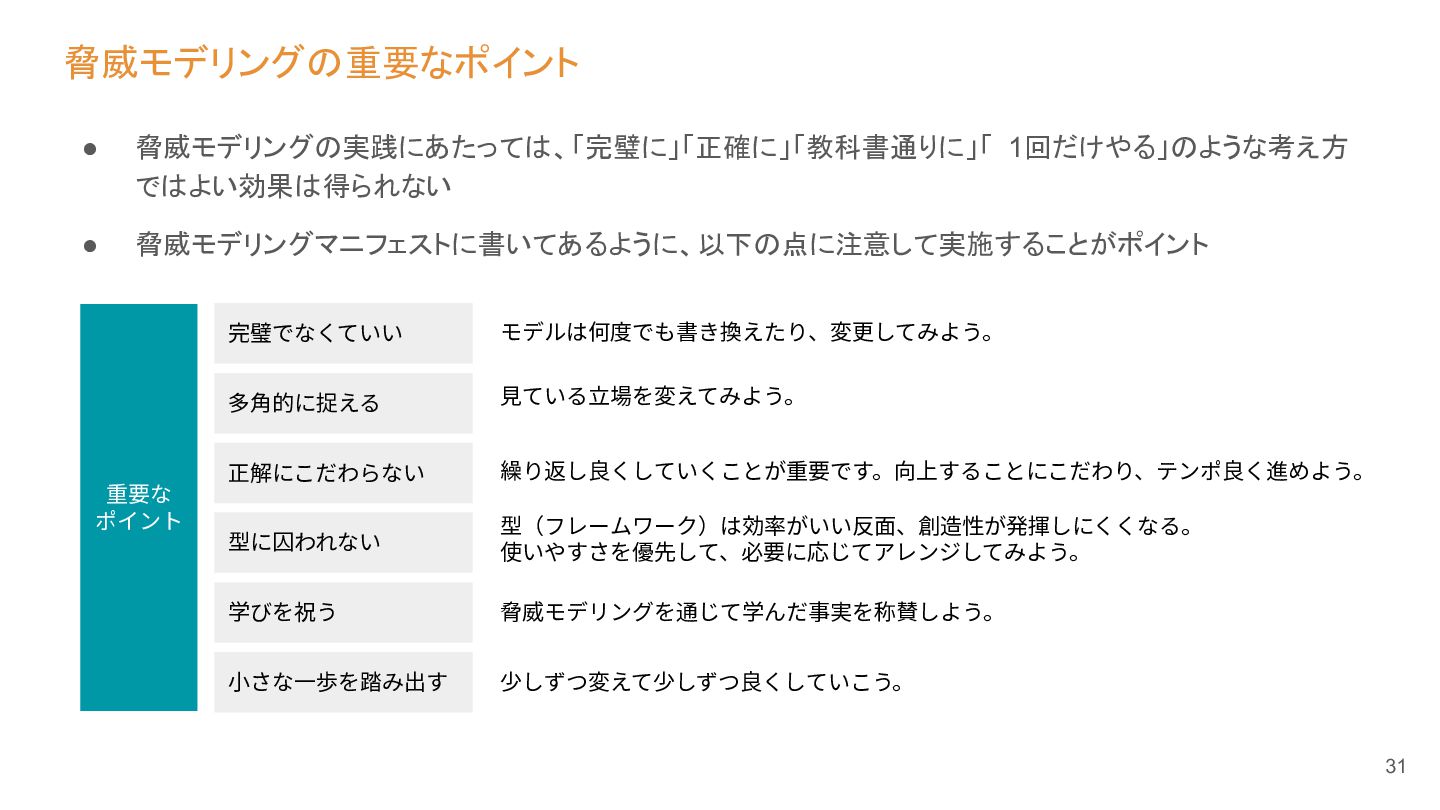
脅威モデリングの重要なポイント • 脅威モデリングの実践にあたっては、「完璧に」「正確に」「教科書通りに」「 1回だけやる」のような考え方 ではよい効果は得られない • 脅威モデリングマニフェストに書いてあるように、以下の点に注意して実施することがポイント 重要な ポイント 完璧でなくていい
モデルは何度でも書き換えたり、変更してみよう。 多⾓的に捉える ⾒ている⽴場を変えてみよう。 正解にこだわらない 繰り返し良くしていくことが重要です。向上することにこだわり、テンポ良く進めよう。 型に囚われない 型(フレームワーク)は効率がいい反⾯、創造性が発揮しにくくなる。 使いやすさを優先して、必要に応じてアレンジしてみよう。 学びを祝う 脅威モデリングを通じて学んだ事実を称賛しよう。 ⼩さな⼀歩を踏み出す 少しずつ変えて少しずつ良くしていこう。 31 -
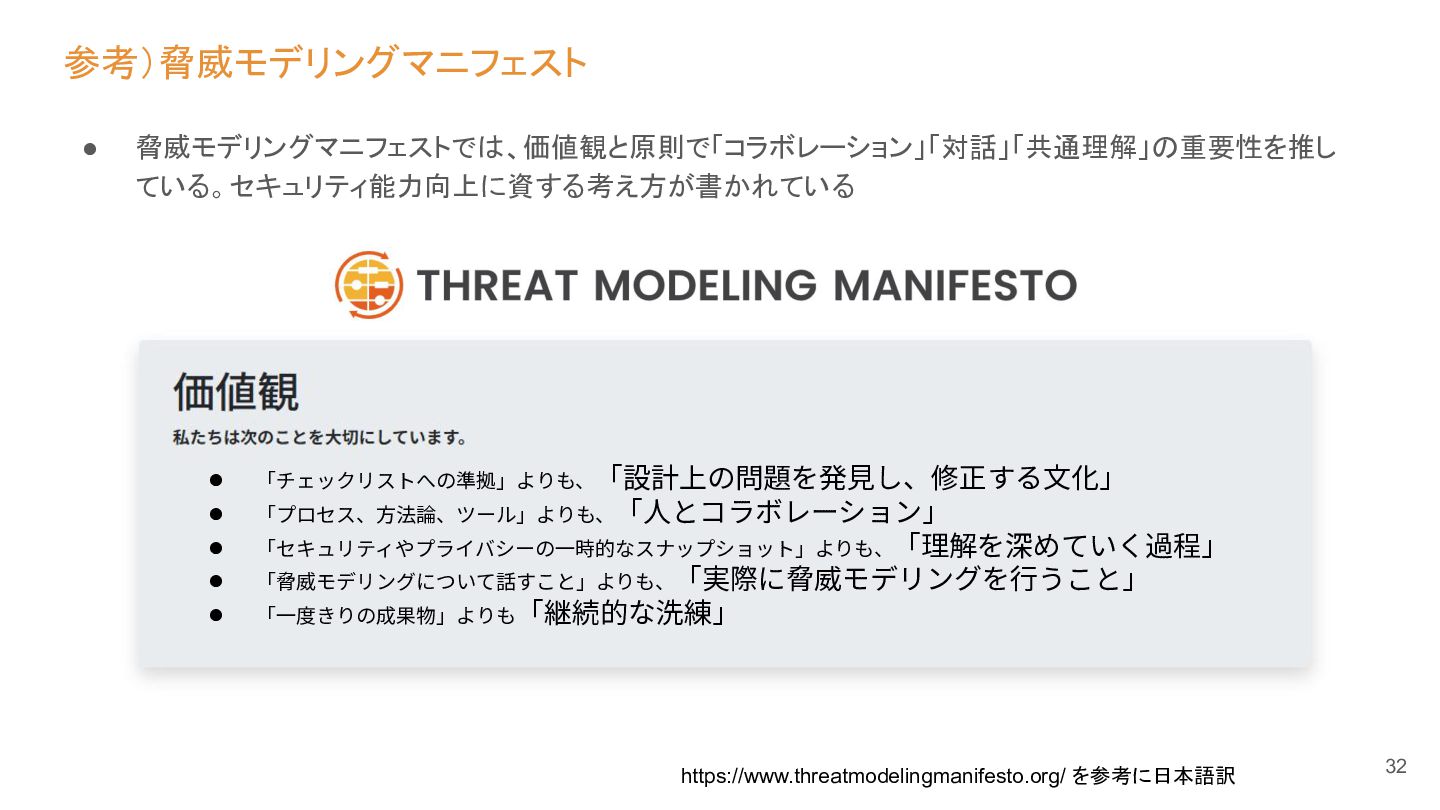
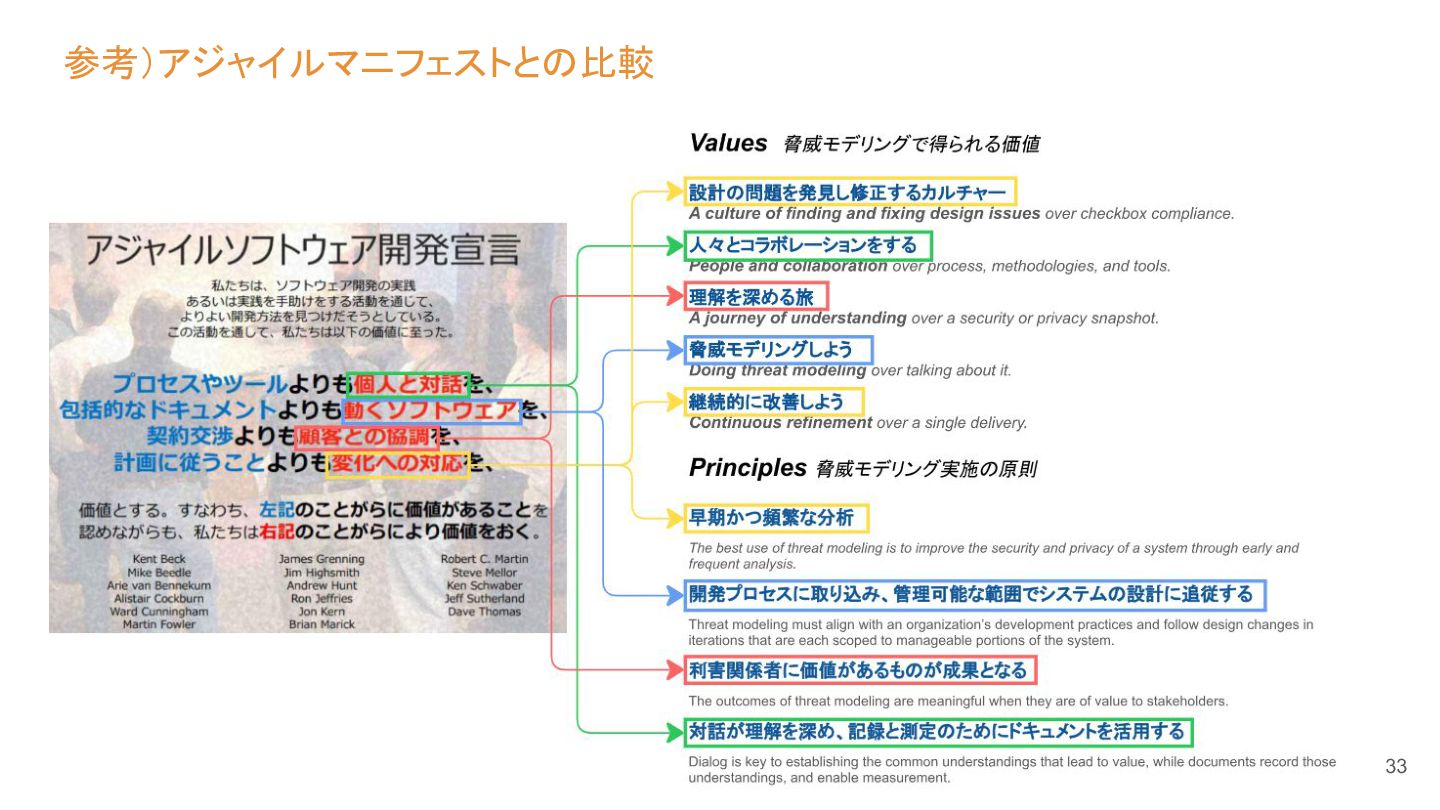
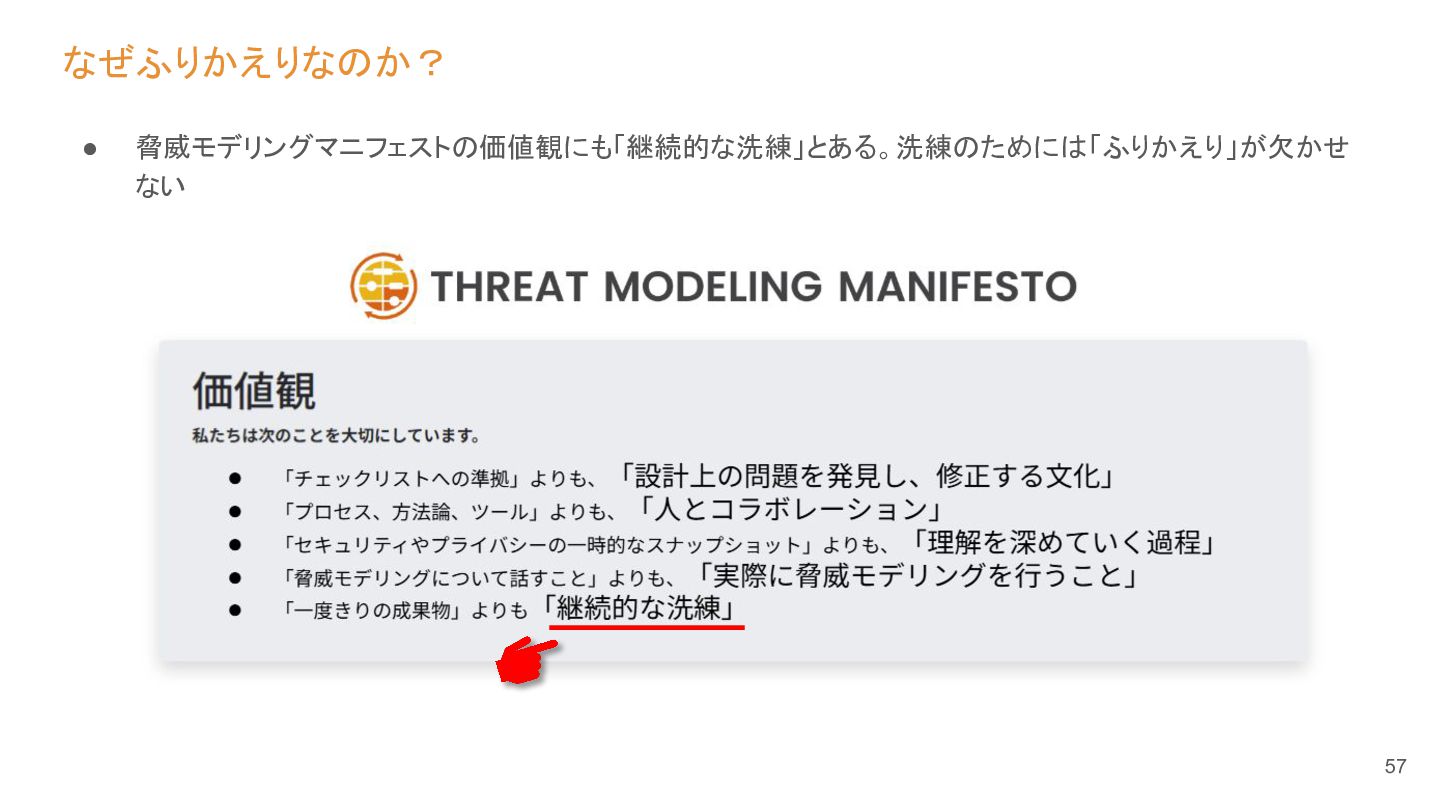
参考)脅威モデリングマニフェスト • 脅威モデリングマニフェストでは、価値観と原則で「コラボレーション」「対話」「共通理解」の重要性を推し ている。セキュリティ能力向上に資する考え方が書かれている • • • • • 「チェックリストへの準拠」よりも、「設計上の問題を発⾒し、修正する⽂化」
「プロセス、⽅法論、ツール」よりも、「⼈とコラボレーション」 「セキュリティやプライバシーの⼀時的なスナップショット」よりも、「理解を深めていく過程」 「脅威モデリングについて話すこと」よりも、「実際に脅威モデリングを⾏うこと」 「⼀度きりの成果物」よりも「継続的な洗練」 https://www.threatmodelingmanifesto.org/ を参考に日本語訳 32 -
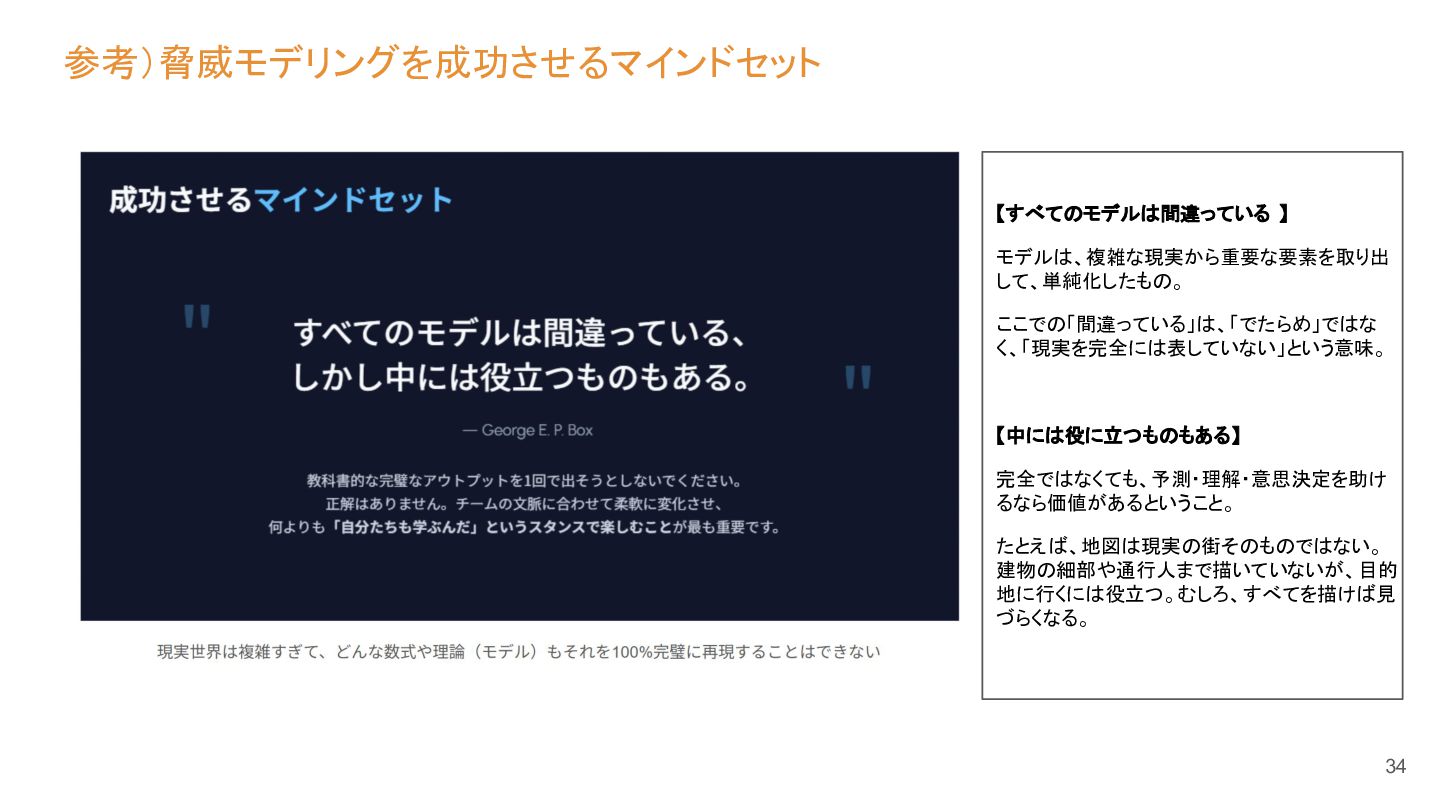
参考)脅威モデリングを成功させるマインドセット 【すべてのモデルは間違っている 】 モデルは、複雑な現実から重要な要素を取り出 して、単純化したもの。 ここでの「間違っている」は、「でたらめ」ではな く、「現実を完全には表していない」という意味。 【中には役に立つものもある】 完全ではなくても、予測・理解・意思決定を助け るなら価値があるということ。
たとえば、地図は現実の街そのものではない。 建物の細部や通行人まで描いていないが、目的 地に行くには役立つ。むしろ、すべてを描けば見 づらくなる。 34 -
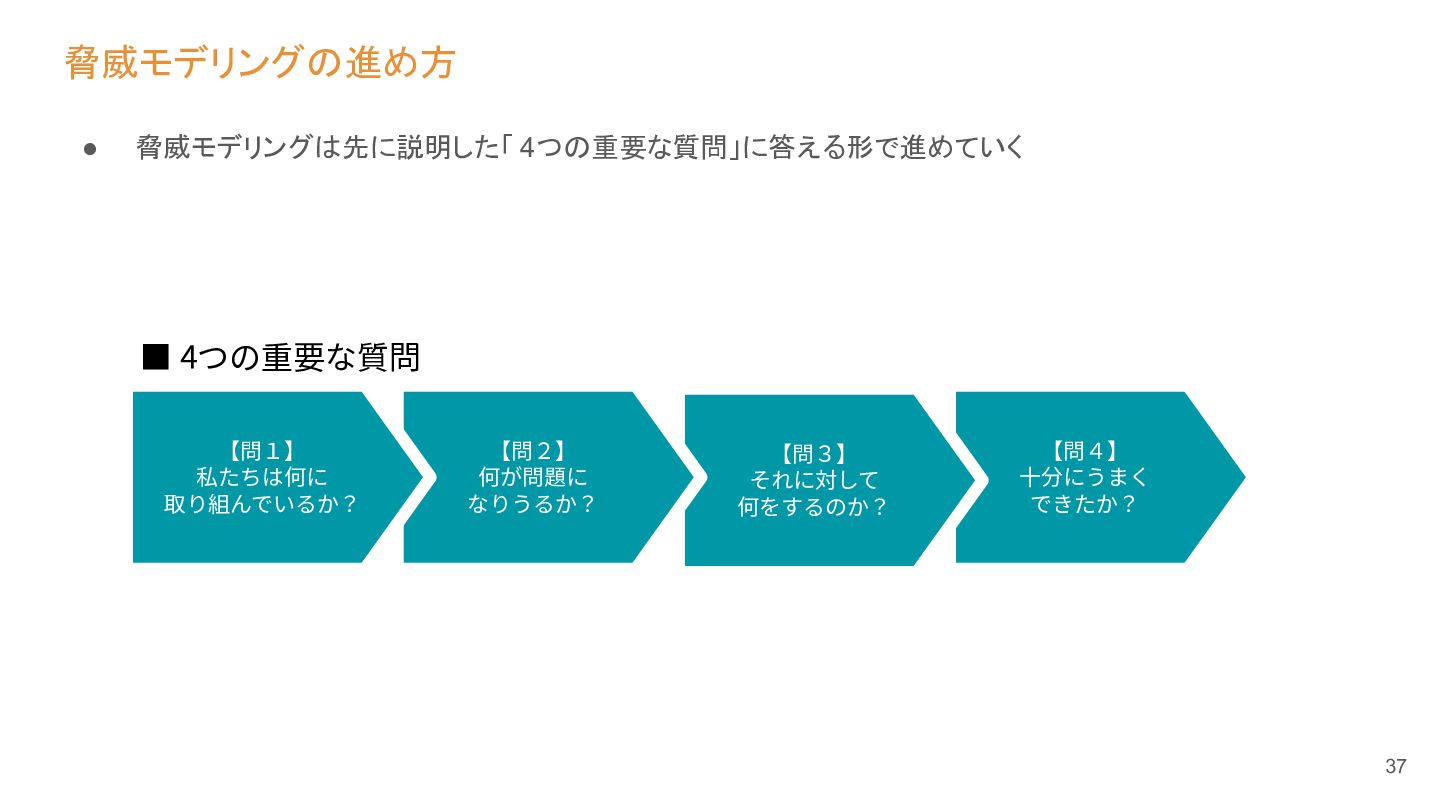
脅威モデリングの進め方 • 脅威モデリングは先に説明した「 4つの重要な質問」に答える形で進めていく ▪ 4つの重要な質問 【問1】 私たちは何に 取り組んでいるか? 【問2】
何が問題に なりうるか? 【問3】 それに対して 何をするのか? 【問4】 ⼗分にうまく できたか? 37 -
【問1】私たちは何に取り組んでいるか? • ここでは、脅威モデリングで最初のステップである「モデルをみんなで作る」を実践していく ▪ 4つの重要な質問 【問1】 私たちは何に 取り組んでいるか? 【問2】 何が問題に
なりうるか? 【問3】 それに対して 何をするのか? 【問4】 ⼗分にうまく できたか? 38 -
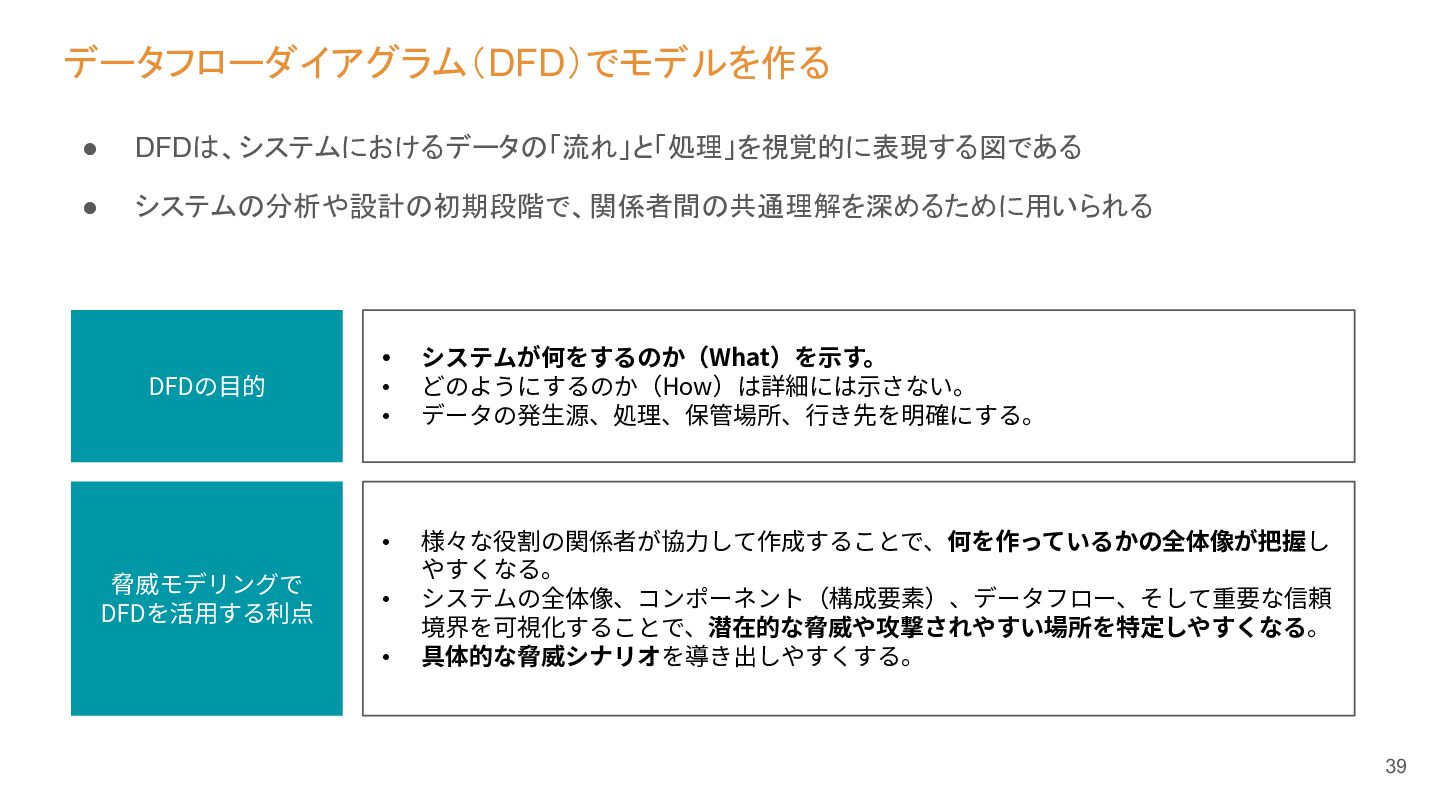
データフローダイアグラム(DFD)でモデルを作る • DFDは、システムにおけるデータの「流れ」と「処理」を視覚的に表現する図である • システムの分析や設計の初期段階で、関係者間の共通理解を深めるために用いられる DFDの⽬的 脅威モデリングで DFDを活⽤する利点 • •
• システムが何をするのか(What)を⽰す。 どのようにするのか(How)は詳細には⽰さない。 データの発⽣源、処理、保管場所、⾏き先を明確にする。 • 様々な役割の関係者が協⼒して作成することで、何を作っているかの全体像が把握し やすくなる。 システムの全体像、コンポーネント(構成要素)、データフロー、そして重要な信頼 境界を可視化することで、潜在的な脅威や攻撃されやすい場所を特定しやすくなる。 具体的な脅威シナリオを導き出しやすくする。 • • 39 -
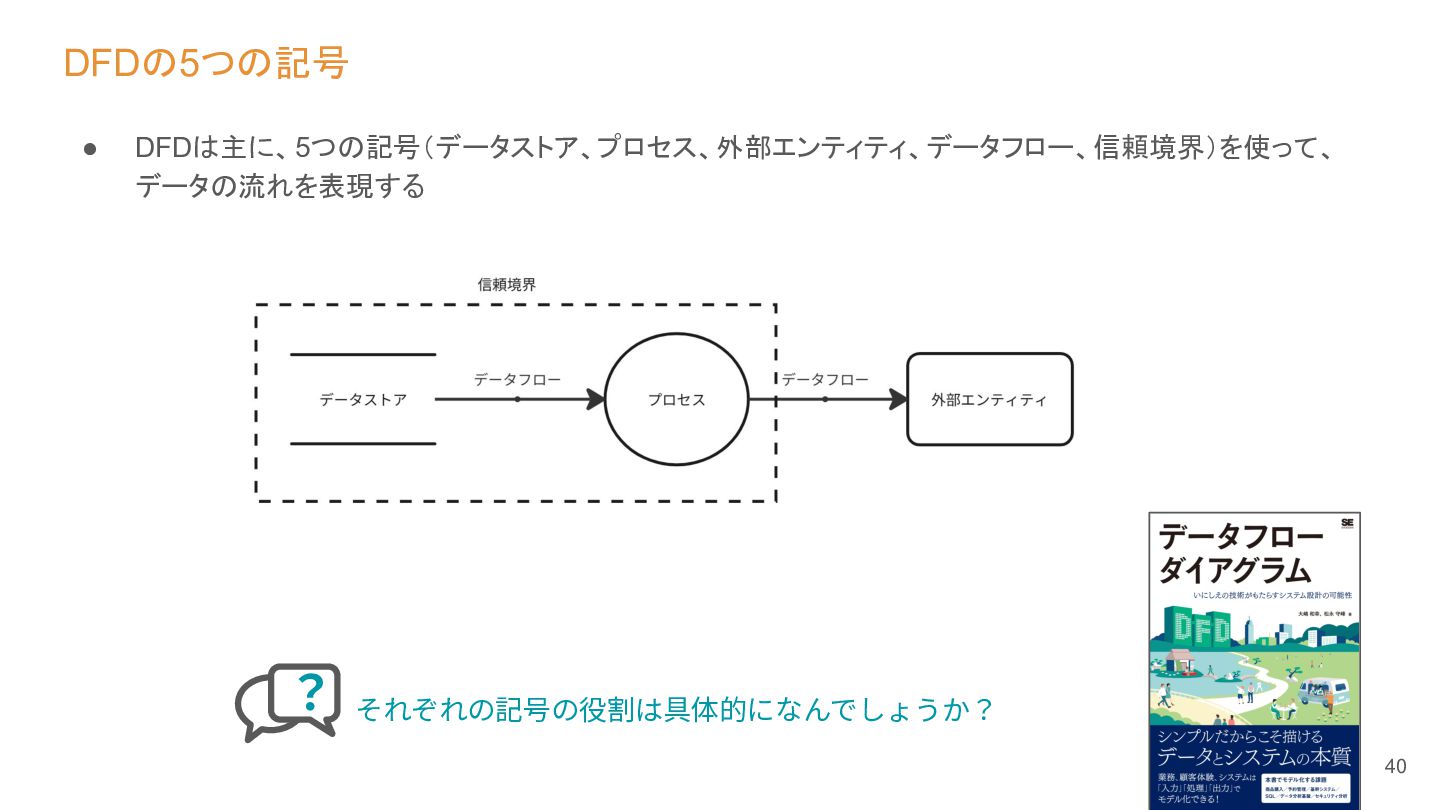
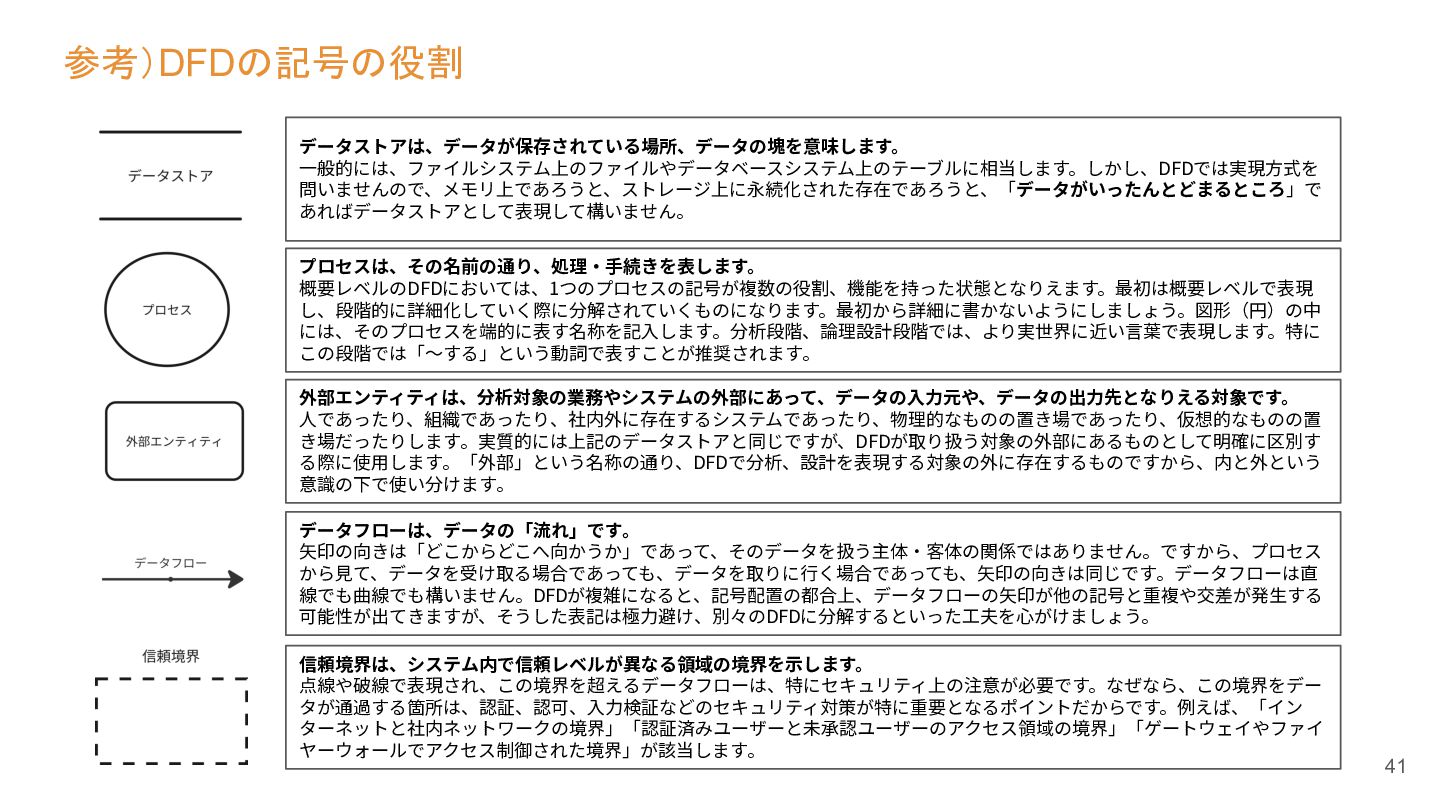
参考)DFDの記号の役割 データストアは、データが保存されている場所、データの塊を意味します。 ⼀般的には、ファイルシステム上のファイルやデータベースシステム上のテーブルに相当します。しかし、DFDでは実現⽅式を 問いませんので、メモリ上であろうと、ストレージ上に永続化された存在であろうと、「データがいったんとどまるところ」で あればデータストアとして表現して構いません。 プロセスは、その名前の通り、処理‧⼿続きを表します。 概要レベルのDFDにおいては、1つのプロセスの記号が複数の役割、機能を持った状態となりえます。最初は概要レベルで表現 し、段階的に詳細化していく際に分解されていくものになります。最初から詳細に書かないようにしましょう。図形(円)の中 には、そのプロセスを端的に表す名称を記⼊します。分析段階、論理設計段階では、より実世界に近い⾔葉で表現します。特に この段階では「〜する」という動詞で表すことが推奨されます。
外部エンティティは、分析対象の業務やシステムの外部にあって、データの⼊⼒元や、データの出⼒先となりえる対象です。 ⼈であったり、組織であったり、社内外に存在するシステムであったり、物理的なものの置き場であったり、仮想的なものの置 き場だったりします。実質的には上記のデータストアと同じですが、DFDが取り扱う対象の外部にあるものとして明確に区別す る際に使⽤します。「外部」という名称の通り、DFDで分析、設計を表現する対象の外に存在するものですから、内と外という 意識の下で使い分けます。 データフローは、データの「流れ」です。 ⽮印の向きは「どこからどこへ向かうか」であって、そのデータを扱う主体‧客体の関係ではありません。ですから、プロセス から⾒て、データを受け取る場合であっても、データを取りに⾏く場合であっても、⽮印の向きは同じです。データフローは直 線でも曲線でも構いません。DFDが複雑になると、記号配置の都合上、データフローの⽮印が他の記号と重複や交差が発⽣する 可能性が出てきますが、そうした表記は極⼒避け、別々のDFDに分解するといった⼯夫を⼼がけましょう。 信頼境界は、システム内で信頼レベルが異なる領域の境界を⽰します。 点線や破線で表現され、この境界を超えるデータフローは、特にセキュリティ上の注意が必要です。なぜなら、この境界をデー タが通過する箇所は、認証、認可、⼊⼒検証などのセキュリティ対策が特に重要となるポイントだからです。例えば、「イン ターネットと社内ネットワークの境界」「認証済みユーザーと未承認ユーザーのアクセス領域の境界」「ゲートウェイやファイ ヤーウォールでアクセス制御された境界」が該当します。 41 -
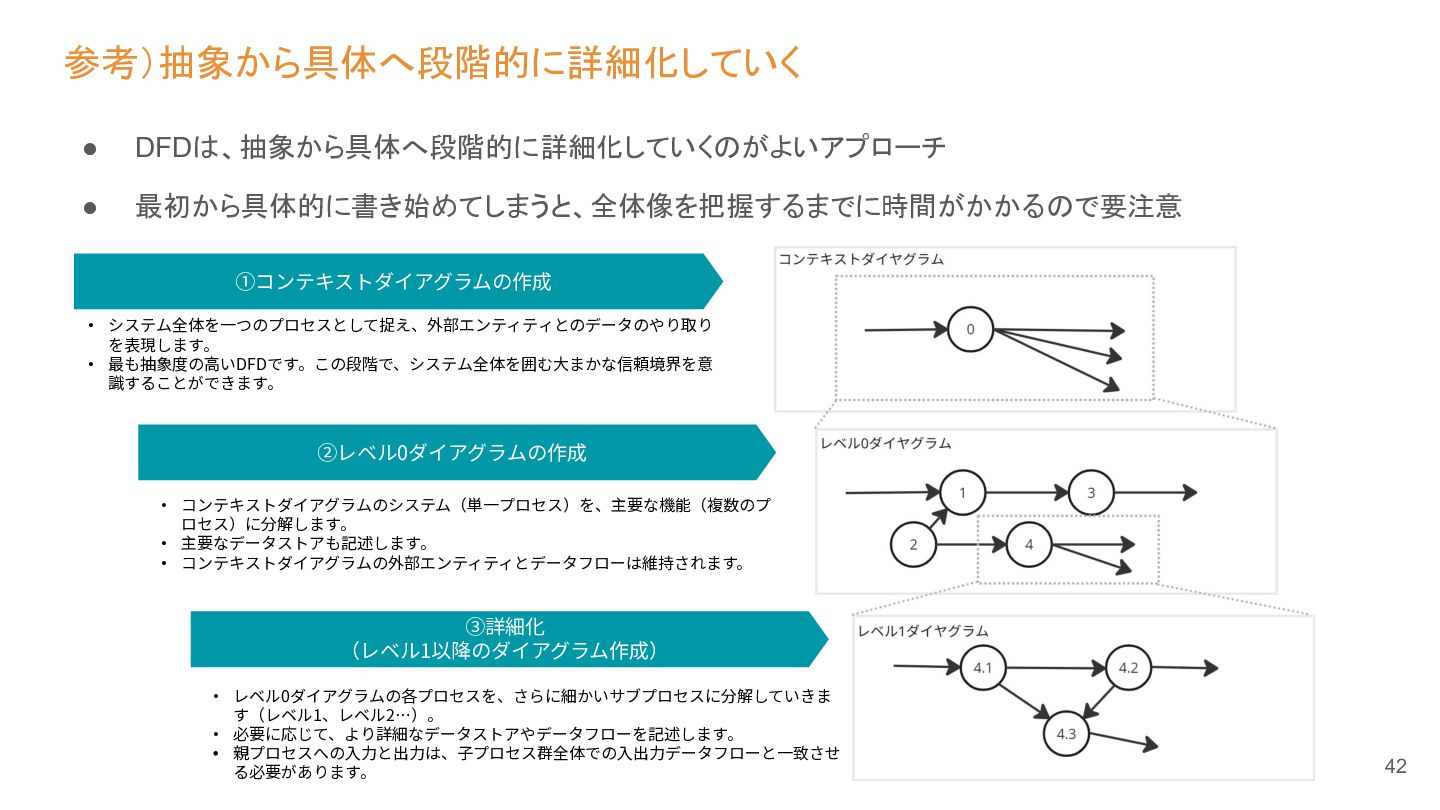
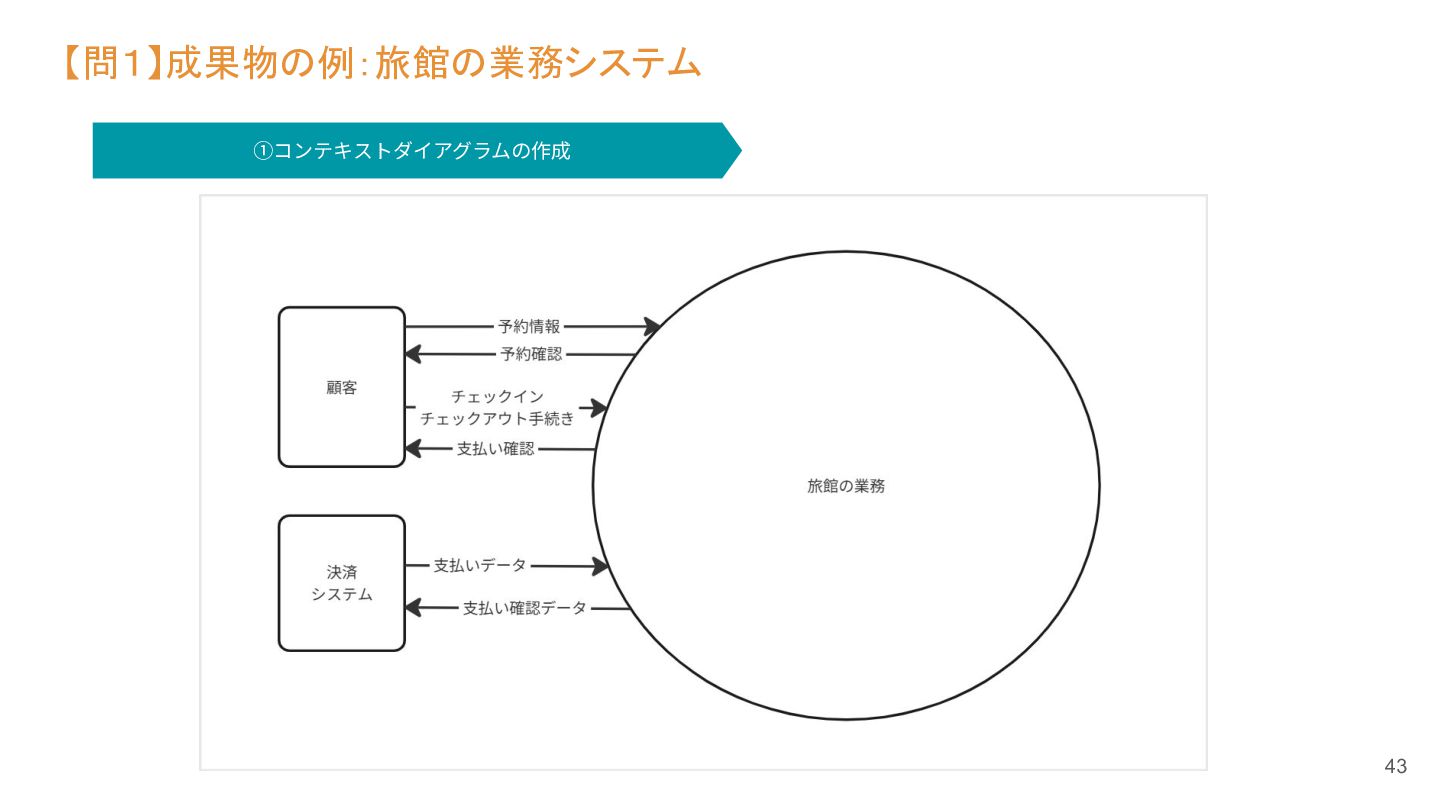
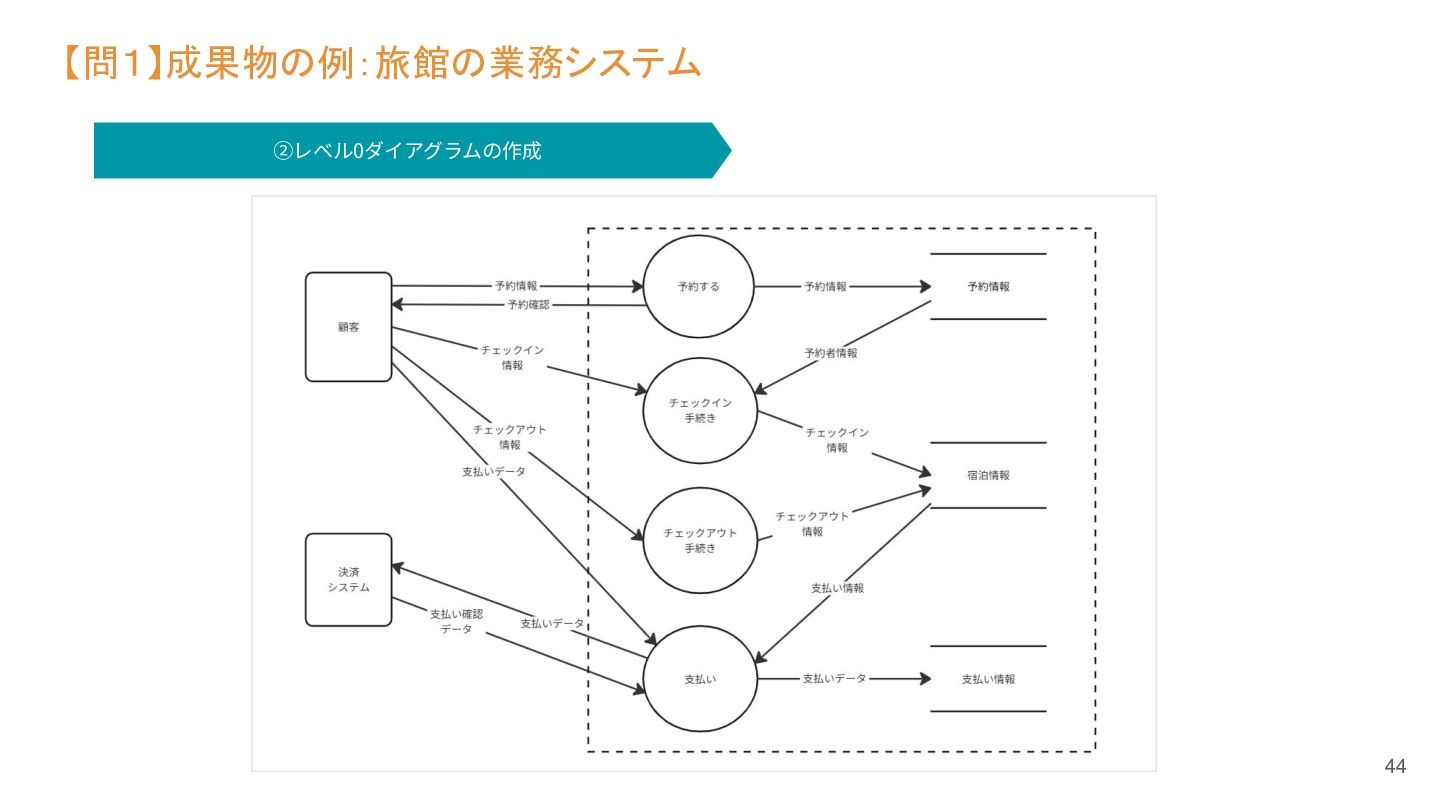
参考)抽象から具体へ段階的に詳細化していく • DFDは、抽象から具体へ段階的に詳細化していくのがよいアプローチ • 最初から具体的に書き始めてしまうと、全体像を把握するまでに時間がかかるので要注意 ①コンテキストダイアグラムの作成 • システム全体を⼀つのプロセスとして捉え、外部エンティティとのデータのやり取り を表現します。 •
最も抽象度の⾼いDFDです。この段階で、システム全体を囲む⼤まかな信頼境界を意 識することができます。 ②レベル0ダイアグラムの作成 • コンテキストダイアグラムのシステム(単⼀プロセス)を、主要な機能(複数のプ ロセス)に分解します。 • 主要なデータストアも記述します。 • コンテキストダイアグラムの外部エンティティとデータフローは維持されます。 ③詳細化 (レベル1以降のダイアグラム作成) • レベル0ダイアグラムの各プロセスを、さらに細かいサブプロセスに分解していきま す(レベル1、レベル2…)。 • 必要に応じて、より詳細なデータストアやデータフローを記述します。 • 親プロセスへの⼊⼒と出⼒は、⼦プロセス群全体での⼊出⼒データフローと⼀致させ る必要があります。 42 -
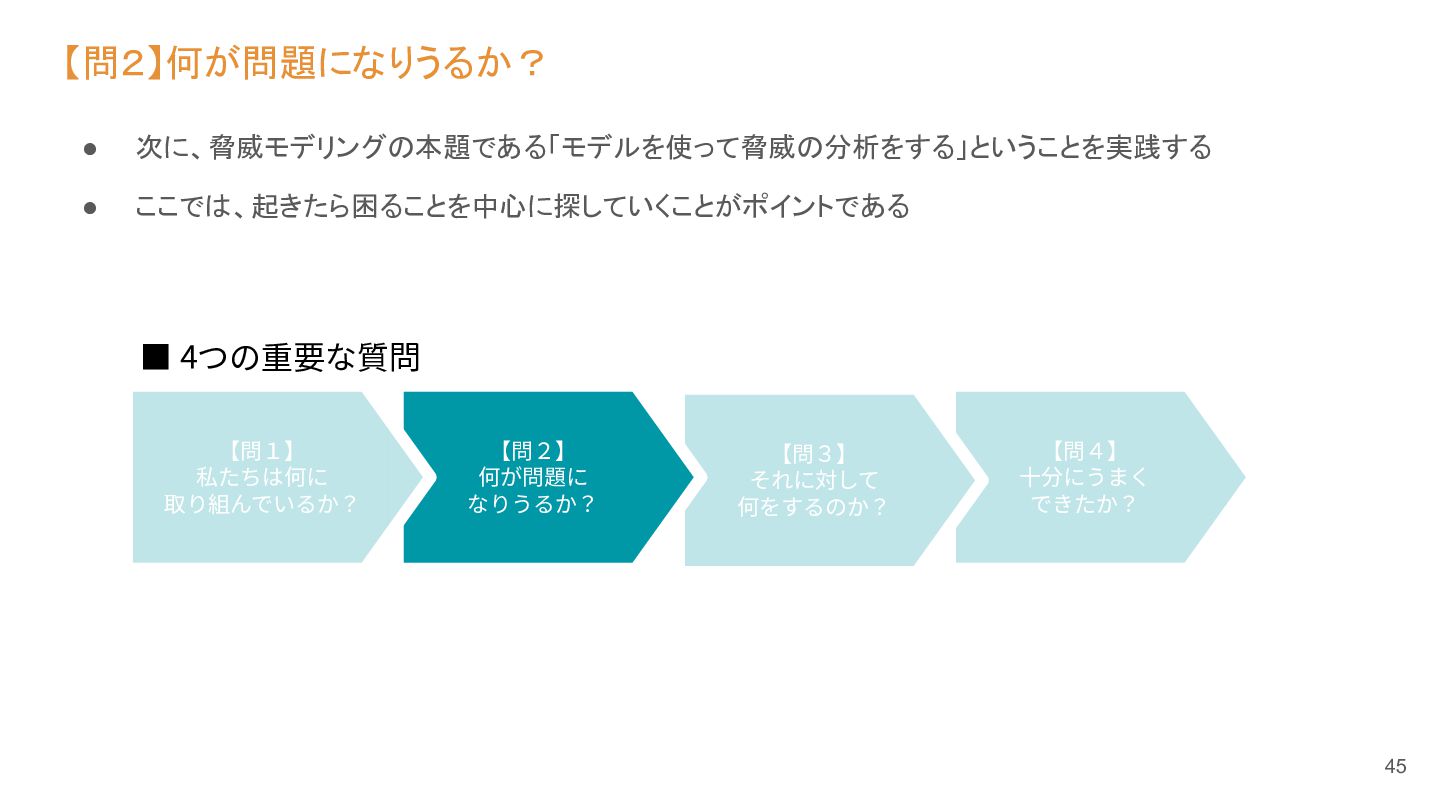
【問2】何が問題になりうるか? • 次に、脅威モデリングの本題である「モデルを使って脅威の分析をする」ということを実践する • ここでは、起きたら困ることを中心に探していくことがポイントである ▪ 4つの重要な質問 【問1】 私たちは何に 取り組んでいるか?
【問2】 何が問題に なりうるか? 【問3】 それに対して 何をするのか? 【問4】 ⼗分にうまく できたか? 45 -
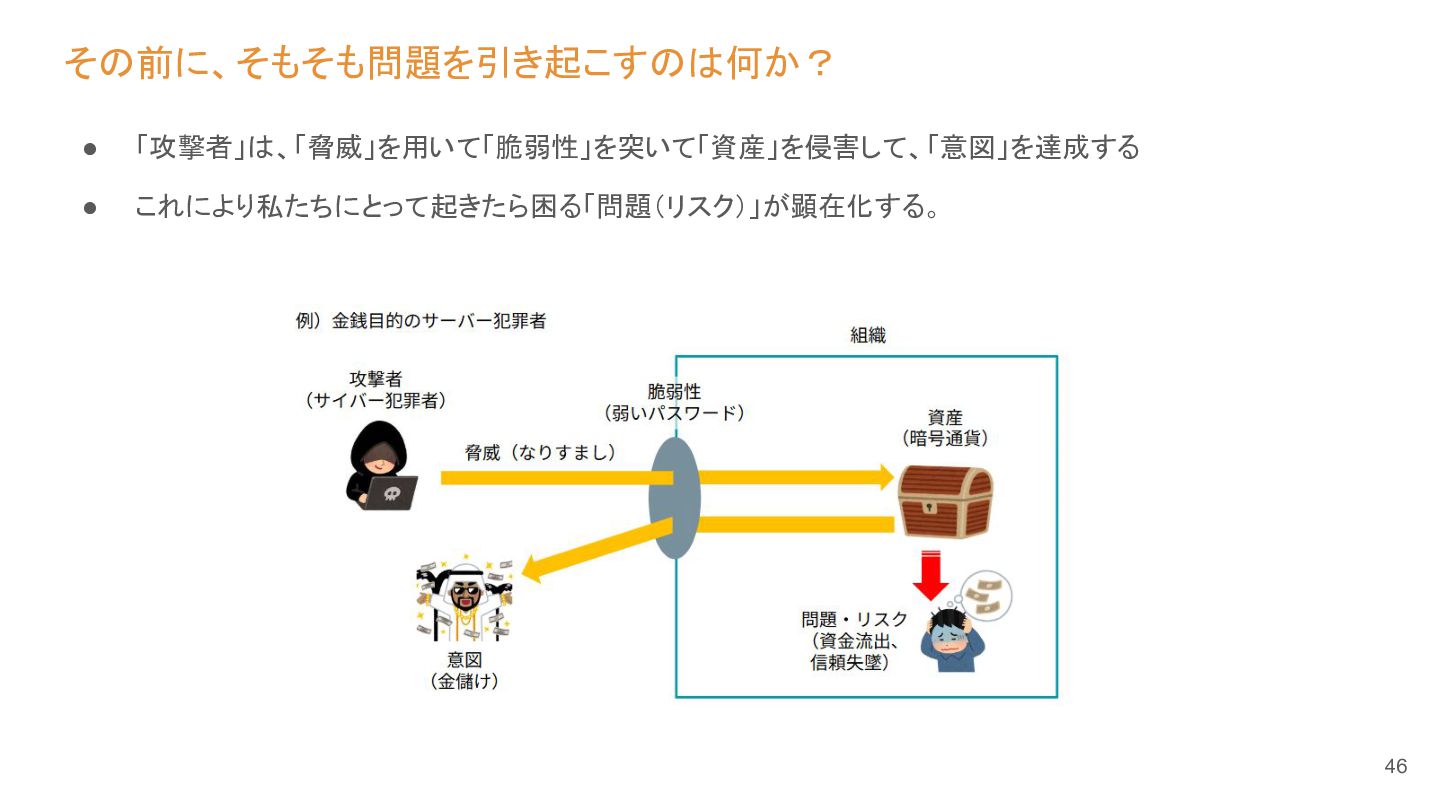
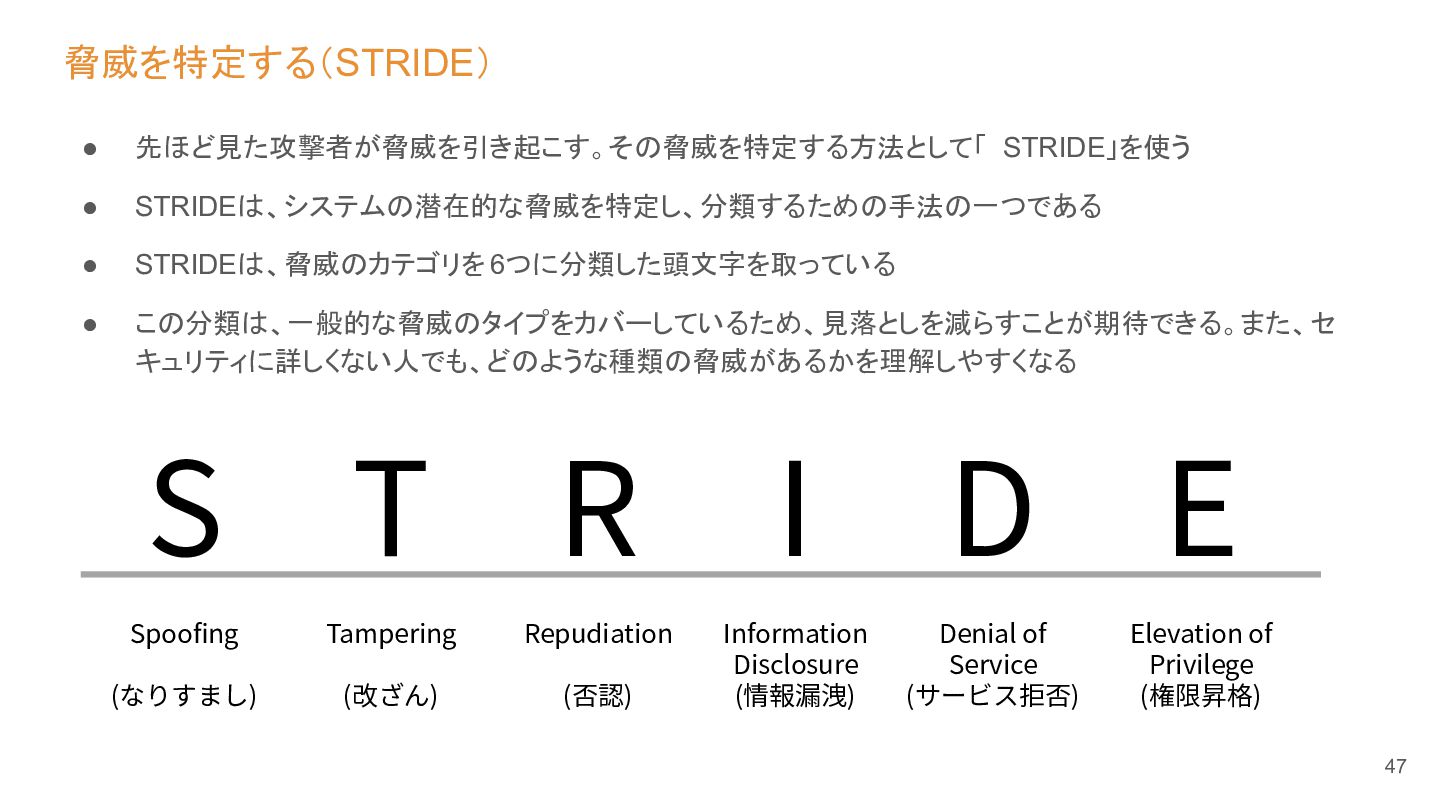
脅威を特定する(STRIDE) • 先ほど見た攻撃者が脅威を引き起こす。その脅威を特定する方法として「 STRIDE」を使う • STRIDEは、システムの潜在的な脅威を特定し、分類するための手法の一つである • STRIDEは、脅威のカテゴリを 6つに分類した頭文字を取っている •
この分類は、一般的な脅威のタイプをカバーしているため、見落としを減らすことが期待できる。また、セ キュリティに詳しくない人でも、どのような種類の脅威があるかを理解しやすくなる S T R Spoofing Tampering Repudiation (なりすまし) (改ざん) (否認) I Information Disclosure (情報漏洩) D E Denial of Service (サービス拒否) Elevation of Privilege (権限昇格) 47 -
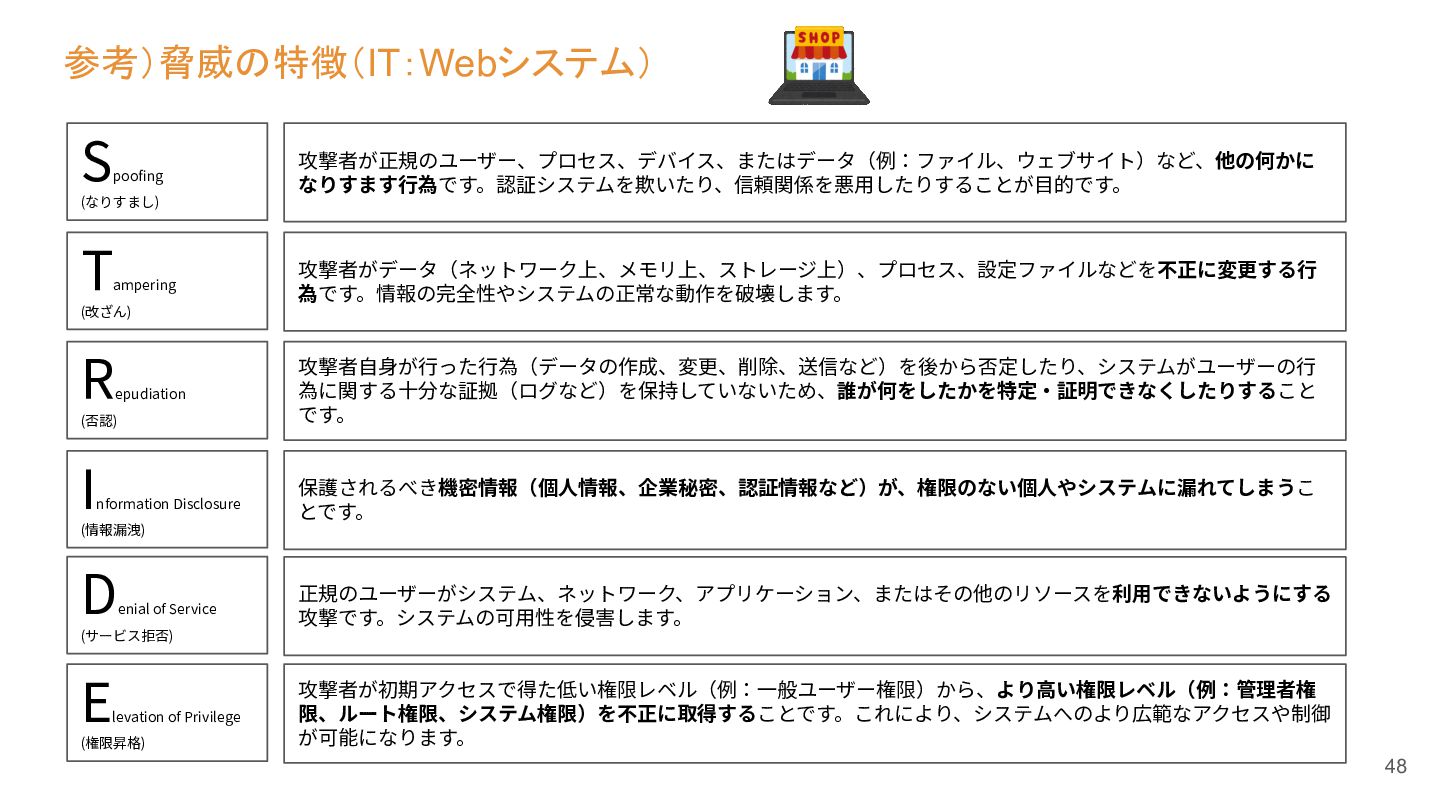
参考)脅威の特徴(IT:Webシステム) S poofing 攻撃者が正規のユーザー、プロセス、デバイス、またはデータ(例:ファイル、ウェブサイト)など、他の何かに なりすます⾏為です。認証システムを欺いたり、信頼関係を悪⽤したりすることが⽬的です。 (なりすまし) T ampering 攻撃者がデータ(ネットワーク上、メモリ上、ストレージ上)、プロセス、設定ファイルなどを不正に変更する⾏ 為です。情報の完全性やシステムの正常な動作を破壊します。
(改ざん) R (否認) 攻撃者⾃⾝が⾏った⾏為(データの作成、変更、削除、送信など)を後から否定したり、システムがユーザーの⾏ 為に関する⼗分な証拠(ログなど)を保持していないため、誰が何をしたかを特定‧証明できなくしたりすること です。 I 保護されるべき機密情報(個⼈情報、企業秘密、認証情報など)が、権限のない個⼈やシステムに漏れてしまうこ とです。 epudiation nformation Disclosure (情報漏洩) D enial of Service 正規のユーザーがシステム、ネットワーク、アプリケーション、またはその他のリソースを利⽤できないようにする 攻撃です。システムの可⽤性を侵害します。 (サービス拒否) E levation of Privilege (権限昇格) 攻撃者が初期アクセスで得た低い権限レベル(例:⼀般ユーザー権限)から、より⾼い権限レベル(例:管理者権 限、ルート権限、システム権限)を不正に取得することです。これにより、システムへのより広範なアクセスや制御 が可能になります。 48 -
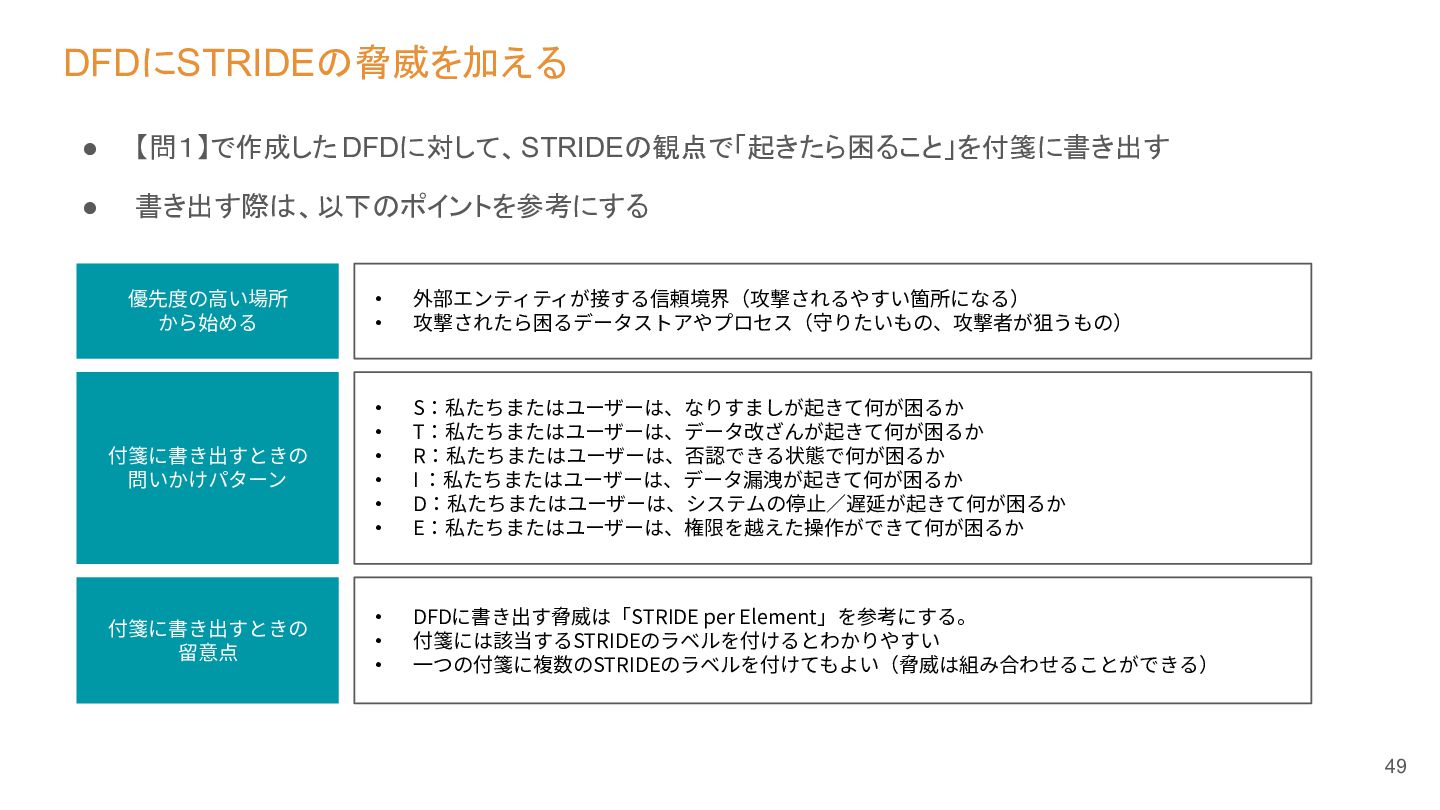
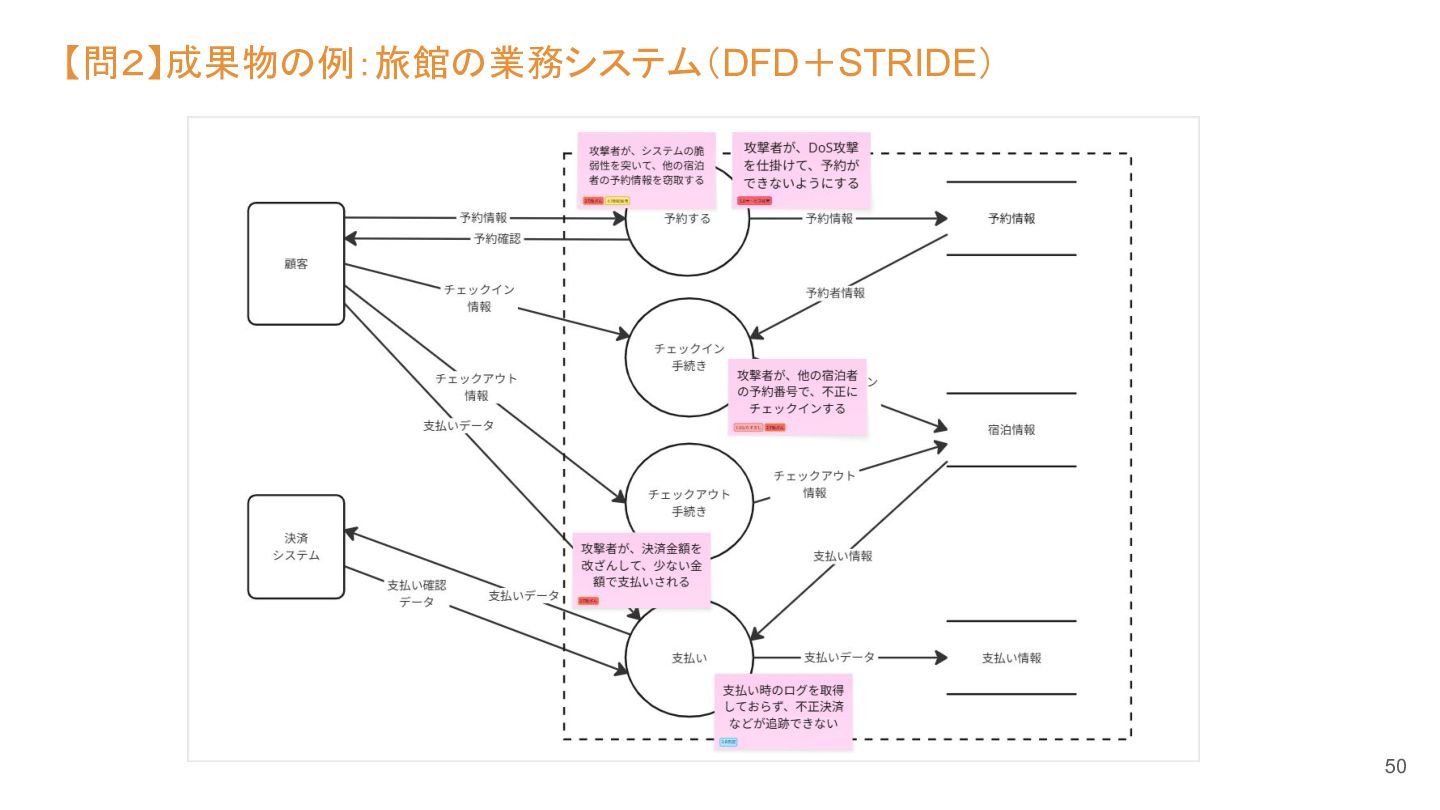
DFDにSTRIDEの脅威を加える • 【問1】で作成した DFDに対して、STRIDEの観点で「起きたら困ること」を付箋に書き出す • 書き出す際は、以下のポイントを参考にする 優先度の⾼い場所 から始める • •
外部エンティティが接する信頼境界(攻撃されるやすい箇所になる) 攻撃されたら困るデータストアやプロセス(守りたいもの、攻撃者が狙うもの) 付箋に書き出すときの 問いかけパターン • • • • • • S:私たちまたはユーザーは、なりすましが起きて何が困るか T:私たちまたはユーザーは、データ改ざんが起きて何が困るか R:私たちまたはユーザーは、否認できる状態で何が困るか I :私たちまたはユーザーは、データ漏洩が起きて何が困るか D:私たちまたはユーザーは、システムの停⽌∕遅延が起きて何が困るか E:私たちまたはユーザーは、権限を越えた操作ができて何が困るか 付箋に書き出すときの 留意点 • • • DFDに書き出す脅威は「STRIDE per Element」を参考にする。 付箋には該当するSTRIDEのラベルを付けるとわかりやすい ⼀つの付箋に複数のSTRIDEのラベルを付けてもよい(脅威は組み合わせることができる) 49 -
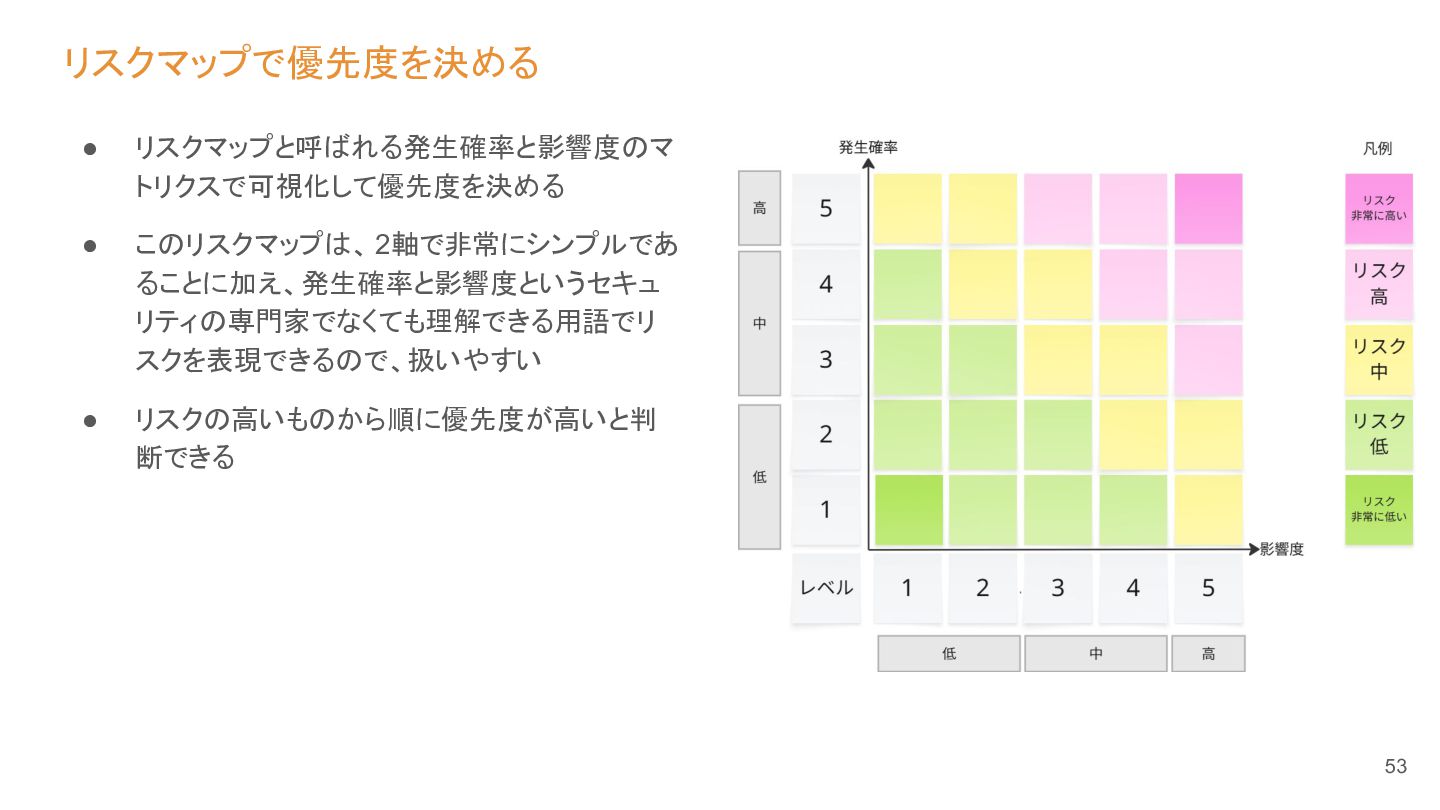
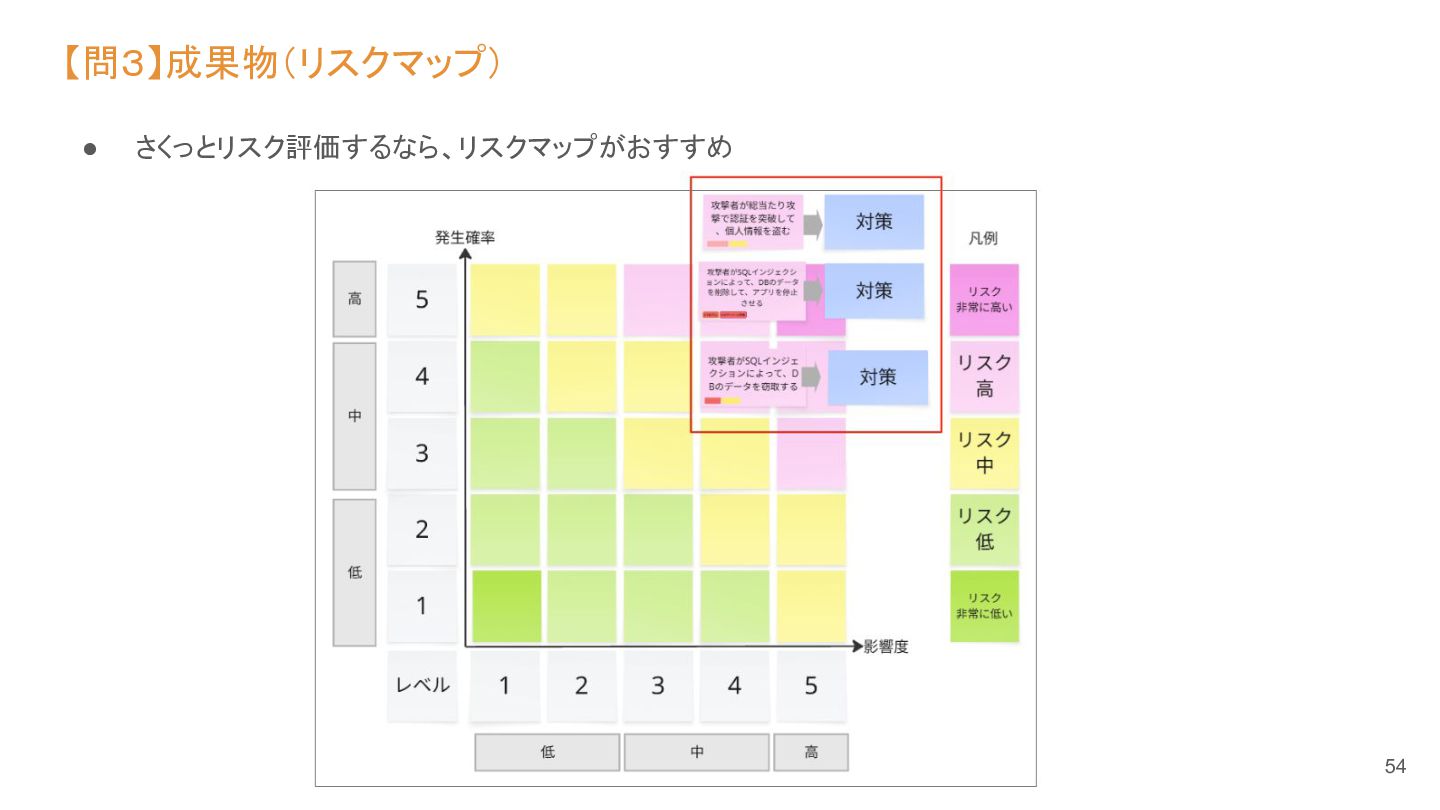
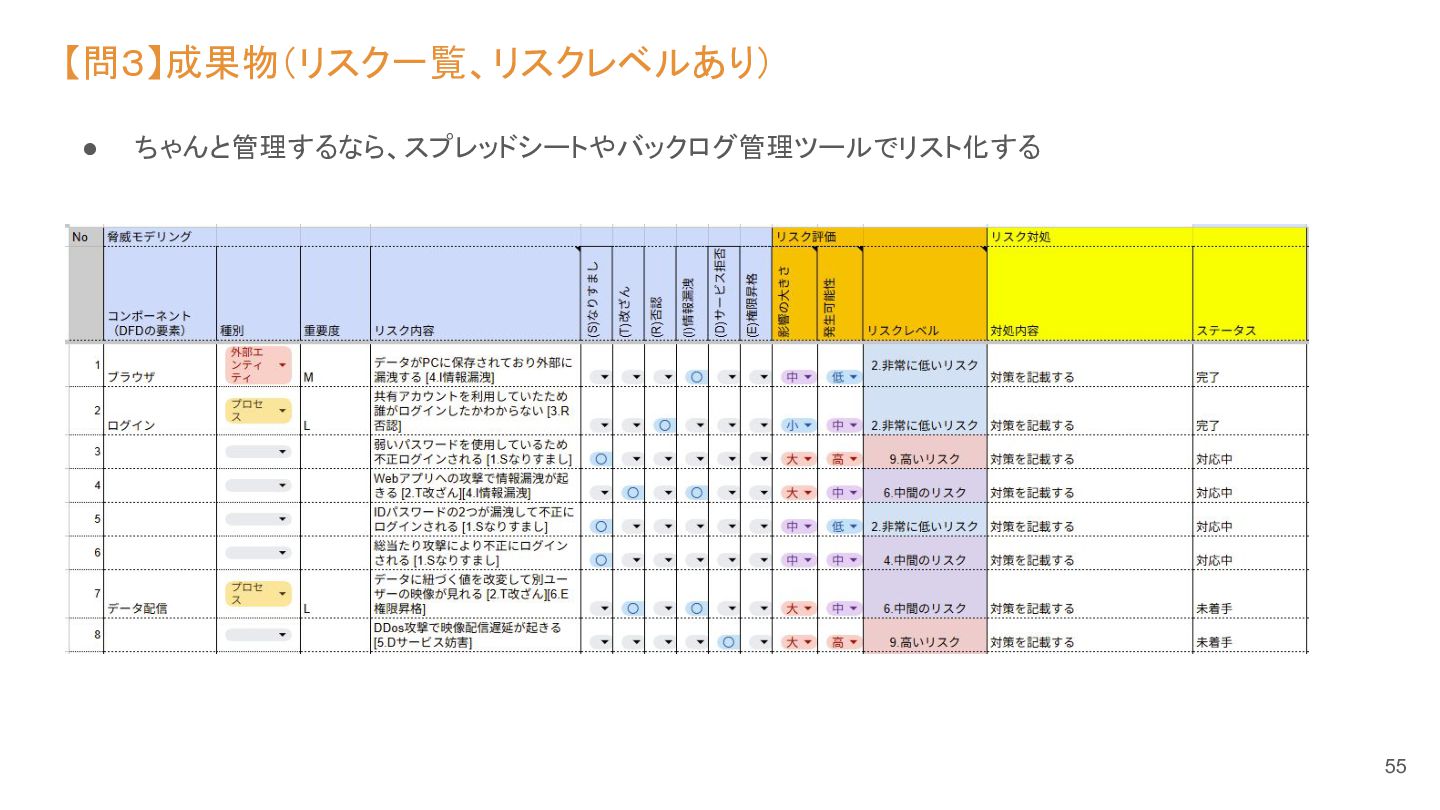
【問3】それに対して何をするのか? • 次に、脅威をあてることによって見えてきたリスク(起きたら困ること)に対して、どのように対策するかを 考えていく ▪ 4つの重要な質問 【問1】 私たちは何に 取り組んでいるか? 【問2】
何が問題に なりうるか? 【問3】 それに対して 何をするのか? 【問4】 ⼗分にうまく できたか? 51 -
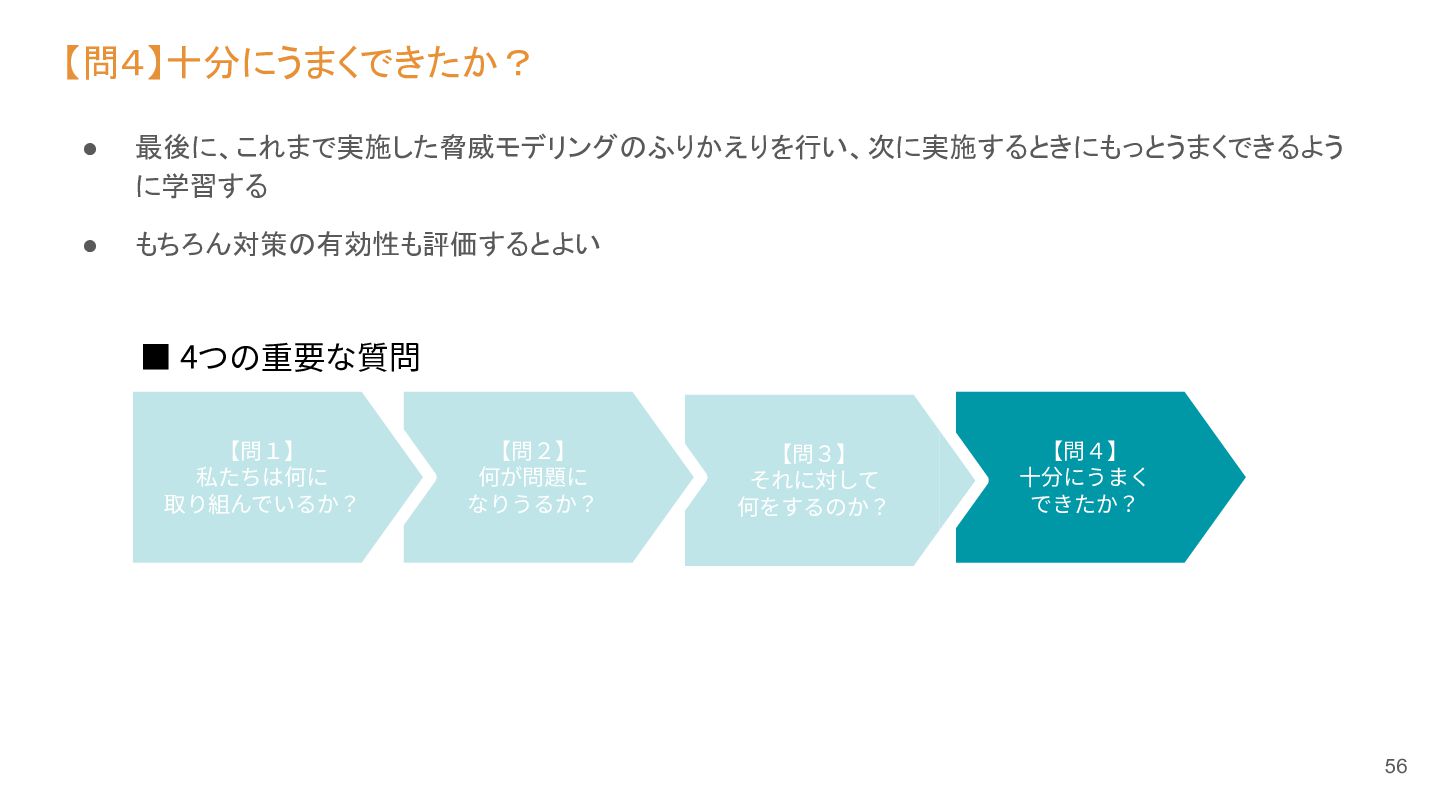
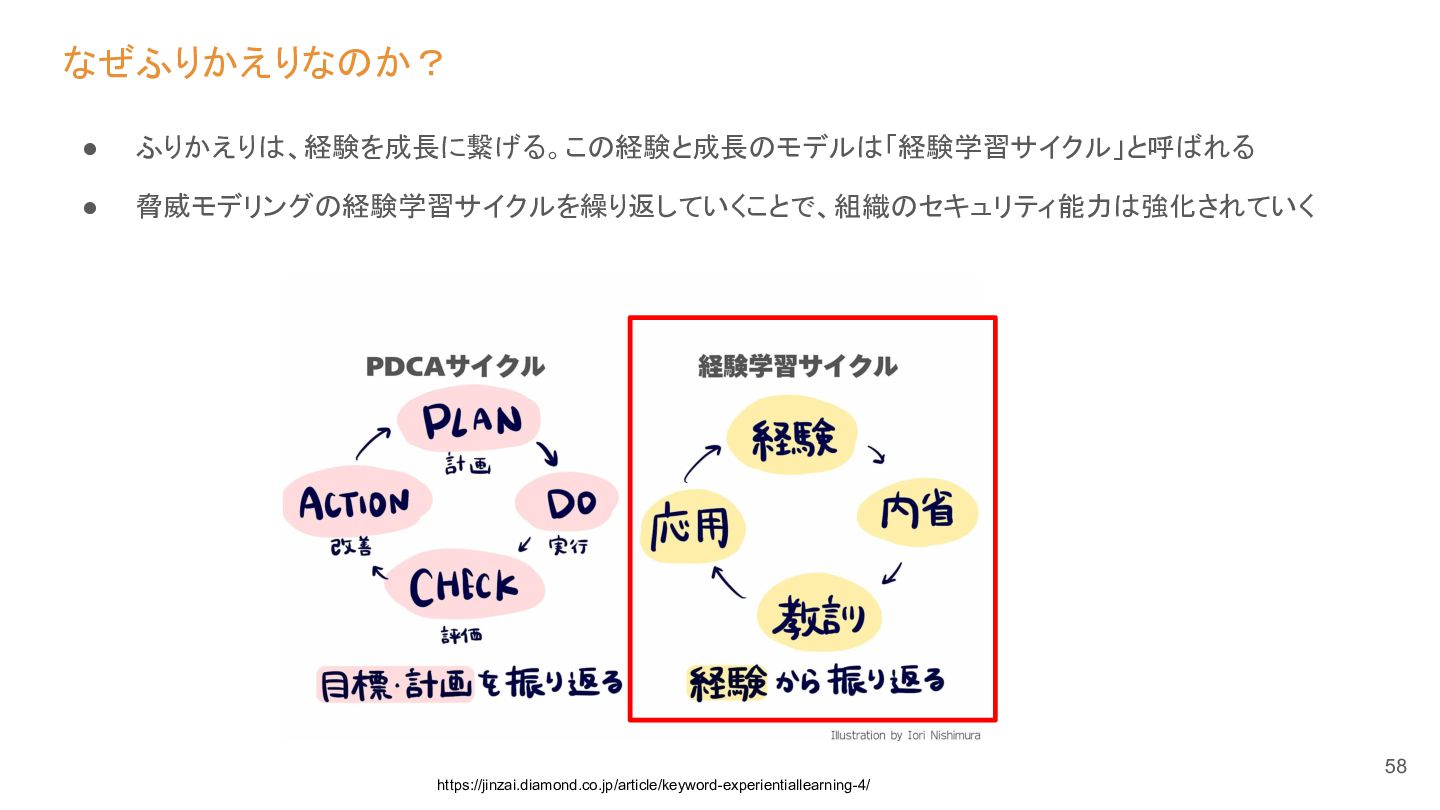
【問4】十分にうまくできたか? • 最後に、これまで実施した脅威モデリングのふりかえりを行い、次に実施するときにもっとうまくできるよう に学習する • もちろん対策の有効性も評価するとよい ▪ 4つの重要な質問 【問1】 私たちは何に
取り組んでいるか? 【問2】 何が問題に なりうるか? 【問3】 それに対して 何をするのか? 【問4】 ⼗分にうまく できたか? 56 -
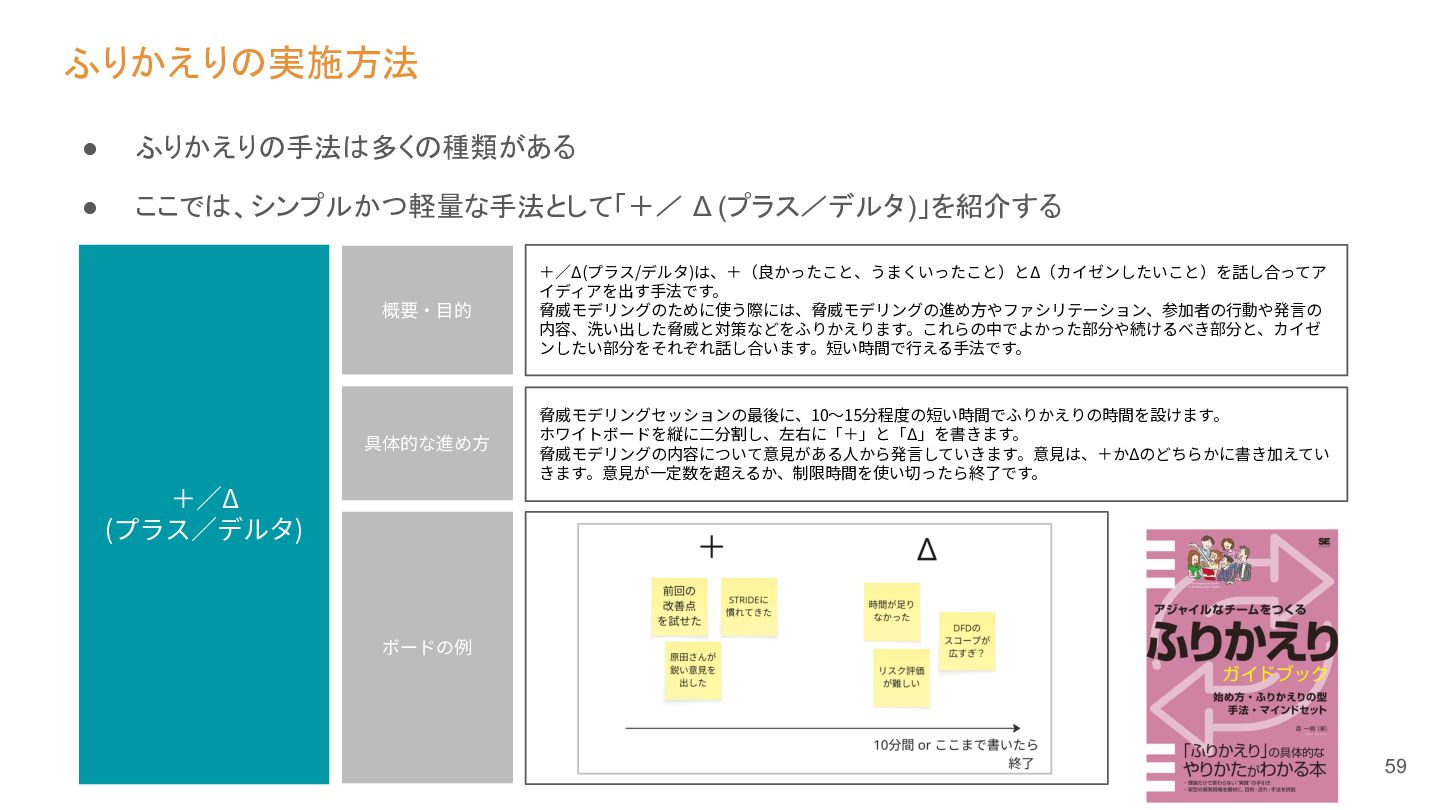
ふりかえりの実施方法 • ふりかえりの手法は多くの種類がある • ここでは、シンプルかつ軽量な手法として「+/ Δ (プラス/デルタ )」を紹介する 概要‧⽬的 +∕Δ(プラス/デルタ)は、+(良かったこと、うまくいったこと)とΔ(カイゼンしたいこと)を話し合ってア
イディアを出す⼿法です。 脅威モデリングのために使う際には、脅威モデリングの進め⽅やファシリテーション、参加者の⾏動や発⾔の 内容、洗い出した脅威と対策などをふりかえります。これらの中でよかった部分や続けるべき部分と、カイゼ ンしたい部分をそれぞれ話し合います。短い時間で⾏える⼿法です。 具体的な進め⽅ 脅威モデリングセッションの最後に、10〜15分程度の短い時間でふりかえりの時間を設けます。 ホワイトボードを縦に⼆分割し、左右に「+」と「Δ」を書きます。 脅威モデリングの内容について意⾒がある⼈から発⾔していきます。意⾒は、+かΔのどちらかに書き加えてい きます。意⾒が⼀定数を超えるか、制限時間を使い切ったら終了です。 +∕Δ (プラス∕デルタ) ボードの例 59 -
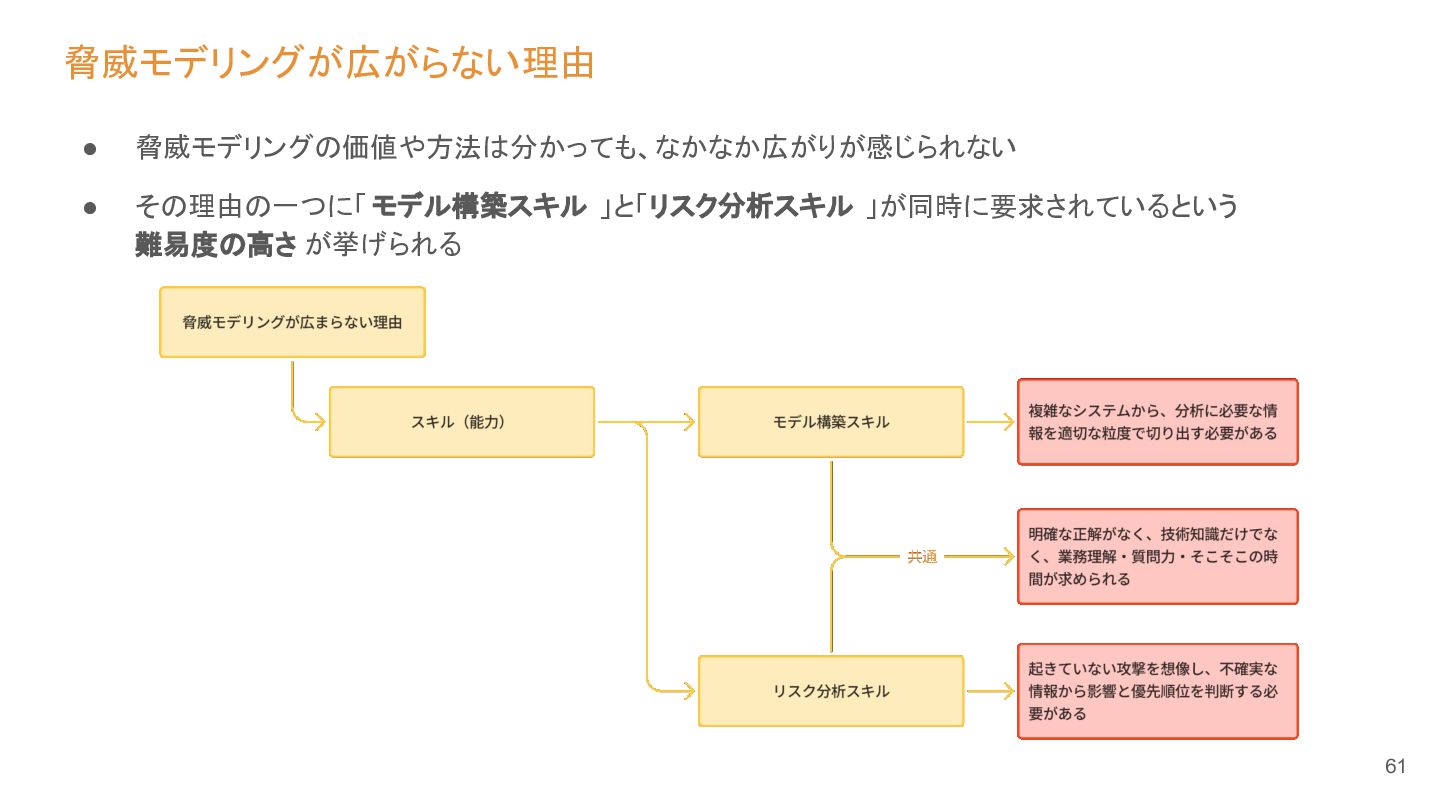
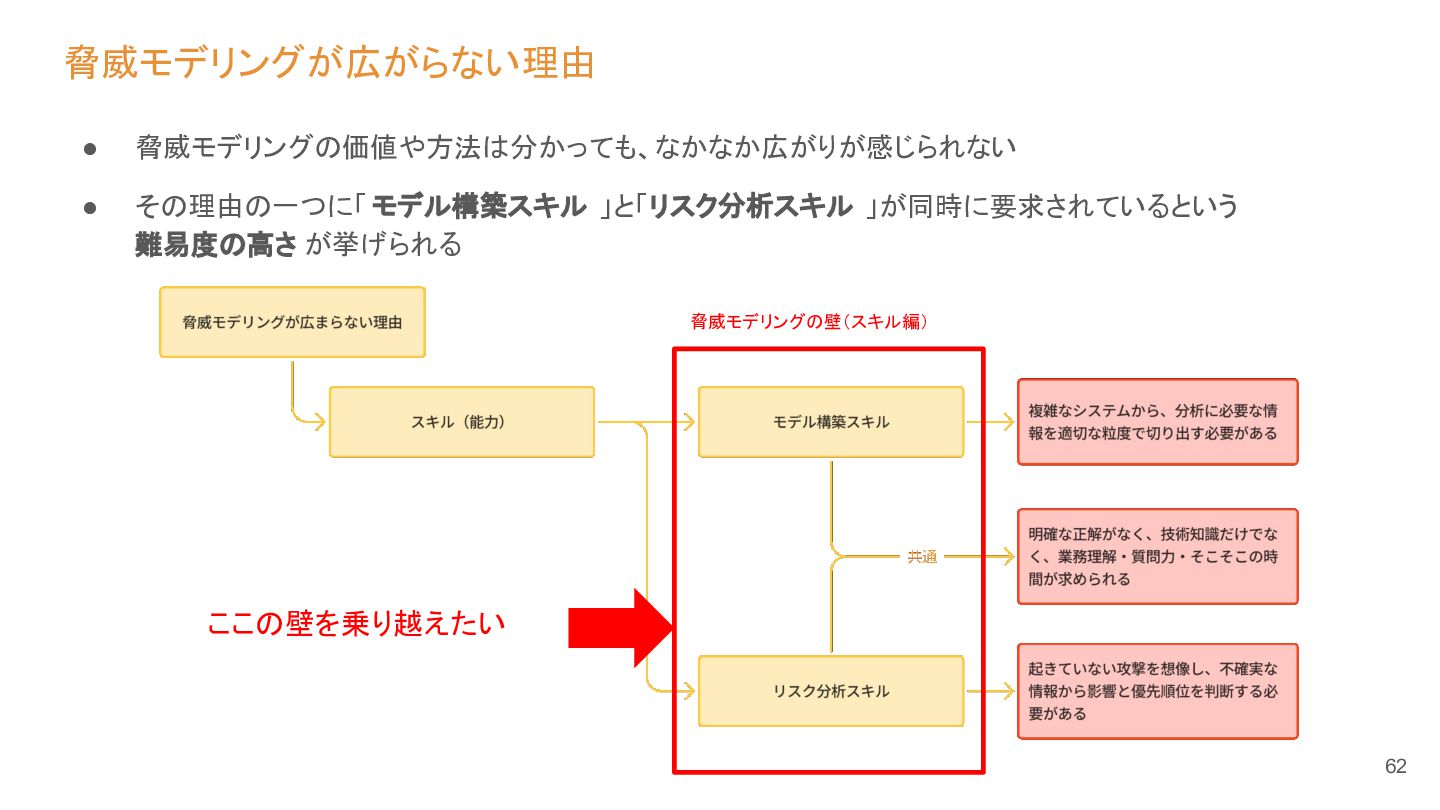
脅威モデリングが広がらない理由 • 脅威モデリングの価値や方法は分かっても、なかなか広がりが感じられない • その理由の一つに「 モデル構築スキル 」と「リスク分析スキル 」が同時に要求されているという 難易度の高さ が挙げられる
脅威モデリングの壁(スキル編) ここの壁を乗り越えたい 62 -
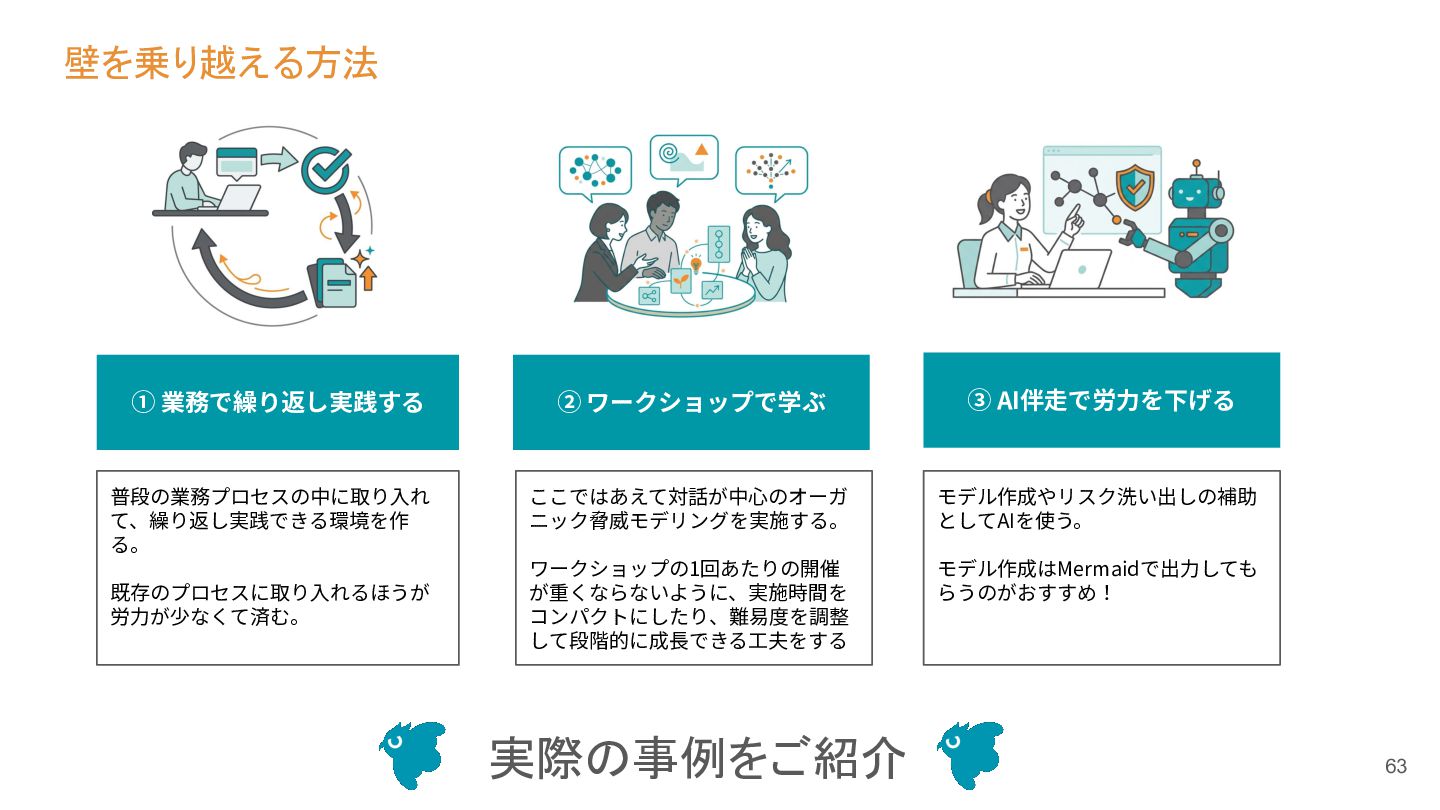
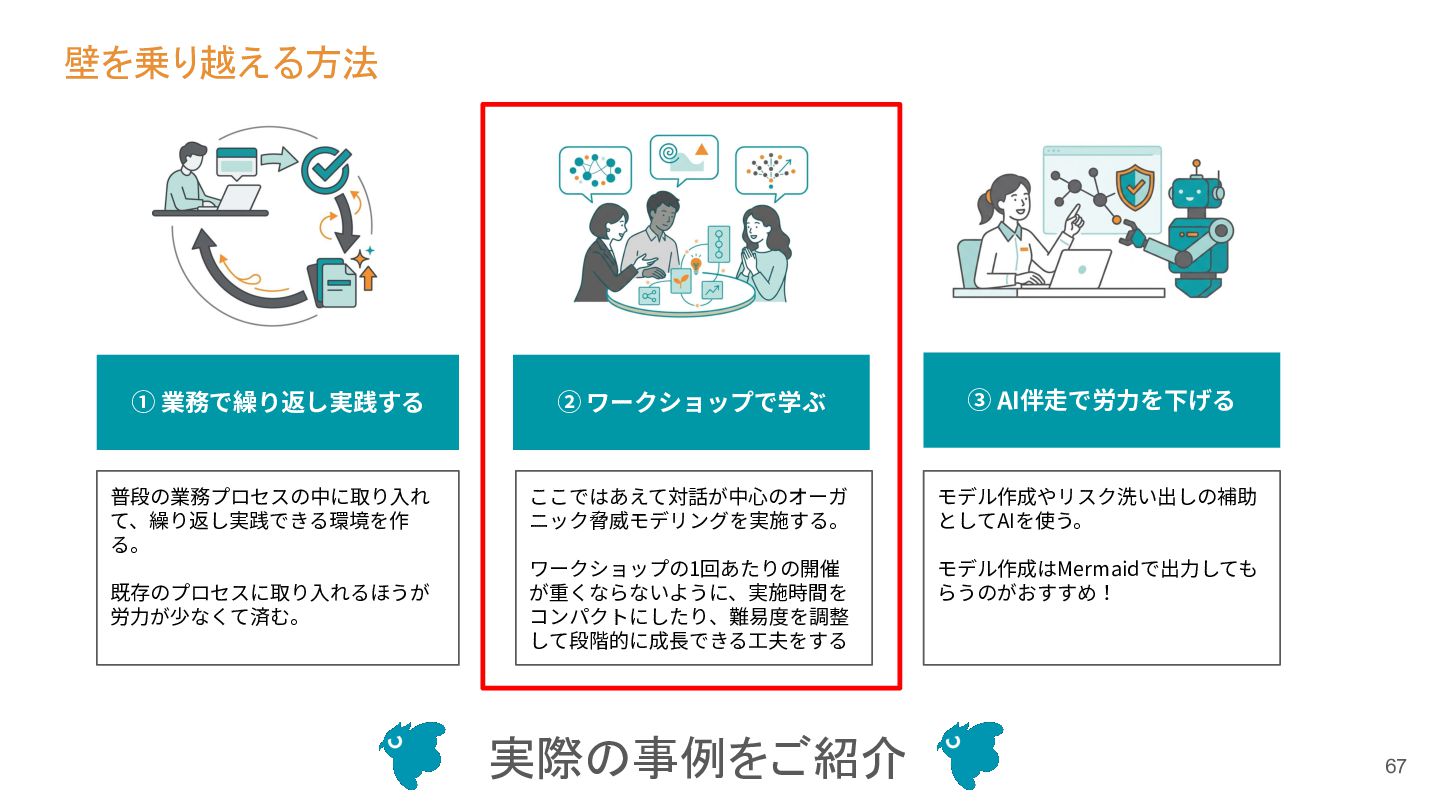
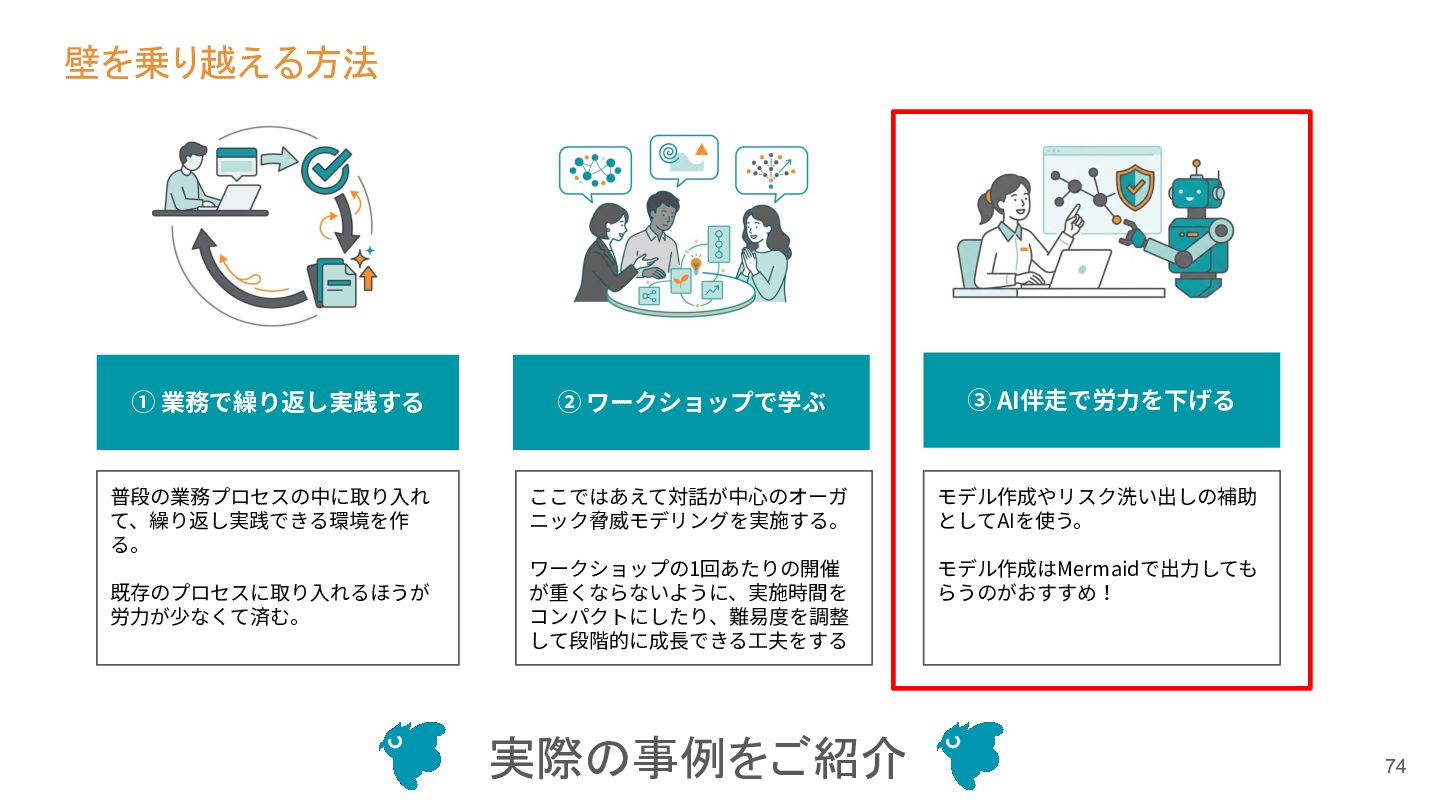
壁を乗り越える方法 ① 業務で繰り返し実践する ② ワークショップで学ぶ ③ AI伴⾛で労⼒を下げる 普段の業務プロセスの中に取り⼊れ て、繰り返し実践できる環境を作 る。
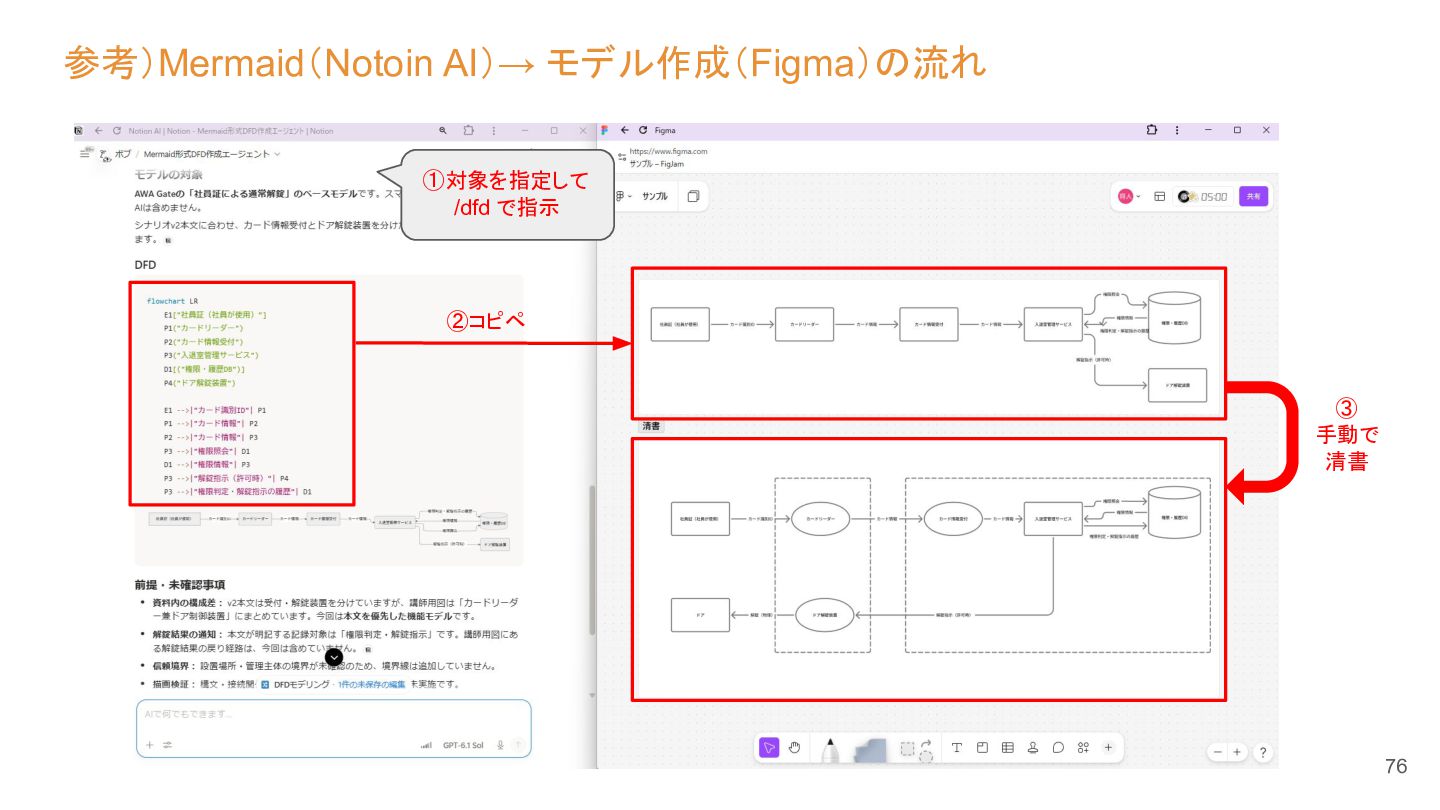
ここではあえて対話が中⼼のオーガ ニック脅威モデリングを実施する。 モデル作成やリスク洗い出しの補助 としてAIを使う。 ワークショップの1回あたりの開催 が重くならないように、実施時間を コンパクトにしたり、難易度を調整 して段階的に成⻑できる⼯夫をする モデル作成はMermaidで出⼒しても らうのがおすすめ! 既存のプロセスに取り⼊れるほうが 労⼒が少なくて済む。 実際の事例をご紹介 63 -
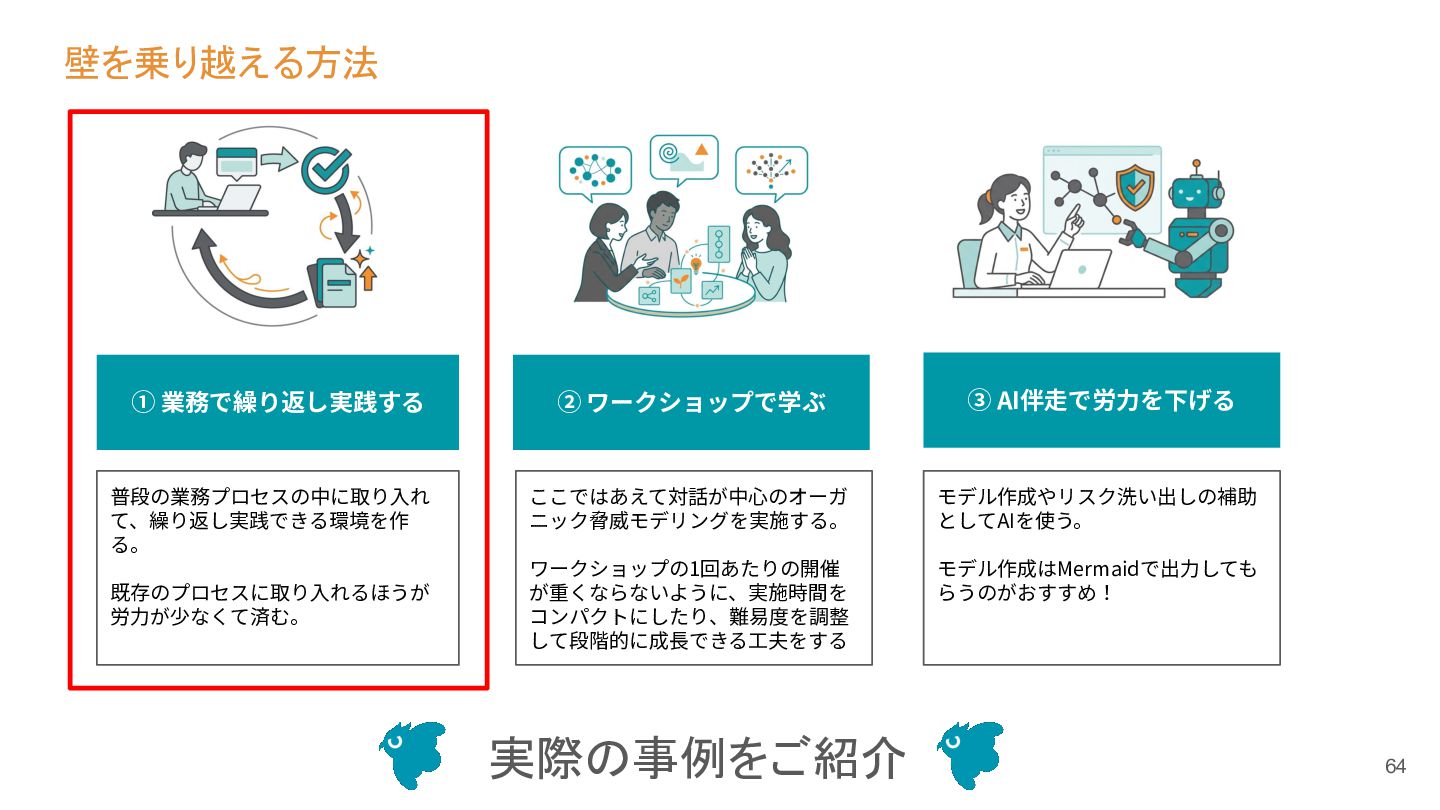
壁を乗り越える方法 ① 業務で繰り返し実践する ② ワークショップで学ぶ ③ AI伴⾛で労⼒を下げる 普段の業務プロセスの中に取り⼊れ て、繰り返し実践できる環境を作 る。
ここではあえて対話が中⼼のオーガ ニック脅威モデリングを実施する。 モデル作成やリスク洗い出しの補助 としてAIを使う。 ワークショップの1回あたりの開催 が重くならないように、実施時間を コンパクトにしたり、難易度を調整 して段階的に成⻑できる⼯夫をする モデル作成はMermaidで出⼒しても らうのがおすすめ! 既存のプロセスに取り⼊れるほうが 労⼒が少なくて済む。 実際の事例をご紹介 64 -
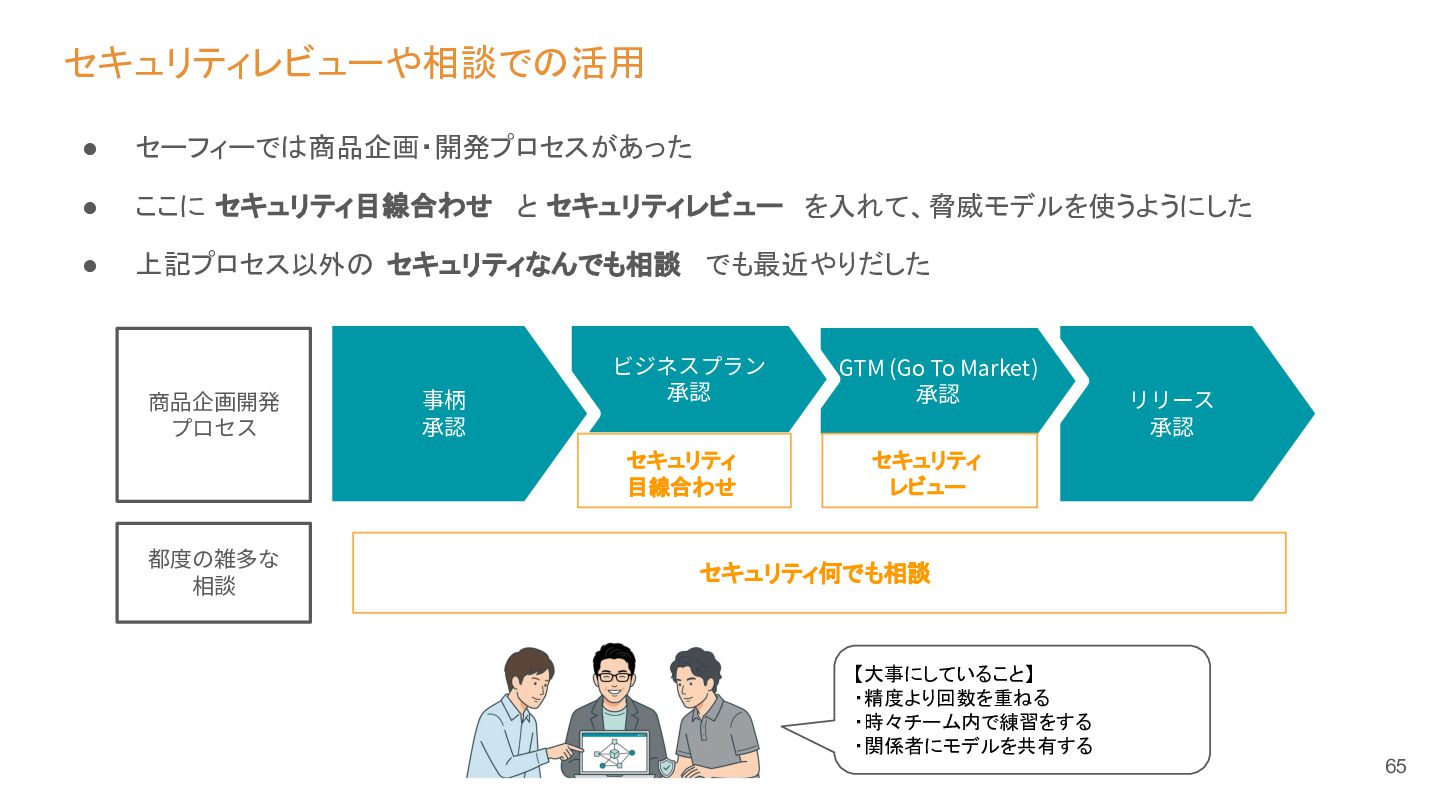
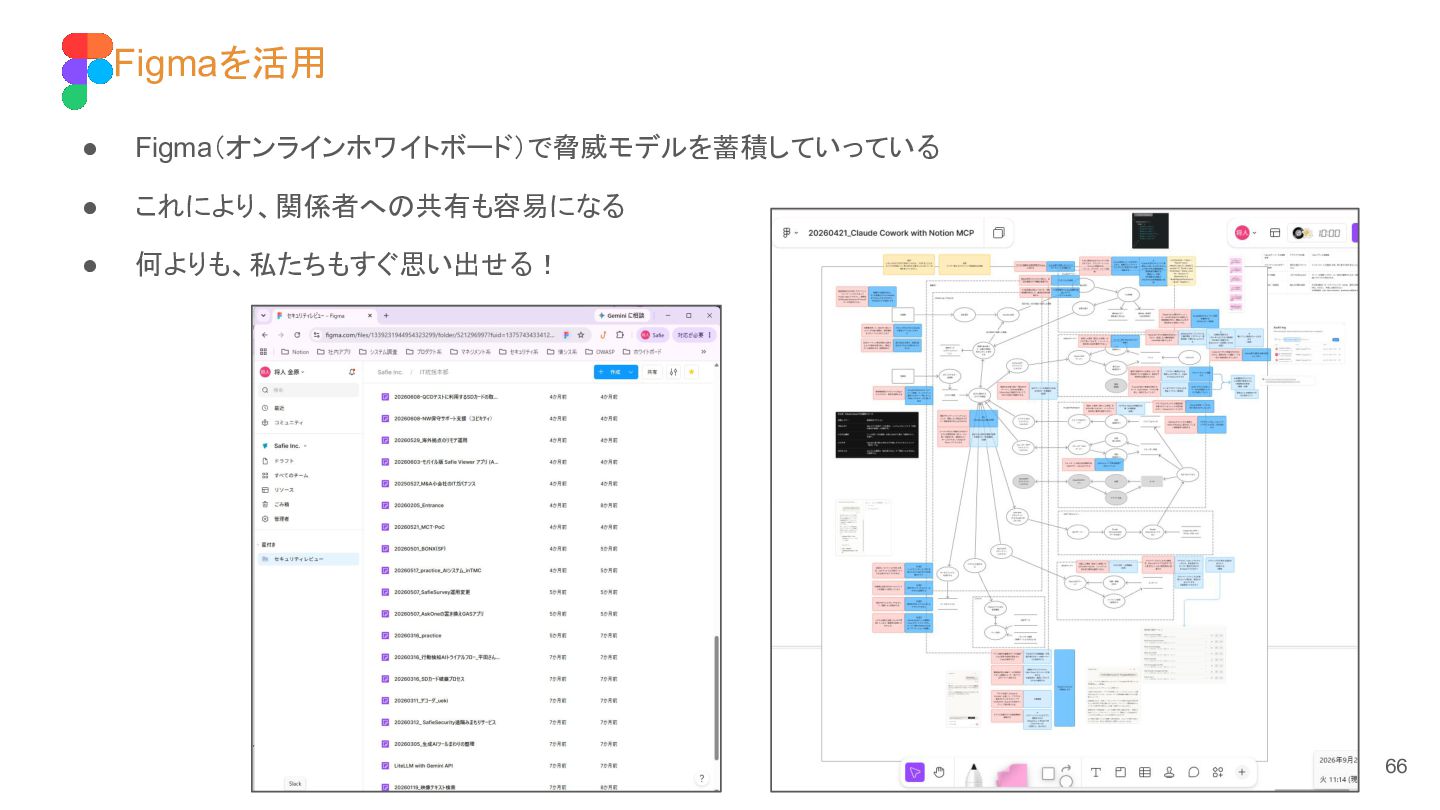
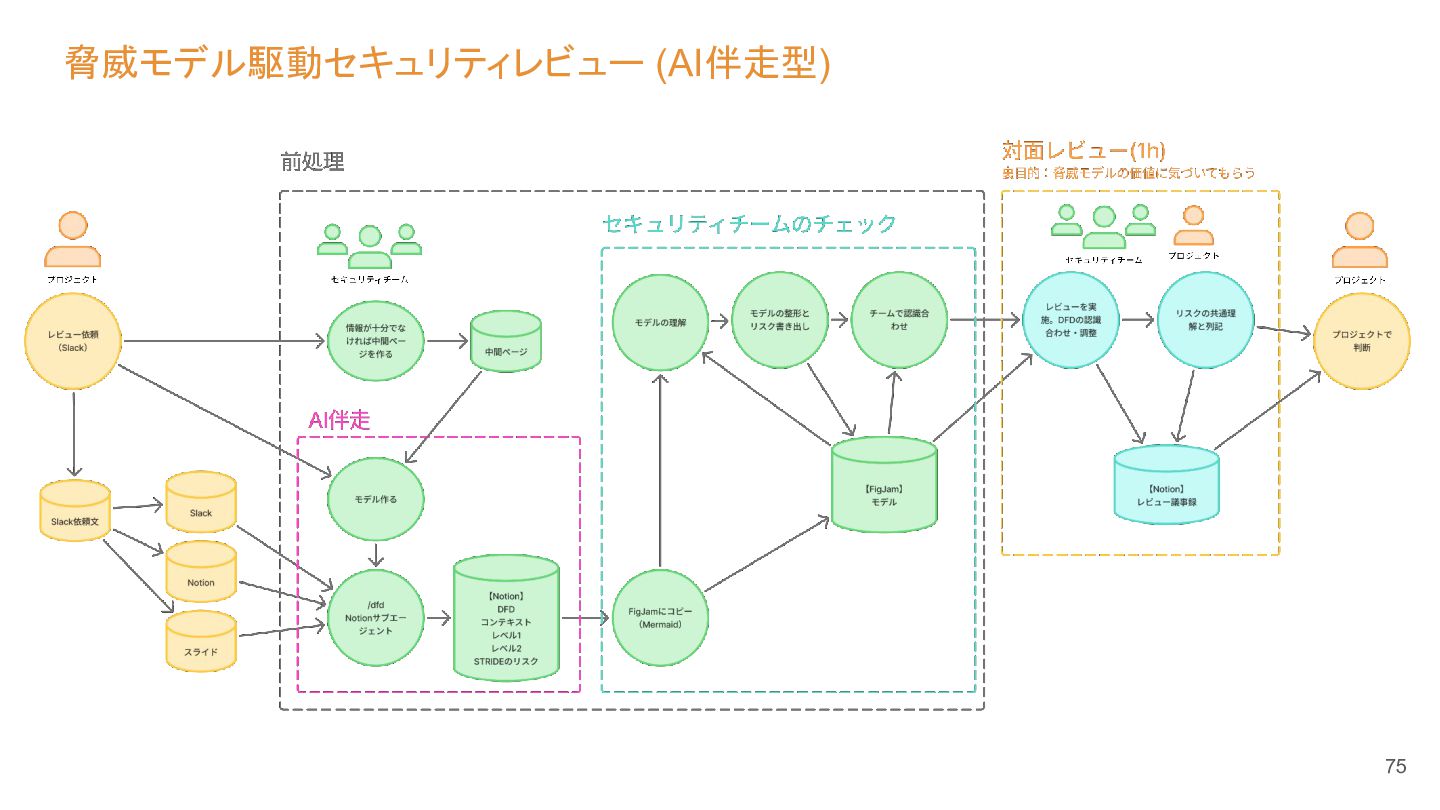
セキュリティレビューや相談での活用 • セーフィーでは商品企画・開発プロセスがあった • ここに セキュリティ目線合わせ と セキュリティレビュー を入れて、脅威モデルを使うようにした •
上記プロセス以外の セキュリティなんでも相談 でも最近やりだした 商品企画開発 プロセス 都度の雑多な 相談 事柄 承認 ビジネスプラン 承認 GTM (Go To Market) 承認 セキュリティ 目線合わせ セキュリティ レビュー リリース 承認 セキュリティ何でも相談 【大事にしていること】 ・精度より回数を重ねる ・時々チーム内で練習をする ・関係者にモデルを共有する 65 -
壁を乗り越える方法 ① 業務で繰り返し実践する ② ワークショップで学ぶ ③ AI伴⾛で労⼒を下げる 普段の業務プロセスの中に取り⼊れ て、繰り返し実践できる環境を作 る。
ここではあえて対話が中⼼のオーガ ニック脅威モデリングを実施する。 モデル作成やリスク洗い出しの補助 としてAIを使う。 ワークショップの1回あたりの開催 が重くならないように、実施時間を コンパクトにしたり、難易度を調整 して段階的に成⻑できる⼯夫をする モデル作成はMermaidで出⼒しても らうのがおすすめ! 既存のプロセスに取り⼊れるほうが 労⼒が少なくて済む。 実際の事例をご紹介 67 -
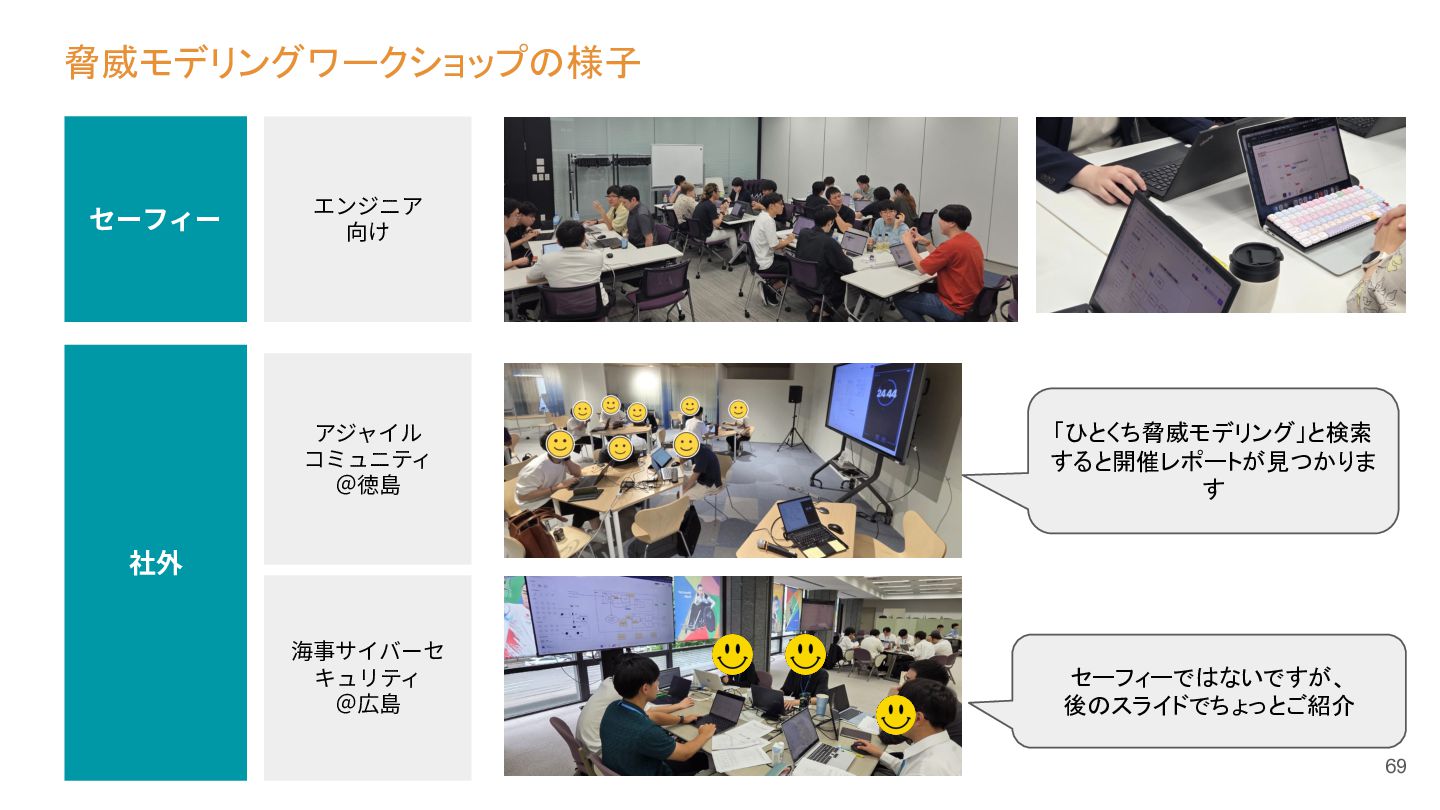
脅威モデリングワークショップの様子 セーフィー エンジニア 向け アジャイル コミュニティ @徳島 「ひとくち脅威モデリング」と検索 すると開催レポートが見つかりま す
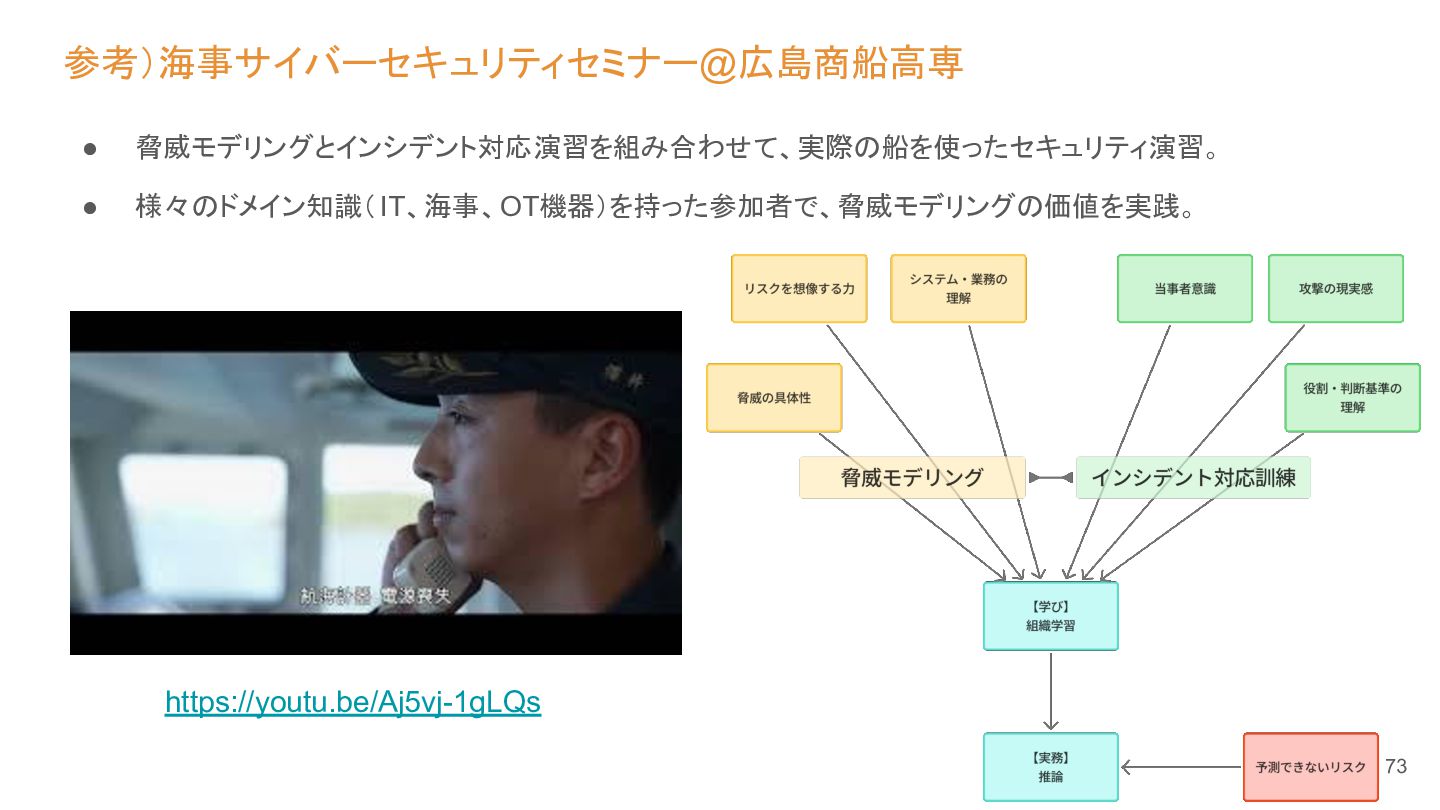
海事サイバーセ キュリティ @広島 セーフィーではないですが、 後のスライドでちょっとご紹介 社外 69 -
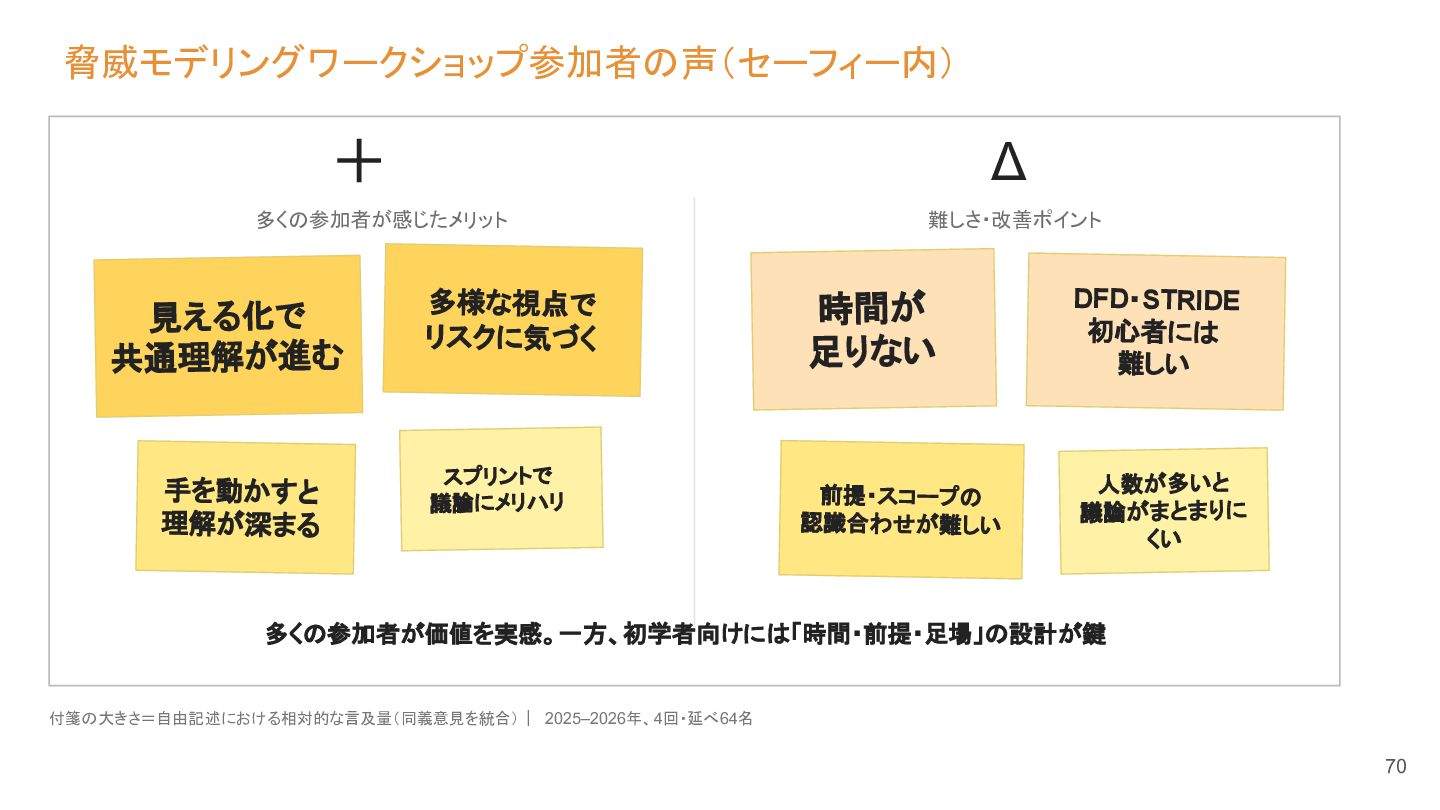
脅威モデリングワークショップ参加者の声(セーフィー内) + Δ 多くの参加者が感じたメリット 見える化で 共通理解が進む 手を動かすと 理解が深まる 多様な視点で リスクに気づく
スプリントで 議論にメリハリ 難しさ・改善ポイント 時間が 足りない DFD・ STRIDE 初心者には 難しい 前提・スコープの 認識合わせが難しい 人数が多いと 議論がまとまりに くい 多くの参加者が価値を実感。一方、初学者向けには「時間・前提・足場」の設計が鍵 付箋の大きさ=自由記述における相対的な言及量(同義意見を統合)| 2025–2026年、4回・延べ64名 70 -
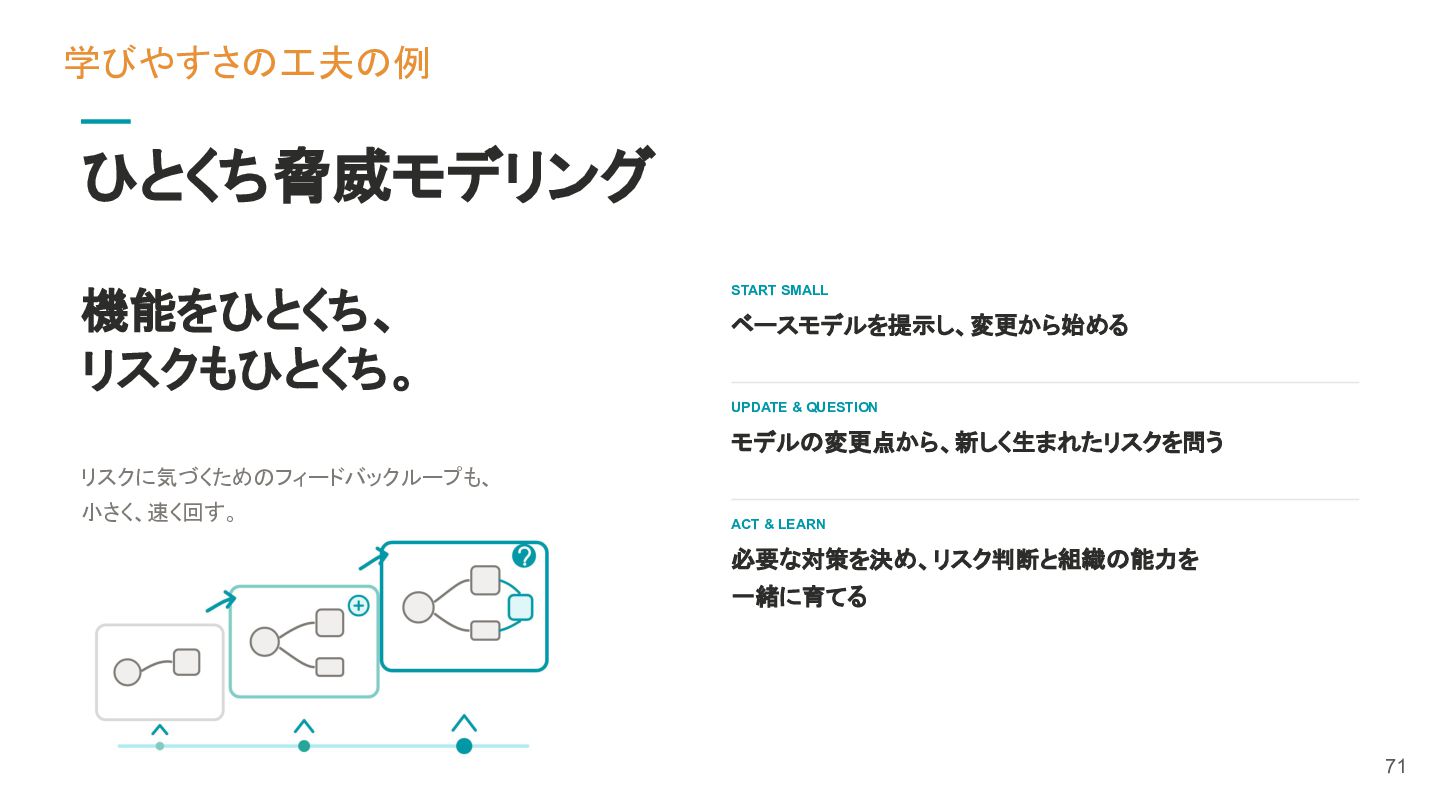
学びやすさの工夫の例 ひとくち脅威モデリング 機能をひとくち、 リスクもひとくち。 START SMALL ベースモデルを提示し、変更から始める UPDATE & QUESTION
モデルの変更点から、新しく生まれたリスクを問う リスクに気づくためのフィードバックループも、 小さく、速く回す。 ACT & LEARN 必要な対策を決め、リスク判断と組織の能力を 一緒に育てる 71 -
壁を乗り越える方法 ① 業務で繰り返し実践する ② ワークショップで学ぶ ③ AI伴⾛で労⼒を下げる 普段の業務プロセスの中に取り⼊れ て、繰り返し実践できる環境を作 る。
ここではあえて対話が中⼼のオーガ ニック脅威モデリングを実施する。 モデル作成やリスク洗い出しの補助 としてAIを使う。 ワークショップの1回あたりの開催 が重くならないように、実施時間を コンパクトにしたり、難易度を調整 して段階的に成⻑できる⼯夫をする モデル作成はMermaidで出⼒しても らうのがおすすめ! 既存のプロセスに取り⼊れるほうが 労⼒が少なくて済む。 実際の事例をご紹介 74 -
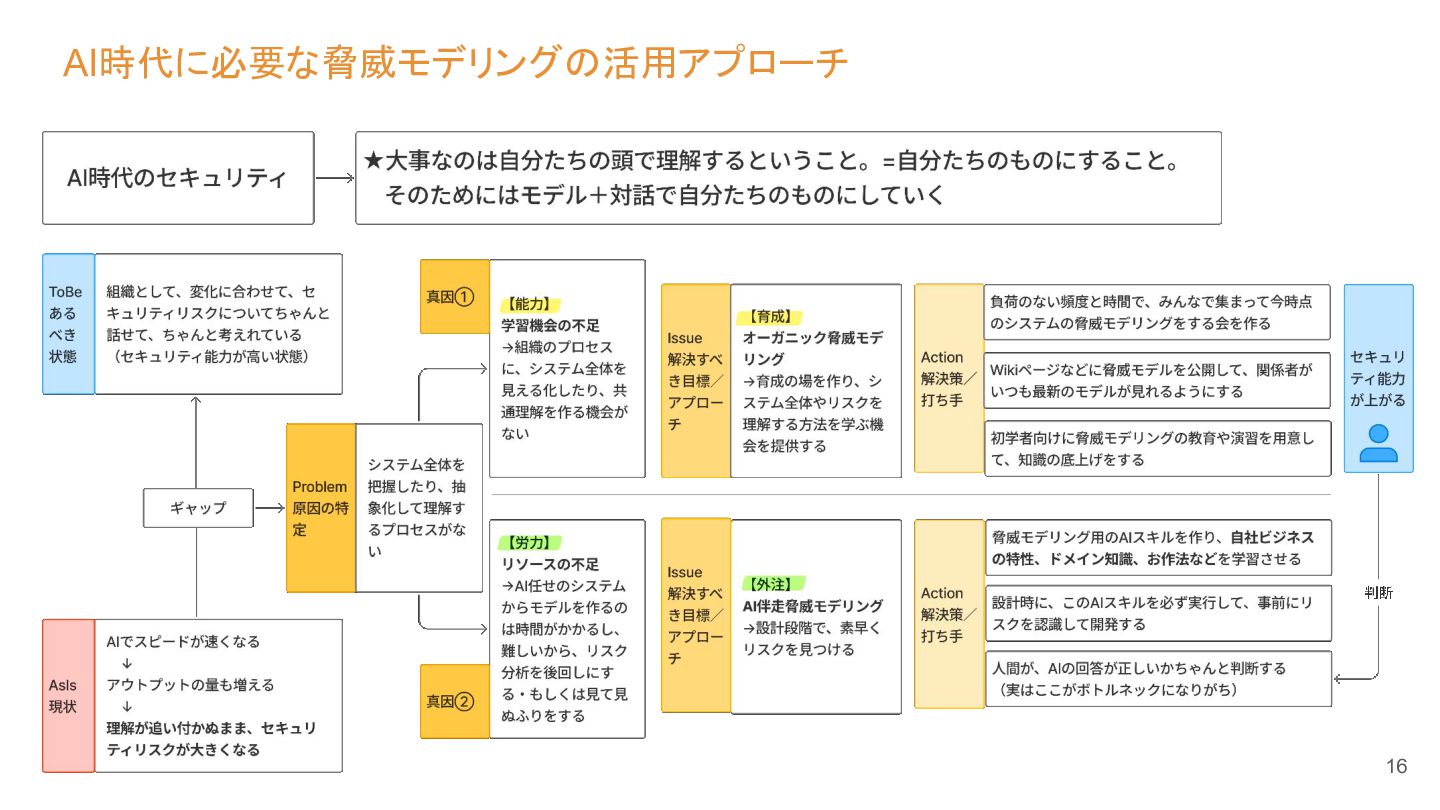
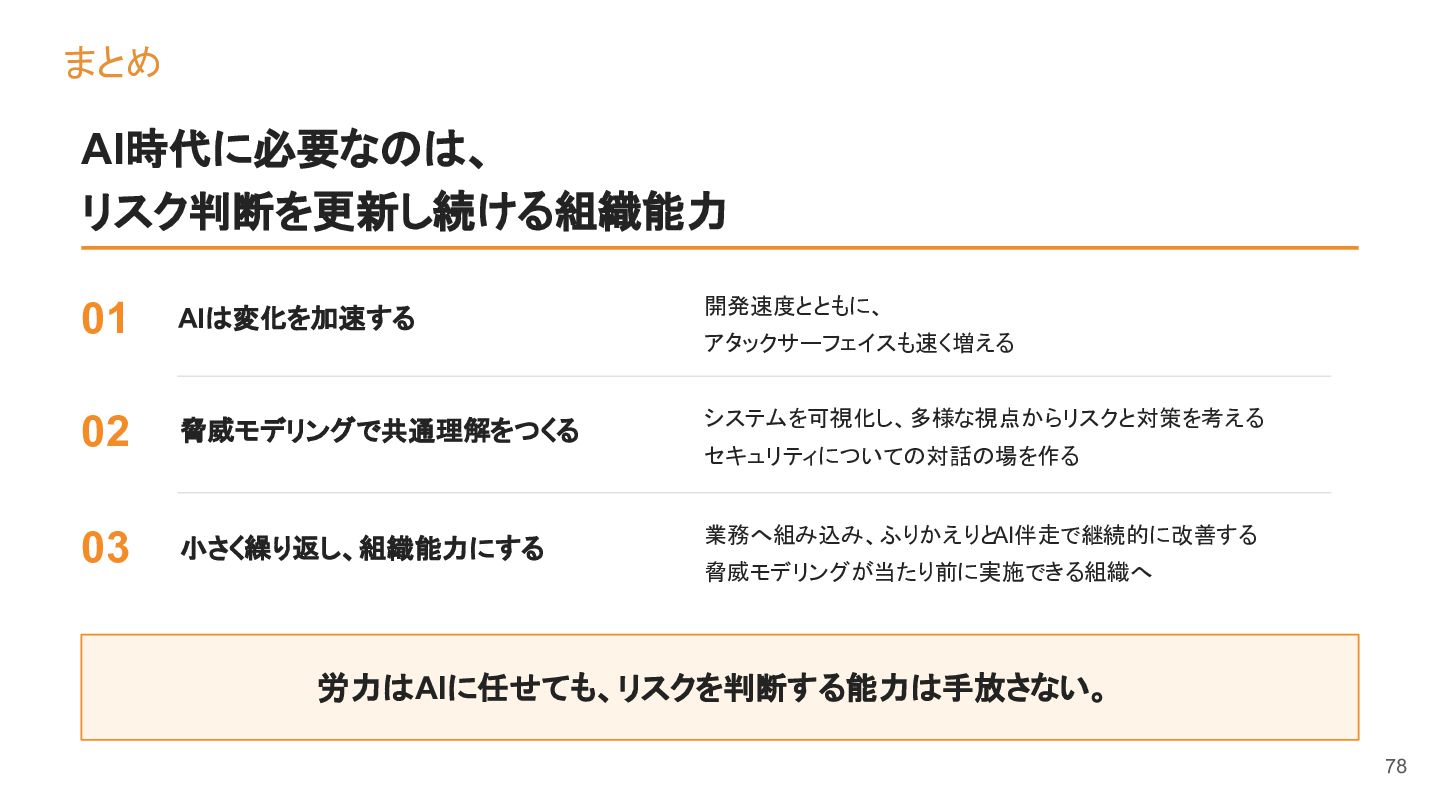
まとめ AI時代に必要なのは、 リスク判断を更新し続ける組織能力 01 AIは変化を加速する 02 脅威モデリングで共通理解をつくる 03 小さく繰り返し、組織能力にする 開発速度とともに、
アタックサーフェイスも速く増える システムを可視化し、多様な視点からリスクと対策を考える セキュリティについての対話の場を作る 業務へ組み込み、ふりかえりとAI伴走で継続的に改善する 脅威モデリングが当たり前に実施できる組織へ 労力はAIに任せても、リスクを判断する能力は手放さない。 78