Share
Embed
Gestão de Risco e Segurança Hospitalar
Apresentação feita com Nichols e Priscila Baraldi para o profº Marcos Julião na disciplina Conceitos e Padrões de Segurança da Informação no IBTA-SP.
Nichols Jasper
March 20, 2013
Transcript
36 slides
-
Gestão de Risco Hospitalar Segurança a Serviço da Vida SEG36
CON - Conceitos e Padrões de Segurança da Informação Prof. Marcos Julião Priscila Baraldi Nichols Jasper -
Agenda - I Entendendo o negócio: ◦ Contextualização; ◦
Ativos; ◦ Onde está o cofre? Riscos Hospitalares: ◦ Erros Médicos; ◦ Vazamento de Informação; ◦ Biossegurança; ◦ Integridade das informações; ◦ Legislativos; ◦ Imagem (reputação). 12/05/2013 2 -
Agenda - II Compliance: ◦ NR-32; ◦ Acreditação Hospitalar;
◦ SBIS. ◦ Anvisa. Proteção ao negócio: ◦ Gestão de Risco; ◦ Benefícios da conformidade; ◦ TI hospitalar. 12/05/2013 3 -
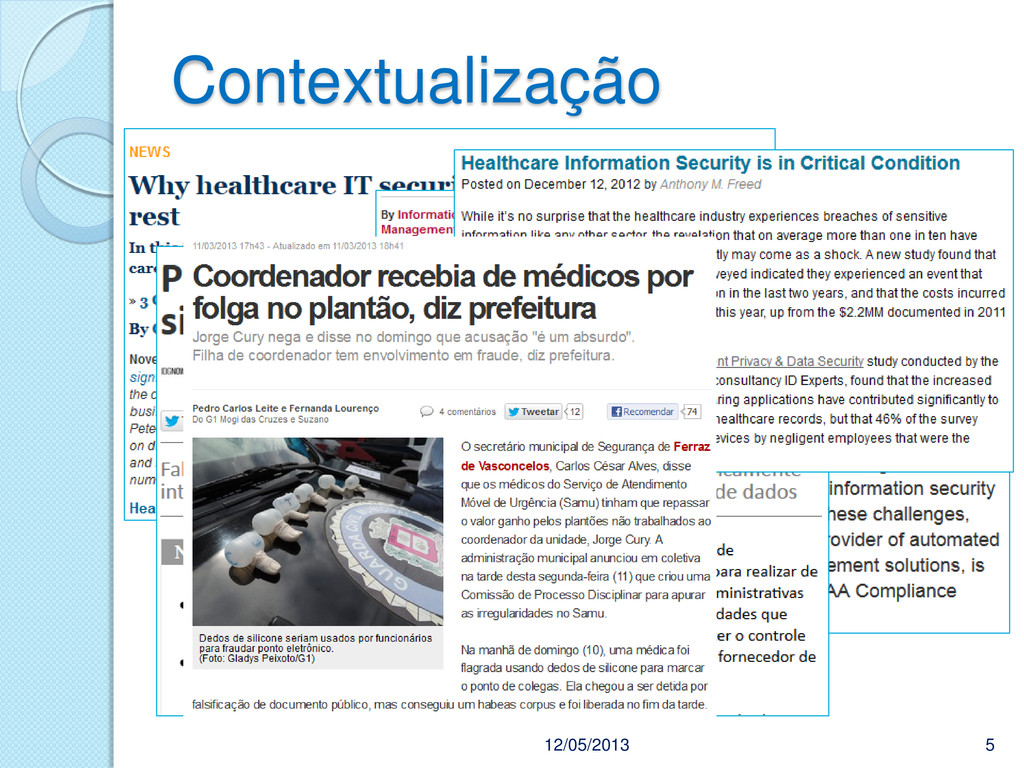
Contextualização O risco na área médica é um assunto
que apenas recentemente recebeu destaque na comunidade devido a publicações que enfatizaram o grande problema do erro médico. 12/05/2013 4 Com grande exibição por parte da mídia as instituições privadas e públicas têm se voltado para o monitoramento e prevenção deste tipo de risco de modo a tornar ambiente hospitalar mais apto para seu fim, que é o de promover saúde. -
Ativos Pacientes: ◦ Segurança, confiança, preferência. Profissionais médicos:
◦ Competências e qualificações. Instalações e equipamentos: ◦ Estruturas físicas e ambientais, equipamentos de laboratório, de TI hospitalar, etc. Sistemas e informações do negócio: ◦ Informações de negócio e PHI – Personal Health Information. 12/05/2013 7 -
O “cofre” em um hospital Atendimento - Feito pela solicitação
do paciente, responsável ou estado. Check-In - O paciente é cadastrado e seus dados são armazenados nos sistemas do hospital. Prestação de serviços - Os serviços hospitalares são executados e registrados para cobrança futura. Cobrança -Conforme a entrada no sistema as ordens de pagamento são emitidas aos convênios, SUS ou pessoas físicas. -
Riscos Hospitalares Para se identificar os riscos de um
determinado hospital é preciso entender seus processos de negócio e verificar o que pode ocasionar três fatores: 12/05/2013 9 1) Perda de confiança na organização de saúde e em seus profissionais. 2) Aumento dos custos sociais e econômicos devido aos danos causados. 3) Redução da possibilidade de alcançar os resultados esperados / desejados, com consequências diretas na qualidade dos cuidados prestados. -
Riscos Hospitalares 12/05/2013 10 Fatores importante para identificação de
Risco: 1) Dano a Imagem; 2) Multas e sanções administrativas; 3) Perda de credibilidade; 4) Perda de clientes (pacientes, SUS e convênios); 5) Falta de integridade; 6) Quebra de confidencialidade. -
12/05/2013 11 Pessoas ◦ Falta da capacitação necessária aos
profissionais; ◦ Erros médicos; ◦ Legislação (processos, multas). Processo ◦ Riscos biológicos e químicos : Biossegurança; Resíduos hospitalares. ◦ Não atendimento as regulamentações. ◦ Riscos ambientais e físicos. Tecnologia ◦ Falta de integridade dos dados; ◦ Vazamento de informação; ◦ Sistemas de TI e de negócio (prontuário eletrônico, autenticação, etc). Riscos Hospitalares -
12/05/2013 13 Em dez anos aumentou em 302% a
quantidade de processos ético- profissionais contra médicos no Cremesp, relacionados a má prática, erro médico ou infrações diversas ao Código de Ética Médica. Os processos e penas aplicadas estão relacionados diretamente à má prática, muitas vezes consequência da má formação. Além da deterioração do ensino médico, a evolução do quantitativo está ligada ao aumento do número de médicos e à maior disposição da população e dos pacientes em denunciar os supostos erros ou a má conduta dos médicos. Erro Médico -
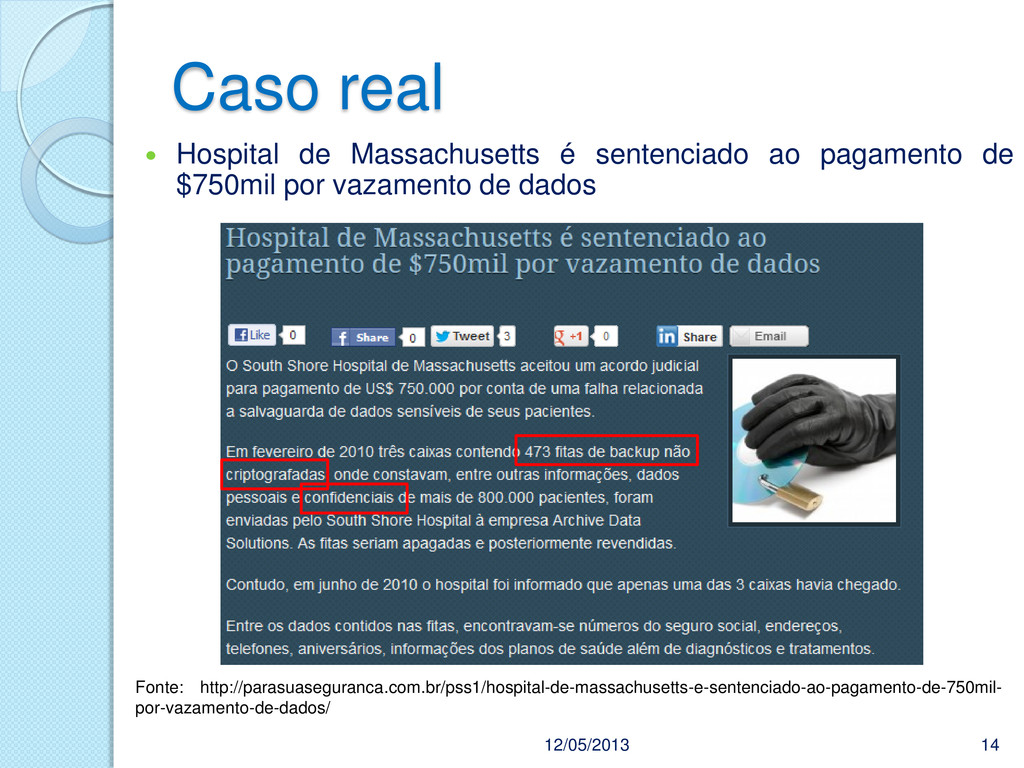
Caso real 12/05/2013 14 Hospital de Massachusetts é sentenciado
ao pagamento de $750mil por vazamento de dados Fonte: http://parasuaseguranca.com.br/pss1/hospital-de-massachusetts-e-sentenciado-ao-pagamento-de-750mil- por-vazamento-de-dados/ -
Third Annual Benchmark Study on Patient Privacy & Data Security
- http://www2.idexpertscorp.com/assets/uploads/ponemon2012/Third_Annual_Study_on_Patient_Privacy_FINAL.pdf Fatos destacados na pesquisa: ◦ Uma maior quantidade de organizações de saúde sofreram violações de segurança; ◦ A negligência dos insiders continua como a principal causa das violações dos dados; ◦ As tendências de mobilidade e cloud computing colocam os dados dos pacientes em risco; ◦ Dispositivos médicos inseguros são vulneráveis ao hacking; ◦ Iniciativas de compliance avançam as implementações de segurança da informação no ambiente médico. Vazamento de Informação -
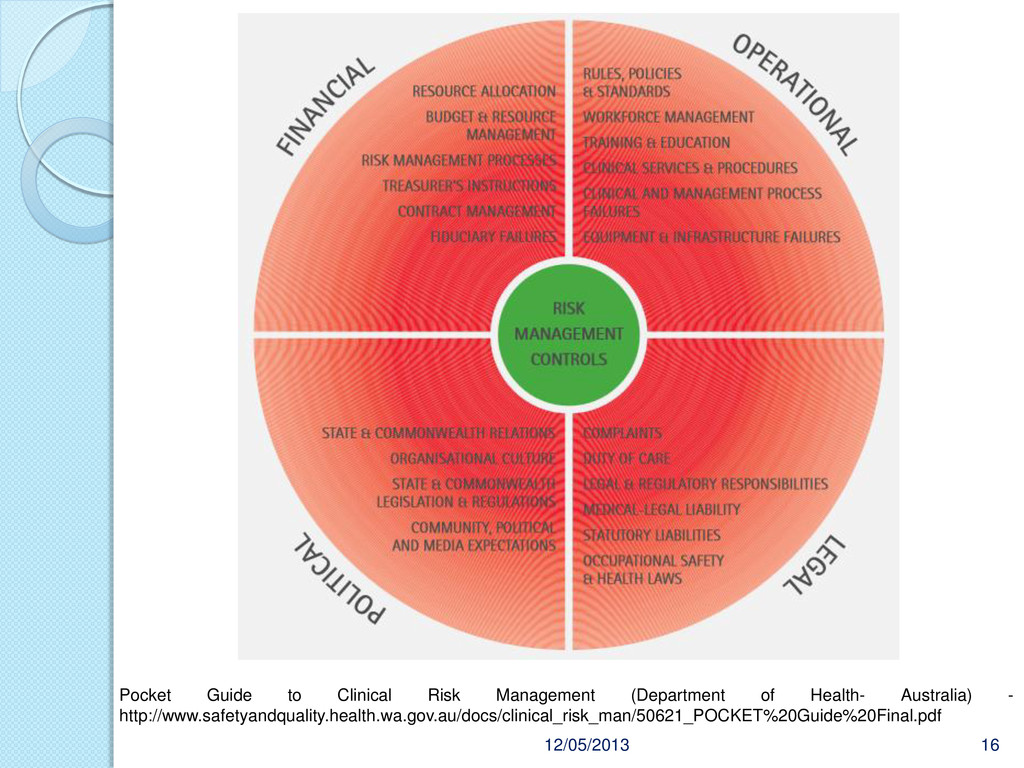
12/05/2013 16 Pocket Guide to Clinical Risk Management (Department of
Health- Australia) - http://www.safetyandquality.health.wa.gov.au/docs/clinical_risk_man/50621_POCKET%20Guide%20Final.pdf -
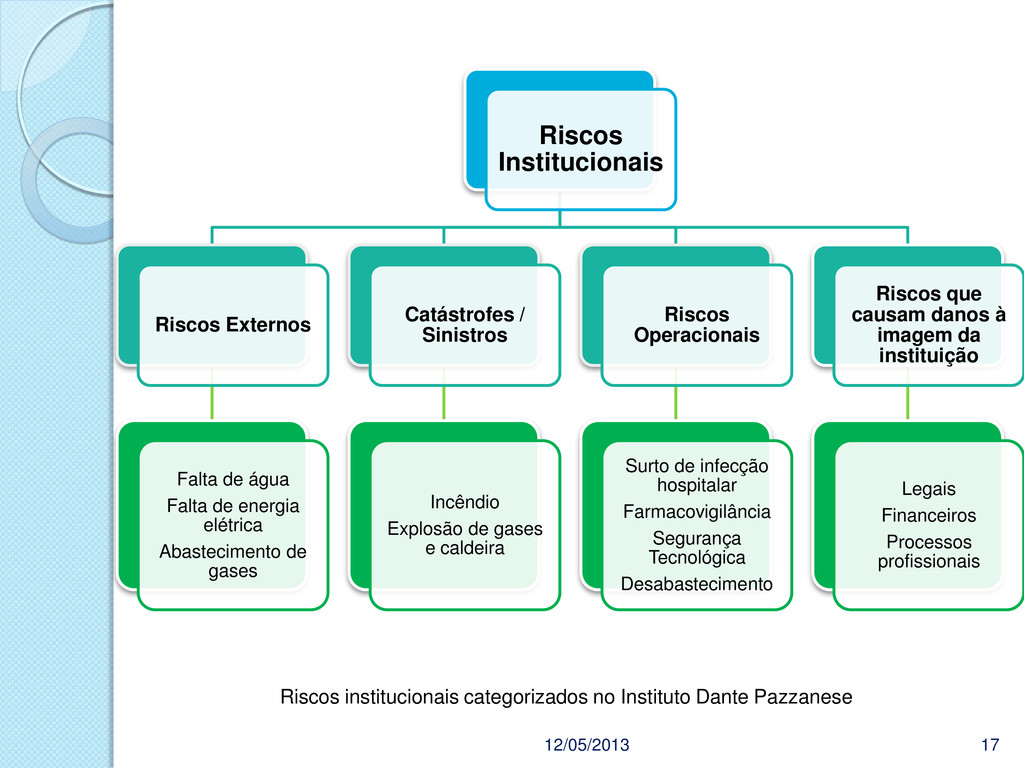
12/05/2013 17 Riscos institucionais categorizados no Instituto Dante Pazzanese Riscos
Institucionais Riscos Externos Falta de água Falta de energia elétrica Abastecimento de gases Catástrofes / Sinistros Incêndio Explosão de gases e caldeira Riscos Operacionais Surto de infecção hospitalar Farmacovigilância Segurança Tecnológica Desabastecimento Riscos que causam danos à imagem da instituição Legais Financeiros Processos profissionais -
NR-32 – Segurança e Saúde no Trabalho 12/05/2013 19 Conformidade
com: Capacitação de Profissionais; Comunicação de Exposição ao Risco; Tratamento de Imunização; Capacitação de Terceiros; PGRSS – Plano de Gerenciamento de Resíduos de Serviço de Saúde. -
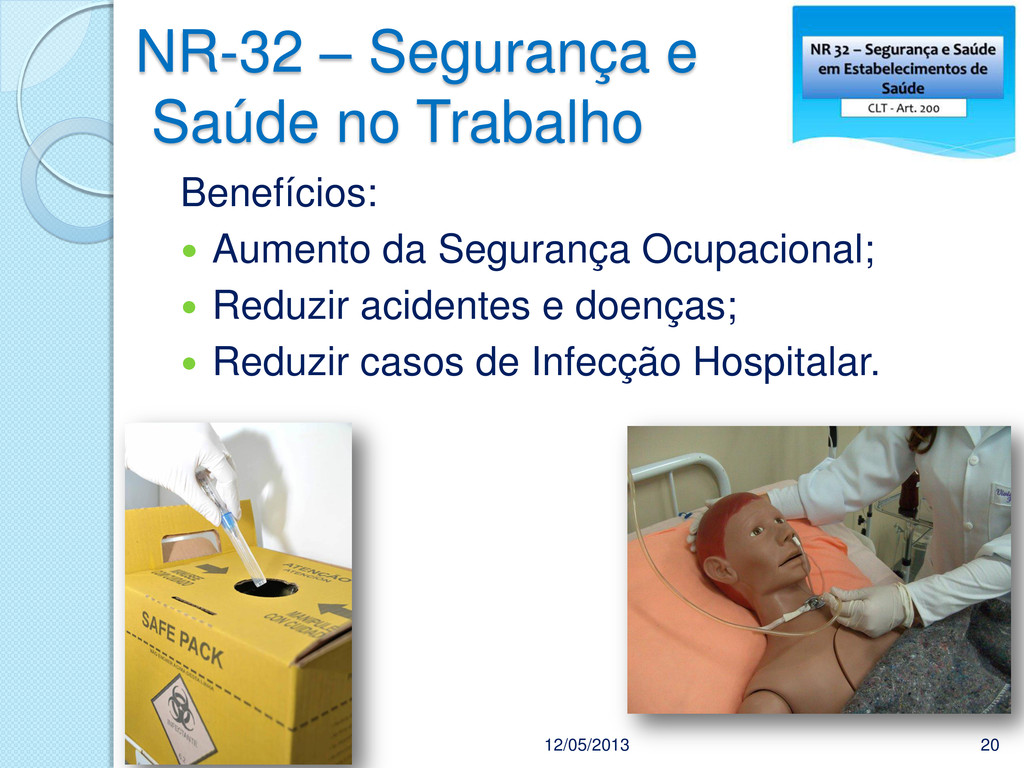
NR-32 – Segurança e Saúde no Trabalho 12/05/2013 20 Benefícios:
Aumento da Segurança Ocupacional; Reduzir acidentes e doenças; Reduzir casos de Infecção Hospitalar. -
Acreditação Hospitalar 12/05/2013 21 O Processo de Acreditação é um
método de consenso, racionalização e ordenação das Organizações Prestadoras de Serviços Hospitalares e, principalmente de educação permanente dos seus profissionais. Manual Brasileiro de Acreditação Hospitalar -
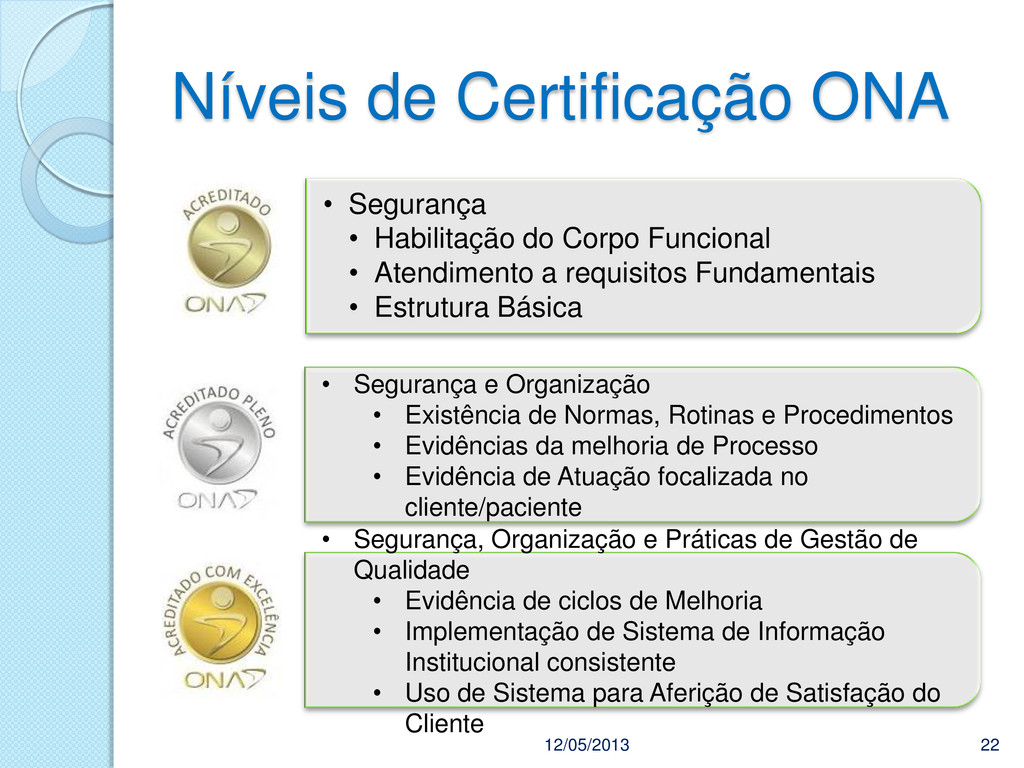
Níveis de Certificação ONA • Segurança • Habilitação do Corpo
Funcional • Atendimento a requisitos Fundamentais • Estrutura Básica 12/05/2013 22 • Segurança e Organização • Existência de Normas, Rotinas e Procedimentos • Evidências da melhoria de Processo • Evidência de Atuação focalizada no cliente/paciente • Segurança, Organização e Práticas de Gestão de Qualidade • Evidência de ciclos de Melhoria • Implementação de Sistema de Informação Institucional consistente • Uso de Sistema para Aferição de Satisfação do Cliente -
SBIS 12/05/2013 23 Sociedade Brasileira de Informática em Saúde, visa:
Prover o desenvolvimento de todos os aspectos da Tecnologia da Informação aplicada à Saúde; Realização de eventos nacionais e internacionais, como congressos, simpósios, cursos, seminários, e workshops; Colaborar com órgãos públicos e outras entidades. -
Certificação SBIS/CFM 12/05/2013 25 Área de Atuação: Sistemas de
Registro Eletrônico de Saúde (S-RES); Prontuário Eletrônico do Paciente; Telemedicina; Sistemas de Apoio à Decisão; Processamento de sinais biológicos; Processamento de Imagens Médicas; Internet em Saúde; Padronização da Informação em Saúde. -
Anvisa 12/05/2013 26 Agência Nacional de Vigilância Sanitária (Anvisa), tem
como área de atuação todos os setores relacionados a produtos e serviços que possam afetar a saúde da população brasileira. Produtos para a saúde: inclui desde uma simples lâmpada de infravermelho até equipamento de ressonância magnética; de uma compressa de gaze a uma prótese de quadril; e de um meio de cultura até um kit de reagente para detecção de HIV. -
Solução para o Negócio Como mitigar os Riscos e Atender
a Legislação e Normativos sem impactar o negócio. 12/05/2013 27 -
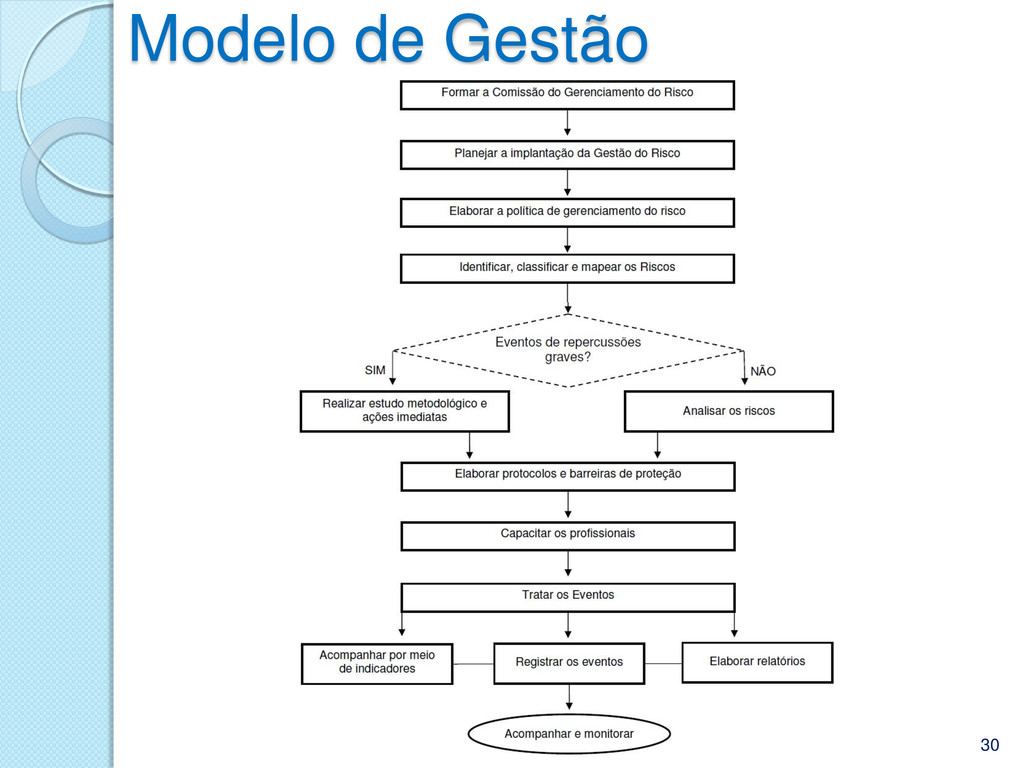
Por onde começar? Implementação de processo de Gestão de
Risco, visando: ◦ Levantar ameaças da Organização; ◦ Identificar processos críticos; ◦ Definir Probabilidade e Impacto dos riscos; ◦ Elaborar tratamento de riscos atendendo normativos e legislações vigentes; ◦ Mitigar e monitorar os riscos; ◦ Avaliar fornecedores. 12/05/2013 28 -
Benefícios 12/05/2013 29 Melhoria nos processos internos; Melhoria
no sistema de registro eletrônico entre outros sistemas; Redução de erros médicos e infeção hospitalares; Aumento da confidencialidade das informações; Garantia de não repúdio; Atendimento a autoridades; Redução do tempo de resposta as autoridades; Melhoria no produto comprado de terceiros. -
Gestão de Risco Requisitos que devem ser contemplados no
processo: 1) Política relacionada ao Plano Estratégico; 2) Comprometimento da direção; 3) Responsabilidade e autoridade; 4) Mudança de cultura; 5) Infraestrutura e recursos; 6) Análise crítica e monitoramento; 7) Desafios: Integrar, Liderar e Melhorar. 12/05/2013 32 -
Próximos Passos Curto Prazo ◦ Realizar uma análise de
Risco Macro; ◦ Elaborar planos de ação focando no atendimento da NR-32, SBIS e Acreditação nível 1; Médio Prazo ◦ Monitorar riscos e melhorar processos; ◦ Plano de ação para a Acreditação nível 2. Longo Prazo ◦ Monitorar risco e melhorar processos; ◦ Plano de ação para a Acreditação nível 3. 12/05/2013 33 -
Bibliografia • Liliane Bauer Feldman. Gestão de Risco e Segurança
Hospitalar. 2.ed. São Paulo, Martinari, 2009. • Manual de Acreditação Hospitalar – Ministério da Saúde • Promoting Access to Medical Technologies and Innovation - Intersections between public health, intellectual property and trade – OMS • Lúcia de Fátima Neves da Silva - Reorientação do Gerenciamento de Risco Hospitalar do Instituto Nacional de Traumatologia e Ortopedia. Tese de Mestrado, Fundação Oswaldo Cruz, 2009 • Evaldo Tavares Barbier. A Gestão de Riscos na Área Hospitalar. Revista Brasiliano, ed.55 pg 26-29. • Ponemon Institute. Third Annual Benchmark Study on Patient Privacy & Data Security, 2012 • Department of Health - Australia. Pocket Guide to Clinical Risk Management. 12/05/2013 34 -
Sites de Referência • Healthcare Information Security is in Critical
Condition - http://www.securitybistro.com/blog/?p=4285 • Top IT Threats to Healthcare Information Security - http://www.information-management.com/news/1048850- 1.html • Why healthcare IT security is harder than the rest - http://www.csoonline.com/article/693941/why-healthcare-it- security-is-harder-than-the-rest • Pesquisadores invadem facilmente sistema hospitalar da Philips - http://idgnow.uol.com.br/ti- corporativa/2013/01/18/pesquisadores-invadem-facilmente- sistema-hospitalar-da-philips/ 12/05/2013 35 -
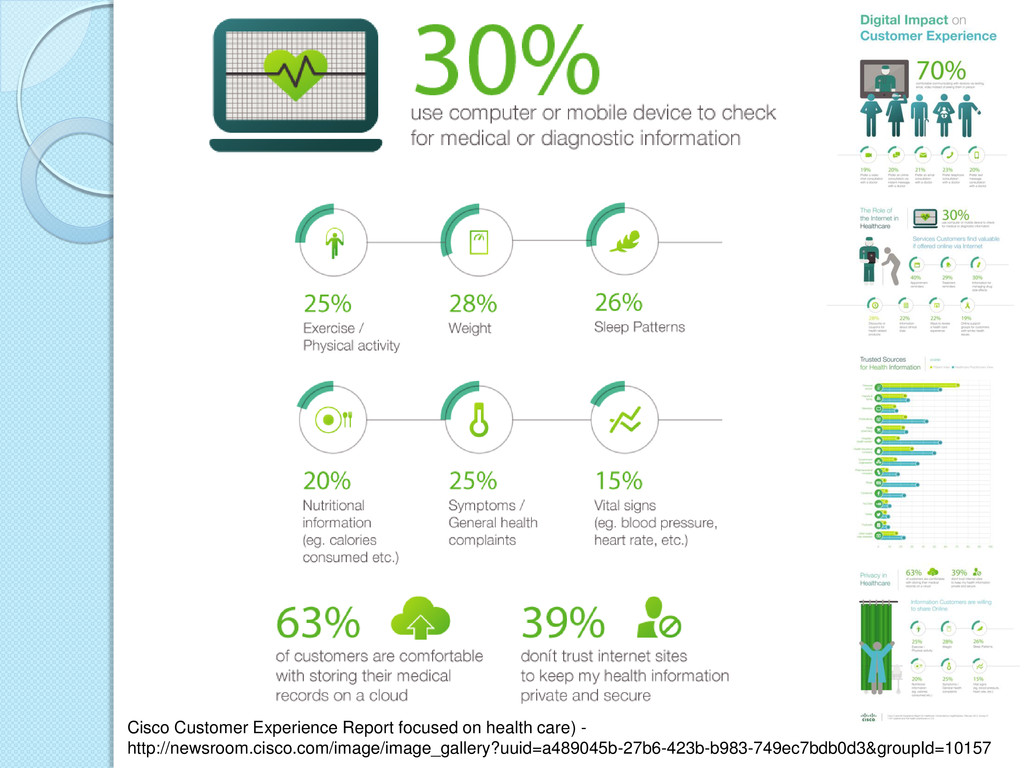
Sites de Referência • Cisco Study Reveals 74 Percent of
Consumers Open to Virtual Doctor Visit - http://newsroom.cisco.com/press- release-content?type=webcontent&articleId=1148539 • Má prática e infrações éticas lideram o crescimento expressivo de processos - http://www.cremesp.org.br/?siteAcao=NoticiasC&id=2574 • Gerenciamento de Risco no Processo de Assistência em Saúde - http://www.nursing.com.br/article.php?a=601 • Hospital de Massachusetts é sentenciado ao pagamento de $750mil por vazamento de dados - http://parasuaseguranca.com.br/pss1/hospital-de- massachusetts-e-sentenciado-ao-pagamento-de-750mil-por- vazamento-de-dados/ • Paranoia digital na saúde: como gerir a segurança da informação - http://informationweek.itweb.com.br/9875/paranoia-digital- na-saude-como-gerir-a-seguranca-da-informacao/ 12/05/2013 36