Share
Embed
Oracle Database セキュリティ【暗号化・マスキング編】
Oracle Databaseのセキュリティ機能を、4つのテーマに分けて紹介する資料群です。
本資料では、そのうちデータの暗号化とマスキングに関する機能を解説します。
・暗号化・マスキング編(本資料)
・アクセス制御編
・監査・評価編
・認証編

oracle4engineer PRO
May 28, 2026
Transcript
44 slides
-
目次 1. 暗号化 ✓ 概要 ✓ 概要 ✓ 暗号化の活用の種類 ✓
マスキング方式の種類 • 通信データ • 保存データ ✓ 機能 • Transparent Data Encryption (Advanced Security Option) • Native Network Encryption • TLS 2 2. データ・マスキング Copyright © 2024, Oracle and/or its affiliates • 静的マスキング • 動的マスキング ✓ 機能 • Data Redaction (Advanced Security Option) • Data Masking and Subsetting • Oracle Data Safe – Masking機能 -
1. 暗号化 対象機能 ・Transparent Data Encryption ・ネットワーク暗号化(NNE/TLS) 3 Copyright ©
2024, Oracle and/or its affiliates -
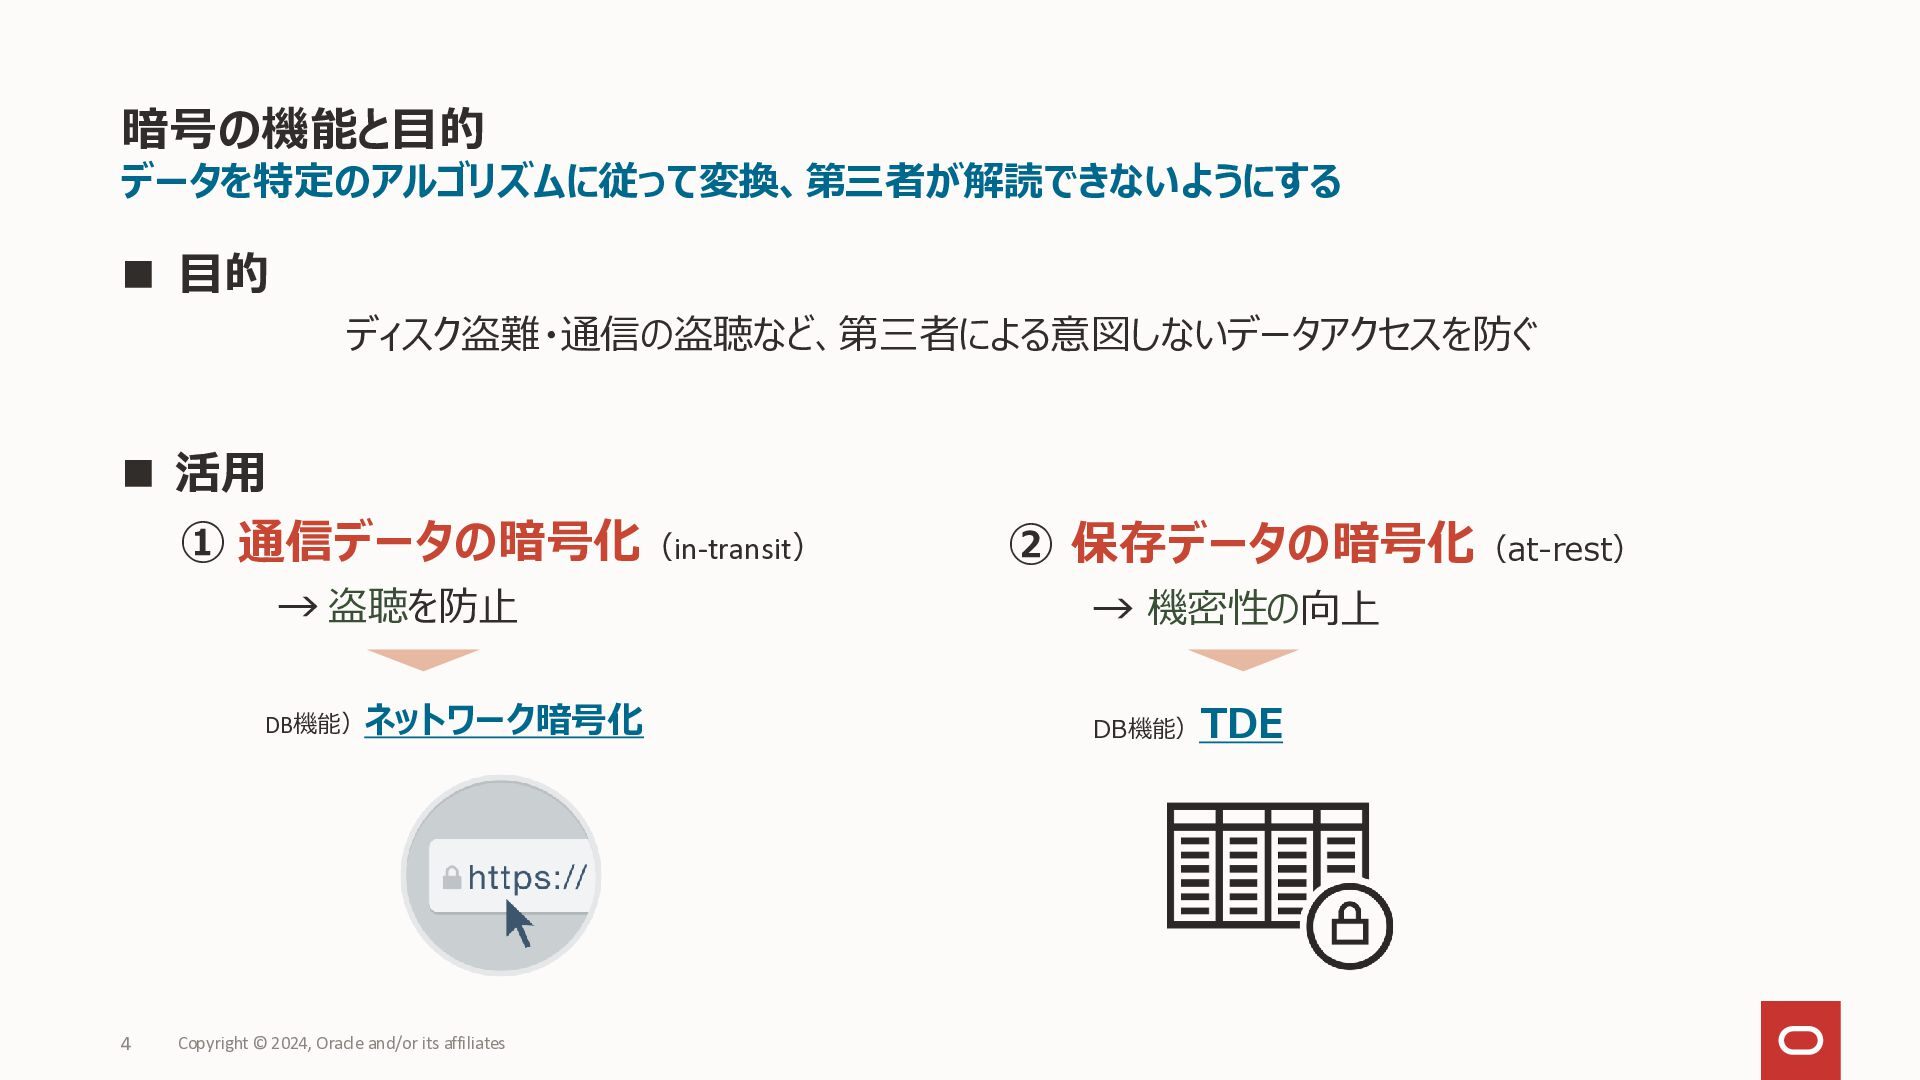
暗号の機能と目的 データを特定のアルゴリズムに従って変換、第三者が解読できないようにする ◼ 目的 ディスク盗難・通信の盗聴など、第三者による意図しないデータアクセスを防ぐ ◼ 活用 ① 通信データの暗号化(in-transit) 4
② 保存データの暗号化(at-rest) → 盗聴を防止 → 機密性の向上 DB機能)ネットワーク暗号化 DB機能) Copyright © 2024, Oracle and/or its affiliates TDE -
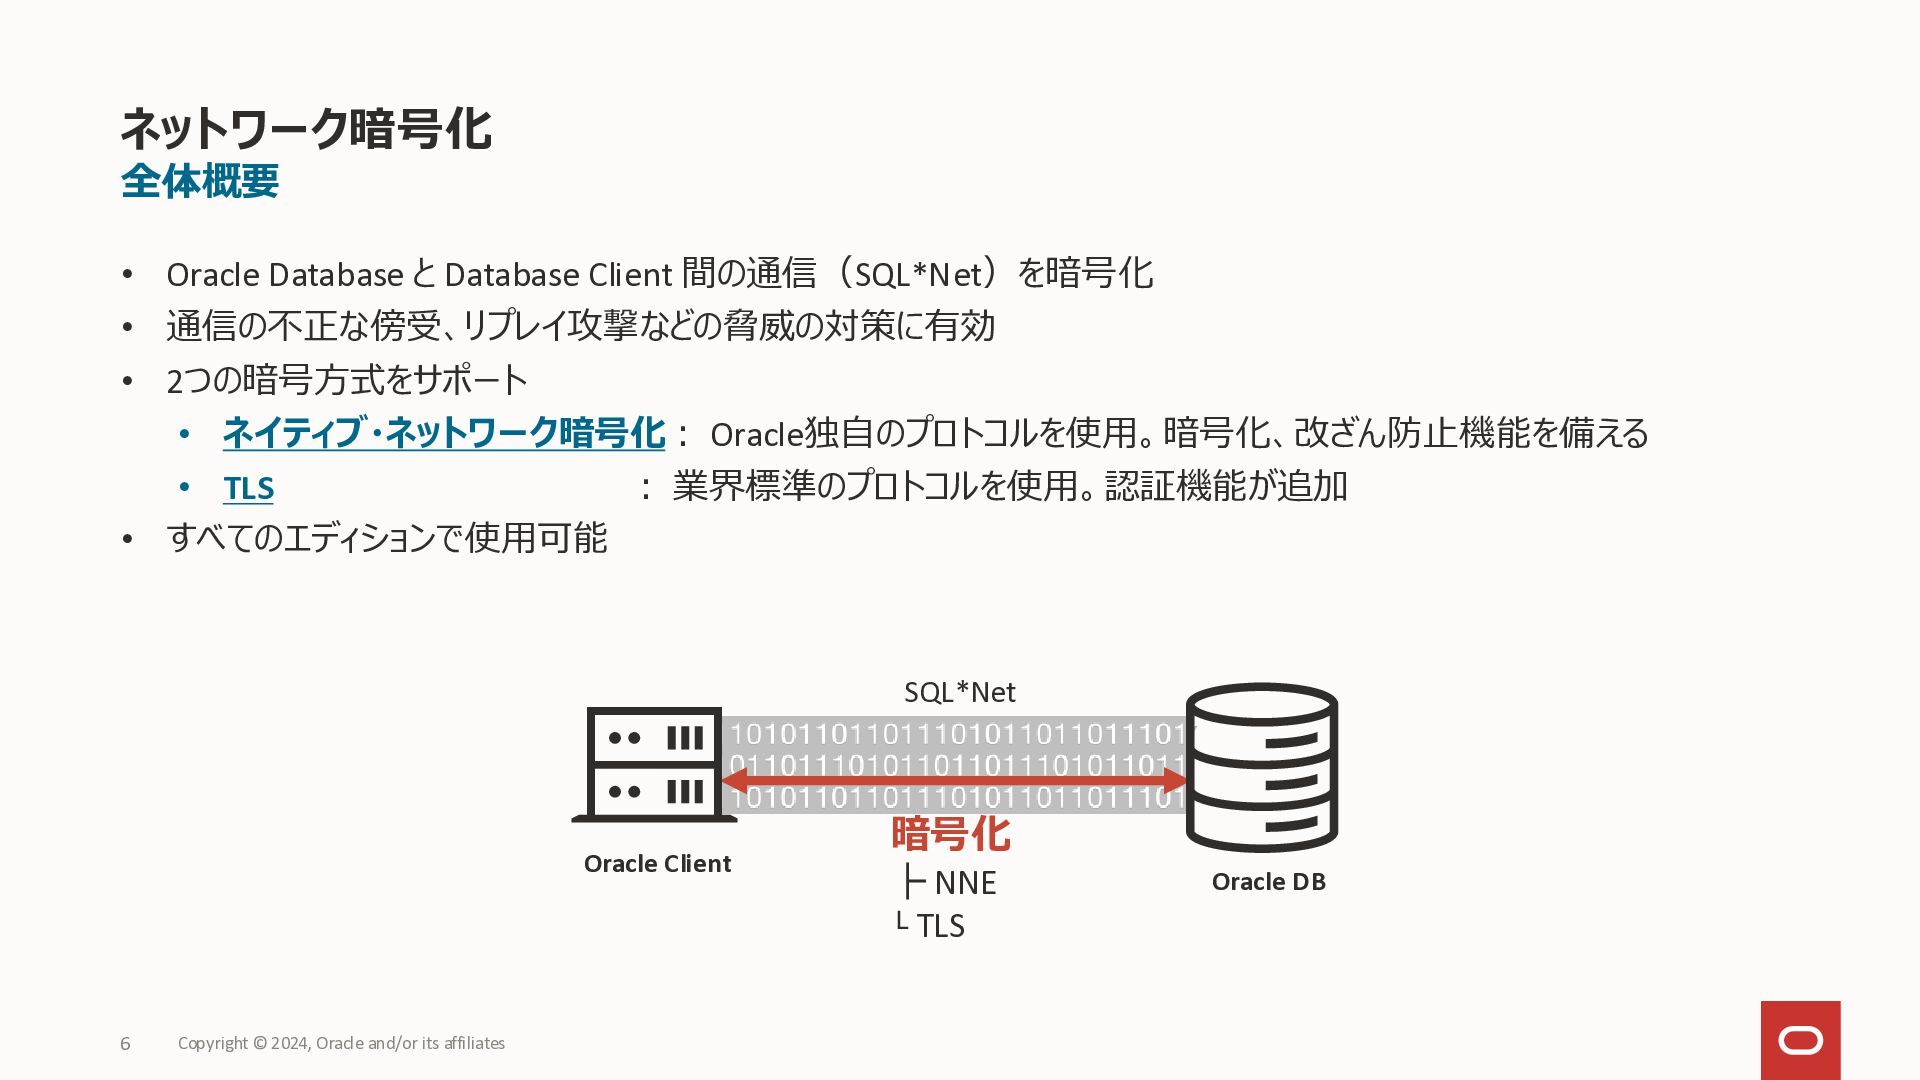
ネットワーク暗号化 全体概要 • Oracle Database と Database Client 間の通信(SQL*Net)を暗号化 •
通信の不正な傍受、リプレイ攻撃などの脅威の対策に有効 • 2つの暗号方式をサポート • ネイティブ・ネットワーク暗号化: Oracle独自のプロトコルを使用。暗号化、改ざん防止機能を備える • TLS : 業界標準のプロトコルを使用。認証機能が追加 • すべてのエディションで使用可能 SQL*Net Oracle Client 6 Copyright © 2024, Oracle and/or its affiliates 暗号化 ├ NNE └ TLS Oracle DB -
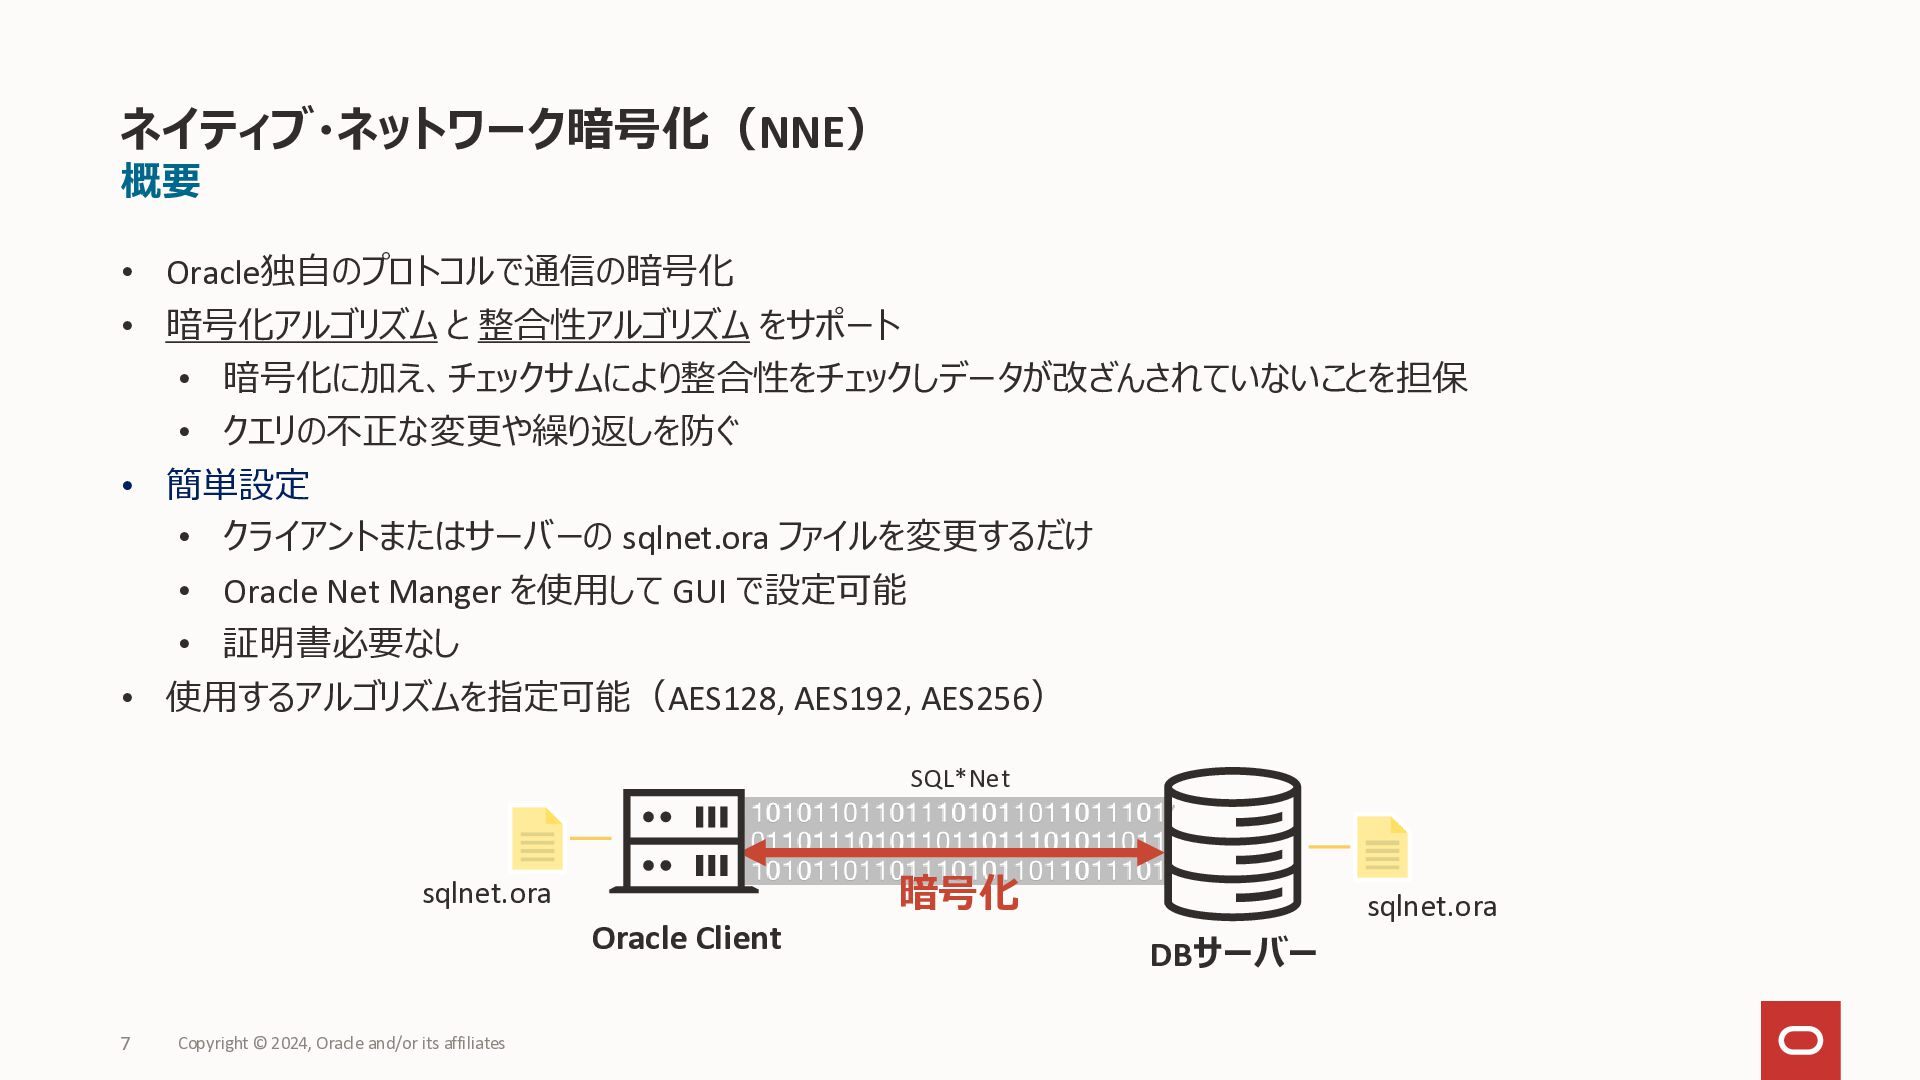
ネイティブ・ネットワーク暗号化(NNE) 概要 • Oracle独自のプロトコルで通信の暗号化 • 暗号化アルゴリズム と 整合性アルゴリズム をサポート •
暗号化に加え、チェックサムにより整合性をチェックしデータが改ざんされていないことを担保 • クエリの不正な変更や繰り返しを防ぐ • 簡単設定 • クライアントまたはサーバーの sqlnet.ora ファイルを変更するだけ • Oracle Net Manger を使用して GUI で設定可能 • 証明書必要なし • 使用するアルゴリズムを指定可能(AES128, AES192, AES256) SQL*Net 暗号化 sqlnet.ora Oracle Client 7 Copyright © 2024, Oracle and/or its affiliates sqlnet.ora DBサーバー -
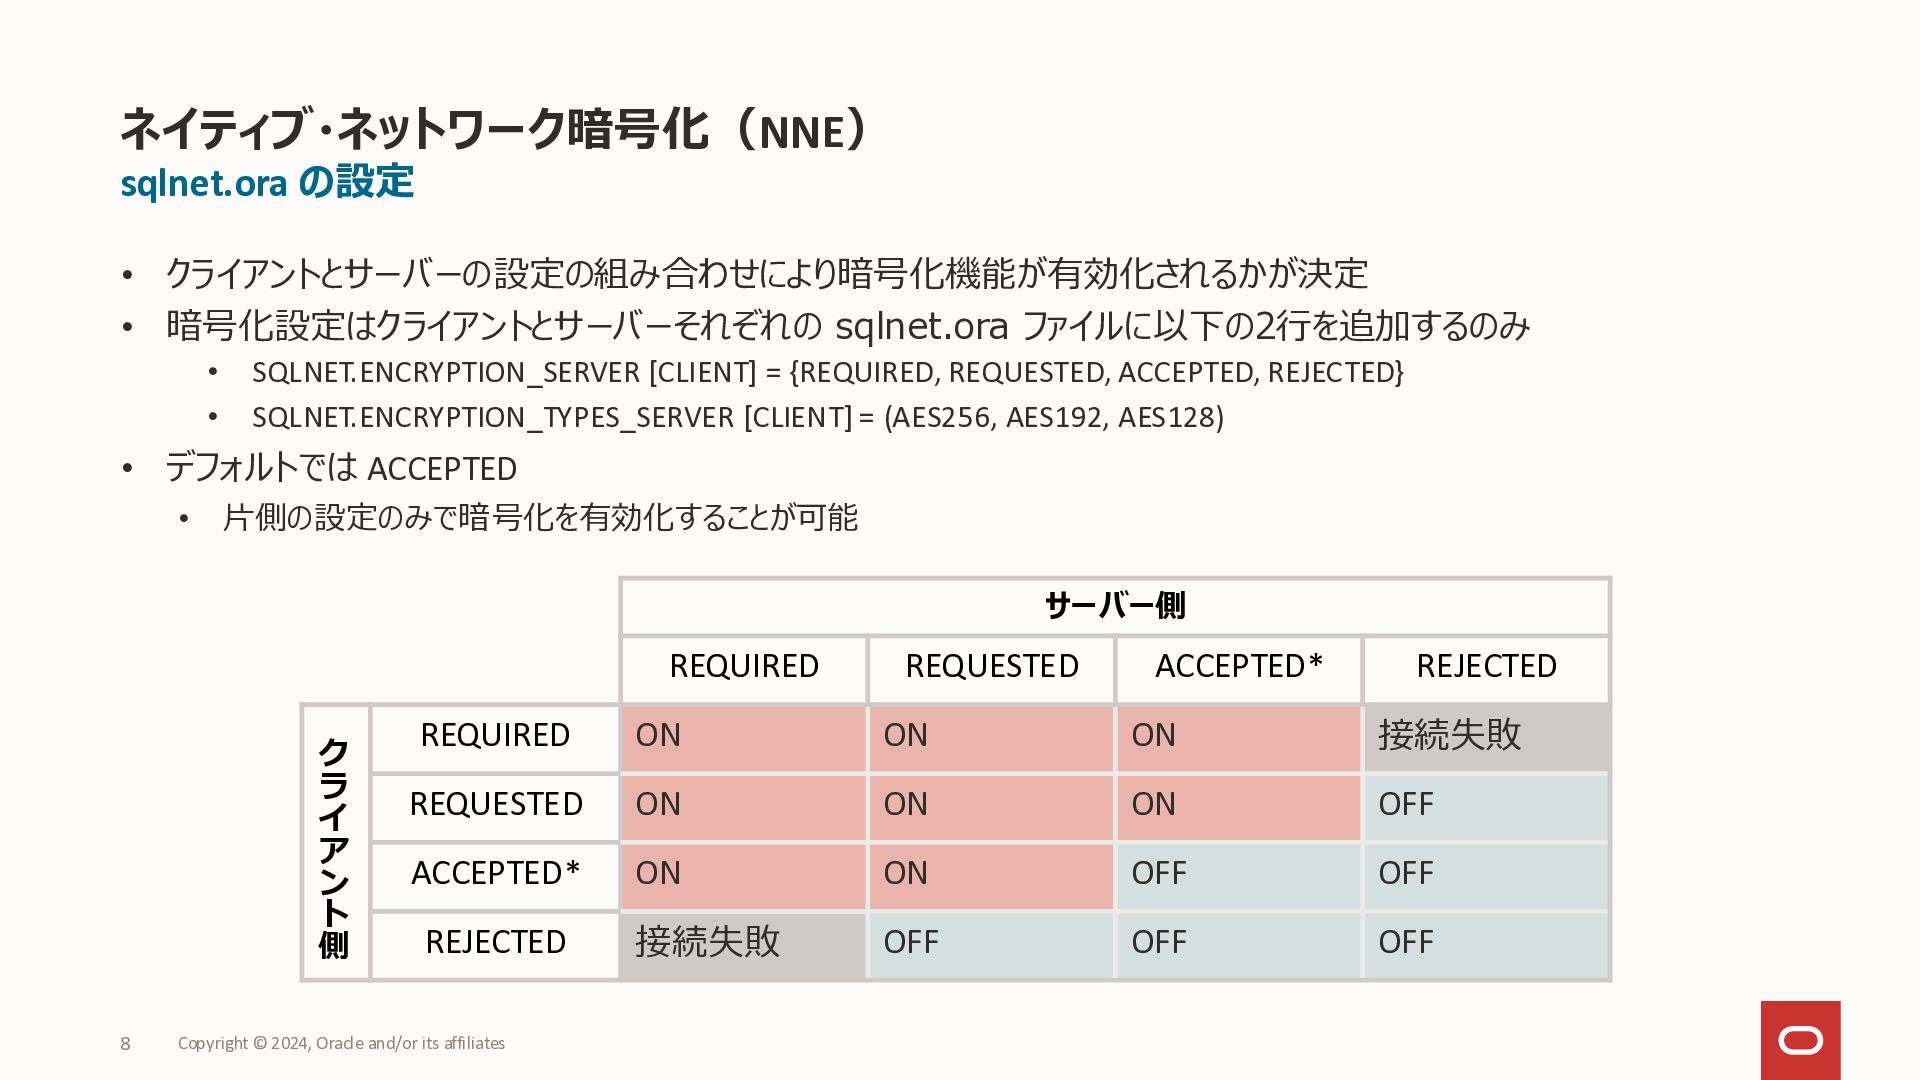
ネイティブ・ネットワーク暗号化(NNE) sqlnet.ora の設定 • クライアントとサーバーの設定の組み合わせにより暗号化機能が有効化されるかが決定 • 暗号化設定はクライアントとサーバーそれぞれの sqlnet.ora ファイルに以下の2行を追加するのみ •
• SQLNET.ENCRYPTION_SERVER [CLIENT] = {REQUIRED, REQUESTED, ACCEPTED, REJECTED} SQLNET.ENCRYPTION_TYPES_SERVER [CLIENT] = (AES256, AES192, AES128) • デフォルトでは ACCEPTED • 片側の設定のみで暗号化を有効化することが可能 サーバー側 REQUIRED ク ラ イ ア ン ト 側 8 REQUESTED ACCEPTED* REJECTED REQUIRED ON ON ON 接続失敗 REQUESTED ON ON ON OFF ACCEPTED* ON ON OFF OFF REJECTED 接続失敗 OFF OFF OFF Copyright © 2024, Oracle and/or its affiliates -
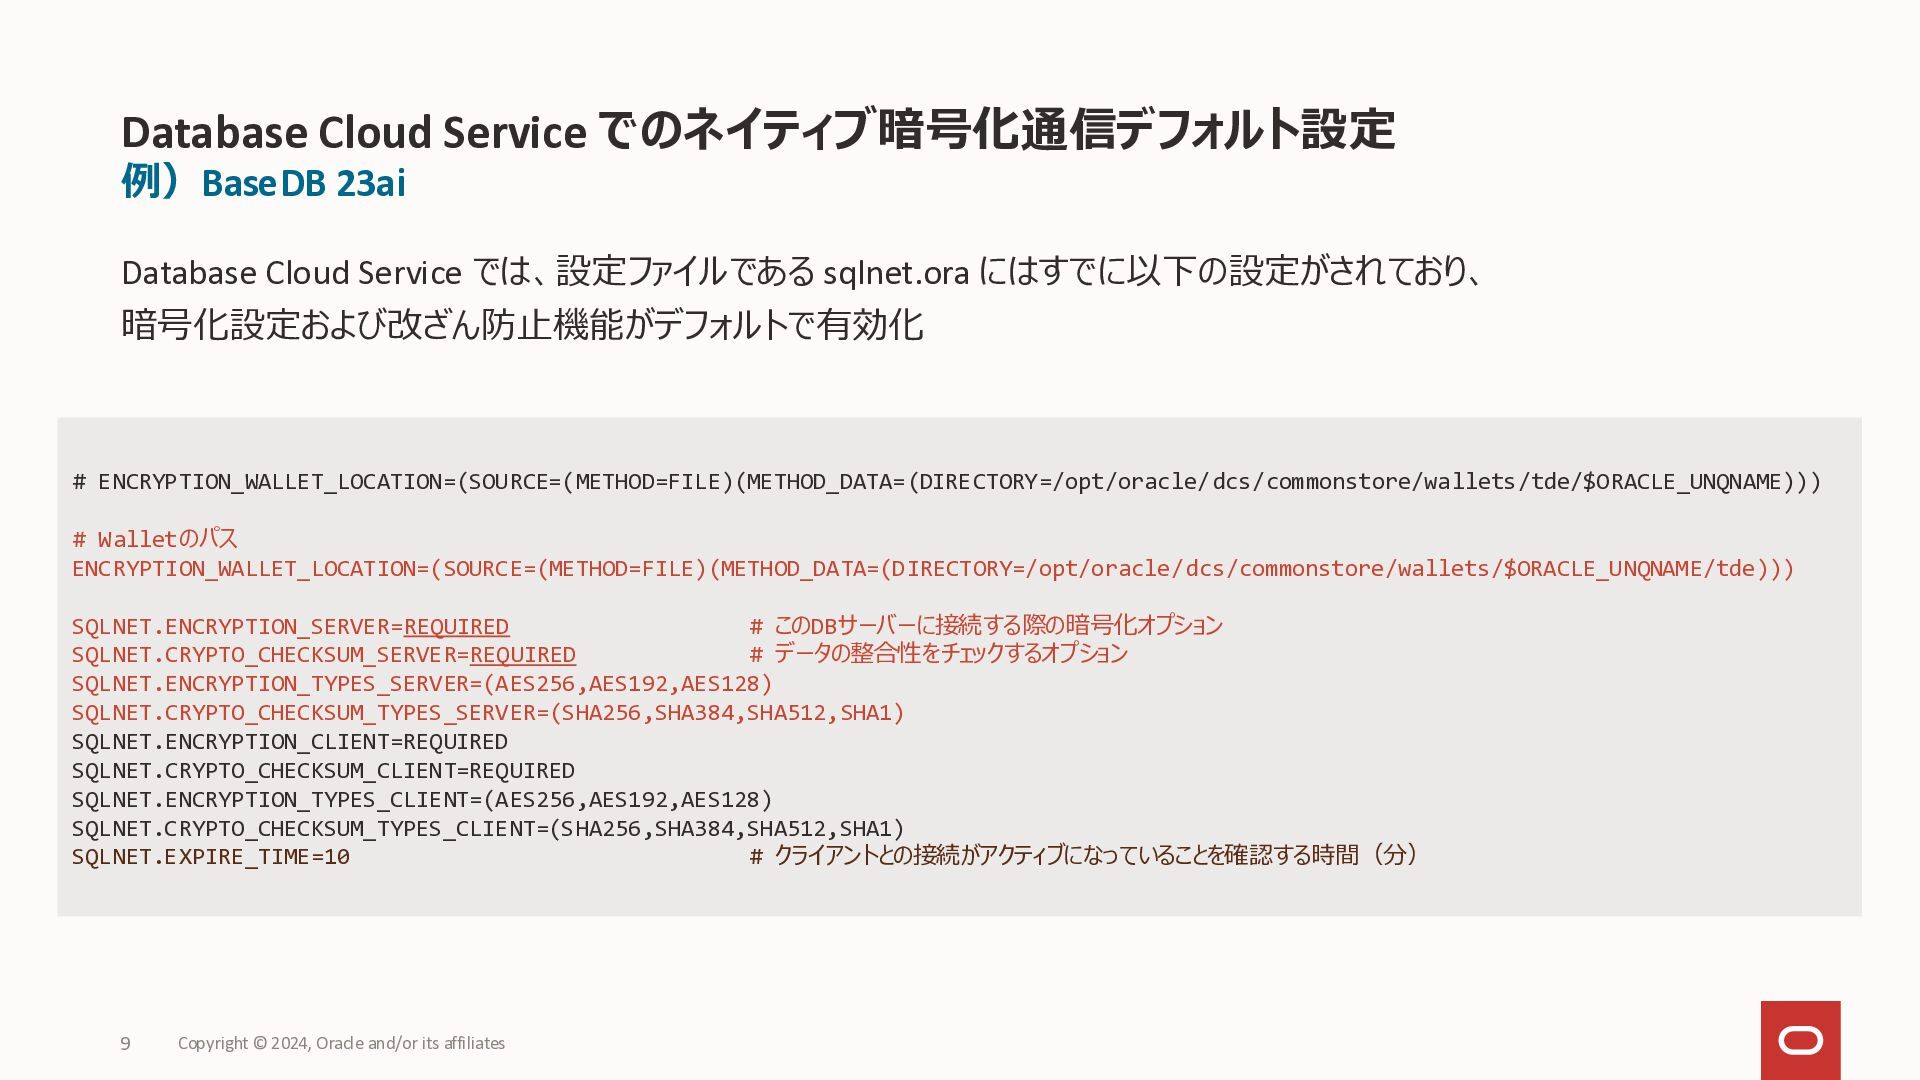
Database Cloud Service でのネイティブ暗号化通信デフォルト設定 例)BaseDB 23ai Database Cloud Service では、設定ファイルである
sqlnet.ora にはすでに以下の設定がされており、 暗号化設定および改ざん防止機能がデフォルトで有効化 # ENCRYPTION_WALLET_LOCATION=(SOURCE=(METHOD=FILE)(METHOD_DATA=(DIRECTORY=/opt/oracle/dcs/commonstore/wallets/tde/$ORACLE_UNQNAME))) # Walletのパス ENCRYPTION_WALLET_LOCATION=(SOURCE=(METHOD=FILE)(METHOD_DATA=(DIRECTORY=/opt/oracle/dcs/commonstore/wallets/$ORACLE_UNQNAME/tde))) SQLNET.ENCRYPTION_SERVER=REQUIRED # このDBサーバーに接続する際の暗号化オプション SQLNET.CRYPTO_CHECKSUM_SERVER=REQUIRED # データの整合性をチェックするオプション SQLNET.ENCRYPTION_TYPES_SERVER=(AES256,AES192,AES128) SQLNET.CRYPTO_CHECKSUM_TYPES_SERVER=(SHA256,SHA384,SHA512,SHA1) SQLNET.ENCRYPTION_CLIENT=REQUIRED SQLNET.CRYPTO_CHECKSUM_CLIENT=REQUIRED SQLNET.ENCRYPTION_TYPES_CLIENT=(AES256,AES192,AES128) SQLNET.CRYPTO_CHECKSUM_TYPES_CLIENT=(SHA256,SHA384,SHA512,SHA1) SQLNET.EXPIRE_TIME=10 # クライアントとの接続がアクティブになっていることを確認する時間(分) 9 Copyright © 2024, Oracle and/or its affiliates -
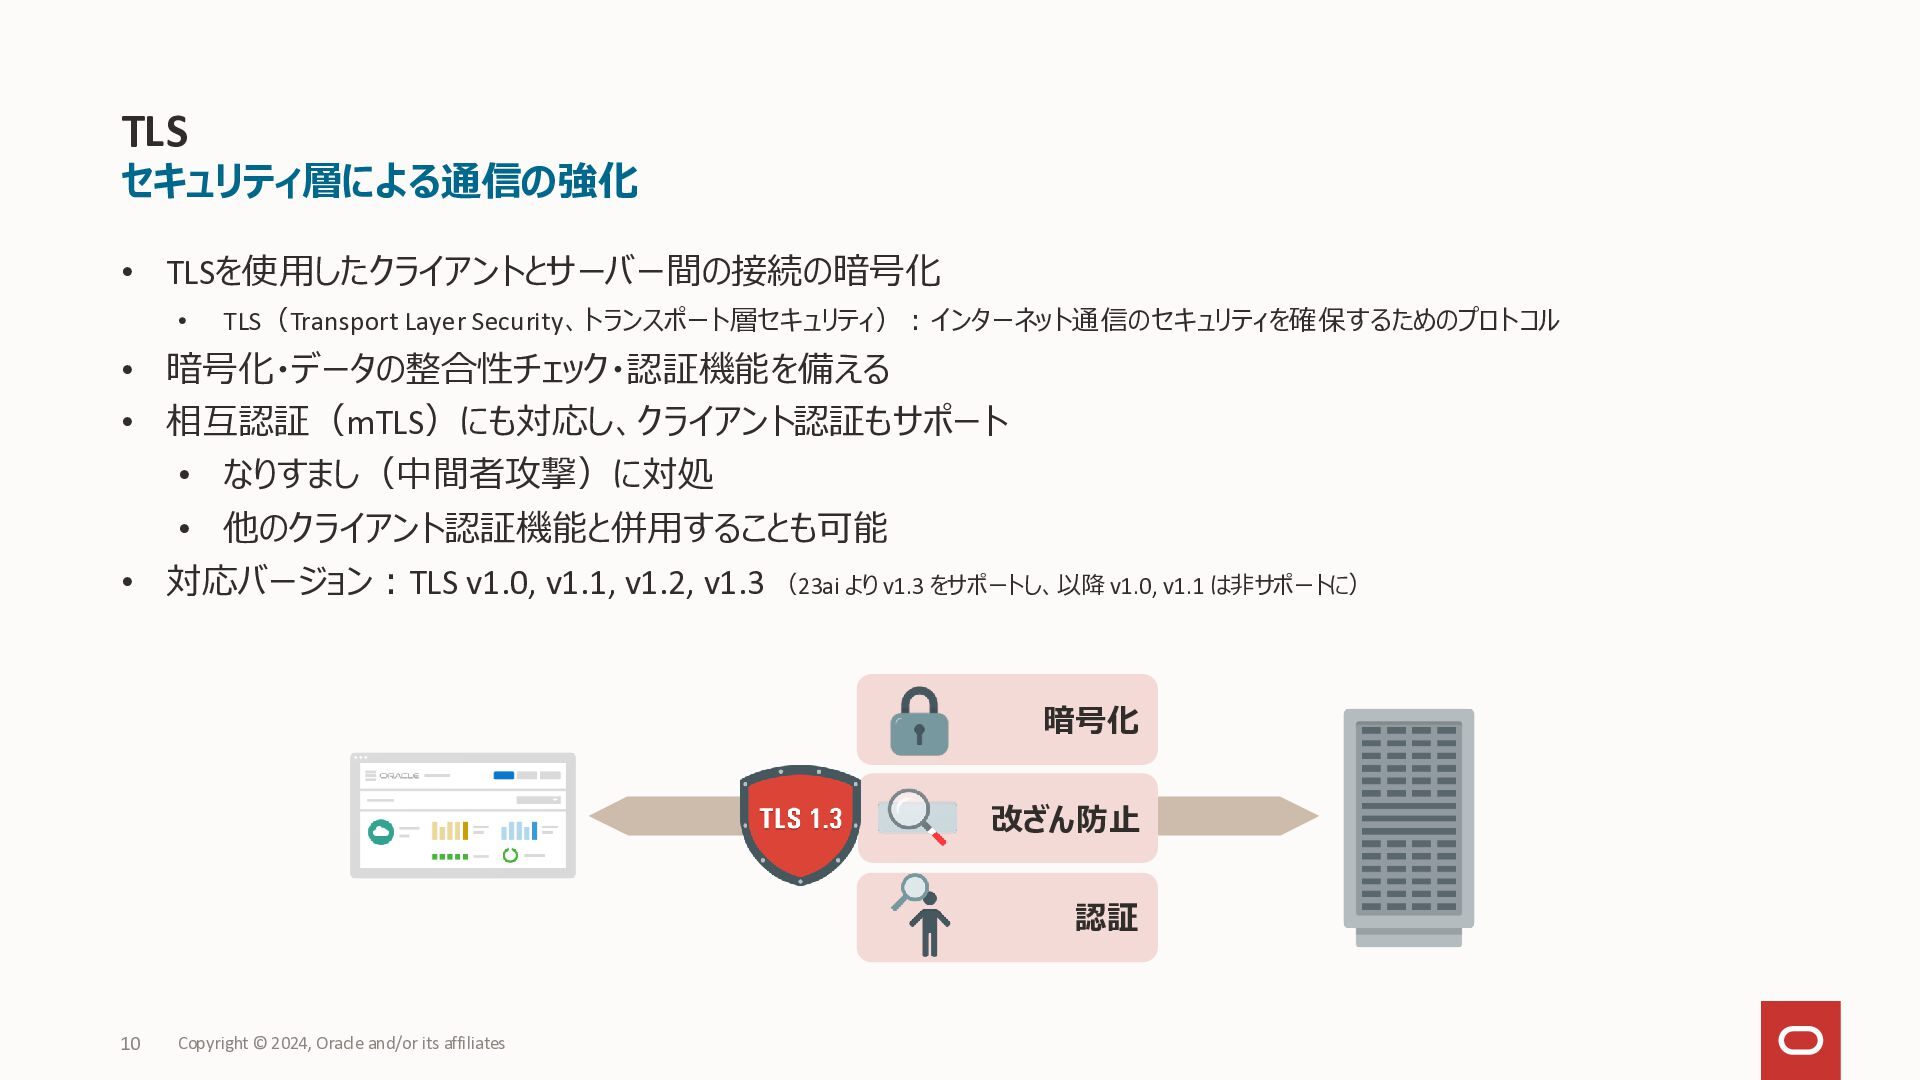
TLS セキュリティ層による通信の強化 • TLSを使用したクライアントとサーバー間の接続の暗号化 • TLS(Transport Layer Security、トランスポート層セキュリティ):インターネット通信のセキュリティを確保するためのプロトコル • 暗号化・データの整合性チェック・認証機能を備える
• 相互認証(mTLS)にも対応し、クライアント認証もサポート • なりすまし(中間者攻撃)に対処 • 他のクライアント認証機能と併用することも可能 • 対応バージョン:TLS v1.0, v1.1, v1.2, v1.3 (23ai より v1.3 をサポートし、以降 v1.0, v1.1 は非サポートに) 暗号化 改ざん防止 認証 10 Copyright © 2024, Oracle and/or its affiliates -
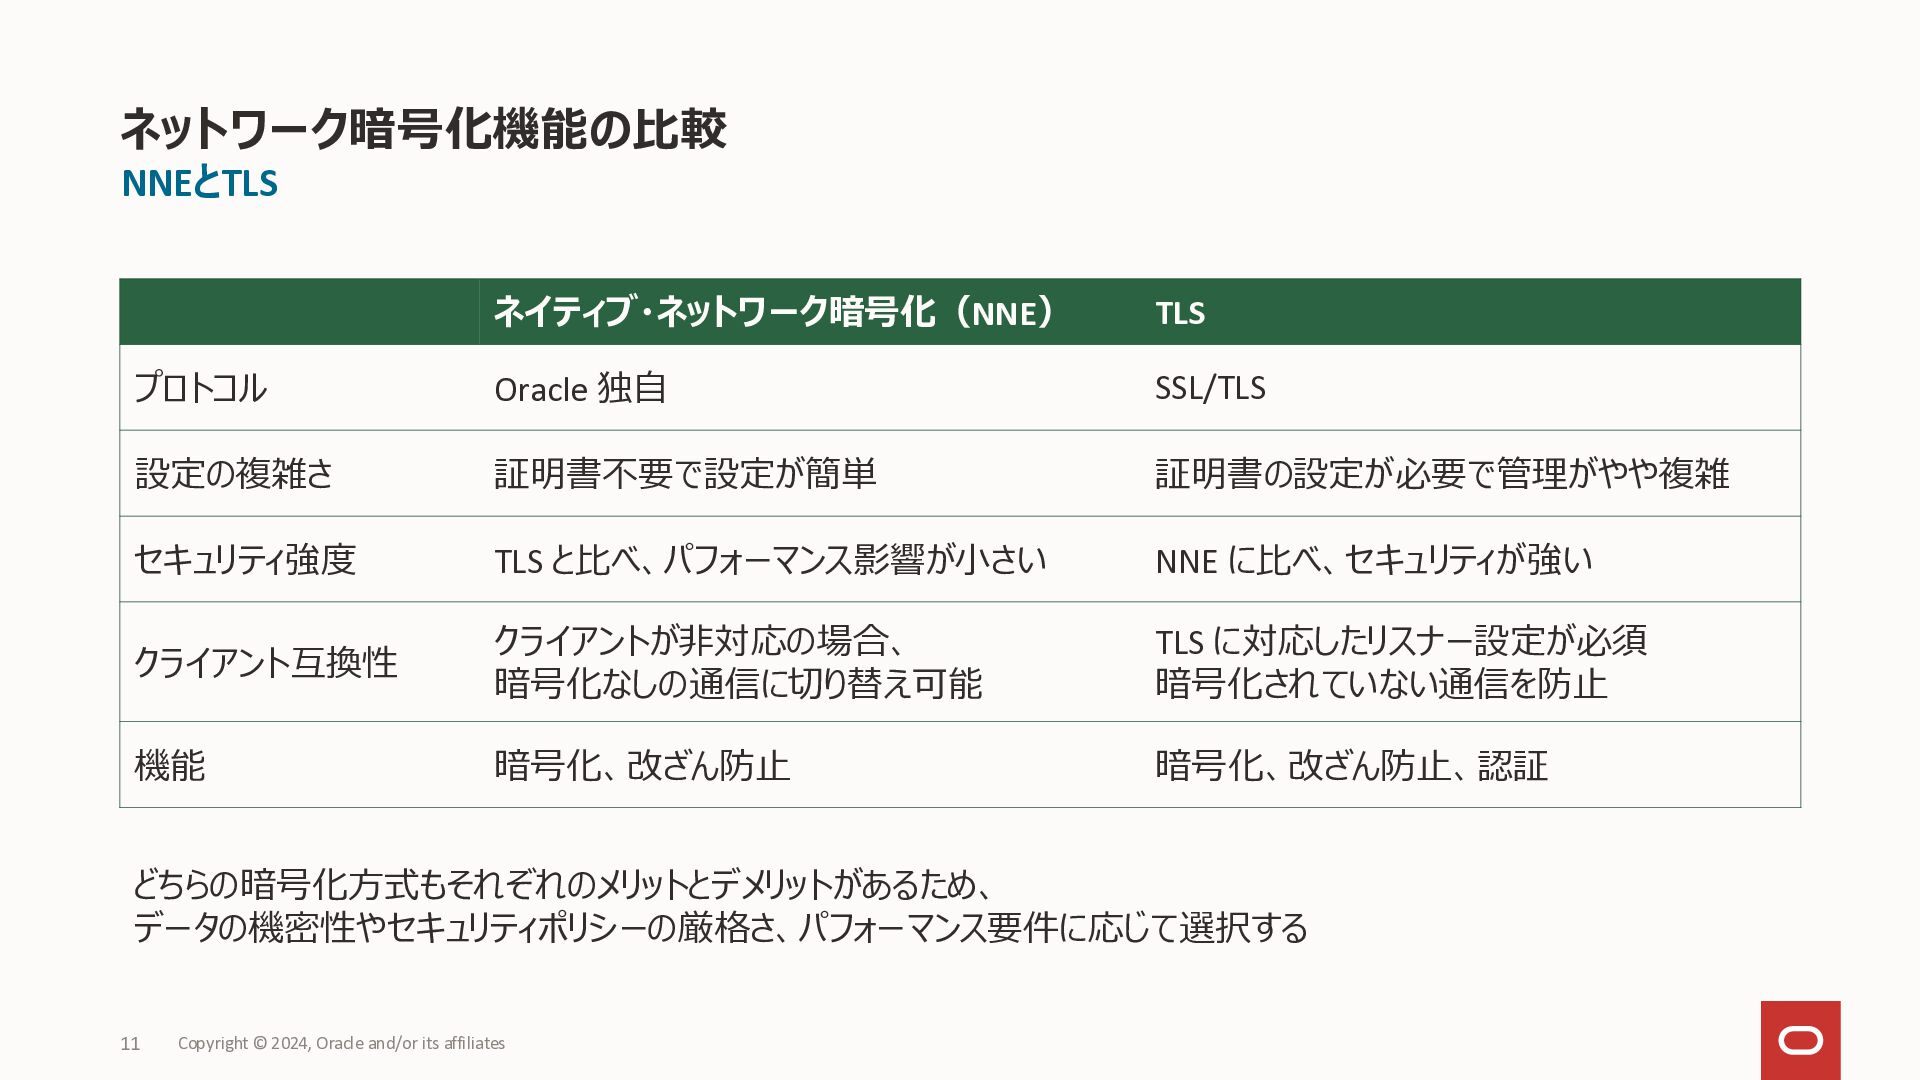
ネットワーク暗号化機能の比較 NNEとTLS ネイティブ・ネットワーク暗号化(NNE) TLS プロトコル Oracle 独自 SSL/TLS 設定の複雑さ 証明書不要で設定が簡単
証明書の設定が必要で管理がやや複雑 セキュリティ強度 TLS と比べ、パフォーマンス影響が小さい NNE に比べ、セキュリティが強い クライアント互換性 クライアントが非対応の場合、 暗号化なしの通信に切り替え可能 TLS に対応したリスナー設定が必須 暗号化されていない通信を防止 機能 暗号化、改ざん防止 暗号化、改ざん防止、認証 どちらの暗号化方式もそれぞれのメリットとデメリットがあるため、 データの機密性やセキュリティポリシーの厳格さ、パフォーマンス要件に応じて選択する 11 Copyright © 2024, Oracle and/or its affiliates -
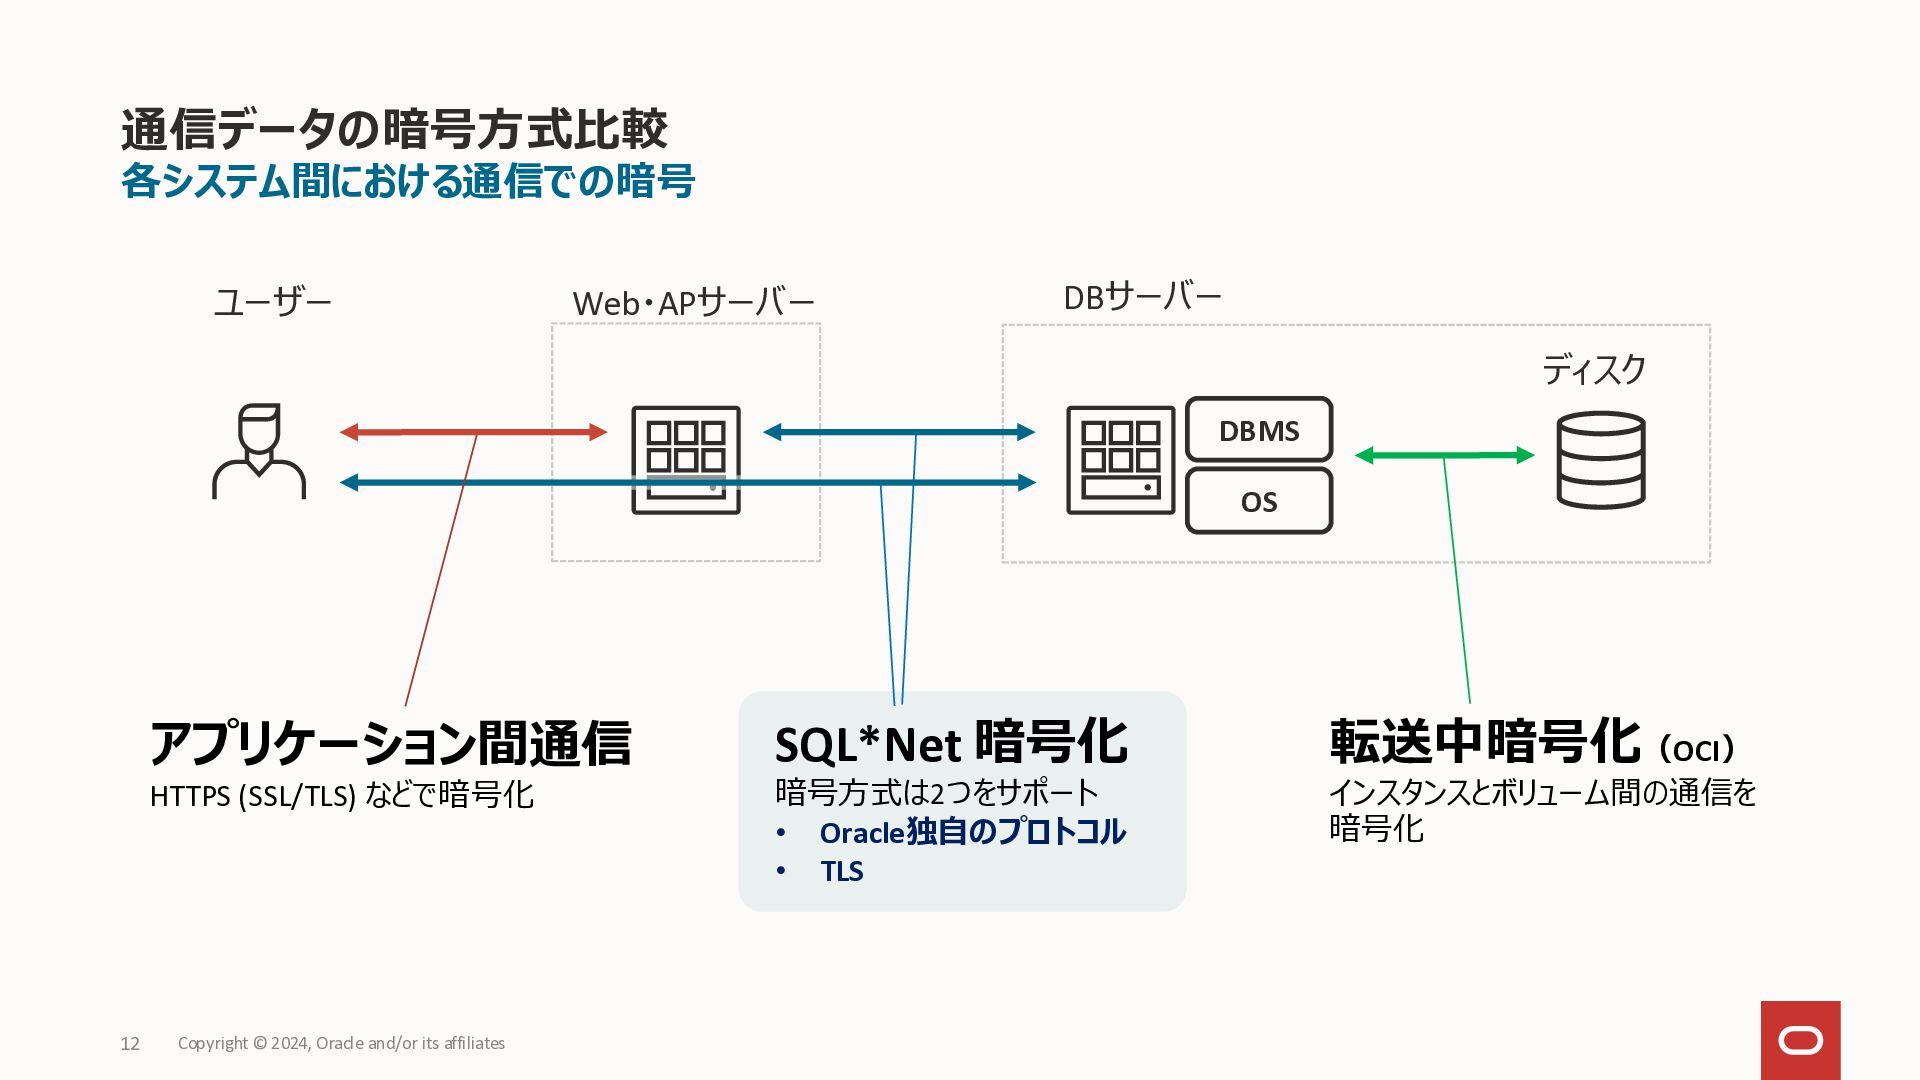
通信データの暗号方式比較 各システム間における通信での暗号 ユーザー Web・APサーバー DBサーバー ディスク DBMS OS アプリケーション間通信 HTTPS
(SSL/TLS) などで暗号化 12 Copyright © 2024, Oracle and/or its affiliates SQL*Net 暗号化 暗号方式は2つをサポート • Oracle独自のプロトコル • TLS 転送中暗号化(OCI) インスタンスとボリューム間の通信を 暗号化 -
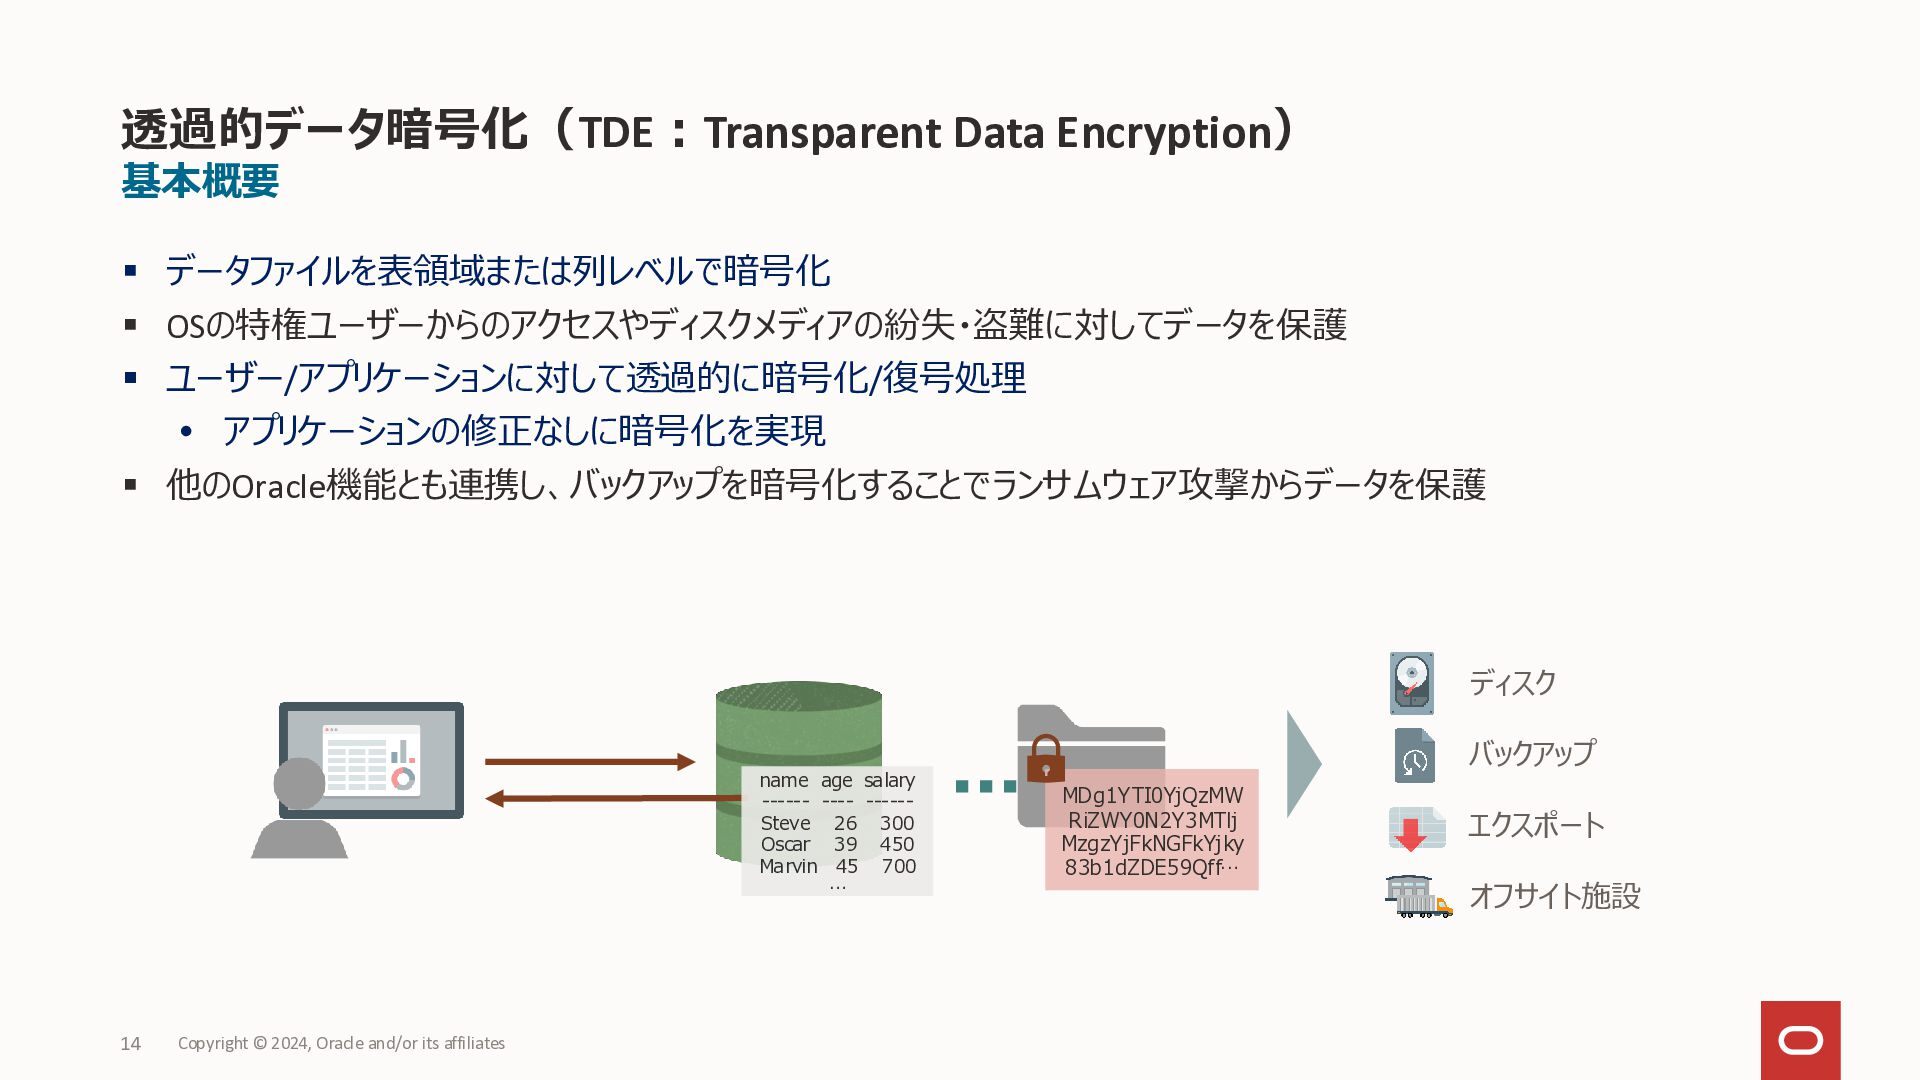
透過的データ暗号化(TDE:Transparent Data Encryption) 基本概要 ■ データファイルを表領域または列レベルで暗号化 ■ OSの特権ユーザーからのアクセスやディスクメディアの紛失・盗難に対してデータを保護 ■ ユーザー/アプリケーションに対して透過的に暗号化/復号処理
アプリケーションの修正なしに暗号化を実現 ■ 他のOracle機能とも連携し、バックアップを暗号化することでランサムウェア攻撃からデータを保護 ディスク name age salary ------ ---- -----Steve 26 300 Oscar 39 450 Marvin 45 700 … 14 Copyright © 2024, Oracle and/or its affiliates バックアップ MDg1YTI0YjQzMW RiZWY0N2Y3MTlj MzgzYjFkNGFkYjky 83b1dZDE59Qff… エクスポート オフサイト施設 -
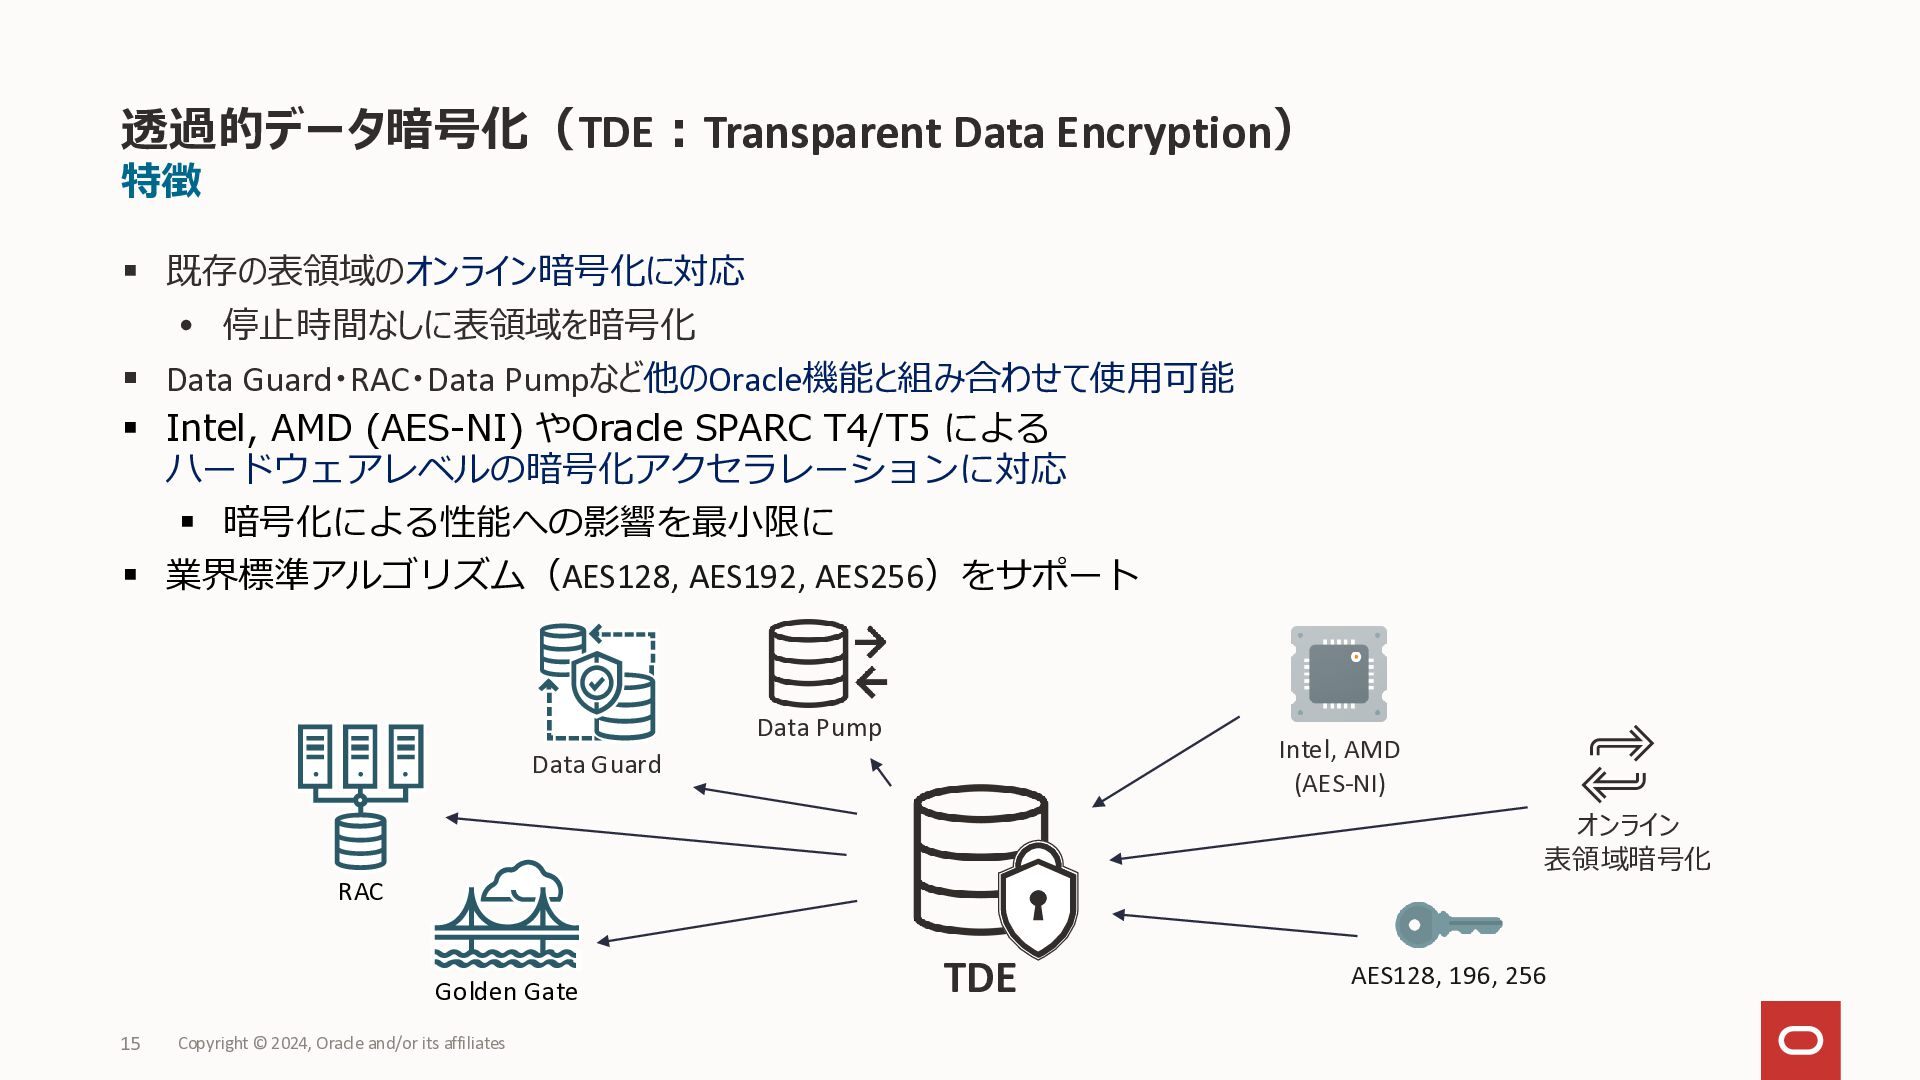
透過的データ暗号化(TDE:Transparent Data Encryption) 特徴 ■ 既存の表領域のオンライン暗号化に対応 停止時間なしに表領域を暗号化 ■ Data
Guard・RAC・Data Pumpなど他のOracle機能と組み合わせて使用可能 ■ Intel, AMD (AES-NI) やOracle SPARC T4/T5 による ハードウェアレベルの暗号化アクセラレーションに対応 ■ 暗号化による性能への影響を最小限に ■ 業界標準アルゴリズム(AES128, AES192, AES256)をサポート Data Pump Intel, AMD (AES-NI) Data Guard オンライン 表領域暗号化 RAC Golden Gate 15 Copyright © 2024, Oracle and/or its affiliates TDE AES128, 196, 256 -
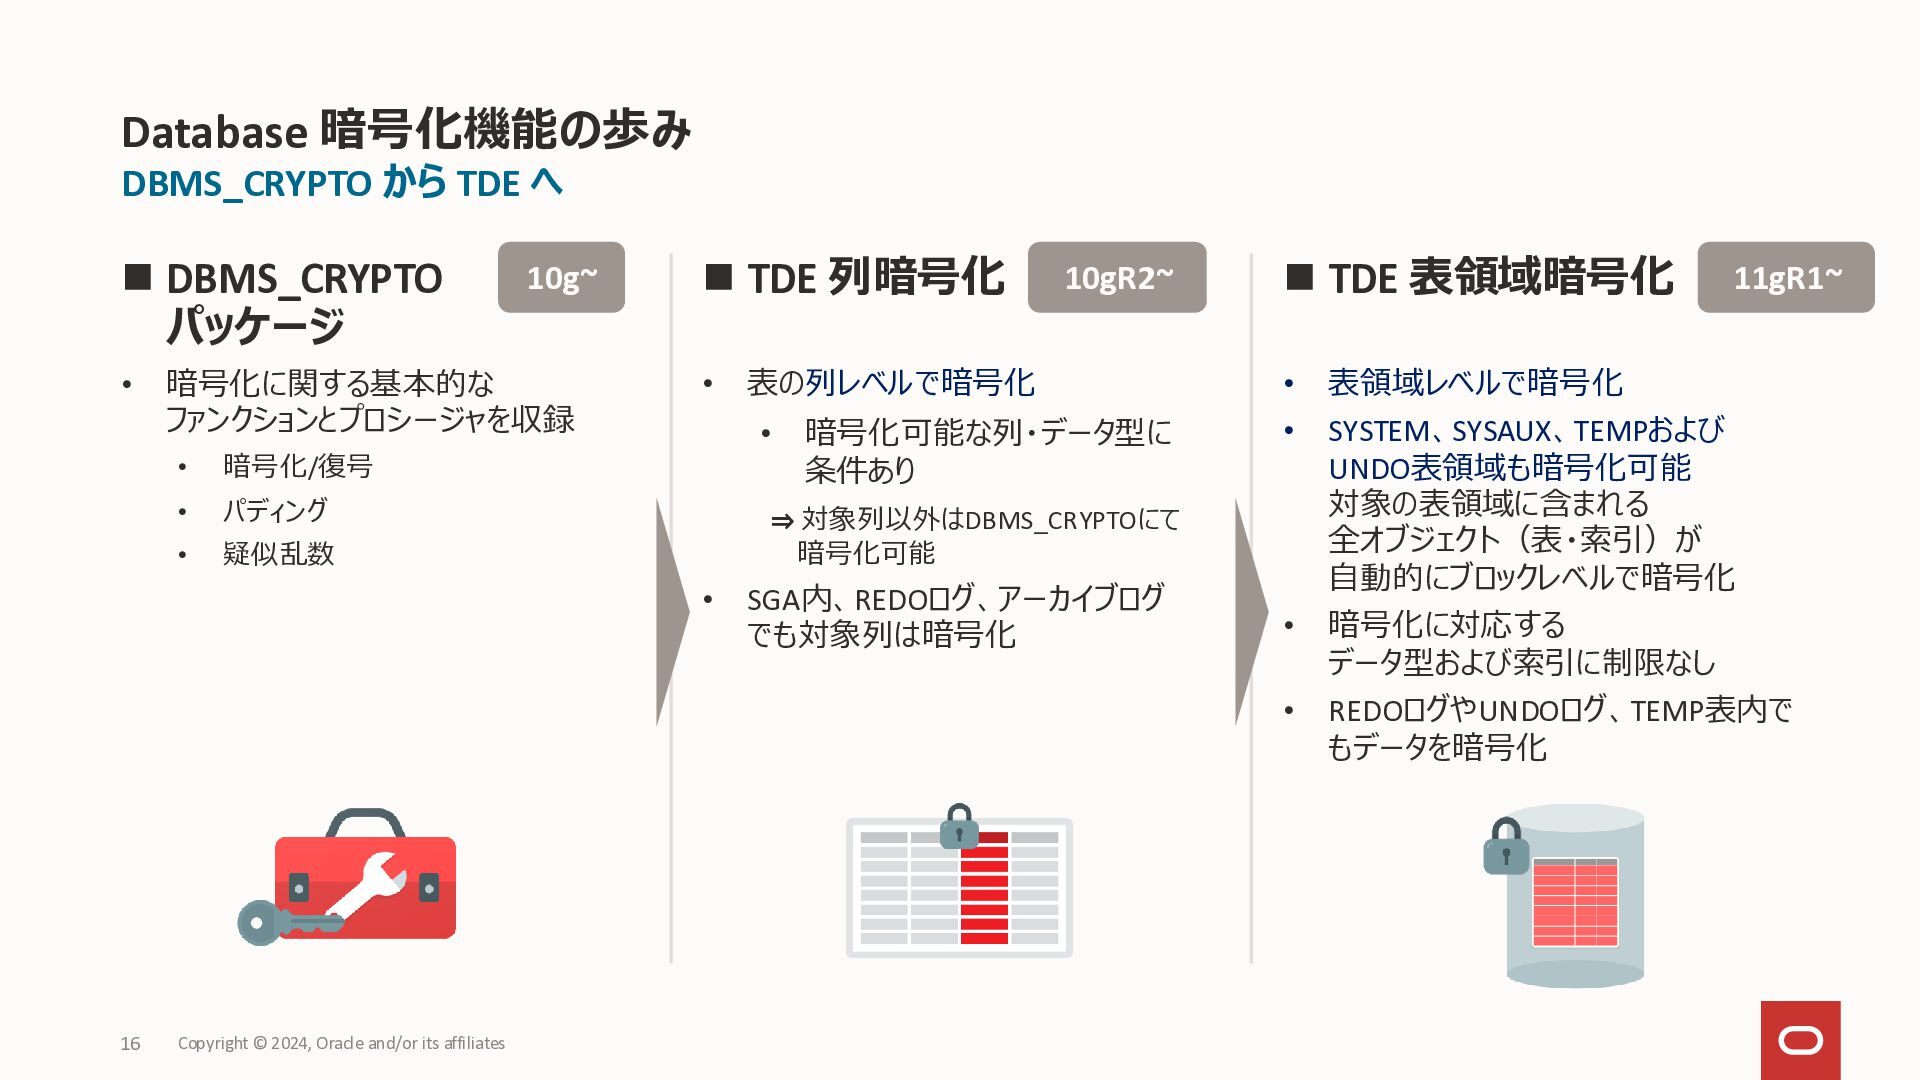
Database 暗号化機能の歩み DBMS_CRYPTO から TDE へ ◼ DBMS_CRYPTO パッケージ •
10g~ 暗号化に関する基本的な ファンクションとプロシージャを収録 • 暗号化/復号 • パディング • 疑似乱数 ◼ TDE 列暗号化 • 10gR2~ 表の列レベルで暗号化 • 暗号化可能な列・データ型に 条件あり ◼ TDE 表領域暗号化 • • ⇒ 対象列以外はDBMS_CRYPTOにて 暗号化可能 • SGA内、REDOログ、アーカイブログ でも対象列は暗号化 • • 16 Copyright © 2024, Oracle and/or its affiliates 11gR1~ 表領域レベルで暗号化 SYSTEM、SYSAUX、TEMPおよび UNDO表領域も暗号化可能 対象の表領域に含まれる 全オブジェクト(表・索引)が 自動的にブロックレベルで暗号化 暗号化に対応する データ型および索引に制限なし REDOログやUNDOログ、TEMP表内で もデータを暗号化 -
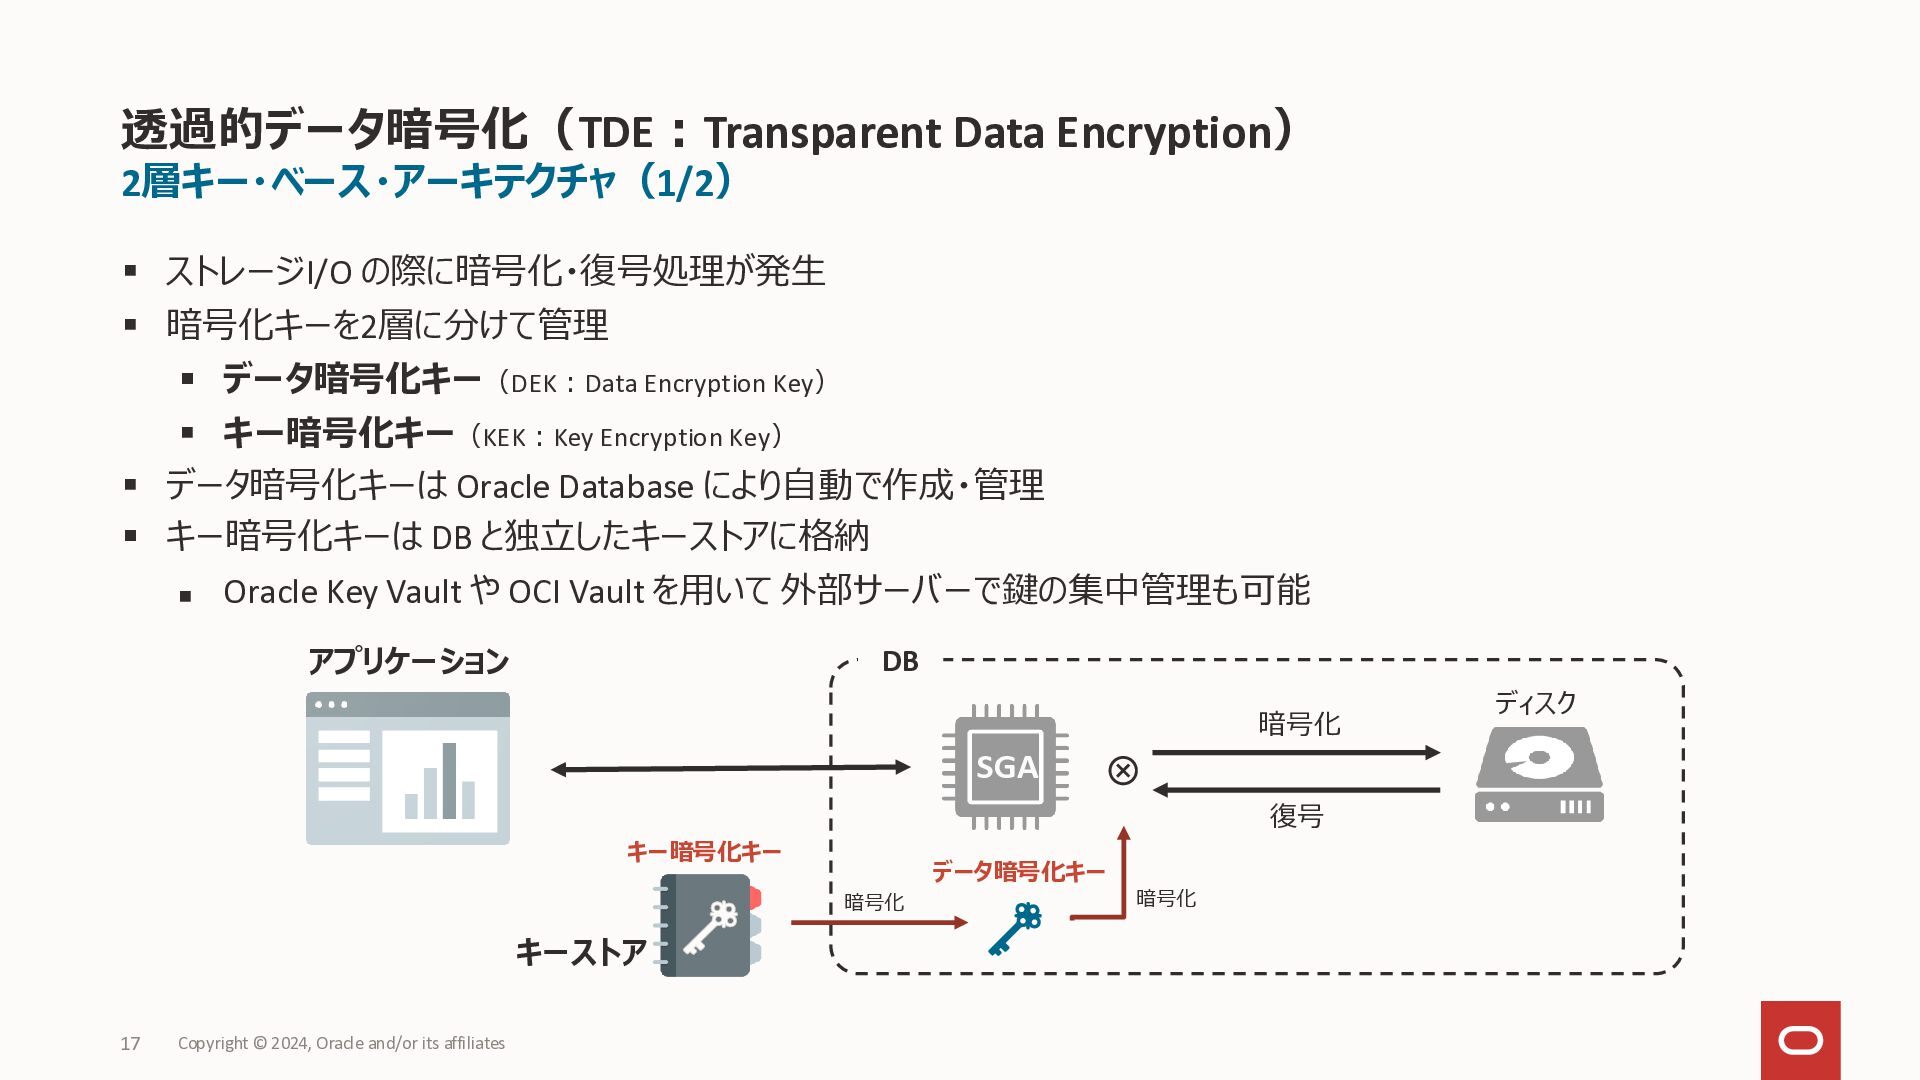
透過的データ暗号化(TDE:Transparent Data Encryption) 2層キー・ベース・アーキテクチャ(1/2) ■ ストレージI/O の際に暗号化・復号処理が発生 ■ 暗号化キーを2層に分けて管理 ■
データ暗号化キー(DEK:Data Encryption Key) ■ キー暗号化キー(KEK:Key Encryption Key) ■ データ暗号化キーは Oracle Database により自動で作成・管理 ■ キー暗号化キーは DB と独立したキーストアに格納 ◼ Oracle Key Vault や OCI Vault を用いて 外部サーバーで鍵の集中管理も可能 アプリケーション DB 暗号化 SGA 復号 キー暗号化キー データ暗号化キー 暗号化 キーストア 17 Copyright © 2024, Oracle and/or its affiliates 暗号化 ディスク -
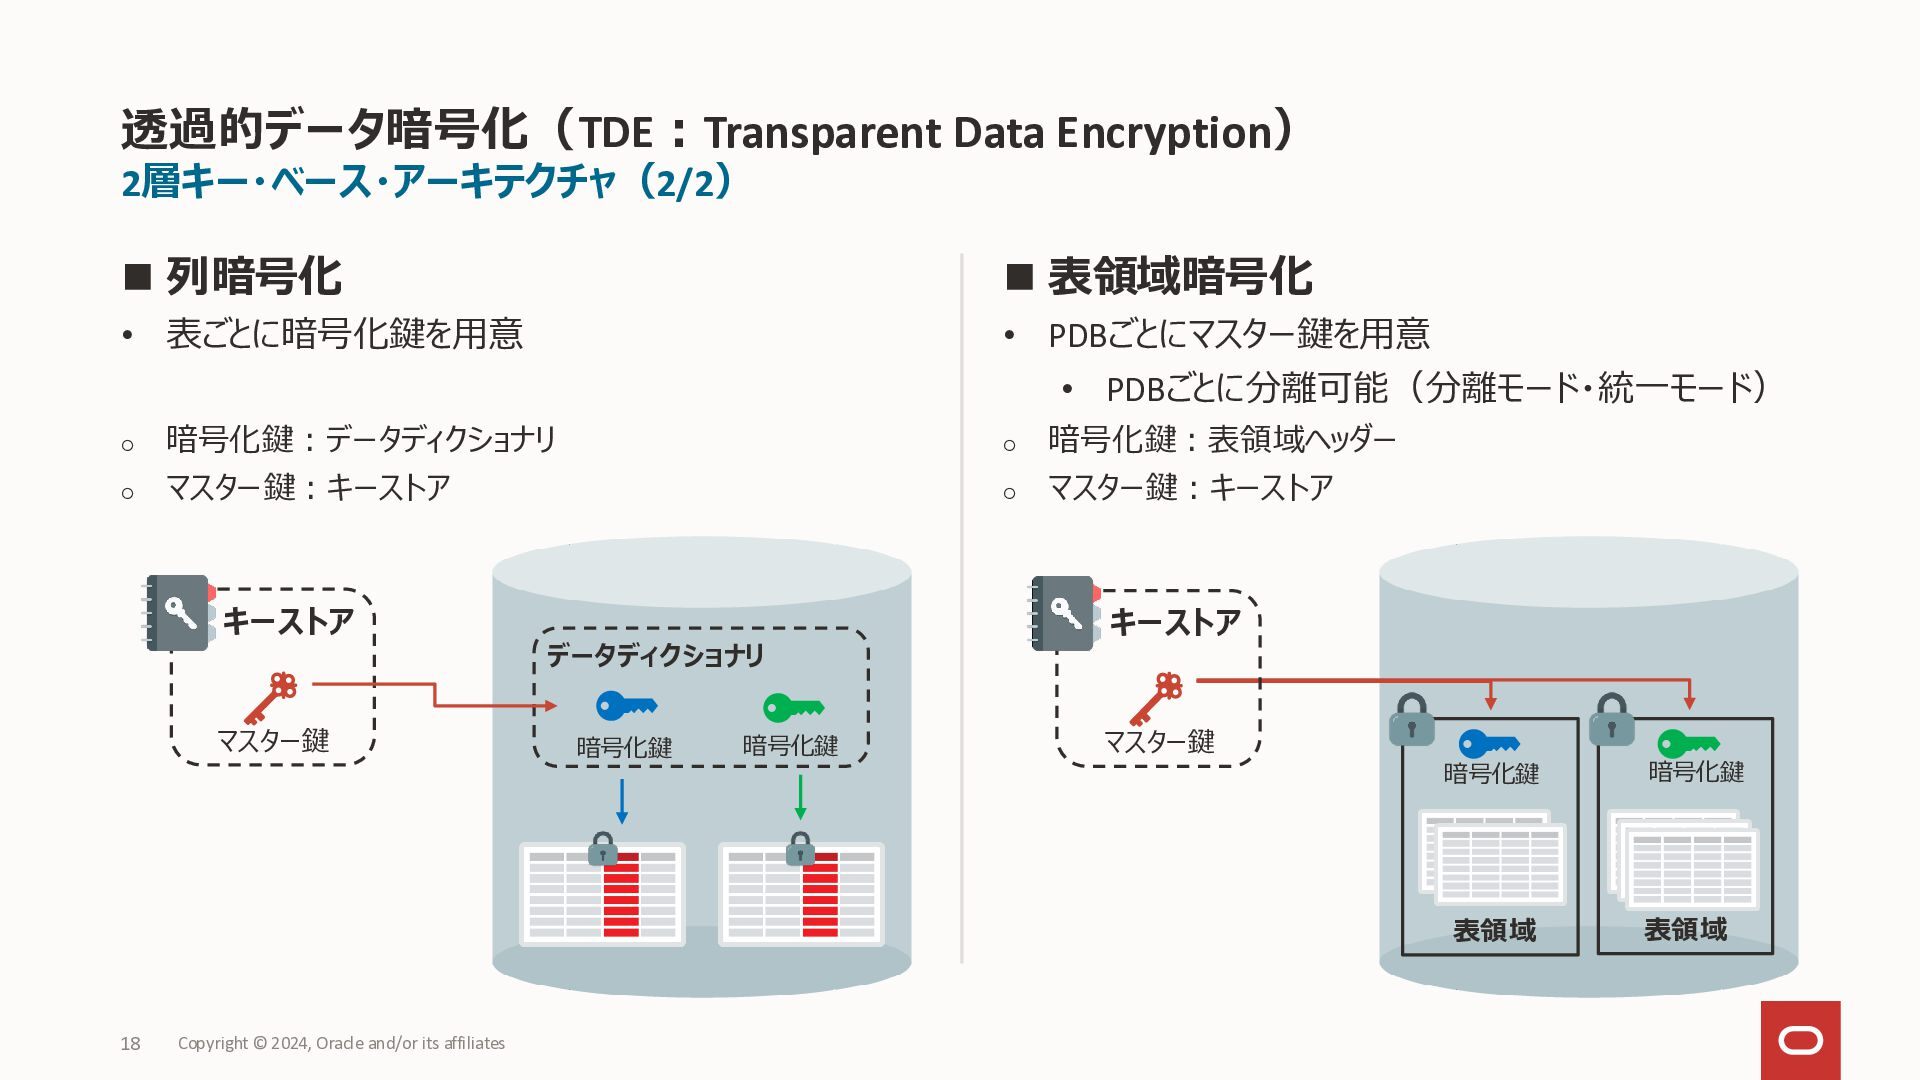
透過的データ暗号化(TDE:Transparent Data Encryption) 2層キー・ベース・アーキテクチャ(2/2) ◼ 列暗号化 ◼ 表領域暗号化 • 表ごとに暗号化鍵を用意
• PDBごとにマスター鍵を用意 • PDBごとに分離可能(分離モード・統一モード) 暗号化鍵:データディクショナリ 暗号化鍵:表領域ヘッダー マスター鍵:キーストア マスター鍵:キーストア キーストア データディクショナリ マスター鍵 18 Copyright © 2024, Oracle and/or its affiliates 暗号化鍵 暗号化鍵 キーストア マスター鍵 暗号化鍵 暗号化鍵 表領域 表領域 -
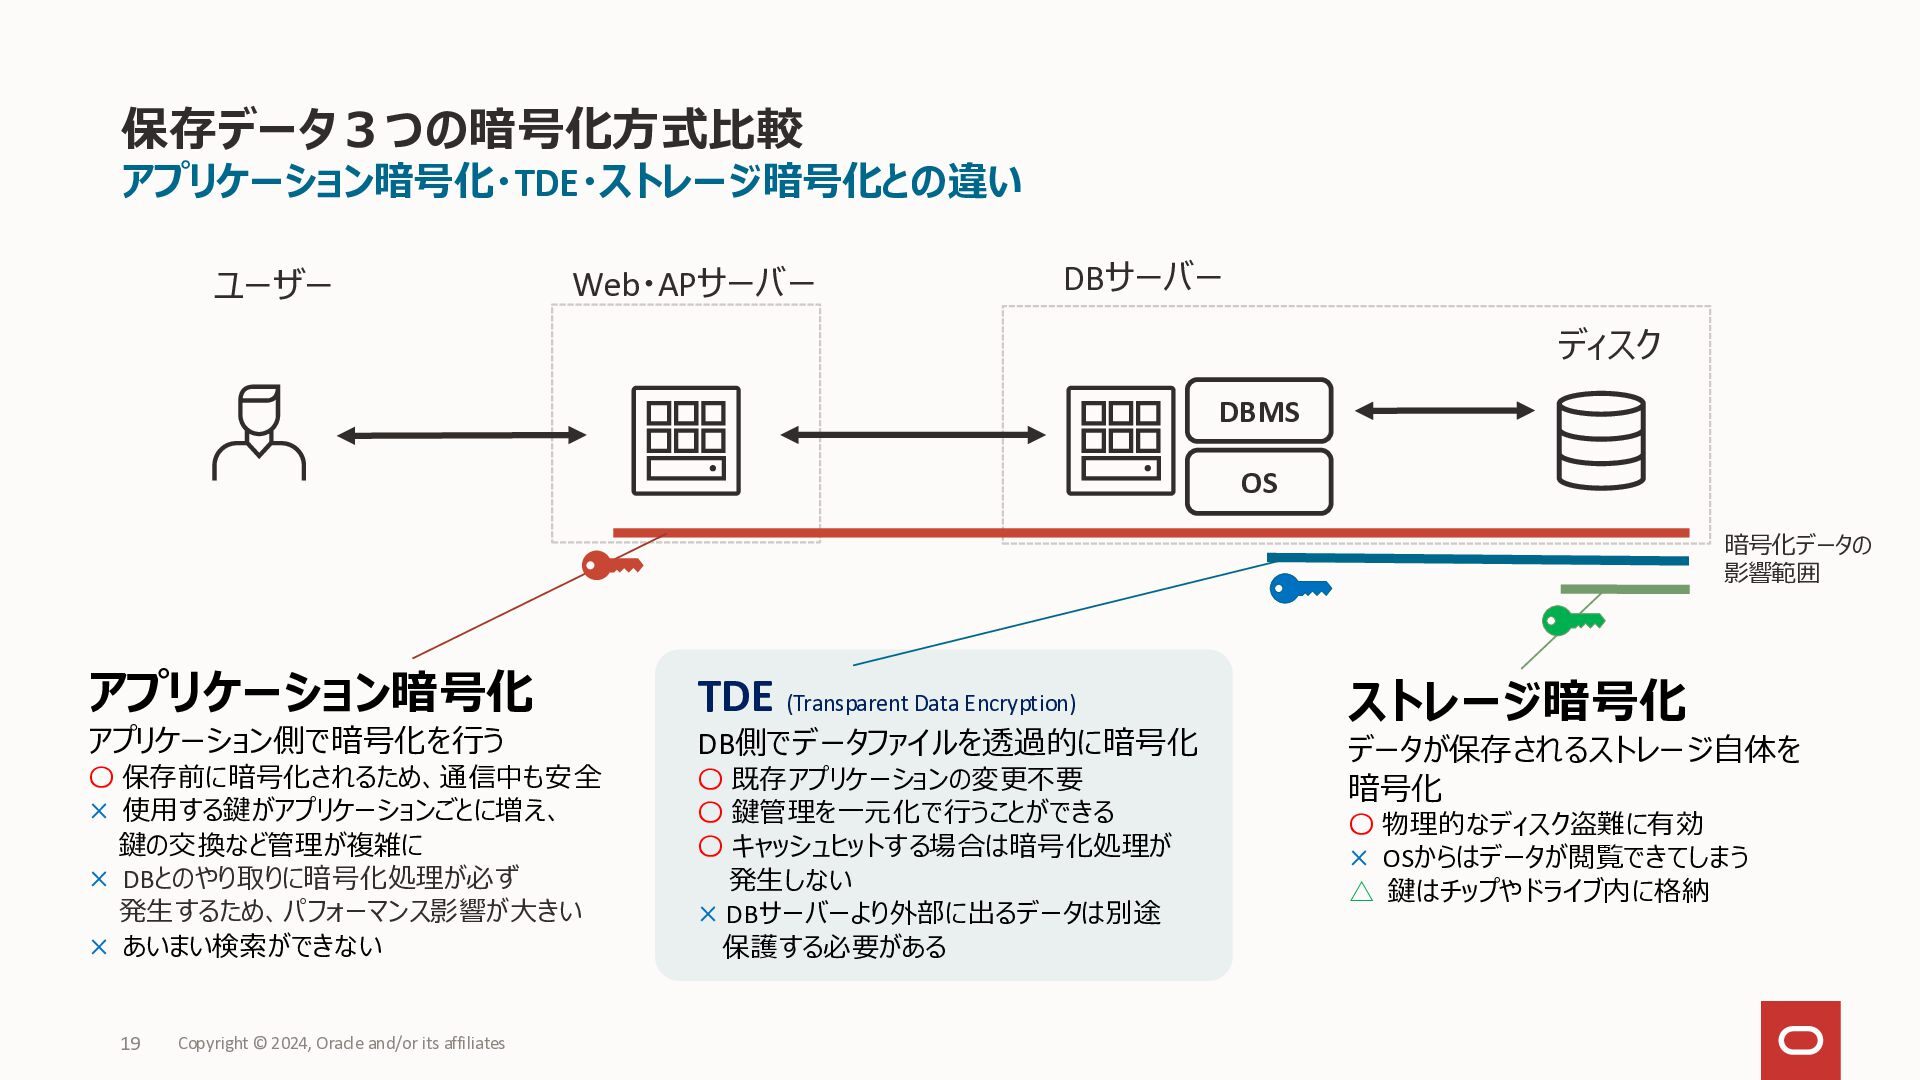
保存データ3つの暗号化方式比較 アプリケーション暗号化・TDE・ストレージ暗号化との違い ユーザー Web・APサーバー DBサーバー ディスク DBMS OS 暗号化データの 影響範囲
アプリケーション暗号化 アプリケーション側で暗号化を行う 〇 保存前に暗号化されるため、通信中も安全 × 使用する鍵がアプリケーションごとに増え、 鍵の交換など管理が複雑に × DBとのやり取りに暗号化処理が必ず 発生するため、パフォーマンス影響が大きい × あいまい検索ができない 19 Copyright © 2024, Oracle and/or its affiliates TDE (Transparent Data Encryption) ストレージ暗号化 DB側でデータファイルを透過的に暗号化 データが保存されるストレージ自体を 暗号化 〇 既存アプリケーションの変更不要 〇 鍵管理を一元化で行うことができる 〇 キャッシュヒットする場合は暗号化処理が 発生しない × DBサーバーより外部に出るデータは別途 保護する必要がある 〇 物理的なディスク盗難に有効 × OSからはデータが閲覧できてしまう △ 鍵はチップやドライブ内に格納 -
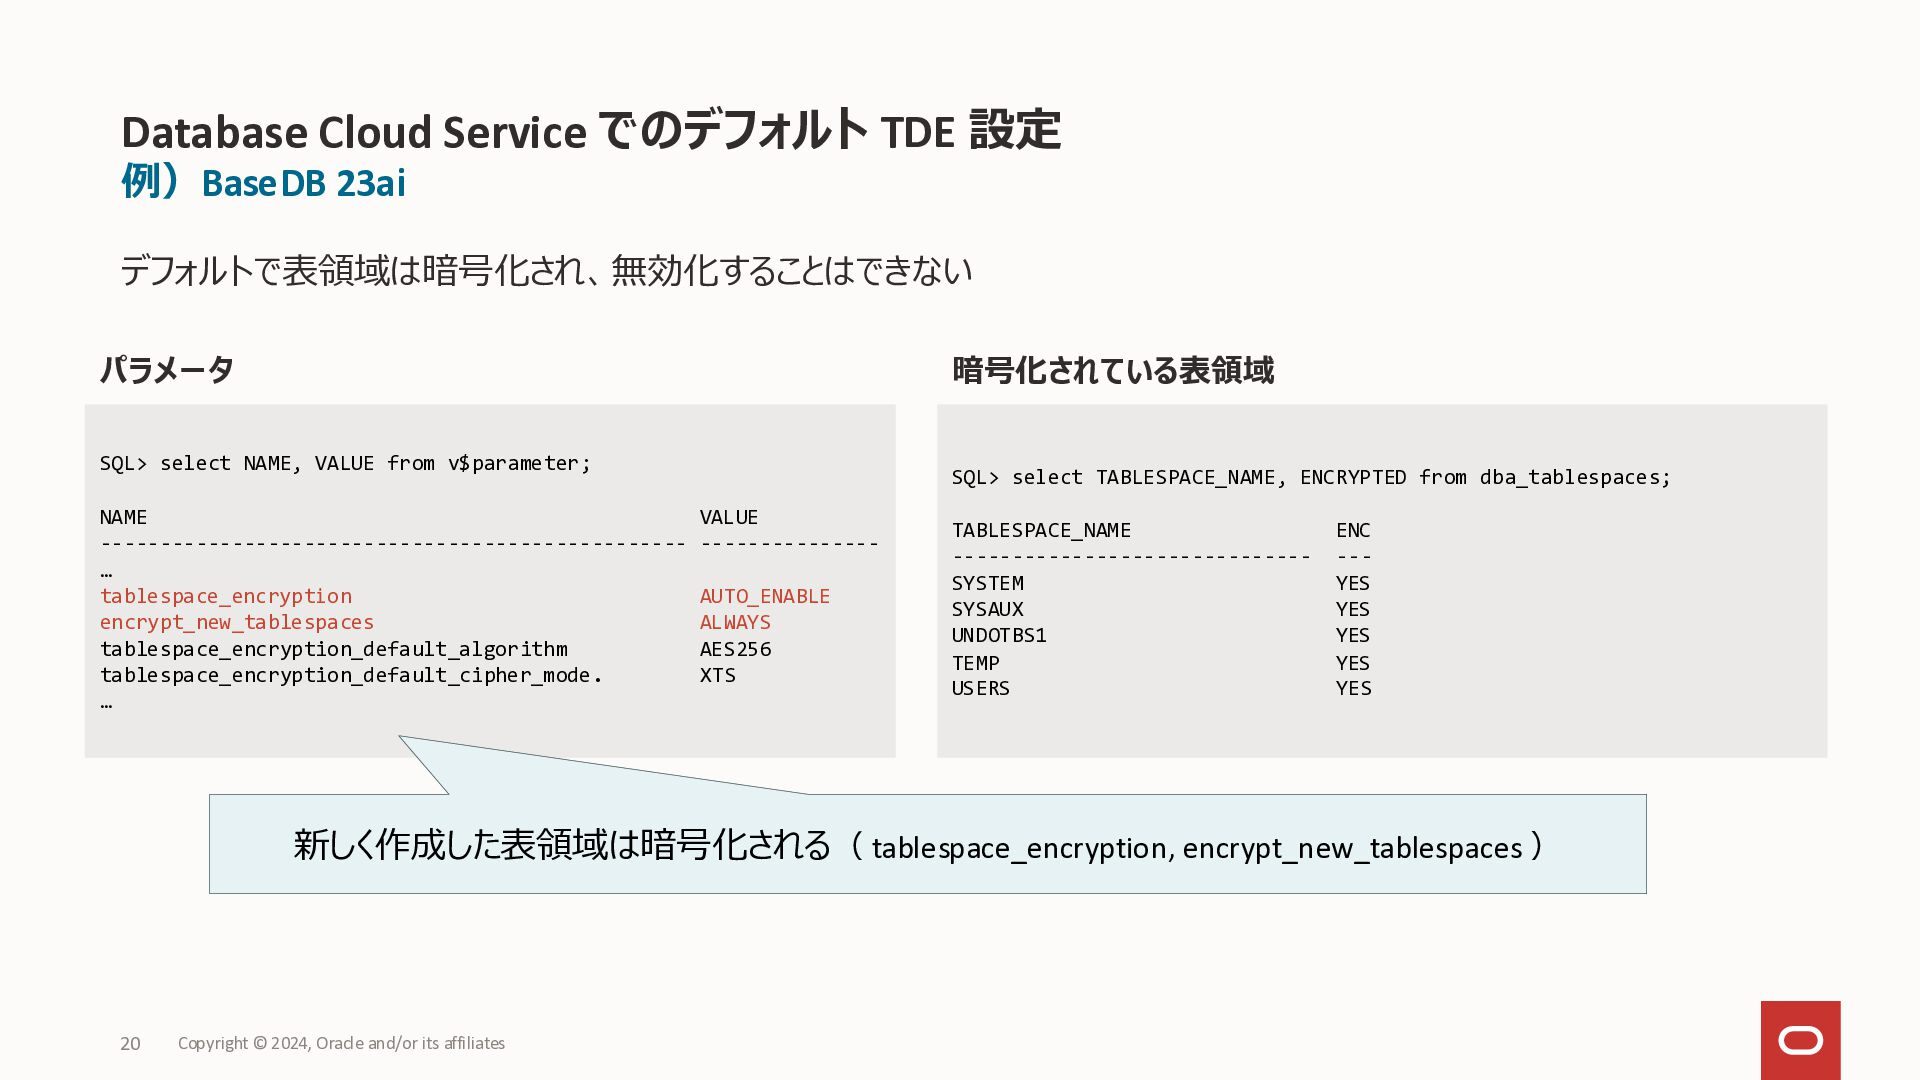
Database Cloud Service でのデフォルト TDE 設定 例)BaseDB 23ai デフォルトで表領域は暗号化され、無効化することはできない パラメータ
暗号化されている表領域 SQL> select NAME, VALUE from v$parameter; NAME VALUE ------------------------------------------------- --------------… tablespace_encryption AUTO_ENABLE encrypt_new_tablespaces ALWAYS tablespace_encryption_default_algorithm AES256 tablespace_encryption_default_cipher_mode. XTS … SQL> select TABLESPACE_NAME, ENCRYPTED from dba_tablespaces; TABLESPACE_NAME -----------------------------SYSTEM SYSAUX UNDOTBS1 TEMP USERS ENC --YES YES YES YES YES 新しく作成した表領域は暗号化される( tablespace_encryption, encrypt_new_tablespaces ) 20 Copyright © 2024, Oracle and/or its affiliates -
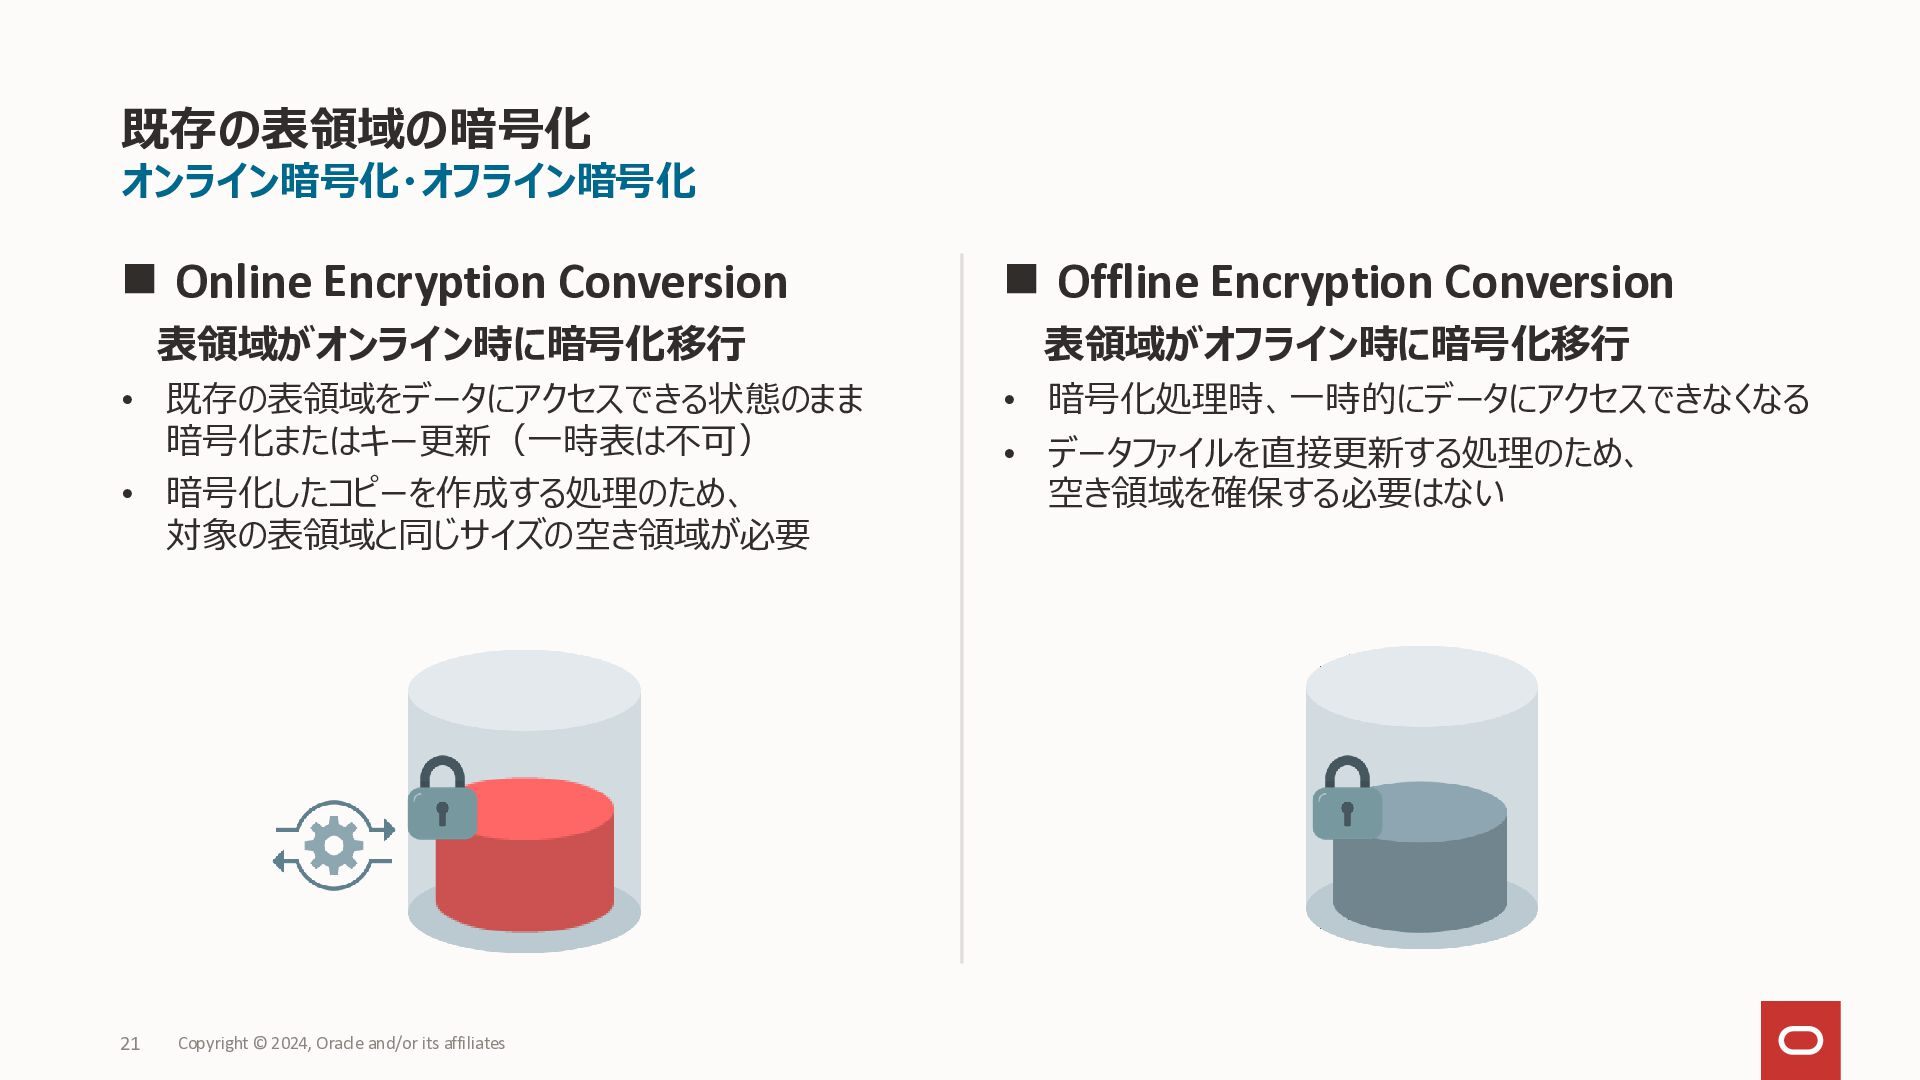
既存の表領域の暗号化 オンライン暗号化・オフライン暗号化 ◼ Online Encryption Conversion ◼ Offline Encryption Conversion
表領域がオンライン時に暗号化移行 表領域がオフライン時に暗号化移行 • 既存の表領域をデータにアクセスできる状態のまま 暗号化またはキー更新(一時表は不可) • 暗号化したコピーを作成する処理のため、 対象の表領域と同じサイズの空き領域が必要 21 Copyright © 2024, Oracle and/or its affiliates • 暗号化処理時、一時的にデータにアクセスできなくなる • データファイルを直接更新する処理のため、 空き領域を確保する必要はない -
TDEを構成するための事前設定(オンプレミスの場合) 使用する予定のキーストアとタイプを指定する WALLET_ROOT 初期化パラメータ • キーストアのディレクトリ場所を指定 • デフォルト値なし •
設定の反映にはDBの再起動が必要 TDE_CONFIGURATION 初期化パラメータ • キーストアのタイプを指定(ソフトウェア or Oracle Key Vault) ‣ HSM も設定可能だが、TDE 鍵管理のための HSM 使用はサポート対象外 • 設定は即時反映(WALLET_ROOT を事前に有効にしておく必要あり) • 有効化するとWALLET_ROOT 配下にディレクトリが作成 ‣ FILE:<WALLET_ROOT>/tde ‣ Oracle Key Vault:<WALLET_ROOT>/okv • 19c 以降はすべての Oracle データベース・デプロイメントで分離モードが利用可能 22 Copyright © 2024, Oracle and/or its affiliates -
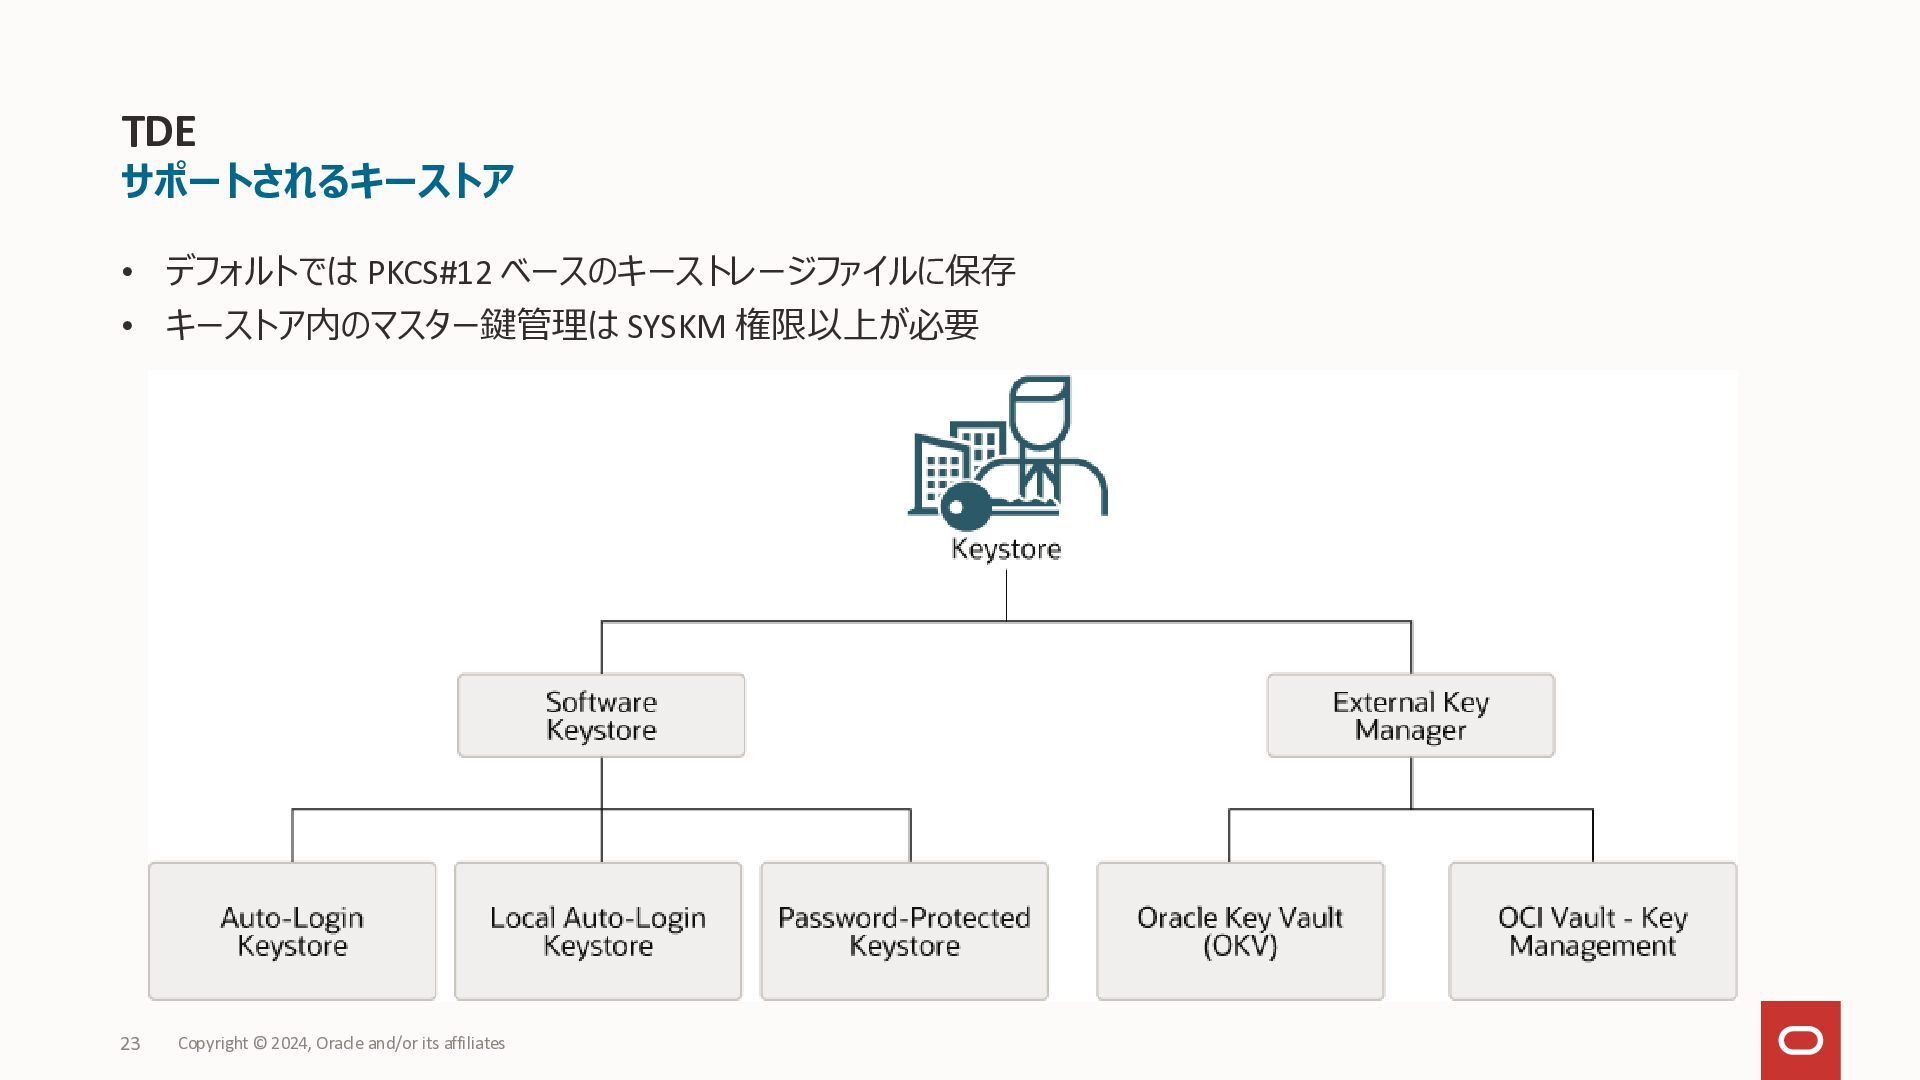
TDE サポートされるキーストア • デフォルトでは PKCS#12 ベースのキーストレージファイルに保存 • キーストア内のマスター鍵管理は SYSKM 権限以上が必要
23 Copyright © 2024, Oracle and/or its affiliates -
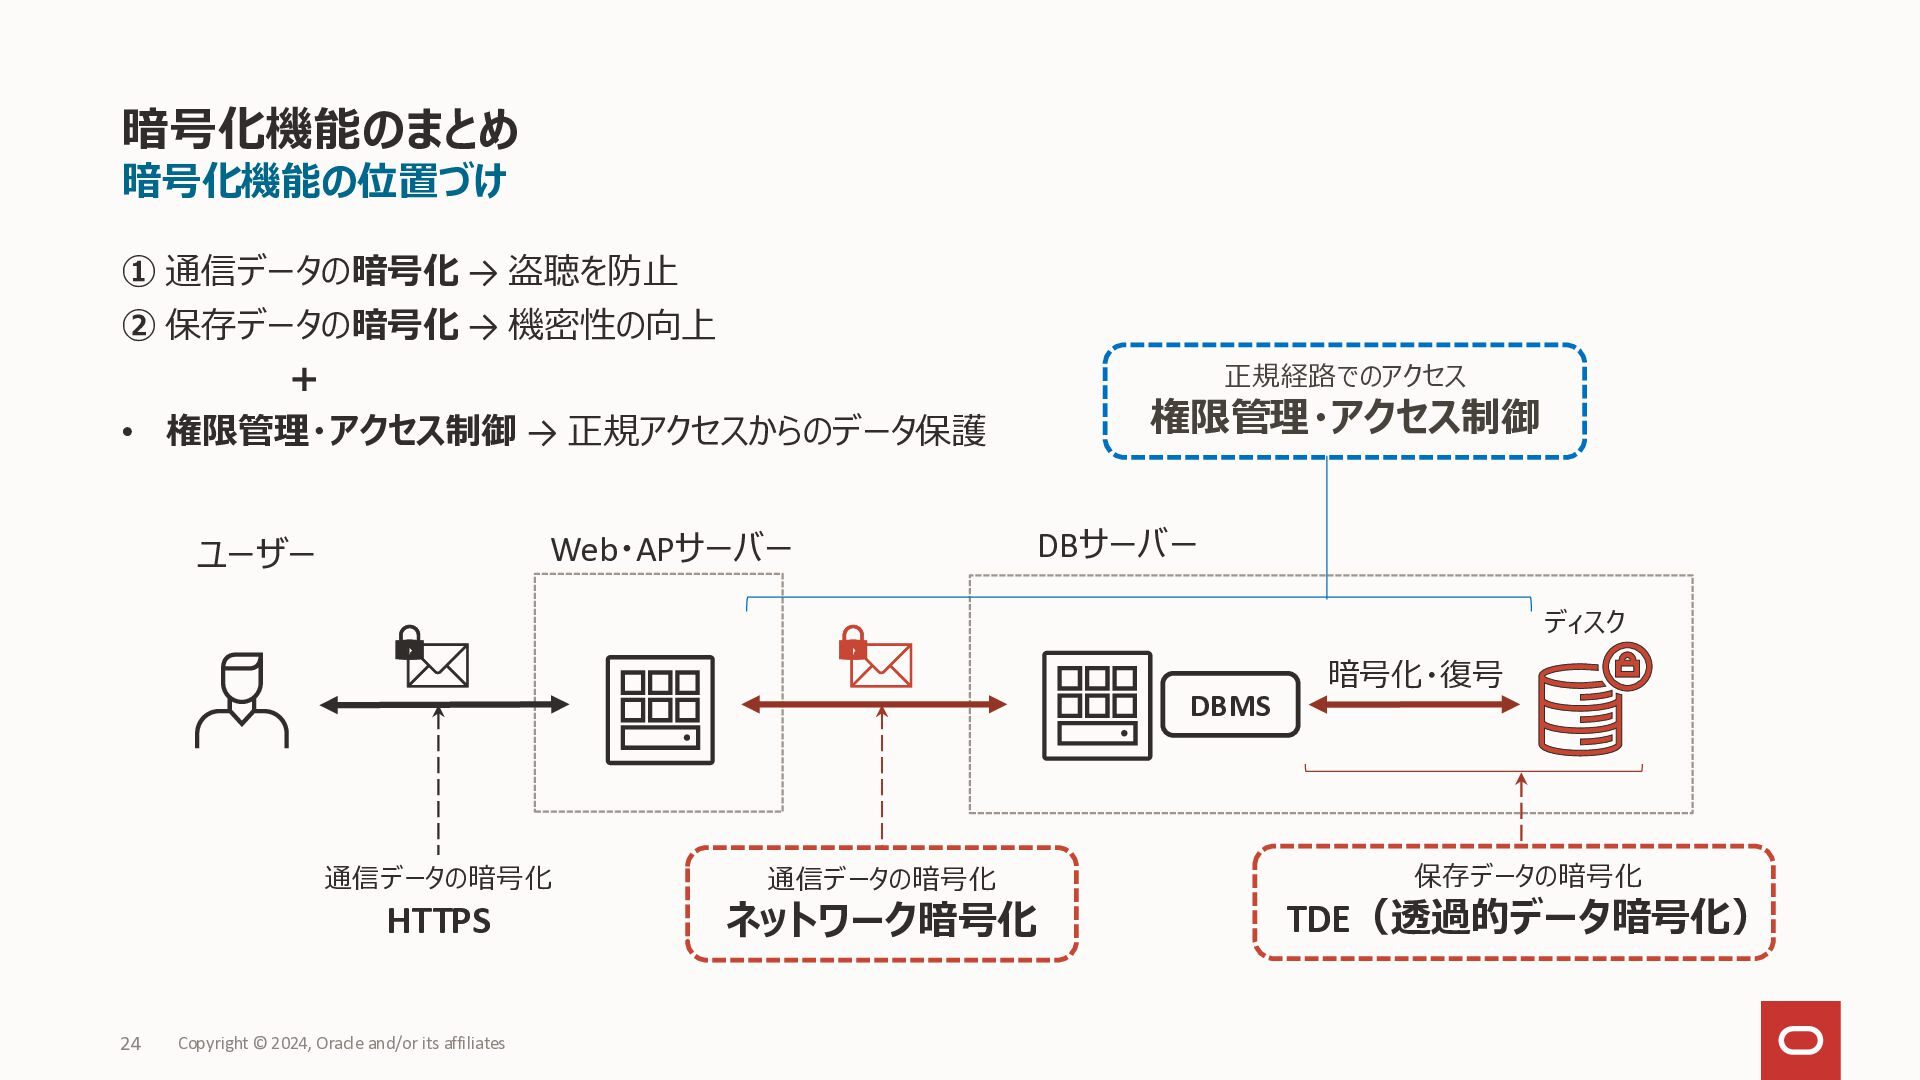
暗号化機能のまとめ 暗号化機能の位置づけ ① 通信データの暗号化 → 盗聴を防止 ② 保存データの暗号化 → 機密性の向上
+ • 権限管理・アクセス制御 → 正規アクセスからのデータ保護 ユーザー Web・APサーバー 正規経路でのアクセス 権限管理・アクセス制御 DBサーバー ディスク 暗号化・復号 DBMS 通信データの暗号化 HTTPS 24 Copyright © 2024, Oracle and/or its affiliates 通信データの暗号化 ネットワーク暗号化 保存データの暗号化 TDE(透過的データ暗号化) -
2. データ・マスキング 対象機能 ・ Oracle Data Redaction ・ Oracle Data
Masking and Subsetting ・ Oracle Data Safe – Masking機能 25 Copyright © 2024, Oracle and/or its affiliates -
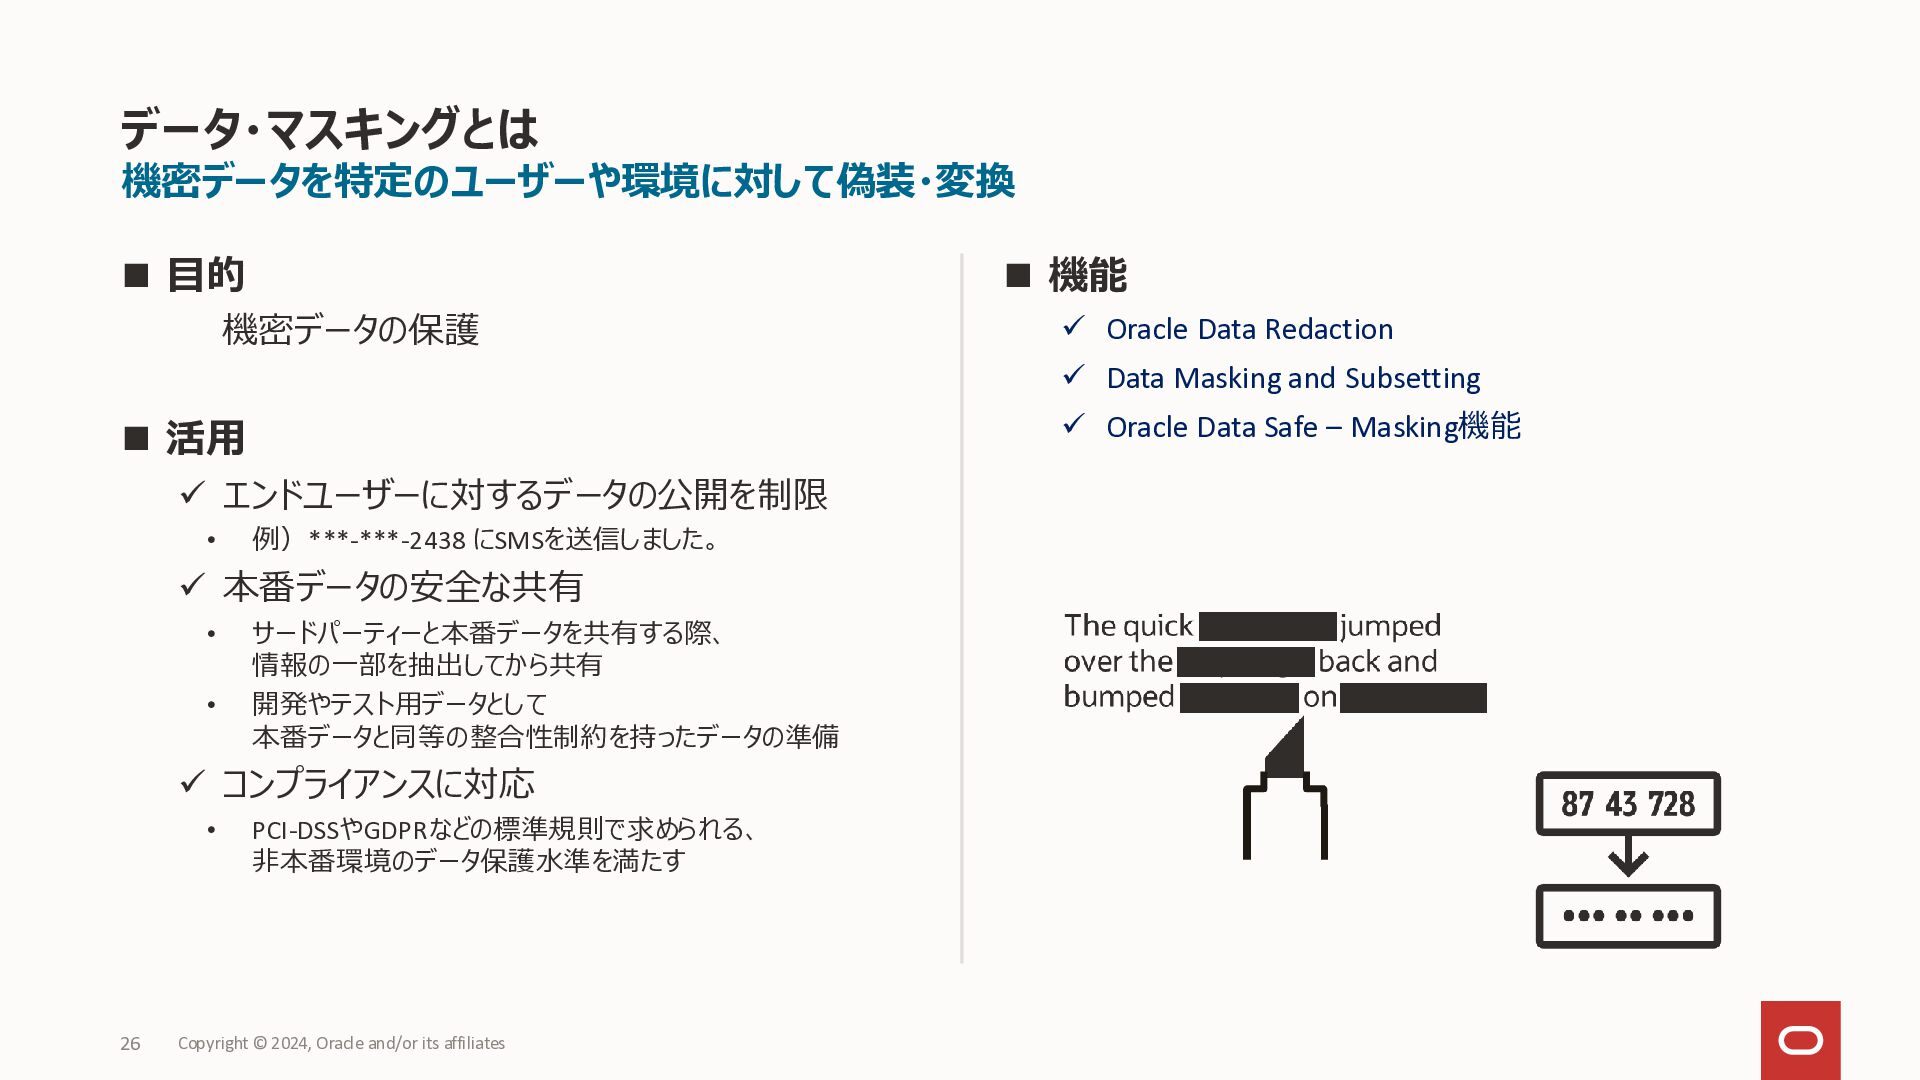
データ・マスキングとは 機密データを特定のユーザーや環境に対して偽装・変換 ◼ 目的 ◼ 機能 機密データの保護 ✓ Oracle Data
Redaction ✓ Data Masking and Subsetting ✓ Oracle Data Safe – Masking機能 ◼ 活用 ✓ エンドユーザーに対するデータの公開を制限 • 例)***-***-2438 にSMSを送信しました。 ✓ 本番データの安全な共有 • • サードパーティーと本番データを共有する際、 情報の一部を抽出してから共有 開発やテスト用データとして 本番データと同等の整合性制約を持ったデータの準備 ✓ コンプライアンスに対応 • 26 PCI-DSSやGDPRなどの標準規則で求められる、 非本番環境のデータ保護水準を満たす Copyright © 2024, Oracle and/or its affiliates -
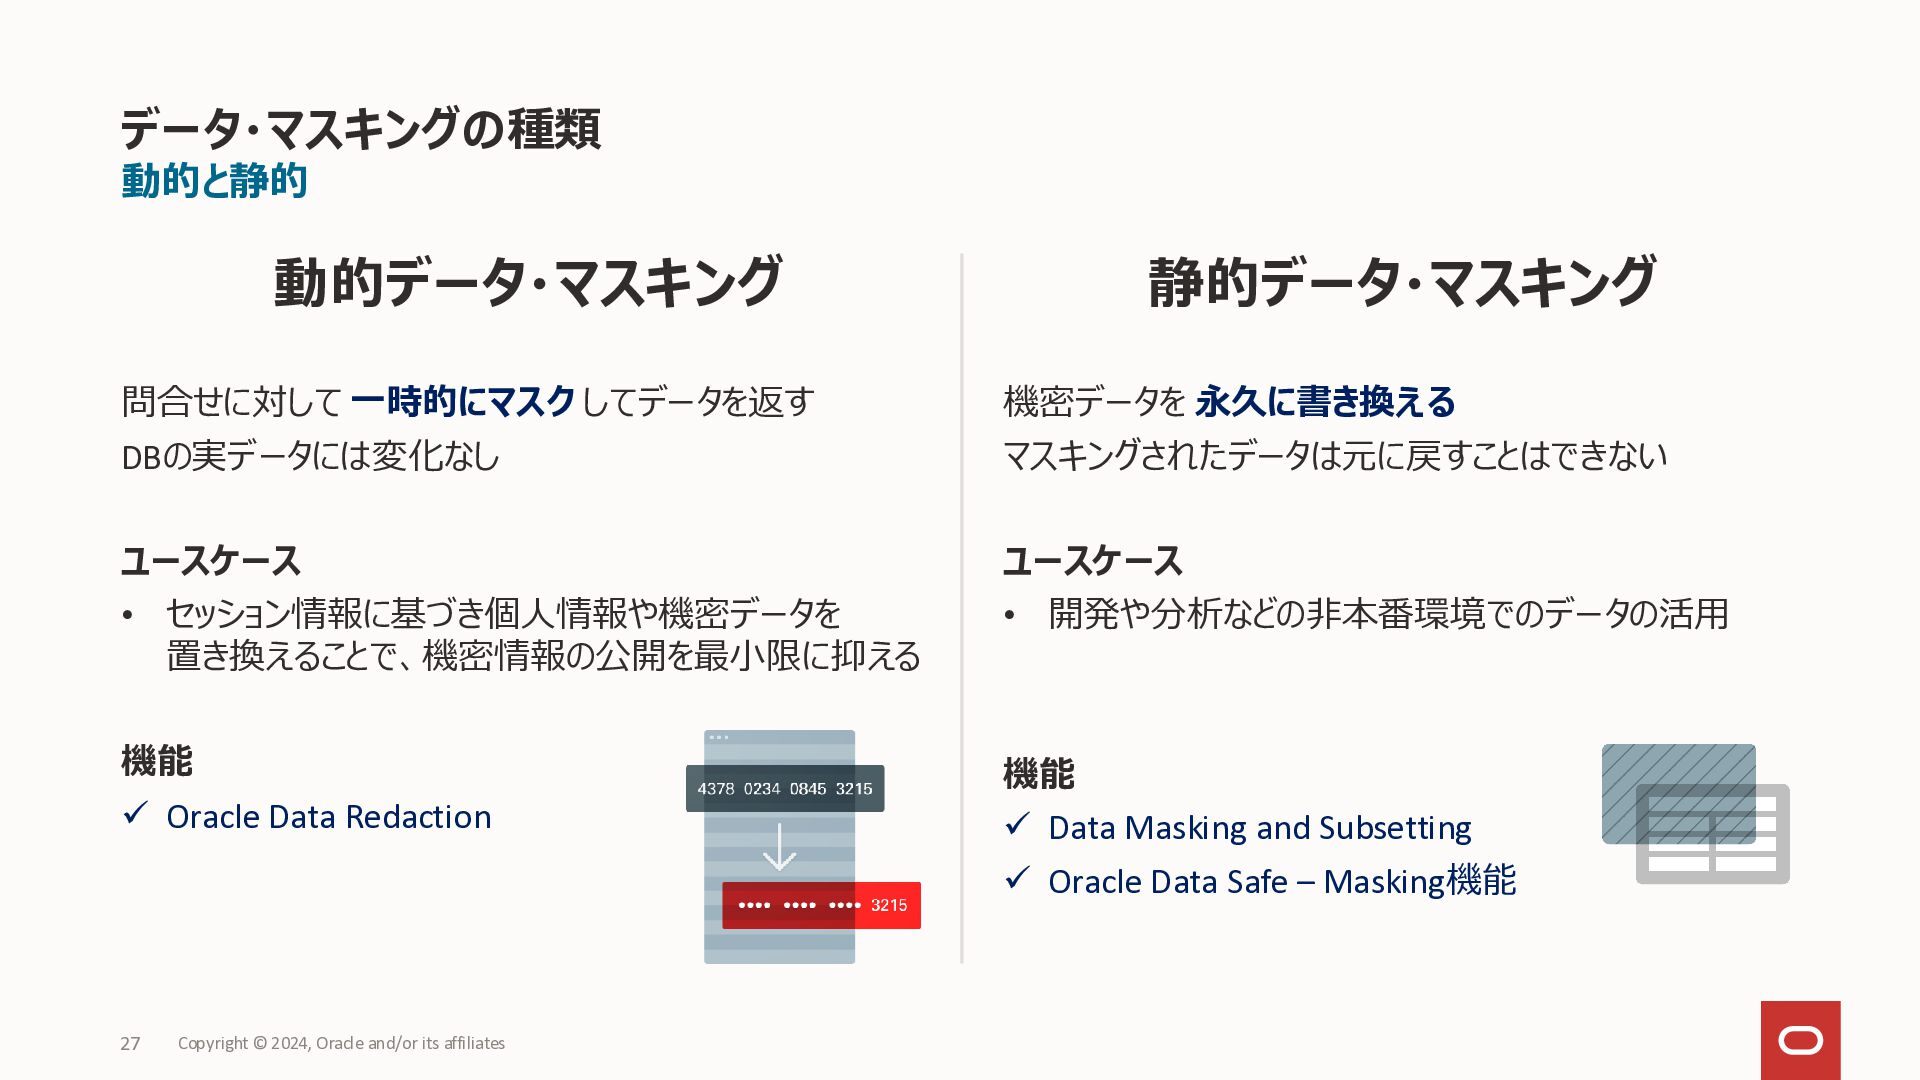
データ・マスキングの種類 動的と静的 動的データ・マスキング 静的データ・マスキング 問合せに対して 一時的にマスク してデータを返す DBの実データには変化なし 機密データを 永久に書き換える
マスキングされたデータは元に戻すことはできない ユースケース • セッション情報に基づき個人情報や機密データを 置き換えることで、機密情報の公開を最小限に抑える ユースケース • 開発や分析などの非本番環境でのデータの活用 機能 ✓ Oracle Data Redaction 機能 ✓ Data Masking and Subsetting ✓ Oracle Data Safe – Masking機能 27 Copyright © 2024, Oracle and/or its affiliates -
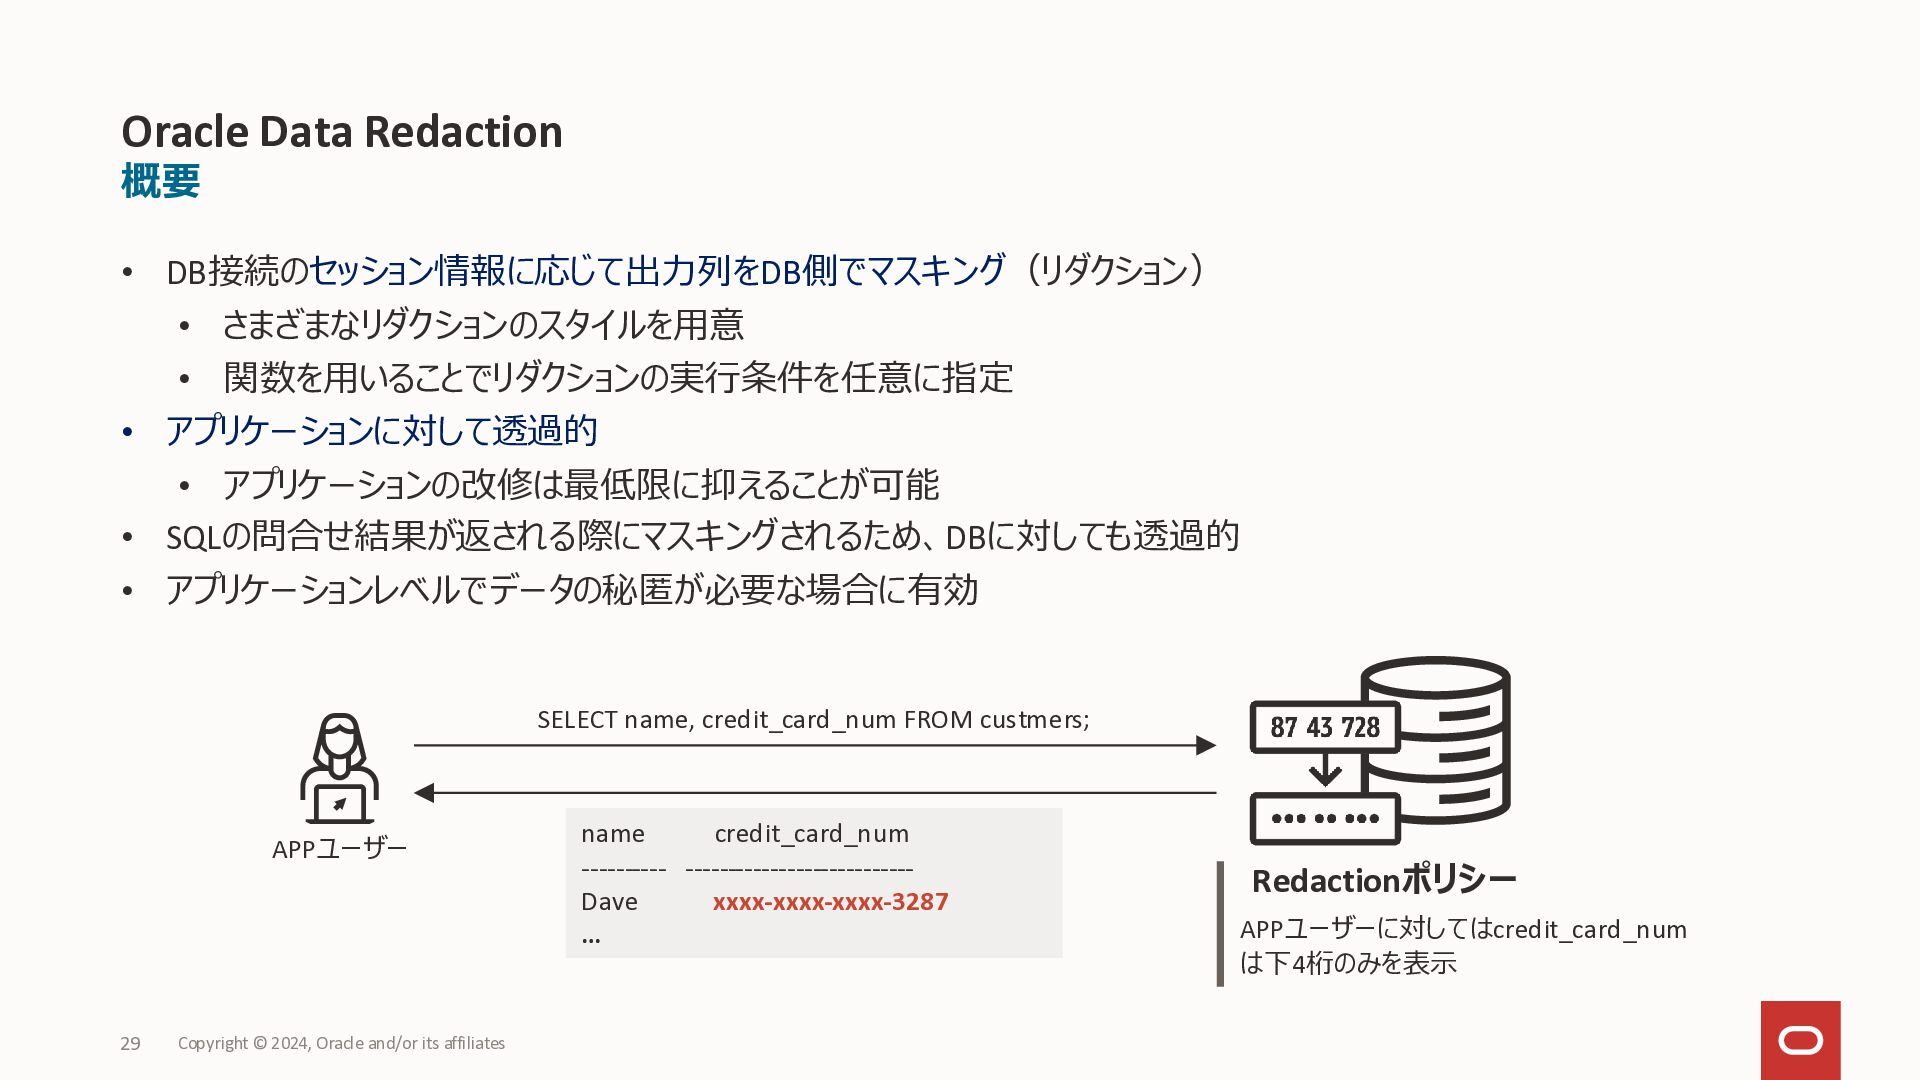
Oracle Data Redaction 概要 • DB接続のセッション情報に応じて出力列をDB側でマスキング(リダクション) • さまざまなリダクションのスタイルを用意 • 関数を用いることでリダクションの実行条件を任意に指定
• アプリケーションに対して透過的 • アプリケーションの改修は最低限に抑えることが可能 • SQLの問合せ結果が返される際にマスキングされるため、DBに対しても透過的 • アプリケーションレベルでデータの秘匿が必要な場合に有効 SELECT name, credit_card_num FROM custmers; APPユーザー 29 Copyright © 2024, Oracle and/or its affiliates name credit_card_num ---------- --------------------------Dave xxxx-xxxx-xxxx-3287 … Redactionポリシー APPユーザーに対してはcredit_card_num は下4桁のみを表示 -
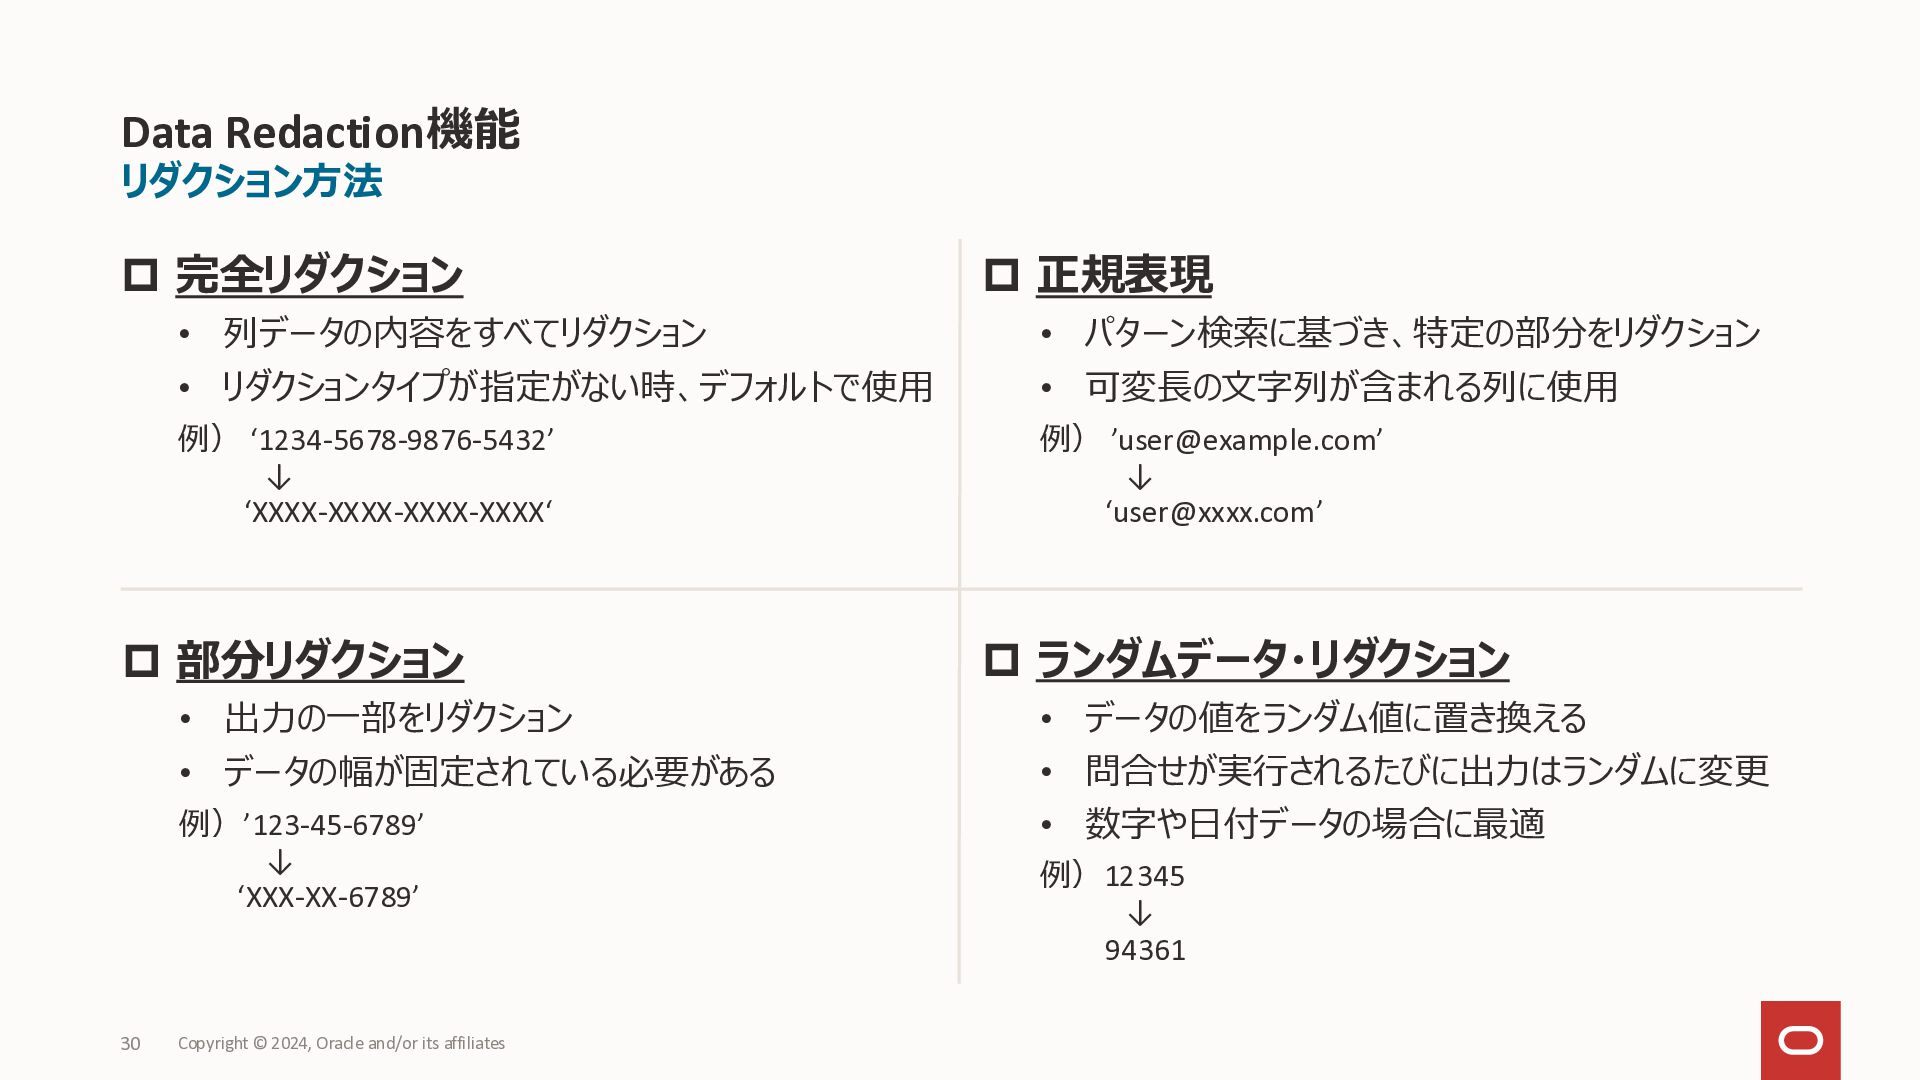
Data Redaction機能 リダクション方法 完全リダクション • 列データの内容をすべてリダクション • リダクションタイプが指定がない時、デフォルトで使用 •
パターン検索に基づき、特定の部分をリダクション • 可変長の文字列が含まれる列に使用 例) ‘1234-5678-9876-5432’ ↓ ‘XXXX-XXXX-XXXX-XXXX‘ 例) ’[email protected]’ ↓ ‘[email protected]’ 部分リダクション • 出力の一部をリダクション • データの幅が固定されている必要がある 例)’123-45-6789’ ↓ ‘XXX-XX-6789’ 30 正規表現 Copyright © 2024, Oracle and/or its affiliates ランダムデータ・リダクション • データの値をランダム値に置き換える • 問合せが実行されるたびに出力はランダムに変更 • 数字や日付データの場合に最適 例)12345 ↓ 94361 -
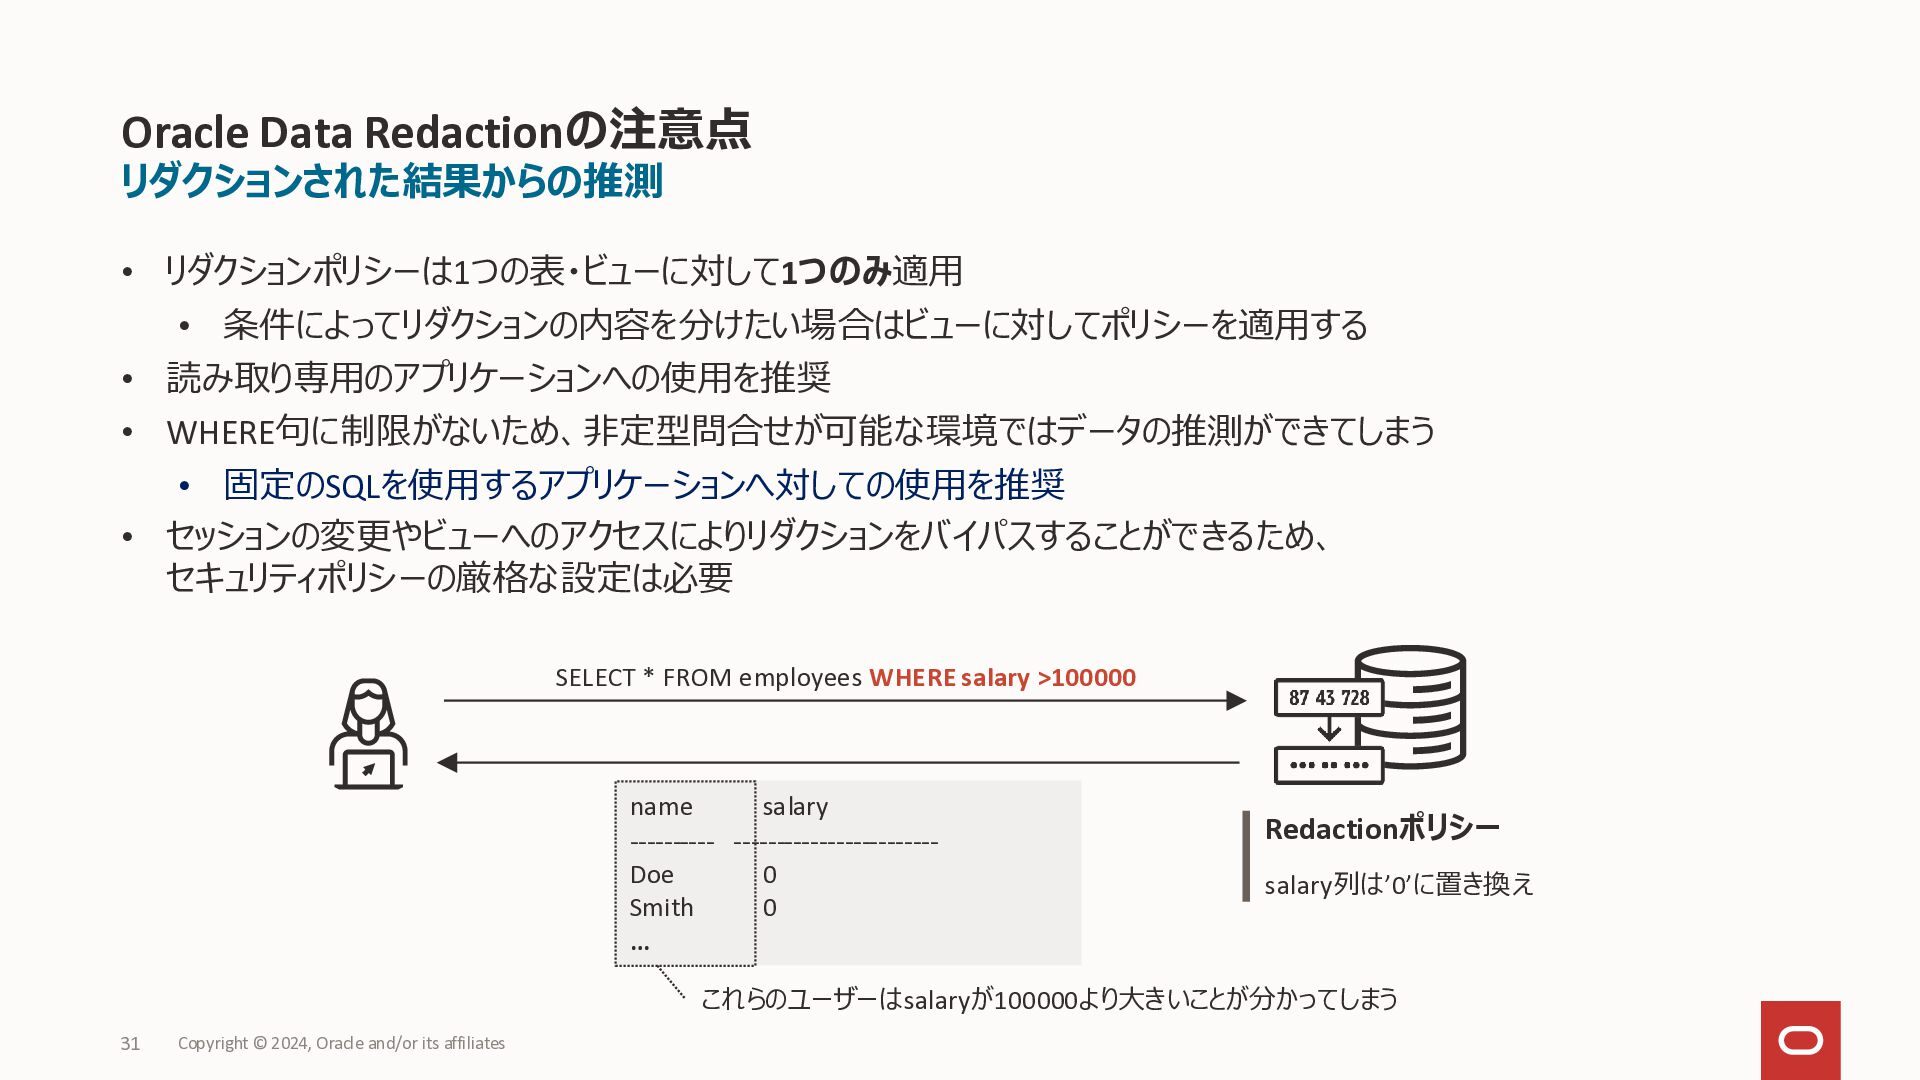
Oracle Data Redactionの注意点 リダクションされた結果からの推測 • リダクションポリシーは1つの表・ビューに対して1つのみ適用 • 条件によってリダクションの内容を分けたい場合はビューに対してポリシーを適用する • 読み取り専用のアプリケーションへの使用を推奨
• WHERE句に制限がないため、非定型問合せが可能な環境ではデータの推測ができてしまう • 固定のSQLを使用するアプリケーションへ対しての使用を推奨 • セッションの変更やビューへのアクセスによりリダクションをバイパスすることができるため、 セキュリティポリシーの厳格な設定は必要 SELECT * FROM employees WHERE salary >100000 name salary ---------- -----------------------Doe 0 Smith 0 … Redactionポリシー salary列は’0’に置き換え これらのユーザーはsalaryが100000より大きいことが分かってしまう 31 Copyright © 2024, Oracle and/or its affiliates -
Oracle Data Masking and Subsetting 32 Copyright © 2024, Oracle
and/or its affiliates -
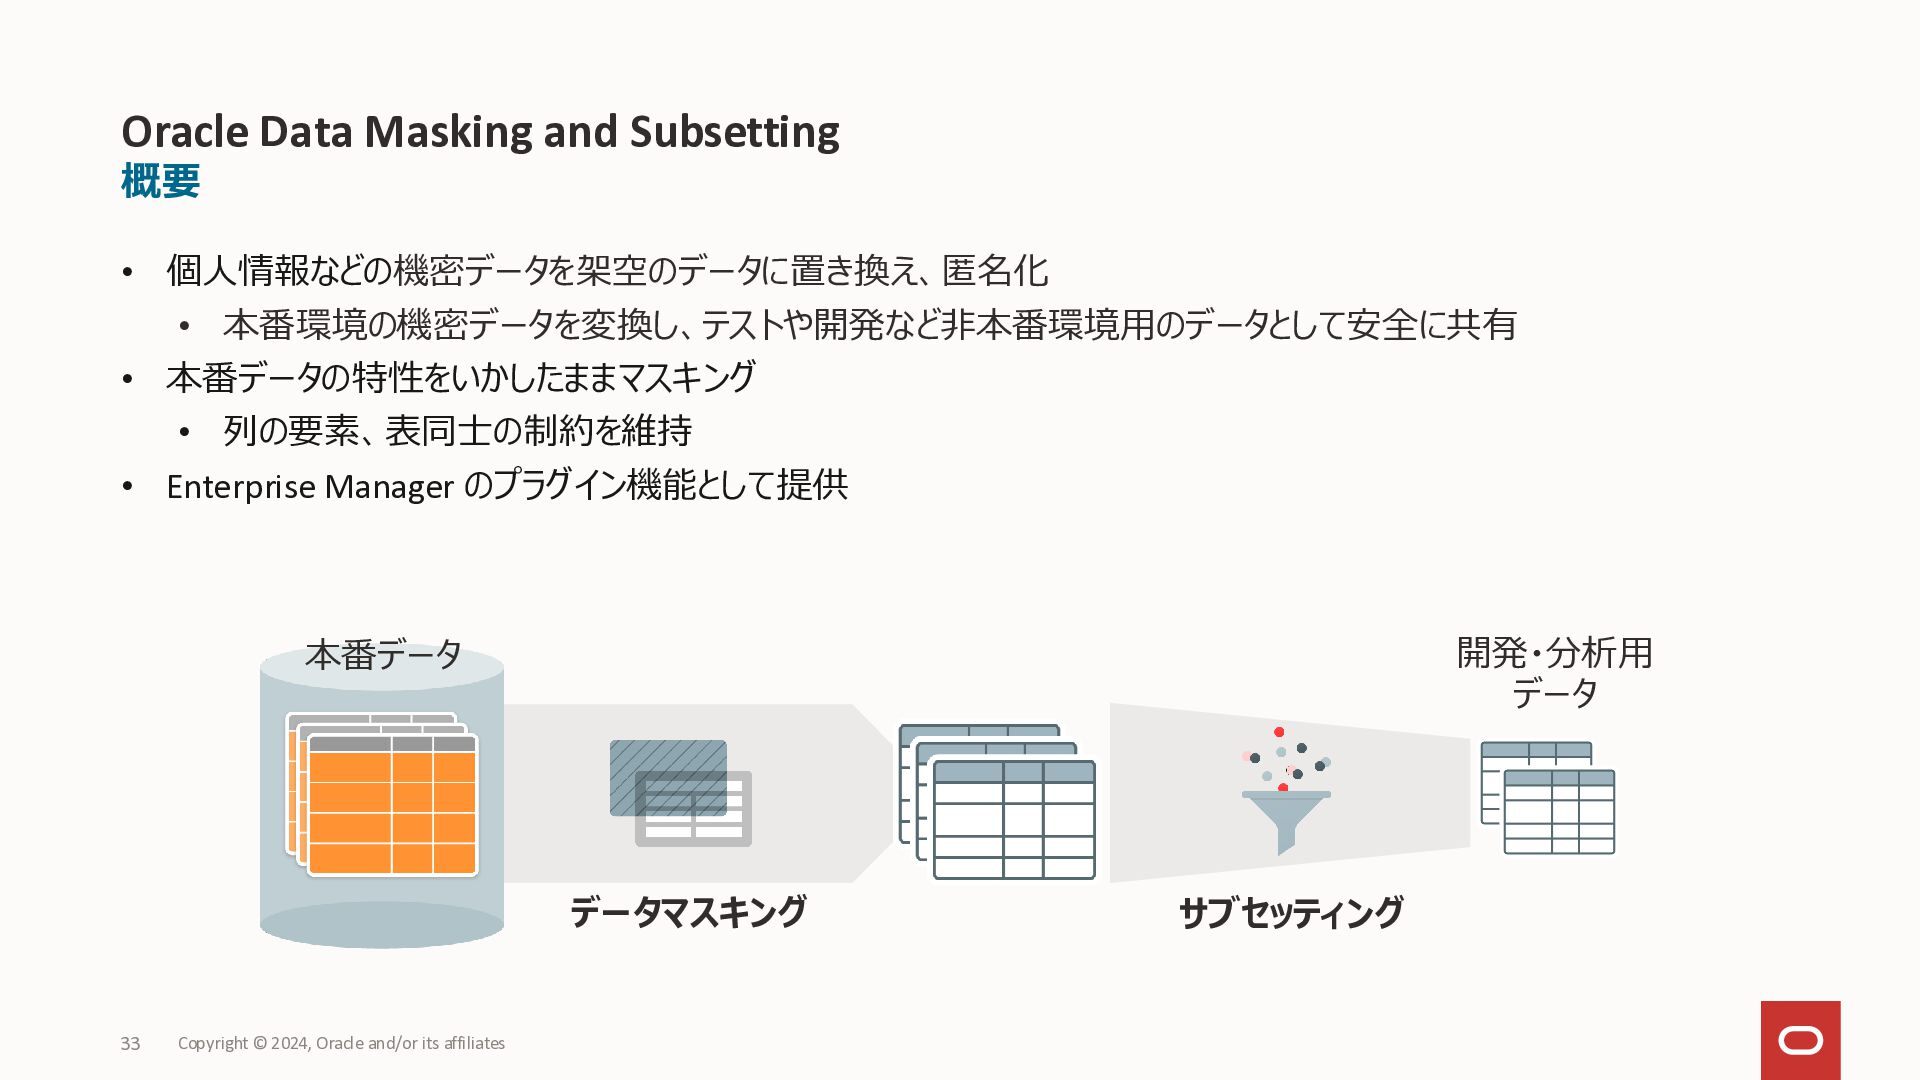
Oracle Data Masking and Subsetting 概要 • 個人情報などの機密データを架空のデータに置き換え、匿名化 • 本番環境の機密データを変換し、テストや開発など非本番環境用のデータとして安全に共有
• 本番データの特性をいかしたままマスキング • 列の要素、表同士の制約を維持 • Enterprise Manager のプラグイン機能として提供 開発・分析用 データ 本番データ データマスキング 33 Copyright © 2024, Oracle and/or its affiliates サブセッティング -
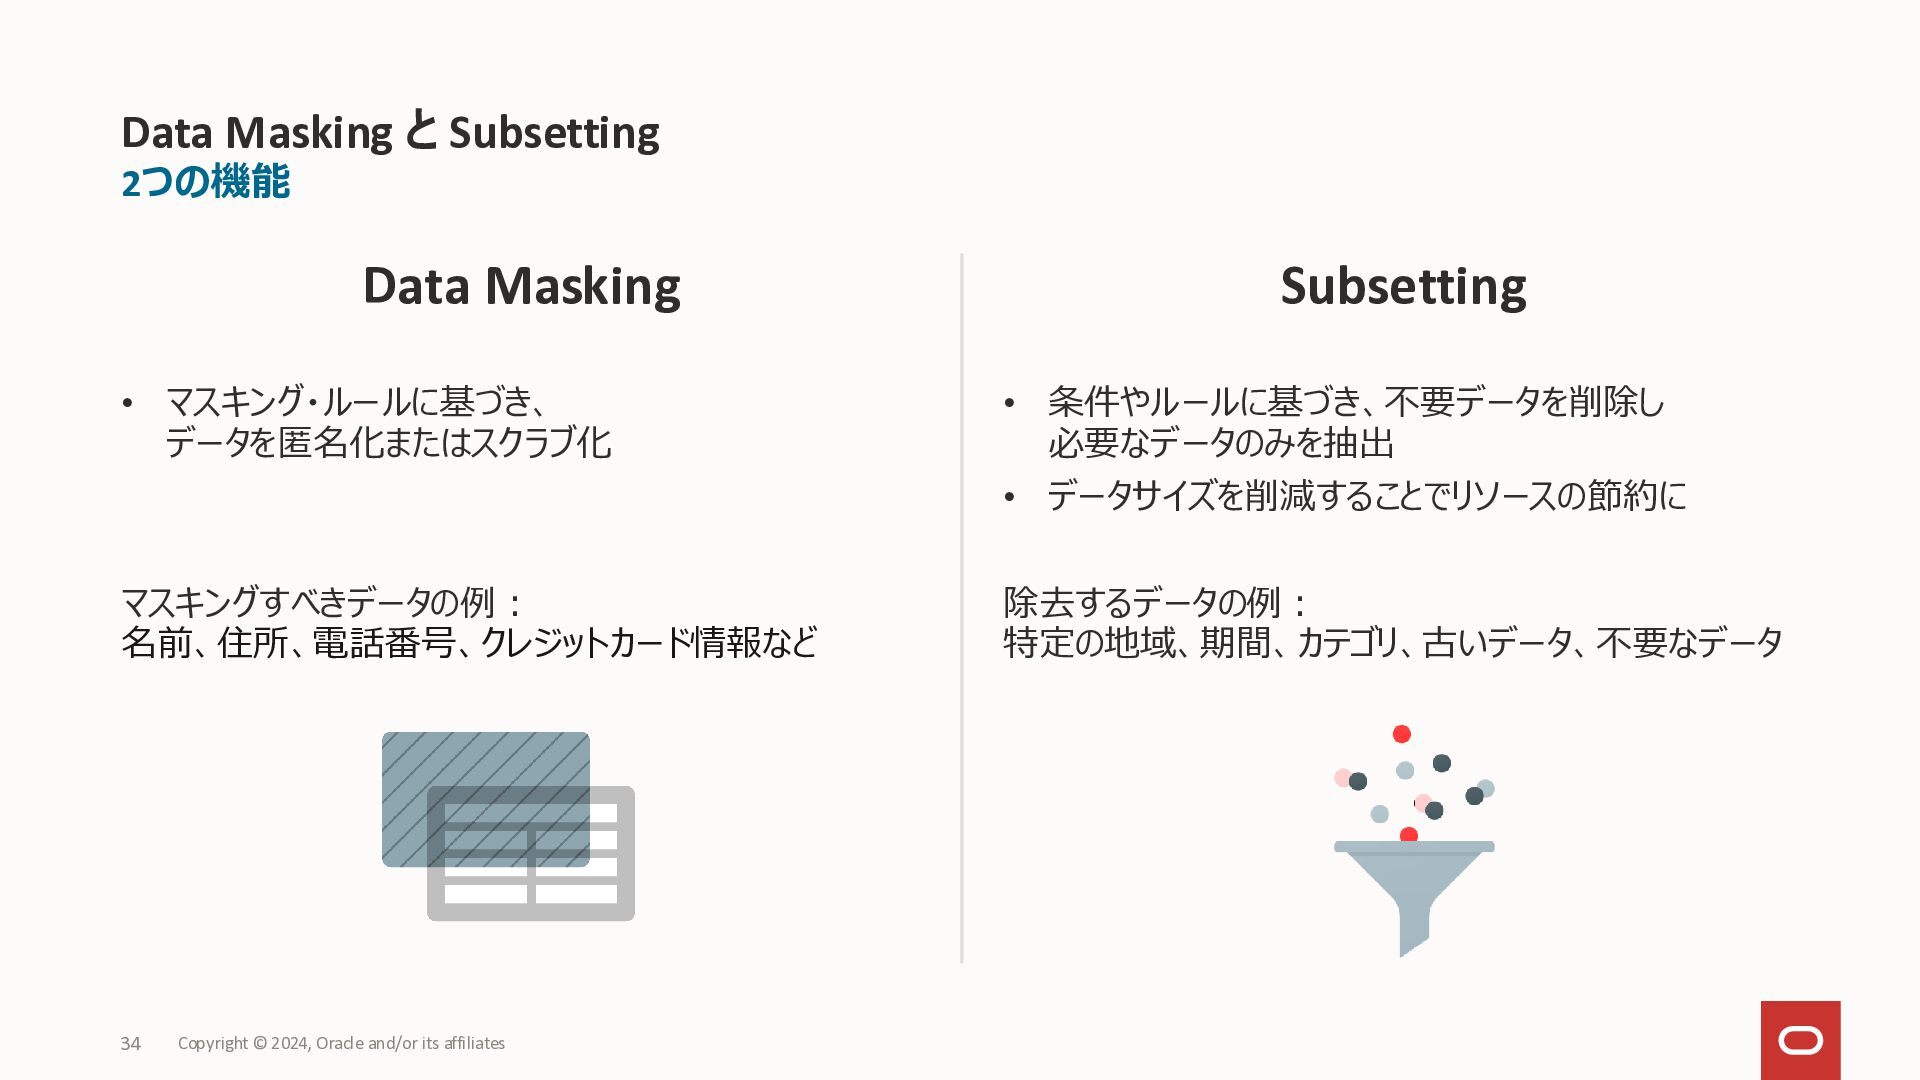
Data Masking と Subsetting 2つの機能 Data Masking Subsetting • マスキング・ルールに基づき、
データを匿名化またはスクラブ化 • 条件やルールに基づき、不要データを削除し 必要なデータのみを抽出 • データサイズを削減することでリソースの節約に マスキングすべきデータの例: 名前、住所、電話番号、クレジットカード情報など 除去するデータの例: 特定の地域、期間、カテゴリ、古いデータ、不要なデータ 34 Copyright © 2024, Oracle and/or its affiliates -
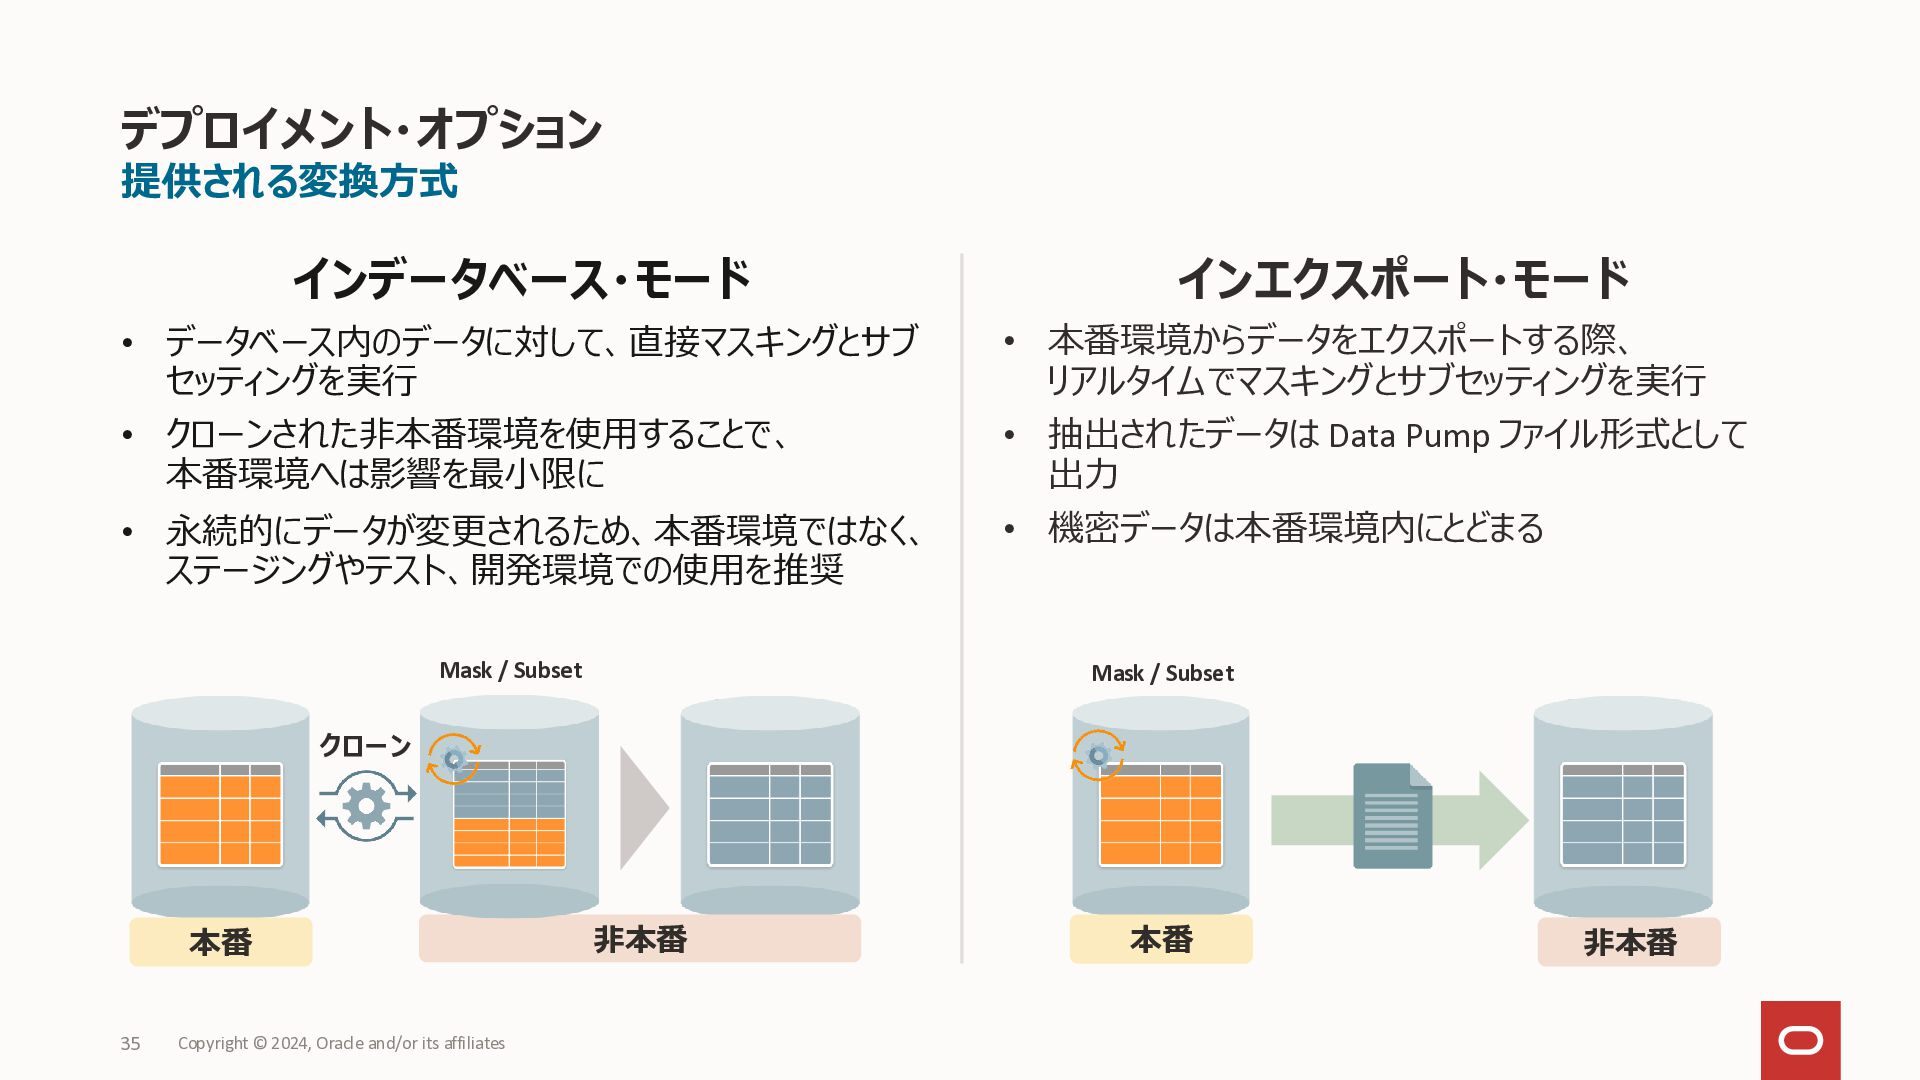
デプロイメント・オプション 提供される変換方式 インデータベース・モード • データベース内のデータに対して、直接マスキングとサブ セッティングを実行 • クローンされた非本番環境を使用することで、 本番環境へは影響を最小限に •
永続的にデータが変更されるため、本番環境ではなく、 ステージングやテスト、開発環境での使用を推奨 Mask / Subset インエクスポート・モード • 本番環境からデータをエクスポートする際、 リアルタイムでマスキングとサブセッティングを実行 • 抽出されたデータは Data Pump ファイル形式として 出力 • 機密データは本番環境内にとどまる Mask / Subset クローン 本番 35 Copyright © 2024, Oracle and/or its affiliates 非本番 本番 非本番 -
Oracle Data Safe – Masking機能 36 Copyright © 2024, Oracle
and/or its affiliates -
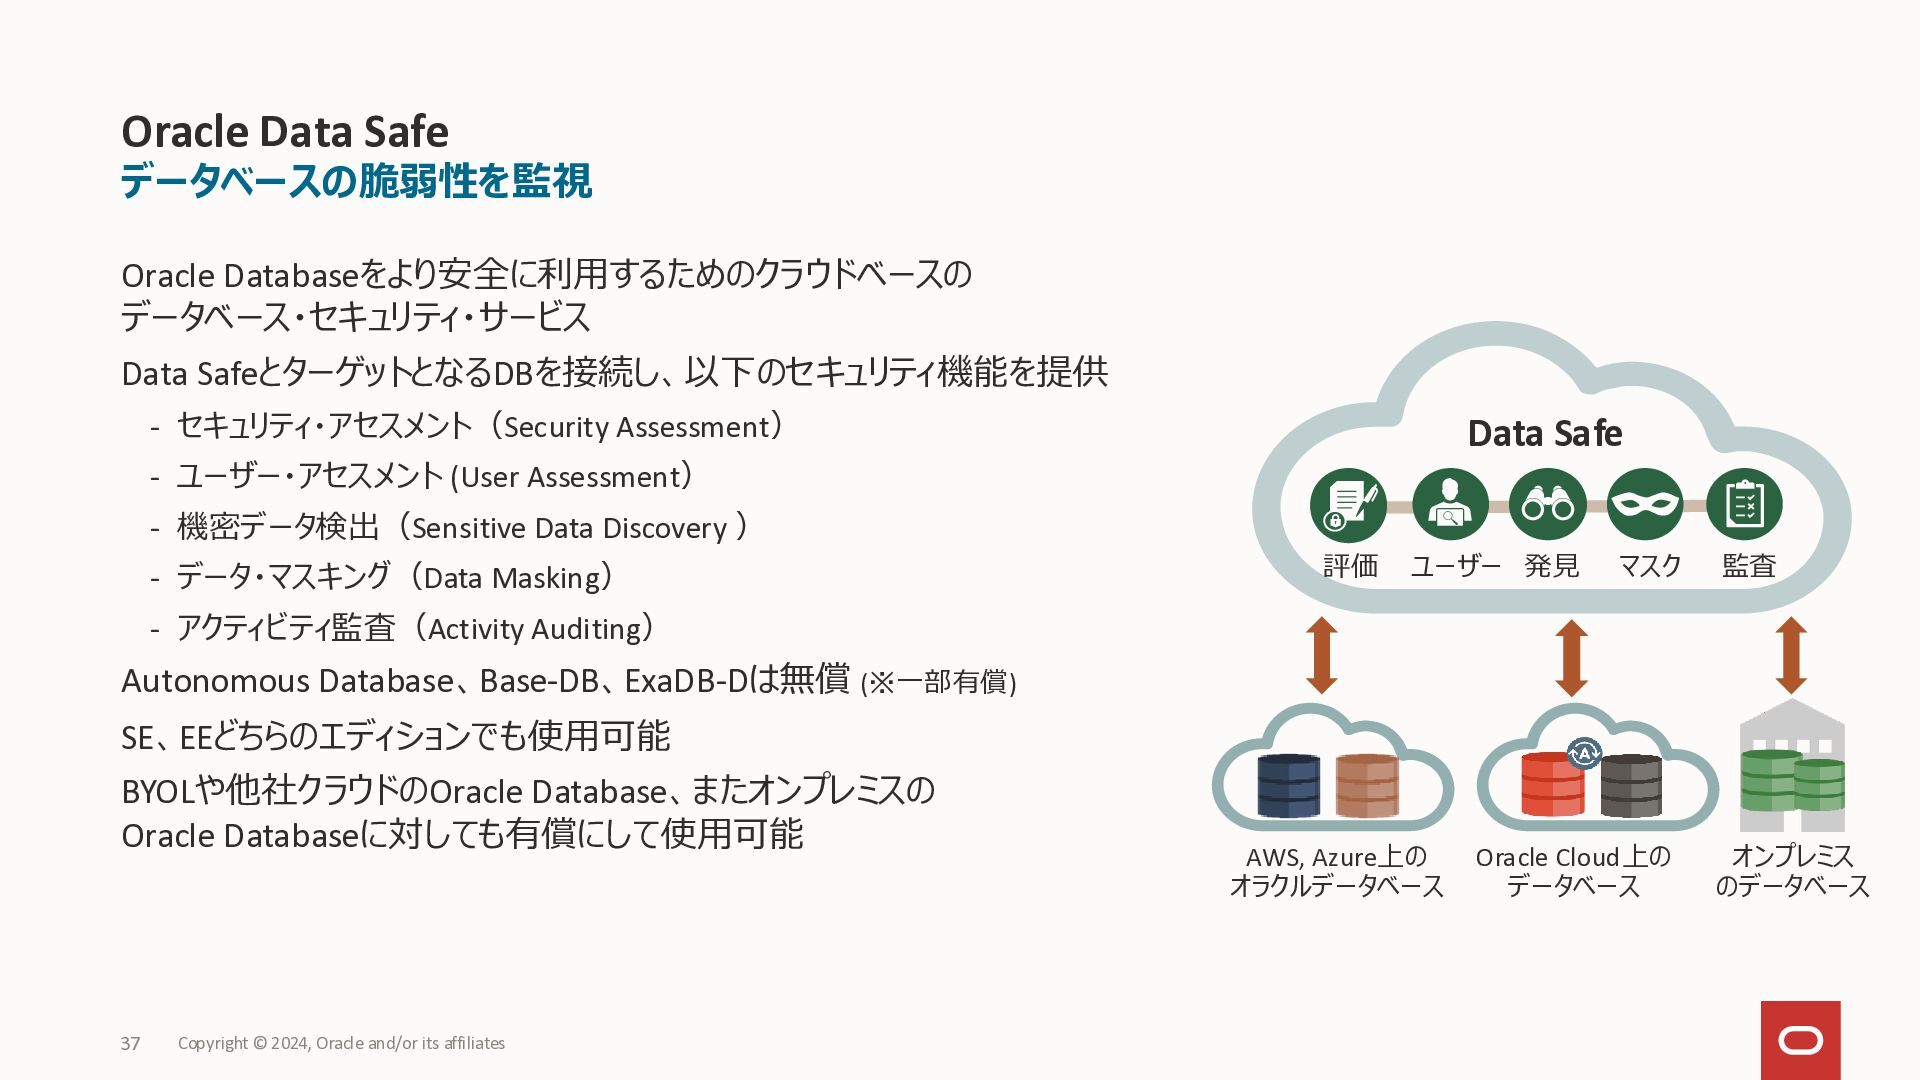
Oracle Data Safe データベースの脆弱性を監視 Oracle Databaseをより安全に利用するためのクラウドベースの データベース・セキュリティ・サービス Data SafeとターゲットとなるDBを接続し、以下のセキュリティ機能を提供 -
セキュリティ・アセスメント(Security Assessment) Data Safe - ユーザー・アセスメント (User Assessment) - 機密データ検出(Sensitive Data Discovery ) - データ・マスキング(Data Masking) 評価 ユーザー 発見 マスク 監査 - アクティビティ監査(Activity Auditing) Autonomous Database、Base-DB、ExaDB-Dは無償 (※一部有償) SE、EEどちらのエディションでも使用可能 BYOLや他社クラウドのOracle Database、またオンプレミスの Oracle Databaseに対しても有償にして使用可能 37 Copyright © 2024, Oracle and/or its affiliates AWS, Azure上の オラクルデータベース Oracle Cloud上の データベース オンプレミス のデータベース -
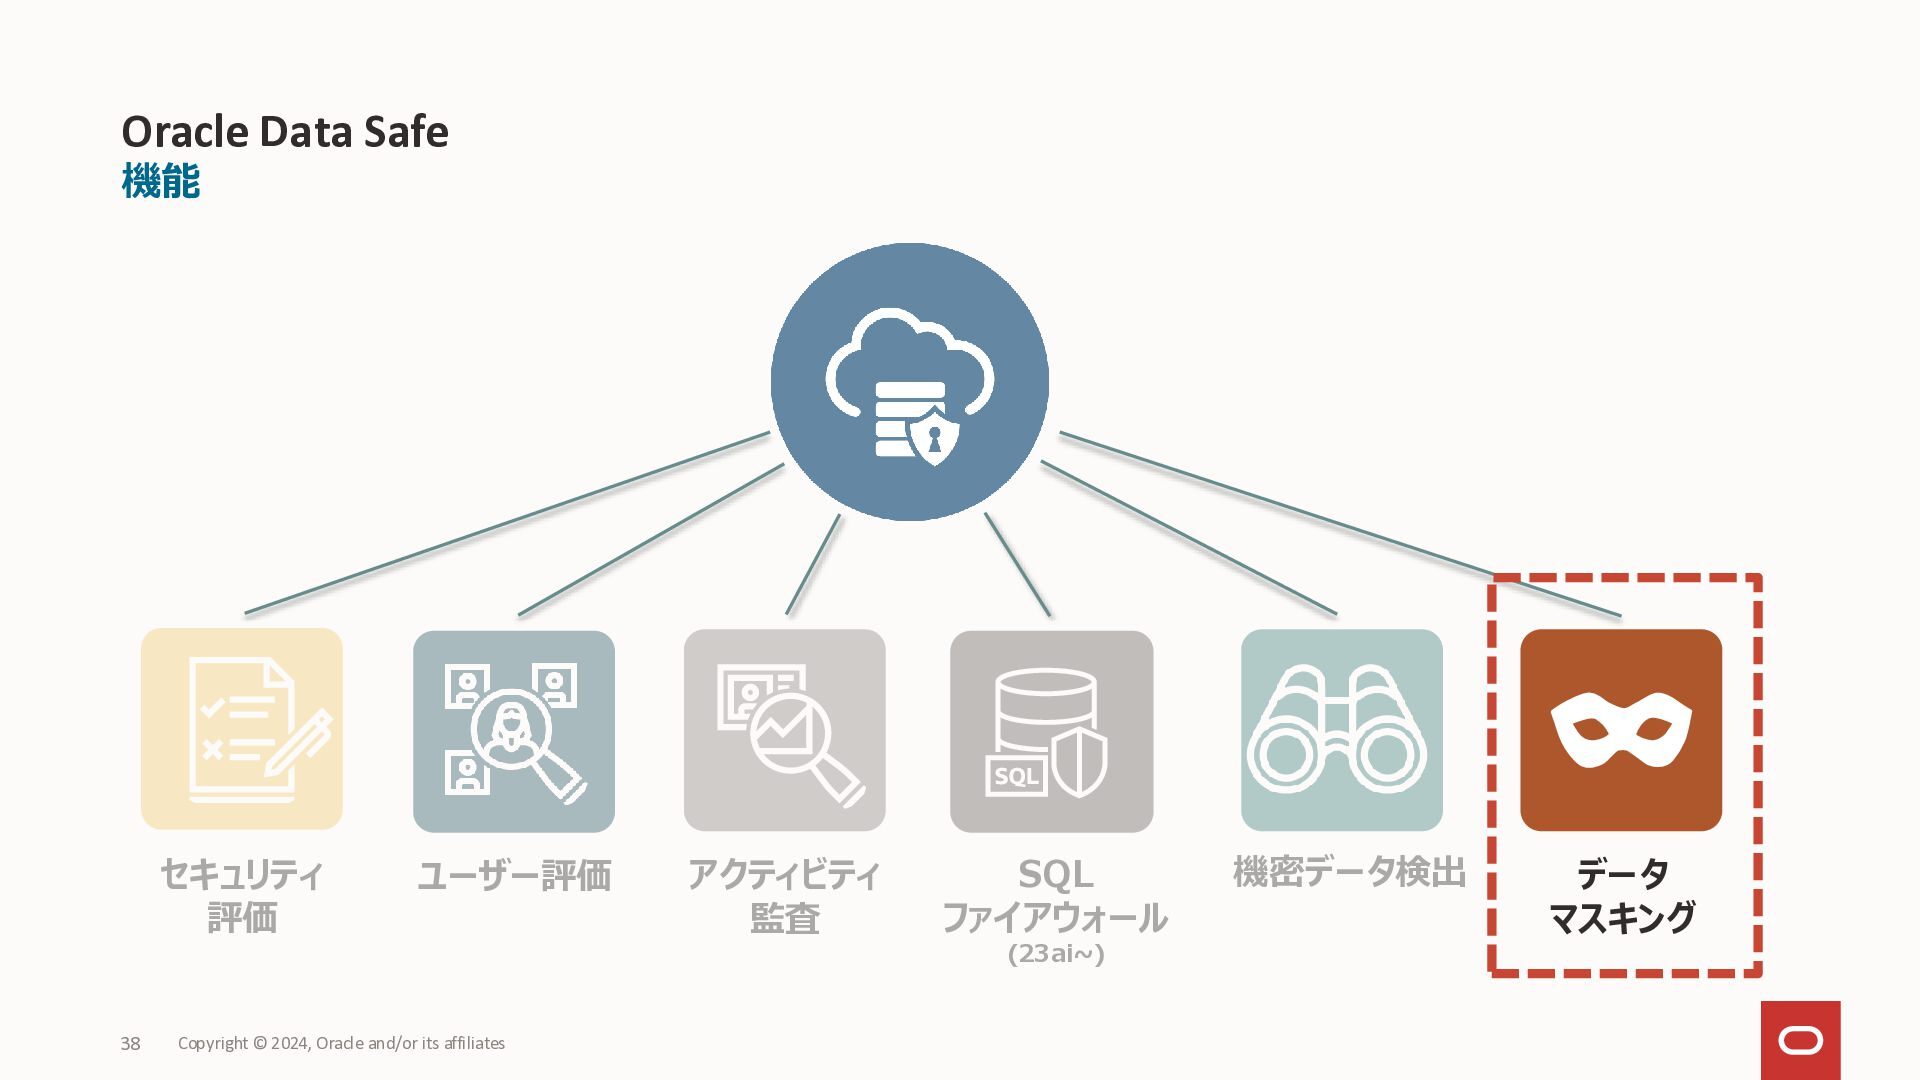
Oracle Data Safe 機能 セキュリティ 評価 ユーザー評価 アクティビティ 監査 SQL
ファイアウォール (23ai~) 38 Copyright © 2024, Oracle and/or its affiliates 機密データ検出 データ マスキング -
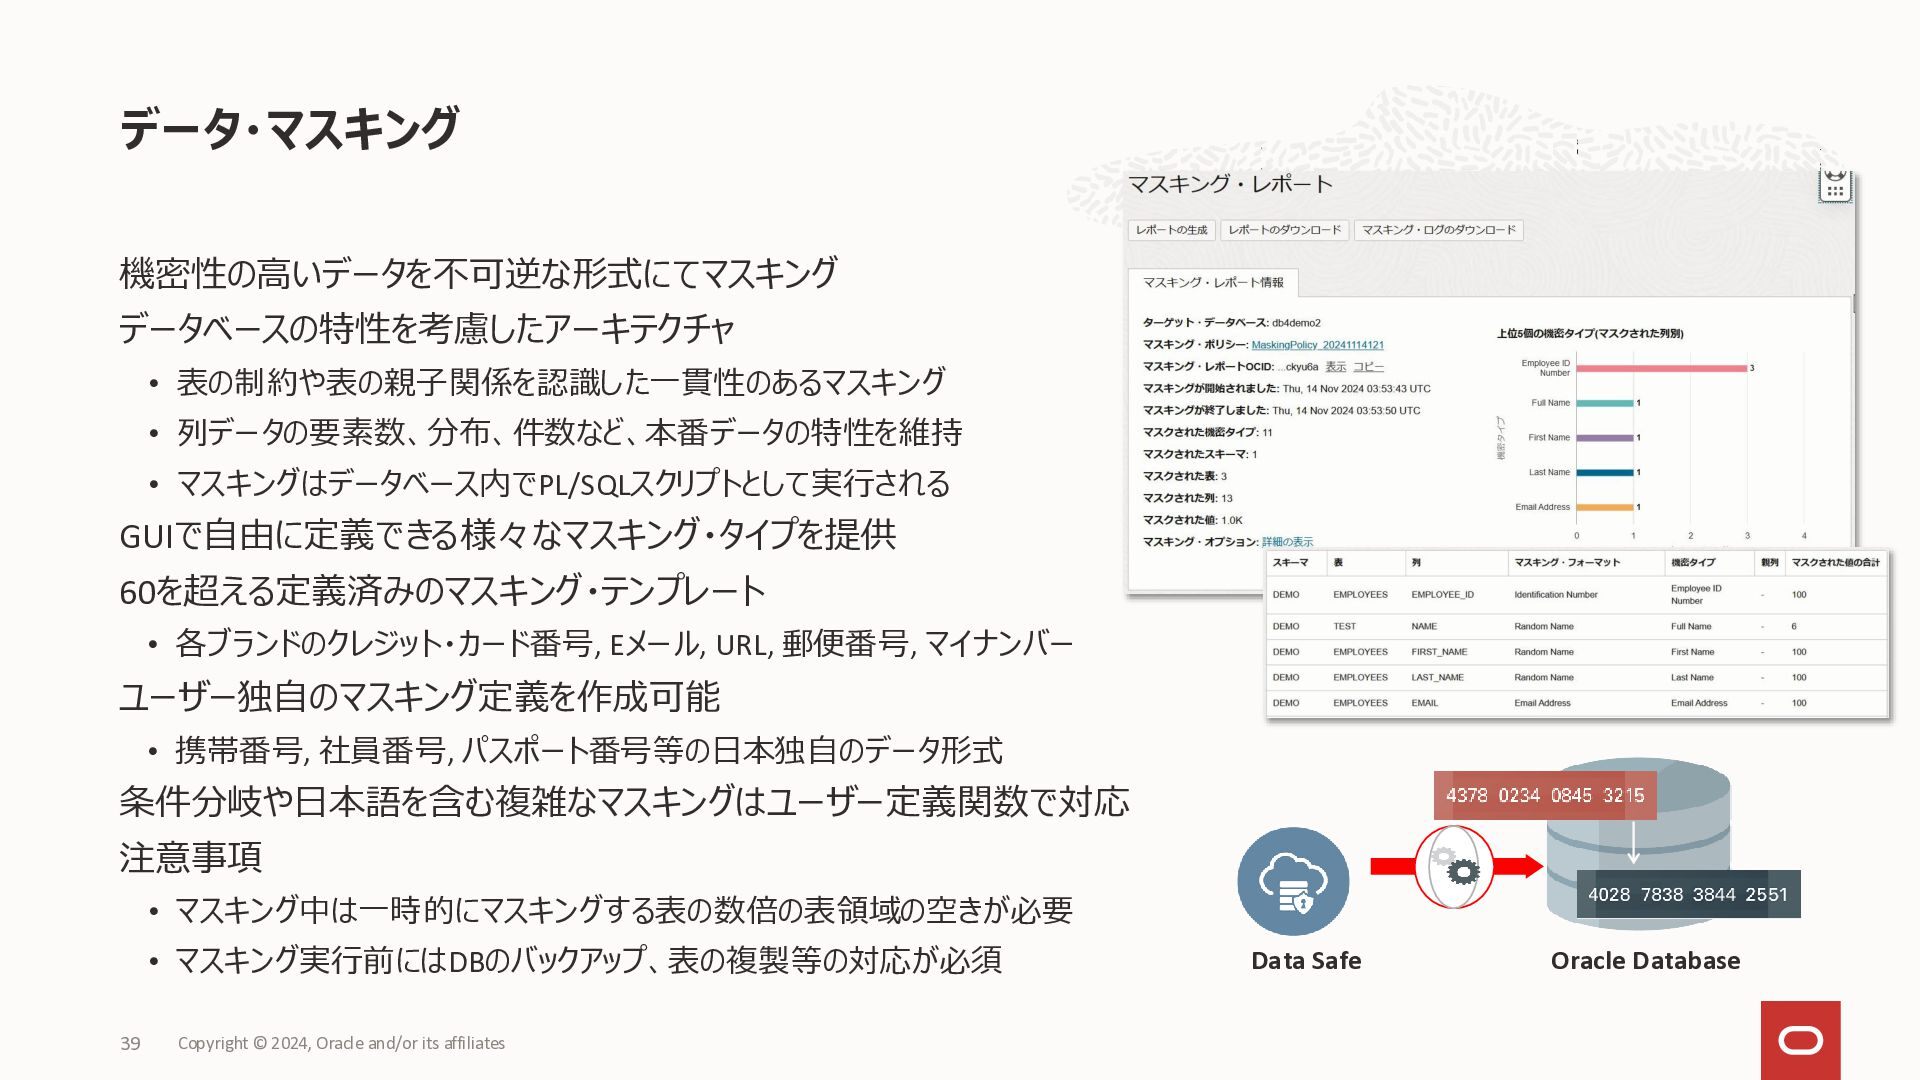
データ・マスキング 機密性の高いデータを不可逆な形式にてマスキング データベースの特性を考慮したアーキテクチャ • 表の制約や表の親子関係を認識した一貫性のあるマスキング • 列データの要素数、分布、件数など、本番データの特性を維持 • マスキングはデータベース内でPL/SQLスクリプトとして実行される GUIで自由に定義できる様々なマスキング・タイプを提供
60を超える定義済みのマスキング・テンプレート • 各ブランドのクレジット・カード番号, Eメール, URL, 郵便番号, マイナンバー ユーザー独自のマスキング定義を作成可能 • 携帯番号, 社員番号, パスポート番号等の日本独自のデータ形式 条件分岐や日本語を含む複雑なマスキングはユーザー定義関数で対応 注意事項 • マスキング中は一時的にマスキングする表の数倍の表領域の空きが必要 • マスキング実行前にはDBのバックアップ、表の複製等の対応が必須 39 Copyright © 2024, Oracle and/or its affiliates Data Safe Oracle Database -
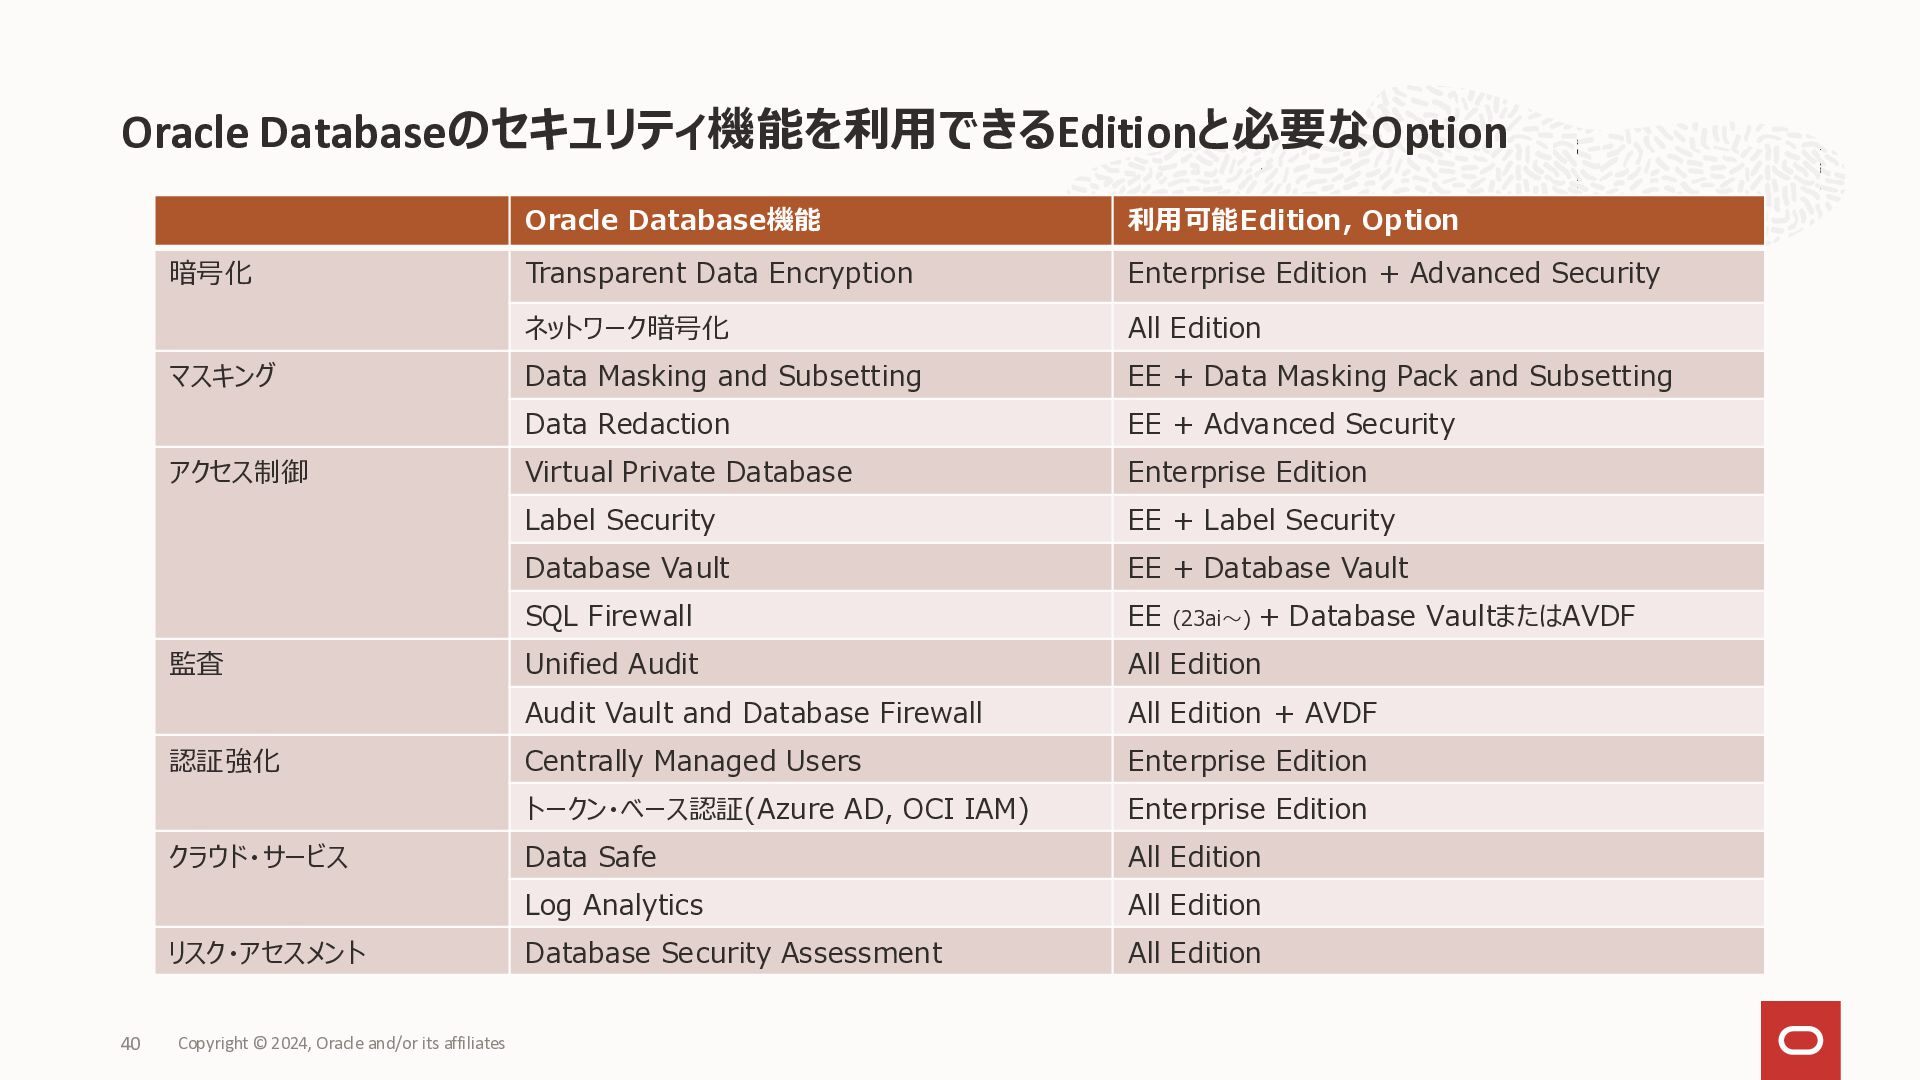
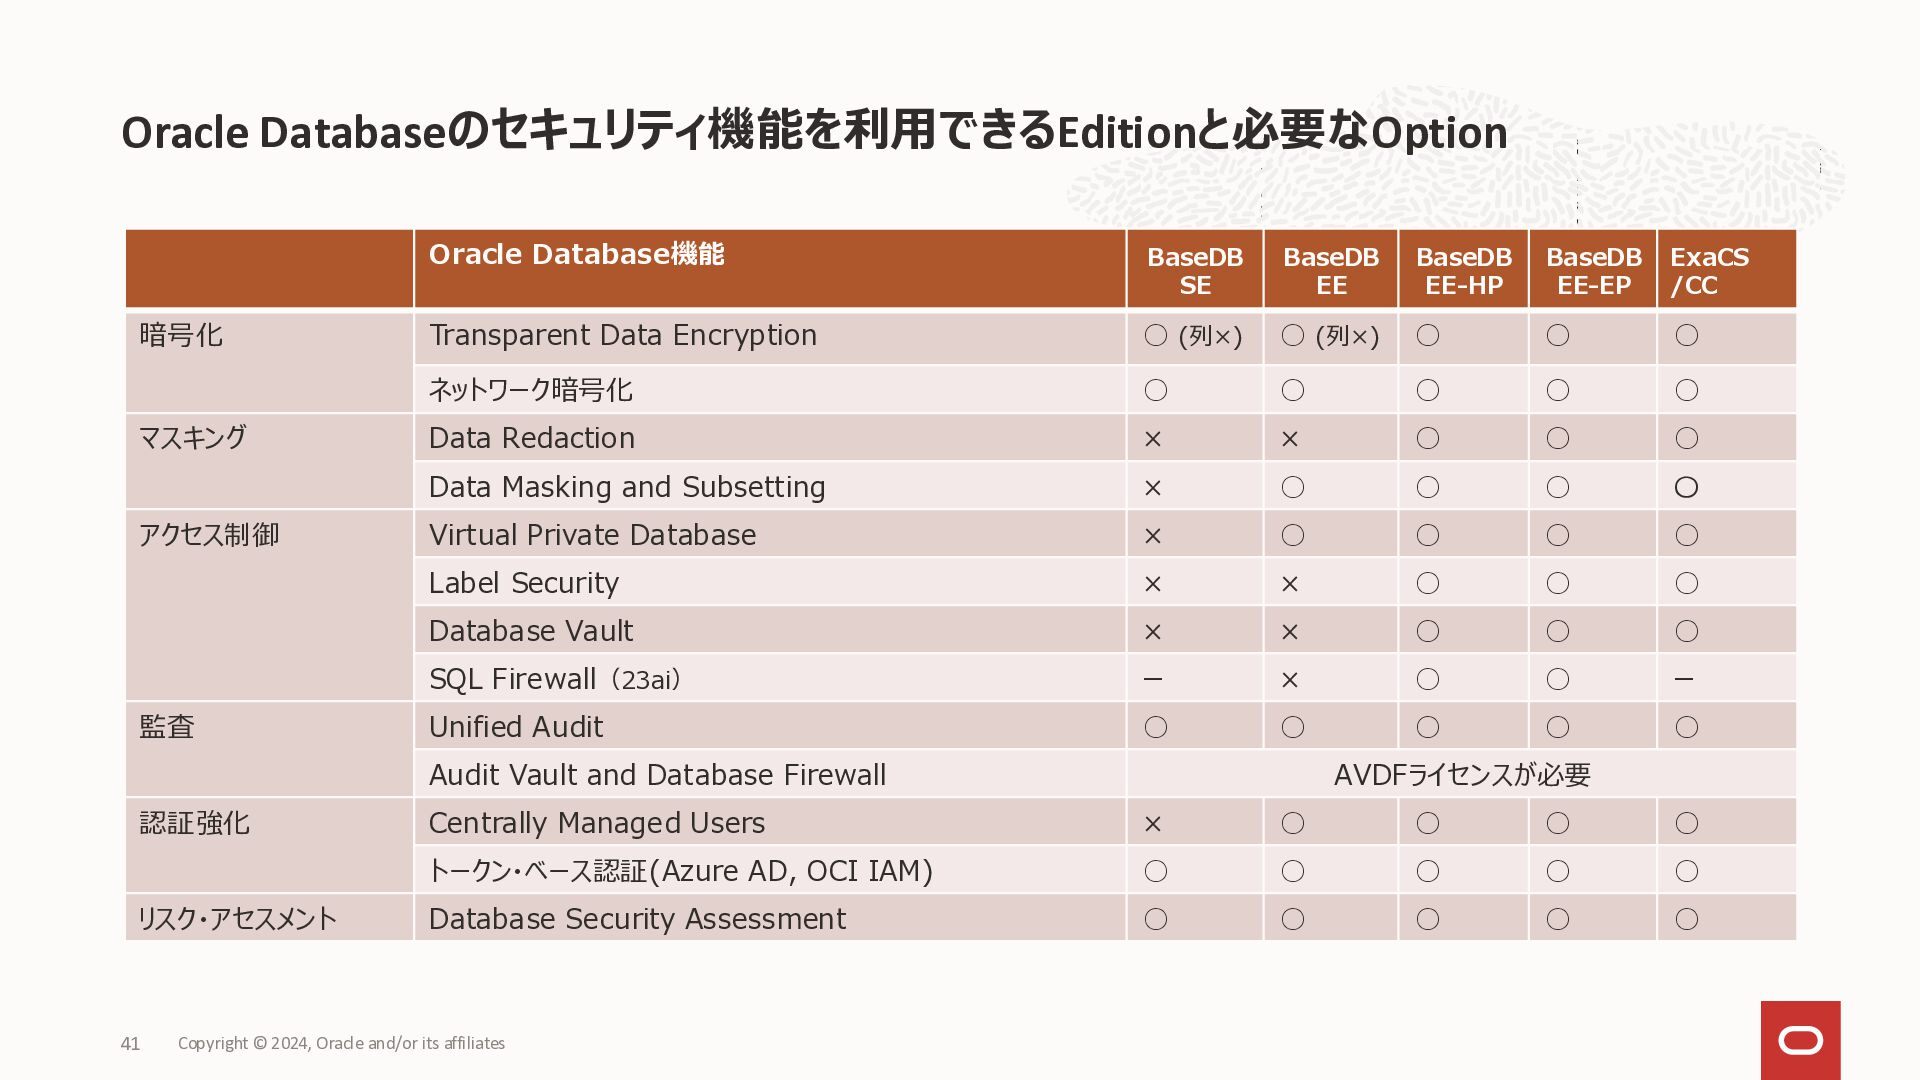
Oracle Databaseのセキュリティ機能を利用できるEditionと必要なOption 暗号化 マスキング アクセス制御 監査 認証強化 クラウド・サービス リスク・アセスメント 40
Copyright © 2024, Oracle and/or its affiliates Oracle Database機能 利用可能Edition, Option Transparent Data Encryption Enterprise Edition + Advanced Security ネットワーク暗号化 All Edition Data Masking and Subsetting EE + Data Masking Pack and Subsetting Data Redaction EE + Advanced Security Virtual Private Database Enterprise Edition Label Security EE + Label Security Database Vault EE + Database Vault SQL Firewall EE (23ai~) + Database VaultまたはAVDF Unified Audit All Edition Audit Vault and Database Firewall All Edition + AVDF Centrally Managed Users Enterprise Edition トークン・ベース認証(Azure AD, OCI IAM) Enterprise Edition Data Safe All Edition Log Analytics All Edition Database Security Assessment All Edition -
Oracle Databaseのセキュリティ機能を利用できるEditionと必要なOption 暗号化 マスキング アクセス制御 監査 Oracle Database機能 BaseDB SE
BaseDB EE BaseDB EE-HP BaseDB EE-EP ExaCS /CC Transparent Data Encryption ◦ (列×) ◦ (列×) ◦ ◦ ◦ ネットワーク暗号化 ◦ ◦ ◦ ◦ ◦ Data Redaction × × ◦ ◦ ◦ Data Masking and Subsetting × ◦ ◦ ◦ 〇 Virtual Private Database × ◦ ◦ ◦ ◦ Label Security × × ◦ ◦ ◦ Database Vault × × ◦ ◦ ◦ SQL Firewall(23ai) ー × ◦ ◦ ー Unified Audit ◦ ◦ ◦ ◦ ◦ Audit Vault and Database Firewall 認証強化 リスク・アセスメント 41 AVDFライセンスが必要 Centrally Managed Users × ◦ ◦ ◦ ◦ トークン・ベース認証(Azure AD, OCI IAM) ◦ ◦ ◦ ◦ ◦ Database Security Assessment ◦ ◦ ◦ ◦ ◦ Copyright © 2024, Oracle and/or its affiliates -
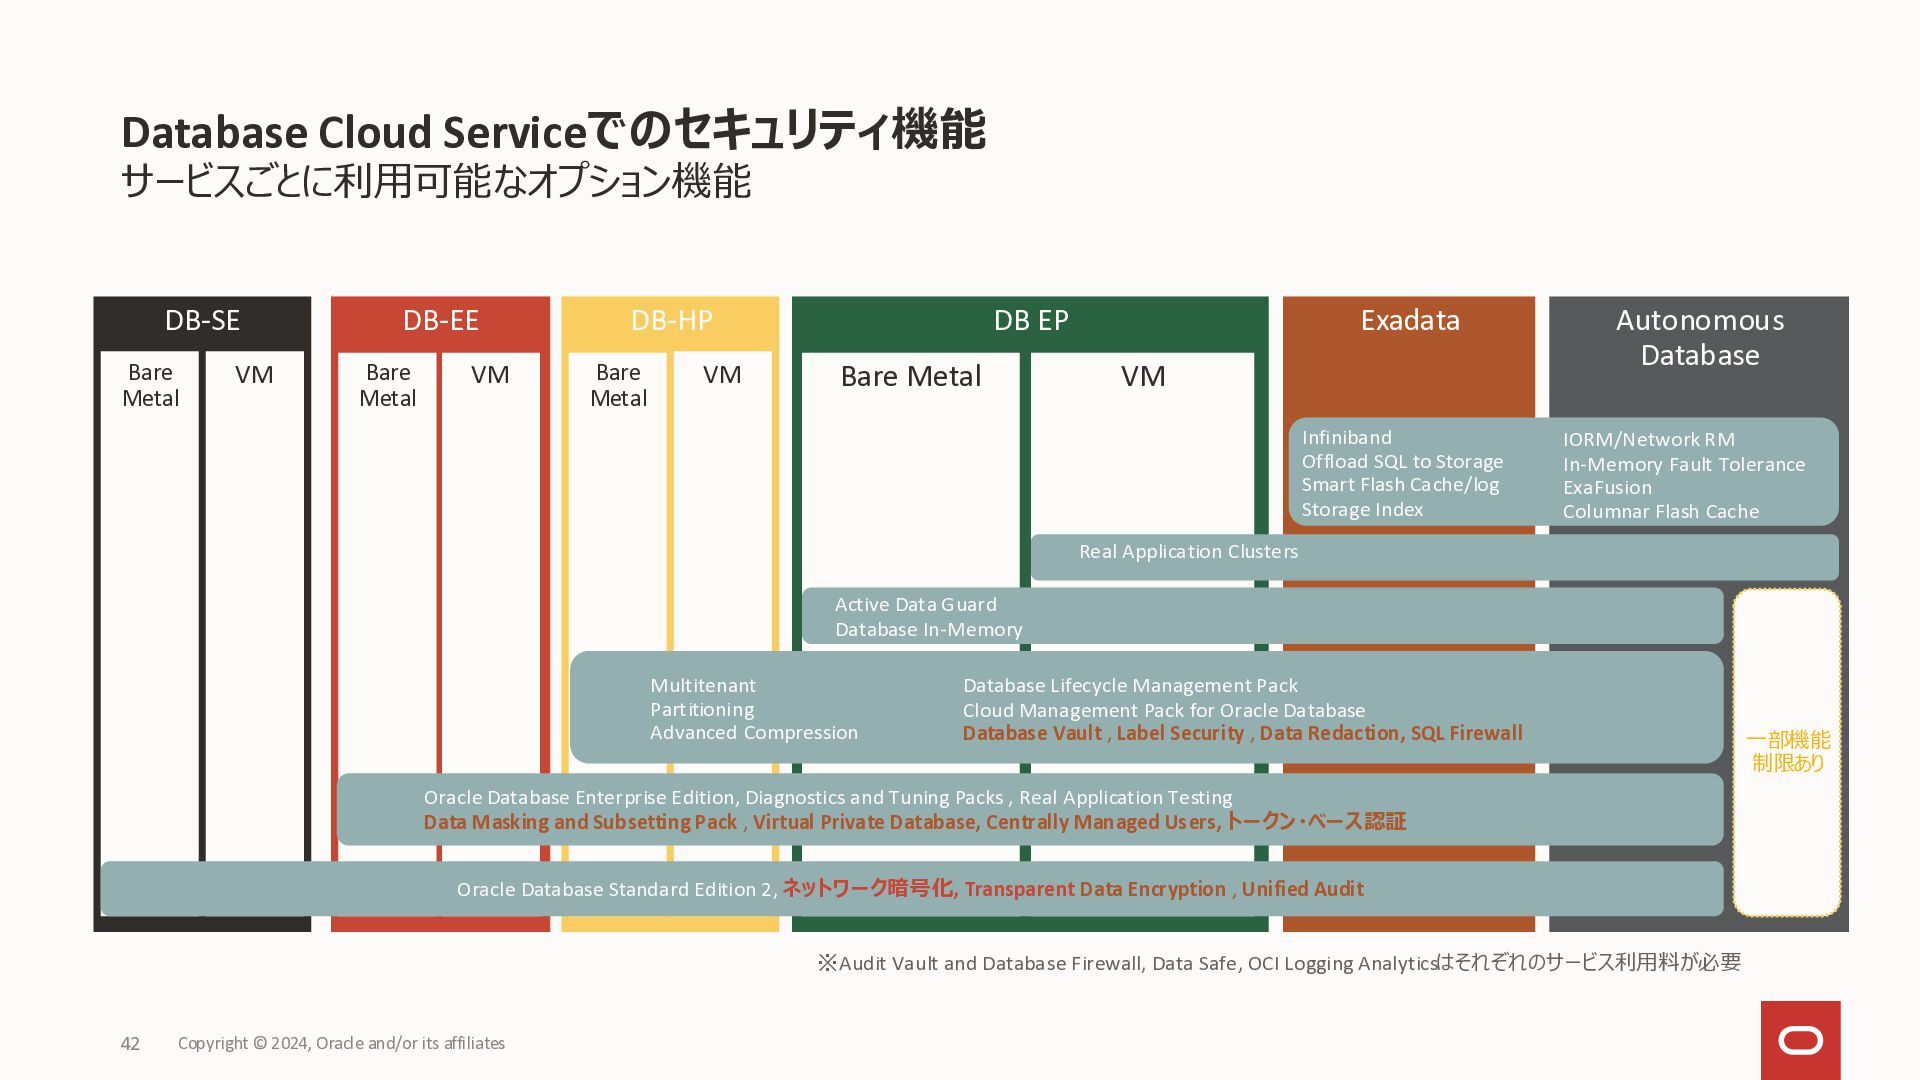
Database Cloud Serviceでのセキュリティ機能 サービスごとに利用可能なオプション機能 DB-SE Bare Metal VM DB-EE Bare
Metal VM DB-HP Bare Metal VM DB EP Bare Metal Exadata VM Infiniband Offload SQL to Storage Smart Flash Cache/log Storage Index Autonomous Database IORM/Network RM In-Memory Fault Tolerance ExaFusion Columnar Flash Cache Real Application Clusters Active Data Guard Database In-Memory Multitenant Partitioning Advanced Compression Advanced Advanced Security Analytics Database Lifecycle Management Pack Spatial & Graph Label Security Cloud Management Pack for Oracle Database Database Database Vault Lifecycle Management Pack Database Vault , Label Security , Data Redaction, SQL Firewall OLAP Cloud Management Pack for Oracle Database Oracle Database Enterprise Edition, Diagnostics and Tuning Packs , Real Application Testing Data Masking and Subsetting Pack , Virtual Private Database, Centrally Managed Users, トークン・ベース認証 Oracle Database Standard Edition 2, ネットワーク暗号化, Transparent Data Encryption , Unified Audit ※Audit Vault and Database Firewall, Data Safe, OCI Logging Analyticsはそれぞれのサービス利用料が必要 42 Copyright © 2024, Oracle and/or its affiliates 一部機能 制限あり -
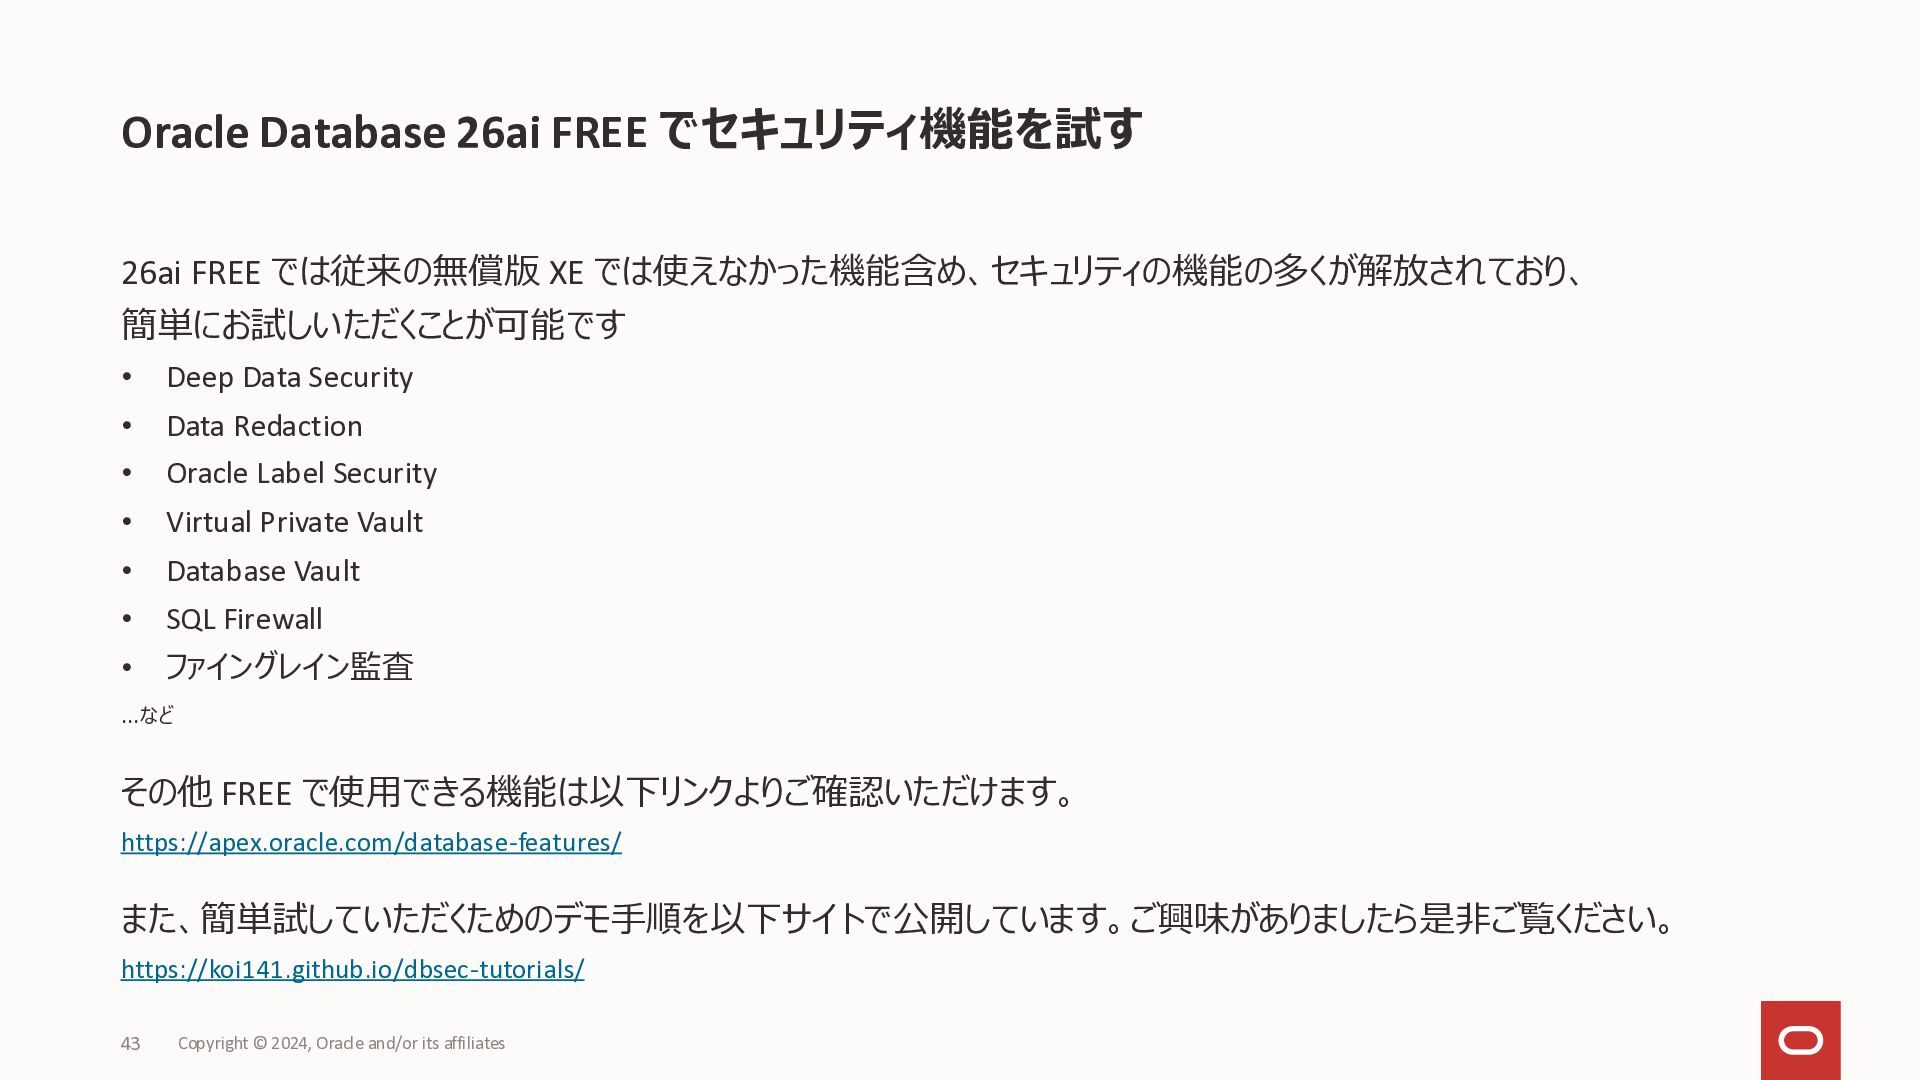
Oracle Database 26ai FREE でセキュリティ機能を試す 26ai FREE では従来の無償版 XE では使えなかった機能含め、セキュリティの機能の多くが解放されており、
簡単にお試しいただくことが可能です • Deep Data Security • • Data Redaction Oracle Label Security • Virtual Private Vault • Database Vault • SQL Firewall • ファイングレイン監査 …など その他 FREE で使用できる機能は以下リンクよりご確認いただけます。 https://apex.oracle.com/database-features/ また、簡単試していただくためのデモ手順を以下サイトで公開しています。ご興味がありましたら是非ご覧ください。 https://koin3z.github.io/dbsec-tutorials/ 43 Copyright © 2024, Oracle and/or its affiliates
 oracle4engineer
 lfama
 skipperchong
 codingconduct
 carmenintech
 chrislema
 madoxten
 rkendrick25
 tenderlove
 watany
 frankvandijk
 oripsolob
 sferik