Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
FAPIの立ち位置はどう変わる? ~多様化するユースケースを支えるセキュアAPIエコノミー~
Search
ritou
August 26, 2026
Technology
52
1
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
FAPIの立ち位置はどう変わる? ~多様化するユースケースを支えるセキュアAPIエコノミー~
下記イベントの登壇資料です。
OpenID Summit Tokyo 2026 Special Edition
https://www.openid.or.jp/summit/2026/
ritou
August 26, 2026
More Decks by ritou
See All by ritou
“ID沼入口” - 基本とセキュリティから始める、考え続けるためのID管理技術勉強会 告知&イントロ
ritou
0
630
認証認可だけじゃない! ID管理の構成要素と ライフサイクルを意識しよう
ritou
1
820
[PR] はじめてのデジタルアイデンティティという本を書きました
ritou
2
1.4k
“パスワードレス認証への道" ユーザー認証の変遷とパスキーの関係
ritou
2
7.5k
パスキー導入の課題と ベストプラクティス、今後の展望
ritou
12
9.2k
Password-less Journey - パスキーへの移行を見据えたユーザーの準備 + α
ritou
1
200
Password-less Journey - パスキーへの移行を見据えたユーザーの準備 @ AXIES 2024
ritou
4
1.9k
OIDF-J EIWG 振り返り
ritou
2
130
そのQRコード、安全ですか? / Cross Device Flow
ritou
4
710
Other Decks in Technology
See All in Technology
幾何アルゴリズムで なめらかなピン操作を / iOSDC Japan 2026 / smoothpin
kazumanagano
0
350
AI に書かせたその API、 “信頼” できますか?
nagix
0
110
人間はどの意思決定を手放せるのか
kawasima
14
6.8k
安心して変更できるWebフロントエンドの作り方
pirosikick
4
2.5k
技術的負債から考える、AI時代のエンジニアリング投資 — ビズリーチの技術的負債と向き合った経験から、変更し続けられるソフトウェアを考える/ technical-debt-con2026
visional_engineering_and_design
3
2.9k
AI 時代のスタートアップエコシステ厶から考究する技術的負債との向き合い方
m3m0r7
PRO
2
2.1k
研究開発部の紹介 / Sansan R&D Profile
sansan33
PRO
5
25k
「守り」で活用するオンデバイスLLM 〜写ってはいけないを総力戦で防ぐ〜 / iOSDC Japan 2026
nakamuuu
0
160
HHKBエバンジェリストになる方法
941
0
100
積み重なった技術負債への挑戦 〜初手としての全社ゴト化〜
techtekt
PRO
0
1.2k
開発投資の期待値を上げるプロダクトロードマップづくり ~プロダクトエンジニアが越境して事業を伸ばす~
kekekenta
1
170
Screen Lens - 今見てる画面を翻訳する
komagata
0
300
Featured
See All Featured
Become a Pro
speakerdeck
PRO
31
6.3k
Kristin Tynski - Automating Marketing Tasks With AI
techseoconnect
PRO
0
520
So, you think you're a good person
axbom
PRO
2
2.2k
Jamie Indigo - Trashchat’s Guide to Black Boxes: Technical SEO Tactics for LLMs
techseoconnect
PRO
0
670
A Guide to Academic Writing Using Generative AI - A Workshop
ks91
PRO
1
460
Intergalactic Javascript Robots from Outer Space
tanoku
273
27k
Organizational Design Perspectives: An Ontology of Organizational Design Elements
kimpetersen
PRO
1
830
The State of eCommerce SEO: How to Win in Today's Products SERPs - #SEOweek
aleyda
2
12k
How STYLIGHT went responsive
nonsquared
100
6.3k
Crafting Experiences
bethany
1
340
The Language of Interfaces
destraynor
162
27k
A better future with KSS
kneath
240
18k
Transcript
FAPIの立ち位置はどう変わる? 多様化するユースケースを支える セキュアAPIエコノミー 伊東 諒 (いとう りょう@ritou) OpenIDファウンデーション・ジャパン エバンジェリスト 2026/8/26
OpenID Summit Tokyo 2026 Special Edition 1
今回お話する内容 • FAPIについて • AI エージェント時代におけるAPIの提供スタイルの変化 • FAPIの立ち位置はどう変わるのか 2
FAPIについて 3
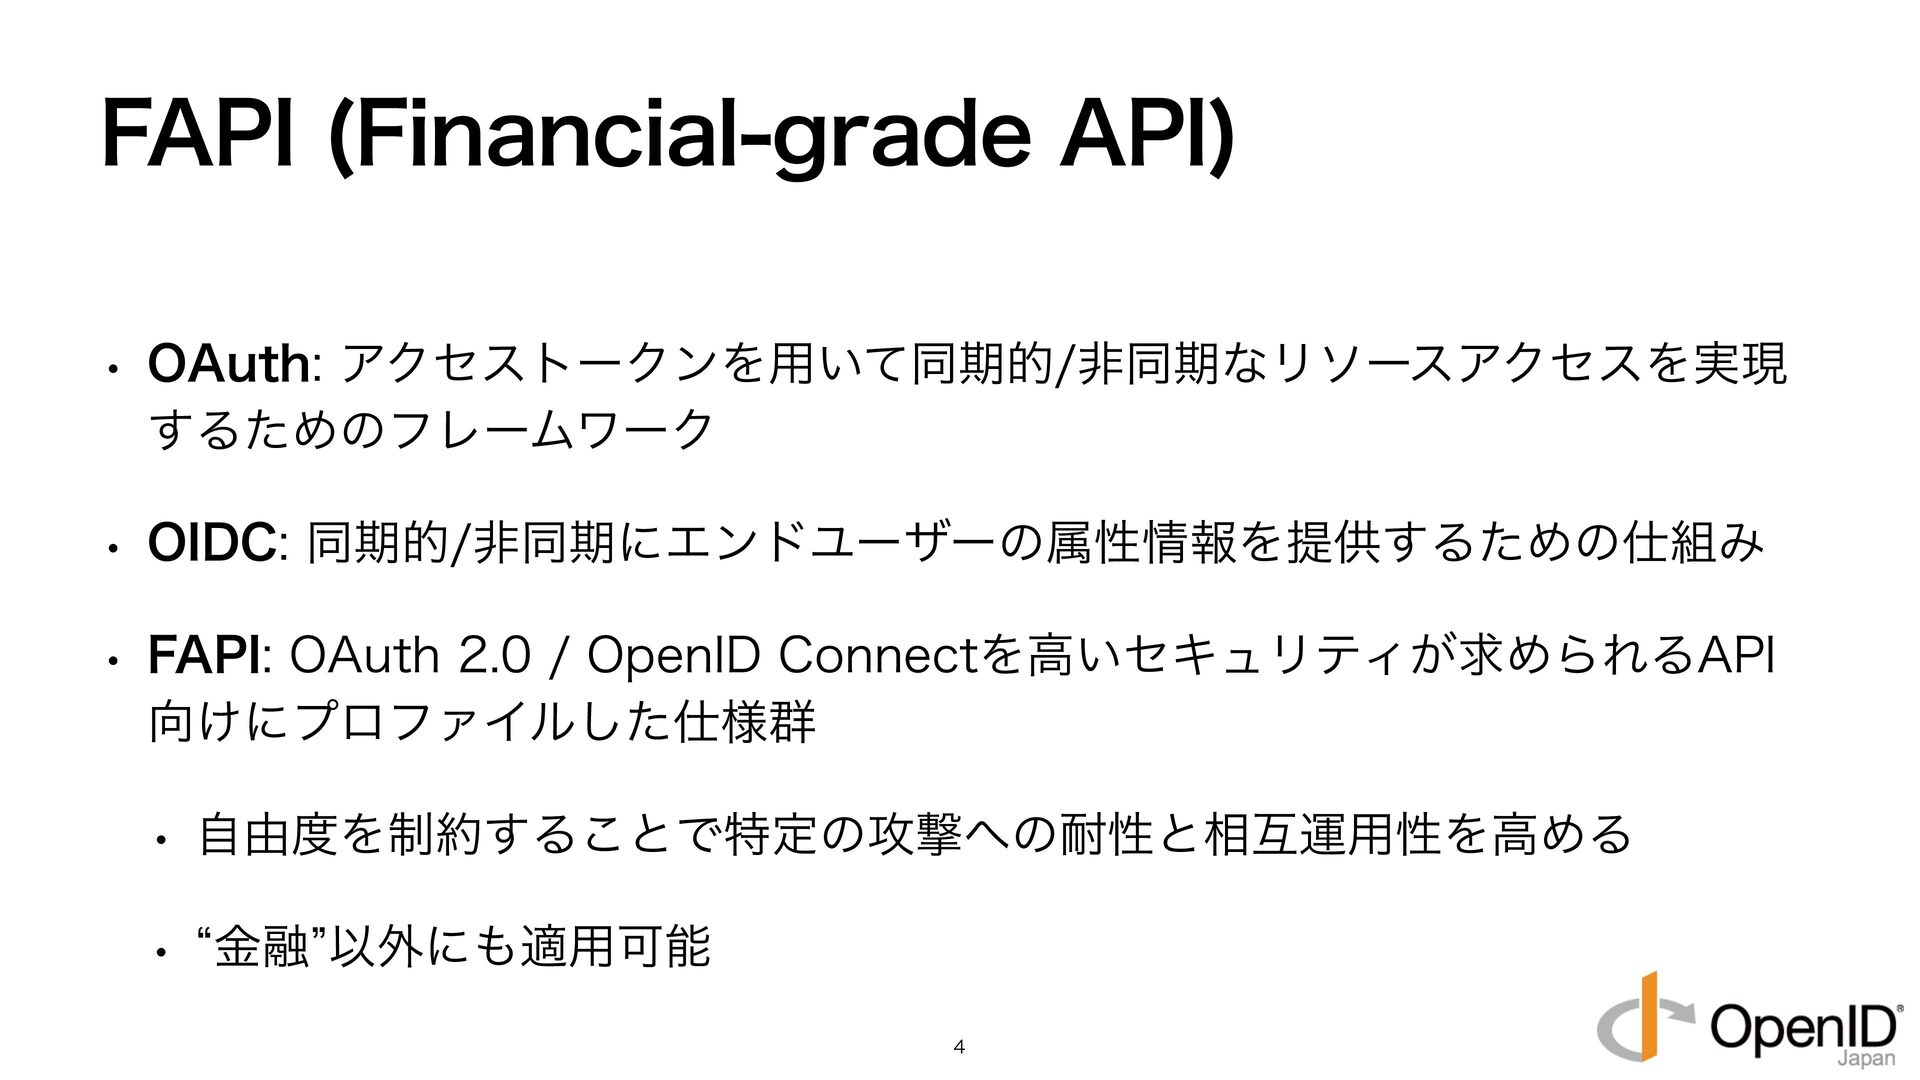
FAPI (Financial-grade API) • OAuth: アクセストークンを用いて同期的/非同期なリソースアクセスを実現 するためのフレームワーク • OIDC: 同期的/非同期にエンドユーザーの属性情報を提供するための仕組み
• FAPI: OAuth 2.0 / OpenID Connectを高いセキュリティが求められるAPI 向けにプロファイルした仕様群 • 自由度を制約することで特定の攻撃への耐性と相互運用性を高める • “金融”以外にも適用可能 4
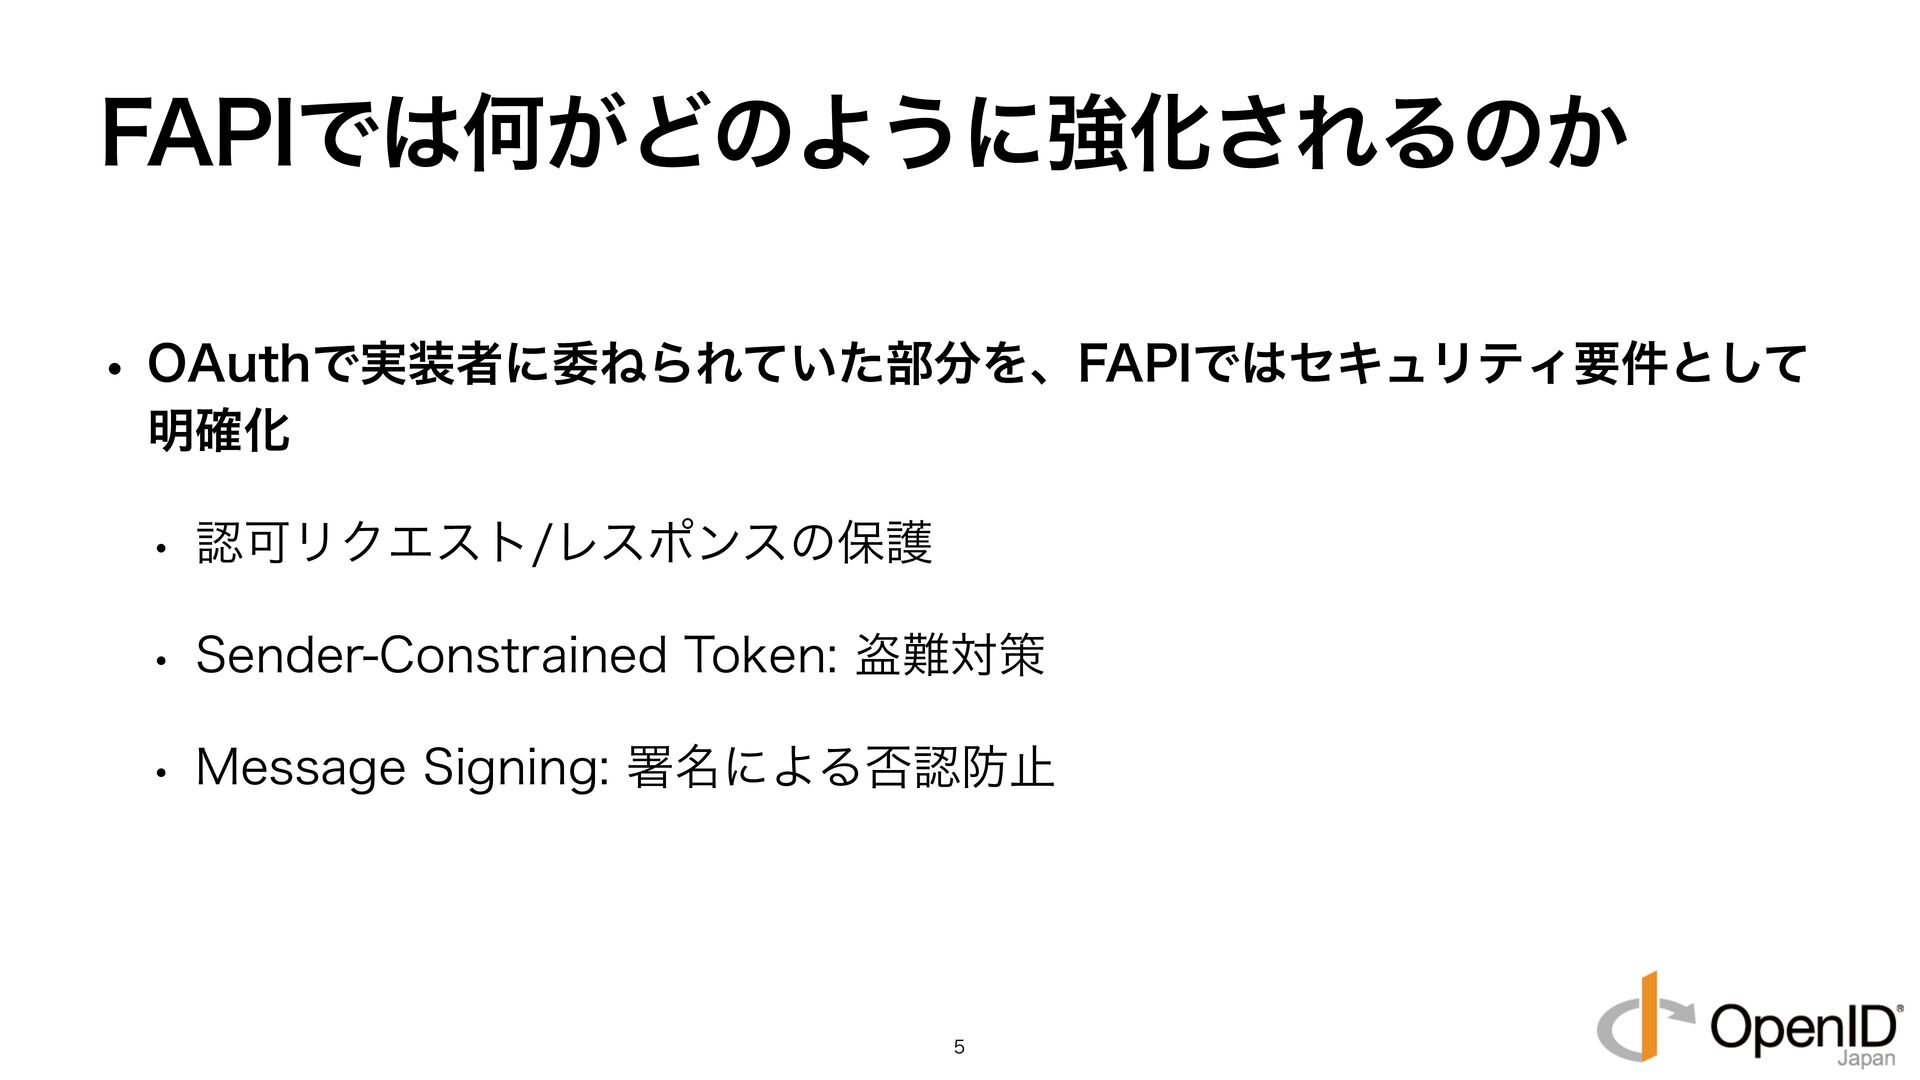
FAPIでは何がどのように強化されるのか • OAuthで実装者に委ねられていた部分を、FAPIではセキュリティ要件として 明確化 • 認可リクエスト/レスポンスの保護 • Sender-Constrained Token: 盗難対策
• Message Signing: 署名による否認防止 5
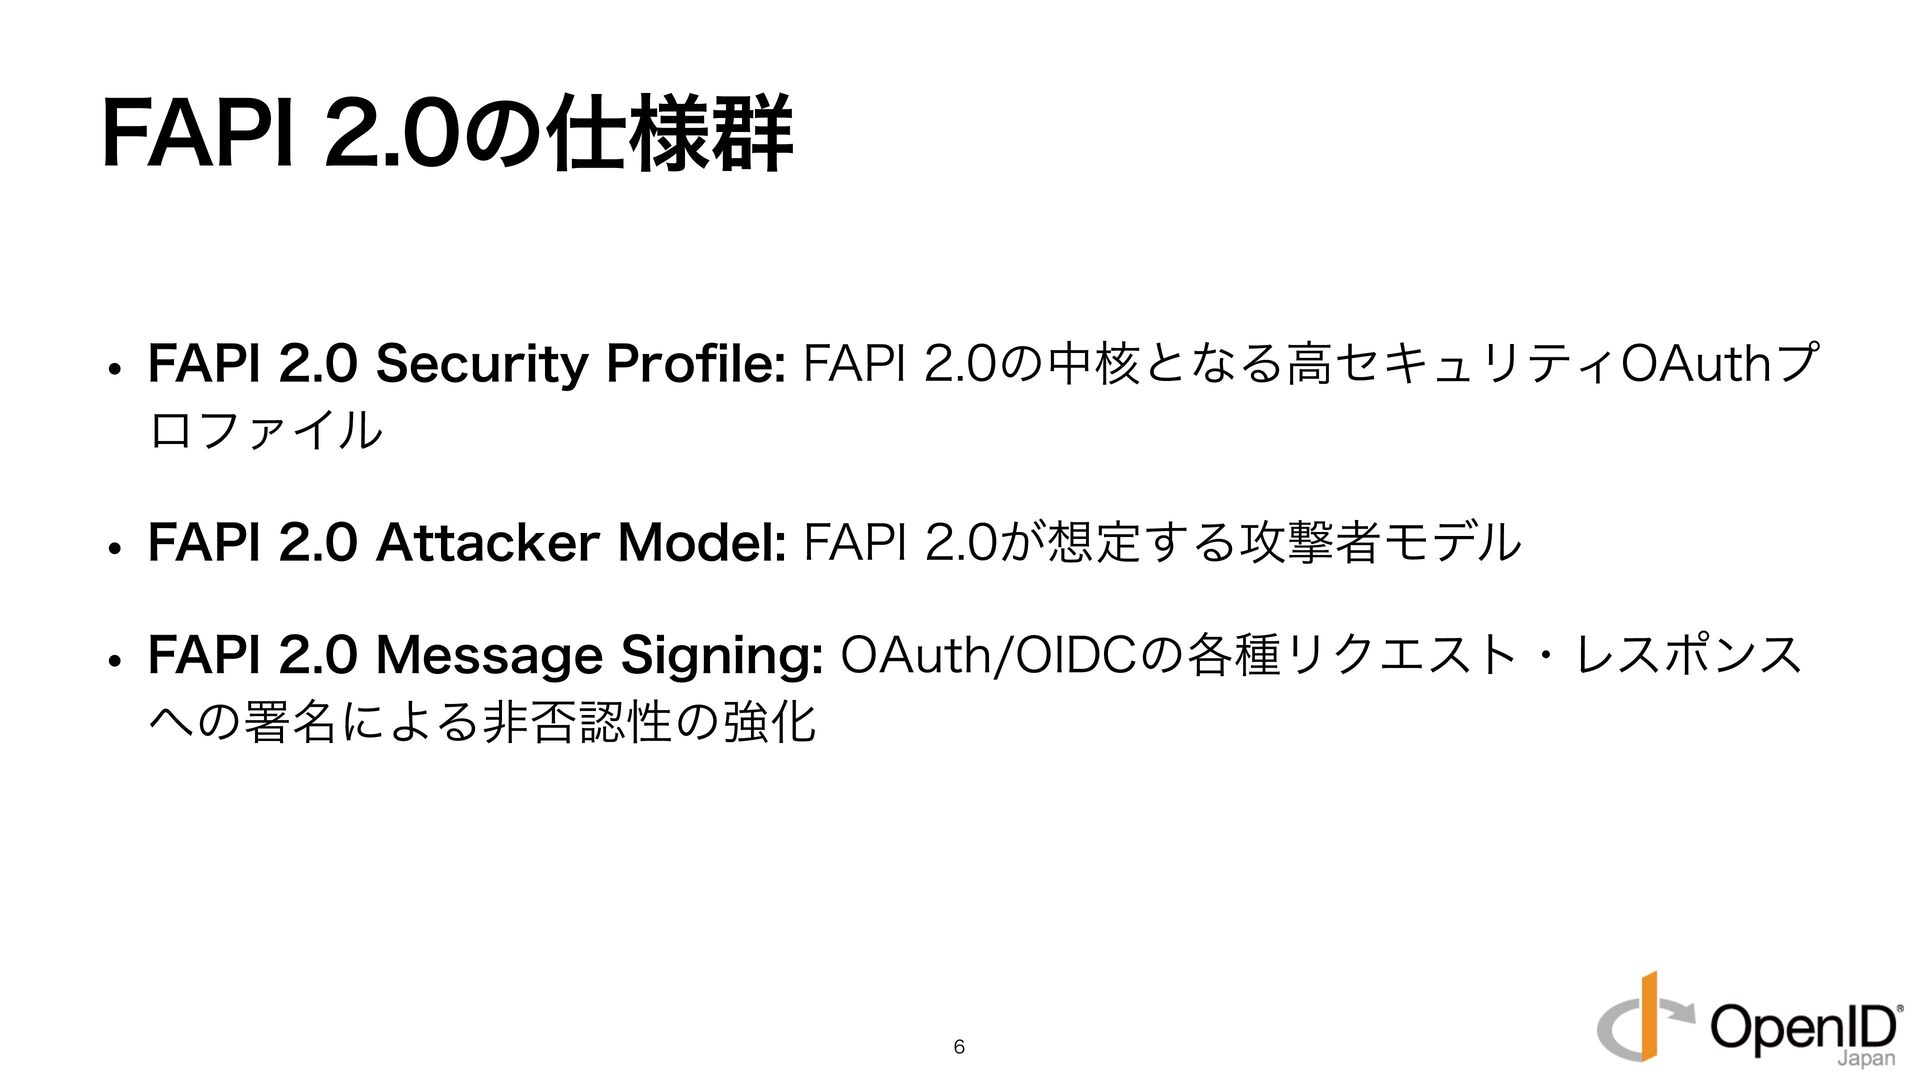
FAPI 2.0の仕様群 • FAPI 2.0 Security Pro le: FAPI 2.0の中核となる高セキュリティOAuthプ
ロファイル • FAPI 2.0 Attacker Model: FAPI 2.0が想定する攻撃者モデル • FAPI 2.0 Message Signing: OAuth/OIDCの各種リクエスト・レスポンス への署名による非否認性の強化 fi 6
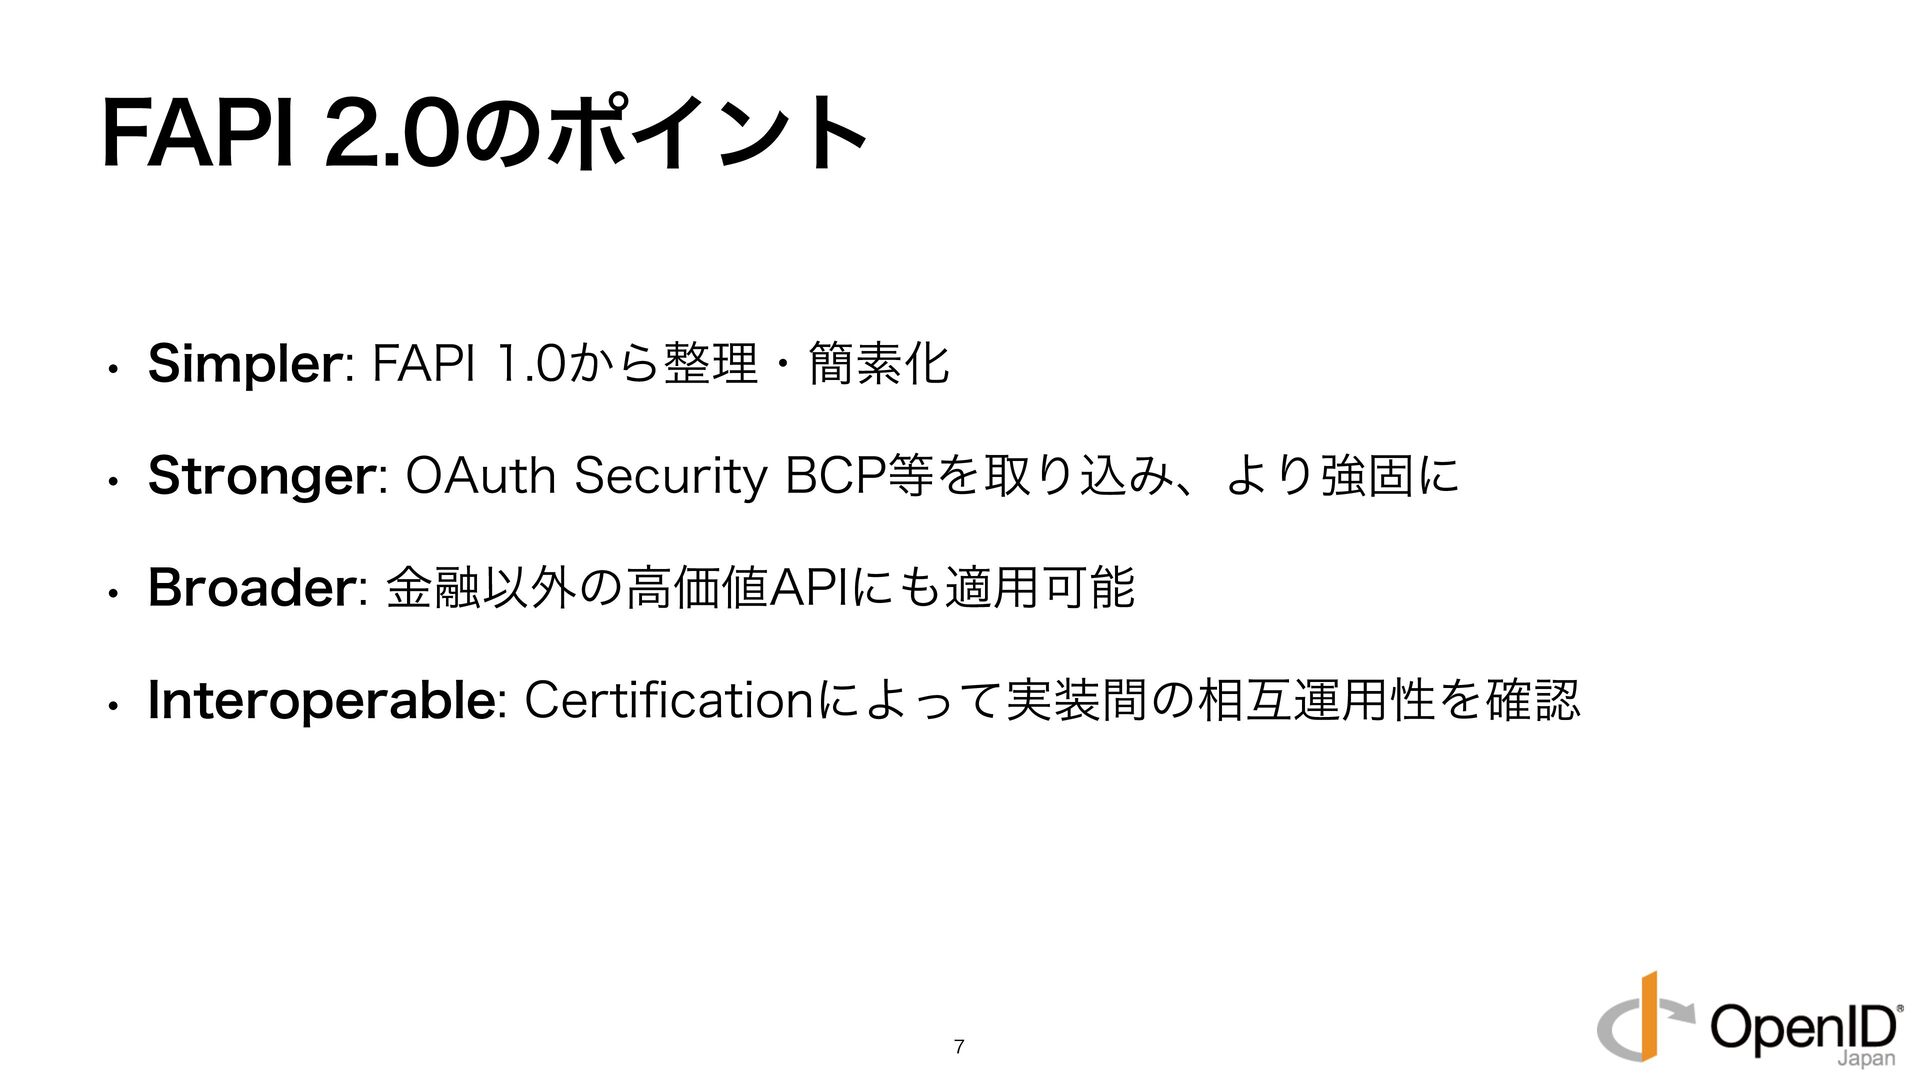
FAPI 2.0のポイント • Simpler: FAPI 1.0から整理・簡素化 • Stronger: OAuth Security
BCP等を取り込み、より強固に • Broader: 金融以外の高価値APIにも適用可能 • Interoperable: Certi cationによって実装間の相互運用性を確認 fi 7
8
API提供スタイルの変化 「自サービスの機能を他のサービスに提供しよう」となった時 9
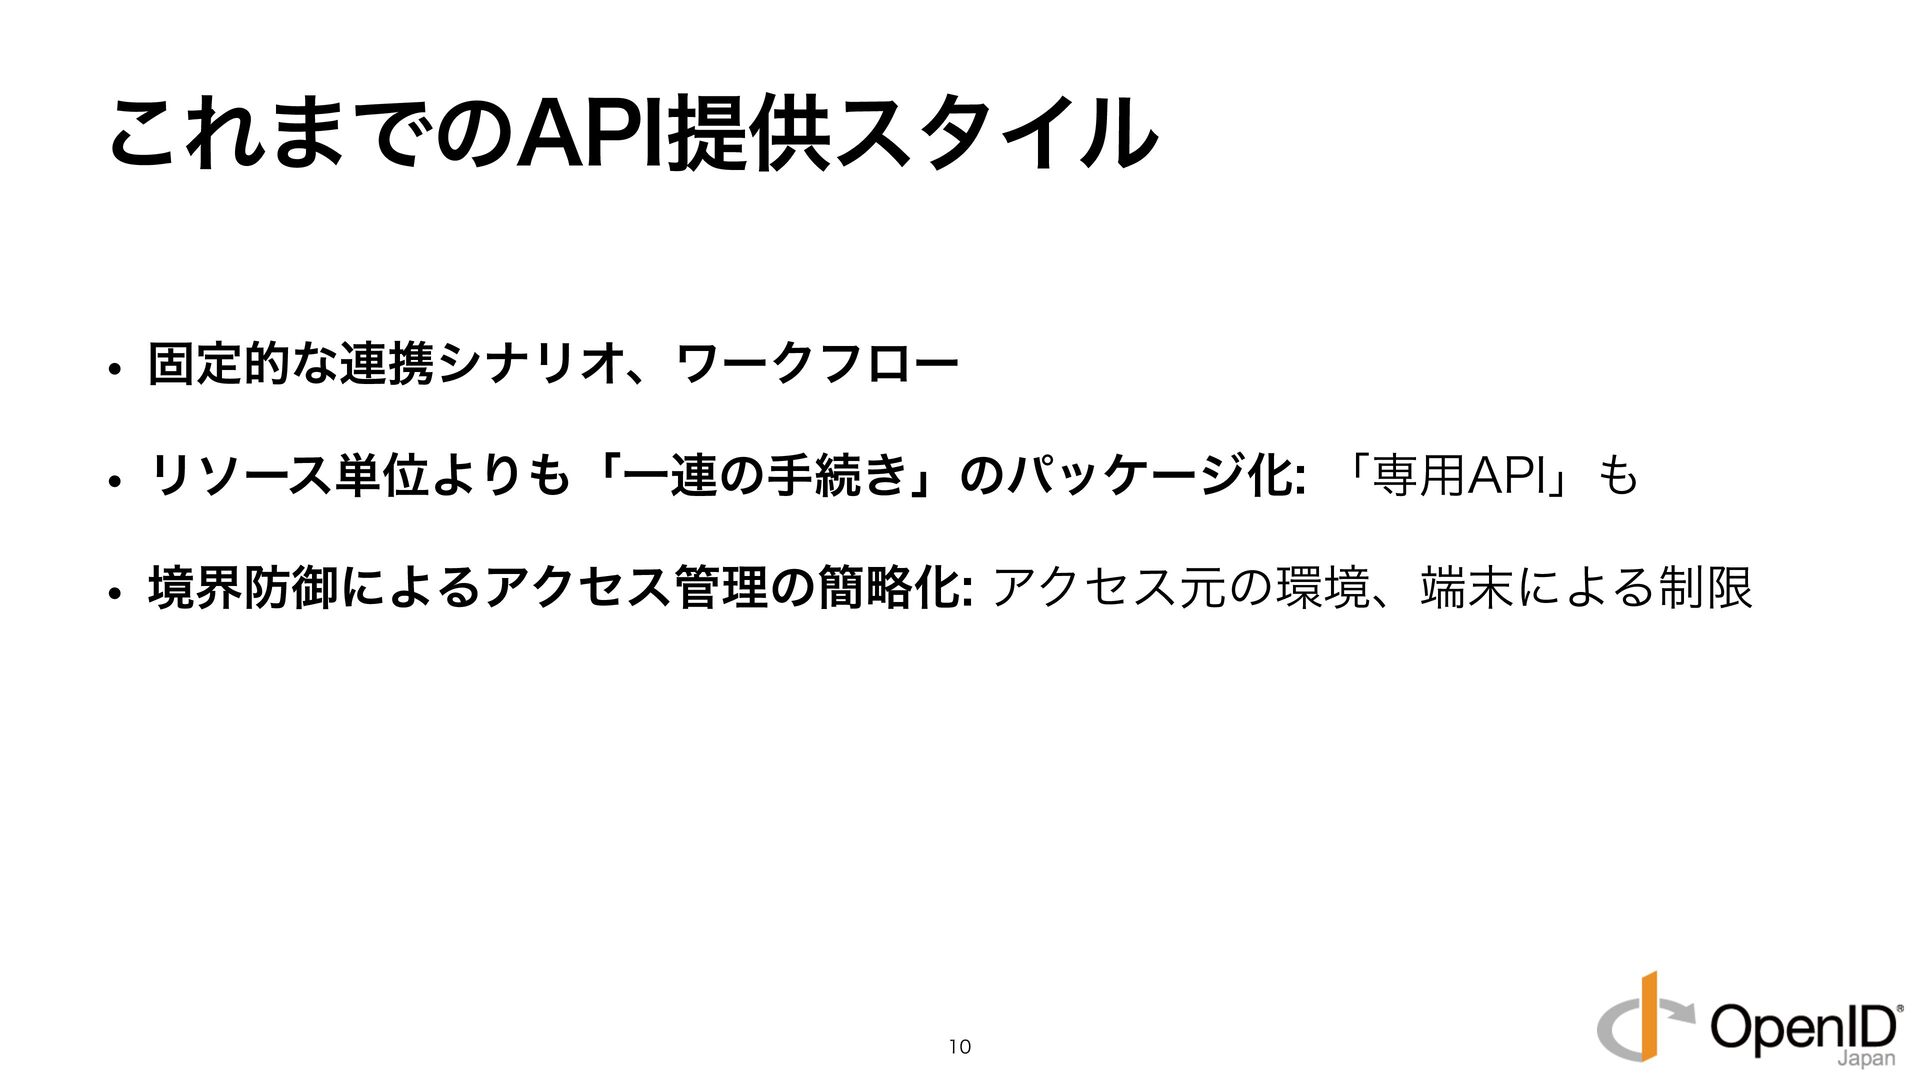
これまでのAPI提供スタイル • 固定的な連携シナリオ、ワークフロー • リソース単位よりも「一連の手続き」のパッケージ化: 「専用API」も • 境界防御によるアクセス管理の簡略化: アクセス元の環境、端末による制限 10
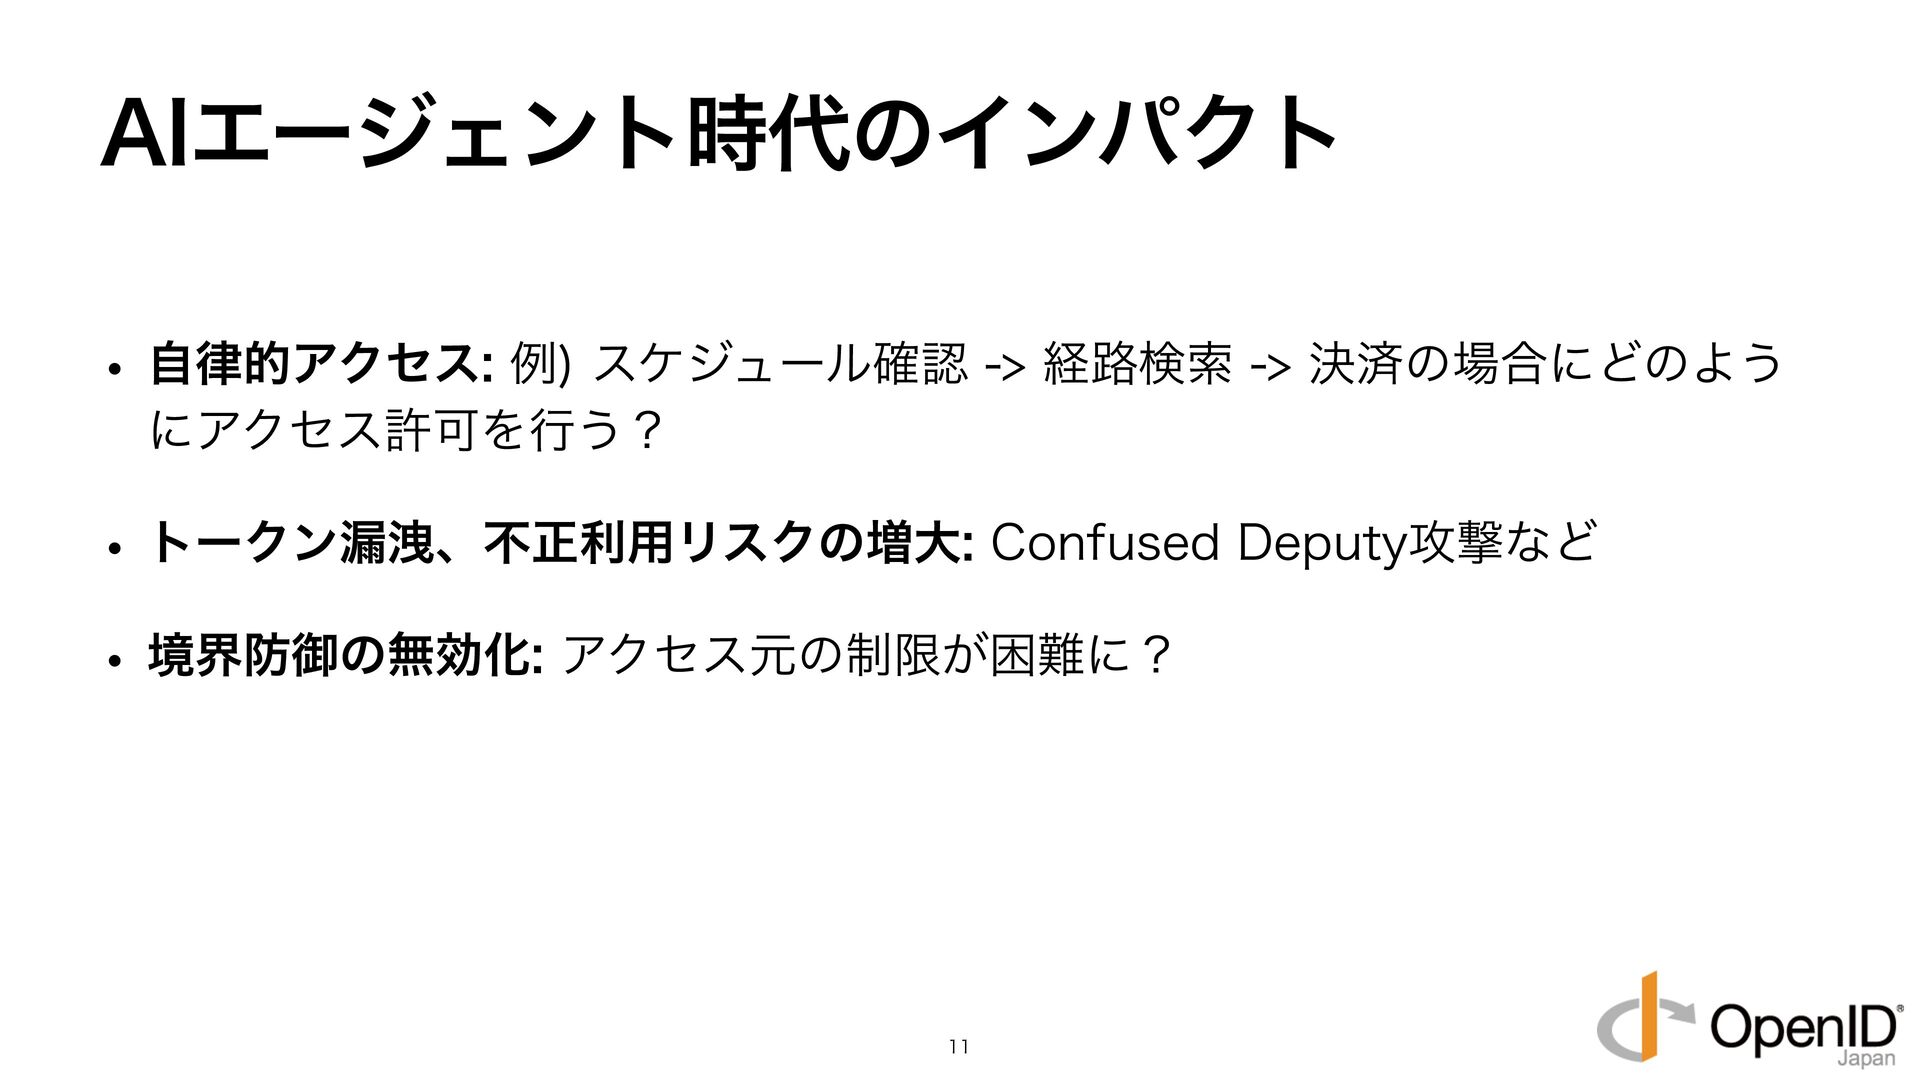
AIエージェント時代のインパクト • 自律的アクセス: 例) スケジュール確認 -> 経路検索 -> 決済の場合にどのよう にアクセス許可を行う?
• トークン漏洩、不正利用リスクの増大: Confused Deputy攻撃など • 境界防御の無効化: アクセス元の制限が困難に? 11
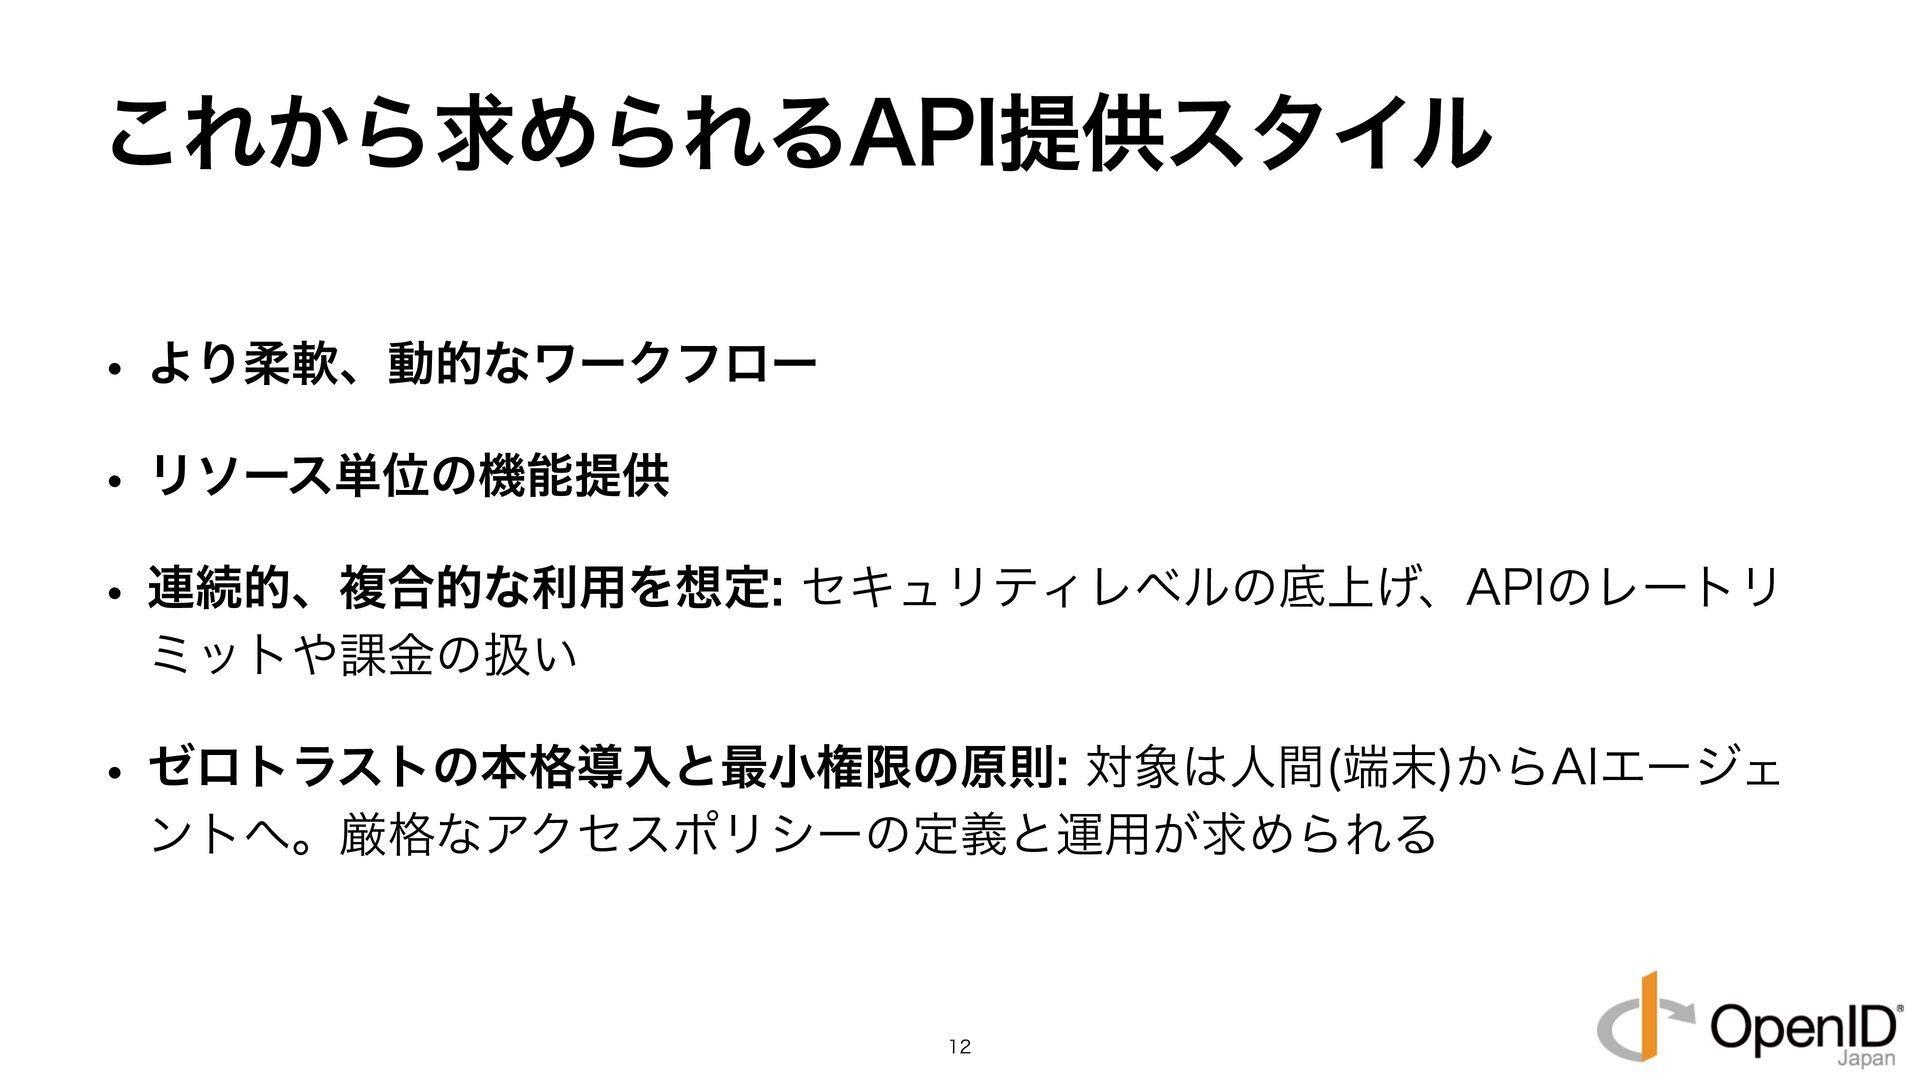
これから求められるAPI提供スタイル • より柔軟、動的なワークフロー • リソース単位の機能提供 • 連続的、複合的な利用を想定: セキュリティレベルの底上げ、APIのレートリ ミットや課金の扱い •
ゼロトラストの本格導入と最小権限の原則: 対象は人間(端末)からAIエージェ ントへ。厳格なアクセスポリシーの定義と運用が求められる 12
FAPIの立ち位置はどう変わるのか 13
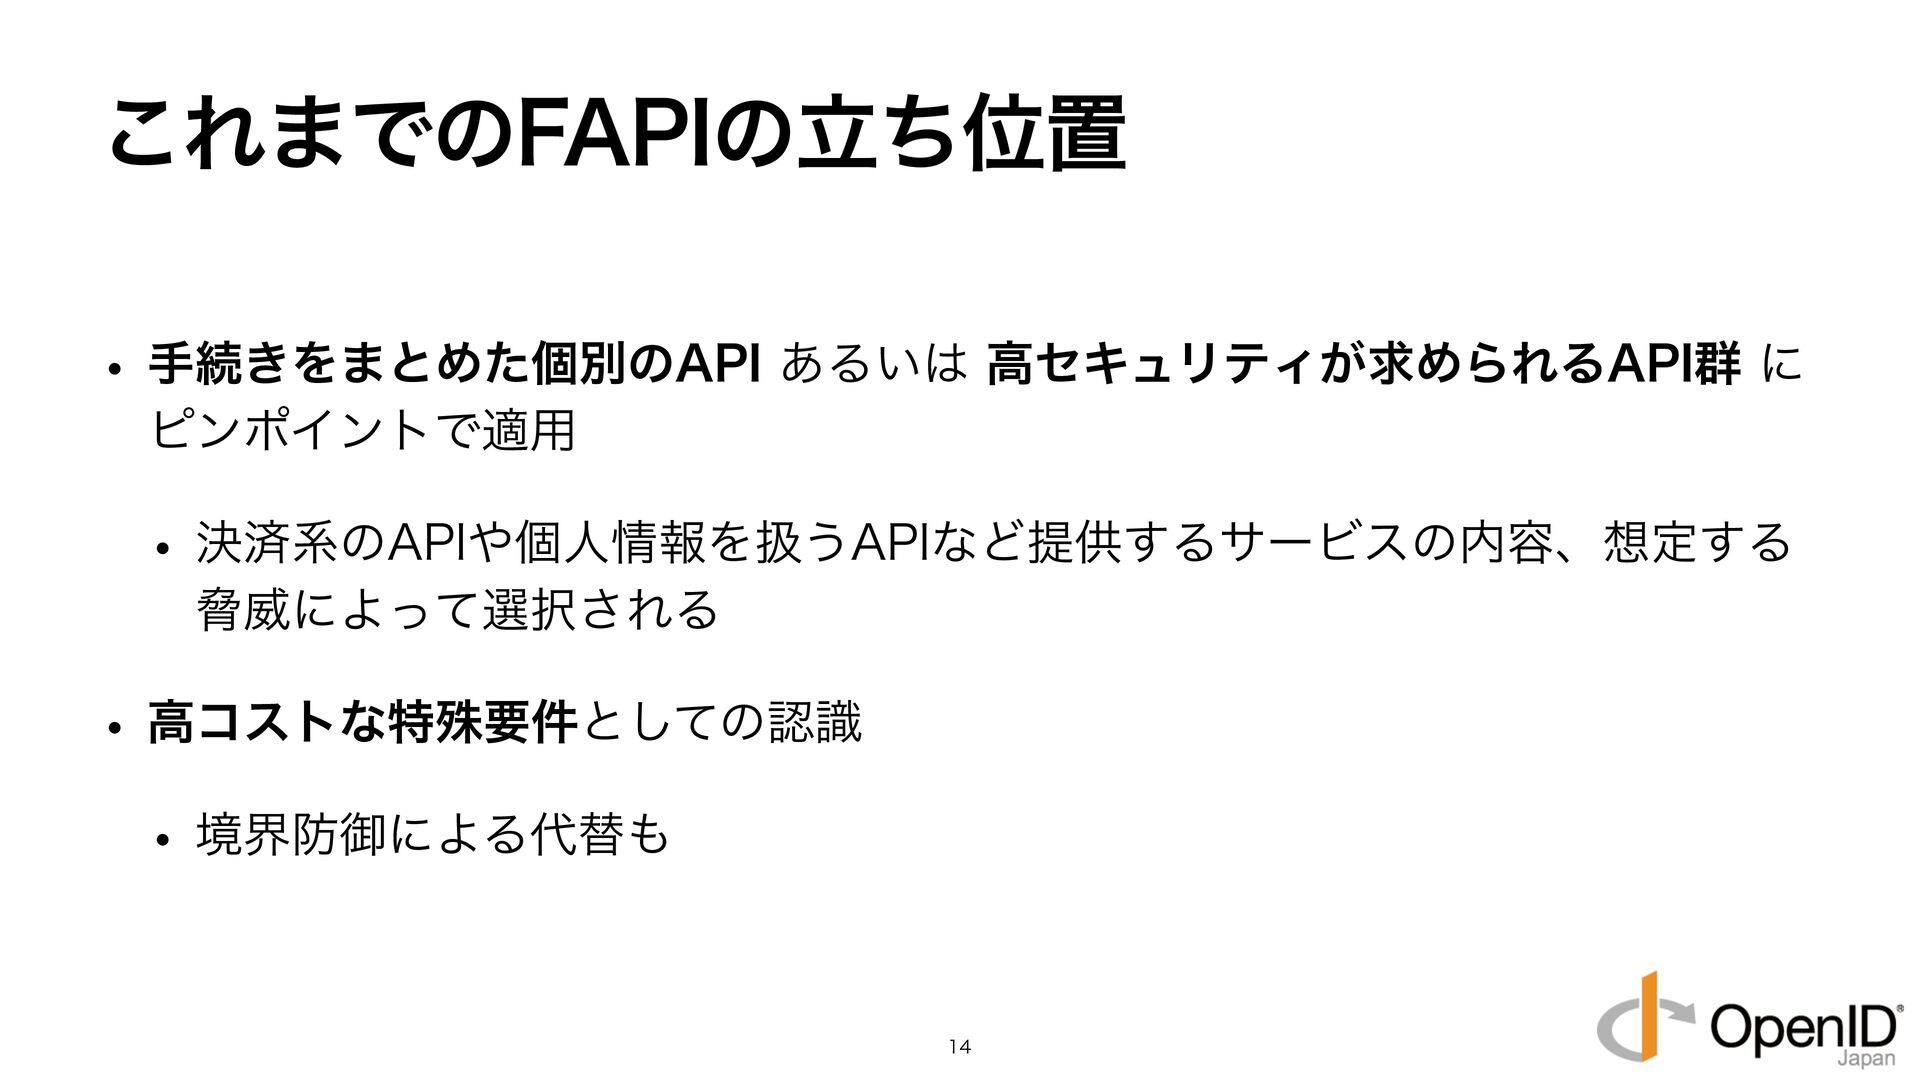
これまでのFAPIの立ち位置 • 手続きをまとめた個別のAPI あるいは 高セキュリティが求められるAPI群 に ピンポイントで適用 • 決済系のAPIや個人情報を扱うAPIなど提供するサービスの内容、想定する 脅威によって選択される
• 高コストな特殊要件としての認識 • 境界防御による代替も 14
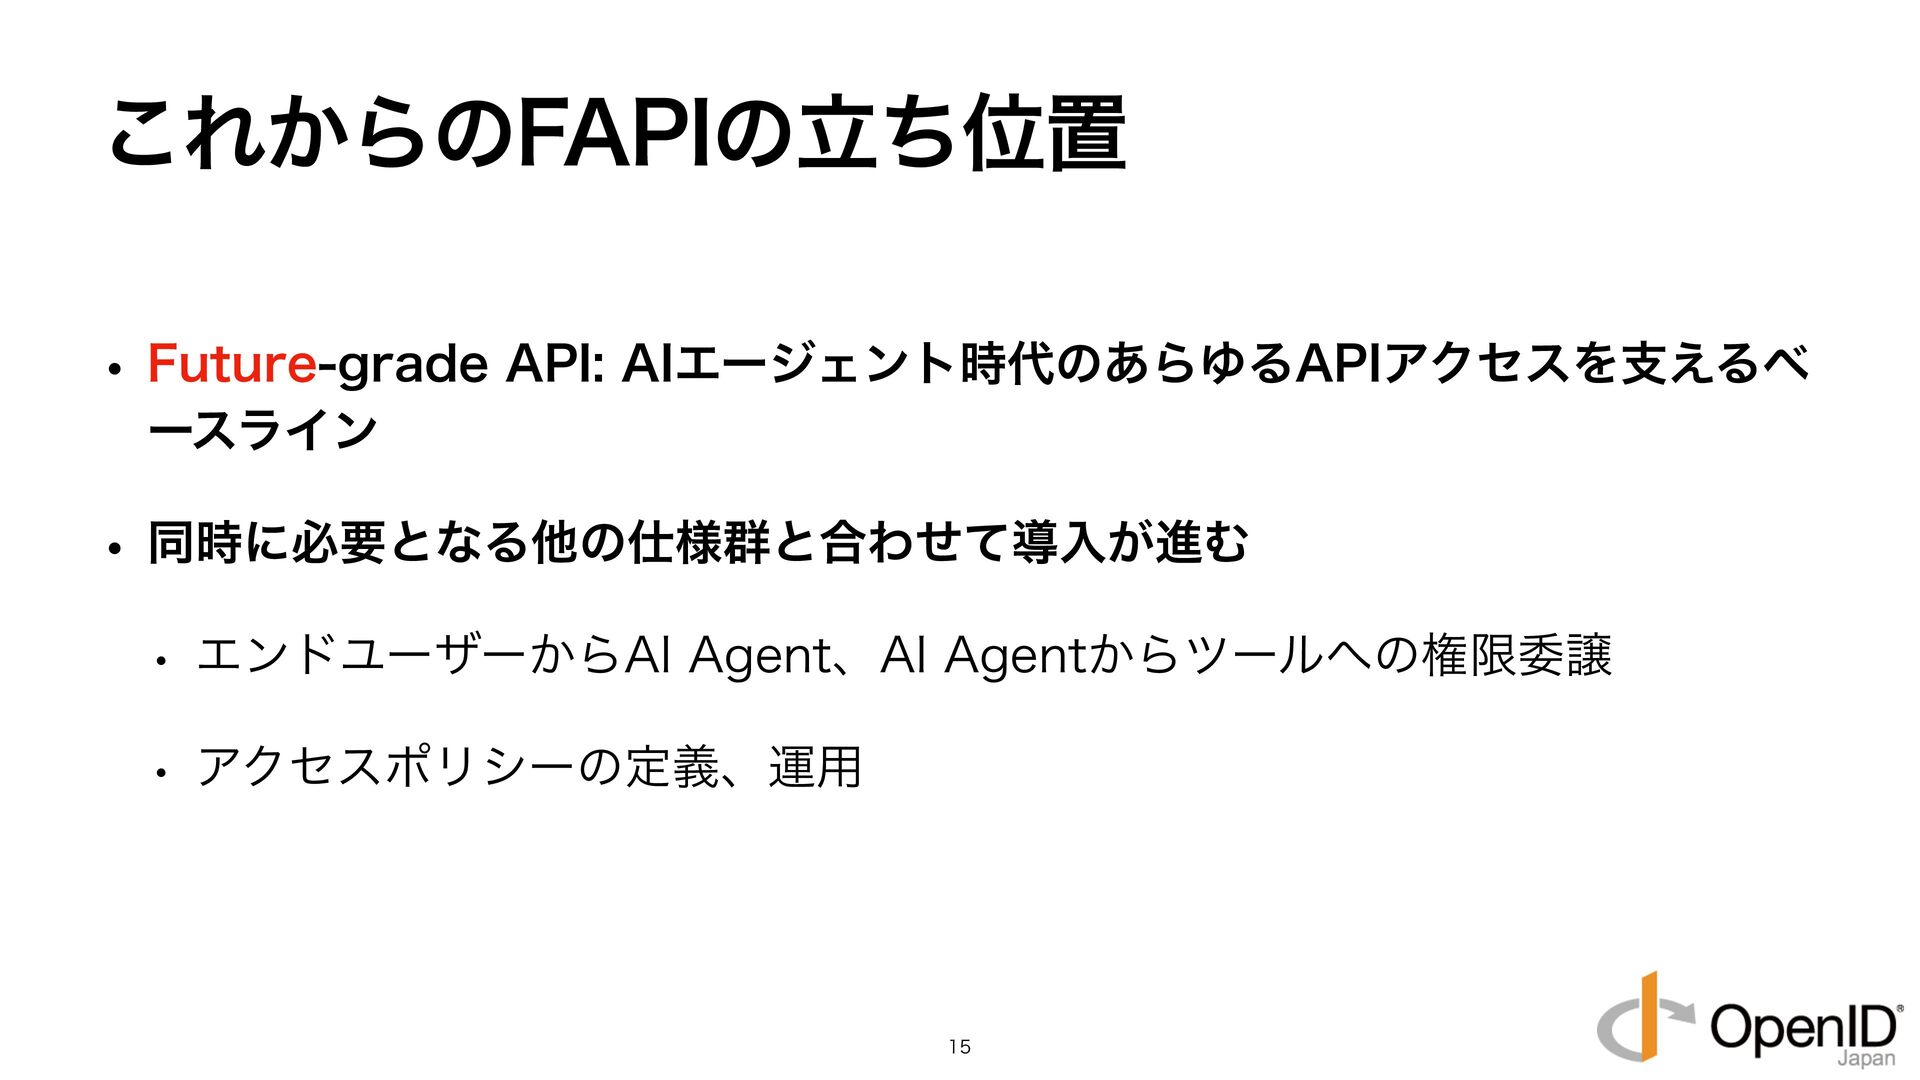
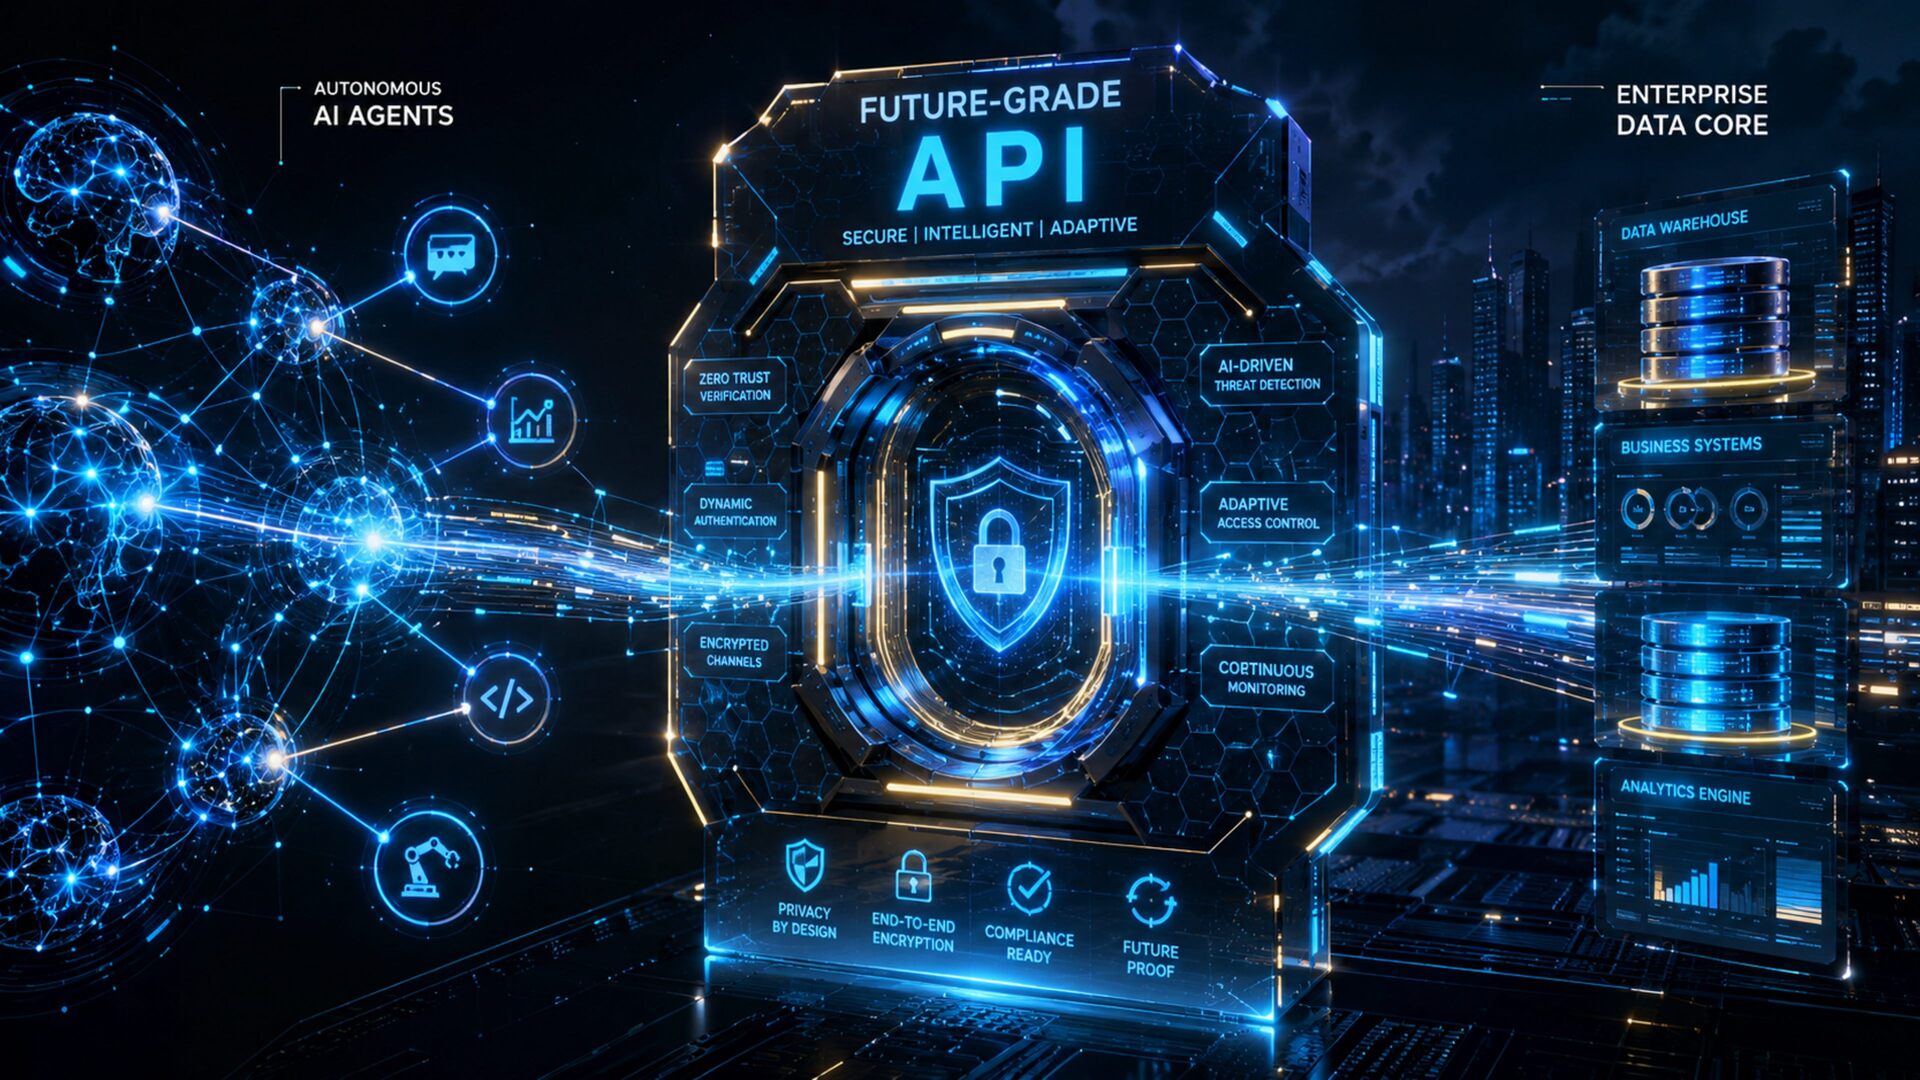
これからのFAPIの立ち位置 • Future-grade API: AIエージェント時代のあらゆるAPIアクセスを支えるベ ースライン • 同時に必要となる他の仕様群と合わせて導入が進む • エンドユーザーからAI
Agent、AI Agentからツールへの権限委譲 • アクセスポリシーの定義、運用 15
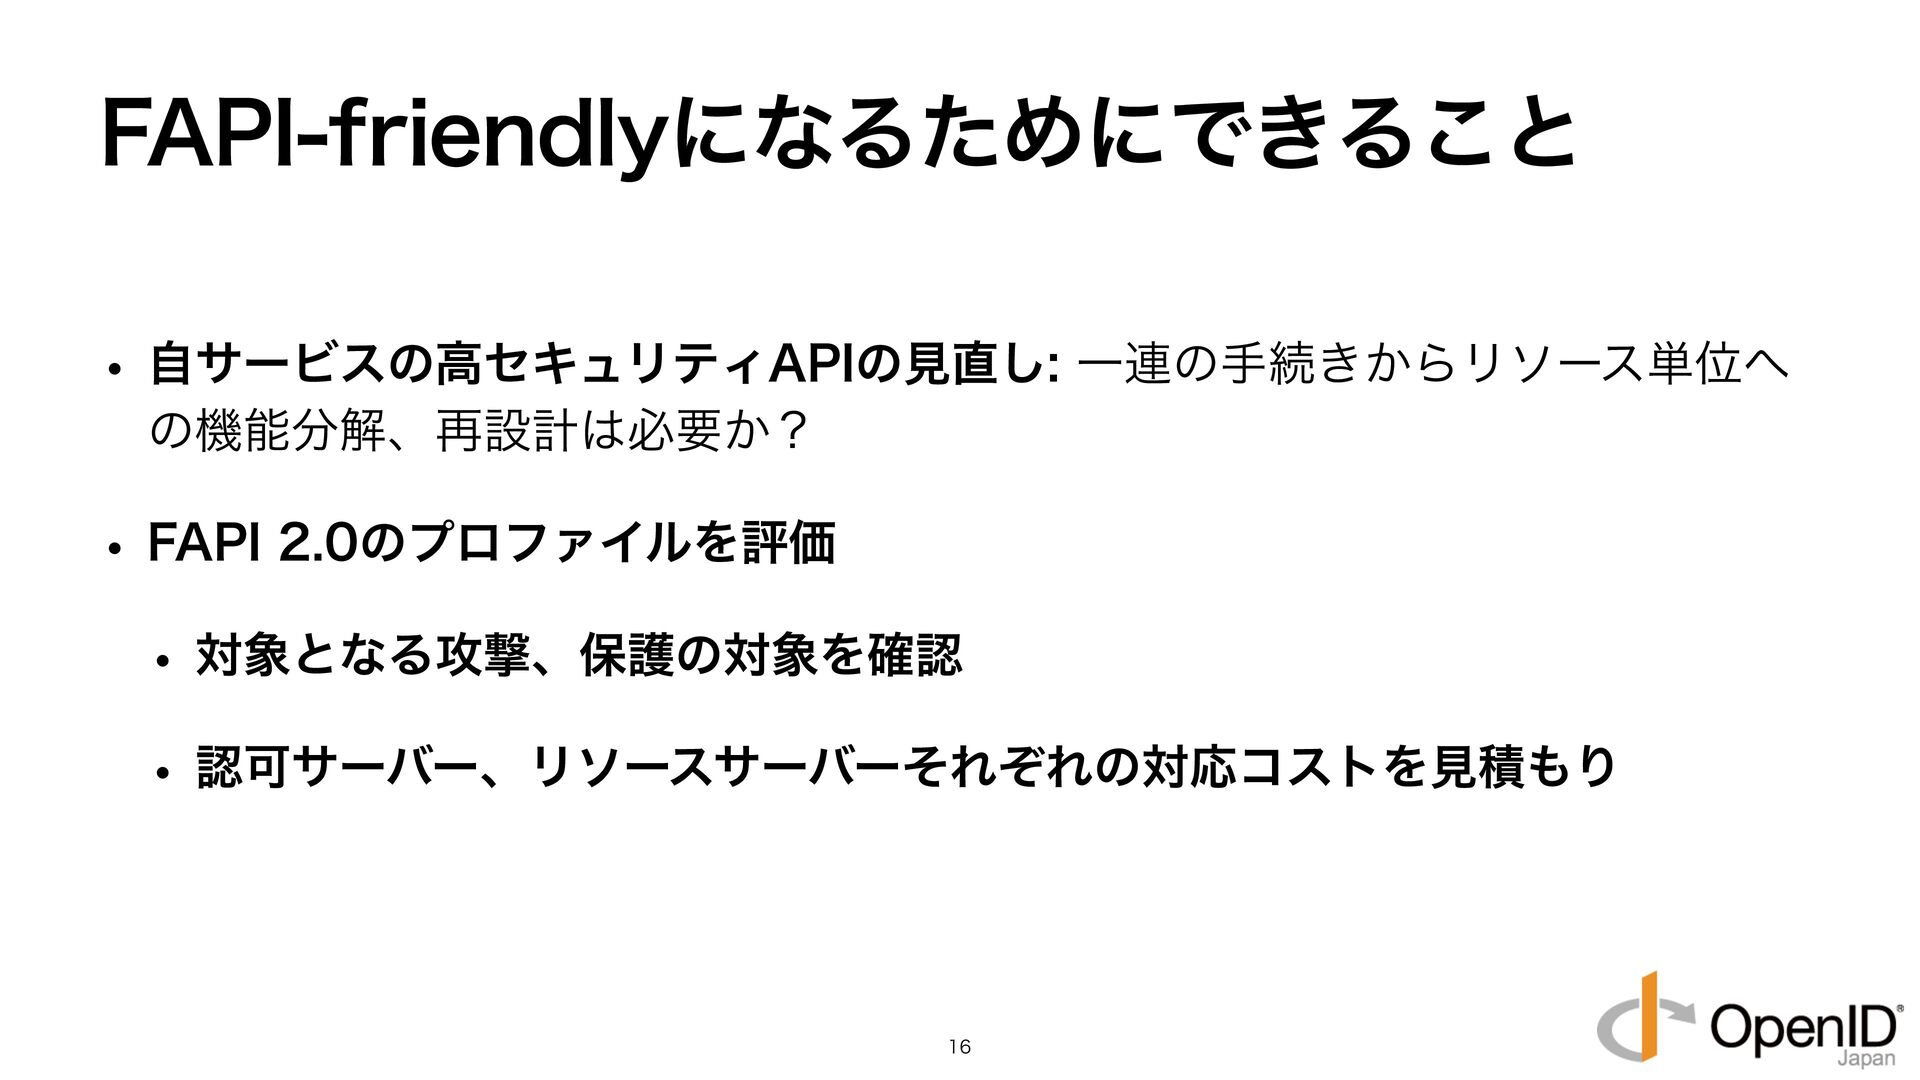
FAPI-friendlyになるためにできること • 自サービスの高セキュリティAPIの見直し: 一連の手続きからリソース単位へ の機能分解、再設計は必要か? • FAPI 2.0のプロファイルを評価 • 対象となる攻撃、保護の対象を確認
• 認可サーバー、リソースサーバーそれぞれの対応コストを見積もり 16
17


 ritou
 kazumanagano
 nagix
 kawasima
 pirosikick
 visional_engineering_and_design
 m3m0r7
 sansan33
 nakamuuu
 941
 techtekt
 kekekenta
 komagata
 speakerdeck
 techseoconnect
 axbom
 ks91
 tanoku
 kimpetersen
 aleyda
 nonsquared
 bethany
 destraynor
 kneath