Share
Embed
Salesforce女子部-権限についてまとめてみたその1
Salesforce女子部#41、42で行ったSalesforceの権限について読み解くワークショップのまとめ資料です。
Salesforceのヘルプページを分担して読み解き、まとめています。
※権限に関するすべてのページを対応はできておりません。
今後、別イベントで同様のワークショップを開催し、続きをまとめていきます。
Salesforce女子部
May 06, 2022
Transcript
51 slides
-
Salesforce女子部とは? 立場・経験に関係なくSalesforceに関わる女性がSalesforceについて気軽に勉強できる場です! さいころトーク LT大会 ワークショップ ・スライド無しでその場でトーク お題は自由! ・感想を共有しあって1枚の紙に 内容をまとめます ・各自スライド用意での発表会
LT初心者の方も、練習として お気軽に参加ください! ・テーマを決めた勉強会 Salesforceのヘルプページを 分担して読み解き、内容を共有 1 -
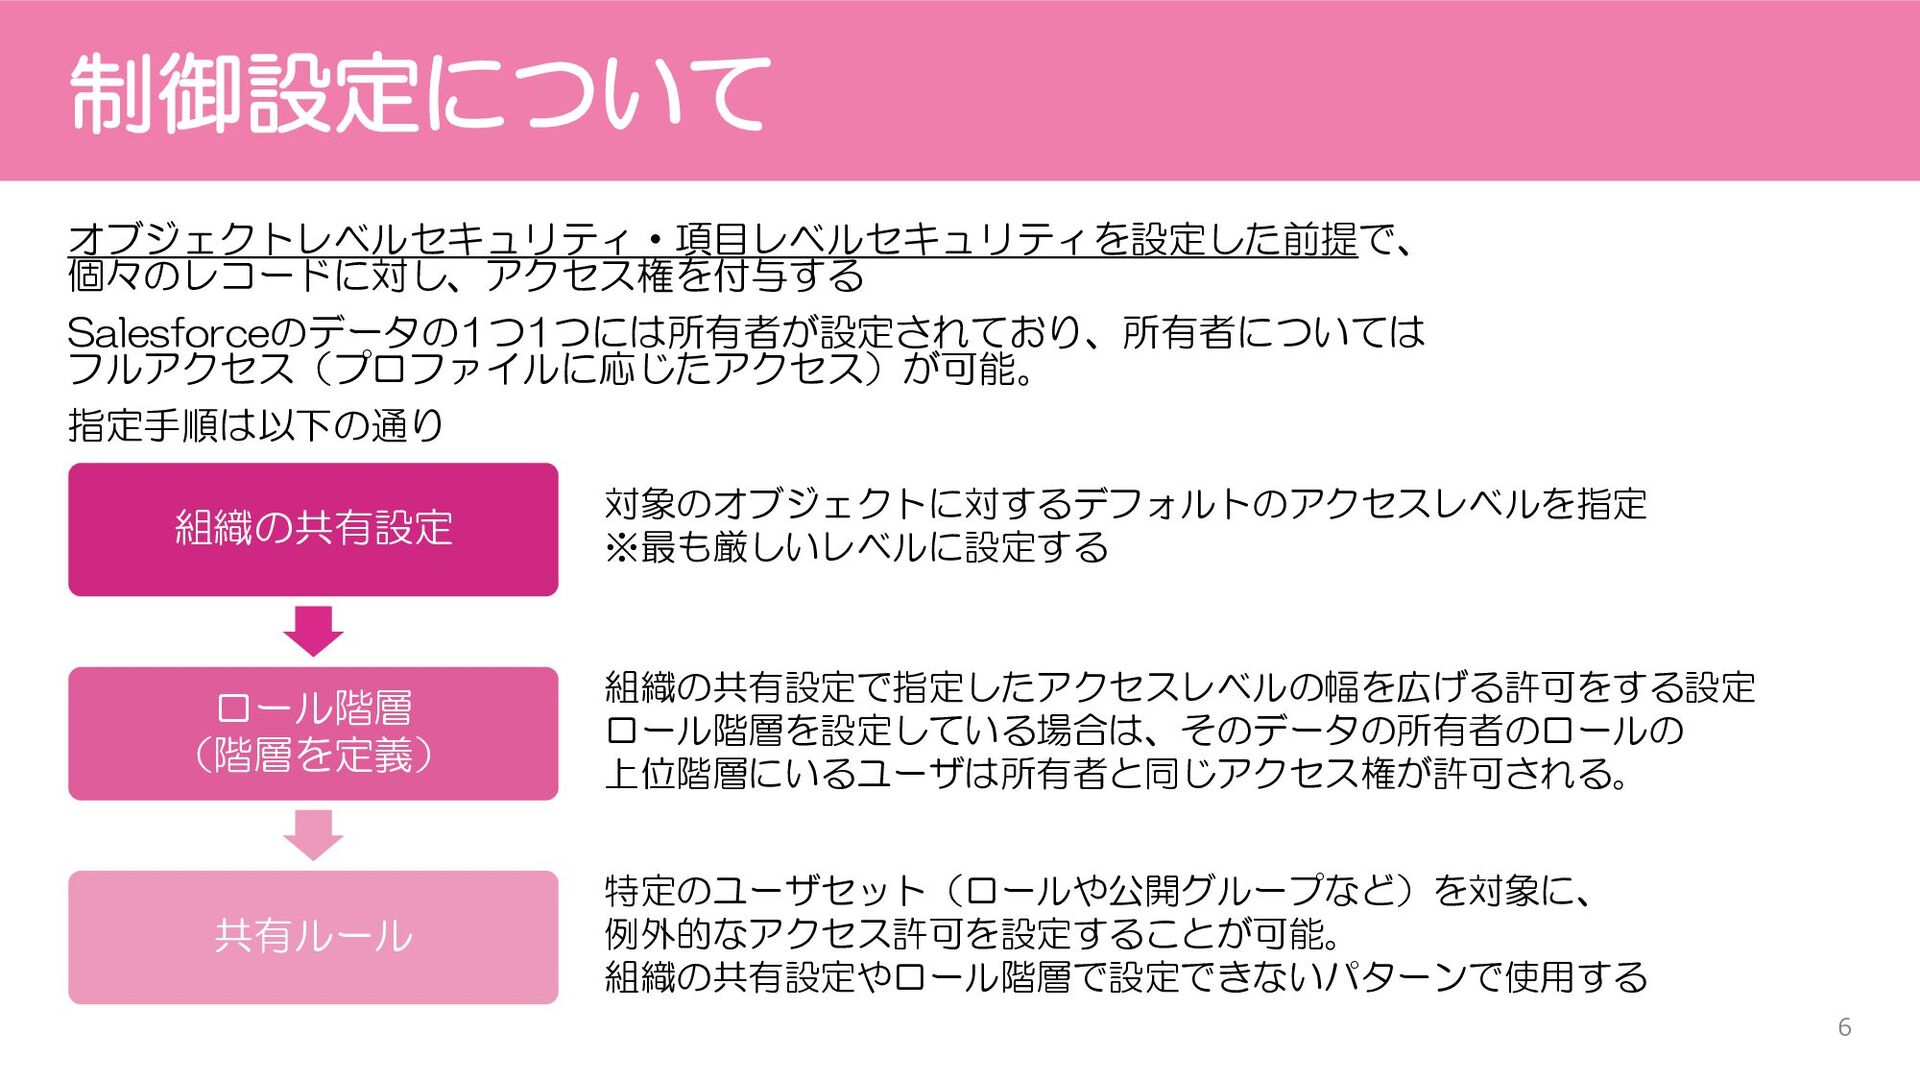
制御設定について オブジェクトレベルセキュリティ・項目レベルセキュリティを設定した前提で、 個々のレコードに対し、アクセス権を付与する Salesforceのデータの1つ1つには所有者が設定されており、所有者については フルアクセス(プロファイルに応じたアクセス)が可能。 指定手順は以下の通り 組織の共有設定 ロール階層 (階層を定義) 共有ルール
対象のオブジェクトに対するデフォルトのアクセスレベルを指定 ※最も厳しいレベルに設定する 組織の共有設定で指定したアクセスレベルの幅を広げる許可をする設定 ロール階層を設定している場合は、そのデータの所有者のロールの 上位階層にいるユーザは所有者と同じアクセス権が許可される。 特定のユーザセット(ロールや公開グループなど)を対象に、 例外的なアクセス許可を設定することが可能。 組織の共有設定やロール階層で設定できないパターンで使用する 6 -
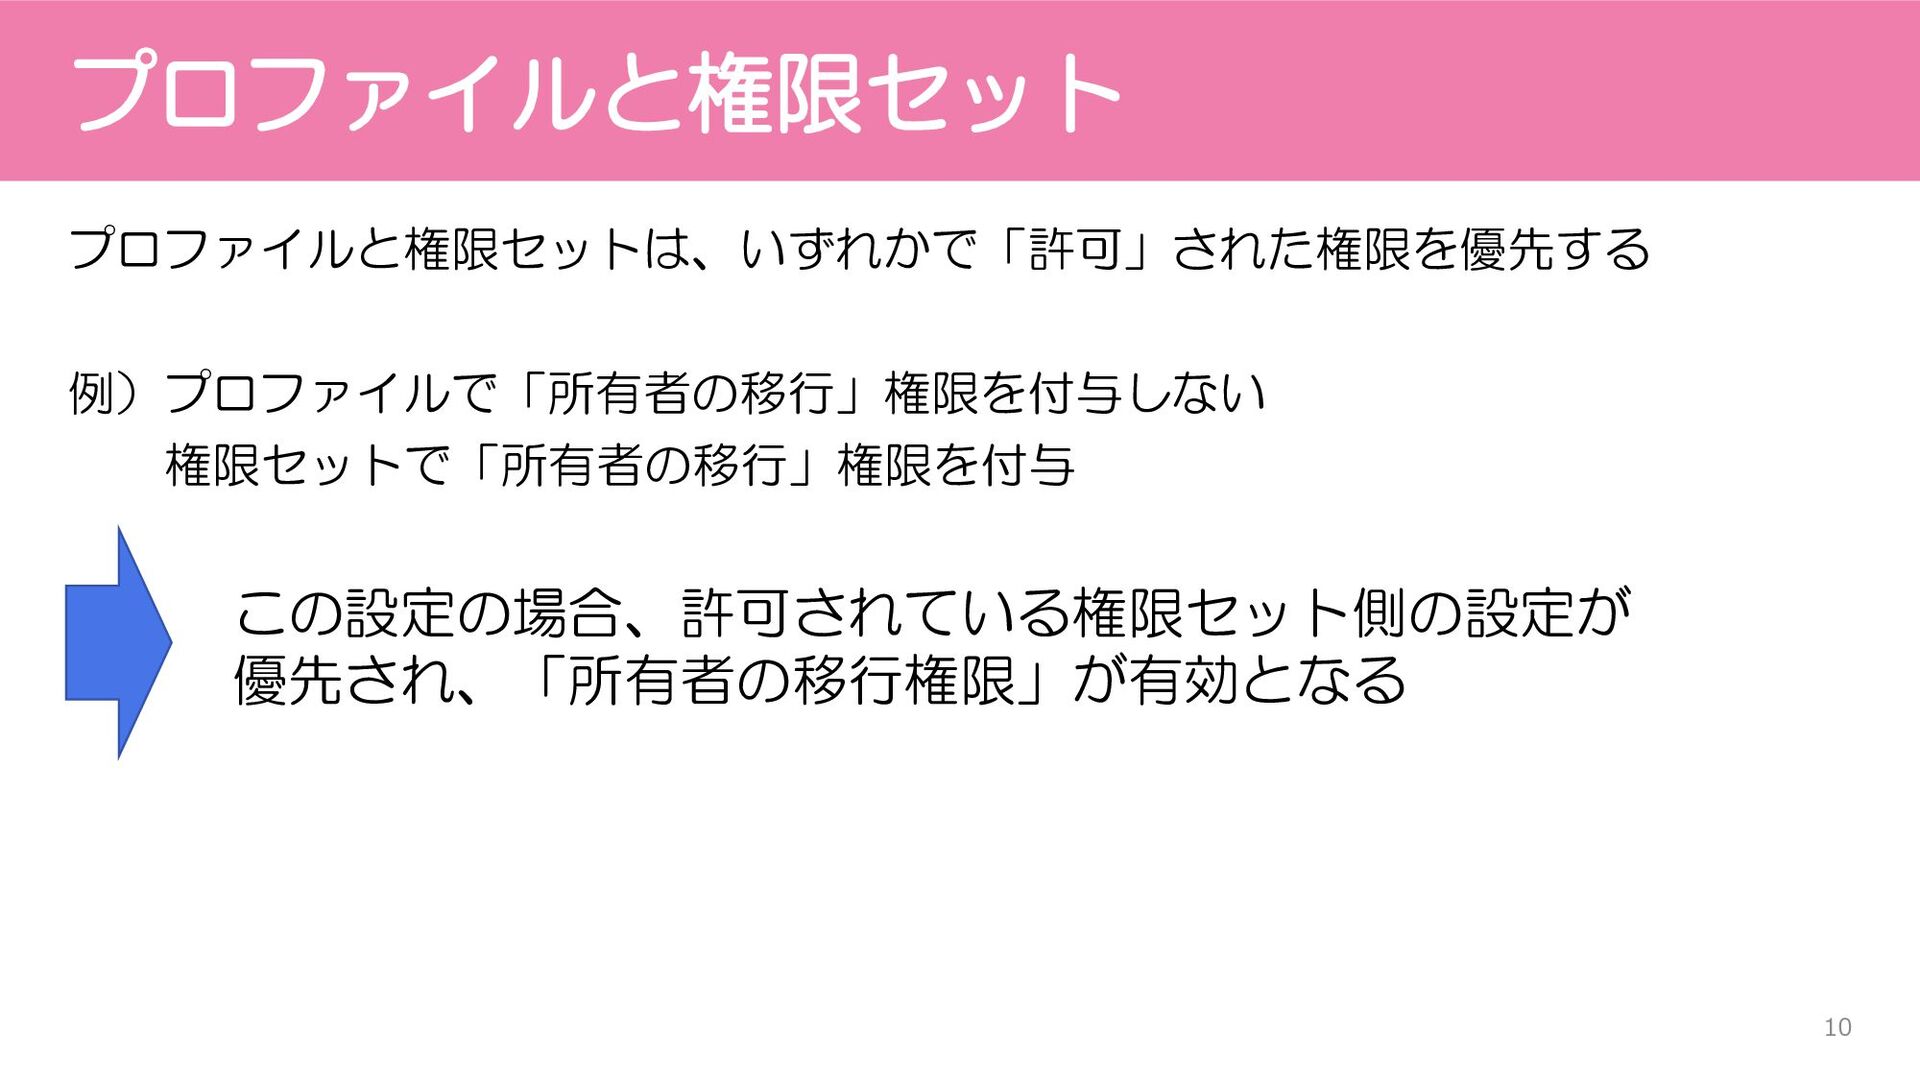
プロファイルと権限セット プロファイルと権限セットを使って、オブジェクトへのアクセス権や、 オブジェクトの項目のアクセス権を設定する プロファイルは1ユーザあたり1つ、権限セットは1ユーザに複数指定可能 プロファイル ユーザ 権限セット 権限セット 権限セット ユーザのアクセス権は以下で決定する
①プロファイル ユーザの特定のグループ(職務などで定義)で最小権限およびアクセス設定を割り当てる ②権限セット 特定のユーザに対し、追加の権限を付与 ※プロファイルを変更せず、ユーザのアクセス権を拡張する (アクセス拒否の設定はできない) 9 -
プロファイルと権限セット プロファイルおよび権限セットは、「ユーザ権限」と「アクセス設定」の設定を行う 基本的にはプロファイルと権限セットは同じものを設定できるが、一部どちらか片方でしか 設定できないものがある※詳細はヘルプページ参照 ユーザ権限 アクセス設定 「できる」かどうか ・オブジェクトレコードを編集 ・[設定メニューを参照] ・ごみ箱を完全に削除
・ユーザパスワードをリセット など 左記以外の権限を設定 ・Apexクラスへのアクセス ・アプリケーションの表示 ・ユーザのログイン可能時間 など Salesforceヘルプ 「ユーザ権限およびアクセス」より抜粋→ 11 -
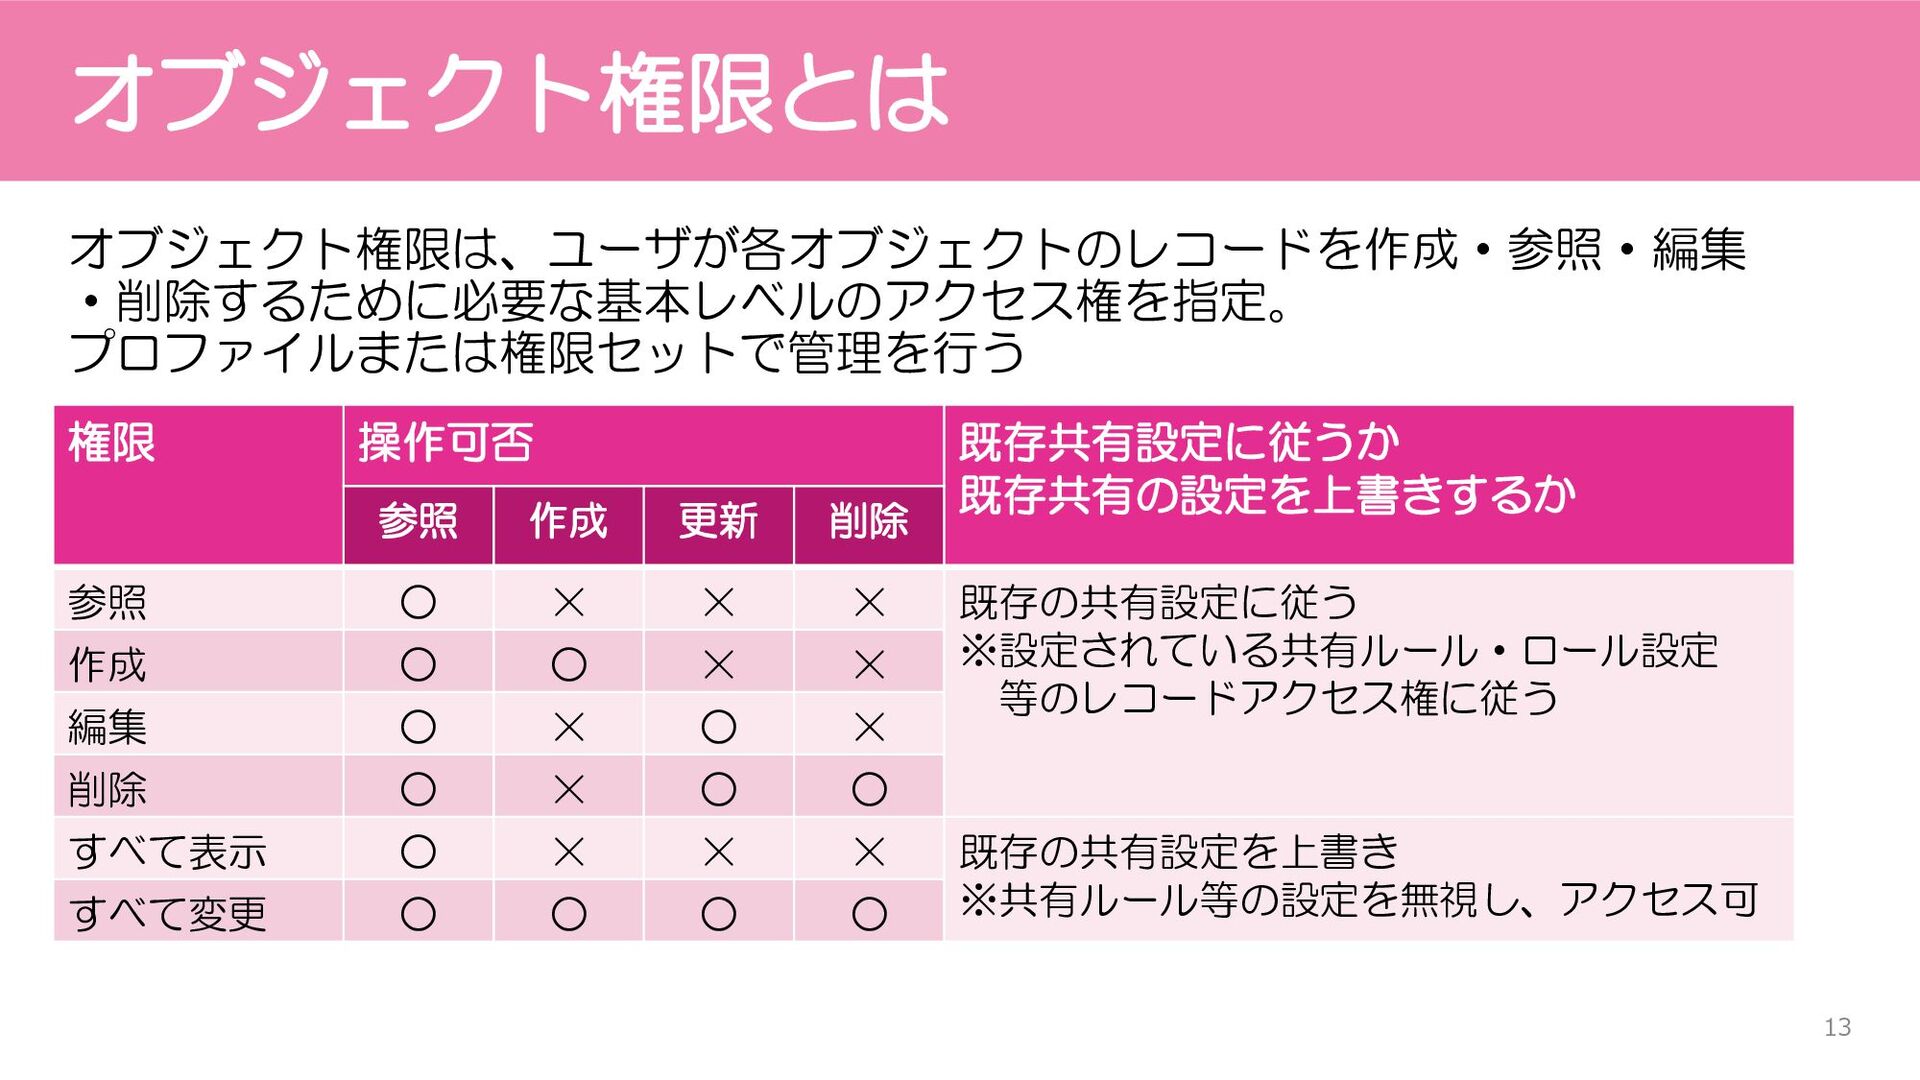
オブジェクト権限とは オブジェクト権限は、ユーザが各オブジェクトのレコードを作成・参照・編集 ・削除するために必要な基本レベルのアクセス権を指定。 プロファイルまたは権限セットで管理を行う 権限 操作可否 既存共有設定に従うか 既存共有の設定を上書きするか 参照 作成
更新 削除 参照 ◦ × × × 既存の共有設定に従う ※設定されている共有ルール・ロール設定 等のレコードアクセス権に従う 作成 ◦ ◦ × × 編集 ◦ × ◦ × 削除 ◦ × ◦ ◦ すべて表示 ◦ × × × 既存の共有設定を上書き ※共有ルール等の設定を無視し、アクセス可 すべて変更 ◦ ◦ ◦ ◦ 13 -
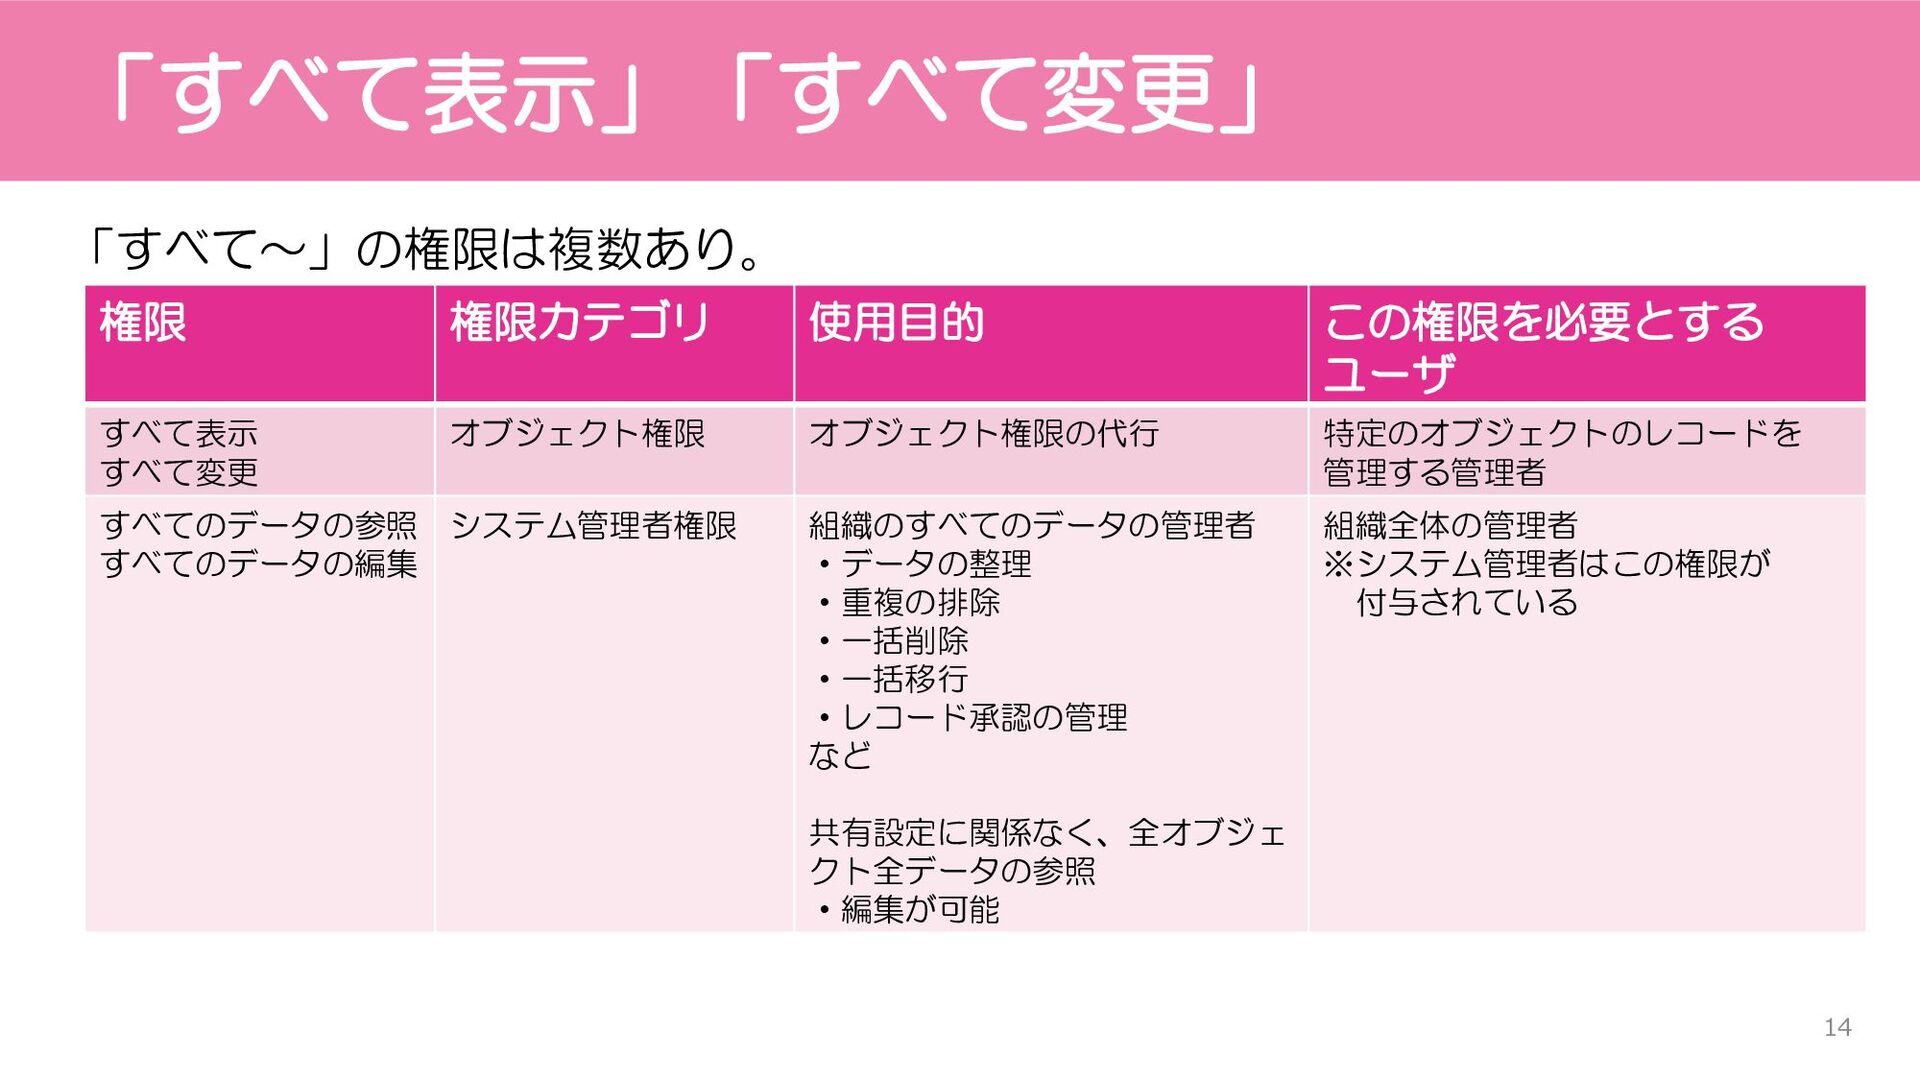
「すべて表示」「すべて変更」 「すべて~」の権限は複数あり。 権限 権限カテゴリ 使用目的 この権限を必要とする ユーザ すべて表示 すべて変更 オブジェクト権限
オブジェクト権限の代行 特定のオブジェクトのレコードを 管理する管理者 すべてのデータの参照 すべてのデータの編集 システム管理者権限 組織のすべてのデータの管理者 ・データの整理 ・重複の排除 ・一括削除 ・一括移行 ・レコード承認の管理 など 共有設定に関係なく、全オブジェ クト全データの参照 ・編集が可能 組織全体の管理者 ※システム管理者はこの権限が 付与されている 14 -
「すべて表示」「すべて変更」 前頁続き 権限 権限カテゴリ 使用目的 この権限を必要とする ユーザ すべてのユーザの参照 システム管理者権限 組織内のすべてのユーザの参照
組織内の全ユーザが参照可能と なるため、全ユーザの詳細情報 が参照可能となる。 ※検索やリストビュー表示の対象 となる 組織内の全ユーザ情報を参照する 必要があるユーザ ※ユーザオブジェクトの共有設定が [非公開]である場合に設定 「ユーザの管理」権限のある プロファイルのユーザにはこの権限 が自動的に付与される すべての参照 レコード名の参照 システム管理者権限 すべての参照項目およびシステム 項目のレコード名の参照 システム管理者および、関連レコー ドや[所有者]項目、[最終更新者]項 目など、レコードに関するすっべて の情報を確認する必要があるユーザ この権限は、リストビューおよび レコード詳細ページの参照レコード 名に適用 15 -
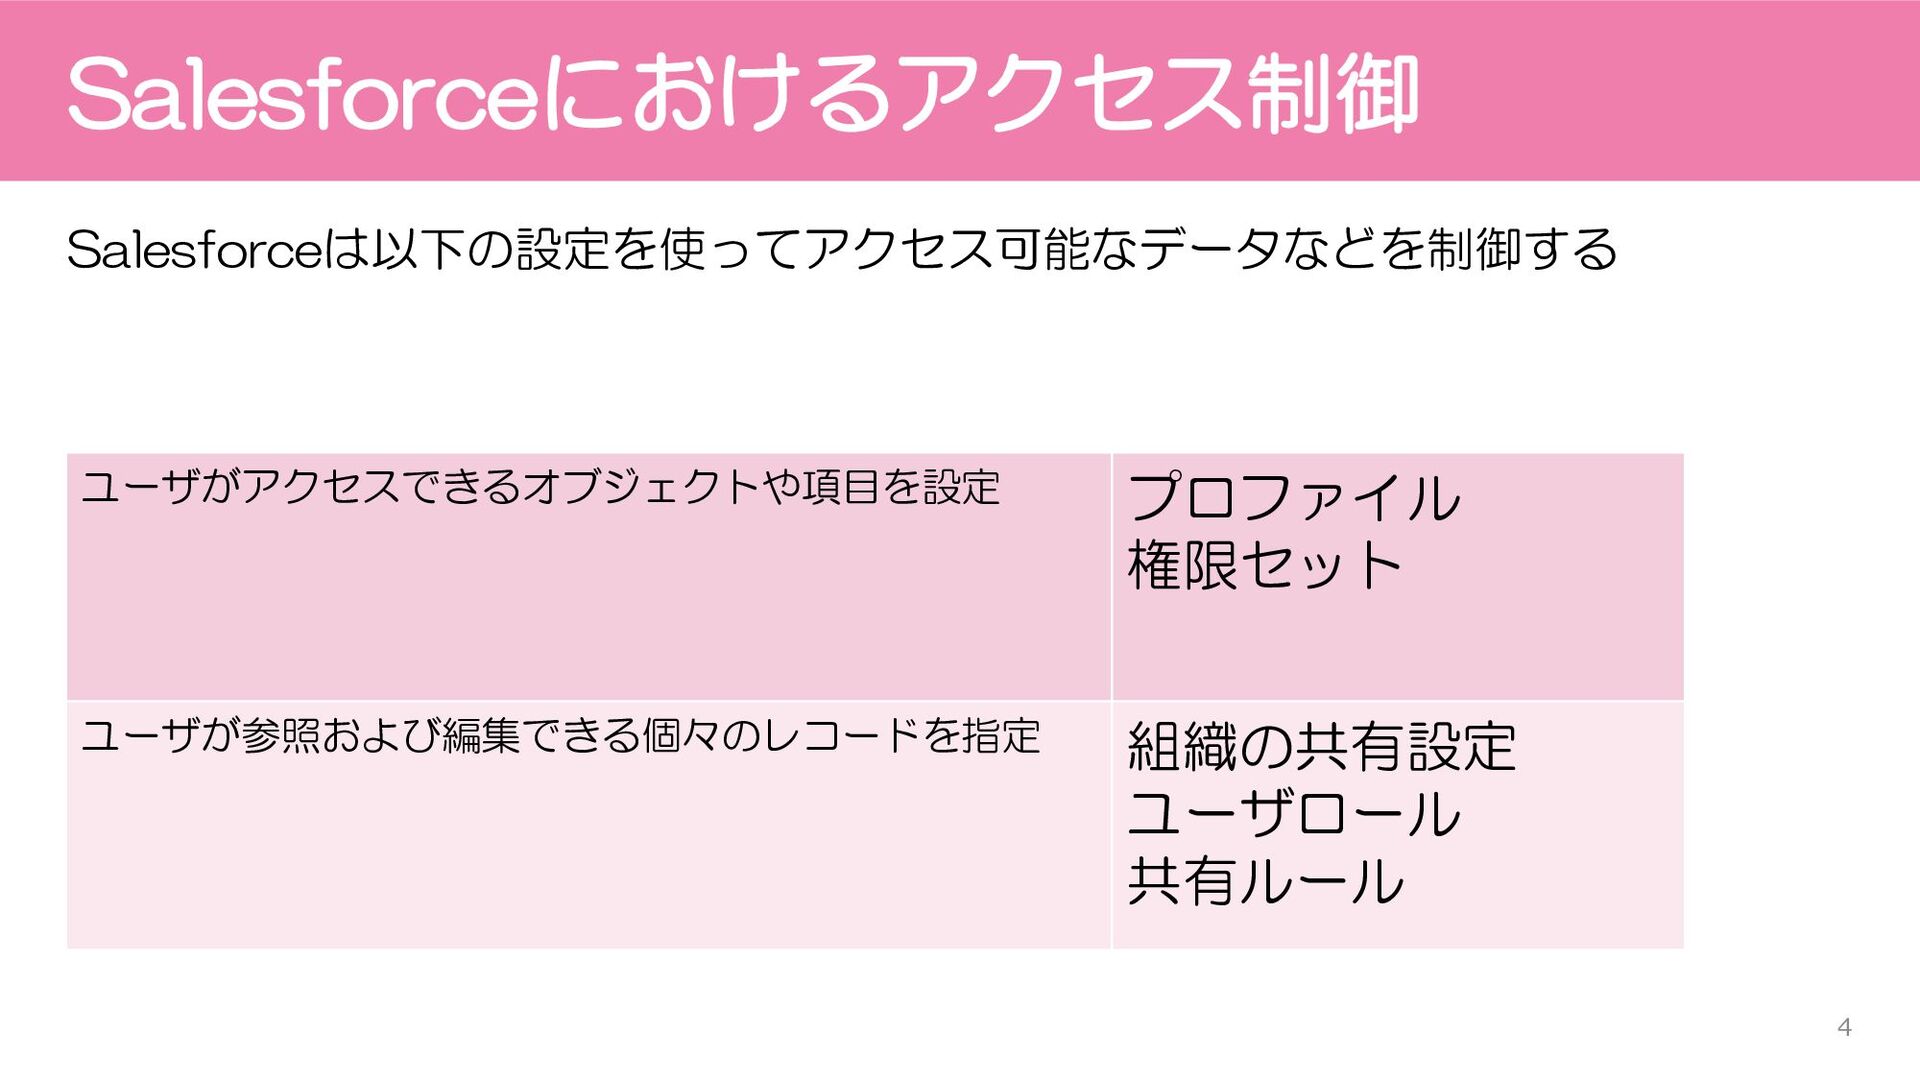
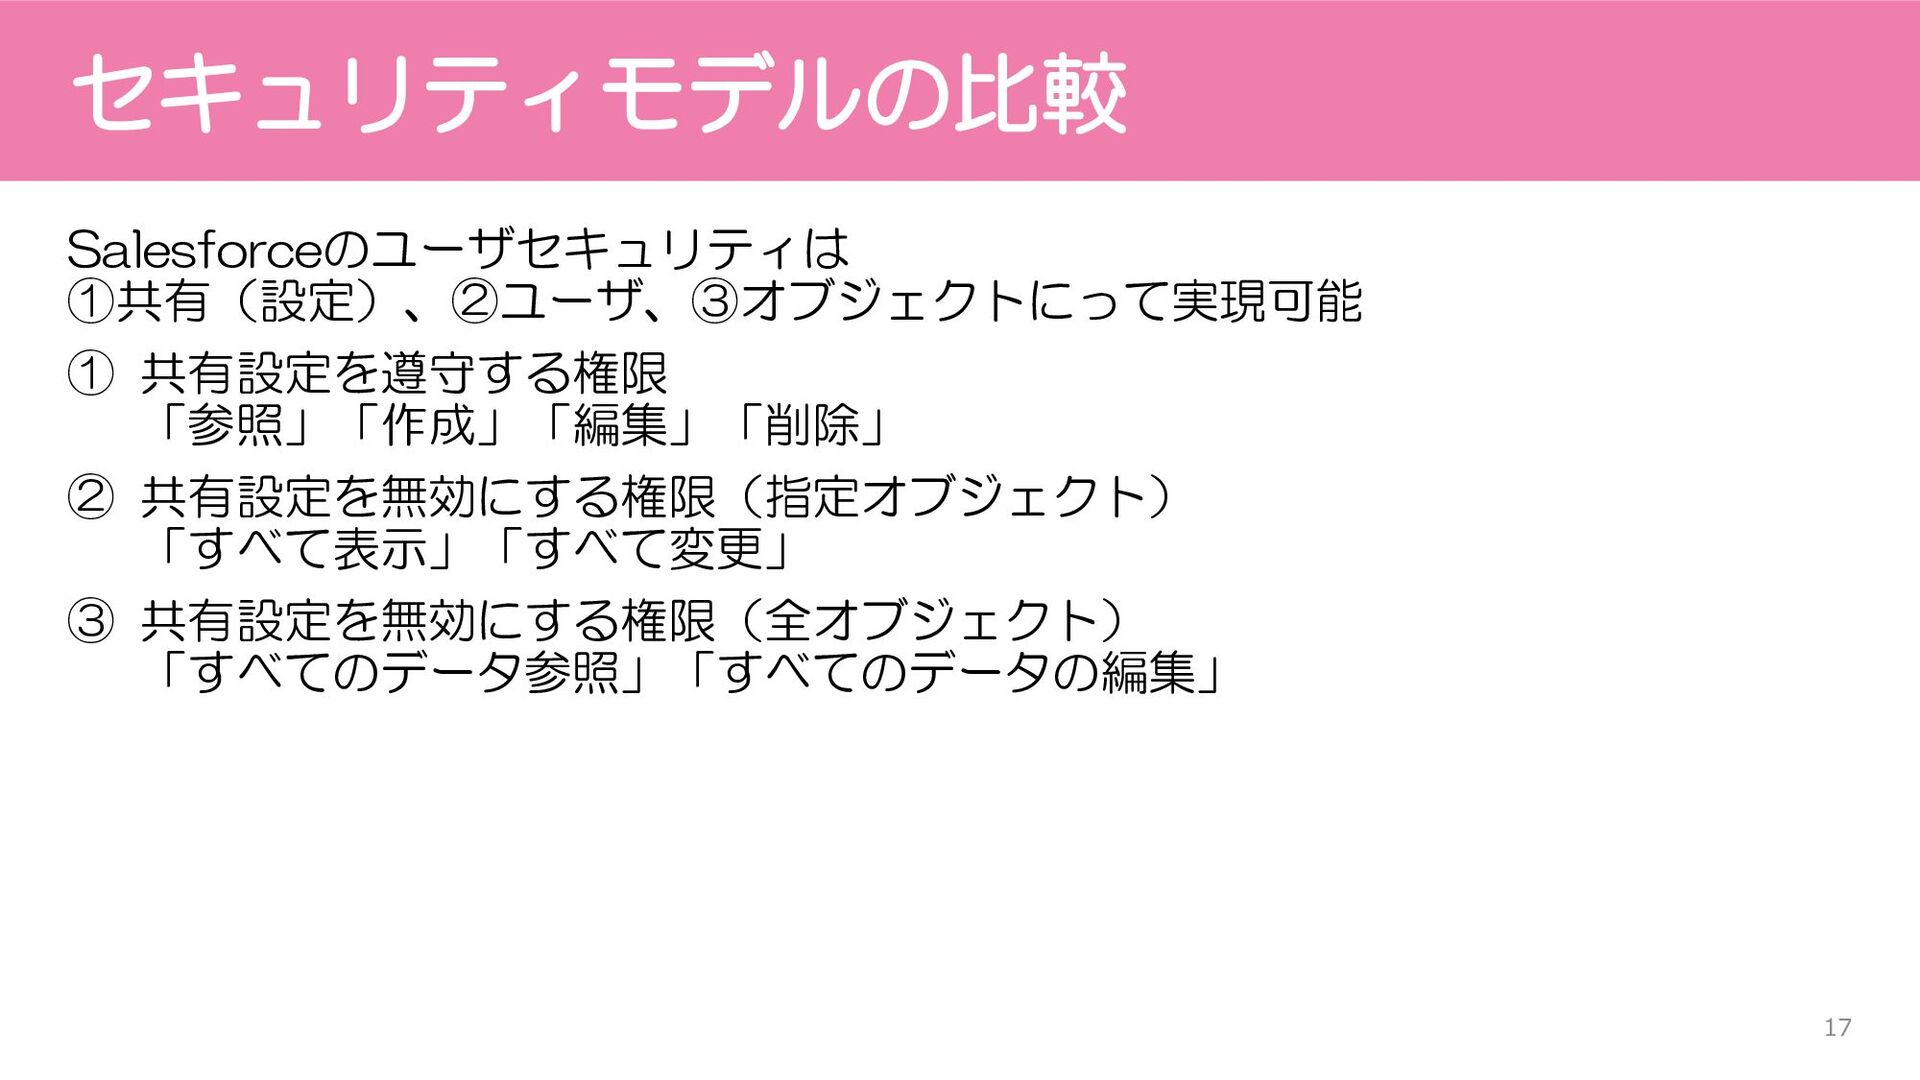
セキュリティモデルの比較 Salesforceのユーザセキュリティは ①共有(設定)、②ユーザ、③オブジェクトにって実現可能 ① 共有設定を遵守する権限 「参照」「作成」「編集」「削除」 ② 共有設定を無効にする権限(指定オブジェクト) 「すべて表示」「すべて変更」 ③
共有設定を無効にする権限(全オブジェクト) 「すべてのデータ参照」「すべてのデータの編集」 17 -
セキュリティモデルの比較 下記の内容を「共有可能にする権限」「共有を無効にする権限」軸で設定を行う ⚫対象利用者 ⚫管理対象 ⚫レコードアクセス権 ⚫転送可能 ⚫レコードを承認できるか、または承認プロセス中のレコードを編集および ロック解除できるか ⚫すべてのレコードのレポート出力 ⚫オブジェクトサポート
⚫グループアクセス権決定事項 ⚫非公開レコードアクセス ⚫手動によるレコードの共有 ⚫すべてのケースコメントの管理 ※詳細な権限については、 Salesforceヘルプ「セキュリティモデルの比較」を 参照ください 18 -
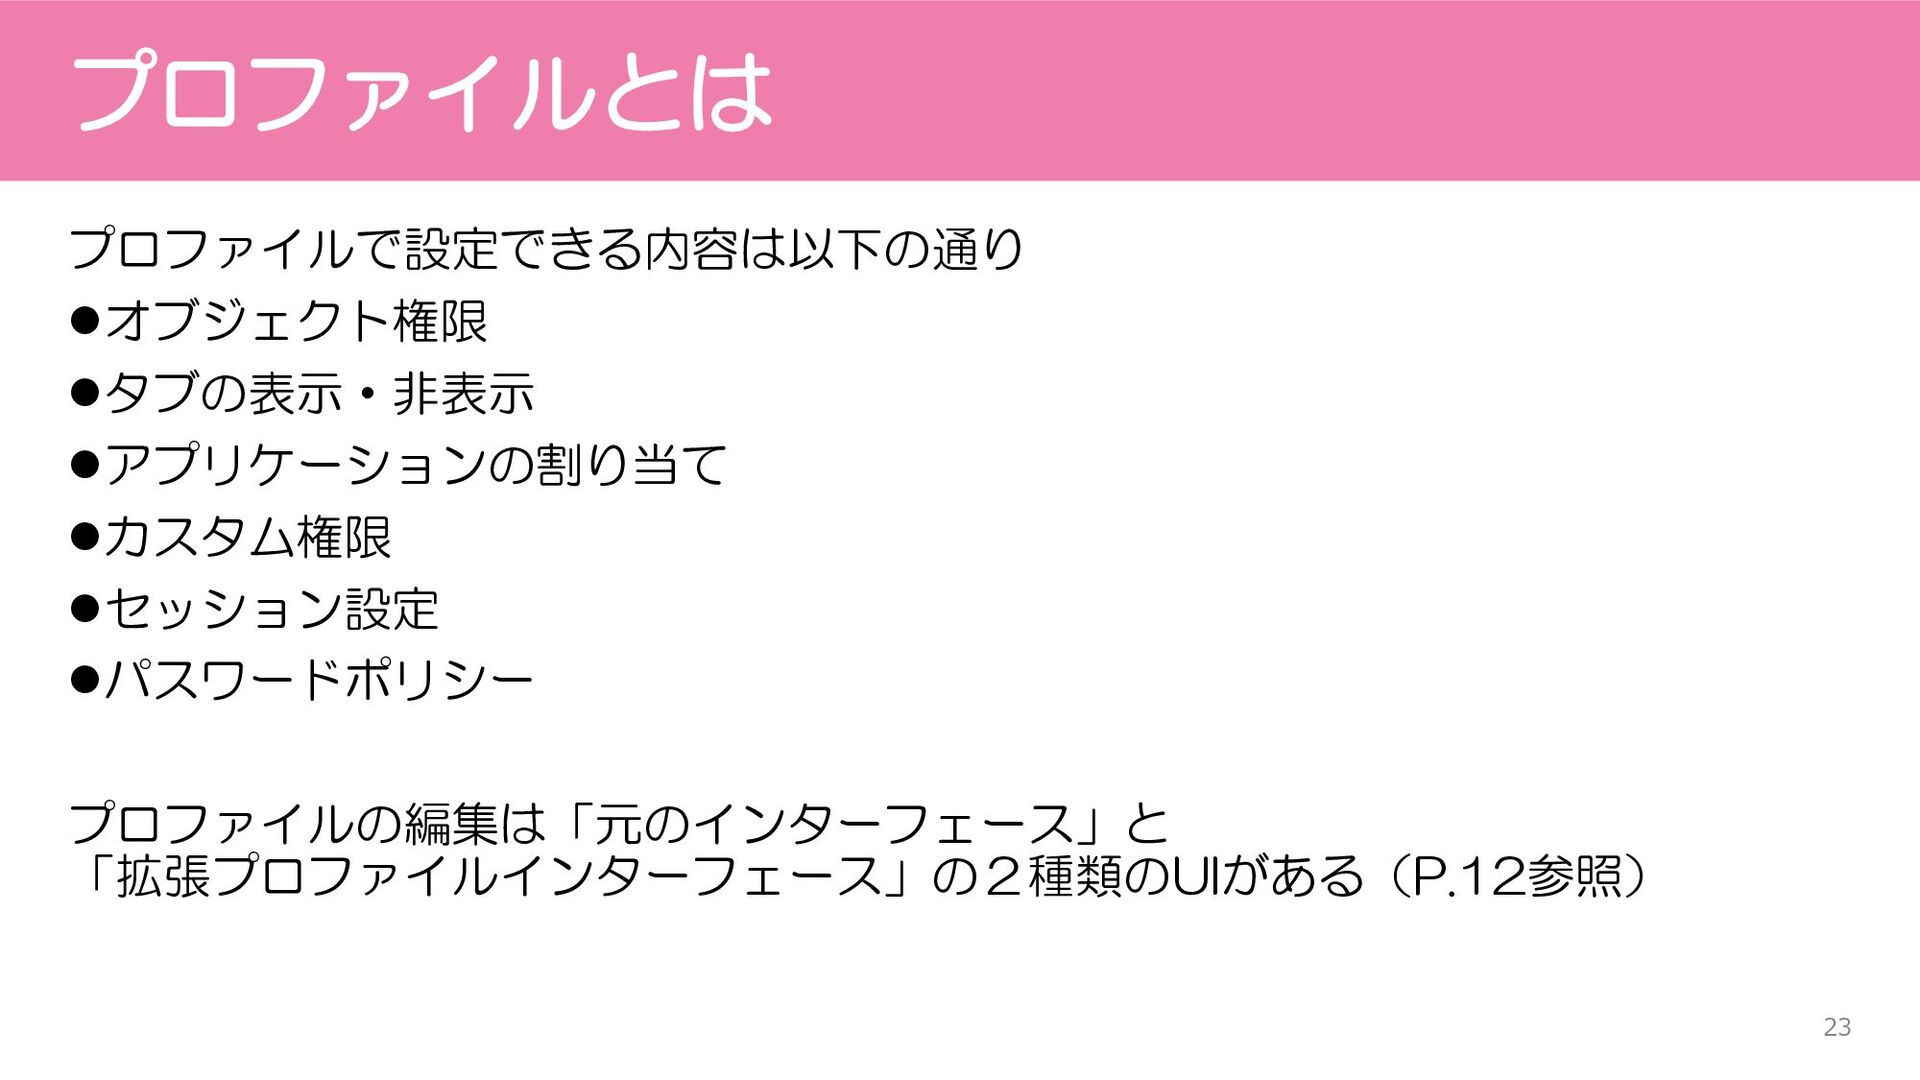
項目権限 項目権限…オブジェクトの中にある各項目へのアクセス権を指定する (項目レベルセキュリティ) 設定方法が、ユーザインターフェース設定(P.12参照)や 設定画面により異なる 19 アクセスレベル ・権限セット ・拡張プロファールユーザインタフェース ・元のプロファイルユーザインターフェース
・項目レベルのセキュリティインターフェース ユーザの項目参照:◦、編集:◦ 「参照」「編集」にチェック 「参照可能」にチェック ユーザの項目参照:◦、編集:× 「参照」にチェック 「参照可能」「参照のみ」にチェック ユーザの項目参照:×、編集:× なし(チェックしない) なし(チェックしない) -
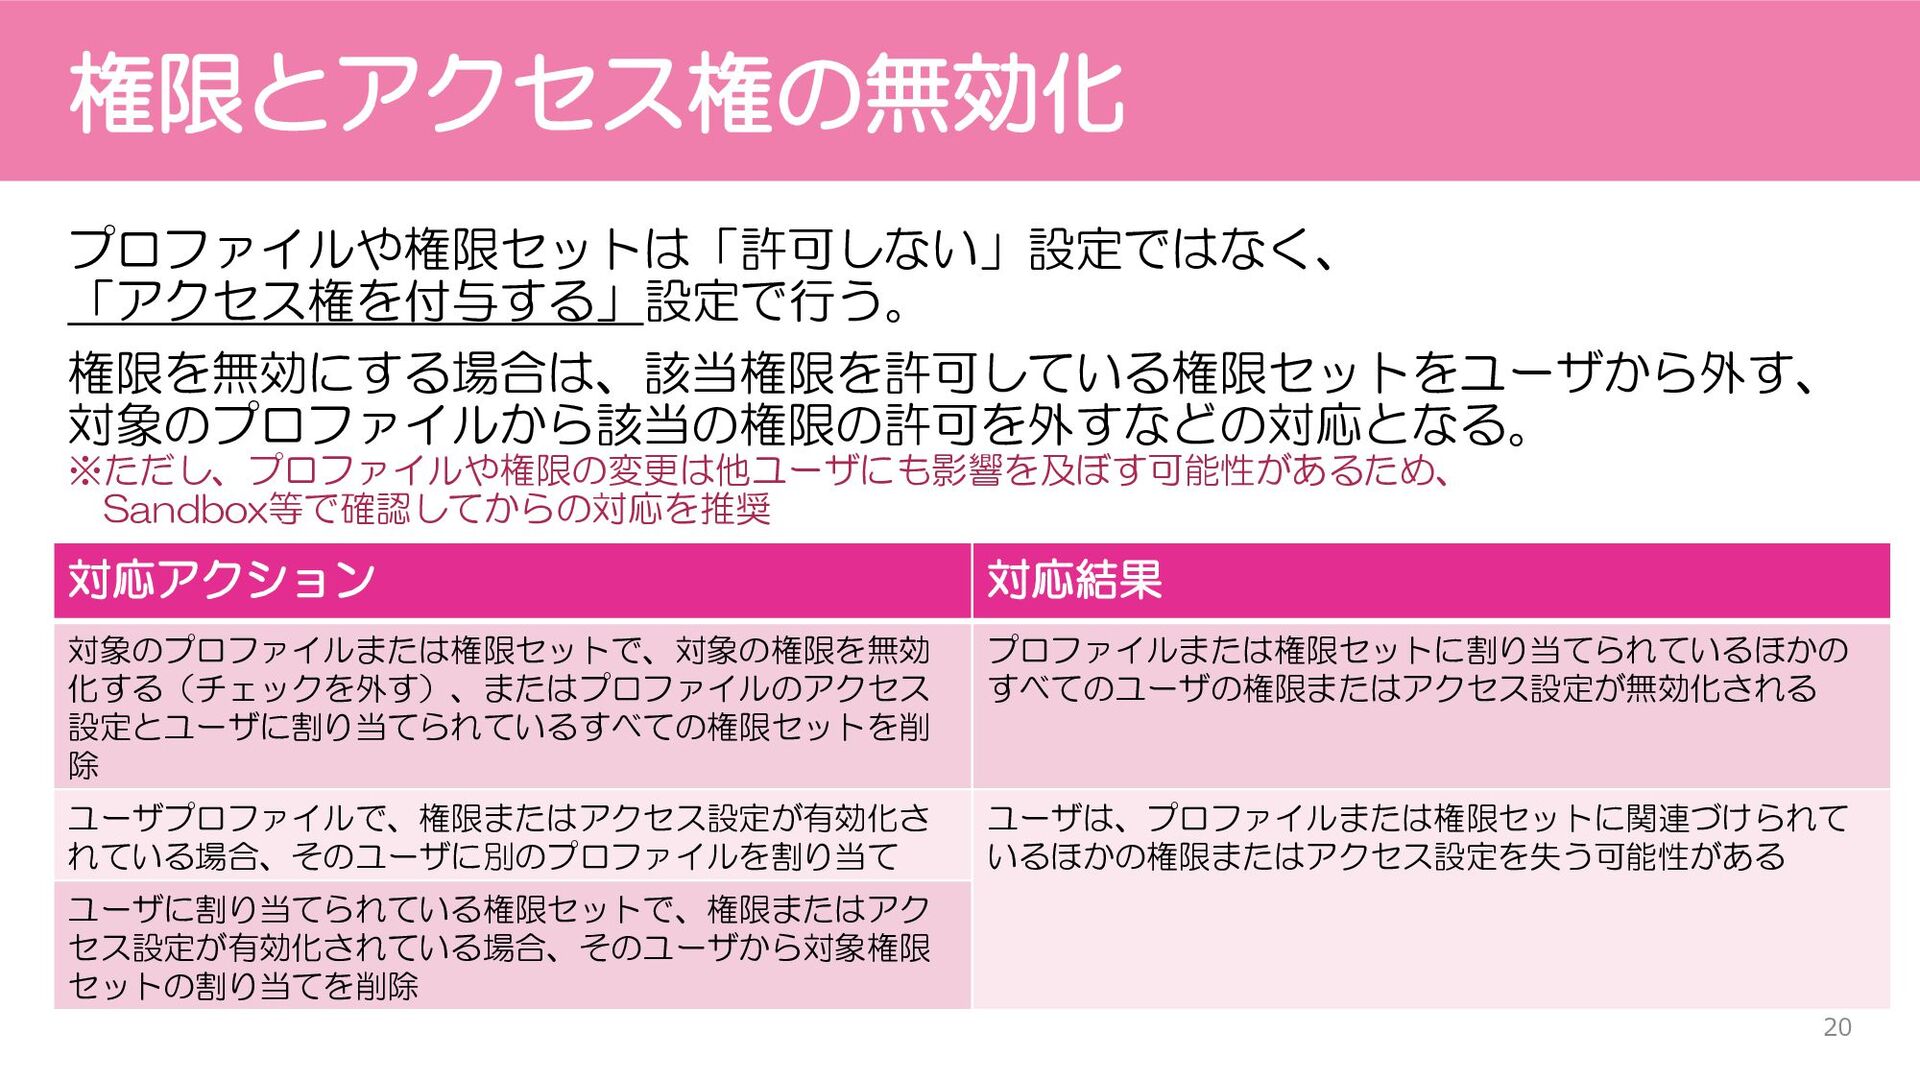
権限とアクセス権の無効化 プロファイルや権限セットは「許可しない」設定ではなく、 「アクセス権を付与する」設定で行う。 権限を無効にする場合は、該当権限を許可している権限セットをユーザから外す、 対象のプロファイルから該当の権限の許可を外すなどの対応となる。 ※ただし、プロファイルや権限の変更は他ユーザにも影響を及ぼす可能性があるため、 Sandbox等で確認してからの対応を推奨 20 対応アクション 対応結果
対象のプロファイルまたは権限セットで、対象の権限を無効 化する(チェックを外す)、またはプロファイルのアクセス 設定とユーザに割り当てられているすべての権限セットを削 除 プロファイルまたは権限セットに割り当てられているほかの すべてのユーザの権限またはアクセス設定が無効化される ユーザプロファイルで、権限またはアクセス設定が有効化さ れている場合、そのユーザに別のプロファイルを割り当て ユーザは、プロファイルまたは権限セットに関連づけられて いるほかの権限またはアクセス設定を失う可能性がある ユーザに割り当てられている権限セットで、権限またはアク セス設定が有効化されている場合、そのユーザから対象権限 セットの割り当てを削除 -
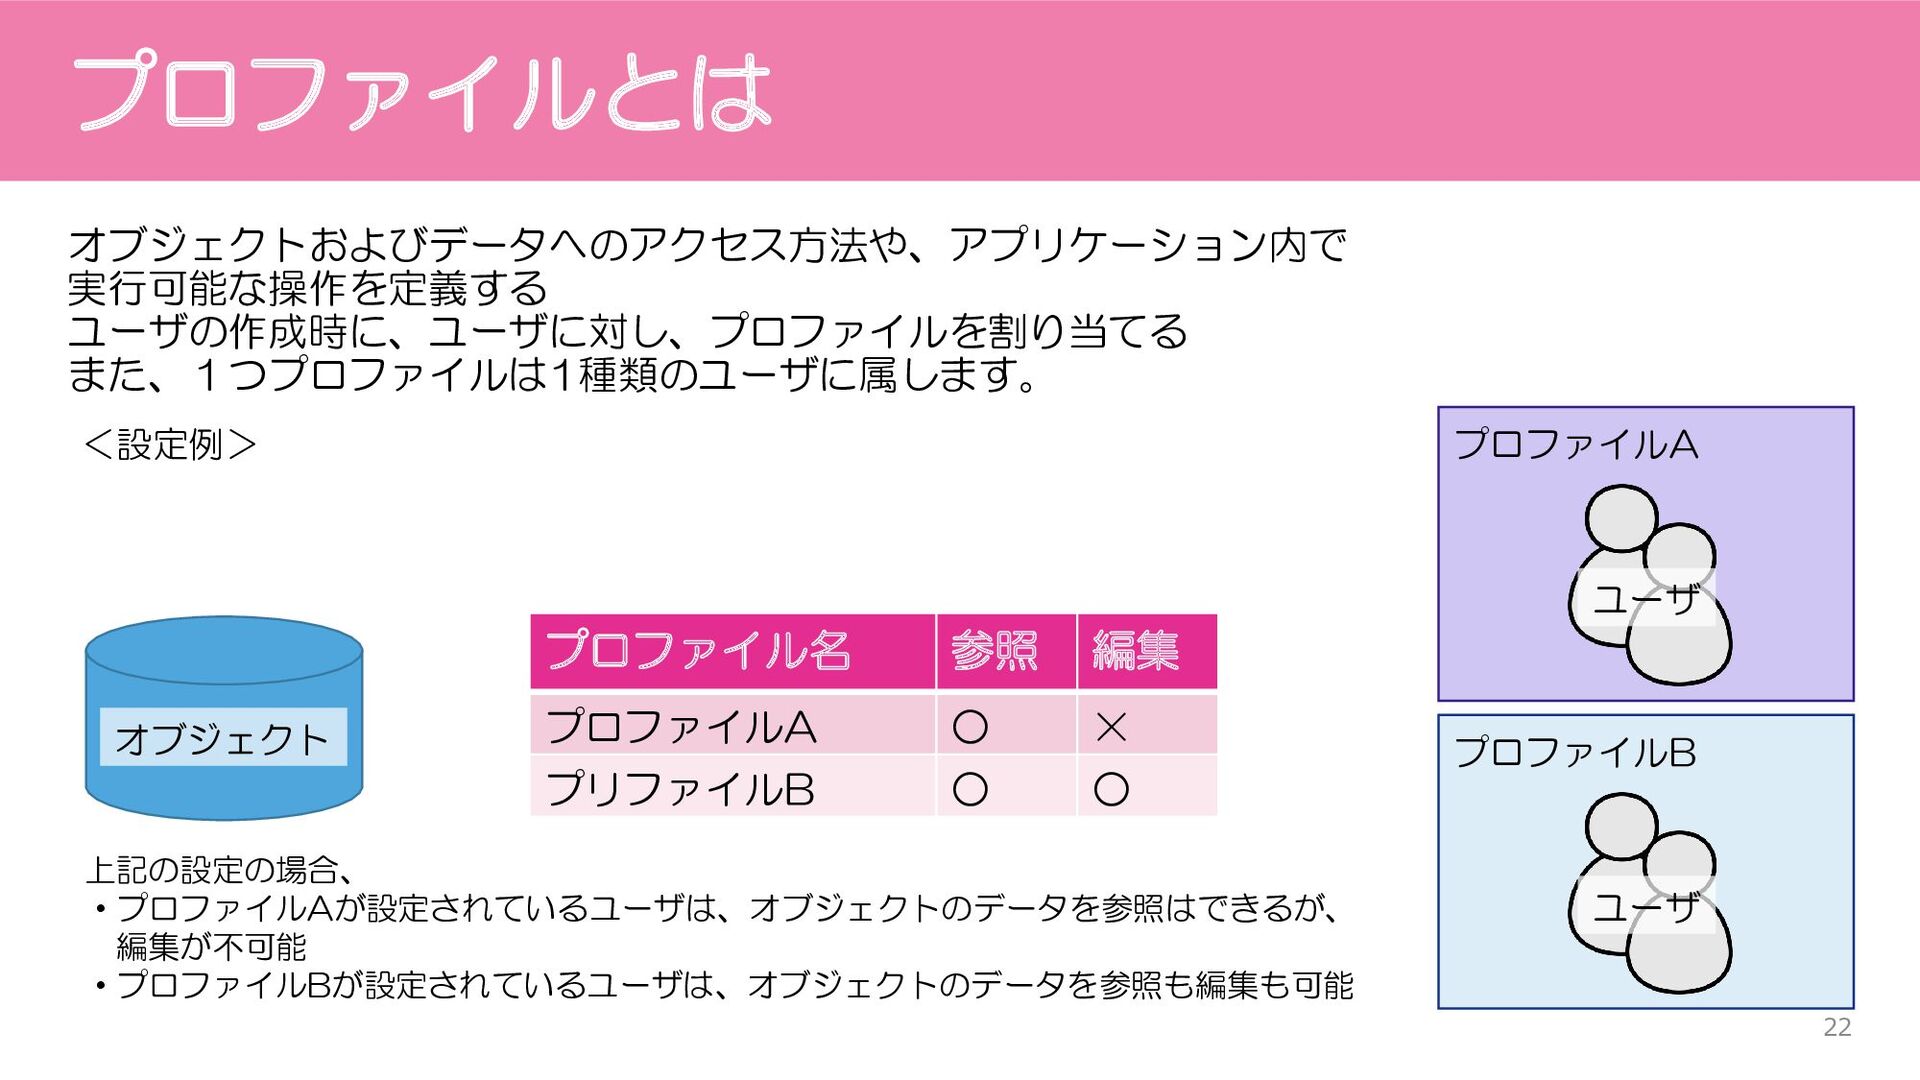
プロファイルとは オブジェクトおよびデータへのアクセス方法や、アプリケーション内で 実行可能な操作を定義する ユーザの作成時に、ユーザに対し、プロファイルを割り当てる また、1つプロファイルは1種類のユーザに属します。 22 プロファイルA ユーザ プロファイルB ユーザ
オブジェクト プロファイル名 参照 編集 プロファイルA ◦ × プリファイルB ◦ ◦ <設定例> 上記の設定の場合、 ・プロファイルAが設定されているユーザは、オブジェクトのデータを参照はできるが、 編集が不可能 ・プロファイルBが設定されているユーザは、オブジェクトのデータを参照も編集も可能 -
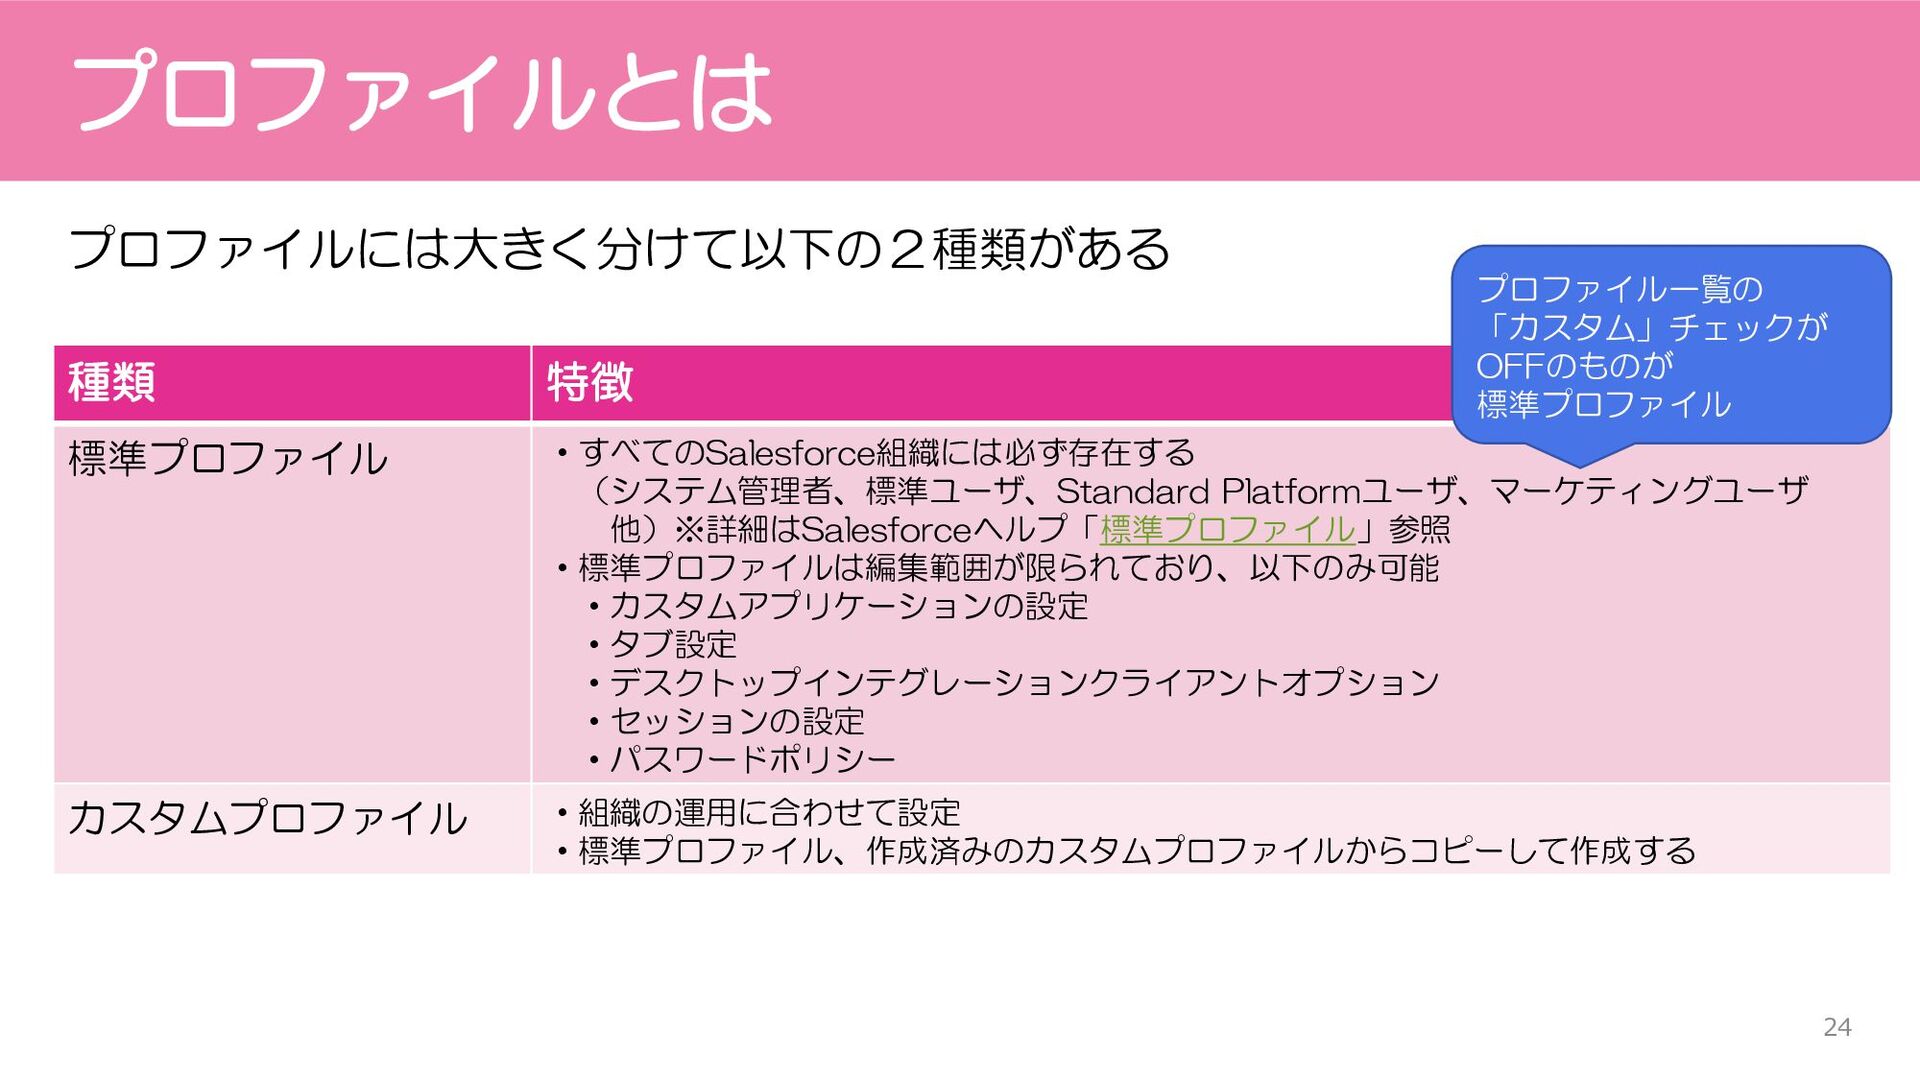
プロファイルとは プロファイルには大きく分けて以下の2種類がある 24 種類 特徴 標準プロファイル ・すべてのSalesforce組織には必ず存在する (システム管理者、標準ユーザ、Standard Platformユーザ、マーケティングユーザ 他)※詳細はSalesforceヘルプ「標準プロファイル」参照
・標準プロファイルは編集範囲が限られており、以下のみ可能 ・カスタムアプリケーションの設定 ・タブ設定 ・デスクトップインテグレーションクライアントオプション ・セッションの設定 ・パスワードポリシー カスタムプロファイル ・組織の運用に合わせて設定 ・標準プロファイル、作成済みのカスタムプロファイルからコピーして作成する プロファイル一覧の 「カスタム」チェックが OFFのものが 標準プロファイル -
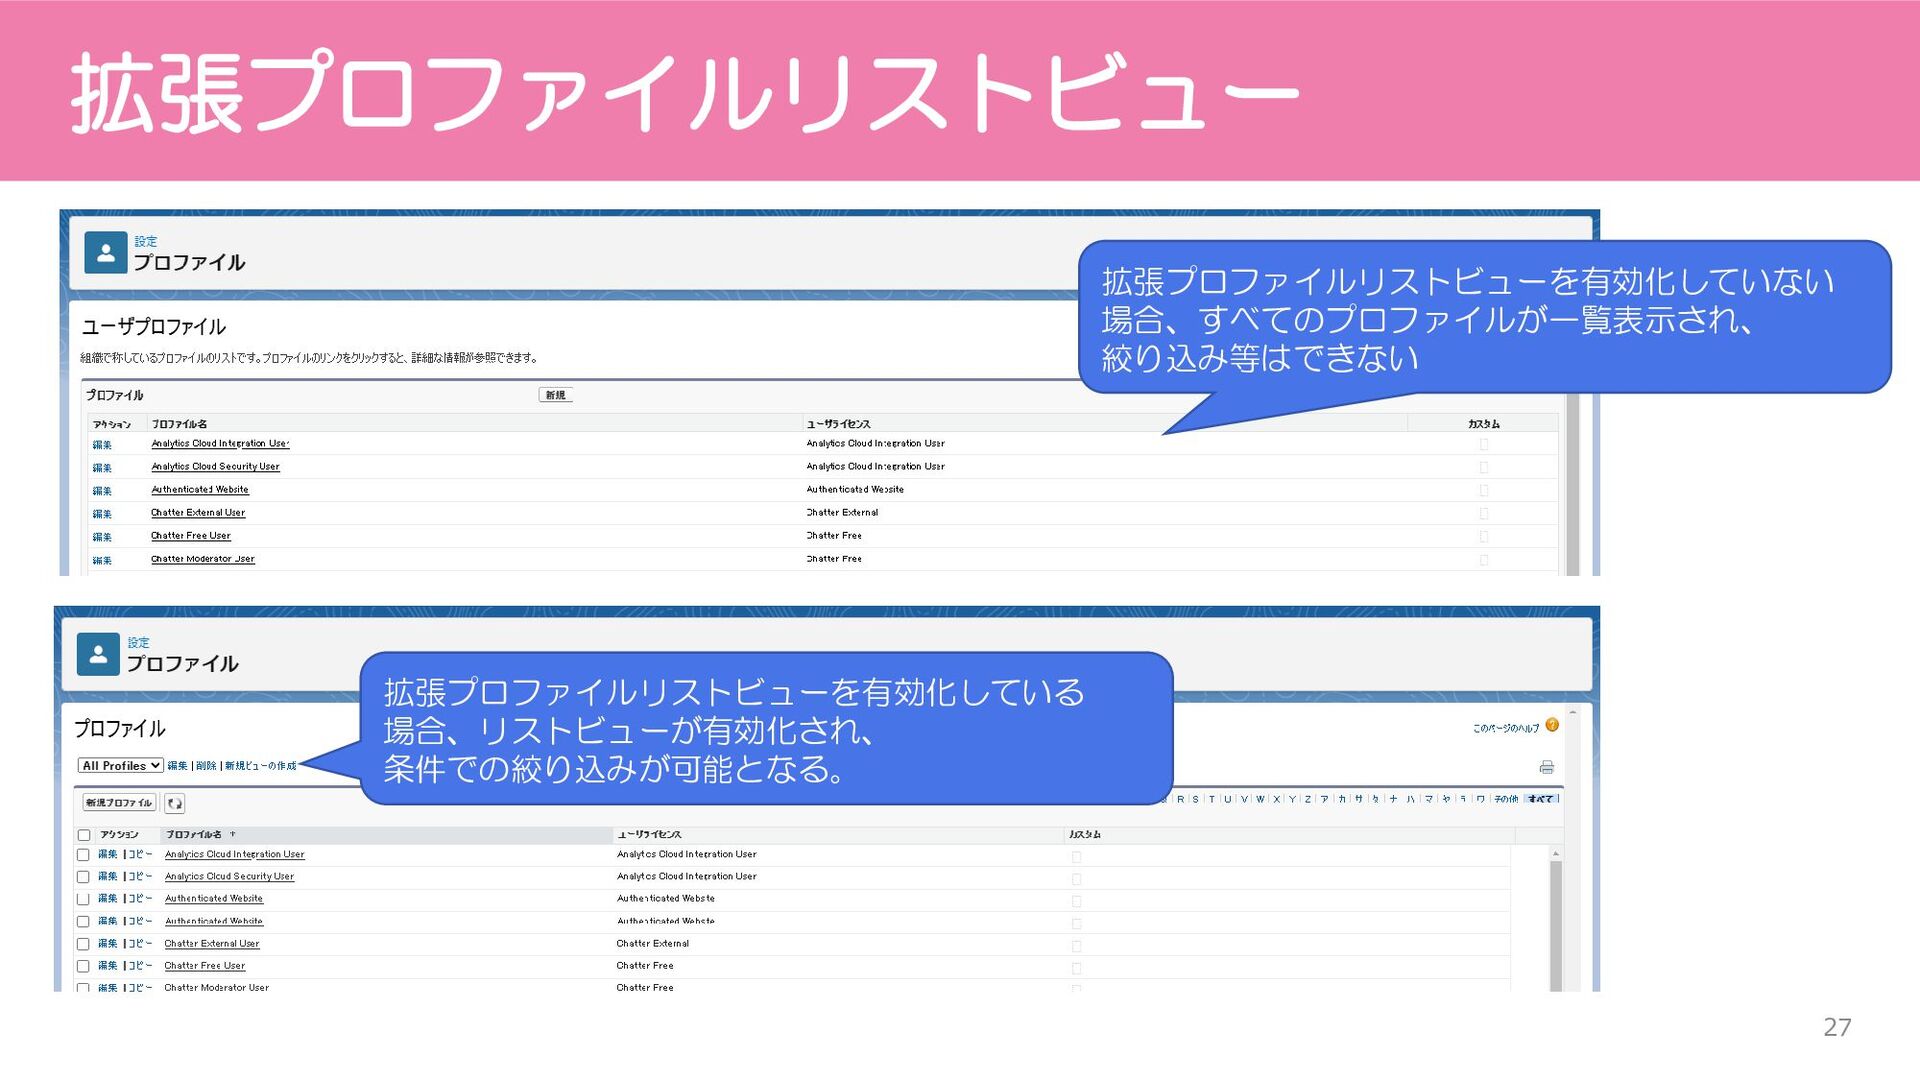
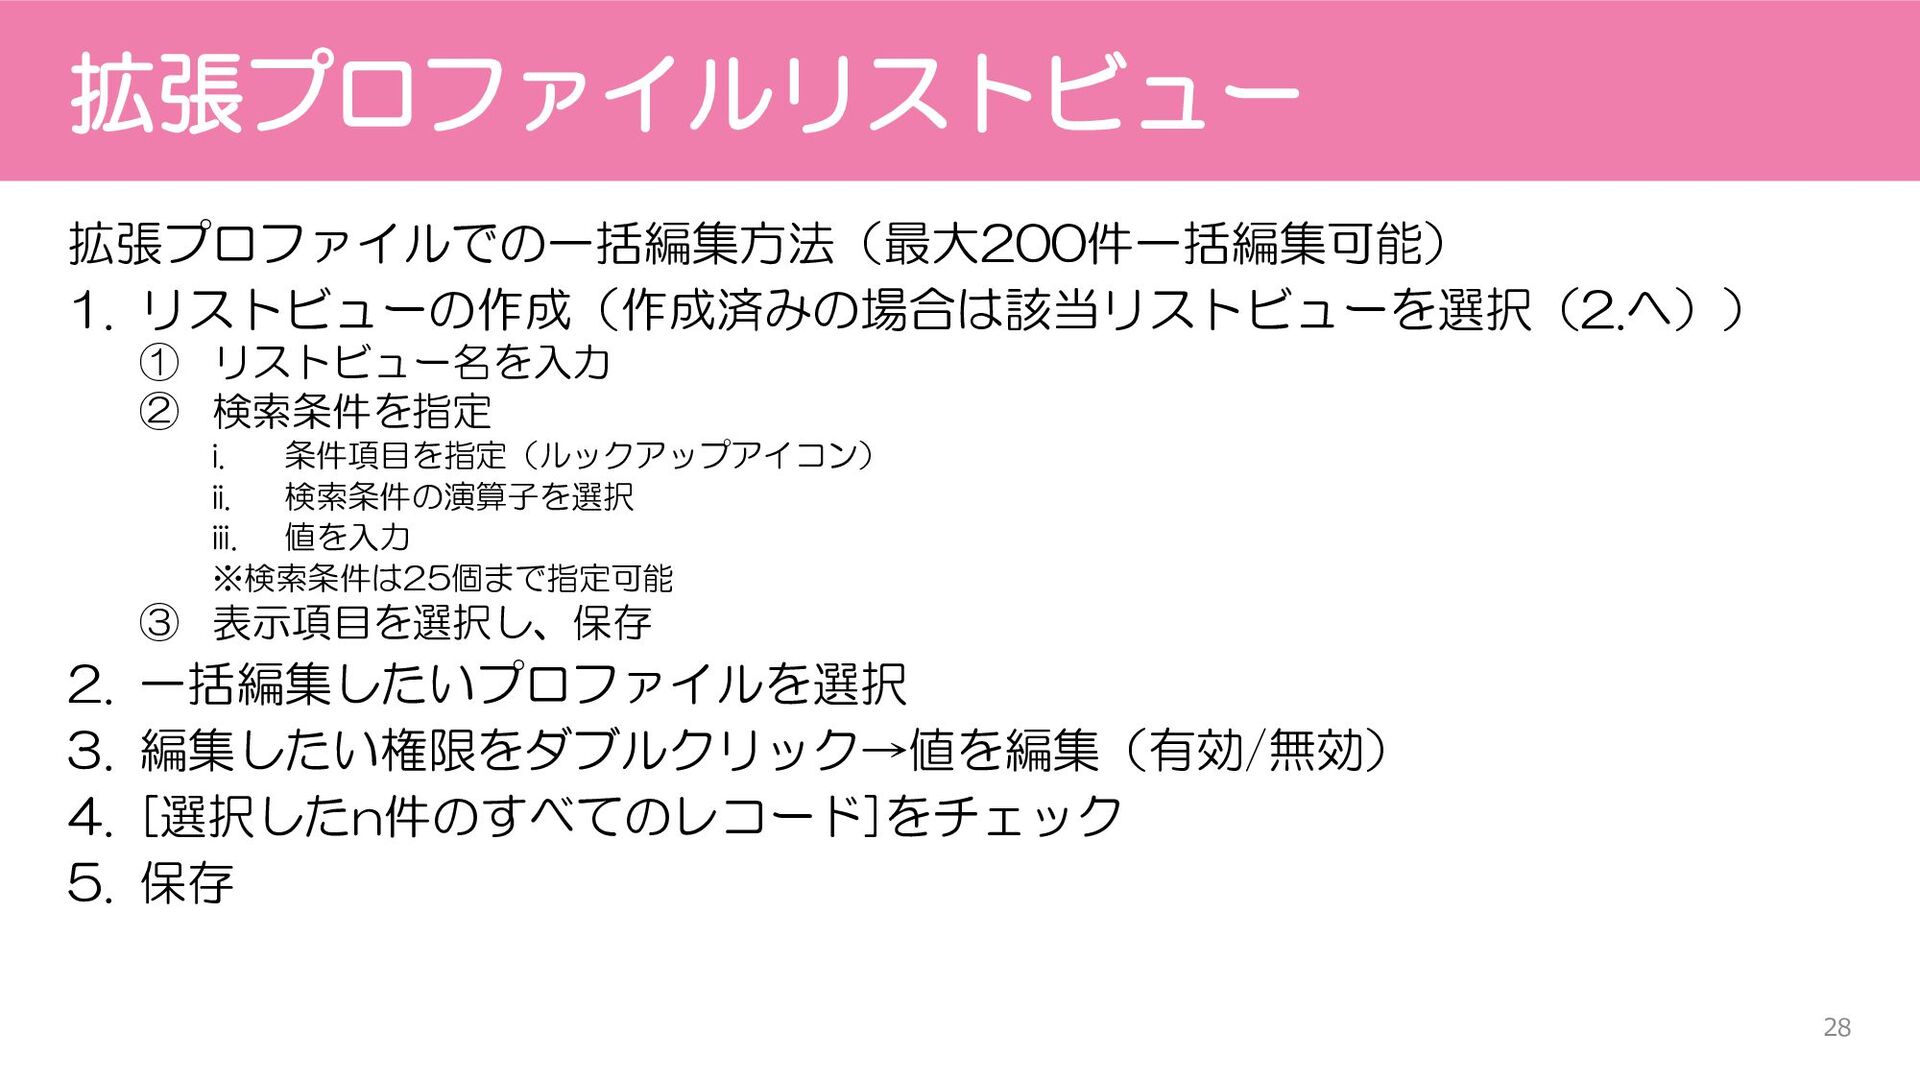
拡張プロファイルリストビュー 28 拡張プロファイルでの一括編集方法(最大200件一括編集可能) 1. リストビューの作成(作成済みの場合は該当リストビューを選択(2.へ)) ① リストビュー名を入力 ② 検索条件を指定 i.
条件項目を指定(ルックアップアイコン) ii. 検索条件の演算子を選択 iii. 値を入力 ※検索条件は25個まで指定可能 ③ 表示項目を選択し、保存 2. 一括編集したいプロファイルを選択 3. 編集したい権限をダブルクリック→値を編集(有効/無効) 4. [選択したn件のすべてのレコード]をチェック 5. 保存 -
拡張プロファイルリストビュー 29 一括編集に関する考慮・注意事項 ⚫以下の権限がないと編集不可 ⚫ プロファイルと権限セットの管理 ⚫ アプリケーションのカスタマイズ ⚫標準プロファイルは「シングルサインオン」および「ディビジョンの使用」のみ リストビューで編集可能
⚫エラー発生時はエラー内容が表示される ※ポップアップブロッカーの無効化をすること ⚫すべての変更が設定変更履歴に記録される 一括編集操作は、影響範囲が大きいため注意して操作をすること! -
オブジェクト権限の編集 31 オブジェクト権限は、オブジェクトに対するアクセス権の種類を指定する 設定はプロファイルまたは権限セットから行う <元のプロファイルユーザインターフェース> <拡張プロファイルユーザインターフェース・権限セット> 該当プロファイルを表示すると、 全オブジェクトの権限が1ページに 表示されている [編集]ボタンで編集
該当プロファイルまたは権限セット を表示後、[オブジェクト設定] →対象のオブジェクトを選択 →表示されたオブジェクトの 画面で権限を設定 -
タブ設定 33 タブ設定は、タブへのアクセス権および、 タブセット(アプリケーション)で表示可能かどうかを指定する ※タブ権限の編集手順はP.30のオブジェクト権限と同様([タブの設定]欄で設定する) 設定 (プロファイル) 設定 (権限セット) 設定結果
デフォルトで表示 利用可:◦、参照可能:◦ ナビゲーションバー :表示 アプリケーションランチャー:表示 すべてのタブ(Classic) :表示 デフォルトで非表示 利用可:◦、参照可能:× ナビゲーションバー :非表示 アプリケーションランチャー:表示 すべてのタブ(Classic) :表示 タブを隠す 利用可:×、参照可能:× ナビゲーションバー :非表示 アプリケーションランチャー:非表示 すべてのタブ(Classic) :非表示 タブ設定についても、プロファイルと権限セットの 両方を使用している場合、権限の大きい設定が適用される ※複数の権限セットを使用している場合も、 一番権限の大きい設定が適用される -
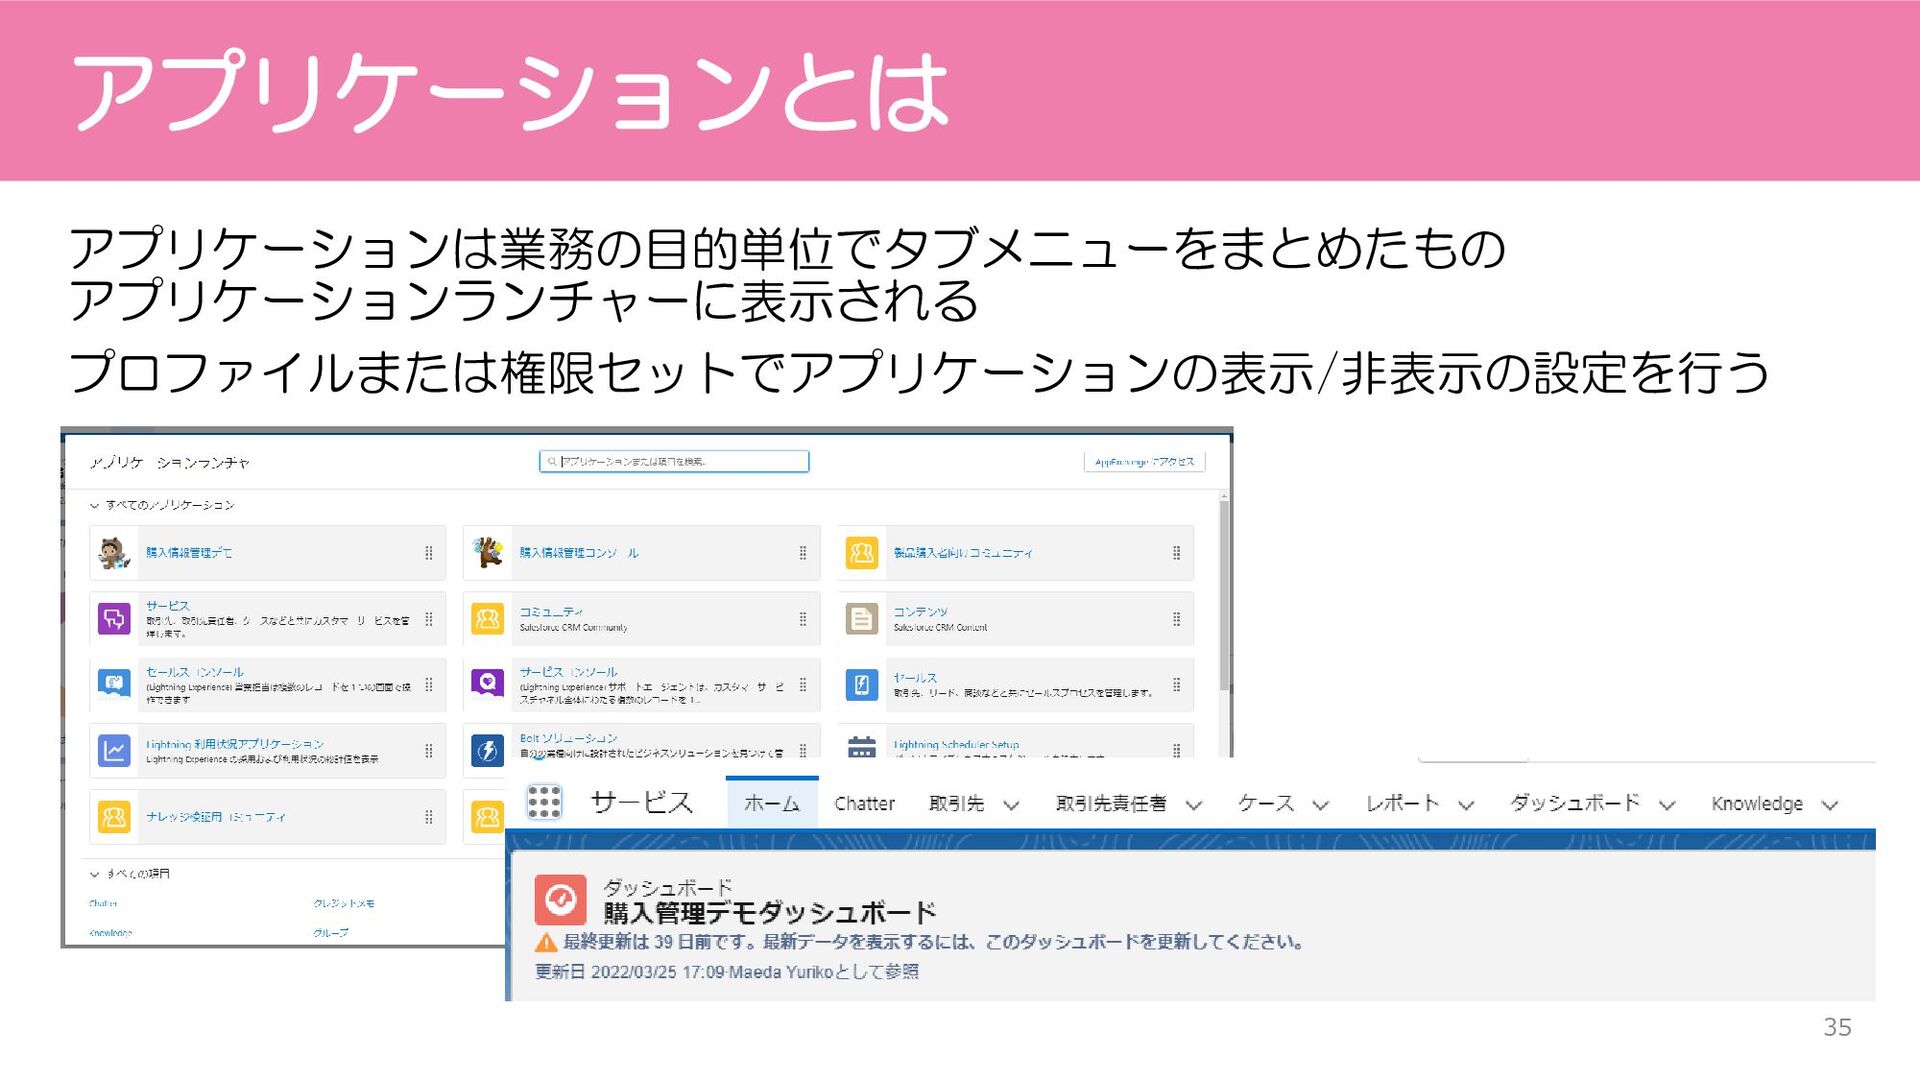
アプリケーションとは 36 アプリケーションの表示設定は以下で実施 <アプリケーションの設定画面で設定> 1. [設定]→「アプリケーション」で絞り込み→[アプリケーションマネージャー] 2. アプリケーションの新規作成(または任意のアプリケーションの編集) 3. [ユーザプロファイル]の設定で、該当アプリケーションを表示させるプロファ
イルを[選択済みプロファイル]に移動 <プロファイルまたは権限セットで設定> 1. 該当のプロファイルまたは権限セットを表示し、 [割り当てられたアプリケーション]から設定 ※元のプロファイルユーザインターフェースの場合は [カスタムアプリケーション設定]欄で設定 ※プロファイルで必ず1つのアプリケーションは参照可能(かつデフォルト)にする必要がある -
セッション設定 40 プロファイルごとにアクセスする時間帯、アクセス可能なログインIPなどが設定可能 プロファイルで指定していない場合は、組織のセッション設定が適用される 制御可能なものは以下の通り ⚫ セッションタイムアウトの開始条件:無操作の場合の自動ログオフ時間 ⚫ ログインに必要なセッションセキュリティレベル:[高保証]を選択し、多要素認証を義務付け ⚫
Experience CloudサイトとSalesforceのどちらにログインするかに応じて異なるログインポリシーを適用 ⚫ 顧客またはパートナーのプロファイルを操作している場合の追加設定 <設定例> システム管理者 一般ユーザ システム管理者は 4時間無操作の場合に自動ログアウト 一般ユーザは 1時間無操作の場合に自動ログアウト -
パスワードポリシー 42 パスワードポリシーは組織レベルとプロファイルレベルで設定ができる ※すでに作成済みのプロファイルの場合、ユーザがパスワードをリセットしたタイミングで 新しいパスワードポリシーが適用される プロファイルのパスワード ポリシーを設定する プロファイルのパスワード ポリシーを設定しない プロファイルで設定された
パスワードポリシーが適用される (組織のパスワードポリシーは適用されない) 組織のパスワードポリシーが適用される -
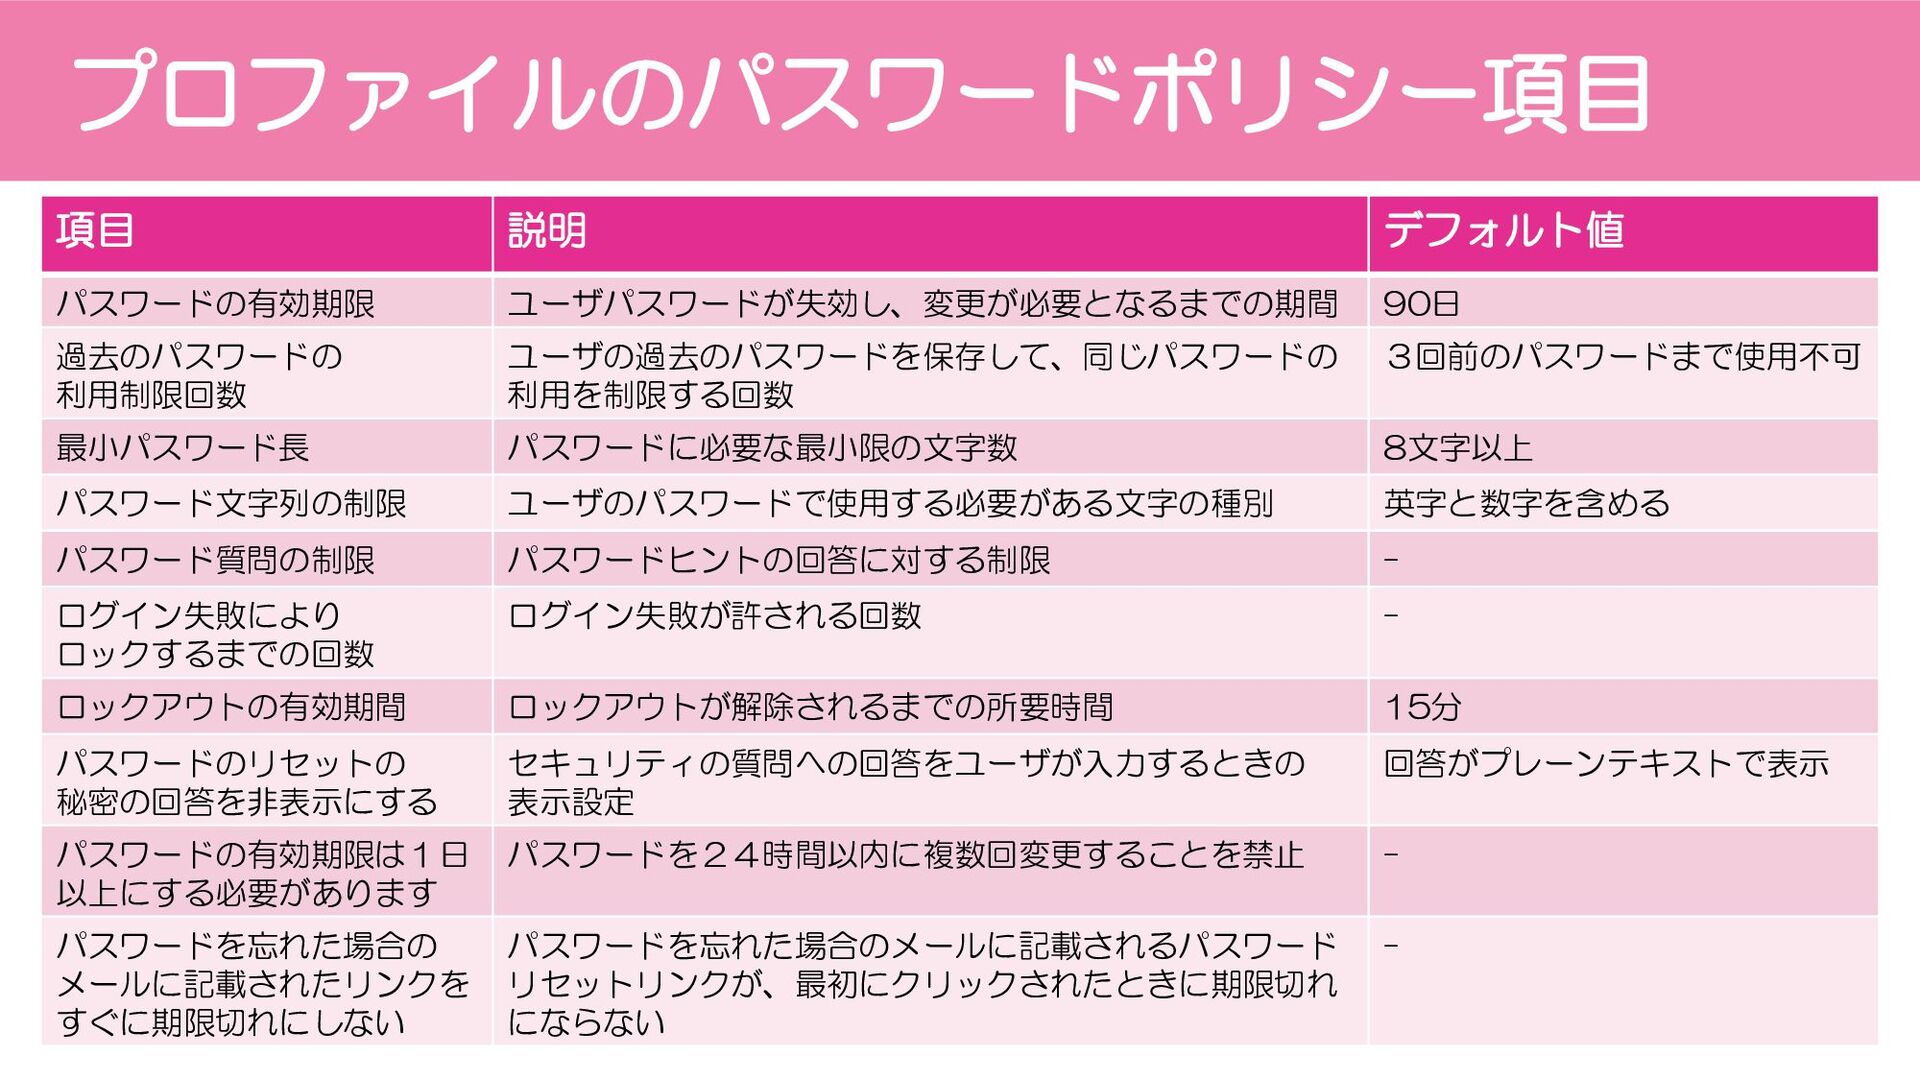
プロファイルのパスワードポリシー項目 43 項目 説明 デフォルト値 パスワードの有効期限 ユーザパスワードが失効し、変更が必要となるまでの期間 90日 過去のパスワードの 利用制限回数
ユーザの過去のパスワードを保存して、同じパスワードの 利用を制限する回数 3回前のパスワードまで使用不可 最小パスワード長 パスワードに必要な最小限の文字数 8文字以上 パスワード文字列の制限 ユーザのパスワードで使用する必要がある文字の種別 英字と数字を含める パスワード質問の制限 パスワードヒントの回答に対する制限 - ログイン失敗により ロックするまでの回数 ログイン失敗が許される回数 - ロックアウトの有効期間 ロックアウトが解除されるまでの所要時間 15分 パスワードのリセットの 秘密の回答を非表示にする セキュリティの質問への回答をユーザが入力するときの 表示設定 回答がプレーンテキストで表示 パスワードの有効期限は1日 以上にする必要があります パスワードを24時間以内に複数回変更することを禁止 - パスワードを忘れた場合の メールに記載されたリンクを すぐに期限切れにしない パスワードを忘れた場合のメールに記載されるパスワード リセットリンクが、最初にクリックされたときに期限切れ にならない - -
権限セットとは 45 権限セットは、プロファイルを変更せずに、特定ユーザの機能アクセス権を拡張する プロファイルは1ユーザ1つのみとなるが、権限セットはいくつでも割り当てができるため、 柔軟に機能の使用権限を追加していきたいときに便利 <設定例> 権限セット② ・パスワードポリシーの管理 プロファイルで付与されている権限 ・ダッシュボードの管理
・APIの使用 ・カスタムオブジェクトの参照・編集 権限セット③ ・CRM Analyticsの編集 権限セット① ・CRM Analyticsの参照 Aさん Bさん Cさん Dさん -
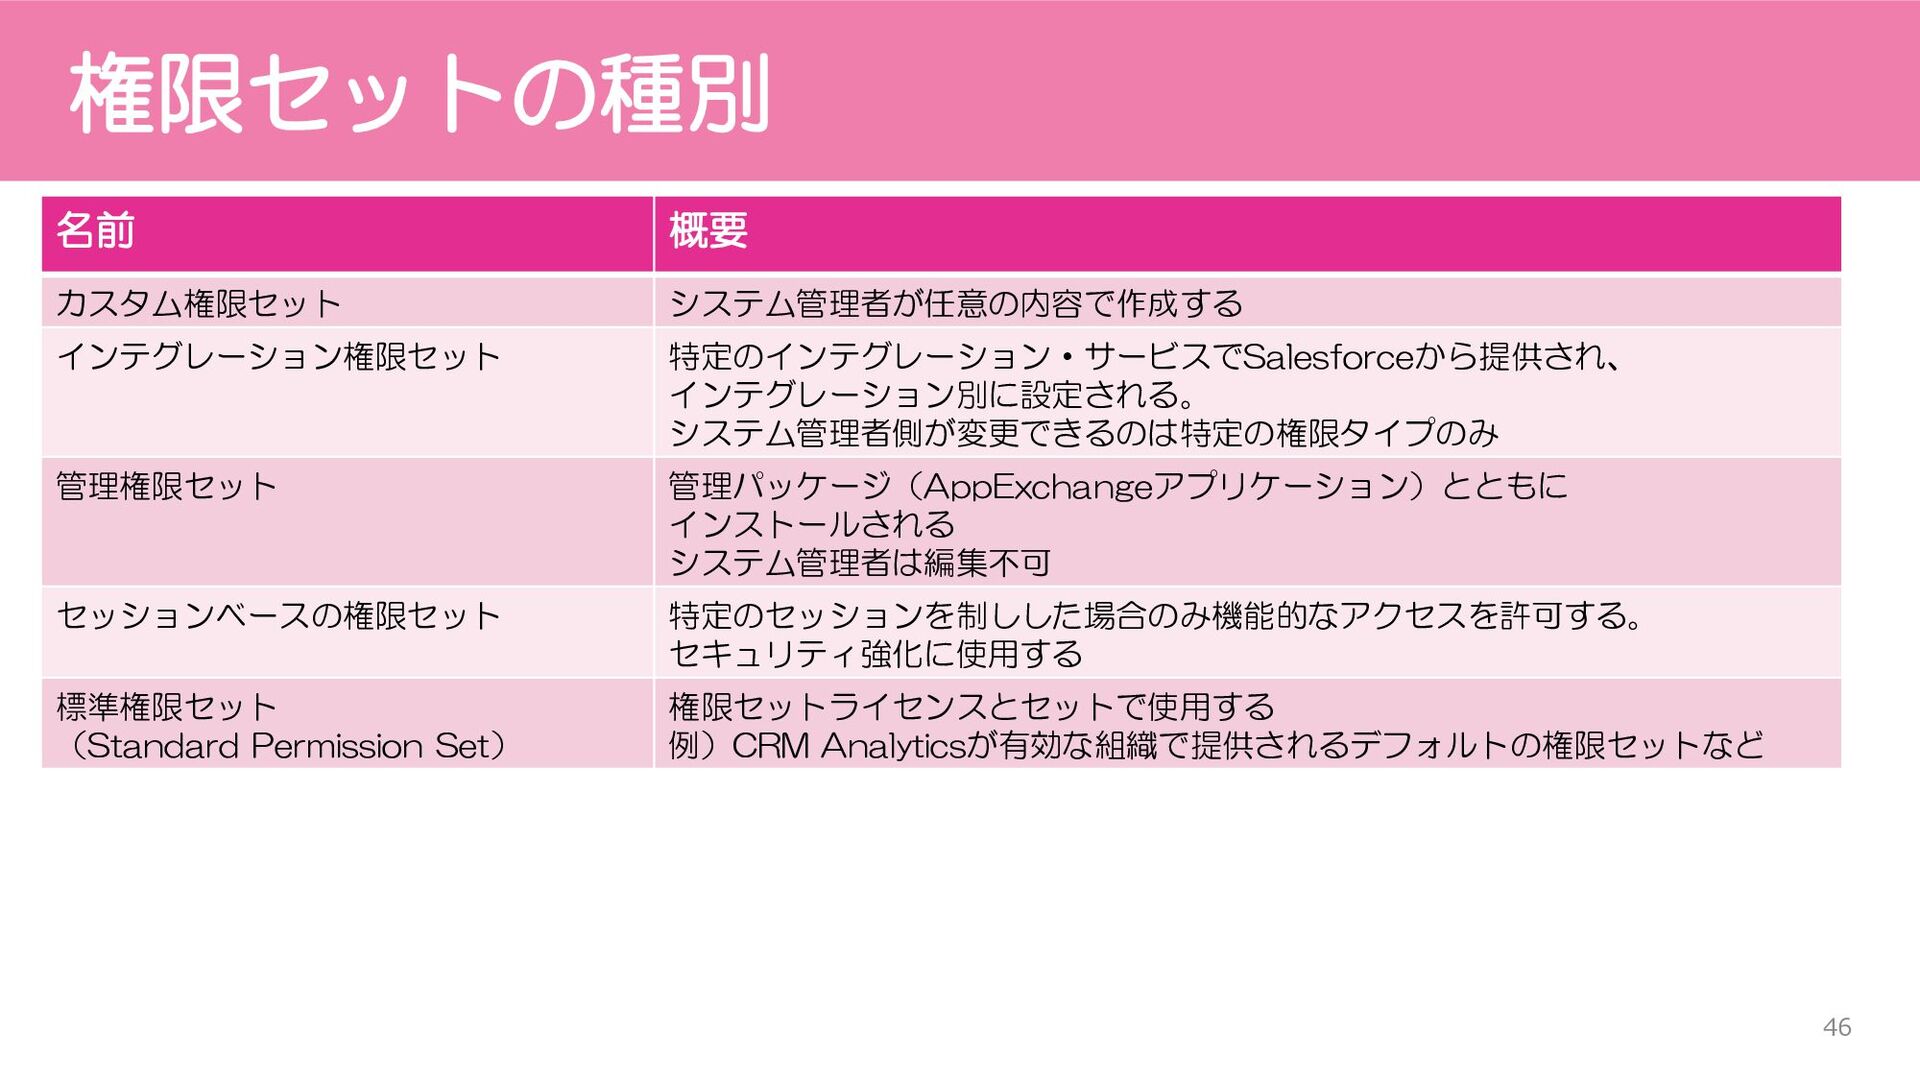
権限セットの種別 46 名前 概要 カスタム権限セット システム管理者が任意の内容で作成する インテグレーション権限セット 特定のインテグレーション・サービスでSalesforceから提供され、 インテグレーション別に設定される。 システム管理者側が変更できるのは特定の権限タイプのみ
管理権限セット 管理パッケージ(AppExchangeアプリケーション)とともに インストールされる システム管理者は編集不可 セッションベースの権限セット 特定のセッションを制しした場合のみ機能的なアクセスを許可する。 セキュリティ強化に使用する 標準権限セット (Standard Permission Set) 権限セットライセンスとセットで使用する 例)CRM Analyticsが有効な組織で提供されるデフォルトの権限セットなど -
権限セットの作成 47 権限セットは、[設定]→[権限セット]のメニューから操作を実施する 権限セットは、以下で作成が可能 ・新規で作成する ・既存の権限セットをコピーして作成する 特定のライセンスのみに使用を制限したい場合は、 作成時に[この権限セットを使用するユーザ種別の選択] でライセンスを選択する ※ライセンスを指定しない場合は、ユーザへの
割り当て時に権限セットの内容がライセンスに マッチしているか確認すること 例:Salesforce PlatformライセンスユーザにはApex開発権限がないため、 Apex開発権限のある権限セット割り当ては不可