Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
低対話型サーバハニーポットの運用結果及び考察 / Operation result of lo...
Search
Sponsored
·
SiteGround - Reliable hosting with speed, security, and support you can count on.
→
takahoyo
August 13, 2014
Technology
270
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
低対話型サーバハニーポットの運用結果及び考察 / Operation result of low interaction honeypots
セキュリティ・キャンプ 全国大会 2014 のチューター成果報告で発表したハニーポットの運用の話です。
takahoyo
August 13, 2014
More Decks by takahoyo
See All by takahoyo
OSEP取るまでにやったこと
takahoyo
3
2.6k
"申" (猿)がつくセキュリティツールを検証してみた
takahoyo
4
1.3k
おうちで出来るセキュリティチャレンジ / cyber security challenge from home
takahoyo
4
1.9k
malspamの情報収集と解析 / malspam information gathering and analysis
takahoyo
0
130
Elastic StackでWebサーバのログ解析を始めた件について / Web server access log analysis using Elastic Stack
takahoyo
0
240
Scapyで作る・解析するパケット/ network packets craft and analysis by Scapy
takahoyo
2
2.3k
パケットで遊ぼう / let's play using network packet
takahoyo
0
240
hpingで作るパケット / network packet craft by hping
takahoyo
0
470
Other Decks in Technology
See All in Technology
Lint の層を組み直した話
bengo4com
3
310
GCASアップデート(202607-202610)
techniczna
1
130
ライフワーク「猫でもわかるDirectConnect」
kentapapa
0
150
サボる子はいねぇがー!AgentCoreハーネスの脆弱性に学ぶ、エージェントの入力バリデーション
iwamot
PRO
4
240
Don't write the architecture only in the prompt.
neohsu
0
310
[JAWS Festa 2026]一番いい仕事は、請求書に現れない / jawsfesta2026
sh_fk2
2
160
新米を「売り越さない」、Aurora DSQLで作る在庫ゼロ死守の限定ドロップEC
yama3133
0
180
セキュリティ専任チームなしで攻撃を先回りするSREが実践したSIEM on Amazon OpenSearch Service
cscengineer
PRO
0
250
In-Context Learning再入門。ICLの勾配降下的解釈の研究動向を追ってみる。
dai08srhg
1
300
AI時代に求められる優秀なTechLeadの振る舞い
pospome
10
13k
増え続けるプロダクトの品質をどう担保するか。ProductSpecとTypeScriptによる取り組み
joere
3
390
2026 Apache Flink Community Checkpoint
rmetzger
0
180
Featured
See All Featured
The Art of Delivering Value - GDevCon NA Keynote
reverentgeek
16
2.2k
A Guide to Academic Writing Using Generative AI - A Workshop
ks91
PRO
1
560
Design and Strategy: How to Deal with People Who Don’t "Get" Design
morganepeng
133
20k
Sam Torres - BigQuery for SEOs
techseoconnect
PRO
0
610
SEO Brein meetup: CTRL+C is not how to scale international SEO
lindahogenes
2
3k
Practical Tips for Bootstrapping Information Extraction Pipelines
honnibal
25
2.2k
Rails Girls Zürich Keynote
gr2m
96
14k
Impact Scores and Hybrid Strategies: The future of link building
tamaranovitovic
0
480
B2B Lead Gen: Tactics, Traps & Triumph
marketingsoph
1
300
Introduction to Domain-Driven Design and Collaborative software design
baasie
1
1.1k
Fantastic passwords and where to find them - at NoRuKo
philnash
53
4k
Bootstrapping a Software Product
garrettdimon
PRO
306
120k
Transcript
ハニーポットの運用結果及び考察 @takahoyo
目次 ハニーポットとは 運用したハニーポットの概要 ログの解析について 解析結果 結果から考えられること 今後どうするか
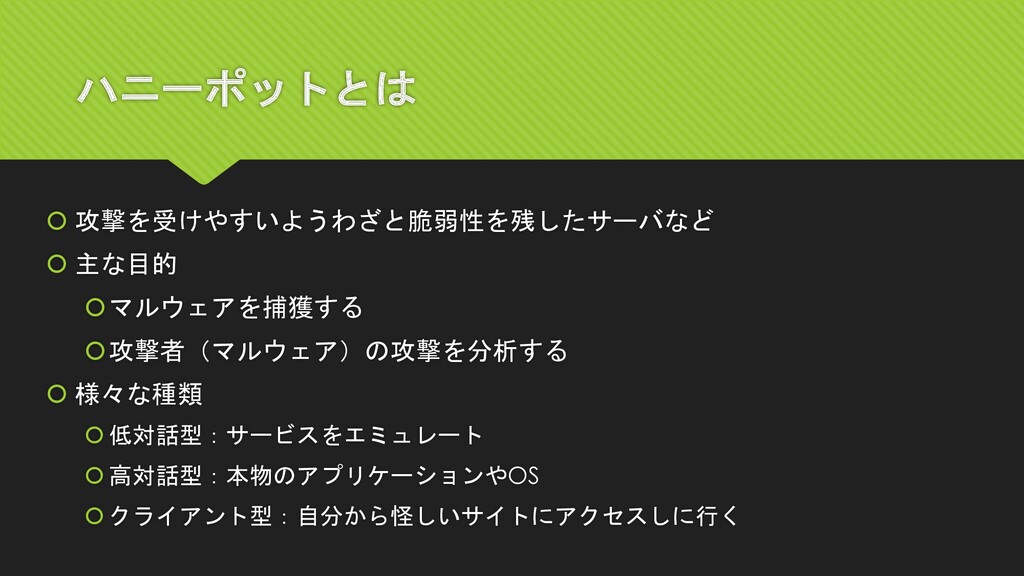
ハニーポットとは 攻撃を受けやすいようわざと脆弱性を残したサーバなど 主な目的 マルウェアを捕獲する 攻撃者(マルウェア)の攻撃を分析する 様々な種類
低対話型:サービスをエミュレート 高対話型:本物のアプリケーションやOS クライアント型:自分から怪しいサイトにアクセスしに行く
運用したハニーポット 2種類の低対話型ハニーポット Dionaea Kippo
Dionaea(ハエトリグサ) FTP,HTTP,SMB,MSSQL,MYSQLなど多くのサービスをエミュレート SMBやFTPで捕まえたバイナリを保存 通信のログも保存 SQLiteのデータベースでログを出力可 Virus Totalとの連携機能(バイナリの解析結果をログに保存) p0f v2とも連携が可 通信からOSを予測(passive
fingerprinting)しログに保存
Kippo SSHをエミュレート Brute-force Attackをログするように設計 ログインした攻撃者にはシェルを操作させる コマンドもエミュレート シェル操作履歴もログに残る(Demo) wgetでダウンロードしたバイナリも保存 Dionaeaと共存が可能!!
ログの解析項目 Dionaea 日毎のアクセス回数 アクセスされているサービス アクセスしてきた国 アクセスしてきた端末のOS 捕まったマルウェアの種類 Kippo アクセスしてきた国 アクセスしてきたユーザ
アクセスしてきたパスワード
解析に用いたツール Excel 時々 Python Excel SQLite DBをすべてCSVにしてExcelにインポート 頻度分析や結果のグラフ化など Python IP→Countryの変換(GeoIP
DBのPython用APIを使用) Kippoのログからuser/passのcsvファイル作成
解析結果 2014年6月7日 ~ 7月31日の約2カ月間運用 総アクセス数 Dionaea : 2,504,496件 (SQLiteのログが2GBくらい) Kippo
: 12,243件
Dionaea 解析結果
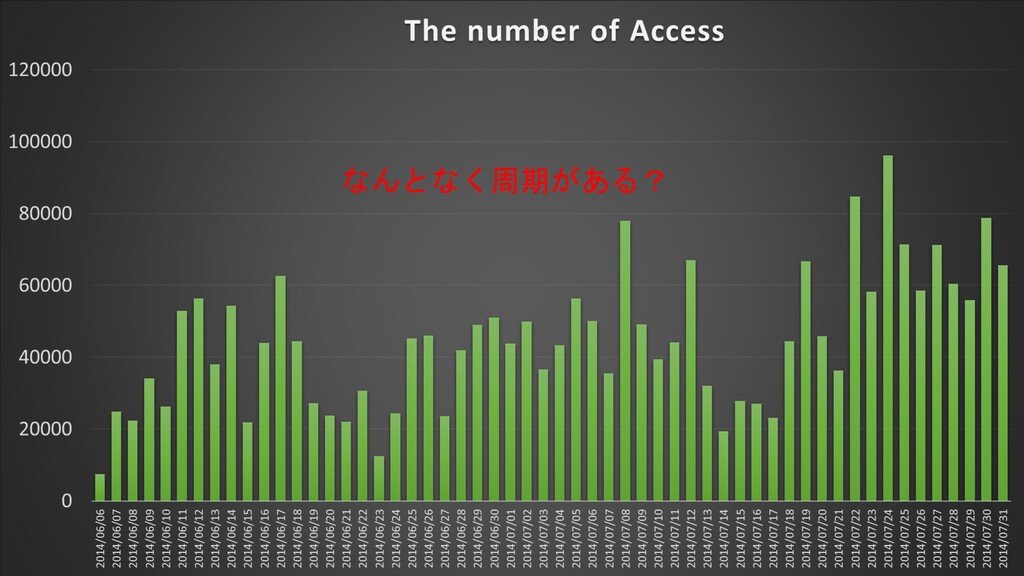
なんとなく周期がある?
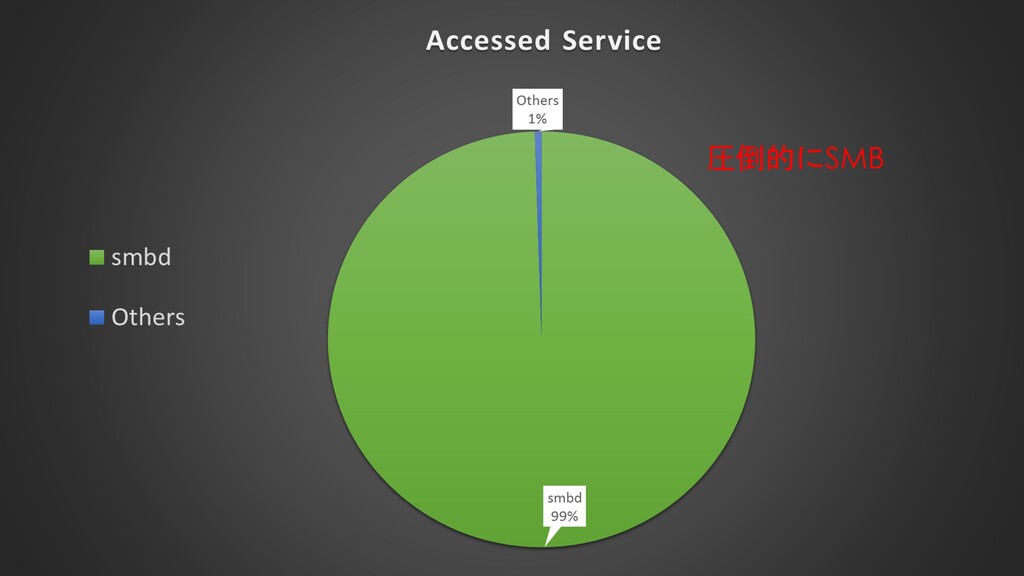
圧倒的にSMB
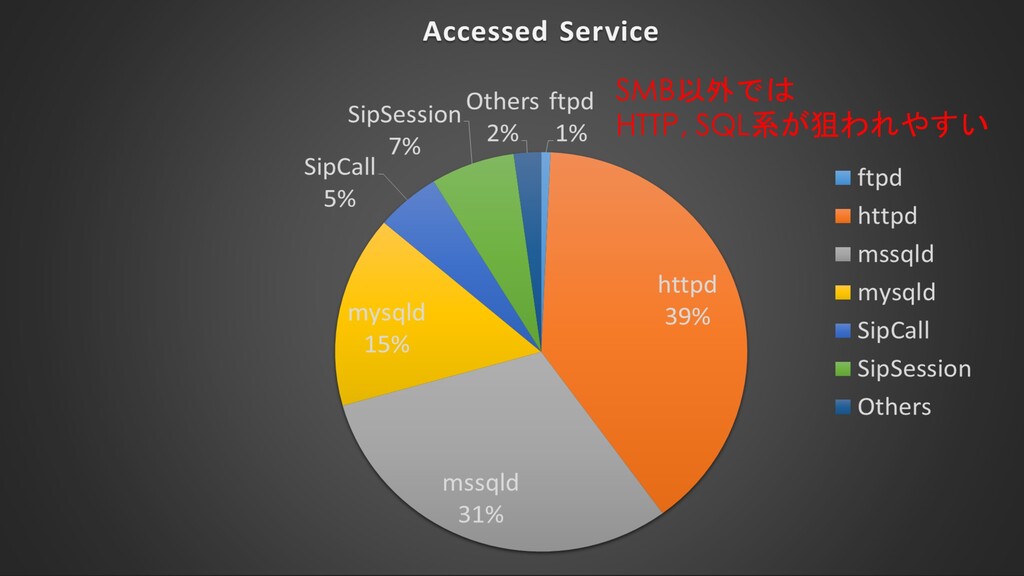
SMB以外では HTTP, SQL系が狙われやすい
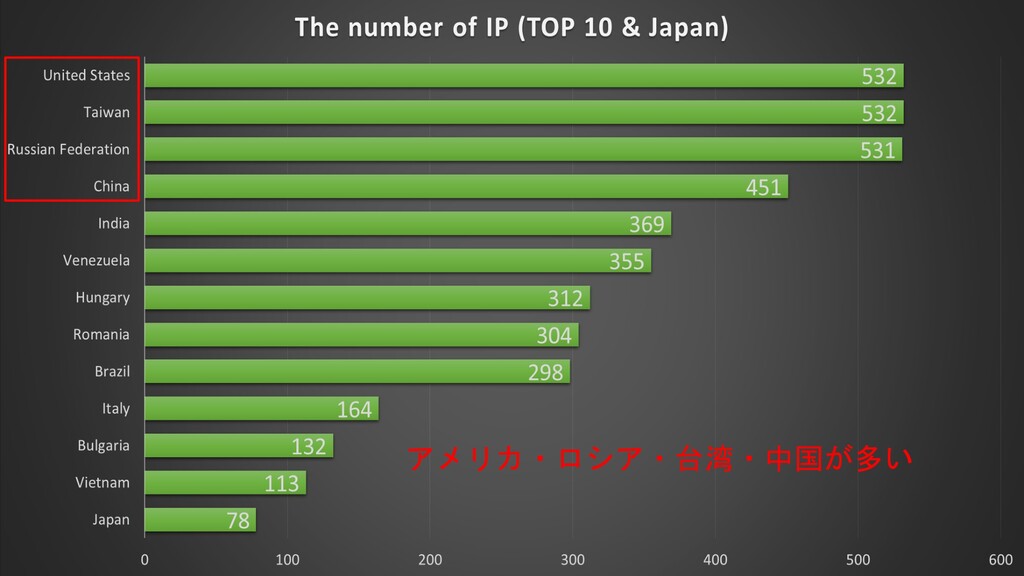
アメリカ・ロシア・台湾・中国が多い
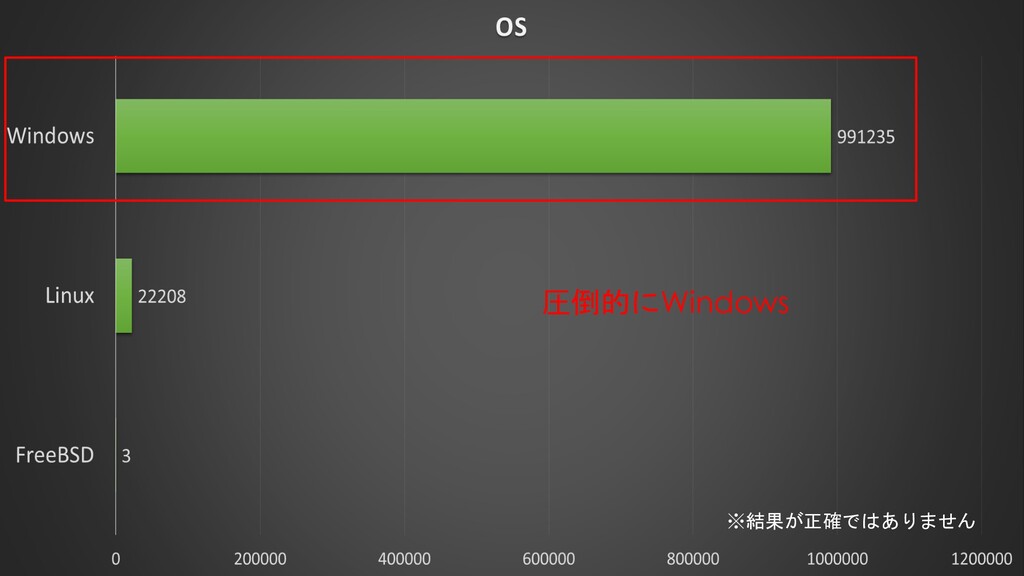
圧倒的にWindows ※結果が正確ではありません
Windows XP・2000が目立つ ※結果が正確ではありません
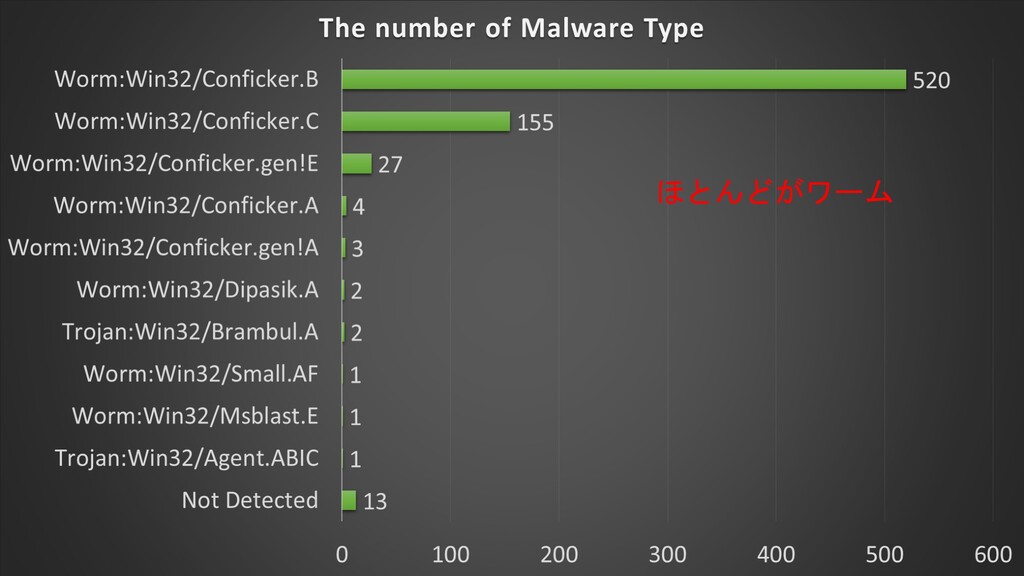
ほとんどがワーム
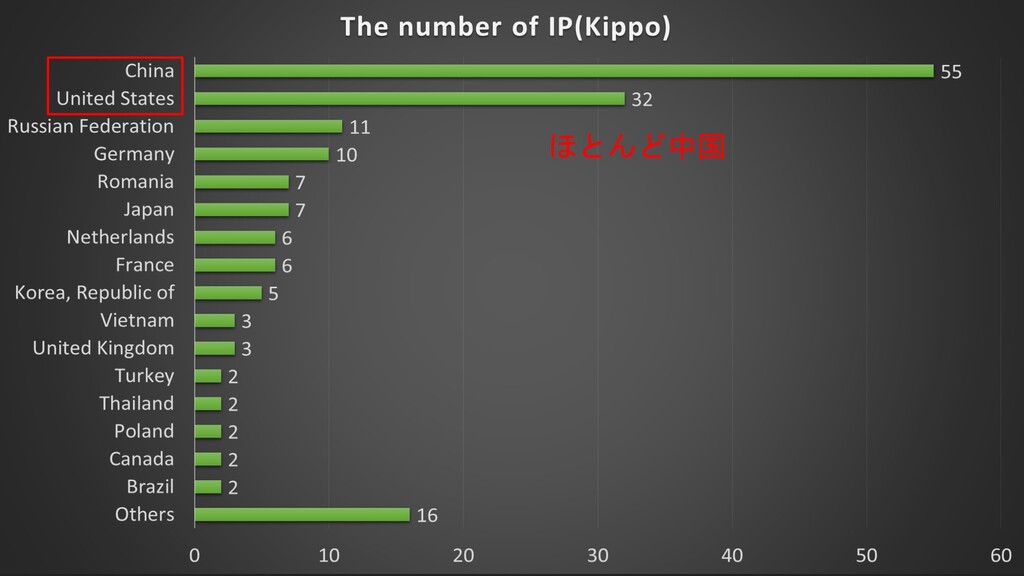
Kippo 解析結果
ほとんど中国
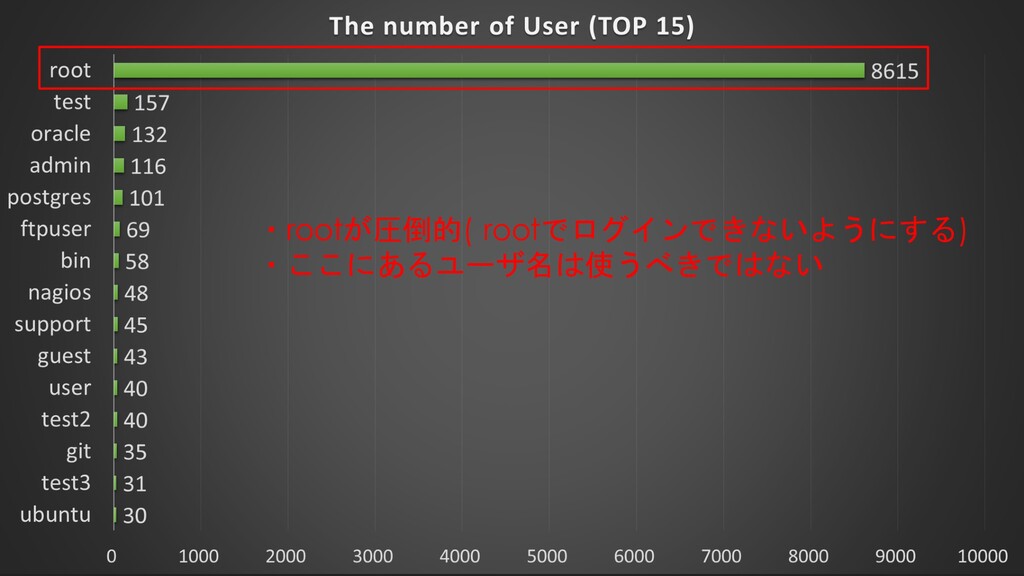
・rootが圧倒的( rootでログインできないようにする) ・ここにあるユーザ名は使うべきではない
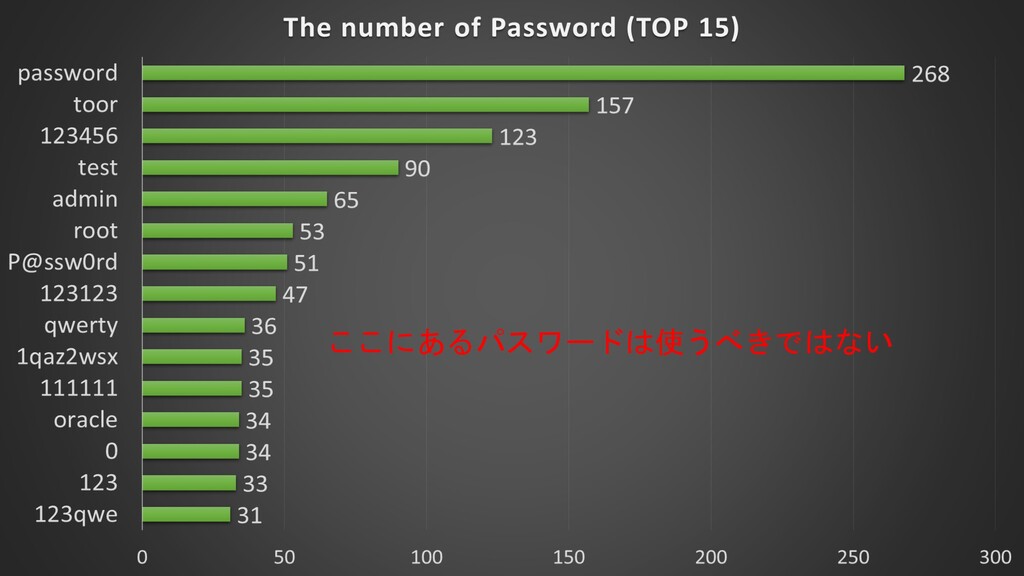
ここにあるパスワードは使うべきではない
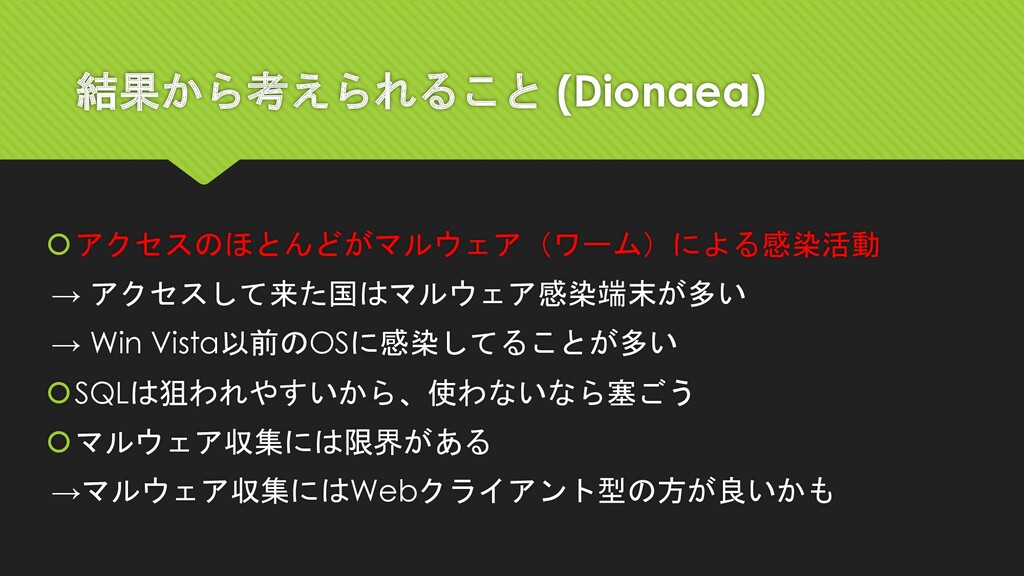
結果から考えられること (Dionaea) アクセスのほとんどがマルウェア(ワーム)による感染活動 → アクセスして来た国はマルウェア感染端末が多い → Win Vista以前のOSに感染してることが多い SQLは狙われやすいから、使わないなら塞ごう マルウェア収集には限界がある
→マルウェア収集にはWebクライアント型の方が良いかも
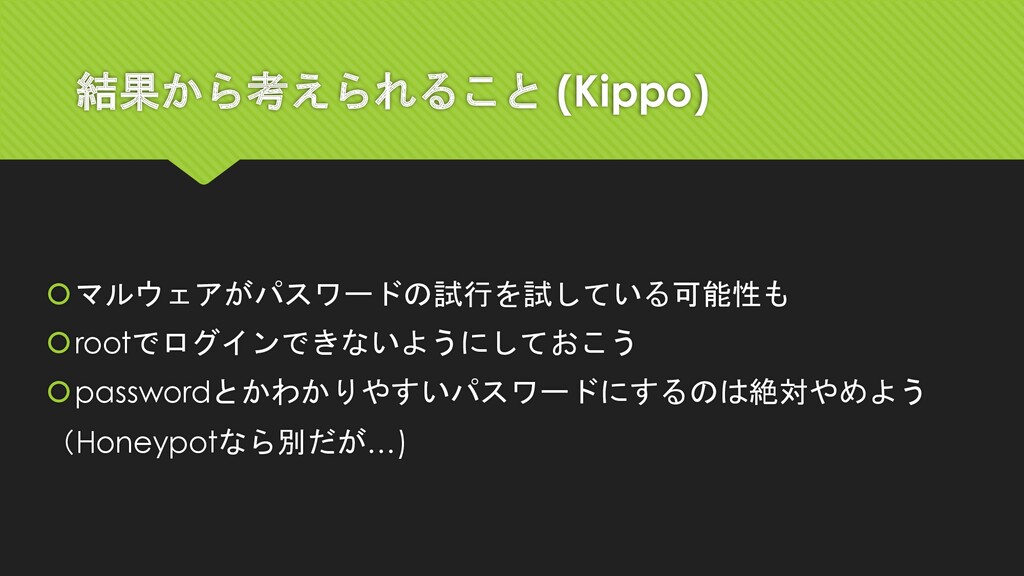
結果から考えられること (Kippo) マルウェアがパスワードの試行を試している可能性も rootでログインできないようにしておこう passwordとかわかりやすいパスワードにするのは絶対やめよう (Honeypotなら別だが…)
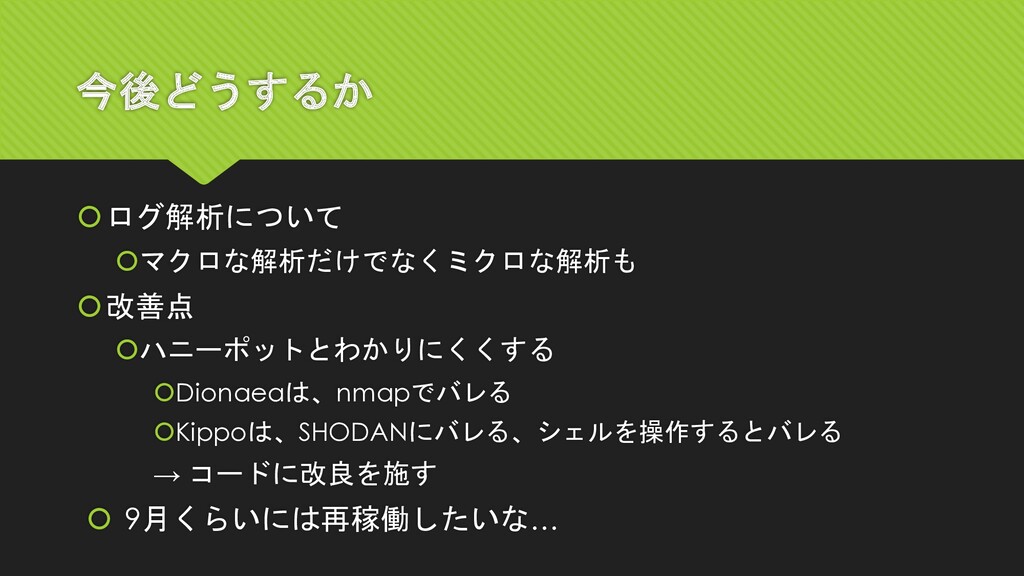
今後どうするか ログ解析について マクロな解析だけでなくミクロな解析も 改善点 ハニーポットとわかりにくくする Dionaeaは、nmapでバレる Kippoは、SHODANにバレる、シェルを操作するとバレる → コードに改良を施す
9月くらいには再稼働したいな…
END Thank you for Listening

 SiteGround - Reliable hosting with speed, security, and support you can count on.


 takahoyo
 bengo4com
 techniczna
 kentapapa
 iwamot
 neohsu
 sh_fk2
 yama3133
 cscengineer
 dai08srhg
 pospome
 joere
 rmetzger
 reverentgeek
 ks91
 morganepeng
 techseoconnect
 lindahogenes
 honnibal
 gr2m
 tamaranovitovic
 marketingsoph
 baasie
 philnash
 garrettdimon