Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
AIに攻撃される前に、AIに攻撃させる
Search
Sponsored
·
SiteGround - Reliable hosting with speed, security, and support you can count on.
→
Kazuyoshi Tsuchiya
October 03, 2026
Technology
100
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
AIに攻撃される前に、AIに攻撃させる
2026.10.03 PHPカンファレンス愛媛 2026
スピーカー LT by cybozu
Kazuyoshi Tsuchiya
October 03, 2026
More Decks by Kazuyoshi Tsuchiya
See All by Kazuyoshi Tsuchiya
大量購入を支える 決済トランザクション設計 / EC Payment Transaction Architecture
tsuchikazu
5
2k
1年間単体テストを書き続けた現場から送る Vue Component のテスト / Vue Component Test
tsuchikazu
27
27k
Other Decks in Technology
See All in Technology
IR Today: Theory, Practice, and Agents
dtunkelang
0
320
2026-09-26 Platform Engineering Kaigi 2026 インフラとアプリの境界線と委譲の設計 / Drawing the Infra and App Line
masasuzu
0
560
The kernel report
ennael
PRO
1
190
AIに書かせて、プラットフォームで縛る ― EKSプラットフォームで実践した責任境界と権限設計
elmodev09
1
1.1k
MCPゲートウェイを作って運用してわかったこと — Agent時代の権限管理の現在地
mtpooh
10
2.7k
検証フェーズはAIの回答を判断するための学習機会
toru_kubota
2
260
生成AIを使って「人が」考える技術 ― AI時代の人機共想と実践ノウハウ|UNITT AC2026
ishiirikie
0
520
いちAWSエンジニアのAI活用を振り返る #devio2026 / devio osaka 2026 kawahara
masahirokawahara
2
310
Amazon Bedrock Agents ClassicからAmazon Bedrock AgentCoreへ移行した際、ガードレール設定が2箇所に割れた話
matsunobu
0
170
カンファレンスに参加した後の浮遊感とセルフケア
pauli
0
290
AI駆動開発で仕様はどこまで書くべきか? ― 人とAIの責務境界から考える開発プロセスの実践
takahiromatsui
1
290
The seven pitfalls of AI (revised version)
ufried
0
190
Featured
See All Featured
Creating an realtime collaboration tool: Agile Flush - .NET Oxford
marcduiker
35
2.6k
Hiding What from Whom? A Critical Review of the History of Programming languages for Music
tomoyanonymous
3
1.3k
Bootstrapping a Software Product
garrettdimon
PRO
306
120k
StorybookのUI Testing Handbookを読んだ
zakiyama
31
6.9k
Jamie Indigo - Trashchat’s Guide to Black Boxes: Technical SEO Tactics for LLMs
techseoconnect
PRO
0
690
JavaScript: Past, Present, and Future - NDC Porto 2020
reverentgeek
52
6.1k
Primal Persuasion: How to Engage the Brain for Learning That Lasts
tmiket
0
490
Site-Speed That Sticks
csswizardry
13
1.5k
Dominate Local Search Results - an insider guide to GBP, reviews, and Local SEO
greggifford
PRO
0
350
Product Roadmaps are Hard
iamctodd
55
13k
Efficient Content Optimization with Google Search Console & Apps Script
katarinadahlin
PRO
1
900
svc-hook: hooking system calls on ARM64 by binary rewriting
retrage
2
600
Transcript
AIに攻撃される前に、AIに攻撃させる 2026.10.03 PHPカンファレンス愛媛 2026 土屋 和良 / Cybozu Inc. 1
土屋 和良 @tsuchikazu 大規模向けのグループウェア サイボウズ株式会社 PHP 製 2002 年リリース 2
きっかけ: Mythos が来る • Mythos とは Anthropic のサイバーセキュリティにおいて、非常に頭のいいモ デル •
そのままは公開されず、セーフガードが搭載され Fable として公開 • もし、20 年以上前から動いてる PHP サービスが攻撃されていたら?
やられる前にやる 4
AI で脆弱性スキャン • 「ヘイ Claude ! このリポジトリをスキャンして」 • では、限界がある
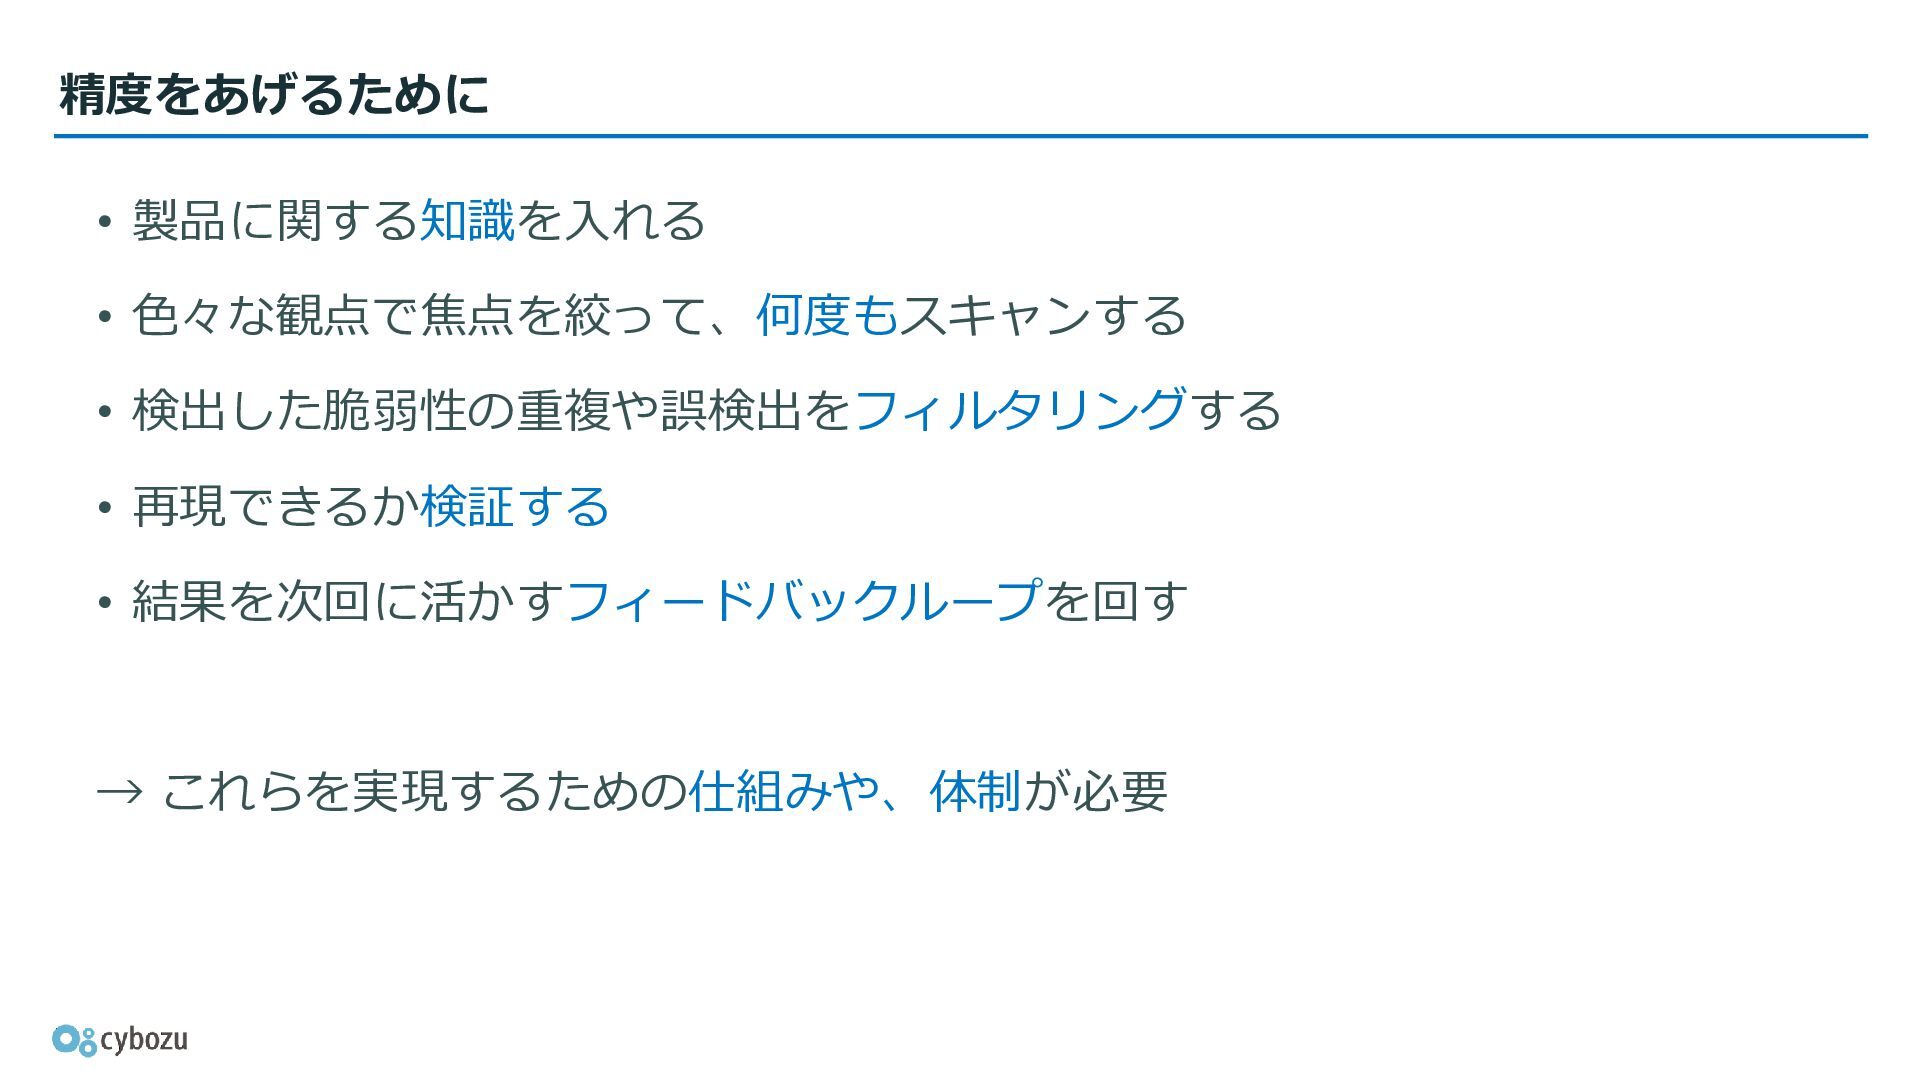
精度をあげるために • 製品に関する知識を入れる • 色々な観点で焦点を絞って、何度もスキャンする • 検出した脆弱性の重複や誤検出をフィルタリングする • 再現できるか検証する •
結果を次回に活かすフィードバックループを回す → これらを実現するための仕組みや、体制が必要
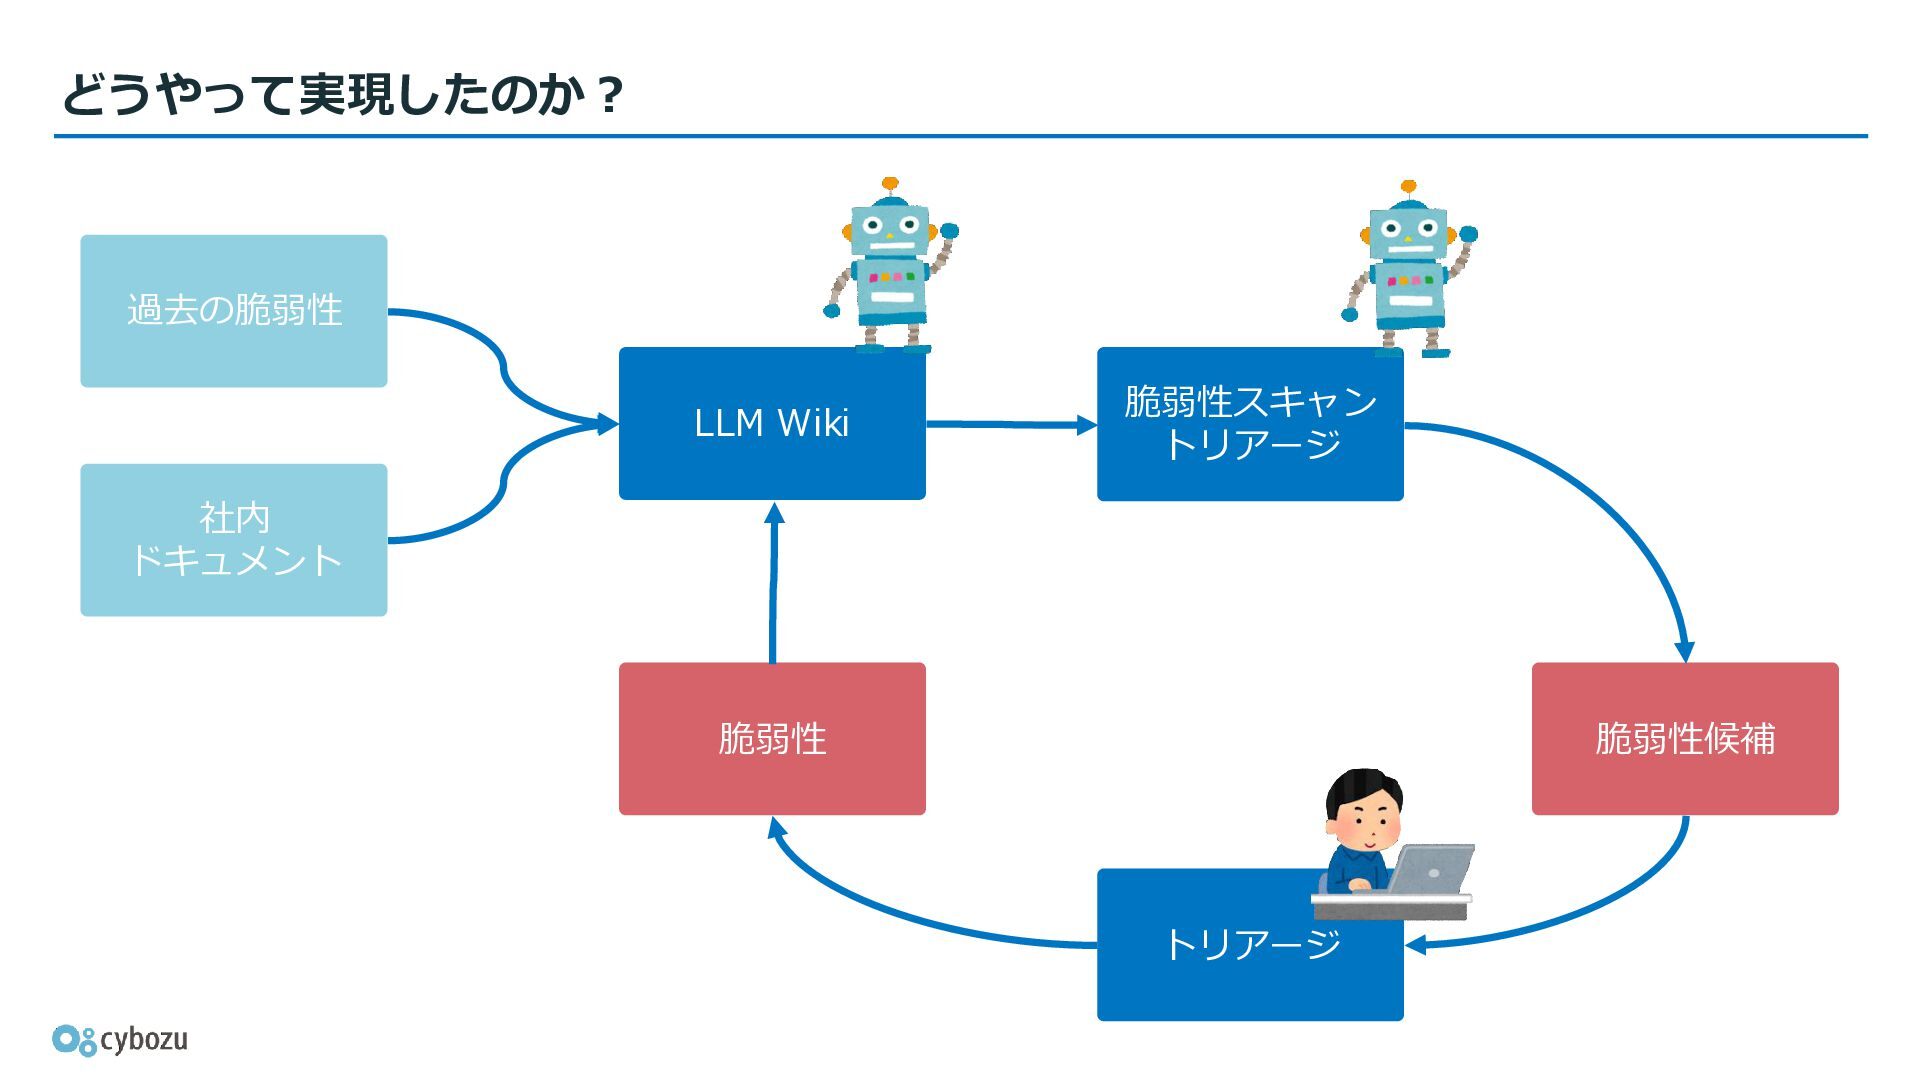
どうやって実現したのか? 過去の脆弱性 LLM Wiki 脆弱性スキャン トリアージ 社内 ドキュメント 脆弱性 脆弱性候補
トリアージ
LLM Wiki: LLMが自分で育てる知識ベース • 開発者向けドキュメント、ADR、Issue、PR • 過去の脆弱性の報告/トリアージしたログ • 会議の文字起こし、議事録 •
などなど → これらを全て脆弱性スキャンするための知識に使うために、統合して整理す る
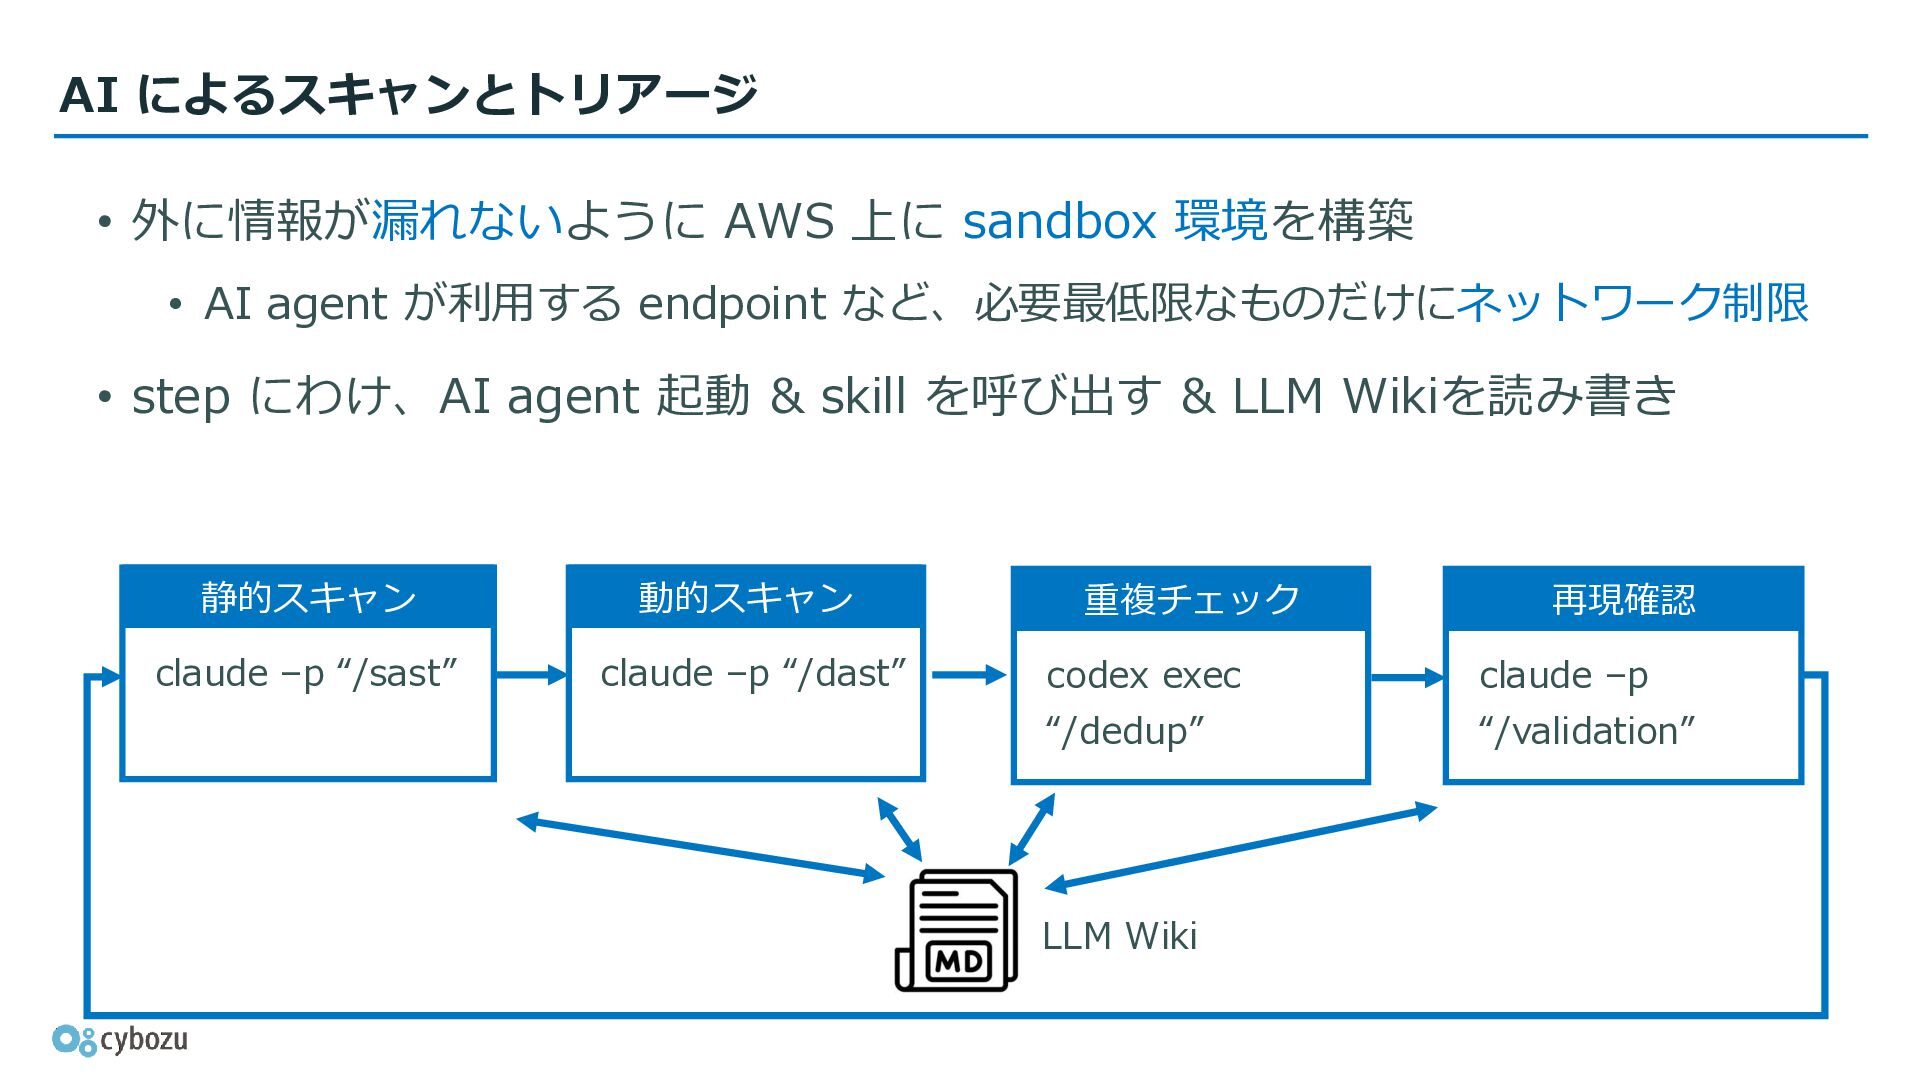
AI によるスキャンとトリアージ • 外に情報が漏れないように AWS 上に sandbox 環境を構築 • AI
agent が利用する endpoint など、必要最低限なものだけにネットワーク制限 • step にわけ、AI agent 起動 & skill を呼び出す & LLM Wikiを読み書き 静的スキャン 動的スキャン claude –p “/sast” claude –p “/dast” 重複チェック 再現確認 codex exec claude –p “/dedup” “/validation” LLM Wiki
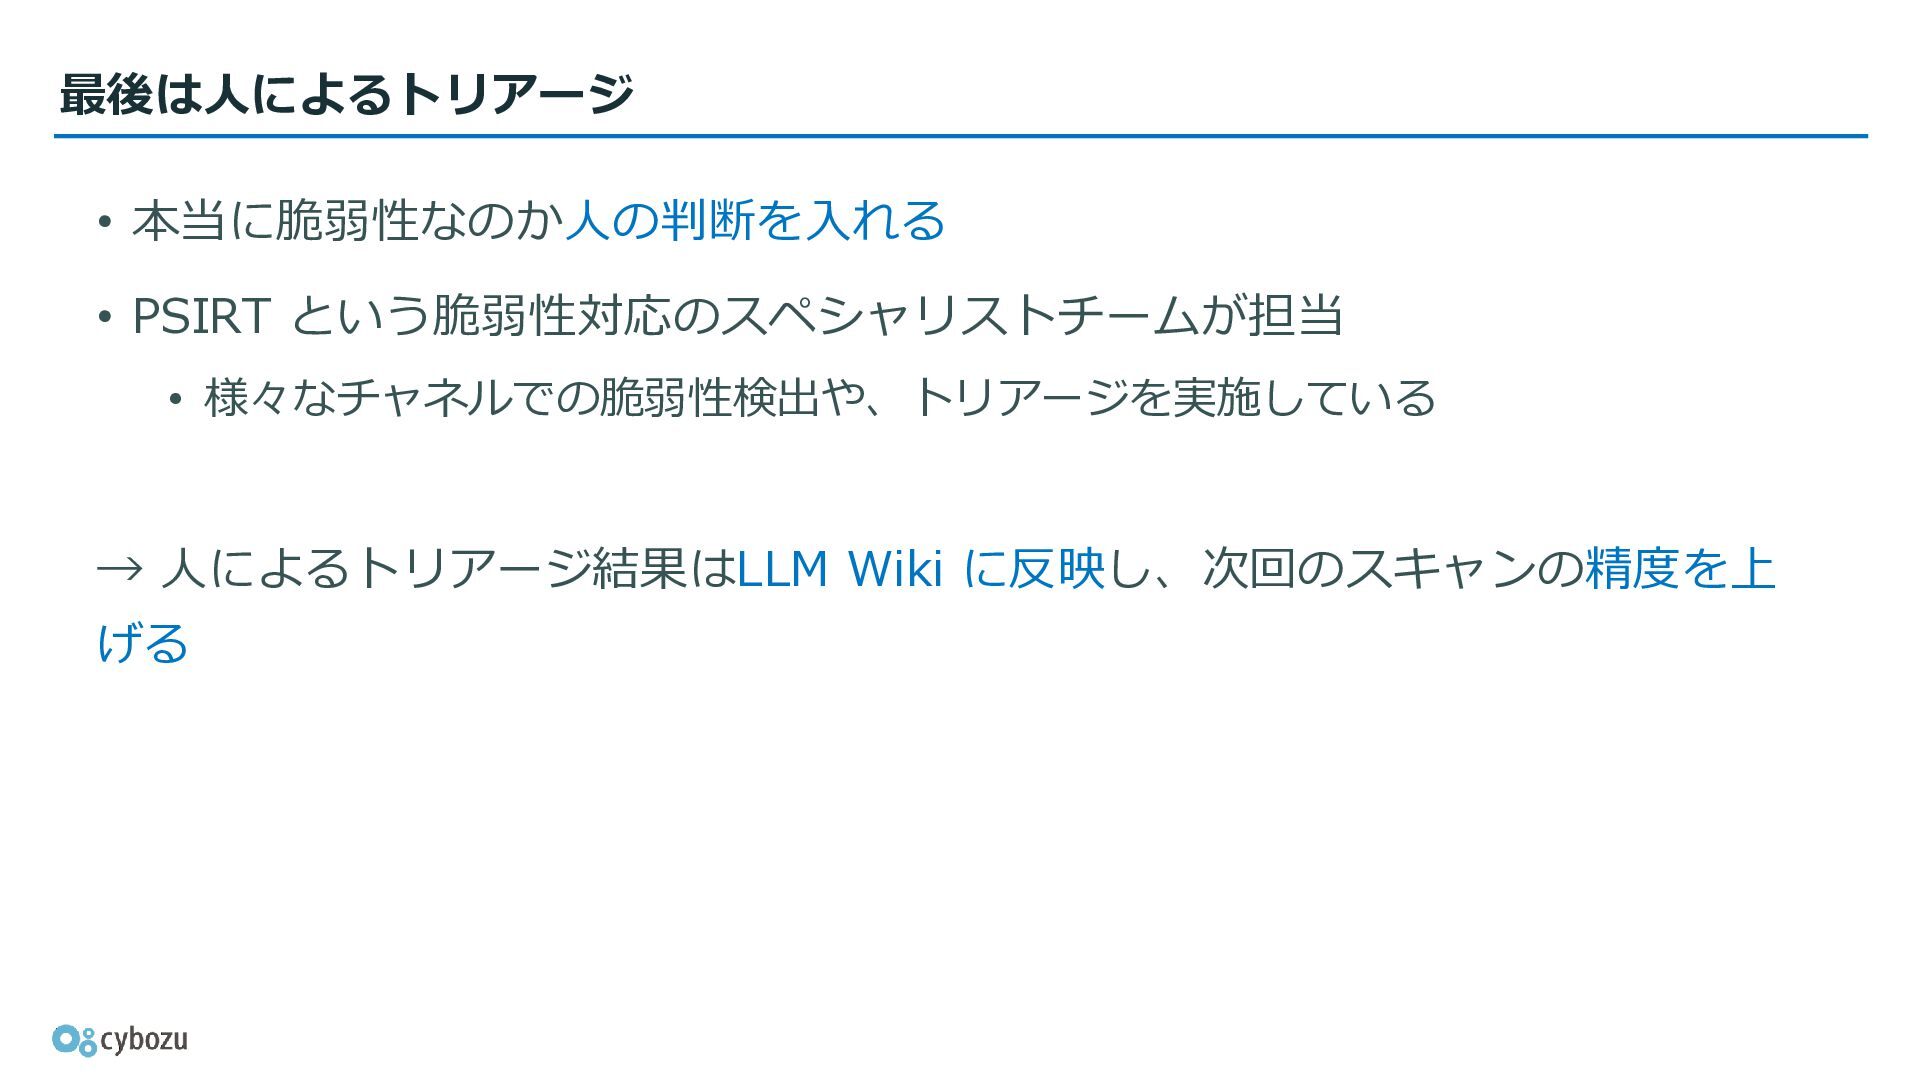
最後は人によるトリアージ • 本当に脆弱性なのか人の判断を入れる • PSIRT という脆弱性対応のスペシャリストチームが担当 • 様々なチャネルでの脆弱性検出や、トリアージを実施している → 人によるトリアージ結果はLLM
Wiki に反映し、次回のスキャンの精度を上 げる
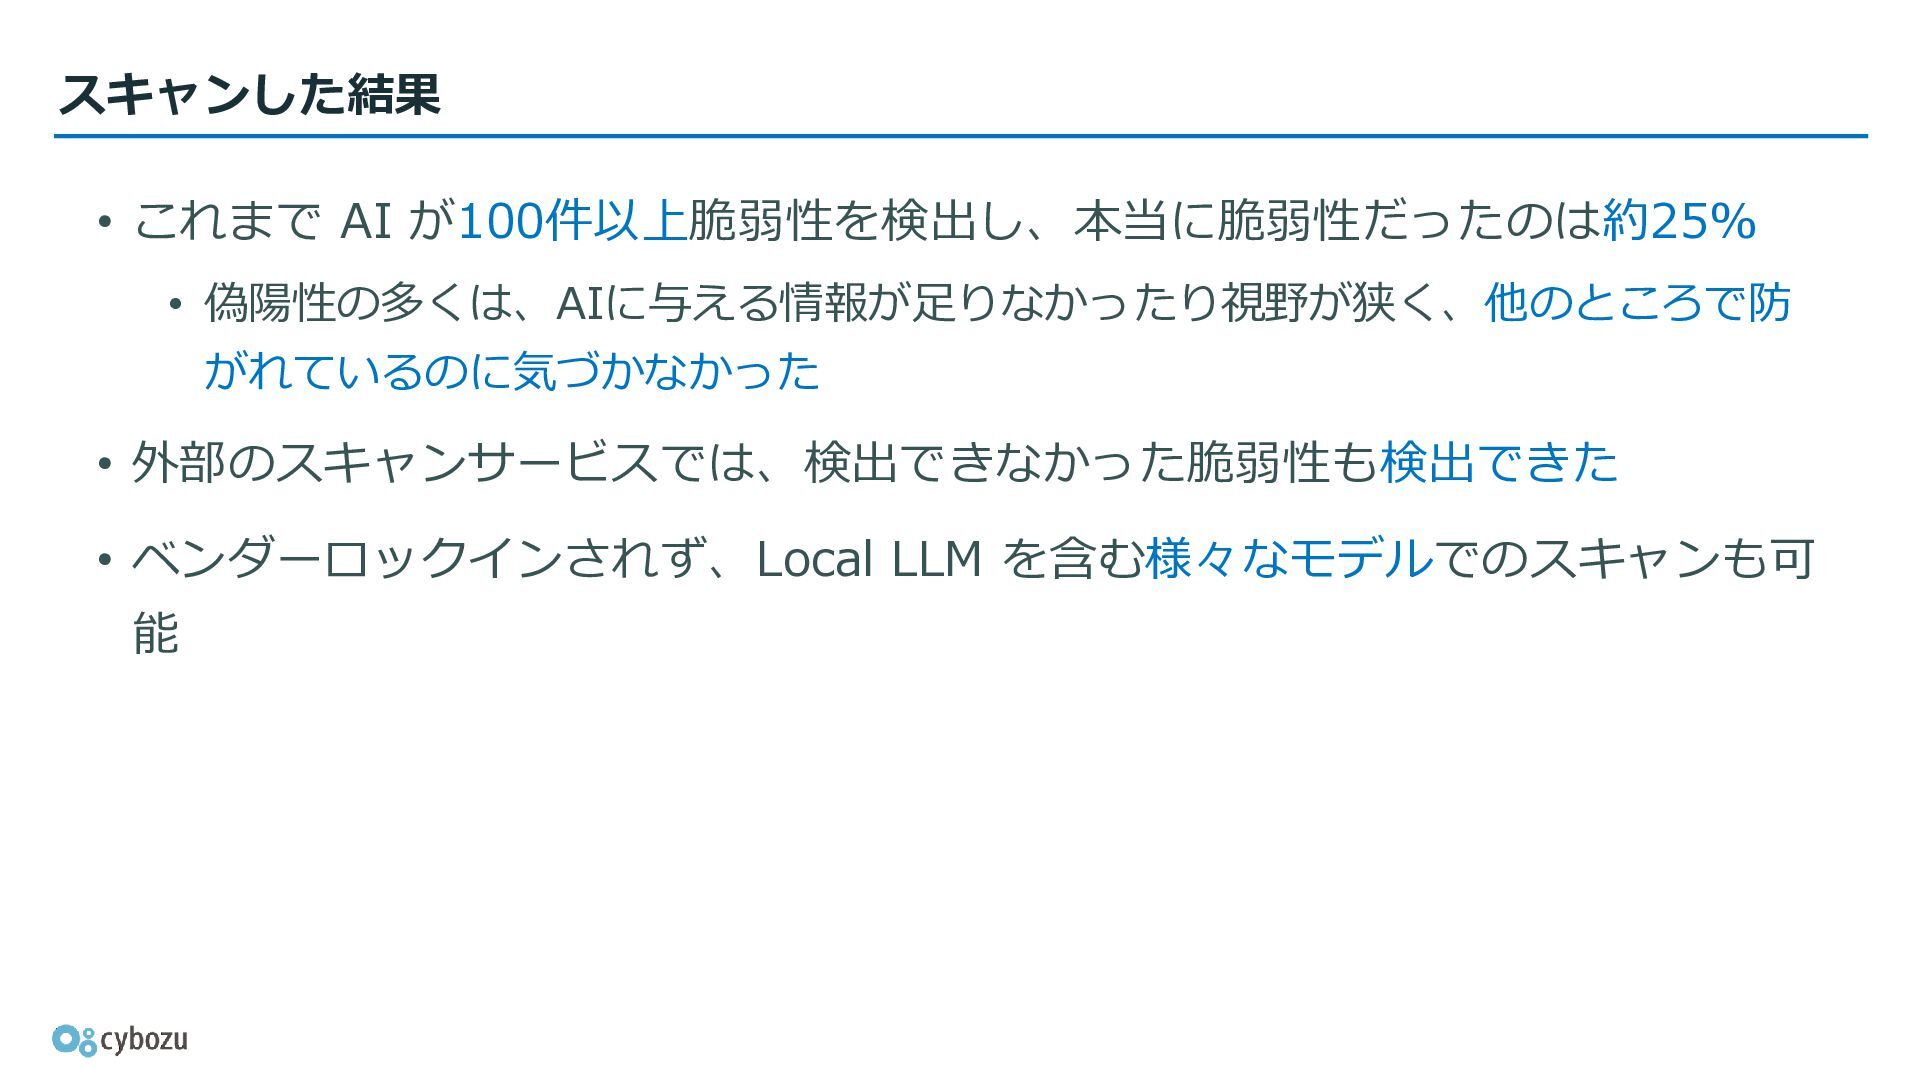
スキャンした結果 • これまで AI が100件以上脆弱性を検出し、本当に脆弱性だったのは約25% • 偽陽性の多くは、AIに与える情報が足りなかったり視野が狭く、他のところで防 がれているのに気づかなかった • 外部のスキャンサービスでは、検出できなかった脆弱性も検出できた
• ベンダーロックインされず、Local LLM を含む様々なモデルでのスキャンも可 能
まとめ AI に攻撃される世界はこの先ずっと続く やられる前に、やりましょう! より詳しい情報はこちらから「Mythos 対策プロジェクトの2ヶ月 - Cybozu Inside Out
」 https://blog.cybozu.io/entry/logos-overview

 SiteGround - Reliable hosting with speed, security, and support you can count on.


 tsuchikazu
 dtunkelang
 masasuzu
 ennael
 elmodev09
 mtpooh
 toru_kubota
 ishiirikie
 masahirokawahara
 matsunobu
 pauli
 takahiromatsui
 ufried
 marcduiker
 tomoyanonymous
 garrettdimon
 zakiyama
 techseoconnect
 reverentgeek
 tmiket
 csswizardry
 greggifford
 iamctodd
 katarinadahlin
 retrage