Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
明日からドヤれる!超マニアックなAWSセキュリティTips10連発 / 10 Ultra-Ni...
Search
Sponsored
·
Your Podcast. Everywhere. Effortlessly.
Share. Educate. Inspire. Entertain. You do you. We'll handle the rest.
→
Yuji Oshima
April 18, 2026
Technology
990
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
明日からドヤれる!超マニアックなAWSセキュリティTips10連発 / 10 Ultra-Niche AWS Security Tips
「JAWS-UG横浜 #100 祝・第100回スペシャル」で発表した資料
https://jawsug-yokohama.connpass.com/event/386995/
Yuji Oshima
April 18, 2026
More Decks by Yuji Oshima
See All by Yuji Oshima
渡米前の準備を制す!re:Invent 2026徹底準備術 / The Ultimate Preparation Guide for re:Invent 2026
yuj1osm
1
530
AI時代のエンジニア生存戦略~全冠で見えた「判断する力」と資格の真価~ / Survival Strategies for Engineers in the AI Era and The True Value of Certifications
yuj1osm
0
44
Google Cloud Next 2026参加報告~現地の様子をたっぷりご紹介~ / Google Cloud Next 2026 Participation Report
yuj1osm
0
160
Agentic Defenseとともにセキュリティエンジニアが輝き続けるには / How Security Engineers Can Keep Excelling with Agentic Defense
yuj1osm
0
290
Google Cloud Next in Las Vegas初参加だけどラスベガスのカンファレンスの過ごし方をご紹介 / First-time Google Cloud Next attendees share tips for the conference in Las Vegas
yuj1osm
0
230
AIで進化するクラウドエンジニアリングの新時代 ~AWS re:Invent 2025参加報告~ / AWS re:Invent 2025 Participation Report
yuj1osm
1
160
Google Cloud全冠を支えた勉強法と各試験のポイント / Study Methods and Key Points for Each Exam to Become a Google Cloud All Certification Holder
yuj1osm
0
280
Agentic AIが変革するAWSの開発・運用・セキュリティ ~Frontier Agentsを試してみた~ / Agentic AI transforms AWS development, operations, and security I tried Frontier Agents
yuj1osm
0
580
Agentic AIが変革するAWSの開発・運用・セキュリティ / Agentic AI transforms AWS development, operations, and security
yuj1osm
0
130
Other Decks in Technology
See All in Technology
Maestro MCPとClaude Code Skillsによる自律的なE2Eテスト支援
asmz
0
410
E2Eってつらくないですか?E2Eの管理コストを下げる手段とその実践
akaboshinit
6
3k
AI秘書と毎日働くのはもう当たり前。開発以外の業務に足りない機能をどう埋める?
minorun365
PRO
4
2.2k
AIコーディングはじめました
miso
0
140
IoTとは〜? 数字で見るSORACOM UG【SORACOM UG Explorer 2026】
soracom
PRO
0
170
今から始めるAWS環境の暗号移行 - ポスト量子時代に備える
sato4mi
0
150
Flutter Widget Previewerで始めるUIプレビューとVRTの自動化
sakusaku3939
0
200
SLOを阻む不安
sraku2159
0
220
IBC 2026 動画技術関連レポート / IBC 2026 Report
cyberagentdevelopers
PRO
2
110
kintoneで在庫管理システムを作るときの要件定義・設計ポイント
kai0707
0
230
AIエージェント統制はAPIから——押さえるべき5つの要素
nagix
0
120
あなたのDartコードは丸見えかもしれない ~reFlutterで暴くFlutterアプリの中身と多層防御~
zozotech
PRO
0
770
Featured
See All Featured
Everyday Curiosity
cassininazir
0
390
So, you think you're a good person
axbom
PRO
2
2.2k
Design of three-dimensional binary manipulators for pick-and-place task avoiding obstacles (IECON2024)
konakalab
0
650
Taking LLMs out of the black box: A practical guide to human-in-the-loop distillation
inesmontani
PRO
3
2.5k
Marketing Yourself as an Engineer | Alaka | Gurzu
gurzu
0
350
Leveraging Curiosity to Care for An Aging Population
cassininazir
1
550
B2B Lead Gen: Tactics, Traps & Triumph
marketingsoph
1
300
Efficient Content Optimization with Google Search Console & Apps Script
katarinadahlin
PRO
1
970
Why You Should Never Use an ORM
jnunemaker
PRO
61
10k
The Mindset for Success: Future Career Progression
greggifford
PRO
0
550
Unsuck your backbone
ammeep
672
58k
No one is an island. Learnings from fostering a developers community.
thoeni
21
3.9k
Transcript
明日からドヤれる! 超マニアックなAWSセキュリティTips10連発 大島 悠司 JAWS-UG横浜 #100 祝・第100回スペシャル 10 Tips of
AWS (みんなで作るAWS Tips 100連発)
1 大島 悠司 (Yuji Oshima) シニアセキュリティアーキテクト 株式会社野村総合研究所 / NRIセキュアテクノロジーズ株式会社 セキュリティアナリストやサービス開発運用などを経て、
現在はクラウドセキュリティ製品のプリセールスに従事 100以上の資格を取得し、情報発信やコミュニティ運営にも力を入れている yuj1osm
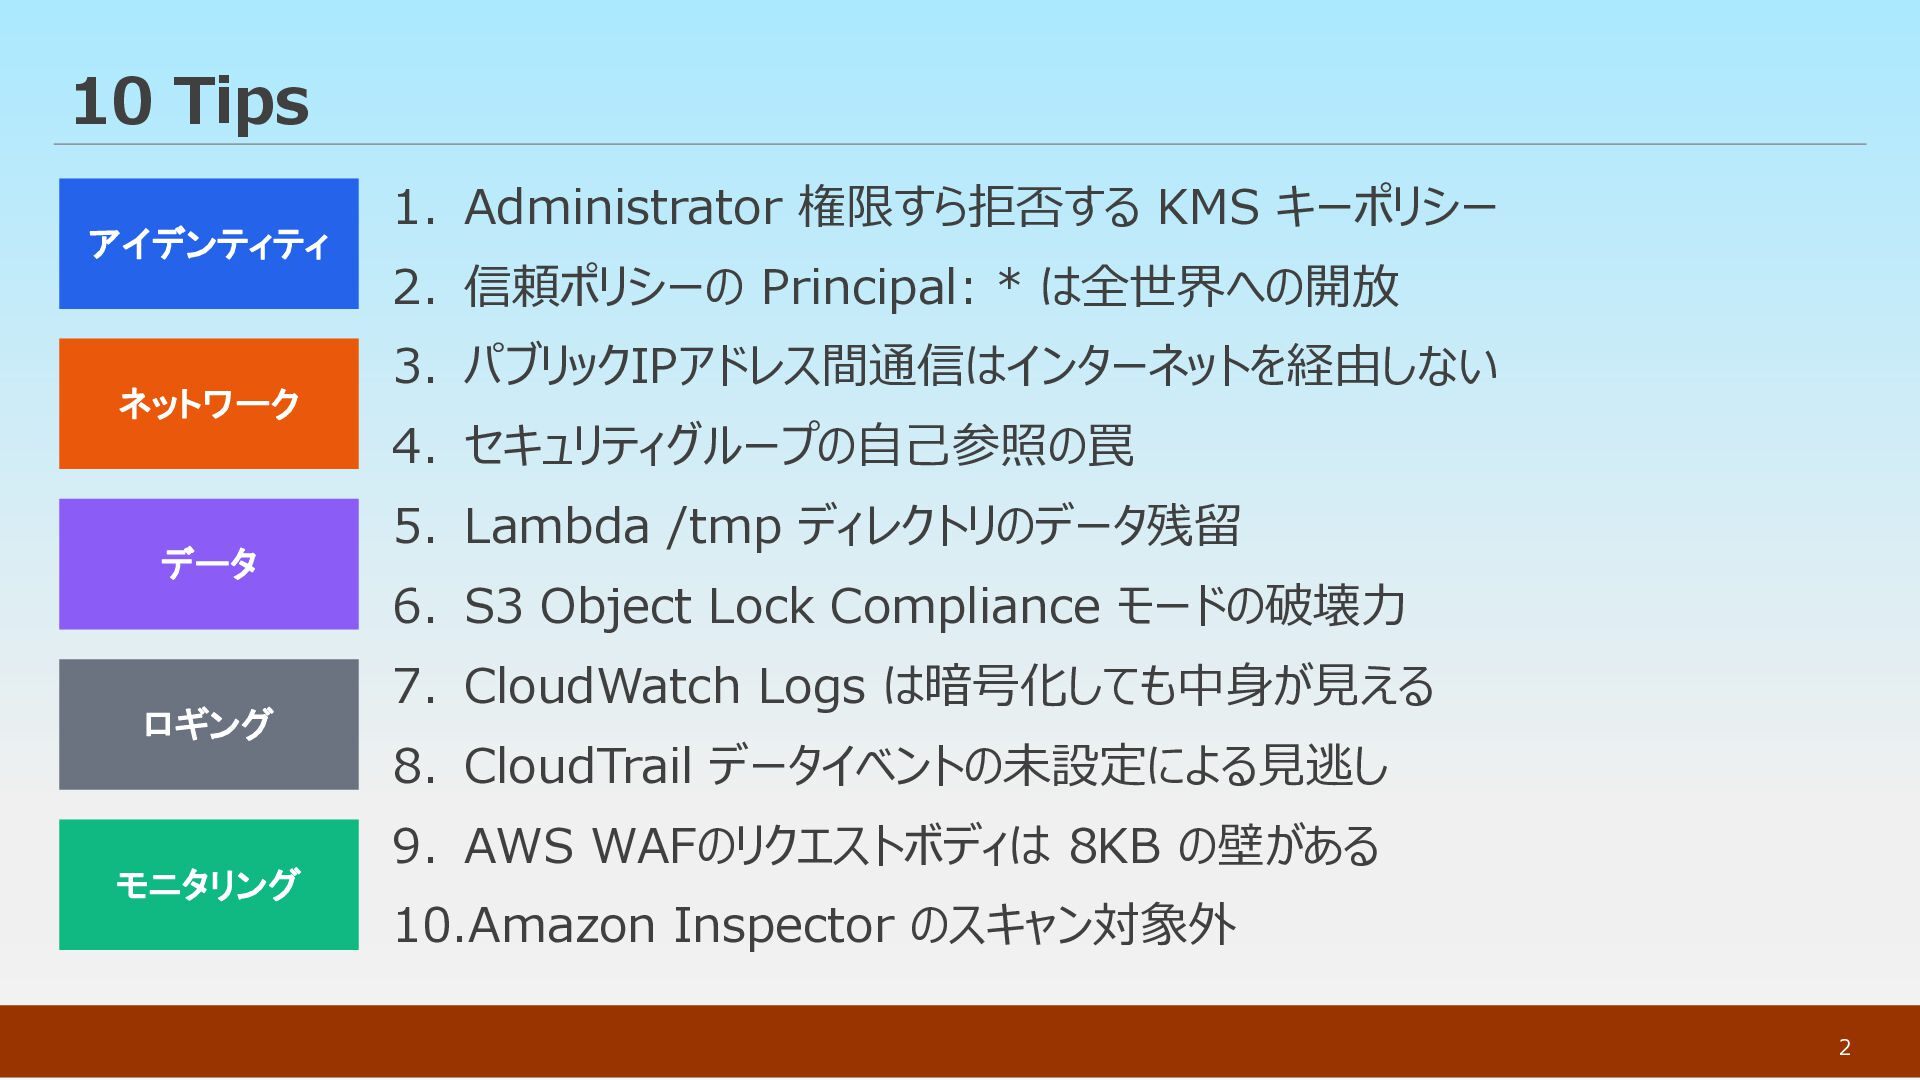
10 Tips 1. Administrator 権限すら拒否する KMS キーポリシー 2. 信頼ポリシーの Principal:
* は全世界への開放 3. パブリックIPアドレス間通信はインターネットを経由しない 4. セキュリティグループの自己参照の罠 5. Lambda /tmp ディレクトリのデータ残留 6. S3 Object Lock Compliance モードの破壊力 7. CloudWatch Logs は暗号化しても中身が見える 8. CloudTrail データイベントの未設定による見逃し 9. AWS WAFのリクエストボディは 8KB の壁がある 10.Amazon Inspector のスキャン対象外 2 アイデンティティ ネットワーク データ ロギング モニタリング
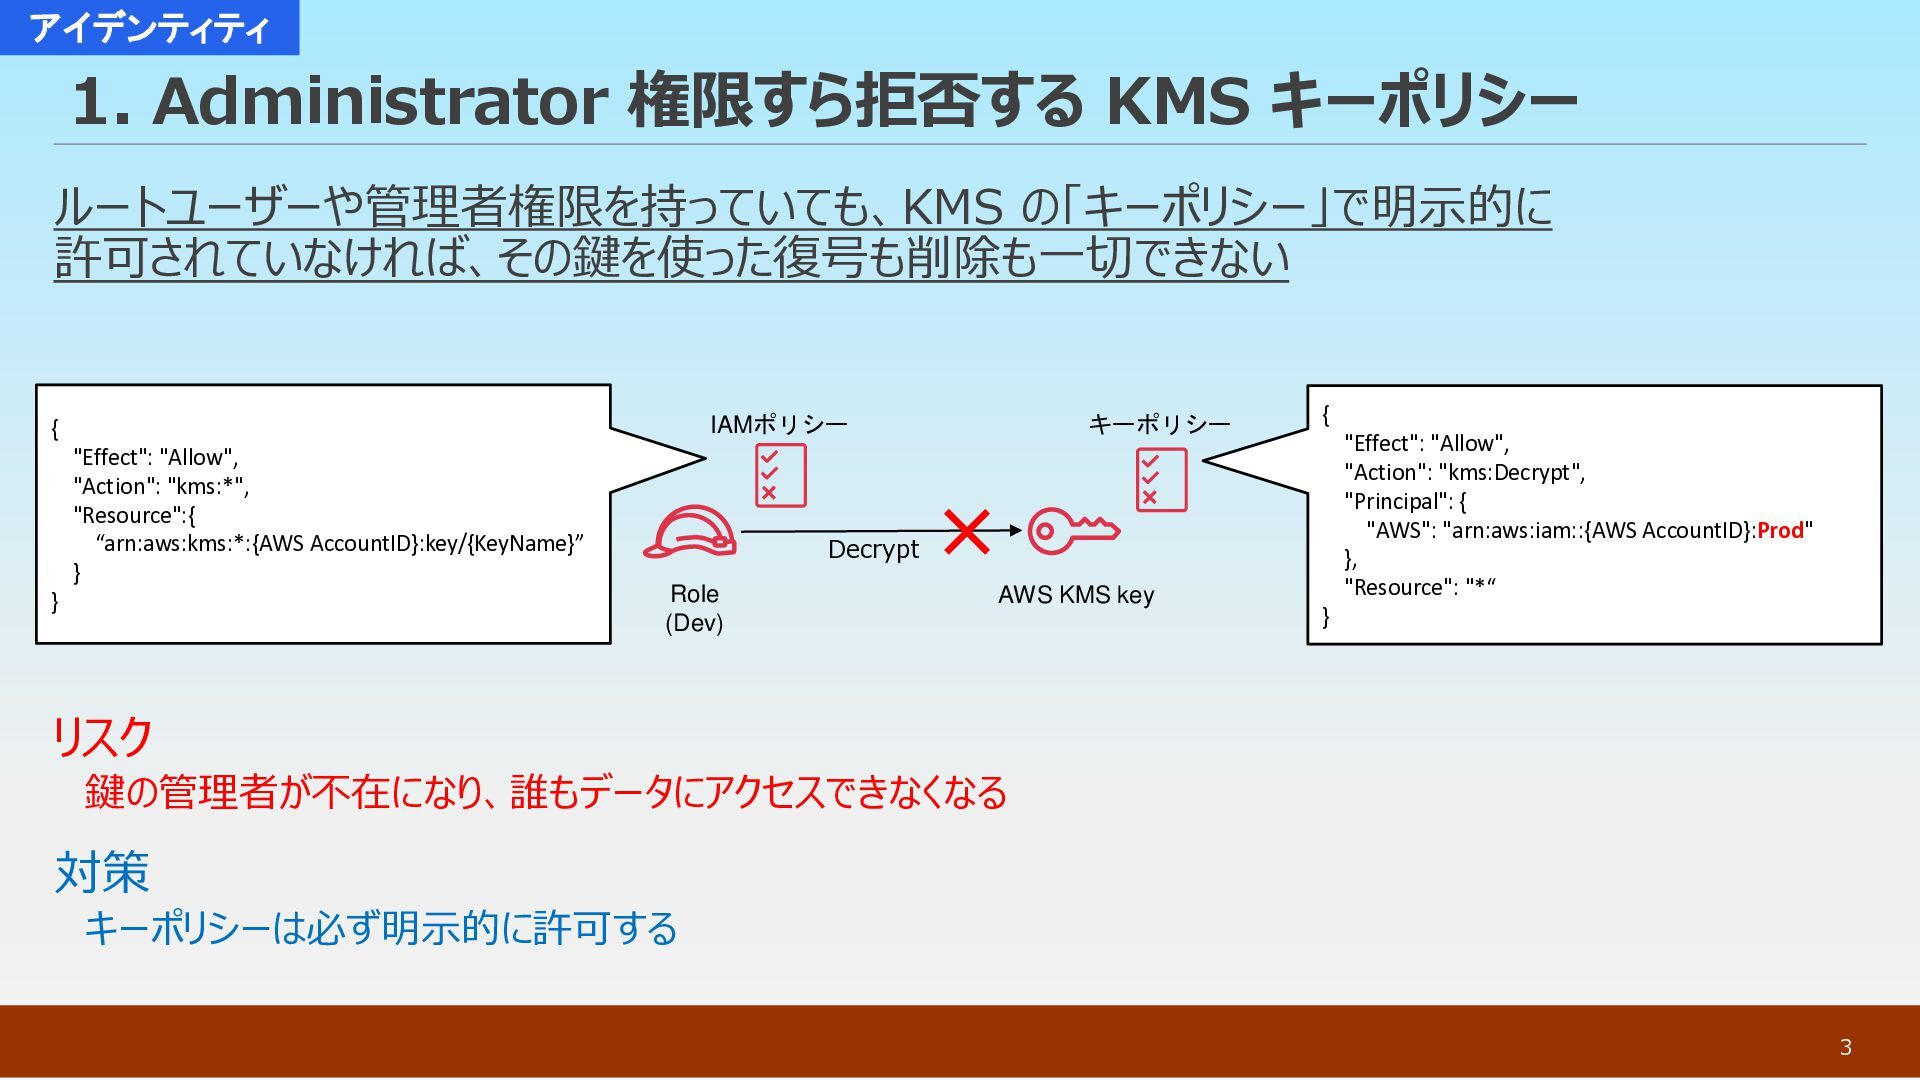
1. Administrator 権限すら拒否する KMS キーポリシー ルートユーザーや管理者権限を持っていても、KMS の「キーポリシー」で明示的に 許可されていなければ、その鍵を使った復号も削除も一切できない リスク 鍵の管理者が不在になり、誰もデータにアクセスできなくなる
対策 キーポリシーは必ず明示的に許可する 3 AWS KMS key Role (Dev) IAMポリシー キーポリシー Decrypt { "Effect": "Allow", "Action": "kms:*", "Resource":{ “arn:aws:kms:*:{AWS AccountID}:key/{KeyName}” } } { "Effect": "Allow", "Action": "kms:Decrypt", "Principal": { "AWS": "arn:aws:iam::{AWS AccountID}:Prod" }, "Resource": "*“ } アイデンティティ
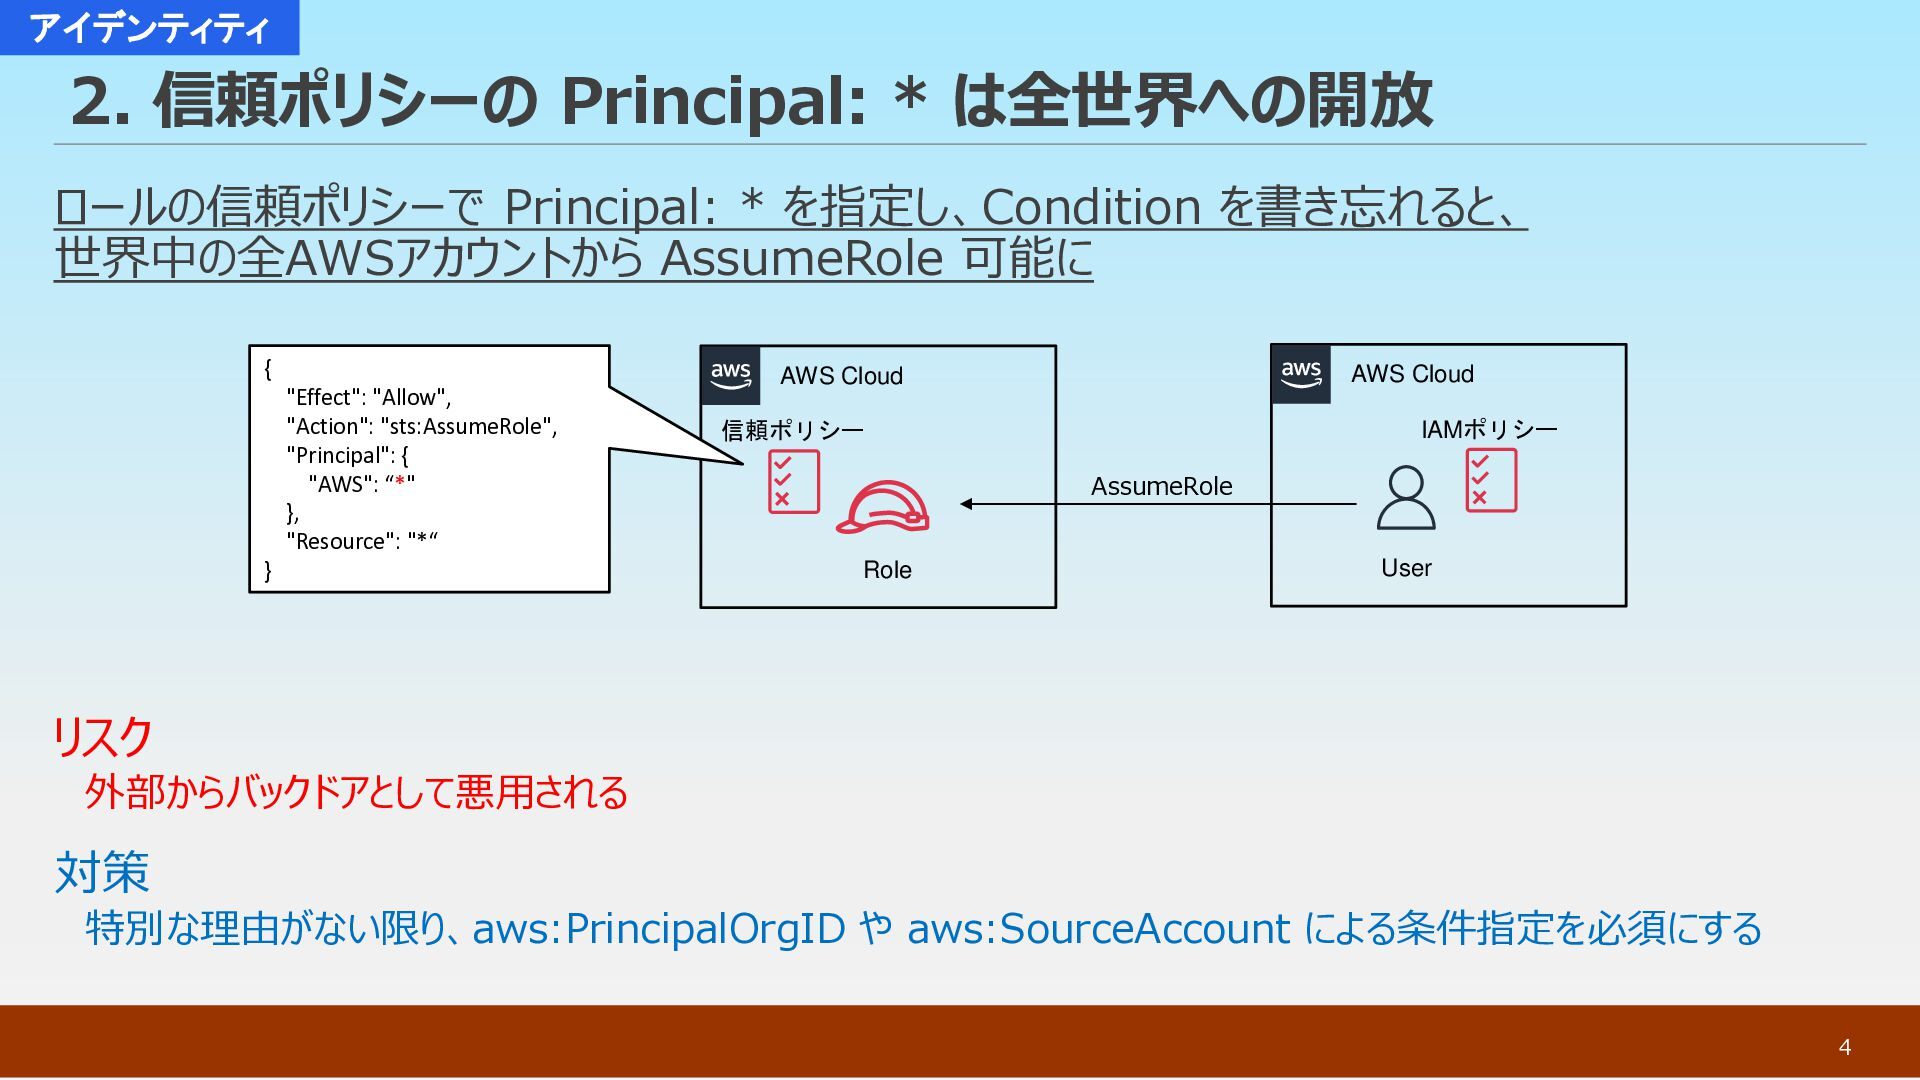
2. 信頼ポリシーの Principal: * は全世界への開放 ロールの信頼ポリシーで Principal: * を指定し、Condition を書き忘れると、
世界中の全AWSアカウントから AssumeRole 可能に リスク 外部からバックドアとして悪用される 対策 特別な理由がない限り、aws:PrincipalOrgID や aws:SourceAccount による条件指定を必須にする 4 AWS Cloud Role 信頼ポリシー { "Effect": "Allow", "Action": "sts:AssumeRole", "Principal": { "AWS": “*" }, "Resource": "*“ } AWS Cloud IAMポリシー User AssumeRole アイデンティティ
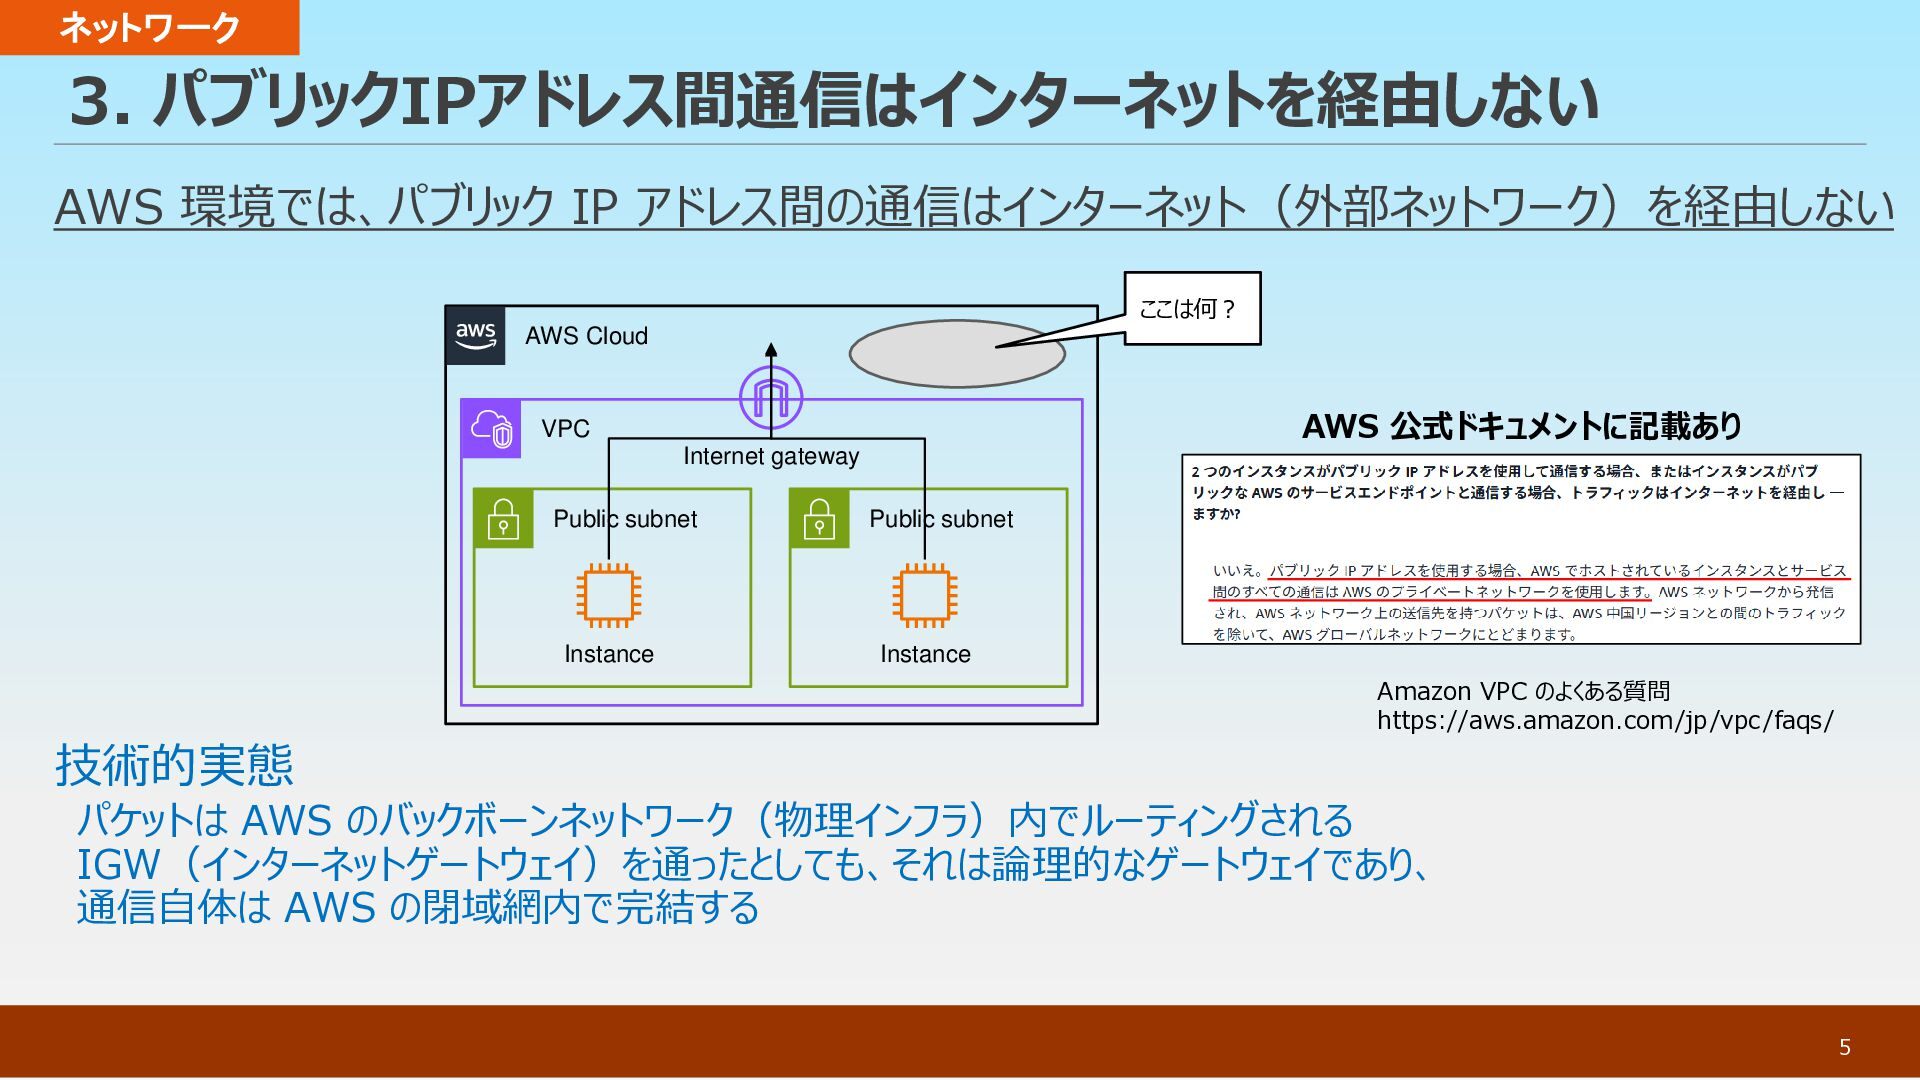
3. パブリックIPアドレス間通信はインターネットを経由しない AWS 環境では、パブリック IP アドレス間の通信はインターネット(外部ネットワーク)を経由しない 技術的実態 パケットは AWS のバックボーンネットワーク(物理インフラ)内でルーティングされる
IGW(インターネットゲートウェイ)を通ったとしても、それは論理的なゲートウェイであり、 通信自体は AWS の閉域網内で完結する 5 AWS Cloud VPC Public subnet Internet gateway Instance Public subnet Instance ここは何? Amazon VPC のよくある質問 https://aws.amazon.com/jp/vpc/faqs/ AWS 公式ドキュメントに記載あり ネットワーク
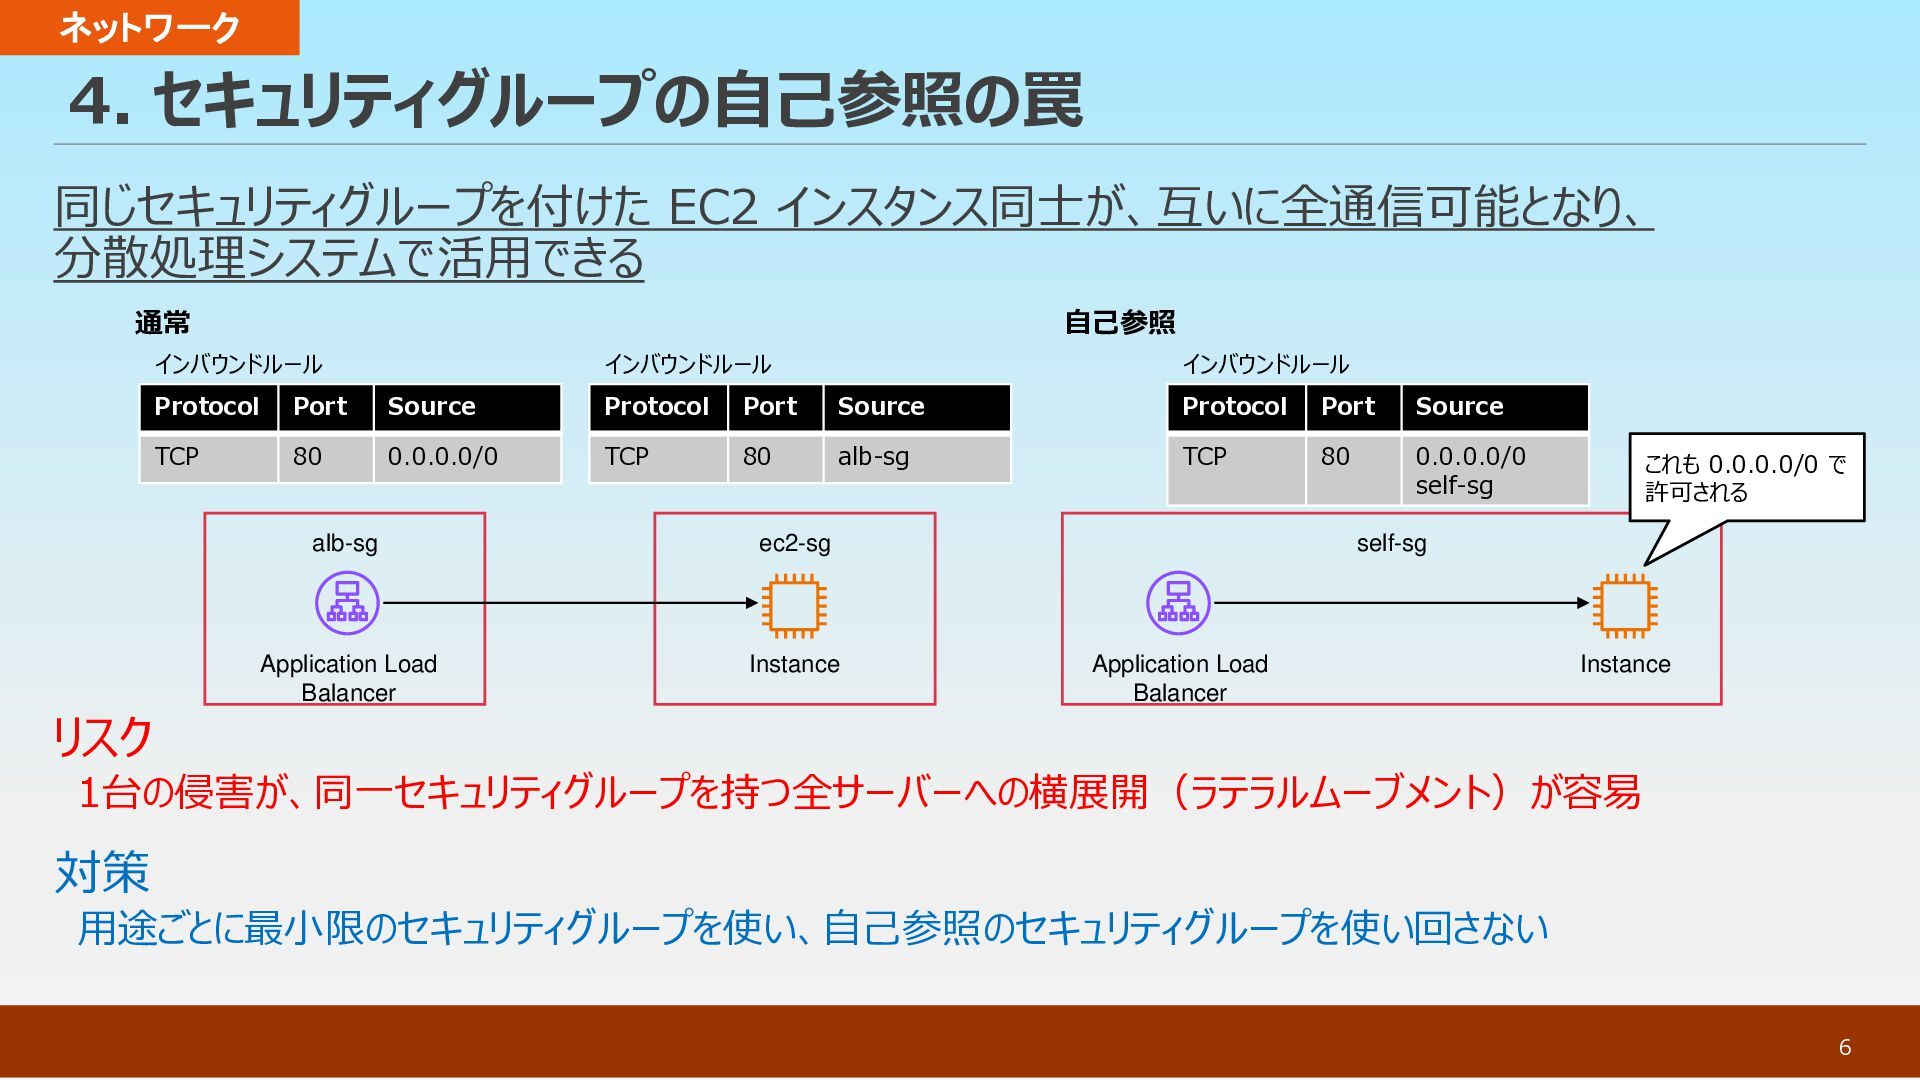
4. セキュリティグループの自己参照の罠 同じセキュリティグループを付けた EC2 インスタンス同士が、互いに全通信可能となり、 分散処理システムで活用できる リスク 1台の侵害が、同一セキュリティグループを持つ全サーバーへの横展開(ラテラルムーブメント)が容易 対策 用途ごとに最小限のセキュリティグループを使い、自己参照のセキュリティグループを使い回さない
6 Instance ec2-sg alb-sg インバウンドルール Protocol Port Source TCP 80 0.0.0.0/0 Application Load Balancer インバウンドルール Protocol Port Source TCP 80 alb-sg Instance self-sg インバウンドルール Protocol Port Source TCP 80 0.0.0.0/0 self-sg Application Load Balancer 通常 自己参照 これも 0.0.0.0/0 で 許可される ネットワーク
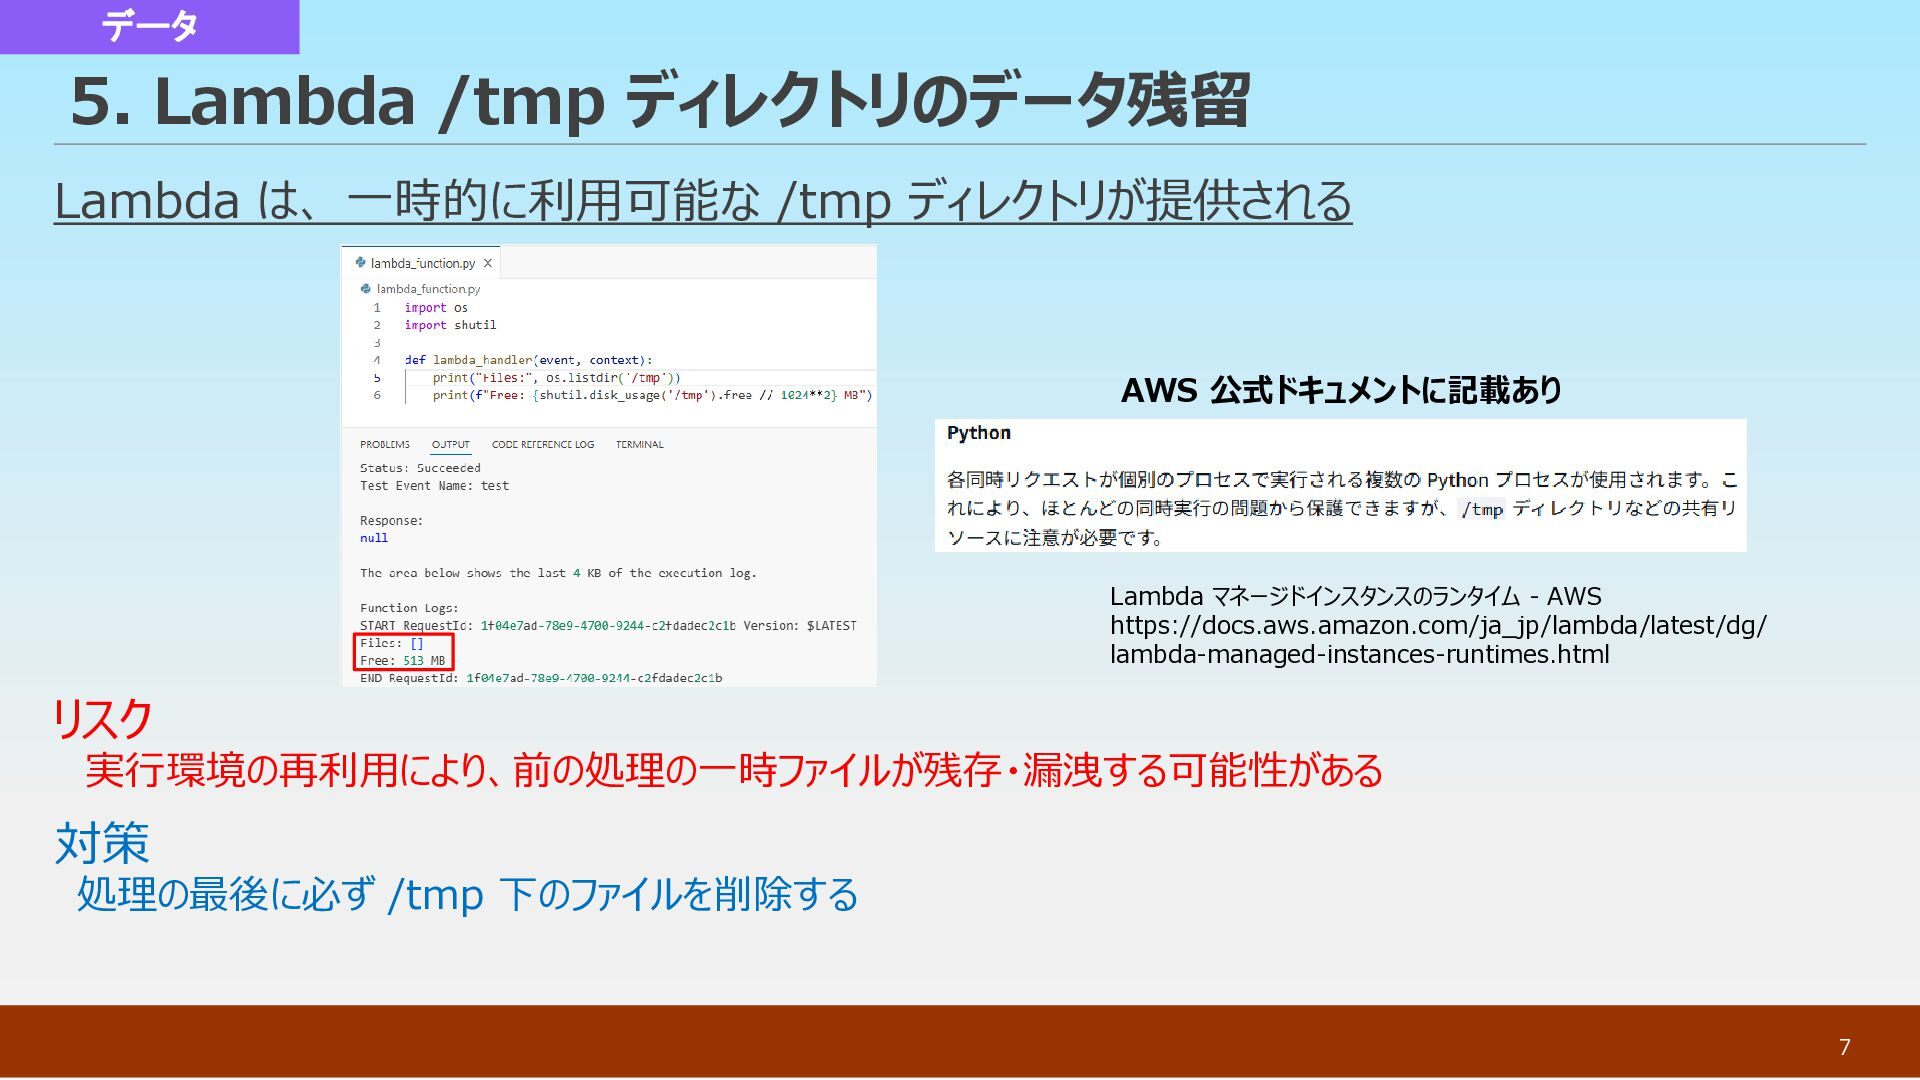
5. Lambda /tmp ディレクトリのデータ残留 Lambda は、 一時的に利用可能な /tmp ディレクトリが提供される リスク
実行環境の再利用により、前の処理の一時ファイルが残存・漏洩する可能性がある 対策 処理の最後に必ず /tmp 下のファイルを削除する 7 Lambda マネージドインスタンスのランタイム - AWS https://docs.aws.amazon.com/ja_jp/lambda/latest/dg/ lambda-managed-instances-runtimes.html データ AWS 公式ドキュメントに記載あり
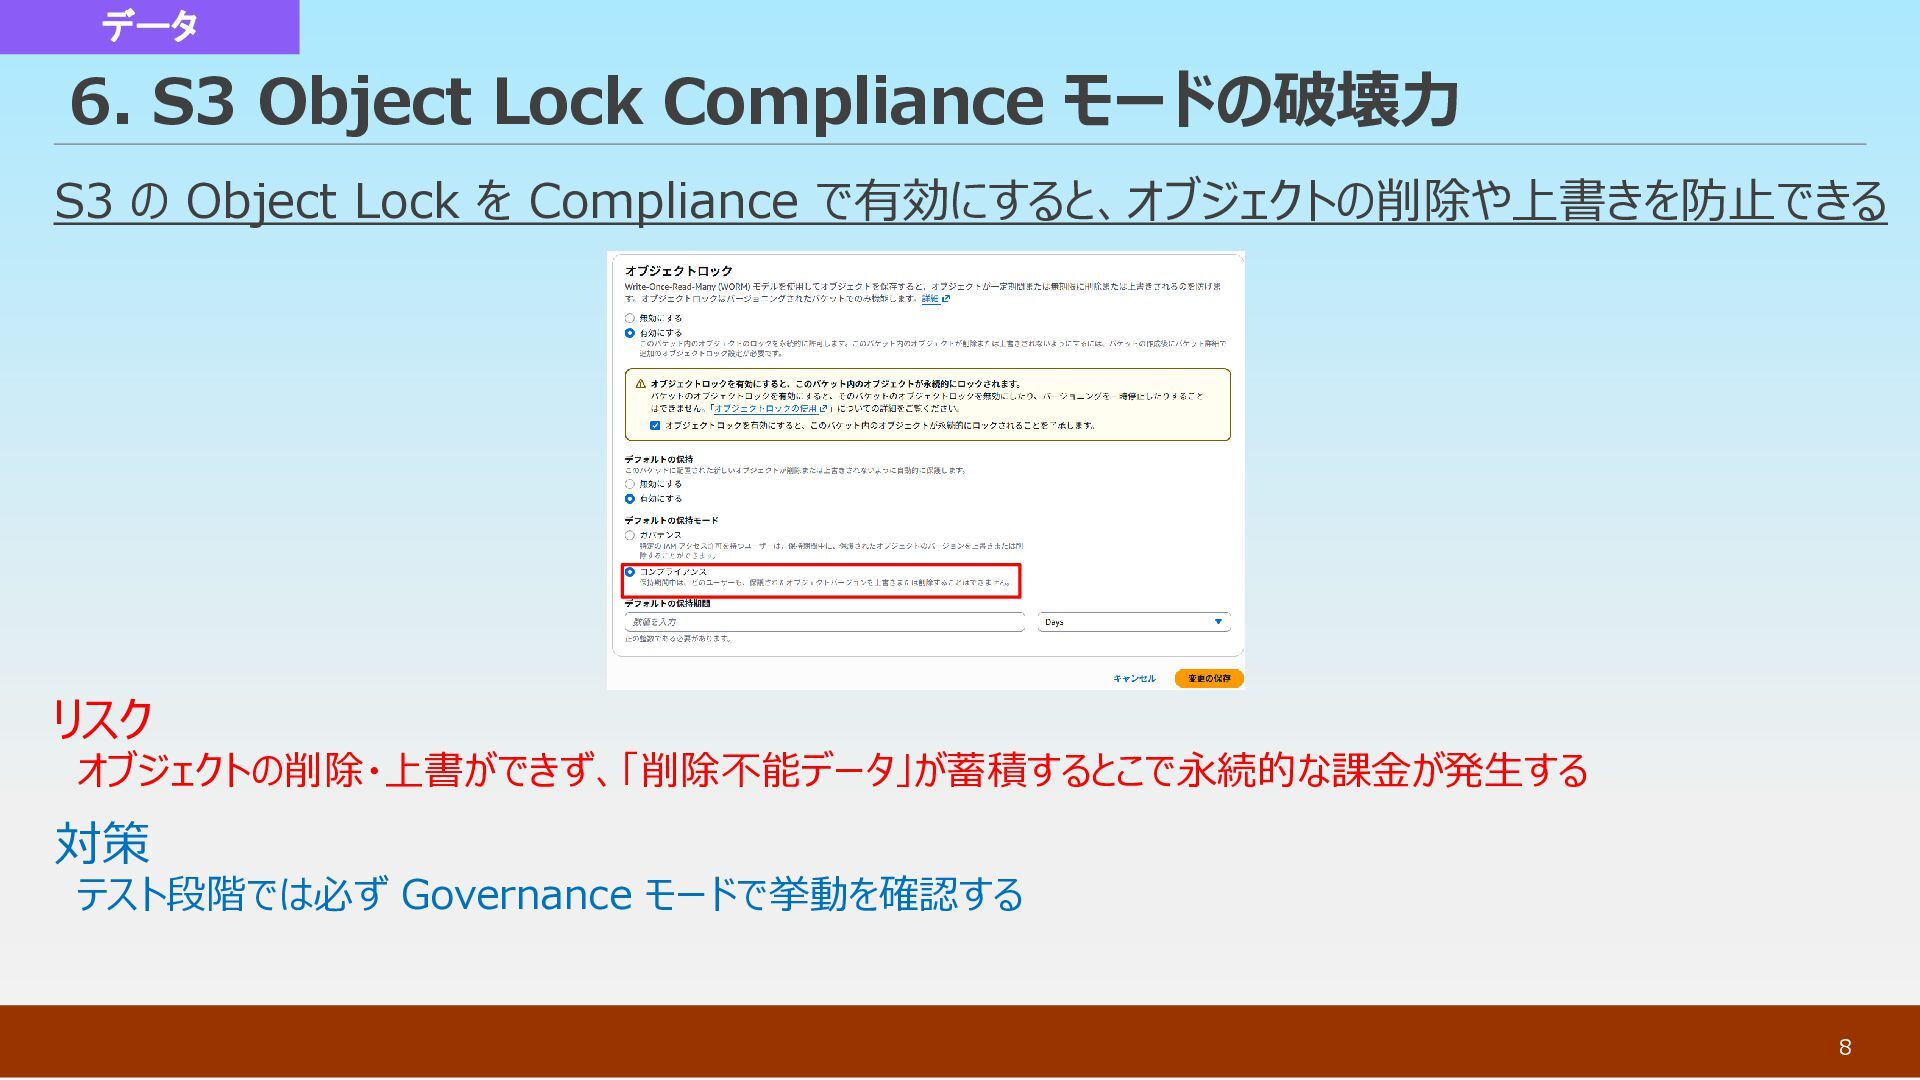
6. S3 Object Lock Compliance モードの破壊力 8 S3 の Object
Lock を Compliance で有効にすると、オブジェクトの削除や上書きを防止できる リスク オブジェクトの削除・上書ができず、「削除不能データ」が蓄積するとこで永続的な課金が発生する 対策 テスト段階では必ず Governance モードで挙動を確認する データ
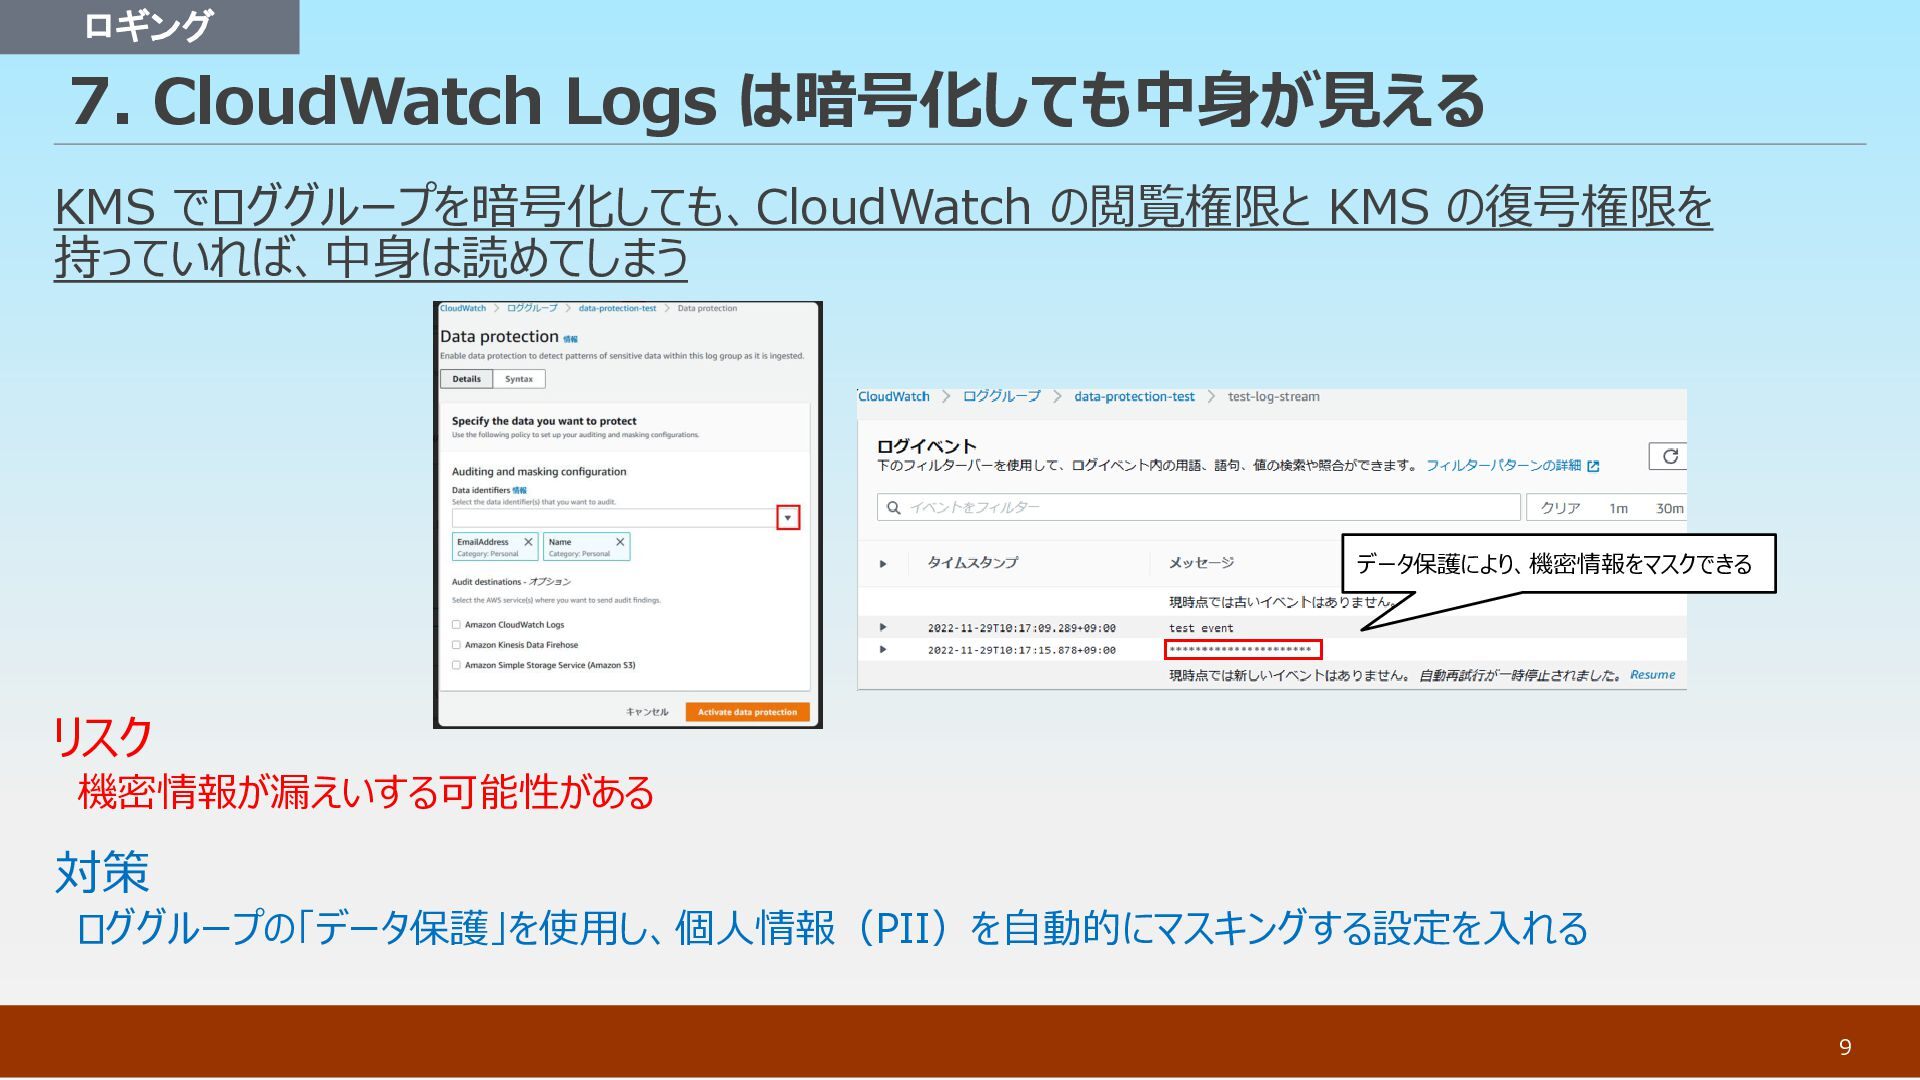
7. CloudWatch Logs は暗号化しても中身が見える KMS でロググループを暗号化しても、CloudWatch の閲覧権限と KMS の復号権限を 持っていれば、中身は読めてしまう
リスク 機密情報が漏えいする可能性がある 対策 ロググループの「データ保護」を使用し、個人情報(PII)を自動的にマスキングする設定を入れる 9 データ保護により、機密情報をマスクできる ロギング
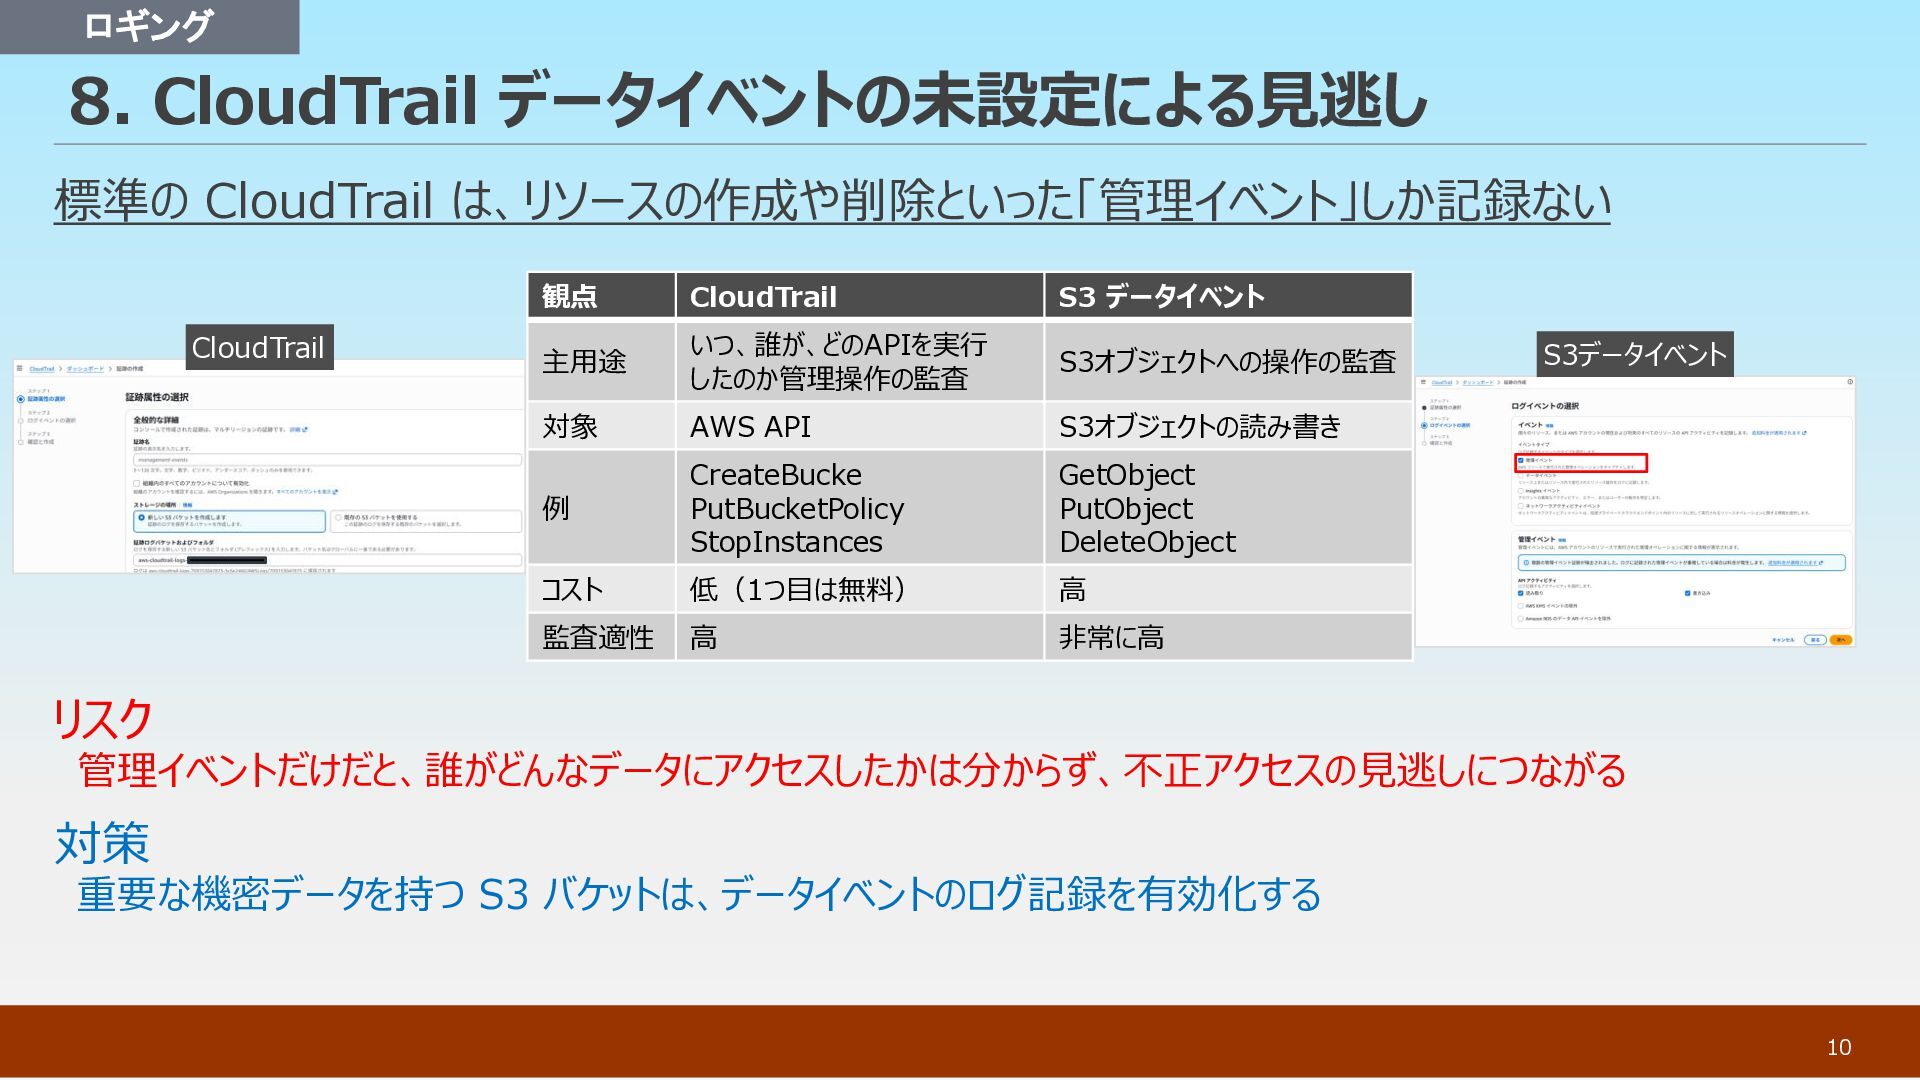
8. CloudTrail データイベントの未設定による見逃し 標準の CloudTrail は、リソースの作成や削除といった「管理イベント」しか記録ない リスク 管理イベントだけだと、誰がどんなデータにアクセスしたかは分からず、不正アクセスの見逃しにつながる 対策 重要な機密データを持つ
S3 バケットは、データイベントのログ記録を有効化する 10 CloudTrail S3データイベント 観点 CloudTrail S3 データイベント 主用途 いつ、誰が、どのAPIを実行 したのか管理操作の監査 S3オブジェクトへの操作の監査 対象 AWS API S3オブジェクトの読み書き 例 CreateBucke PutBucketPolicy StopInstances GetObject PutObject DeleteObject コスト 低(1つ目は無料) 高 監査適性 高 非常に高 ロギング
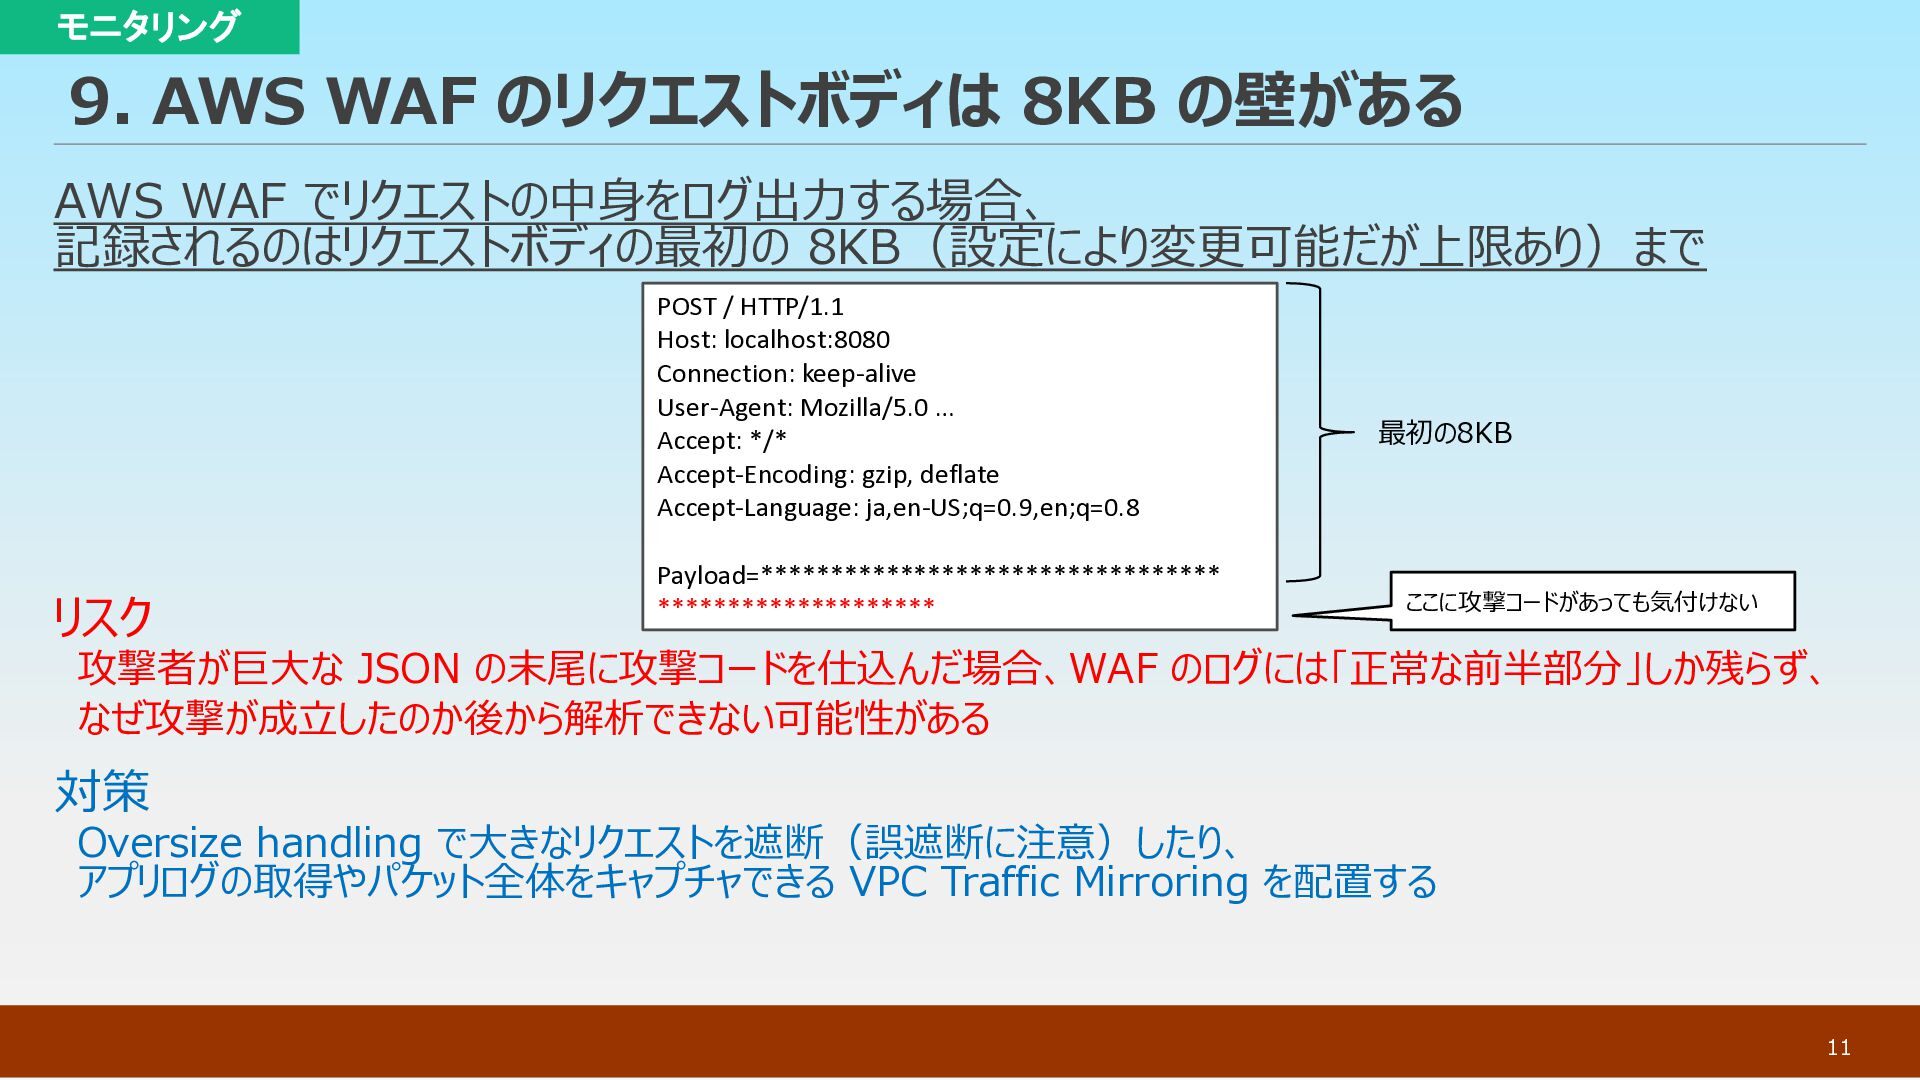
9. AWS WAF のリクエストボディは 8KB の壁がある AWS WAF でリクエストの中身をログ出力する場合、 記録されるのはリクエストボディの最初の
8KB(設定により変更可能だが上限あり)まで リスク 攻撃者が巨大な JSON の末尾に攻撃コードを仕込んだ場合、WAF のログには「正常な前半部分」しか残らず、 なぜ攻撃が成立したのか後から解析できない可能性がある 対策 Oversize handling で大きなリクエストを遮断(誤遮断に注意)したり、 アプリログの取得やパケット全体をキャプチャできる VPC Traffic Mirroring を配置する 11 POST / HTTP/1.1 Host: localhost:8080 Connection: keep-alive User-Agent: Mozilla/5.0 … Accept: */* Accept-Encoding: gzip, deflate Accept-Language: ja,en-US;q=0.9,en;q=0.8 Payload=********************************* ******************** ここに攻撃コードがあっても気付けない 最初の8KB モニタリング
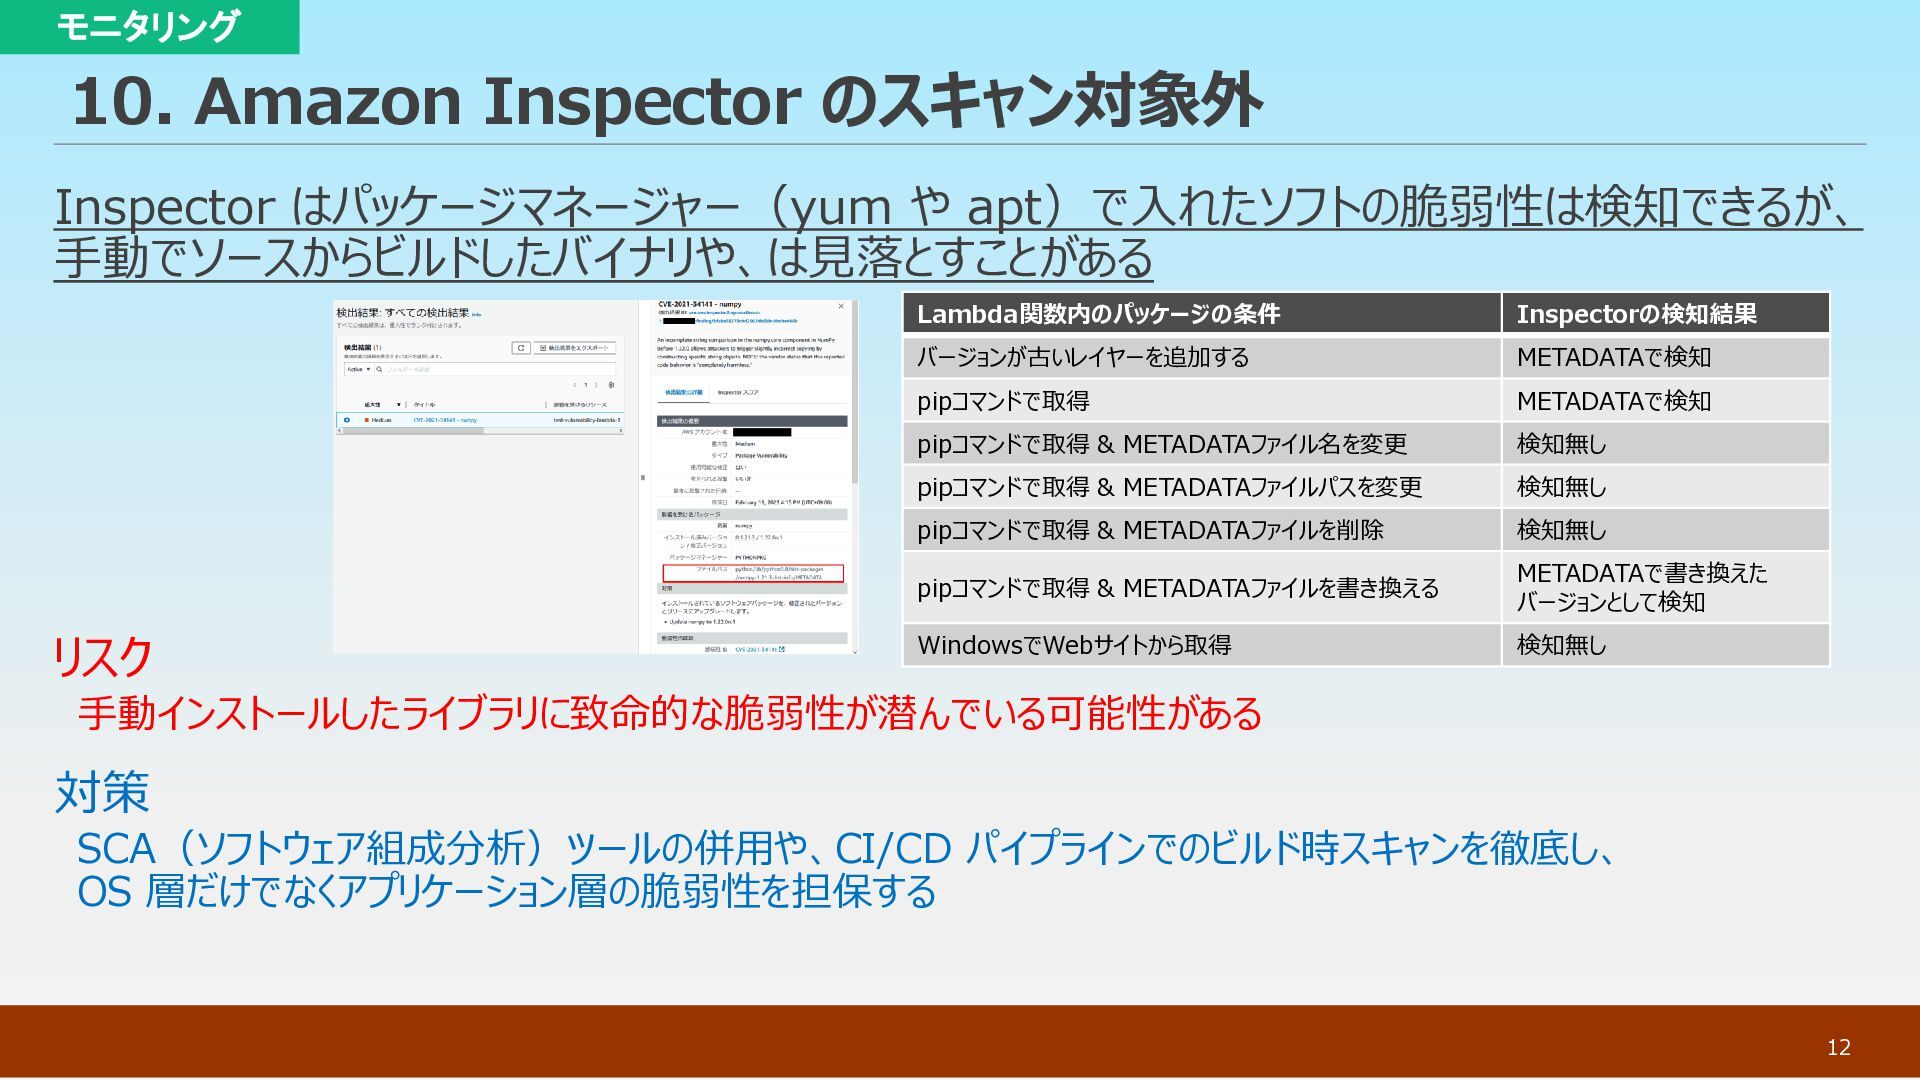
10. Amazon Inspector のスキャン対象外 Inspector はパッケージマネージャー(yum や apt)で入れたソフトの脆弱性は検知できるが、 手動でソースからビルドしたバイナリや、は見落とすことがある リスク
手動インストールしたライブラリに致命的な脆弱性が潜んでいる可能性がある 対策 SCA(ソフトウェア組成分析)ツールの併用や、CI/CD パイプラインでのビルド時スキャンを徹底し、 OS 層だけでなくアプリケーション層の脆弱性を担保する 12 Lambda関数内のパッケージの条件 Inspectorの検知結果 バージョンが古いレイヤーを追加する METADATAで検知 pipコマンドで取得 METADATAで検知 pipコマンドで取得 & METADATAファイル名を変更 検知無し pipコマンドで取得 & METADATAファイルパスを変更 検知無し pipコマンドで取得 & METADATAファイルを削除 検知無し pipコマンドで取得 & METADATAファイルを書き換える METADATAで書き換えた バージョンとして検知 WindowsでWebサイトから取得 検知無し モニタリング
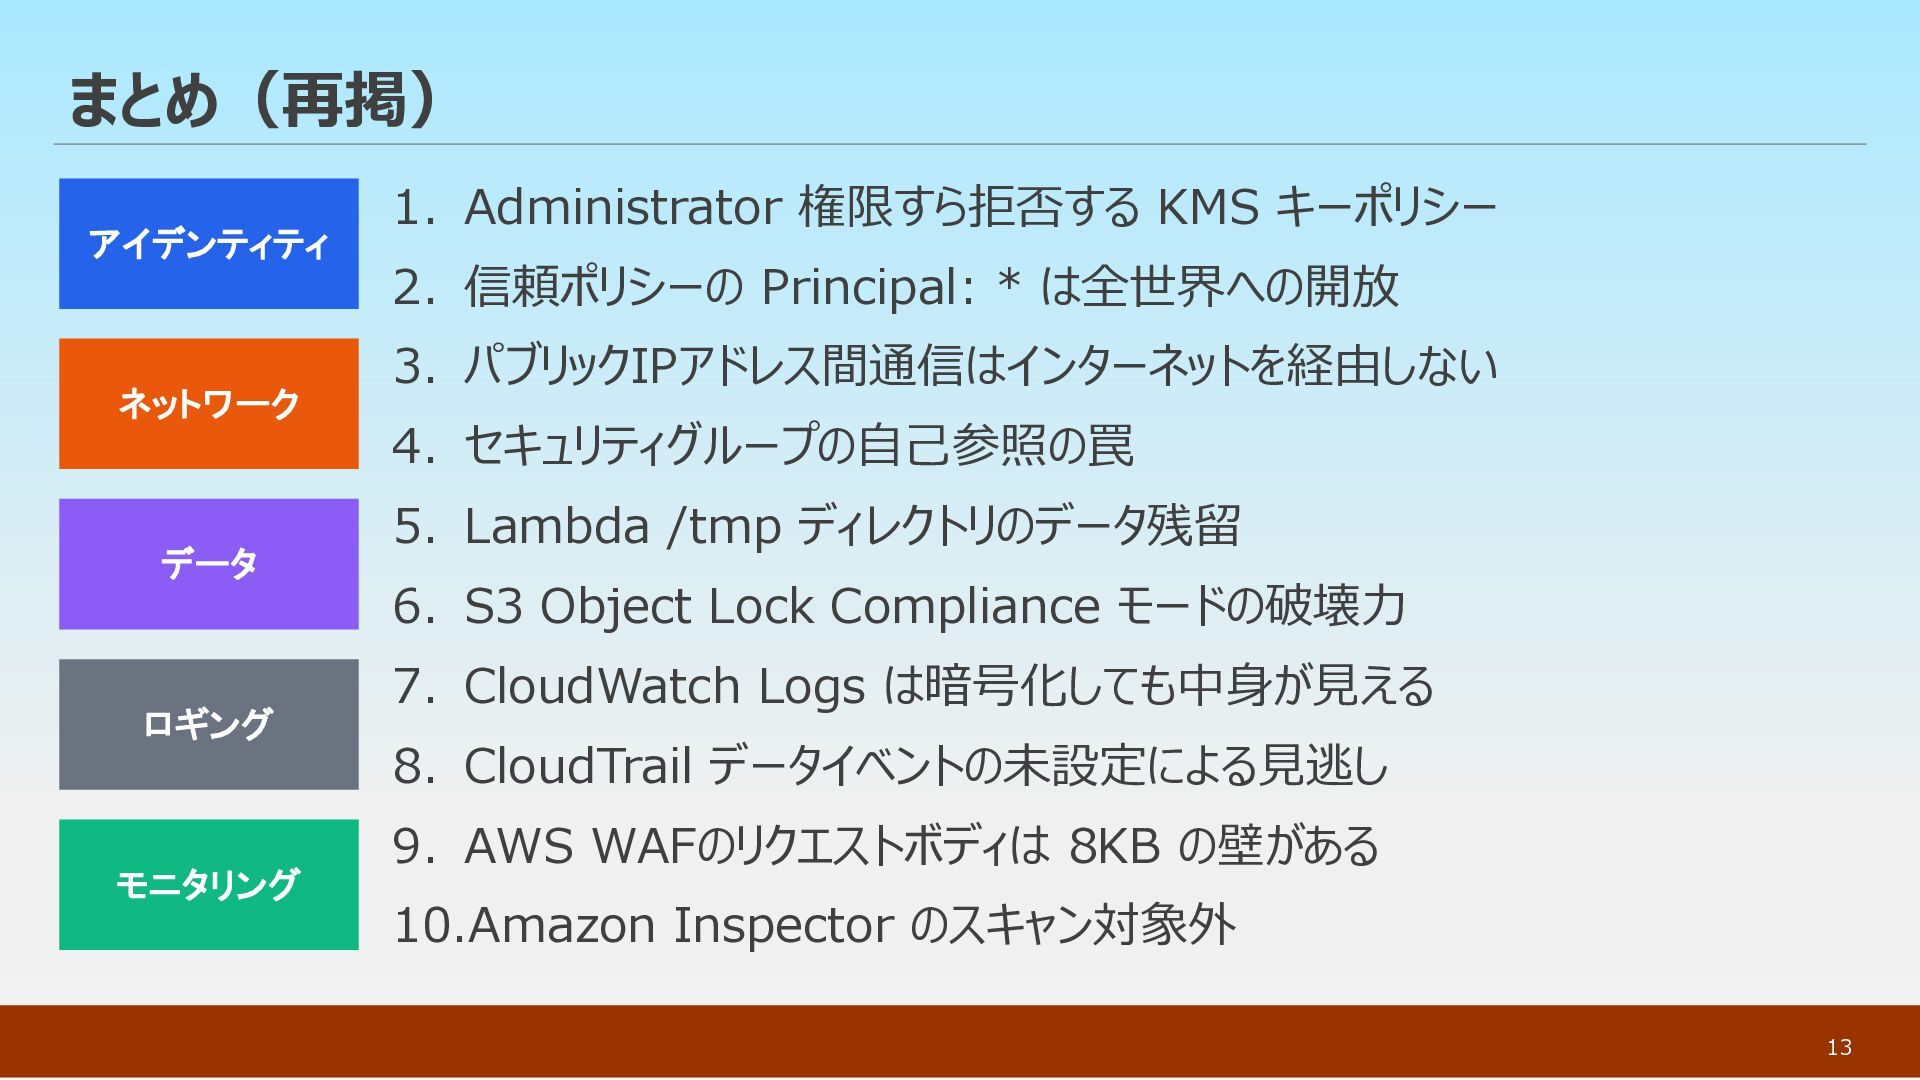
まとめ(再掲) 1. Administrator 権限すら拒否する KMS キーポリシー 2. 信頼ポリシーの Principal: *
は全世界への開放 3. パブリックIPアドレス間通信はインターネットを経由しない 4. セキュリティグループの自己参照の罠 5. Lambda /tmp ディレクトリのデータ残留 6. S3 Object Lock Compliance モードの破壊力 7. CloudWatch Logs は暗号化しても中身が見える 8. CloudTrail データイベントの未設定による見逃し 9. AWS WAFのリクエストボディは 8KB の壁がある 10.Amazon Inspector のスキャン対象外 13 アイデンティティ ネットワーク データ ロギング モニタリング


 yuj1osm
 asmz
 akaboshinit
 minorun365
 miso
 soracom
 sato4mi
 sakusaku3939
 sraku2159
 cyberagentdevelopers
 kai0707
 nagix
 zozotech
 cassininazir
 axbom
 konakalab
 inesmontani
 gurzu
 marketingsoph
 katarinadahlin
 jnunemaker
 greggifford
 ammeep
 thoeni