Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
クラウド利用者の「責任」をどう果たす?AWSセキュリティ対策のススメ #AWSSummit
Search
h-ashisan
July 19, 2024
Technology
990
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
クラウド利用者の「責任」をどう果たす?AWSセキュリティ対策のススメ #AWSSummit
h-ashisan
July 19, 2024
More Decks by h-ashisan
See All by h-ashisan
regrowth_tokyo_2025_securityagent
hiashisan
0
770
Tokyo_reInforce_2025_recap_iam_access_analyzer
hiashisan
0
550
OpsJAWS34_CloudTrailLake_for_Organizations
hiashisan
0
1k
Classmethod_regrowth_2024_tokyo_security_identity_governance_summary
hiashisan
0
1.8k
2024/11/29_失敗談から学ぶ! エンジニア向けre:Invent攻略アンチパターン集
hiashisan
0
900
20241015 Toranomon Tech Hub#1 Service Catalog使ってみた
hiashisan
0
920
Practical-AWS-Security-measures-you-can-implement-now
hiashisan
0
930
20240724_cm_odyssey_hibiyatech
hiashisan
0
700
[2024最新版]AWS Control Towerを使ったセキュアなマルチアカウント環境の作り方
hiashisan
0
1.6k
Other Decks in Technology
See All in Technology
GoCon2026 - Open Source, Open World
sanposhiho
3
3.1k
例外の正しい扱い方 そのエラー try-catchして大丈夫?
jinwatanabe
3
450
WAF 運用改善の承認サイクル/SRE_BizReach_MIXI_1
visional_engineering_and_design
2
420
スクラムで身についていた動き方を、XPで捉え直してみた
codmoninc
PRO
1
340
研究開発部の紹介 / Sansan R&D Profile
sansan33
PRO
4
25k
2026-09-11 【Snowflake World Tour Tokyo 2026】Snowflakeを起点に、AI Agentが自律稼働し続ける未来へ / Driving AI Agents with Snowflake
civitaspo
0
290
Webとヘルスデータ
yukukotani
1
350
目の前の楽しいが人生を変える - コミュニティの螺旋の歩き方と楽しむコツ / change your life
soudai
PRO
4
370
Where Is JetBrains AI Heading- — Central CLI, Air Alpha, and the Agentic Development Stack
x5gtrn
PRO
0
150
SQL文一行も書けない人事がCortexもろもろを使って人事業務を楽にしてみる
ponponmikankan
1
210
作品が生態系になった ─ Mini Tokyo 3D から世界へ
nagix
0
150
The Agent Builder Loop from Daily Work to OSS
minorun365
PRO
3
120
Featured
See All Featured
Ecommerce SEO: The Keys for Success Now & Beyond - #SERPConf2024
aleyda
1
2.1k
KATA
mclloyd
PRO
35
15k
Kristin Tynski - Automating Marketing Tasks With AI
techseoconnect
PRO
0
510
Exploring the Power of Turbo Streams & Action Cable | RailsConf2023
kevinliebholz
37
6.6k
A better future with KSS
kneath
240
18k
Side Projects
sachag
456
43k
VelocityConf: Rendering Performance Case Studies
addyosmani
331
25k
SEO Brein meetup: CTRL+C is not how to scale international SEO
lindahogenes
1
2.9k
Organizational Design Perspectives: An Ontology of Organizational Design Elements
kimpetersen
PRO
1
820
実際に使うSQLの書き方 徹底解説 / pgcon21j-tutorial
soudai
PRO
202
76k
The agentic SEO stack - context over prompts
schlessera
0
920
Refactoring Trust on Your Teams (GOTO; Chicago 2020)
rmw
35
3.8k
Transcript
クラウド利用者の「責任」をどう果たす? AWSセキュリティ対策のススメ AWS Summit Japan 2024 1
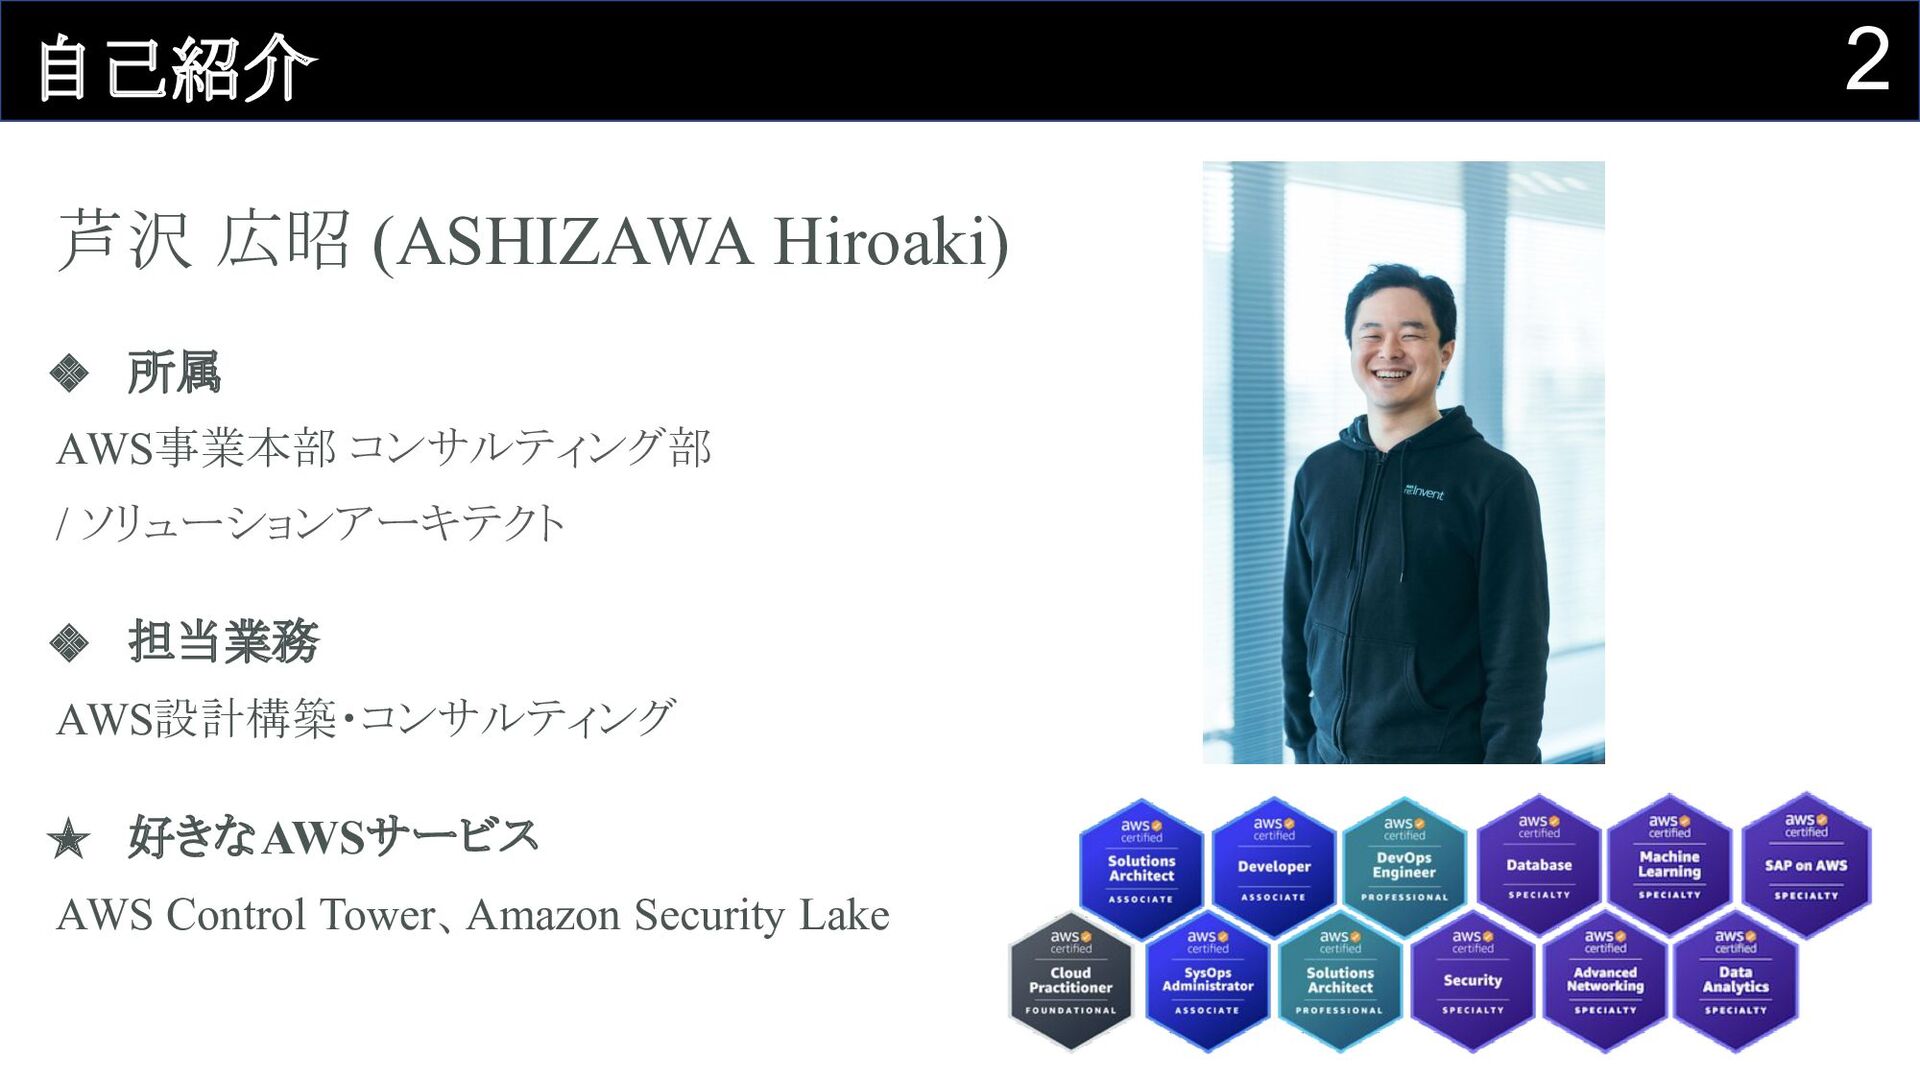
2 自己紹介 芦沢 広昭 (ASHIZAWA Hiroaki) ❖ 所属 AWS事業本部 コンサルティング部
/ ソリューションアーキテクト ❖ 担当業務 AWS設計構築・コンサルティング ★ 好きなAWSサービス AWS Control Tower、Amazon Security Lake
3 セキュリティやっていますか?
4 まずは 一般的な「セキュリティ」の基本から
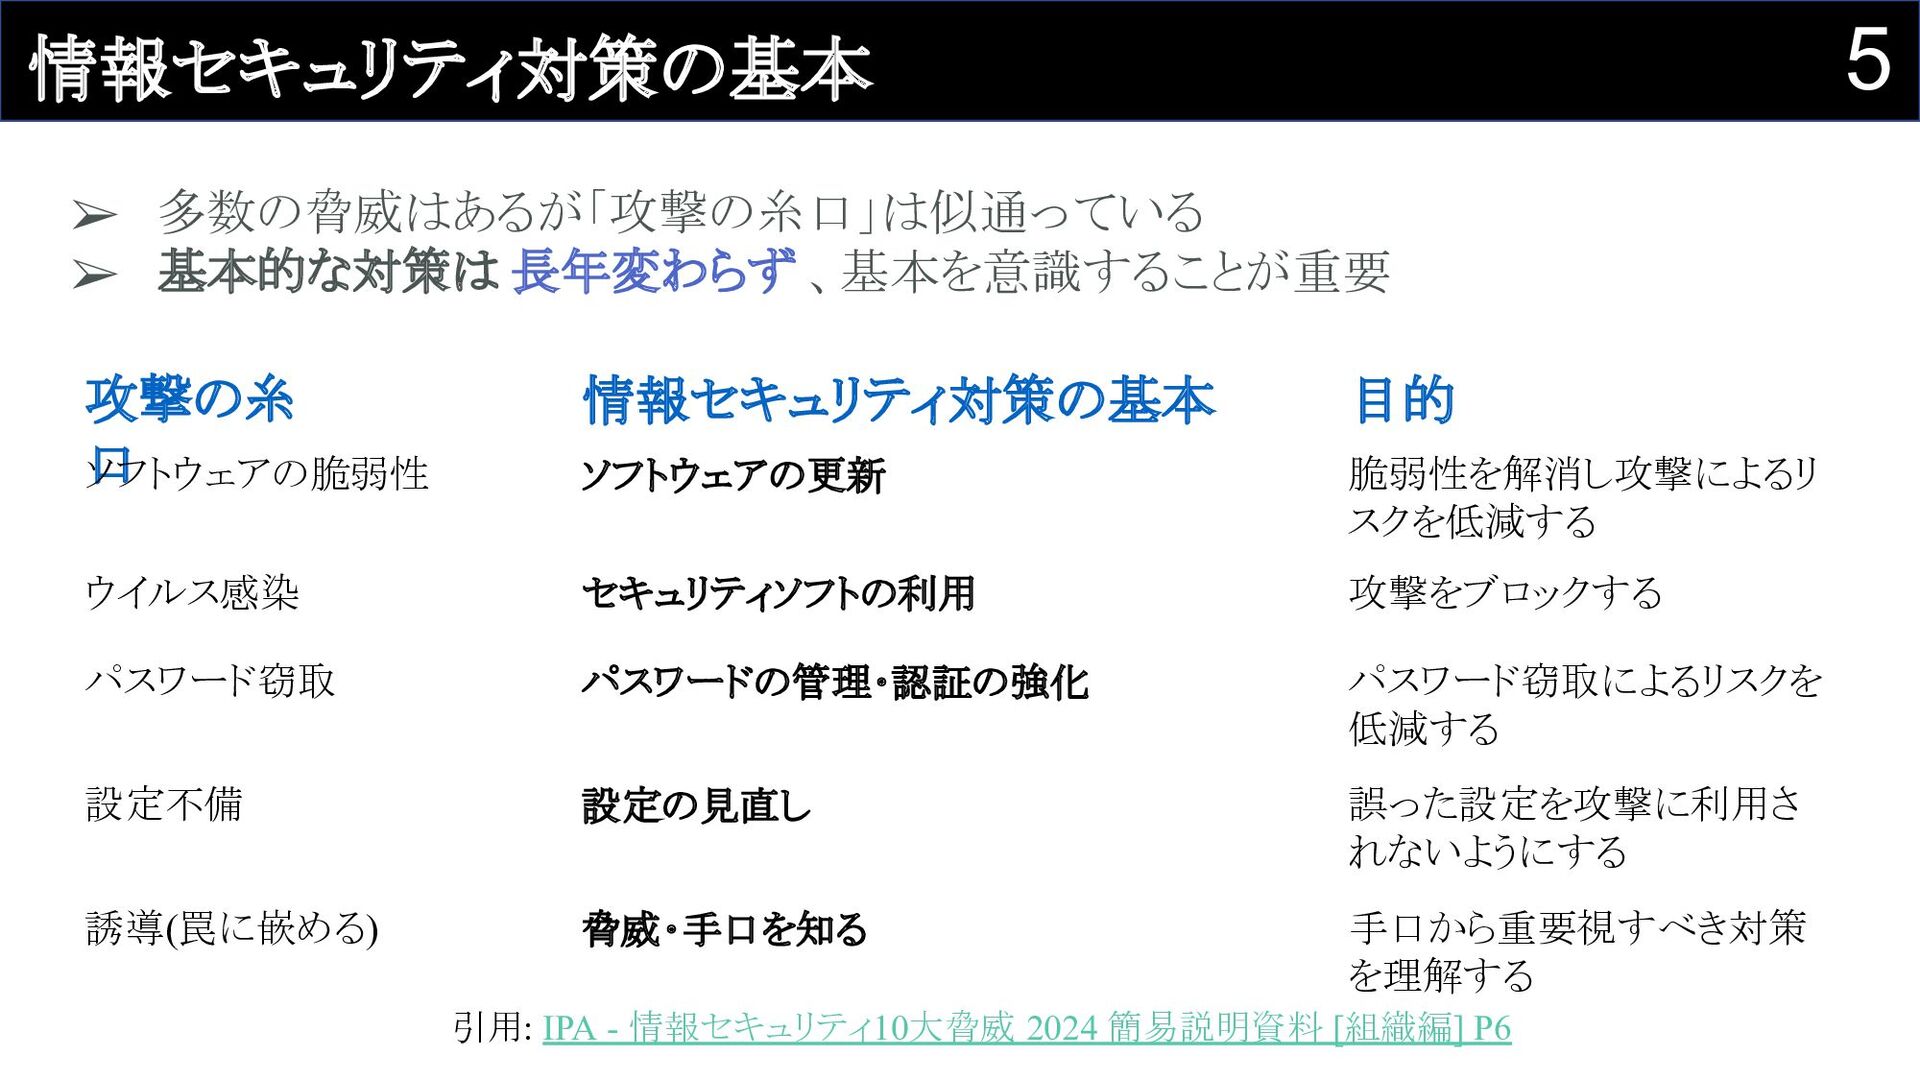
5 情報セキュリティ対策の基本 攻撃の糸 口 情報セキュリティ対策の基本 目的 ソフトウェアの脆弱性 ソフトウェアの更新 脆弱性を解消し攻撃によるリ スクを低減する
ウイルス感染 セキュリティソフトの利用 攻撃をブロックする パスワード窃取 パスワードの管理・認証の強化 パスワード窃取によるリスクを 低減する 設定不備 設定の見直し 誤った設定を攻撃に利用さ れないようにする 誘導(罠に嵌める) 脅威・手口を知る 手口から重要視すべき対策 を理解する 引用: IPA - 情報セキュリティ10大脅威 2024 簡易説明資料 [組織編] P6 ➢ 多数の脅威はあるが「攻撃の糸口」は似通っている ➢ 基本的な対策は 長年変わらず 、基本を意識することが重要
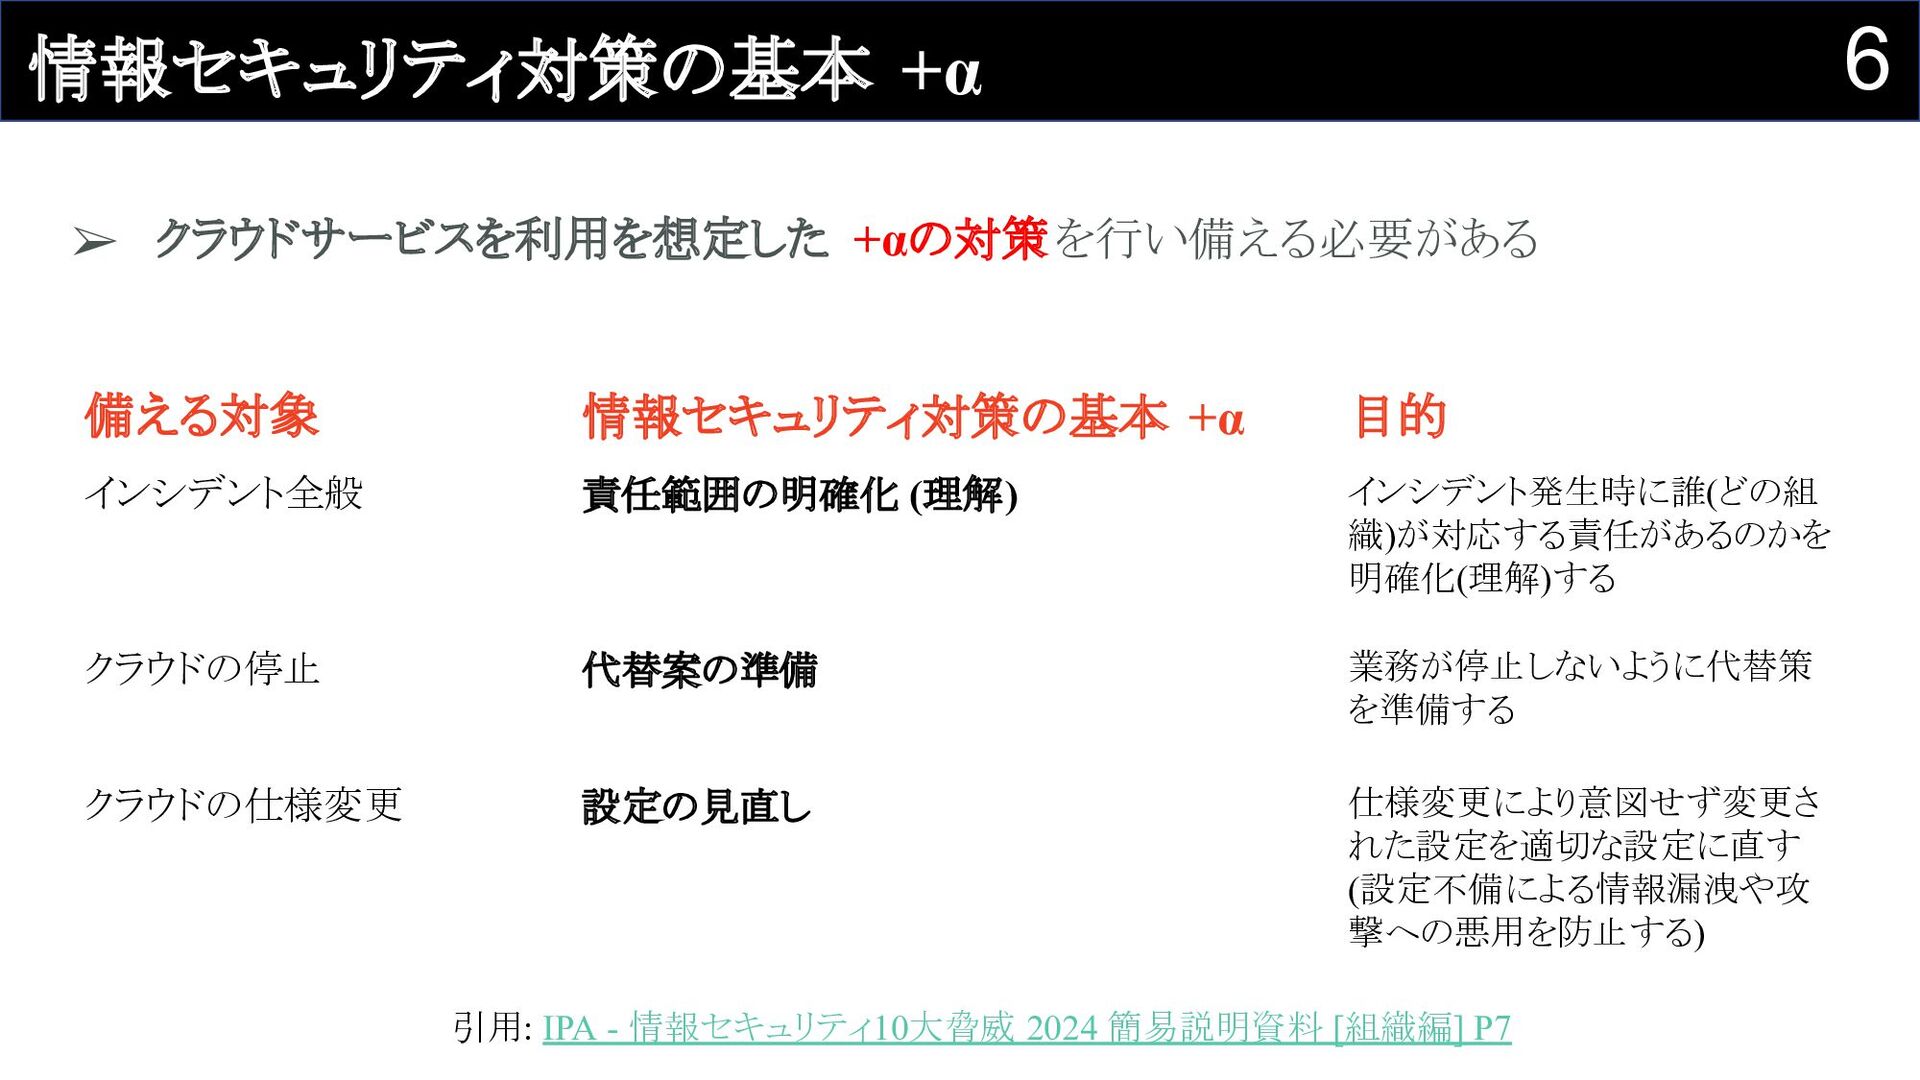
6 情報セキュリティ対策の基本 +α 備える対象 情報セキュリティ対策の基本 +α 目的 インシデント全般 責任範囲の明確化 (理解)
インシデント発生時に誰(どの組 織)が対応する責任があるのかを 明確化(理解)する クラウドの停止 代替案の準備 業務が停止しないように代替策 を準備する クラウドの仕様変更 設定の見直し 仕様変更により意図せず変更さ れた設定を適切な設定に直す (設定不備による情報漏洩や攻 撃への悪用を防止する) 引用: IPA - 情報セキュリティ10大脅威 2024 簡易説明資料 [組織編] P7 ➢ クラウドサービスを利用を想定した +αの対策を行い備える必要がある
7 +αの対策、できていますか?
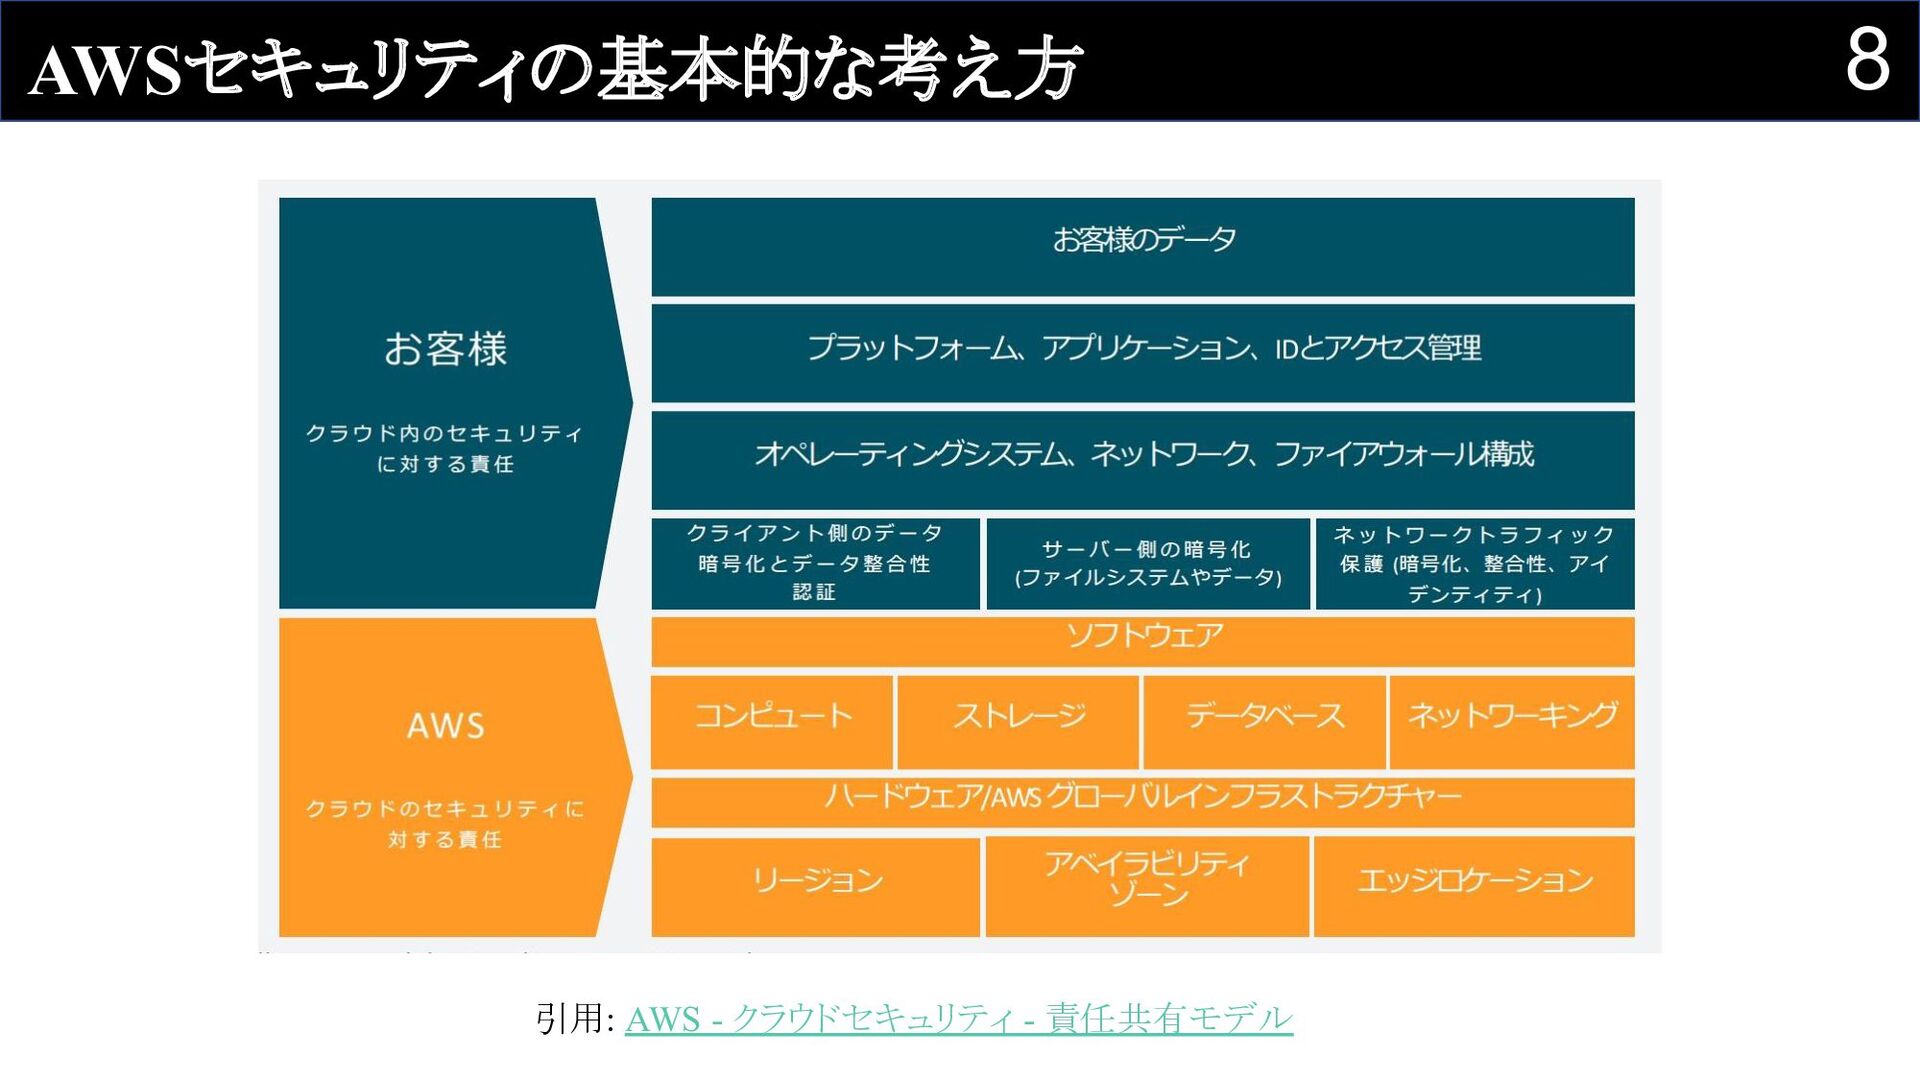
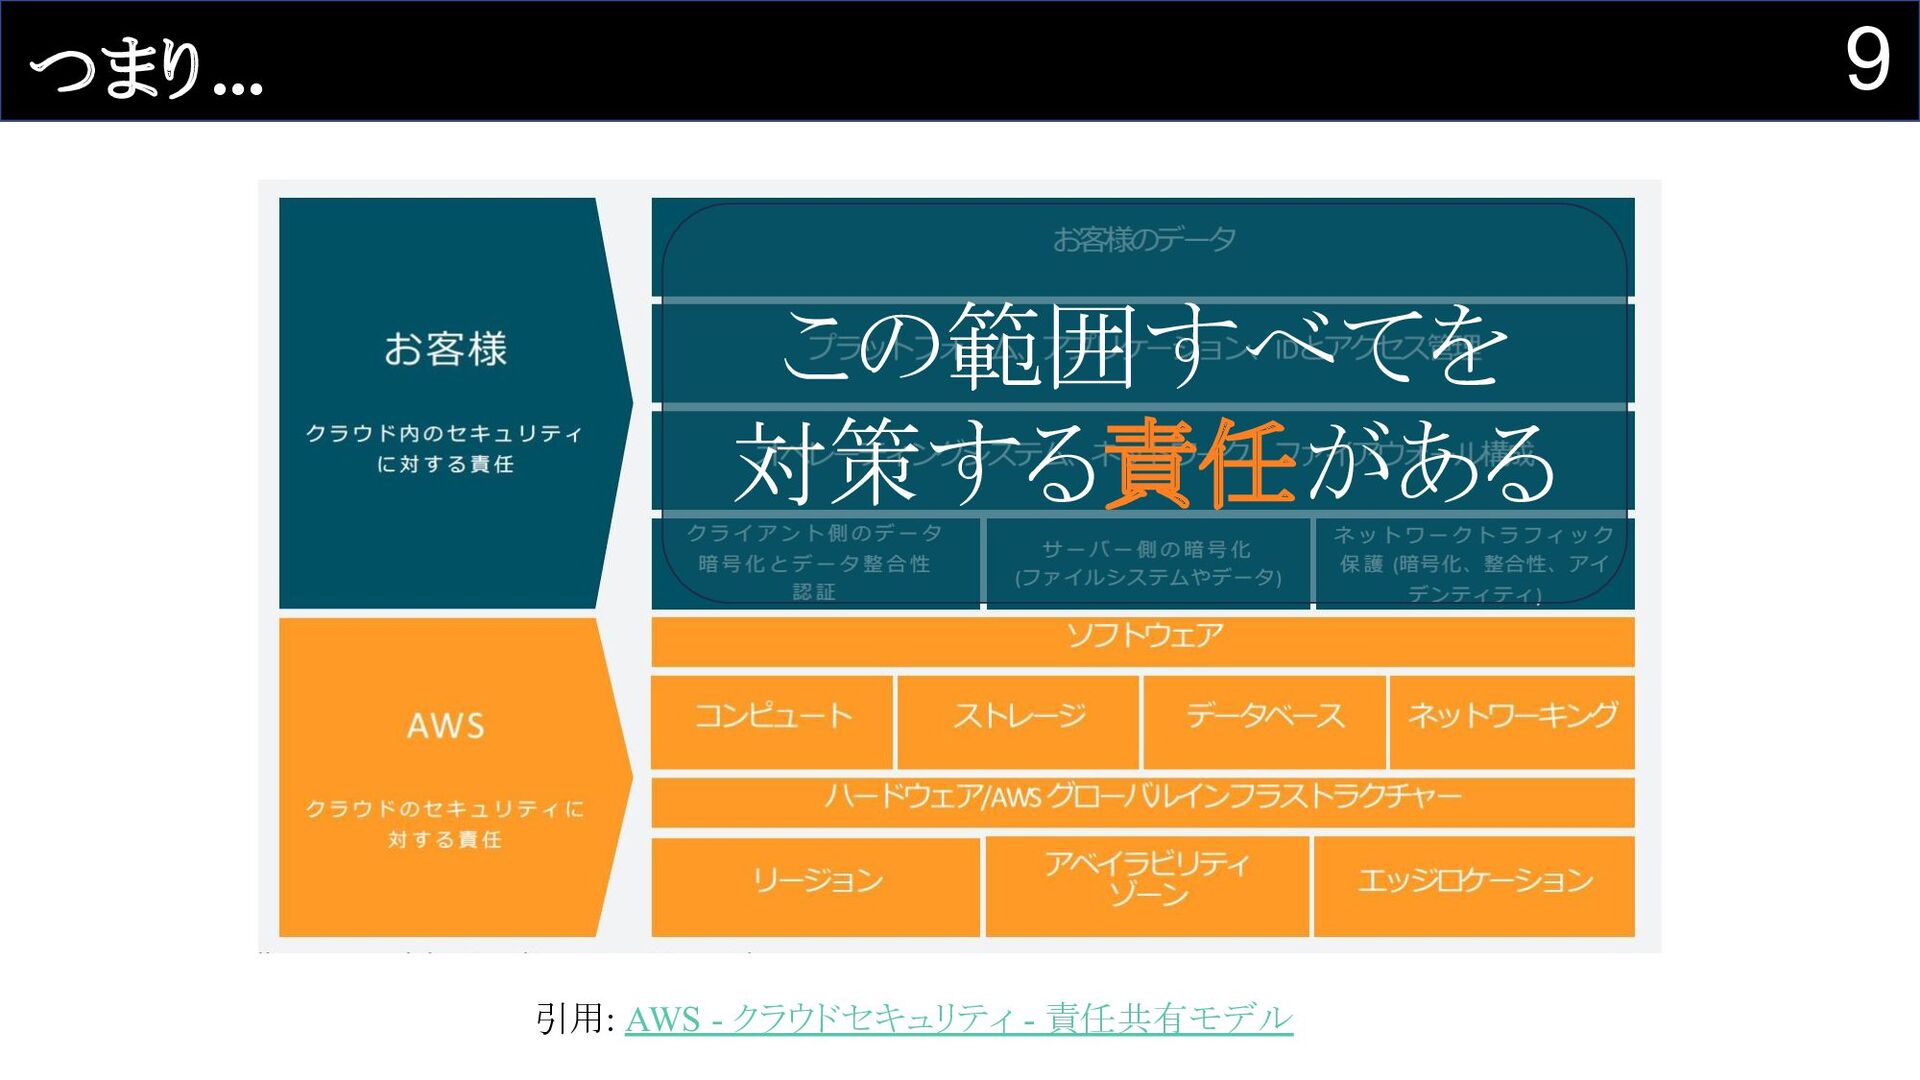
8 AWSセキュリティの基本的な考え方 引用: AWS - クラウドセキュリティ - 責任共有モデル
9 つまり... 引用: AWS - クラウドセキュリティ - 責任共有モデル この範囲すべてを 対策する責任がある
10 本セッションでは ... クラスメソッド流 AWSセキュリティの 「責任」の果たし方 をご紹介します
11 本日お話しすること 1. セキュリティ対策を始める 2. セキュリティを運用する 3. セキュリティ対策状況を可視化する
12 1. セキュリティ対策を始める
13 AWSセキュリティ対策 どこから始めたらいい?
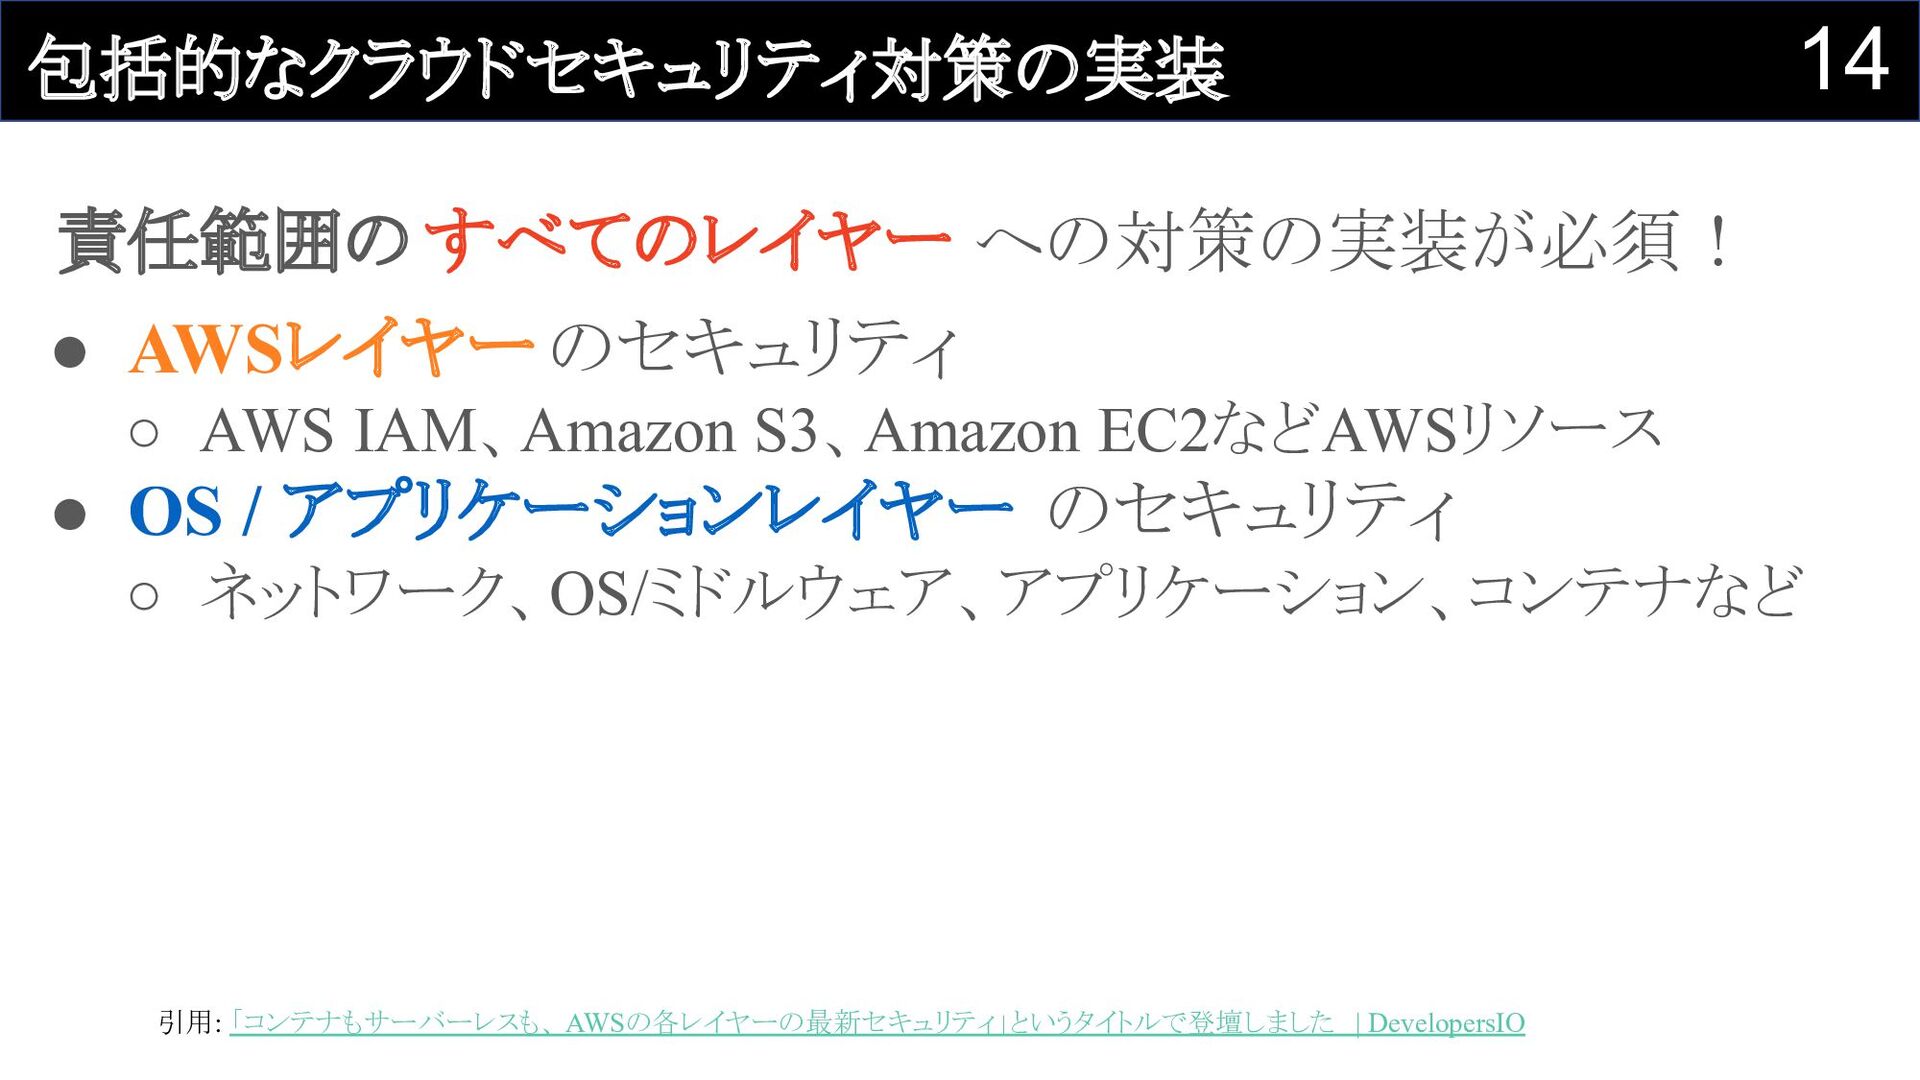
14 包括的なクラウドセキュリティ対策の実装 責任範囲の すべてのレイヤー への対策の実装が必須! • AWSレイヤーのセキュリティ ◦ AWS IAM、Amazon
S3、Amazon EC2などAWSリソース • OS / アプリケーションレイヤー のセキュリティ ◦ ネットワーク、OS/ミドルウェア、アプリケーション、コンテナなど 引用: 「コンテナもサーバーレスも、 AWSの各レイヤーの最新セキュリティ」というタイトルで登壇しました | DevelopersIO
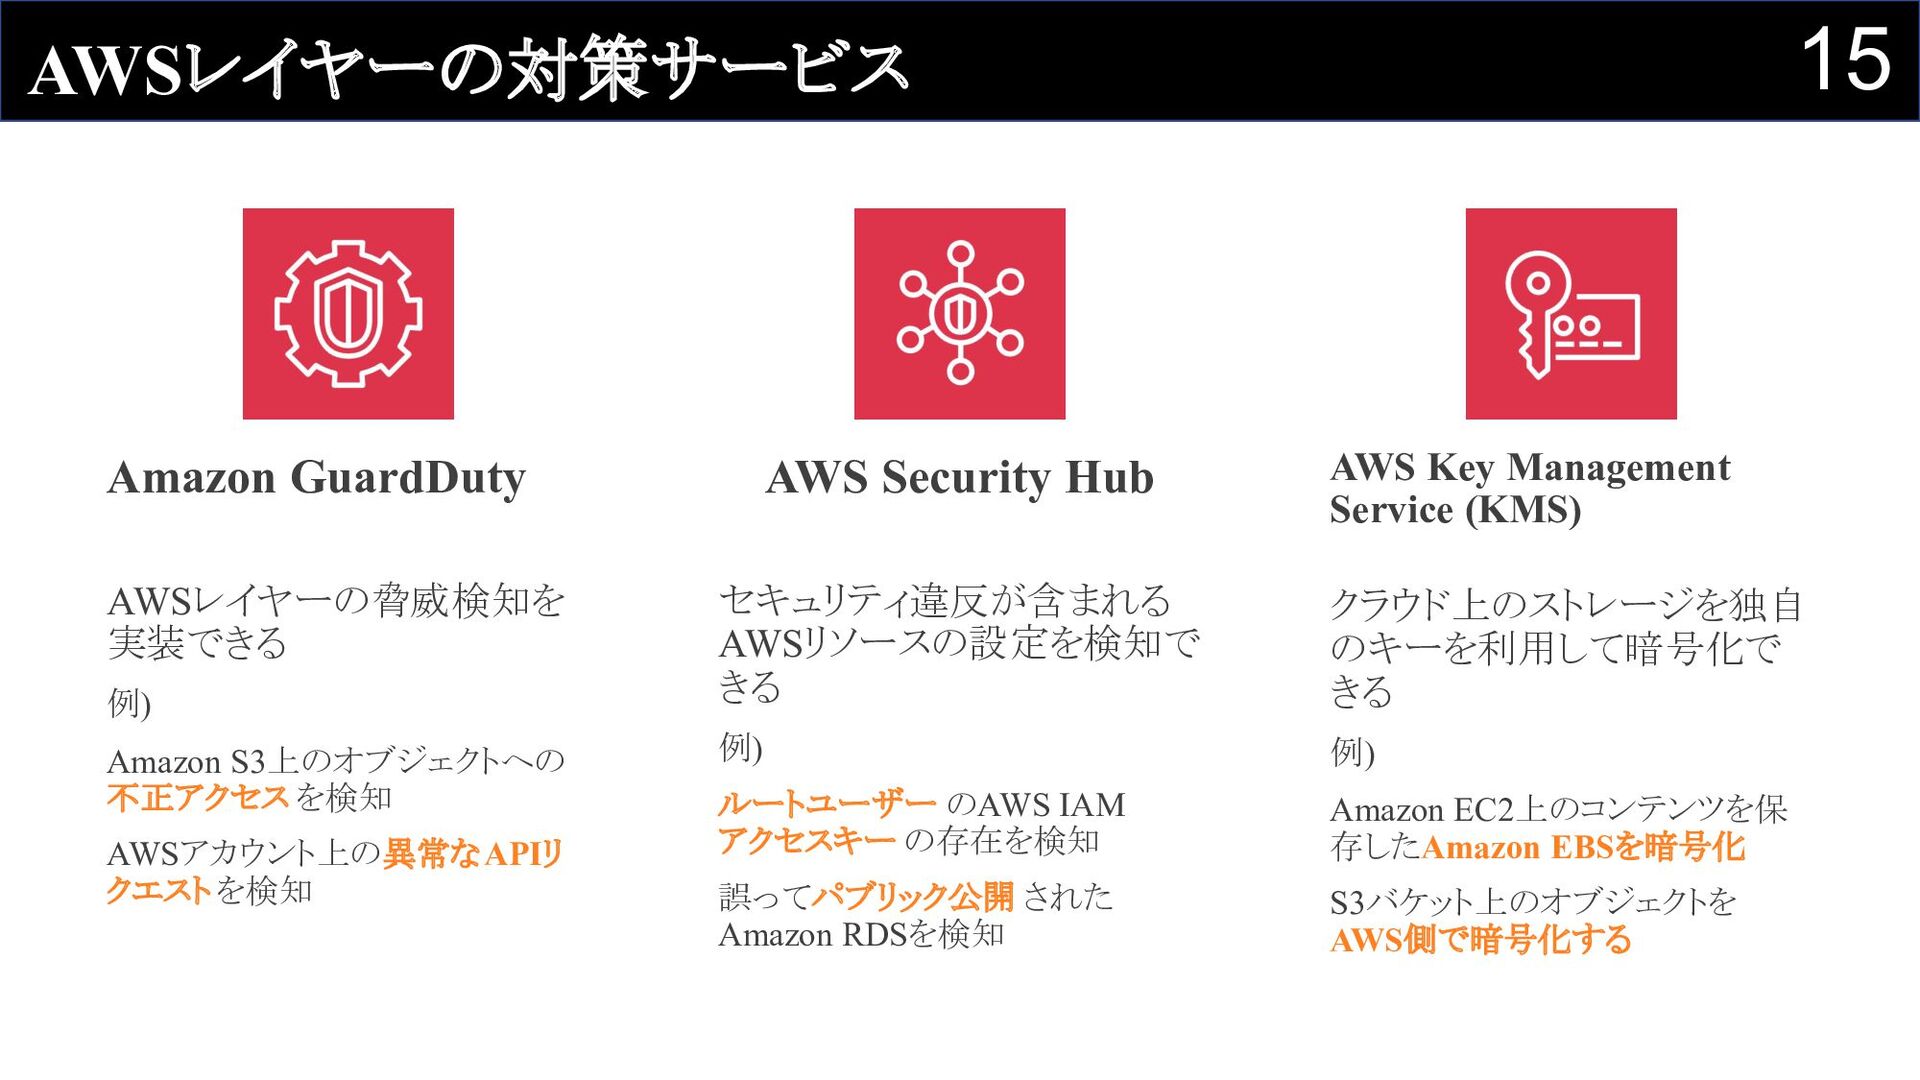
Amazon GuardDuty AWSレイヤーの脅威検知を 実装できる 例) Amazon S3上のオブジェクトへの 不正アクセス を検知 AWSアカウント上の異常なAPIリ
クエストを検知 15 AWSレイヤーの対策サービス AWS Security Hub セキュリティ違反が含まれる AWSリソースの設定を検知で きる 例) ルートユーザー のAWS IAM アクセスキー の存在を検知 誤ってパブリック公開 された Amazon RDSを検知 AWS Key Management Service (KMS) クラウド上のストレージを独自 のキーを利用して暗号化で きる 例) Amazon EC2上のコンテンツを保 存したAmazon EBSを暗号化 S3バケット上のオブジェクトを AWS側で暗号化する
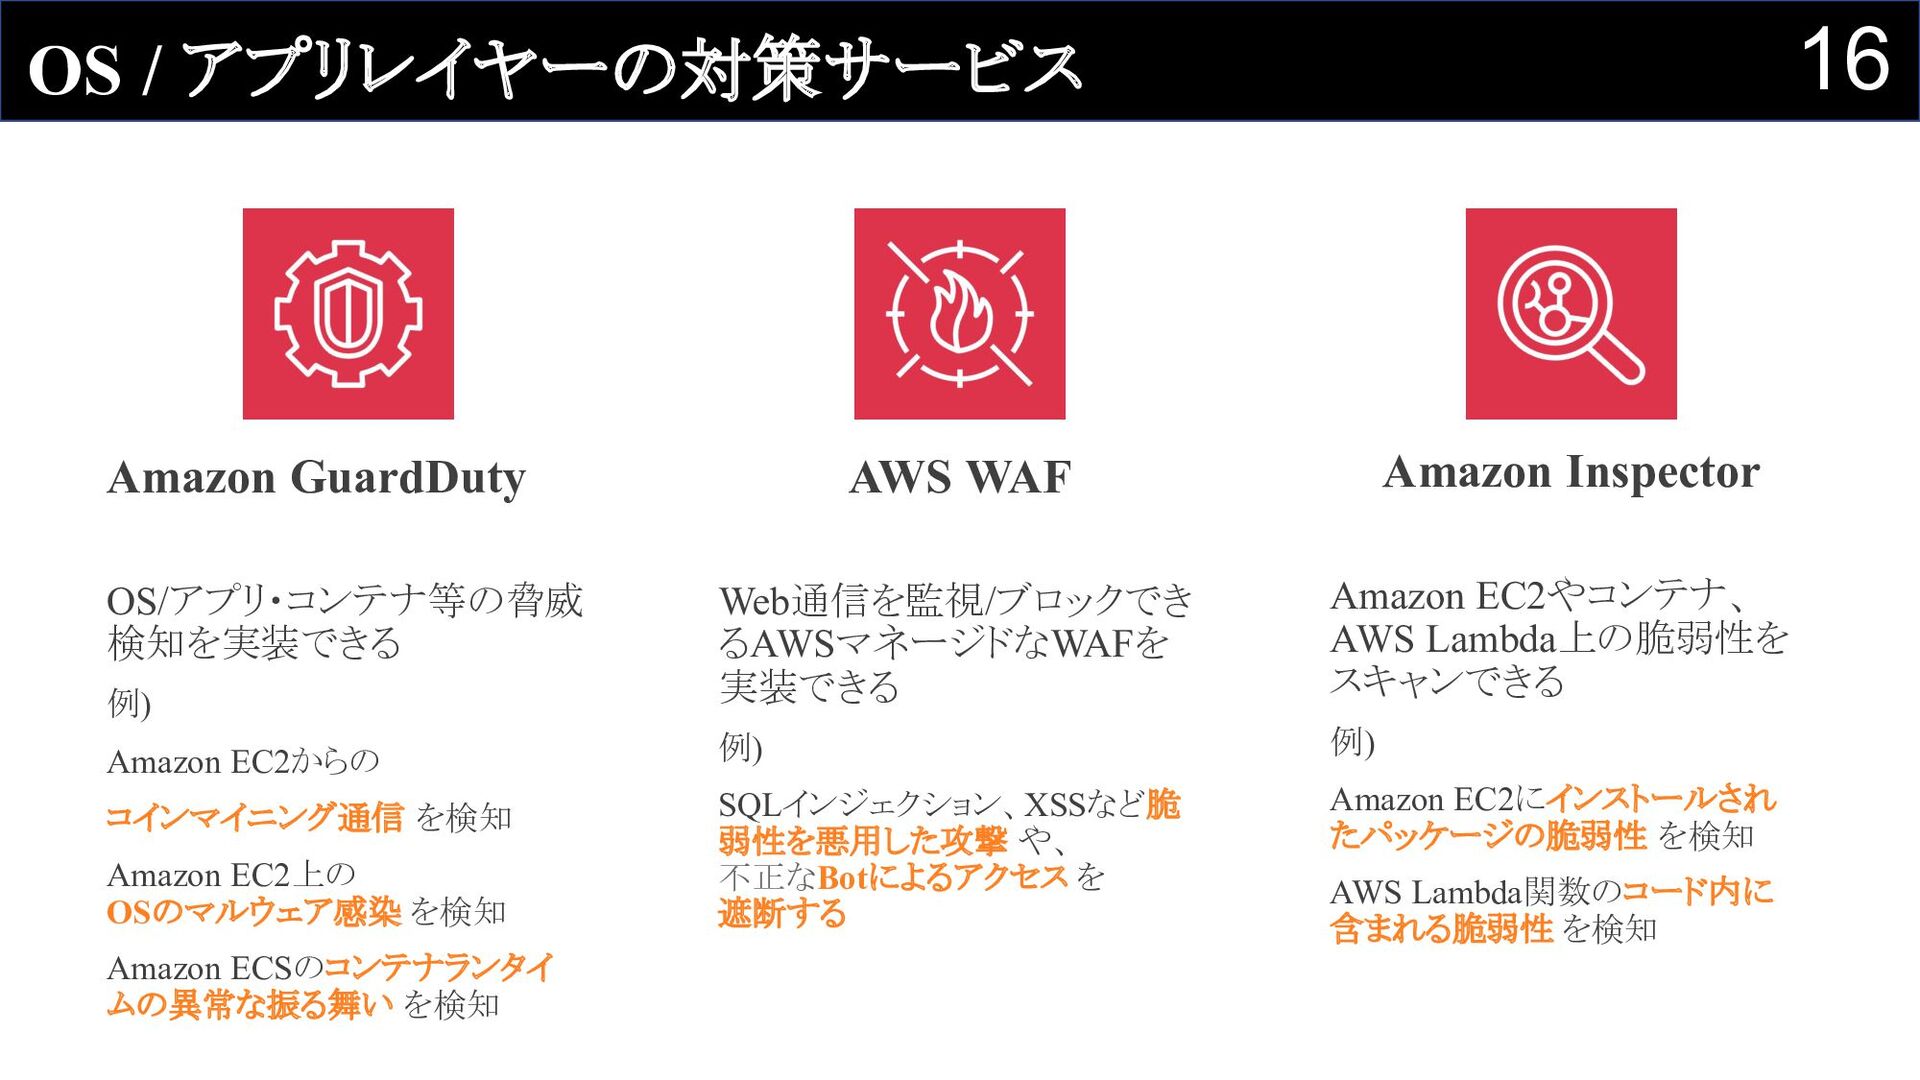
Amazon GuardDuty OS/アプリ・コンテナ等の脅威 検知を実装できる 例) Amazon EC2からの コインマイニング通信 を検知 Amazon
EC2上の OSのマルウェア感染 を検知 Amazon ECSのコンテナランタイ ムの異常な振る舞い を検知 16 OS / アプリレイヤーの対策サービス AWS WAF Web通信を監視/ブロックでき るAWSマネージドなWAFを 実装できる 例) SQLインジェクション、XSSなど脆 弱性を悪用した攻撃 や、 不正なBotによるアクセス を 遮断する Amazon Inspector Amazon EC2やコンテナ、 AWS Lambda上の脆弱性を スキャンできる 例) Amazon EC2にインストールされ たパッケージの脆弱性 を検知 AWS Lambda関数のコード内に 含まれる脆弱性 を検知
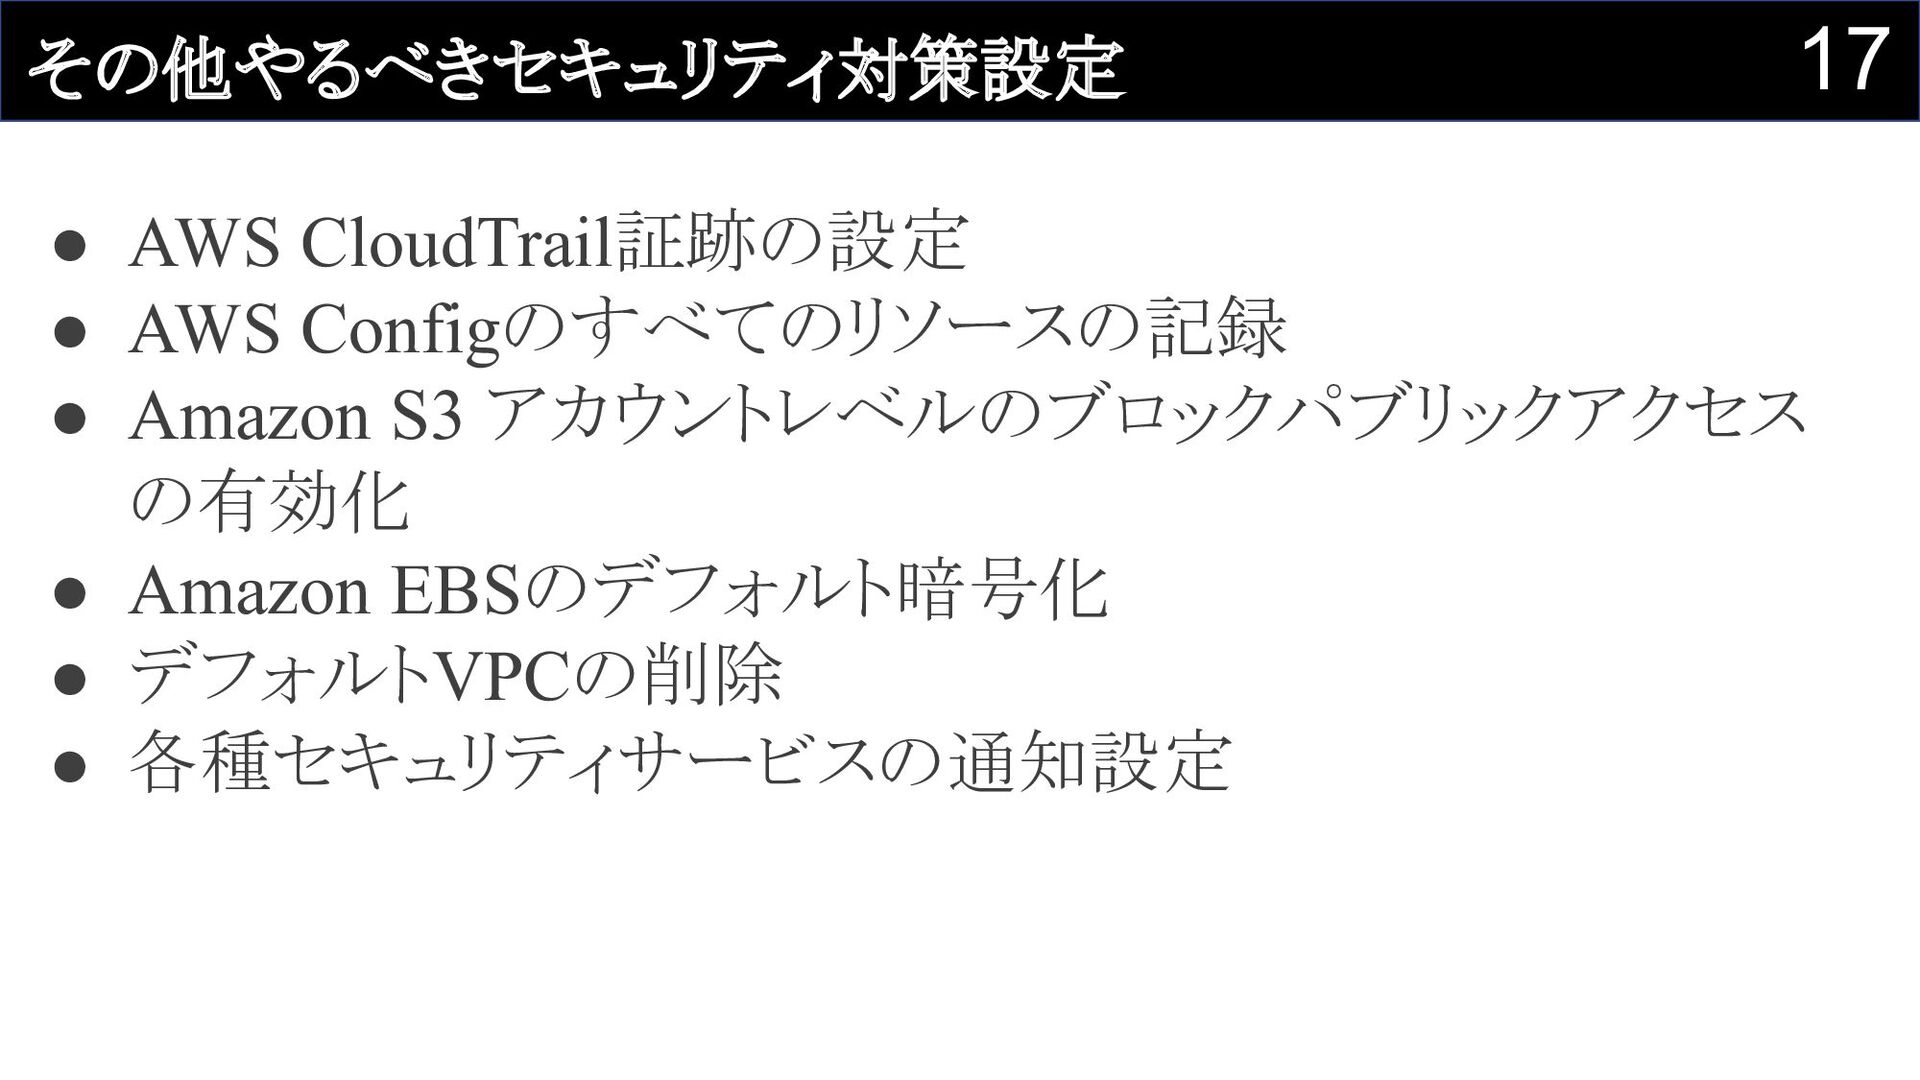
17 その他やるべきセキュリティ対策設定 • AWS CloudTrail証跡の設定 • AWS Configのすべてのリソースの記録 • Amazon
S3 アカウントレベルのブロックパブリックアクセス の有効化 • Amazon EBSのデフォルト暗号化 • デフォルトVPCの削除 • 各種セキュリティサービスの通知設定
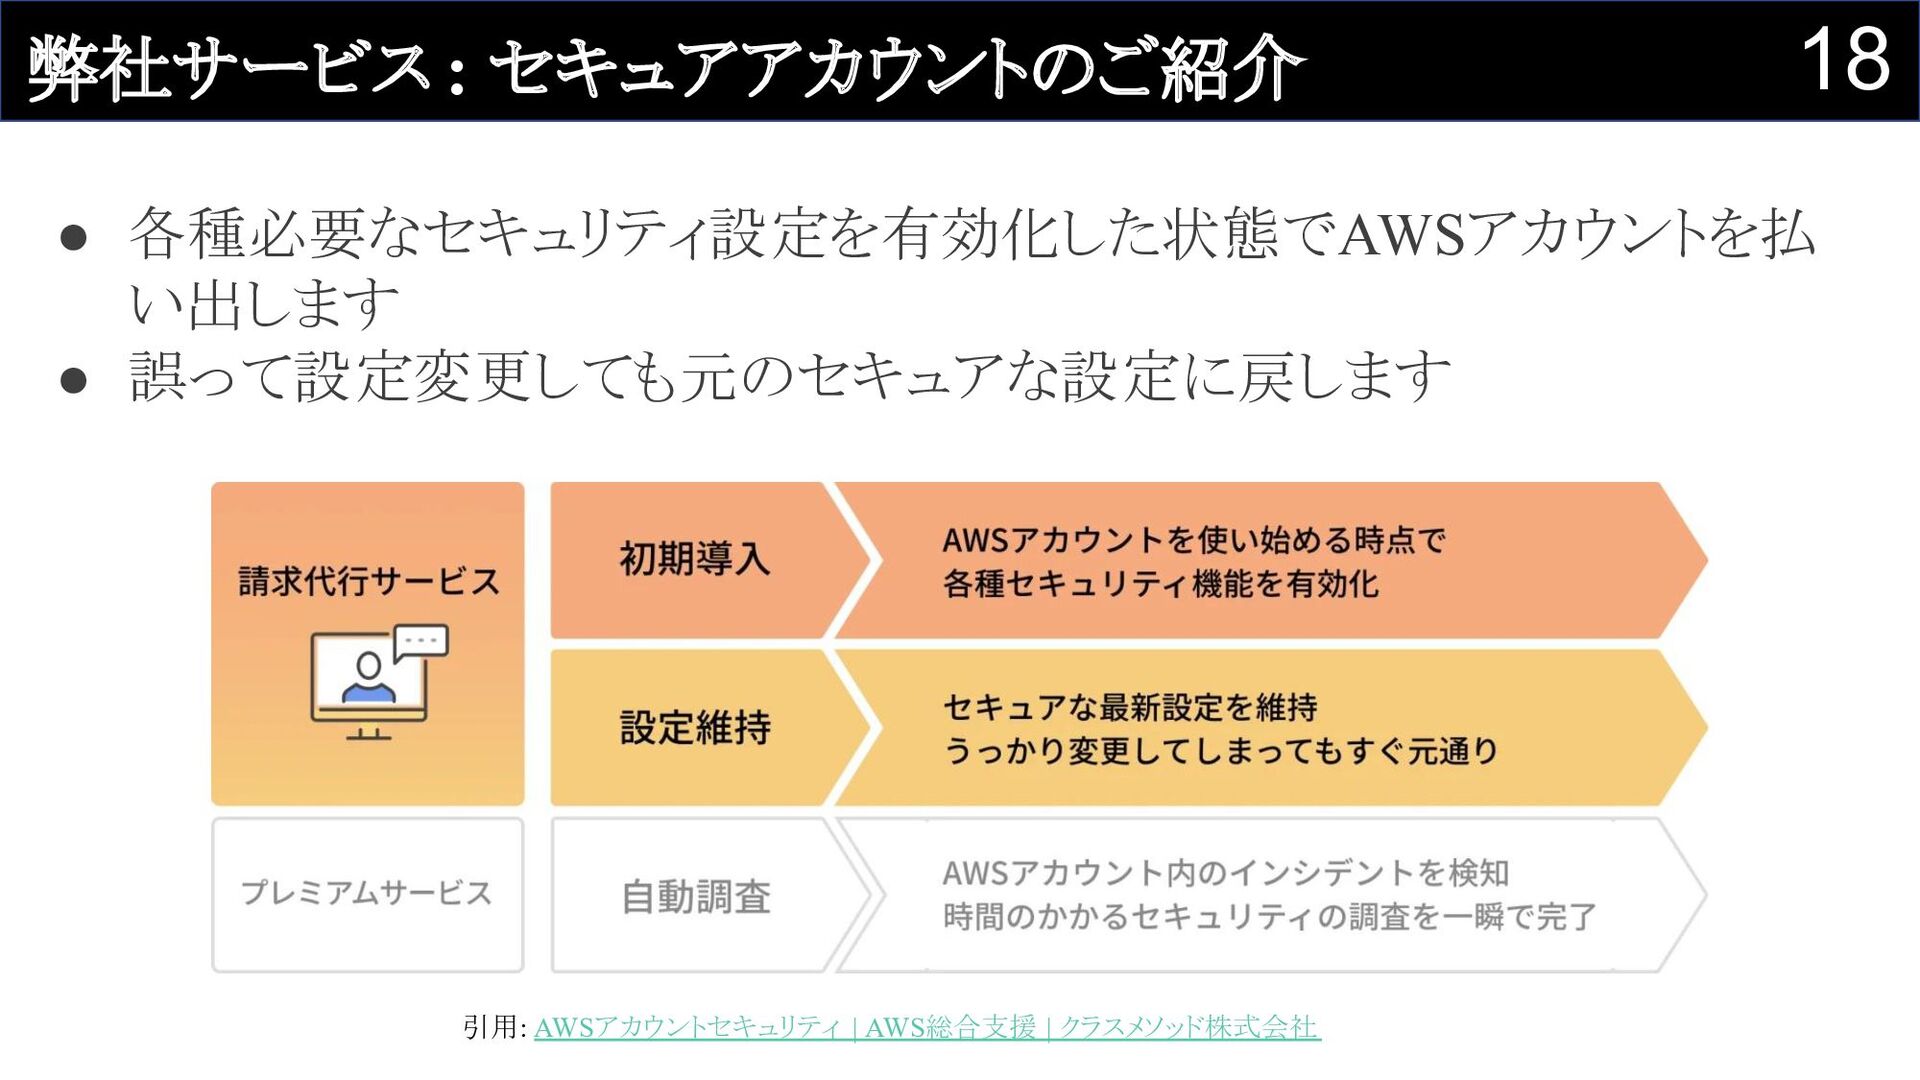
18 弊社サービス : セキュアアカウントのご紹介 • 各種必要なセキュリティ設定を有効化した状態でAWSアカウントを払 い出します • 誤って設定変更しても元のセキュアな設定に戻します 引用:
AWSアカウントセキュリティ | AWS総合支援 | クラスメソッド株式会社
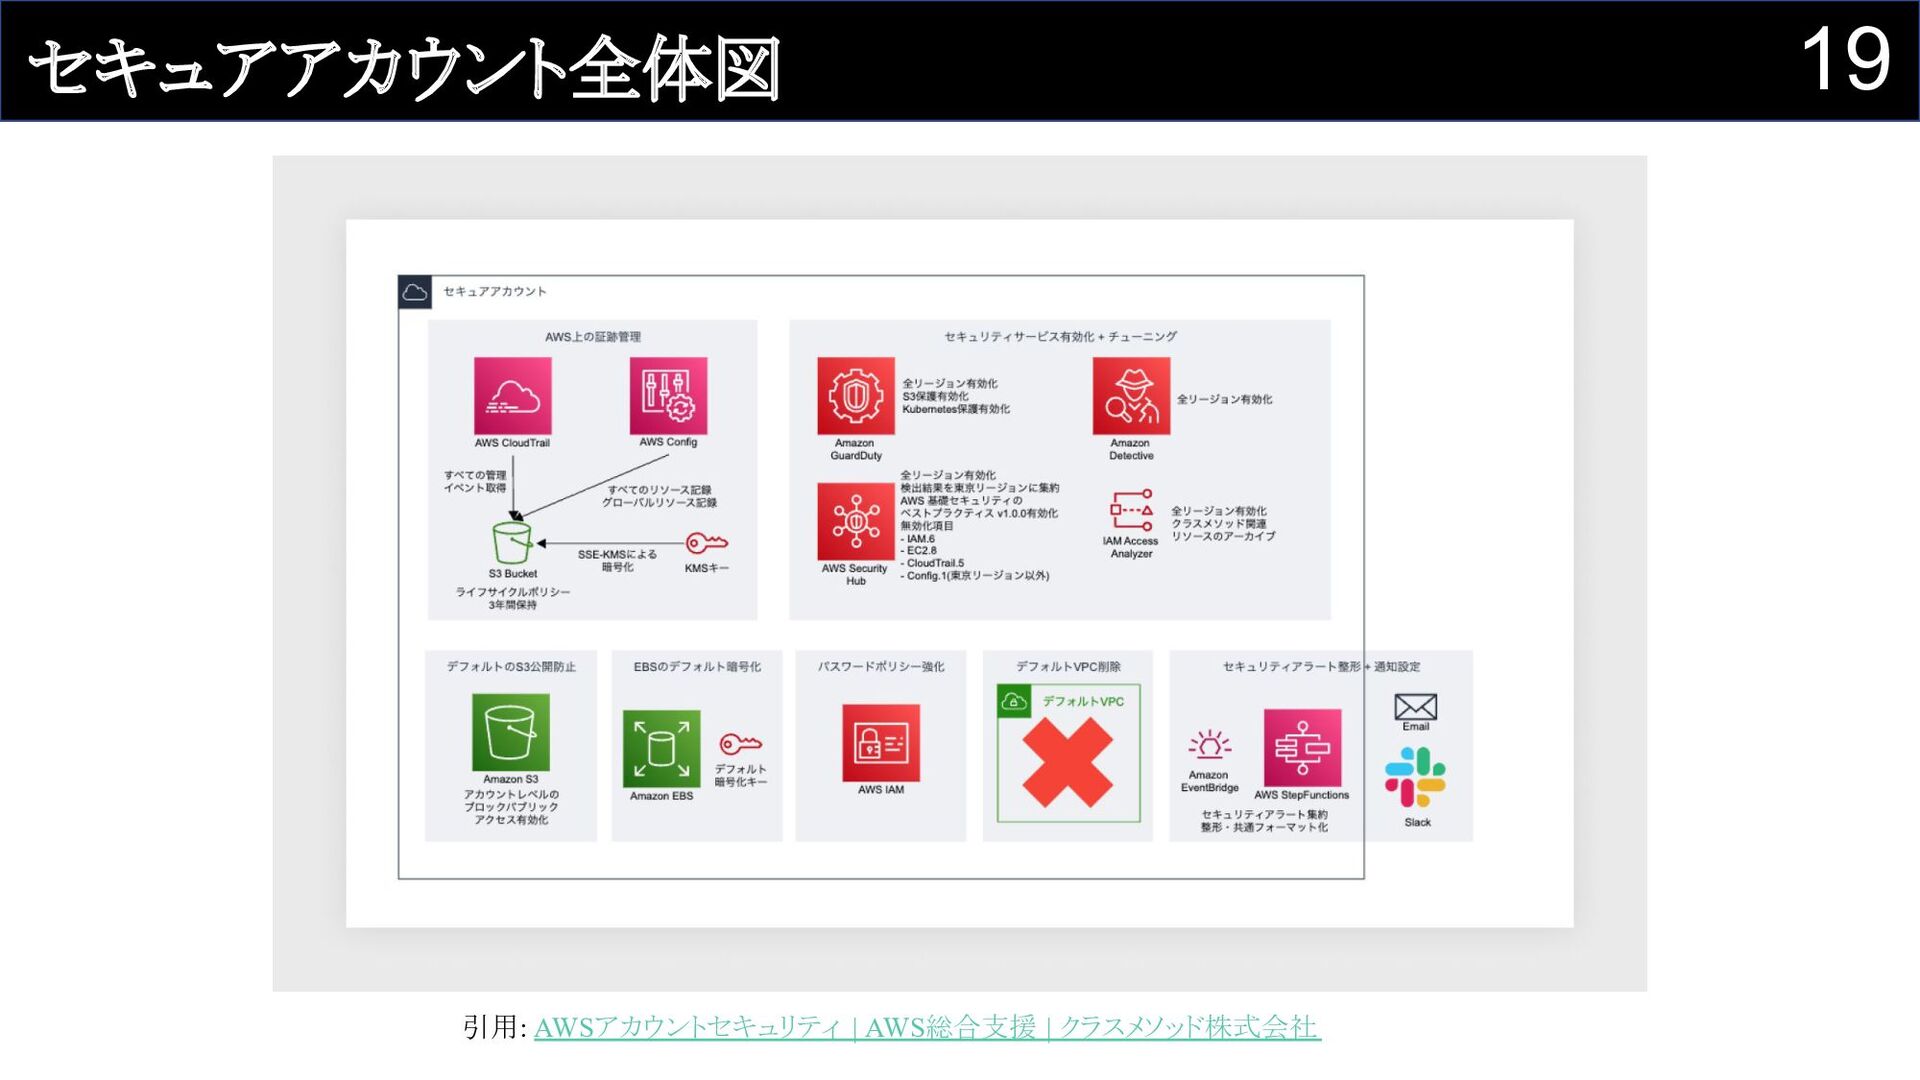
19 セキュアアカウント全体図 引用: AWSアカウントセキュリティ | AWS総合支援 | クラスメソッド株式会社
20 2. セキュリティを運用する
21 AWSセキュリティ運用 何から始めたらいい?
22 負荷の少ないセキュリティ運用の実施 • コスパの良い AWSのセキュリティサービスの運用から始 めるべき ◦ 悩んだらAmazon GuardDuty、AWS Security
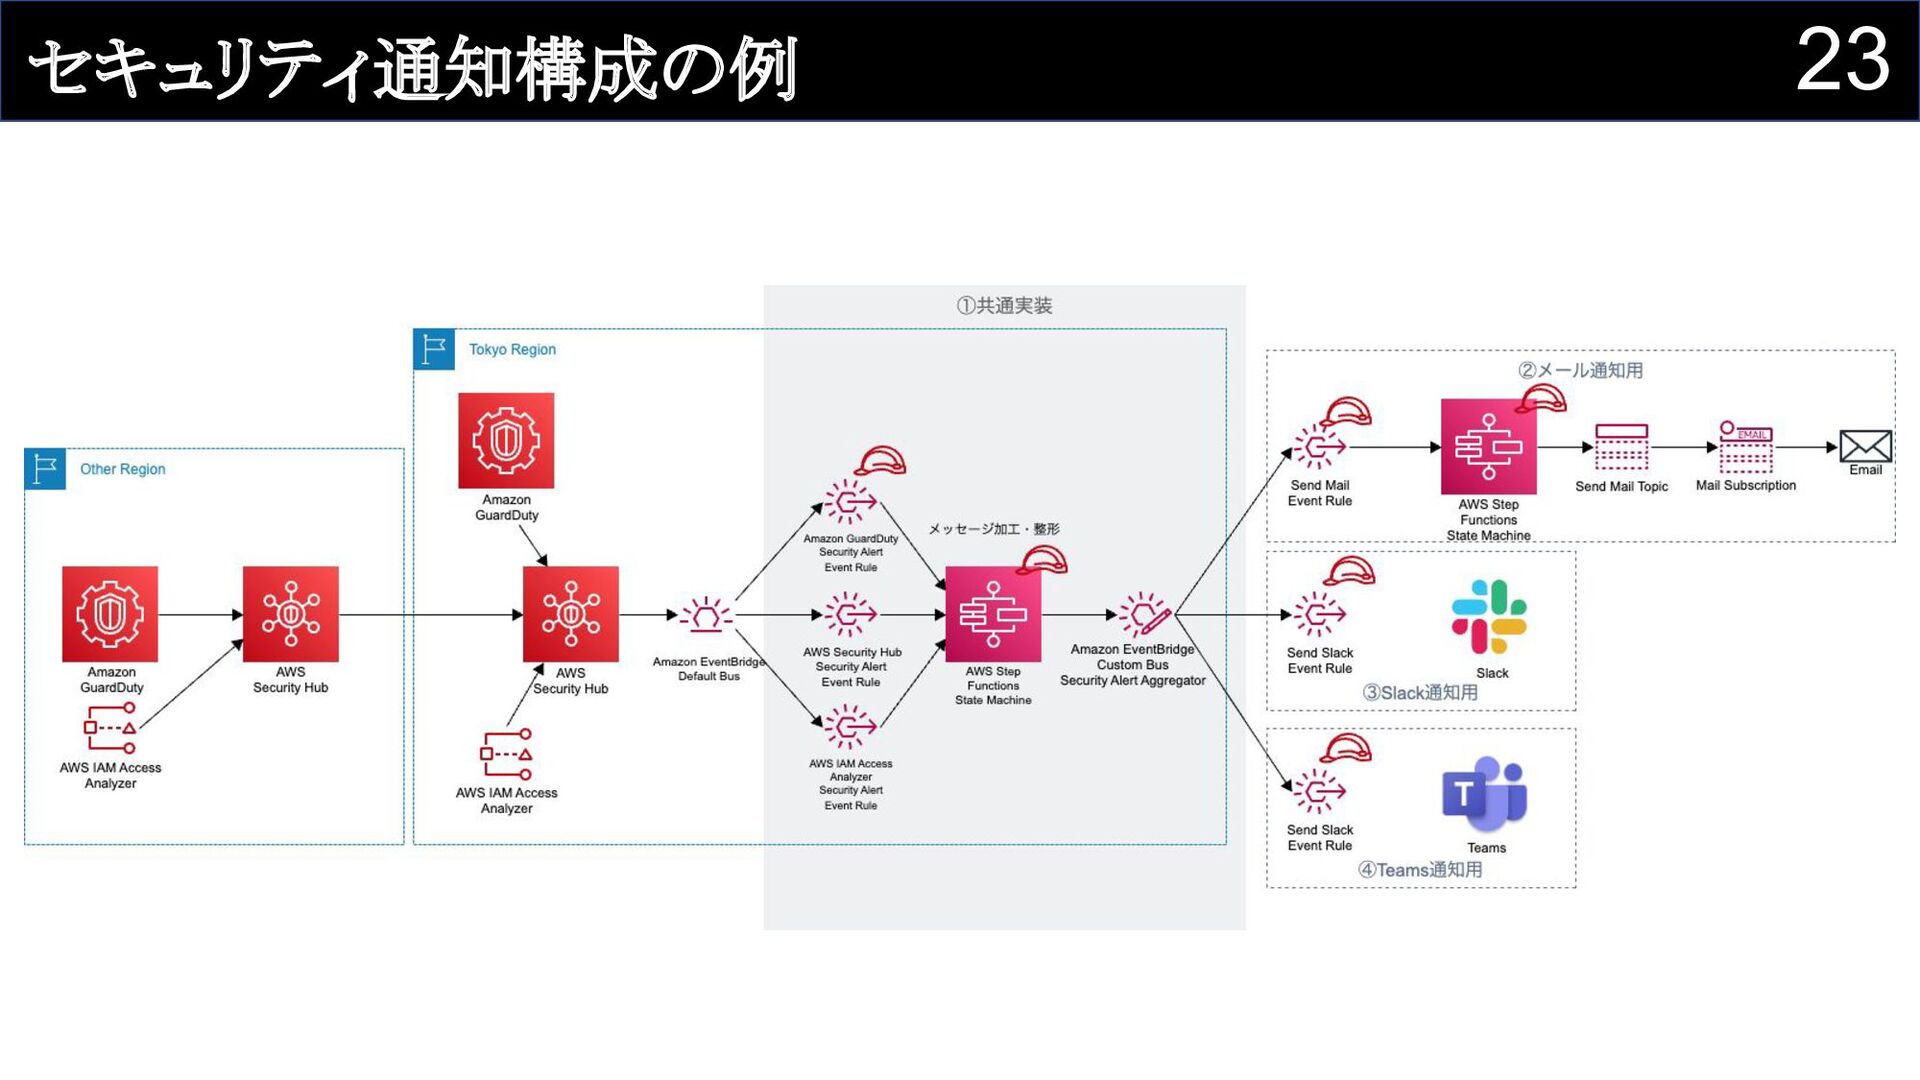
Hubの運用から始 めよう ◦ 各種AWSセキュリティサービスのアラートを Slack・メールへ通知させるところがスタートライン ◦ セキュリティアラート通知時の担当者や是正・調査を行うための 対応フローを事前に決めておけるとベスト
23 セキュリティ通知構成の例
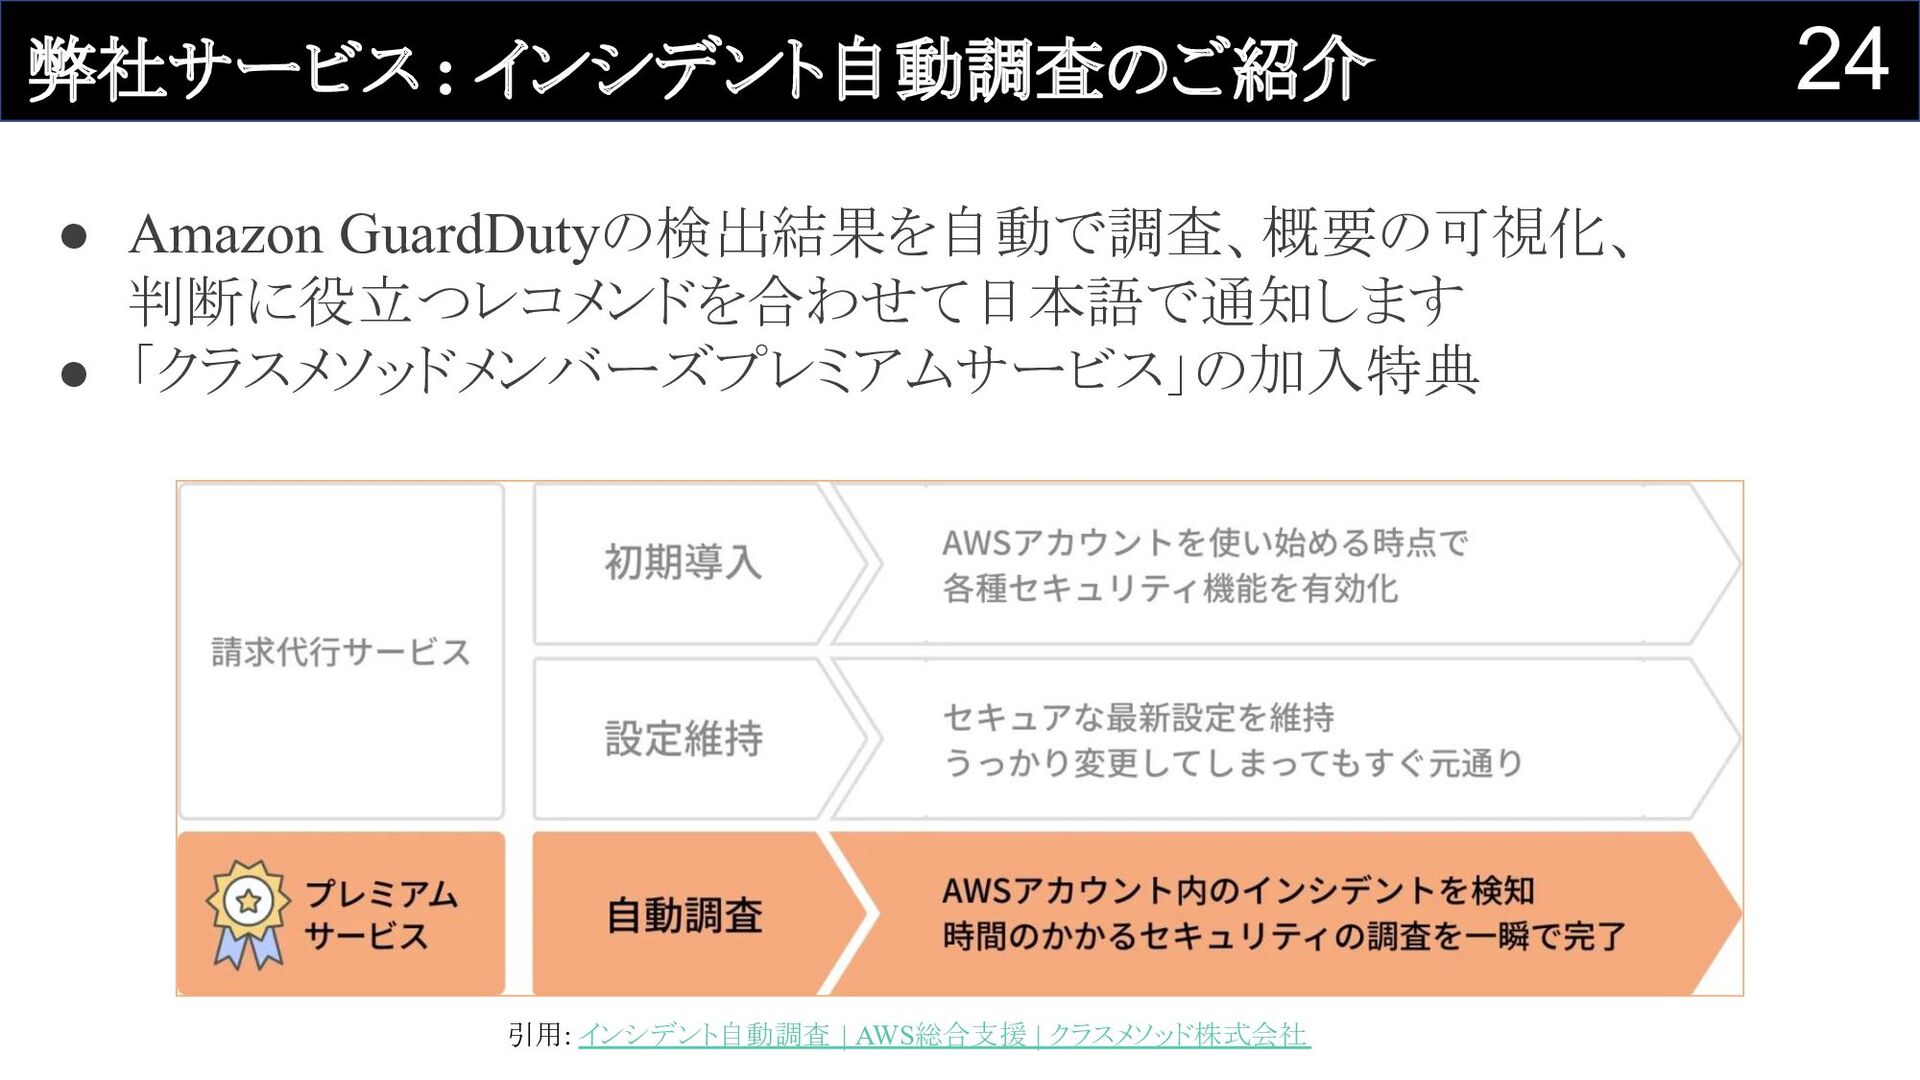
24 弊社サービス : インシデント自動調査のご紹介 引用: インシデント自動調査 | AWS総合支援 | クラスメソッド株式会社
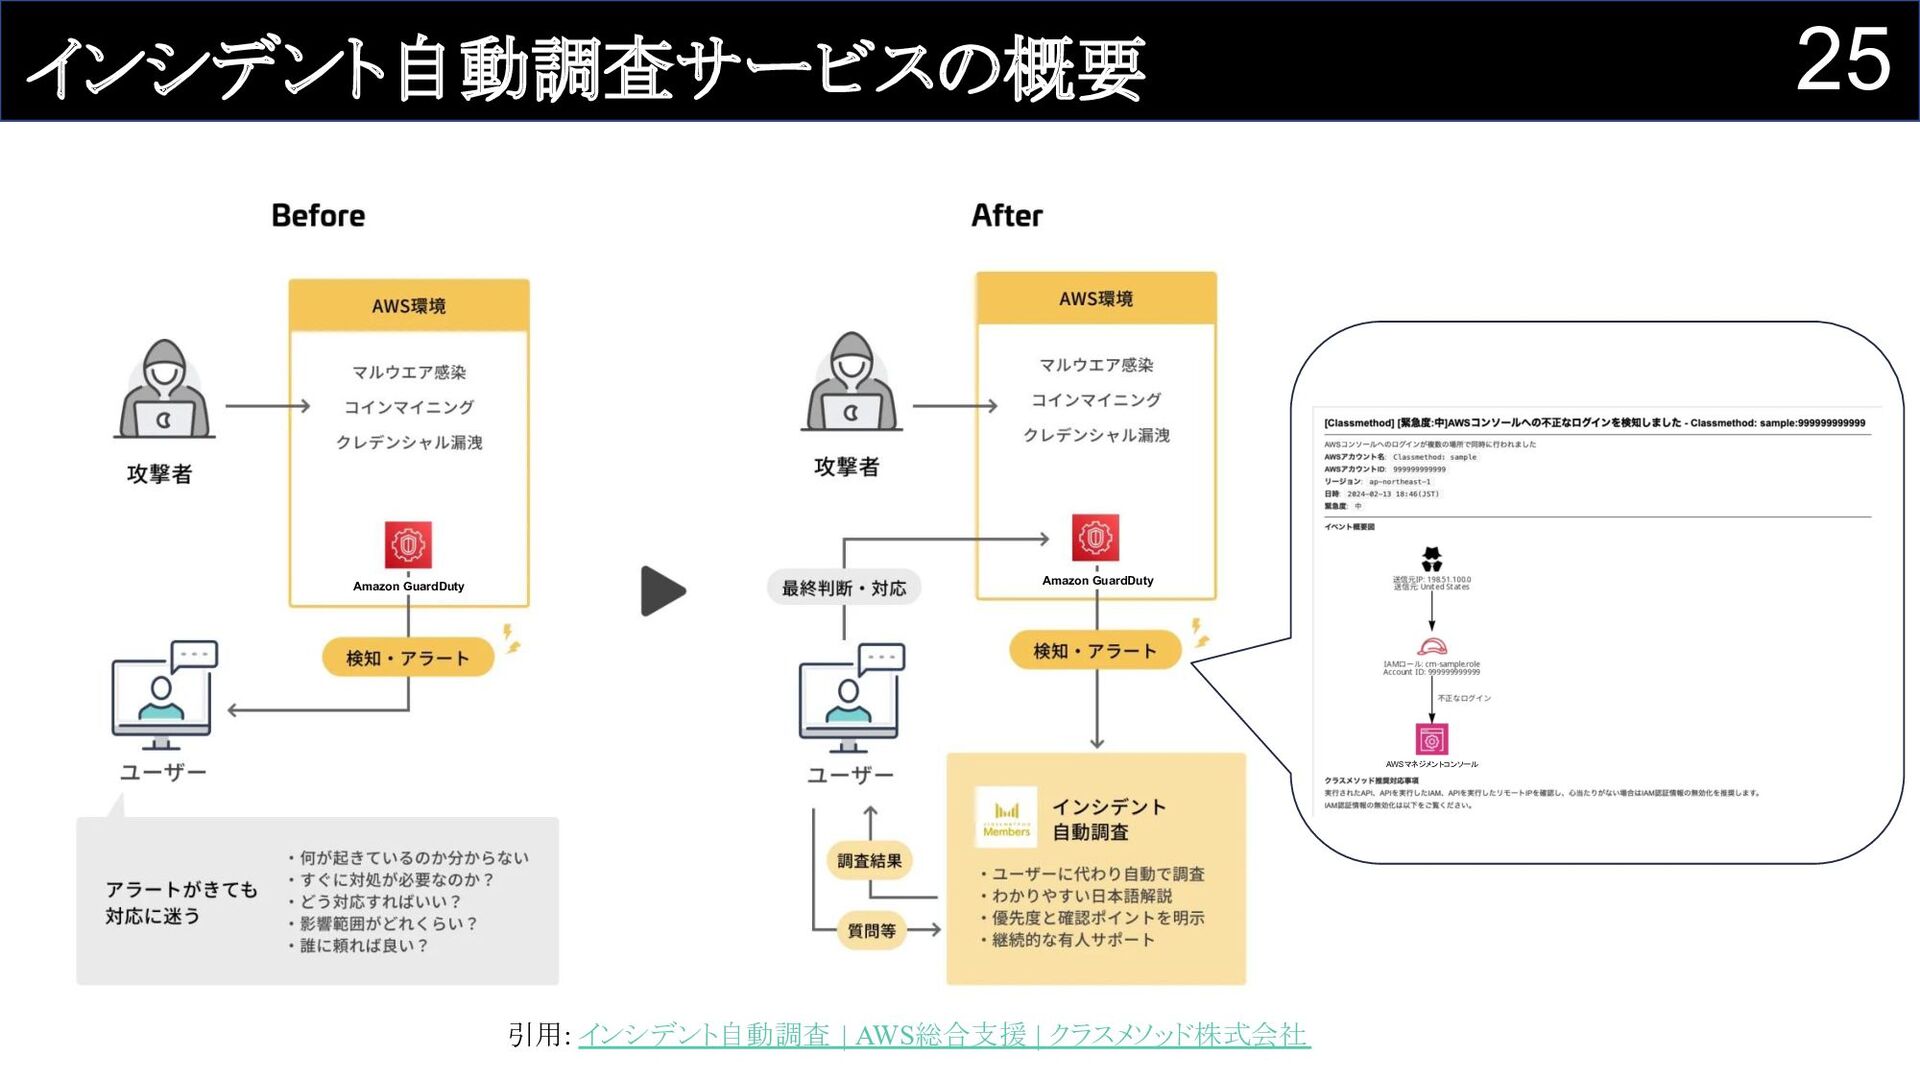
• Amazon GuardDutyの検出結果を自動で調査、概要の可視化、 判断に役立つレコメンドを合わせて日本語で通知します • 「クラスメソッドメンバーズプレミアムサービス」の加入特典
25 インシデント自動調査サービスの概要 引用: インシデント自動調査 | AWS総合支援 | クラスメソッド株式会社 Amazon GuardDuty
Amazon GuardDuty AWSマネジメントコンソール
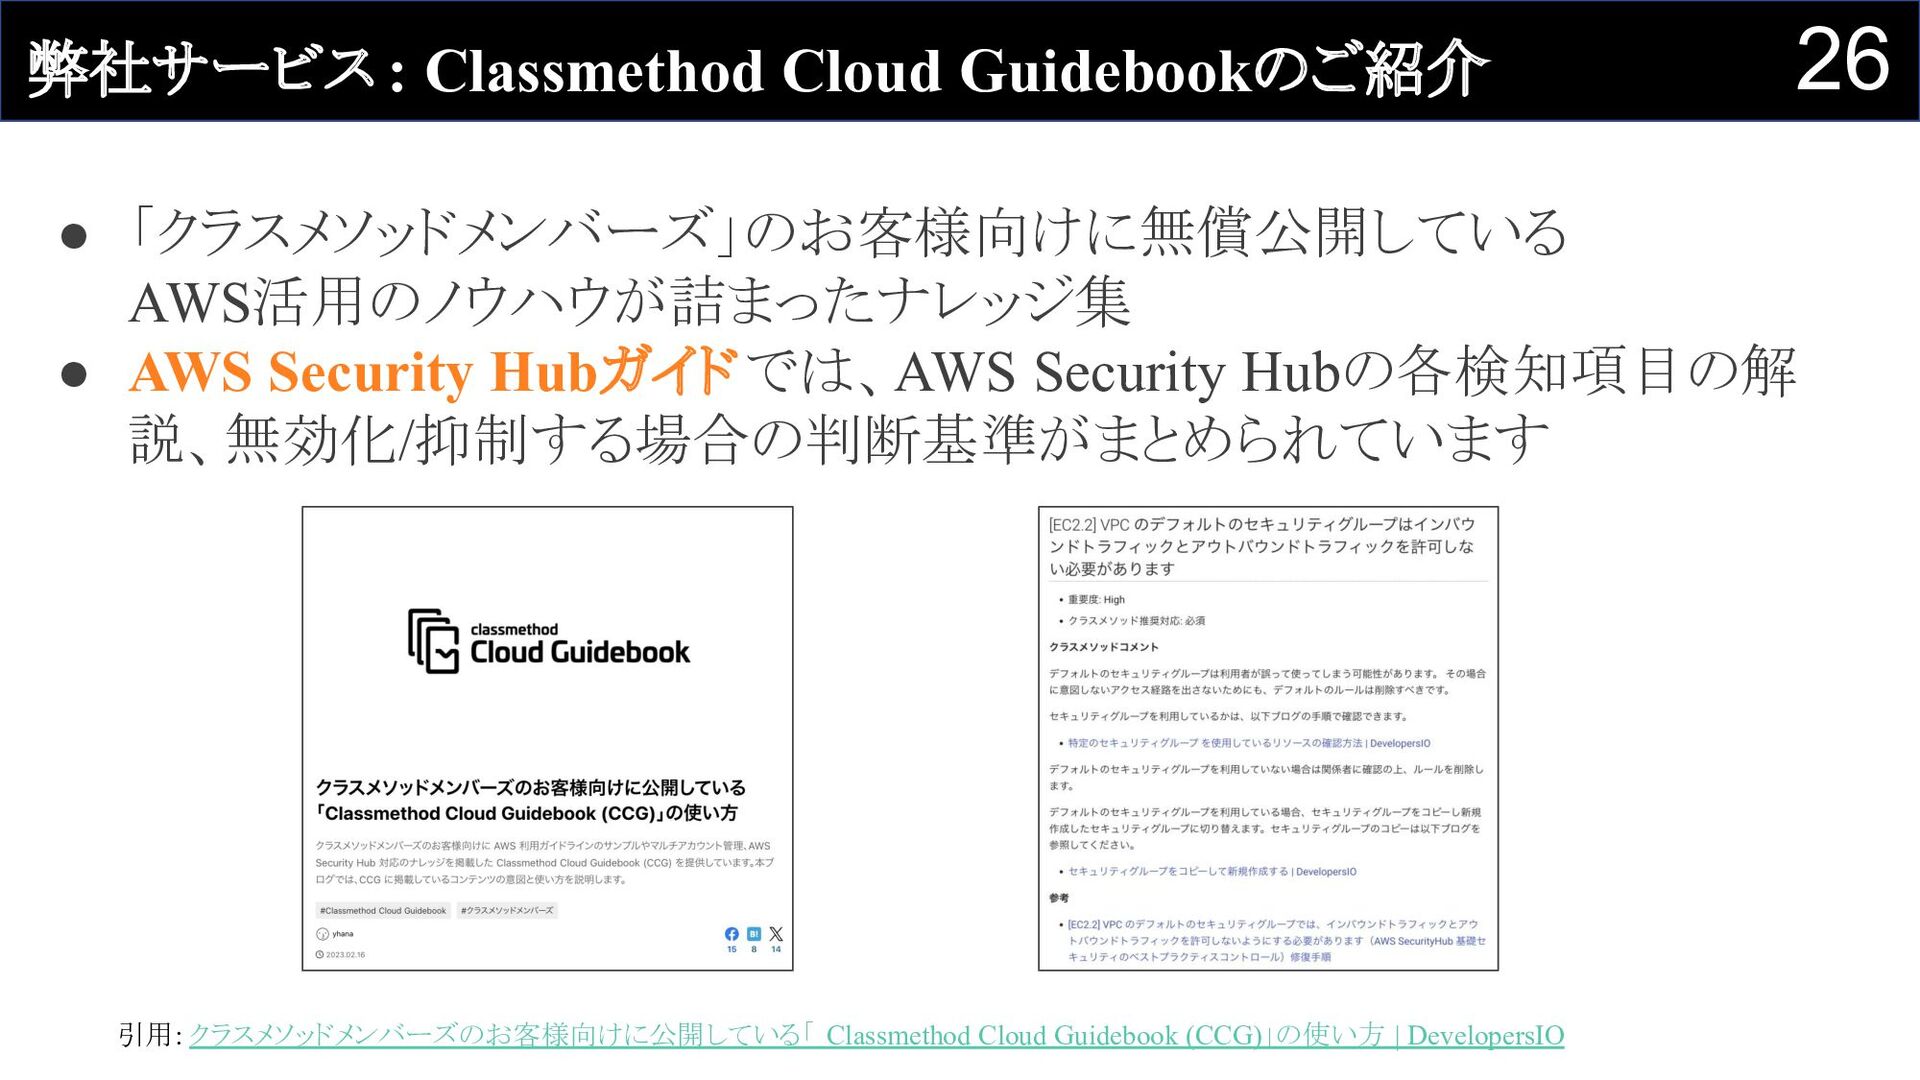
26 弊社サービス : Classmethod Cloud Guidebookのご紹介 引用: クラスメソッドメンバーズのお客様向けに公開している「 Classmethod Cloud
Guidebook (CCG)」の使い方 | DevelopersIO • 「クラスメソッドメンバーズ」のお客様向けに無償公開している AWS活用のノウハウが詰まったナレッジ集 • AWS Security Hubガイドでは、AWS Security Hubの各検知項目の解 説、無効化/抑制する場合の判断基準がまとめられています
27 3. セキュリティ対策状況を可視化する
28 AWSセキュリティ対策 どの程度できていますか?
29 セキュリティ対策状況の可視化 • 簡易的なもので十分であればAWS Security Hubの有効 化でOK ◦ AWS Security
Hubによるチェック範囲はAWS上の設定値のみ である点に注意 • 広範囲のセキュリティをどのように可視化すべきか? が課題となる ◦ 手段の1つとして『AWSセキュリティ成熟度モデル 』 を活用した可視化がオススメ
30 AWSセキュリティ成熟度モデルとは • 正式名称: AWS Security Maturity Model (英語) •
AWSから提供されている、組織においてAWSセキュリティ対 策がどの程度実現できているか定量的に測るためのフレーム ワーク • AWS公式ドキュメントではないが活用実績がある ◦ 100人以上の AWS SAによる使用例、過去12ヶ月で40000人超のユニーク ユーザー • 公式のアセスメントツール(Excel)が提供されており、項目を埋めていく ことで対策状況を可視化できる ◦ ※日本語対応していないため、英語から翻訳する必要あり
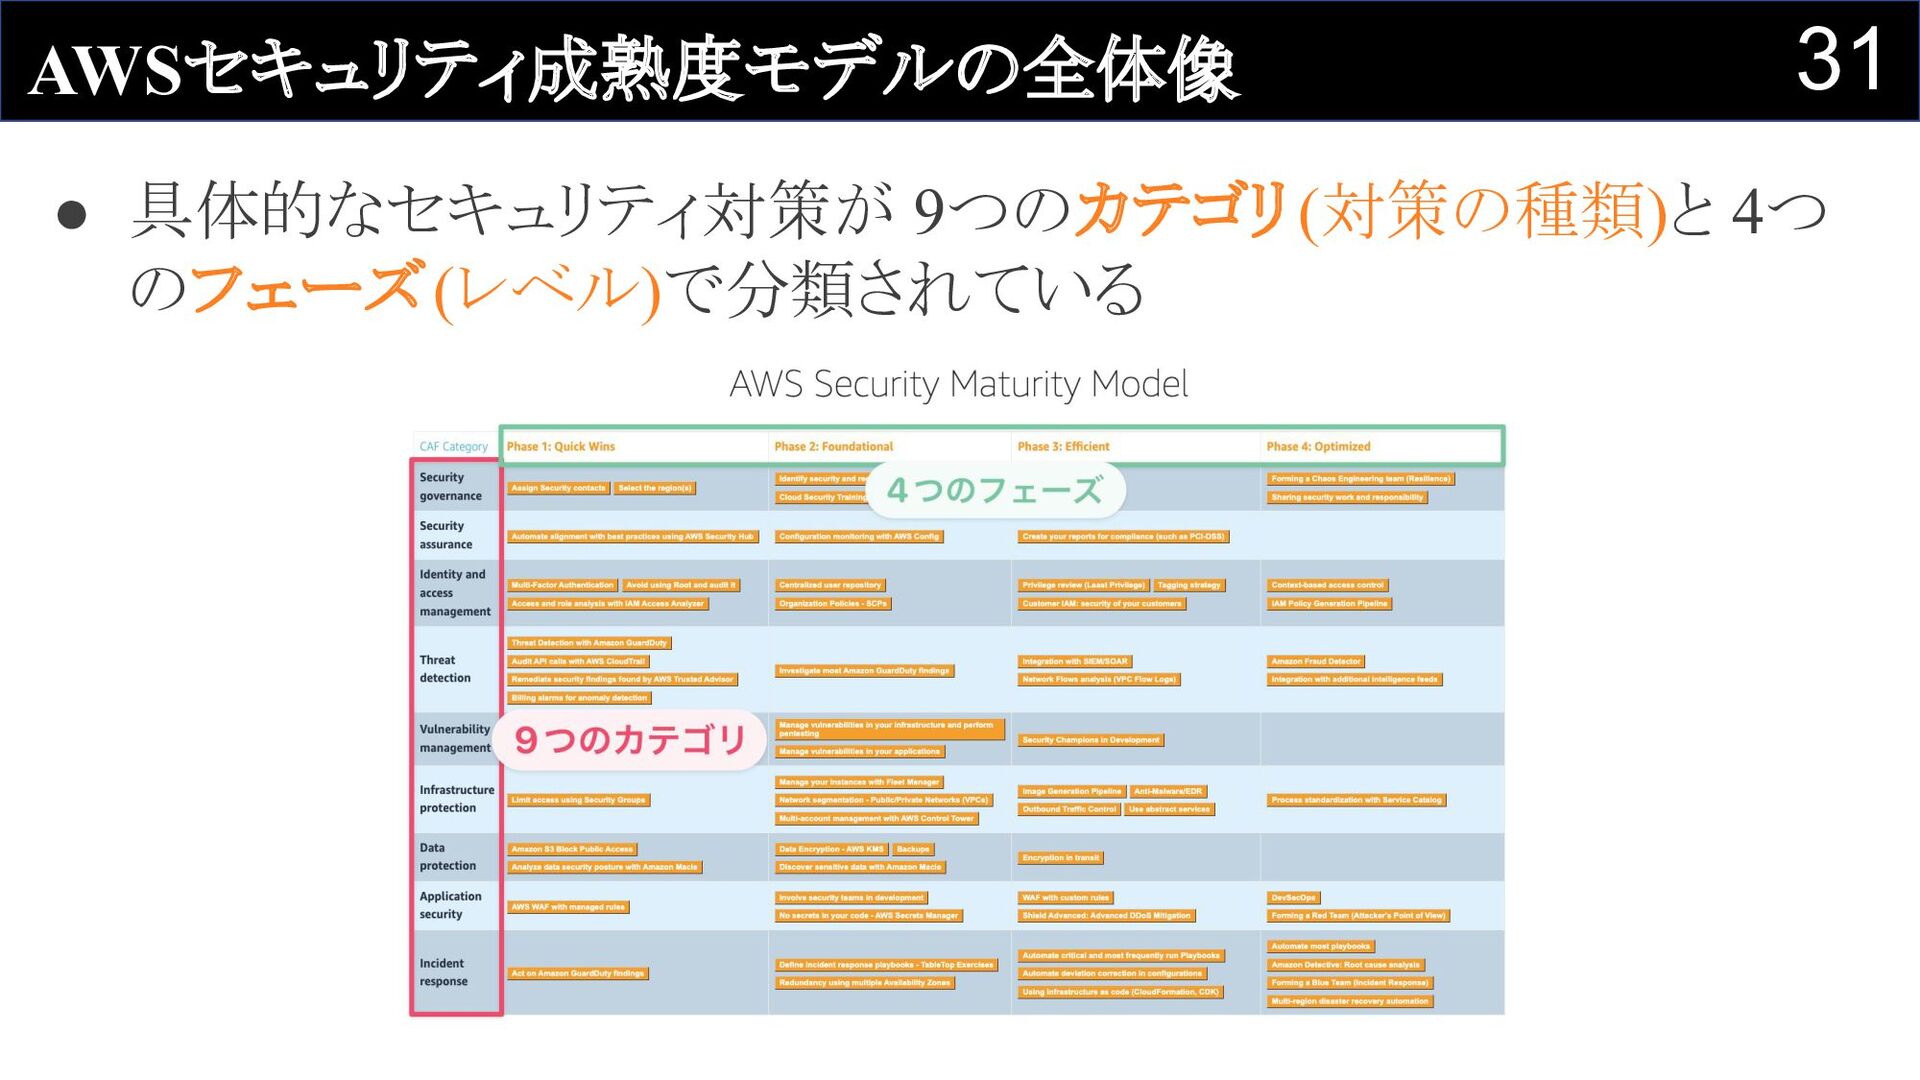
31 AWSセキュリティ成熟度モデルの全体像 • 具体的なセキュリティ対策が 9つのカテゴリ(対策の種類)と 4つ のフェーズ(レベル)で分類されている
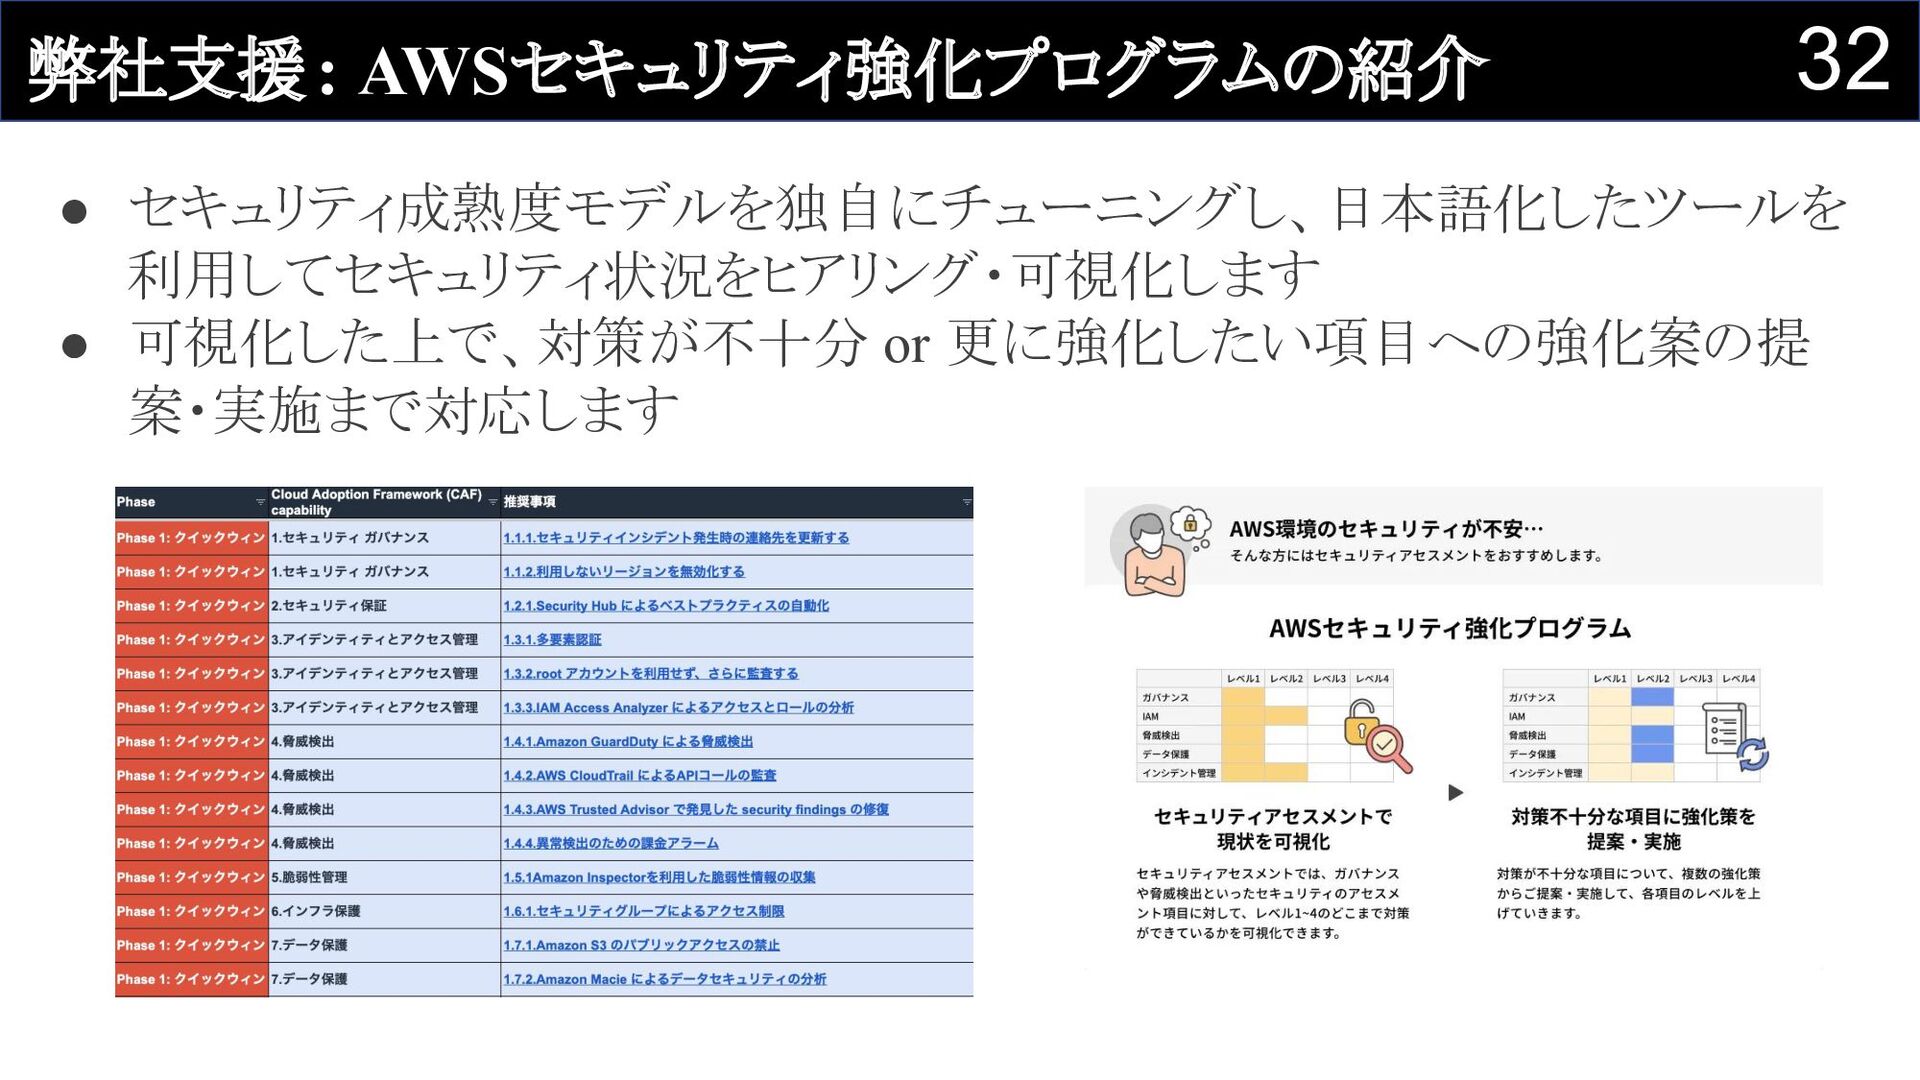
32 弊社支援: AWSセキュリティ強化プログラムの紹介 • セキュリティ成熟度モデルを独自にチューニングし、日本語化したツールを 利用してセキュリティ状況をヒアリング・可視化します • 可視化した上で、対策が不十分 or 更に強化したい項目への強化案の提
案・実施まで対応します
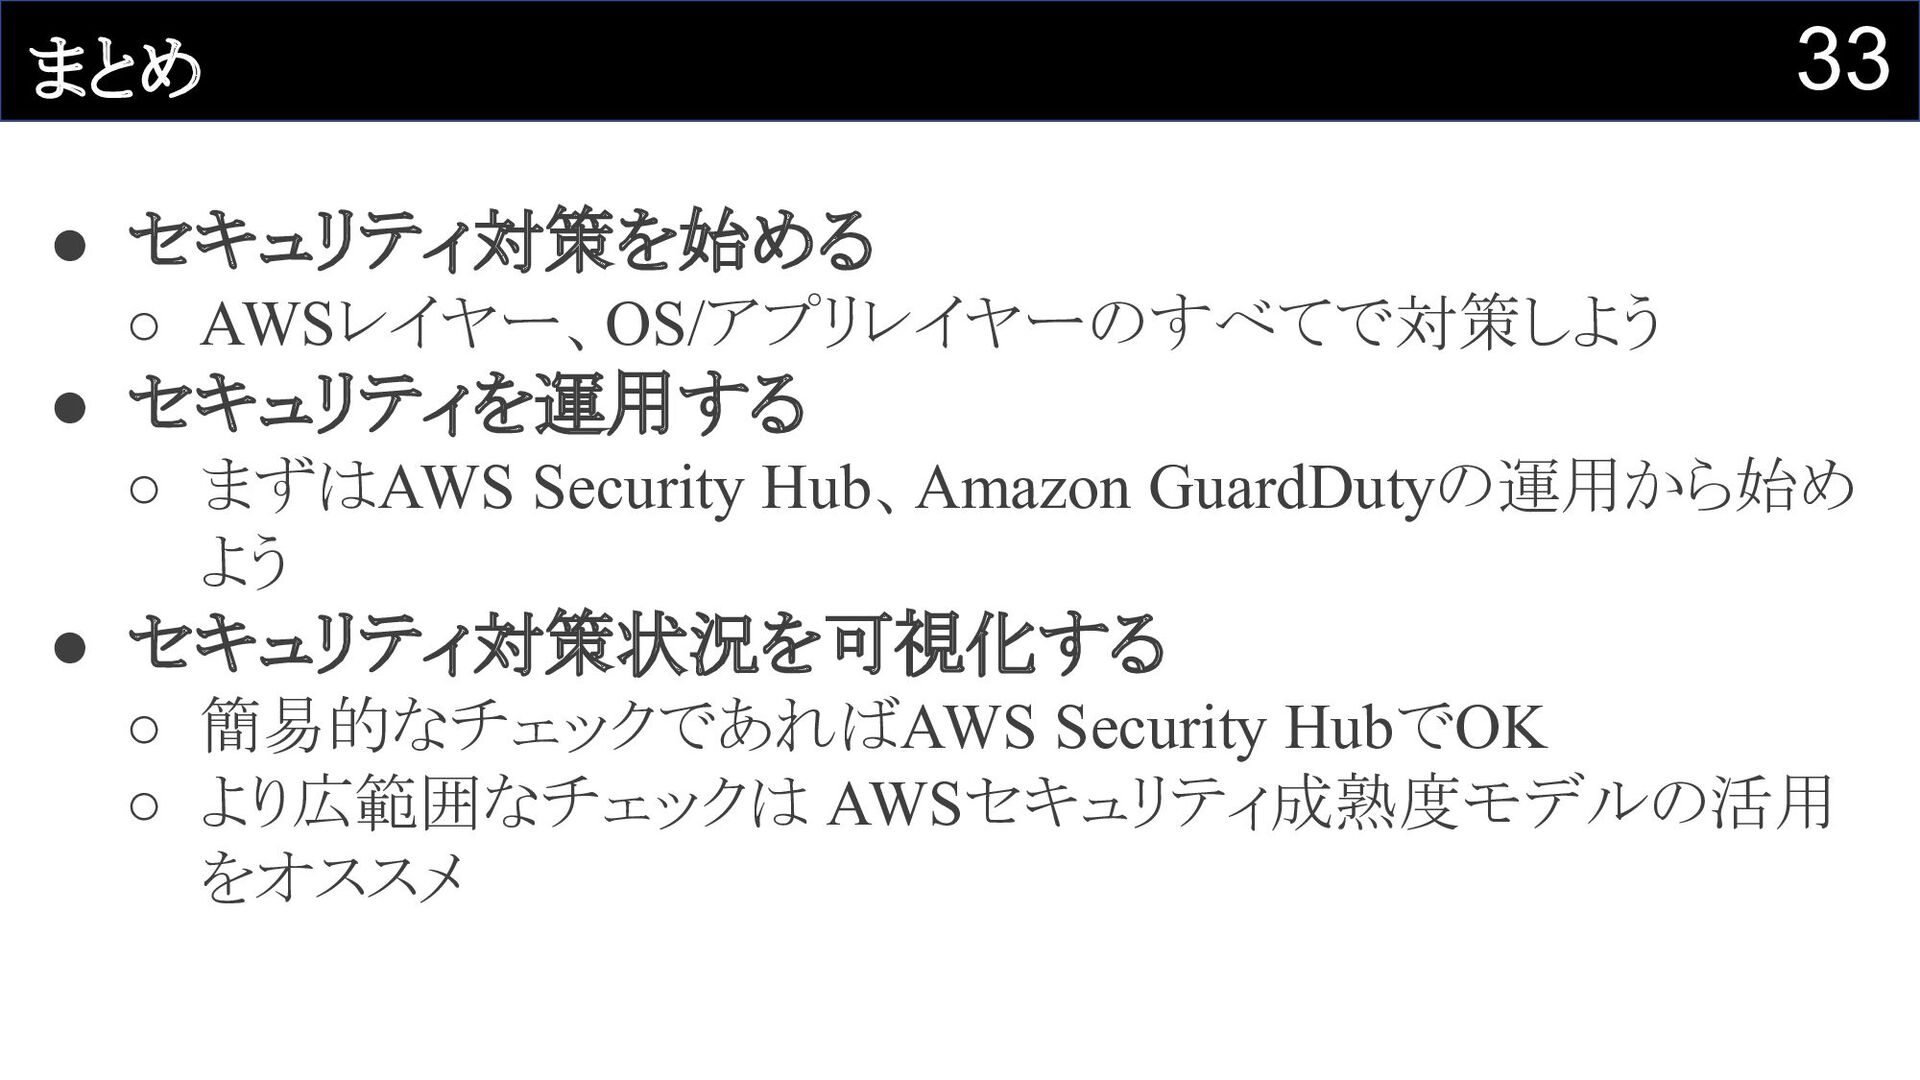
33 まとめ • セキュリティ対策を始める ◦ AWSレイヤー、OS/アプリレイヤーのすべてで対策しよう • セキュリティを運用する ◦ まずはAWS
Security Hub、Amazon GuardDutyの運用から始め よう • セキュリティ対策状況を可視化する ◦ 簡易的なチェックであればAWS Security HubでOK ◦ より広範囲なチェックは AWSセキュリティ成熟度モデルの活用 をオススメ
34


 hiashisan
 sanposhiho
 jinwatanabe
 visional_engineering_and_design
 codmoninc
 sansan33
 civitaspo
 yukukotani
 soudai
 x5gtrn
 ponponmikankan
 nagix
 minorun365
 aleyda
 mclloyd
 techseoconnect
 kevinliebholz
 kneath
 sachag
 addyosmani
 lindahogenes
 kimpetersen
 schlessera
 rmw