Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Features
Speaker Deck
PRO
Sign in
Sign up for free
Search
Search
AWS資格は取ったけどIAMロールを腹落ちできてなかったので、年内に整理してみた
Search
Hiroto
November 12, 2025
Technology
380
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
AWS資格は取ったけどIAMロールを腹落ちできてなかったので、年内に整理してみた
JAWS-UG初心者支部#71 年末振り返りLT会
https://jawsug-bgnr.connpass.com/event/372952/
Hiroto
November 12, 2025
More Decks by Hiroto
See All by Hiroto
IMDSとセキュリティ ~SSRF攻撃から学ぶ、EC2メタデータの作り方~
hiro_eng_
0
99
ソリューションアーキテクトについて考えたい
hiro_eng_
0
24
AWSの上限値の話
hiro_eng_
0
43
AWS 若手LT会 #1(オープニング、クロージング資料)
hiro_eng_
0
47
S3 vectorsの可能性
hiro_eng_
0
66
2025年振り返りLT
hiro_eng_
0
91
kiroを用いたspec開発
hiro_eng_
0
320
aws loginで楽に安全に
hiro_eng_
0
220
Other Decks in Technology
See All in Technology
bet_ai_day_2026_session02
agenticsec
1
980
Self Healing Rollouts: Automating Production Fixes with Agentic AI
kdubois
0
150
KPIだけでは評価できないプロダクトが考えるべき Evalsという第二の評価系 / Beyond KPIs: Evals as a Second Evaluation Framework for Products #PdEConf
aki_iinuma
4
3.6k
いま、生成AIにKaggleをどこまで 任せられるか — ROGIIコンペでの進め方とTips
k951286
3
1.4k
ブラウザアプリの継続的パフォーマンスモニタリング (序) / Continuous Browser Application Performance Monitoring; Act 1
moznion
0
110
#jawssonic2026 あの時代が悪かった ~動かなかったSageMakerと共に迎えたイベント当日~
ktkn1129
0
130
コスト最適化の「めんどくさい」を AWS FinOps Agent でチョット楽にする
classmethod_kaz
0
170
[DroidKaigi 2026] Making UI specifications visible: Android UI development in the AI agent era supported by Compose Screenshot Testing and galleries
syarihu
0
570
作り直せるコードは迅速に 作り直せないDBは慎重に - AI時代のプロダクトエンジニアが「判断の不可逆性」で開発速度を変える話
kinosuke01
0
230
Microsoft 365 Copilot chat -tekoälypalvelun tietosuojaongelmat
hponka
0
170
全員がプロダクトへ向き合う組織を持続成長させるために——組織づくりのフライホイールと4象限 / The Flywheel Model and Four Quadrants for Organizational Design
hiro_torii
3
830
[RSJ26] NarrativeFlow: Flow-Based Vision-Language-Action Model Using Robot Velocity Fields
keio_smilab
PRO
0
160
Featured
See All Featured
Taking LLMs out of the black box: A practical guide to human-in-the-loop distillation
inesmontani
PRO
3
2.4k
A designer walks into a library…
pauljervisheath
211
25k
30 Presentation Tips
portentint
PRO
1
390
The Hidden Cost of Media on the Web [PixelPalooza 2025]
tammyeverts
2
490
Stop Working from a Prison Cell
hatefulcrawdad
274
21k
Sharpening the Axe: The Primacy of Toolmaking
bcantrill
46
3k
Leveraging LLMs for student feedback in introductory data science courses - posit::conf(2025)
minecr
1
370
How to Grow Your eCommerce with AI & Automation
katarinadahlin
PRO
1
260
Primal Persuasion: How to Engage the Brain for Learning That Lasts
tmiket
0
440
Joys of Absence: A Defence of Solitary Play
codingconduct
1
470
個人開発の失敗を避けるイケてる考え方 / tips for indie hackers
panda_program
123
22k
"I'm Feeling Lucky" - Building Great Search Experiences for Today's Users (#IAC19)
danielanewman
230
23k
Transcript
AWS資格は取ったけどIAMロールを 腹落ちできてなかったので、年内に 整理してみた JAWS-UG初心者支部#71 年末振り返りLT会
目次 1. 自己紹介 2. 資格取得について 3. 腹落ちせずにモヤモヤ 4. 整理してみた 5.
まとめ 6. さいごに
自己紹介 平井大登 年次 :2年目 趣味 :スノボ、音楽フェス AWS学習歴 :1年 @hiro_eng_ @hiro_217
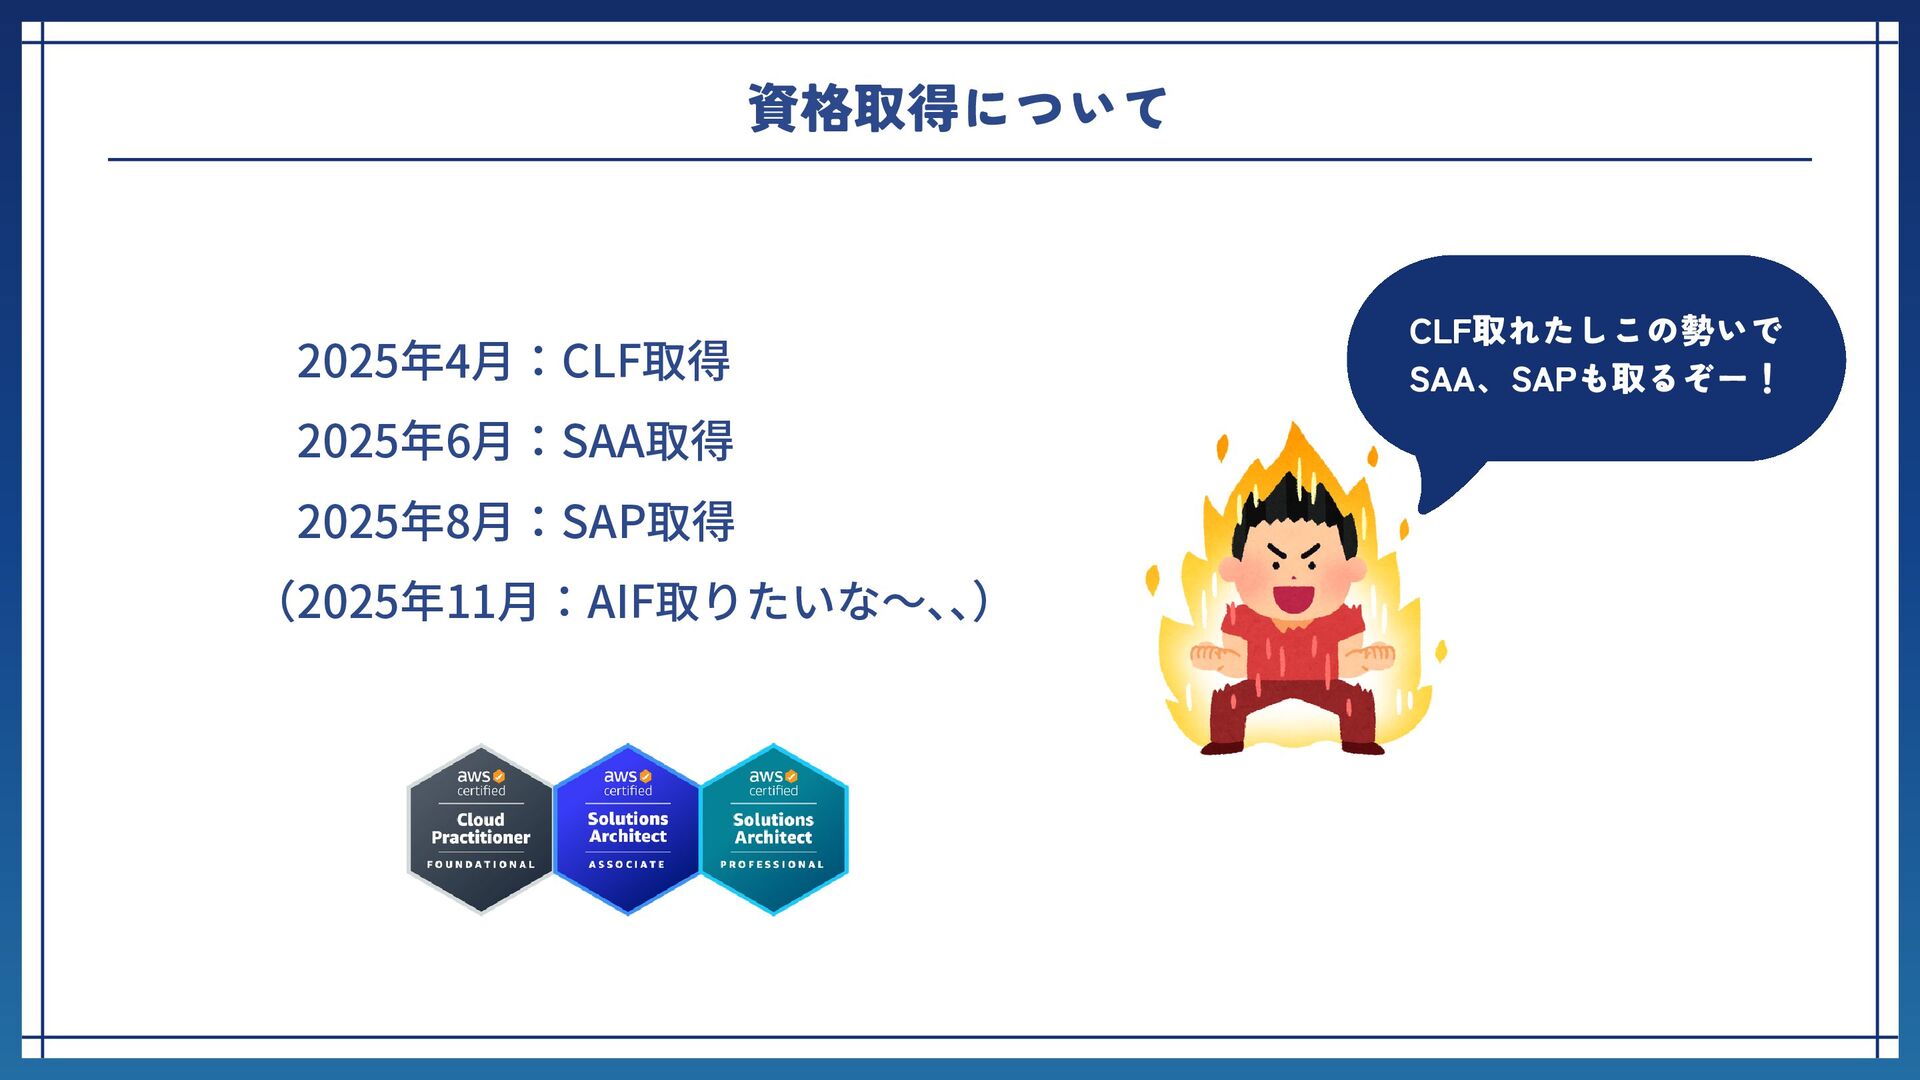
2025年4月:CLF取得 2025年6月:SAA取得 2025年8月:SAP取得 (2025年11月:AIF取りたいな〜、 、 ) CLF取れたしこの勢いで SAA、SAPも取るぞー! 資格取得について
資格は取れたけど、IAMら へんは大雑把な理解しか できてないな、、 腹落ちせずにモヤモヤ
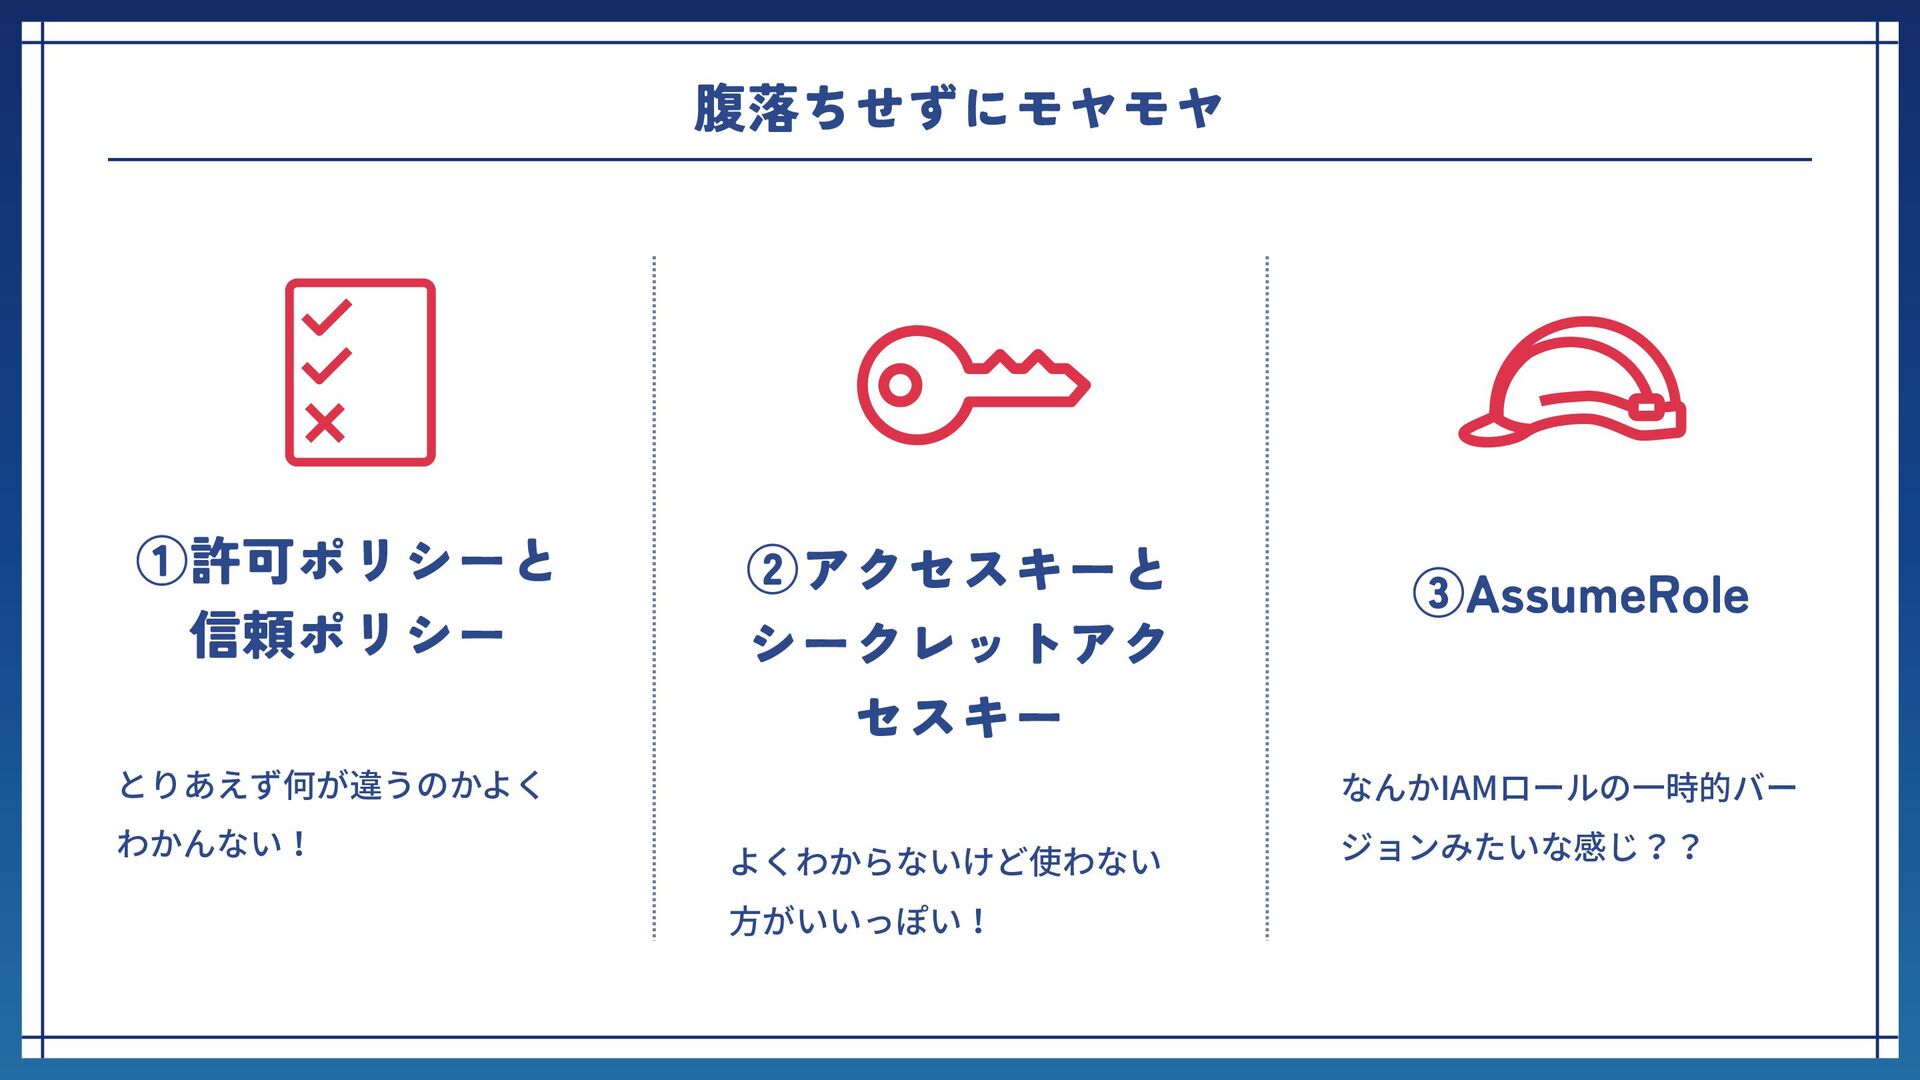
腹落ちせずにモヤモヤ ①許可ポリシーと 信頼ポリシー とりあえず何が違うのかよく わかんない! ③AssumeRole なんかIAMロールの一時的バー ジョンみたいな感じ?? よくわからないけど使わない 方がいいっぽい!
②アクセスキーと シークレットアク セスキー
機能の設計と 画面の構成 整理してみた IAM:Identity and Access Management 役割:AWSアカウントの認証と認可を制御する ためのサービス 「誰が(認証)何を(認可)行うことができるのか」
を正しく管理することで、セキュリティを向上させる ことができる!
機能の設計と 画面の構成 整理してみた ①許可ポリシーと 信頼ポリシー
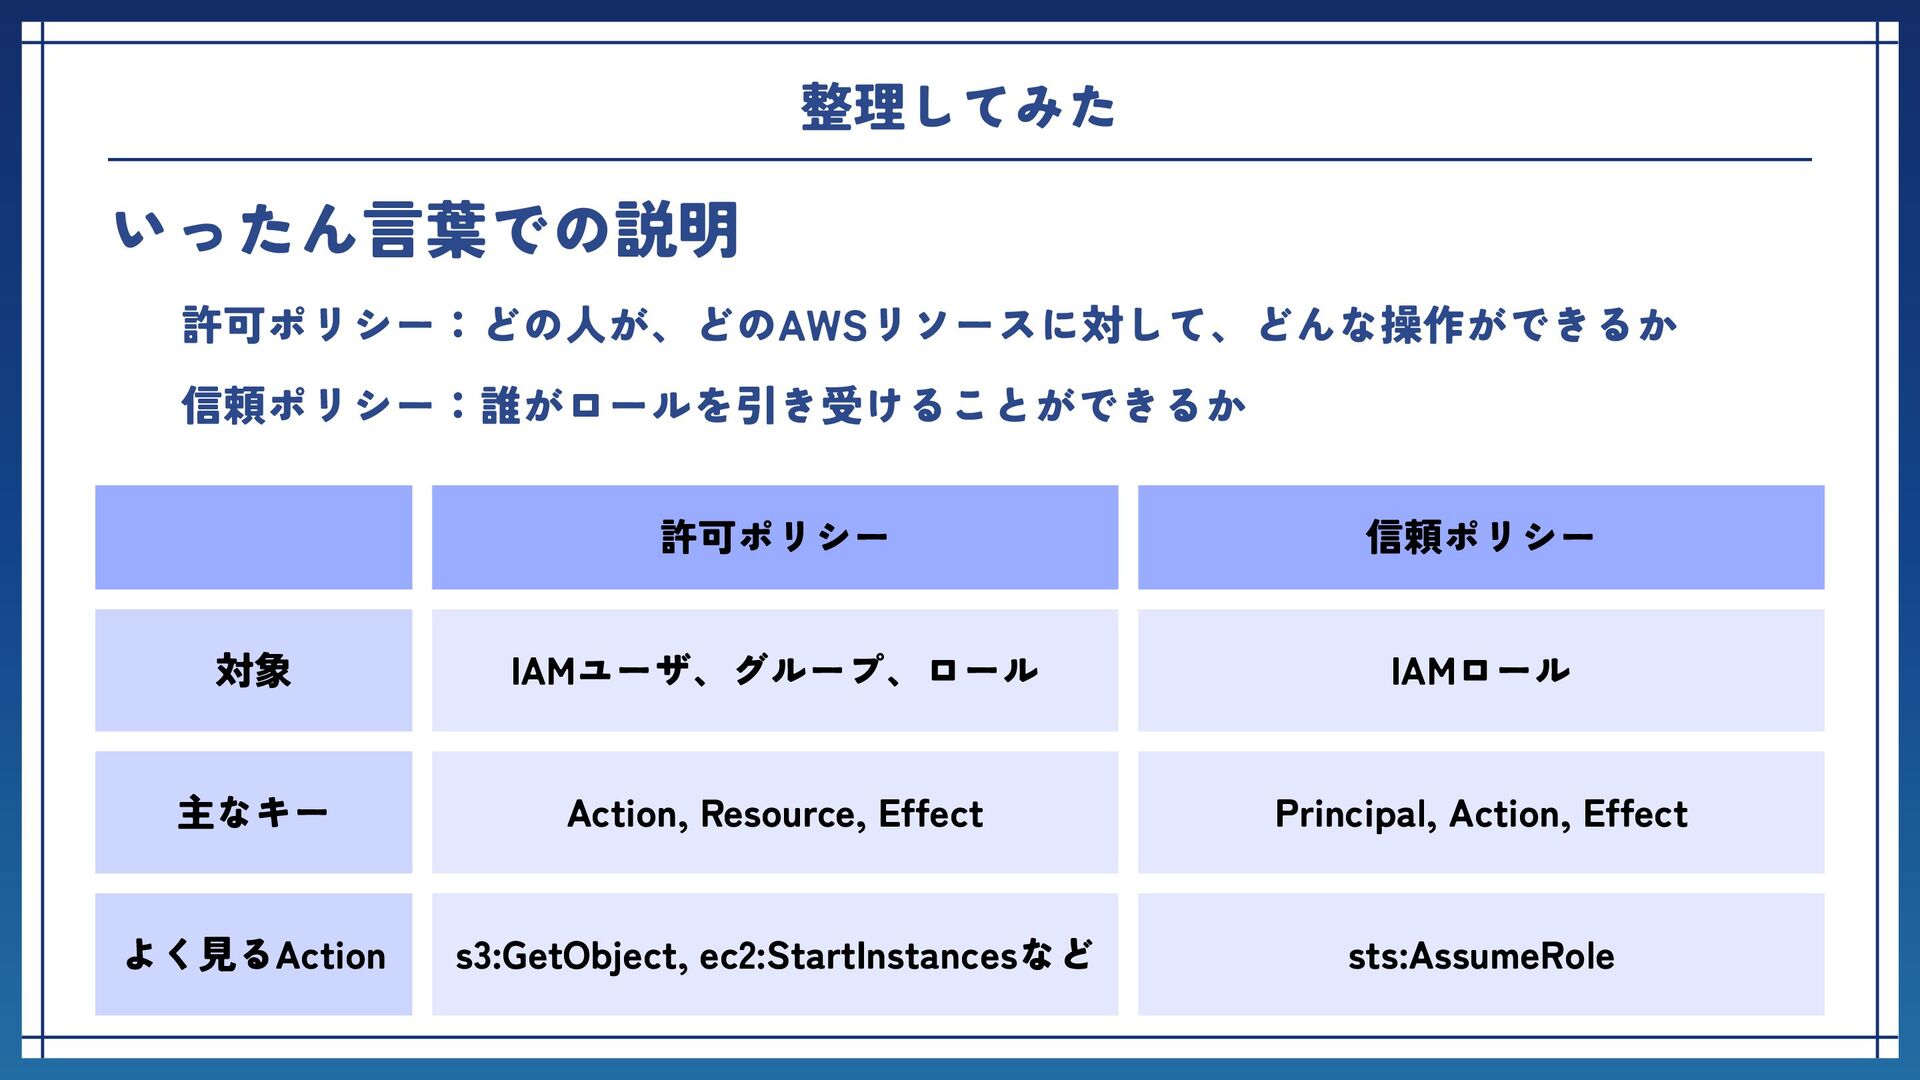
機能の設計と 画面の構成 許可ポリシー 信頼ポリシー 対象 IAMユーザ、グループ、ロール IAMロール 主なキー Action, Resource,
Effect Principal, Action, Effect よく見るAction s3:GetObject, ec2:StartInstancesなど sts:AssumeRole 整理してみた いったん言葉での説明 許可ポリシー:どの人が、どのAWSリソースに対して、どんな操作ができるか 信頼ポリシー:誰がロールを引き受けることができるか
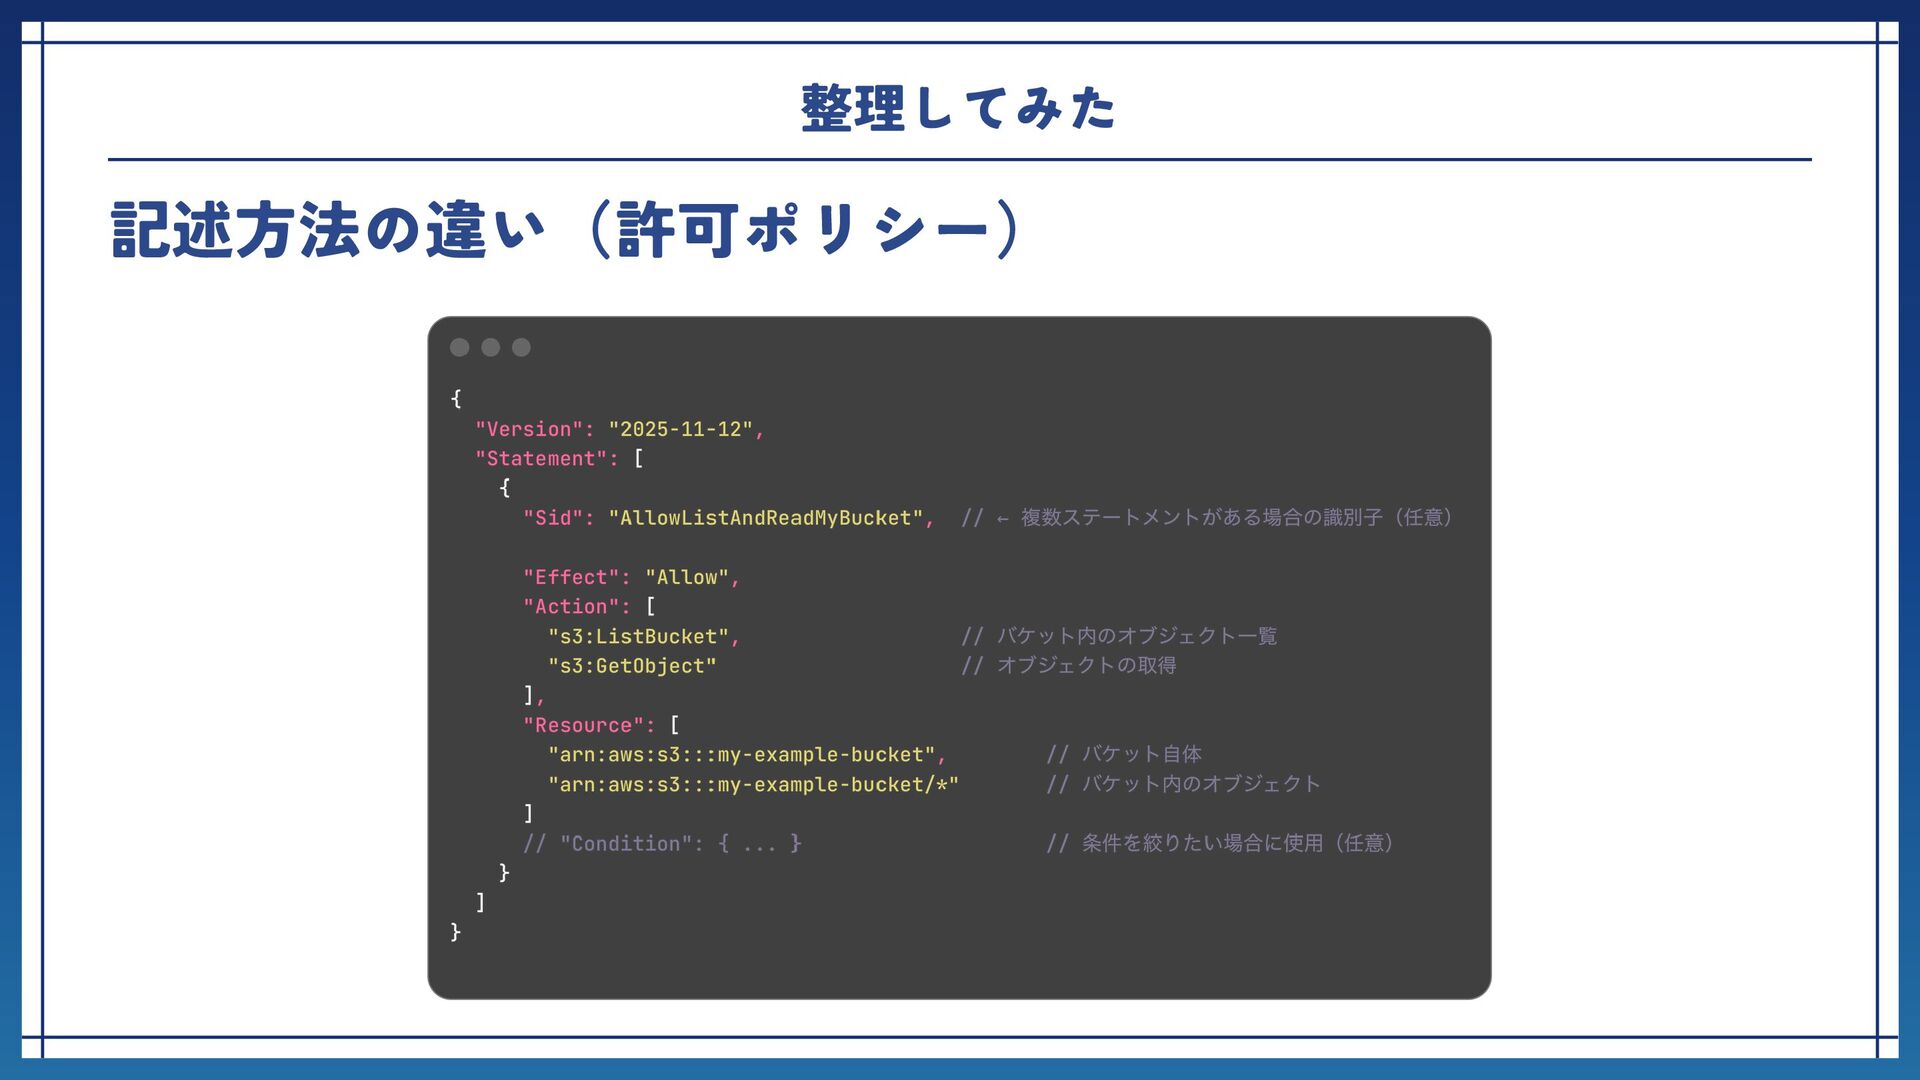
機能の設計と 画面の構成 整理してみた 記述方法の違い(許可ポリシー)
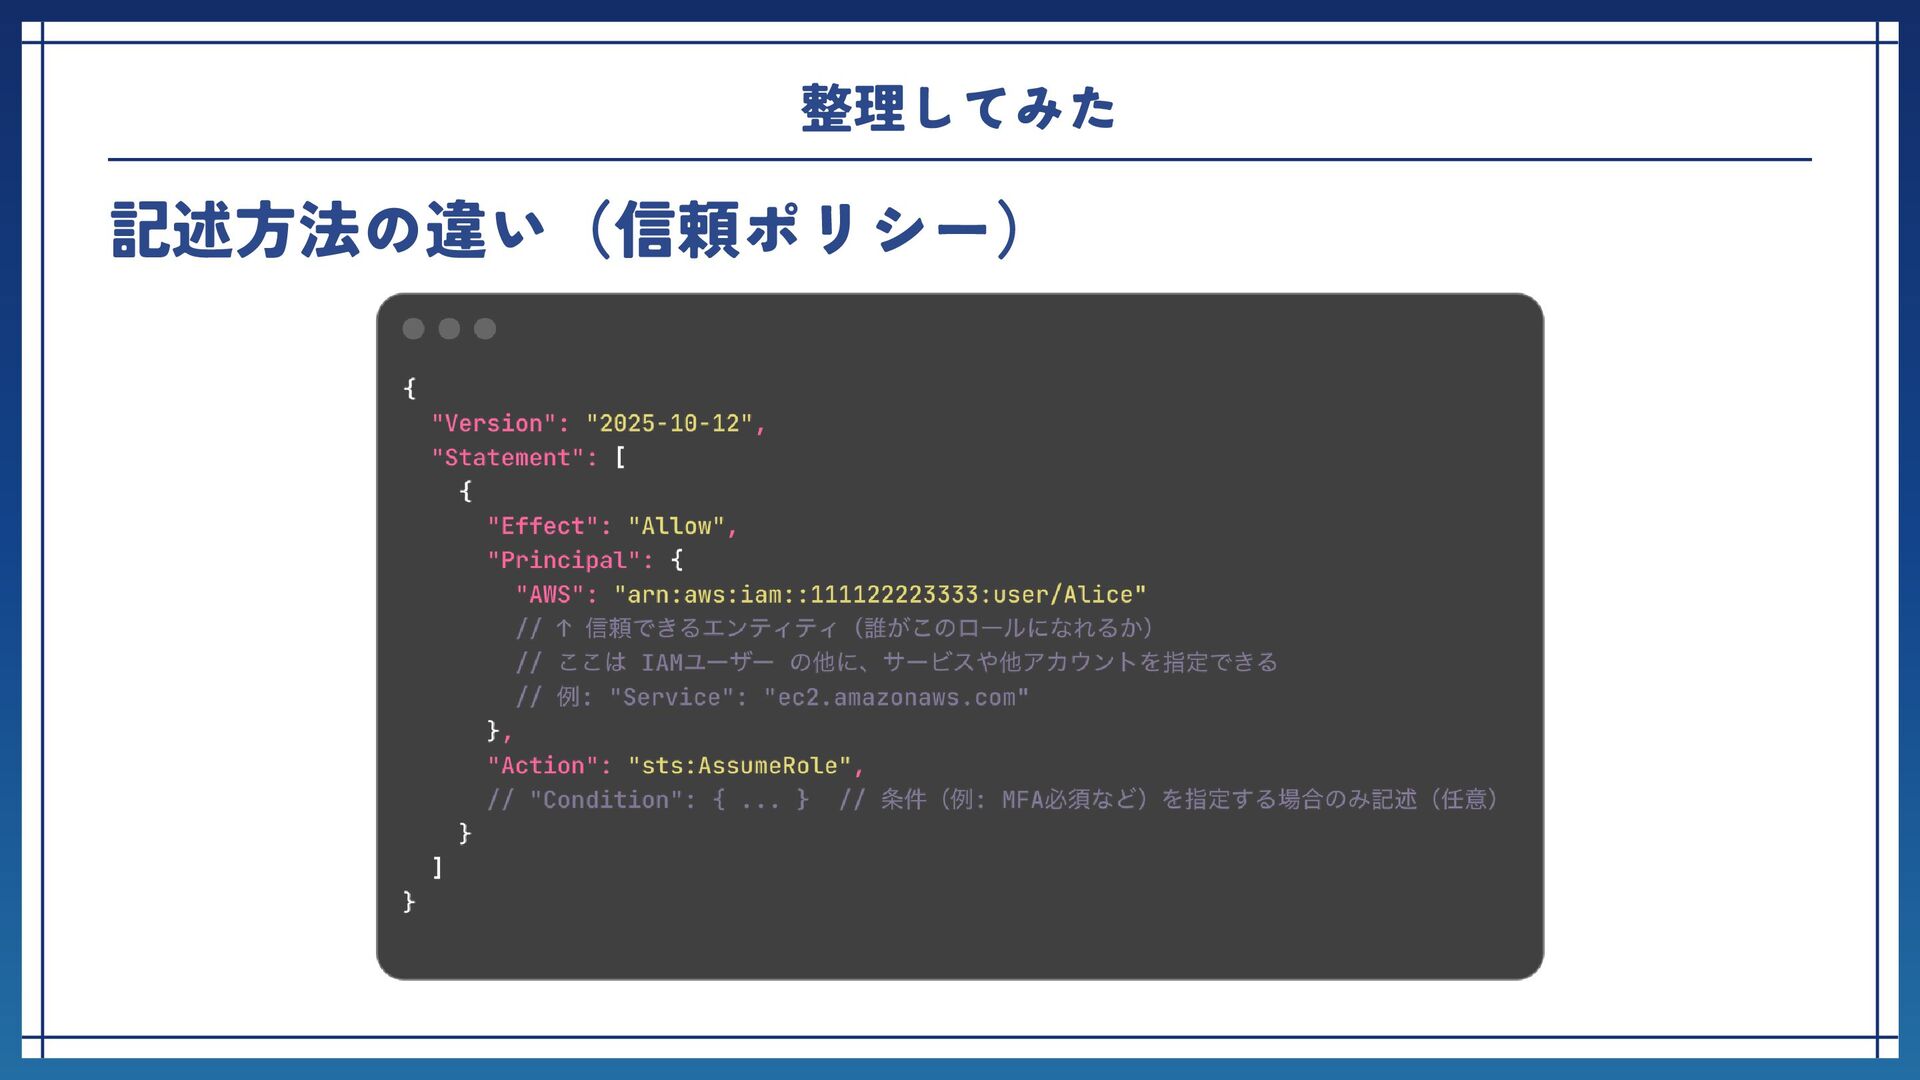
機能の設計と 画面の構成 整理してみた 記述方法の違い(信頼ポリシー)
機能の設計と 画面の構成 整理してみた ②アクセスキーと シークレットアク セスキー
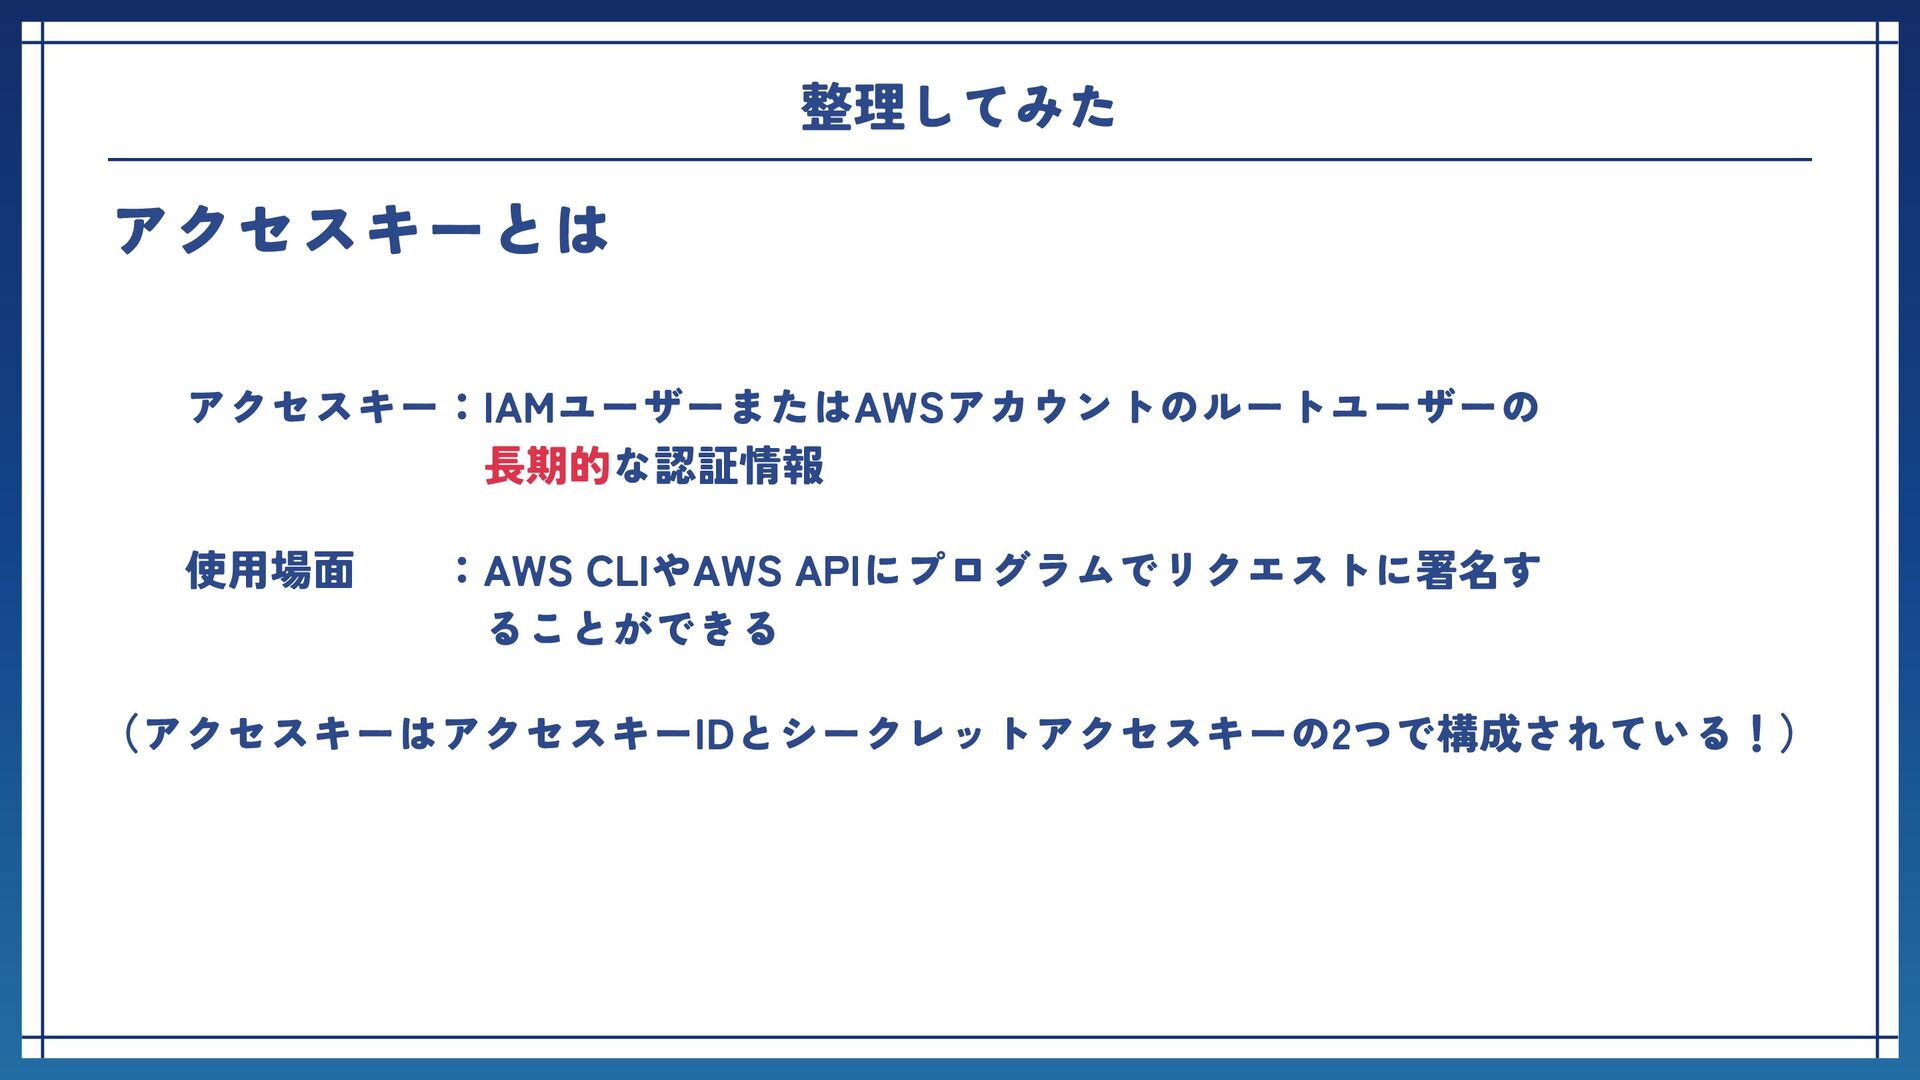
機能の設計と 画面の構成 整理してみた アクセスキーとは アクセスキー:IAMユーザーまたはAWSアカウントのルートユーザーの 長期的な認証情報 使用場面 :AWS CLIやAWS APIにプログラムでリクエストに署名す ることができる
(アクセスキーはアクセスキーIDとシークレットアクセスキーの2つで構成されている!)
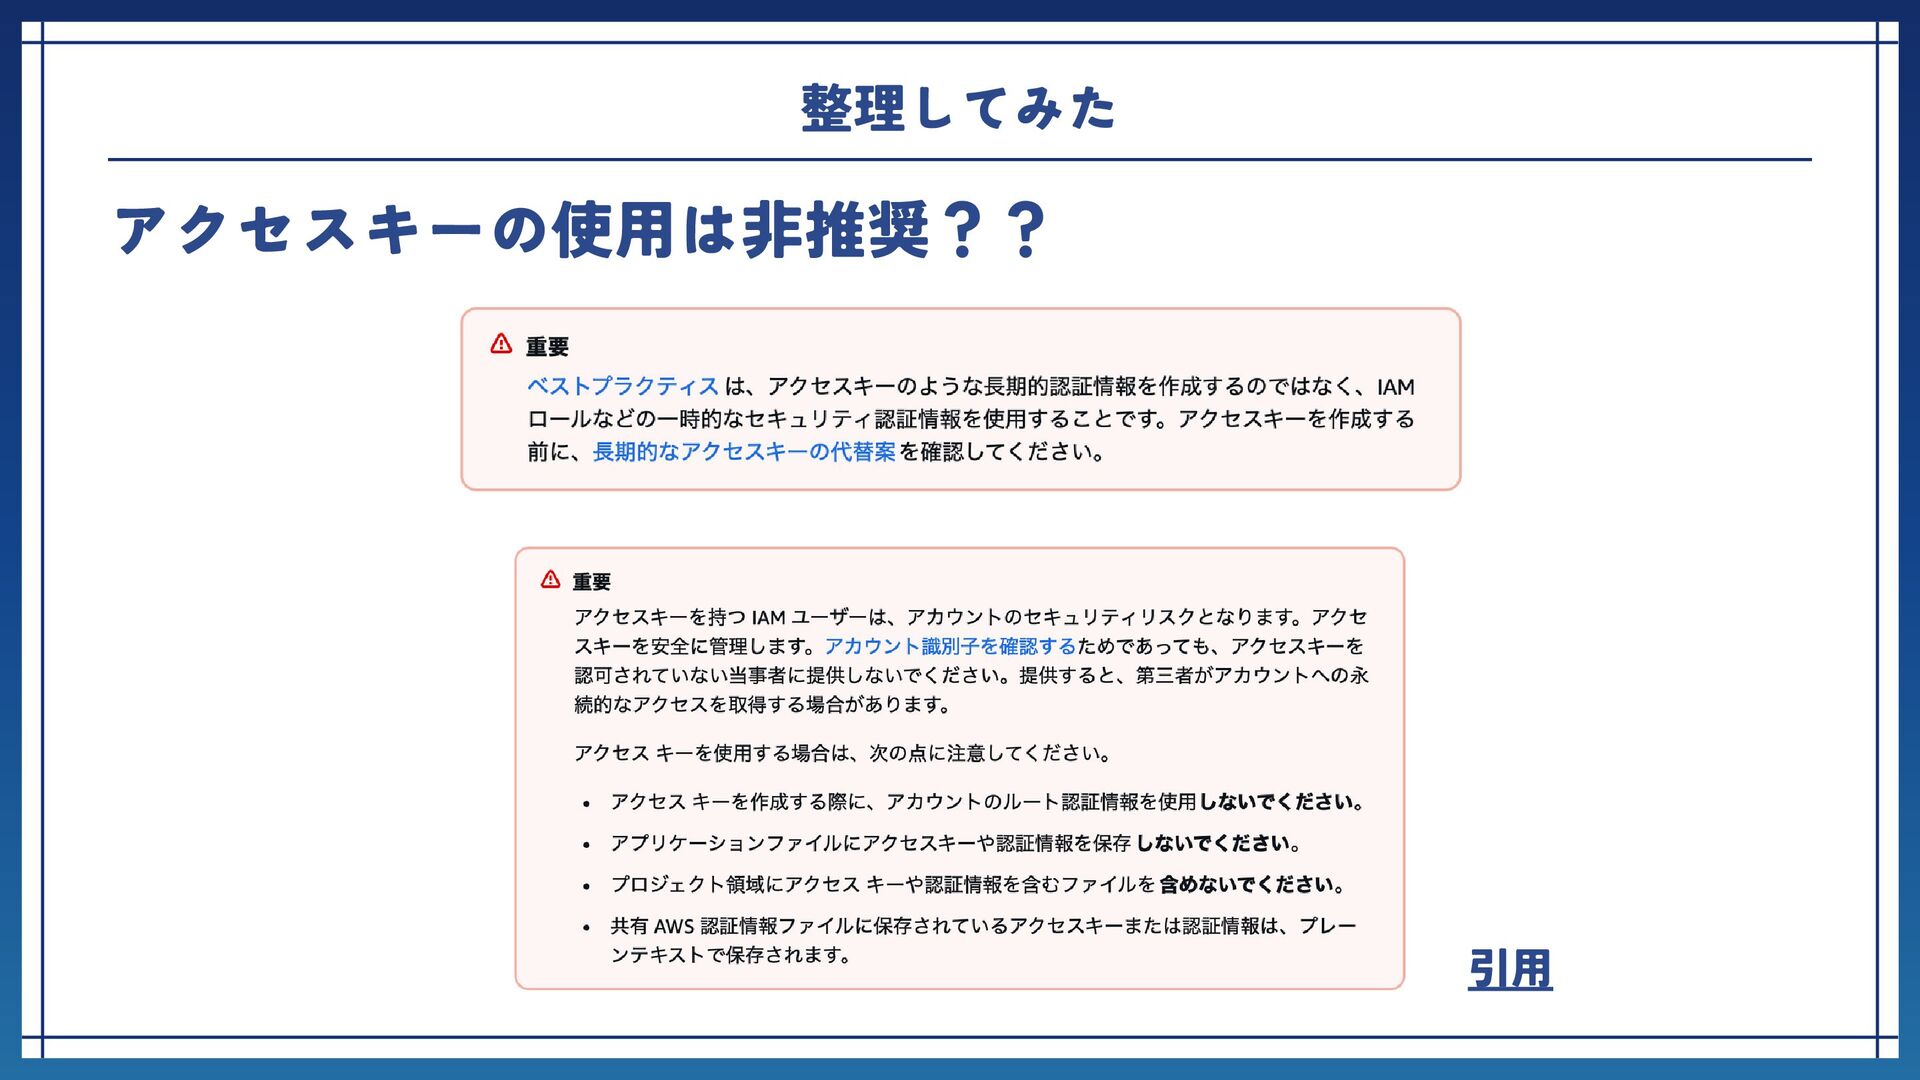
機能の設計と 画面の構成 整理してみた アクセスキーの使用は非推奨?? 引用
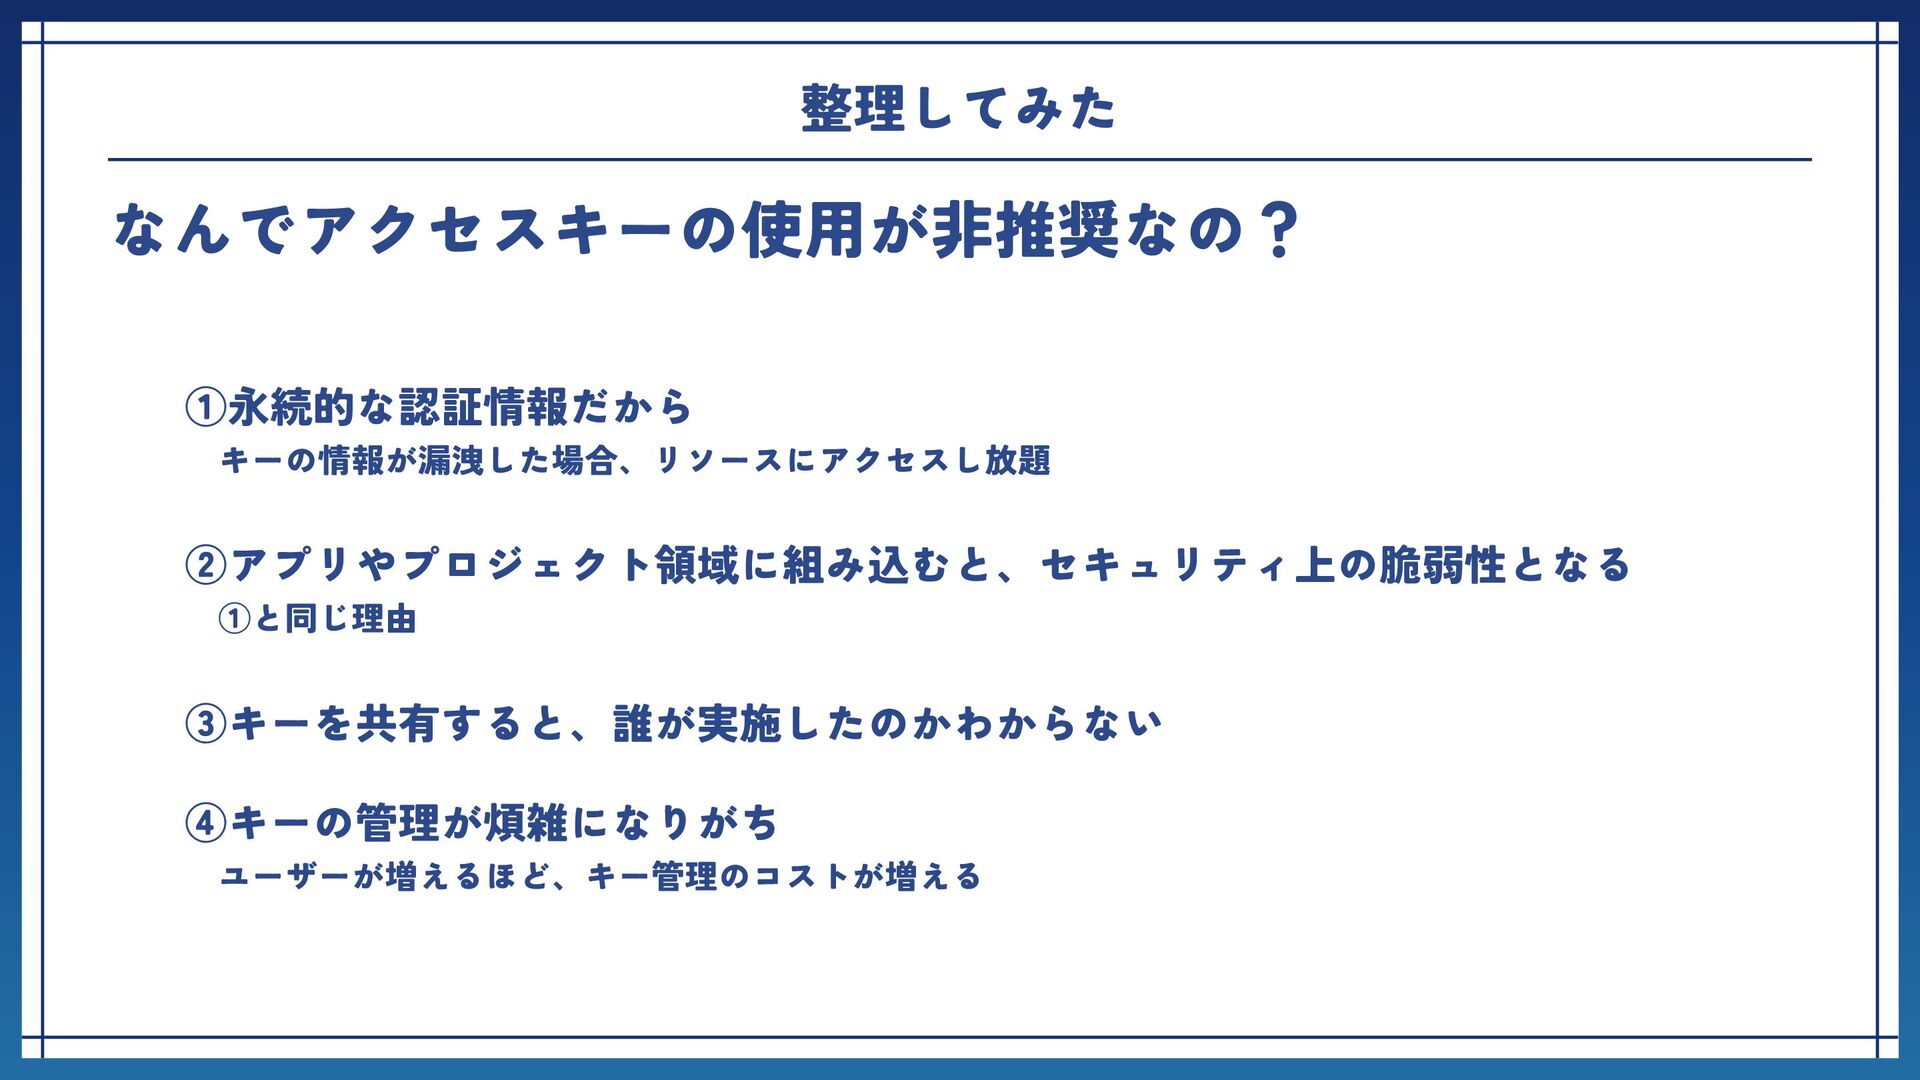
機能の設計と 画面の構成 整理してみた なんでアクセスキーの使用が非推奨なの? ①永続的な認証情報だから キーの情報が漏洩した場合、リソースにアクセスし放題 ②アプリやプロジェクト領域に組み込むと、セキュリティ上の脆弱性となる ①と同じ理由 ③キーを共有すると、誰が実施したのかわからない ④キーの管理が煩雑になりがち
ユーザーが増えるほど、キー管理のコストが増える
機能の設計と 画面の構成 整理してみた ③AssumeRole
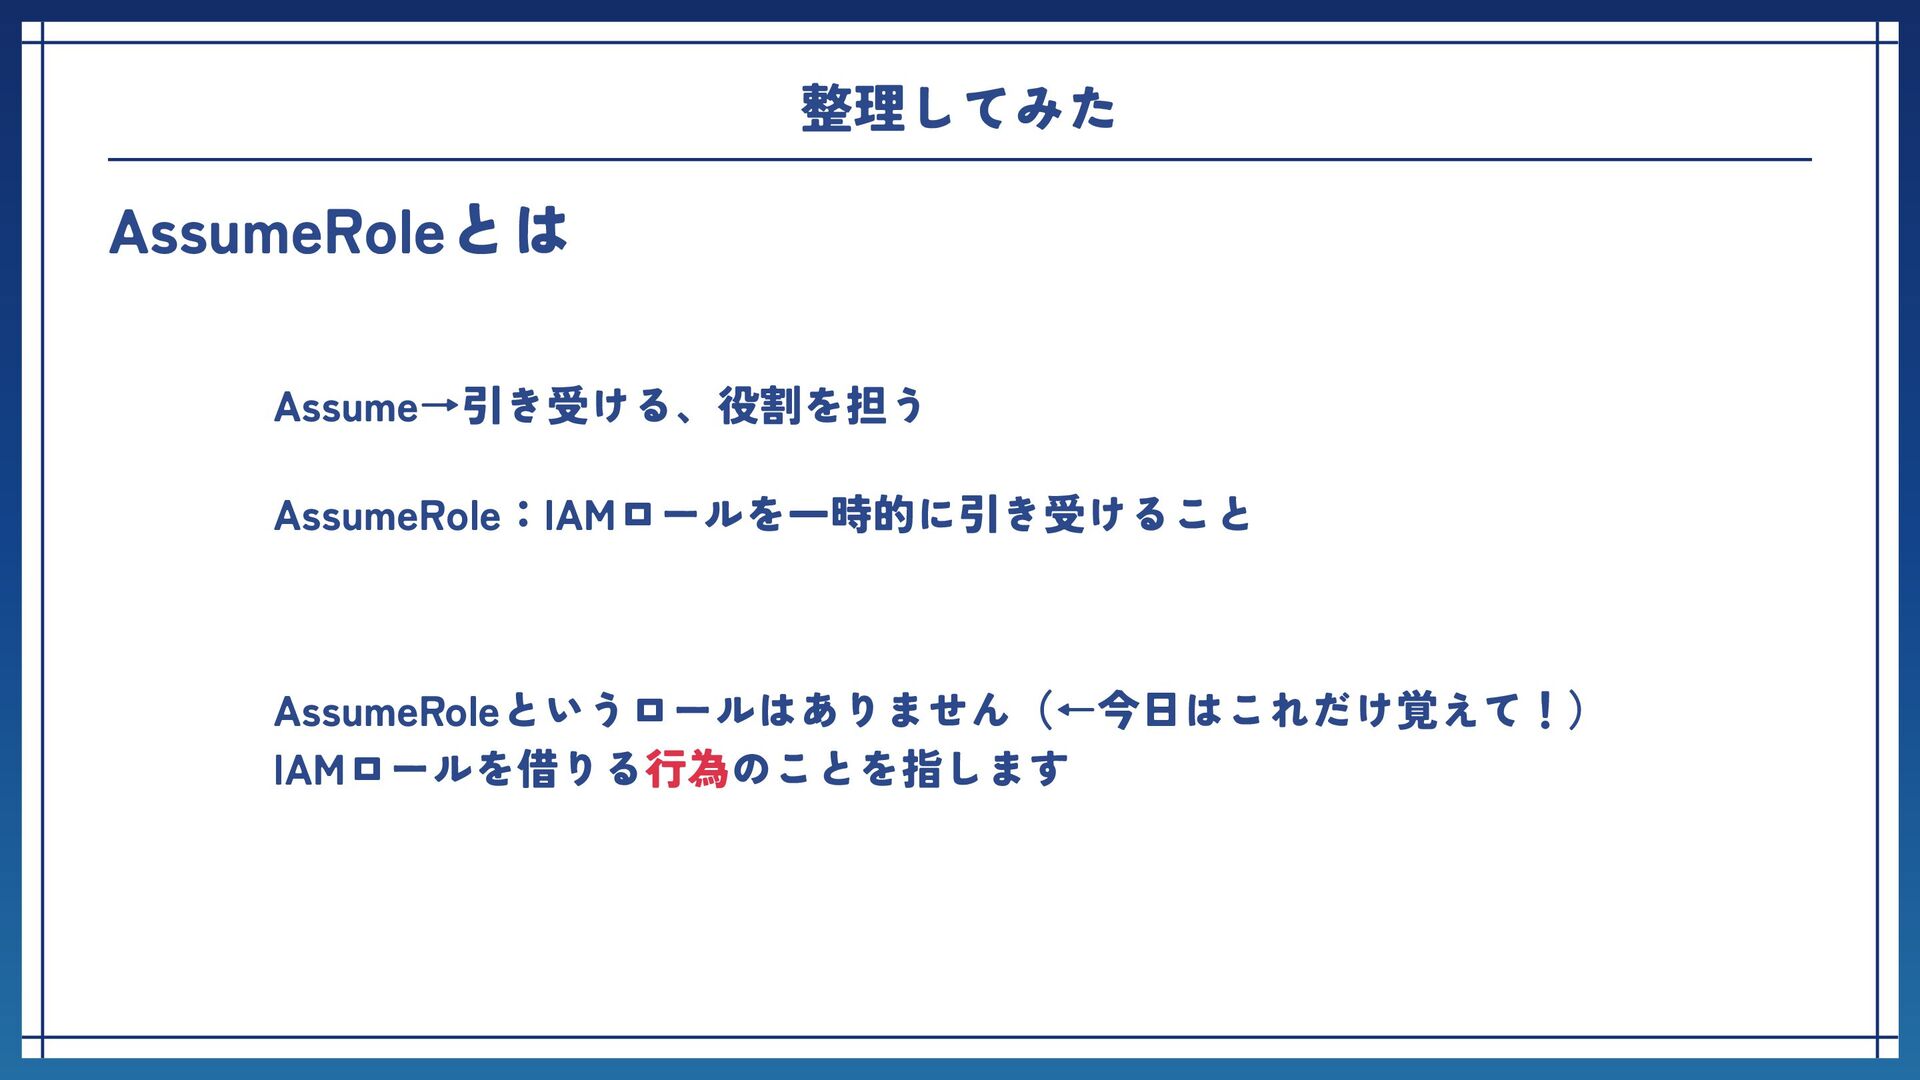
機能の設計と 画面の構成 整理してみた AssumeRoleとは AssumeRole:IAMロールを一時的に引き受けること Assume→引き受ける、役割を担う AssumeRoleというロールはありません(←今日はこれだけ覚えて!) IAMロールを借りる行為のことを指します
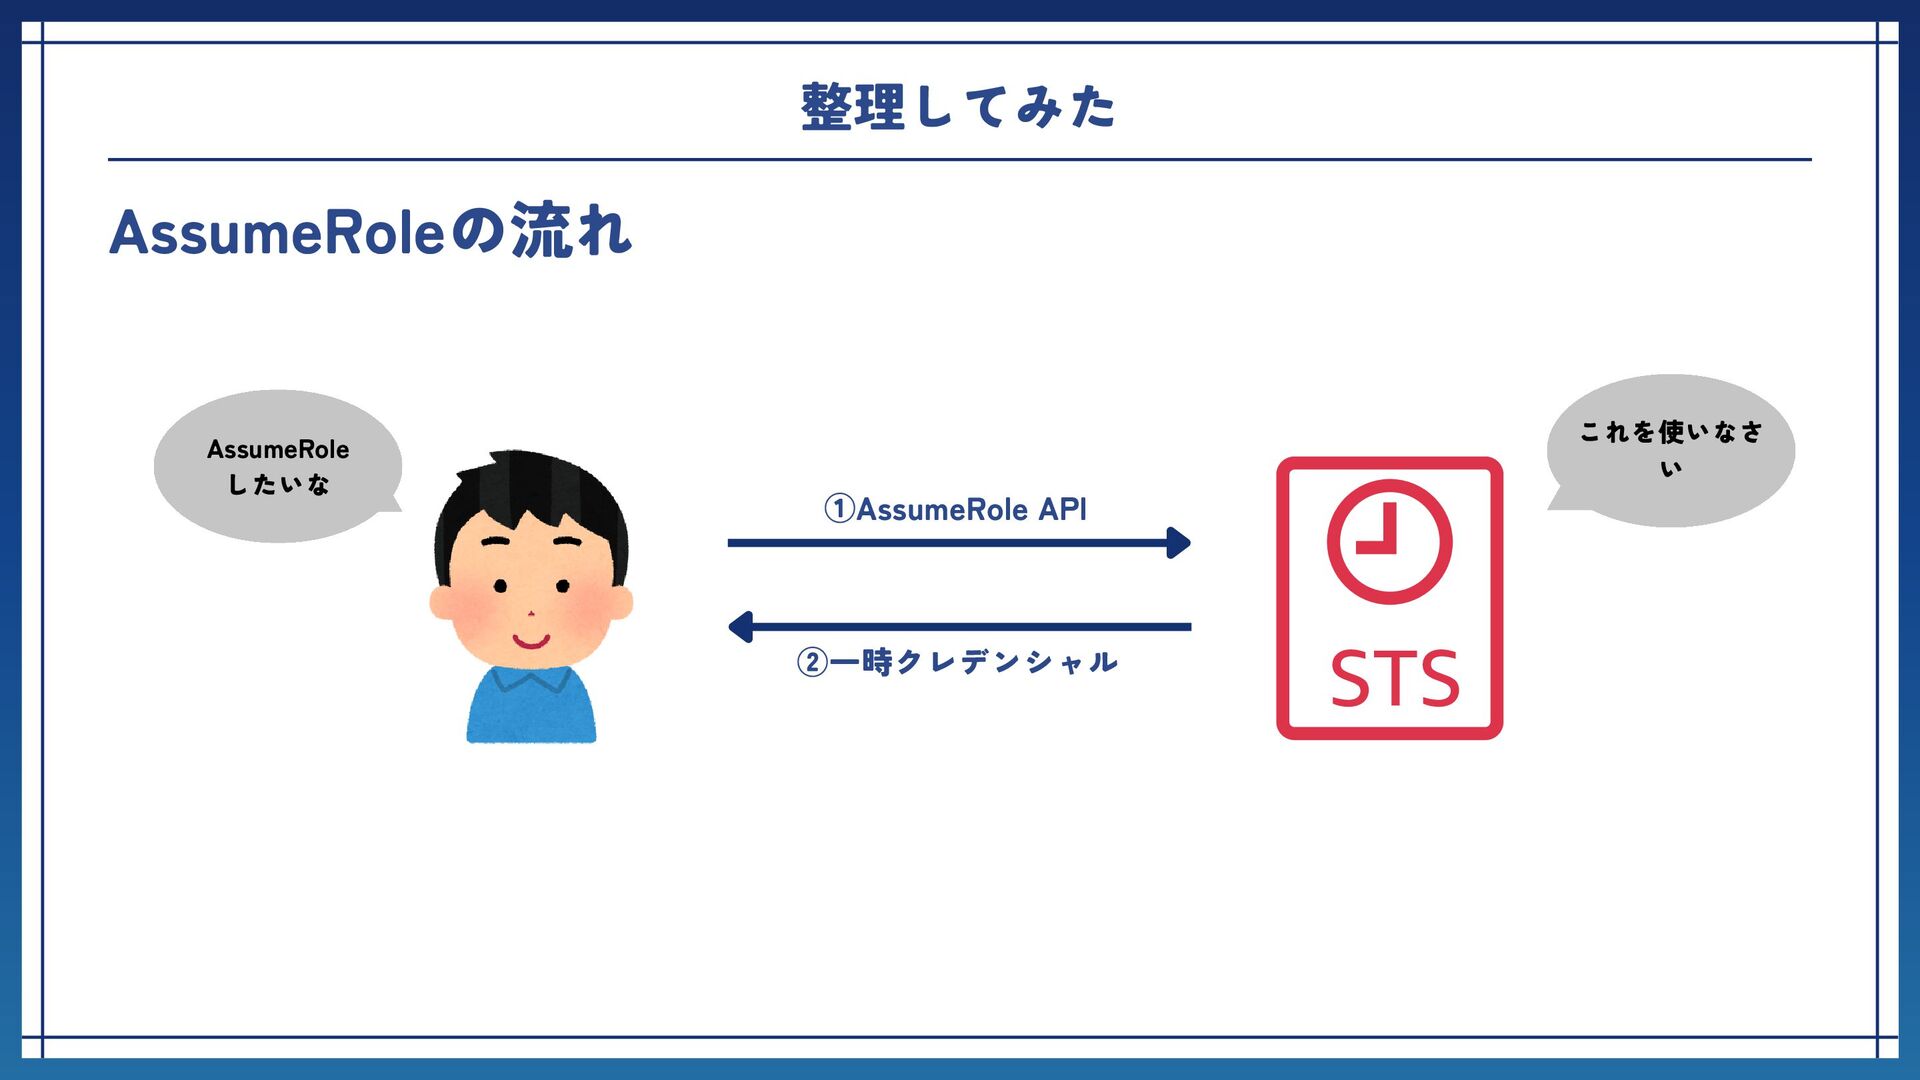
機能の設計と 画面の構成 AssumeRole したいな 整理してみた AssumeRoleの流れ ①AssumeRole API ②一時クレデンシャル これを使いなさ
い
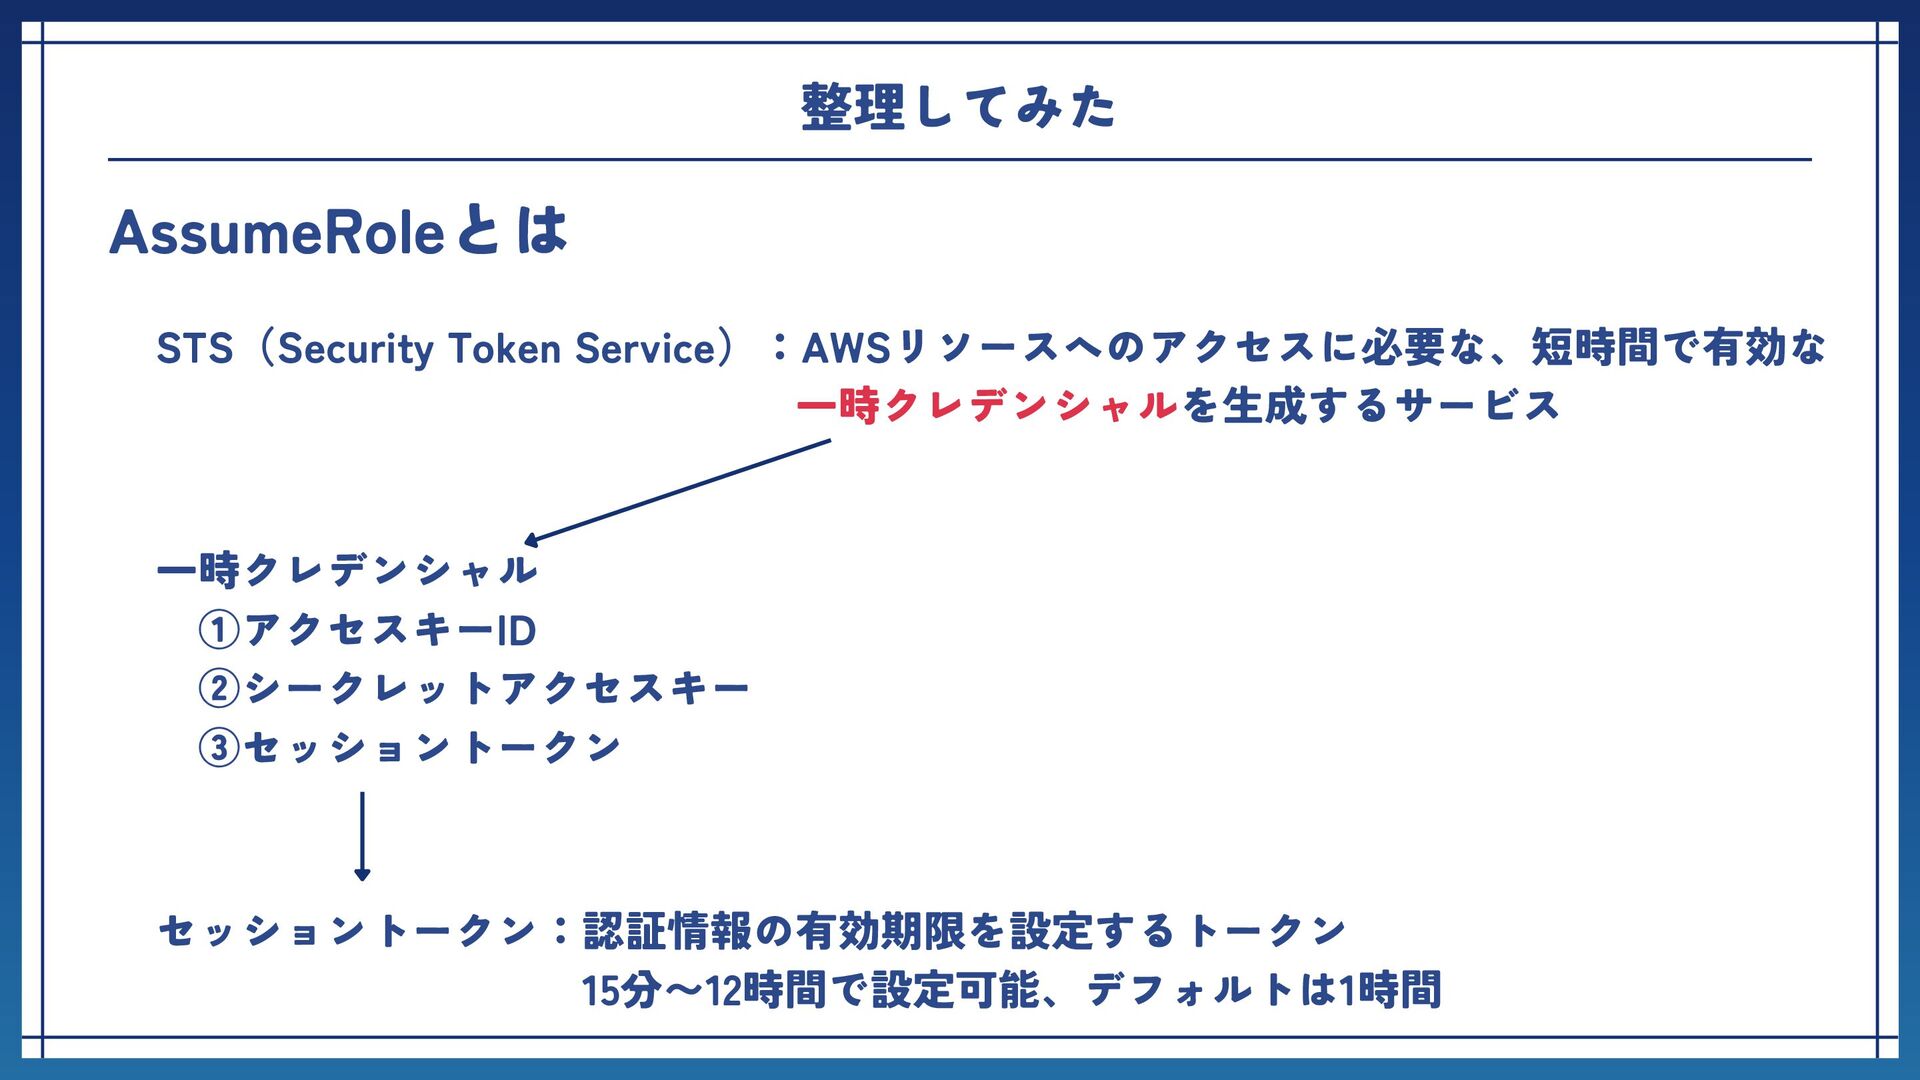
AWSリソースへのアクセスに必要な、短時間で有効な「一時的な認証情報」を生成するサービスAssumeRole:IAMロールを一時的に引き受けること AssumeRole:IAMロールを一時的に引き受けること 機能の設計と 画面の構成 整理してみた AssumeRoleとは STS(Security Token Service):AWSリソースへのアクセスに必要な、短時間で有効な 一時クレデンシャルを生成するサービス
一時クレデンシャル ①アクセスキーID ②シークレットアクセスキー ③セッショントークン セッショントークン:認証情報の有効期限を設定するトークン 15分〜12時間で設定可能、デフォルトは1時間
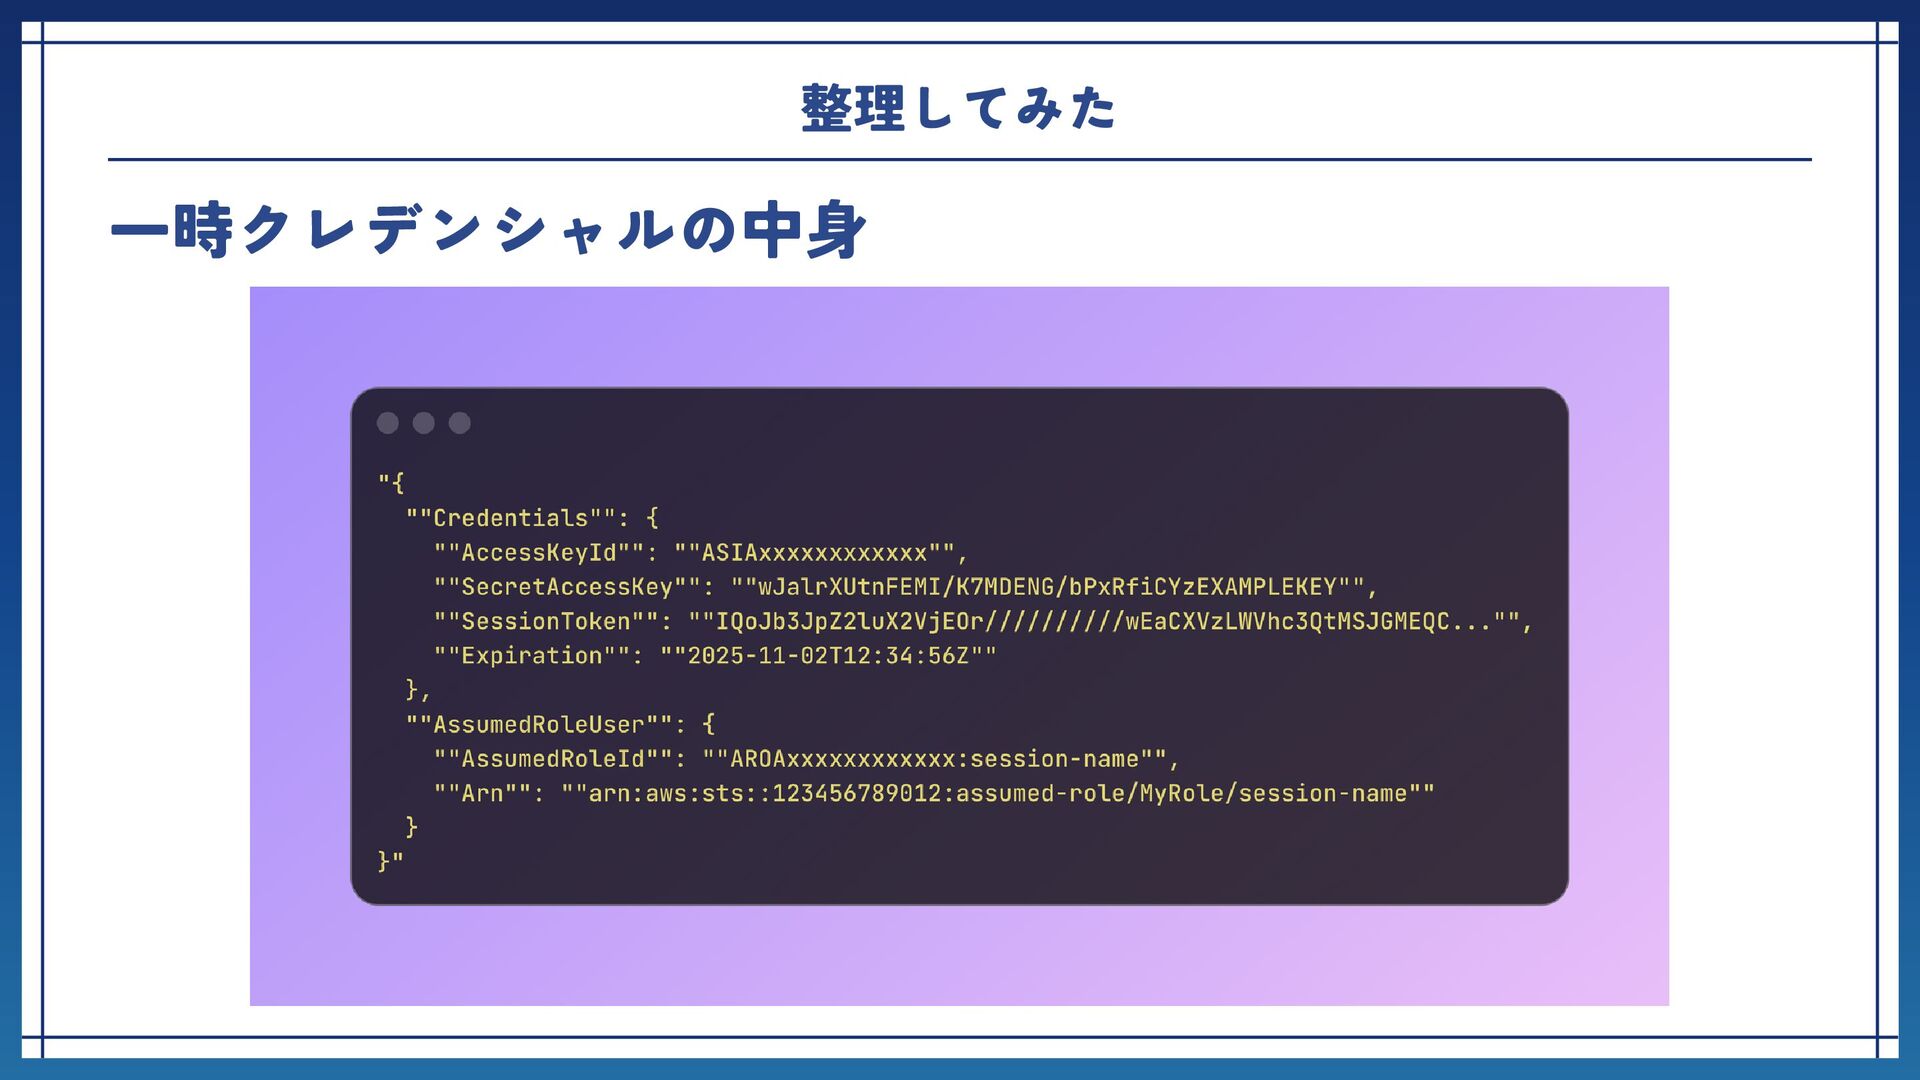
AWSリソースへのアクセスに必要な、短時間で有効な「一時的な認証情報」を生成するサービスAssumeRole:IAMロールを一時的に引き受けること AssumeRole:IAMロールを一時的に引き受けること 機能の設計と 画面の構成 整理してみた 一時クレデンシャルの中身
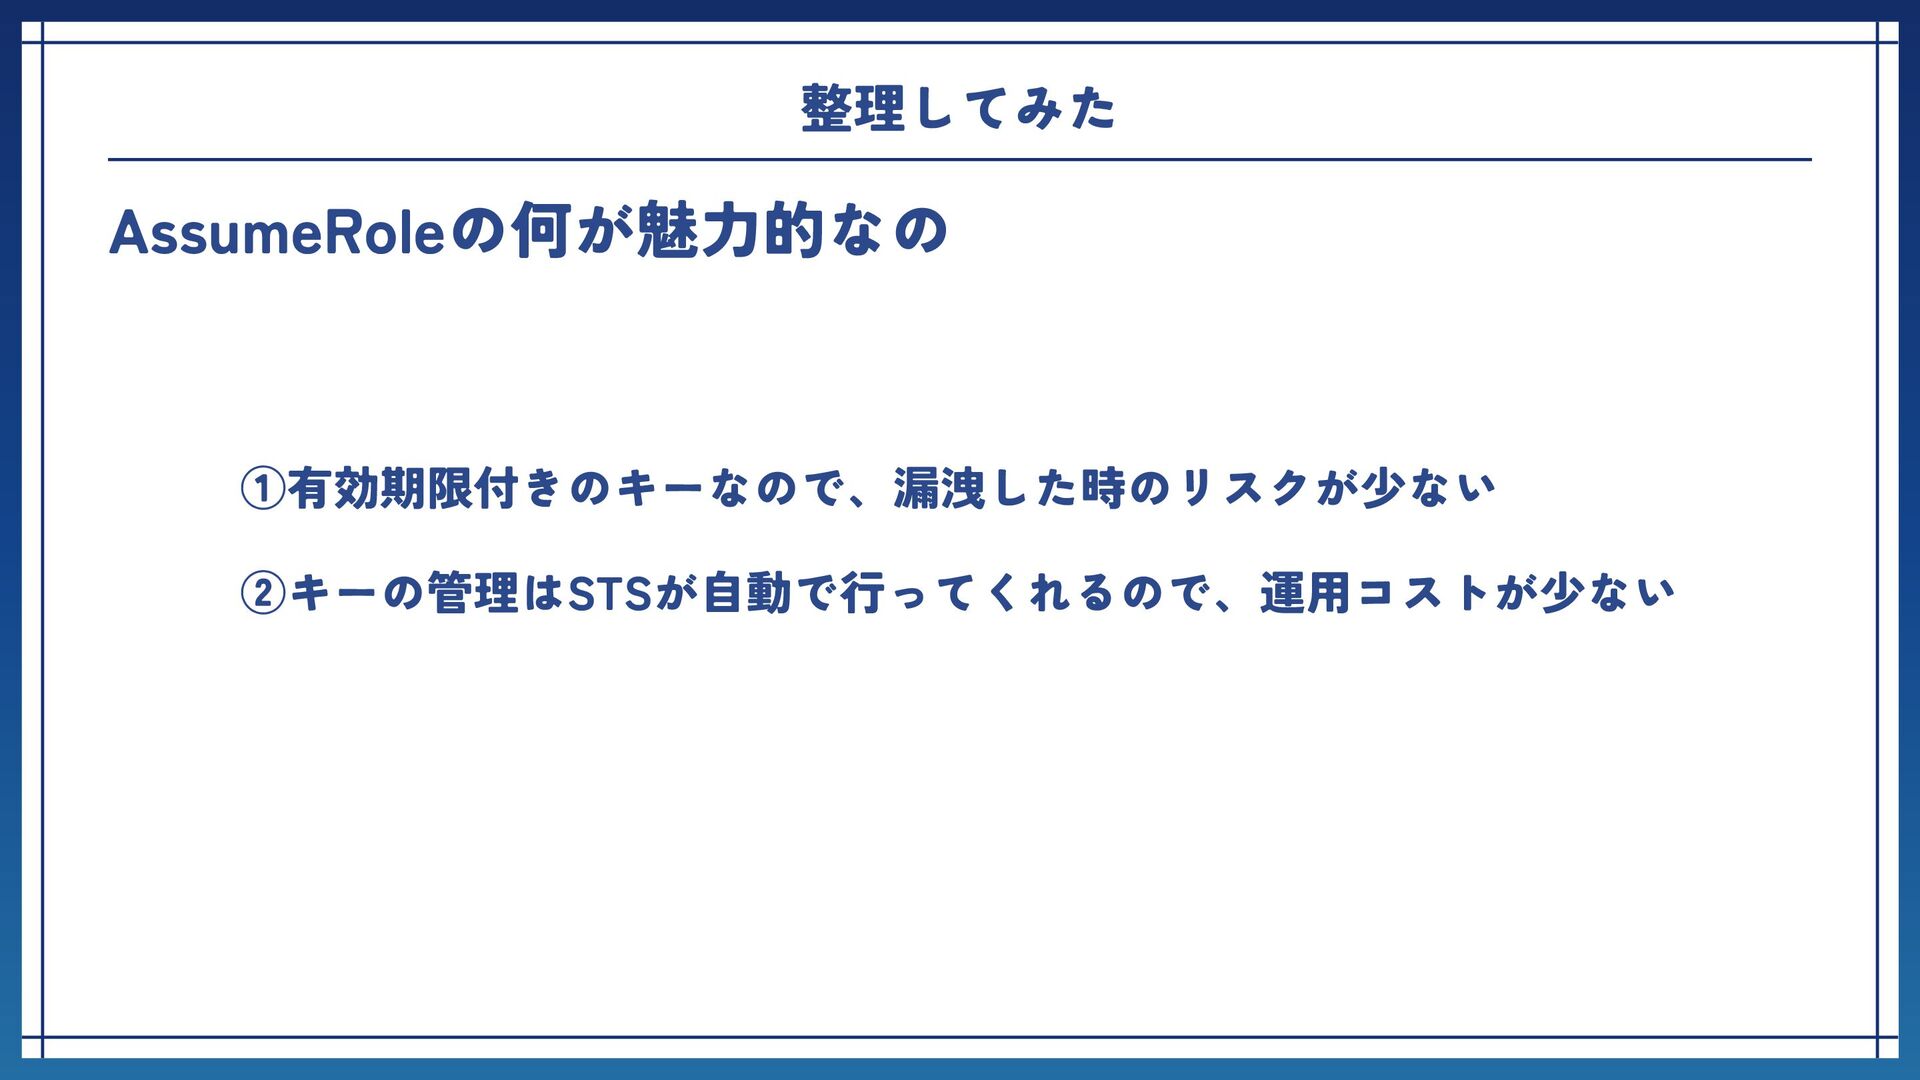
AWSリソースへのアクセスに必要な、短時間で有効な「一時的な認証情報」を生成するサービスAssumeRole:IAMロールを一時的に引き受けること AssumeRole:IAMロールを一時的に引き受けること 機能の設計と 画面の構成 整理してみた AssumeRoleの何が魅力的なの ①有効期限付きのキーなので、漏洩した時のリスクが少ない ②キーの管理はSTSが自動で行ってくれるので、運用コストが少ない
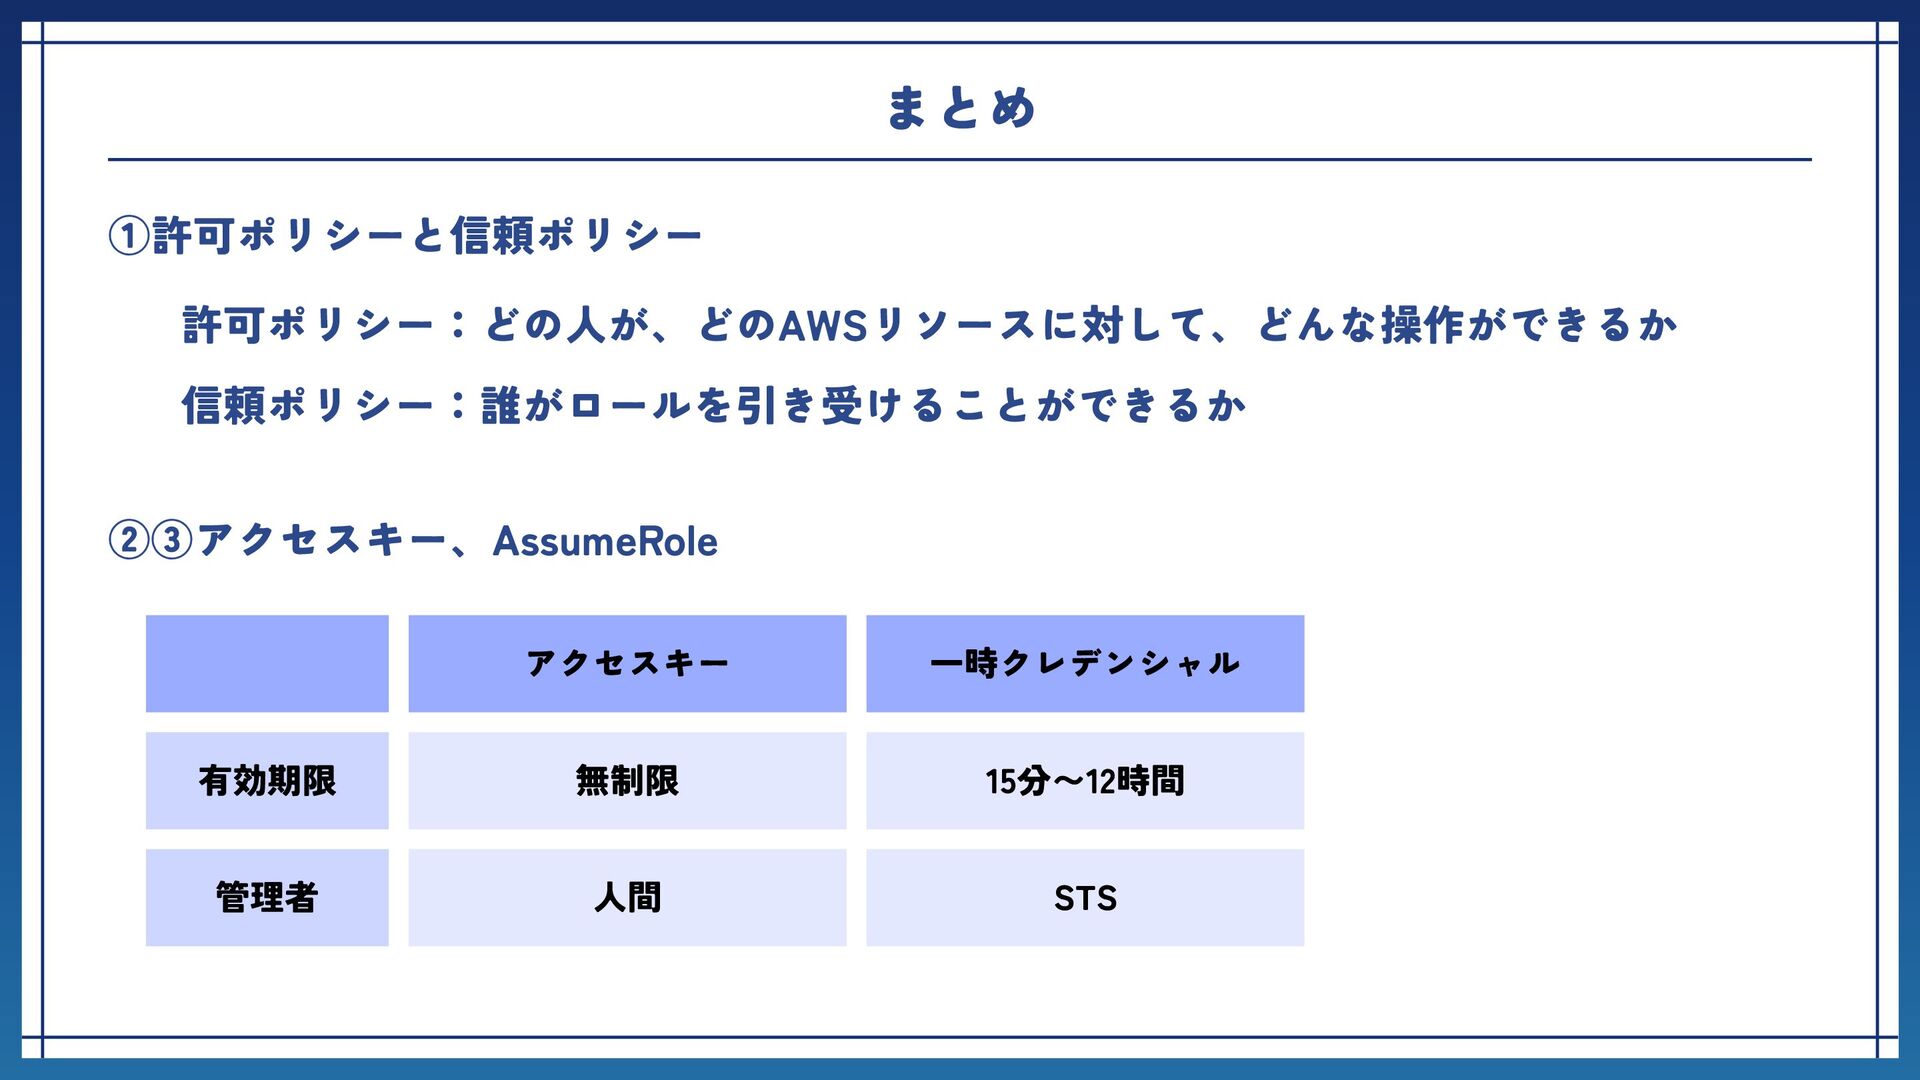
機能の設計と 画面の構成 アクセスキー 一時クレデンシャル 有効期限 無制限 15分〜12時間 管理者 人間 STS
まとめ ①許可ポリシーと信頼ポリシー ②③アクセスキー、AssumeRole 許可ポリシー:どの人が、どのAWSリソースに対して、どんな操作ができるか 信頼ポリシー:誰がロールを引き受けることができるか
機能の設計と 画面の構成 さいごに(告知) Qiita Advent Calendar 2025 「Japan AWS Jr.Champions
2026を志す者達」 https://qiita.com/advent-calendar/2025/to- be-japan-aws-jr-champions
ご清聴ありがとう ございました! 今回のLTについて質問事項、指摘等ありまし たら、ご連絡いただけると幸いです! @hiro_eng_


 hiro_eng_
 agenticsec
 kdubois
 aki_iinuma
 k951286
 moznion
 ktkn1129
 classmethod_kaz
 syarihu
 kinosuke01
 hponka
 hiro_torii
 keio_smilab
 inesmontani
 pauljervisheath
 portentint
 tammyeverts
 hatefulcrawdad
 bcantrill
 minecr
 katarinadahlin
 tmiket
 codingconduct
 panda_program
 danielanewman