Share
Embed
全人類(ほぼ)AWS Organizations の上でAWSを利用している、その世界を知る話
NRIネットコム TECH AND DESIGN STUDY #112 で発表した資料です。
https://nrinetcom.connpass.com/event/404878/
<資料内に載せたリンク>
■クラウドジャーニーの歩み方 (前編)
https://aws.amazon.com/jp/blogs/news/how-to-walk-through-the-cloud-journey-part1/
■Appendix
「AWS FinOps Agent」を「AWS Organizations」環境で最大限活用する話
https://tech.nri-net.com/entry/maximizing_use_of_aws_finops_agent_in_aws_organizations
Hayato Tan
October 03, 2026
Transcript
28 slides
-
全人類(ほぼ)AWS Organizations の上で AWSを利用している、その世界を知る話 NRIネットコム TECH & DESIGN STUDY #112
NRIネットコム株式会社 クラウド事業推進部 丹 勇人 2026年9月30日 -
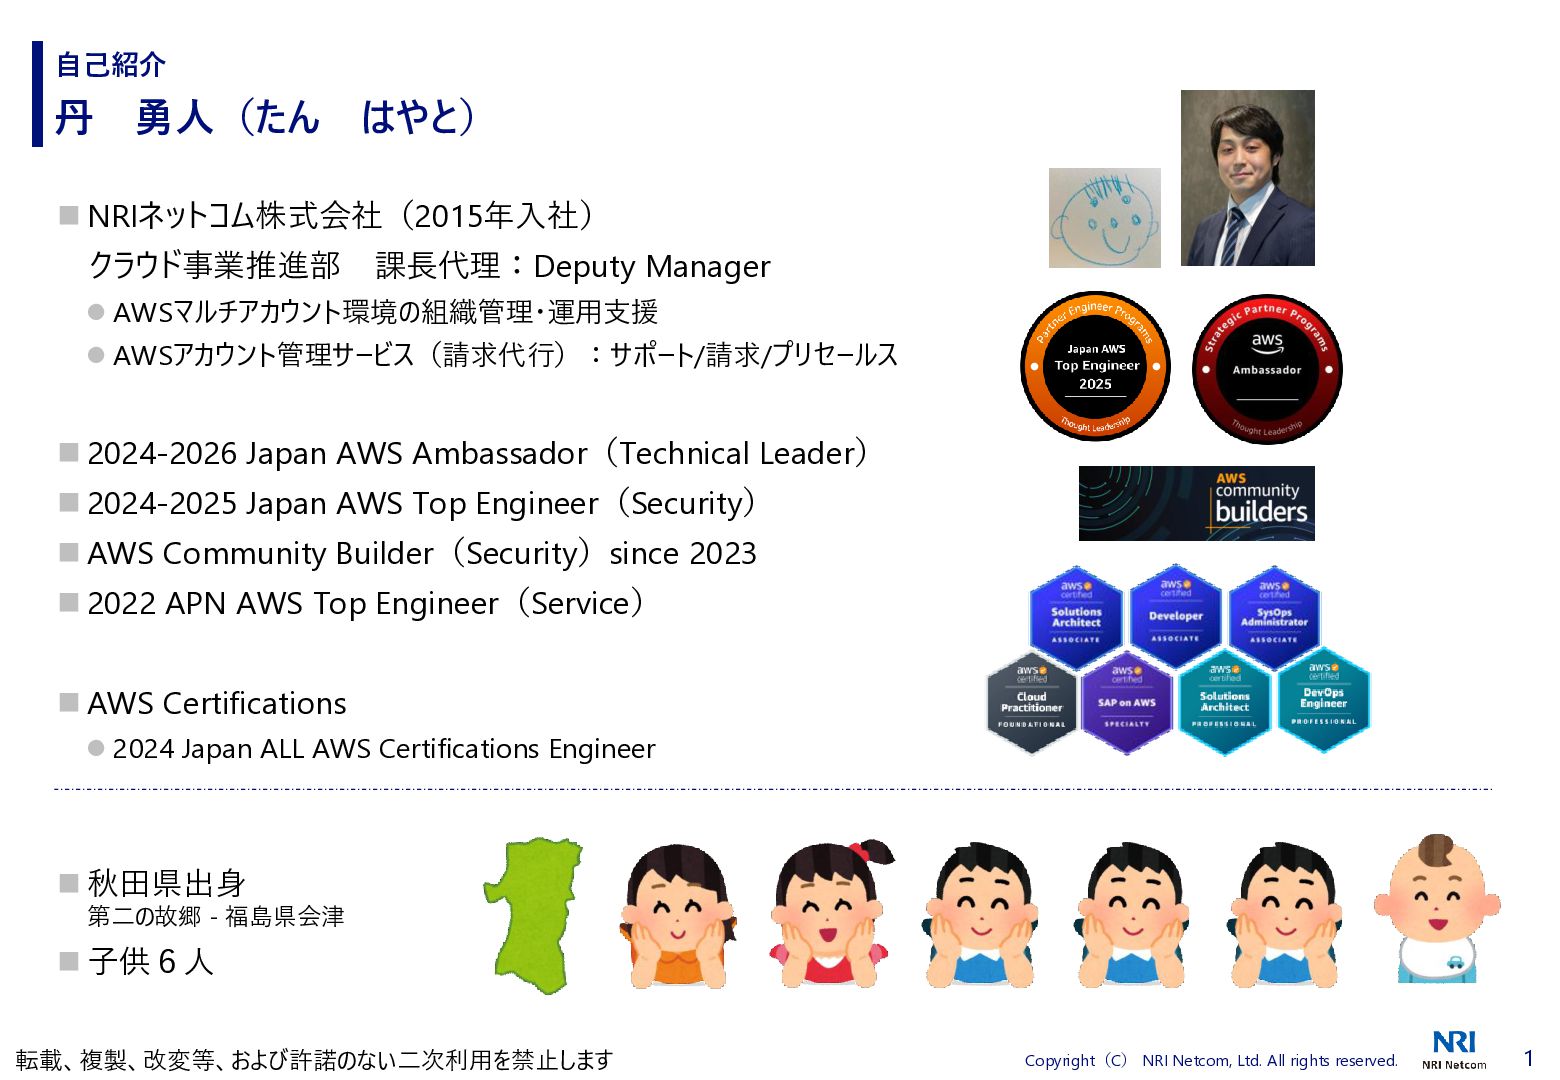
自己紹介 丹 勇人(たん はやと) ◼ NRIネットコム株式会社(2015年入社) クラウド事業推進部 課長代理:Deputy Manager ⚫
AWSマルチアカウント環境の組織管理・運用支援 ⚫ AWSアカウント管理サービス(請求代行):サポート/請求/プリセールス ◼ 2024-2026 Japan AWS Ambassador(Technical Leader) ◼ 2024-2025 Japan AWS Top Engineer(Security) ◼ AWS Community Builder(Security)since 2023 ◼ 2022 APN AWS Top Engineer(Service) ◼ AWS Certifications ⚫ 2024 Japan ALL AWS Certifications Engineer ◼ 秋田県出身 第二の故郷 - 福島県会津 ◼ 子供6人 転載、複製、改変等、および許諾のない二次利用を禁止します Copyright(C) NRI Netcom, Ltd. All rights reserved. 1 -
01 本日の主題 02 全人類(ほぼ)Organizations の上でAWSを利用している時代 03 AWSアカウントは誰がどう管理しているのか 04 エンタープライズ企業のAWSアカウント設計 05
Summary, References & Appendix 転載、複製、改変等、および許諾のない二次利用を禁止します #nncstudy Copyright(C) NRI Netcom, Ltd. All rights reserved. 2 -
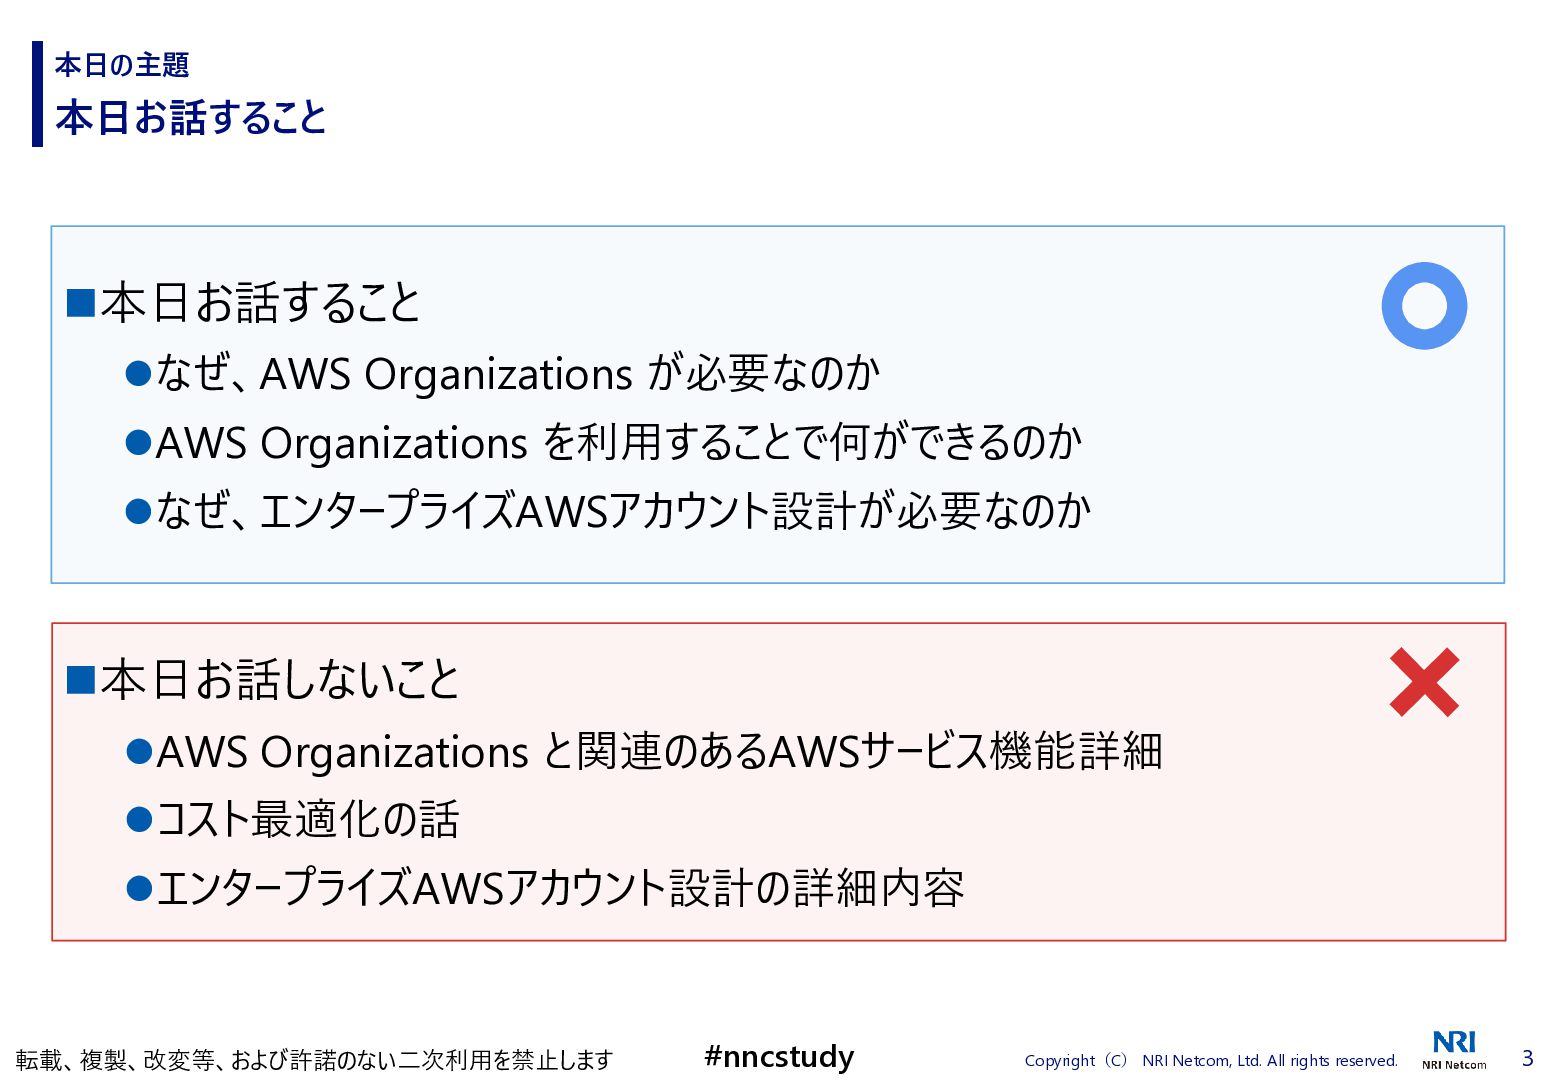
本日の主題 本日お話すること ◼本日お話すること ⚫なぜ、AWS Organizations が必要なのか ⚫AWS Organizations を利用することで何ができるのか ⚫なぜ、エンタープライズAWSアカウント設計が必要なのか
◼本日お話しないこと ⚫AWS Organizations と関連のあるAWSサービス機能詳細 ⚫コスト最適化の話 ⚫エンタープライズAWSアカウント設計の詳細内容 転載、複製、改変等、および許諾のない二次利用を禁止します #nncstudy Copyright(C) NRI Netcom, Ltd. All rights reserved. 3 -
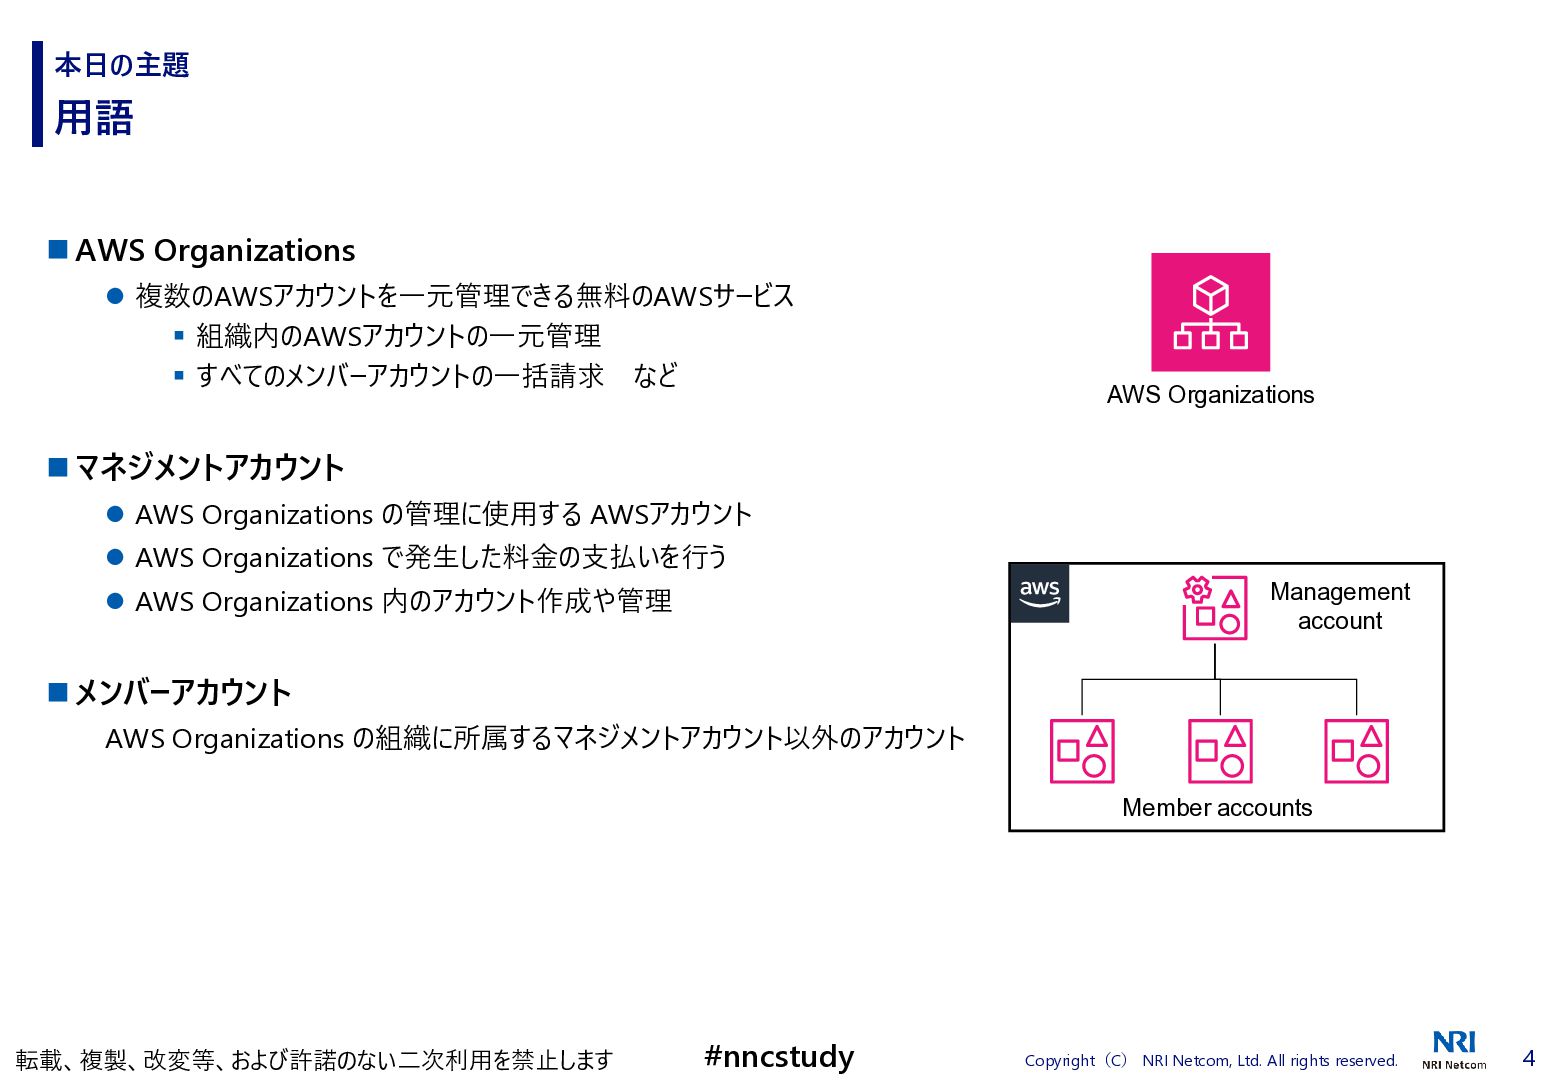
本日の主題 用語 ◼ AWS Organizations ⚫ 複数のAWSアカウントを一元管理できる無料のAWSサービス ▪ 組織内のAWSアカウントの一元管理 ▪
すべてのメンバーアカウントの一括請求 など AWS Organizations ◼ マネジメントアカウント ⚫ AWS Organizations の管理に使用する AWSアカウント ⚫ AWS Organizations で発生した料金の支払いを行う Management account ⚫ AWS Organizations 内のアカウント作成や管理 ◼ メンバーアカウント AWS Organizations の組織に所属するマネジメントアカウント以外のアカウント Member accounts 転載、複製、改変等、および許諾のない二次利用を禁止します #nncstudy Copyright(C) NRI Netcom, Ltd. All rights reserved. 4 -
01 本日の主題 02 全人類(ほぼ)Organizations の上でAWSを利用している時代 03 AWSアカウントは誰がどう管理しているのか 04 エンタープライズ企業のAWSアカウント設計 05
Summary, References & Appendix 転載、複製、改変等、および許諾のない二次利用を禁止します #nncstudy Copyright(C) NRI Netcom, Ltd. All rights reserved. 5 -
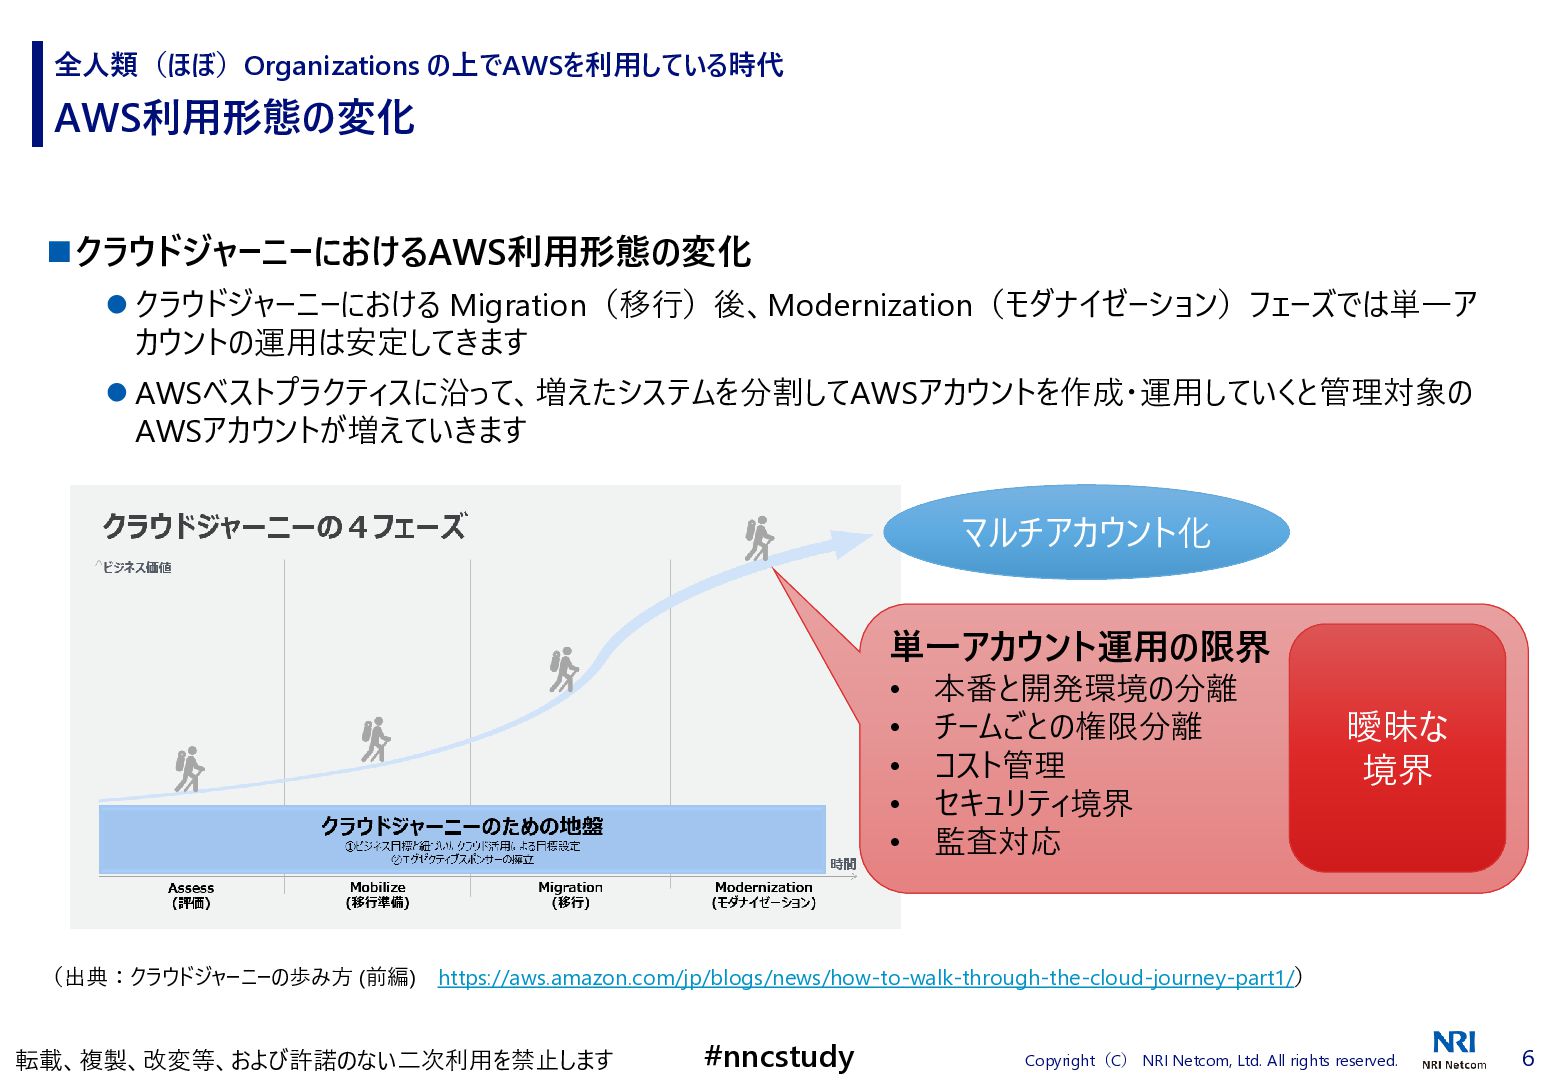
全人類(ほぼ)Organizations の上でAWSを利用している時代 AWS利用形態の変化 ◼クラウドジャーニーにおけるAWS利用形態の変化 ⚫ クラウドジャーニーにおける Migration(移行)後、Modernization(モダナイゼーション)フェーズでは単一ア カウントの運用は安定してきます ⚫ AWSベストプラクティスに沿って、増えたシステムを分割してAWSアカウントを作成・運用していくと管理対象の
AWSアカウントが増えていきます マルチアカウント化 単一アカウント運用の限界 • • • • • 本番と開発環境の分離 チームごとの権限分離 コスト管理 セキュリティ境界 監査対応 曖昧な 境界 (出典:クラウドジャーニーの歩み方 (前編) https://aws.amazon.com/jp/blogs/news/how-to-walk-through-the-cloud-journey-part1/) 転載、複製、改変等、および許諾のない二次利用を禁止します #nncstudy Copyright(C) NRI Netcom, Ltd. All rights reserved. 6 -
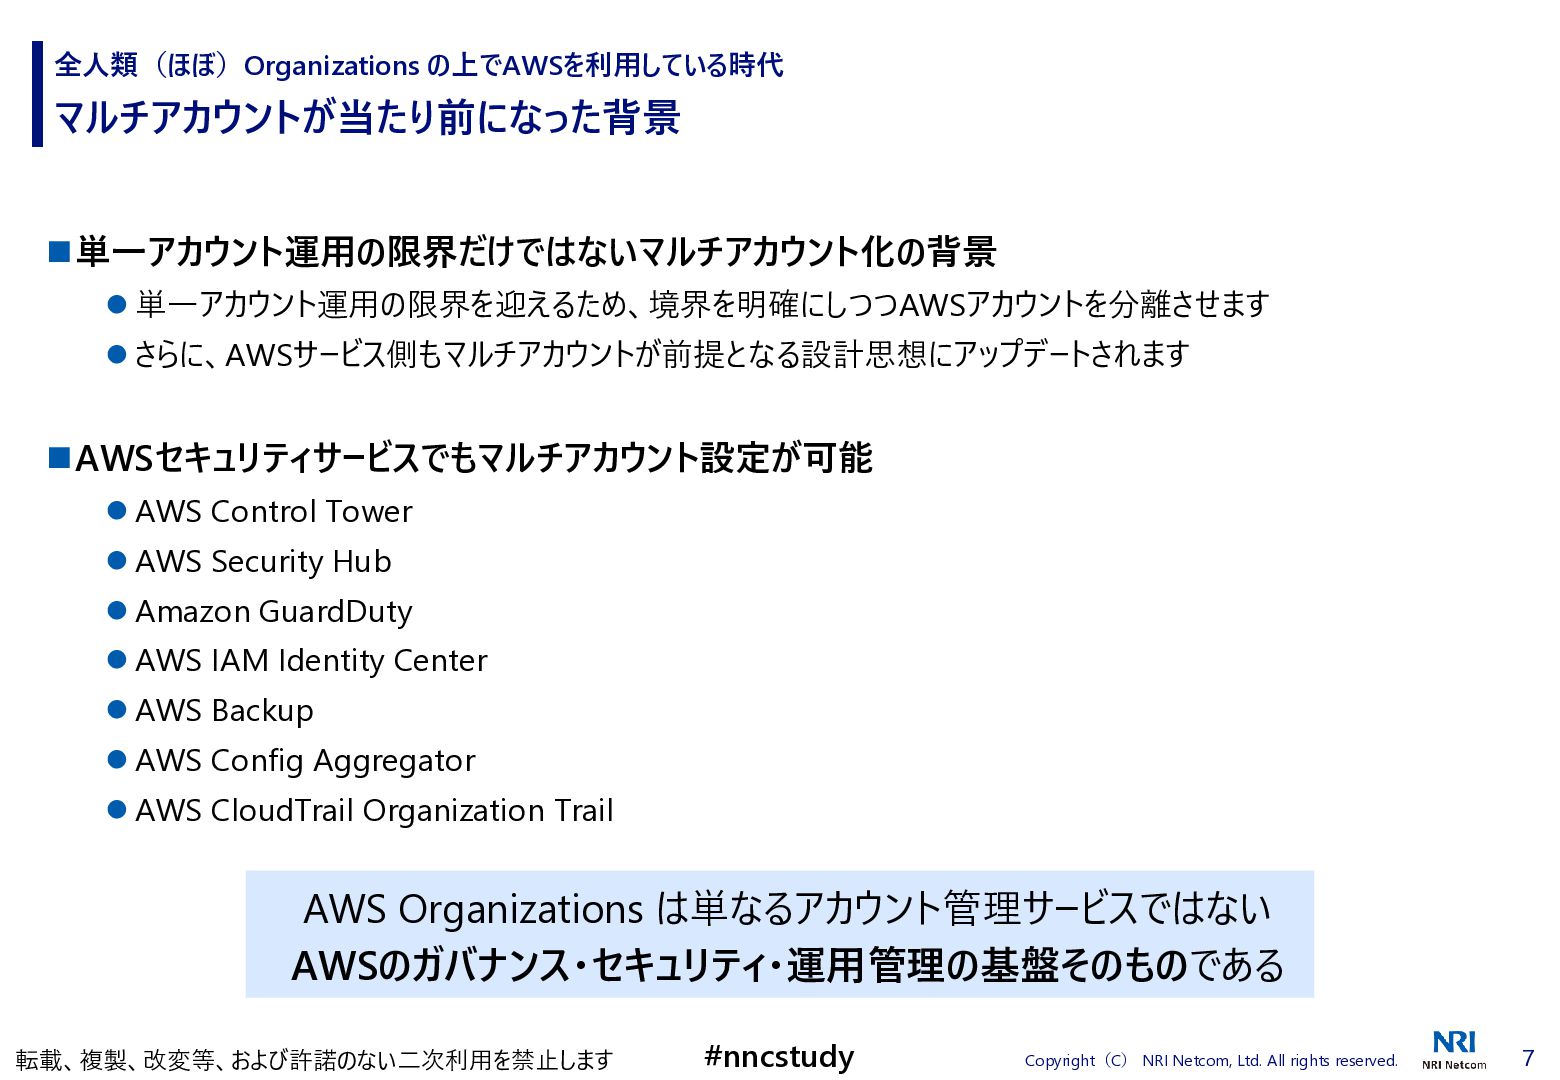
全人類(ほぼ)Organizations の上でAWSを利用している時代 マルチアカウントが当たり前になった背景 ◼単一アカウント運用の限界だけではないマルチアカウント化の背景 ⚫ 単一アカウント運用の限界を迎えるため、境界を明確にしつつAWSアカウントを分離させます ⚫ さらに、AWSサービス側もマルチアカウントが前提となる設計思想にアップデートされます ◼AWSセキュリティサービスでもマルチアカウント設定が可能 ⚫
AWS Control Tower ⚫ AWS Security Hub ⚫ Amazon GuardDuty ⚫ AWS IAM Identity Center ⚫ AWS Backup ⚫ AWS Config Aggregator ⚫ AWS CloudTrail Organization Trail AWS Organizations は単なるアカウント管理サービスではない AWSのガバナンス・セキュリティ・運用管理の基盤そのものである 転載、複製、改変等、および許諾のない二次利用を禁止します #nncstudy Copyright(C) NRI Netcom, Ltd. All rights reserved. 7 -
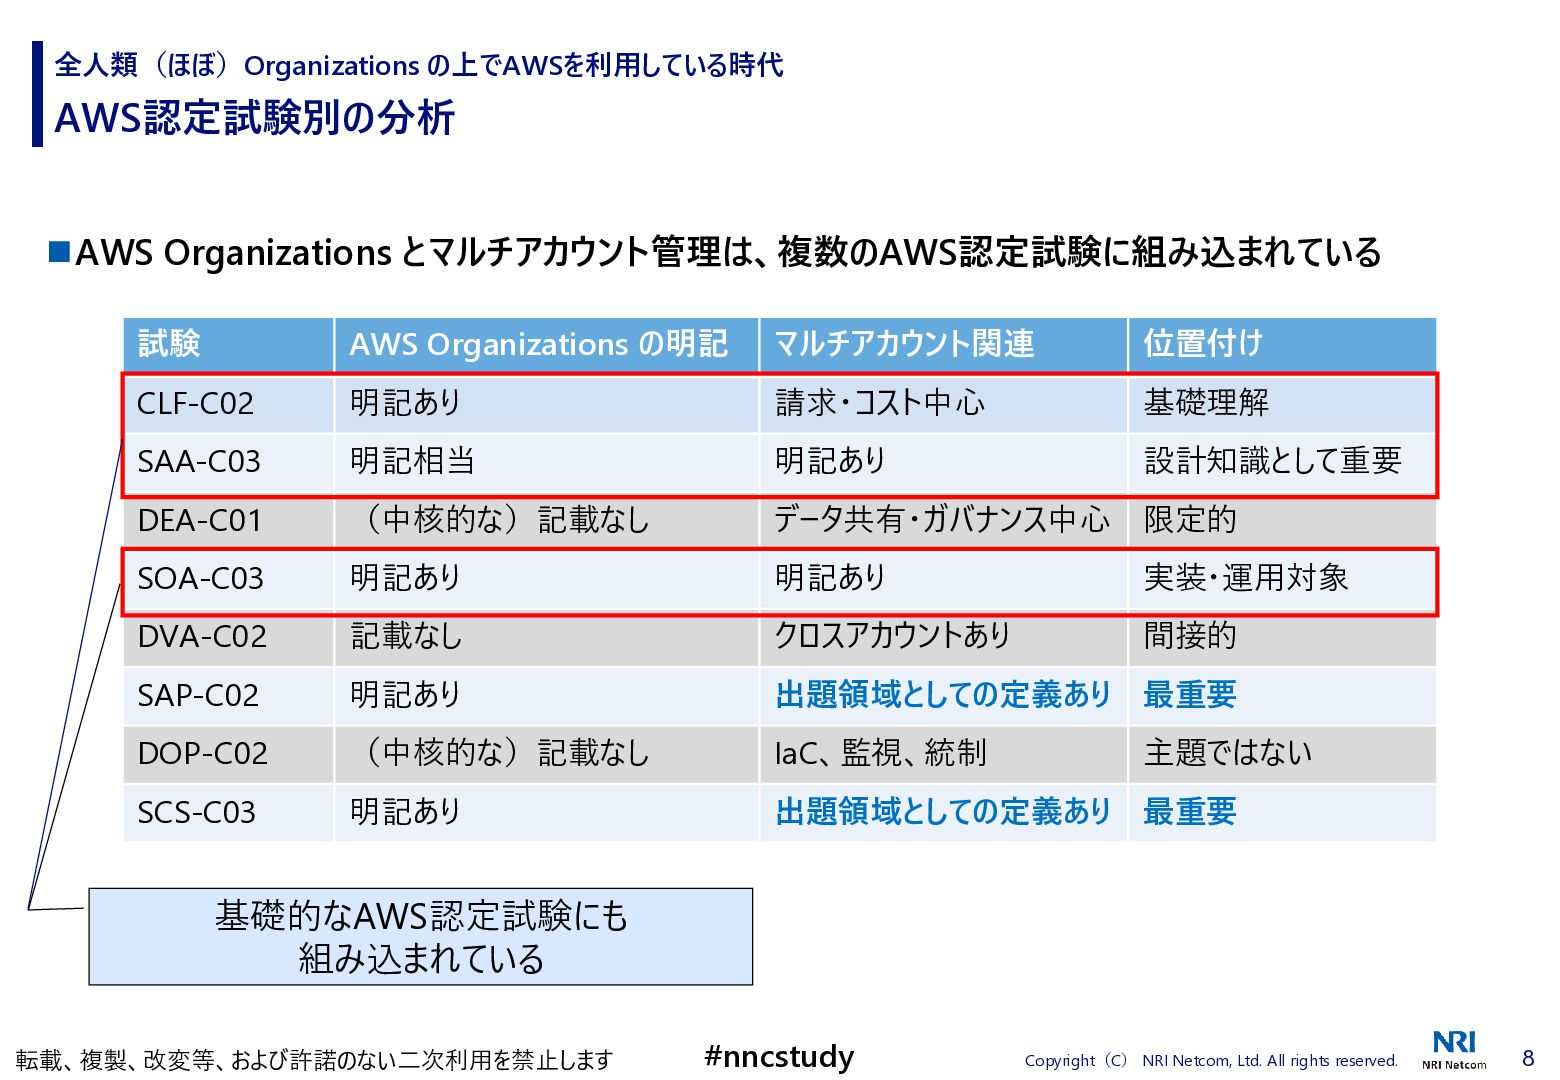
全人類(ほぼ)Organizations の上でAWSを利用している時代 AWS認定試験別の分析 ◼AWS Organizations とマルチアカウント管理は、複数のAWS認定試験に組み込まれている 試験 AWS Organizations の明記
マルチアカウント関連 位置付け CLF-C02 明記あり 請求・コスト中心 基礎理解 SAA-C03 明記相当 明記あり 設計知識として重要 DEA-C01 (中核的な)記載なし データ共有・ガバナンス中心 限定的 SOA-C03 明記あり 明記あり 実装・運用対象 DVA-C02 記載なし クロスアカウントあり 間接的 SAP-C02 明記あり 出題領域としての定義あり 最重要 DOP-C02 (中核的な)記載なし IaC、監視、統制 SCS-C03 明記あり 出題領域としての定義あり 最重要 主題ではない 基礎的なAWS認定試験にも 組み込まれている 転載、複製、改変等、および許諾のない二次利用を禁止します #nncstudy Copyright(C) NRI Netcom, Ltd. All rights reserved. 8 -
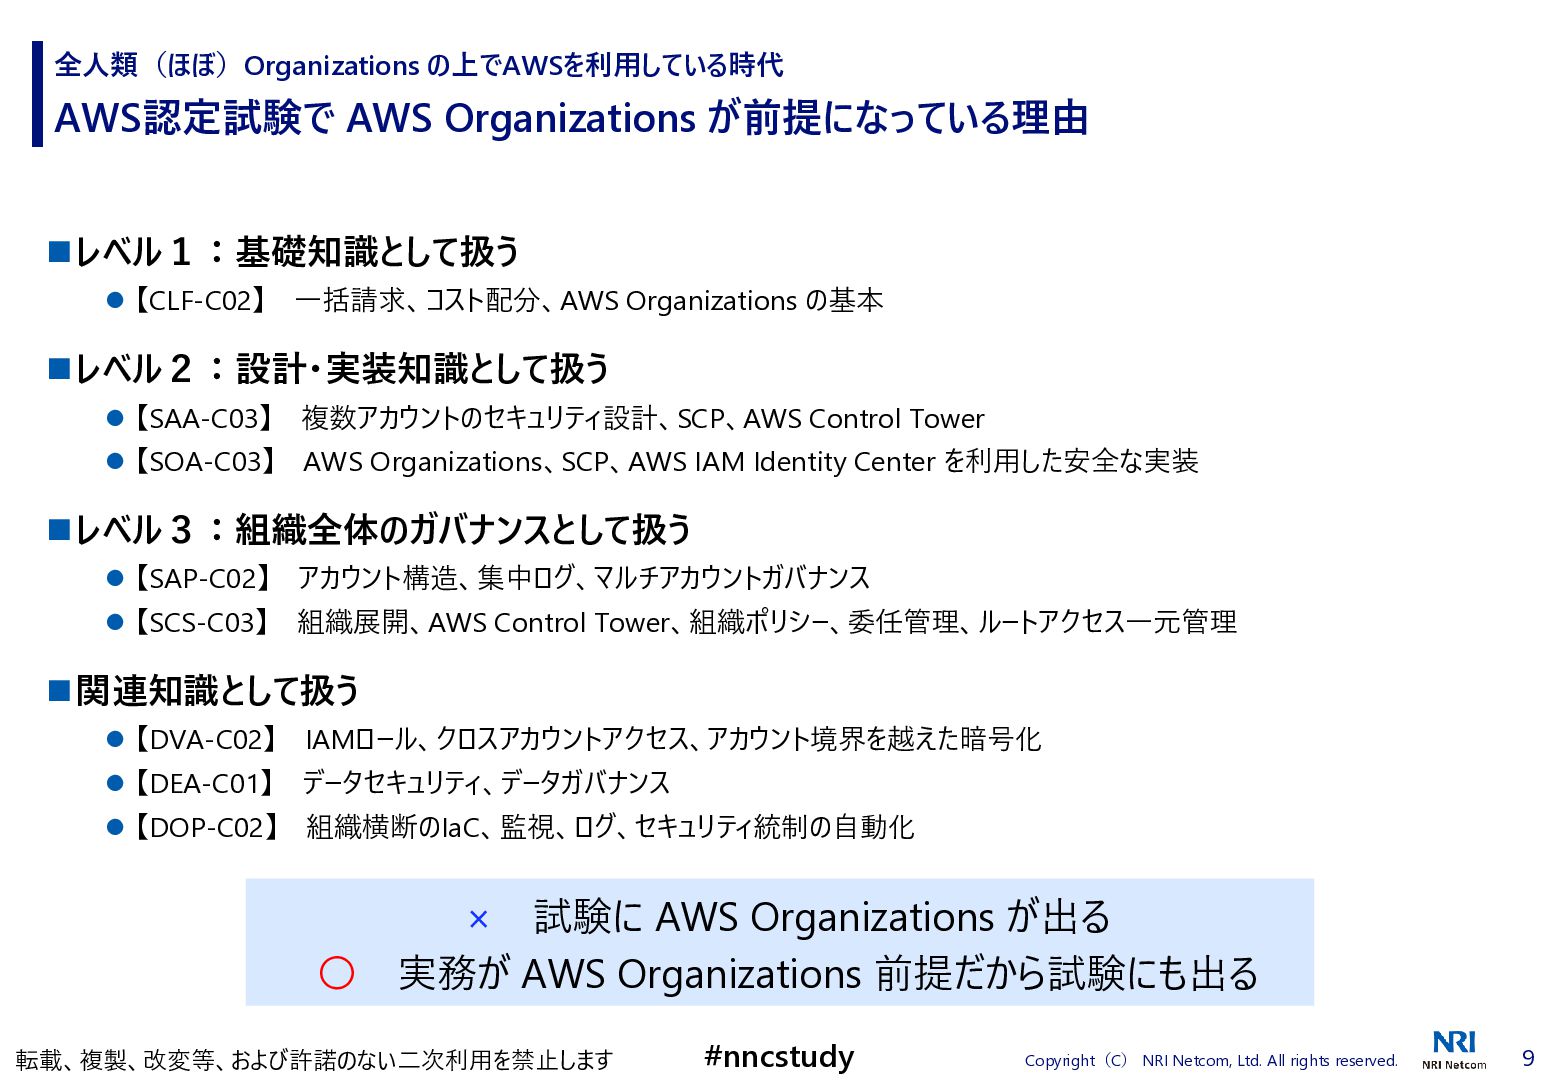
全人類(ほぼ)Organizations の上でAWSを利用している時代 AWS認定試験で AWS Organizations が前提になっている理由 ◼レベル1:基礎知識として扱う ⚫ 【CLF-C02】 一括請求、コスト配分、AWS
Organizations の基本 ◼レベル2:設計・実装知識として扱う ⚫ 【SAA-C03】 複数アカウントのセキュリティ設計、SCP、AWS Control Tower ⚫ 【SOA-C03】 AWS Organizations、SCP、AWS IAM Identity Center を利用した安全な実装 ◼レベル3:組織全体のガバナンスとして扱う ⚫ 【SAP-C02】 アカウント構造、集中ログ、マルチアカウントガバナンス ⚫ 【SCS-C03】 組織展開、AWS Control Tower、組織ポリシー、委任管理、ルートアクセス一元管理 ◼関連知識として扱う ⚫ 【DVA-C02】 IAMロール、クロスアカウントアクセス、アカウント境界を越えた暗号化 ⚫ 【DEA-C01】 データセキュリティ、データガバナンス ⚫ 【DOP-C02】 組織横断のIaC、監視、ログ、セキュリティ統制の自動化 × 試験に AWS Organizations が出る 〇 実務が AWS Organizations 前提だから試験にも出る 転載、複製、改変等、および許諾のない二次利用を禁止します #nncstudy Copyright(C) NRI Netcom, Ltd. All rights reserved. 9 -
01 本日の主題 02 全人類(ほぼ)Organizations の上でAWSを利用している時代 03 AWSアカウントは誰がどう管理しているのか 04 エンタープライズ企業のAWSアカウント設計 05
Summary, References & Appendix 転載、複製、改変等、および許諾のない二次利用を禁止します #nncstudy Copyright(C) NRI Netcom, Ltd. All rights reserved. 10 -
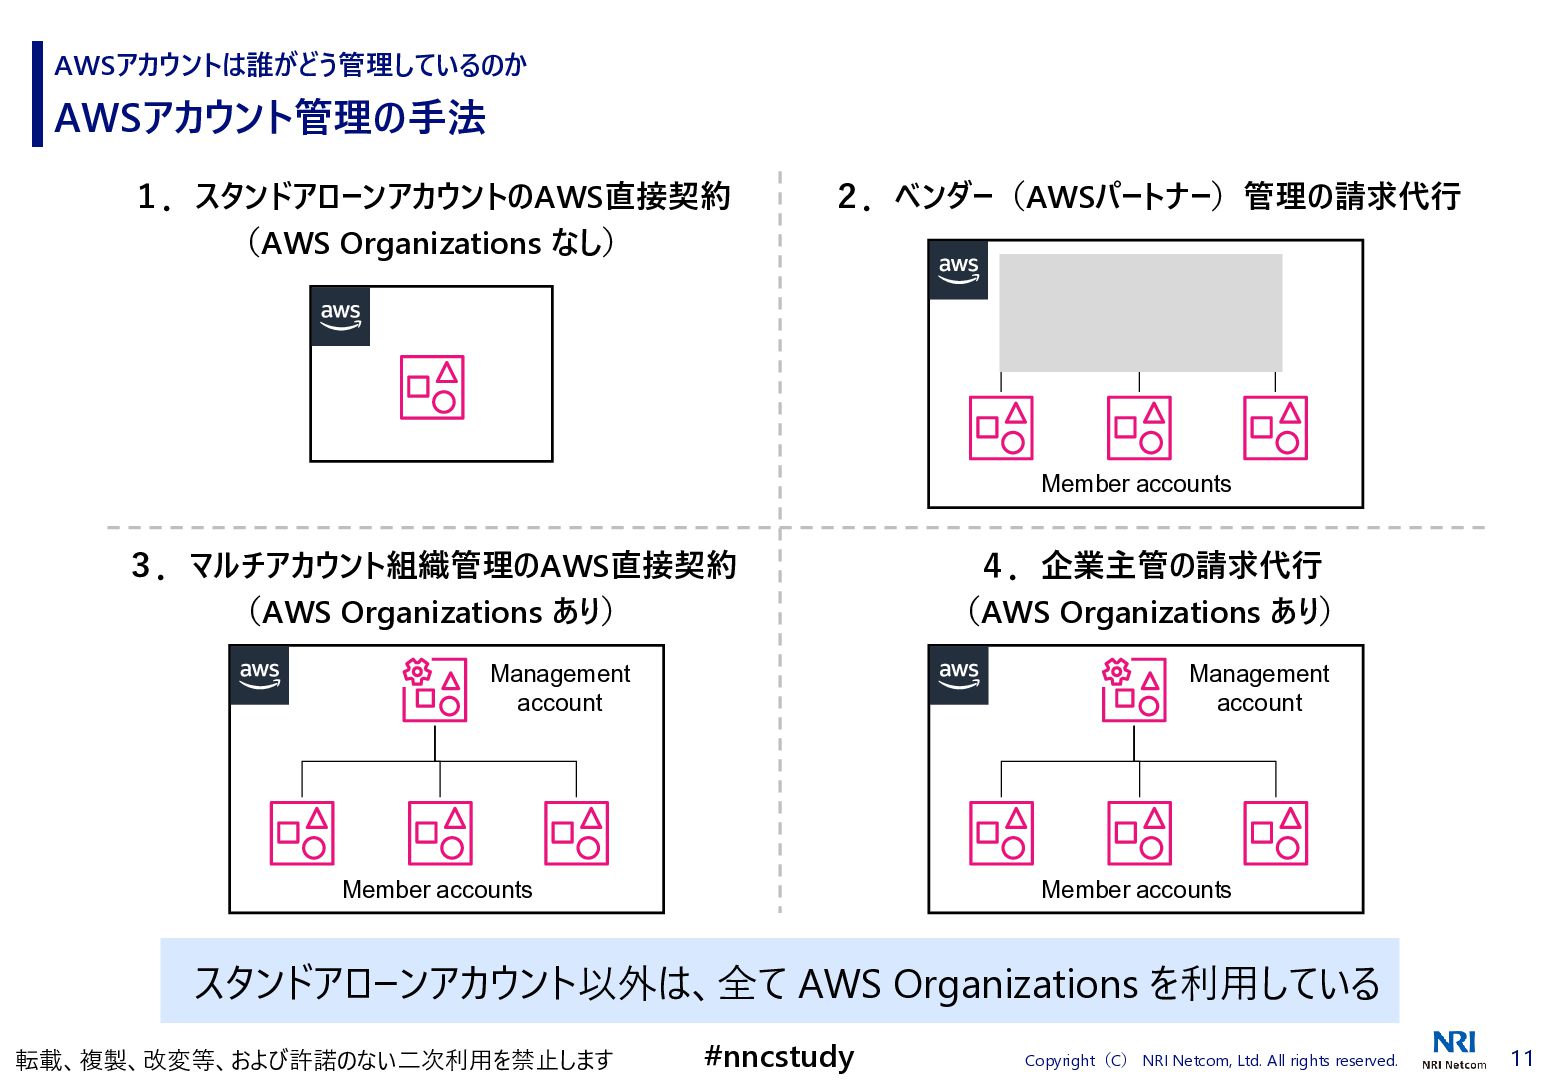
AWSアカウントは誰がどう管理しているのか AWSアカウント管理の手法 1.スタンドアローンアカウントのAWS直接契約 (AWS Organizations なし) 2.ベンダー(AWSパートナー)管理の請求代行 Member accounts 3.マルチアカウント組織管理のAWS直接契約
(AWS Organizations あり) Management account 4.企業主管の請求代行 (AWS Organizations あり) Management account Member accounts Member accounts スタンドアローンアカウント以外は、全て AWS Organizations を利用している 転載、複製、改変等、および許諾のない二次利用を禁止します #nncstudy Copyright(C) NRI Netcom, Ltd. All rights reserved. 11 -
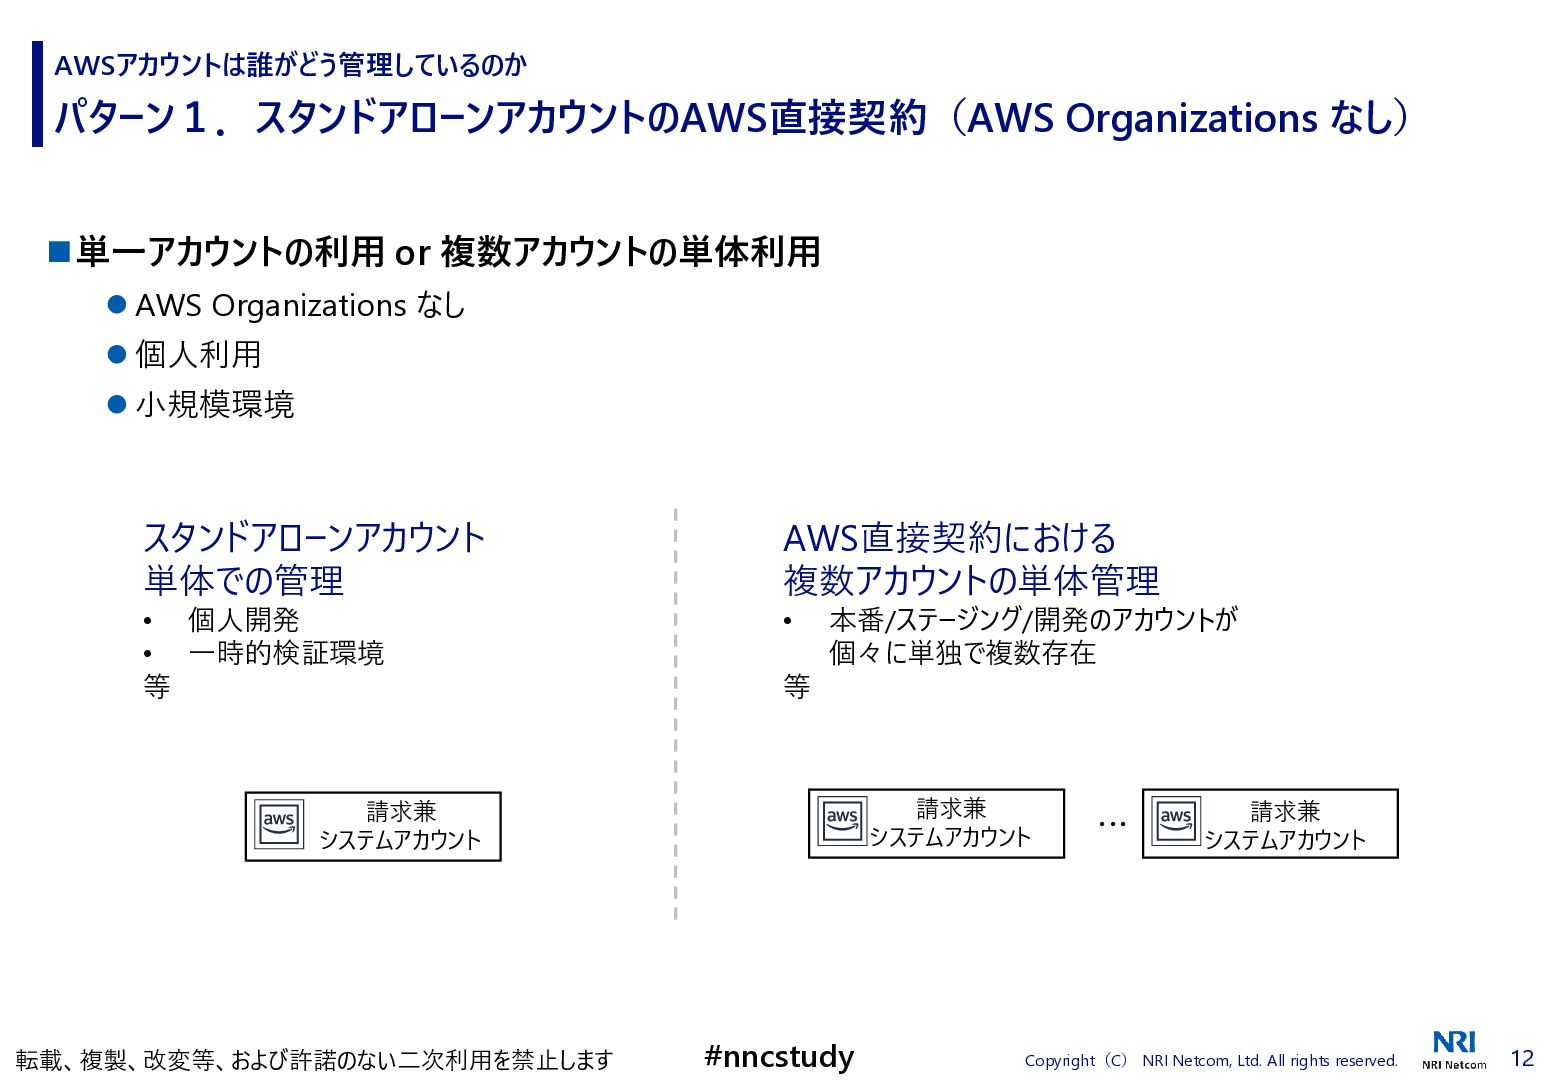
AWSアカウントは誰がどう管理しているのか パターン1.スタンドアローンアカウントのAWS直接契約(AWS Organizations なし) ◼単一アカウントの利用 or 複数アカウントの単体利用 ⚫ AWS Organizations
なし ⚫ 個人利用 ⚫ 小規模環境 スタンドアローンアカウント 単体での管理 • 個人開発 • 一時的検証環境 等 AWS直接契約における 複数アカウントの単体管理 • 等 本番/ステージング/開発のアカウントが 個々に単独で複数存在 請求兼 システムアカウント 請求兼 システムアカウント 転載、複製、改変等、および許諾のない二次利用を禁止します #nncstudy ・・・ 請求兼 システムアカウント Copyright(C) NRI Netcom, Ltd. All rights reserved. 12 -
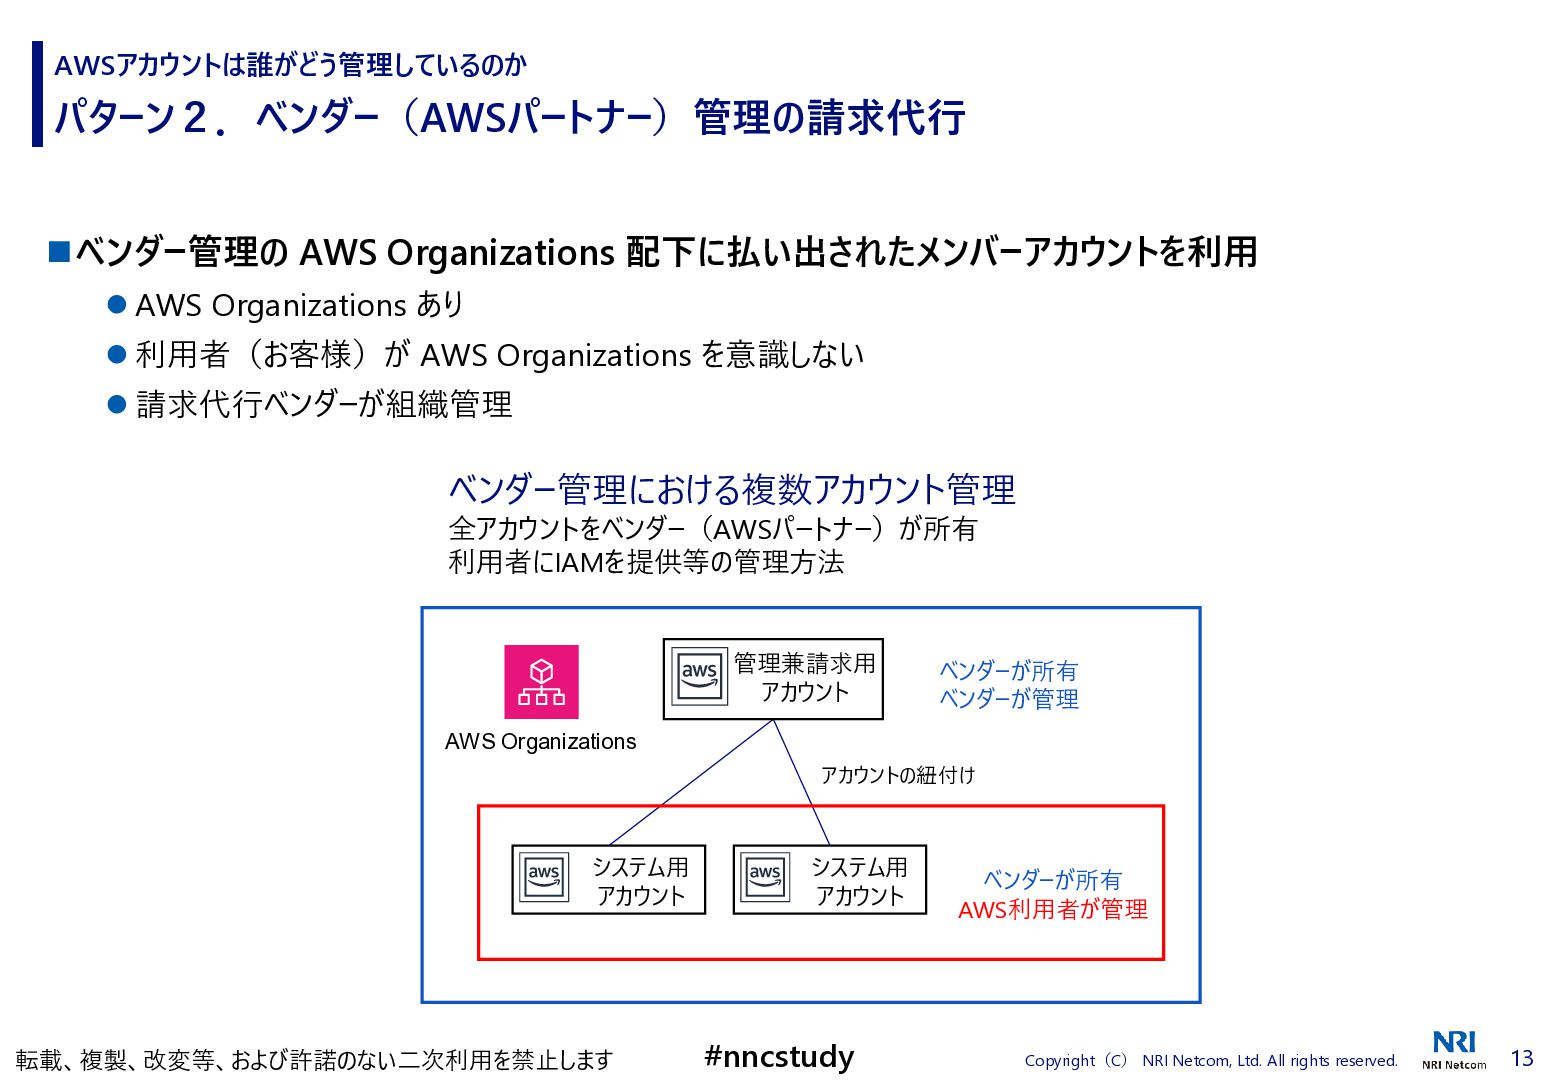
AWSアカウントは誰がどう管理しているのか パターン2.ベンダー(AWSパートナー)管理の請求代行 ◼ベンダー管理の AWS Organizations 配下に払い出されたメンバーアカウントを利用 ⚫ AWS Organizations あり
⚫ 利用者(お客様)が AWS Organizations を意識しない ⚫ 請求代行ベンダーが組織管理 ベンダー管理における複数アカウント管理 全アカウントをベンダー(AWSパートナー)が所有 利用者にIAMを提供等の管理方法 管理兼請求用 アカウント ベンダーが所有 ベンダーが管理 AWS Organizations アカウントの紐付け システム用 アカウント 転載、複製、改変等、および許諾のない二次利用を禁止します システム用 アカウント #nncstudy ベンダーが所有 AWS利用者が管理 Copyright(C) NRI Netcom, Ltd. All rights reserved. 13 -
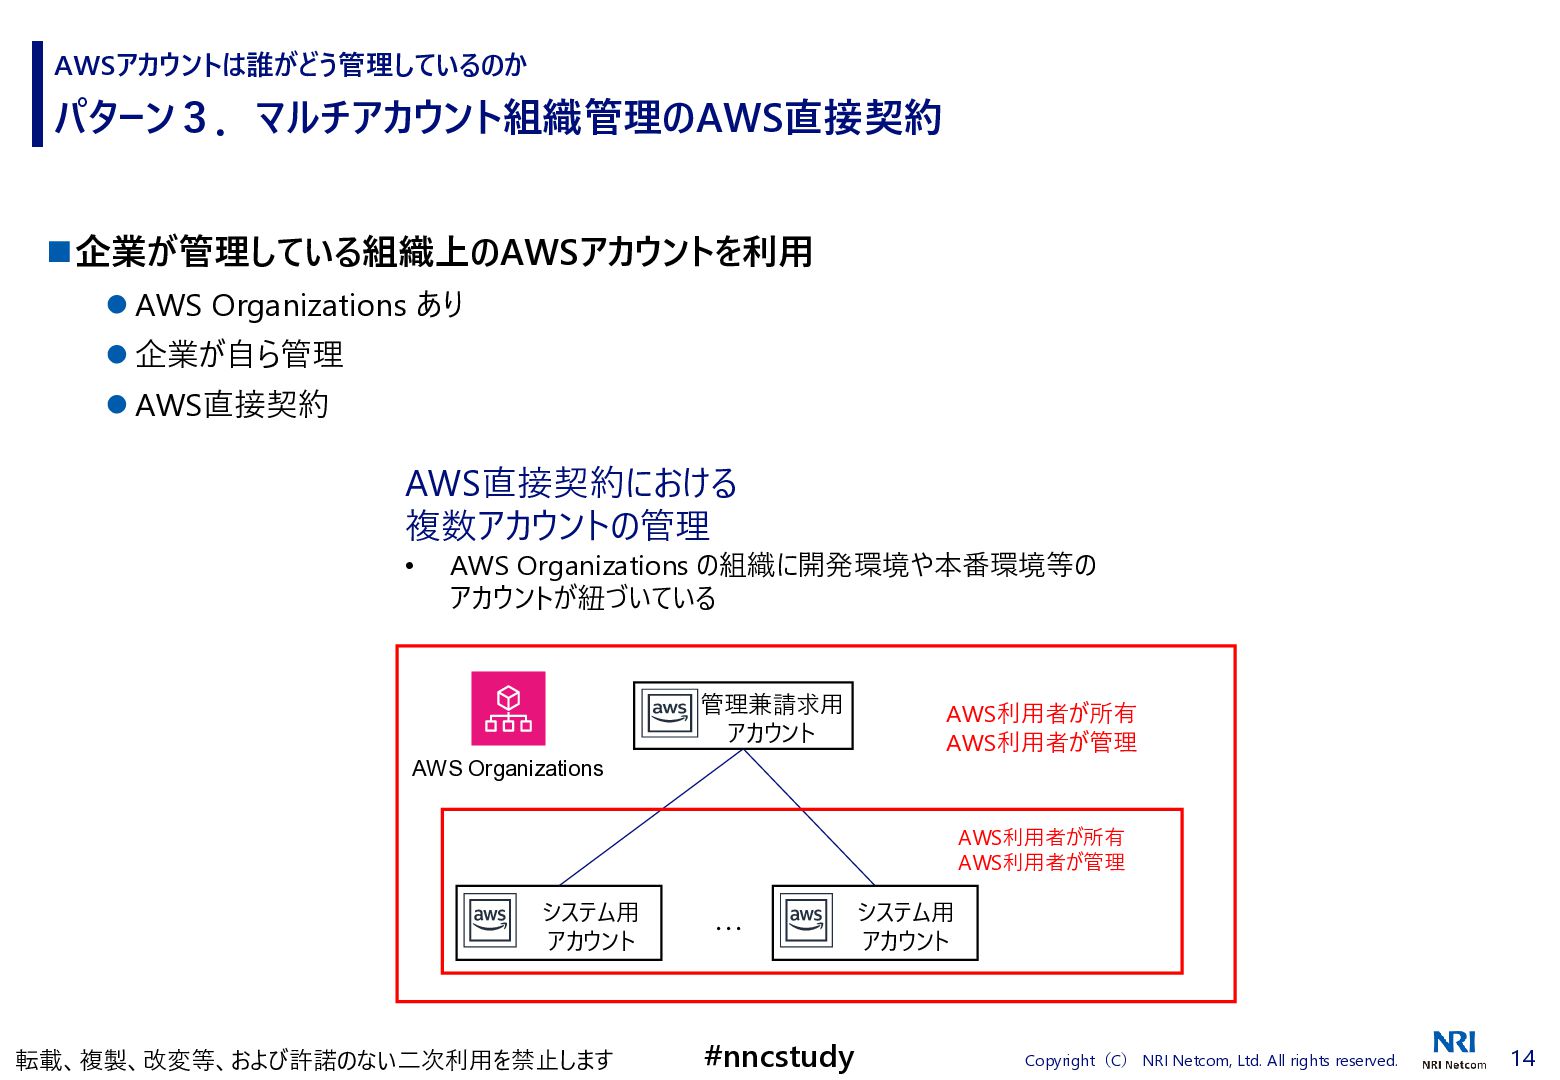
AWSアカウントは誰がどう管理しているのか パターン3.マルチアカウント組織管理のAWS直接契約 ◼企業が管理している組織上のAWSアカウントを利用 ⚫ AWS Organizations あり ⚫ 企業が自ら管理 ⚫
AWS直接契約 AWS直接契約における 複数アカウントの管理 • AWS Organizations の組織に開発環境や本番環境等の アカウントが紐づいている 管理兼請求用 アカウント AWS利用者が所有 AWS利用者が管理 AWS Organizations AWS利用者が所有 AWS利用者が管理 システム用 アカウント 転載、複製、改変等、および許諾のない二次利用を禁止します ・・・ #nncstudy システム用 アカウント Copyright(C) NRI Netcom, Ltd. All rights reserved. 14 -
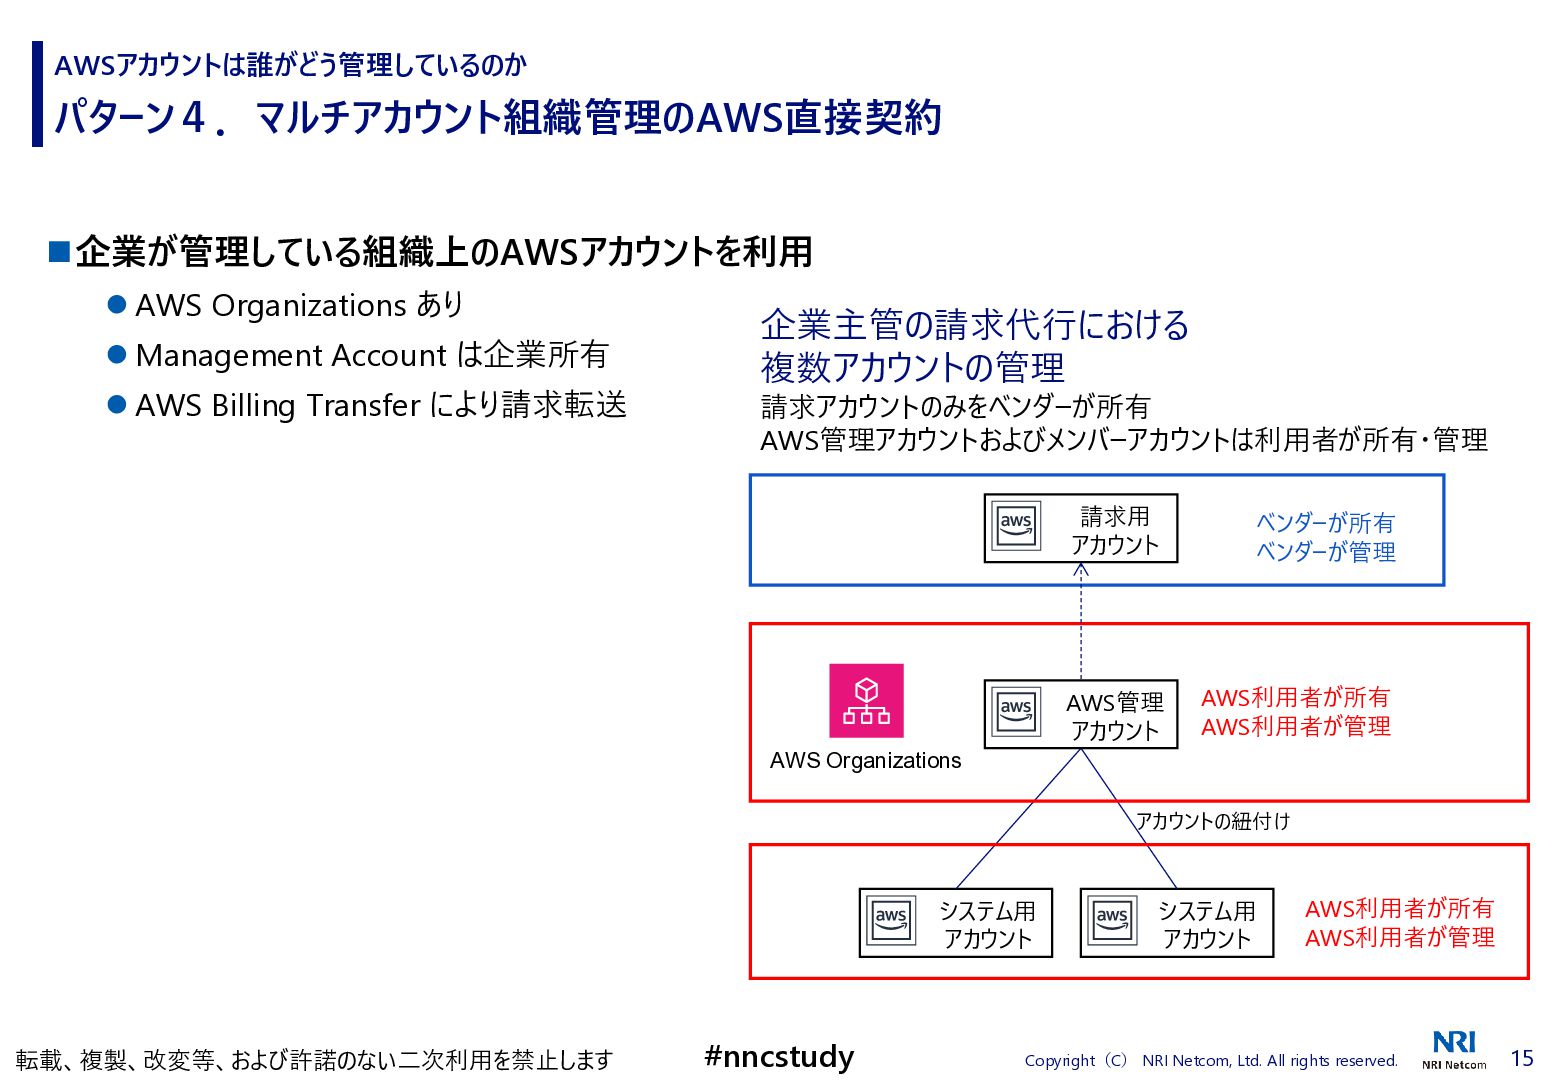
AWSアカウントは誰がどう管理しているのか パターン4.マルチアカウント組織管理のAWS直接契約 ◼企業が管理している組織上のAWSアカウントを利用 ⚫ AWS Organizations あり ⚫ Management Account
は企業所有 ⚫ AWS Billing Transfer により請求転送 企業主管の請求代行における 複数アカウントの管理 請求アカウントのみをベンダーが所有 AWS管理アカウントおよびメンバーアカウントは利用者が所有・管理 請求用 アカウント ベンダーが所有 ベンダーが管理 AWS管理 アカウント AWS利用者が所有 AWS利用者が管理 AWS Organizations アカウントの紐付け システム用 アカウント 転載、複製、改変等、および許諾のない二次利用を禁止します #nncstudy システム用 アカウント AWS利用者が所有 AWS利用者が管理 Copyright(C) NRI Netcom, Ltd. All rights reserved. 15 -
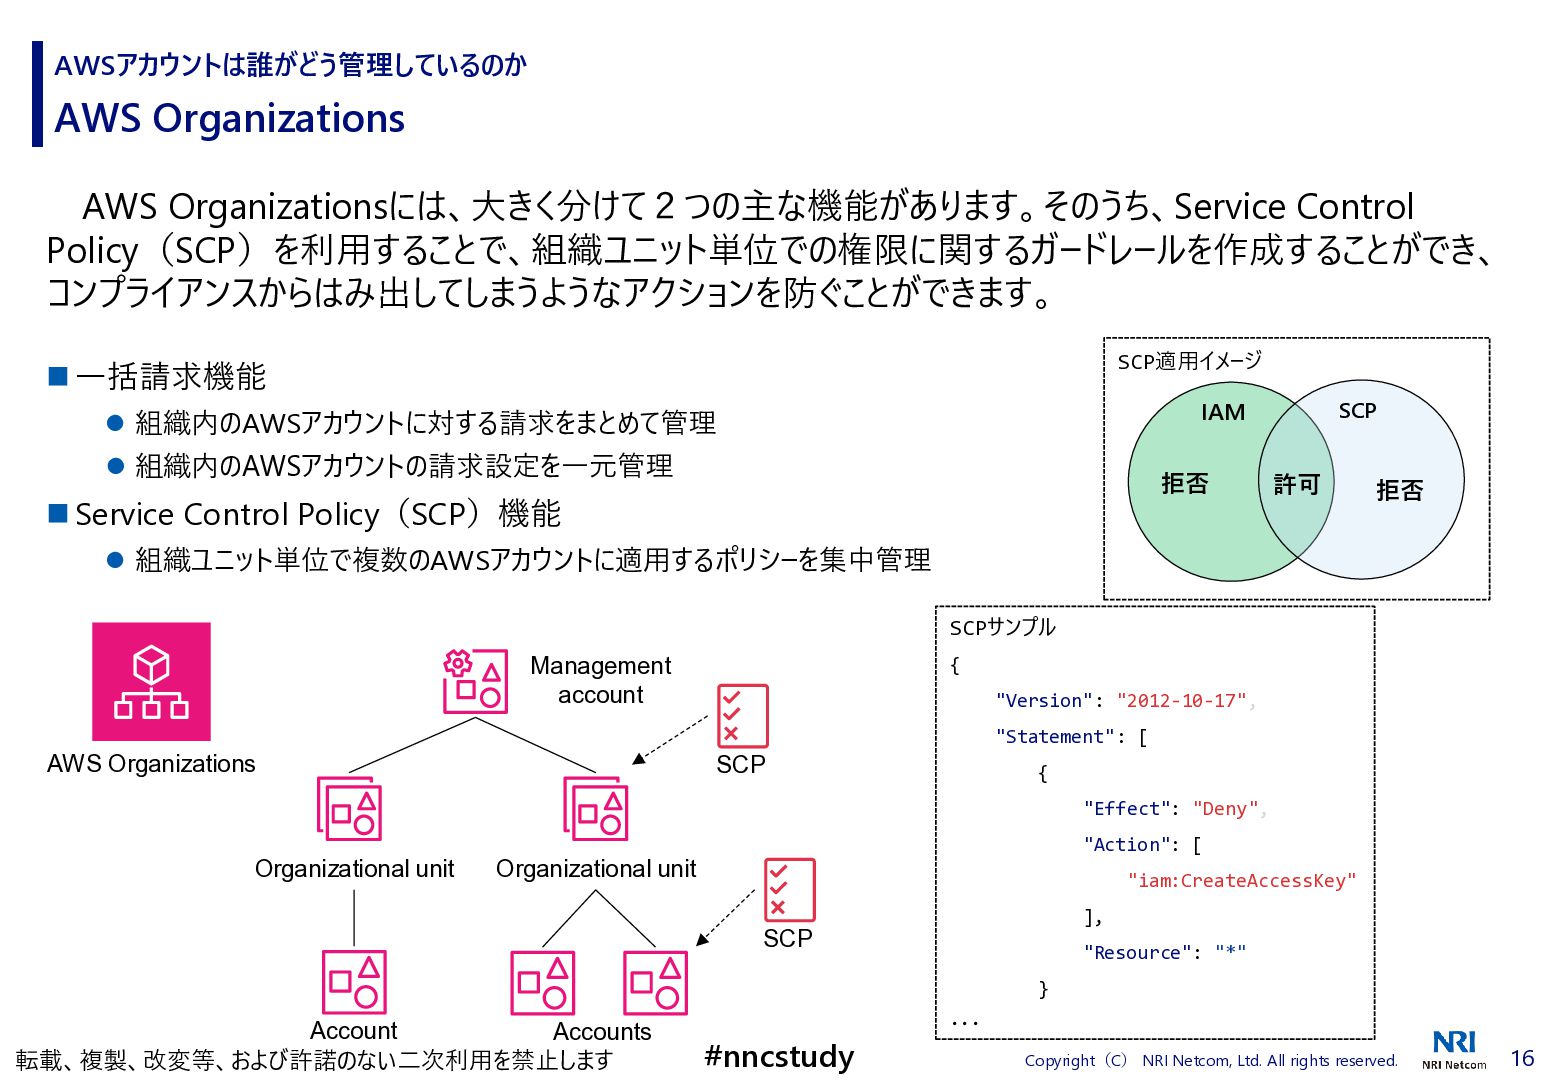
AWSアカウントは誰がどう管理しているのか AWS Organizations AWS Organizationsには、大きく分けて2つの主な機能があります。そのうち、Service Control Policy(SCP)を利用することで、組織ユニット単位での権限に関するガードレールを作成することができ、 コンプライアンスからはみ出してしまうようなアクションを防ぐことができます。 SCP適用イメージ ◼
一括請求機能 SCP IAM ⚫ 組織内のAWSアカウントに対する請求をまとめて管理 ⚫ 組織内のAWSアカウントの請求設定を一元管理 拒否 ◼ Service Control Policy(SCP)機能 許可 拒否 ⚫ 組織ユニット単位で複数のAWSアカウントに適用するポリシーを集中管理 SCPサンプル Management account { "Version": "2012-10-17", "Statement": [ AWS Organizations SCP { "Effect": "Deny", Organizational unit "Action": [ Organizational unit "iam:CreateAccessKey" ], SCP "Resource": "*" } Account Accounts 転載、複製、改変等、および許諾のない二次利用を禁止します #nncstudy ・・・ Copyright(C) NRI Netcom, Ltd. All rights reserved. 16 -
01 本日の主題 02 全人類(ほぼ)Organizations の上でAWSを利用している時代 03 AWSアカウントは誰がどう管理しているのか 04 エンタープライズ企業のAWSアカウント設計 05
Summary, References & Appendix 転載、複製、改変等、および許諾のない二次利用を禁止します #nncstudy Copyright(C) NRI Netcom, Ltd. All rights reserved. 17 -
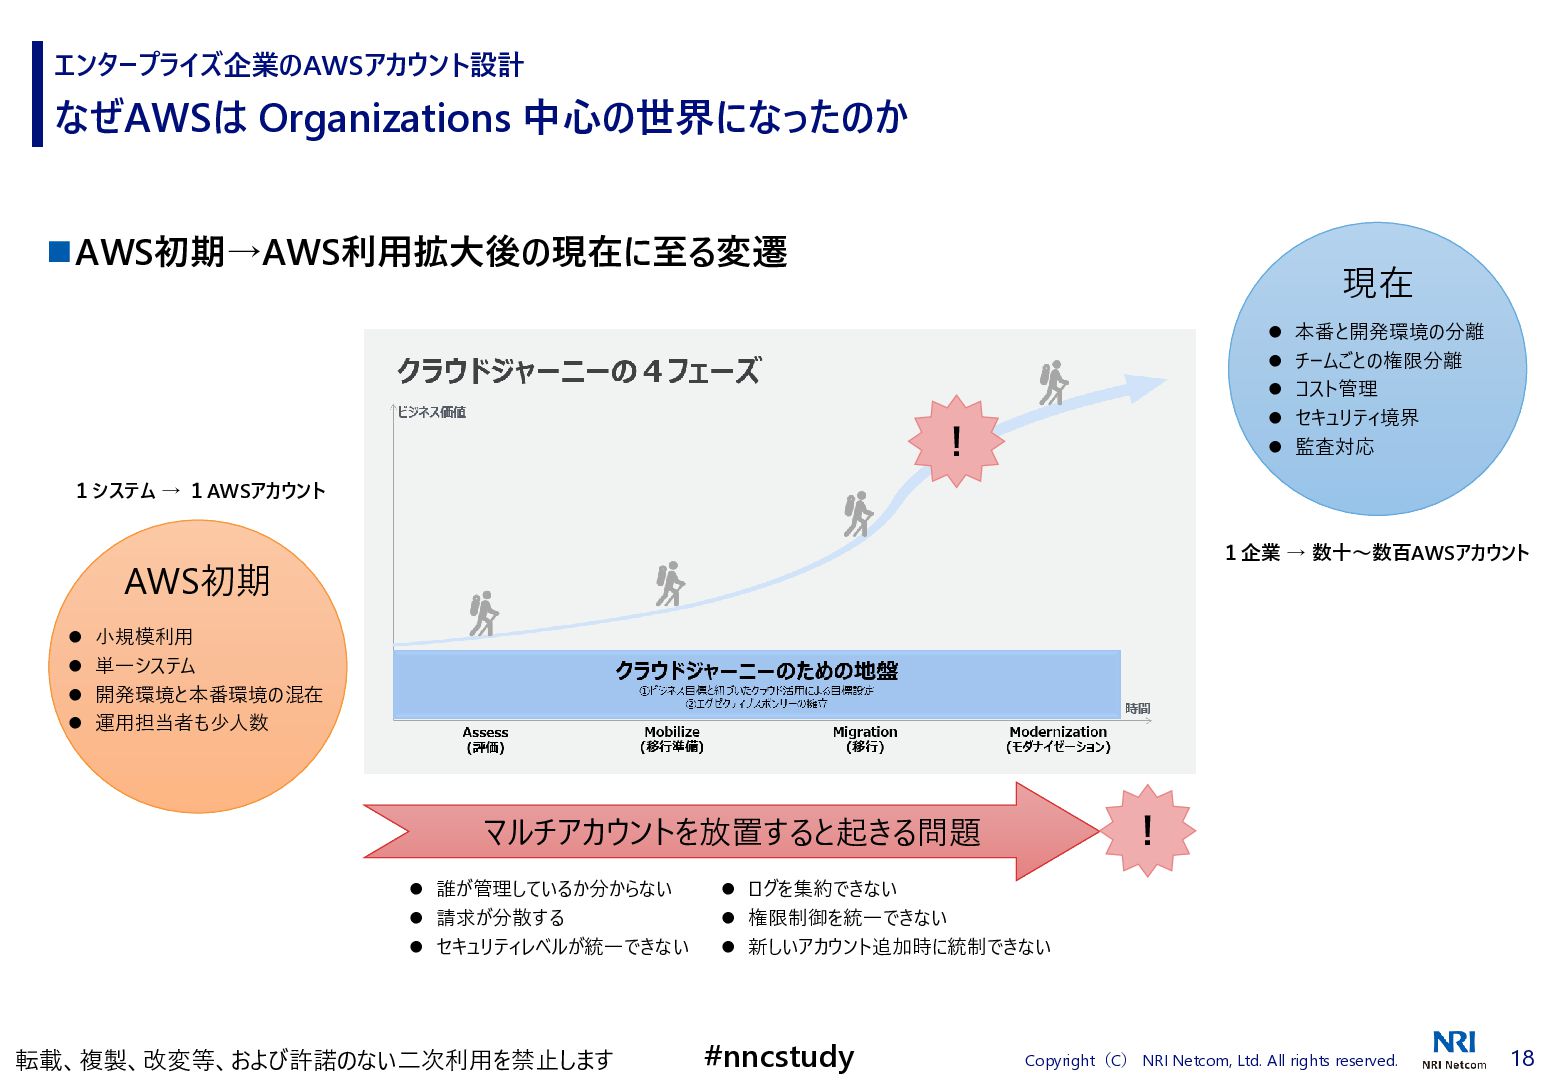
エンタープライズ企業のAWSアカウント設計 なぜAWSは Organizations 中心の世界になったのか ◼AWS初期→AWS利用拡大後の現在に至る変遷 現在 ⚫ 本番と開発環境の分離 ⚫ チームごとの権限分離
⚫ コスト管理 ⚫ セキュリティ境界 ⚫ 監査対応 ! 1システム → 1AWSアカウント 1企業 → 数十~数百AWSアカウント AWS初期 ⚫ 小規模利用 ⚫ 単一システム ⚫ 開発環境と本番環境の混在 ⚫ 運用担当者も少人数 ! マルチアカウントを放置すると起きる問題 ⚫ 誰が管理しているか分からない ⚫ 請求が分散する ⚫ セキュリティレベルが統一できない 転載、複製、改変等、および許諾のない二次利用を禁止します ⚫ ログを集約できない ⚫ 権限制御を統一できない ⚫ 新しいアカウント追加時に統制できない #nncstudy Copyright(C) NRI Netcom, Ltd. All rights reserved. 18 -
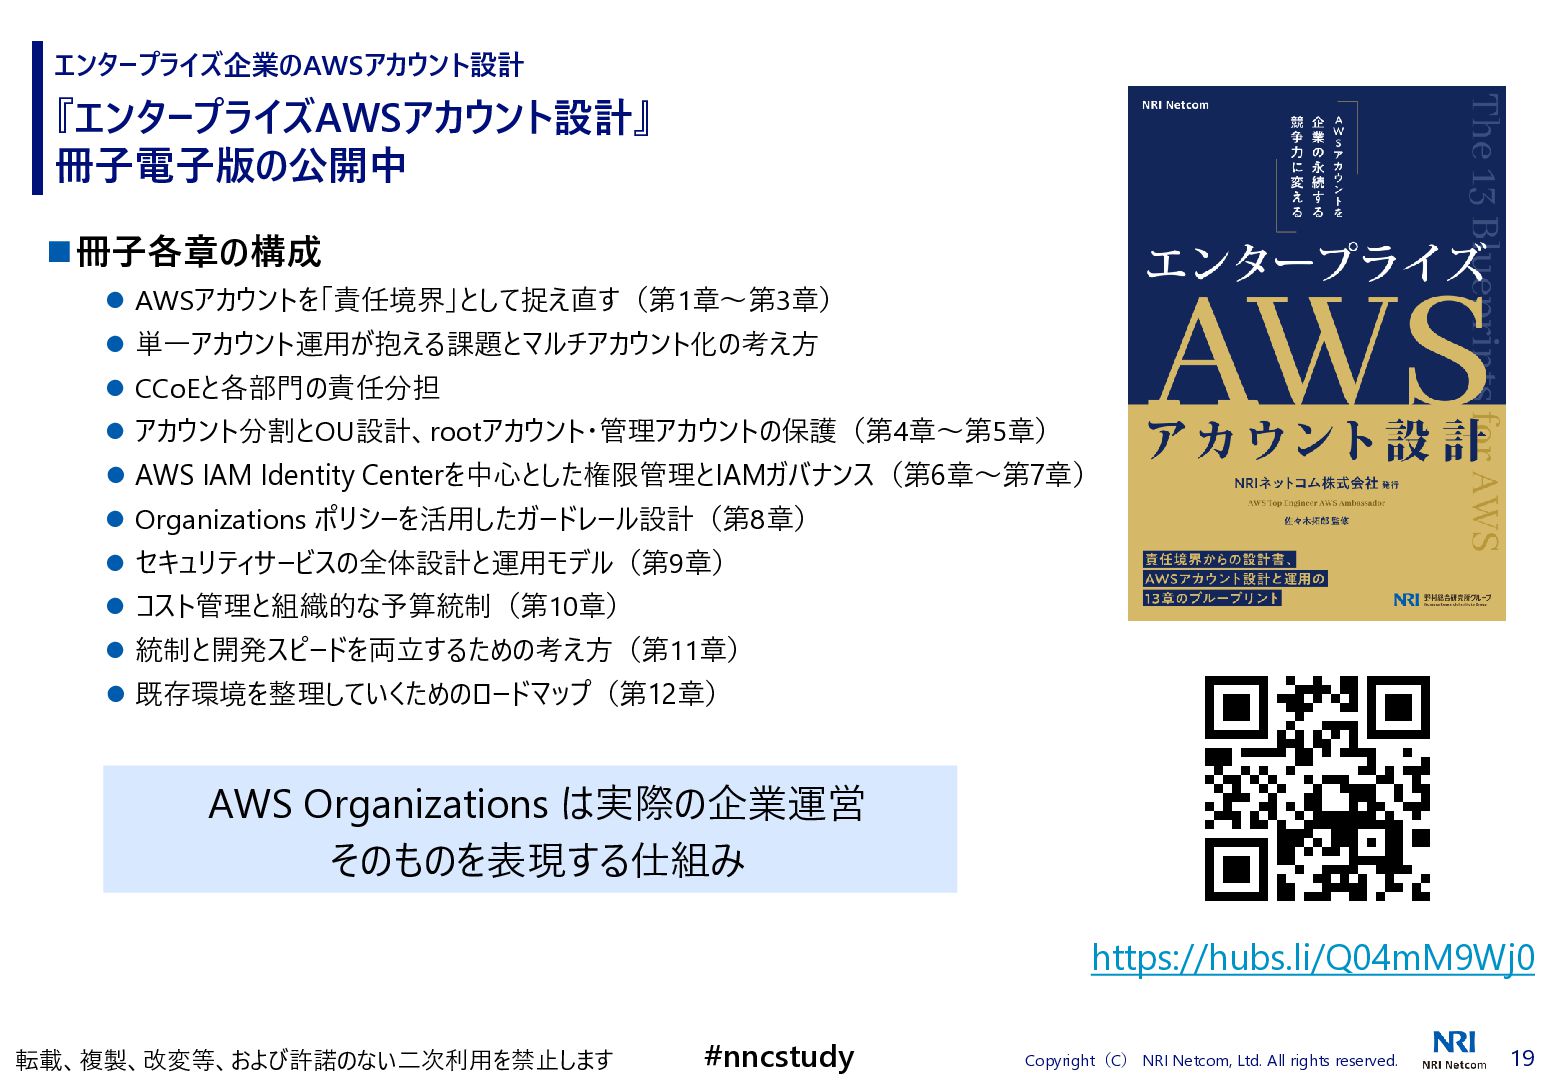
エンタープライズ企業のAWSアカウント設計 『エンタープライズAWSアカウント設計』 冊子電子版の公開中 ◼冊子各章の構成 ⚫ AWSアカウントを「責任境界」として捉え直す(第1章〜第3章) ⚫ 単一アカウント運用が抱える課題とマルチアカウント化の考え方 ⚫ CCoEと各部門の責任分担
⚫ アカウント分割とOU設計、rootアカウント・管理アカウントの保護(第4章〜第5章) ⚫ AWS IAM Identity Centerを中心とした権限管理とIAMガバナンス(第6章〜第7章) ⚫ Organizations ポリシーを活用したガードレール設計(第8章) ⚫ セキュリティサービスの全体設計と運用モデル(第9章) ⚫ コスト管理と組織的な予算統制(第10章) ⚫ 統制と開発スピードを両立するための考え方(第11章) ⚫ 既存環境を整理していくためのロードマップ(第12章) AWS Organizations は実際の企業運営 そのものを表現する仕組み https://hubs.li/Q04mM9Wj0 転載、複製、改変等、および許諾のない二次利用を禁止します #nncstudy Copyright(C) NRI Netcom, Ltd. All rights reserved. 19 -
01 本日の主題 02 全人類(ほぼ)Organizations の上でAWSを利用している時代 03 AWSアカウントは誰がどう管理しているのか 04 エンタープライズ企業のAWSアカウント設計 05
Summary, References & Appendix 転載、複製、改変等、および許諾のない二次利用を禁止します #nncstudy Copyright(C) NRI Netcom, Ltd. All rights reserved. 20 -
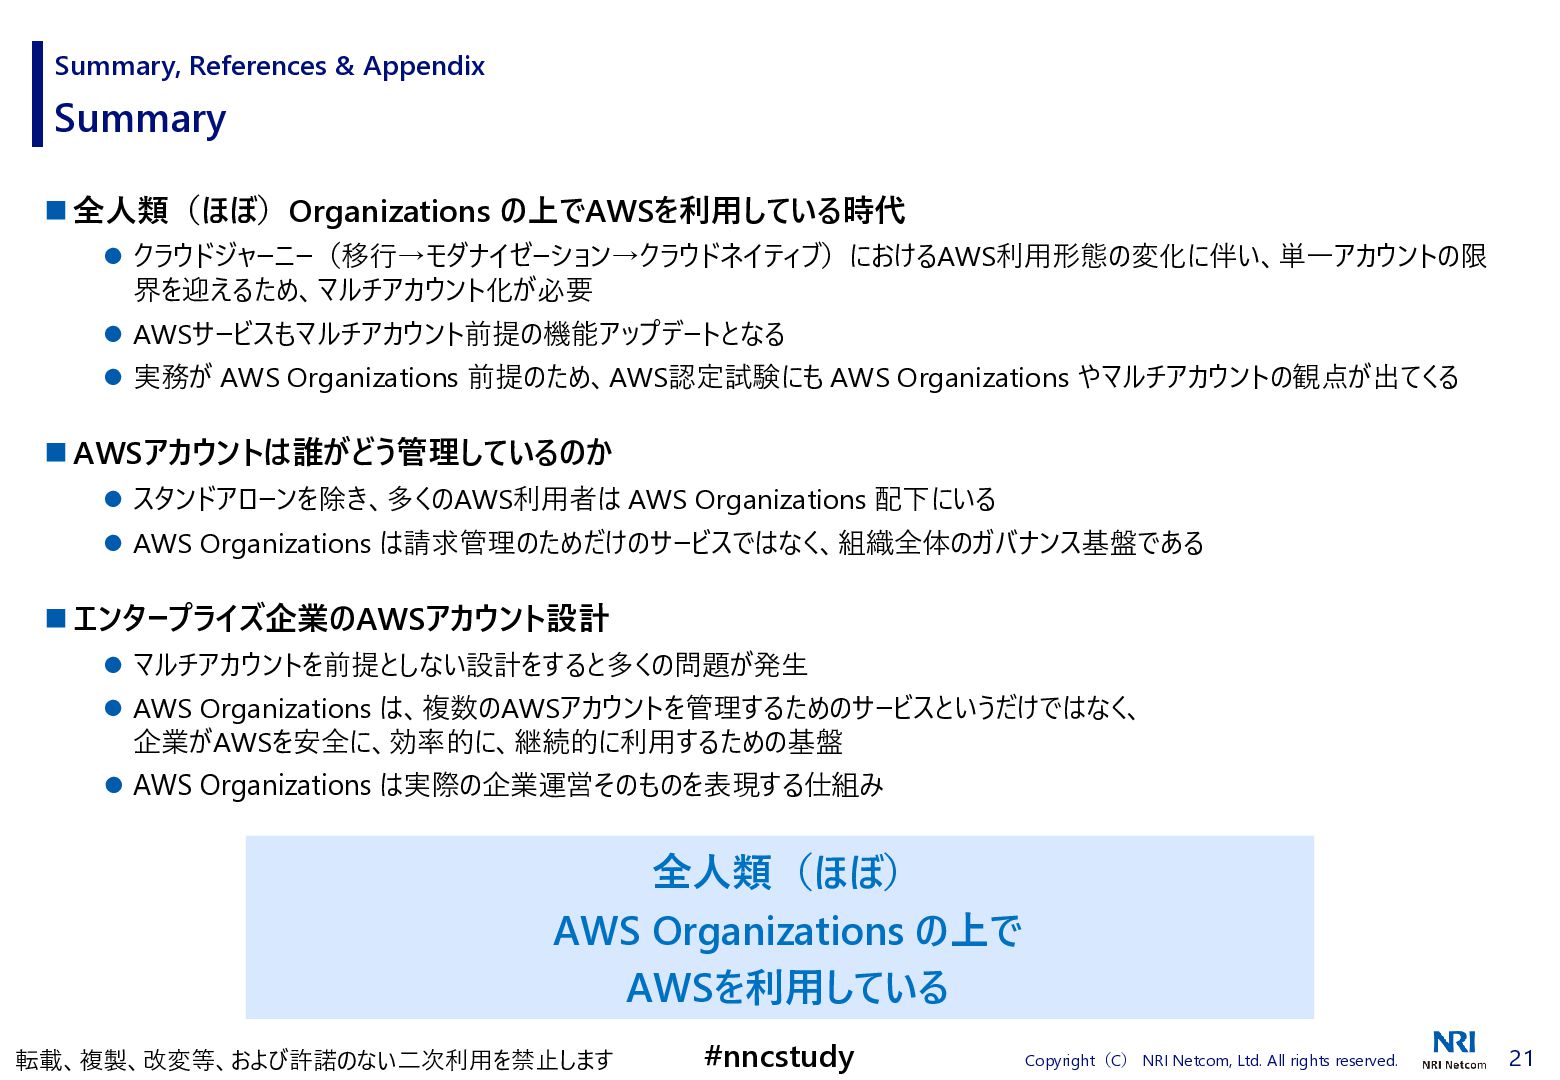
Summary, References & Appendix Summary ◼ 全人類(ほぼ)Organizations の上でAWSを利用している時代 ⚫ クラウドジャーニー(移行→モダナイゼーション→クラウドネイティブ)におけるAWS利用形態の変化に伴い、単一アカウントの限
界を迎えるため、マルチアカウント化が必要 ⚫ AWSサービスもマルチアカウント前提の機能アップデートとなる ⚫ 実務が AWS Organizations 前提のため、AWS認定試験にも AWS Organizations やマルチアカウントの観点が出てくる ◼ AWSアカウントは誰がどう管理しているのか ⚫ スタンドアローンを除き、多くのAWS利用者は AWS Organizations 配下にいる ⚫ AWS Organizations は請求管理のためだけのサービスではなく、組織全体のガバナンス基盤である ◼ エンタープライズ企業のAWSアカウント設計 ⚫ マルチアカウントを前提としない設計をすると多くの問題が発生 ⚫ AWS Organizations は、複数のAWSアカウントを管理するためのサービスというだけではなく、 企業がAWSを安全に、効率的に、継続的に利用するための基盤 ⚫ AWS Organizations は実際の企業運営そのものを表現する仕組み 全人類(ほぼ) AWS Organizations の上で AWSを利用している 転載、複製、改変等、および許諾のない二次利用を禁止します #nncstudy Copyright(C) NRI Netcom, Ltd. All rights reserved. 21 -
Summary, References & Appendix References ◼クラウドジャーニーの歩み方 (前編) https://aws.amazon.com/jp/blogs/news/how-to-walk-through-the-cloud-journey-part1/ 転載、複製、改変等、および許諾のない二次利用を禁止します #nncstudy
Copyright(C) NRI Netcom, Ltd. All rights reserved. 22 -
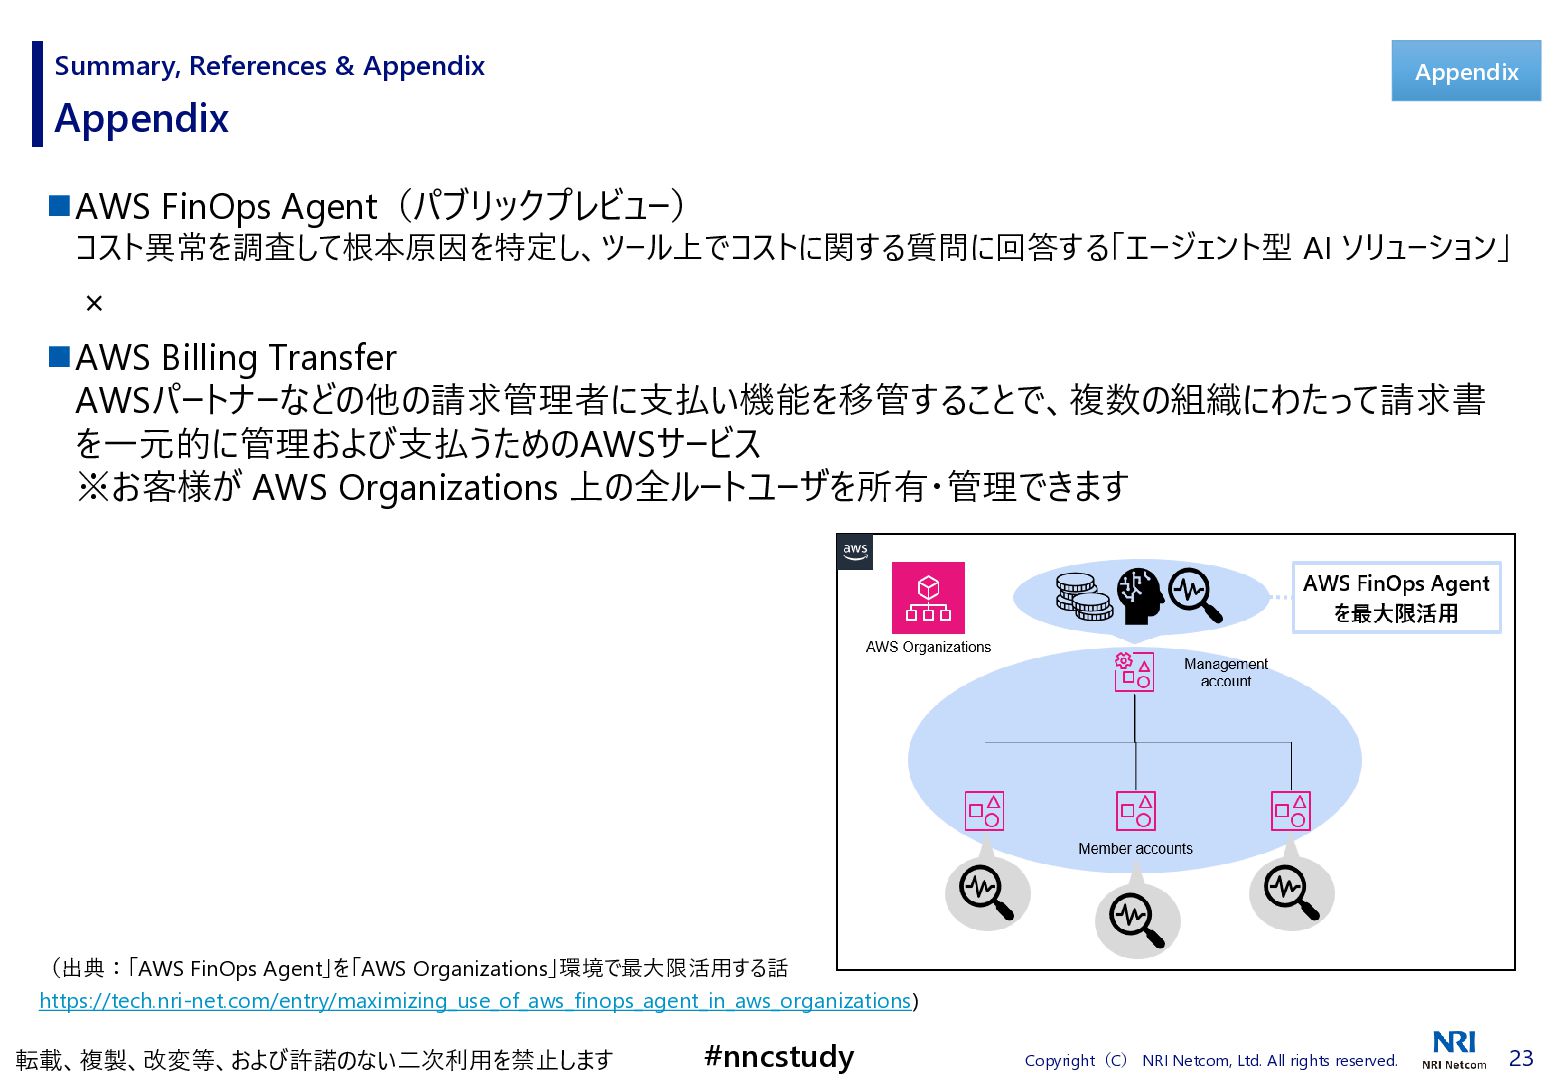
Summary, References & Appendix Appendix Appendix ◼AWS FinOps Agent(パブリックプレビュー) コスト異常を調査して根本原因を特定し、ツール上でコストに関する質問に回答する「エージェント型
AI ソリューション」 × ◼AWS Billing Transfer AWSパートナーなどの他の請求管理者に支払い機能を移管することで、複数の組織にわたって請求書 を一元的に管理および支払うためのAWSサービス ※お客様が AWS Organizations 上の全ルートユーザを所有・管理できます (出典:「AWS FinOps Agent」を「AWS Organizations」環境で最大限活用する話 https://tech.nri-net.com/entry/maximizing_use_of_aws_finops_agent_in_aws_organizations) 転載、複製、改変等、および許諾のない二次利用を禁止します #nncstudy Copyright(C) NRI Netcom, Ltd. All rights reserved. 23 -
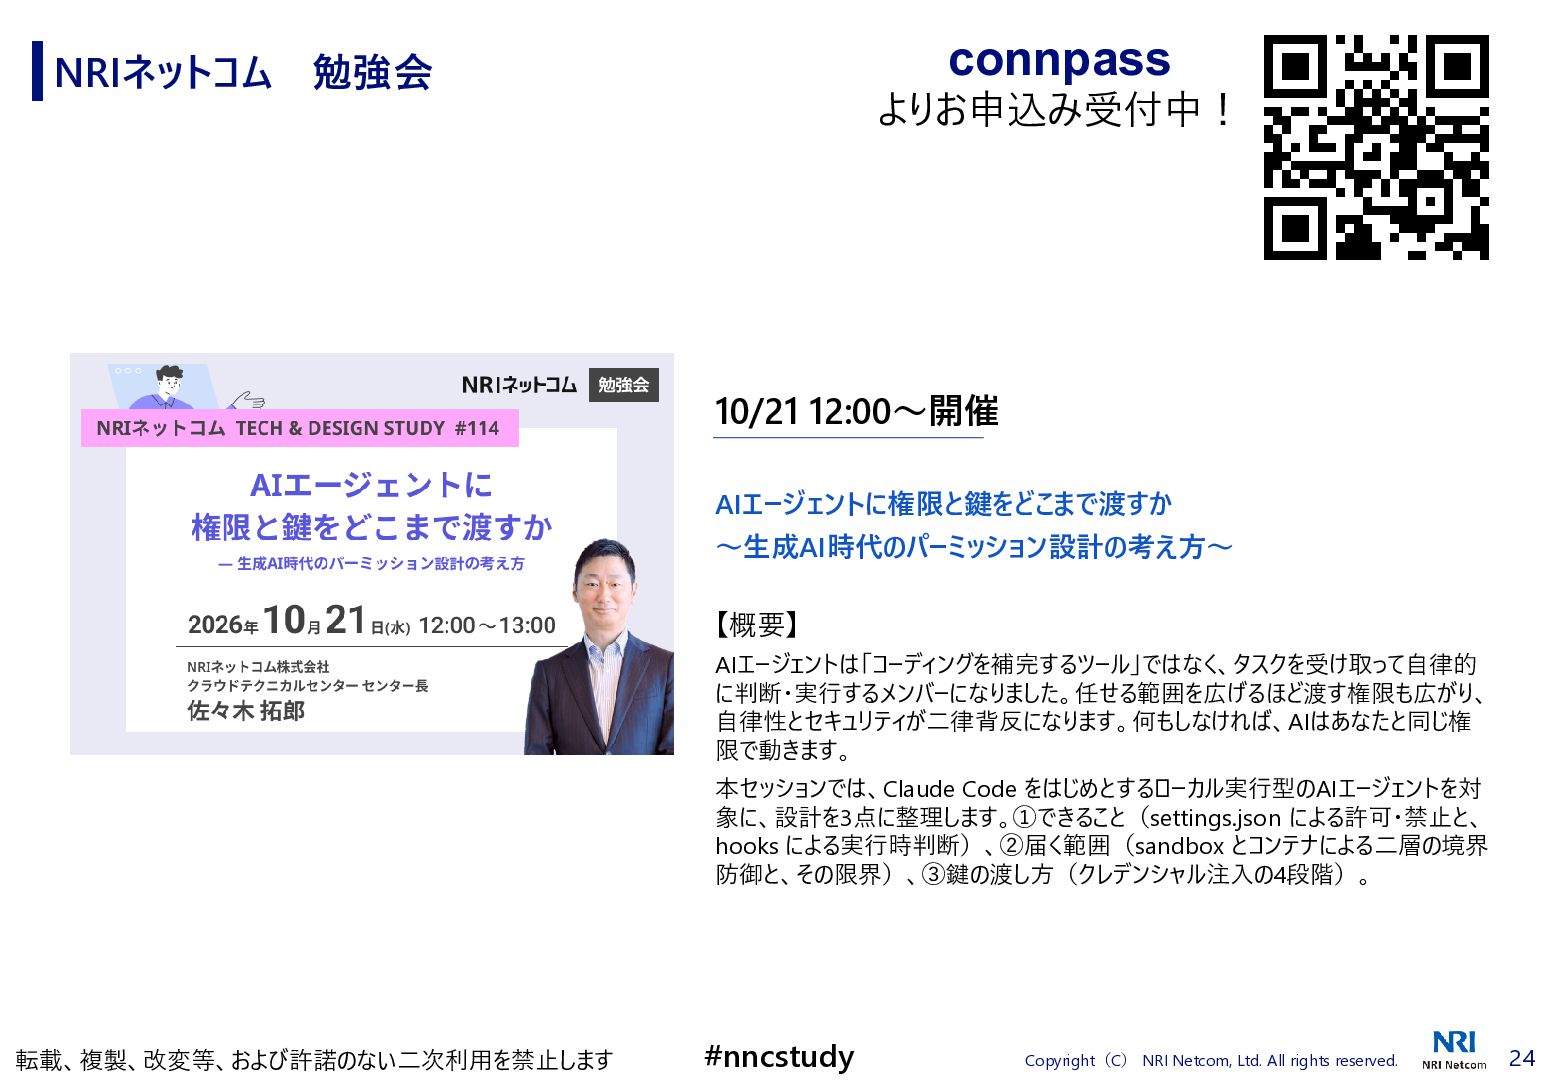
connpass NRIネットコム 勉強会 よりお申込み受付中! 10/21 12:00~開催 AIエージェントに権限と鍵をどこまで渡すか ~生成AI時代のパーミッション設計の考え方~ 【概要】 AIエージェントは「コーディングを補完するツール」ではなく、タスクを受け取って自律的
に判断・実行するメンバーになりました。任せる範囲を広げるほど渡す権限も広がり、 自律性とセキュリティが二律背反になります。何もしなければ、AIはあなたと同じ権 限で動きます。 本セッションでは、Claude Code をはじめとするローカル実行型のAIエージェントを対 象に、設計を3点に整理します。①できること(settings.json による許可・禁止と、 hooks による実行時判断)、②届く範囲(sandbox とコンテナによる二層の境界 防御と、その限界)、③鍵の渡し方(クレデンシャル注入の4段階)。 転載、複製、改変等、および許諾のない二次利用を禁止します #nncstudy Copyright(C) NRI Netcom, Ltd. All rights reserved. 24 -
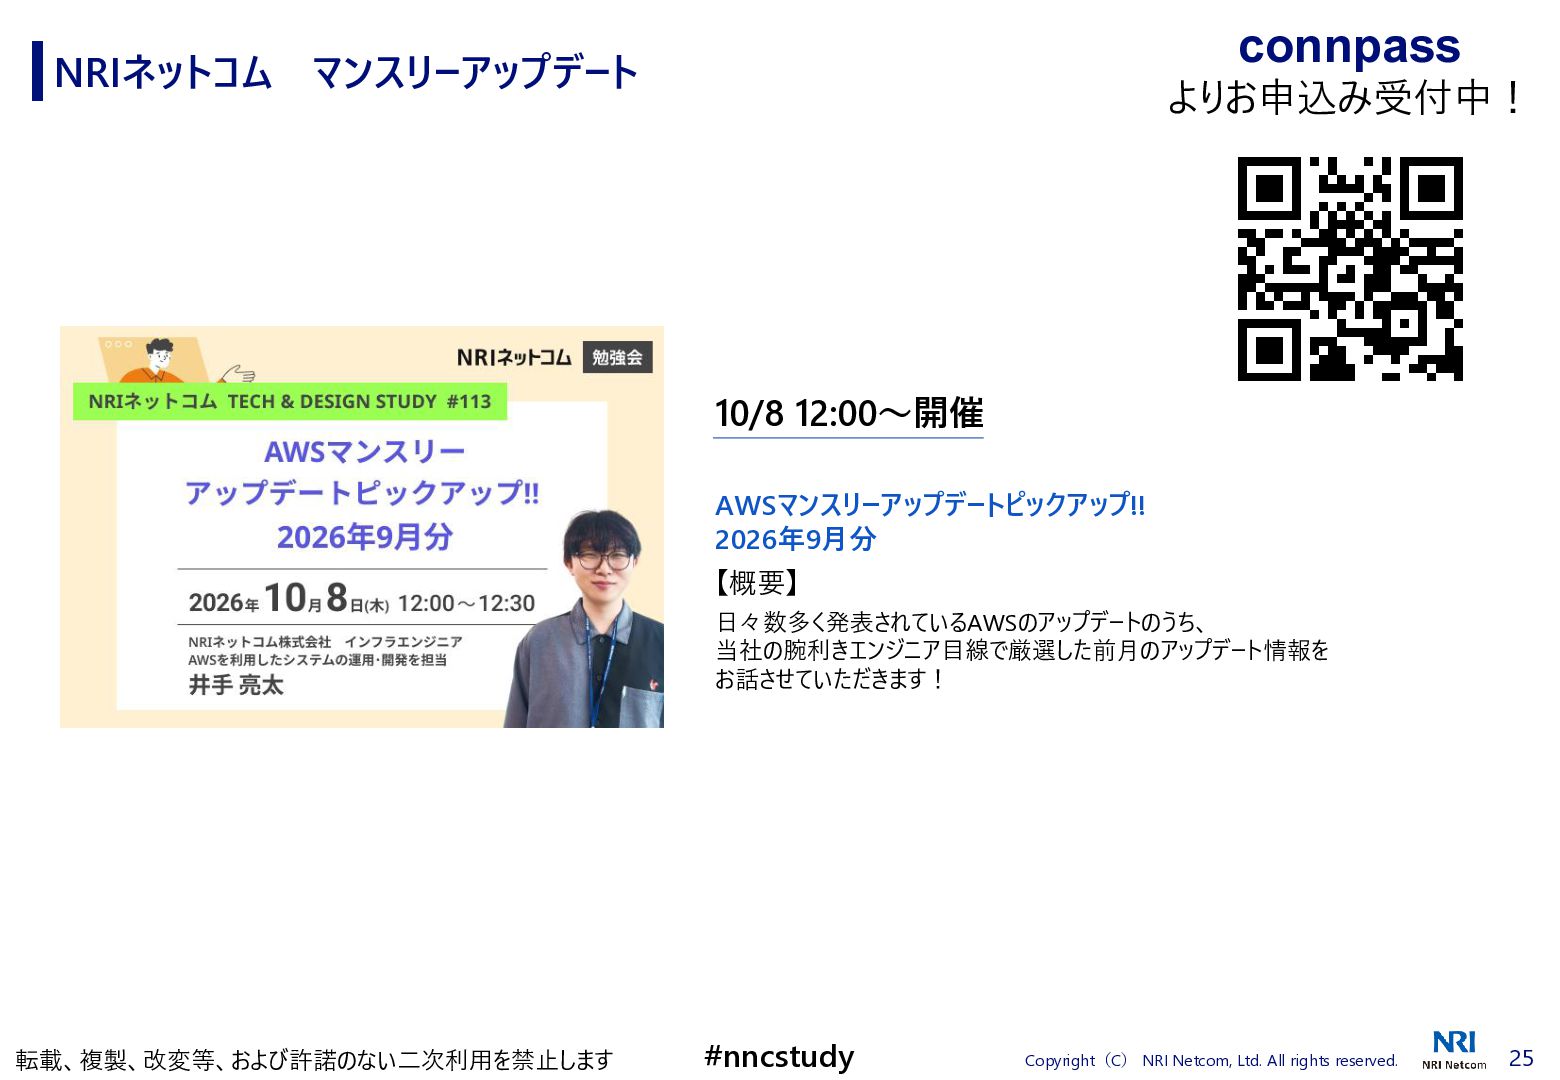
connpass NRIネットコム マンスリーアップデート よりお申込み受付中! 10/8 12:00~開催 AWSマンスリーアップデートピックアップ!! 2026年9月分 【概要】 日々数多く発表されているAWSのアップデートのうち、
当社の腕利きエンジニア目線で厳選した前月のアップデート情報を お話させていただきます! 転載、複製、改変等、および許諾のない二次利用を禁止します #nncstudy Copyright(C) NRI Netcom, Ltd. All rights reserved. 25 -
NRIネットコム ウェビナー 10/28 12:00~12:30開催 AWS Organizationsの価値を最大化する ~ルートユーザの自社管理と組織横断のFinOpsを実現する次世代アカウント管理~ ウェビナー準備中 【アジェンダ】 ⚫
NRIネットコムの紹介 ⚫ AWS Organizations を活用する企業が増えている背景 ⚫ Organizations 活用を阻害する管理アカウントの課題 ⚫ AWS Billing Transfer で変わるアカウント管理 ⚫ Organizations の価値をさらに高める AWS FinOps Agent ⚫ NRIネットコムのAWS請求代行&アカウント管理サービスの特徴 転載、複製、改変等、および許諾のない二次利用を禁止します #nncstudy Copyright(C) NRI Netcom, Ltd. All rights reserved. 26