Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
情報処理工学13資料 /infoeng13
Search
Kazuhisa Fujita
December 19, 2022
Education
820
1
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
情報処理工学13資料 /infoeng13
Kazuhisa Fujita
December 19, 2022
Transcript
42 slides
情報処理工学 第13回 藤田 一寿 公立小松大学保健医療学部臨床工学科 Ver. 20241226
セキュリティ問題
情報セキュリティとは • 外部とつながったネットワークやコンピュータは常に外部からの攻撃 の脅威にさらされている.その脅威から守ることを情報セキュリティ という. • 情報セキュリティ対策の必要性 • 企業などの組織の運営は情報システムへ依存している. •
情報システムの停止による損失,情報漏えいによるイメージの失墜. • 情報システムへの被害は,組織に大きい被害をもたらすだけではなく,取 引先や顧客など広く影響を与える.
情報セキュリティの3要素 • 機密性 • 完全性 • 可用性
機密性 • 許可された人だけが決められた範囲内で情報資産にアクセスでき,情 報漏洩しないようにすること.
完全性 • 情報資産の内容が書き換えられたりすることなく,正しい状態を保っ ていること
可用性 • 利用者が必要なときに必要な情報資産を使用できるようにすること
その他の要素 • 真正性 • ある主体または資源が主張通りであることを確実にする特性 • 責任追及性 • あるエンティティの動作が,その動作から動作主のエンティティまで一気 に追跡できることを確実にする特性
• 信頼性 • 意図した動作および結果に一致する特性 • 否認防止 • ある活動または事象が起きたことを,あとになって否認されないように証 明する能力
情報セキュリティポリシ • 企業や組織において実施する情報セキュリ対策の方針や行動指針のこ と. • 情報セキュリティポリシには,組織全体のルールからどのように情報 資産をどのような脅威から守るかといった基本的な考え方,情報セ キュリティを確保するための体制,運用規定,基本方針,対策基準な どを具体的に記載するのが一般的. (総務省,国民のための情報セキュリティサイトより)
情報セキュリティポリシ • 基本方針 • 情報セキュリティに対する組織の基本方針・宣言を記述. • 対策基準 • 基本方針を実践するための擬態的な規則を記述. •
実施手順 • 対象者や用途によって必要な手続きを明確にして記述.
演習 • 情報セキュリティは機密性,完全性,可用性の3つの基本概念でできて いる.可用性を高めるのはどれか.第35回臨床工学技士国家試験 1. 電子署名の使用 2. 2段階認証の使用 3. ファイルの暗号化
4. ハードウェアの二重化 5. 廃棄メディアの裁断処理
演習 • 情報セキュリティは機密性,完全性,可用性の3つの基本概念でできてい る.可用性を高めるのはどれか.第35回臨床工学技士国家試験 1. 電子署名の使用 データの改ざんを防ぐため完全性 2. 2段階認証の使用 特性の人しかアクセスさせない方法なので機密性
3. ファイルの暗号化 特定の人しかアクセスできないので機密性,また,元のファイルを改変させない ため完全性 4. ハードウェアの二重化 データの消失を防ぎ使える状態を保つ,もしくは1つのサーバが故障してももう 一台が稼働し続けるので,可用性 5. 廃棄メディアの裁断処理 機密性
まず事件は起こるものだと考 える
セキュリティー10大脅威(個人) 1.インターネット上のサービスからの個人情報の窃取 2.インターネット上のサービスへの不正ログイン 3.クレジットカード情報の不正利用 4.スマホ決済の不正利用 5.偽警告によるインターネット詐欺 6.ネット上の誹謗・中傷・デマ 7.フィッシングによる個人情報等の詐取 8.不正アプリによるスマートフォン利用者への被害 9.メールやSMS等を使った脅迫・詐欺の手口による金銭要求
10.ワンクリック請求等の不当請求による金銭被害 (IPA情報セキュリティ10大脅威 2024より)
セキュリティー10大脅威(企業) 1.ランサムウェアによる被害 2.サプライチェーンの弱点を悪用した攻撃 3.内部不正による情報漏えい等の被害 4.標的型攻撃による機密情報の窃取 5.修正プログラムの公開前を狙う攻撃(ゼロデイ攻撃) 6.不注意による情報漏えい等の被害 7.脆弱性対策情報の公開に伴う悪用増加 8.ビジネスメール詐欺による金銭被害 9.テレワーク等のニューノーマルな働き方を狙った攻撃
10.犯罪のビジネス化(アンダーグラウンドサービス) (IPA情報セキュリティ10大脅威 2024より)
サービス妨害攻撃によるサー ビスの停止
DoS(Denial of Service)攻撃 • DoS攻撃とは,サーバーなどのネットワーク機器に対するアクセスを 大量に行い負荷をかけ,サービスを停止させる. • 攻撃を効率良く行うために,大量のコンピュータを用いる事が多い( DDoS攻撃).
DDoS (Distributed DoS) 攻撃 • DDoS攻撃とは大量のマシンから1つのサービスに一斉にDoS攻撃をす ること.攻撃にはボットネットと呼ばれる乗っ取られたPCで構成され るネットワークが使われる. https://www.ipa.go.jp/security/fy14/contents/soho/html/chap1/dos.html
事例 • 2016年ヨドバシカメラの通販サイトがDDoS攻撃を受け,アクセスで きない状況になった. • 2016年MiraiというマルウェアによりDNSサービスサービスプロバイ ダの Dynが攻撃をうけ,その影響でTwitter,Spotify,Redditなどの サービスが利用できなくなった. •
IoT機器に感染 • 「admin:1234」など典型的なユーザ名とパスワードを用いているIoT機器 • Miraiに感染したIoT機器は感染可能なIoT機器を探し,見つけたら攻撃者に 報告. • 感染したIoT機器はボットネットを構成し,攻撃に用いられる. • 2025年天気予報サイトtenki.jpがDDoS攻撃を受けサイトの閲覧がほぼ 不可能になった.
DDoS攻撃に無関係な人はいない • DDoS攻撃を効率良く行うために大量なPCを世界中から集める. • PCにセキュリティホールがあると、第三者に攻撃の道具として自分の PCが使われる. • トロイの木馬などのマルウェアによりPCが乗っ取られ,知らない間に 加害者なることがある. •
DDoS攻撃は攻撃対象のサービスだけではなく,攻撃に参加している PCがあれば,そのPCがある家や会社のネットワークにも負荷がかか る.
DoS攻撃・DDoS攻撃の対策 • 個人としての対策 • ソフトウェアを最新のものにしておく. • セキュリティソフトを導入する. • 怪しげなファイルを不用意に開かない. •
怪しげなサイトを開かない. • そうは言っても開いてしまう。 • システム管理者としての対策 • 特定のIPアドレスやドメイン名の接続を遮断もしくは許可する. • 単位時間あたりのアクセス回数に制限を設ける. • ネットワークトラッフィクの監視システムを導入し,攻撃と思われる接続 を遮断する.
ゼロデイ攻撃
ゼロデイ攻撃 • ソフトなどのセキュリティホールが発見されたから,それの対策が講 じられる前にそのセキュリティホールに攻撃を仕掛けること. ソフトベンダー 脆弱性あり ソフトベンダー 脆弱性なし ソフトに脆弱性があります. まだ修正していません.
ソフトに脆弱性がありました. 修正しました. 修正されてない間に,脆弱性を使っ て攻撃しよう. 修正まで時間があ る. 攻撃
ウェブサイトの改ざん
ウェブサイトの改ざん • 企業や自治体のサイトが、他の誰かに改ざんされる • 改ざんはどのウェブサイトでも起こりうる • 有名かどうかは関係ない • マルウェア散布 •
価格コム(2005年) • 政治的なメッセージの配信 • 西宮観光協会(2015年) • ルスツリゾート加森観光(2015年) • カメラバック販売代理店銀一(2015年) • 他のページに誘導 • 五島市(2015年)
何が目的で改ざんされるか • 違法なものを販売するページに誘導するため • 政治的なメッセージを発信するため • 個人情報を抜き出すため(フィッシング詐欺も含む) • 機密情報を盗むため •
マルウェアを拡散させるため
Web site改ざんの対策 • ソフトウェアのアップデート • 2段階認証の導入 (CMSの) • ファイアーウォールなどによるIPアドレスの制限 •
改ざん検知システムの導入 • 定期的なバックアップ
フィッシング詐欺
フィッシング詐欺 • クレジットカード会社や銀行からのお知らせを装って,クレジット カード番号や暗証番号などを聞き出す. • 銀行やgoogleなどの偽のウェブサイトに誘導し,クレジットカード番 号,暗証番号,パスワードなどを偽のウェブサイトに入力させ盗む. • 偽のウェブサイトは本物と瓜二つのため見分けるのは困難. •
URLも本物と似ているもの(oが0になっているなど)を使っておりURLで も判別は難しい. • DNSサーバを乗っ取れば本物のURLを使った偽サイトを作ることも可能. • 偽のショートメッセージを送り,不正サイトに誘導し,スマホの不正 アプリをインストールさせそのアプリから個人情報を盗む. (https://is702.jp/news/3352/)
フィッシングメール例
標的型攻撃
標的型攻撃 • ネットワーク経由で攻撃対象の企業や官公庁などの重要情報を不正に 取得する. • 不特定多数を狙ったものではなく,特定の企業などを狙っている. • 典型的な攻撃手順 • 標的の企業の社員にマルウェアを添付したメールを送る.
• 関係者や取引先を装い,業務関連のメールだと思わせることで標的の社員 を信用させる.そして,添付されたマルウェアを開かせる. • マルウェアを通し標的の企業のPCを遠隔操作し,機密データを盗む.
事例 • 2014年日本航空から顧客管理システムの不正アクセスが発生した. • メールに添付されたマルウェアに感染. • 2017年には日本航空は3.8億円の詐欺にもあった(メールにはマルウェア ではなく偽の銀行口座がついていた). • 2015年石油連盟が標的型攻撃により内部情報が漏洩した.
• 外部組織から指摘があったため発覚 • 2015年日本年金機構をターゲットにした標的型攻撃によって個人情報 が125万件流出した.
標的型攻撃の対策 • ウイルス対策ソフト,セキュリティソフトの導入. • 万能ではない. • ソフトウェアの更新する. • やらないよりまし. •
安易にメールの添付ファイルを開かない. • 開かせるように工夫してあるので開いてしまう. • ソーシャルエンジニアリングの手法が用いられる事があり,技術的な対策 だけではなく各人のセキュリティに関するリテラシも必要. • 異常な(不審な)通信を見つけ,通信を遮断する • データは暗号化しておく. • 騙されるものだと思っておく.
ソーシャルエンジニアリング • 人間の心理的な隙や行動のミスにつけ込み,機密情報の入手やネット ワークへの侵入を行うこと. • なりすまし • 電話やメールで知り合い,取引先,官公庁などになりすまし,重要な情報 を盗み出すなどする. •
ショルダハッキング • パスワードやクレジットカードなど重要な情報を覗き見る. • トラッシング • 攻撃する上で必要となる様々な情報をゴミ箱から拾う.
ランサムウェア
ランサムウェアとは • マルウェアの一種 • コンピュータの利用者のシステムへの利用を制限する. • 制限を解除するために身代金 (ransom)を支払うよう要求する. • ウェブサイトの閲覧,メールの添付ファイル,ネットワークの接続に
より感染する. • ランサムウェアによる利用制限の例 • コンピュータを操作不能にする. • ファイルの暗号化によりファイルを読み取り不可能にする. • その他にも,機密ファイルを盗み,盗んだファイルを公開すると脅し, 金銭を要求する場合もある.
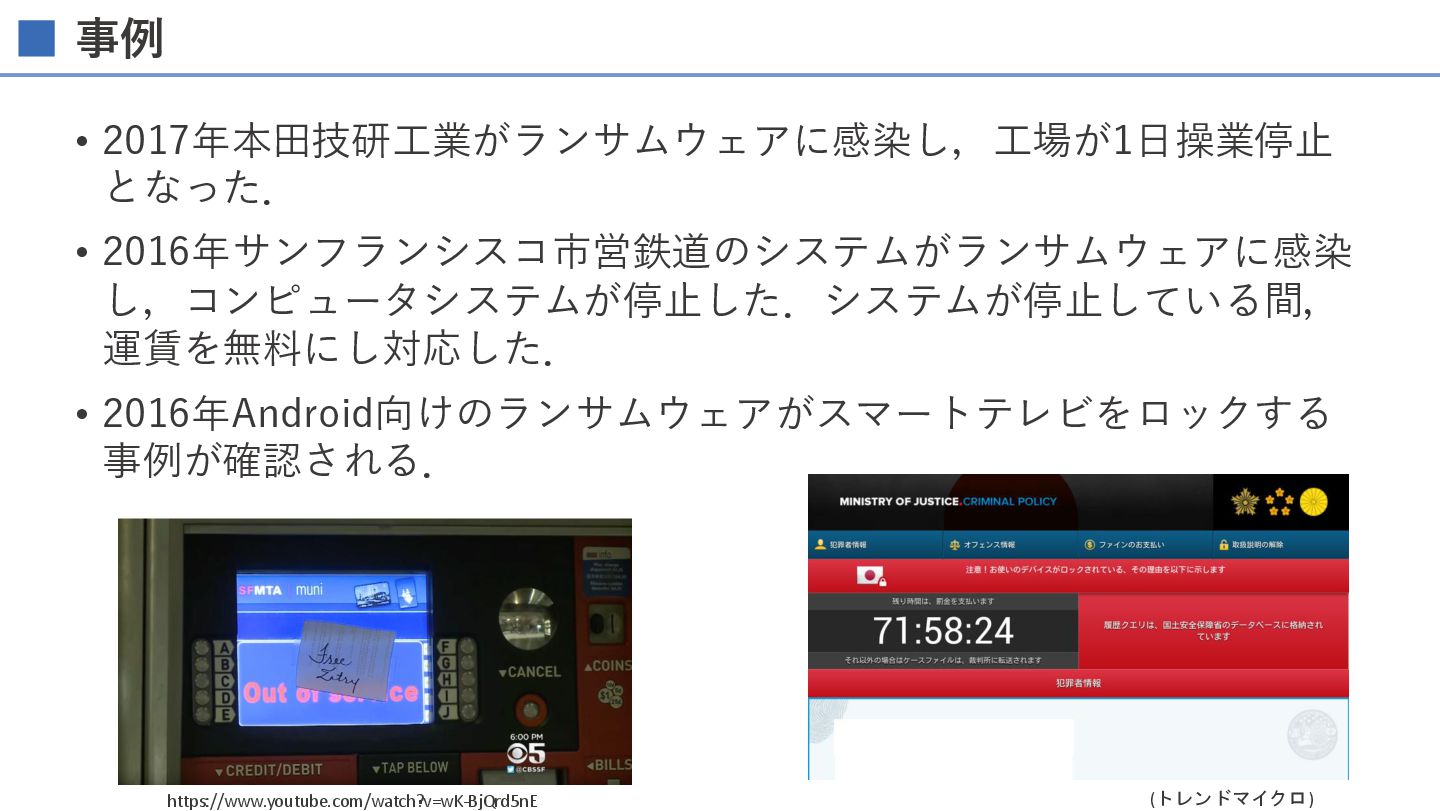
事例 • 2017年本田技研工業がランサムウェアに感染し,工場が1日操業停止 となった. • 2016年サンフランシスコ市営鉄道のシステムがランサムウェアに感染 し,コンピュータシステムが停止した.システムが停止している間, 運賃を無料にし対応した. • 2016年Android向けのランサムウェアがスマートテレビをロックする
事例が確認される. (トレンドマイクロ) https://www.youtube.com/watch?v=wK-BjQrd5nE
事例 • カプコンは2020年11月にサイバー犯罪集団「Ragnar Locker(ラグナ ロッカー)」によるランサムウェアによる攻撃を受け,接続障害が発 生し,情報漏洩が発生したと公表した.
最近のランサムウェアの被害 • カシオ(2024年10月) • https://www.nikkei.com/article/DGXZQOUC07A9V0X00C25A1000000/ • 角川(2024年6月) https://www.itmedia.co.jp/news/articles/2505/08/news183.ht ml •
アサヒ(2025年10月) • https://japan.zdnet.com/article/35238794/ • アスクル(2025年10月) • https://www.itmedia.co.jp/news/articles/2510/31/news134.html • 無印良品(2025年10月) • https://www.ryohin-keikaku.jp/news/2025_1020.html • https://www.watch.impress.co.jp/docs/news/2056268.html
ランサムウェア対策 • ソフトウェアを最新の状態にする • ウイルス対策ソフトの導入する • 不審なメールや不審なウェブサイトを開かない • データのバックアップを定期的に取っておく •
ランサムウェアによりデータが読み取れなくなった場合に有効である. • そうは言っても、対策ができたらみんな苦労してないよね。 • つまり、災害と同じく、起こったあとのことを考えることが最も重要 なのでしょう。
期末試験 • 第15回(1月29日)講義に実施 • 時間は30分 • 範囲は第8回(ハードウェア)から第14回(セキュリティ)の講義で 取り扱った内容 • 国家試験,ME2種の過去問を改変したものを出題
• 筆記用具,スマホ or PCのみ持ち込み可能 • 不合格となった学生がいた場合は,再試の連絡を掲示板する. • 定期試験ができると国家試験もできるようになるので頑張ろう.
More Decks by Kazuhisa Fujita
See All by Kazuhisa Fujita
強化学習
kfujita
0
43
教師あり学習と教師なし学習
kfujita
0
20
人工知能時代の到来/IntroAI01
kfujita
0
56
人工知能とは/IntroAI02
kfujita
0
120
人工知能ゼミ03 /aizemi03
kfujita
3
250
情報処理工学問題集 /infoeng_practices
kfujita
2
920
人工知能ゼミ1-ガイダンス- /aizemi01
kfujita
2
200
人工知能ゼミ02 /aizemi02
kfujita
0
220
大学生活はスマホ・パソコンとともに! 安全な使い方とAIのチカラ /DigitalLiteracy
kfujita
0
180
Other Decks in Education
See All in Education
[2026後期火5] 論理学(京都大学文学部 後期 第2回)「量化子の導入」
yatabe
0
250
Biological Source, Chemical Constituents And Therapeutic Efficacy
pawan_pharm
0
130
JOINTS
pawan_pharm
0
140
BRIEF OUTLINE OF IMPORTANT PLANT CONSTITUENTS
pawan_pharm
0
280
吉岡研究室紹介(2026年度)
kentaroy47
0
650
自己紹介 / who-am-i
yasulab
6
7.5k
パラグラフから始めるアカデミック・ライティング
neuroiwm
3
2.8k
Liburd and Stoll Farrell "Copyright Essentials From A to AI: A 2026 NISO Training Series, Session Two: Fair Use and the Public Domain"
baltimoreniso
0
150
Liburd and Stoll Farrell "Copyright Essentials From A to AI: A 2026 NISO Training Series, Session Four: Copyright in Pop Culture and Digital Media"
baltimoreniso
0
150
Komunikasi Massa: 11 Teori Kunci Komunikasi Massa
adeputra13
0
160
El Geoparque Mundial UNESCO Volcanes de Calatrava de la Investigación Científica a la Transposición Didáctica en el aula
juanmartin2026
1
58k
DRUGS ACTING ON THE PERIPHERAL NERVOUS SYSTEM
pawan_pharm
0
230
Featured
See All Featured
The Hidden Cost of Media on the Web [PixelPalooza 2025]
tammyeverts
2
580
GitHub's CSS Performance
jonrohan
1033
470k
Ethics towards AI in product and experience design
skipperchong
2
460
Introduction to Domain-Driven Design and Collaborative software design
baasie
1
1.1k
Exploring anti-patterns in Rails
aemeredith
4
560
DBのスキルで生き残る技術 - AI時代におけるテーブル設計の勘所
soudai
PRO
68
60k
The AI Revolution Will Not Be Monopolized: How open-source beats economies of scale, even for LLMs
inesmontani
PRO
3
3.8k
Easily Structure & Communicate Ideas using Wireframe
afnizarnur
194
17k
Accessibility Awareness
sabderemane
1
300
Improving Core Web Vitals using Speculation Rules API
sergeychernyshev
21
1.7k
Keith and Marios Guide to Fast Websites
keithpitt
413
23k
The Spectacular Lies of Maps
axbom
PRO
1
1.1k


 kfujita
 yatabe
 pawan_pharm
 kentaroy47
 yasulab
 neuroiwm
 baltimoreniso
 adeputra13
 juanmartin2026
 tammyeverts
 jonrohan
 skipperchong
 baasie
 aemeredith
 soudai
 inesmontani
 afnizarnur
 sabderemane
 sergeychernyshev
 keithpitt
 axbom