Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
AWSのクラウド統制サービスの紹介
Search
Sponsored
·
Ship Features Fearlessly
Turn features on and off without deploys. Used by thousands of Ruby developers.
→
nyankotaro
April 17, 2023
Technology
1.5k
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
AWSのクラウド統制サービスの紹介
nyankotaro
April 17, 2023
More Decks by nyankotaro
See All by nyankotaro
DevOps Agentで始めるAWS運用 〜フロンティアエージェントが変える運用の現場〜
nyankotaro
1
1.3k
イノベーショントークから見る クラウド運用の未来を振り返ってみた
nyankotaro
0
1.2k
組織的AWS活用のススメ
nyankotaro
0
800
組織的なクラウド統制のはじめの一歩 後編
nyankotaro
0
1.4k
Classmethod Cloud Guidebookの裏側
nyankotaro
0
1.1k
CDKを使って爆速でナレッジサイトを公開した話
nyankotaro
1
2.8k
CLI構築のススメ
nyankotaro
1
1.3k
Other Decks in Technology
See All in Technology
Lambda MicroVMsが分からなすぎたので使い所を1から考えてみた
tsukuboshi
2
430
自分で立ててみるLLMサービス
y_sera15
0
150
転んだ話が背中を預ける理由になる / A_story_about_falling_down_gives_you_a_reason_to_watch_each_other_s_backs.pdf
pauli
3
330
AgentCoreで実践するハーネスエンジニアリング
yakumo
1
290
Google Cloud Next Tokyo 26登壇時のスクリプト
recruitengineers
PRO
0
210
BedrockとLambdaで作る リアルタイム進行型推理ゲーム
kawametho
0
200
OR学会2026年秋期大会_機械学習と数理最適化の融合による、配合レシピ最適化システム開発事例
brainpadpr
0
110
AI時代に必要な脅威モデリング― 変化の速度に負けない理解とリスク判断
masakane55
5
1.2k
「Docker Desktop不要の時代」は 来たのか?
ueponx
0
250
IoTデバイスを繋げるプロトコルMatterをAndroidで使用する方法
harutiro
0
120
Datadog の学び方 - あるいは、オブザーバビリティを学ぶとは何か
mananyuki
1
500
2026-10-01_MagicPod_QAハーネスエンジニアリングとQA組織の未来像
ynisqa1988
1
560
Featured
See All Featured
Build The Right Thing And Hit Your Dates
maggiecrowley
39
3.5k
Designing Experiences People Love
moore
143
24k
Faster Mobile Websites
deanohume
310
32k
Practical Tips for Bootstrapping Information Extraction Pipelines
honnibal
25
2.1k
The Director’s Chair: Orchestrating AI for Truly Effective Learning
tmiket
1
320
Leading Effective Engineering Teams in the AI Era
addyosmani
9
2.7k
How to Talk to Developers About Accessibility
jct
2
560
How to train your dragon (web standard)
notwaldorf
96
6.9k
How to audit for AI Accessibility on your Front & Back End
davetheseo
0
580
Building Flexible Design Systems
yeseniaperezcruz
330
41k
The MySQL Ecosystem @ GitHub 2015
samlambert
251
13k
The innovator’s Mindset - Leading Through an Era of Exponential Change - McGill University 2025
jdejongh
PRO
1
370
Transcript
組織的なクラウド統制のはじめの⼀歩 〜AWS のクラウド統制サービスの紹介〜 2023.4.5 AWS事業本部 コンサルティング部 yhana、たかやま 1
2 本日話す内容と話さない内容 話す内容 話さない内容 CCoEに役立つAWSサービスの紹介 各サービスの具体的な設定内容
3 アカウント管理
4 アカウント管理 AWSの推奨はマルチアカウント戦略 複数のワークロードが存在する環境の場合、 https://aws.amazon.com/jp/blogs/news/best-practices-for-organizational-units-with-aws-organizations/
5 アカウント管理 そもそもなぜ複数アカウントの管理が必要なのか? 要件の異なるプロジェクト要望への対応 柔軟なセキュリティ制御 請求の簡素化
6 Organiza(ons AWS Organizations AWS Organizationsは、複数のAWSアカウントを一元管理することができるサービス Organizational unit(OU)の単位で組織設計することができる Organizationsを利用することで他のAWSサービスで組織機能が利用できる Service
control policy(SCP)でOU/アカウント単位でアクセス制御
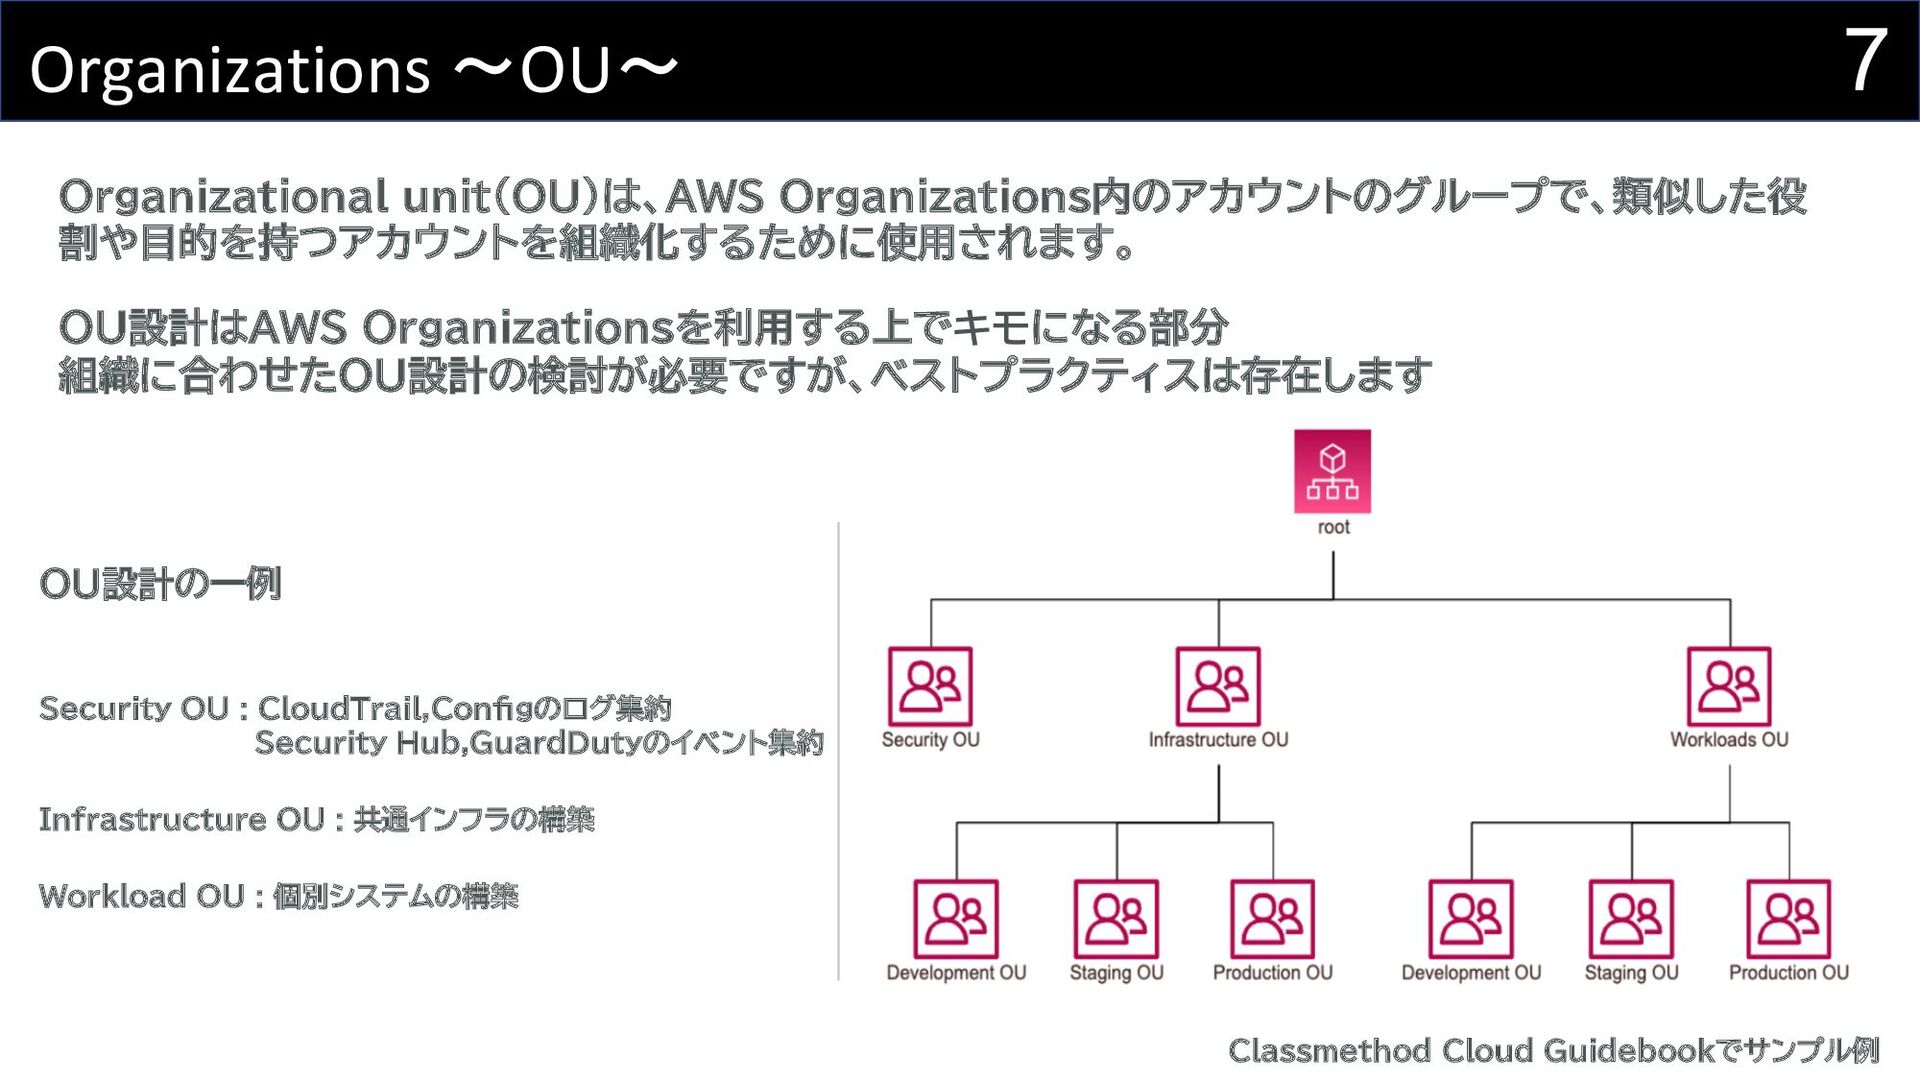
7 Organizations 〜OU〜 Classmethod Cloud Guidebookでサンプル例 OU設計の一例 Security OU :
CloudTrail,ConJgのログ集約 Security Hub,GuardDutyのイベント集約 Infrastructure OU : 共通インフラの構築 Workload OU : 個別システムの構築 Organizational unit(OU)は、AWS Organizations内のアカウントのグループで、類似した役 割や目的を持つアカウントを組織化するために使用されます。 OU設計はAWS Organizationsを利用する上でキモになる部分 組織に合わせたOU設計の検討が必要ですが、ベストプラクティスは存在します
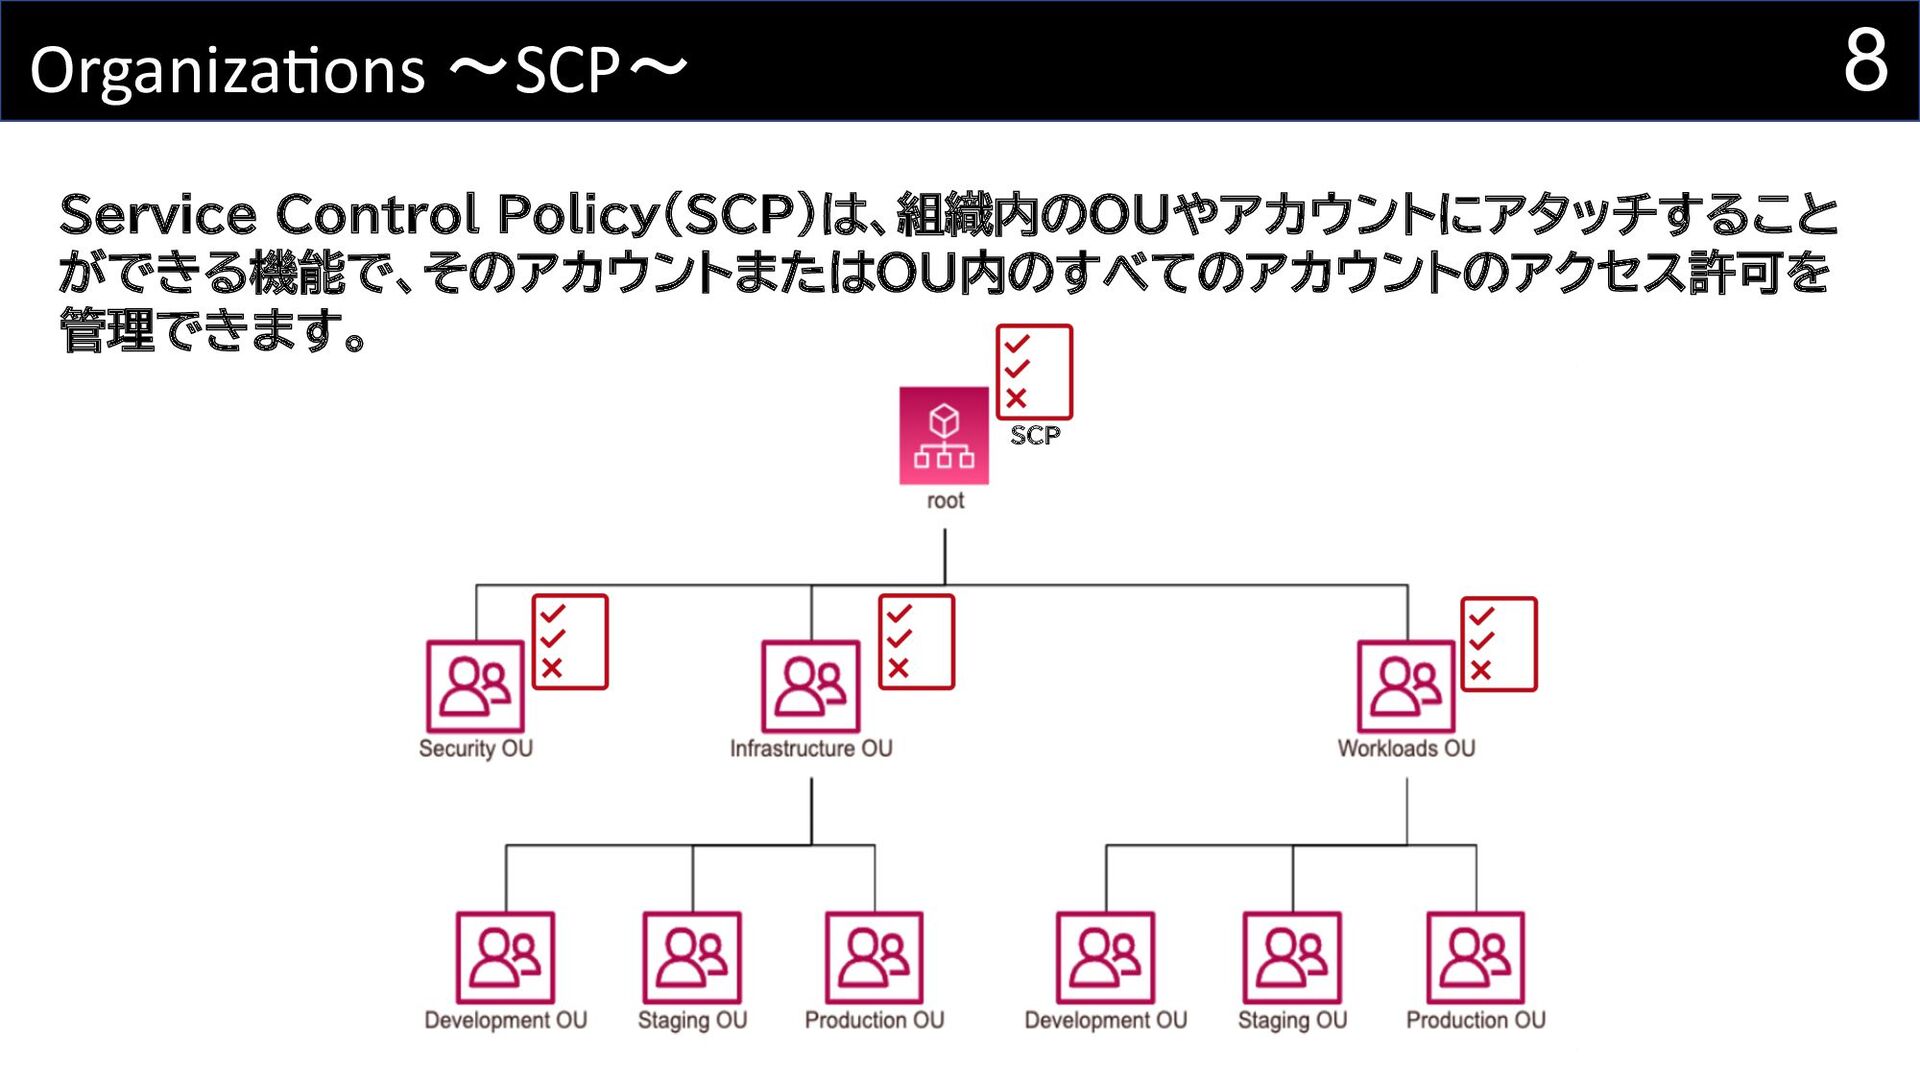
8 Organiza(ons 〜SCP〜 Service Control Policy(SCP)は、組織内のOUやアカウントにアタッチすること ができる機能で、そのアカウントまたはOU内のすべてのアカウントのアクセス許可を 管理できます。 SCP
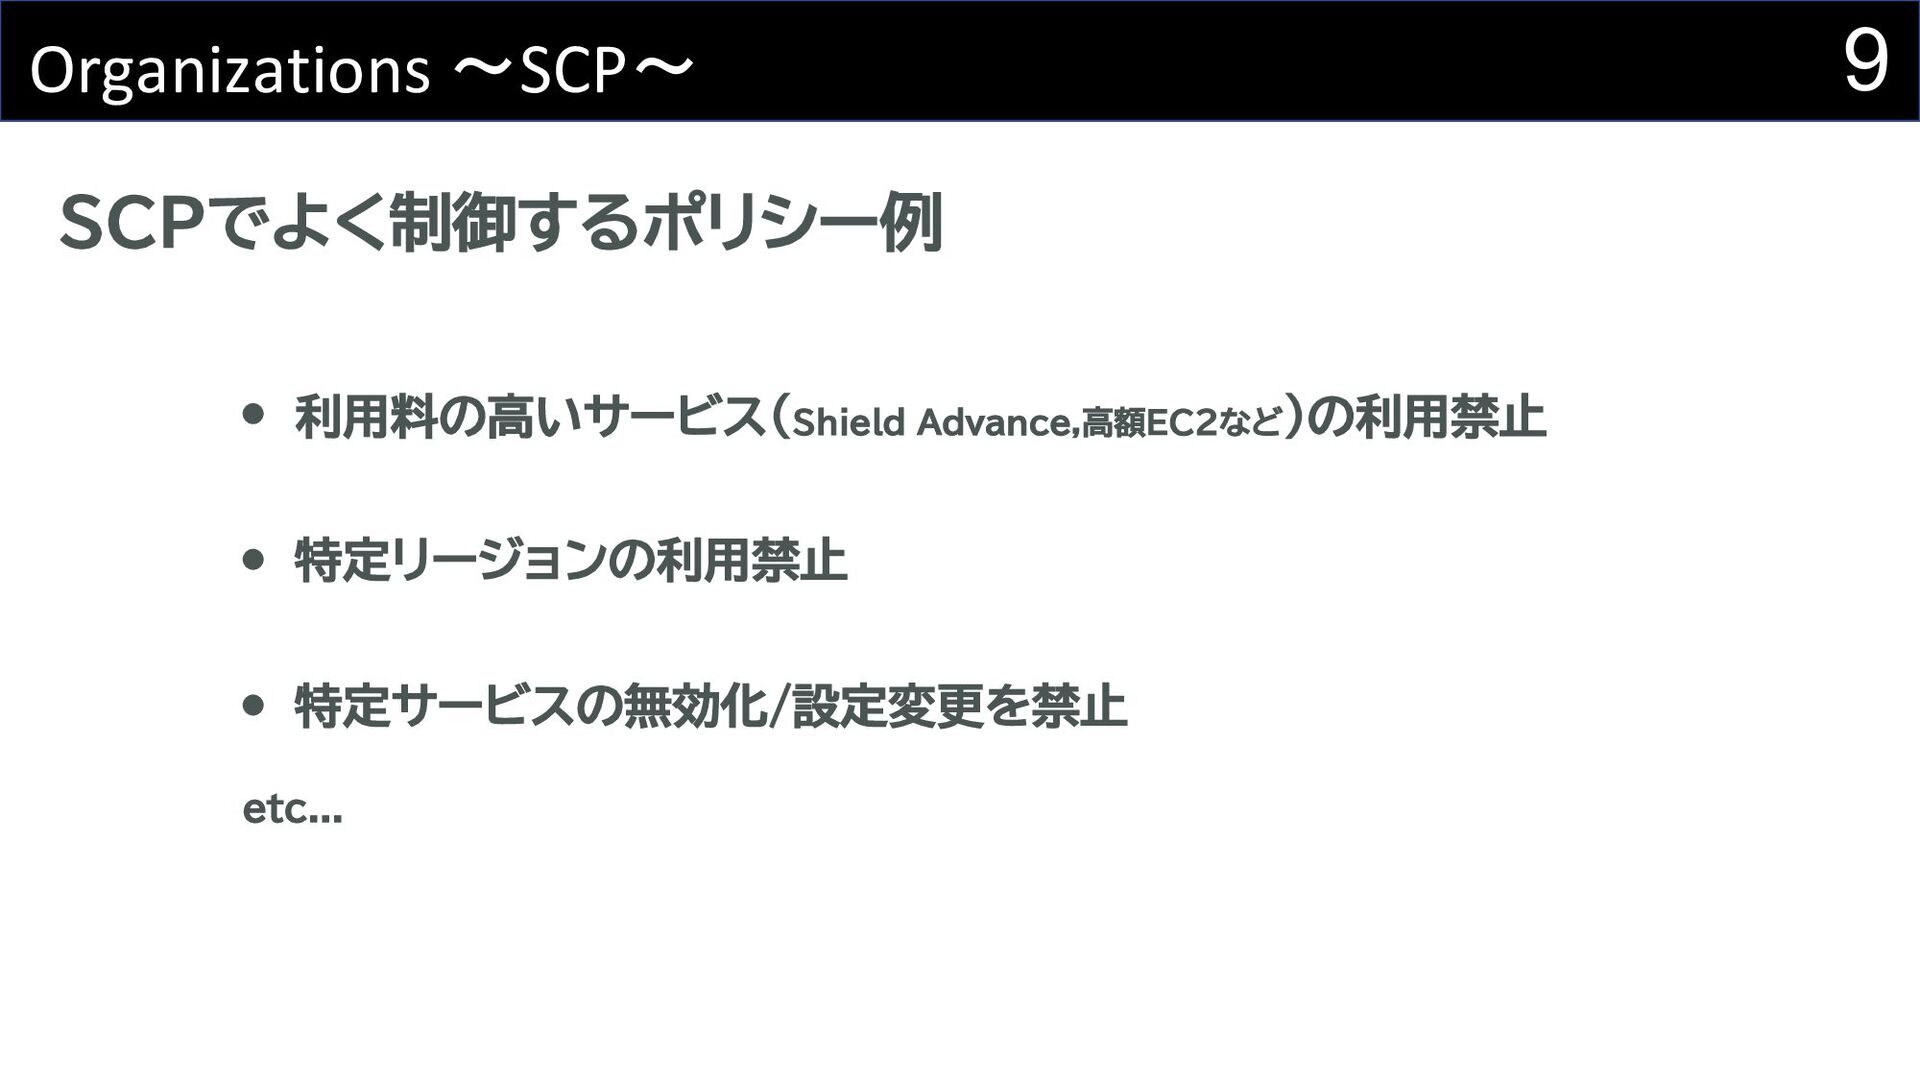
9 Organizations 〜SCP〜 SCPでよく制御するポリシー例 利用料の高いサービス(Shield Advance,高額EC2など)の利用禁止 特定リージョンの利用禁止 etc... 特定サービスの無効化/設定変更を禁止
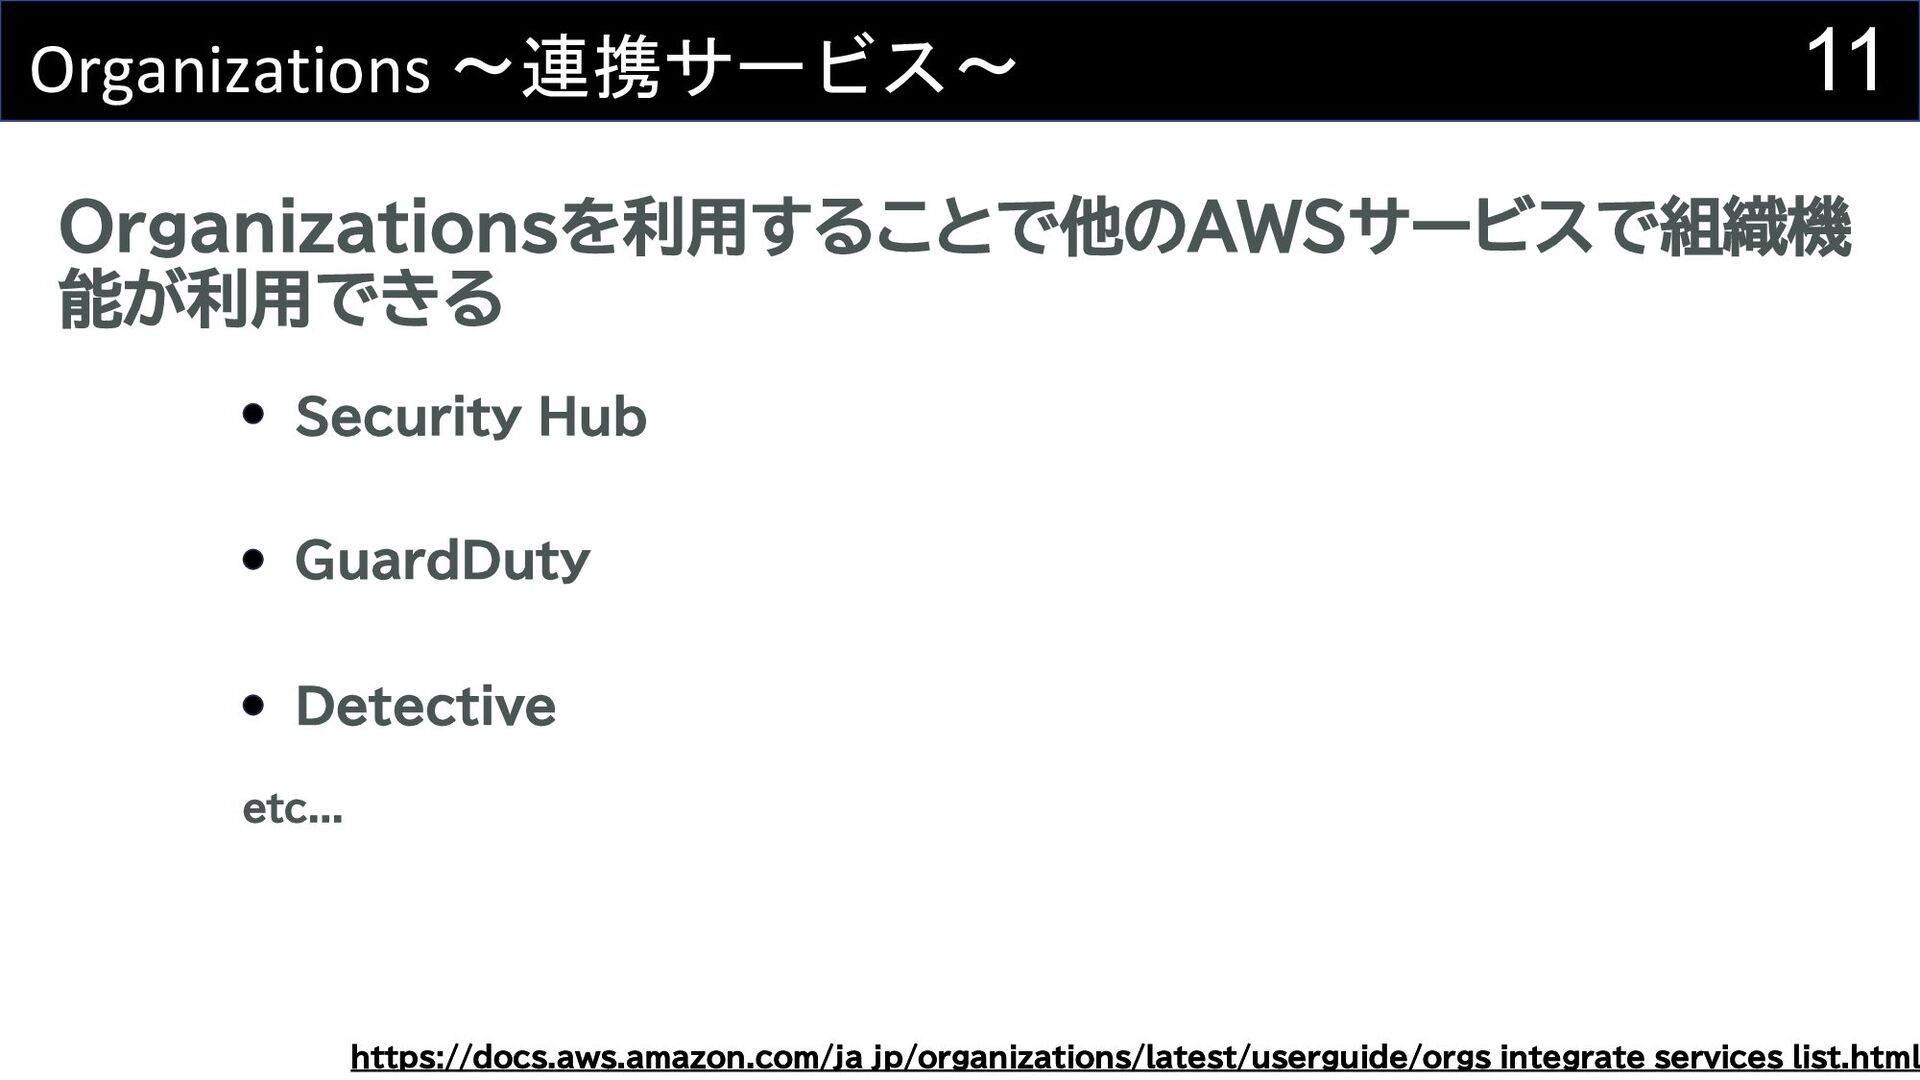
11 Organizations 〜連携サービス〜 Security Hub GuardDuty Organizationsを利用することで他のAWSサービスで組織機 能が利用できる Detective etc...
https://docs.aws.amazon.com/ja_jp/organizations/latest/userguide/orgs_integrate_services_list.html
12 ユーザー管理
13 ユーザー管理 マルチアカウントでAWS環境へアクセスするユーザ ここでいうユーザ管理は、
14 各アカウントにIAMユーザー作成する マルチアカウント管理におけるユーザ管理のアンチパターン ユーザー管理
15 ユーザー管理 アンチパターンの理由 IAMユーザーは個人に紐付くサービスであり、運用が複雑化する パスワード管理が困難になる 権限管理が困難になる
16 マルチアカウントでのユーザ管理3選
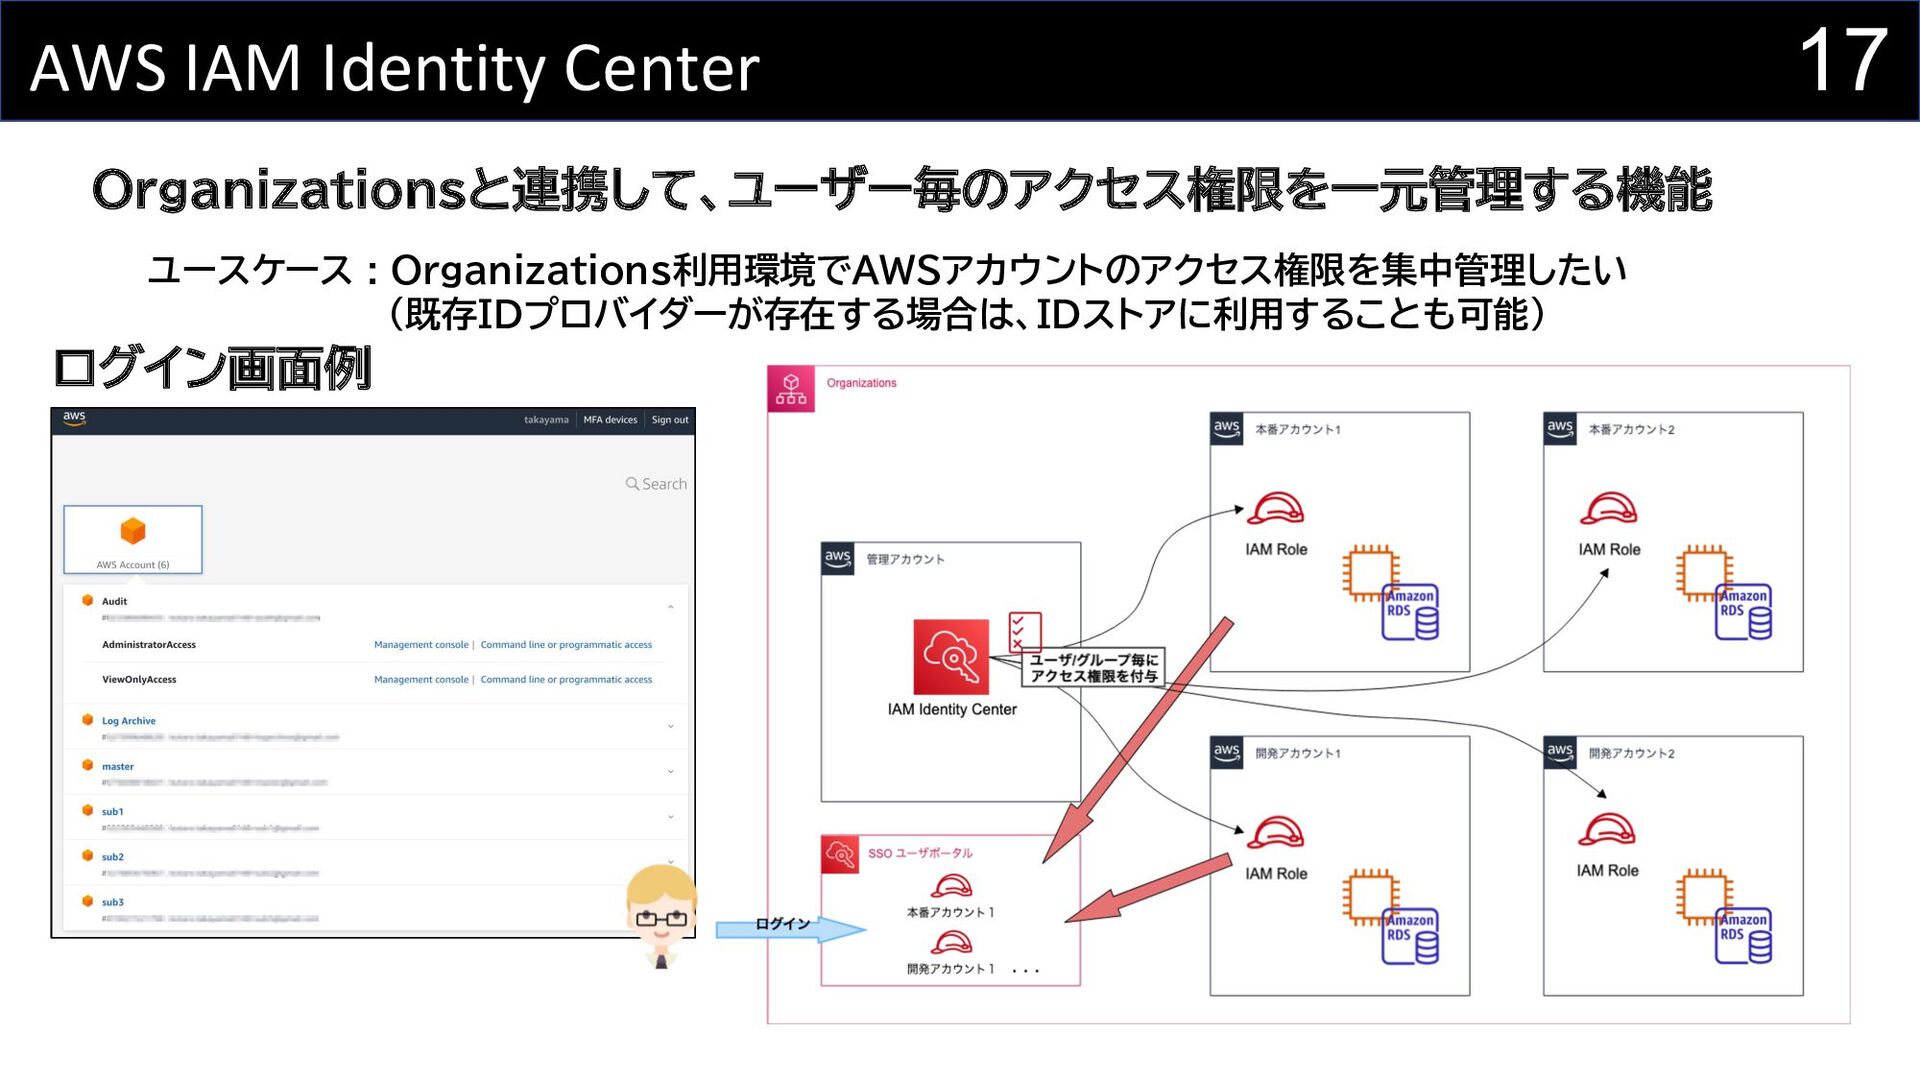
17 AWS IAM Identity Center Organizationsと連携して、ユーザー毎のアクセス権限を一元管理する機能 ログイン画面例 ユースケース : Organizations利用環境でAWSアカウントのアクセス権限を集中管理したい
(既存IDプロバイダーが存在する場合は、IDストアに利用することも可能)
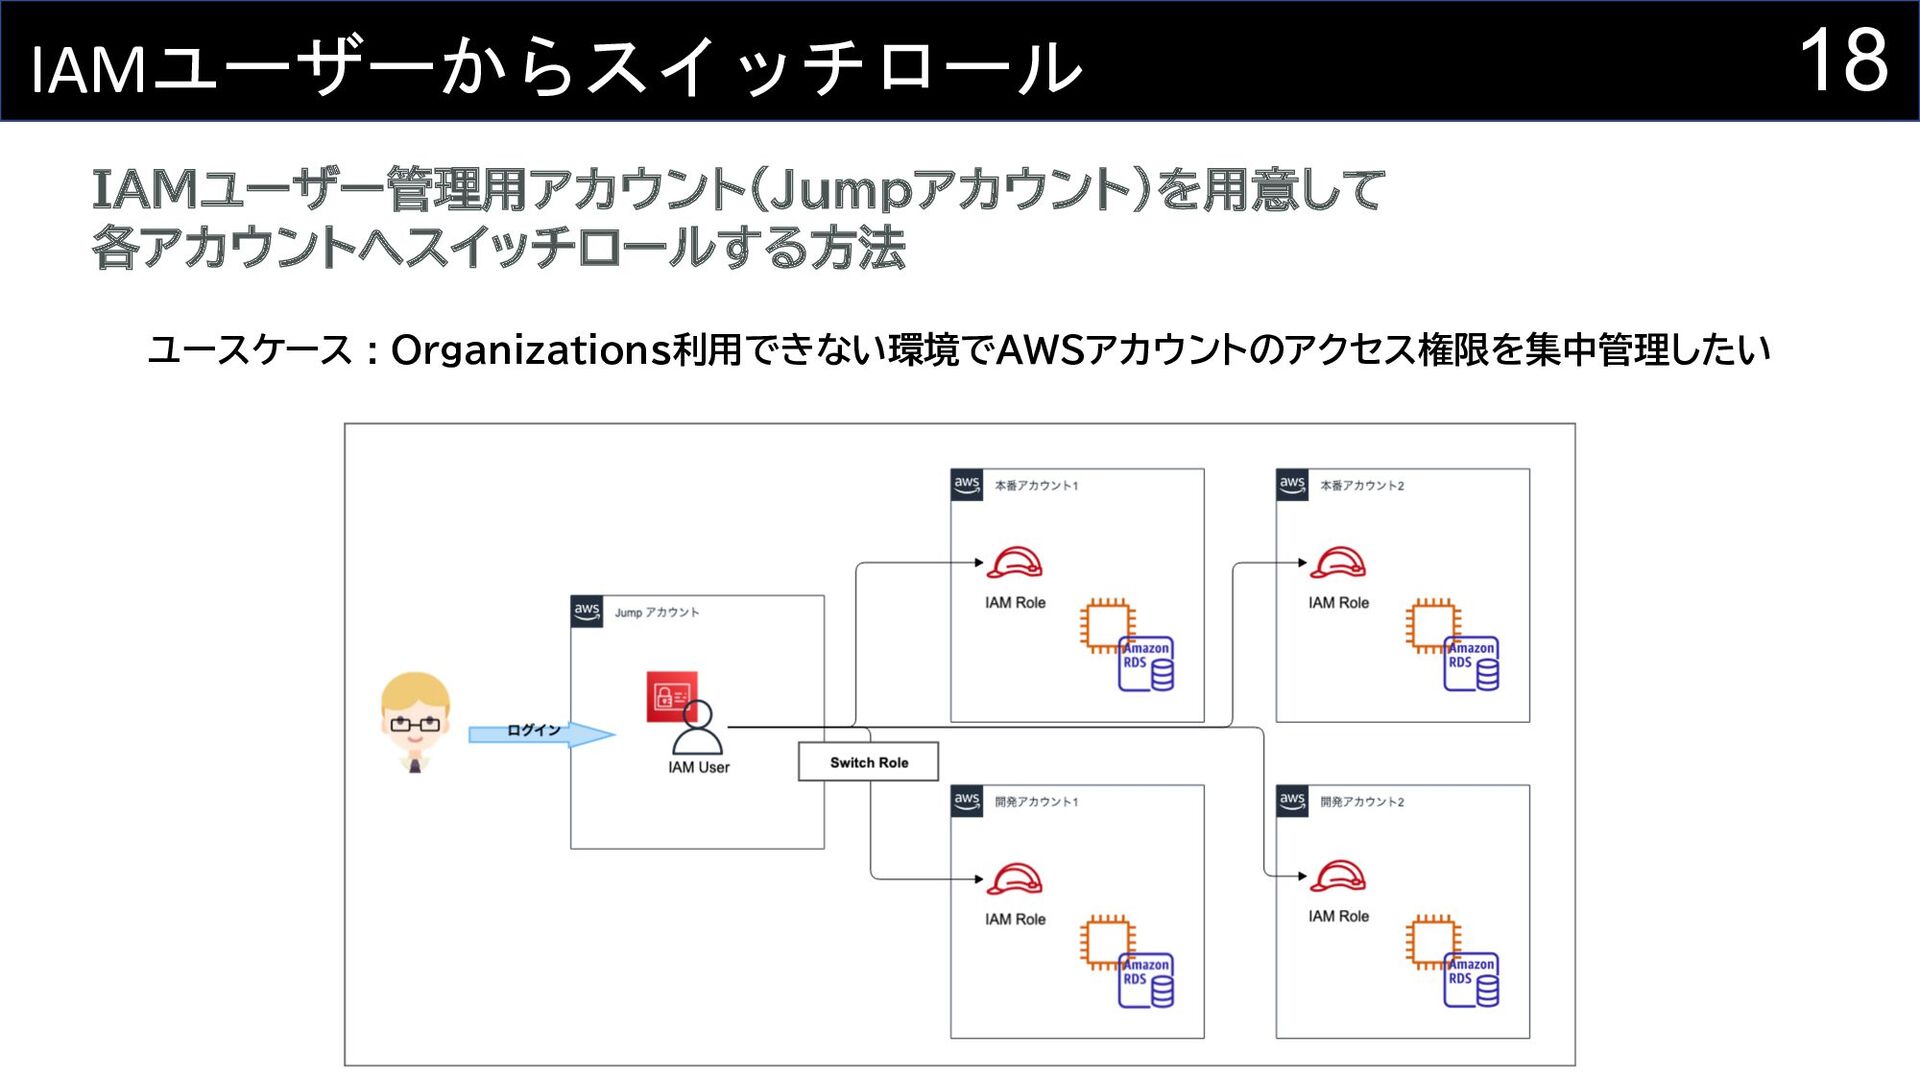
18 IAMユーザーからスイッチロール IAMユーザー管理用アカウント(Jumpアカウント)を用意して 各アカウントへスイッチロールする方法 ユースケース : Organizations利用できない環境でAWSアカウントのアクセス権限を集中管理したい
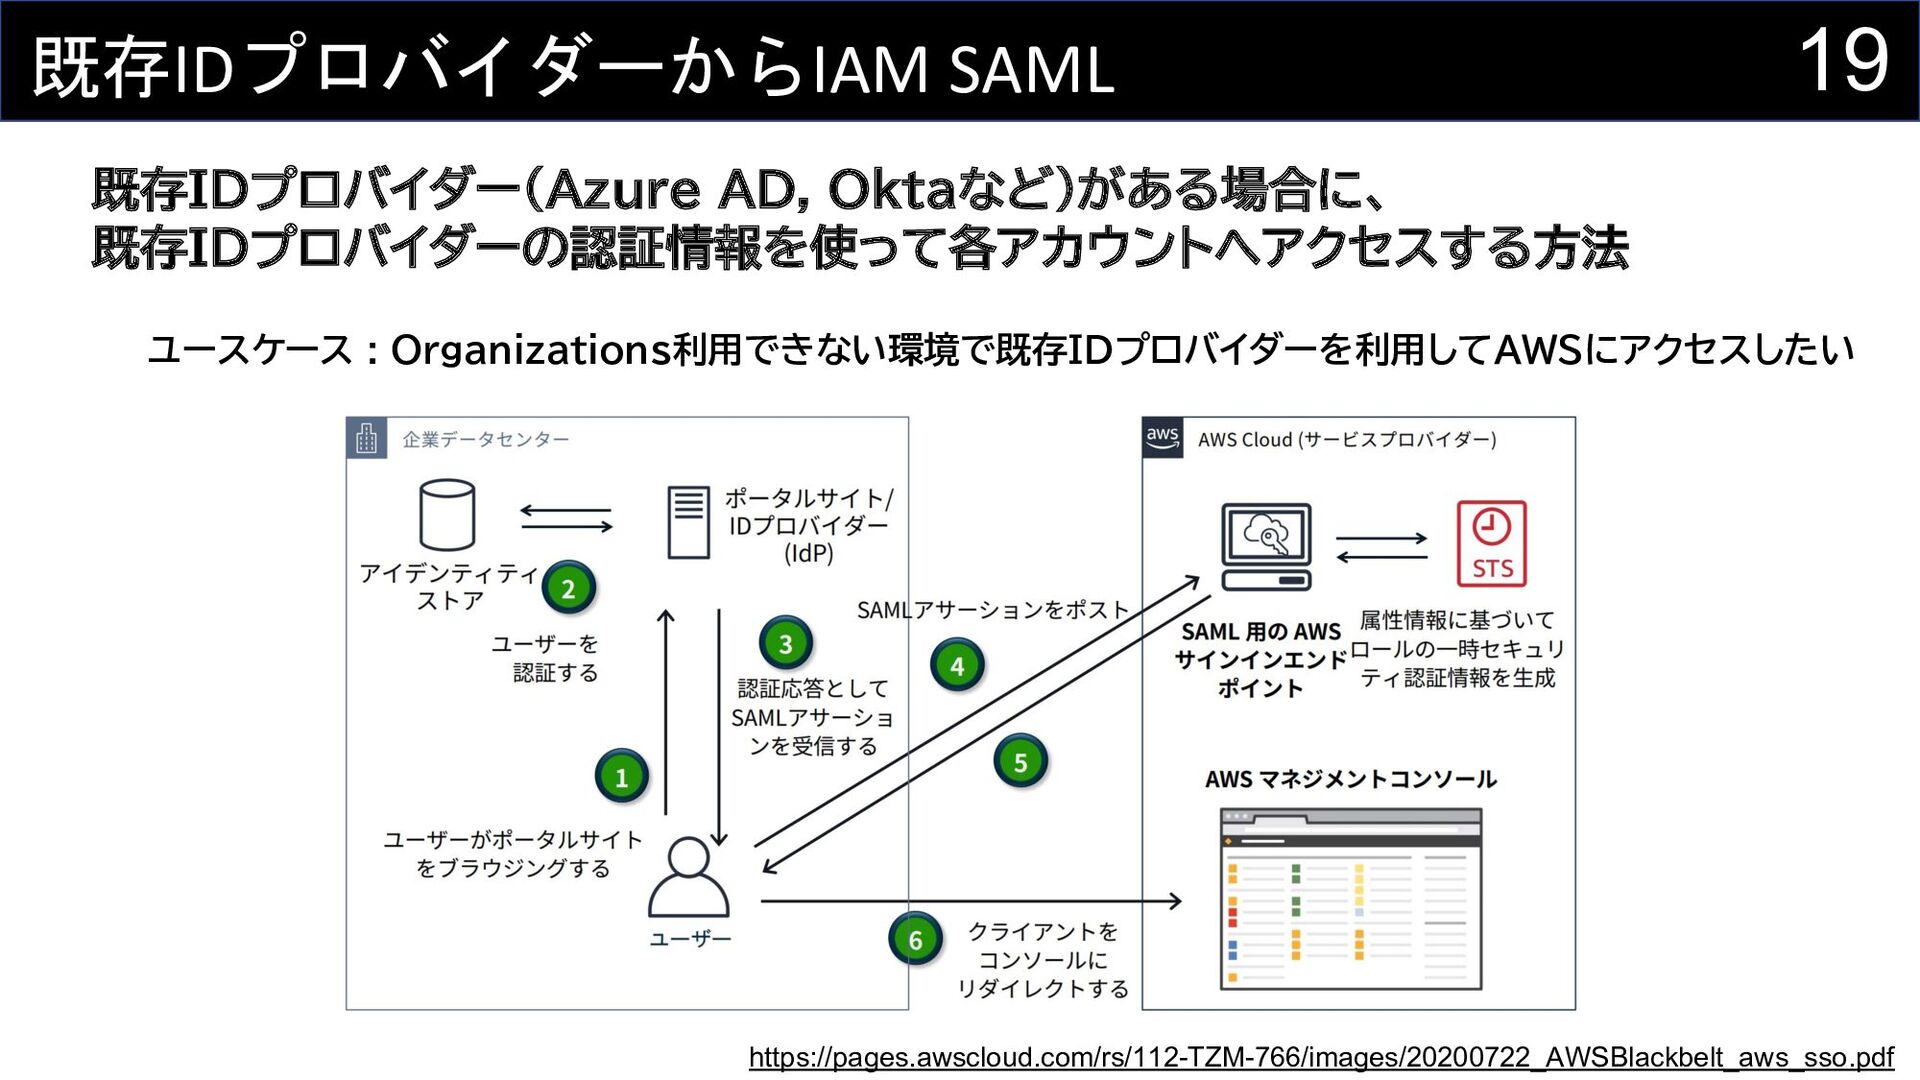
19 既存IDプロバイダーからIAM SAML https://pages.awscloud.com/rs/112-TZM-766/images/20200722_AWSBlackbelt_aws_sso.pdf 既存IDプロバイダー(Azure AD, Oktaなど)がある場合に、 既存IDプロバイダーの認証情報を使って各アカウントへアクセスする方法 ユースケース :
Organizations利用できない環境で既存IDプロバイダーを利用してAWSにアクセスしたい
20 ログ管理
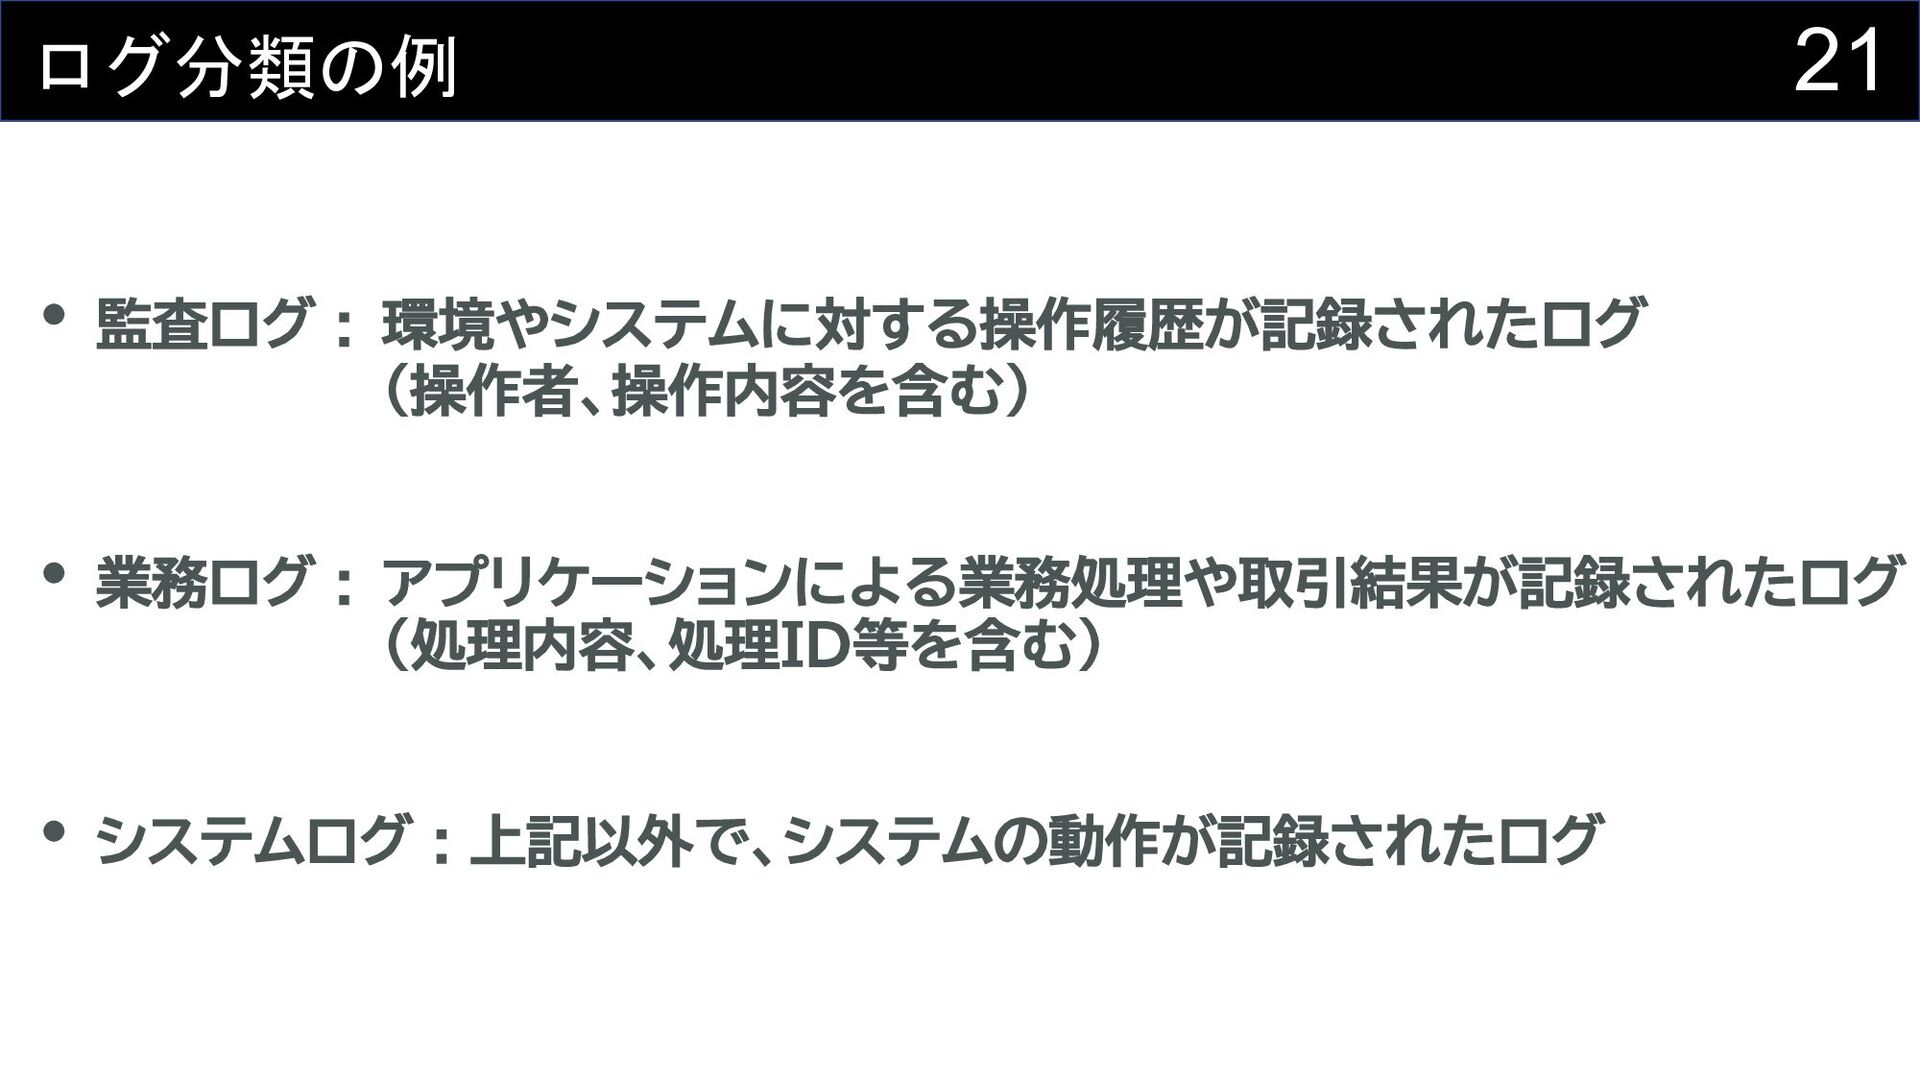
21 ログ分類の例 システムログ : 上記以外で、システムの動作が記録されたログ 監査ログ : 環境やシステムに対する操作履歴が記録されたログ (操作者、操作内容を含む) 業務ログ
: アプリケーションによる業務処理や取引結果が記録されたログ (処理内容、処理ID等を含む)
22 どこまでCCoEが統制を効かせるか🤔
23 監査ログをCCoEが統制し、 それ以外を各システム管理者が管理というのがよくあるパターン
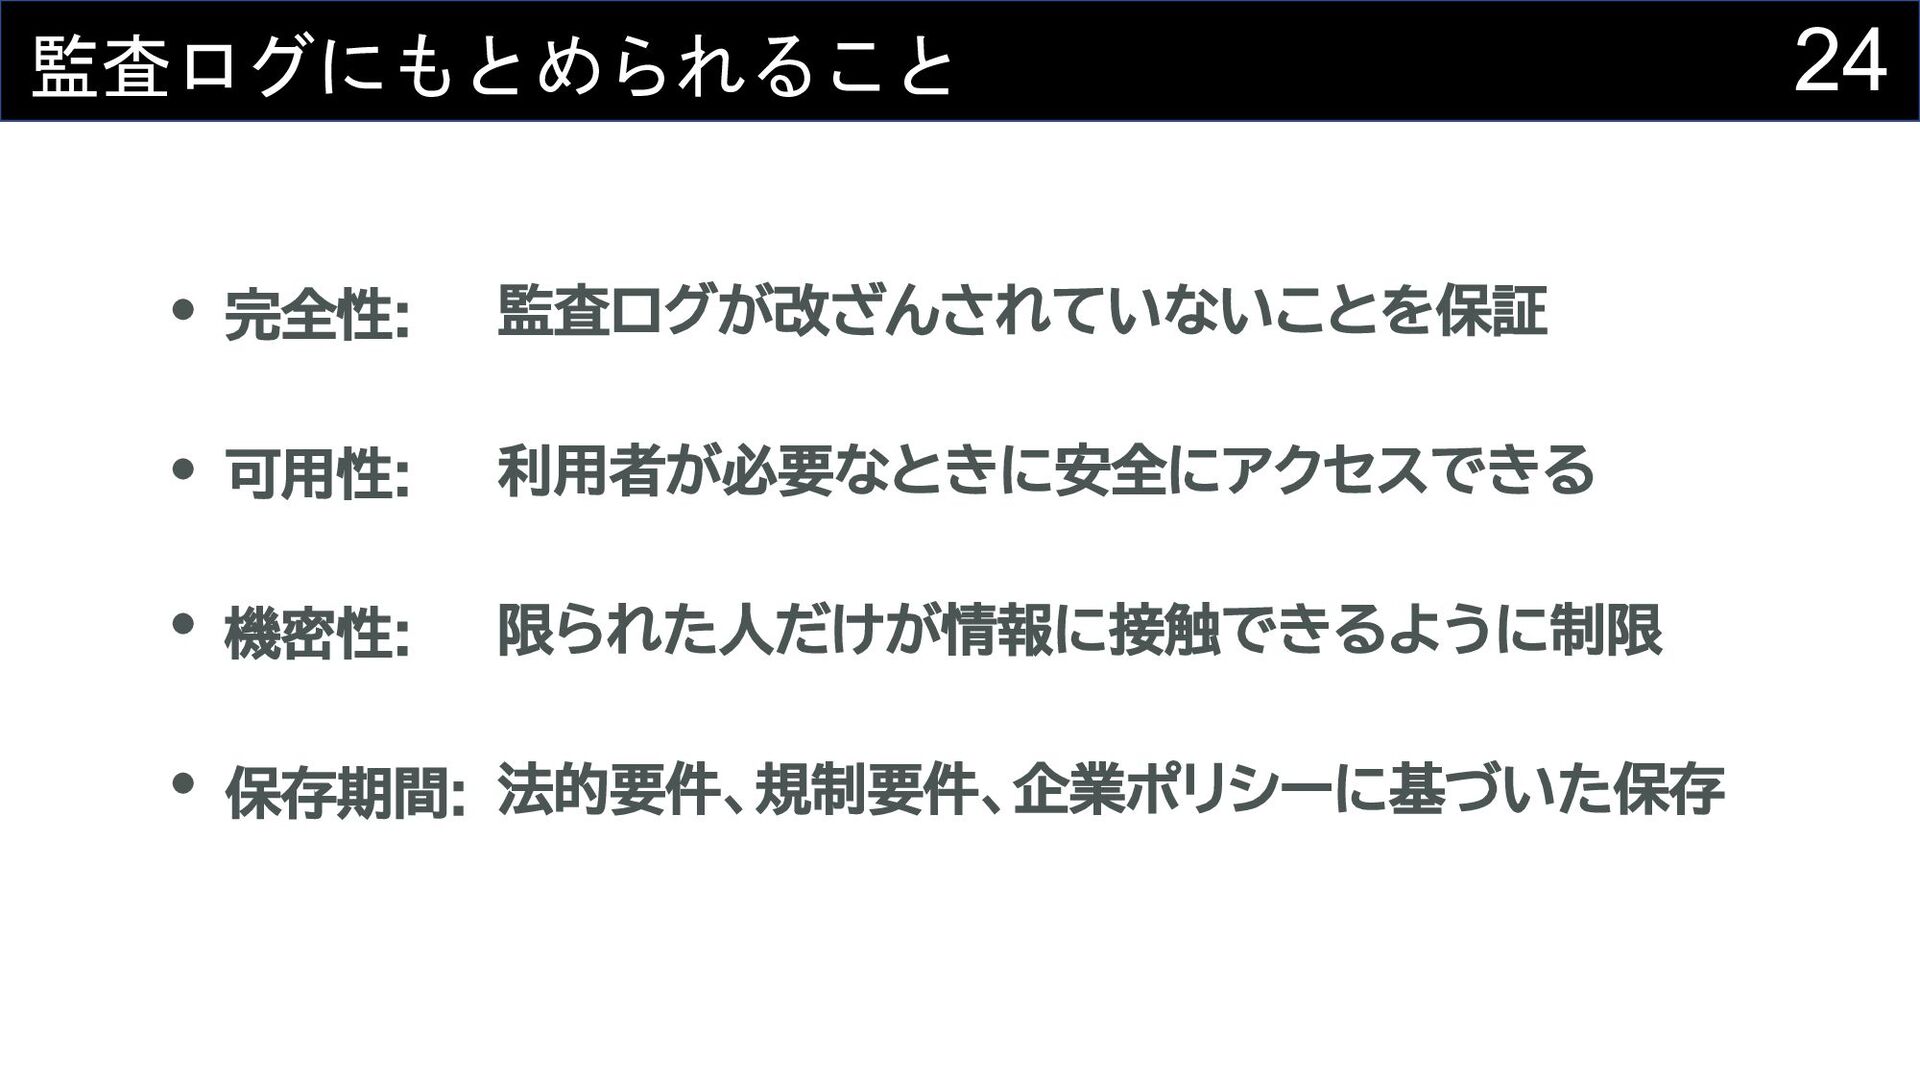
24 監査ログにもとめられること 完全性: 監査ログが改ざんされていないことを保証 可用性: 利用者が必要なときに安全にアクセスできる 機密性: 限られた人だけが情報に接触できるように制限 保存期間: 法的要件、規制要件、企業ポリシーに基づいた保存
25 AWS上の監査に役立つサービス
26 AWS CloudTrail AWS CloudTrail ユーザー、ロール、またはAWSのサービスによって実行されたアクションを記録 デフォルト90日間記録、90日を超えるログを記録する場合は証跡を作成する Organizationsと連携して「組織の証跡」を作成できる
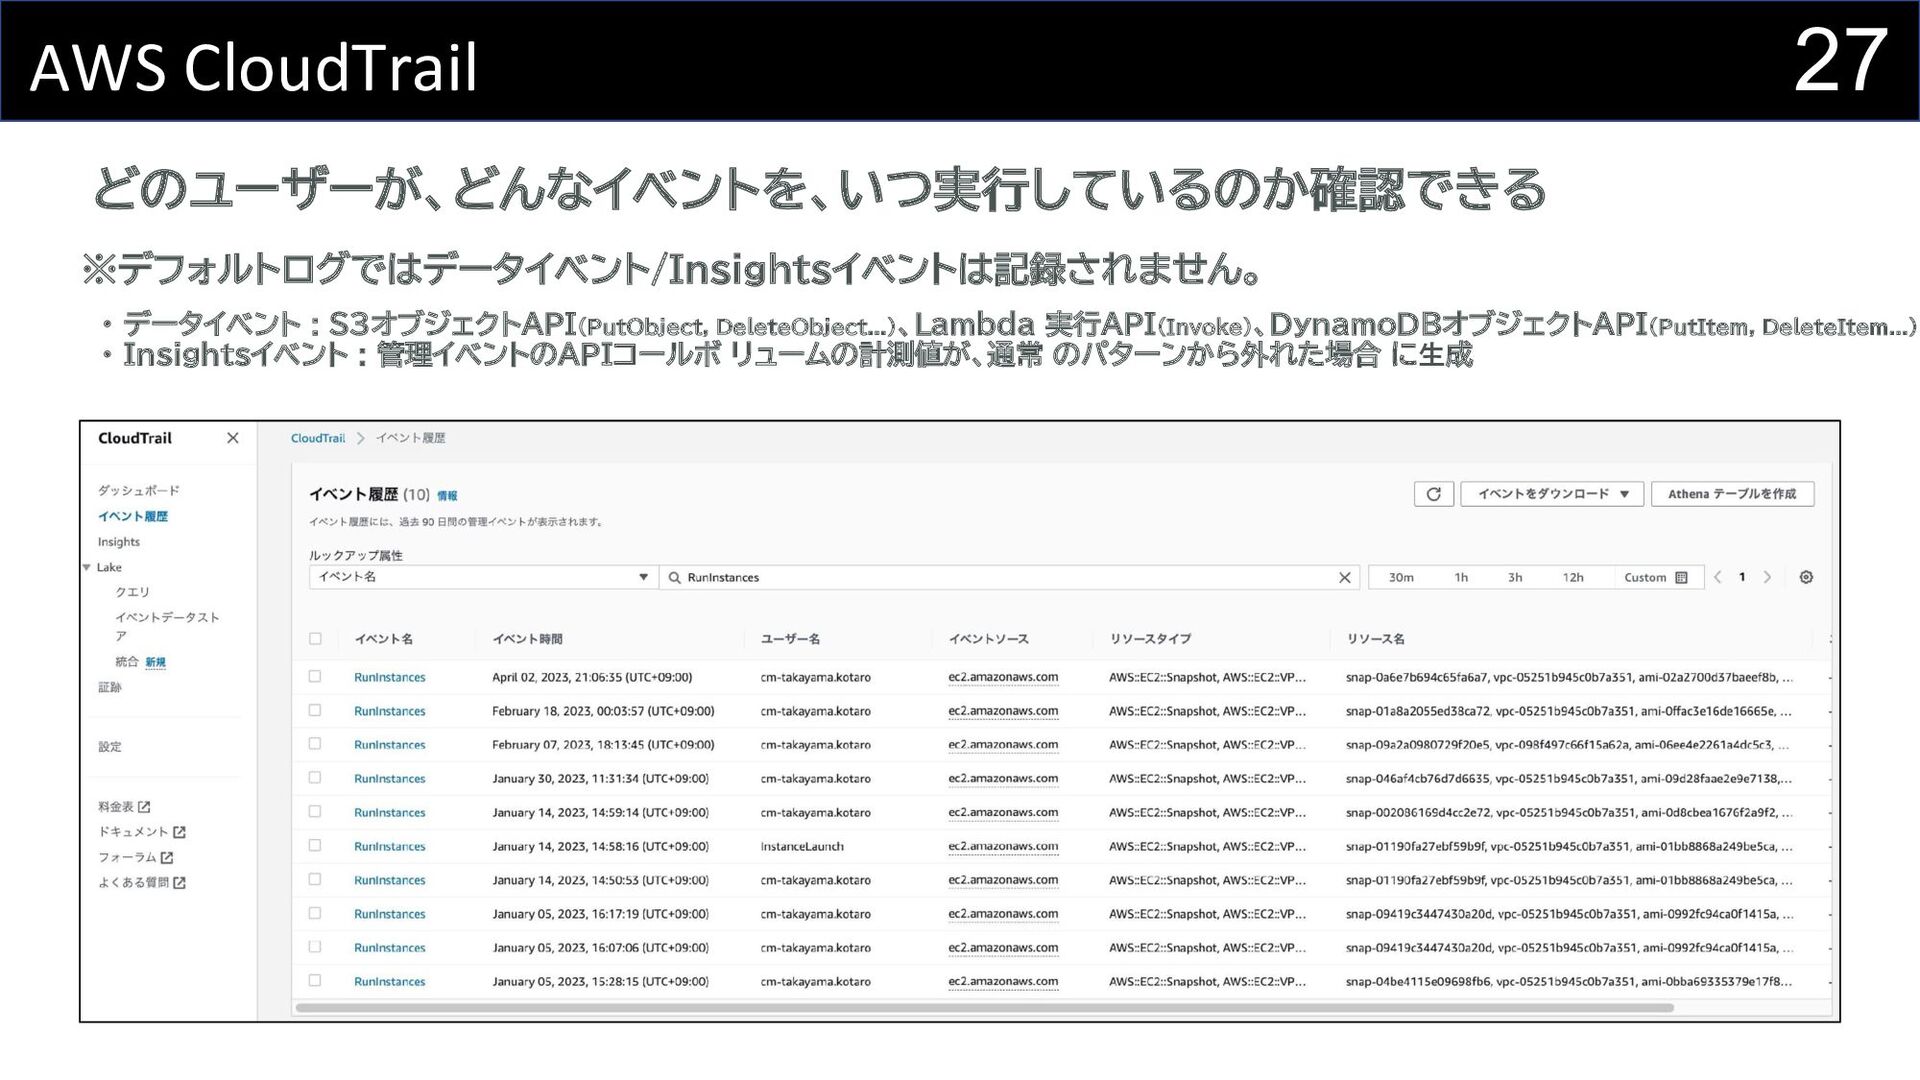
27 AWS CloudTrail どのユーザーが、どんなイベントを、いつ実行しているのか確認できる ※デフォルトログではデータイベント/Insightsイベントは記録されません。 ・ データイベント : S3オブジェクトAPI(PutObject, DeleteObject...)、Lambda
実行API(Invoke)、DynamoDBオブジェクトAPI(PutItem, DeleteItem...) ・ Insightsイベント : 管理イベントのAPIコールボ リュームの計測値が、通常 のパターンから外れた場合 に⽣成
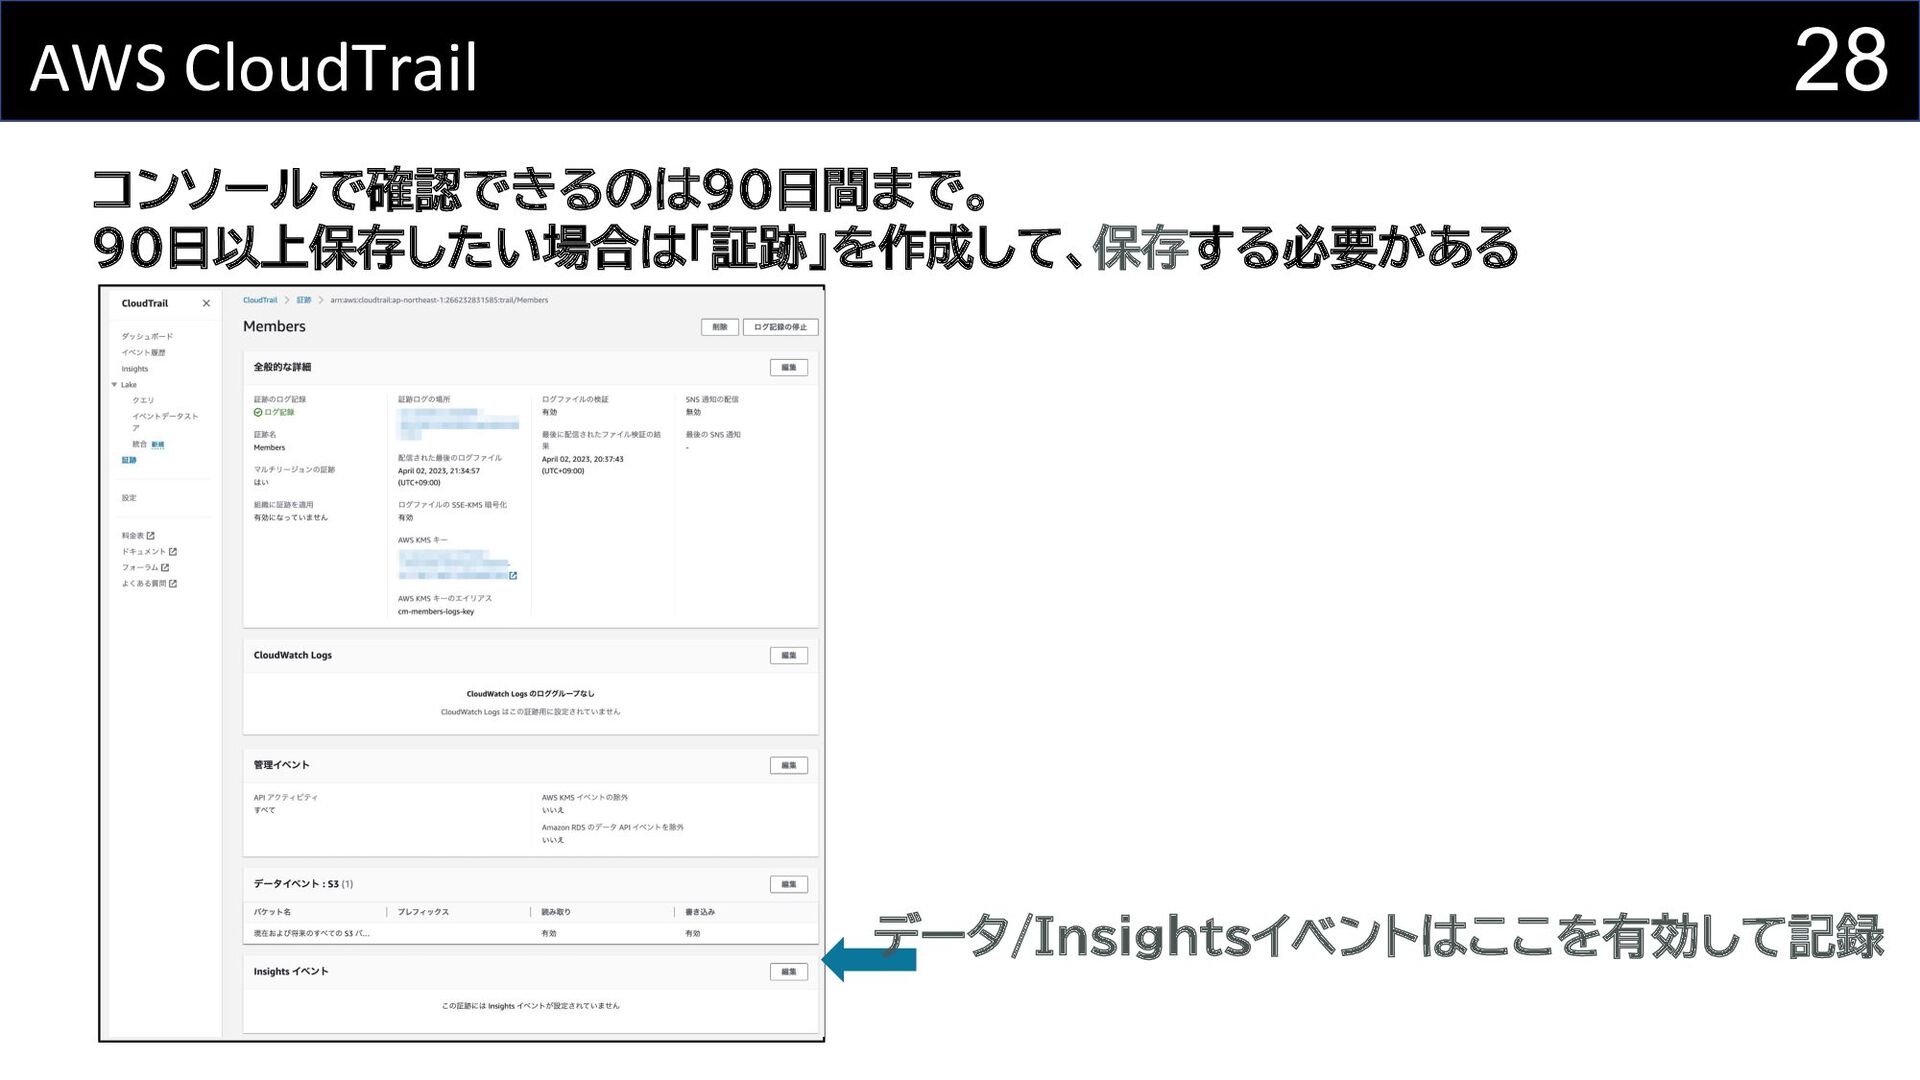
28 AWS CloudTrail コンソールで確認できるのは90日間まで。 90日以上保存したい場合は「証跡」を作成して、保存する必要がある データ/Insightsイベントはここを有効して記録
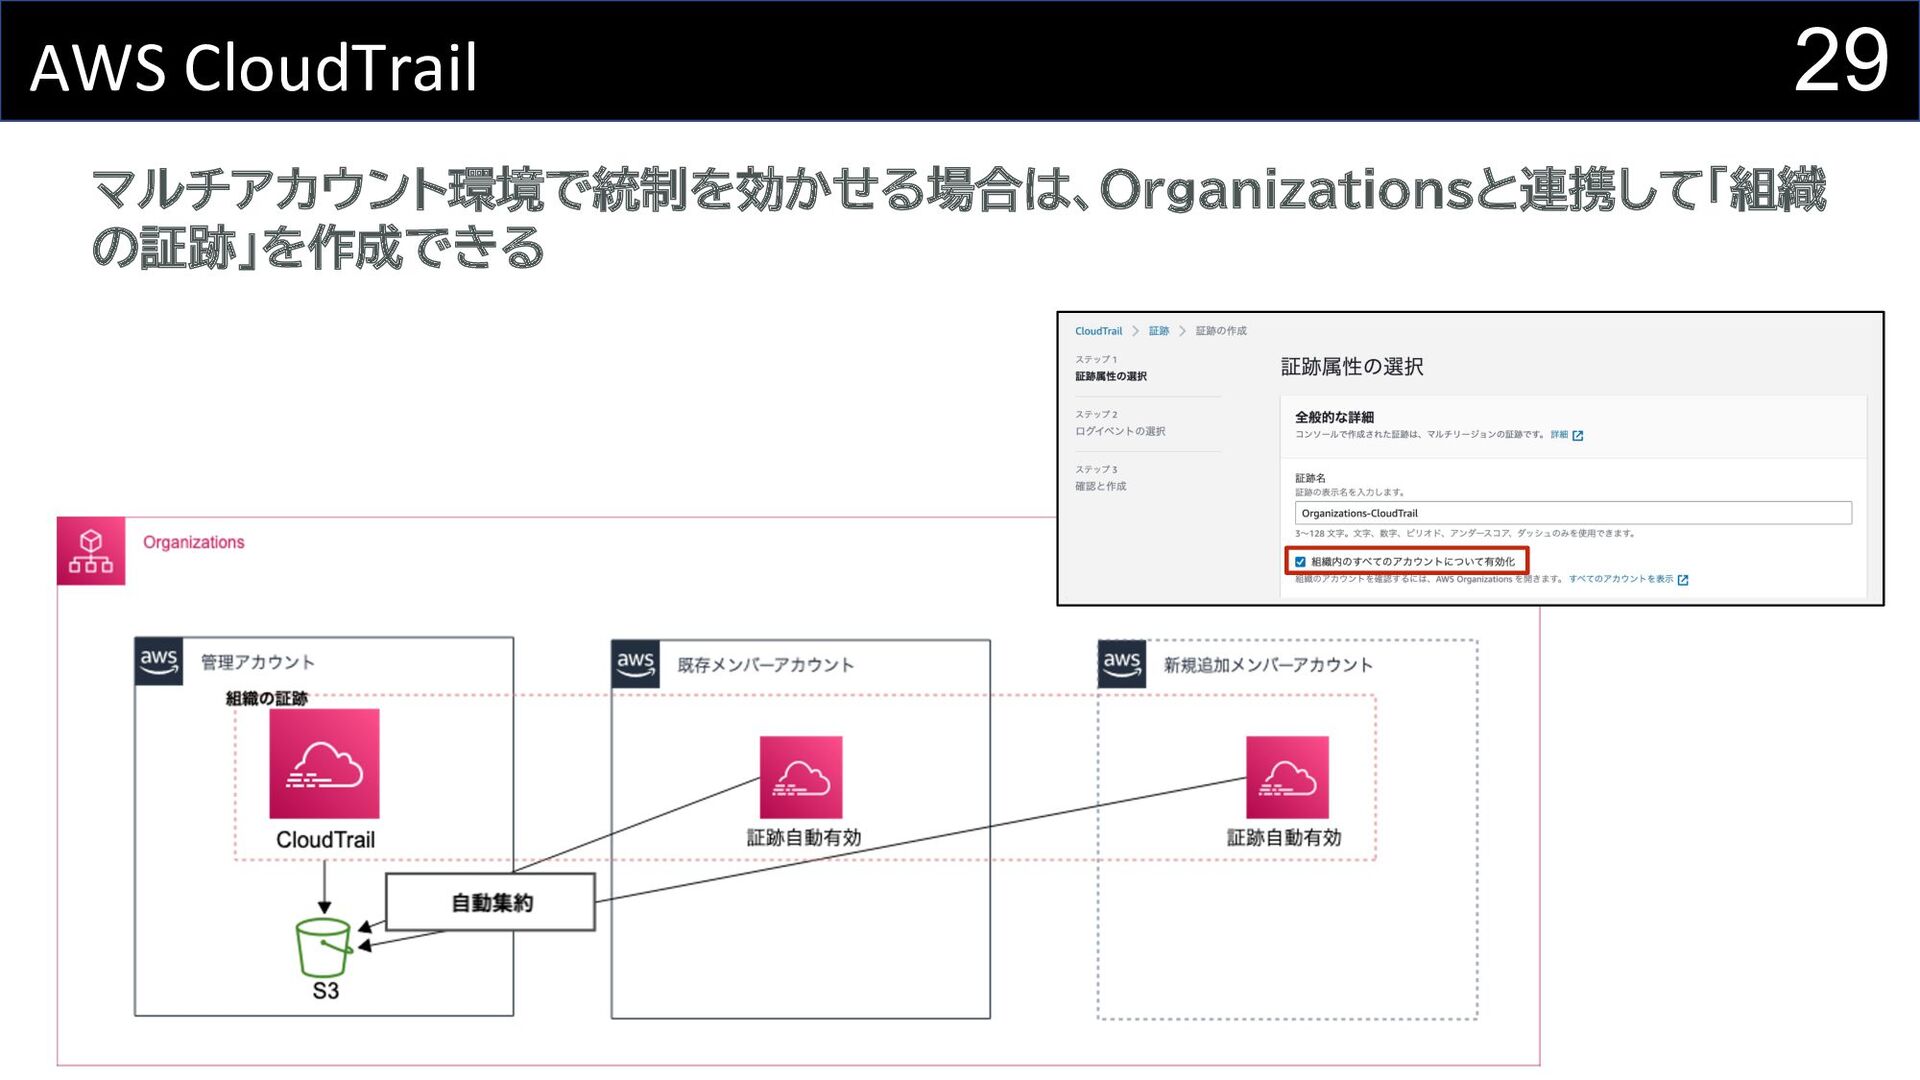
29 AWS CloudTrail マルチアカウント環境で統制を効かせる場合は、Organizationsと連携して「組織 の証跡」を作成できる
30 AWS Config AWS Config AWSのリソースの構成変更履歴を収集、管理、評価するサービス デフォルト無効化のため、有効化する必要あり Organizationsと連携して「Aggregator」を作成できる
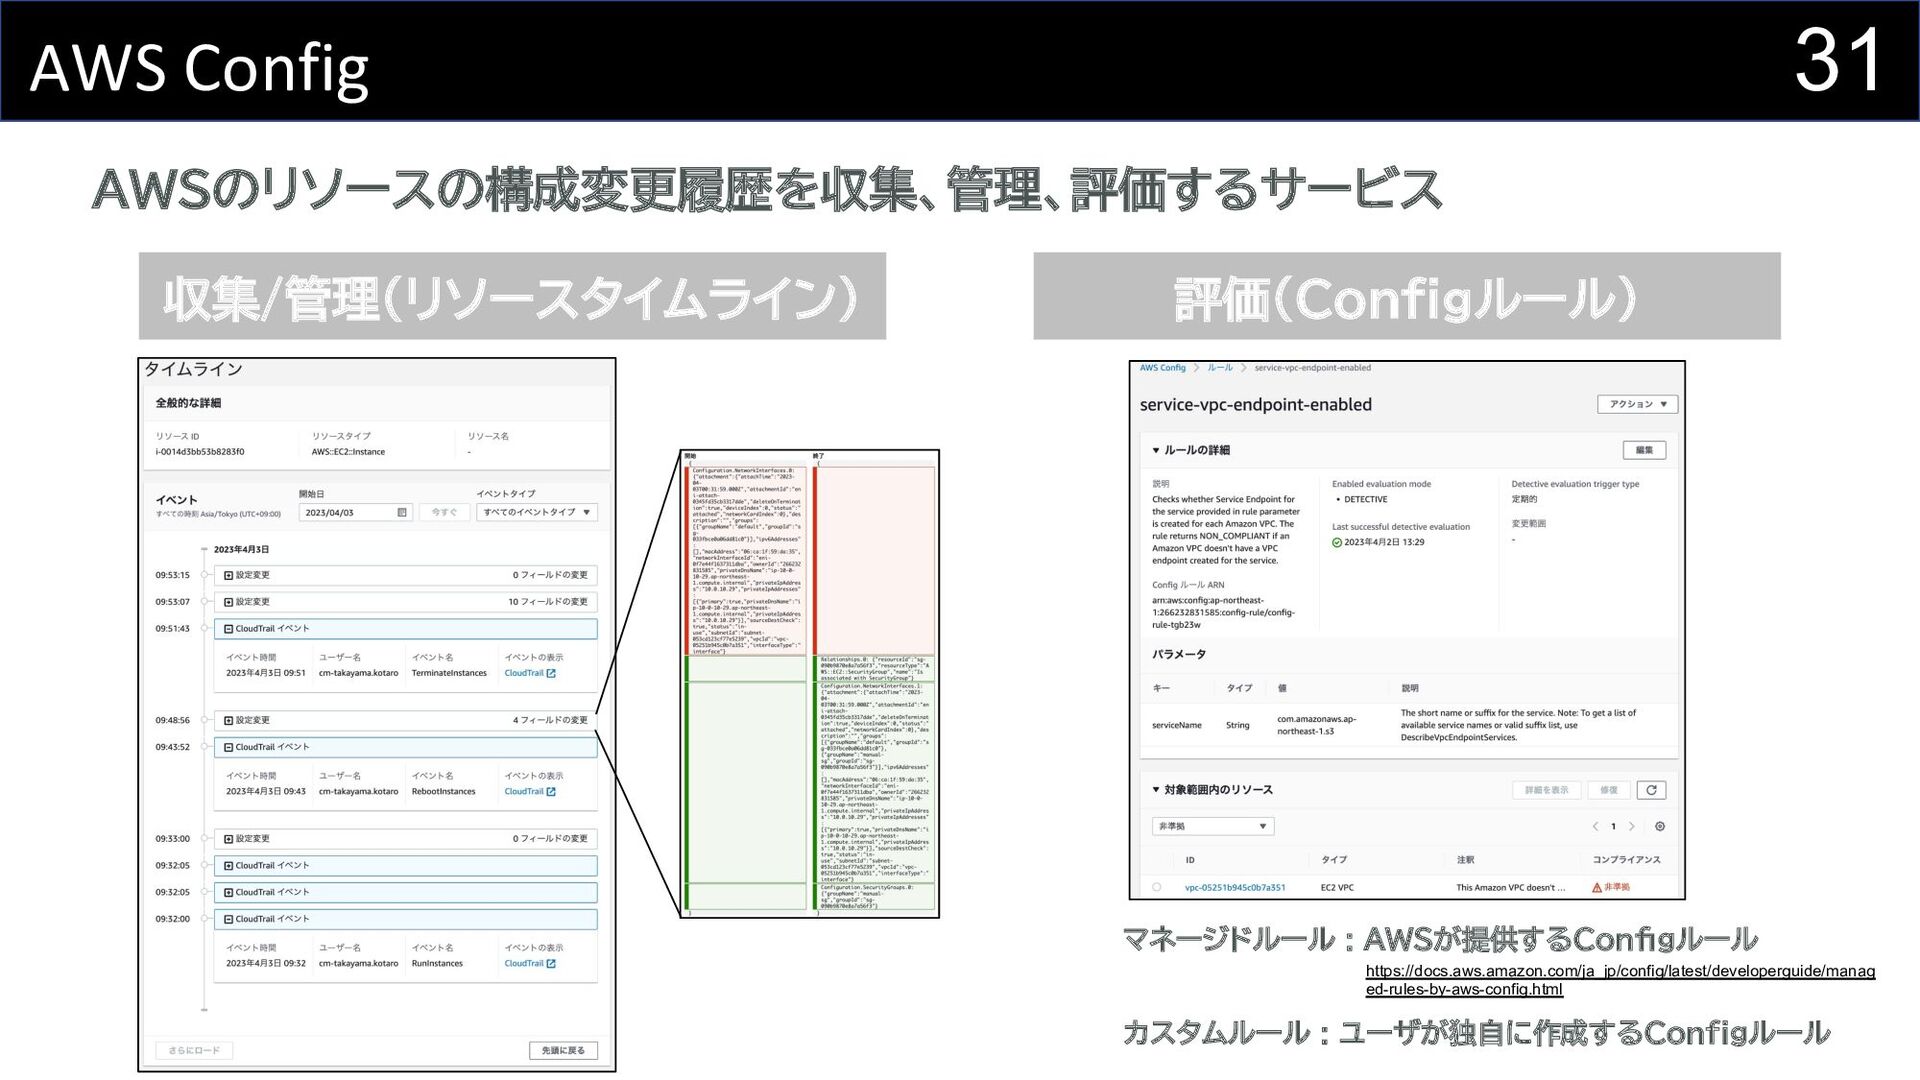
31 AWS Config AWSのリソースの構成変更履歴を収集、管理、評価するサービス 評価(Configルール) 収集/管理(リソースタイムライン) マネージドルール : AWSが提供するConJgルール カスタムルール
: ユーザが独自に作成するConfigルール https://docs.aws.amazon.com/ja_jp/config/latest/developerguide/manag ed-rules-by-aws-config.html
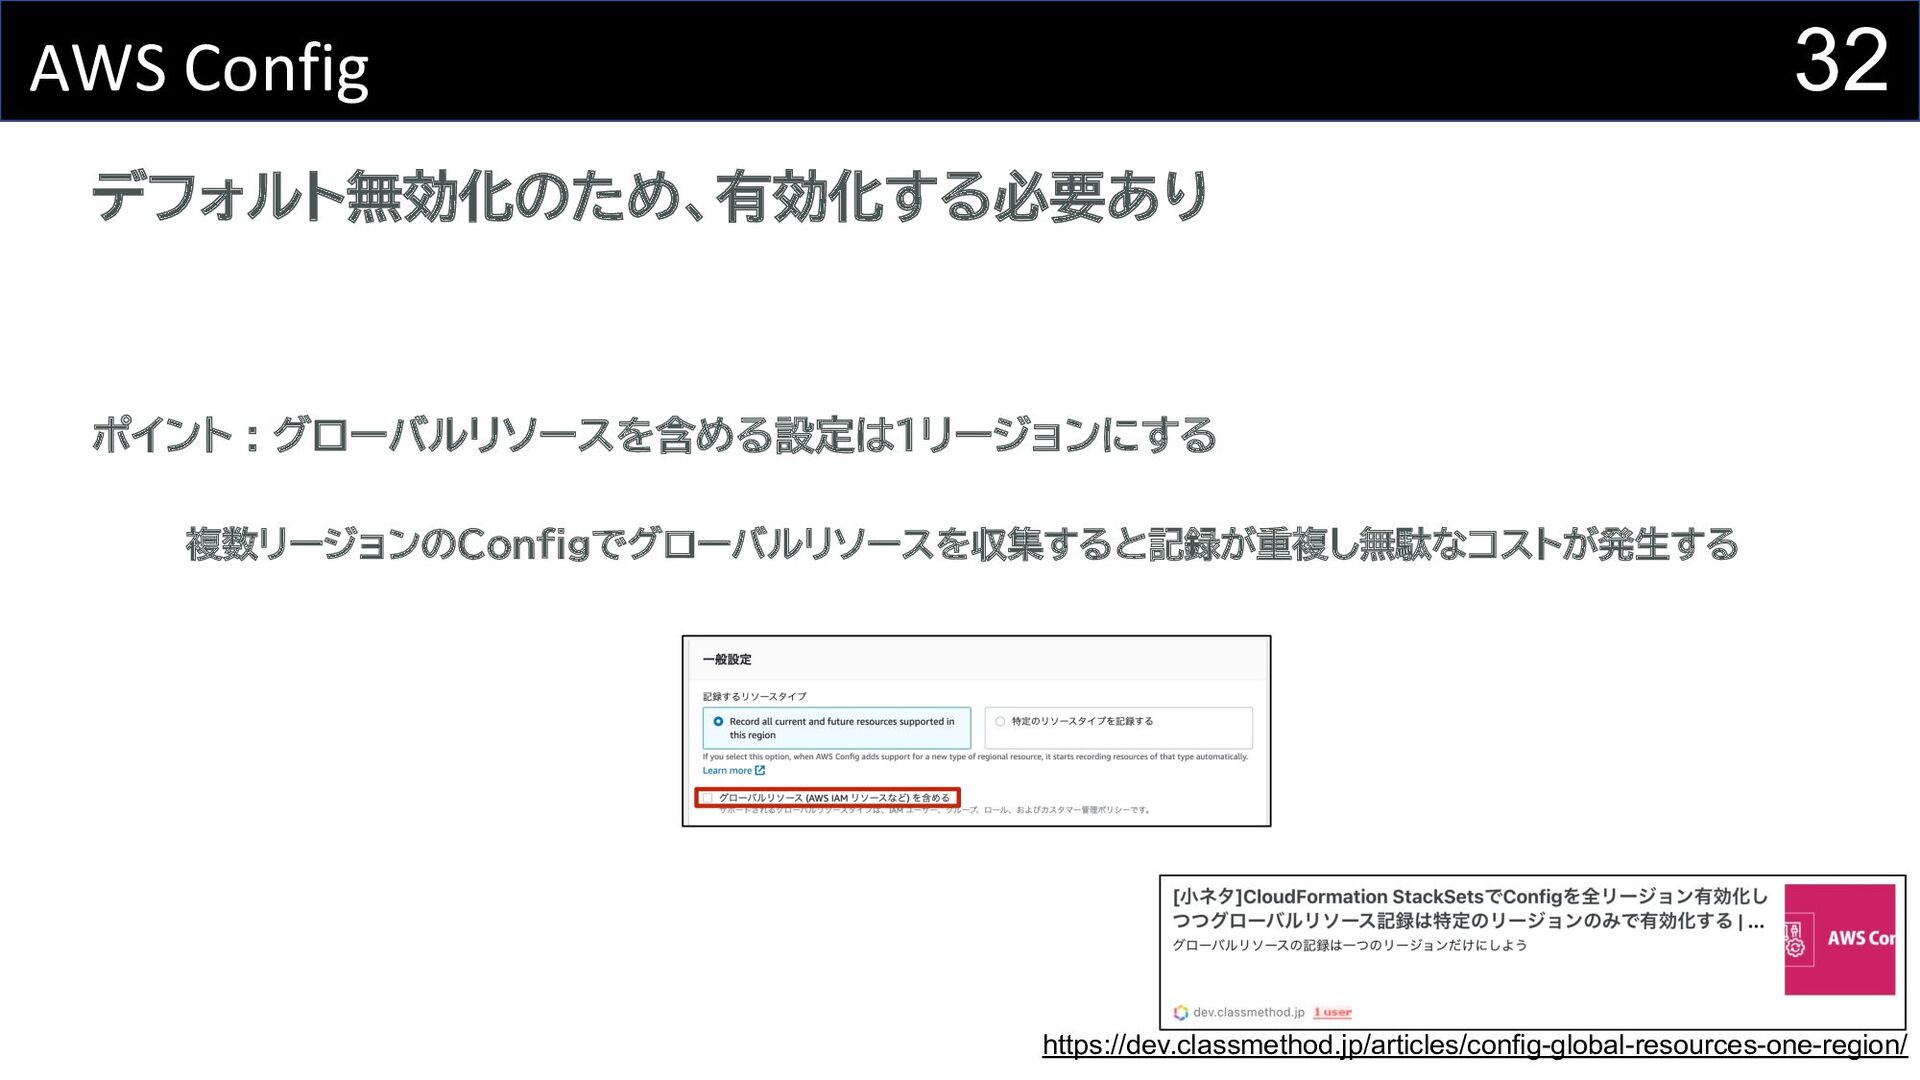
32 AWS Config デフォルト無効化のため、有効化する必要あり ポイント : グローバルリソースを含める設定は1リージョンにする 複数リージョンのConfigでグローバルリソースを収集すると記録が重複し無駄なコストが発生する https://dev.classmethod.jp/articles/config-global-resources-one-region/
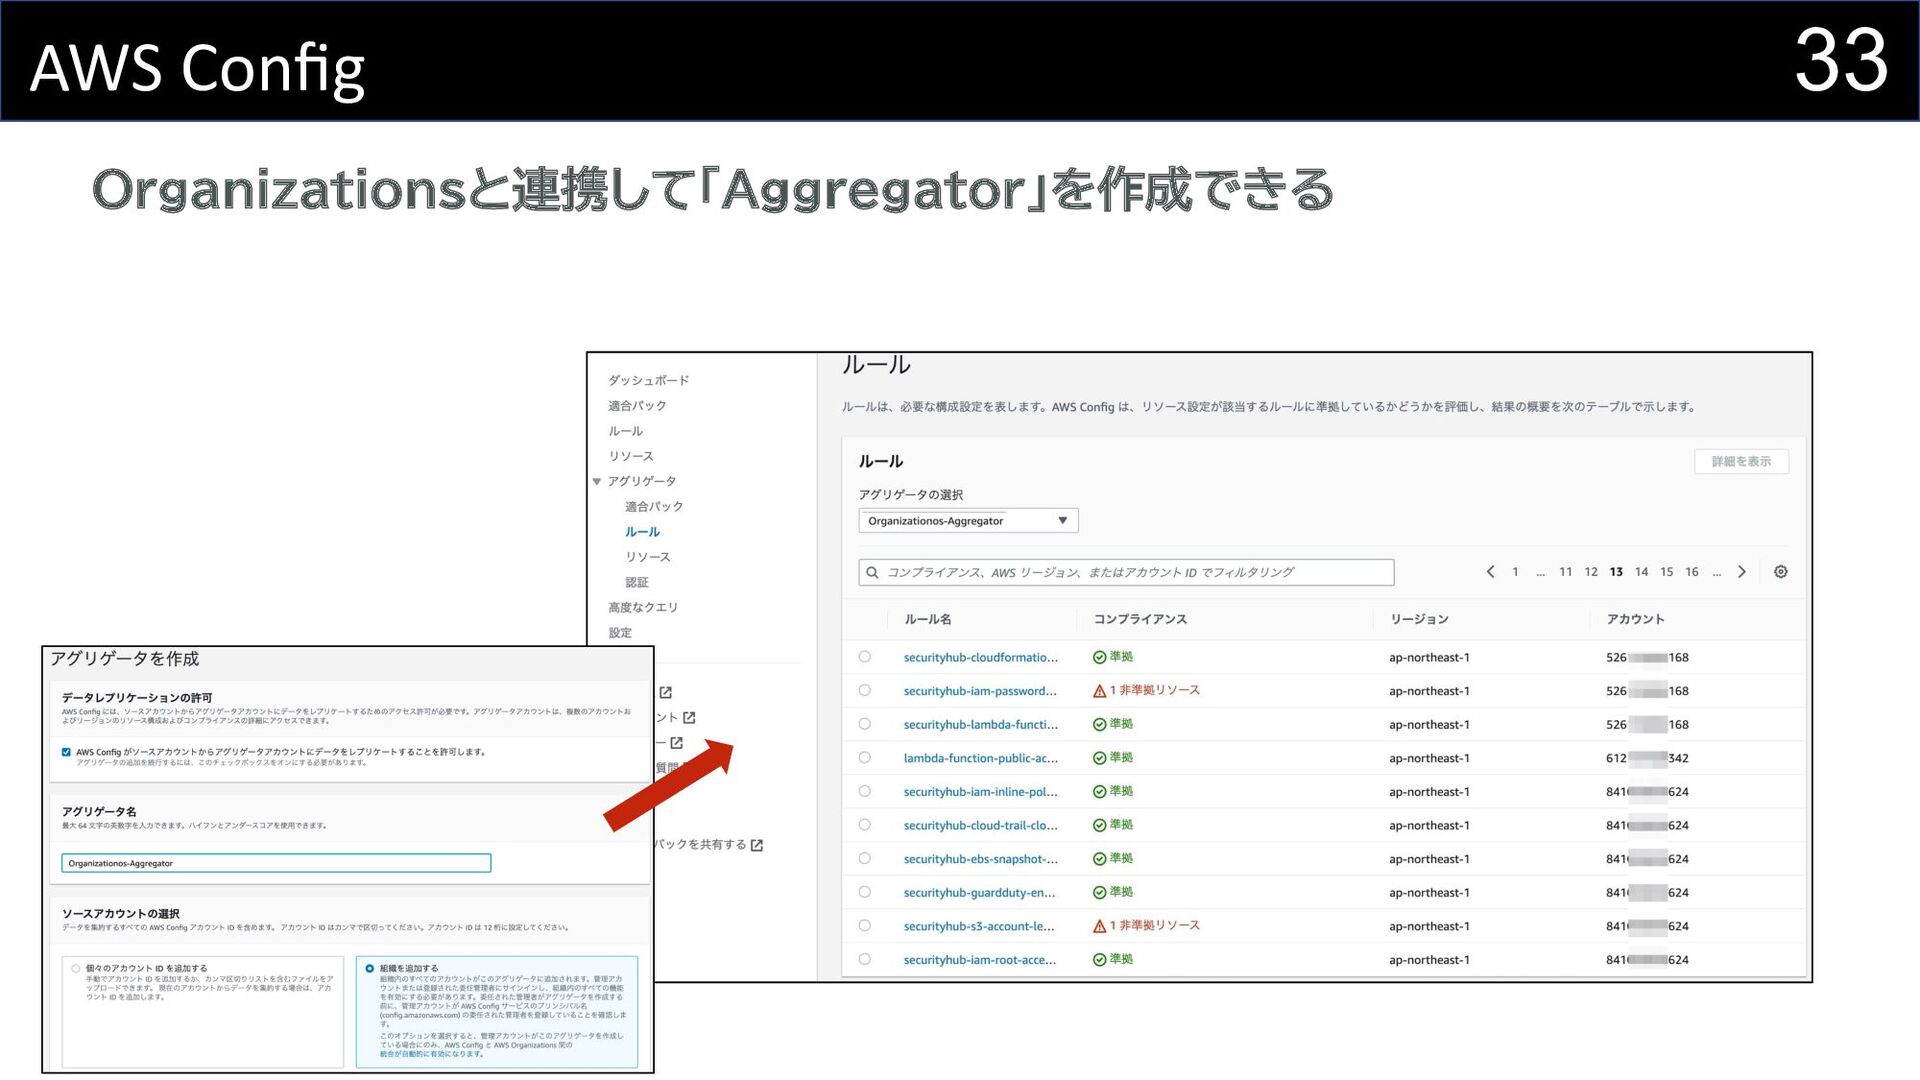
33 AWS Config Organizationsと連携して「Aggregator」を作成できる
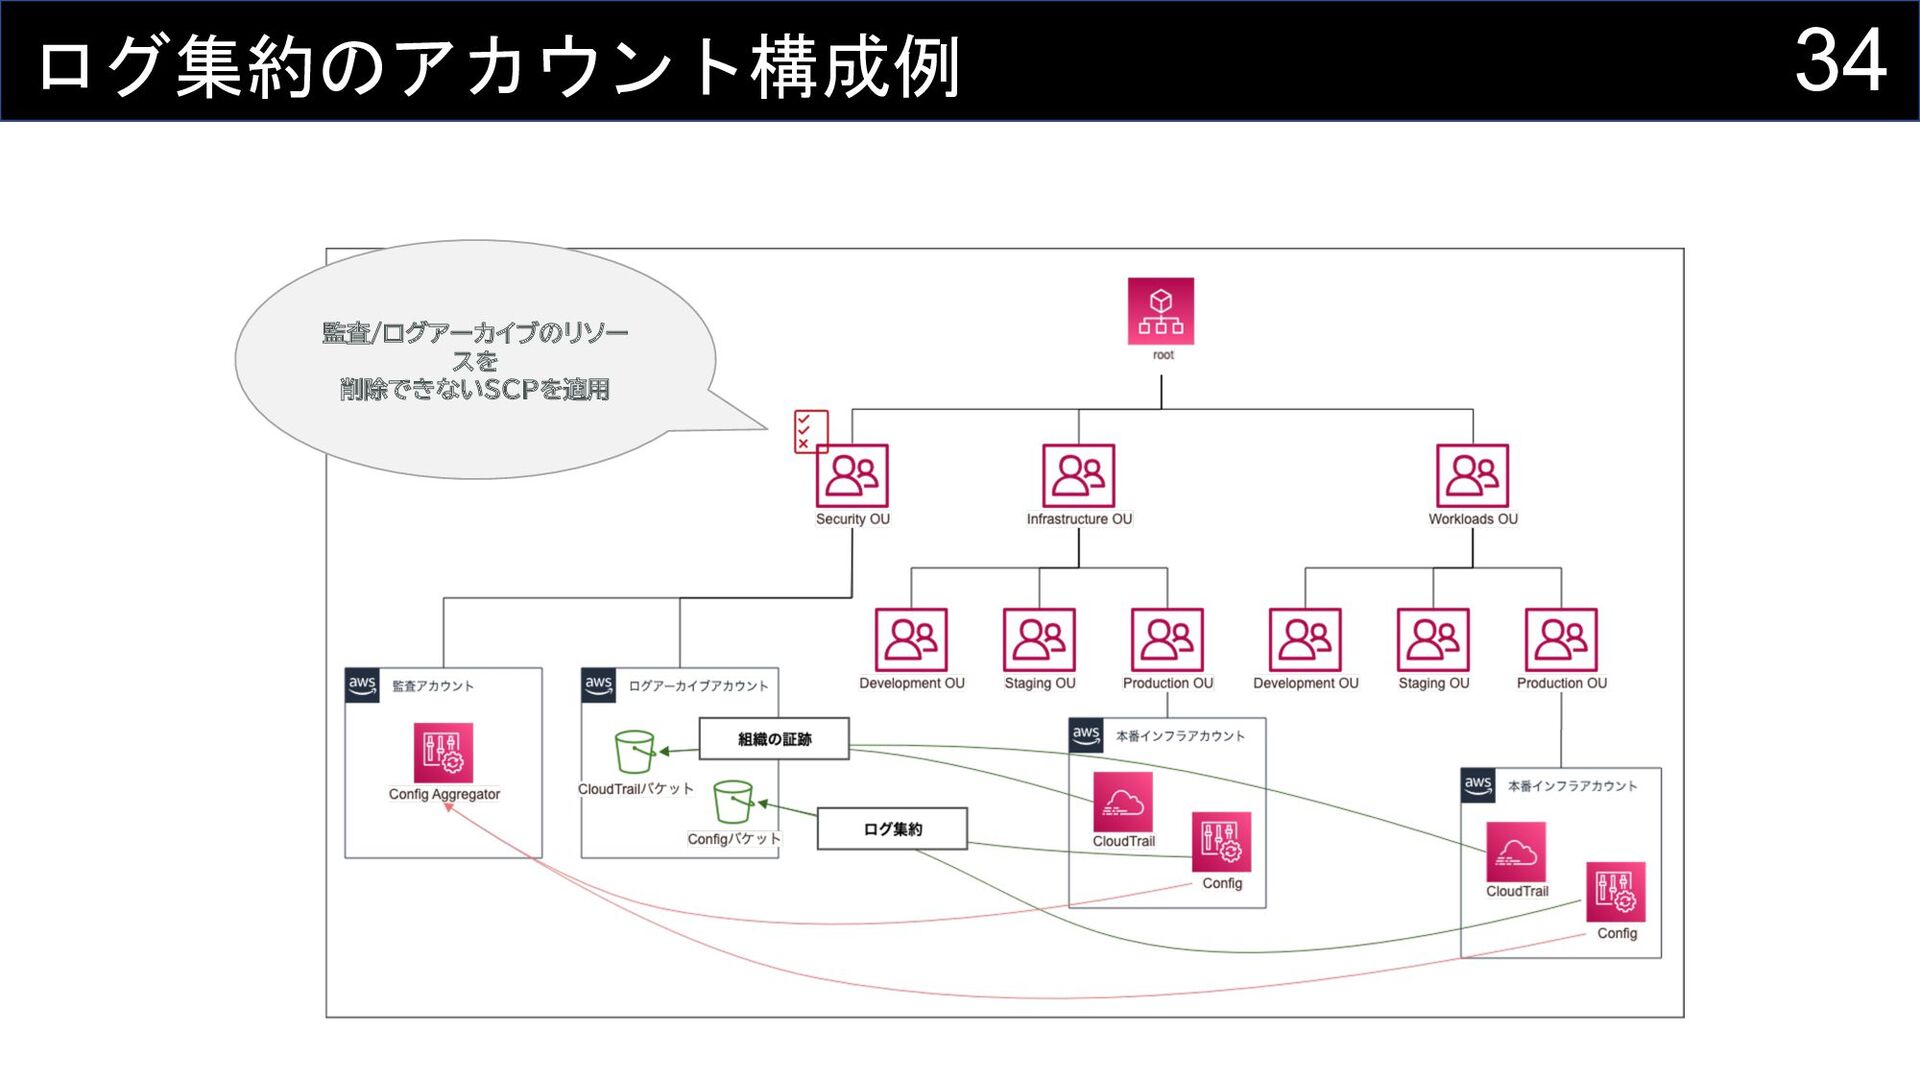
34 ログ集約のアカウント構成例 監査/ログアーカイブのリソー スを 削除できないSCPを適用
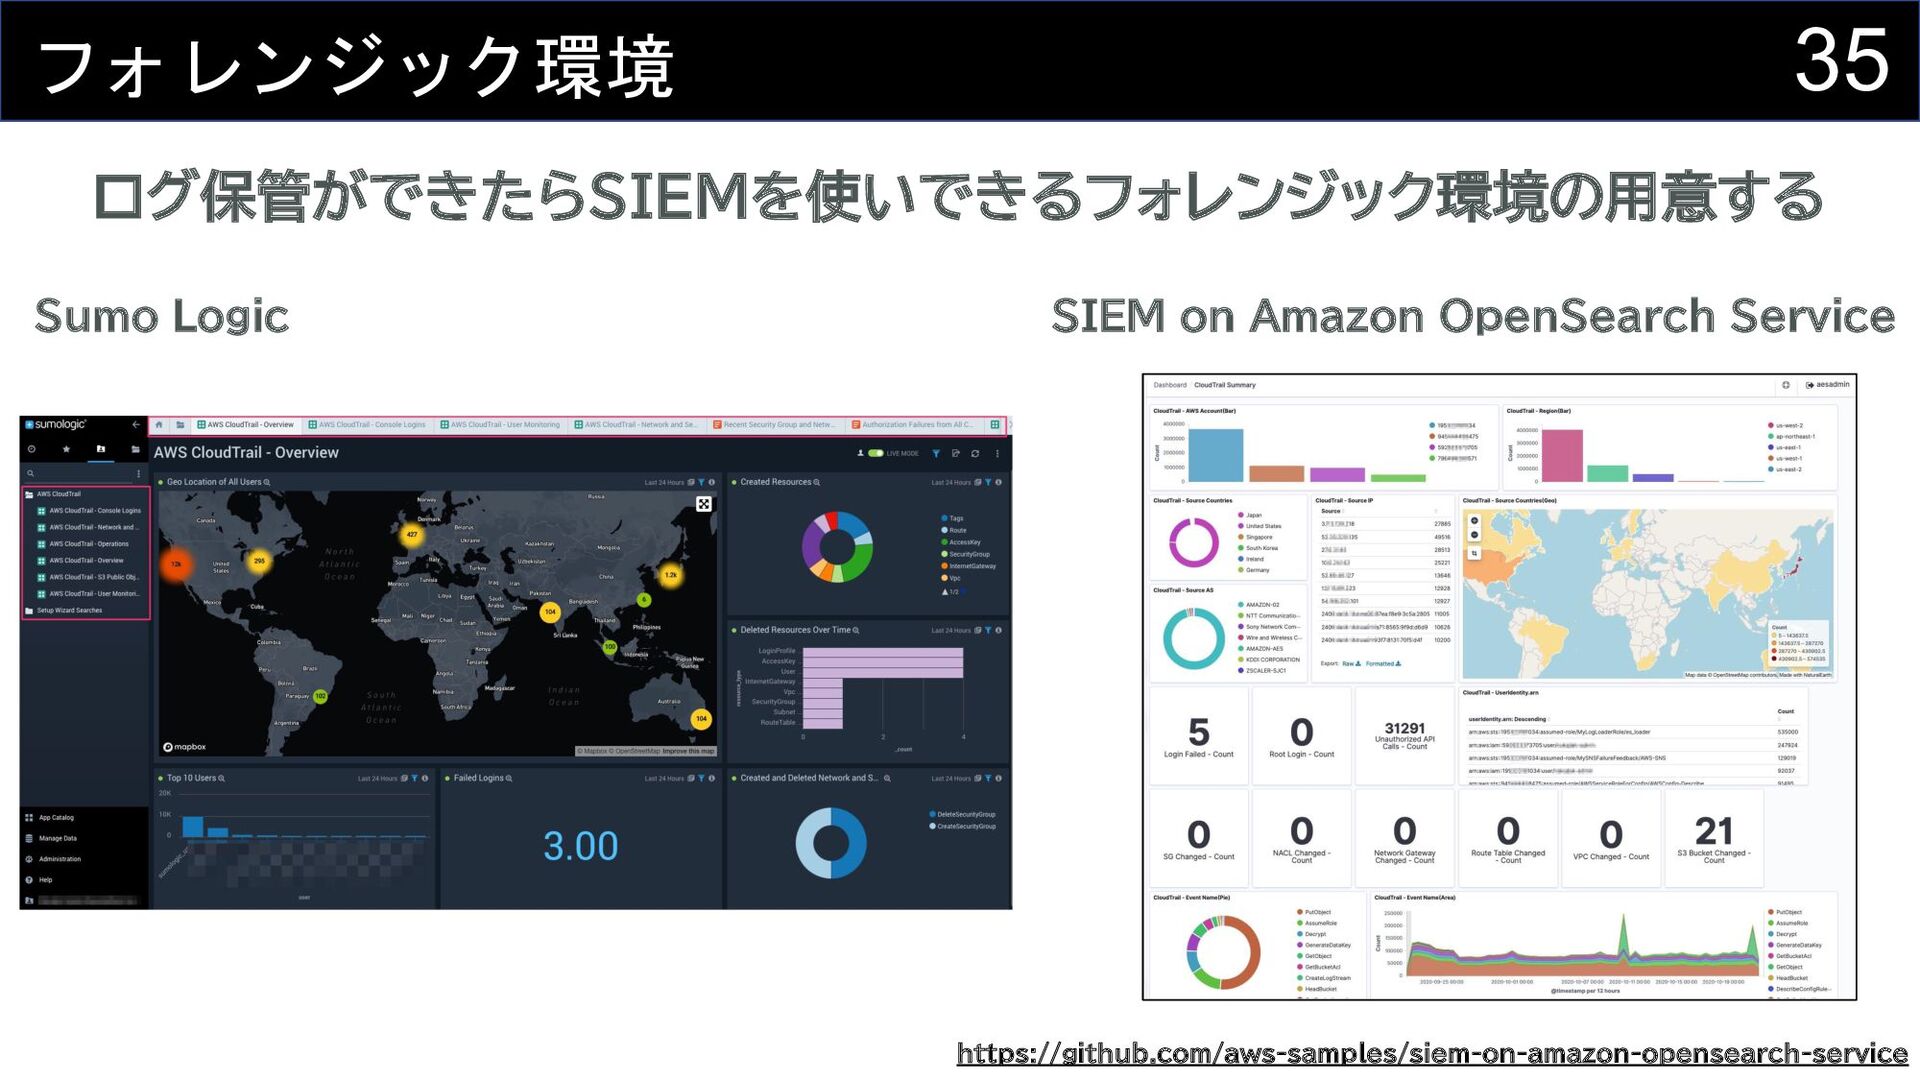
35 フォレンジック環境 ログ保管ができたらSIEMを使いできるフォレンジック環境の用意する SIEM on Amazon OpenSearch Service https://github.com/aws-samples/siem-on-amazon-opensearch-service Sumo
Logic
36 セキュリティ管理
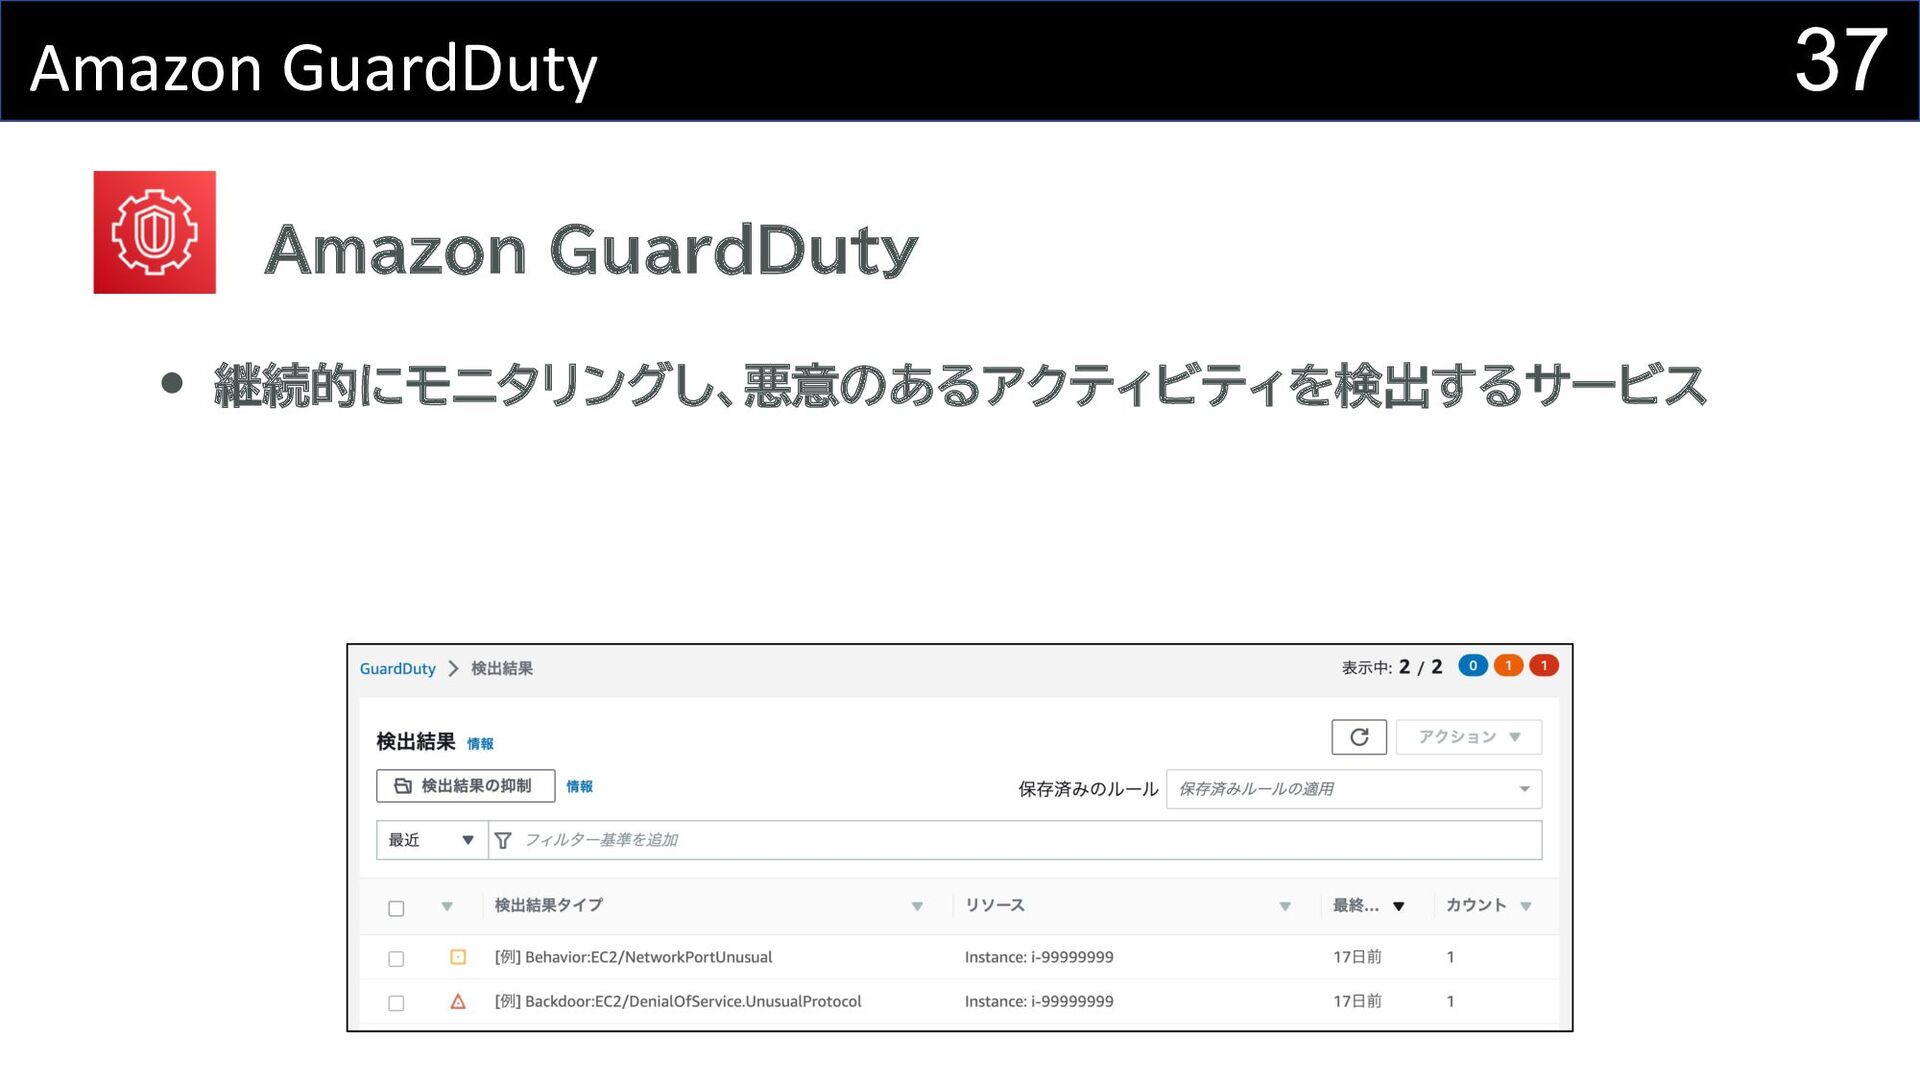
37 Amazon GuardDuty Amazon GuardDuty 継続的にモニタリングし、悪意のあるアクティビティを検出するサービス
38 Amazon GuardDuty 継続的にモニタリングし、悪意のあるアクティビティを検出 オプション保護 デフォルトではEC2/IAMのイベント検出 - C&Cサーバとの通信 - EC2インスタンスの認証情報の外部アカウント利用の検出
- S3 Protection(デフォルト有効) - EKS Protection(デフォルト有効) - Malware Protection - RDS Protection
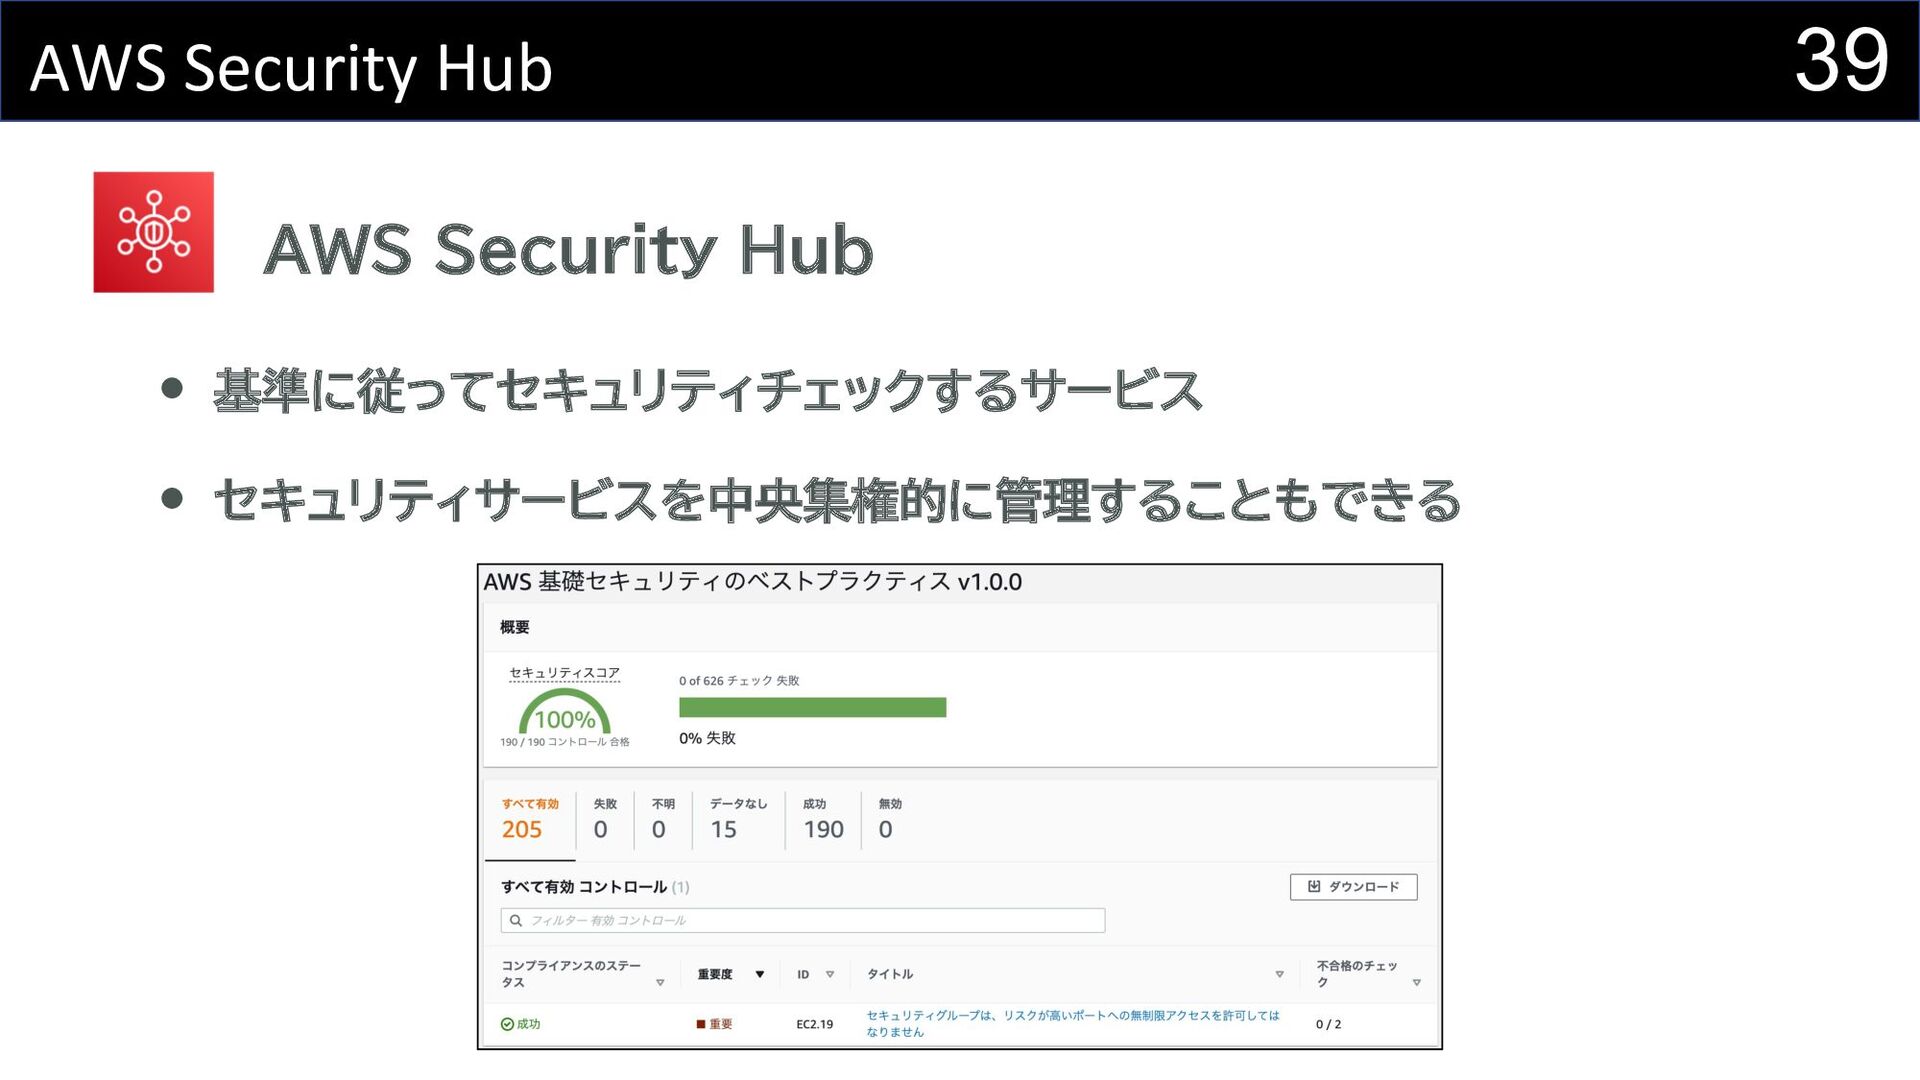
39 AWS Security Hub AWS Security Hub セキュリティサービスを中央集権的に管理することもできる 基準に従ってセキュリティチェックするサービス
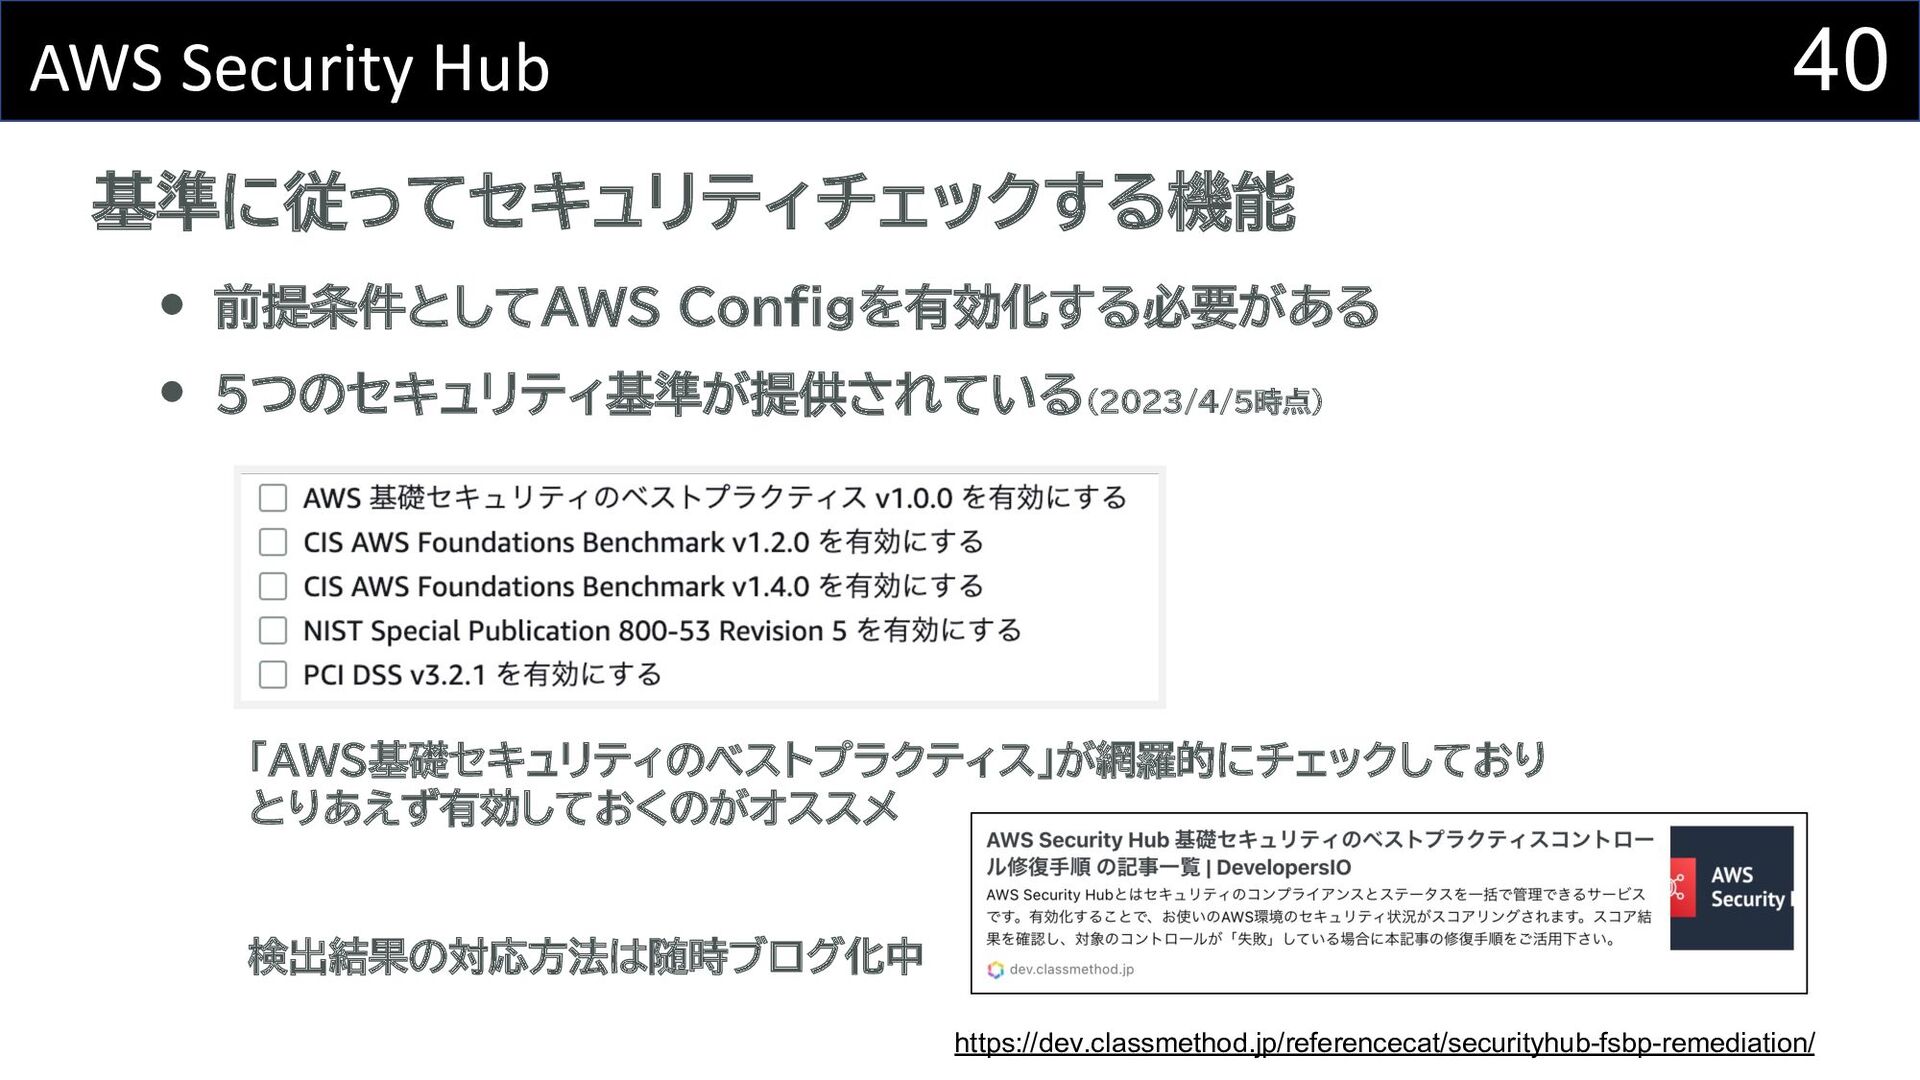
40 AWS Security Hub 基準に従ってセキュリティチェックする機能 5つのセキュリティ基準が提供されている(2023/4/5時点) 前提条件としてAWS Configを有効化する必要がある 「AWS基礎セキュリティのベストプラクティス」が網羅的にチェックしており とりあえず有効しておくのがオススメ
検出結果の対応方法は随時ブログ化中 https://dev.classmethod.jp/referencecat/securityhub-fsbp-remediation/
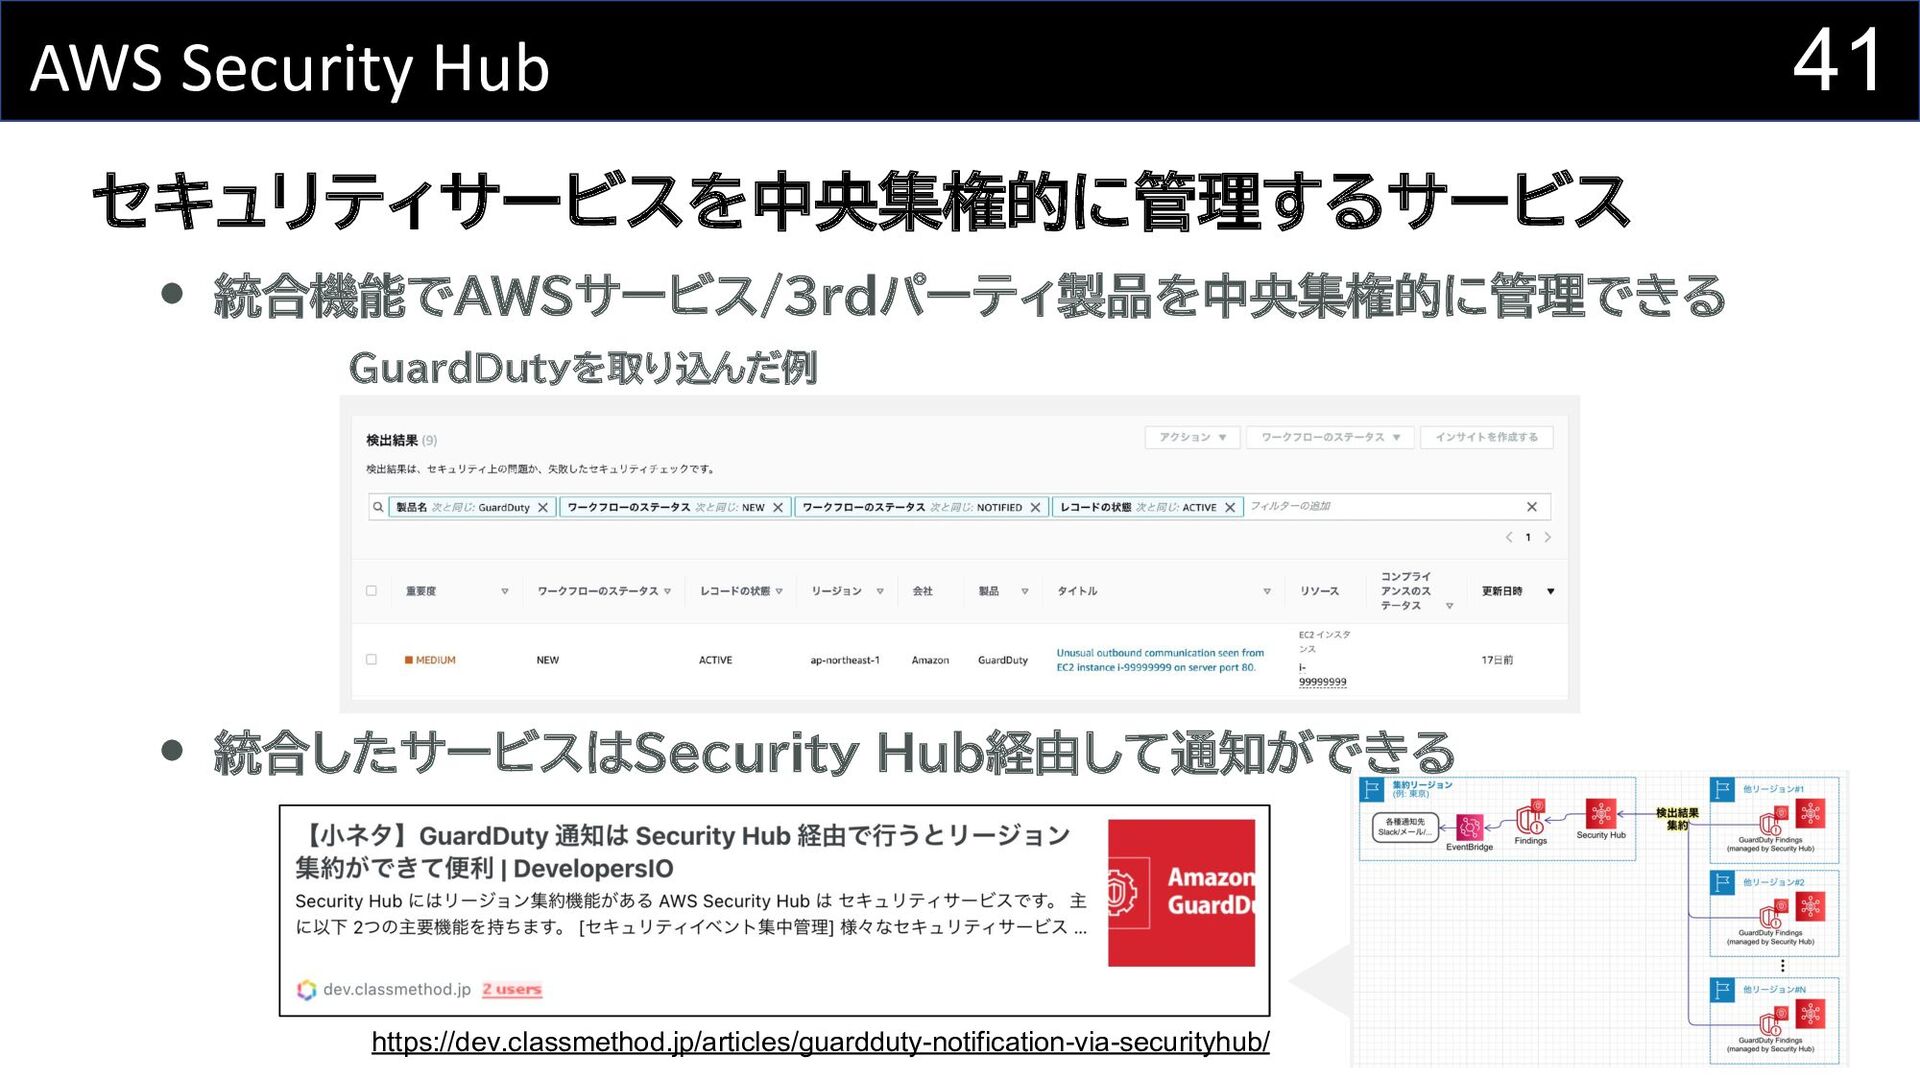
41 AWS Security Hub セキュリティサービスを中央集権的に管理するサービス 統合機能でAWSサービス/3rdパーティ製品を中央集権的に管理できる GuardDutyを取り込んだ例 統合したサービスはSecurity Hub経由して通知ができる https://dev.classmethod.jp/articles/guardduty-notification-via-securityhub/
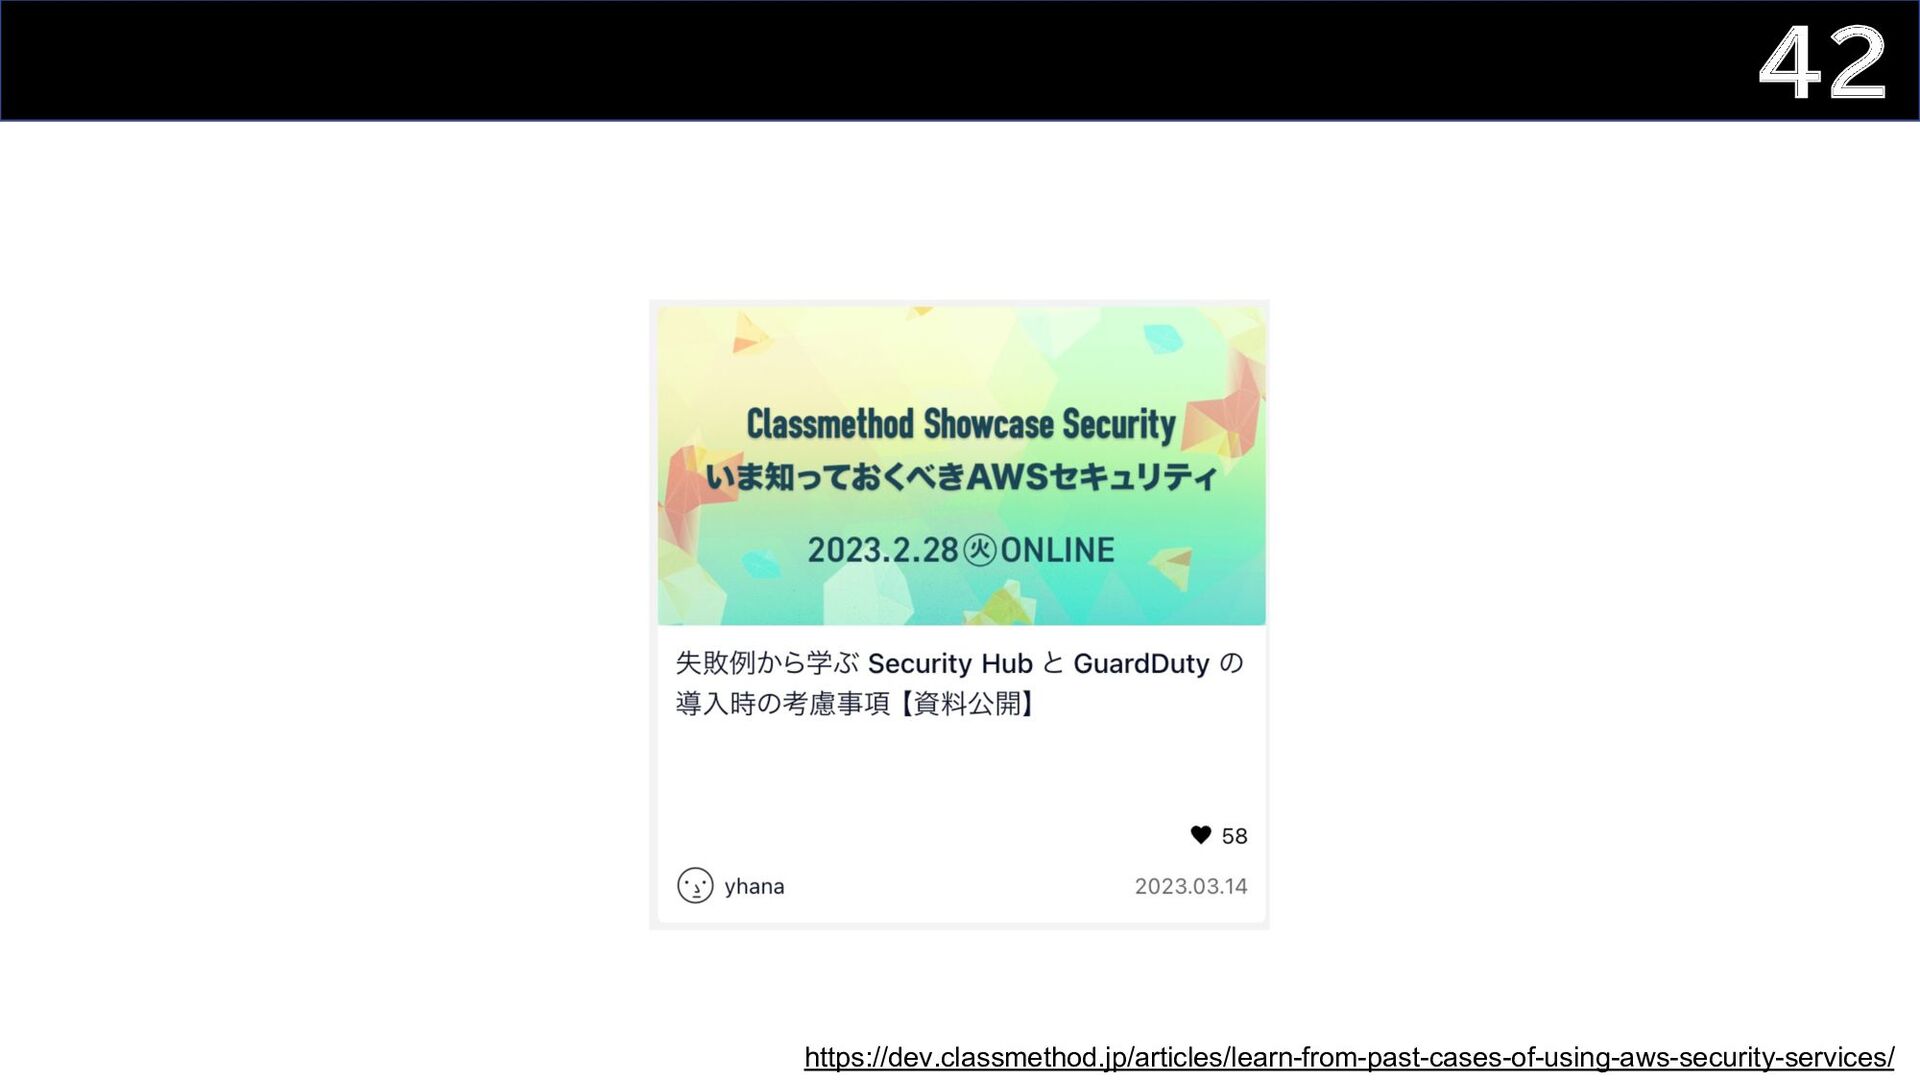
42 https://dev.classmethod.jp/articles/learn-from-past-cases-of-using-aws-security-services/
43 Amazon Detective Amazon Detective AWSリソースからログや監査ログなど自動収集し、セキュリティインシデントを 分析できるサービス ※SIEMとの違い サポートしているデータソースは限られており、 設計特性上GuardDuty起点での調査にフォーカスをあてている
- CloudTrailログ - VPCフローログ - GuardDuty - EKS監査ログ(オプション)
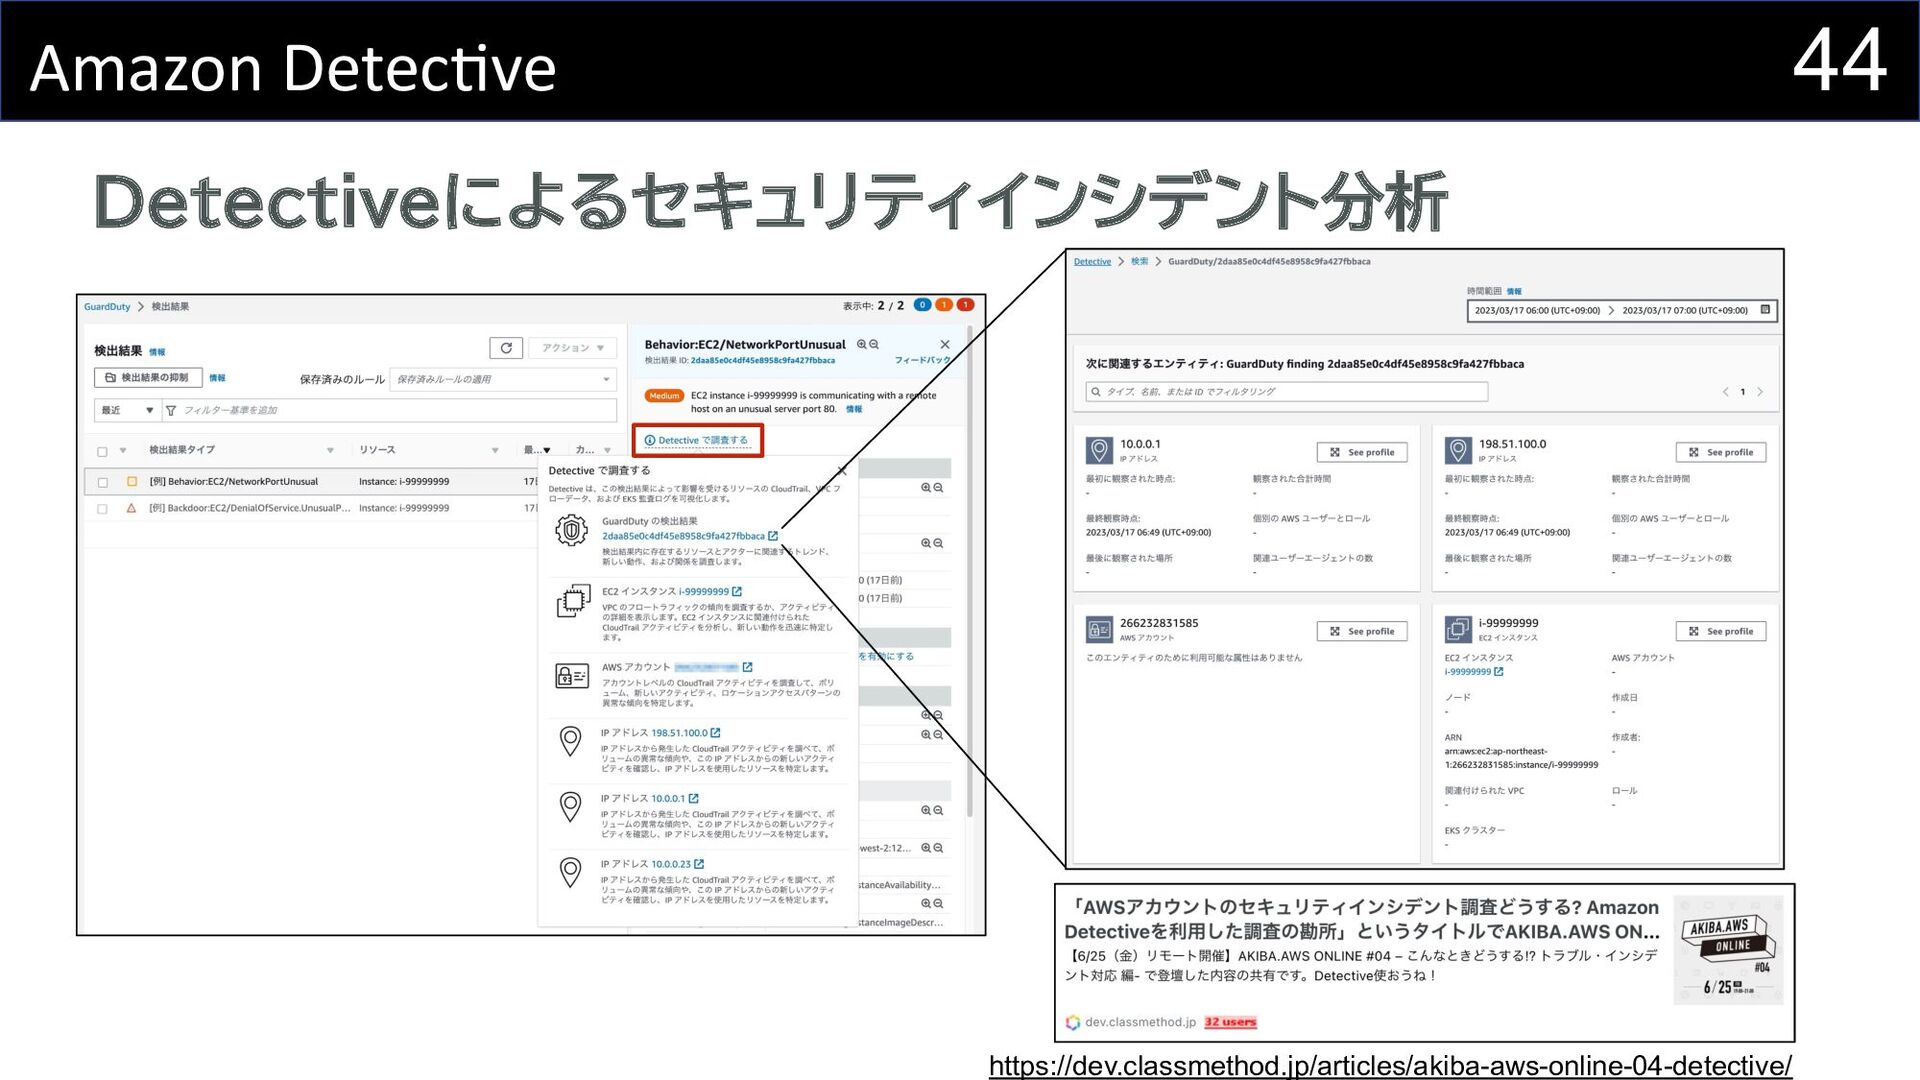
44 Amazon Detec(ve Detectiveによるセキュリティインシデント分析 https://dev.classmethod.jp/articles/akiba-aws-online-04-detective/
45 Control Tower
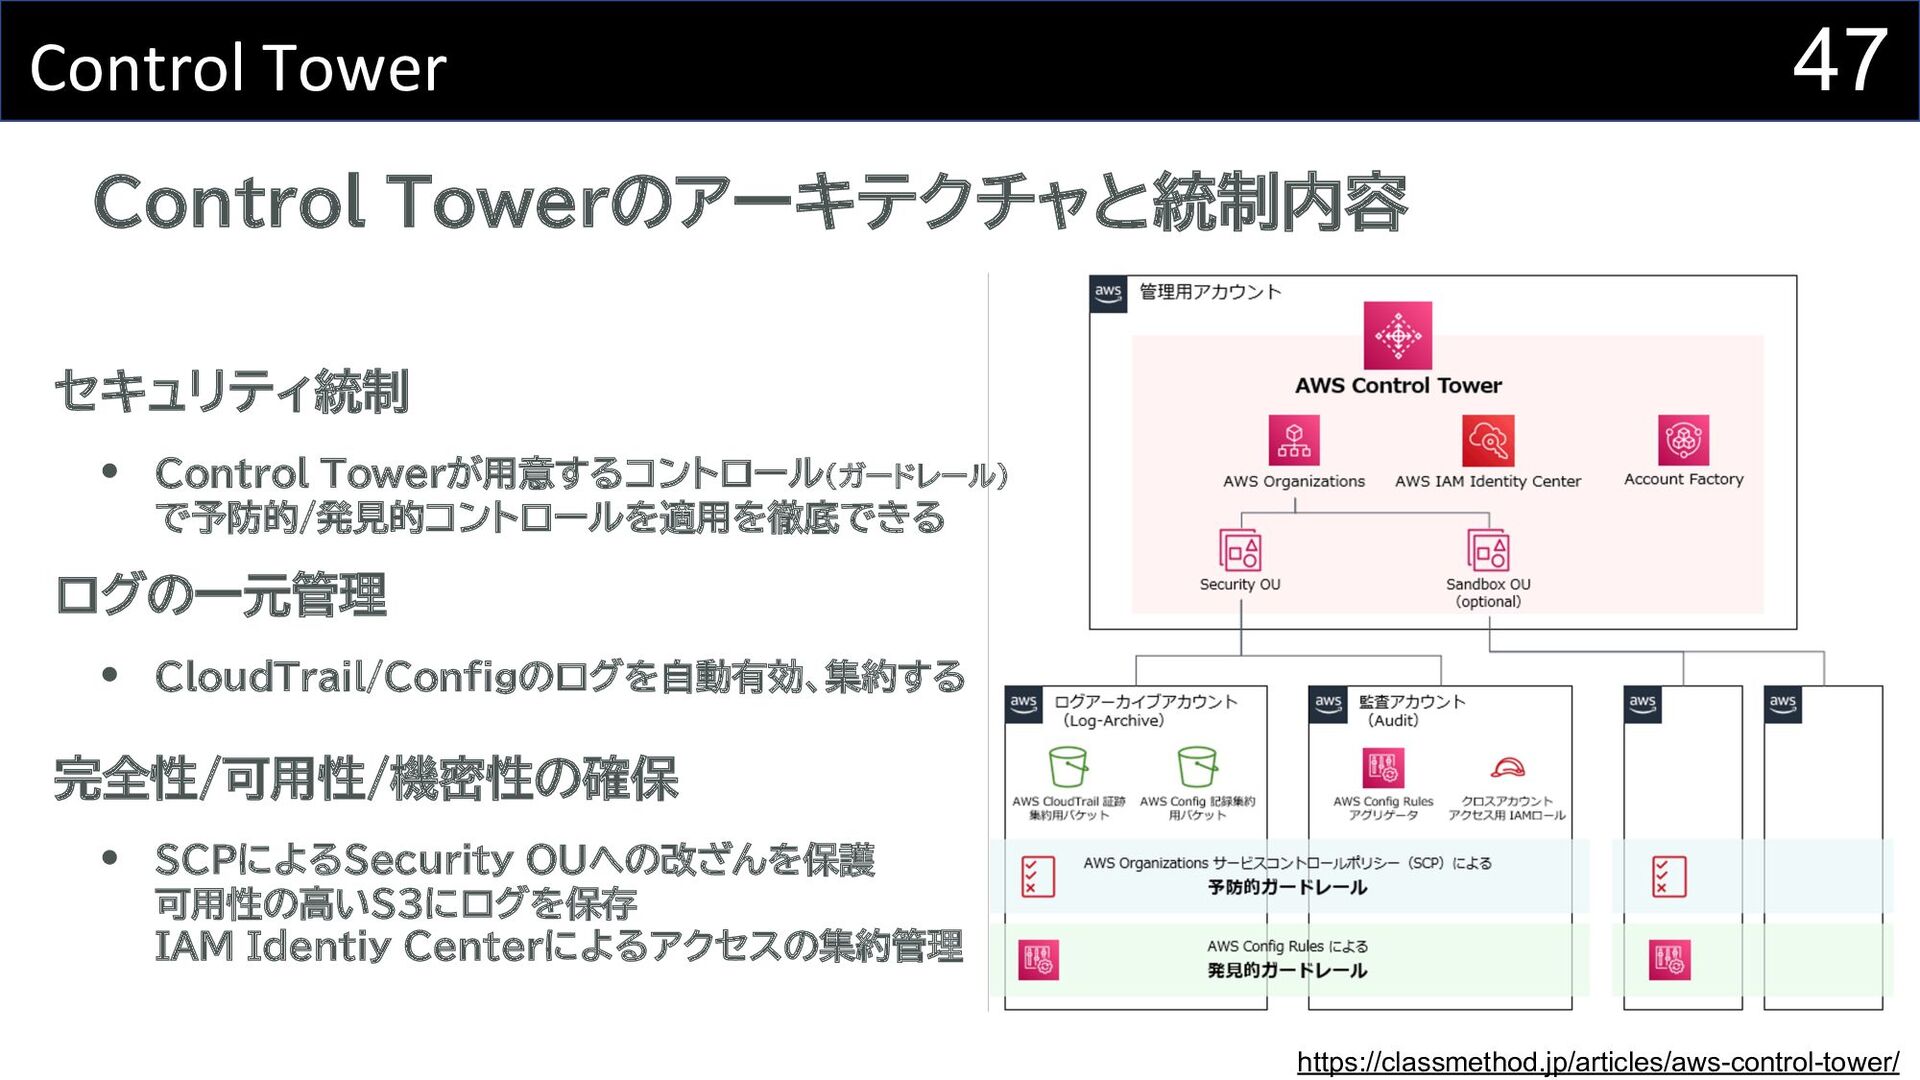
46 Control Tower AWS Control Tower Control Tower は Organizations
を前提として利用するサービス SCP、AWS Config、AWS CloudTrailなどを用いてAWSのベストプラク ティスに基づいたルールを設定し、Control Towerマネージドに各アカウン トの統制を制御する
47 Control Tower https://classmethod.jp/articles/aws-control-tower/ Control Towerのアーキテクチャと統制内容 セキュリティ統制 Control Towerが用意するコントロール(ガードレール) で予防的/発見的コントロールを適用を徹底できる
ログの一元管理 CloudTrail/Configのログを自動有効、集約する 完全性/可用性/機密性の確保 SCPによるSecurity OUへの改ざんを保護 可用性の高いS3にログを保存 IAM Identiy Centerによるアクセスの集約管理
48 マネージドである反面、企業ポリシーに適合 しないことも
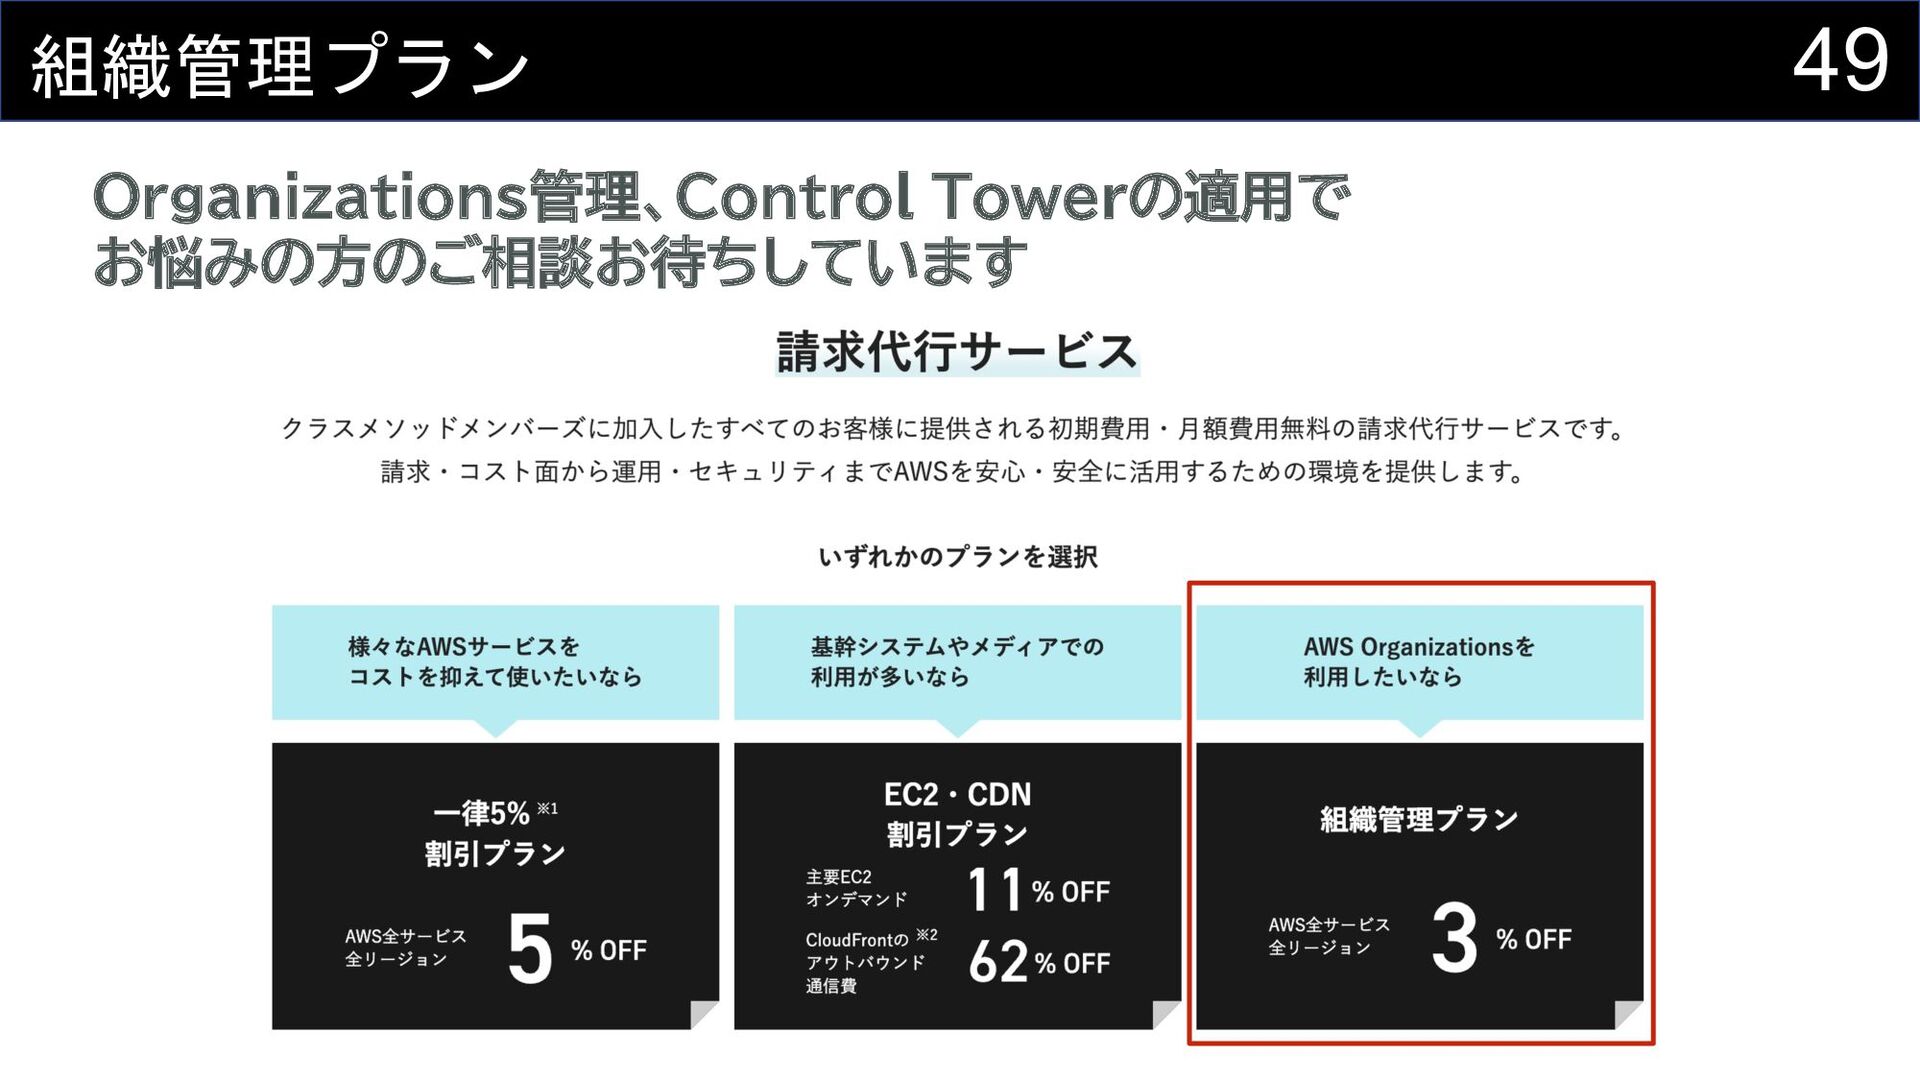
49 組織管理プラン Organizations管理、Control Towerの適用で お悩みの方のご相談お待ちしています
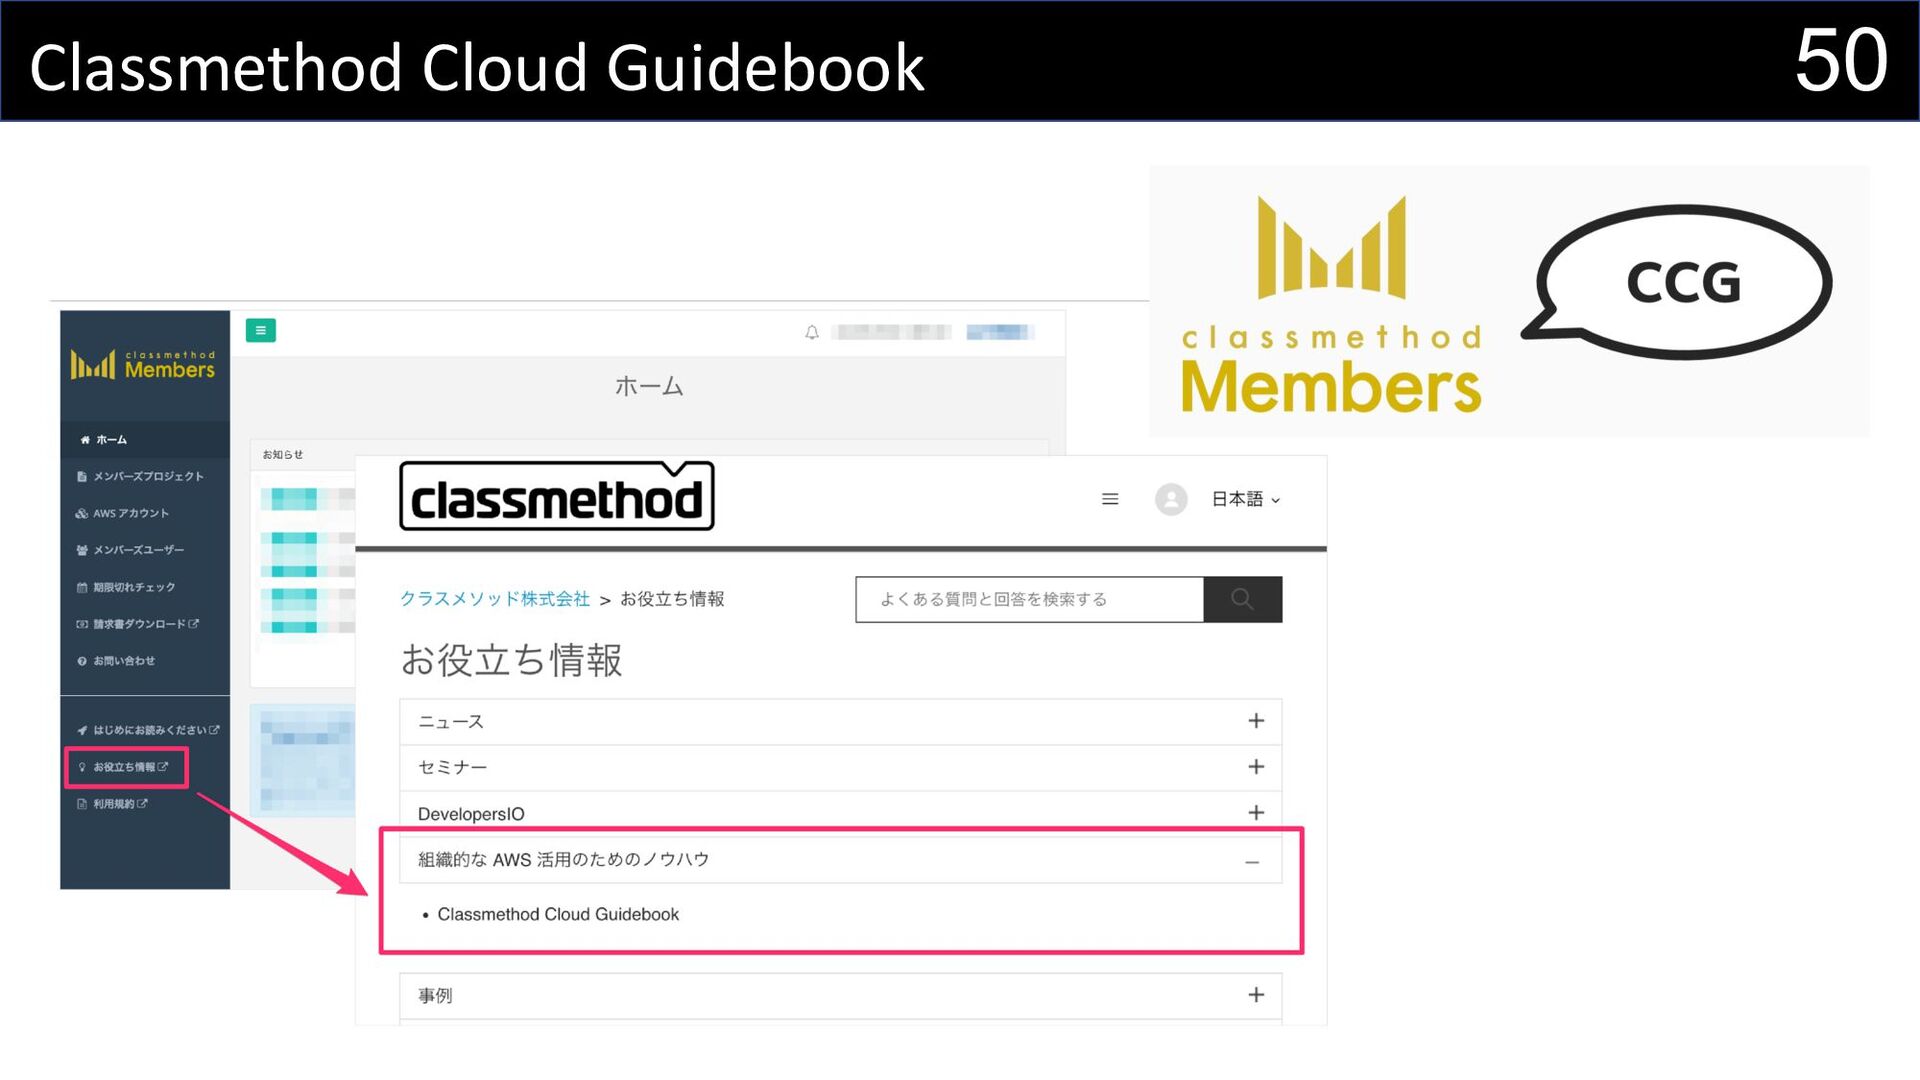
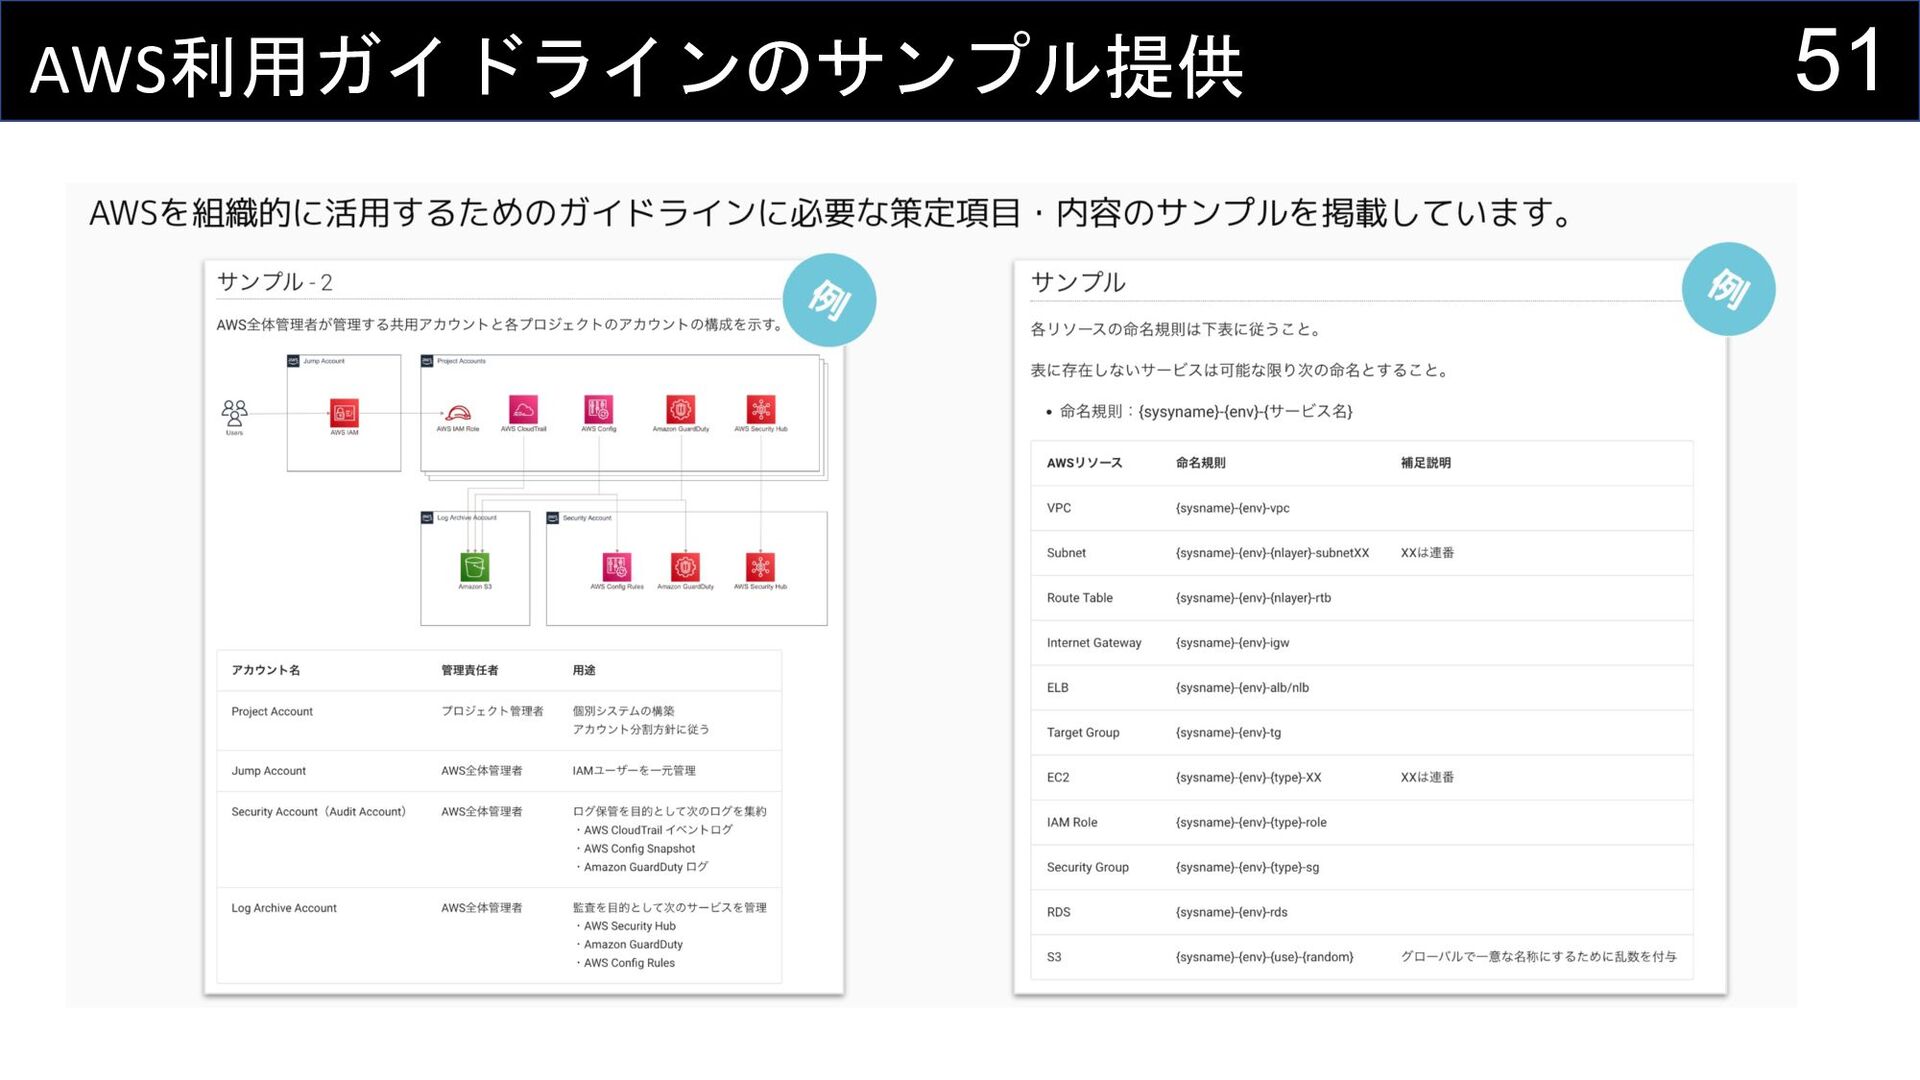
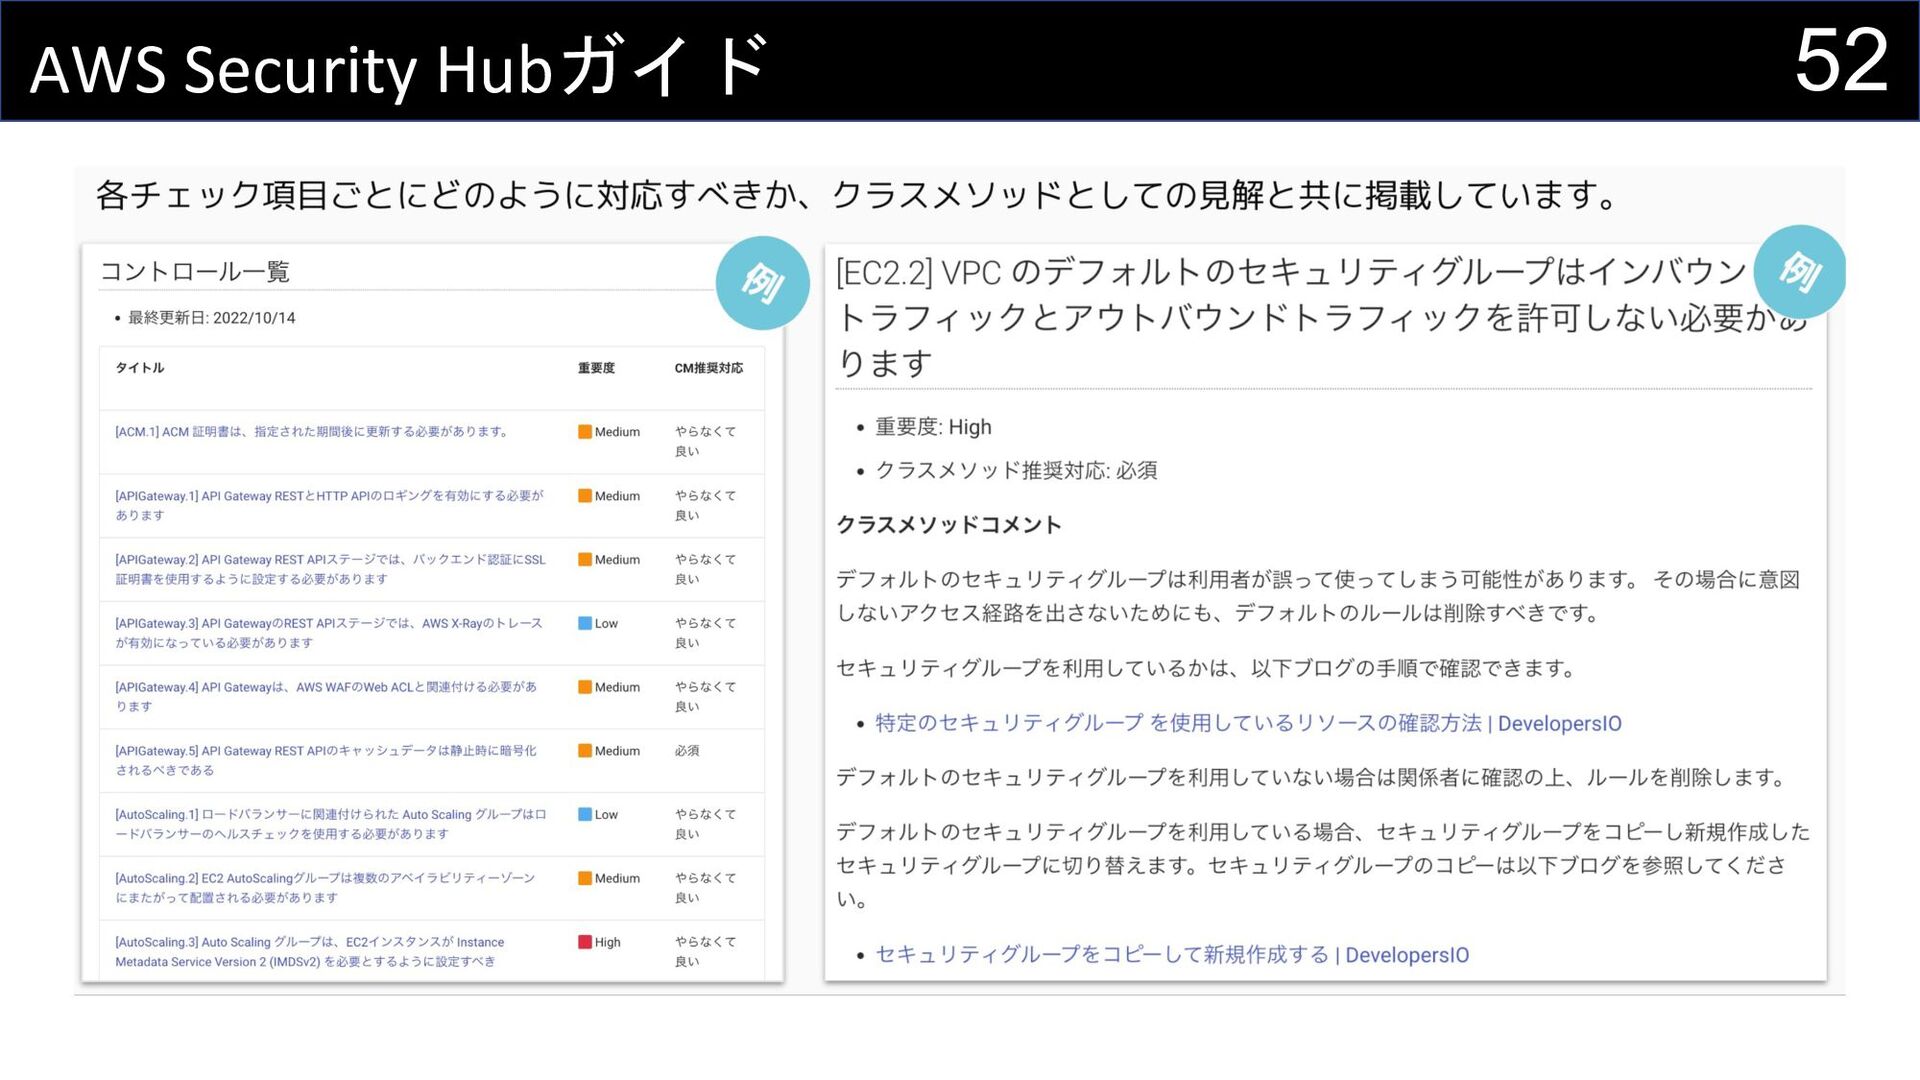
50 Classmethod Cloud Guidebook
AWS利用ガイドラインのサンプル提供 51
52 AWS Security Hubガイド
53


 nyankotaro
 tsukuboshi
 y_sera15
 pauli
 yakumo
 recruitengineers
 kawametho
 brainpadpr
 masakane55
 ueponx
 harutiro
 mananyuki
 ynisqa1988
 maggiecrowley
 moore
 deanohume
 honnibal
 tmiket
 addyosmani
 jct
 notwaldorf
 davetheseo
 yeseniaperezcruz
 samlambert
 jdejongh