Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
OWASP SAMMを活用したセキュア開発の推進
Search
OWASP Japan
March 11, 2019
Technology
1.1k
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
OWASP SAMMを活用したセキュア開発の推進
OWASP Night 2019.03 in Tokyo
OWASP SAMMを活用したセキュア開発の推進
神戸デジタル・ラボ 松田康司
OWASP Japan
March 11, 2019
More Decks by OWASP Japan
See All by OWASP Japan
OWASP Night 2019.03 Tokyo
owaspjapan
0
420
20190107_AbuseCaseCheatSheet
owaspjapan
0
230
セキュリティ要求定義で使える非機能要求グレードとASVS
owaspjapan
5
1.2k
AWSクラスタに捧ぐウェブを衛っていく方法論と死なない程度の修羅場の価値
owaspjapan
9
3.6k
Shifting Left Like a Boss
owaspjapan
2
350
OWASP Top 10 and Your Web Apps
owaspjapan
2
450
OWASP Japan Proposal: Encouraging Japanese Translation
owaspjapan
1
310
elegance_of_OWASP_Top10_2017
owaspjapan
2
590
OWASP Top10 Translation YOMOYAMA talk by Ando-san
owaspjapan
0
600
Other Decks in Technology
See All in Technology
データ_AIの事業の勝敗をわけるもの
nek0128
1
460
【技術的負債conf】事業成長に伴う技術的負債の説明責任とAIによるモニタリング、認知的負債について
i35_267
3
1.8k
10Xに技術的負債をもたらした「2つの境界の歪み」その構造と解消への営み
10xinc
0
2.1k
時うどん〜Socket.getifaddrsで学ぶネットワーク編 / Tokiudon: The Socket.getifaddrs Edition
coe401_
3
150
安心して変更できるWebフロントエンドの作り方
pirosikick
5
2.8k
AI時代の「技術的負債」の変質ー概念の終焉と再解釈、エージェントと共に向かう先
nwiizo
1
2.9k
AIに任せた品質は、誰が見立てるのか - AI時代のテストマネジメント
nakanao
3
2.5k
おい、エージェントを使って終わらせろ
nwiizo
2
750
Claude Codeを「使うほど育つ」AI秘書にするノウハウ
minorun365
PRO
32
28k
GoのInterface内部構造から学ぶ!最高パフォーマンスを出すコード設計
yappli_developers
0
200
「どのログを見ればいい?」 から始めた サーバーレス障害解析
y_waka1
1
110
負債のメタファと2026年 / Debt Metaphor in Agentic Engineering Age 202609 Edition
twada
PRO
10
4.3k
Featured
See All Featured
We Are The Robots
honzajavorek
0
380
Breaking role norms: Why Content Design is so much more than writing copy - Taylor Woolridge
uxyall
1
410
Java REST API Framework Comparison - PWX 2021
mraible
34
9.7k
Imperfection Machines: The Place of Print at Facebook
scottboms
270
14k
Evolution of real-time – Irina Nazarova, EuRuKo, 2024
irinanazarova
9
1.6k
What does AI have to do with Human Rights?
axbom
PRO
1
2.4k
Collaborative Software Design: How to facilitate domain modelling decisions
baasie
1
320
What's in a price? How to price your products and services
michaelherold
247
13k
Effective software design: The role of men in debugging patriarchy in IT @ Voxxed Days AMS
baasie
1
530
Max Prin - Stacking Signals: How International SEO Comes Together (And Falls Apart)
techseoconnect
PRO
0
470
How to Grow Your eCommerce with AI & Automation
katarinadahlin
PRO
2
280
We Have a Design System, Now What?
morganepeng
55
8.3k
Transcript
OWASP SAMMを活用した セキュア開発の推進 2019/03/11 松田康司
自己紹介 • 松田康司 (まつだこうじ) • 株式会社神戸デジタル・ラボ セキュア開発推進・プロジェクトサポートチーム • カレー好きです
今日の話 • 全ての開発プロジェクトをセキュアにするため にOWASP SAMMを活用する話 • この活動で活用している他のOWASPドキュメ ントの紹介
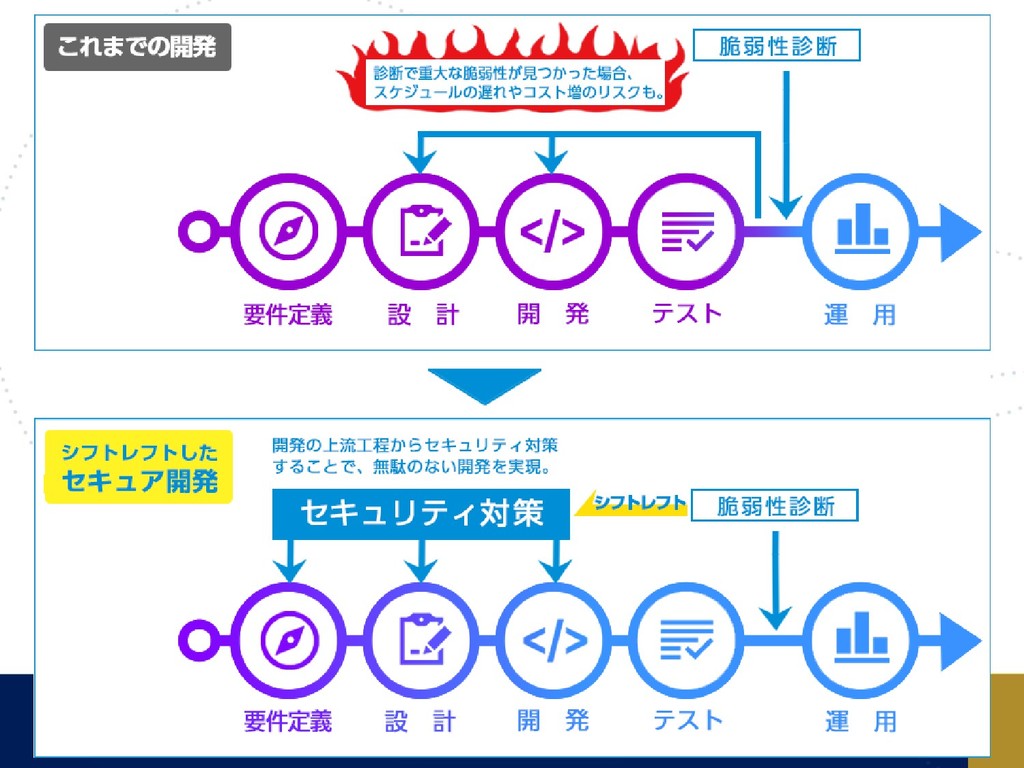
きっかけ • 開発部門の納品前の脆弱性診断を担当した • 似たような診断結果が多く、同じ指摘を何度 もしていることが判明 • さらに、結果の中には、修正の多く工数がか かるものもあった
None
シフトレフト
OWASP SAMMについて
OWASP SAMMとは? Software Assurance Maturity Model • 開発プロジェクトの成熟度を評価し、定量化・ 可視化を実現 •
継続改善に向けたツールを提供 • より成熟したセキュア開発を行うことを支援す るドキュメント https://owaspsamm.org/ (v1.5 stable, v2.0 beta) https://www.jpcert.or.jp/securecoding_materials.html (v1.0 日本語)
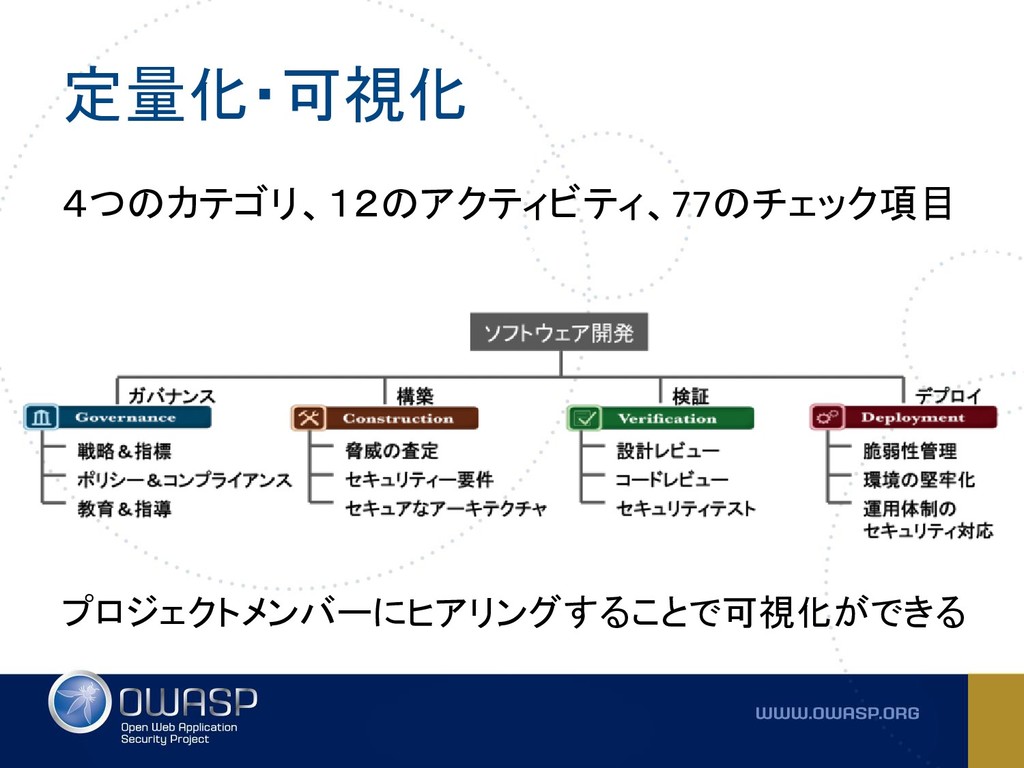
定量化・可視化 4つのカテゴリ、12のアクティビティ、77のチェック項目 プロジェクトメンバーにヒアリングすることで可視化ができる
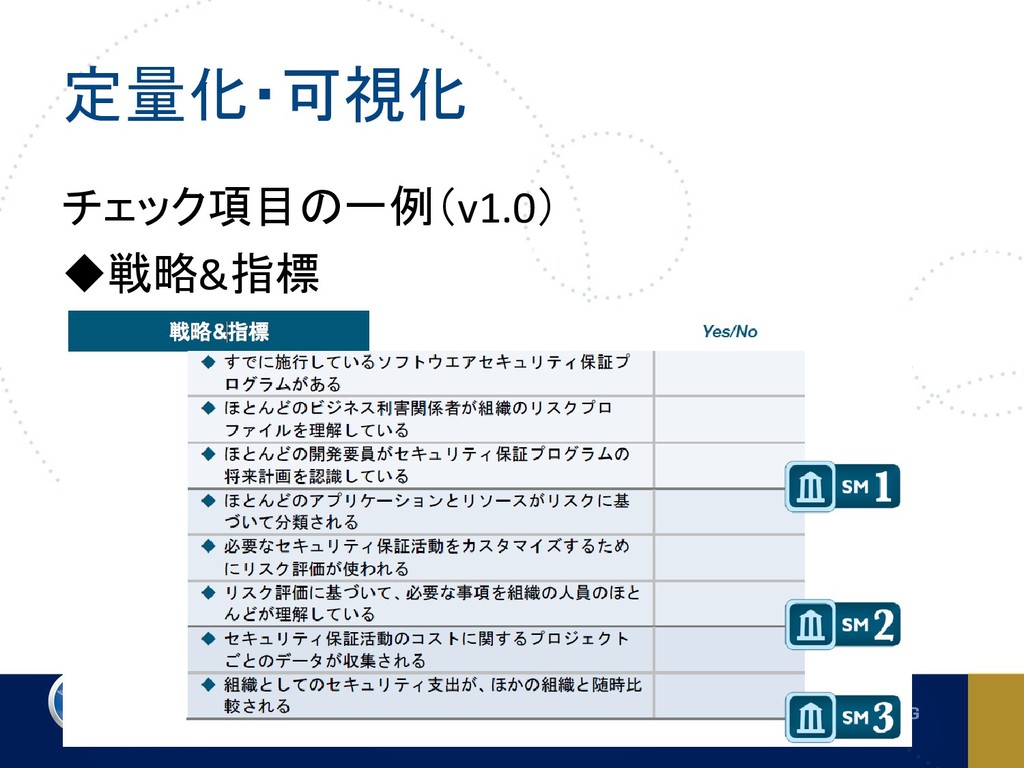
定量化・可視化 チェック項目の一例(v1.0) ◆戦略&指標
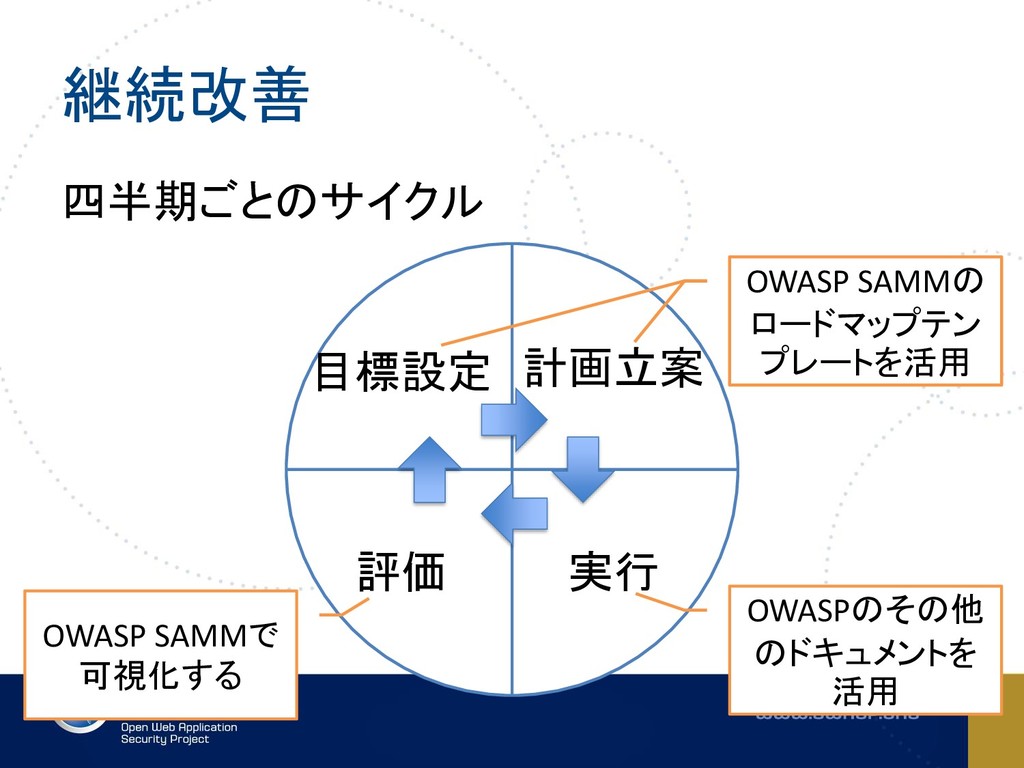
継続改善 四半期ごとのサイクル 目標設定 計画立案 実行 評価 OWASP SAMMで 可視化する OWASPのその他
のドキュメントを 活用 OWASP SAMMの ロードマップテン プレートを活用 OWASP SAMMの ロードマップテン プレートを活用
OWASP SAMMを活用する
活用にあたって 1. 開発プロジェクトでの活用 2. 結果の公開 3. やり始めたプロジェクトのサポート
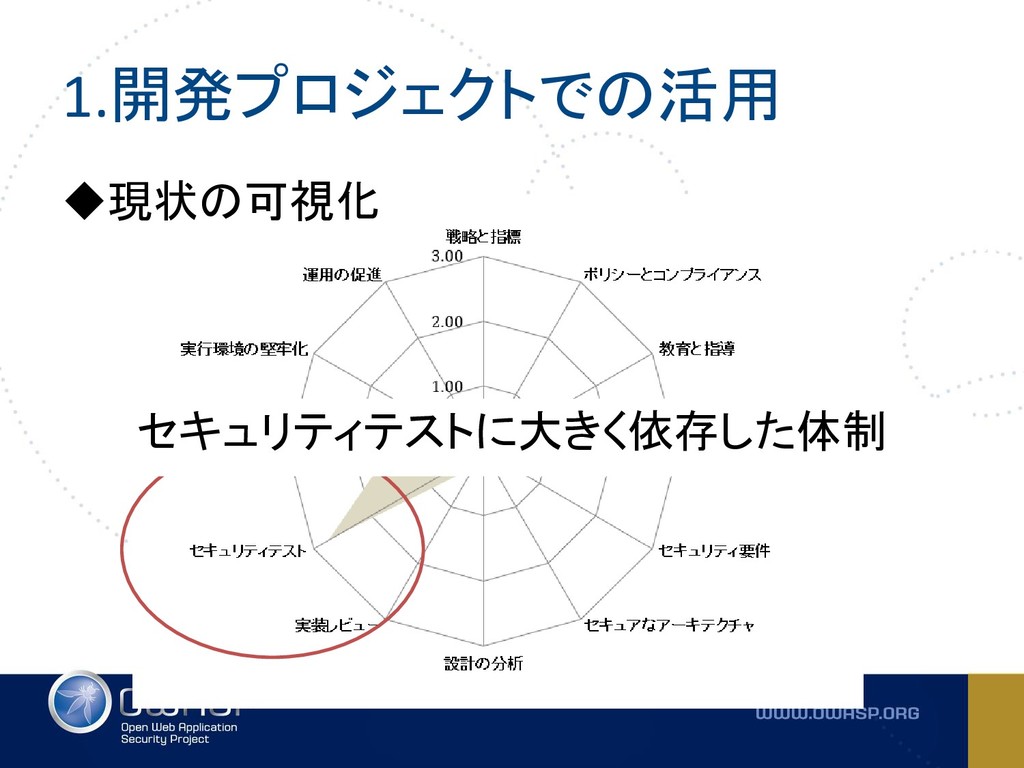
1.開発プロジェクトでの活用 ◆現状の可視化 セキュリティテストに大きく依存した体制
1.開発プロジェクトでの活用 ◆現状の可視化 プロジェクトメンバーに現状を伝えることに役立つ
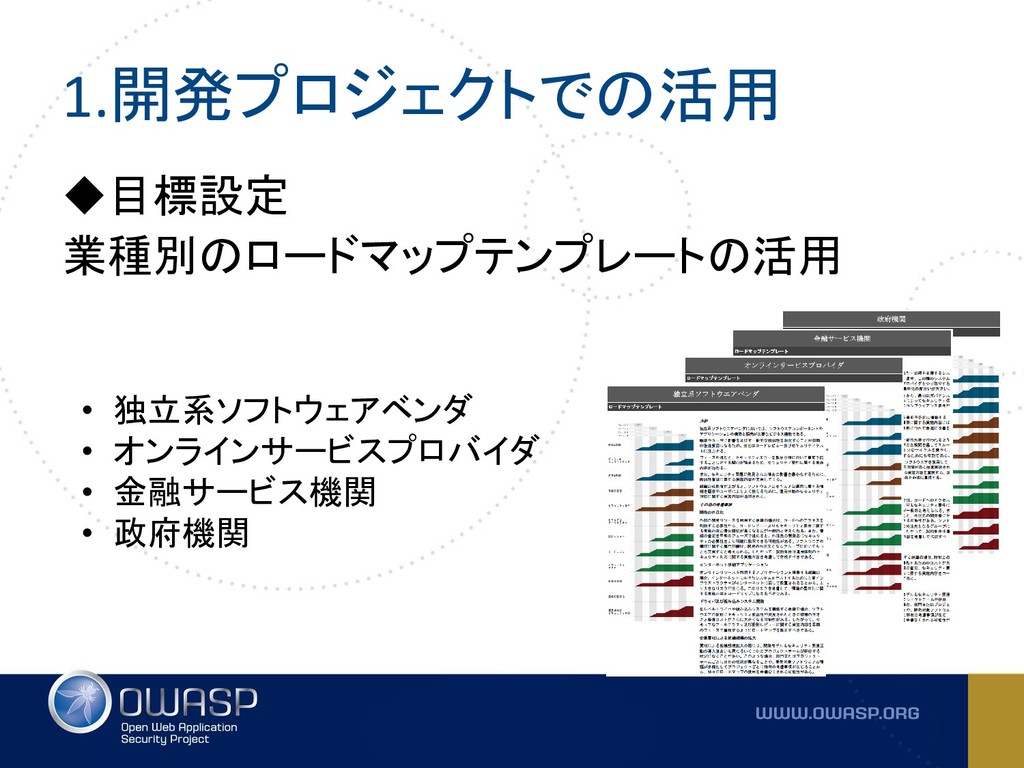
1.開発プロジェクトでの活用 ◆目標設定 業種別のロードマップテンプレートの活用 • 独立系ソフトウェアベンダ • オンラインサービスプロバイダ • 金融サービス機関 •
政府機関
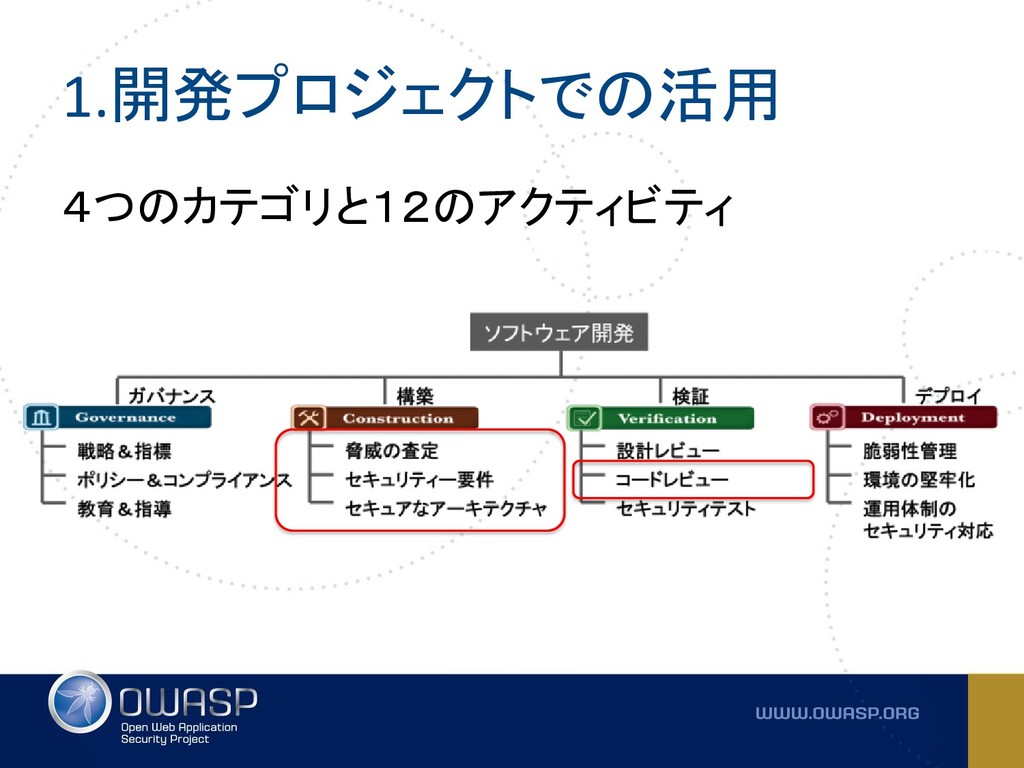
1.開発プロジェクトでの活用 4つのカテゴリと12のアクティビティ
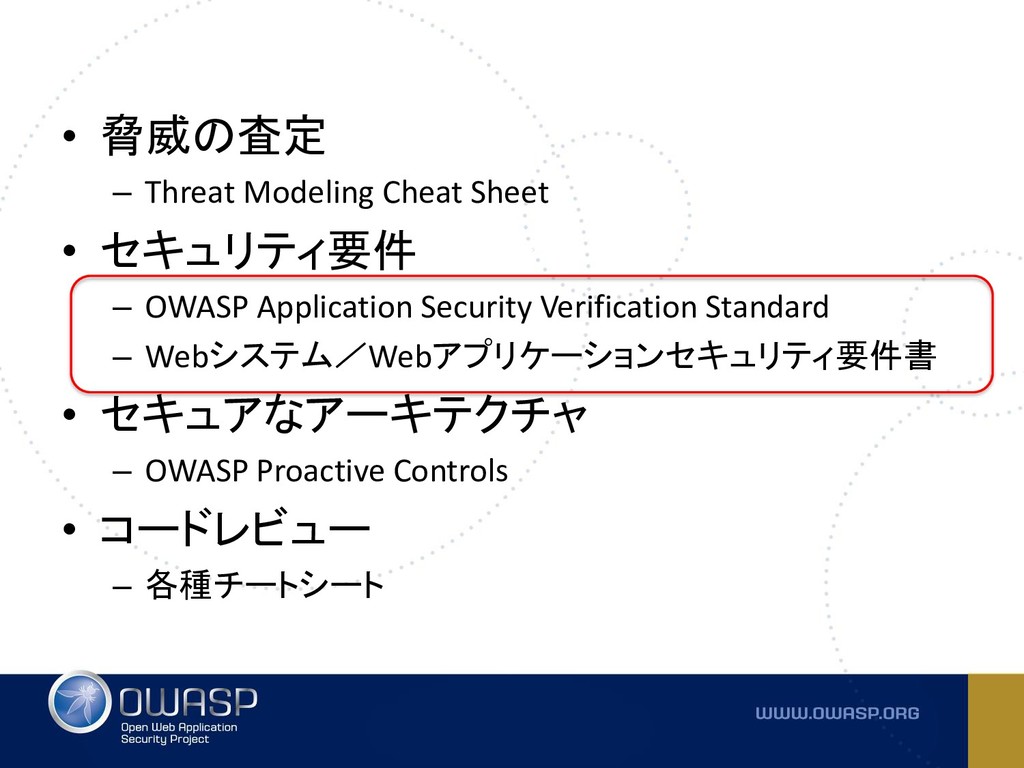
• 脅威の査定 – Threat Modeling Cheat Sheet • セキュリティ要件 –
OWASP Application Security Verification Standard – Webシステム/Webアプリケーションセキュリティ要件書 • セキュアなアーキテクチャ – OWASP Proactive Controls • コードレビュー – 各種チートシート
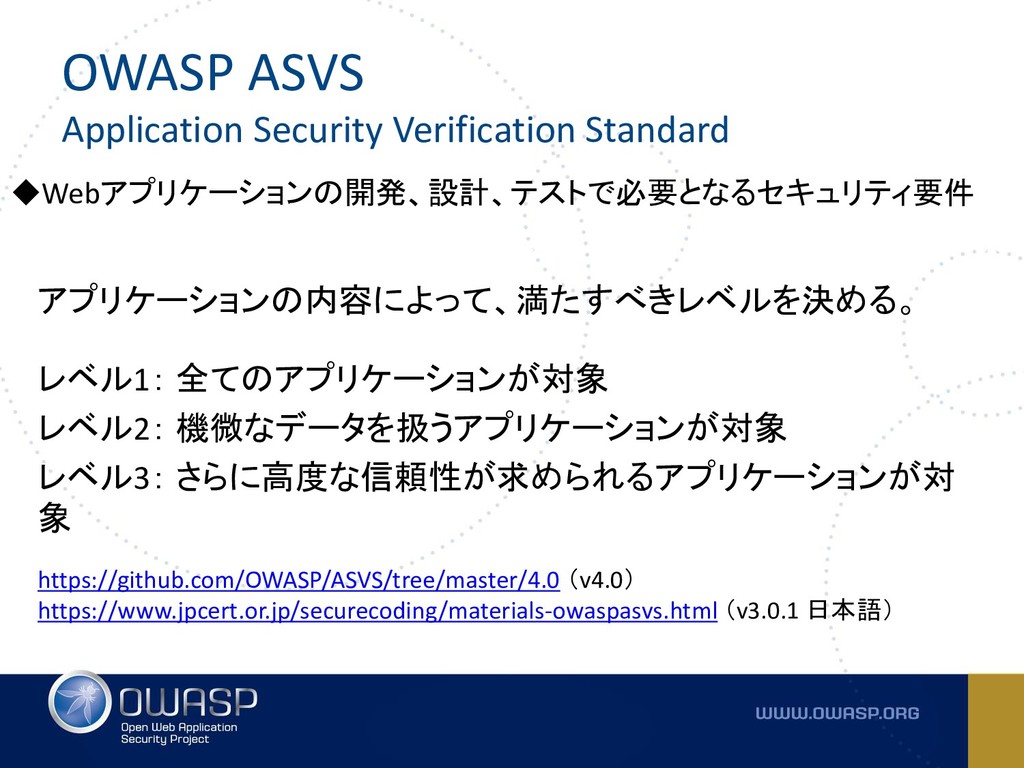
OWASP ASVS Application Security Verification Standard ◆Webアプリケーションの開発、設計、テストで必要となるセキュリティ要件 https://github.com/OWASP/ASVS/tree/master/4.0 (v4.0) https://www.jpcert.or.jp/securecoding/materials-owaspasvs.html
(v3.0.1 日本語) レベル1: 全てのアプリケーションが対象 レベル2: 機微なデータを扱うアプリケーションが対象 レベル3: さらに高度な信頼性が求められるアプリケーションが対 象 アプリケーションの内容によって、満たすべきレベルを決める。
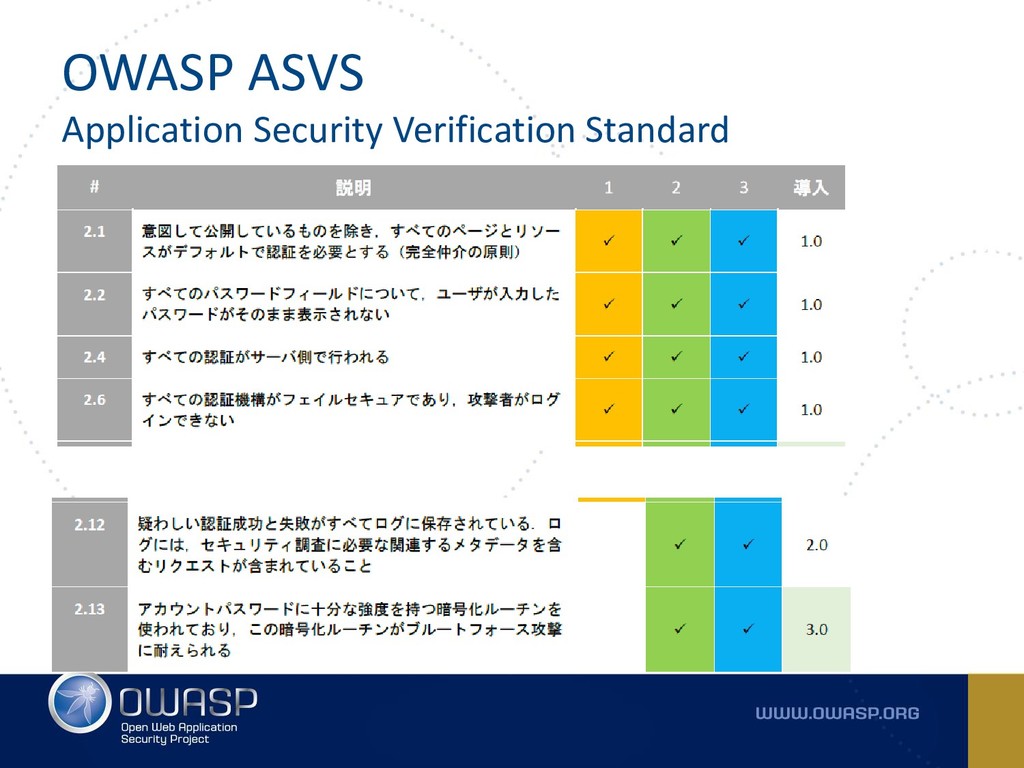
OWASP ASVS Application Security Verification Standard
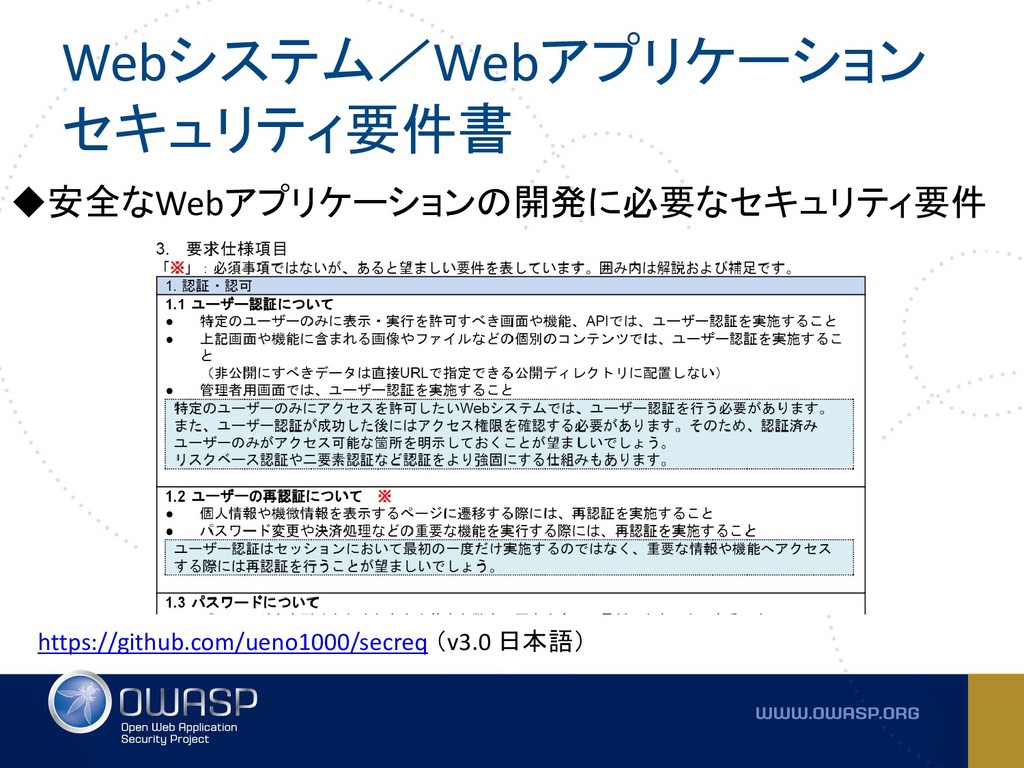
Webシステム/Webアプリケーション セキュリティ要件書 ◆安全なWebアプリケーションの開発に必要なセキュリティ要件 https://github.com/ueno1000/secreq (v3.0 日本語)
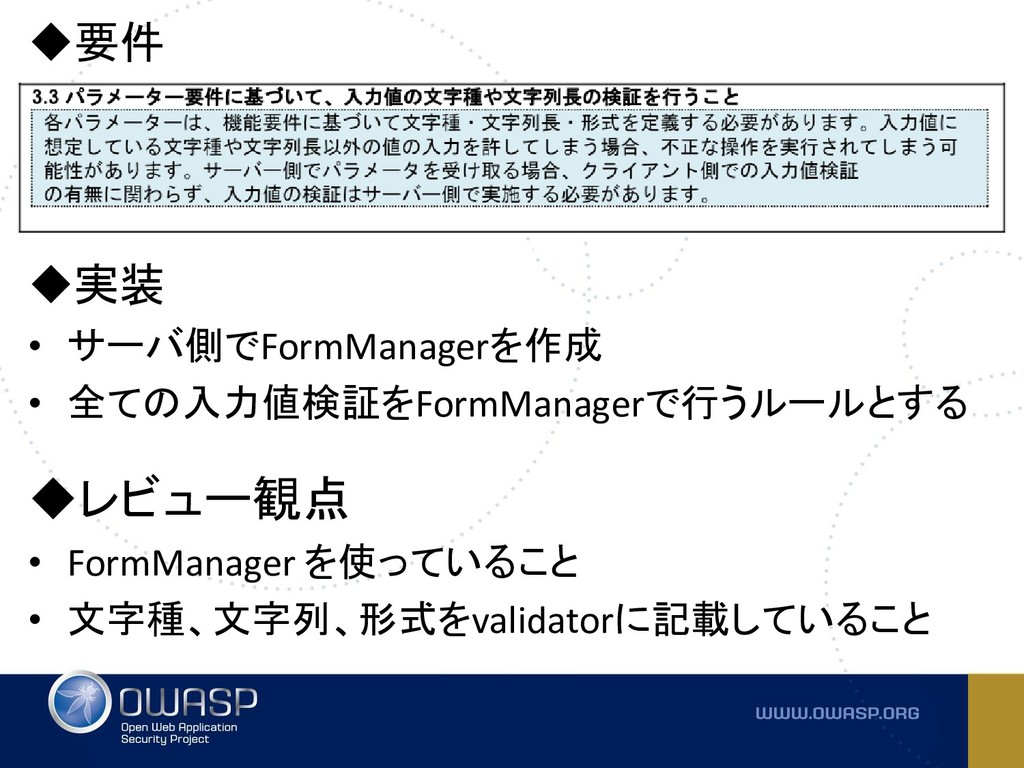
• 簡単にプロジェクトメンバーに満たすべき要 件を伝えられることができた • 要件に対して、実装方法まで議論した • コードレビューの観点が決まり、短時間でコー ドレビューができた
◆要件 ◆実装 • サーバ側でFormManagerを作成 • 全ての入力値検証をFormManagerで行うルールとする ◆レビュー観点 • FormManager を使っていること
• 文字種、文字列、形式をvalidatorに記載していること
共通フレームワーク 開発者 案件開発者 脆弱性診断 診断からのフィードバック ①実装 ②利用 ③納品前診断 ④結果FB
2.結果の公開 • 今までの内容を定期的に社内で発信 • フィードバックをもらいつつ、やり方を見直す • 自分自身も情報整理ができる
3.やり始めたプロジェクトのサポート • の予定。まだまだ道半ば。
まとめ
まとめ • OWASP SAMMは、成熟したセキュア開発を行 うことを支援する • OWASPのドキュメントを使って、簡単化を行う • 結果を常に公開し、フィードバックをもらうこと で、生産技術に反映できる
ご清聴ありがとうございました。


 owaspjapan
 nek0128
 i35_267
 10xinc
 coe401_
 pirosikick
 nwiizo
 nakanao
 minorun365
 yappli_developers
 y_waka1
 twada
 honzajavorek
 uxyall
 mraible
 scottboms
 irinanazarova
 axbom
 baasie
 michaelherold
 techseoconnect
 katarinadahlin
 morganepeng