Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
セキュリティ要求定義で使える非機能要求グレードとASVS
Search
Sponsored
·
SiteGround - Reliable hosting with speed, security, and support you can count on.
→
OWASP Japan
July 30, 2018
Technology
1.2k
5
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
セキュリティ要求定義で使える非機能要求グレードとASVS
2017/7 OWASP Night, Japan
Speaker: オージス総研、安藤 崇周
OWASP Japan
July 30, 2018
More Decks by OWASP Japan
See All by OWASP Japan
OWASP Night 2019.03 Tokyo
owaspjapan
0
430
OWASP SAMMを活用したセキュア開発の推進
owaspjapan
0
1.2k
20190107_AbuseCaseCheatSheet
owaspjapan
0
240
AWSクラスタに捧ぐウェブを衛っていく方法論と死なない程度の修羅場の価値
owaspjapan
9
3.6k
Shifting Left Like a Boss
owaspjapan
2
360
OWASP Top 10 and Your Web Apps
owaspjapan
2
460
OWASP Japan Proposal: Encouraging Japanese Translation
owaspjapan
1
320
elegance_of_OWASP_Top10_2017
owaspjapan
2
600
OWASP Top10 Translation YOMOYAMA talk by Ando-san
owaspjapan
0
610
Other Decks in Technology
See All in Technology
慶應義塾大学 AI実践05 論文執筆の仕組み化
keio_smilab
PRO
6
3.6k
Building Audio Plugin Ecosystem for Android in 2026
atsushieno
2
140
1週間、Opus封印でお願いします
kintotechdev
1
460
kaonavi Tech Night#2
kaonavi
0
110
AIで選択肢が広がった組織設計の理想と現実
konifar
16
7.7k
Don't write the architecture only in the prompt.
neohsu
0
310
AIがGISを代替する日:〜すべてをAIが創る時代に、私たちがFOSS4Gに関わる意味〜
lehupa
1
210
なぜ東京にいる私が、新潟の技術コミュニティを運営するのか by 八雲慎之助
yakumo
0
220
AI時代のエンジニアの情報発信〜個人の発信を組織の力に変える〜
ryo_kawamata
1
7.3k
Maestro MCPとClaude Code Skillsによる自律的なE2Eテスト支援
asmz
0
410
自律的なチームを作るためにTechPMがやらないこと
ny7760
1
500
分析作業をどこまで任せるか自分で決められる AIネイティブBI『Golden Analytics』が 良さげな話 /golden-analytics-is-ai-native-bi
shinyaa31
0
110
Featured
See All Featured
Introduction to Domain-Driven Design and Collaborative software design
baasie
1
1.1k
How Fast Is Fast Enough? [PerfNow 2025]
tammyeverts
3
970
How to optimise 3,500 product descriptions for ecommerce in one day using ChatGPT
katarinadahlin
PRO
3
3.9k
Paper Plane (Part 1)
katiecoart
PRO
2
12k
RailsConf & Balkan Ruby 2019: The Past, Present, and Future of Rails at GitHub
eileencodes
141
35k
世界の人気アプリ100個を分析して見えたペイウォール設計の心得
akihiro_kokubo
PRO
74
43k
Designing Experiences People Love
moore
143
24k
Design and Strategy: How to Deal with People Who Don’t "Get" Design
morganepeng
133
20k
First, design no harm
axbom
PRO
2
1.4k
The Mindset for Success: Future Career Progression
greggifford
PRO
0
560
Applied NLP in the Age of Generative AI
inesmontani
PRO
4
2.6k
Building Flexible Design Systems
yeseniaperezcruz
330
41k
Transcript
セキュリティ要求定義で使える 非機能要求グレードとASVS (株)オージス総研 安藤 崇周
自己紹介 • OWASP活動 – OWASP World Traning Tour 2017インストラクター –
OWASP Top10 – 2017 日本語訳 • 業務 – アプリケーションセキュリティ・コンサルタント – ITアーキテクト – PM – Scrum Master(CSM&CSPO) – プログラマ(Java/Scala/C/JavaScript他) 2017/9/30 1
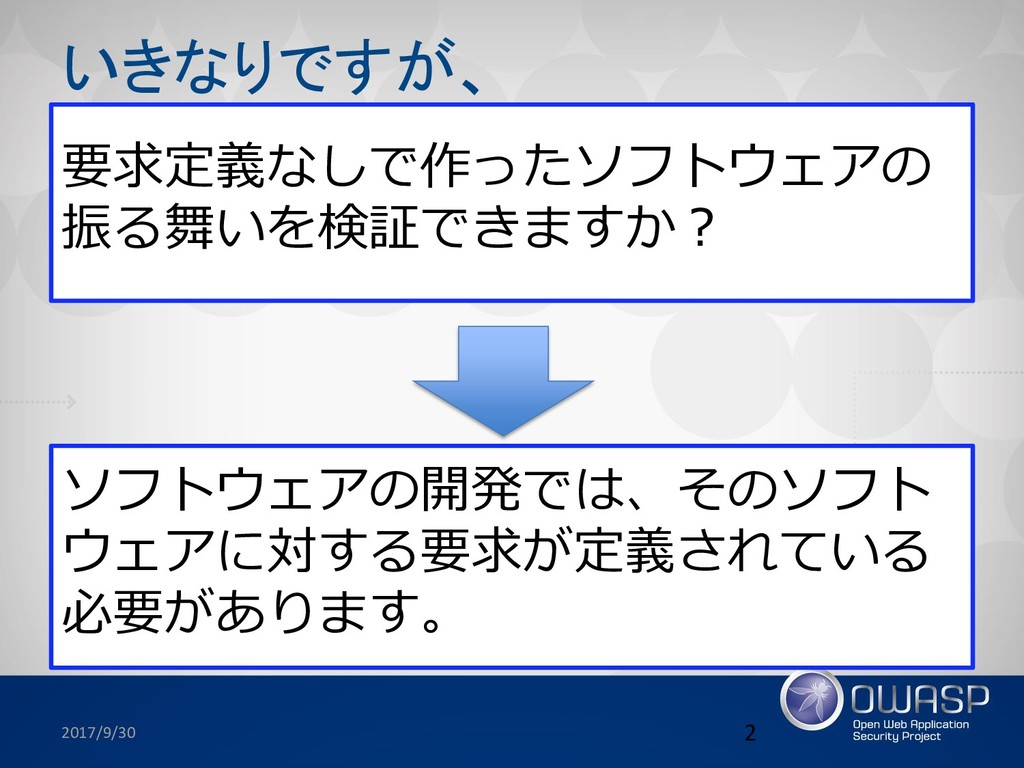
2017/9/30 2 要求定義なしで作ったソフトウェアの 振る舞いを検証できますか? ソフトウェアの開発では、そのソフト ウェアに対する要求が定義されている 必要があります。 いきなりですが、
そもそも要求とは • システムが満たさなければならない必す(須) 条件 JISX0020:1992 情報処理用語(システム開発) 2017/9/30 3
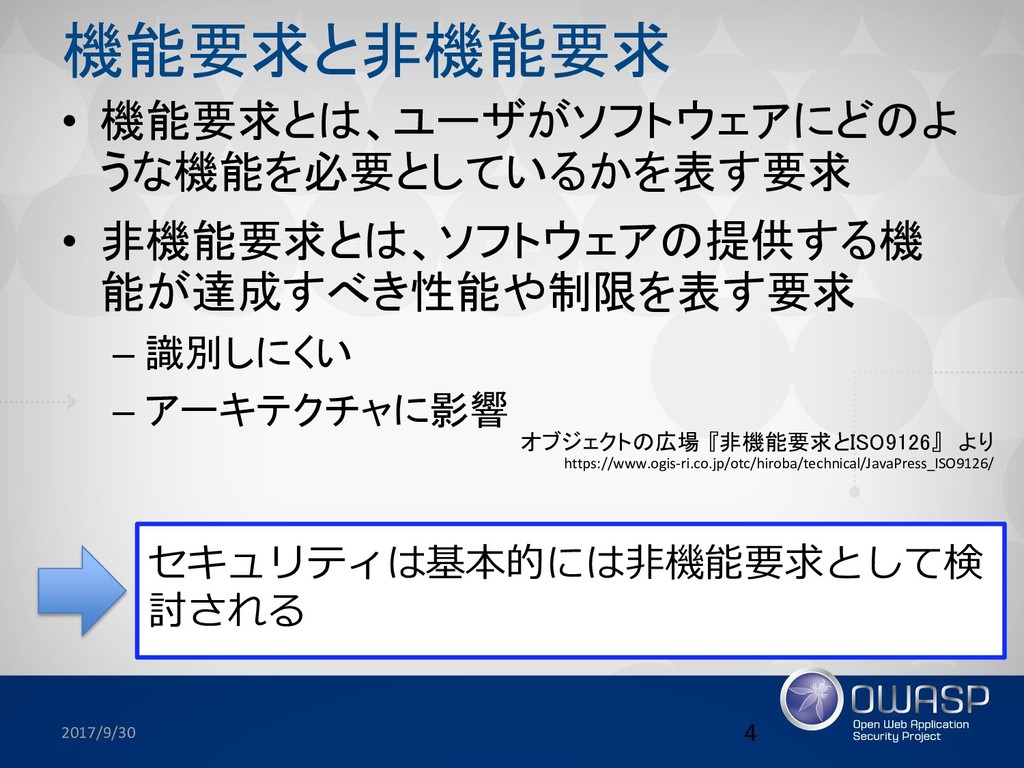
機能要求と非機能要求 • 機能要求とは、ユーザがソフトウェアにどのよ うな機能を必要としているかを表す要求 • 非機能要求とは、ソフトウェアの提供する機 能が達成すべき性能や制限を表す要求 – 識別しにくい –
アーキテクチャに影響 2017/9/30 4 セキュリティは基本的には非機能要求として検 討される オブジェクトの広場 『非機能要求とISO9126』 より https://www.ogis-ri.co.jp/otc/hiroba/technical/JavaPress_ISO9126/
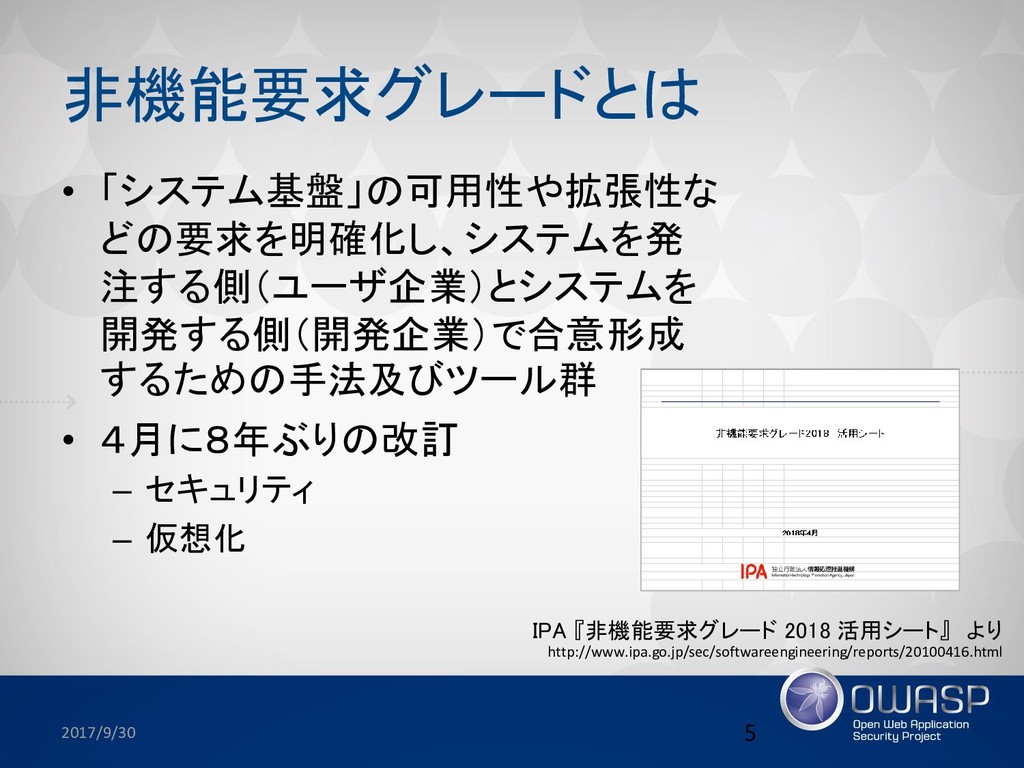
非機能要求グレードとは • 「システム基盤」の可用性や拡張性な どの要求を明確化し、システムを発 注する側(ユーザ企業)とシステムを 開発する側(開発企業)で合意形成 するための手法及びツール群 • 4月に8年ぶりの改訂 –
セキュリティ – 仮想化 2017/9/30 5 IPA 『非機能要求グレード 2018 活用シート』 より http://www.ipa.go.jp/sec/softwareengineering/reports/20100416.html
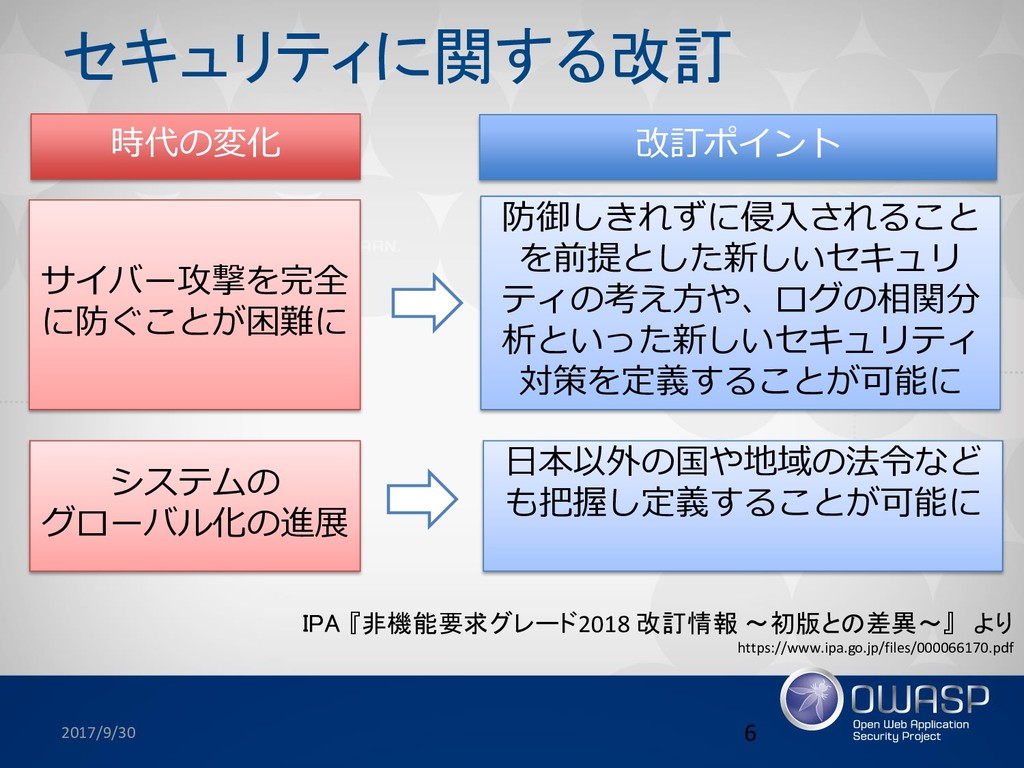
セキュリティに関する改訂 2017/9/30 6 IPA 『非機能要求グレード2018 改訂情報 ~初版との差異~』 より https://www.ipa.go.jp/files/000066170.pdf サイバー攻撃を完全
に防ぐことが困難に システムの グローバル化の進展 防御しきれずに侵入されること を前提とした新しいセキュリ ティの考え方や、ログの相関分 析といった新しいセキュリティ 対策を定義することが可能に 日本以外の国や地域の法令など も把握し定義することが可能に 時代の変化 改訂ポイント
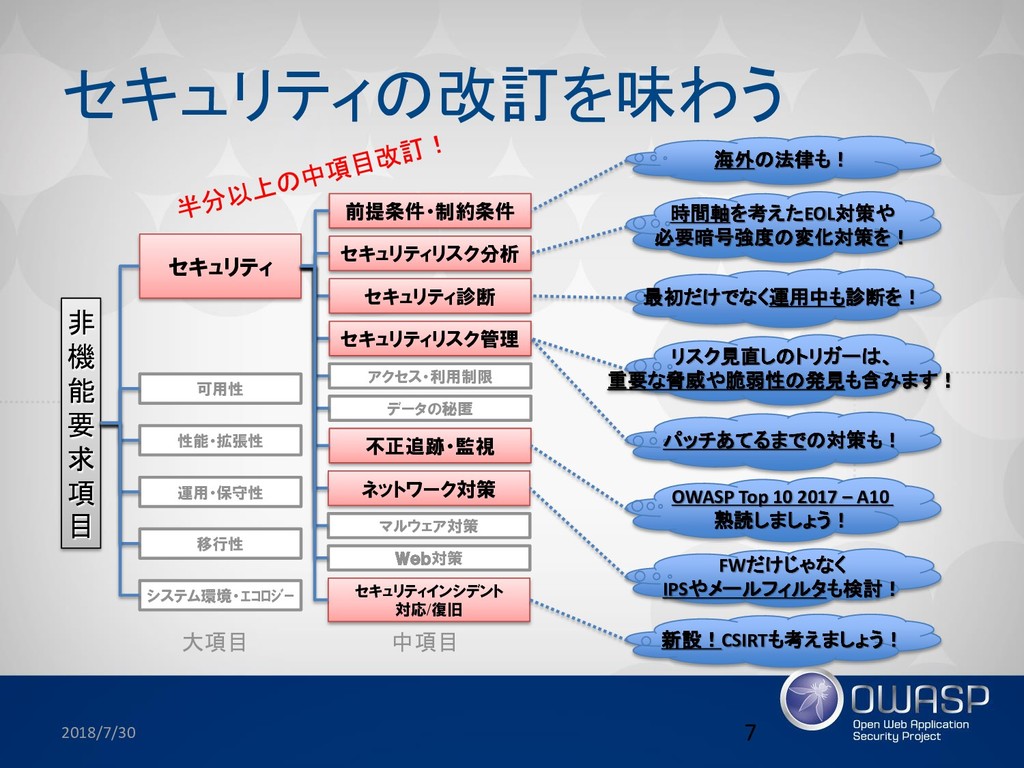
セキュリティの改訂を味わう 2018/7/30 7 非 機 能 要 求 項 目
運用・保守性 システム環境・エコロジー セキュリティ 移行性 可用性 性能・拡張性 大項目 Web対策 マルウェア対策 ネットワーク対策 不正追跡・監視 データの秘匿 アクセス・利用制限 セキュリティリスク管理 セキュリティ診断 セキュリティリスク分析 前提条件・制約条件 セキュリティインシデント 対応/復旧 中項目 海外の法律も! 時間軸を考えたEOL対策や 必要暗号強度の変化対策を! 最初だけでなく運用中も診断を! リスク見直しのトリガーは、 重要な脅威や脆弱性の発見も含みます! パッチあてるまでの対策も! OWASP Top 10 2017 – A10 熟読しましょう! FWだけじゃなく IPSやメールフィルタも検討! 新設!CSIRTも考えましょう!
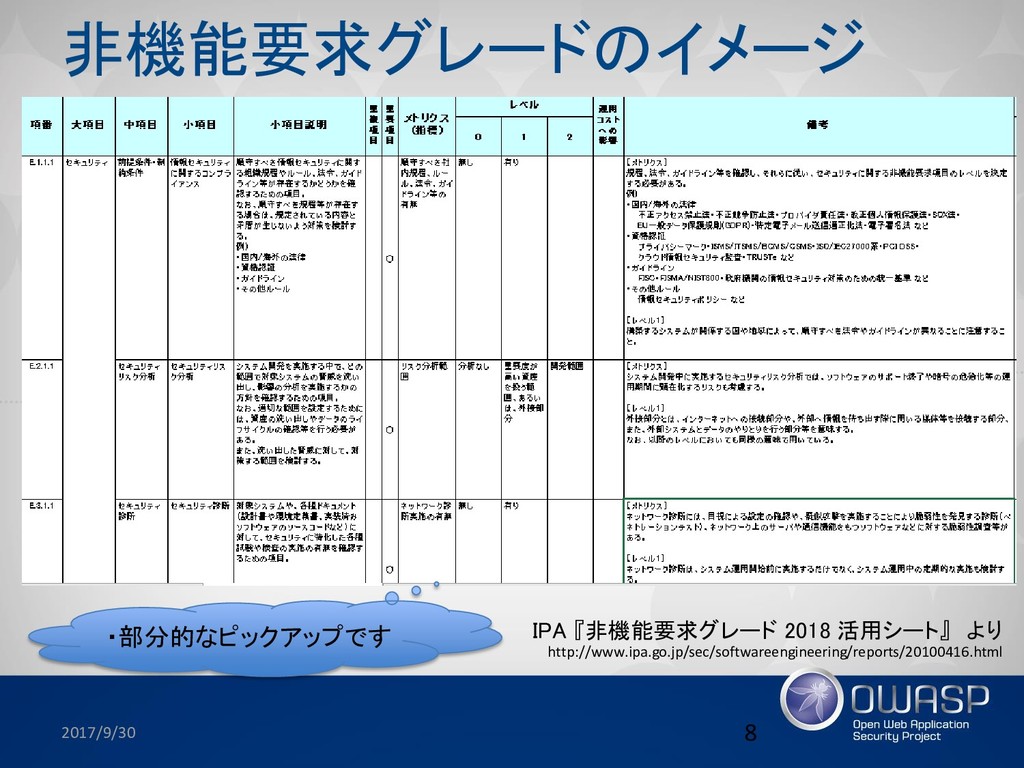
非機能要求グレードのイメージ 2017/9/30 8 ・部分的なピックアップです IPA 『非機能要求グレード 2018 活用シート』 より http://www.ipa.go.jp/sec/softwareengineering/reports/20100416.html
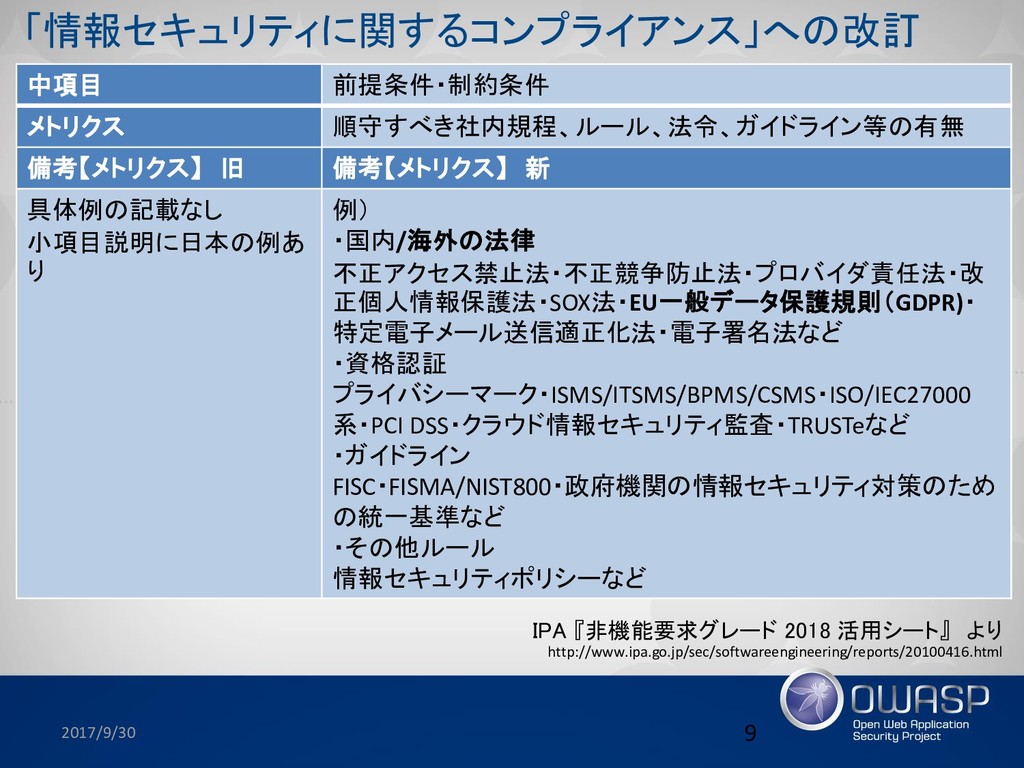
「情報セキュリティに関するコンプライアンス」への改訂 2017/9/30 9 中項目 前提条件・制約条件 メトリクス 順守すべき社内規程、ルール、法令、ガイドライン等の有無 備考【メトリクス】 旧 備考【メトリクス】
新 具体例の記載なし 小項目説明に日本の例あ り 例) ・国内/海外の法律 不正アクセス禁止法・不正競争防止法・プロバイダ責任法・改 正個人情報保護法・SOX法・EU一般データ保護規則(GDPR)・ 特定電子メール送信適正化法・電子署名法など ・資格認証 プライバシーマーク・ISMS/ITSMS/BPMS/CSMS・ISO/IEC27000 系・PCI DSS・クラウド情報セキュリティ監査・TRUSTeなど ・ガイドライン FISC・FISMA/NIST800・政府機関の情報セキュリティ対策のため の統一基準など ・その他ルール 情報セキュリティポリシーなど IPA 『非機能要求グレード 2018 活用シート』 より http://www.ipa.go.jp/sec/softwareengineering/reports/20100416.html
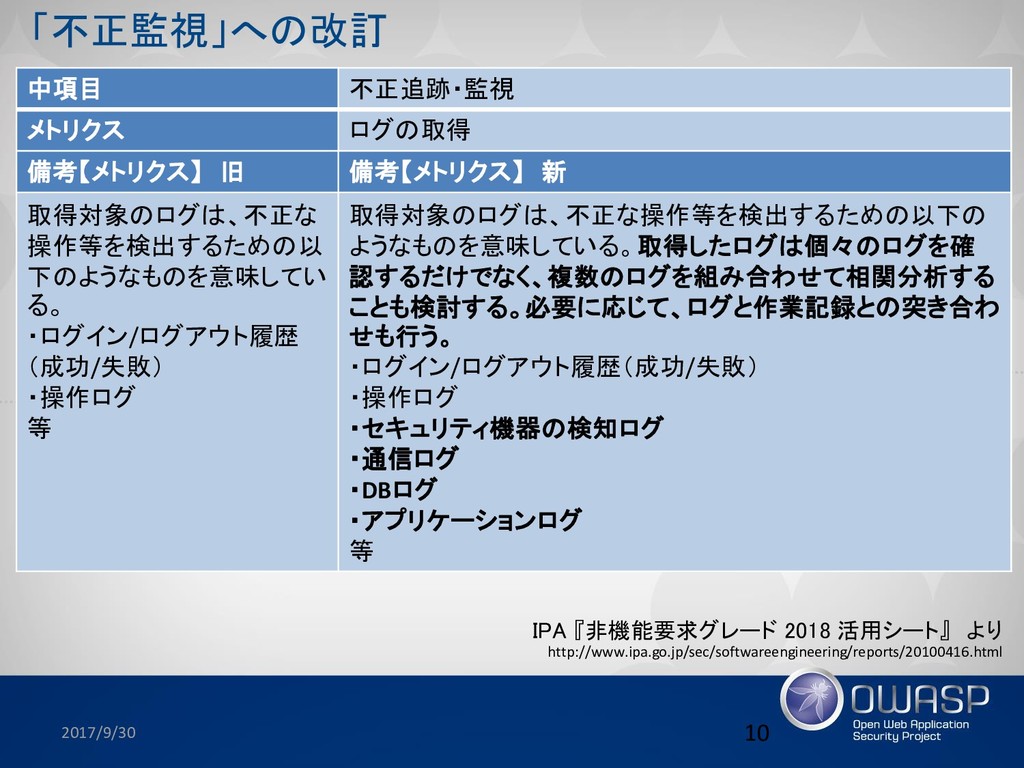
「不正監視」への改訂 2017/9/30 10 中項目 不正追跡・監視 メトリクス ログの取得 備考【メトリクス】 旧 備考【メトリクス】
新 取得対象のログは、不正な 操作等を検出するための以 下のようなものを意味してい る。 ・ログイン/ログアウト履歴 (成功/失敗) ・操作ログ 等 取得対象のログは、不正な操作等を検出するための以下の ようなものを意味している。取得したログは個々のログを確 認するだけでなく、複数のログを組み合わせて相関分析する ことも検討する。必要に応じて、ログと作業記録との突き合わ せも行う。 ・ログイン/ログアウト履歴(成功/失敗) ・操作ログ ・セキュリティ機器の検知ログ ・通信ログ ・DBログ ・アプリケーションログ 等 IPA 『非機能要求グレード 2018 活用シート』 より http://www.ipa.go.jp/sec/softwareengineering/reports/20100416.html
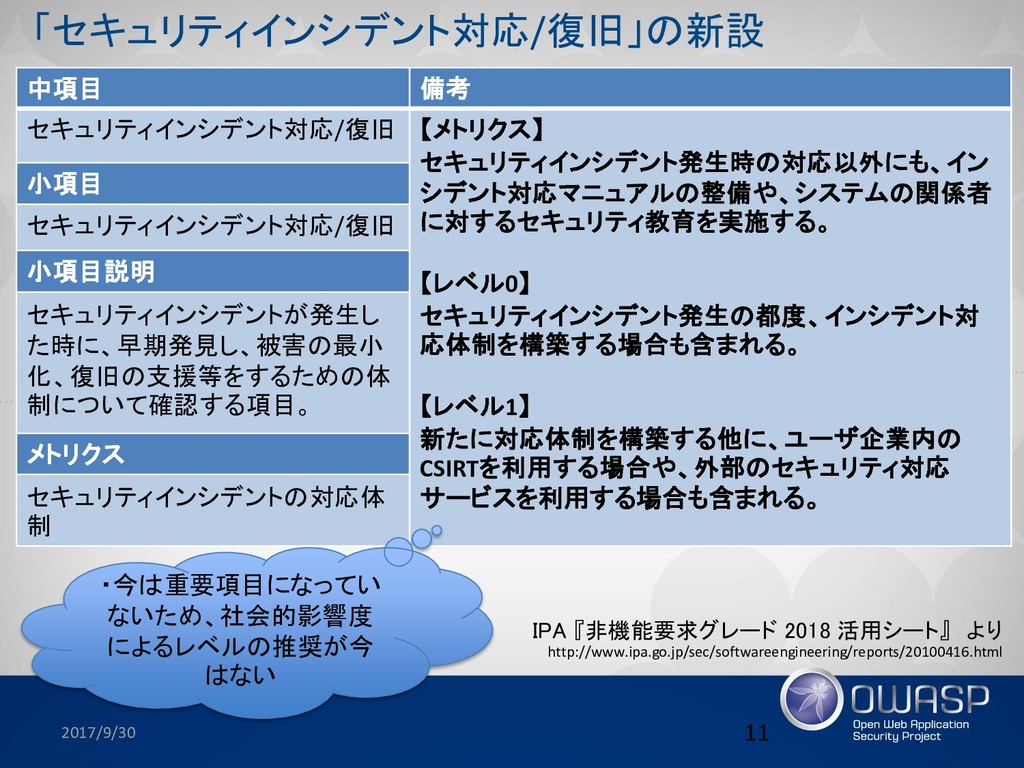
「セキュリティインシデント対応/復旧」の新設 2017/9/30 11 中項目 備考 セキュリティインシデント対応/復旧 【メトリクス】 セキュリティインシデント発生時の対応以外にも、イン シデント対応マニュアルの整備や、システムの関係者 に対するセキュリティ教育を実施する。
【レベル0】 セキュリティインシデント発生の都度、インシデント対 応体制を構築する場合も含まれる。 【レベル1】 新たに対応体制を構築する他に、ユーザ企業内の CSIRTを利用する場合や、外部のセキュリティ対応 サービスを利用する場合も含まれる。 小項目 セキュリティインシデント対応/復旧 小項目説明 セキュリティインシデントが発生し た時に、早期発見し、被害の最小 化、復旧の支援等をするための体 制について確認する項目。 メトリクス セキュリティインシデントの対応体 制 ・今は重要項目になってい ないため、社会的影響度 によるレベルの推奨が今 はない IPA 『非機能要求グレード 2018 活用シート』 より http://www.ipa.go.jp/sec/softwareengineering/reports/20100416.html
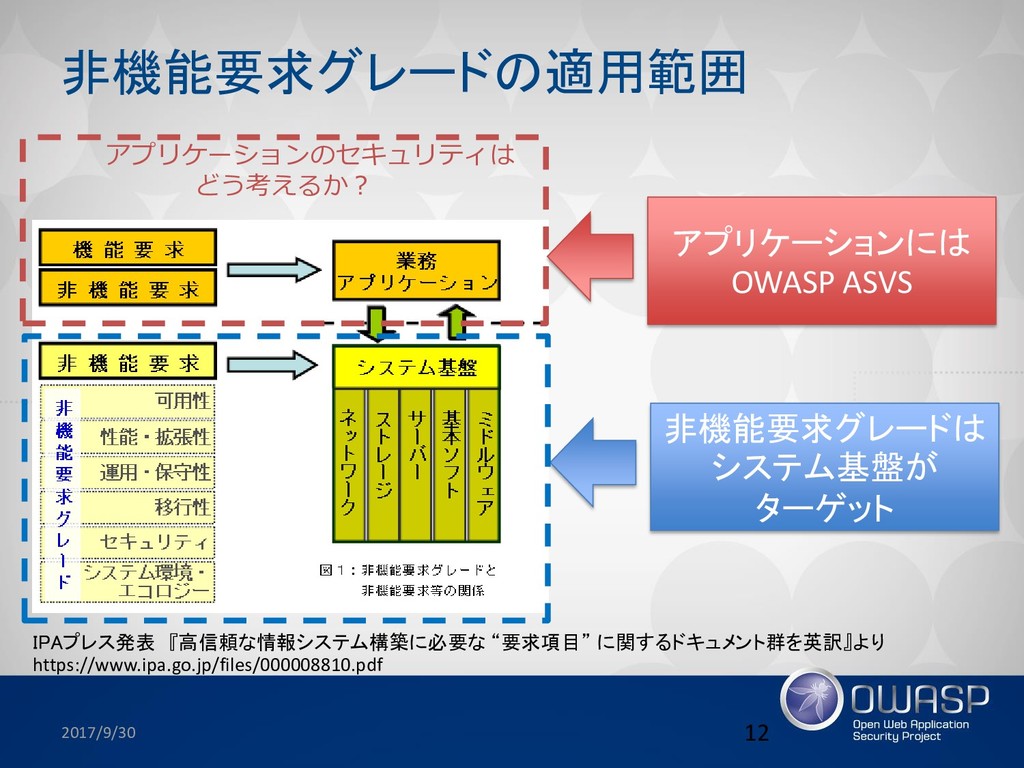
非機能要求グレードの適用範囲 2017/9/30 12 IPAプレス発表 『高信頼な情報システム構築に必要な “要求項目” に関するドキュメント群を英訳』より https://www.ipa.go.jp/files/000008810.pdf 非機能要求グレードは システム基盤が
ターゲット アプリケーションには OWASP ASVS アプリケーションのセキュリティは どう考えるか?
OWASP Application Security Verification Standard(ASVS) 2017/9/30 13 • Web アプリケーションを設計,
開発,テストするときに必要と なる,セキュリティ要件および 管理策のフレームワーク 『OWASPアプリケーションセキュリティ検証標準 3.0.1』より https://www.jpcert.or.jp/securecoding/materials-owaspasvs.html
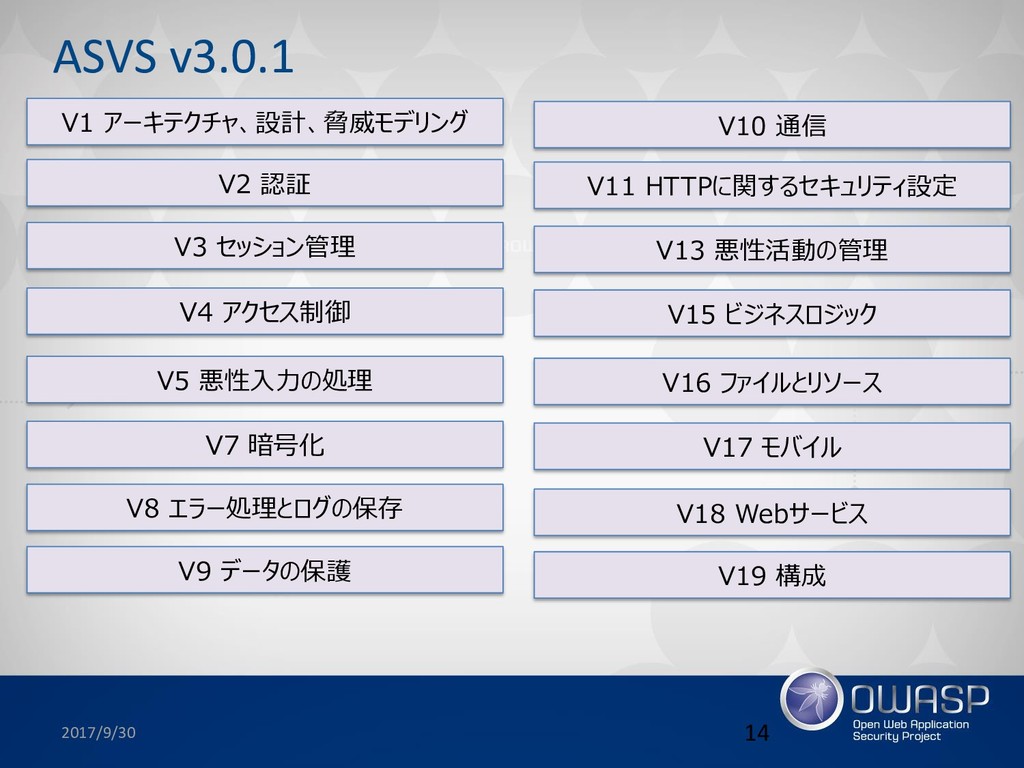
ASVS v3.0.1 V1 アーキテクチャ、設計、脅威モデリング V2 認証 V3 セッション管理 V4 アクセス制御
V5 悪性入力の処理 V7 暗号化 V8 エラー処理とログの保存 V9 データの保護 V10 通信 V11 HTTPに関するセキュリティ設定 2017/9/30 14 V13 悪性活動の管理 V15 ビジネスロジック V16 ファイルとリソース V17 モバイル V18 Webサービス V19 構成
2017/9/30 15 『OWASPアプリケーションセキュリティ検証標準 3.0.1』 p.29よりより https://www.jpcert.or.jp/securecoding/materials-owaspasvs.html V8:エラー処理とログの保存に関する検証要件
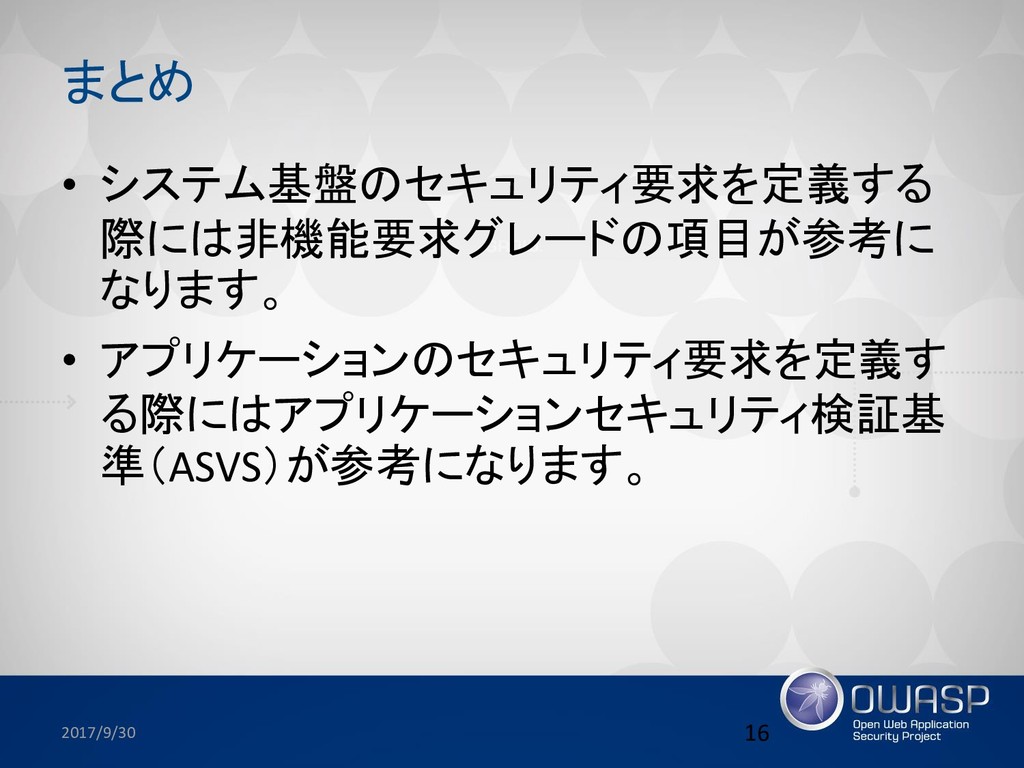
まとめ • システム基盤のセキュリティ要求を定義する 際には非機能要求グレードの項目が参考に なります。 • アプリケーションのセキュリティ要求を定義す る際にはアプリケーションセキュリティ検証基 準(ASVS)が参考になります。 2017/9/30
16
2017/9/30 17 ご清聴ありがとうございました。

 SiteGround - Reliable hosting with speed, security, and support you can count on.


 owaspjapan
 keio_smilab
 atsushieno
 kintotechdev
 kaonavi
 konifar
 neohsu
 lehupa
 yakumo
 ryo_kawamata
 asmz
 ny7760
 shinyaa31
 baasie
 tammyeverts
 katarinadahlin
 katiecoart
 eileencodes
 akihiro_kokubo
 moore
 morganepeng
 axbom
 greggifford
 inesmontani
 yeseniaperezcruz