Upgrade to Pro — share decks privately, control downloads, hide ads and more …

PerSoNet: Software-defined Overlay Virtual Netw...

Ren
April 29, 2022

PerSoNet: Software-defined Overlay Virtual Networks Spanning Personal Devices Across Social Network Users

Ren

April 29, 2022

Transcript

32 slides
  1. Saumitra Aditya, Kensworth Subra5e, Renato J Figueiredo ©2018 IEEE 内藤研究室

    K18039 B4 後藤 廉 2021.06.02 論⽂ゼミ 個⼈デバイス間における ソフトウェア定義のオーバーレイ仮想ネットワーク - PerSoNet -
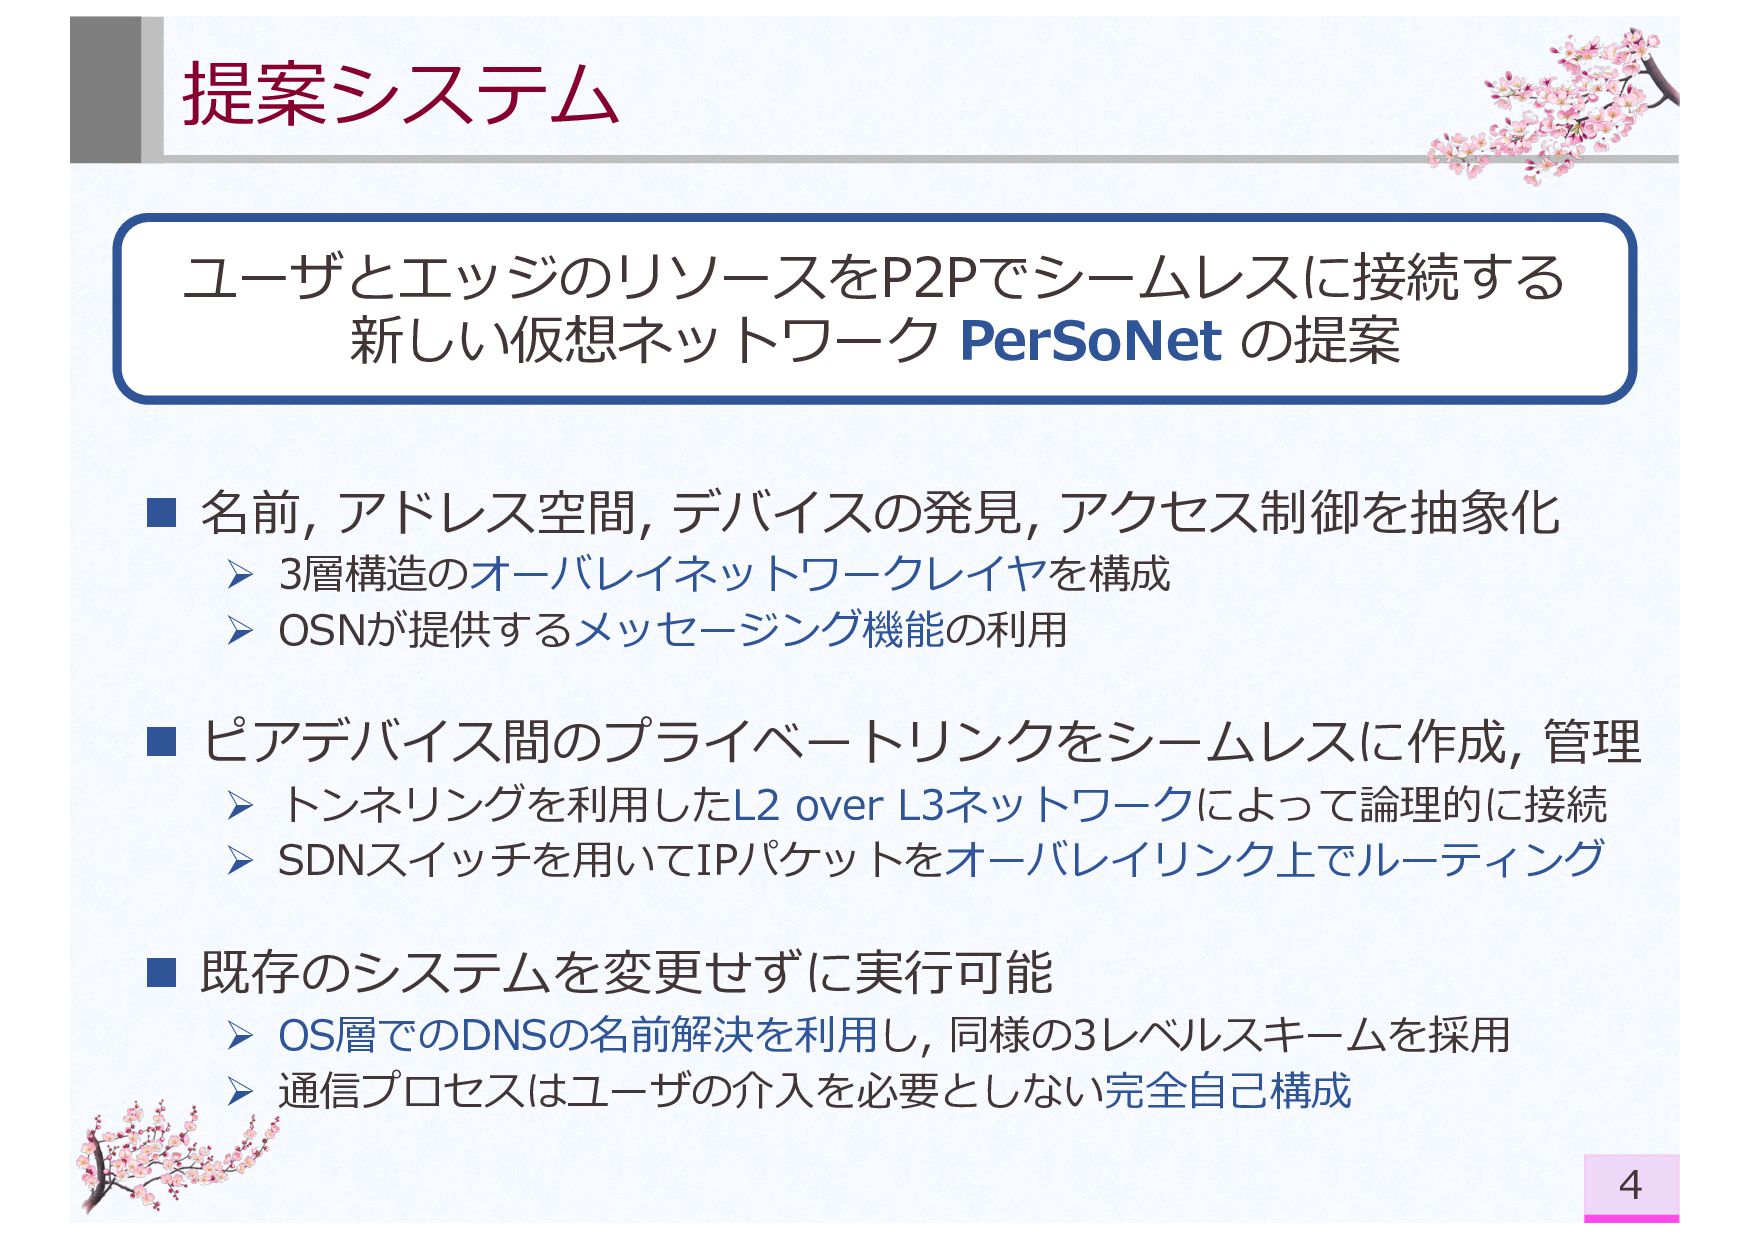
  2. 提案システム n 名前, アドレス空間, デバイスの発⾒, アクセス制御を抽象化 Ø 3層構造のオーバレイネットワークレイヤを構成 Ø OSNが提供するメッセージング機能の利⽤

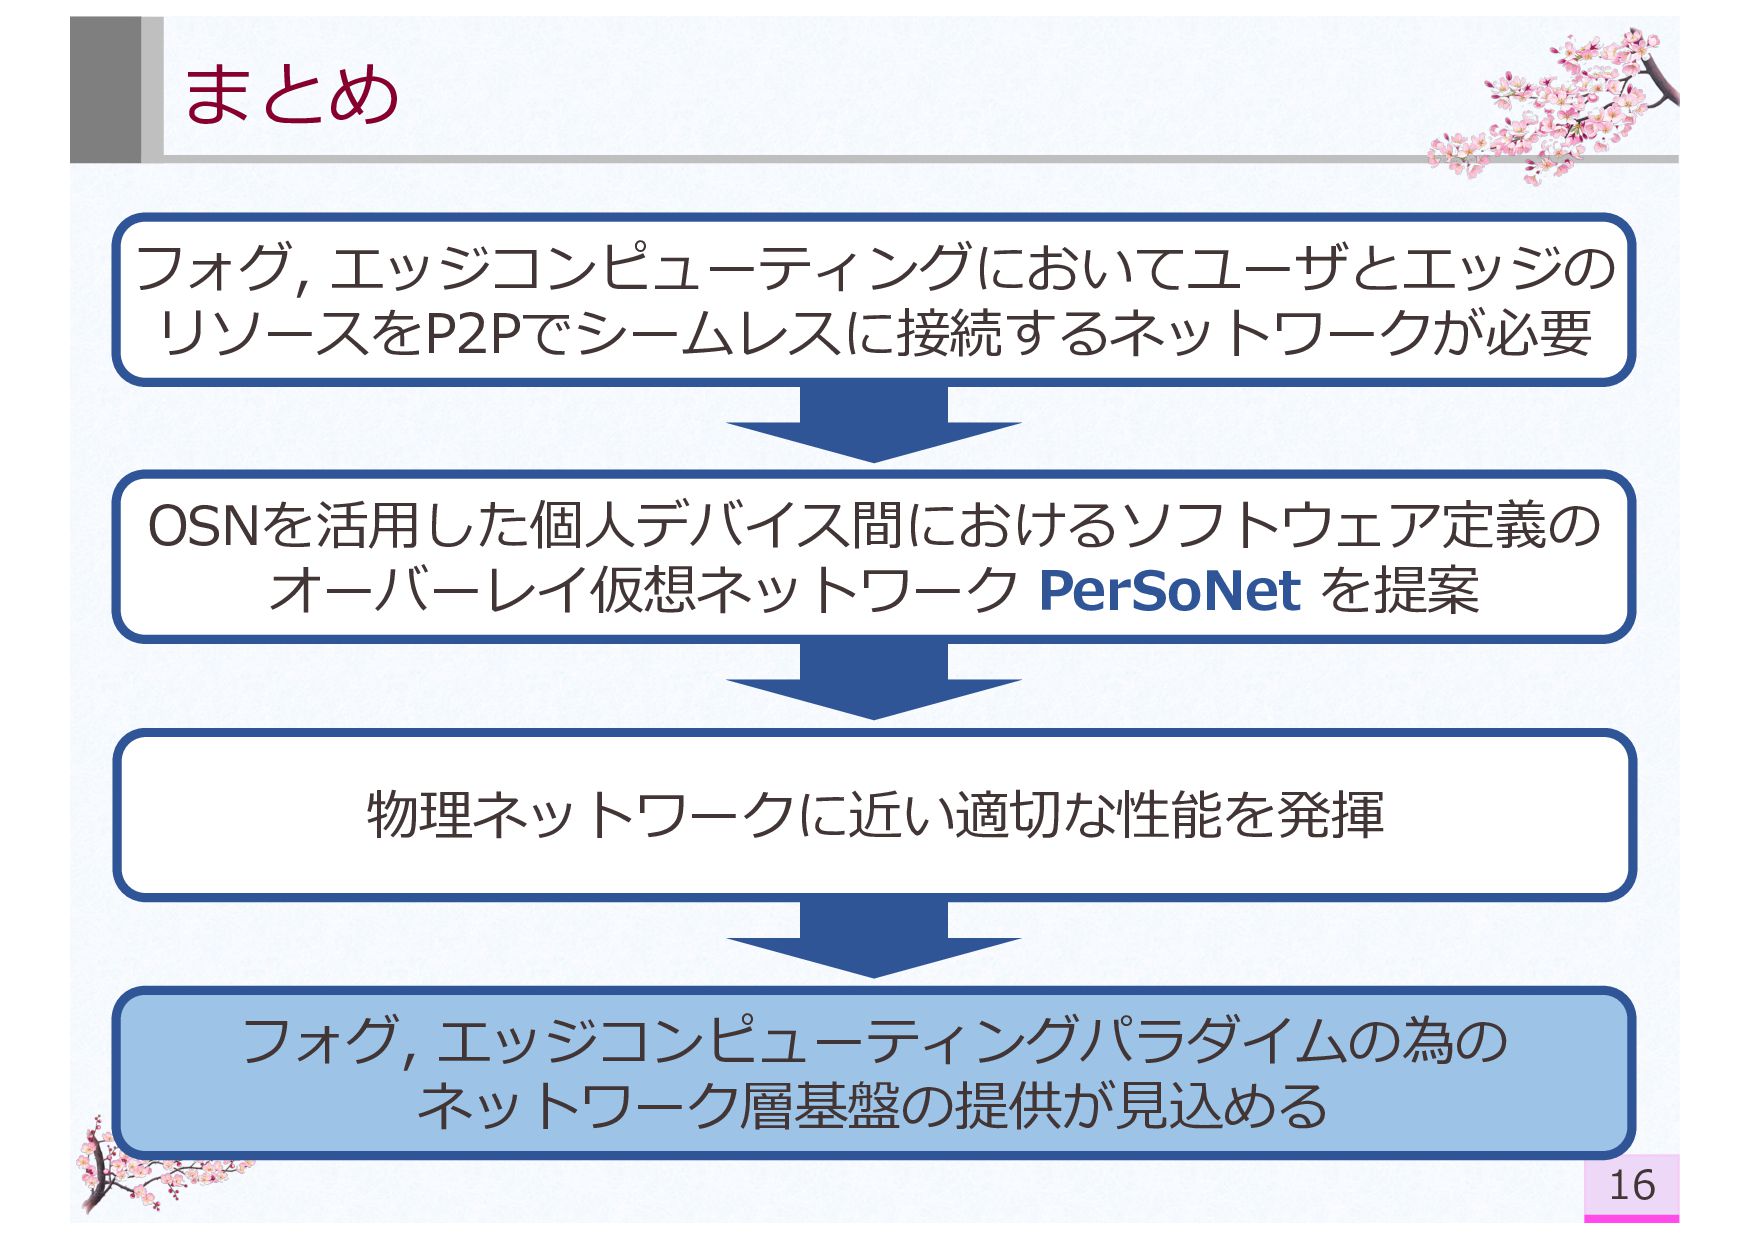
    n ピアデバイス間のプライベートリンクをシームレスに作成, 管理 Ø トンネリングを利⽤したL2 over L3ネットワークによって論理的に接続 Ø SDNスイッチを⽤いてIPパケットをオーバレイリンク上でルーティング n 既存のシステムを変更せずに実⾏可能 Ø OS層でのDNSの名前解決を利⽤し, 同様の3レベルスキームを採⽤ Ø 通信プロセスはユーザの介⼊を必要としない完全⾃⼰構成 4 ユーザとエッジのリソースをP2Pでシームレスに接続する 新しい仮想ネットワーク PerSoNet の提案
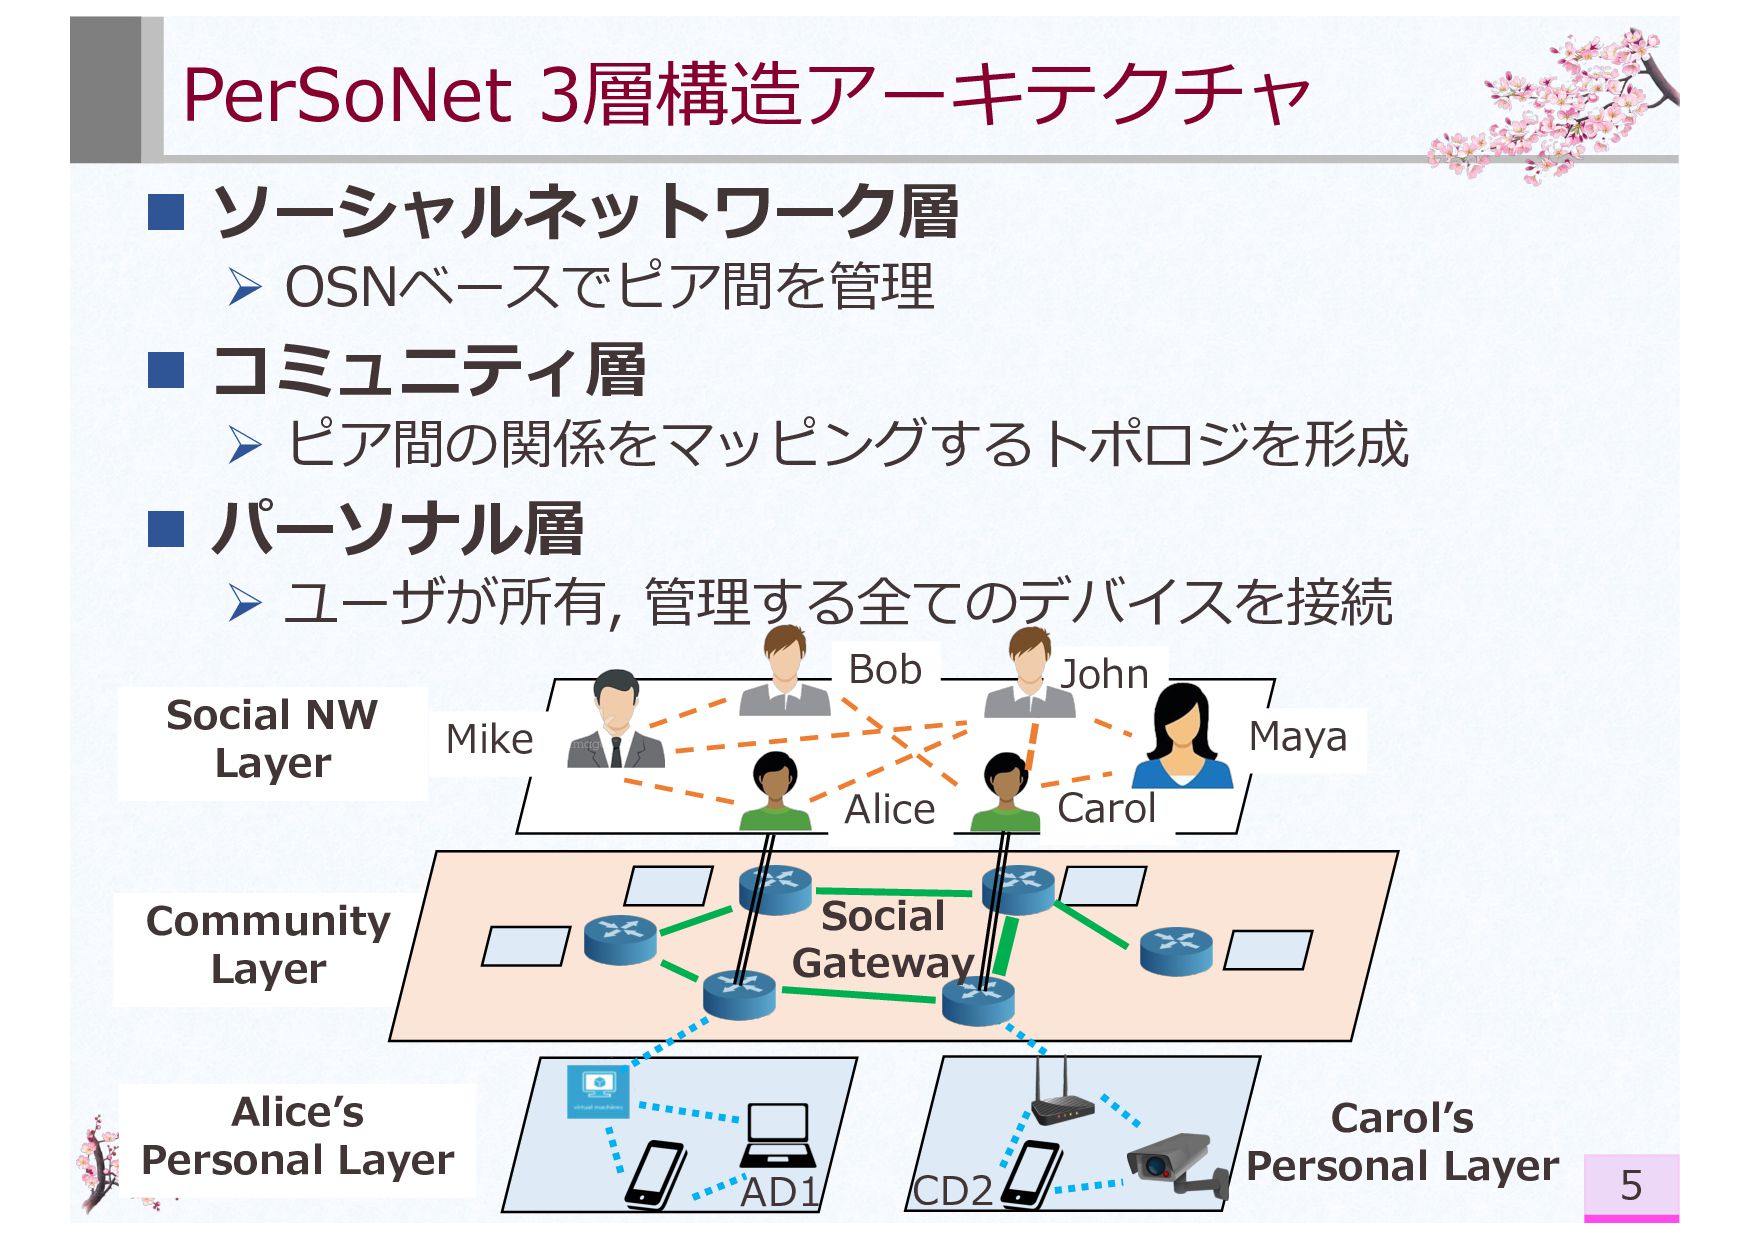
  3. Community Layer Social NW Layer PerSoNet 3層構造アーキテクチャ n ソーシャルネットワーク層 Ø

    OSNベースでピア間を管理 n コミュニティ層 Ø ピア間の関係をマッピングするトポロジを形成 n パーソナル層 Ø ユーザが所有, 管理する全てのデバイスを接続 5 John Bob Carol Alice Maya Mike Social Gateway Carolʼs Personal Layer Aliceʼs Personal Layer AD1 CD2
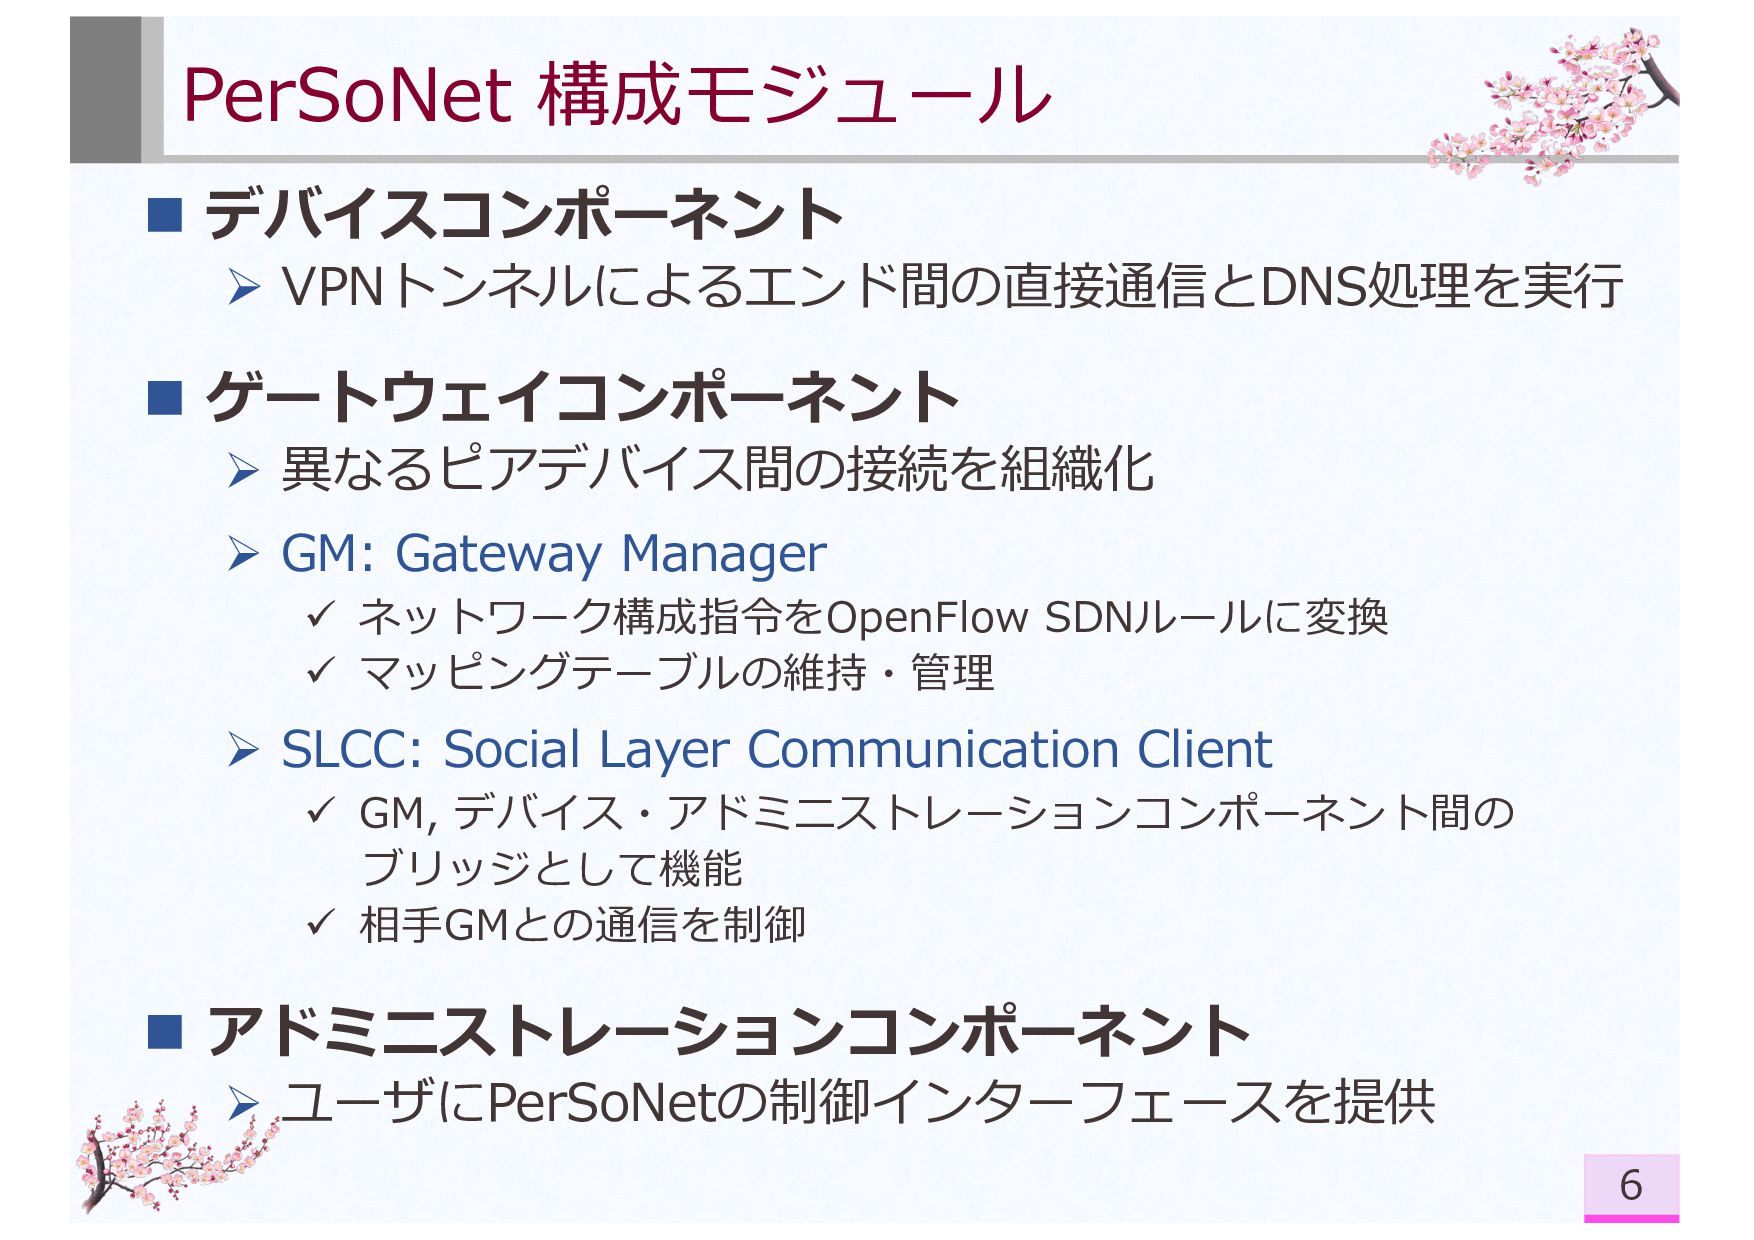
  4. PerSoNet 構成モジュール n デバイスコンポーネント Ø VPNトンネルによるエンド間の直接通信とDNS処理を実⾏ n ゲートウェイコンポーネント Ø 異なるピアデバイス間の接続を組織化

    Ø GM: Gateway Manager ü ネットワーク構成指令をOpenFlow SDNルールに変換 ü マッピングテーブルの維持・管理 Ø SLCC: Social Layer Communication Client ü GM, デバイス・アドミニストレーションコンポーネント間の ブリッジとして機能 ü 相⼿GMとの通信を制御 n アドミニストレーションコンポーネント Ø ユーザにPerSoNetの制御インターフェースを提供 6
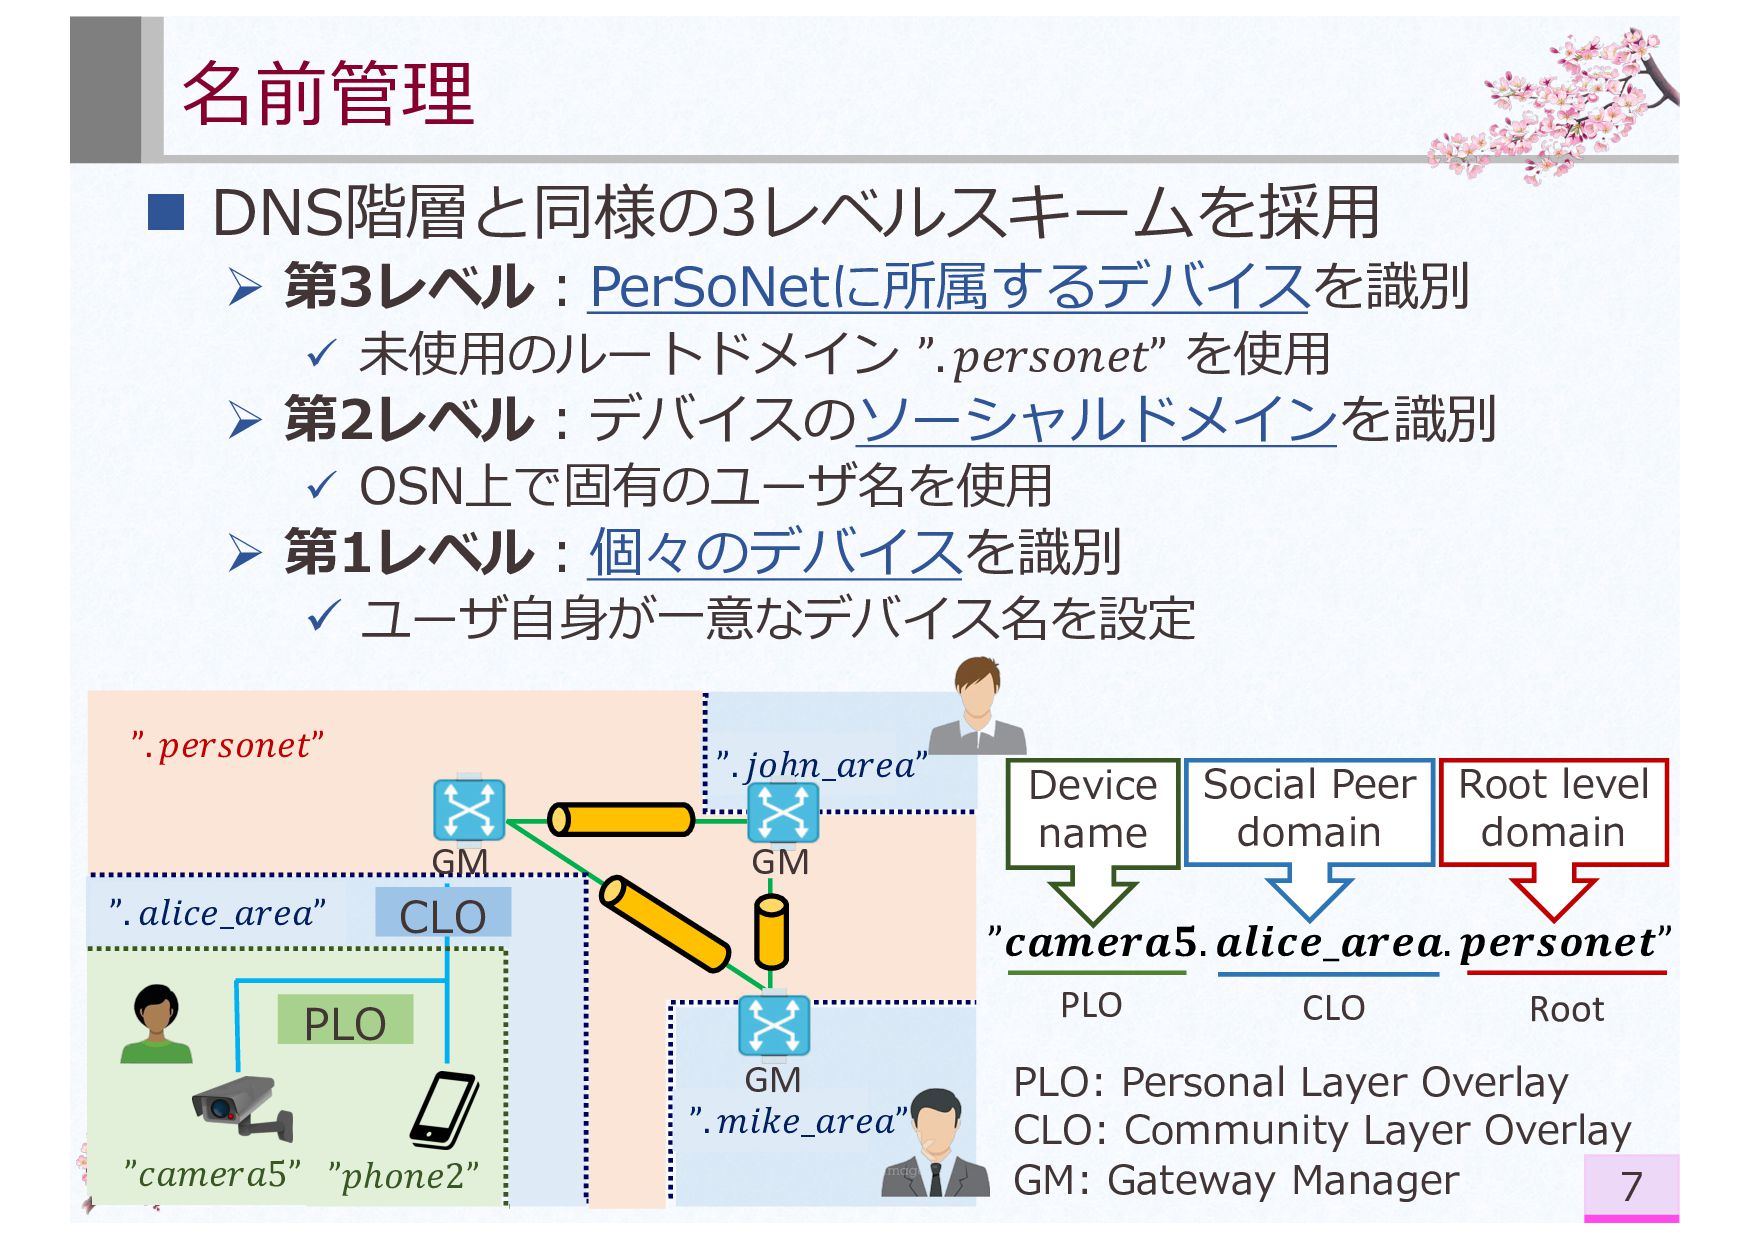
  5. PLO: Personal Layer Overlay CLO: Community Layer Overlay GM: Gateway

    Manager n DNS階層と同様の3レベルスキームを採⽤ Ø 第3レベル︓PerSoNetに所属するデバイスを識別 ü 未使⽤のルートドメイン ”. 𝑝𝑒𝑟𝑠𝑜𝑛𝑒𝑡” を使⽤ Ø 第2レベル︓デバイスのソーシャルドメインを識別 ü OSN上で固有のユーザ名を使⽤ Ø 第1レベル︓個々のデバイスを識別 ü ユーザ⾃⾝が⼀意なデバイス名を設定 名前管理 7 ”𝑐𝑎𝑚𝑒𝑟𝑎5” ”. 𝑗𝑜ℎ𝑛_𝑎𝑟𝑒𝑎” ”. 𝑎𝑙𝑖𝑐𝑒_𝑎𝑟𝑒𝑎” ”𝑝ℎ𝑜𝑛𝑒2” ”. 𝑚𝑖𝑘𝑒_𝑎𝑟𝑒𝑎” ”. 𝑝𝑒𝑟𝑠𝑜𝑛𝑒𝑡” Root level domain ”𝒄𝒂𝒎𝒆𝒓𝒂𝟓. 𝒂𝒍𝒊𝒄𝒆_𝒂𝒓𝒆𝒂. 𝒑𝒆𝒓𝒔𝒐𝒏𝒆𝒕” Social Peer domain Device name PLO CLO Root CLO PLO GM GM GM
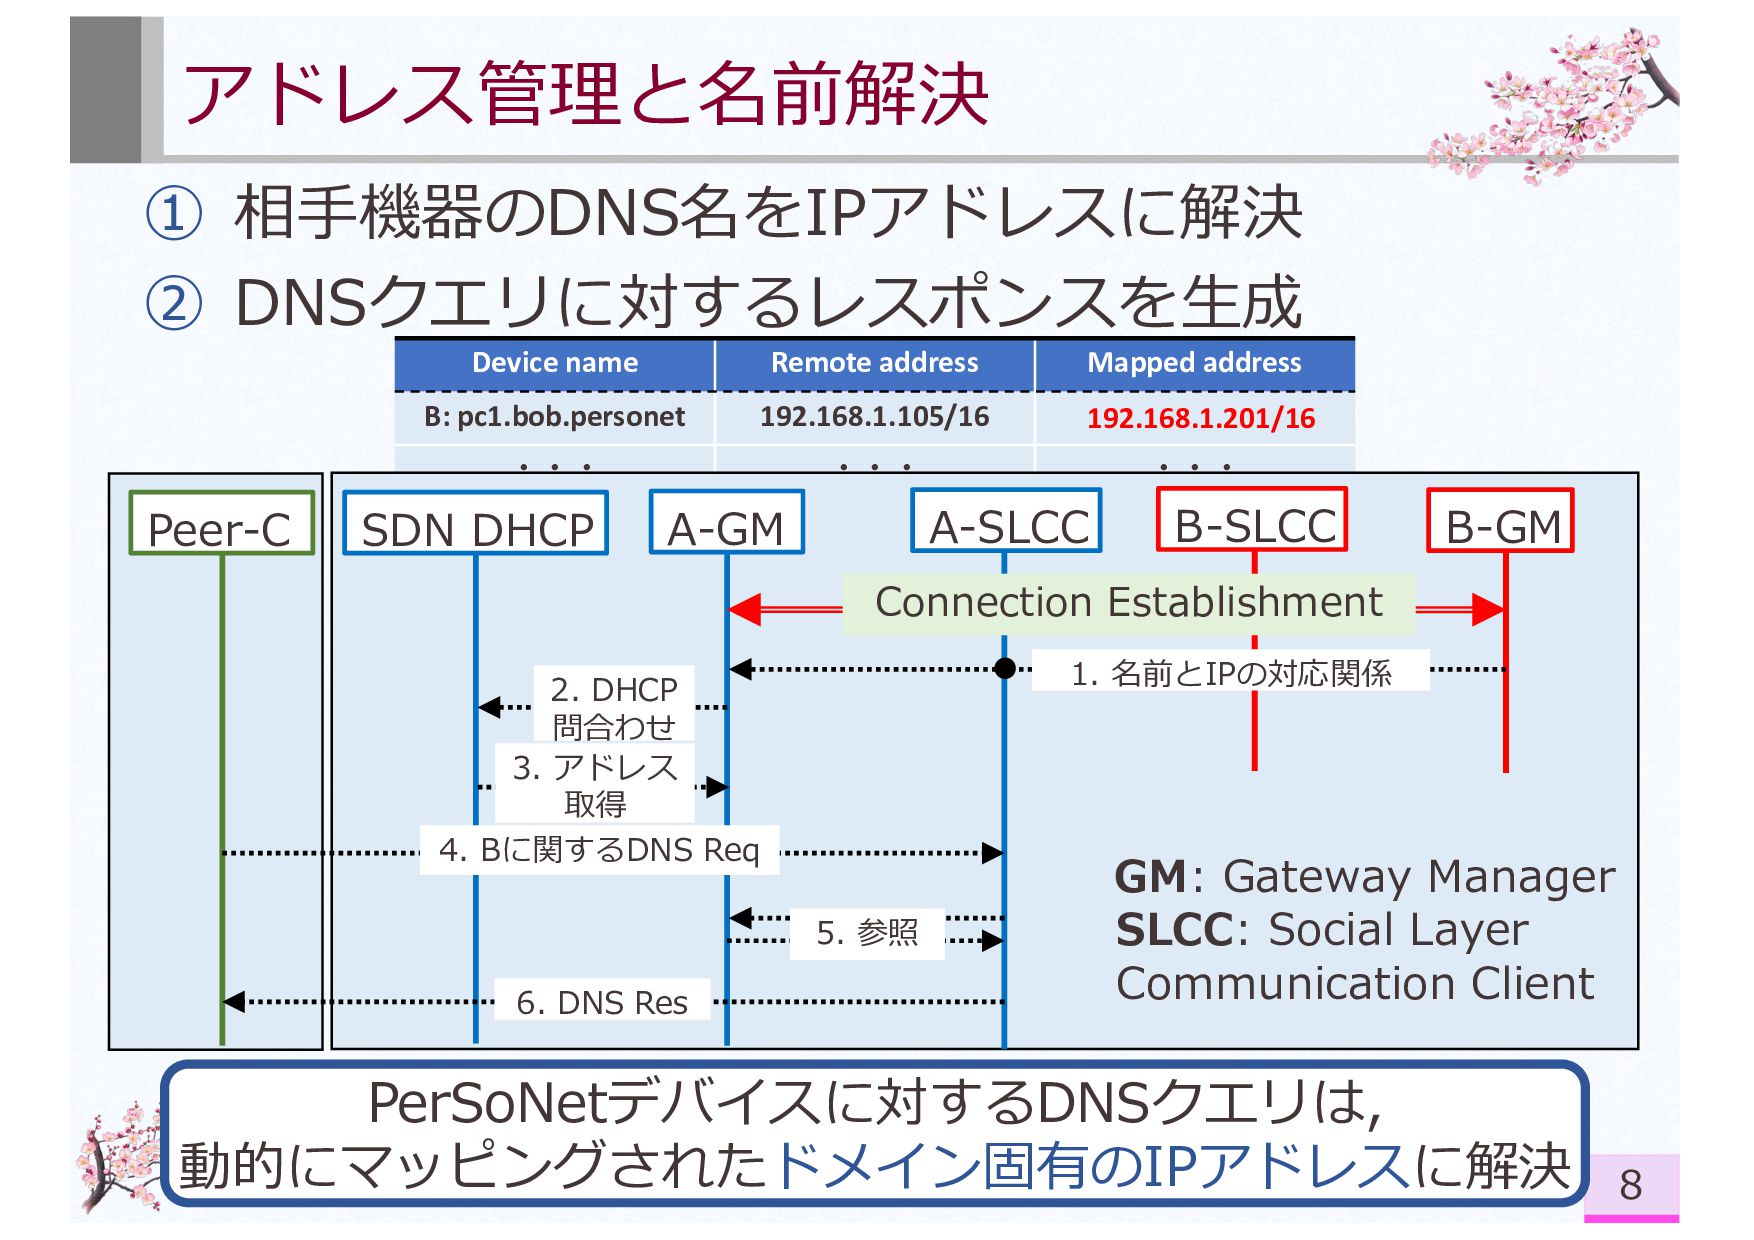
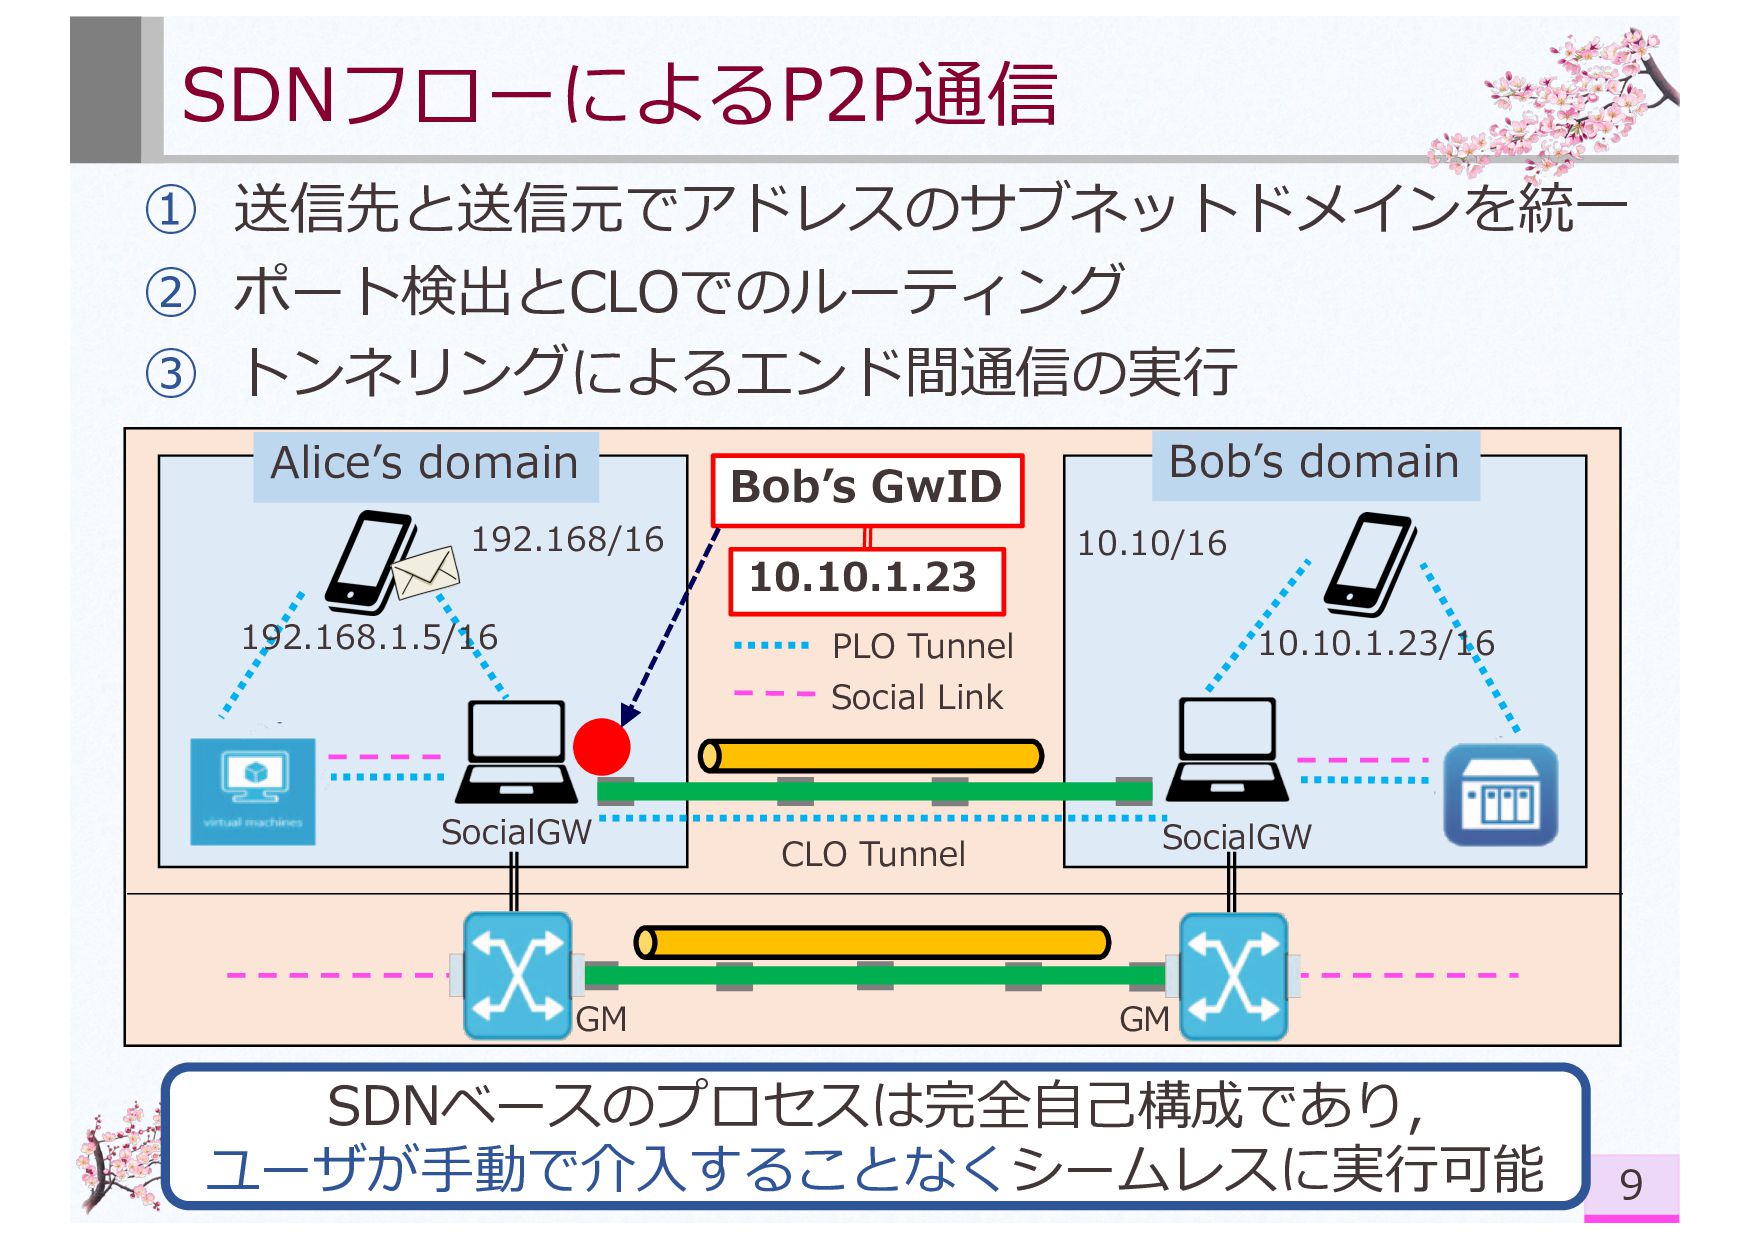
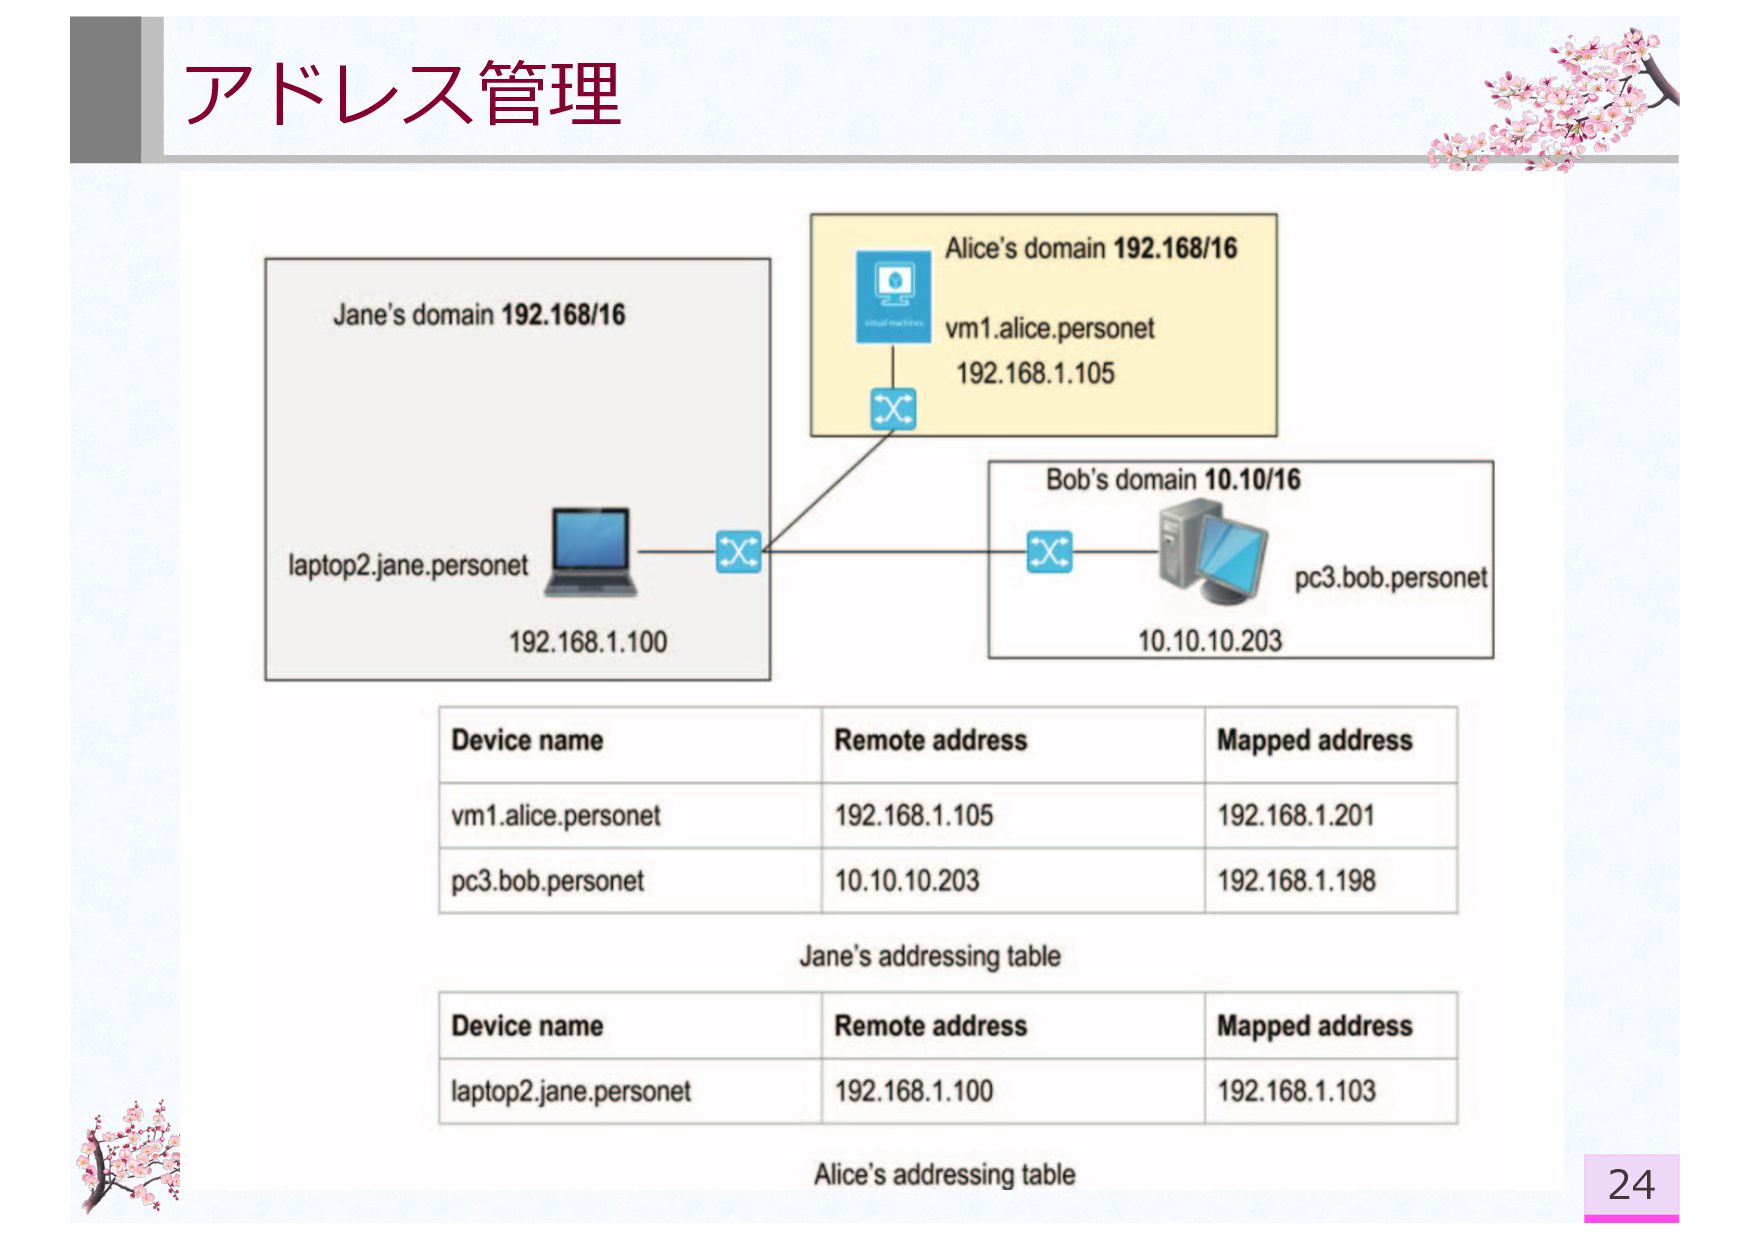
  6. Device name Remote address Mapped address B: pc1.bob.personet 192.168.1.105/16 ・・・

    ・・・ ・・・ ① 相⼿機器のDNS名をIPアドレスに解決 ② DNSクエリに対するレスポンスを⽣成 アドレス管理と名前解決 8 PerSoNetデバイスに対するDNSクエリは, 動的にマッピングされたドメイン固有のIPアドレスに解決 A-GM A-SLCC B-SLCC B-GM SDN DHCP Peer-C Connection Establishment 5. 参照 2. DHCP 問合わせ 3. アドレス 取得 4. Bに関するDNS Req 6. DNS Res GM: Gateway Manager SLCC: Social Layer Communication Client 192.168.1.201/16 1. 名前とIPの対応関係
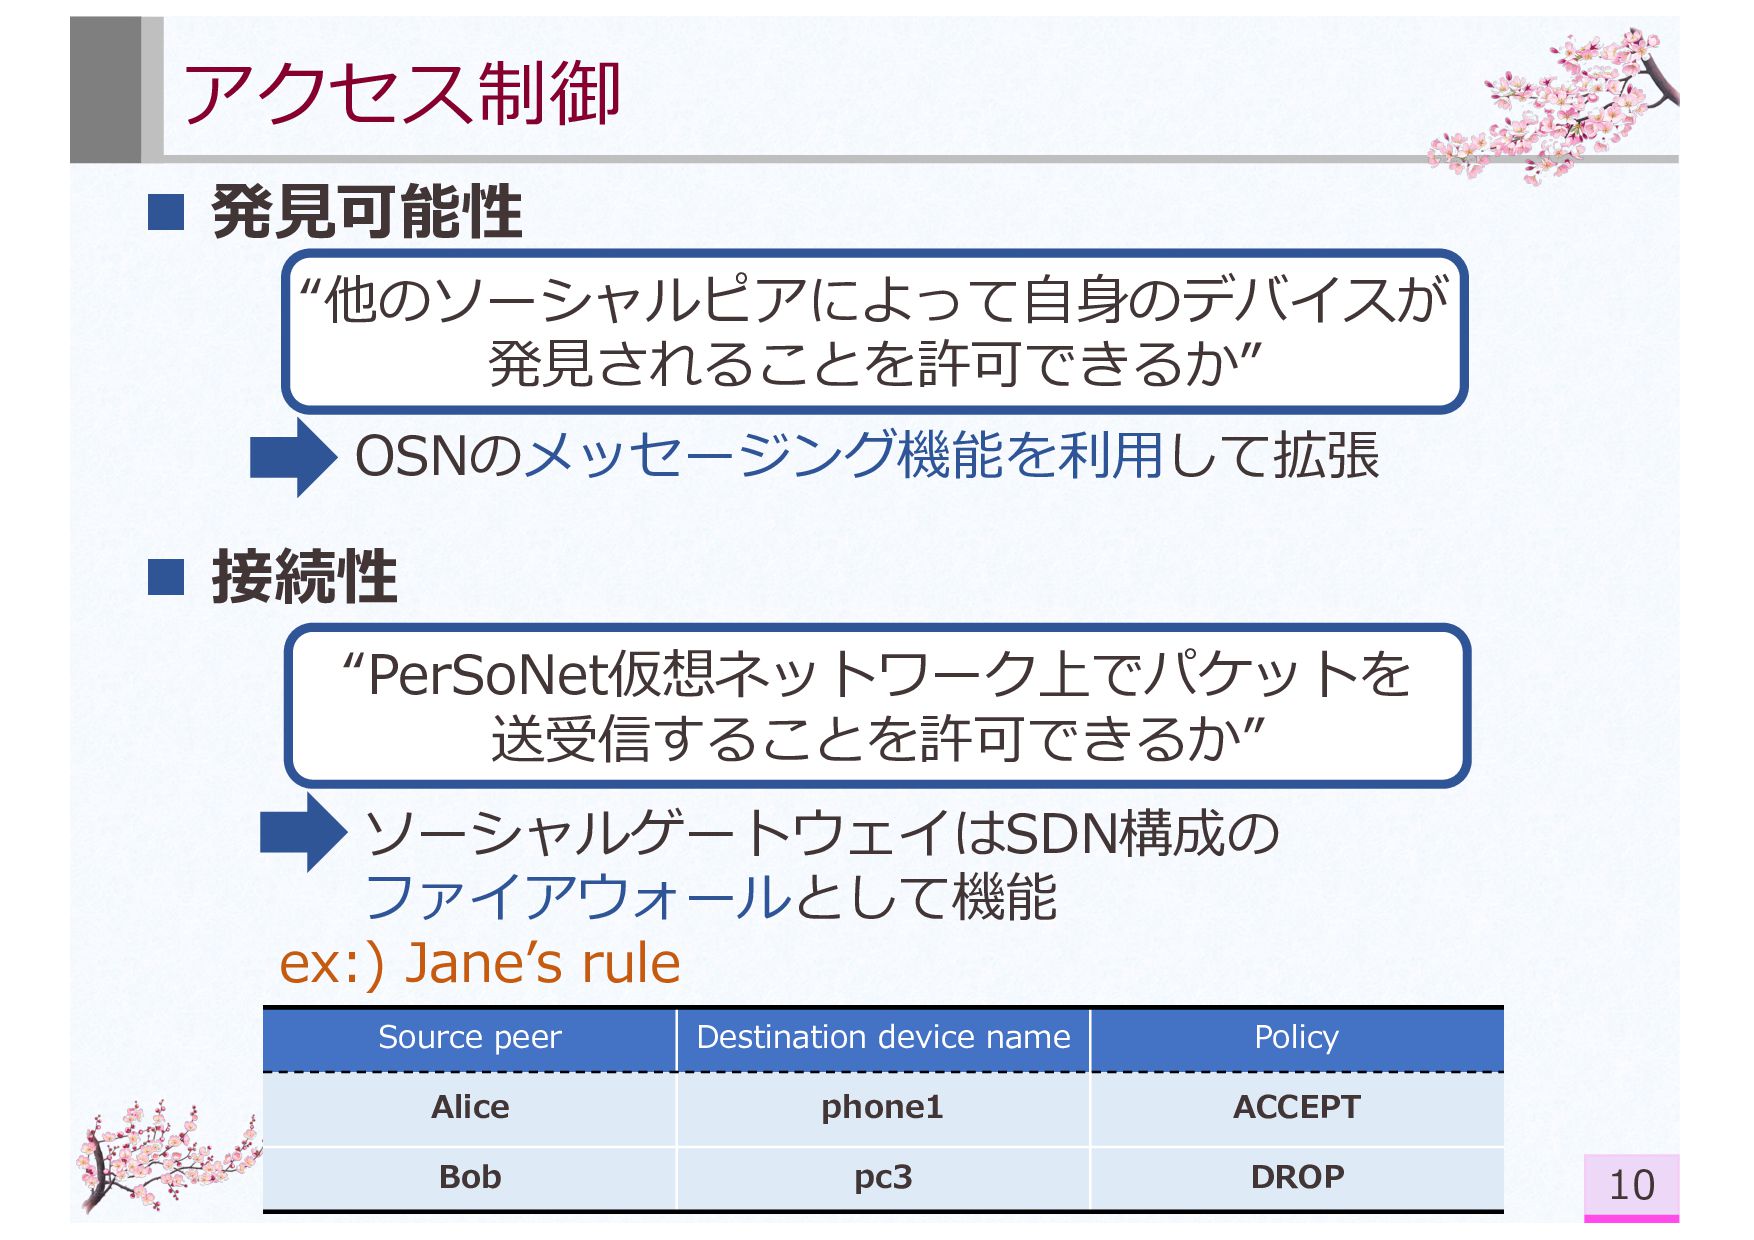
  7. アクセス制御 n 発⾒可能性 n 接続性 10 “他のソーシャルピアによって⾃⾝のデバイスが 発⾒されることを許可できるか” “PerSoNet仮想ネットワーク上でパケットを 送受信することを許可できるか”

    OSNのメッセージング機能を利⽤して拡張 ソーシャルゲートウェイはSDN構成の ファイアウォールとして機能 Source peer Destination device name Policy Alice phone1 ACCEPT Bob pc3 DROP ex:) Janeʼs rule
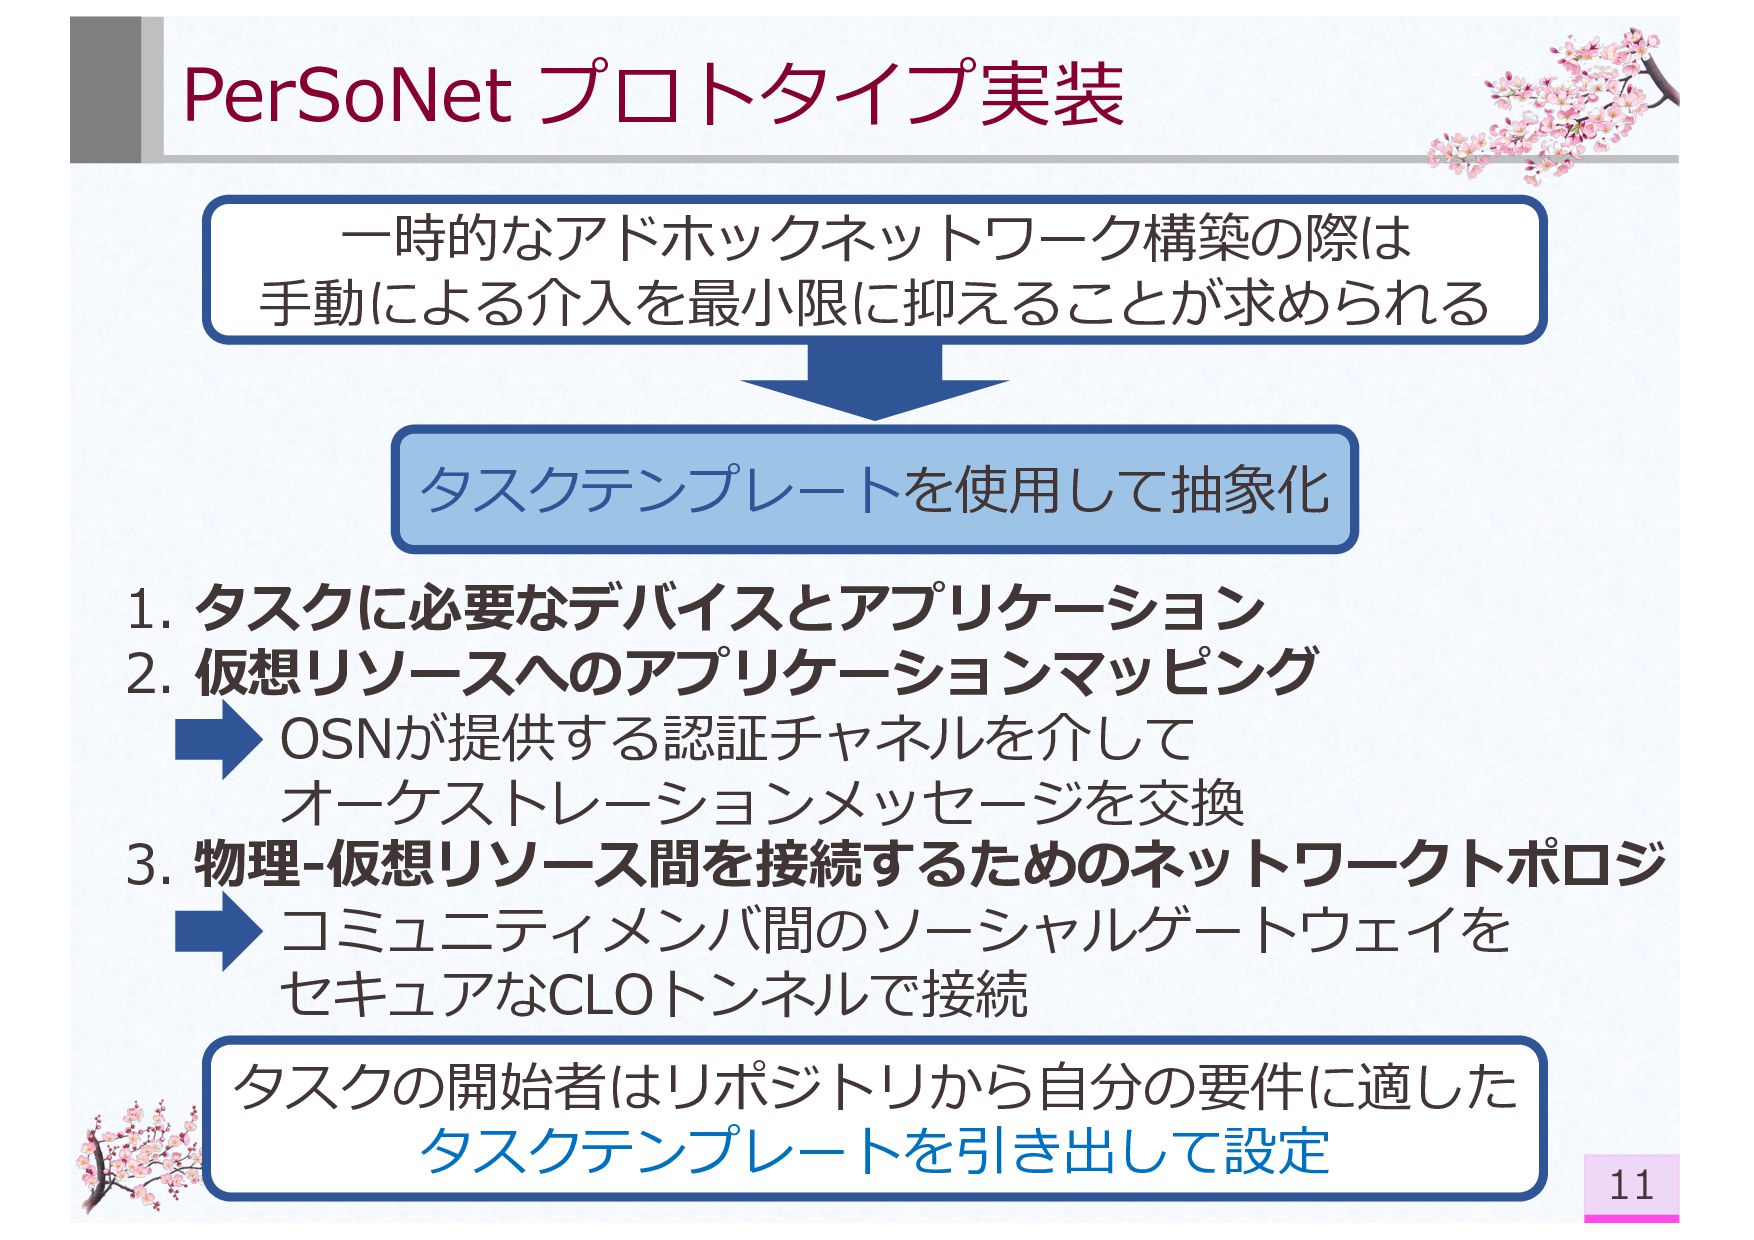
  8. PerSoNet プロトタイプ実装 11 ⼀時的なアドホックネットワーク構築の際は ⼿動による介⼊を最⼩限に抑えることが求められる 1. タスクに必要なデバイスとアプリケーション 2. 仮想リソースへのアプリケーションマッピング 3.

    物理-仮想リソース間を接続するためのネットワークトポロジ タスクテンプレートを使⽤して抽象化 タスクの開始者はリポジトリから⾃分の要件に適した タスクテンプレートを引き出して設定 OSNが提供する認証チャネルを介して オーケストレーションメッセージを交換 コミュニティメンバ間のソーシャルゲートウェイを セキュアなCLOトンネルで接続
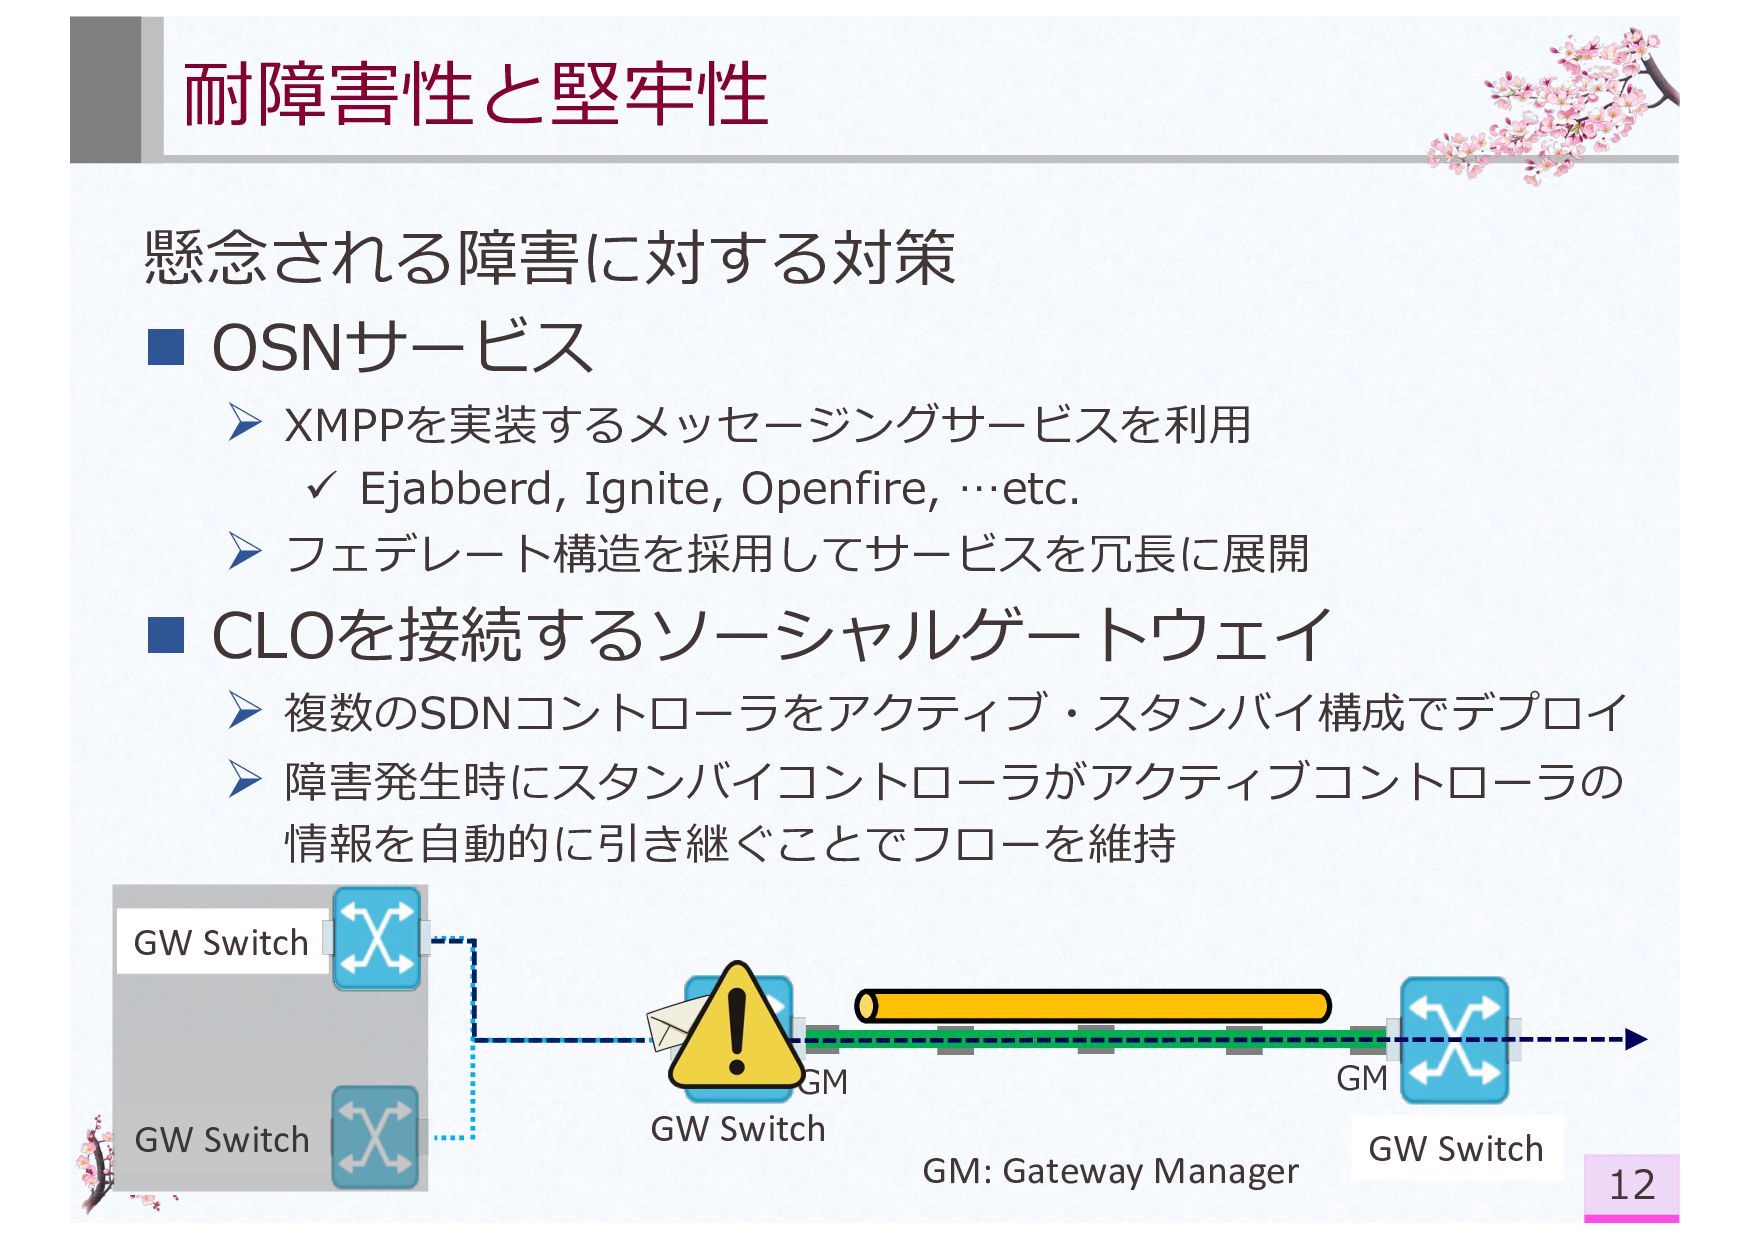
  9. GW Switch GW Switch 耐障害性と堅牢性 懸念される障害に対する対策 n OSNサービス Ø XMPPを実装するメッセージングサービスを利⽤

    ü Ejabberd, Ignite, Openfire, …etc. Ø フェデレート構造を採⽤してサービスを冗⻑に展開 n CLOを接続するソーシャルゲートウェイ Ø 複数のSDNコントローラをアクティブ・スタンバイ構成でデプロイ Ø 障害発⽣時にスタンバイコントローラがアクティブコントローラの 情報を⾃動的に引き継ぐことでフローを維持 12 GM GM GW Switch GM: Gateway Manager GW Switch GW Switch
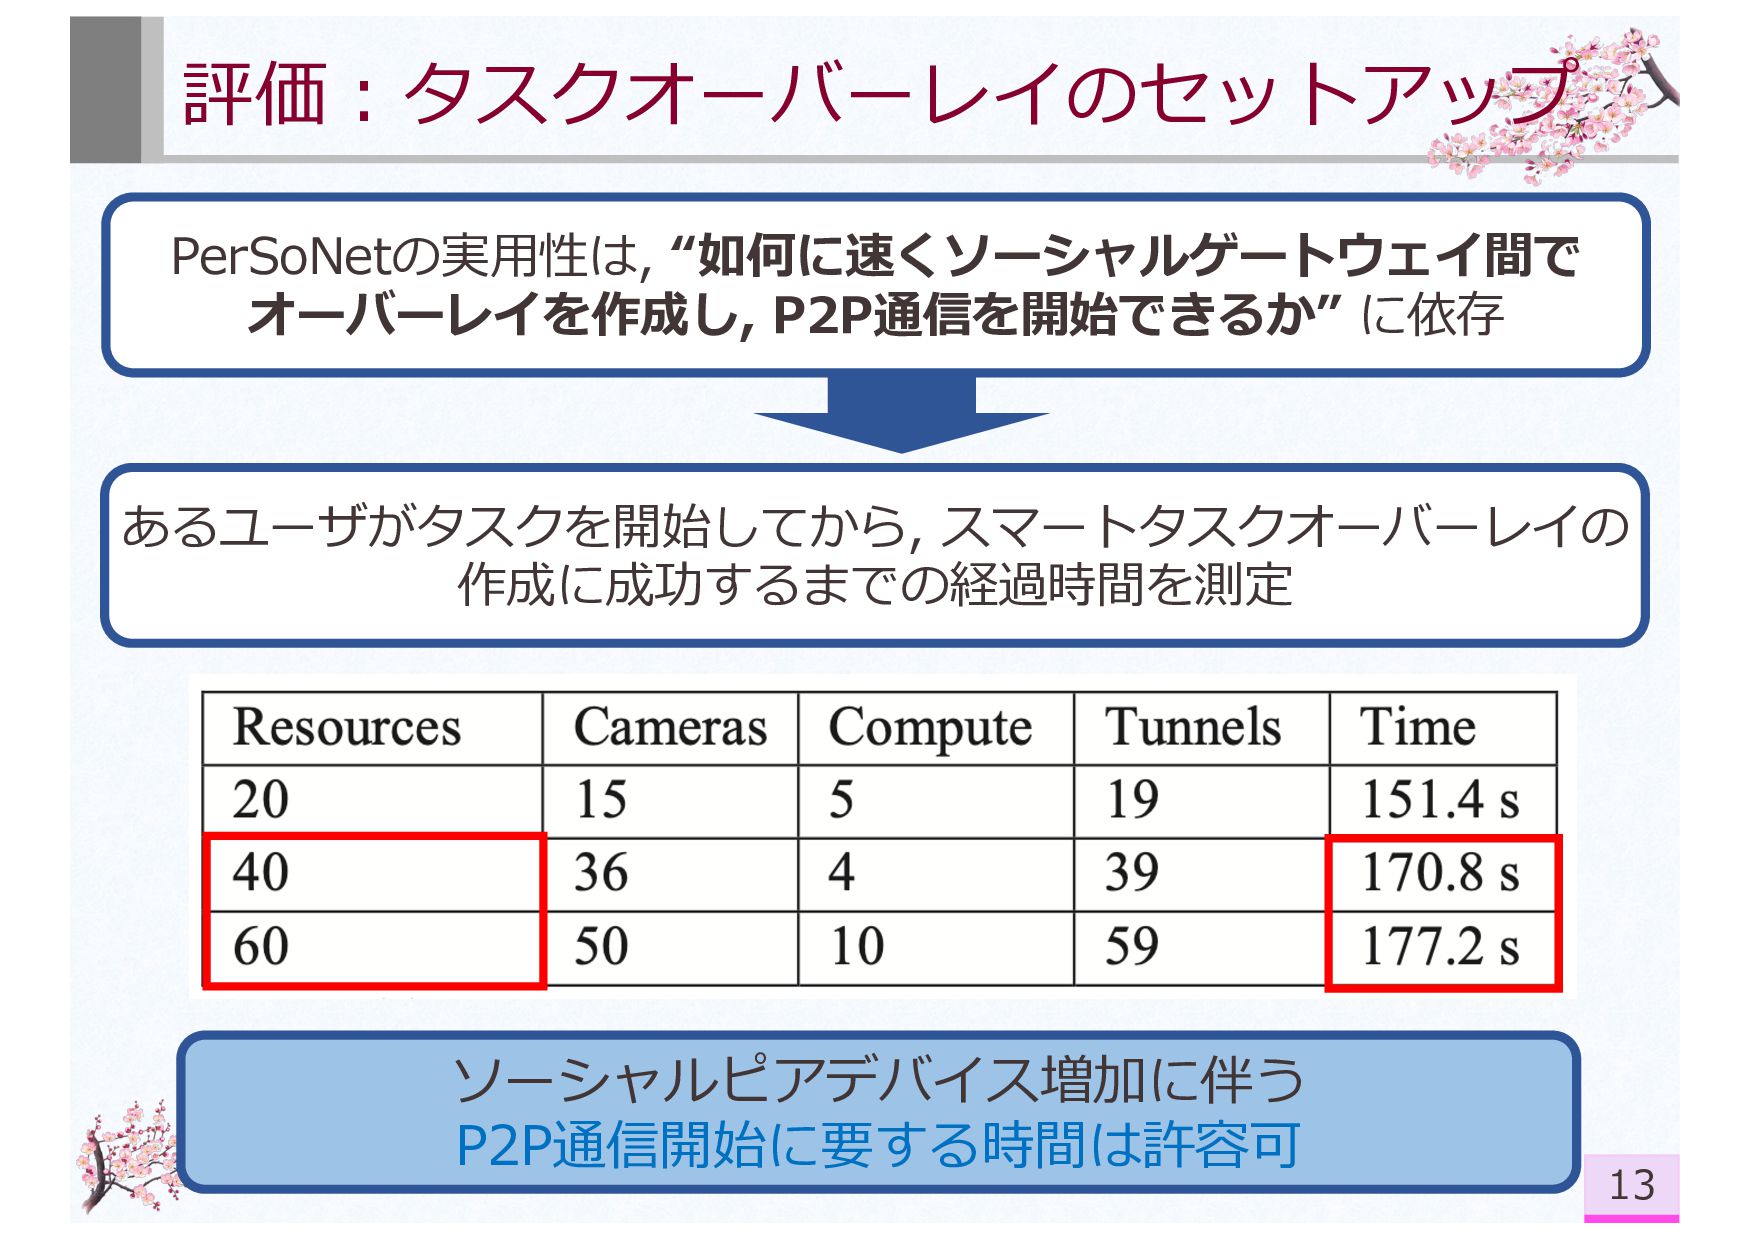
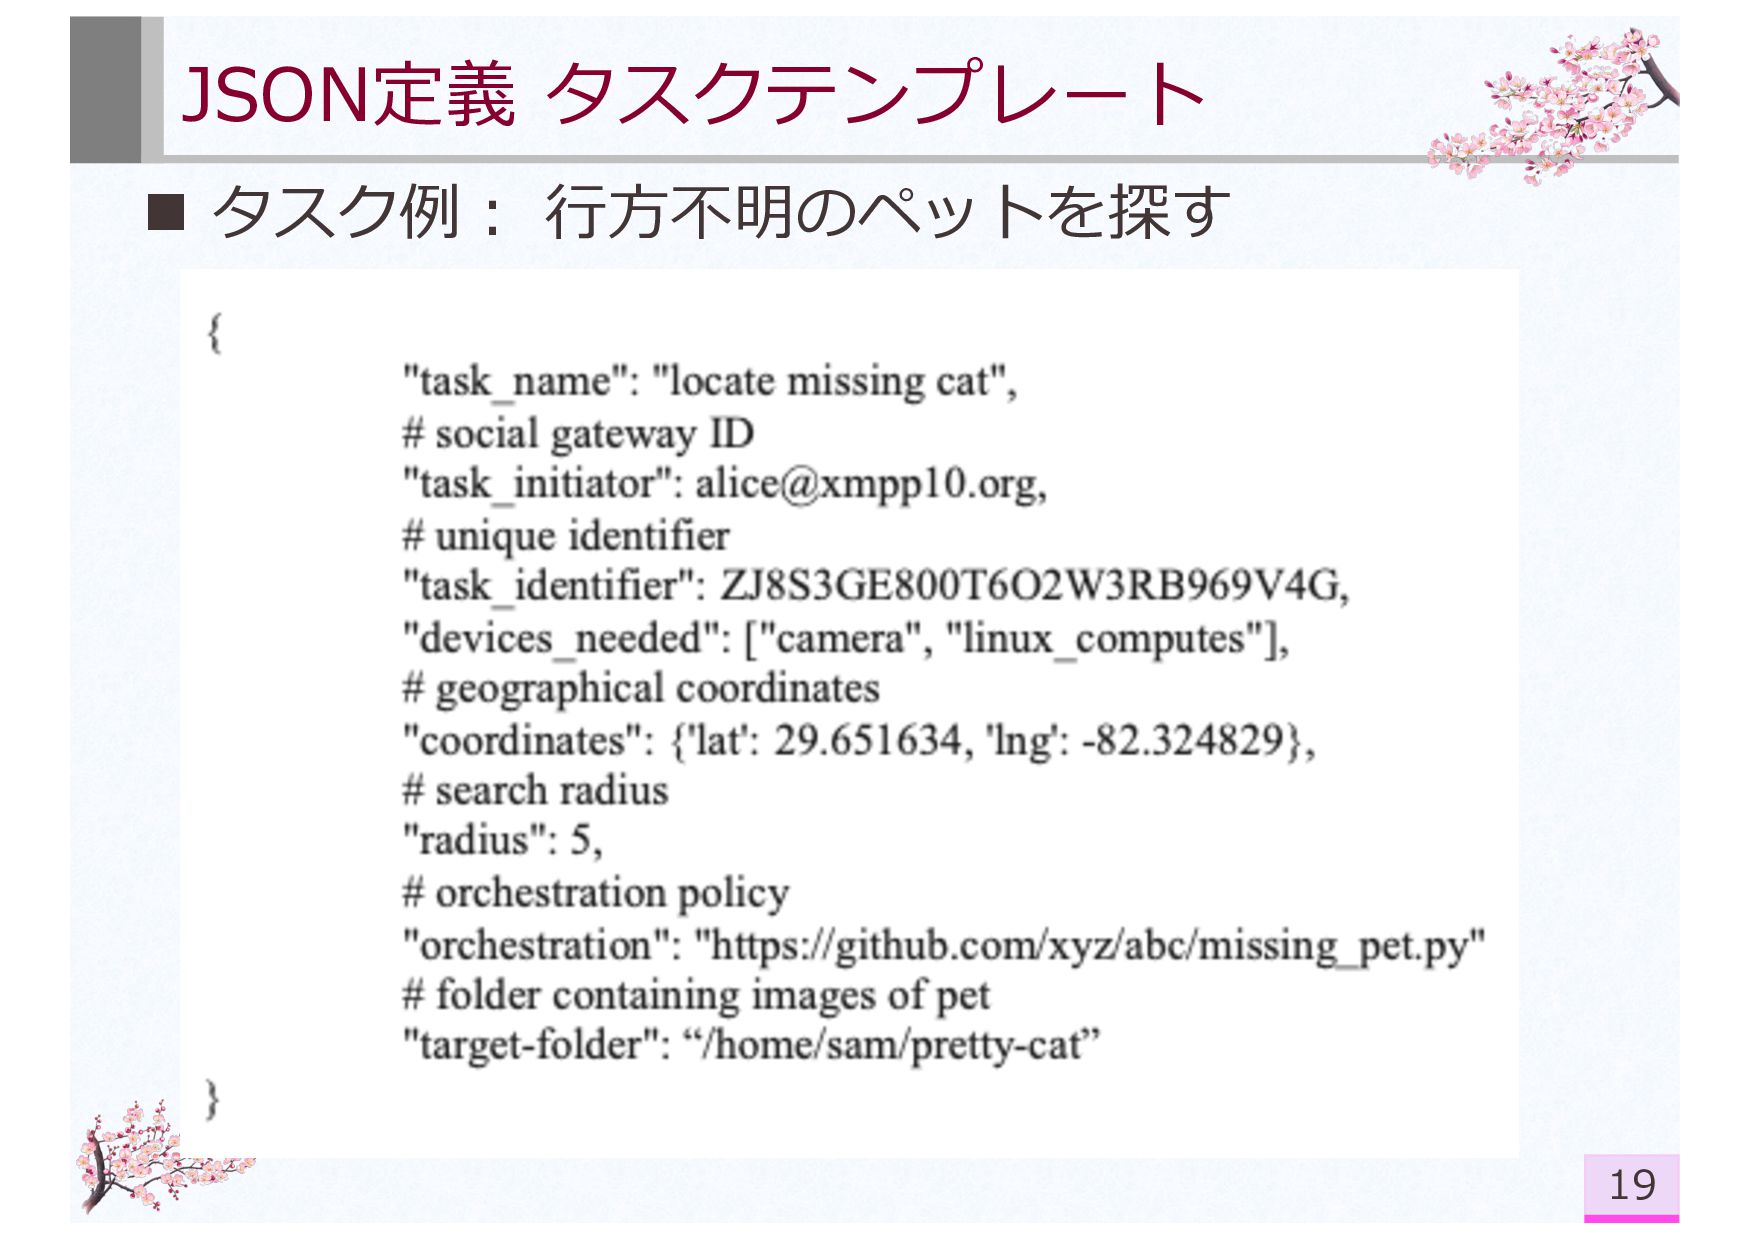
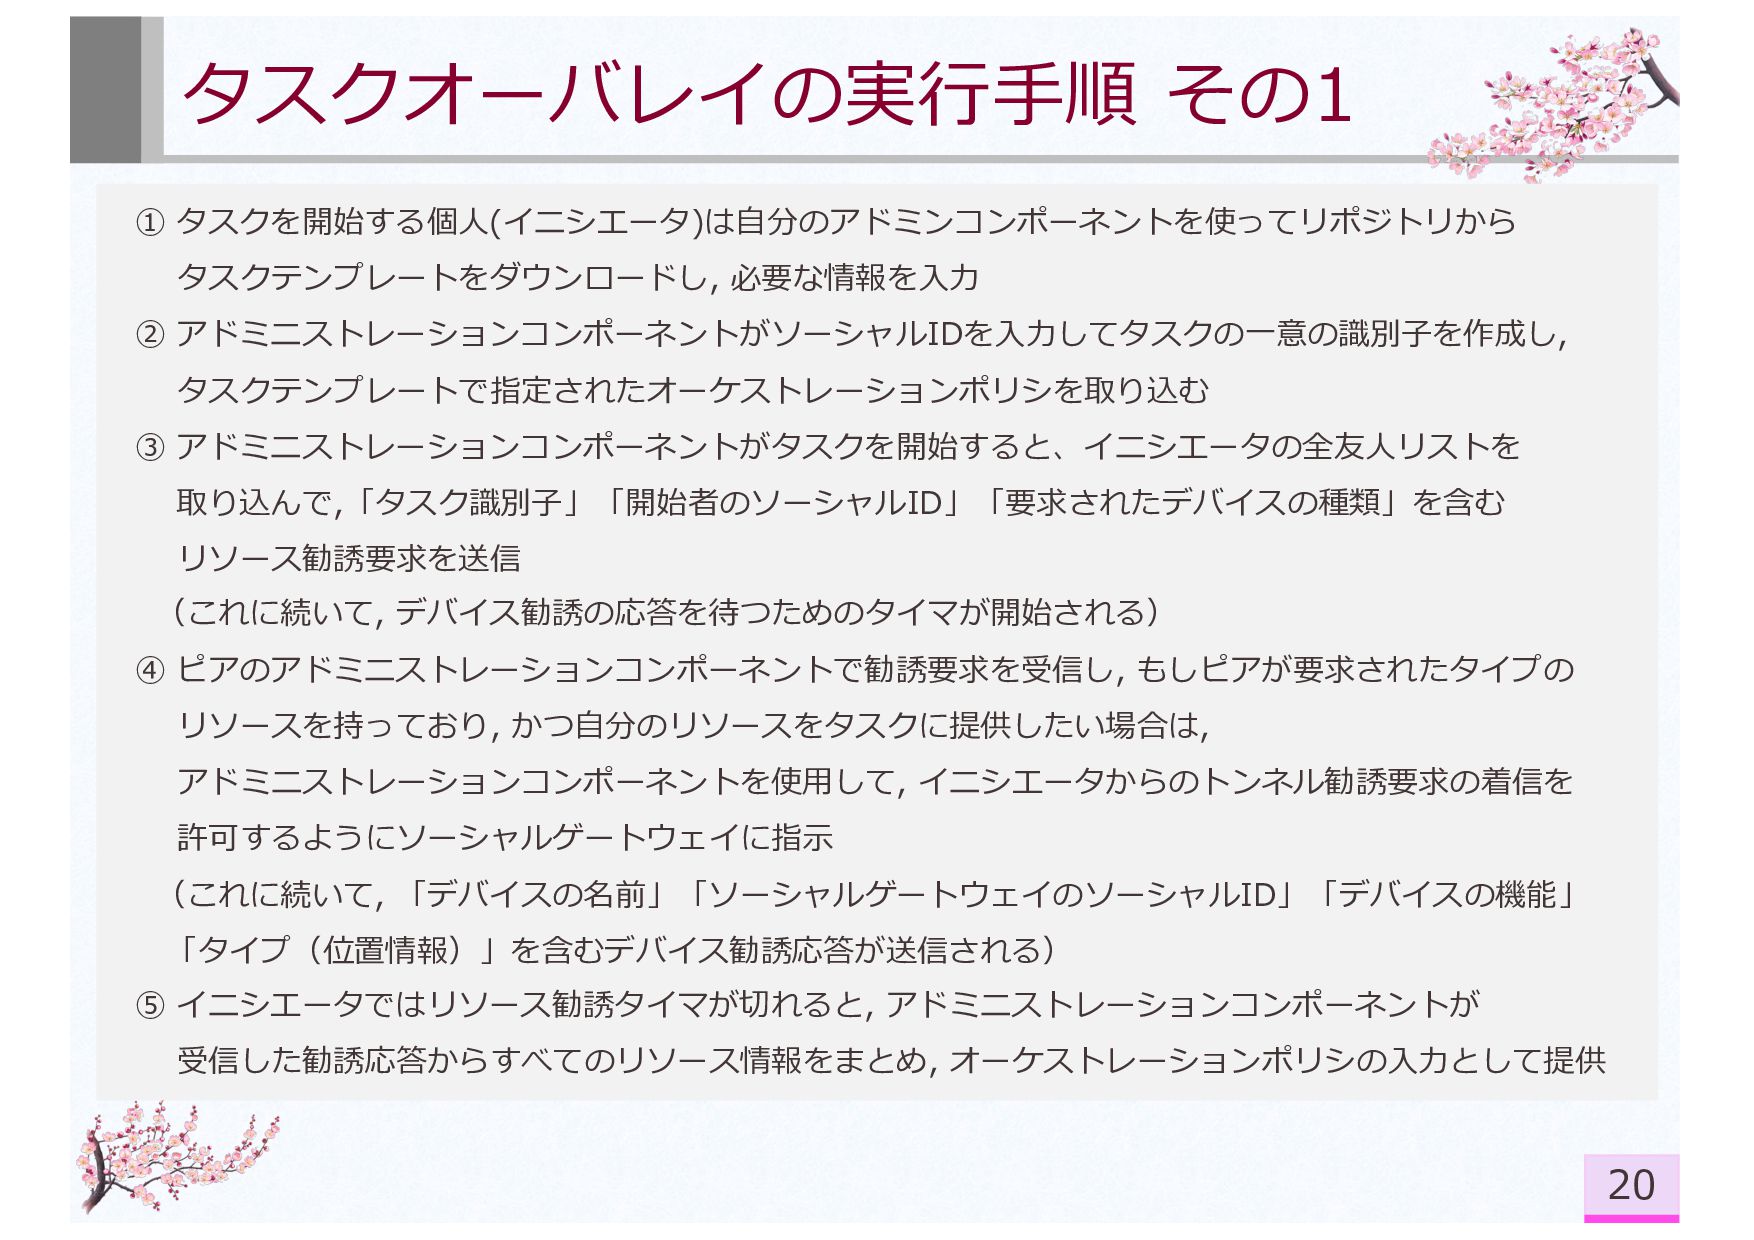
  10. ① タスクを開始する個⼈(イニシエータ)は⾃分のアドミンコンポーネントを使ってリポジトリから タスクテンプレートをダウンロードし, 必要な情報を⼊⼒ ② アドミニストレーションコンポーネントがソーシャルIDを⼊⼒してタスクの⼀意の識別⼦を作成し, タスクテンプレートで指定されたオーケストレーションポリシを取り込む ③ アドミニストレーションコンポーネントがタスクを開始すると、イニシエータの全友⼈リストを 取り込んで,「タスク識別⼦」「開始者のソーシャルID」「要求されたデバイスの種類」を含む

    リソース勧誘要求を送信 (これに続いて, デバイス勧誘の応答を待つためのタイマが開始される) ④ ピアのアドミニストレーションコンポーネントで勧誘要求を受信し, もしピアが要求されたタイプの リソースを持っており, かつ⾃分のリソースをタスクに提供したい場合は, アドミニストレーションコンポーネントを使⽤して, イニシエータからのトンネル勧誘要求の着信を 許可するようにソーシャルゲートウェイに指⽰ (これに続いて, 「デバイスの名前」「ソーシャルゲートウェイのソーシャルID」「デバイスの機能」 「タイプ(位置情報)」を含むデバイス勧誘応答が送信される) ⑤ イニシエータではリソース勧誘タイマが切れると, アドミニストレーションコンポーネントが 受信した勧誘応答からすべてのリソース情報をまとめ, オーケストレーションポリシの⼊⼒として提供 タスクオーバレイの実⾏⼿順 その1 20
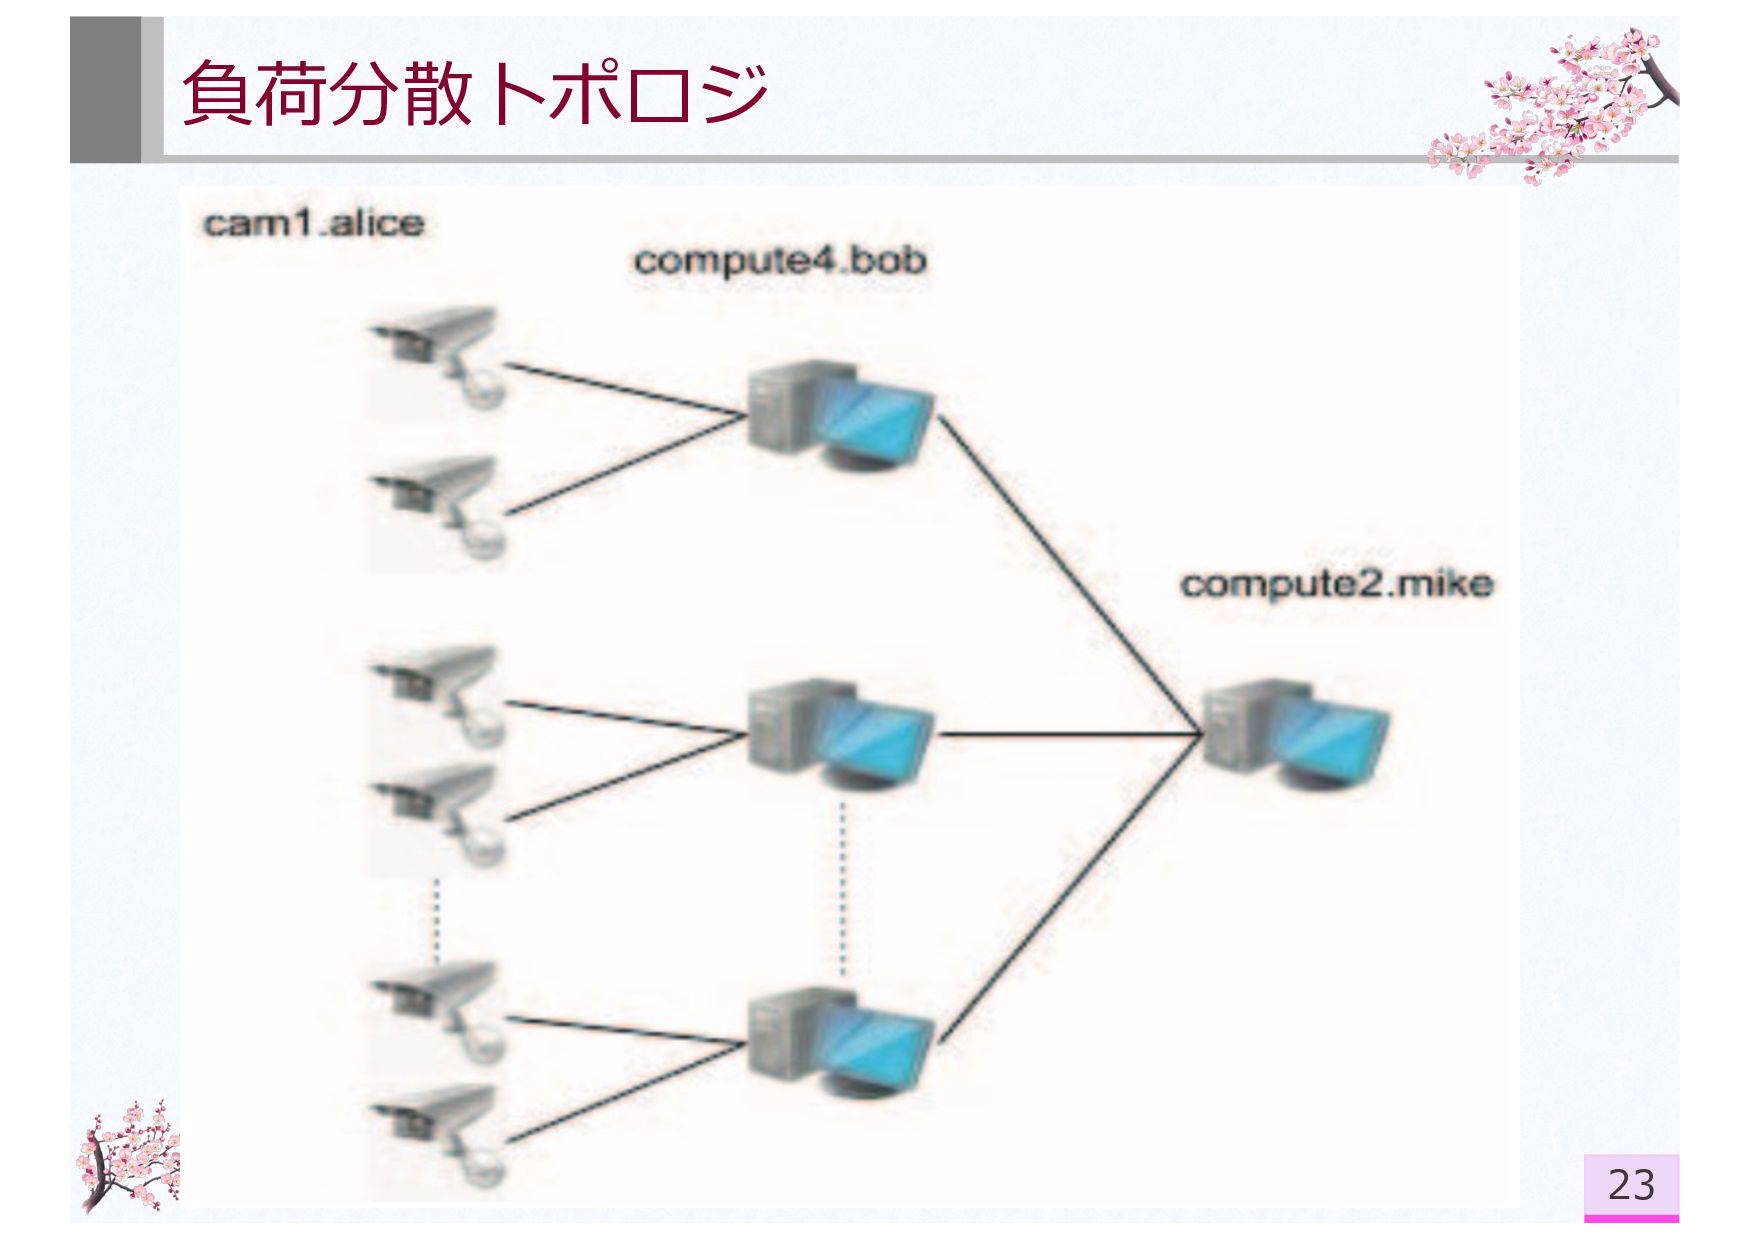
  11. タスクオーバレイの実⾏⼿順 その2 21 ⑥ オーケストレーションポリシはタスクオーバーレイに適したネットワークトポロジを選択するために, デバイスの能⼒の様々な側⾯を考慮するようにプログラムすることができる - プロトタイプの実装では単純な層状の負荷分散されたネットワークトポロジのポリシを持っており、 リーフ層はカメラノードで構成される -

    利⽤可能なカメラノードと計算ノード(ビデオ処理の負荷を管理する)の数に応じて, カメラノードは画像認識アプリケーションが配置される最後の層の計算ノードに⽐例して接続される - マッチしたフレームとメタデータ情報は最終的にルートノードに集約され, そこから配置された アプリケーションがイニシエータにアラート通知を送ることができる ⑦ インメモリグラフの形でトポロジが作成されると, CLOトンネルを作成するために トンネル勧誘リクエストがピアのソーシャルゲートウェイに送信される - 例えば, イニシエータはAliceとBobのソーシャルゲートウェイ間にCLOトンネルを作成するために, 両者にトンネル勧誘リクエストを送信する - このリクエストを受け取ったAliceとBobは, リクエストされたデバイスとポートへのアクセスを 互いに許可し, それによってDNSの名前解決が⾏われる
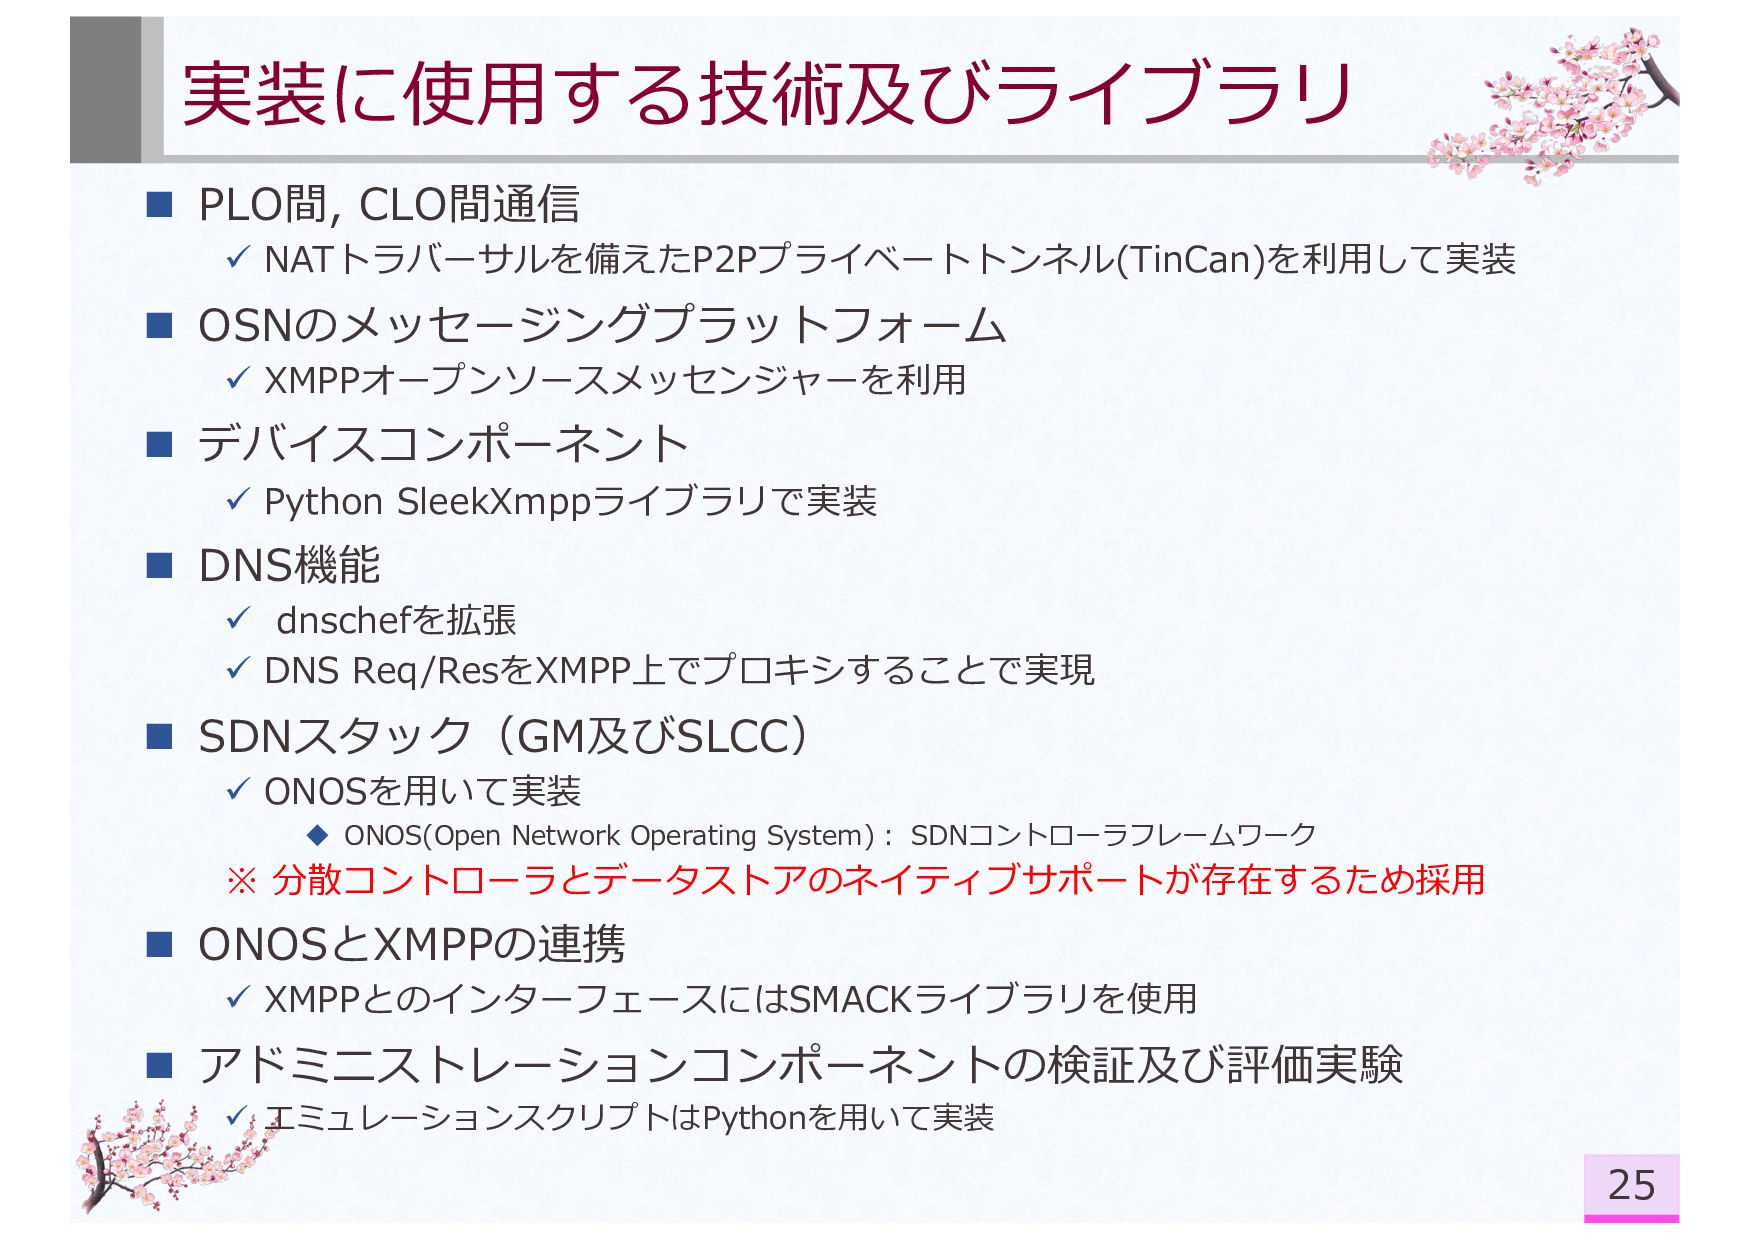
  12. 実装に使⽤する技術及びライブラリ n PLO間, CLO間通信 ü NATトラバーサルを備えたP2Pプライベートトンネル(TinCan)を利⽤して実装 n OSNのメッセージングプラットフォーム ü XMPPオープンソースメッセンジャーを利⽤

    n デバイスコンポーネント ü Python SleekXmppライブラリで実装 n DNS機能 ü dnschefを拡張 ü DNS Req/ResをXMPP上でプロキシすることで実現 n SDNスタック(GM及びSLCC) ü ONOSを⽤いて実装 u ONOS(Open Network Operating System)︓ SDNコントローラフレームワーク ※ 分散コントローラとデータストアのネイティブサポートが存在するため採⽤ n ONOSとXMPPの連携 ü XMPPとのインターフェースにはSMACKライブラリを使⽤ n アドミニストレーションコンポーネントの検証及び評価実験 ü エミュレーションスクリプトはPythonを⽤いて実装 25
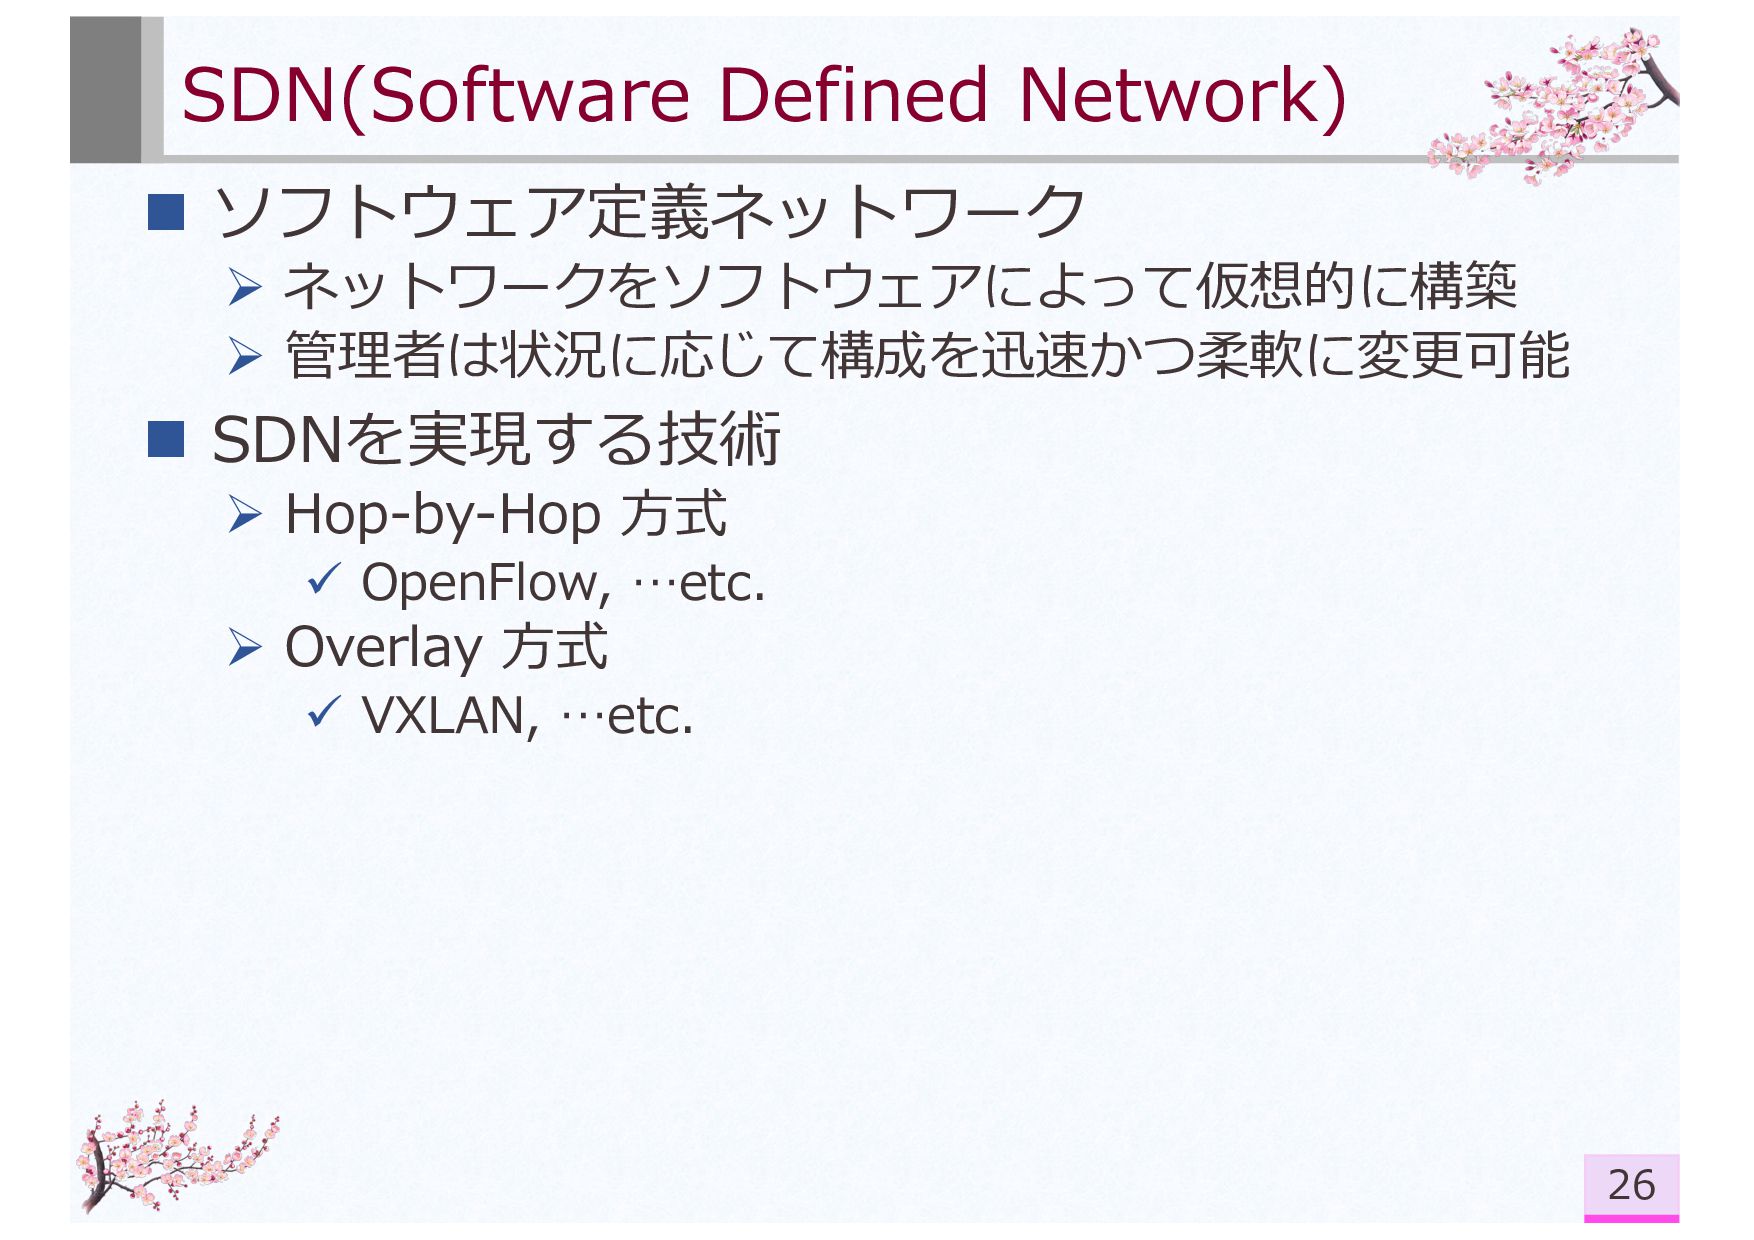
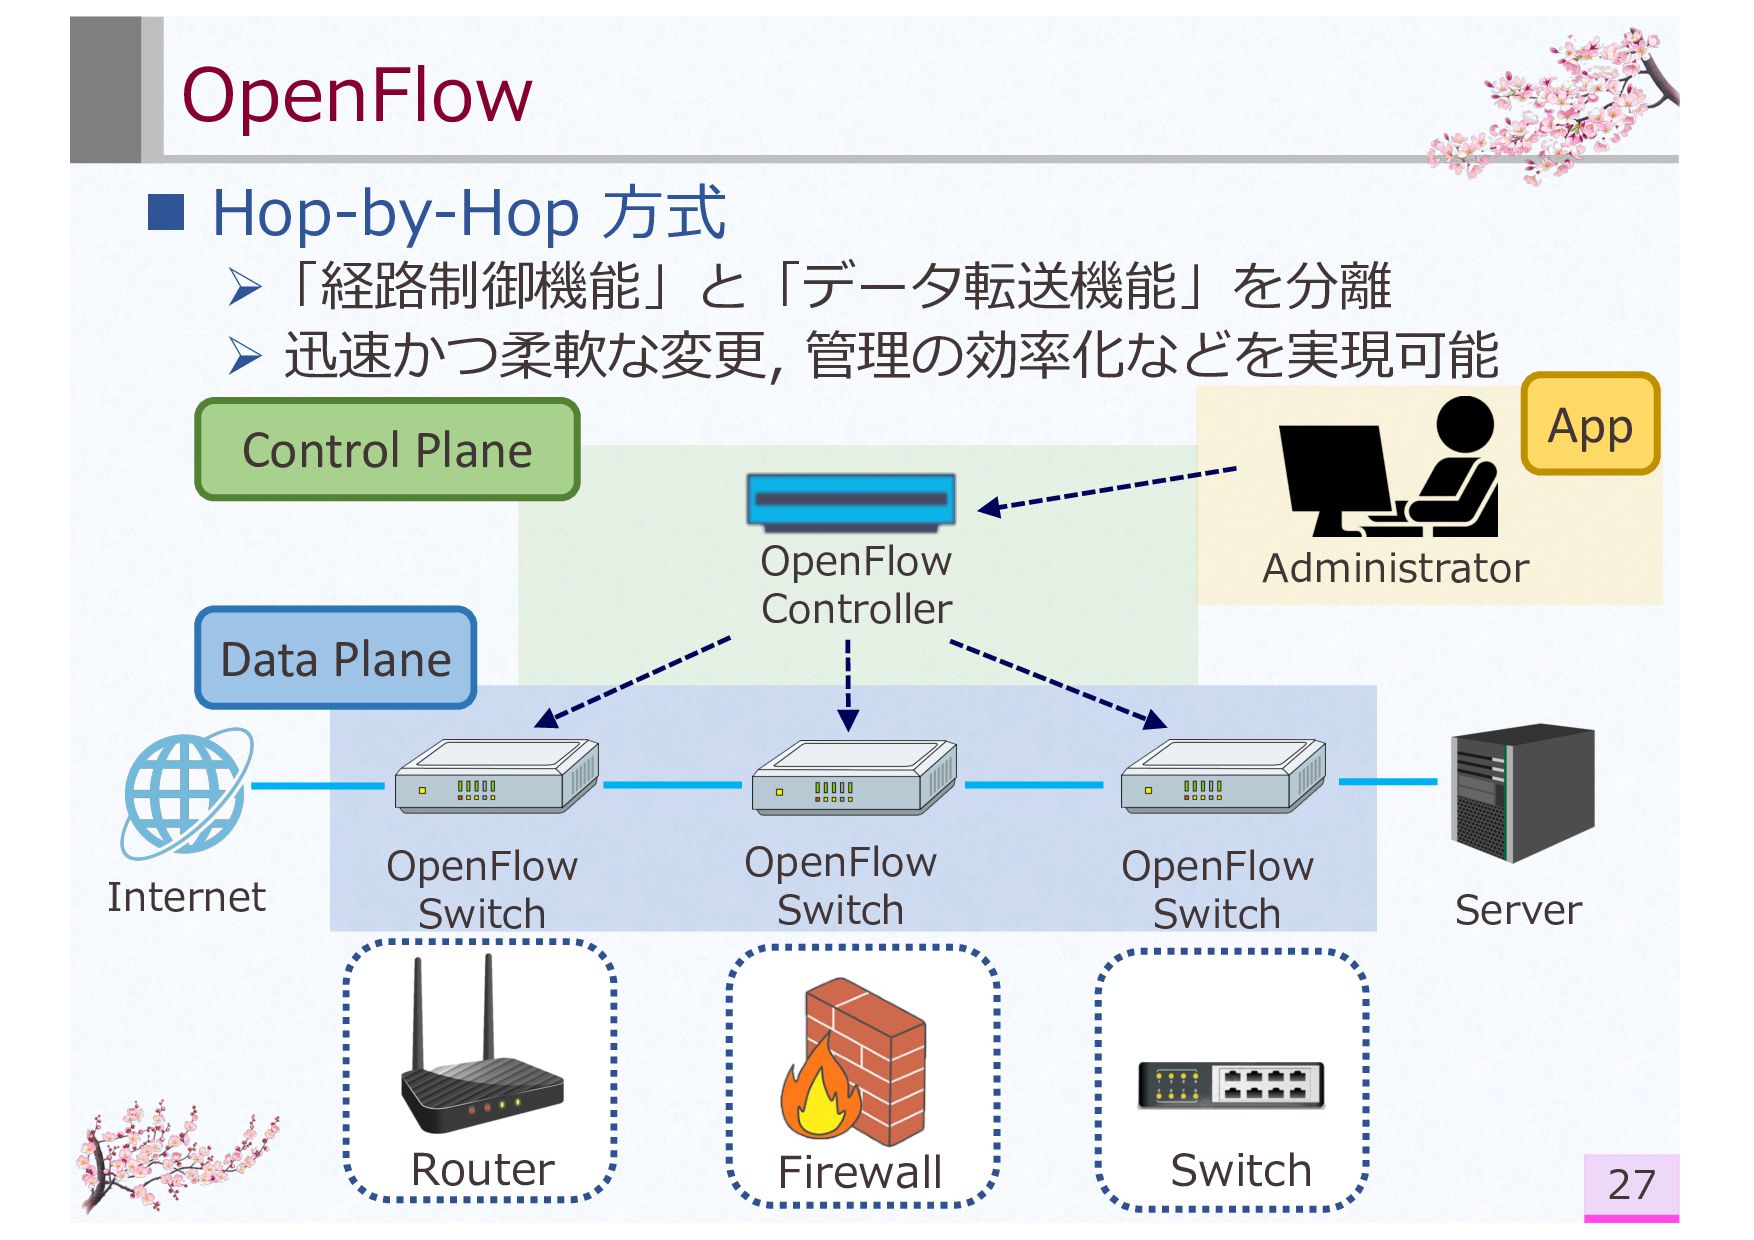
  13. OpenFlow n Hop-by-Hop ⽅式 Ø「経路制御機能」と「データ転送機能」を分離 Ø 迅速かつ柔軟な変更, 管理の効率化などを実現可能 27 Router

    Firewall Switch Server Internet OpenFlow Switch OpenFlow Switch OpenFlow Switch OpenFlow Controller Data Plane Control Plane Administrator App
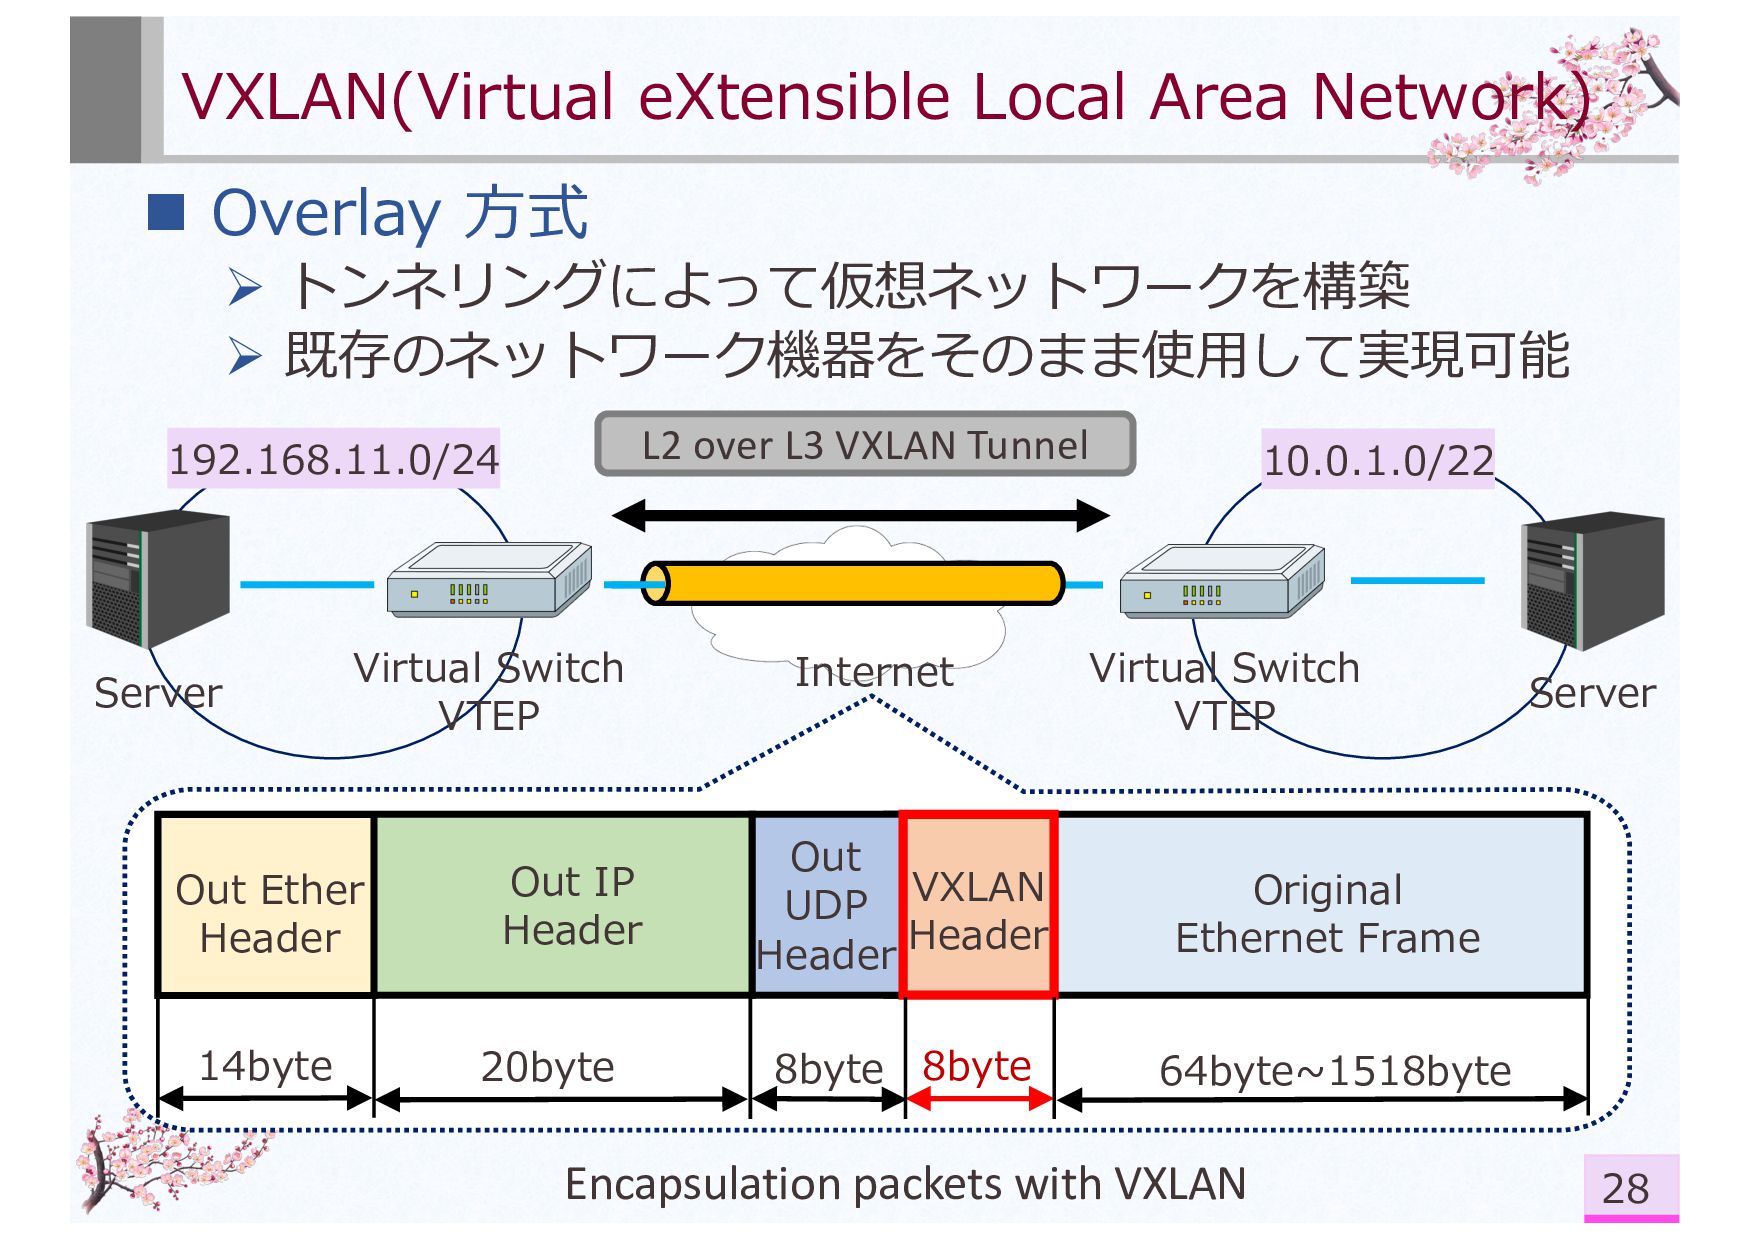
  14. 8byte VXLAN(Virtual eXtensible Local Area Network) n Overlay ⽅式 Ø

    トンネリングによって仮想ネットワークを構築 Ø 既存のネットワーク機器をそのまま使⽤して実現可能 28 Server Server Virtual Switch VTEP Virtual Switch VTEP Internet L2 over L3 VXLAN Tunnel 192.168.11.0/24 10.0.1.0/22 Original Ethernet Frame Out IP Header Out Ether Header 14byte 64byte~1518byte Out UDP Header VXLAN Header 8byte 20byte Encapsulation packets with VXLAN
  15. OSN(Online Social Network) n オンラインソーシャルネットワーク Ø インターネットサービスを介して相互に通信する 分散型コンピュータネットワーク Ø ソーシャルネットワーキングサイトは対⾯でのやり取りを

    超えて継続的にやり取りするためのスペースを提供 Ø 社会的・地理的に分散した様々なネットワークのメンバを リンクし, 関係を維持および発展させるのに役⽴つ Ø 膨⼤なユーザを接続可能 ü Twitter, Facebook, …etc. Ø 信頼関係をグラフ化し, デバイスをグループ化するのに 利⽤可能 n 問題点 Ø エッジデバイス間の直接のP2P接続を提供しない Ø エッジコンピューティングにおける帯域幅及びレイテンシの メリットを活かせない 30
  16. 論⽂・参考⽂献 [1] PerSoNet: Software-defined Overlay Virtual Networks Spanning Personal Devices

    Across Social Network Users ©2018 IEEE - Saumitra Aditya, Kensworth Subratie, Renato J Figueiredo [2] TinCan: User-Defined P2P Virtual Network Overlays for Ad-hoc Collaboration ©2014 IEEE - Juste, K. Jeong, H. Eom, C. Baker, R. J. O. Figueiredo 32

More Decks by Ren

Other Decks in Research