Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
Showcase2023_進化し続けるサイバーセキュリティ脅威を防ぐSaaSソリューション...
Search
Sponsored
·
Ship Features Fearlessly
Turn features on and off without deploys. Used by thousands of Ruby developers.
→
Tkay
March 15, 2023
Technology
2.2k
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
Showcase2023_進化し続けるサイバーセキュリティ脅威を防ぐSaaSソリューション.pdf
Tkay
March 15, 2023
More Decks by Tkay
See All by Tkay
生成AIでセキュリティ運用を効率化する話
sakaitakeshi
0
1.3k
Splunk Experience Day 2025 - Splunk Federated Search for S3 ✕ AWS連携
sakaitakeshi
0
920
セキュリティ運用って包括的にできていますか?SaaSを使って次のステップへ / Comprehensive Cyber Security Operations for Cloud Services Using SaaS
sakaitakeshi
0
1.2k
インシデントレスポンスのライフサイクルを廻すポイントってなに / Pinpoints of Incidentresponse Lifecycle for Operation
sakaitakeshi
1
1.9k
Akiba-dot-SaaS-ExtraHop
sakaitakeshi
1
830
AKIBA-dot-SaaS-Cloudflare-ZeroTrust
sakaitakeshi
0
1.3k
Other Decks in Technology
See All in Technology
「エーアイ」をバズワードにしないために RPA 導入経験と Kiro 上での Claude モデル利用経験から
kazzpapa3
0
100
DGX Spark でどこまでハッキングができるのか?
kash1064
3
1.4k
実践!Cloud Run ハンズオン!! / Cloud Run handson
y0hgi
2
300
Local CI × GitHub Actions
gogutan
3
230
S3 Filesで挑む! 八戸せんべい汁の食べ頃問題
usanchuu
0
120
フィンテック養成勉強会#68
finengine
0
170
Claude の新機能を、 出た日に触って社内に届けるまで
rfdnxbro
1
200
Getting Started with Google Antigravity
glaforge
0
330
Refining Active Record
shugo
0
170
~最速でビジネスインパクトを創出する~ Sansanのデータ基盤と活用事例
sansantech
PRO
0
100
⾮構造化データを価値に変える AI エージェント基盤とその組織
ivry_presentationmaterials
0
210
野蛮なアジャイル [サイボウズ発!]組織の常識を覆した反骨のスクラム実践記 / Barbaric Agile - Enterprise Agile Study Group
ama_ch
0
120
Featured
See All Featured
Making the Leap to Tech Lead
cromwellryan
135
10k
Money Talks: Using Revenue to Get Sh*t Done
nikkihalliwell
0
520
Leading Effective Engineering Teams in the AI Era
addyosmani
9
2.7k
ピンチをチャンスに:未来をつくるプロダクトロードマップ #pmconf2020
aki_iinuma
128
56k
Building Better People: How to give real-time feedback that sticks.
wjessup
371
20k
jQuery: Nuts, Bolts and Bling
dougneiner
66
8.6k
Lightning talk: Run Django tests with GitHub Actions
sabderemane
0
300
More Than Pixels: Becoming A User Experience Designer
marktimemedia
3
570
Writing Fast Ruby
sferik
630
63k
Marketing Yourself as an Engineer | Alaka | Gurzu
gurzu
0
330
Design of three-dimensional binary manipulators for pick-and-place task avoiding obstacles (IECON2024)
konakalab
0
630
State of Search Keynote: SEO is Dead Long Live SEO
ryanjones
0
320
Transcript
進化し続けるサイバーセキュリティ脅威を防ぐ SaaS ソリューション 2023/2/28 アライアンス統括部 酒井剛
2 自己紹介 酒井 剛(Takeshi Sakai) • アライアンス統括部 テックG • セキュリティ系SaaS製品
Sumo Logic、Cloudflare Zero Trust • 2022年4月入社 • 前職では、EDR/CloudSWG導入、CSIRT • Nagios/Cacti、インフラエンジニア • 趣味:ケーキ作り、キャンプ
アジェンダ • データで見るサイバー攻撃 • サイバーセキュリティ戦略をたてるには • お客さまにおけるセキュリティ課題 3
4 データで見るサイバー攻撃
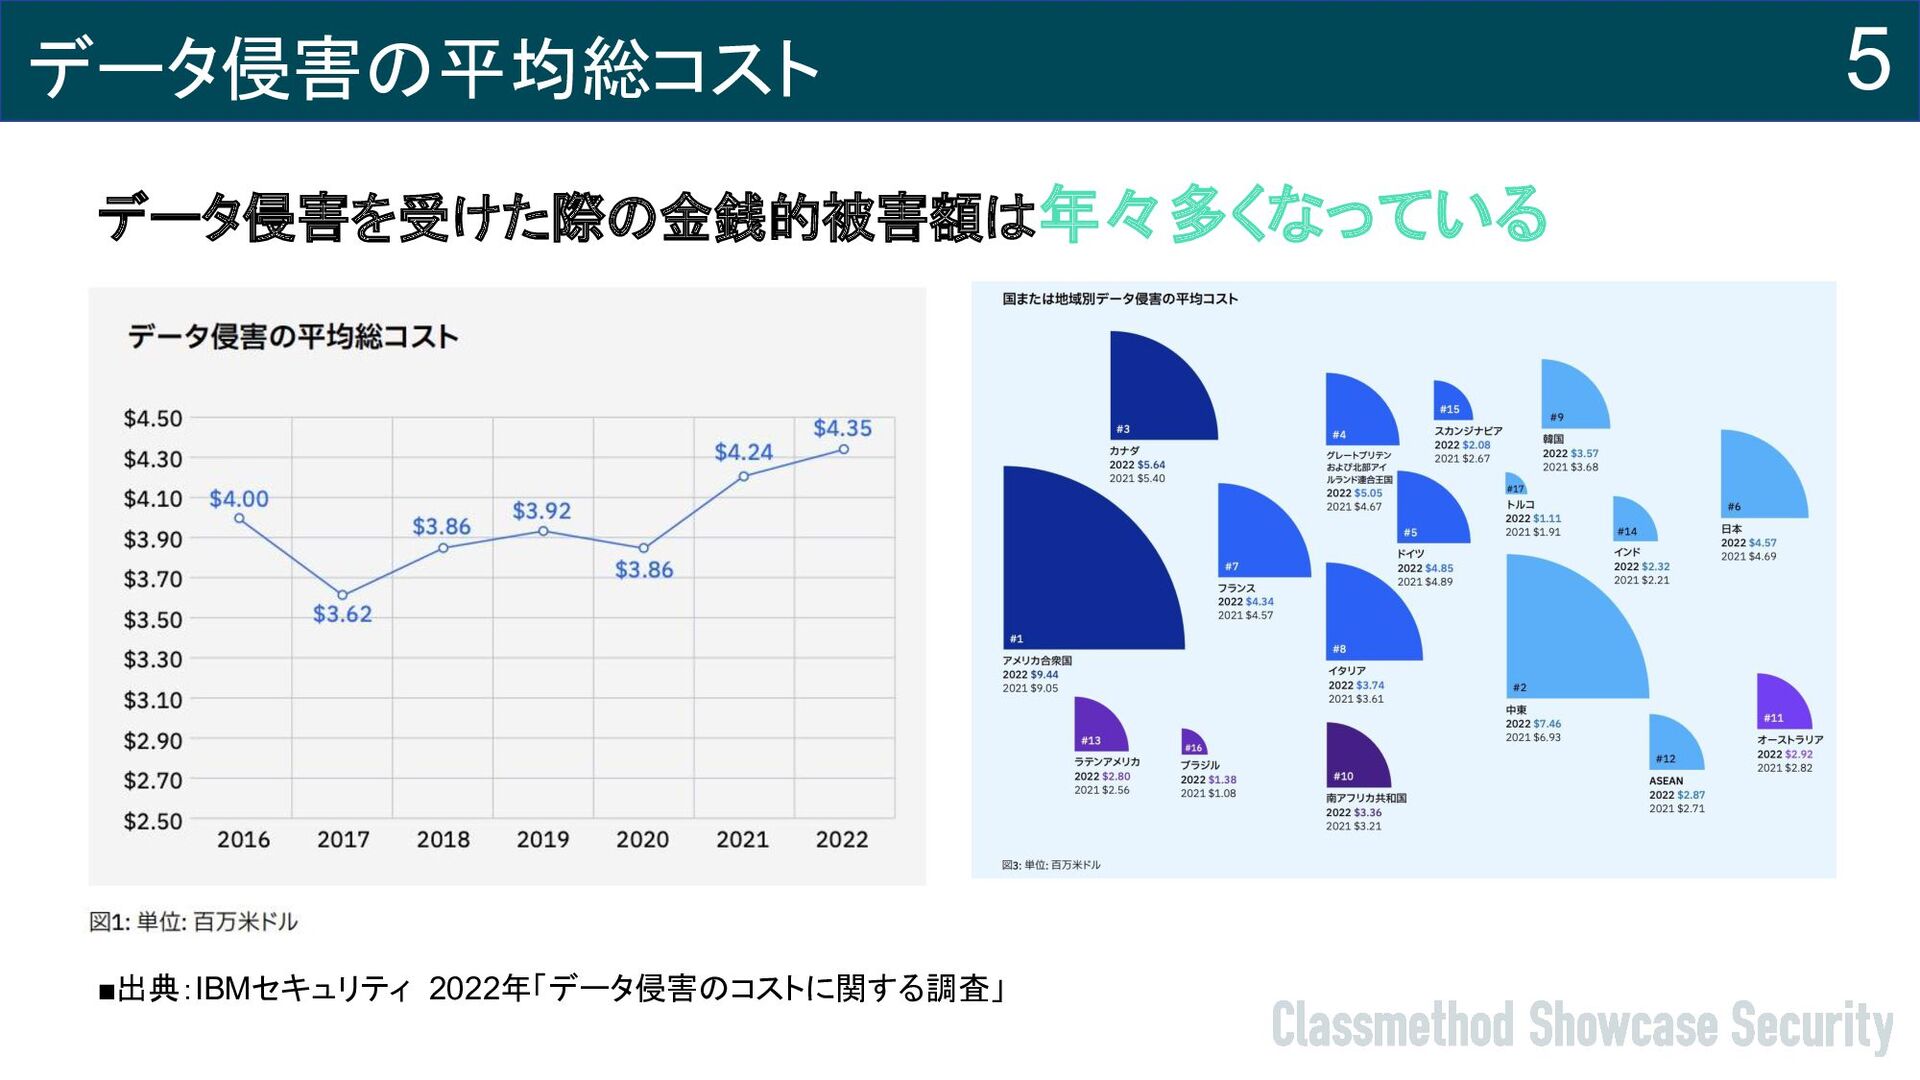
データ侵害の平均総コスト ▪出典:IBMセキュリティ 2022年「データ侵害のコストに関する調査」 5 データ侵害を受けた際の金銭的被害額は年々多くなっている
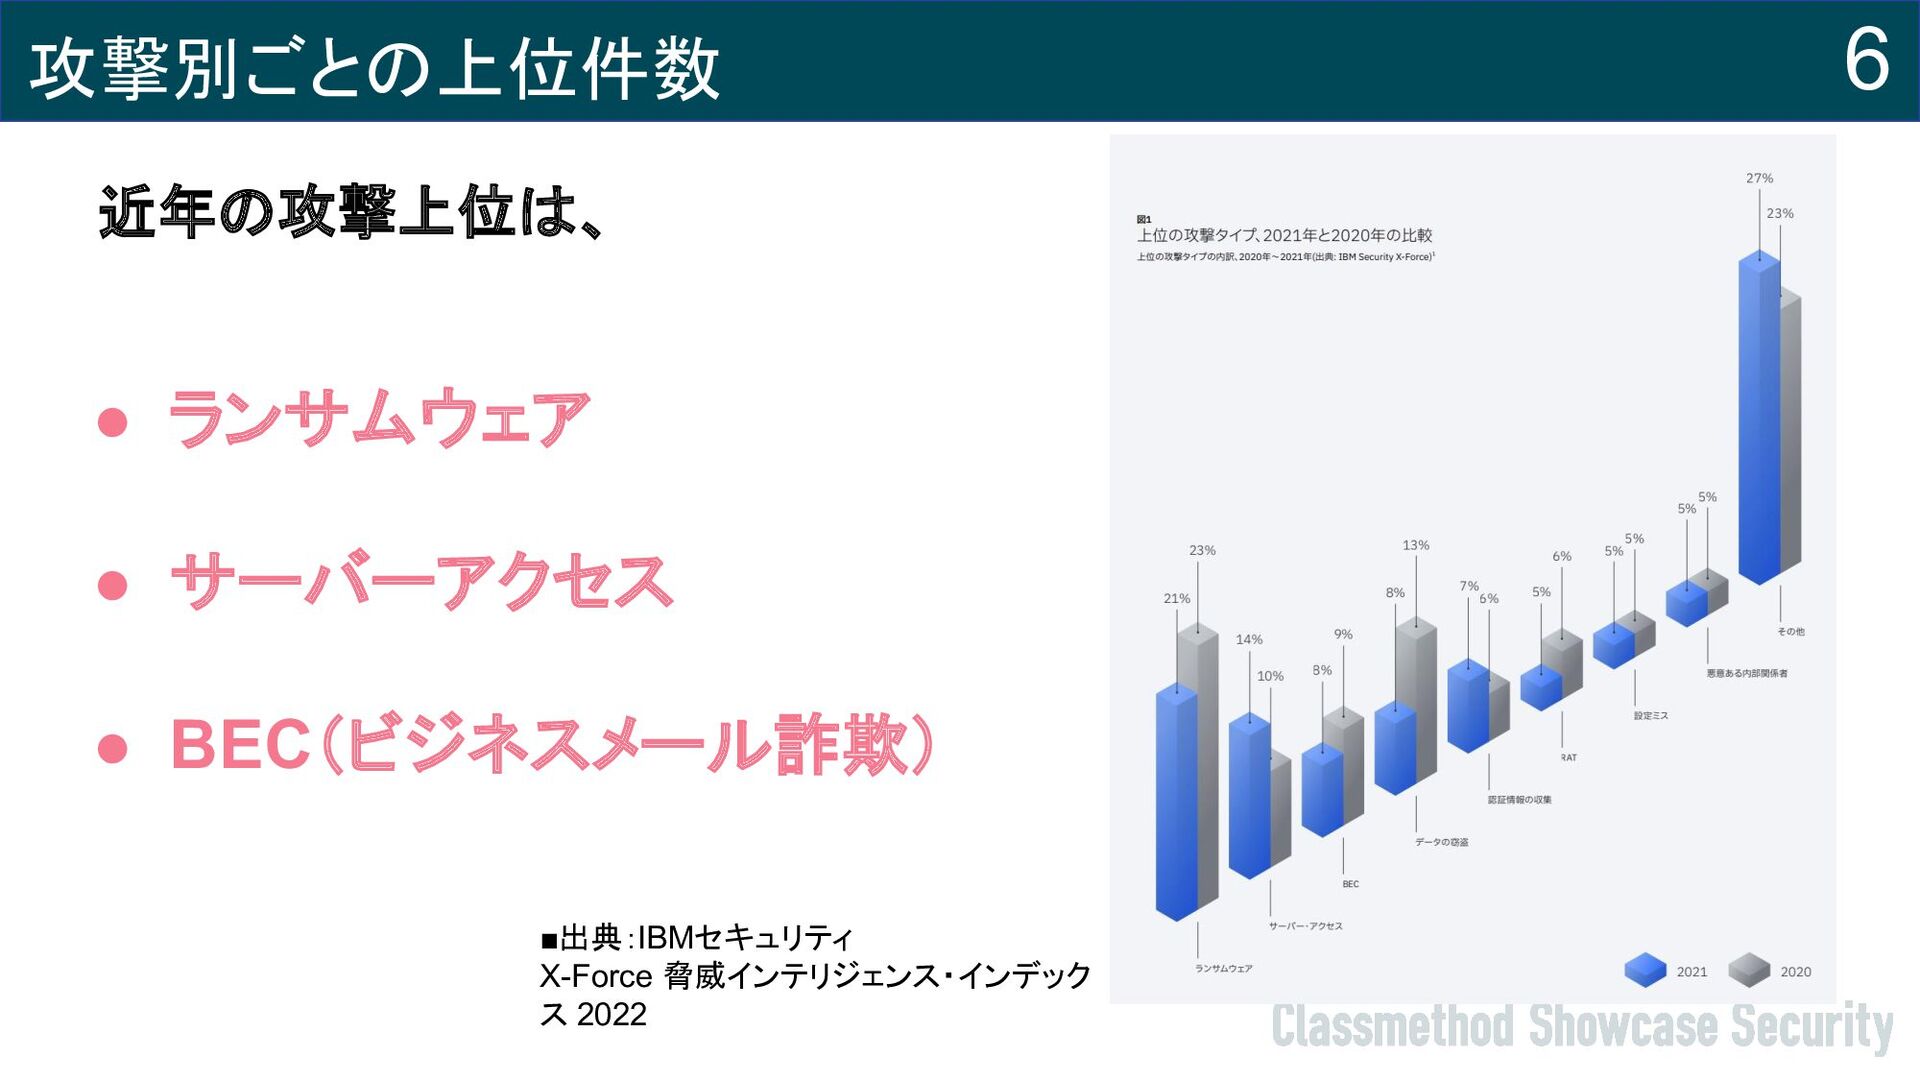
攻撃別ごとの上位件数 ▪出典:IBMセキュリティ X-Force 脅威インテリジェンス・インデック ス 2022 6 近年の攻撃上位は、 • ランサムウェア
• サーバーアクセス • BEC(ビジネスメール詐欺)
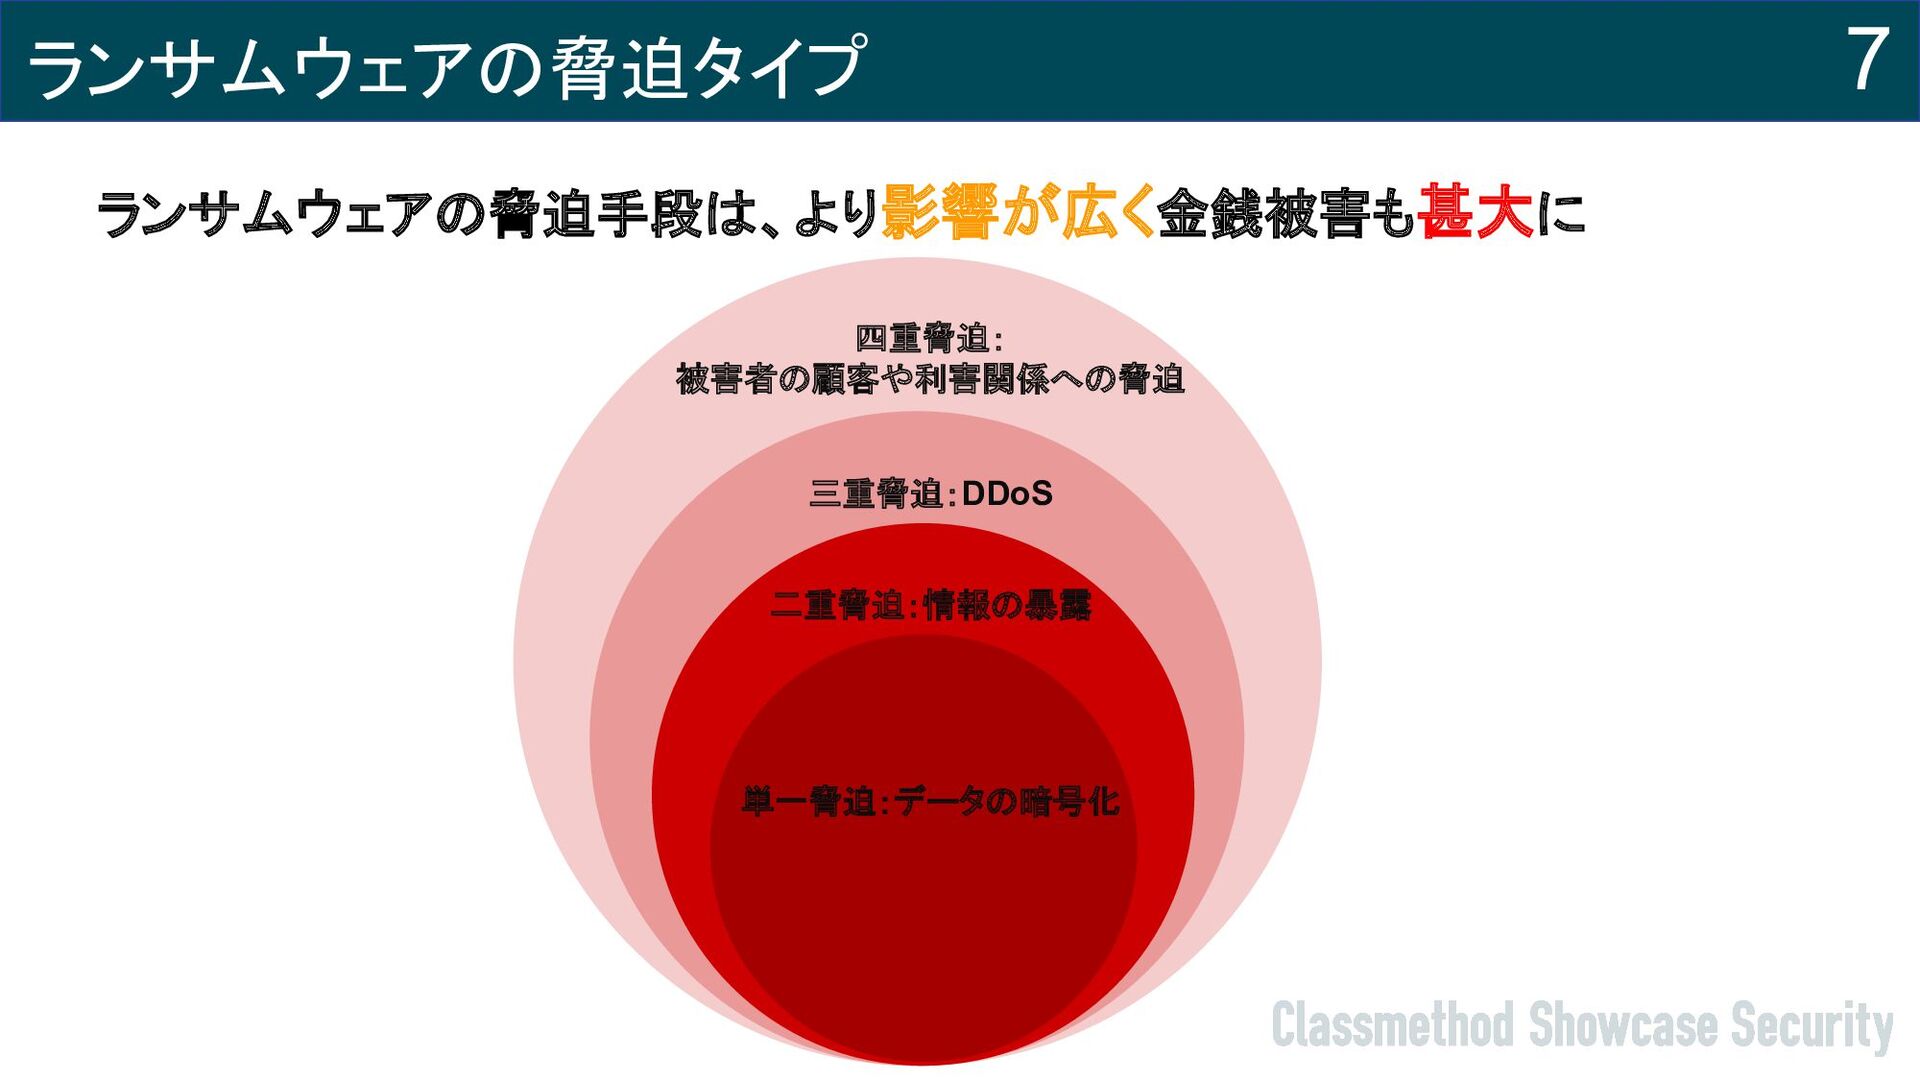
ランサムウェアの脅迫タイプ 四重脅迫: 被害者の顧客や利害関係への脅迫 三重脅迫:DDoS 二重脅迫:情報の暴露 単一脅迫:データの暗号化 7 ランサムウェアの脅迫手段は、より影響が広く金銭被害も甚大に
ランサムウェアの脅迫タイプ件数 ▪出典:IPA 情報セキュリティ白書2022 8
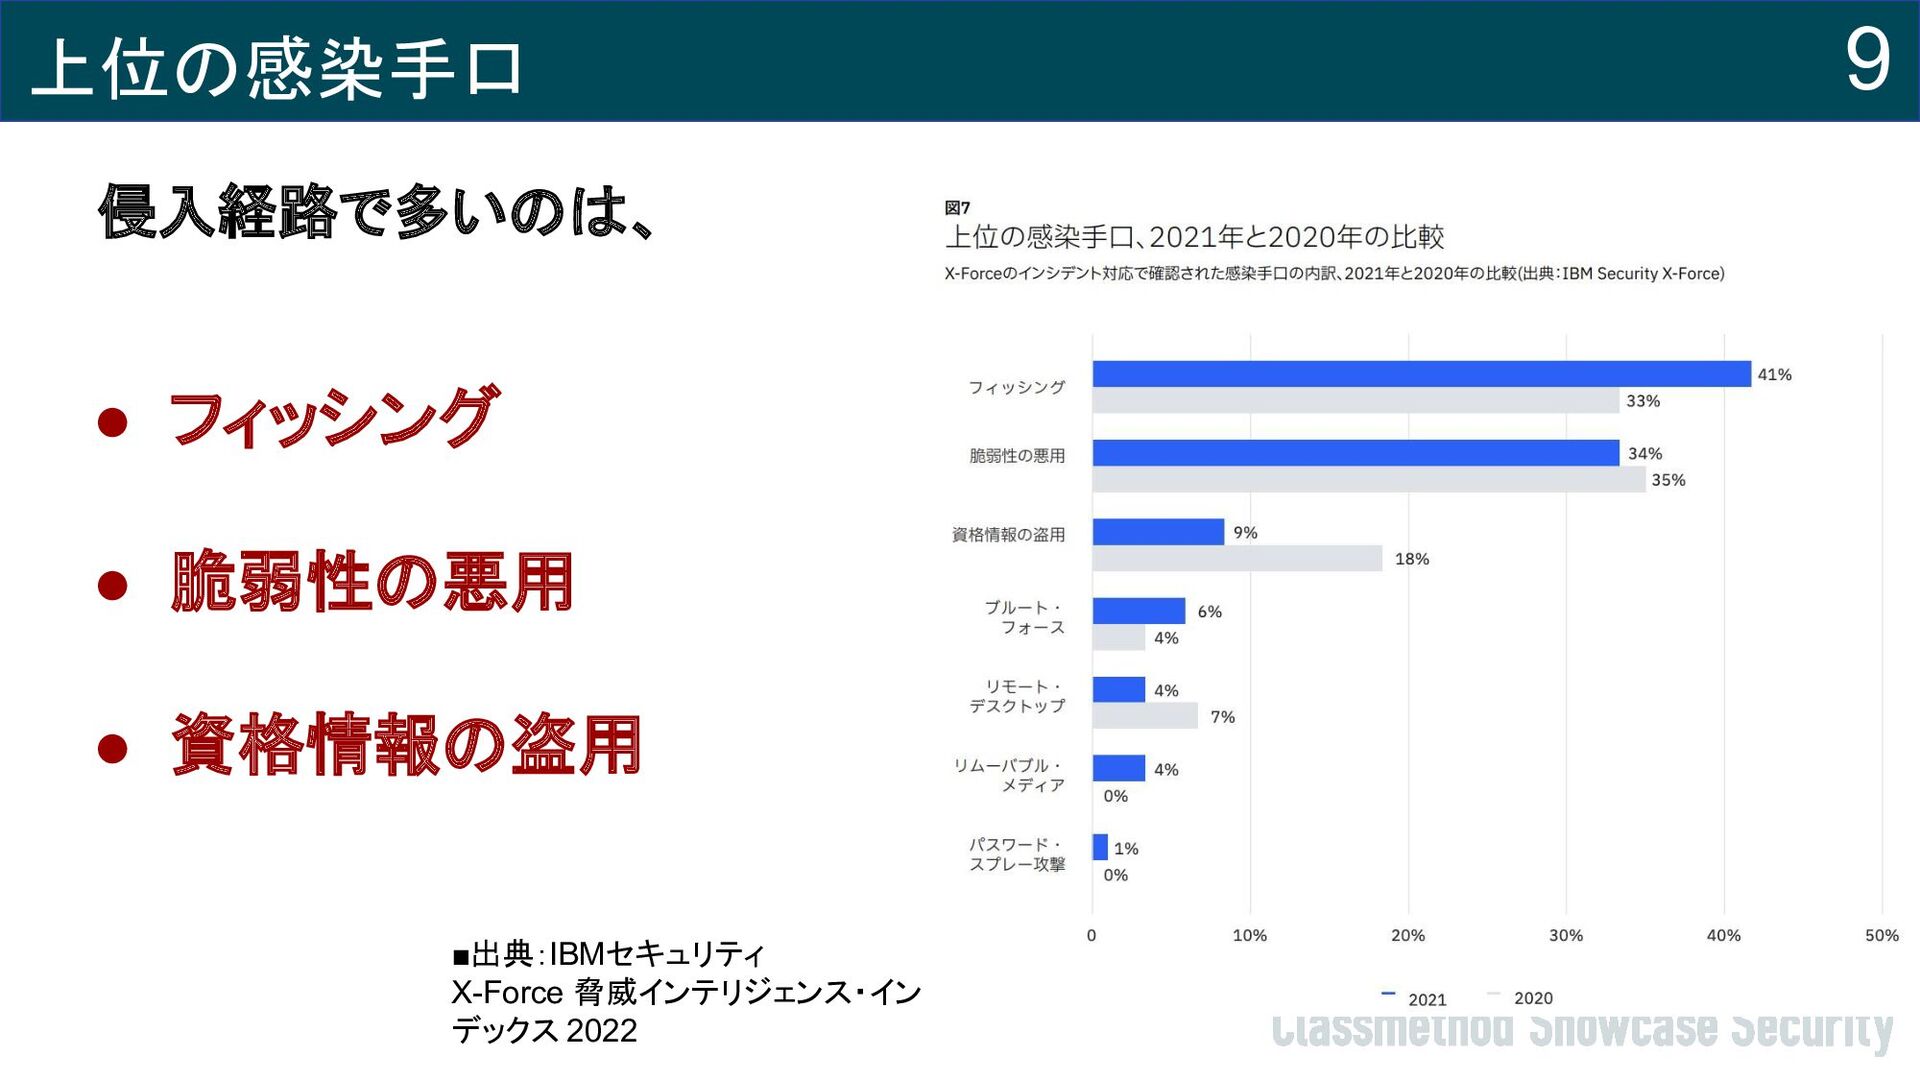
上位の感染手口 ▪出典:IBMセキュリティ X-Force 脅威インテリジェンス・イン デックス 2022 9 侵入経路で多いのは、 • フィッシング
• 脆弱性の悪用 • 資格情報の盗用
ランサムウェアの被害金額 ▪出典:IPA 情報セキュリティ白書2022 10 ランサムウェアの金銭的被害は、サービス停止・調査復旧費用 さらには身代金やブランド被害におよぶことも
BEC(ビジネスメール詐欺)の被害金額 ▪出典:IPA 情報セキュリティ白書2022 11 BEC(ビジネスメール詐欺)の被害額も年々増えている
12 セキュリティリスク ビジネスリスク =
13 サイバーセキュリティ戦略をたてるには
NIST(アメリカ国立標準研究所) アメリカ国立標準研究所 情報技術に関する研究を行っている ITLの中のCSD部門がコンピュータセ キュリティの研究を行い、ガイドライン や標準規格の文書を発行 14
NIST サイバーセキュリティフレームワーク とは フレームワークは、重要インフラに関する サイバーセキュリティリスクマネジメントを改善するために 策定されたものではあるが、これに限らず、 経済社会のどんな分野の組織でも利用することができるものであ る。 フォーカスや規模に関係なく、 企業、政府機関、非営利組織で利用することができる。
“ “ 15
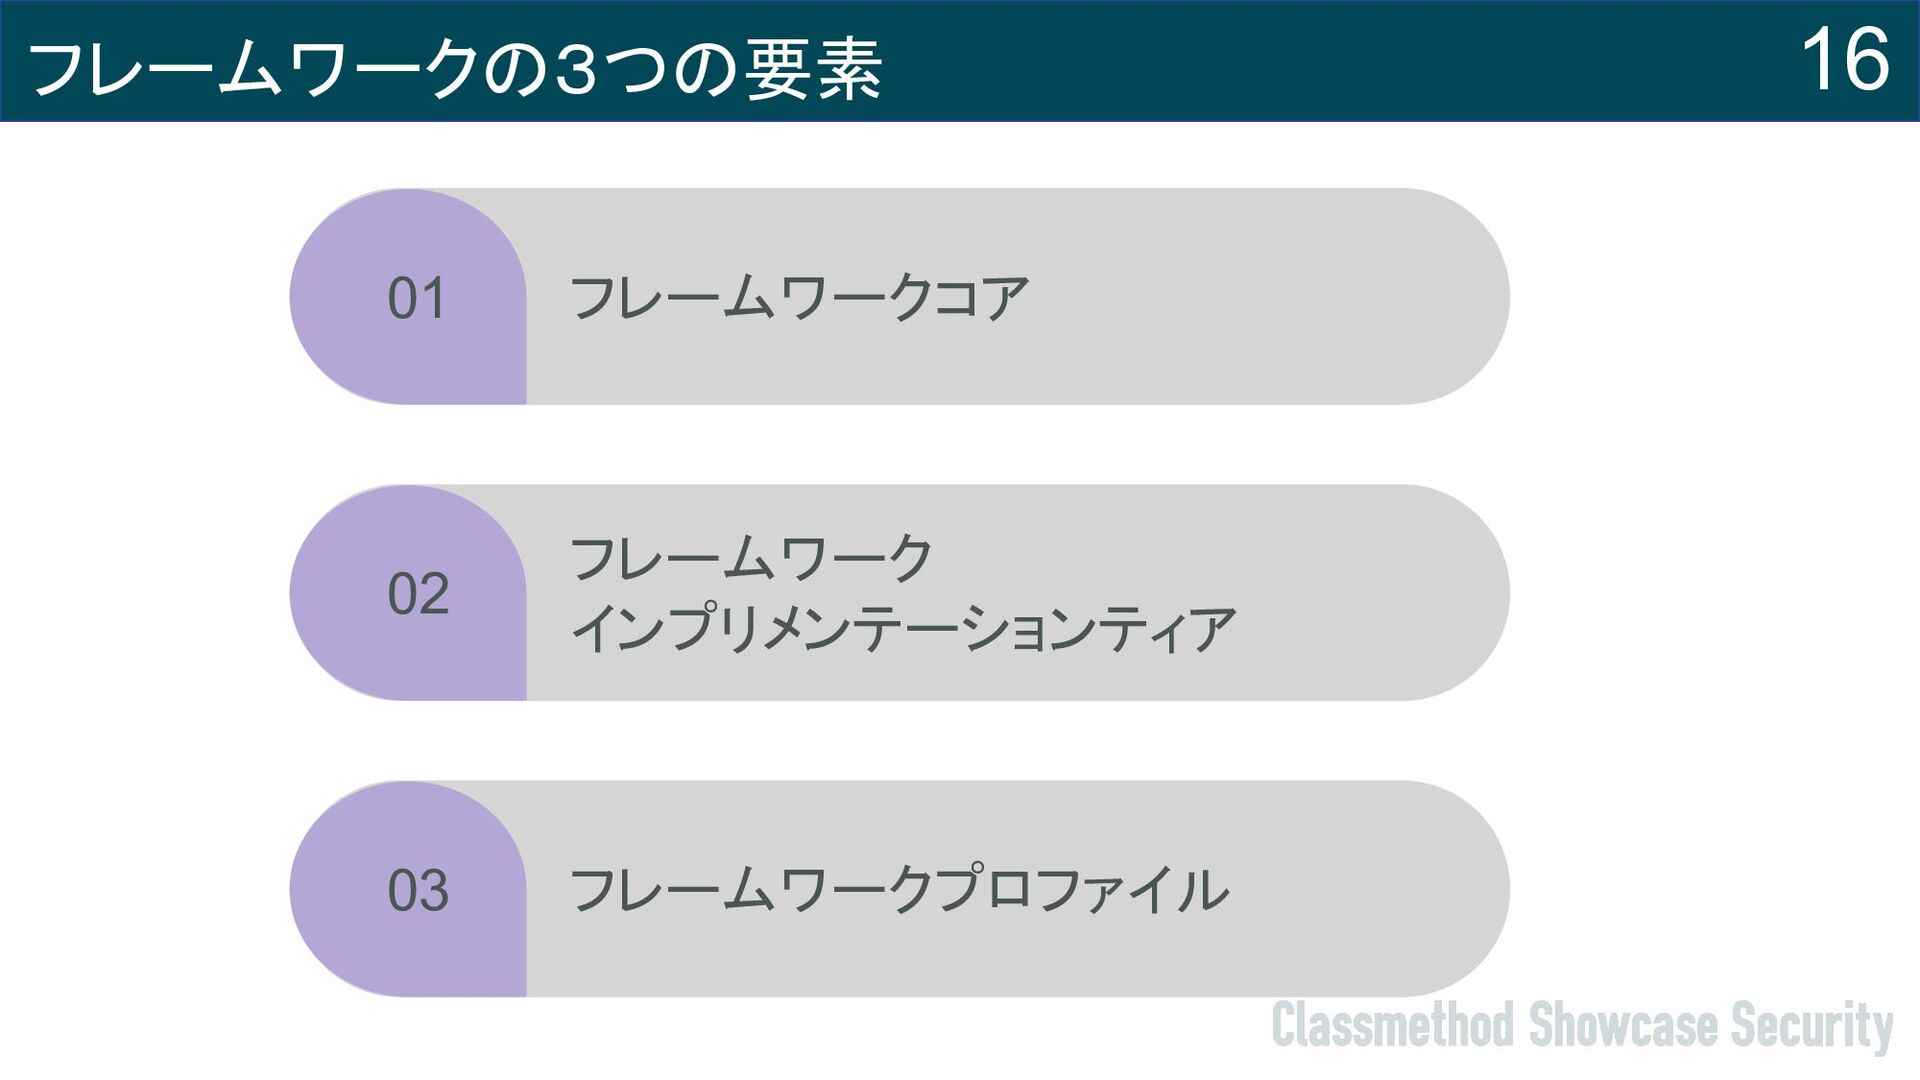
フレームワークの3つの要素 01 フレームワークコア 02 フレームワーク インプリメンテーションティア 03 フレームワークプロファイル 16
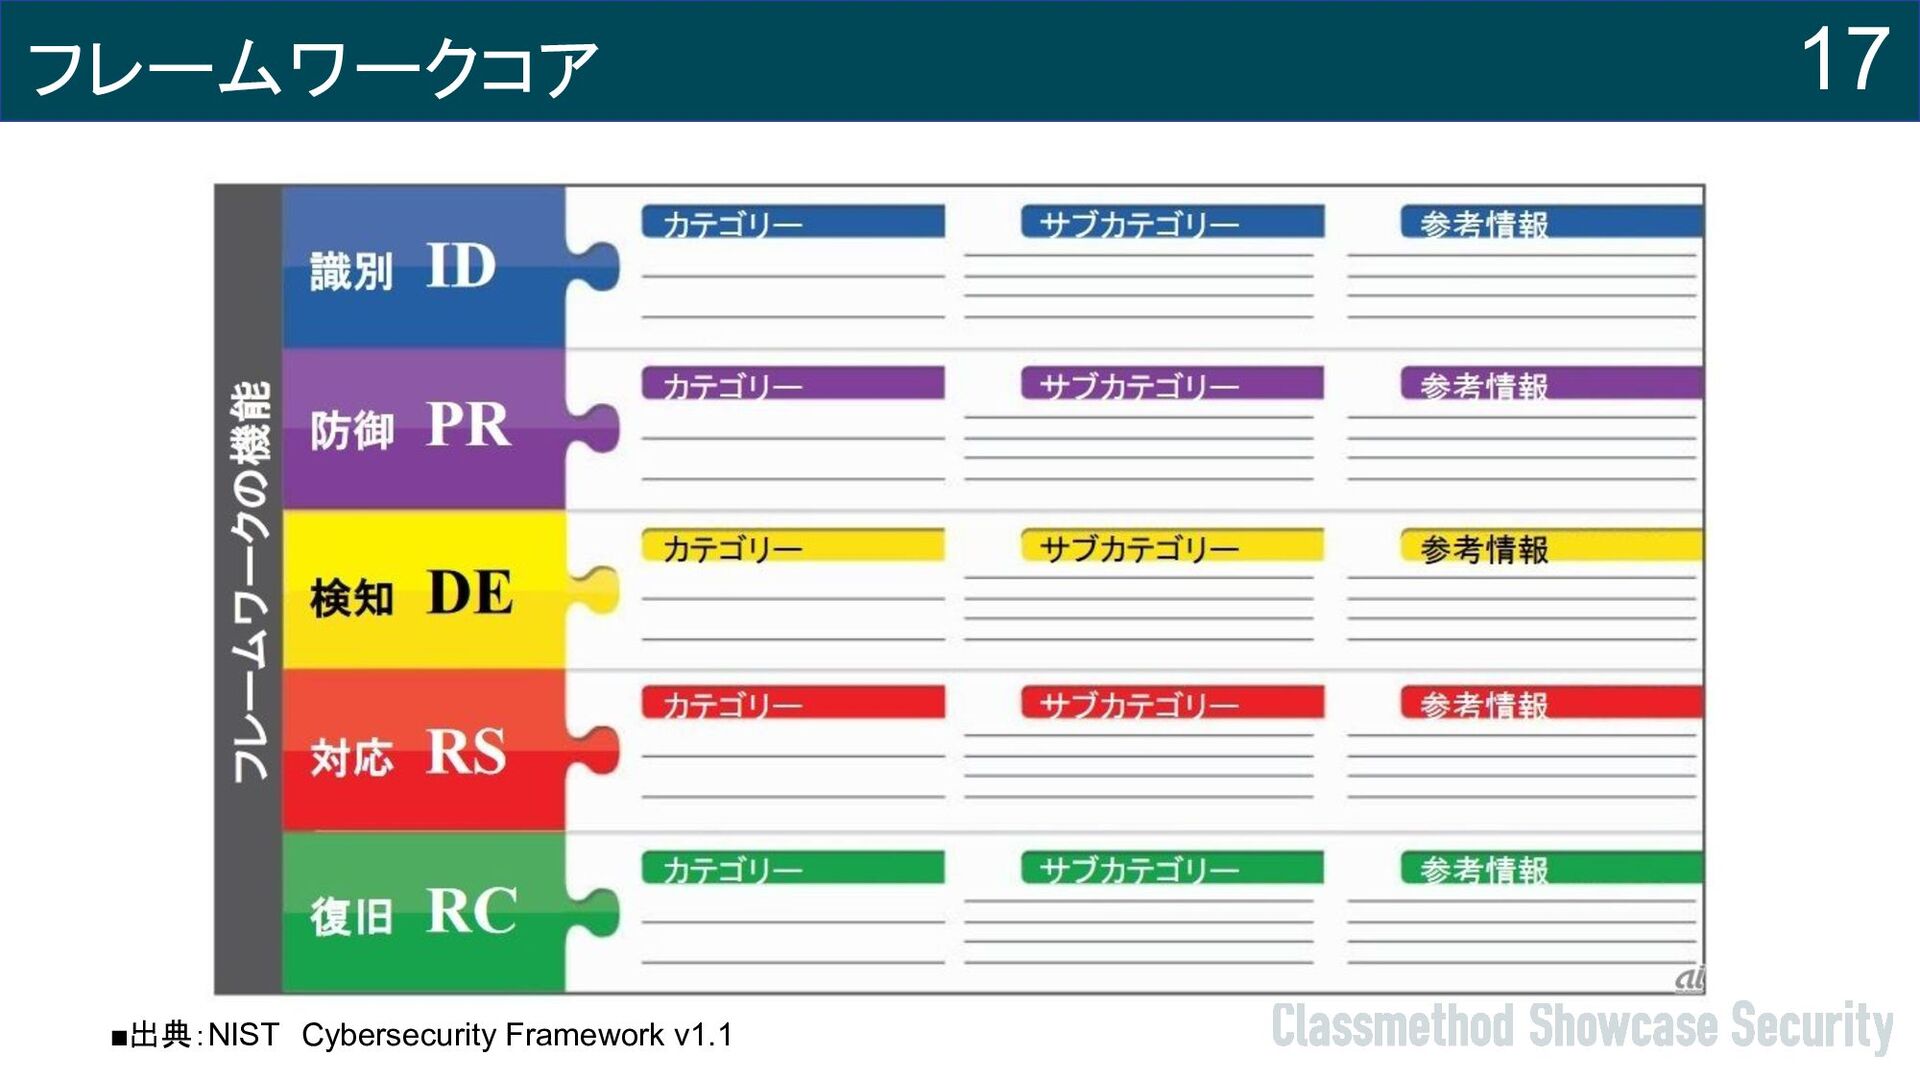
フレームワークコア 17 ▪出典:NIST Cybersecurity Framework v1.1
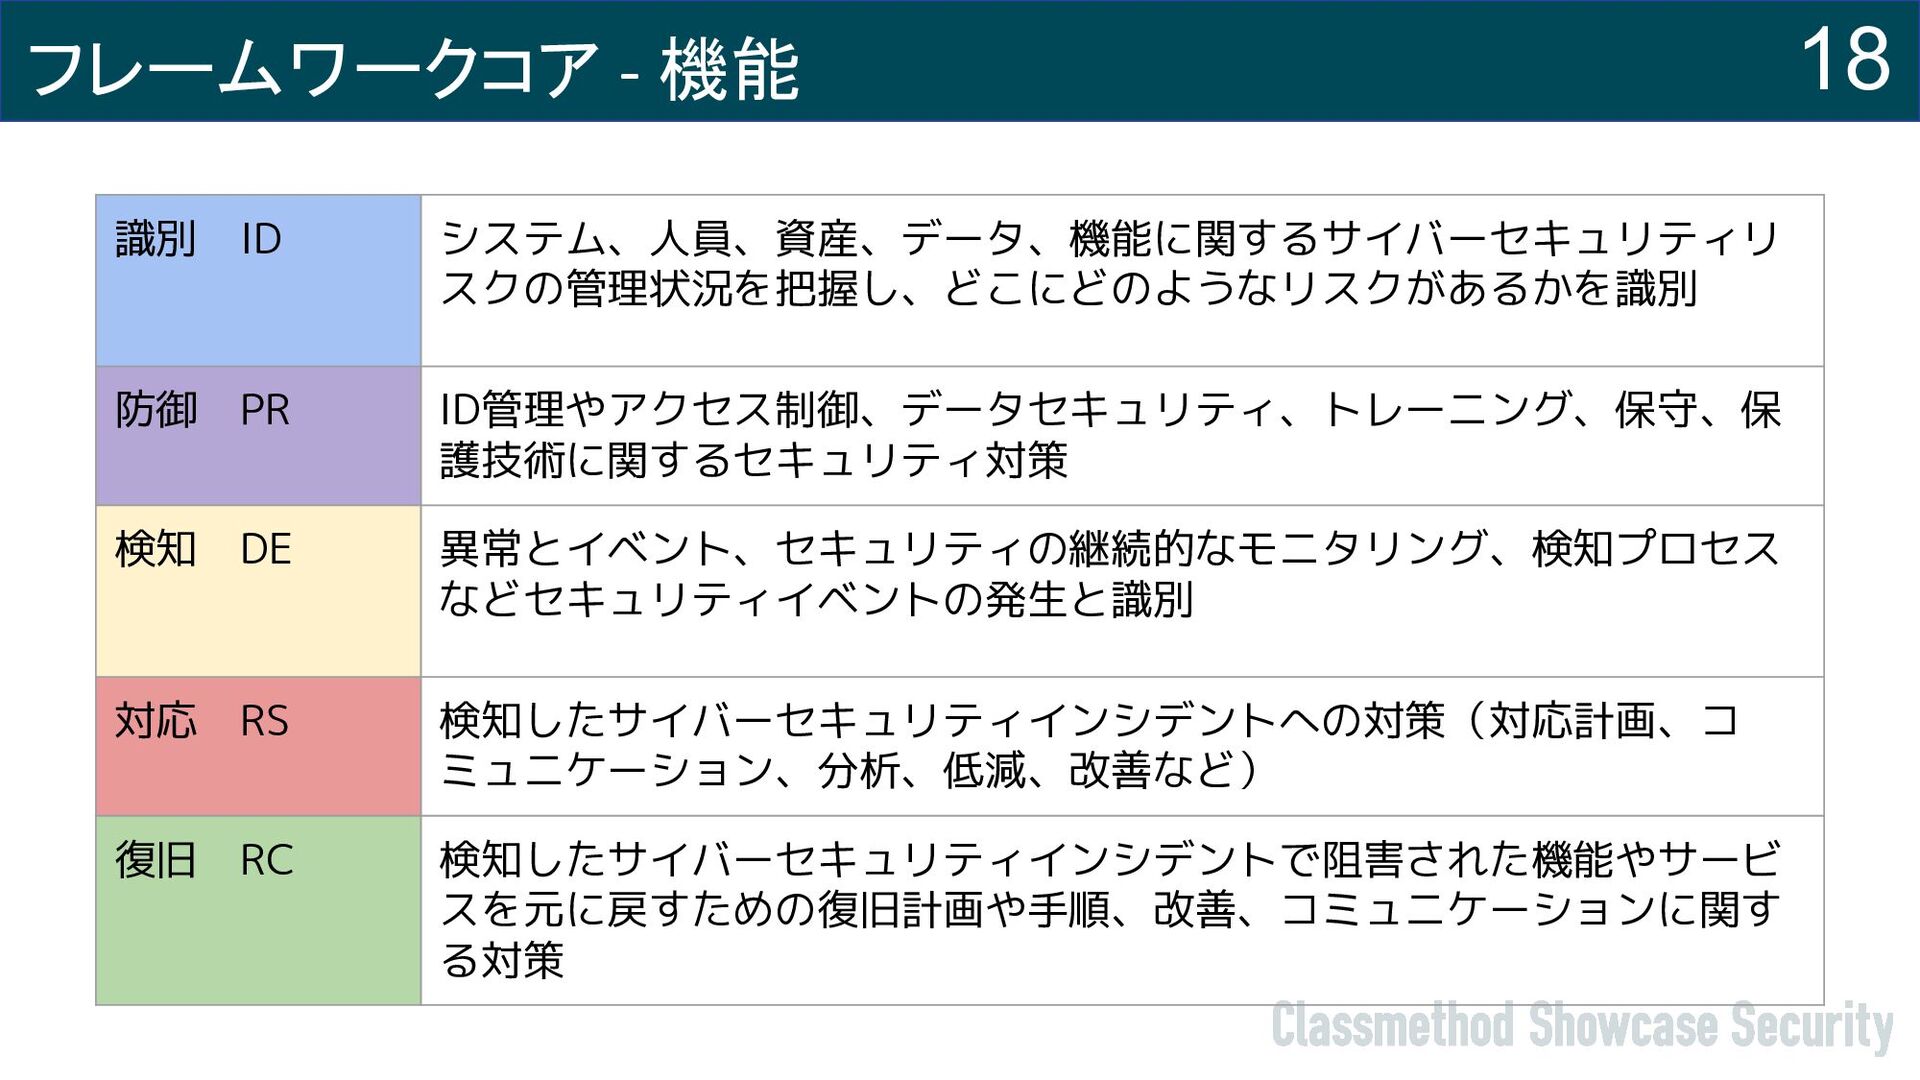
フレームワークコア - 機能 識別 ID システム、人員、資産、データ、機能に関するサイバーセキュリティリ スクの管理状況を把握し、どこにどのようなリスクがあるかを識別 防御 PR ID管理やアクセス制御、データセキュリティ、トレーニング、保守、保 護技術に関するセキュリティ対策 検知 DE
異常とイベント、セキュリティの継続的なモニタリング、検知プロセス などセキュリティイベントの発生と識別 対応 RS 検知したサイバーセキュリティインシデントへの対策(対応計画、コ ミュニケーション、分析、低減、改善など) 復旧 RC 検知したサイバーセキュリティインシデントで阻害された機能やサービ スを元に戻すための復旧計画や手順、改善、コミュニケーションに関す る対策 18
フレームワークコア(カテゴリー・サブカテゴリー例) 機能 カテゴリー サブカテゴリー 識別 ID 資産管理 AM ID.AM-1: 組織内の物理デバイスとシステムの一覧を作成している
ID.AM-2: 組織内のソフトウェアプラットフォームとアプリケーションの一覧を作成している ・・・ ビジネス環境 BE ID.BE-1: サプライチェーンにおける自組織の役割が、識別され、周知されている。 ・・・ ガバナンス GV ・・・ ・・・ 19
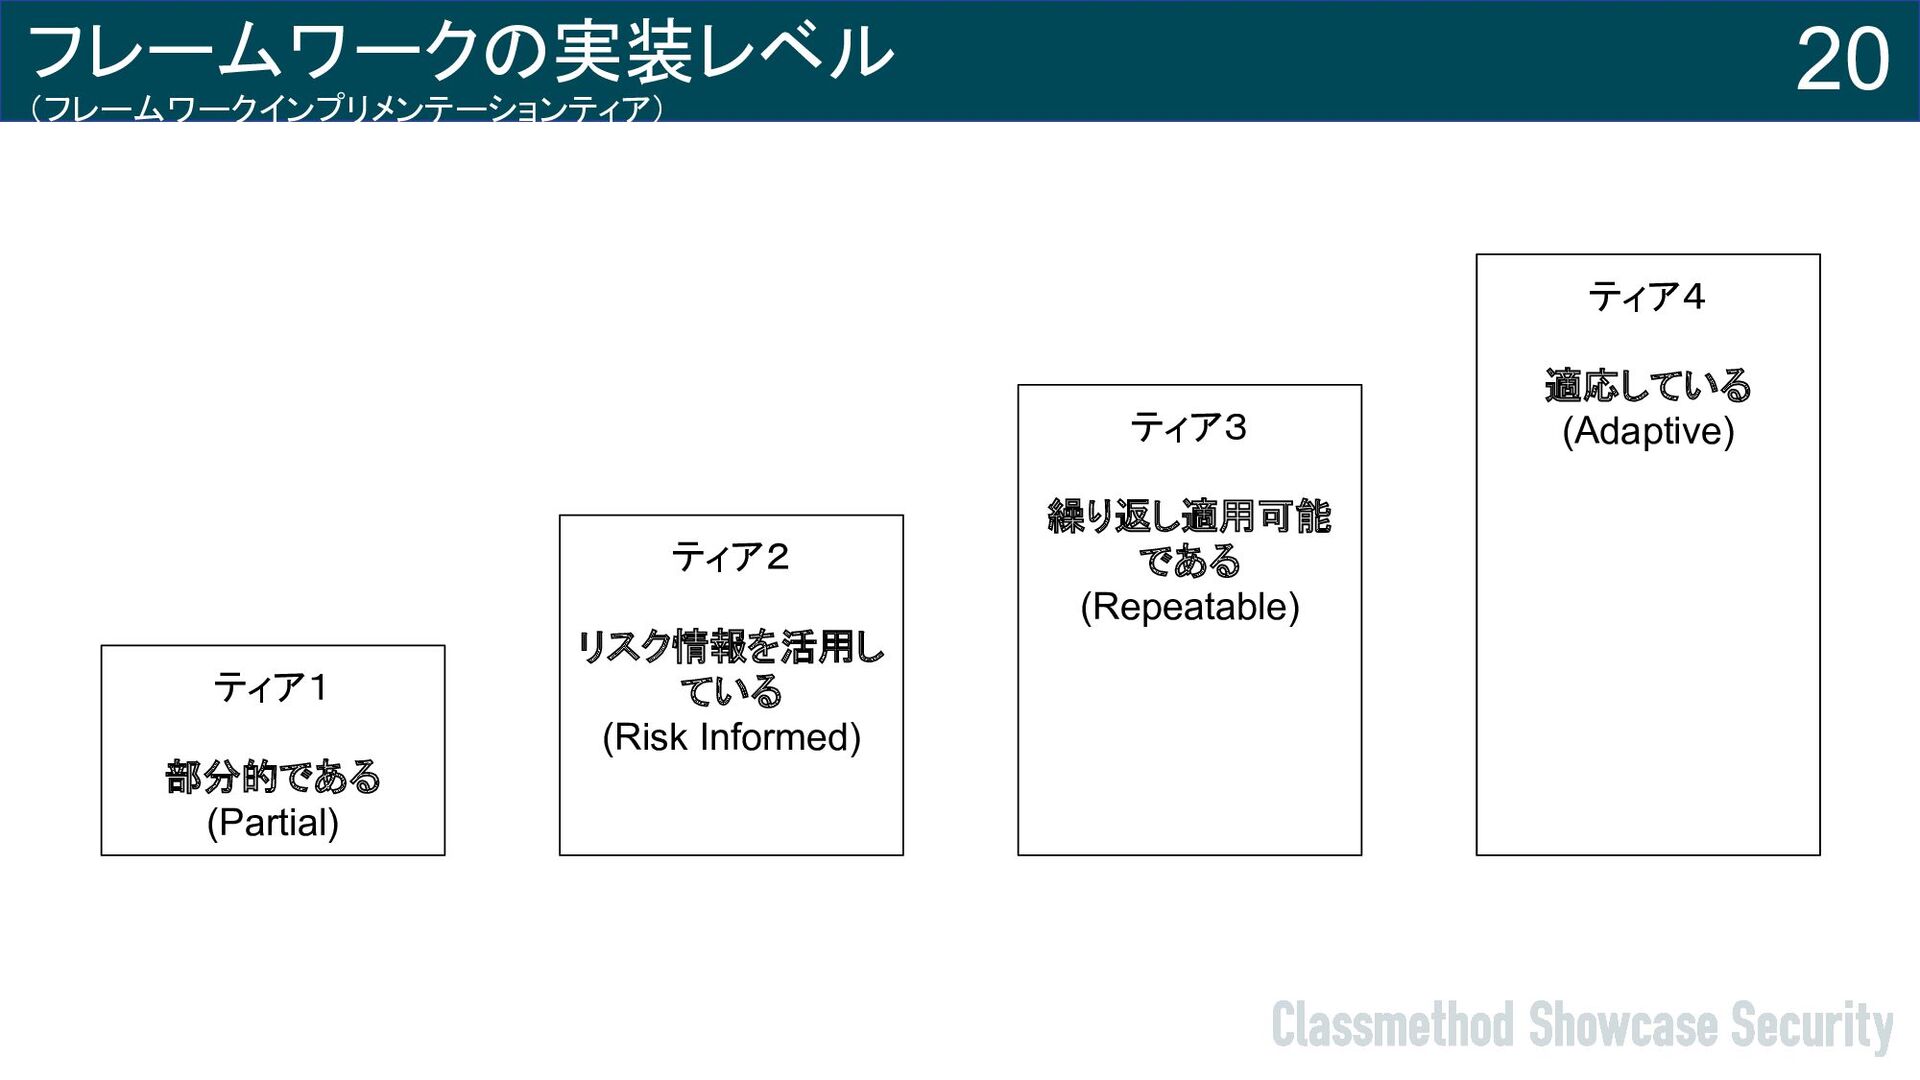
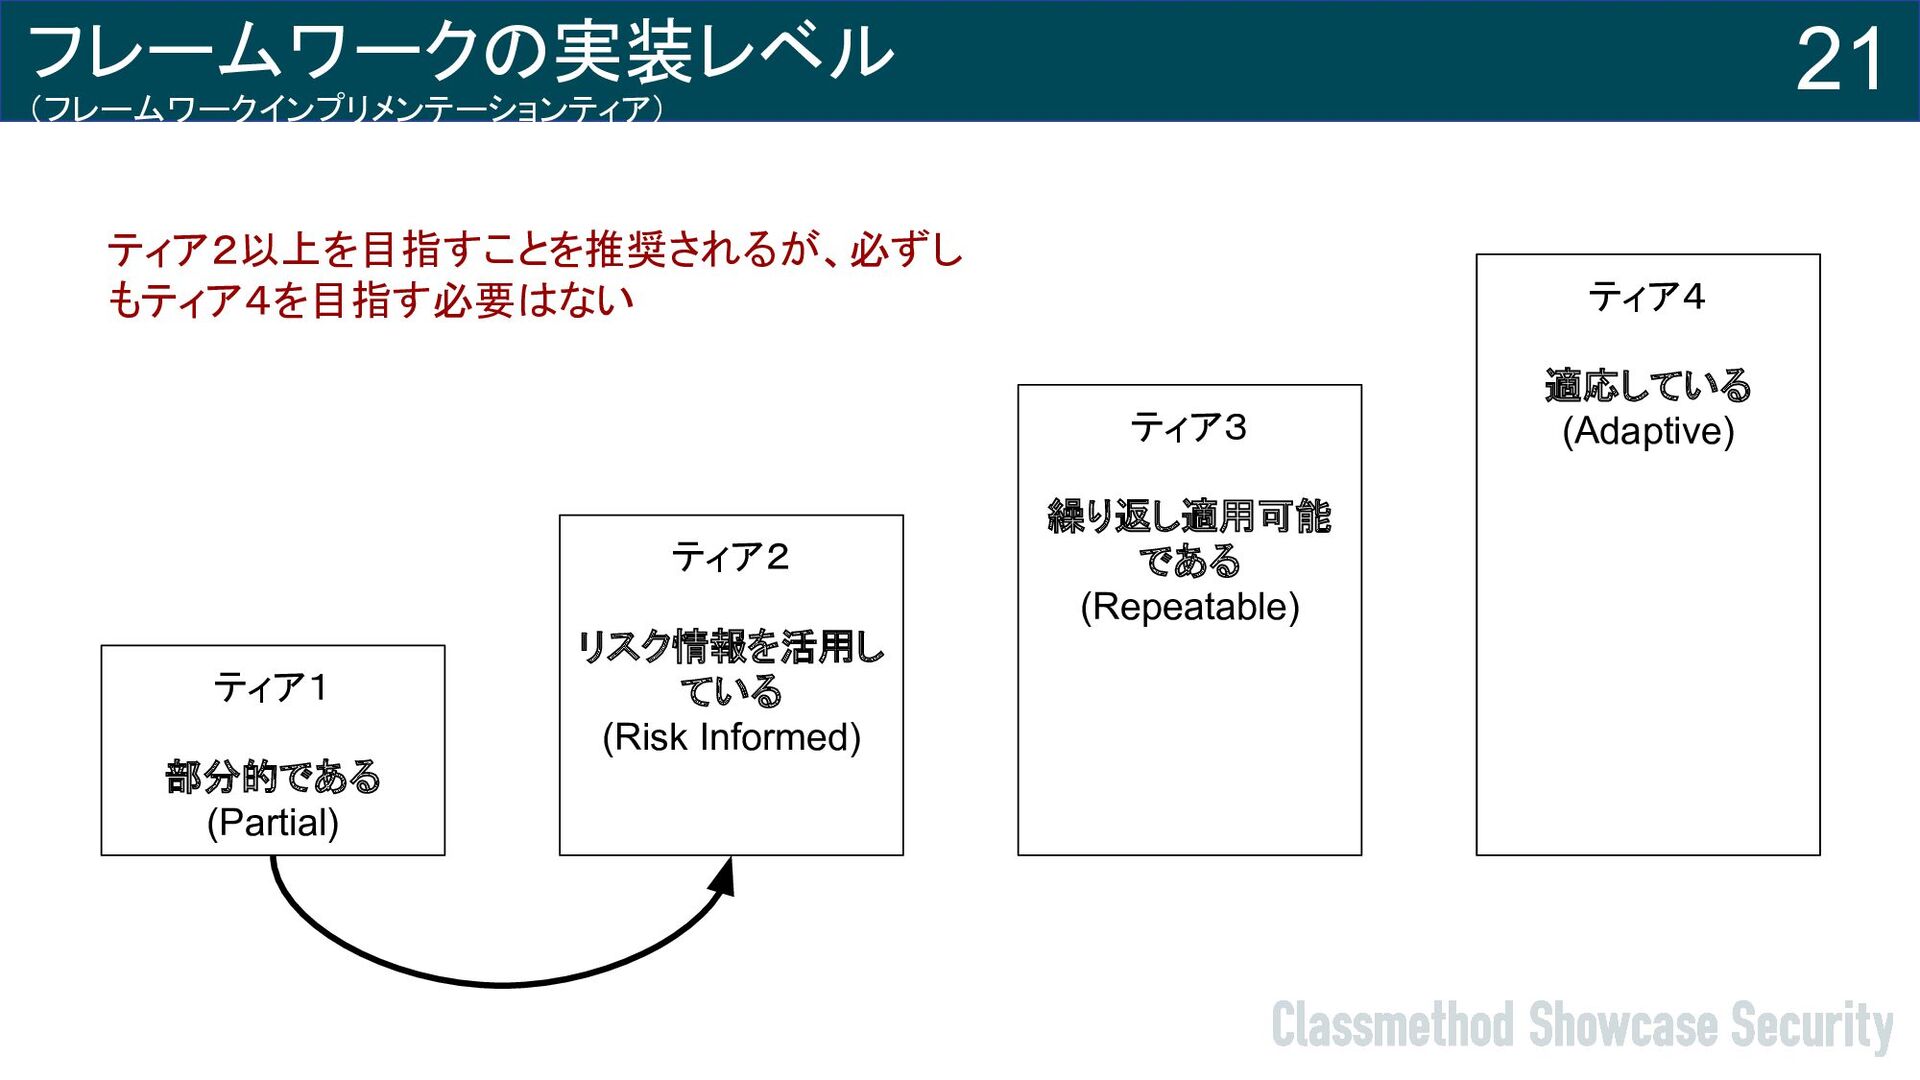
フレームワークの実装レベル (フレームワークインプリメンテーションティア) ティア1 部分的である (Partial) ティア2 リスク情報を活用し ている (Risk Informed)
ティア3 繰り返し適用可能 である (Repeatable) ティア4 適応している (Adaptive) 20
フレームワークの実装レベル (フレームワークインプリメンテーションティア) ティア1 部分的である (Partial) ティア2 リスク情報を活用し ている (Risk Informed)
ティア3 繰り返し適用可能 である (Repeatable) ティア4 適応している (Adaptive) 21 ティア2以上を目指すことを推奨されるが、必ずし もティア4を目指す必要はない
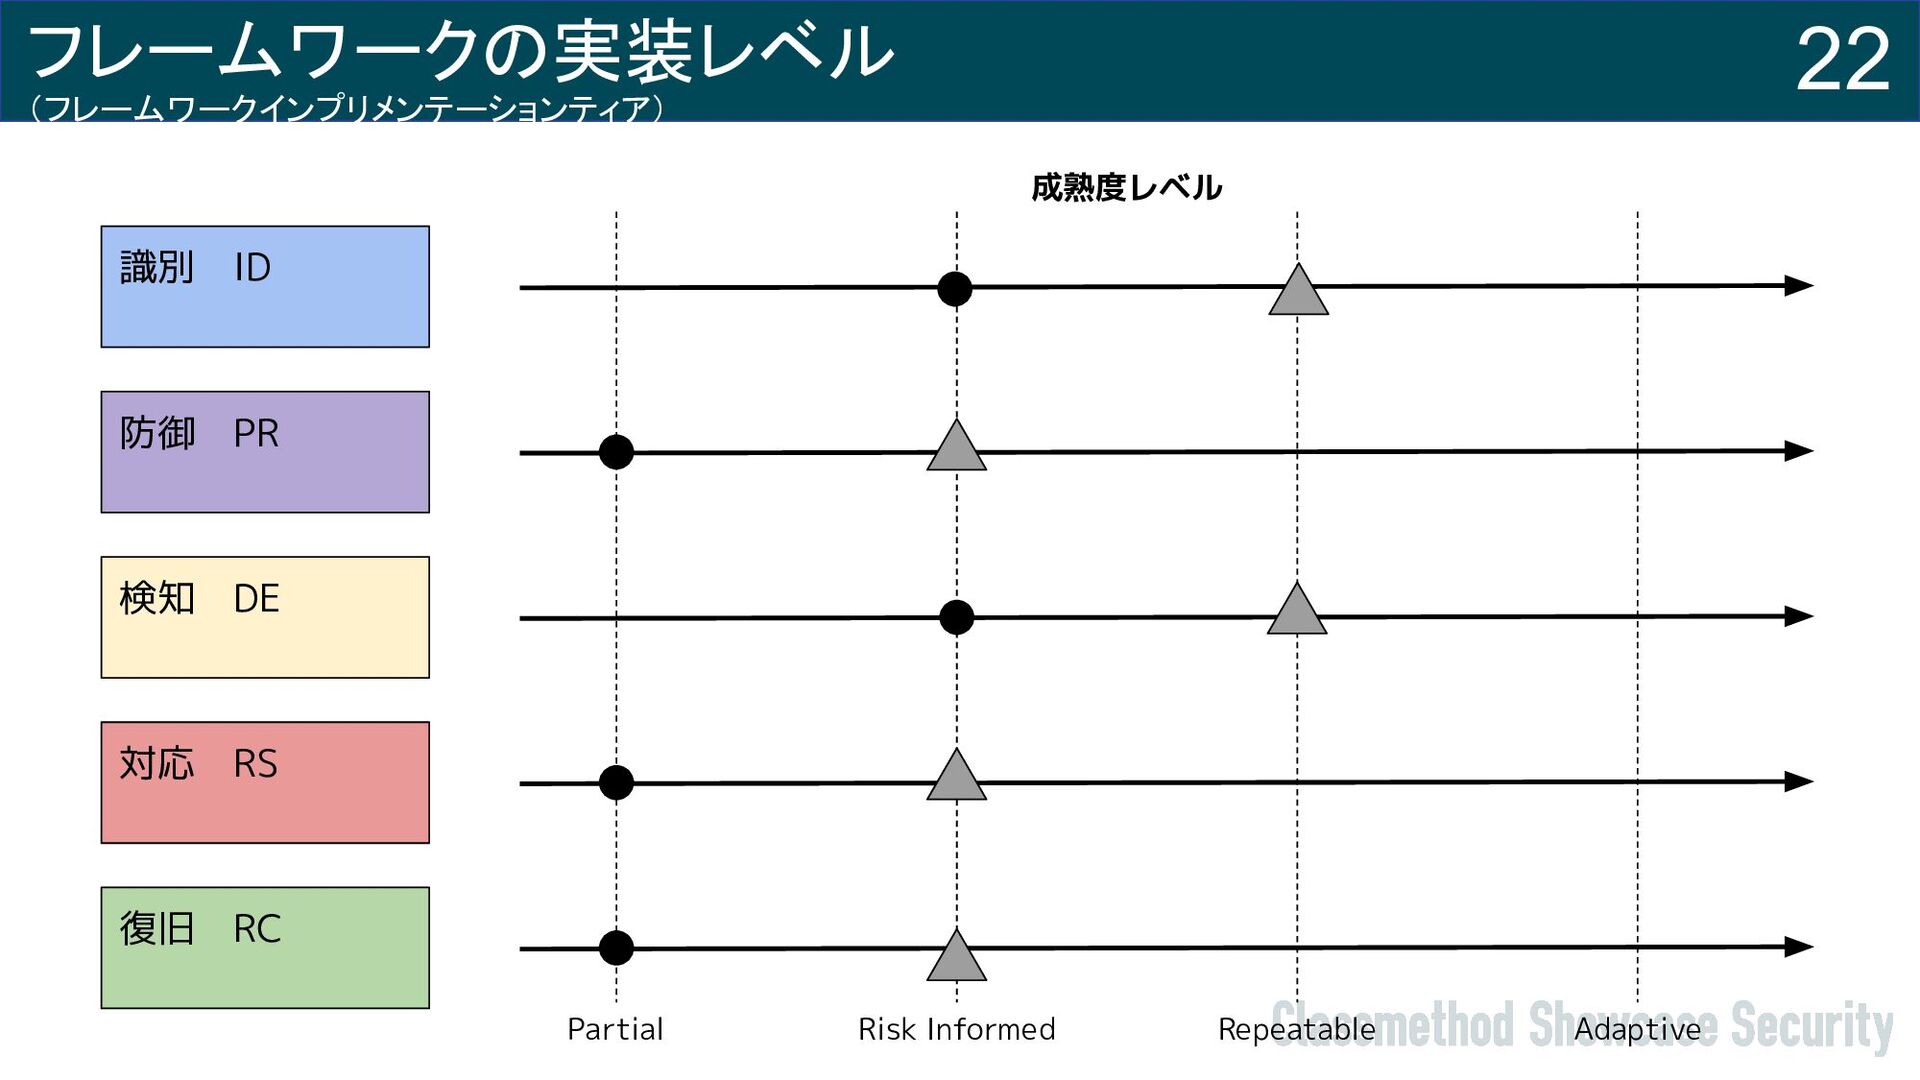
フレームワークの実装レベル (フレームワークインプリメンテーションティア) 識別 ID 防御 PR 検知 DE 対応 RS 復旧 RC Partial Risk Informed
Repeatable Adaptive 成熟度レベル 22
フレームワークプロファイル 23 ⽬標のプロファイル ティア3 ちから28 まもり40 まほう33 現在のプロファイル ティア2 ちから15
まもり10 まほう11
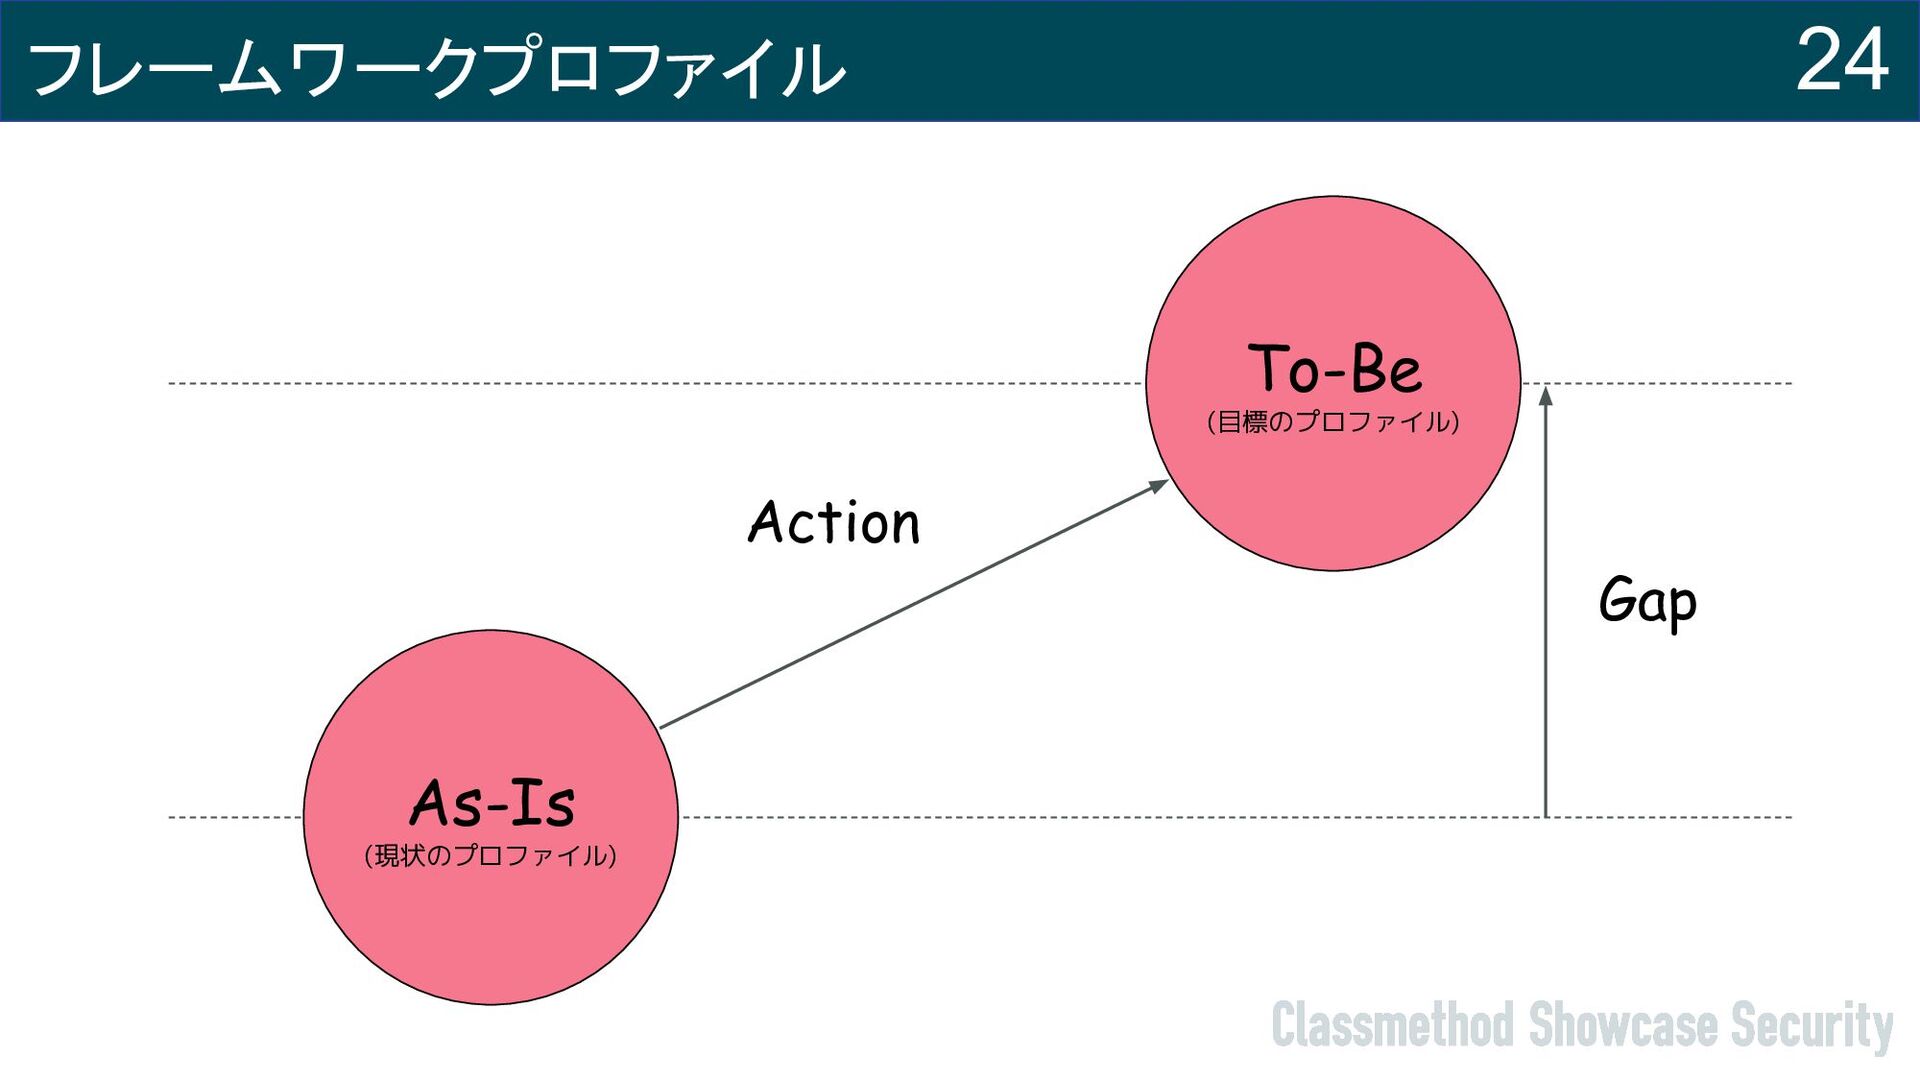
フレームワークプロファイル To-Be (目標のプロファイル) As-Is (現状のプロファイル) Gap Action 24
フレームワークプロファイル 機能 カテゴリー サブカテゴリー 現状のプロファイル 目標のプロファイル 優先度 識別 ID AM-1 (ティア2)
資産管理ツールは内部・外部のネットワーク 機器の資産を識別 PC、仮想デバイス、プリンターの製造元、端 末種別・モデルを識別 (ティア3) 資産管理ポリシーを文書化して、自動化ツール を有効的に使いながら資産の棚卸しを実施 全ての資産に対して十分な情報で管理(物理、 仮想、設置場所、機密レベル等) 中 AM-2 高 ・・・ 防御 PR ・・・ 検知 DE ・・・ 対応 RS ・・・ 復旧 RC ・・・ 25
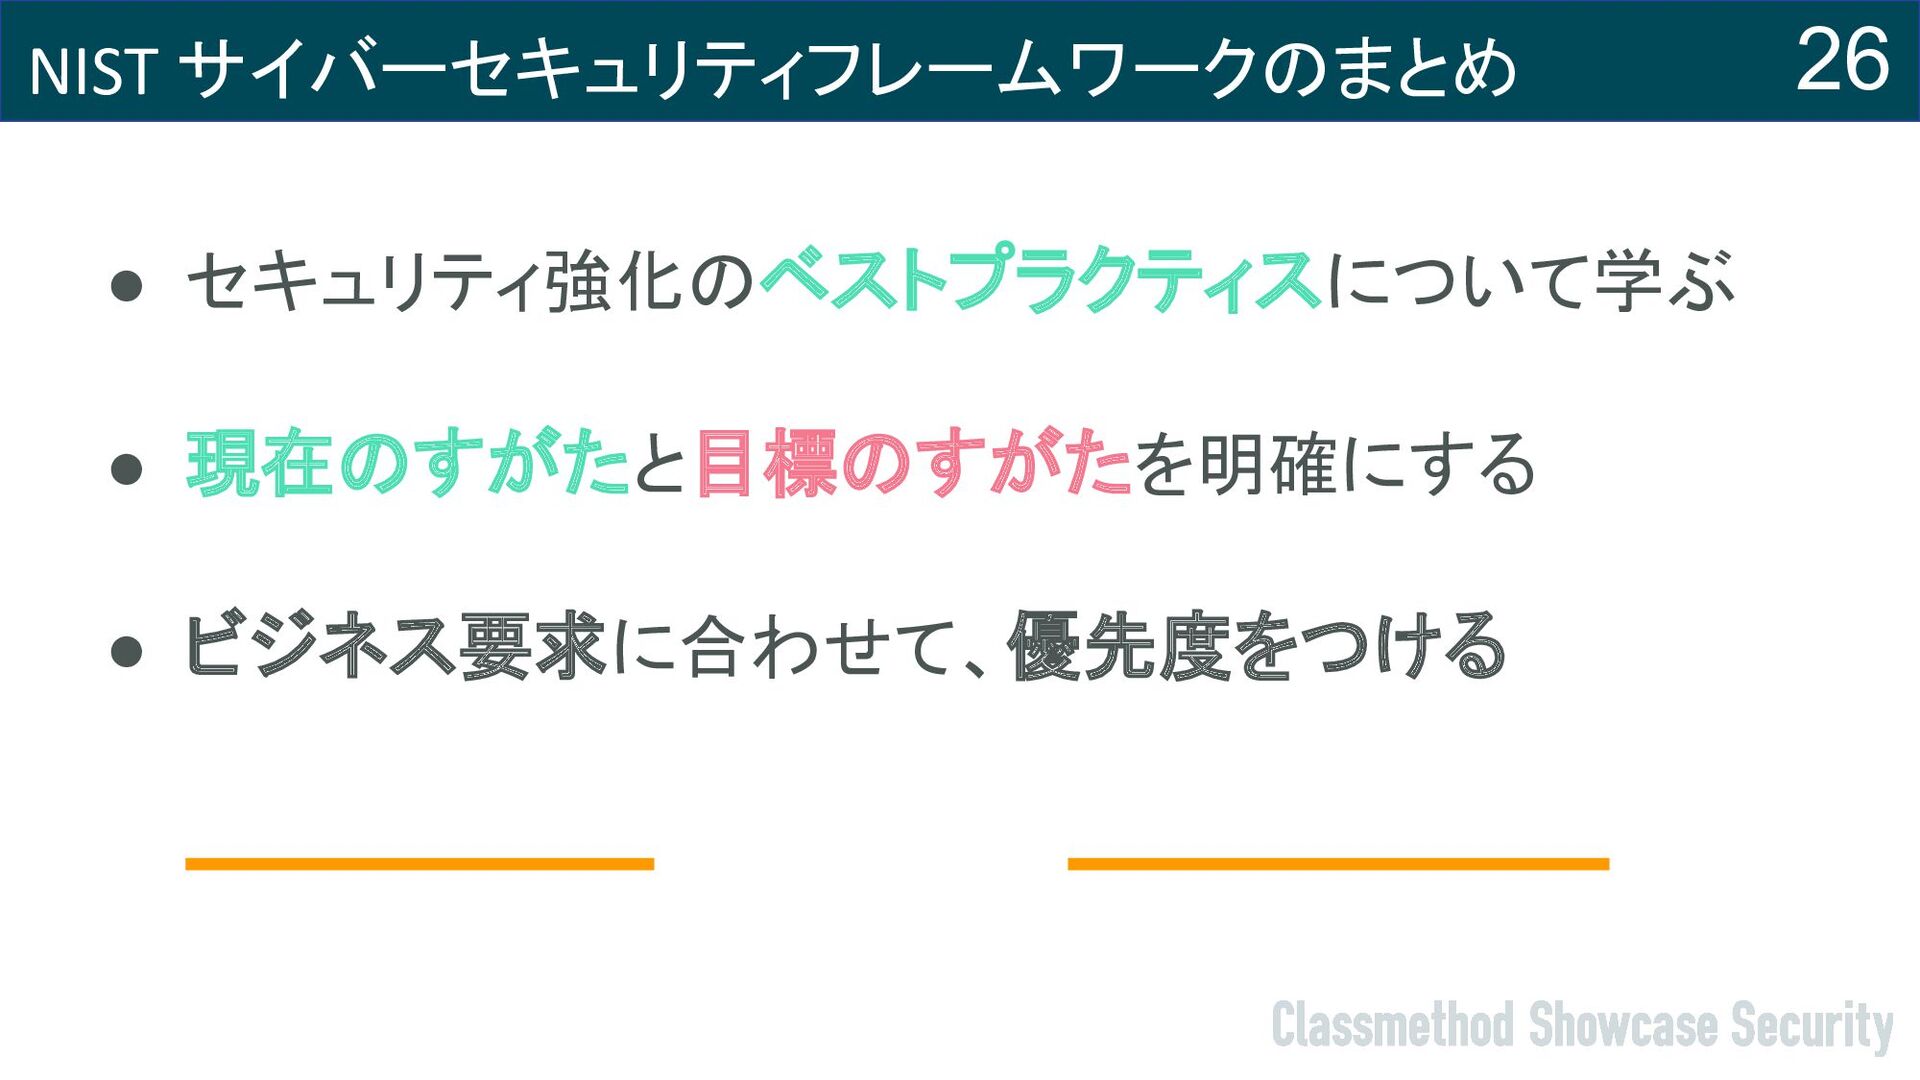
NIST サイバーセキュリティフレームワークのまとめ • セキュリティ強化のベストプラクティスについて学ぶ • 現在のすがたと目標のすがたを明確にする • ビジネス要求に合わせて、優先度をつける 26
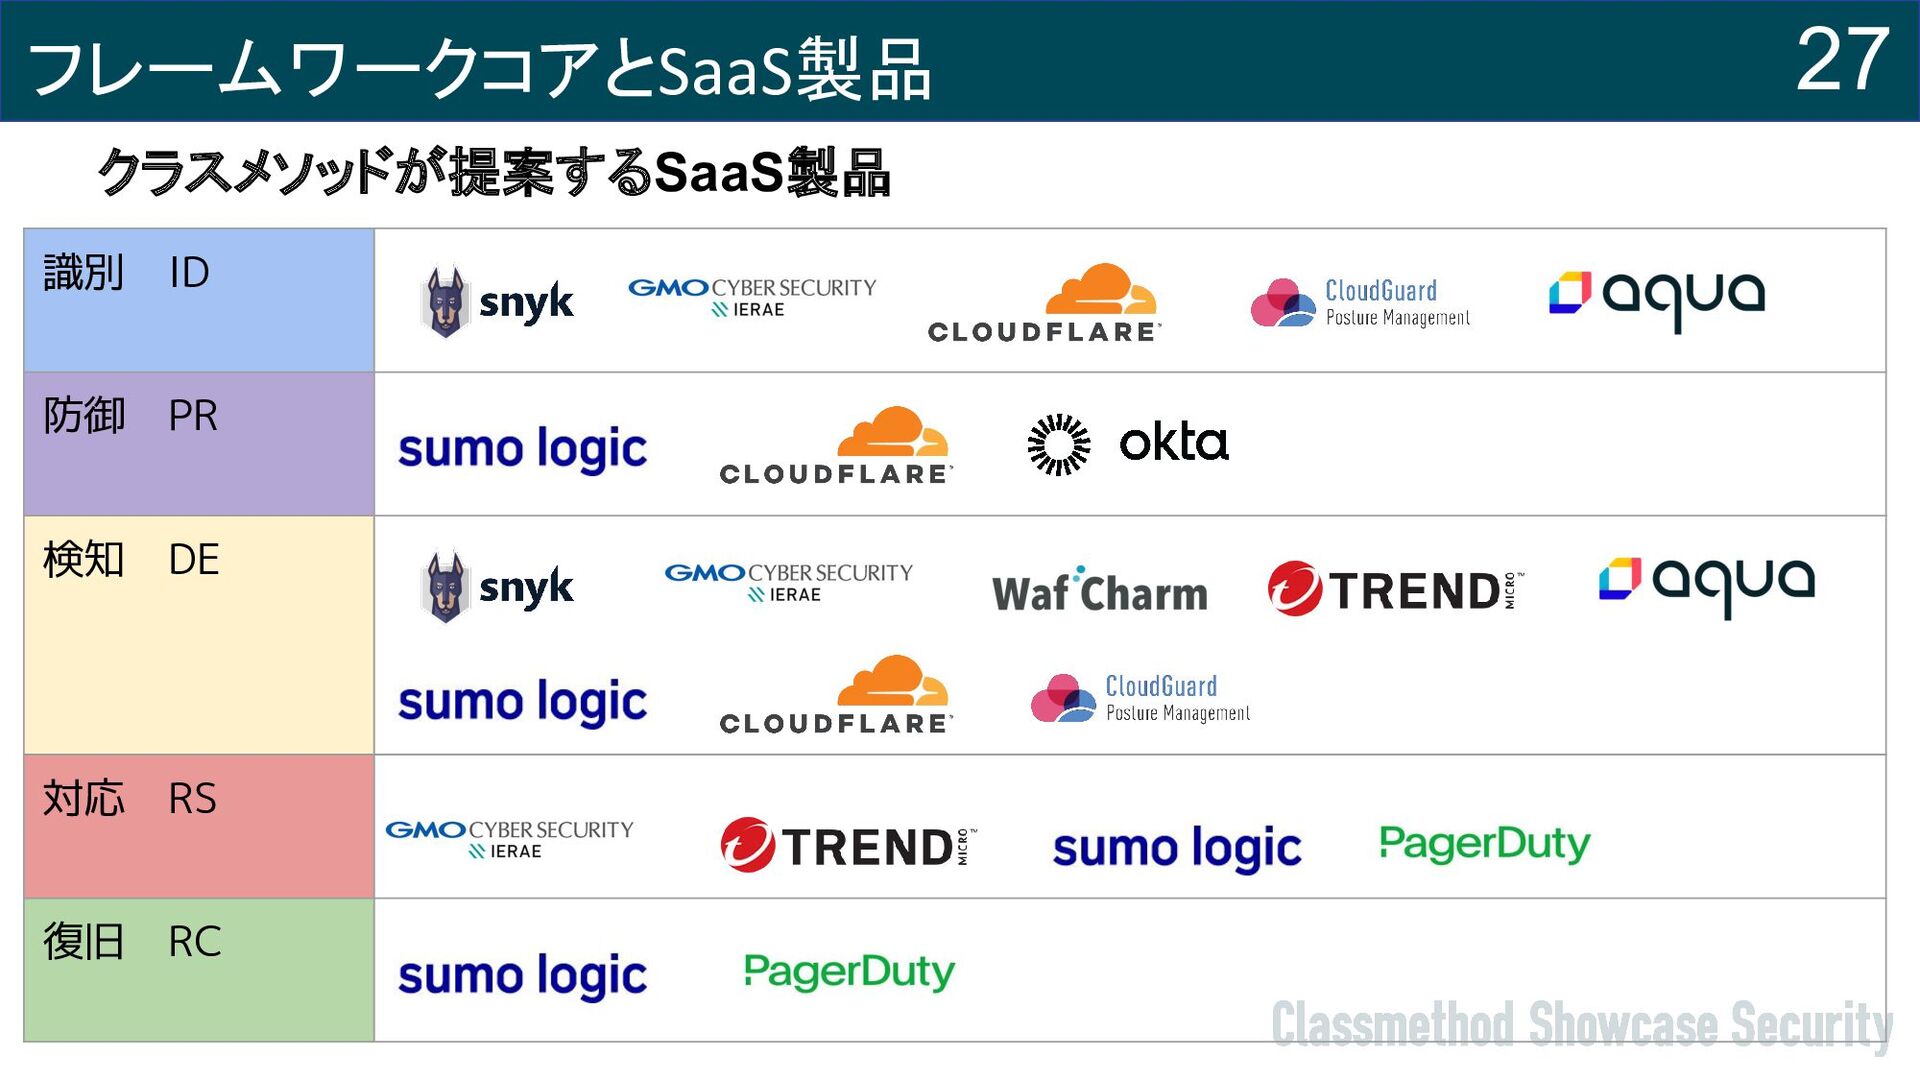
フレームワークコアとSaaS製品 識別 ID 防御 PR 検知 DE 対応 RS 復旧 RC 27 クラスメソッドが提案するSaaS製品
28 お客さまにおけるセキュリティ課題
29 ECサイトを運営していて、 サービスのセキュリティに不安がある
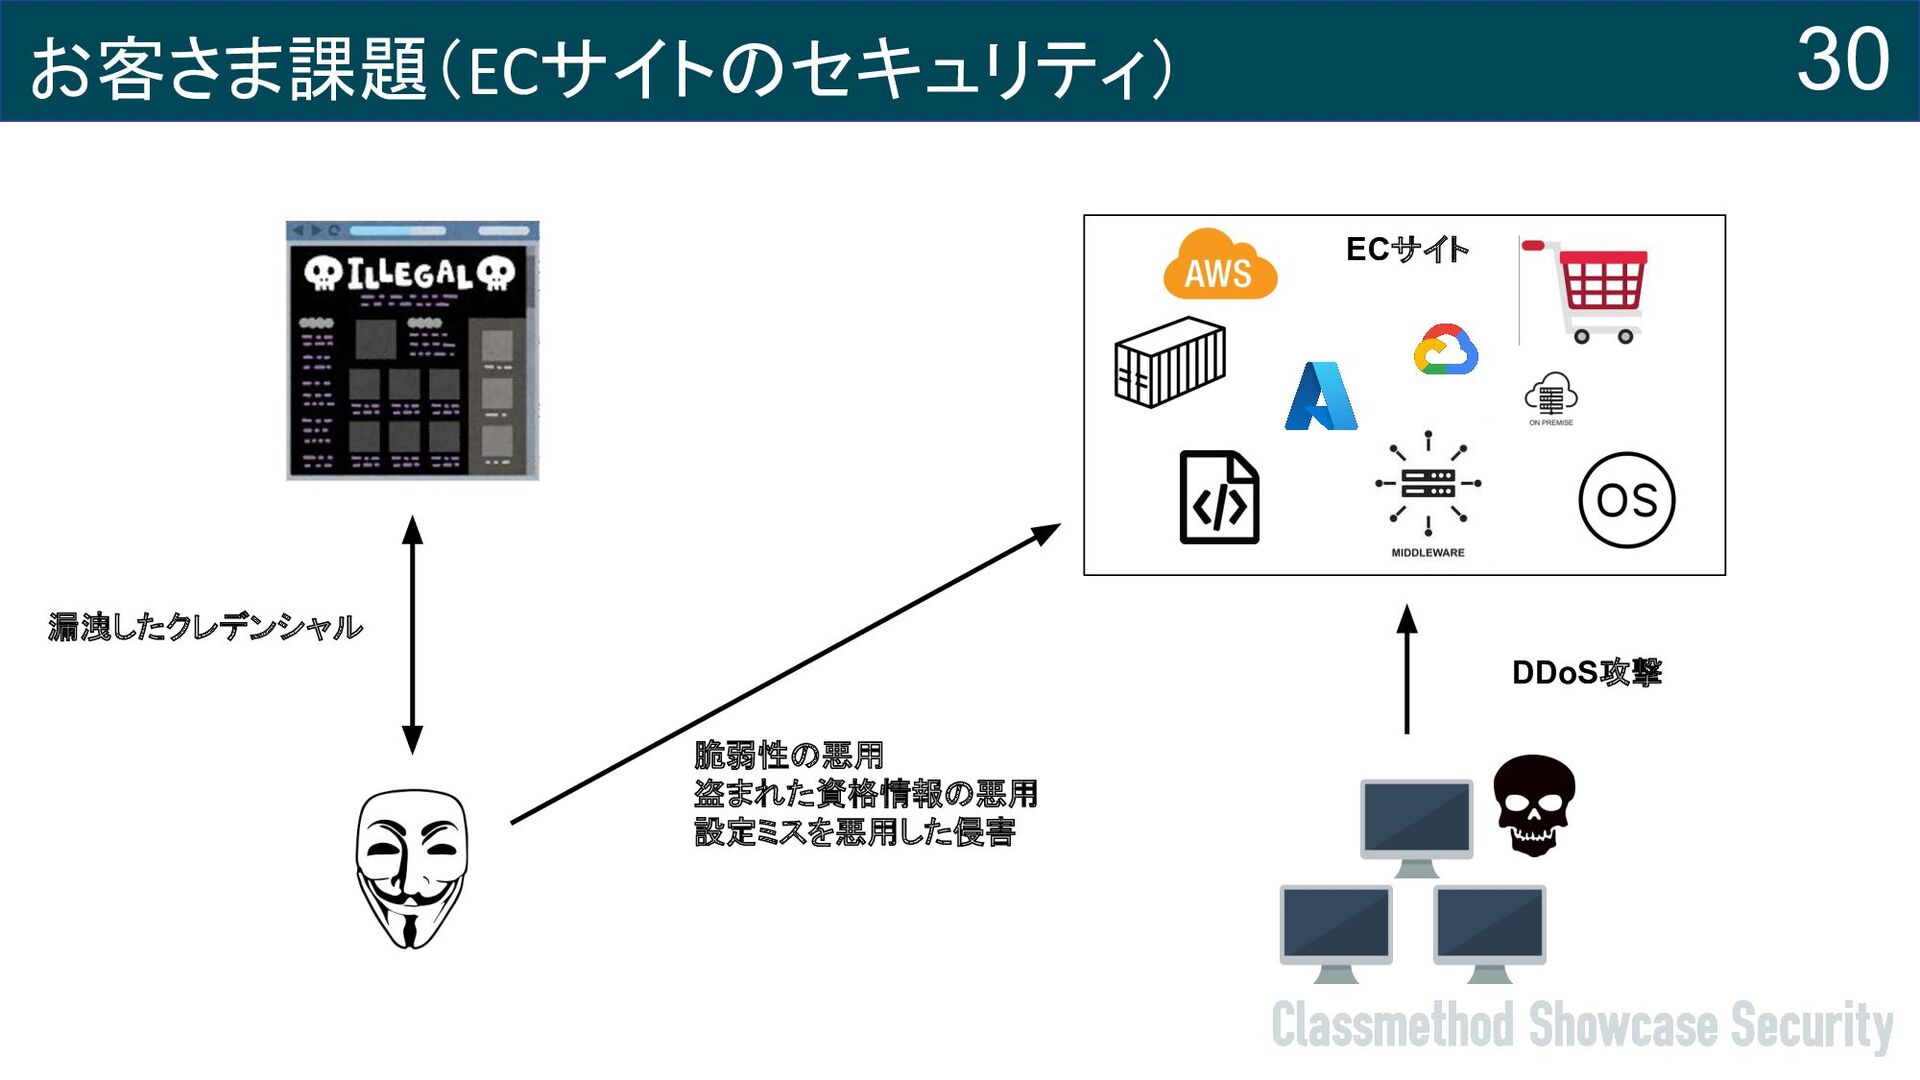
お客さま課題(ECサイトのセキュリティ) 30 ECサイト DDoS攻撃 脆弱性の悪用 盗まれた資格情報の悪用 設定ミスを悪用した侵害 漏洩したクレデンシャル
お客さま課題(ECサイトのセキュリティ) 31 コンテナ コード 識別 ID 防御 PR 検知 DE 対応 RS 復旧 RC ECサイト
オンプレミス ソースコードの解析によって、脆 弱なコードやオープンソースライ ブラリの脆弱性を検出し、修復 アプリケーション /OSS 脆弱性の悪用 盗まれた資格情報の悪用 設定ミスを悪用した侵害
お客さま課題(ECサイトのセキュリティ) 32 コンテナ コード アプリケーション /OSS 識別 ID 防御 PR 検知 DE 対応 RS
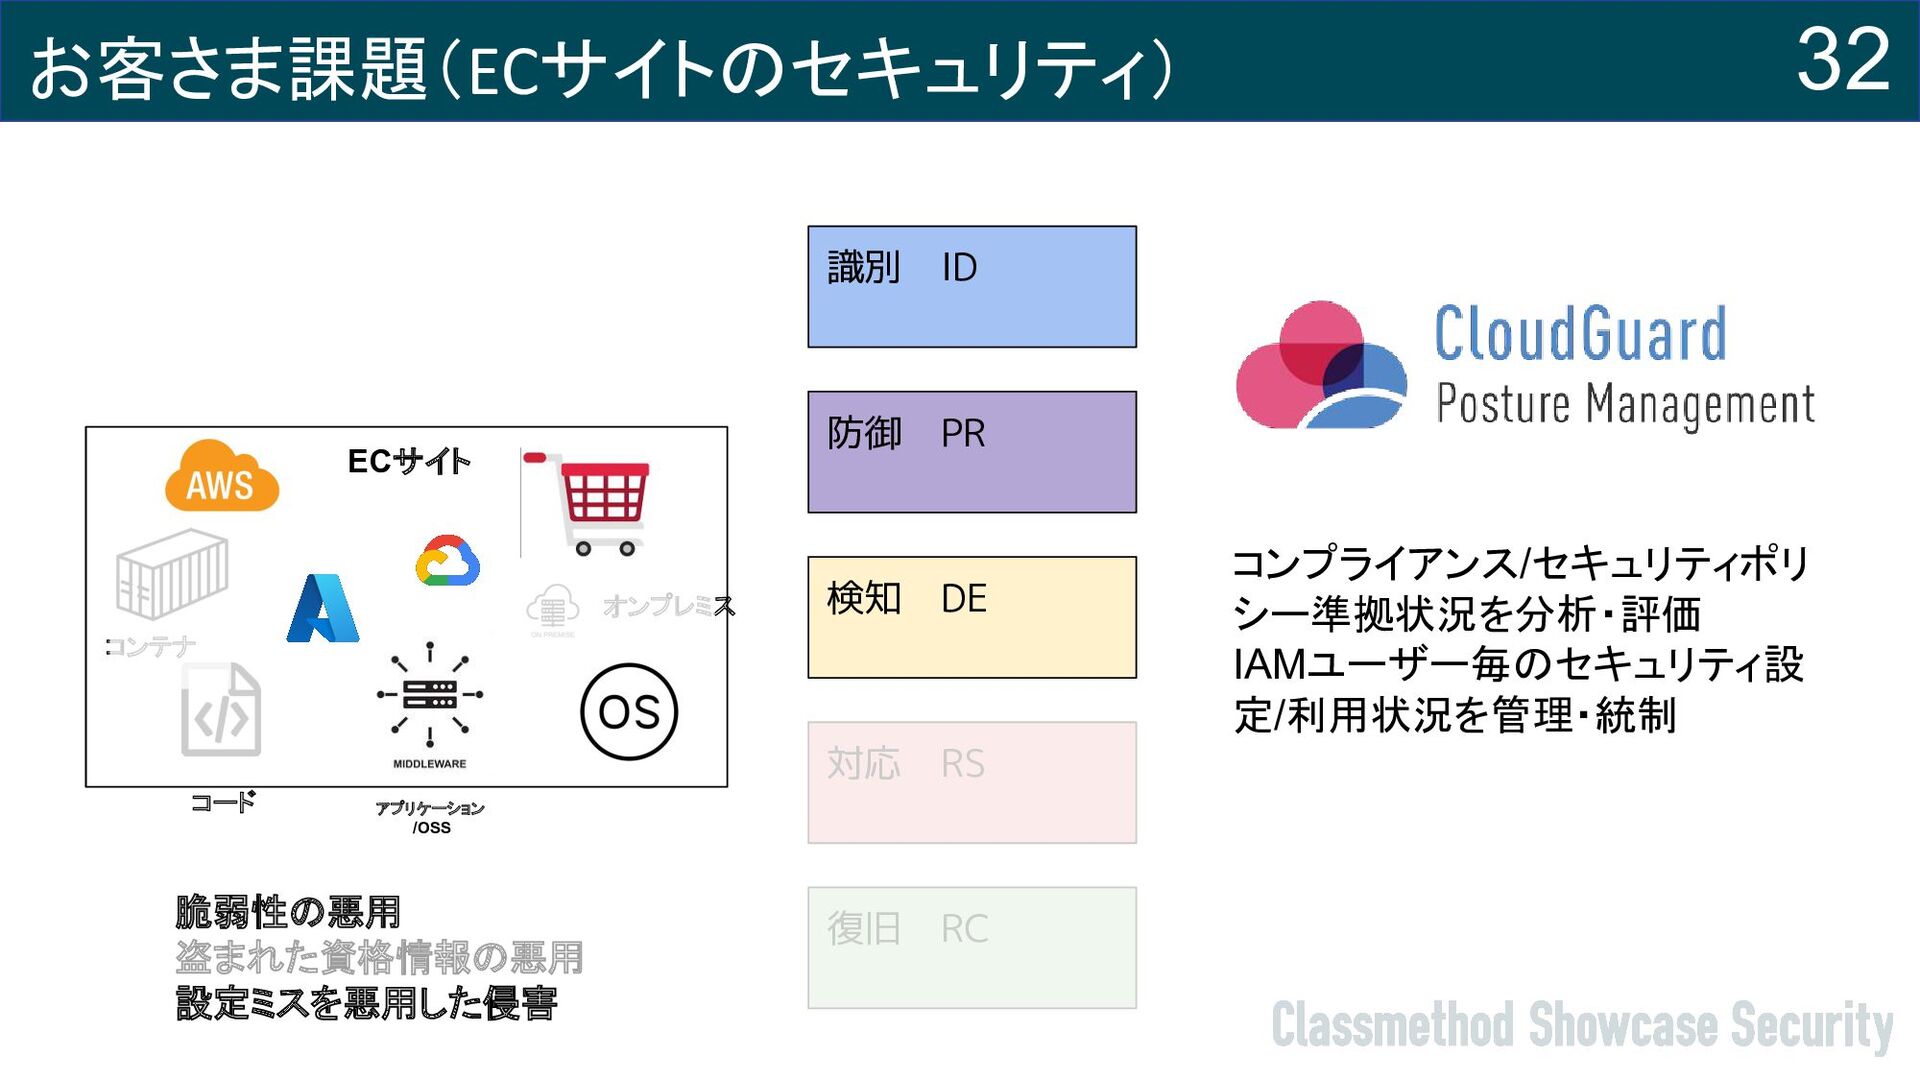
復旧 RC ECサイト オンプレミス コンプライアンス/セキュリティポリ シー準拠状況を分析・評価 IAMユーザー毎のセキュリティ設 定/利用状況を管理・統制 脆弱性の悪用 盗まれた資格情報の悪用 設定ミスを悪用した侵害
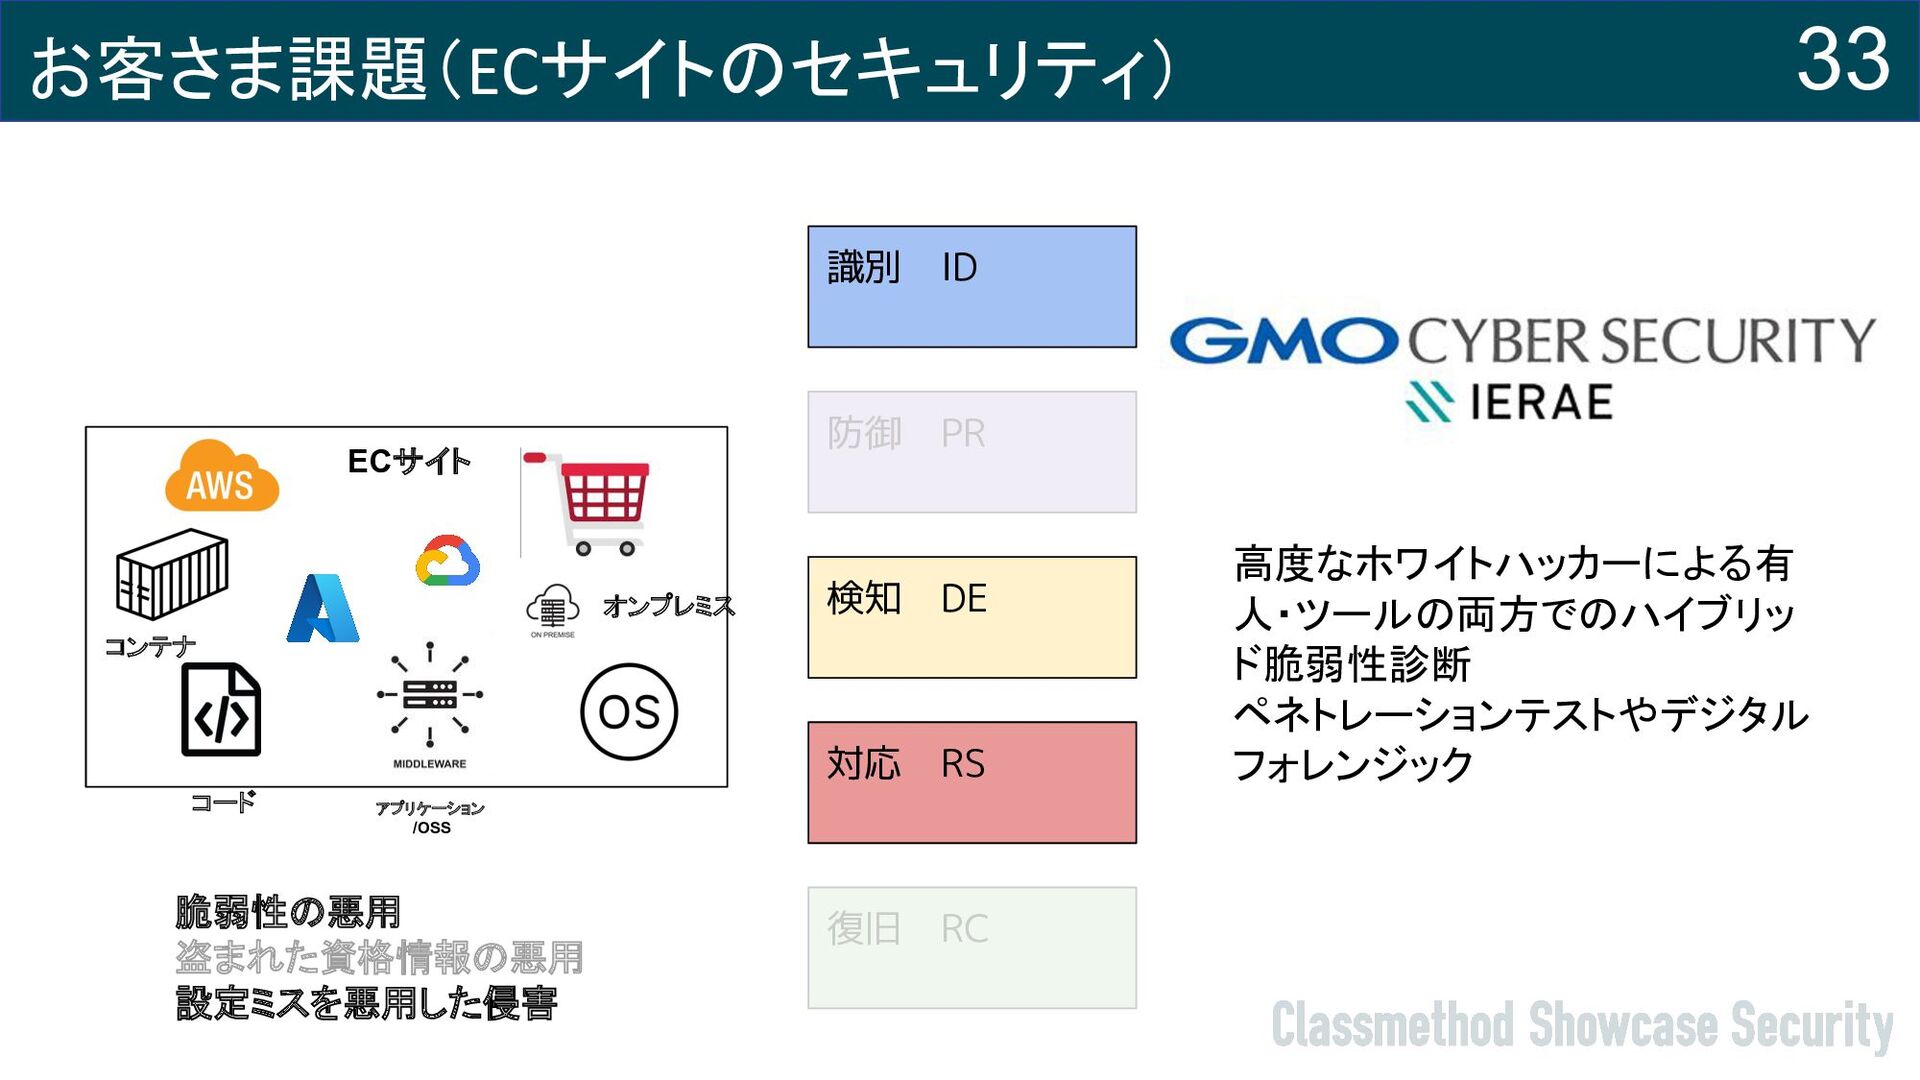
お客さま課題(ECサイトのセキュリティ) 33 識別 ID 防御 PR 検知 DE 対応 RS 復旧 RC コンテナ コード アプリケーション
/OSS ECサイト オンプレミス 高度なホワイトハッカーによる有 人・ツールの両方でのハイブリッ ド脆弱性診断 ペネトレーションテストやデジタル フォレンジック 脆弱性の悪用 盗まれた資格情報の悪用 設定ミスを悪用した侵害
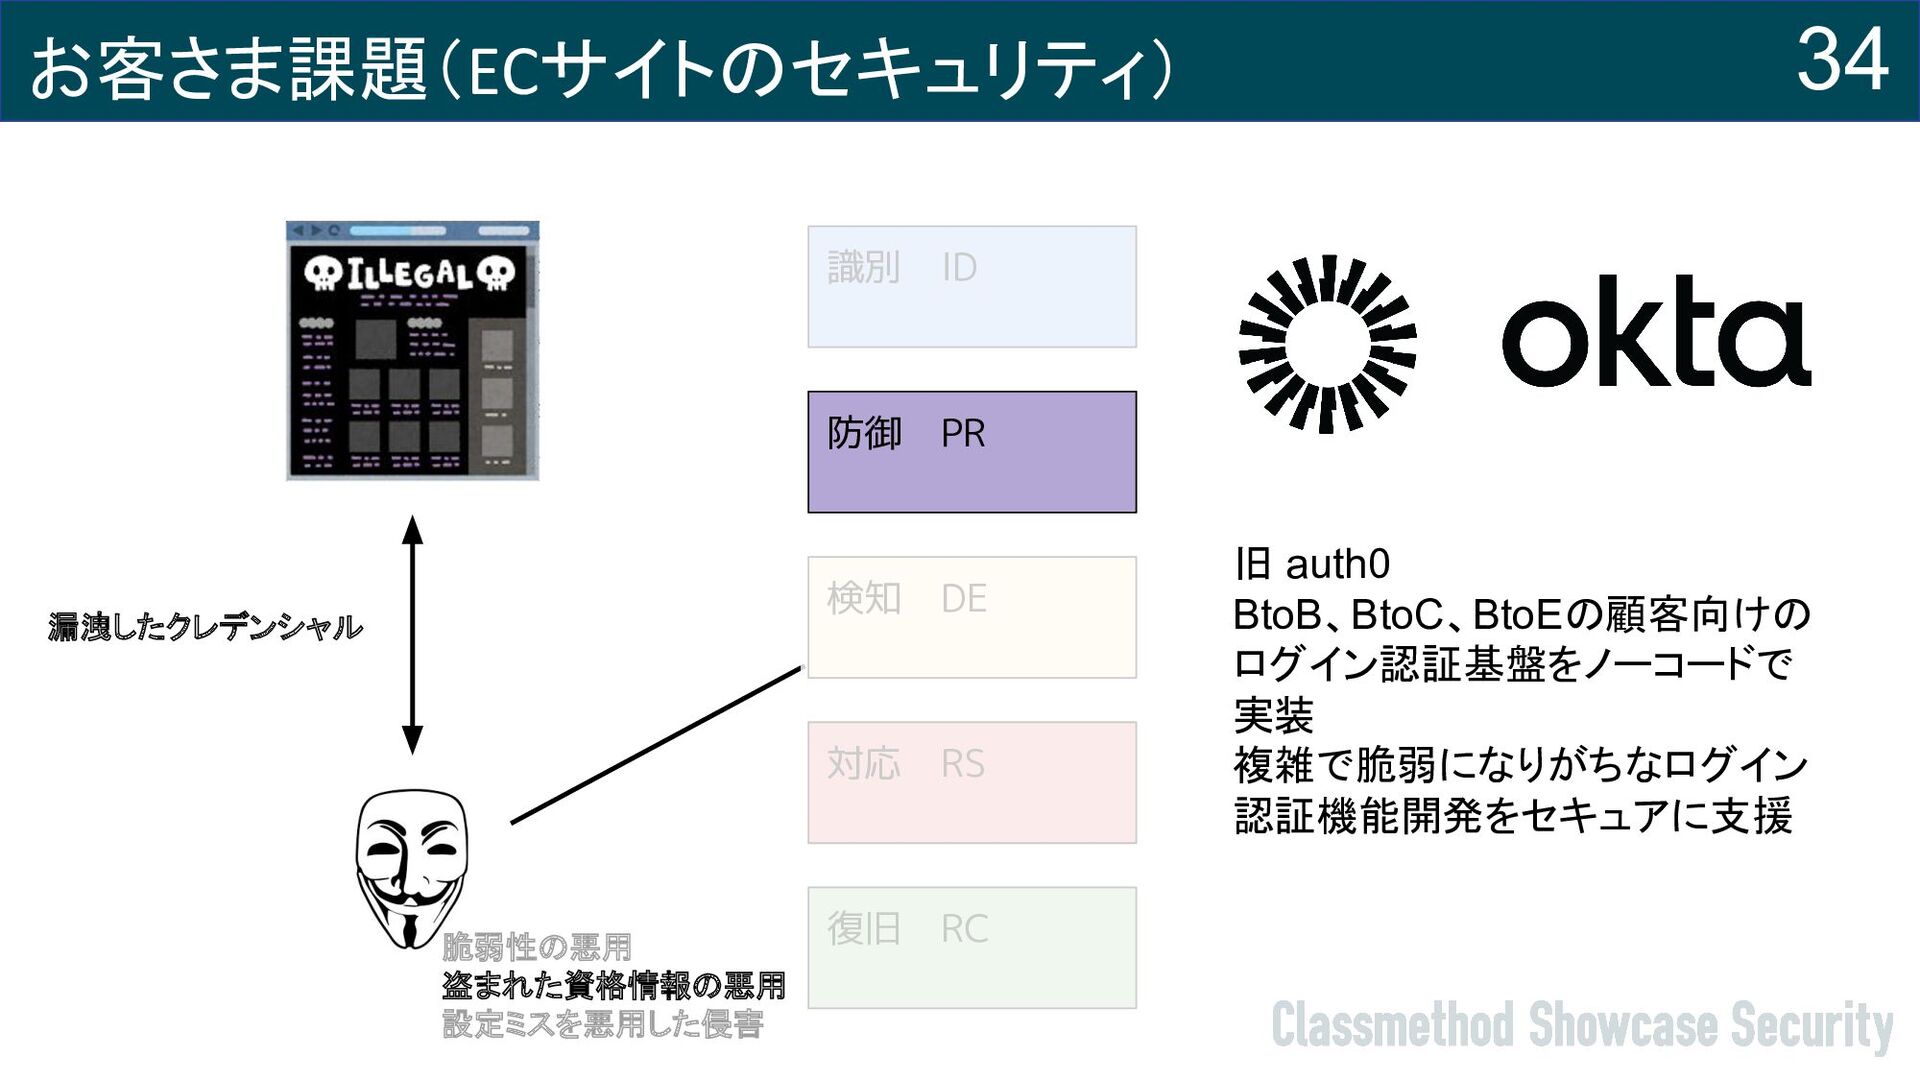
お客さま課題(ECサイトのセキュリティ) 34 脆弱性の悪用 盗まれた資格情報の悪用 設定ミスを悪用した侵害 漏洩したクレデンシャル 識別 ID 防御 PR 検知 DE 対応 RS
復旧 RC 旧 auth0 BtoB、BtoC、BtoEの顧客向けの ログイン認証基盤をノーコードで 実装 複雑で脆弱になりがちなログイン 認証機能開発をセキュアに支援
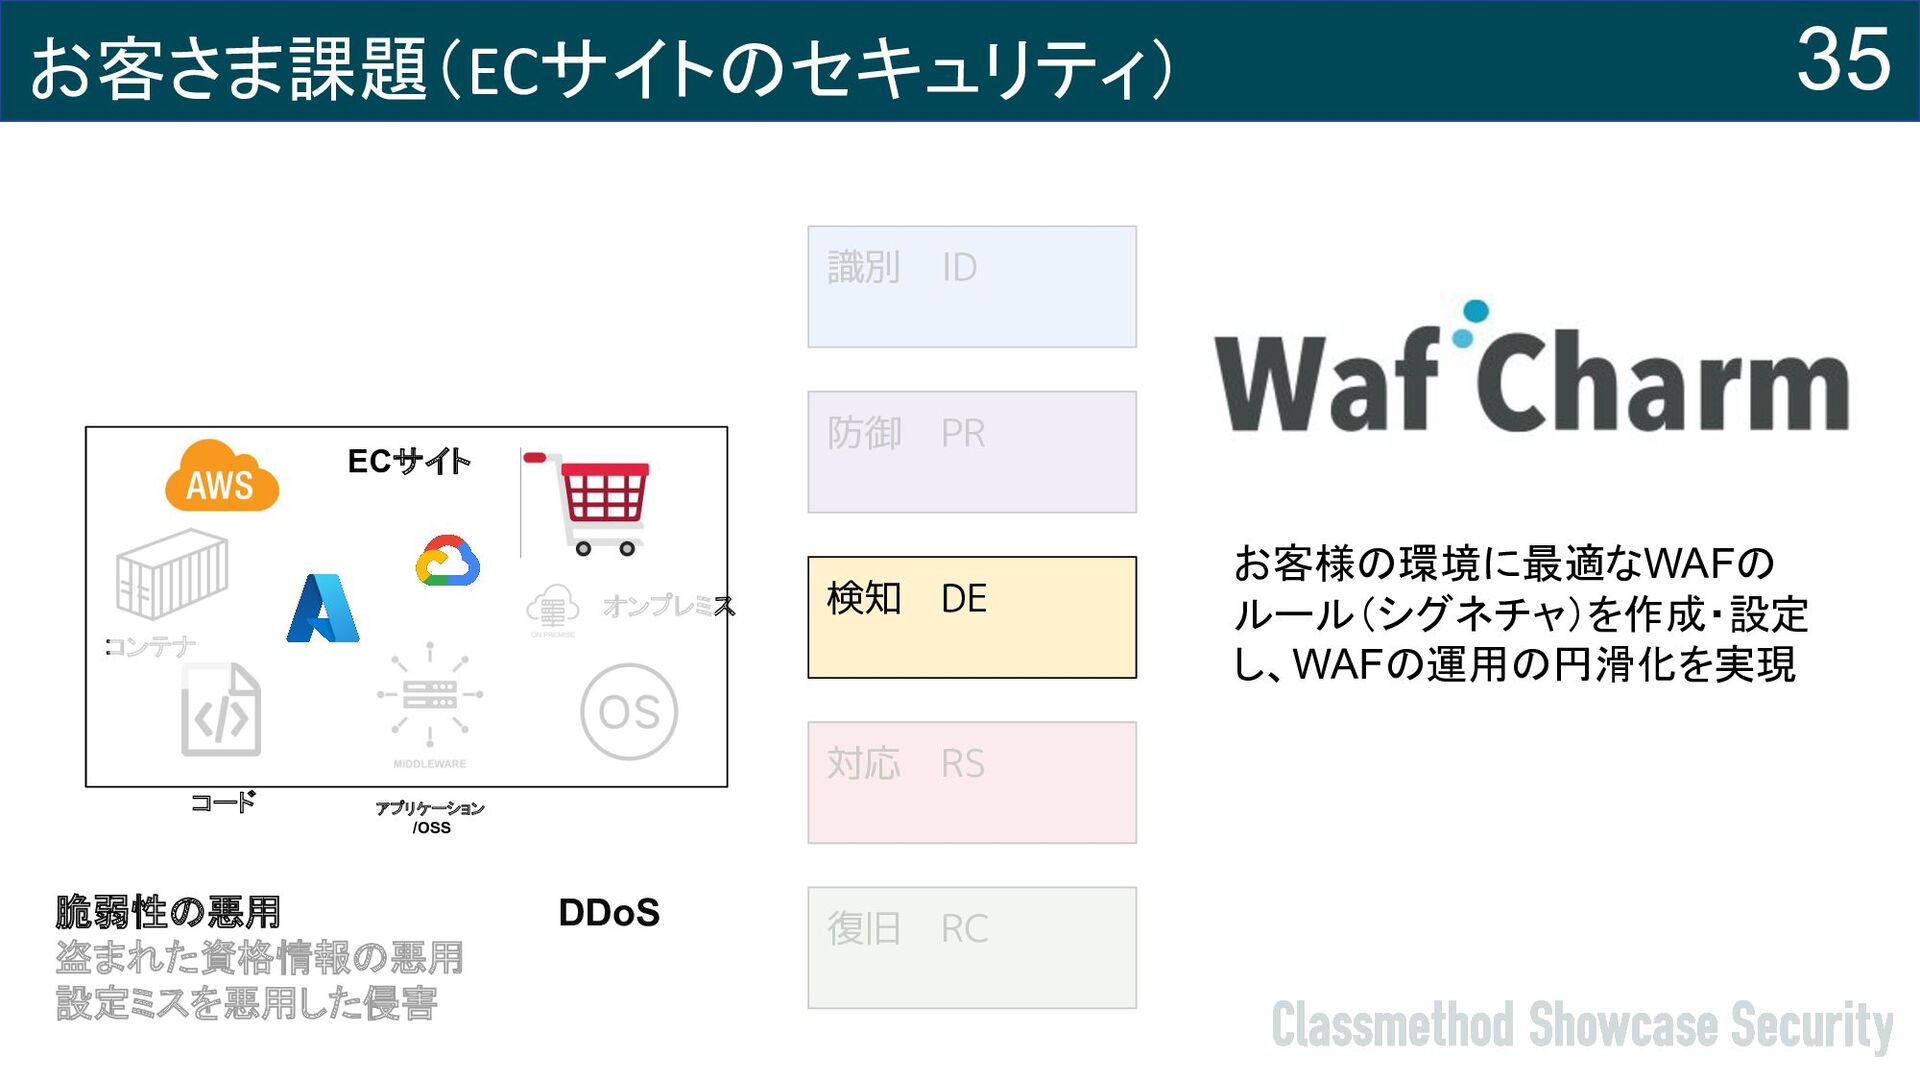
お客さま課題(ECサイトのセキュリティ) 35 識別 ID 防御 PR 検知 DE 対応 RS 復旧 RC お客様の環境に最適なWAFの ルール(シグネチャ)を作成・設定 し、WAFの運用の円滑化を実現
コンテナ コード アプリケーション /OSS ECサイト オンプレミス 脆弱性の悪用 盗まれた資格情報の悪用 設定ミスを悪用した侵害 DDoS
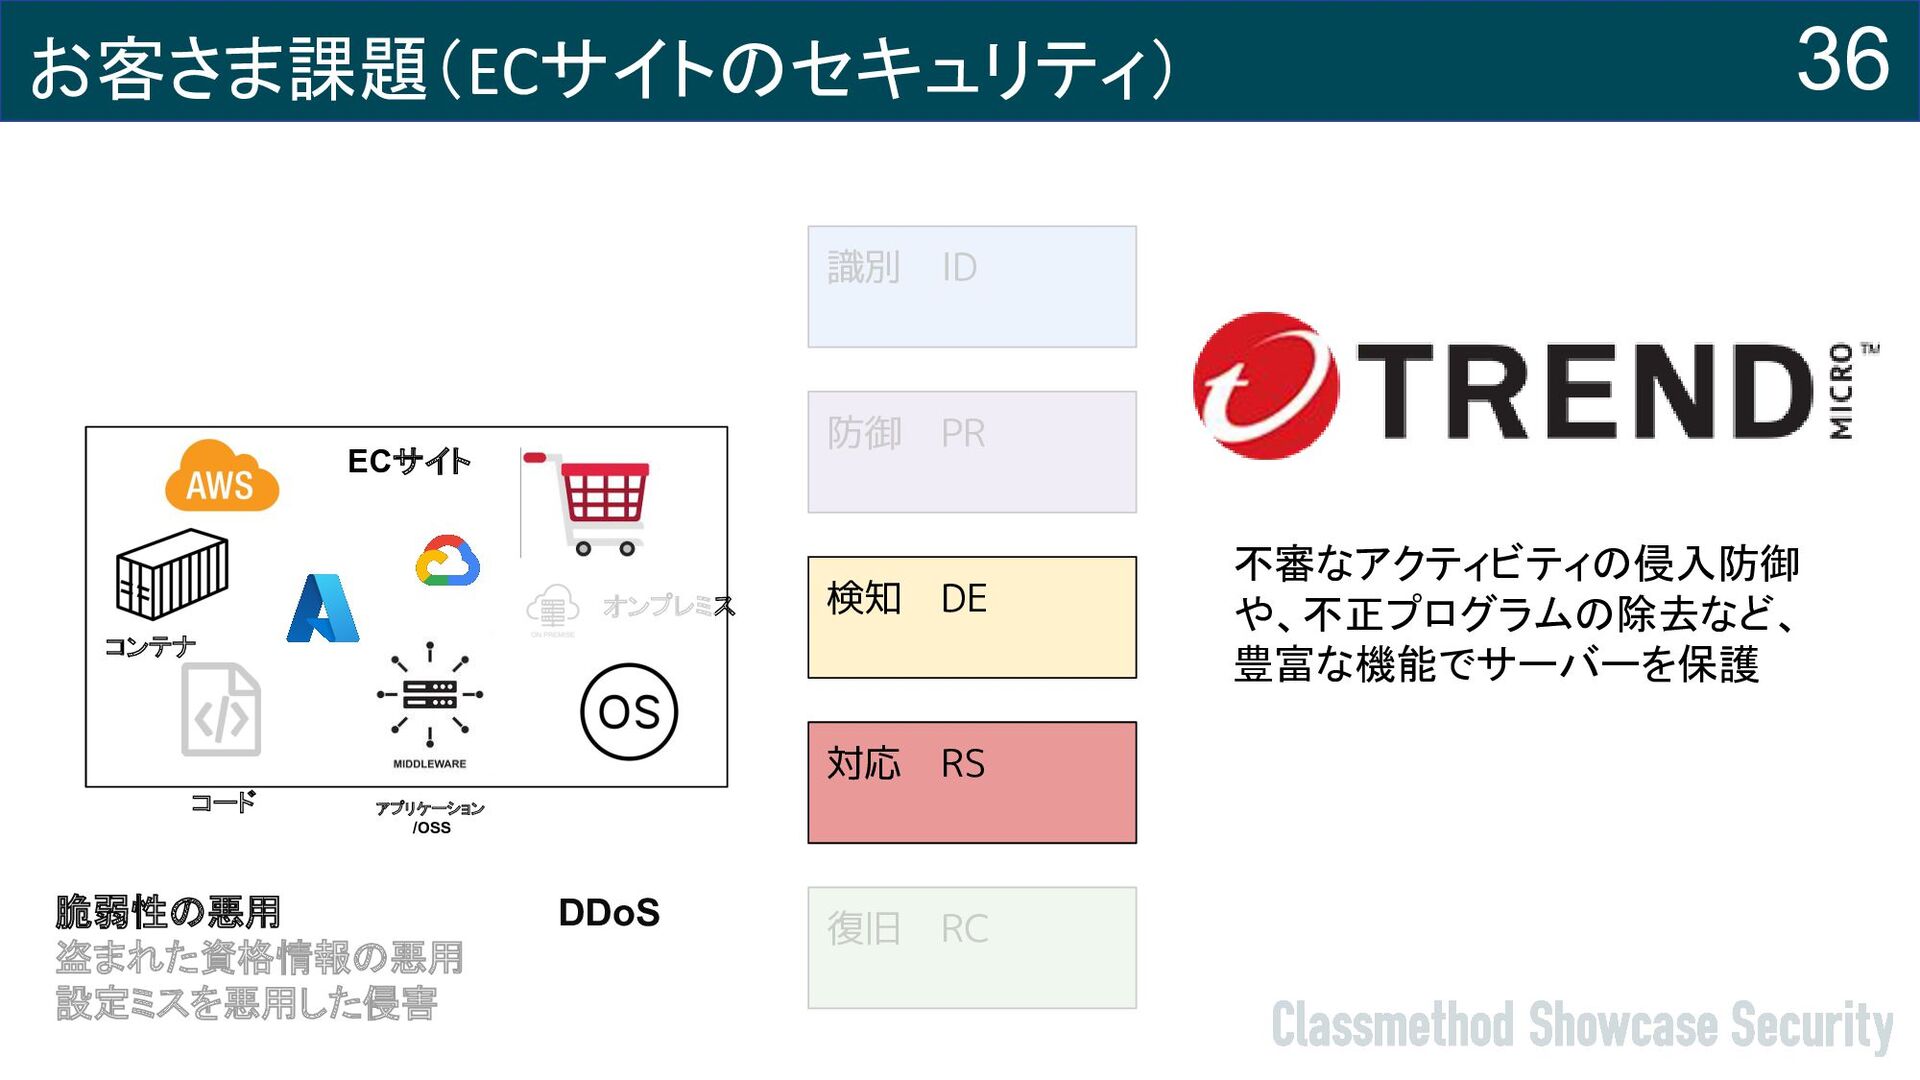
お客さま課題(ECサイトのセキュリティ) 36 識別 ID 防御 PR 検知 DE 対応 RS 復旧 RC 不審なアクティビティの侵入防御 や、不正プログラムの除去など、 豊富な機能でサーバーを保護
コンテナ コード アプリケーション /OSS ECサイト オンプレミス 脆弱性の悪用 盗まれた資格情報の悪用 設定ミスを悪用した侵害 DDoS
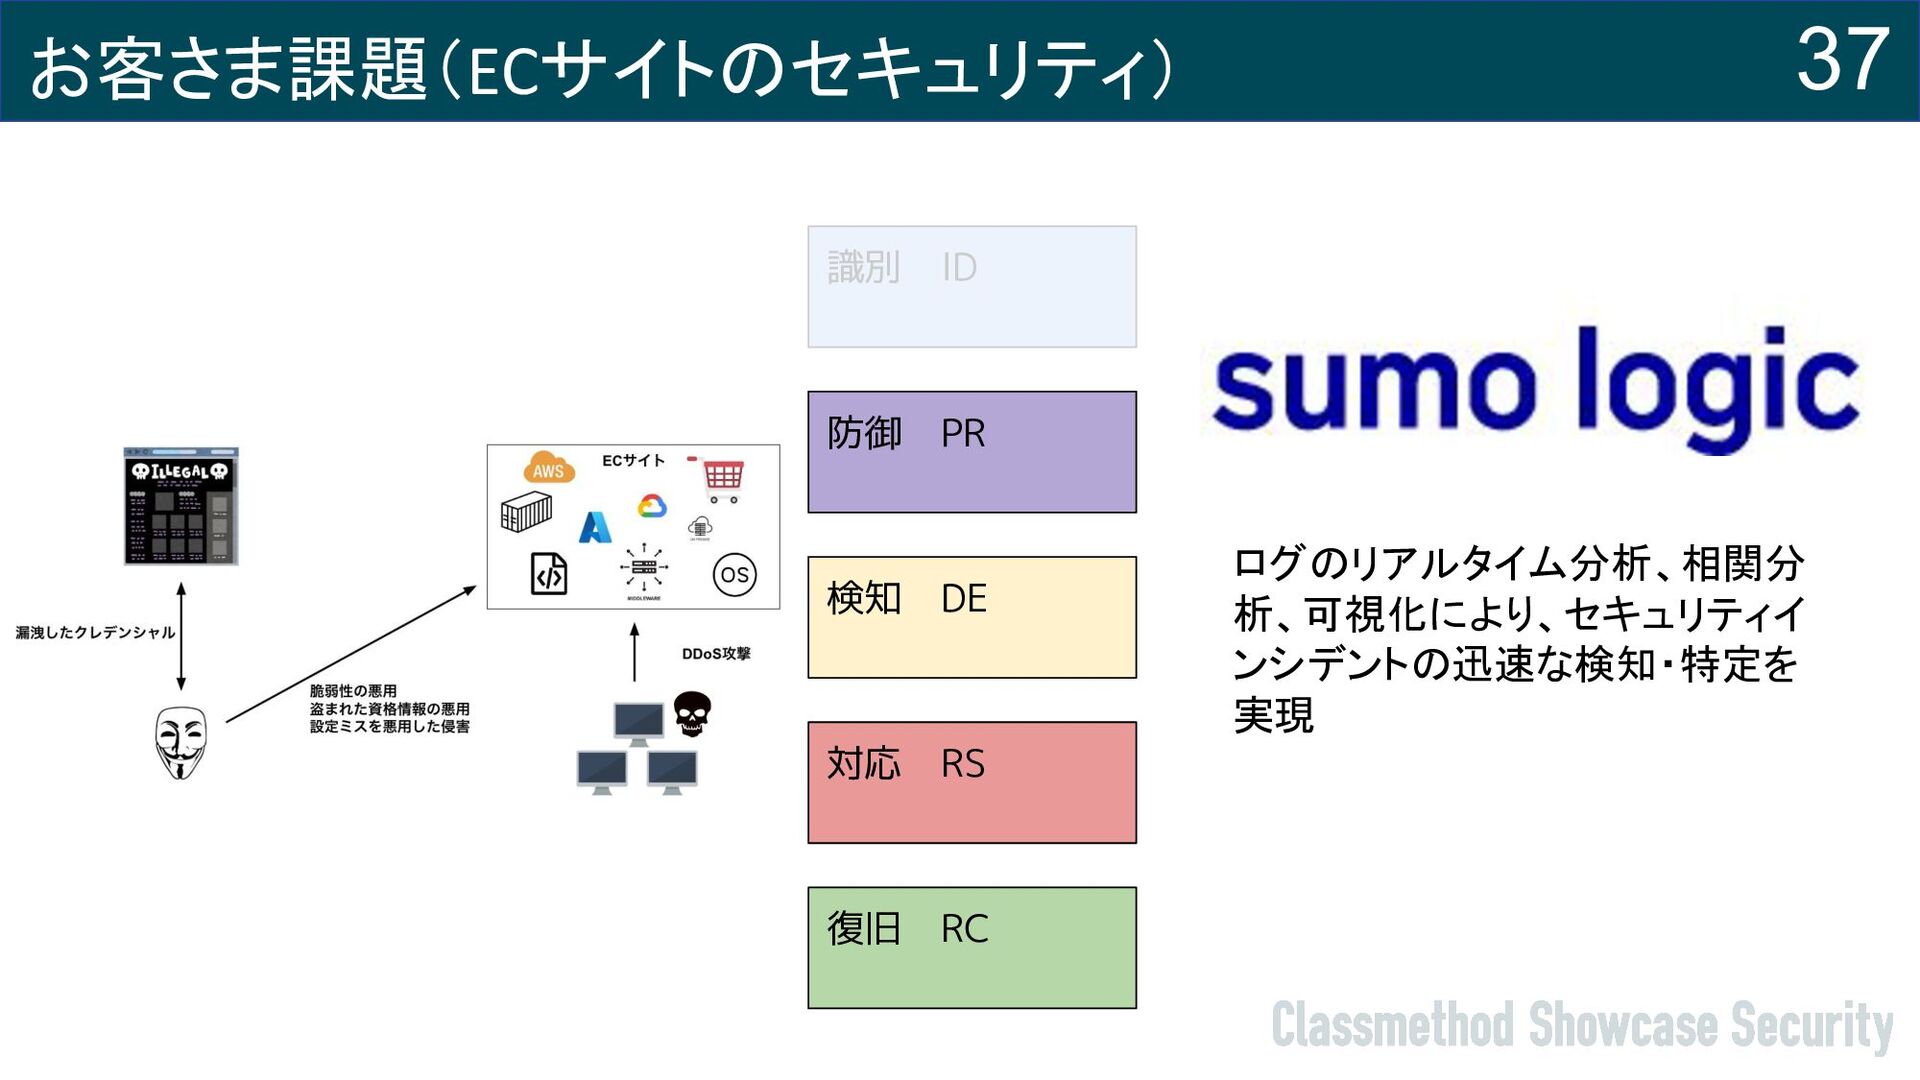
お客さま課題(ECサイトのセキュリティ) 37 識別 ID 防御 PR 検知 DE 対応 RS 復旧 RC ログのリアルタイム分析、相関分 析、可視化により、セキュリティイ ンシデントの迅速な検知・特定を
実現
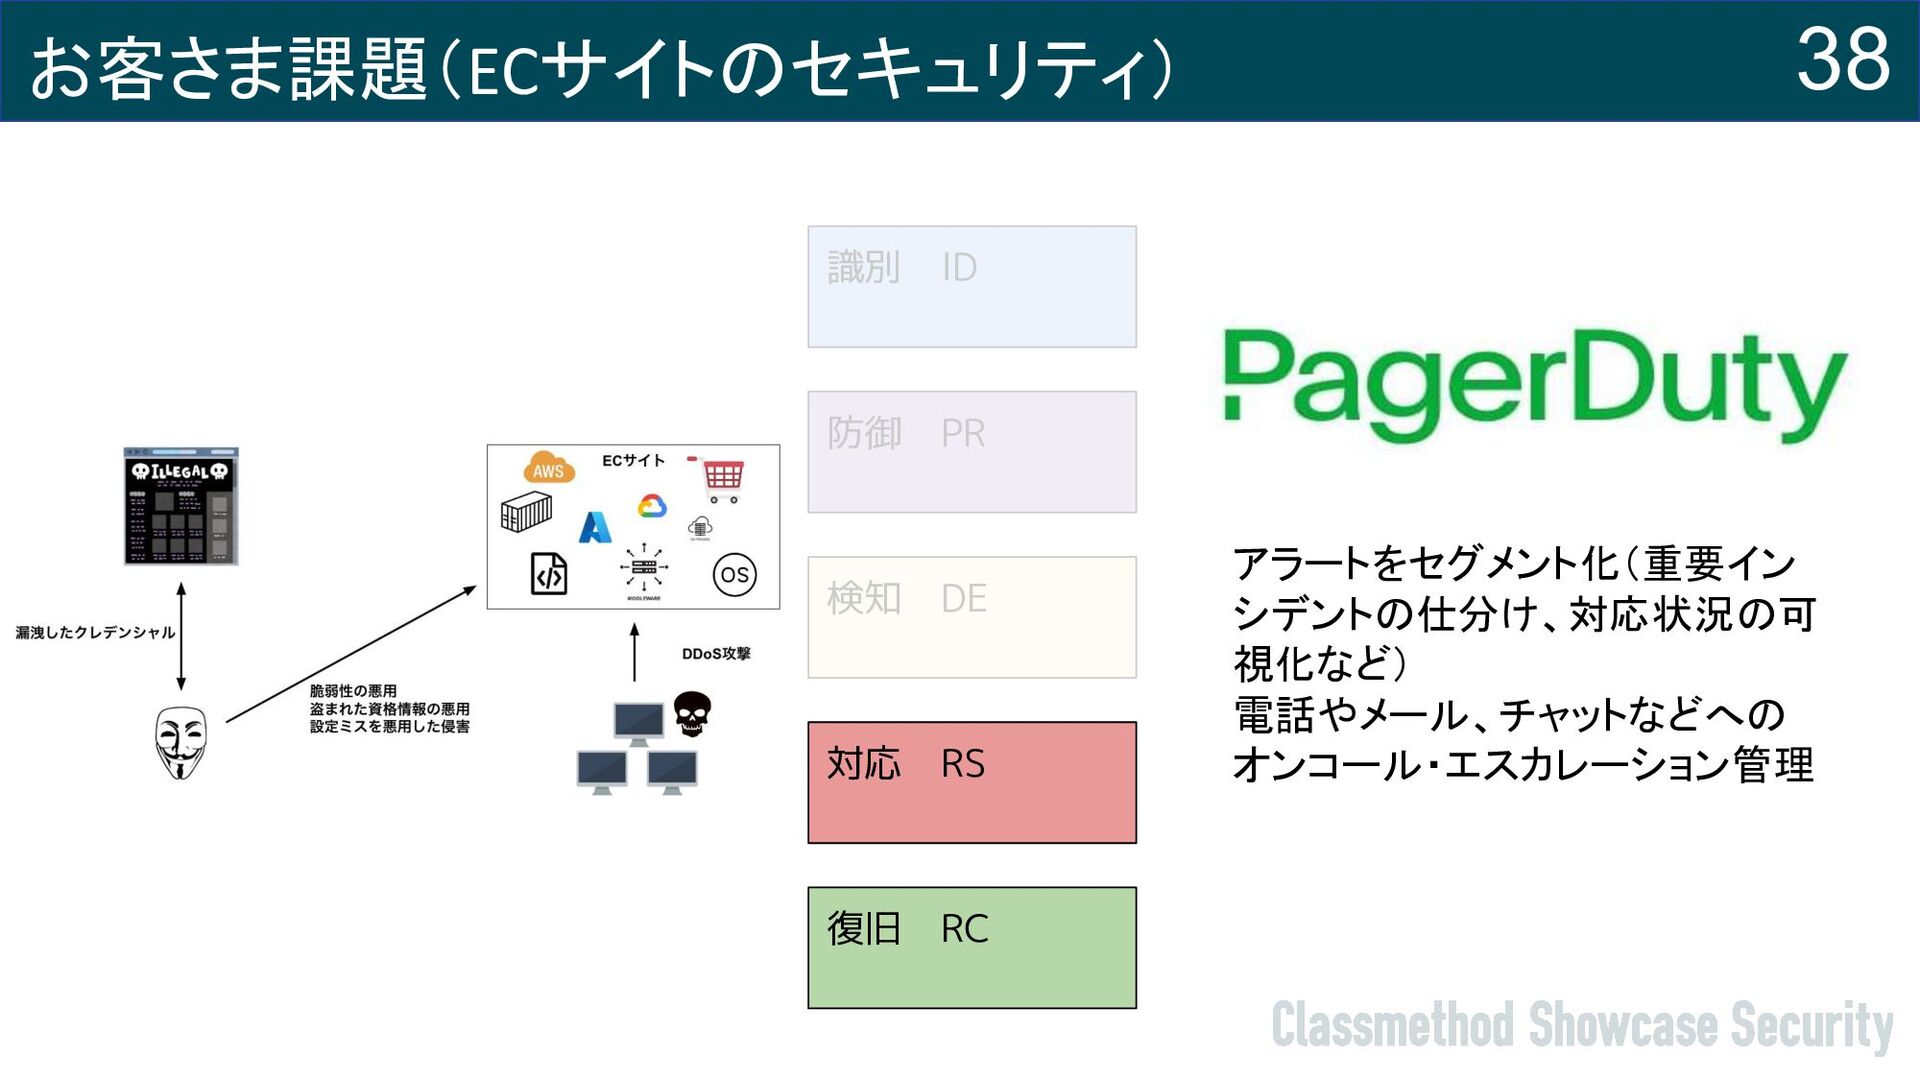
お客さま課題(ECサイトのセキュリティ) 38 識別 ID 防御 PR 検知 DE 対応 RS 復旧 RC アラートをセグメント化(重要イン シデントの仕分け、対応状況の可 視化など)
電話やメール、チャットなどへの オンコール・エスカレーション管理
39 リモートワーク環境が増えているが、 標的型攻撃を受けることに懸念
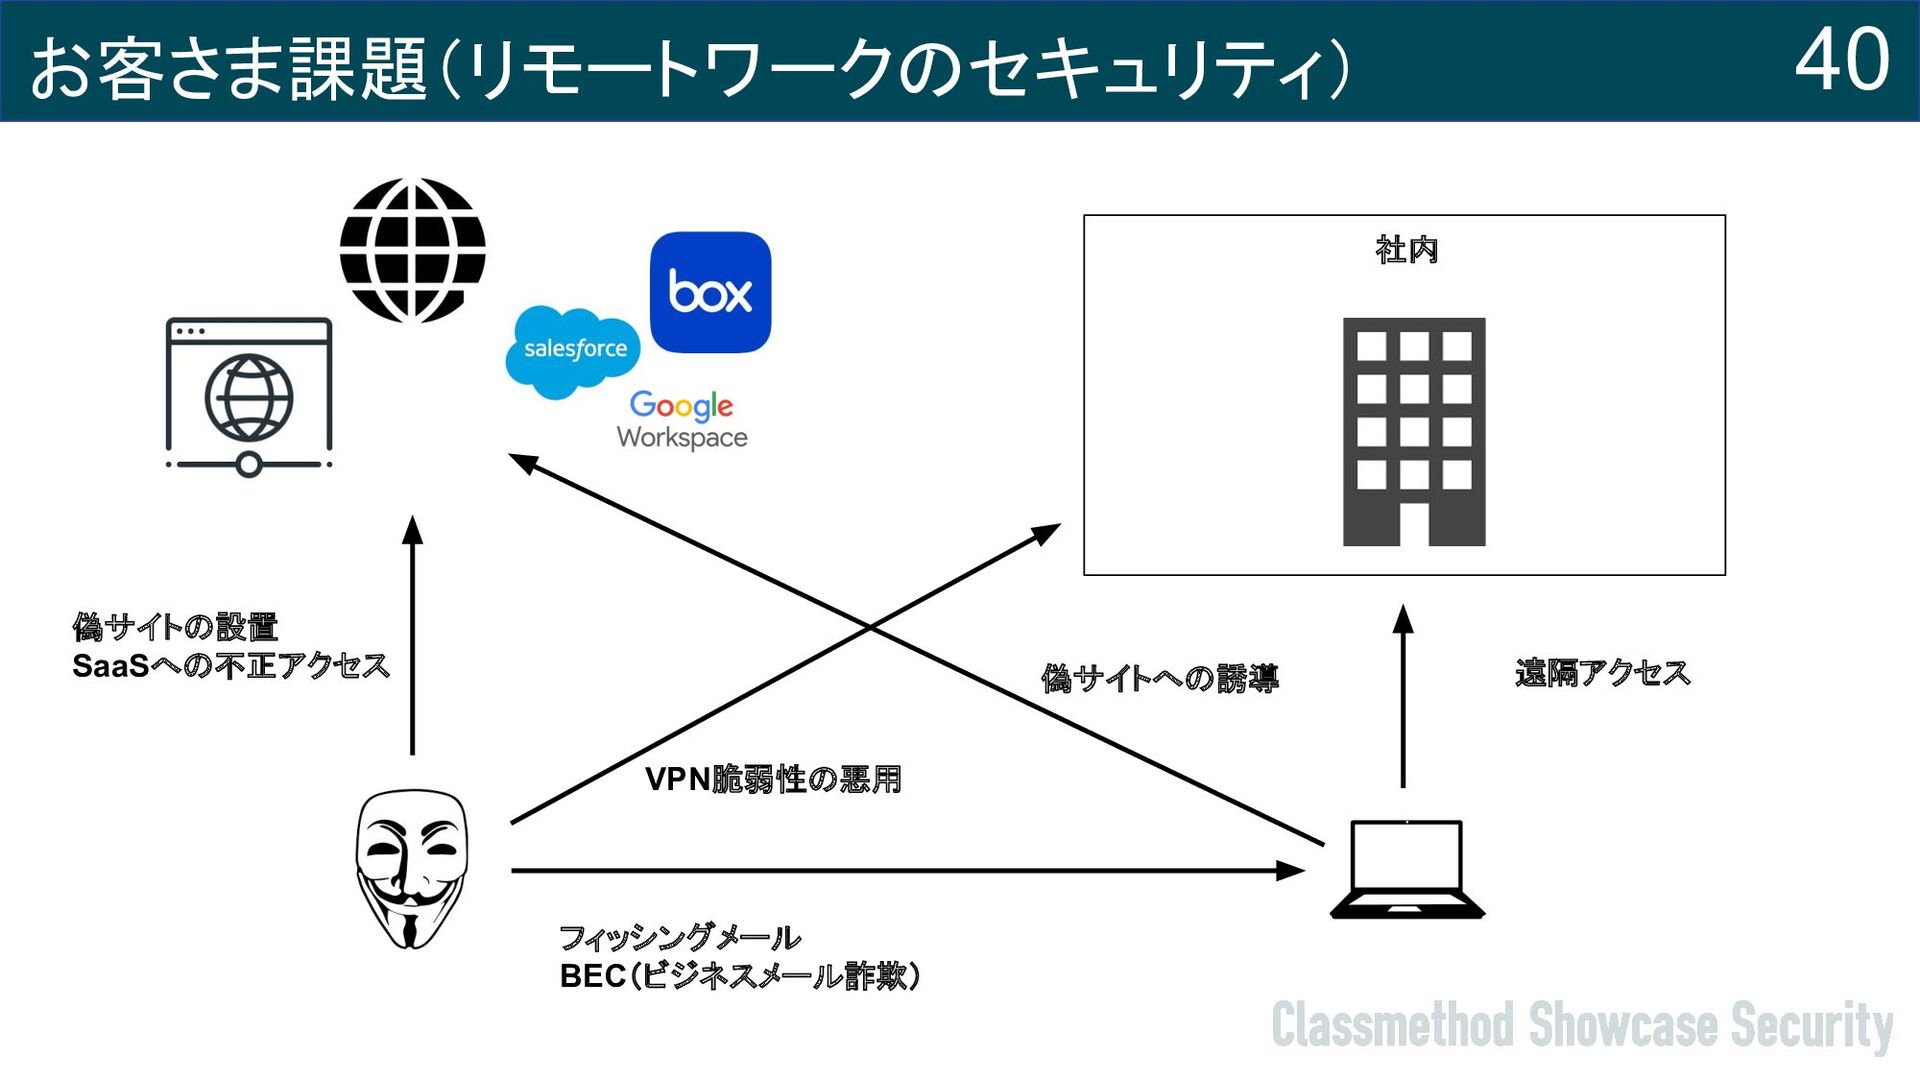
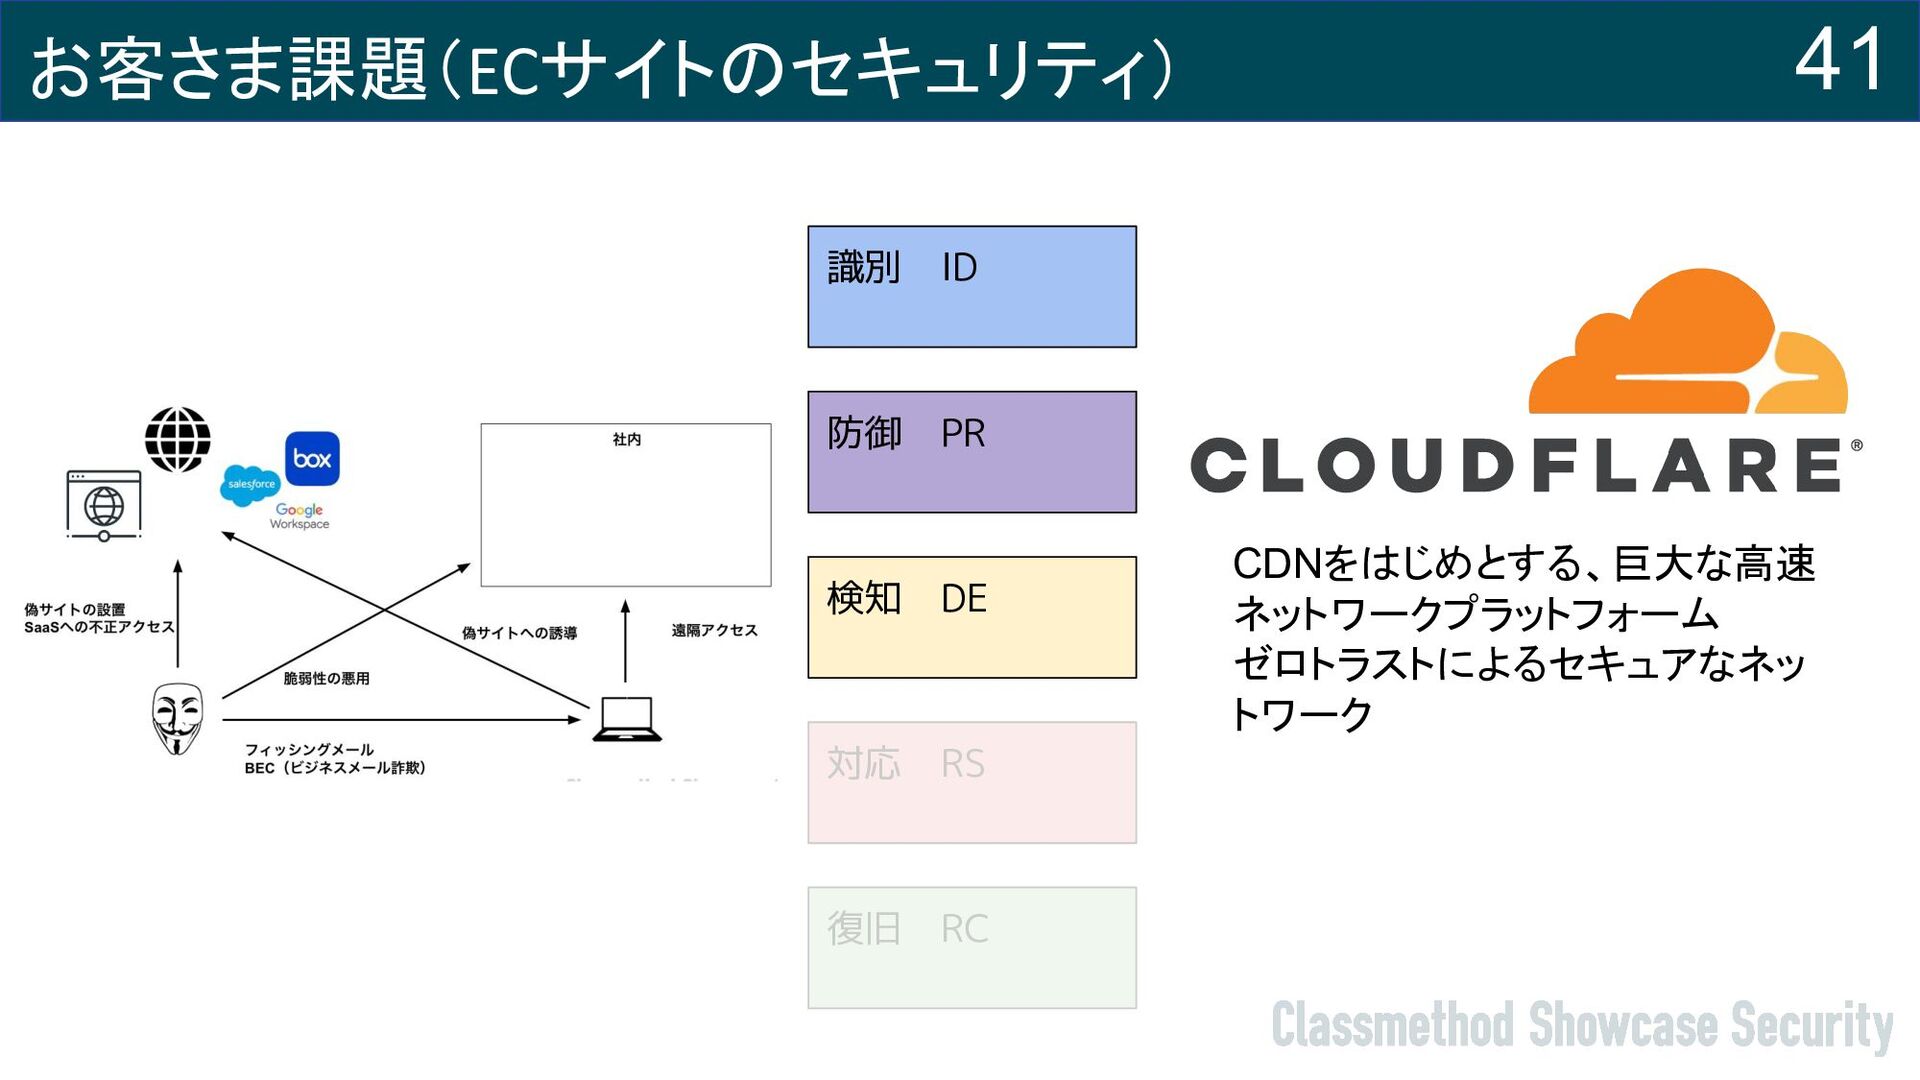
お客さま課題(リモートワークのセキュリティ) 40 社内 遠隔アクセス VPN脆弱性の悪用 偽サイトの設置 SaaSへの不正アクセス フィッシングメール BEC(ビジネスメール詐欺) 偽サイトへの誘導
お客さま課題(ECサイトのセキュリティ) 41 識別 ID 防御 PR 検知 DE 対応 RS 復旧 RC CDNをはじめとする、巨大な高速 ネットワークプラットフォーム ゼロトラストによるセキュアなネッ
トワーク
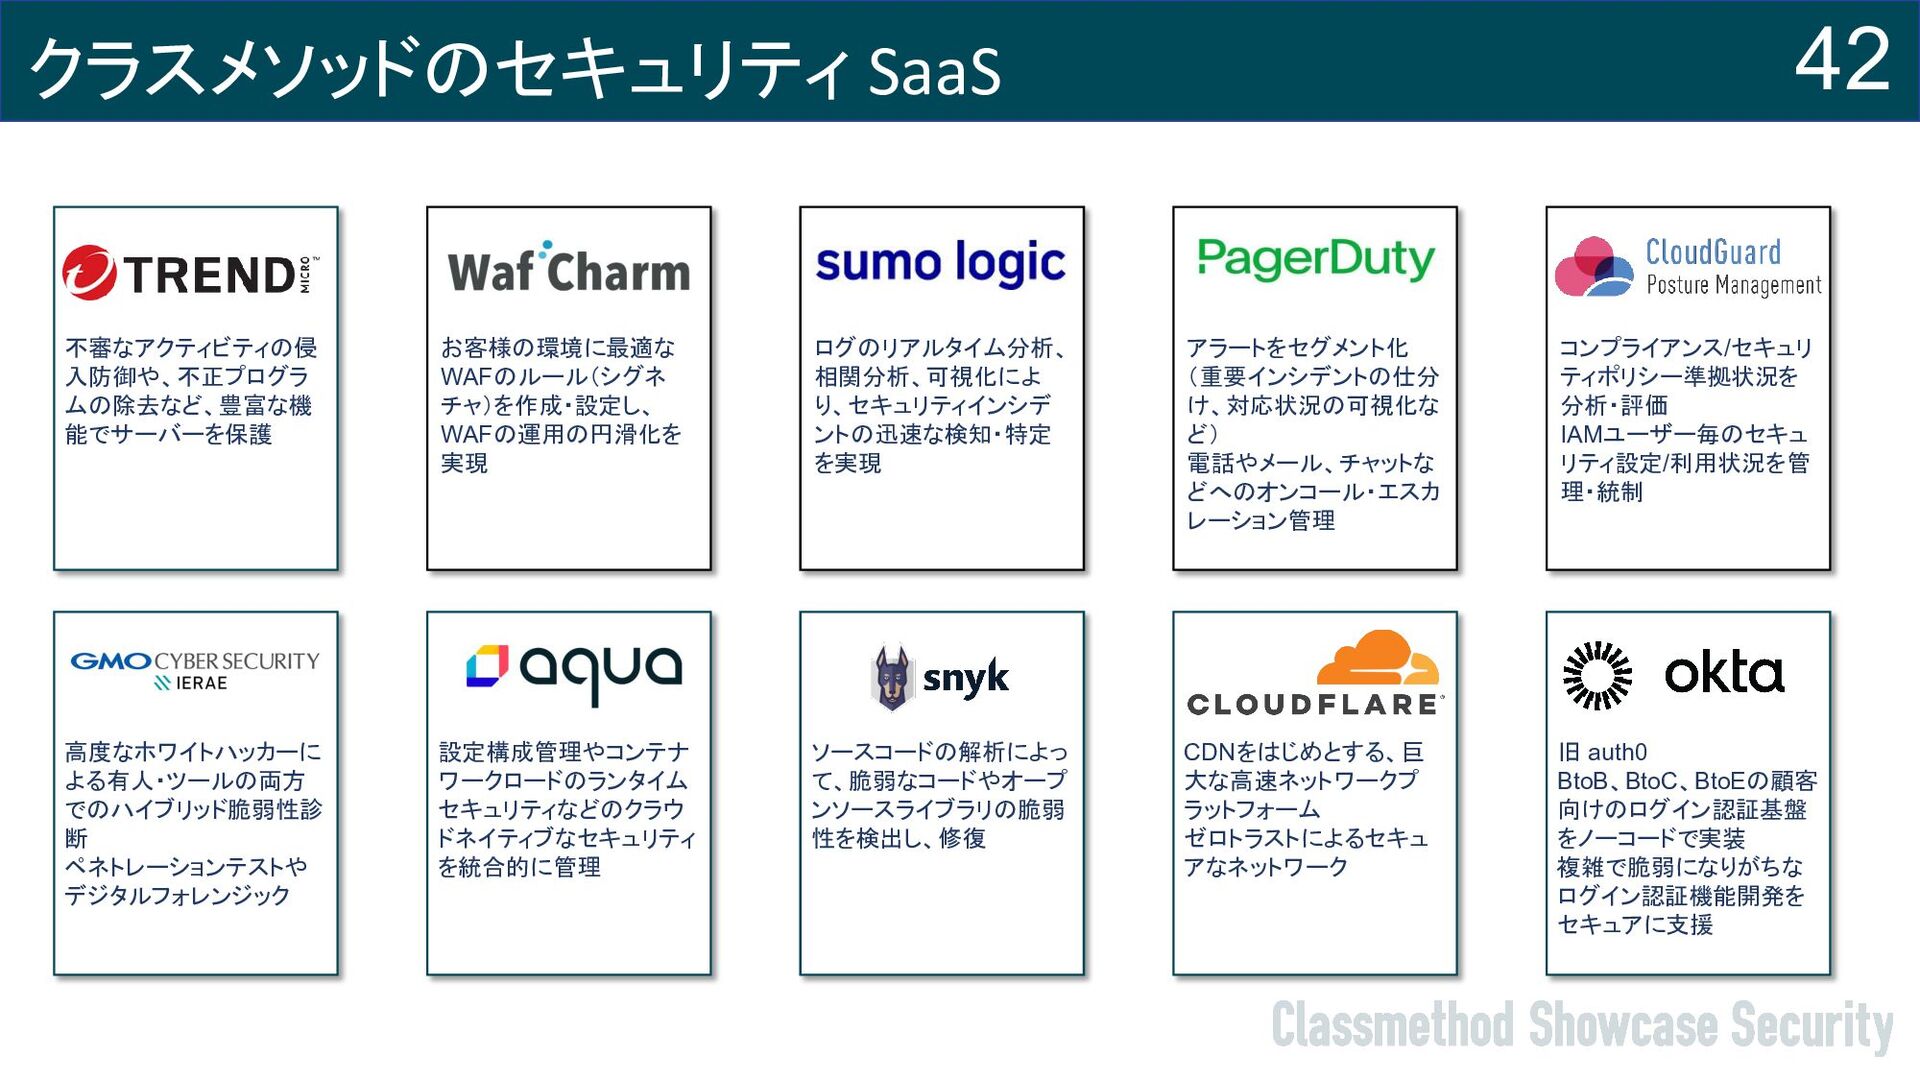
42 クラスメソッドのセキュリティ SaaS お客様の環境に最適な WAFのルール(シグネ チャ)を作成・設定し、 WAFの運用の円滑化を 実現 ログのリアルタイム分析、 相関分析、可視化によ
り、セキュリティインシデ ントの迅速な検知・特定 を実現 アラートをセグメント化 (重要インシデントの仕分 け、対応状況の可視化な ど) 電話やメール、チャットな どへのオンコール・エスカ レーション管理 ソースコードの解析によっ て、脆弱なコードやオープ ンソースライブラリの脆弱 性を検出し、修復 CDNをはじめとする、巨 大な高速ネットワークプ ラットフォーム ゼロトラストによるセキュ アなネットワーク 高度なホワイトハッカーに よる有人・ツールの両方 でのハイブリッド脆弱性診 断 ペネトレーションテストや デジタルフォレンジック 設定構成管理やコンテナ ワークロードのランタイム セキュリティなどのクラウ ドネイティブなセキュリティ を統合的に管理 旧 auth0 BtoB、BtoC、BtoEの顧客 向けのログイン認証基盤 をノーコードで実装 複雑で脆弱になりがちな ログイン認証機能開発を セキュアに支援 コンプライアンス/セキュリ ティポリシー準拠状況を 分析・評価 IAMユーザー毎のセキュ リティ設定/利用状況を管 理・統制 不審なアクティビティの侵 入防御や、不正プログラ ムの除去など、豊富な機 能でサーバーを保護
SaaS 活用のまとめ • 全ての SaaS を導入する必要はない • 今出来ていること、ビジネスリスクを低減するために 取り組むことを決める •
ビジネス要求に合わせて、優先度をつける 43
最後に • 類似の課題やソリューションで解決できそうなお悩み ございませんでしたか? • 今日お話したこと以外にも既存お客さまで多様な業種 ・ビジネスのセキュリティ事例を扱っています • ぜひお気軽にお問い合わせください 44
最後に 45
None


 sakaitakeshi
 kazzpapa3
 kash1064
 y0hgi
 gogutan
 usanchuu
 finengine
 rfdnxbro
 glaforge
 shugo
 sansantech
 ivry_presentationmaterials
 ama_ch
 cromwellryan
 nikkihalliwell
 addyosmani
 aki_iinuma
 wjessup
 dougneiner
 sabderemane
 marktimemedia
 sferik
 gurzu
 konakalab
 ryanjones