Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
Akiba-dot-SaaS-ExtraHop
Search
Sponsored
·
Ship Features Fearlessly
Turn features on and off without deploys. Used by thousands of Ruby developers.
→
Tkay
January 20, 2023
Technology
830
1
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
Akiba-dot-SaaS-ExtraHop
Tkay
January 20, 2023
More Decks by Tkay
See All by Tkay
生成AIでセキュリティ運用を効率化する話
sakaitakeshi
0
1.3k
Splunk Experience Day 2025 - Splunk Federated Search for S3 ✕ AWS連携
sakaitakeshi
0
910
セキュリティ運用って包括的にできていますか?SaaSを使って次のステップへ / Comprehensive Cyber Security Operations for Cloud Services Using SaaS
sakaitakeshi
0
1.2k
インシデントレスポンスのライフサイクルを廻すポイントってなに / Pinpoints of Incidentresponse Lifecycle for Operation
sakaitakeshi
1
1.9k
Showcase2023_進化し続けるサイバーセキュリティ脅威を防ぐSaaSソリューション.pdf
sakaitakeshi
0
2.2k
AKIBA-dot-SaaS-Cloudflare-ZeroTrust
sakaitakeshi
0
1.3k
Other Decks in Technology
See All in Technology
宣言型部分更新は何を解決しどこへ向かうのか
shuta13
1
370
Datadog の学び方 - あるいは、オブザーバビリティを学ぶとは何か
mananyuki
1
560
TinyGoでオブザーバビリティ?OpenTelemetryはTinyGoで使えるのか / Is OpenTelemetry available in TinyGo environment?
ymotongpoo
2
140
PagerDuty Tech Hub-鳴らすけれど、人は動かない
ezaki
0
120
M5Stackで作る BLEマウス GPSログの世界
tomokusaba
0
200
組み立てて楽しむ AWS Blocks 入門
kmiya84377
0
230
V8のArray.prototype.flatを最大約20倍速くするまでと、巨大OSSへの大規模コミットの道のり
riyaamemiya
0
280
DGX Spark でどこまでハッキングができるのか?
kash1064
1
1.2k
AI 時代の Azure エンジニアリング ~ 私たちは何を磨き、何を任せるのか ~
chack411
1
610
Classmethod Company Deck
satoshi7
0
170
10年後、Engineering 行為を剥奪されるとして、わたしたちは、どう、何を創ればいいだろうか。 / If Engineering Is Taken Away in 10 Years, How and What Should We Create?
bitkey
PRO
1
150
しろおびから始める!ログ活用の第一歩
shumei_ito
0
920
Featured
See All Featured
From Legacy to Launchpad: Building Startup-Ready Communities
dugsong
0
350
First, design no harm
axbom
PRO
2
1.3k
The Organizational Zoo: Understanding Human Behavior Agility Through Metaphoric Constructive Conversations (based on the works of Arthur Shelley, Ph.D)
kimpetersen
PRO
0
490
Rails Girls Zürich Keynote
gr2m
96
14k
How People are Using Generative and Agentic AI to Supercharge Their Products, Projects, Services and Value Streams Today
helenjbeal
2
360
Groundhog Day: Seeking Process in Gaming for Health
codingconduct
0
400
SEO for Brand Visibility & Recognition
aleyda
0
4.8k
The Art of Delivering Value - GDevCon NA Keynote
reverentgeek
16
2.2k
WCS-LA-2024
lcolladotor
0
880
30 Presentation Tips
portentint
PRO
1
430
Leadership Guide Workshop - DevTernity 2021
reverentgeek
1
400
Marketing Yourself as an Engineer | Alaka | Gurzu
gurzu
0
330
Transcript
1 セキュリティ系SaaSを紹介するぜ 〜 NDRで脅威ハント by ExtraHop
2 自己紹介 酒井 剛(Takeshi Sakai) • アライアンス統括部 テックG • セキュリティ系SaaS製品
Sumo Logic、Cloudflare Zero Trust • 2022年4月入社 • 前職では、EDR/CloudSWG導入、CSIRT • Nagios/Cacti、インフラエンジニア • 趣味:ケーキ作り、キャンプ
ExtraHopとは 3
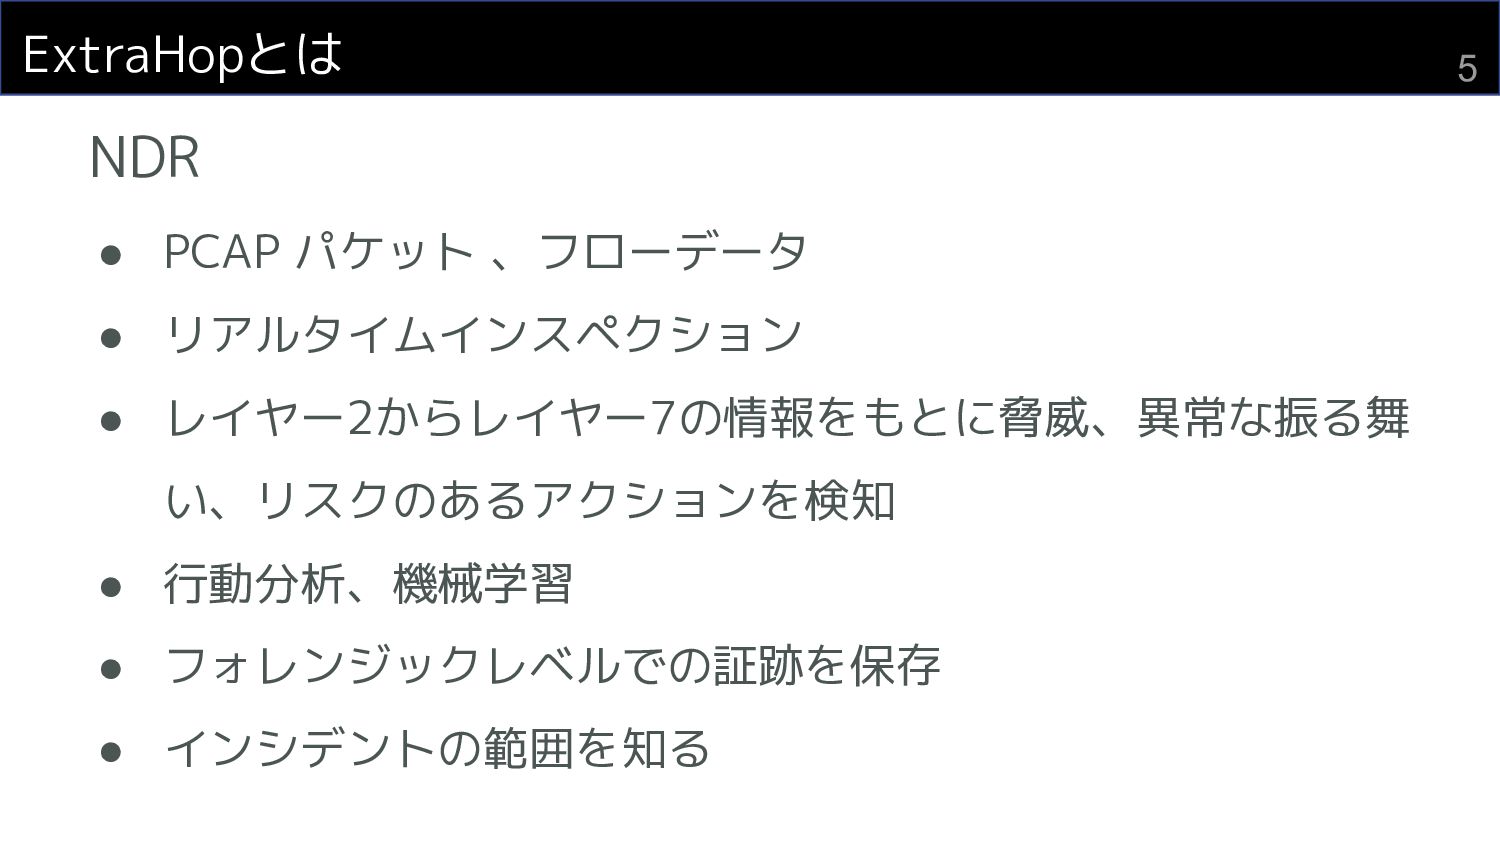
ExtraHopとは 4 • NDR (Network Detective & Response): ネットワーク検知と対処 •
SaaS型:Reveal (x) 360 • セルフマネージド型:Reveal (x)
ExtraHopとは 5 NDR • PCAP パケット 、フローデータ • リアルタイムインスペクション •
レイヤー2からレイヤー7の情報をもとに脅威、異常な振る舞 い、リスクのあるアクションを検知 • 行動分析、機械学習 • フォレンジックレベルでの証跡を保存 • インシデントの範囲を知る
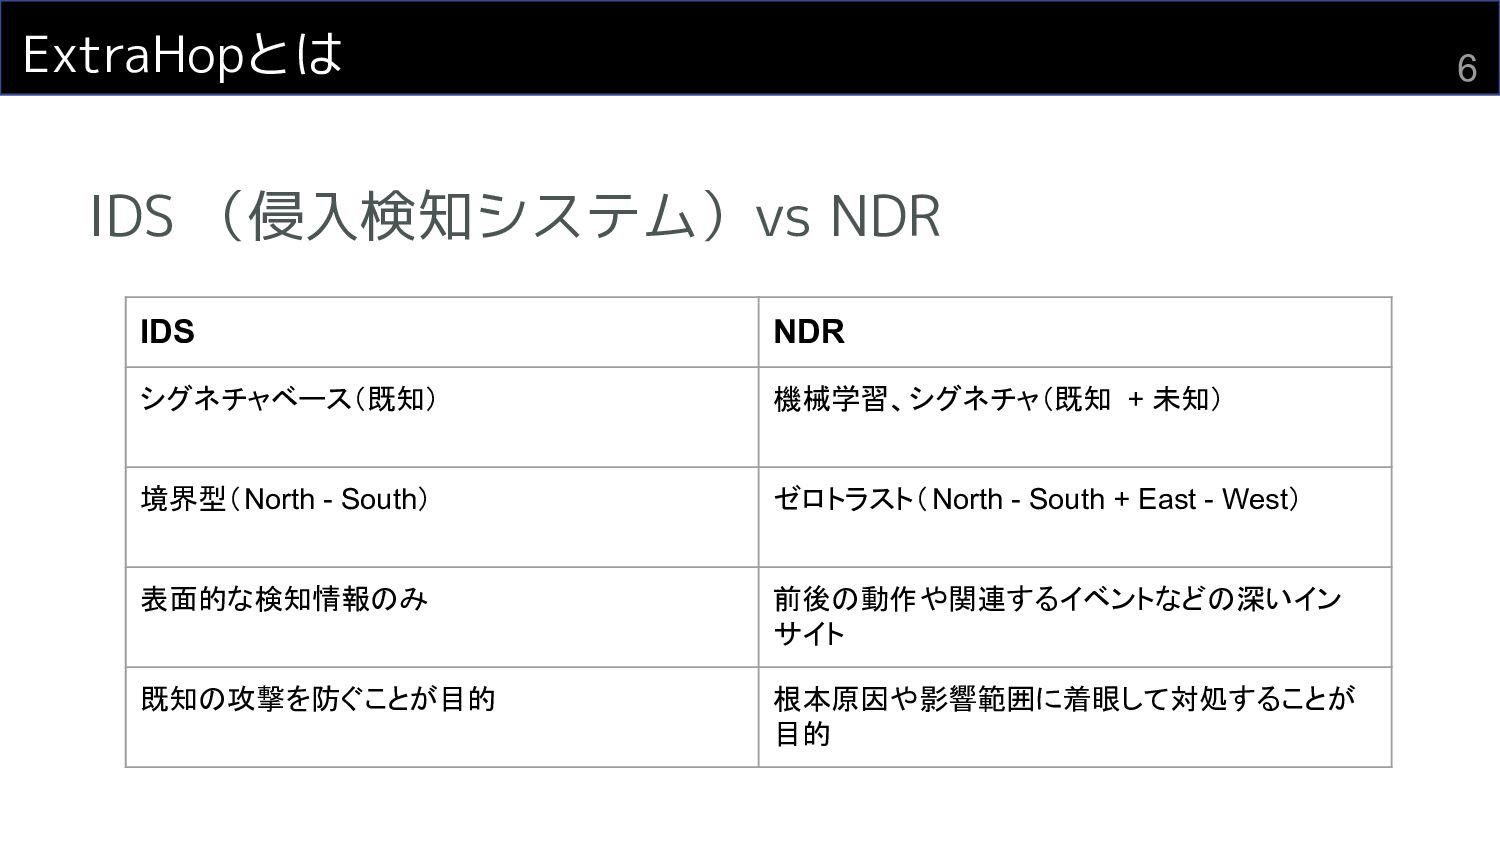
ExtraHopとは 6 IDS (侵入検知システム)vs NDR IDS NDR シグネチャベース(既知) 機械学習、シグネチャ(既知 +
未知) 境界型(North - South) ゼロトラスト(North - South + East - West) 表面的な検知情報のみ 前後の動作や関連するイベントなどの深いイン サイト 既知の攻撃を防ぐことが目的 根本原因や影響範囲に着眼して対処することが 目的
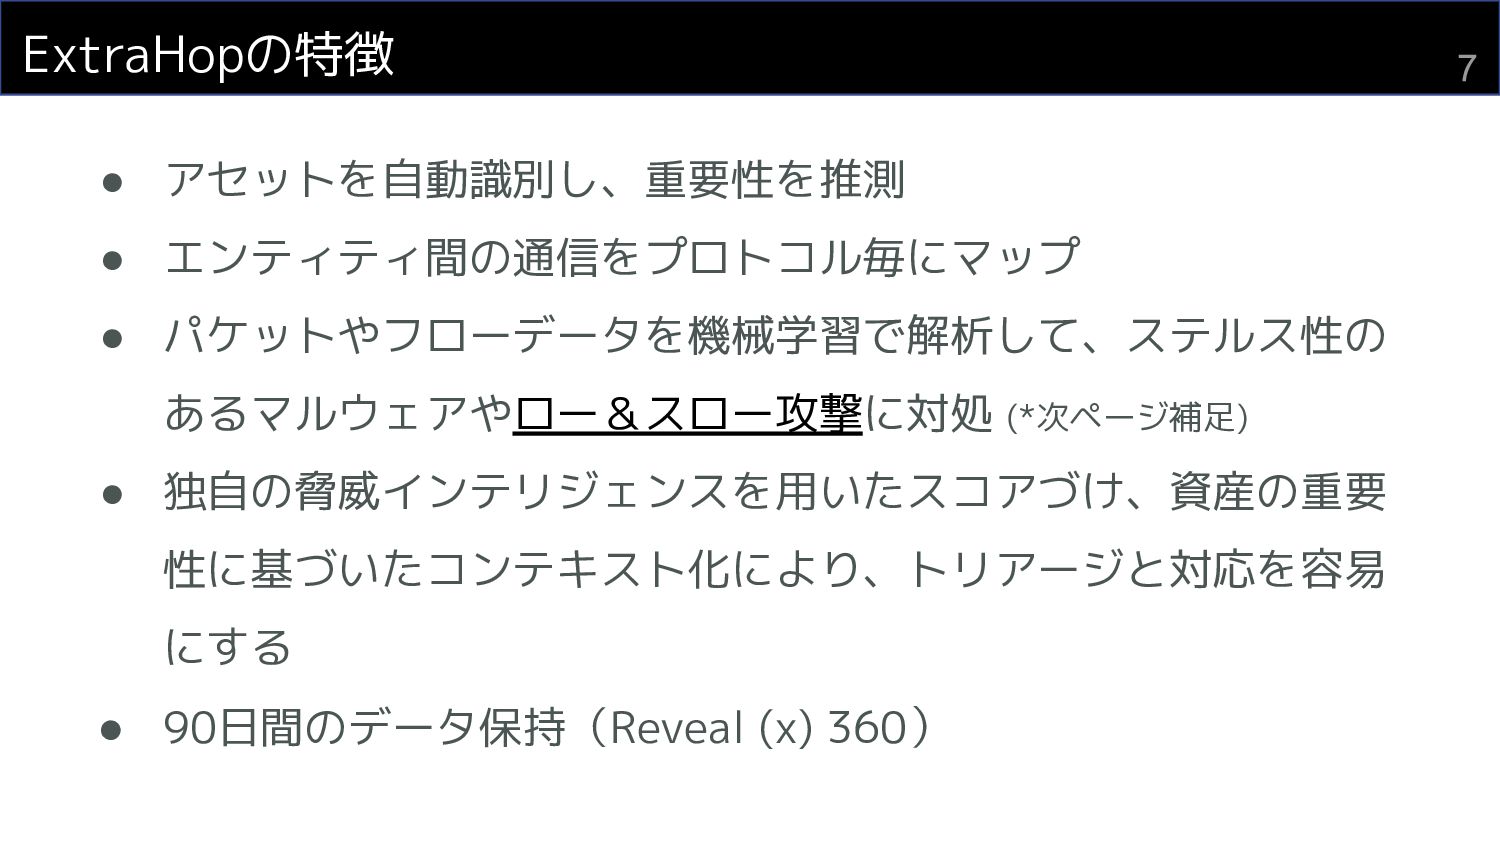
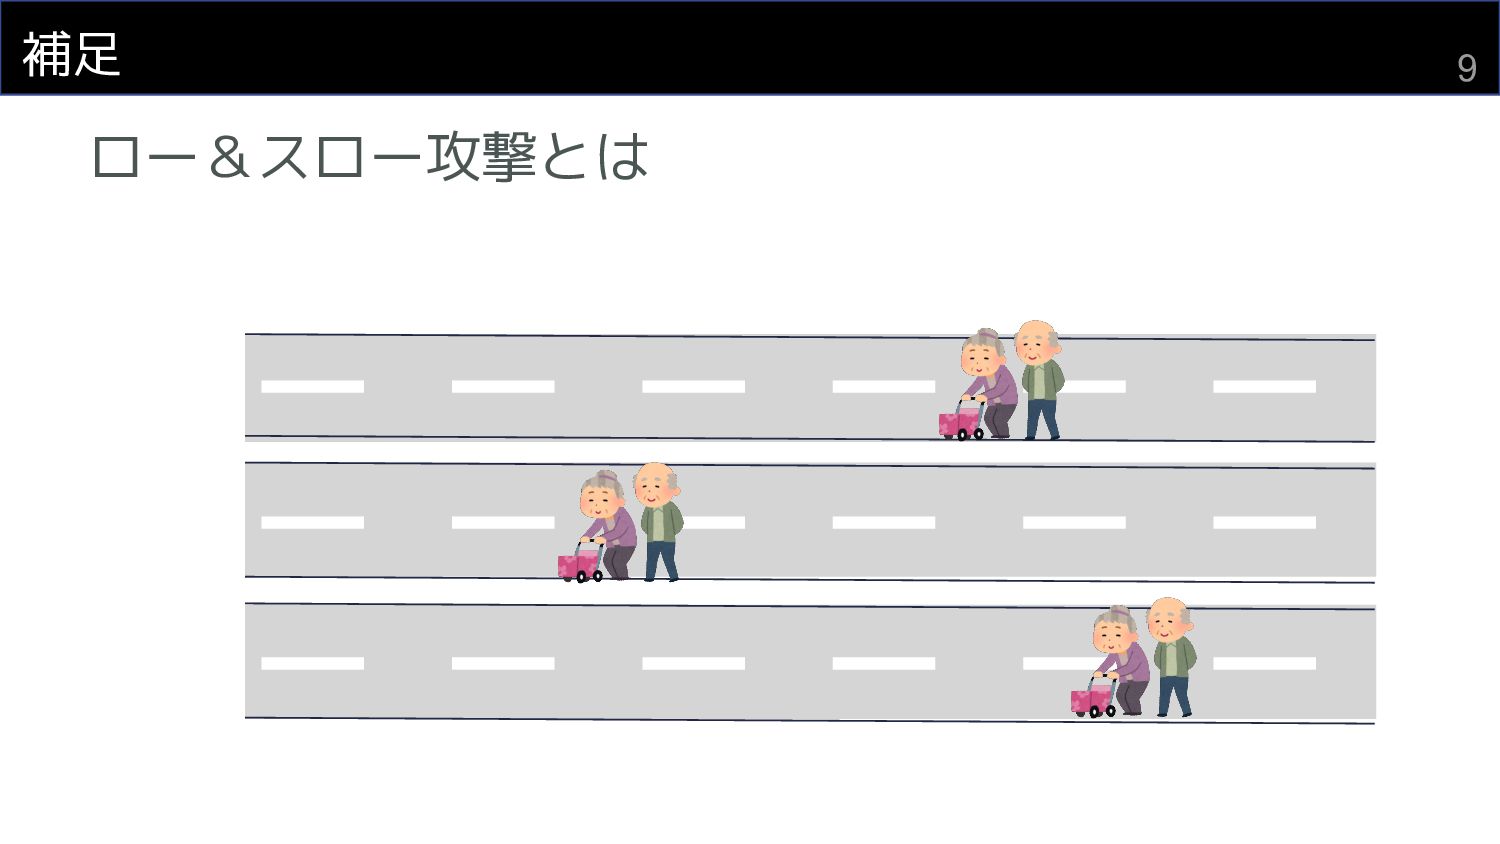
ExtraHopの特徴 7 • アセットを自動識別し、重要性を推測 • エンティティ間の通信をプロトコル毎にマップ • パケットやフローデータを機械学習で解析して、ステルス性の あるマルウェアやロー&スロー攻撃に対処 (*次ページ補足)
• 独自の脅威インテリジェンスを用いたスコアづけ、資産の重要 性に基づいたコンテキスト化により、トリアージと対応を容易 にする • 90日間のデータ保持(Reveal (x) 360)
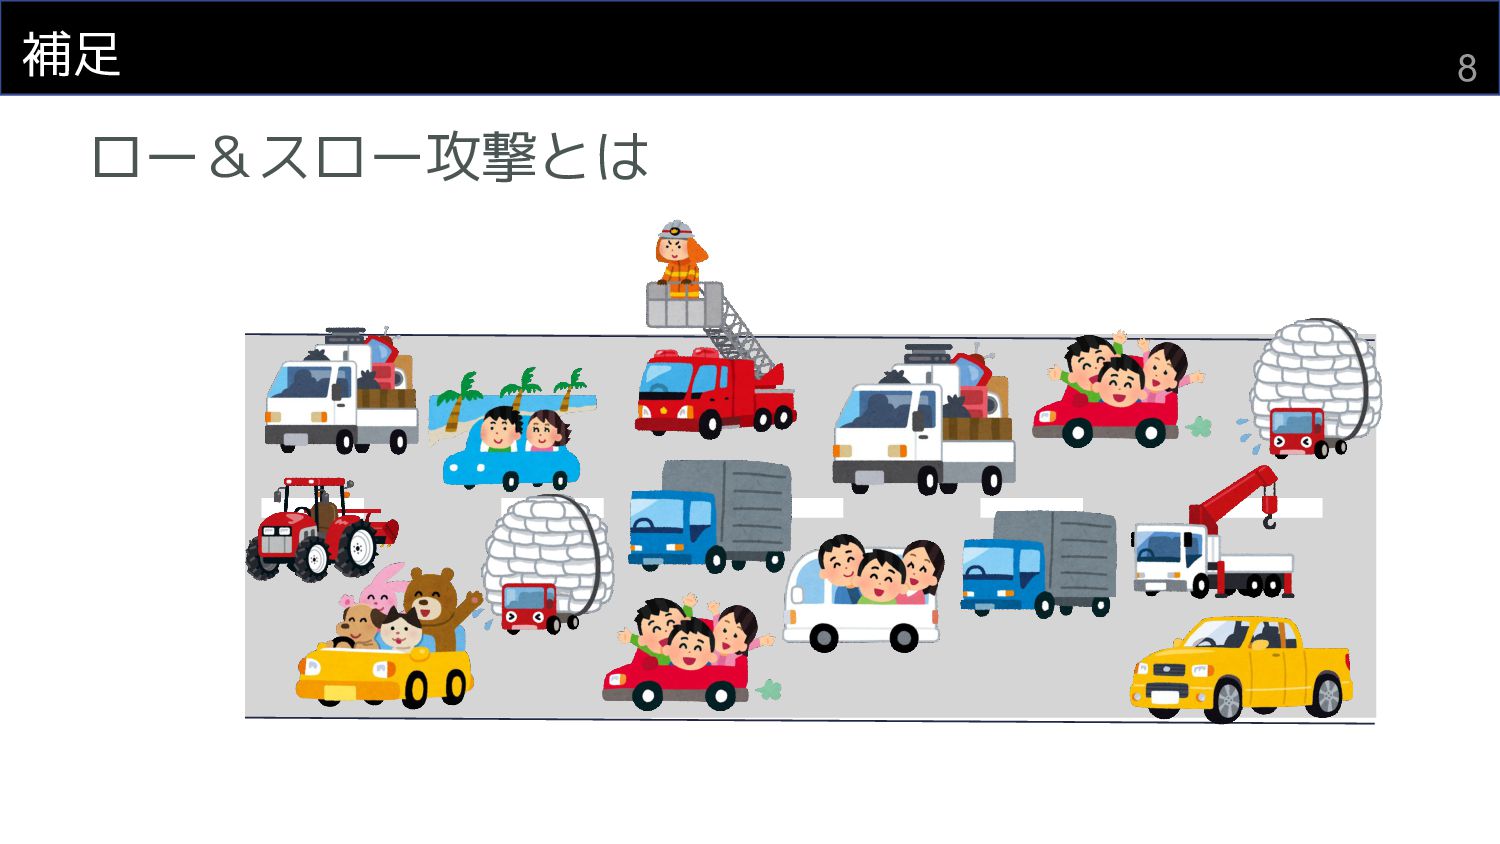
ロー&スロー攻撃とは 補足 8
ロー&スロー攻撃とは 補足 9
やってみる 10 やってみる
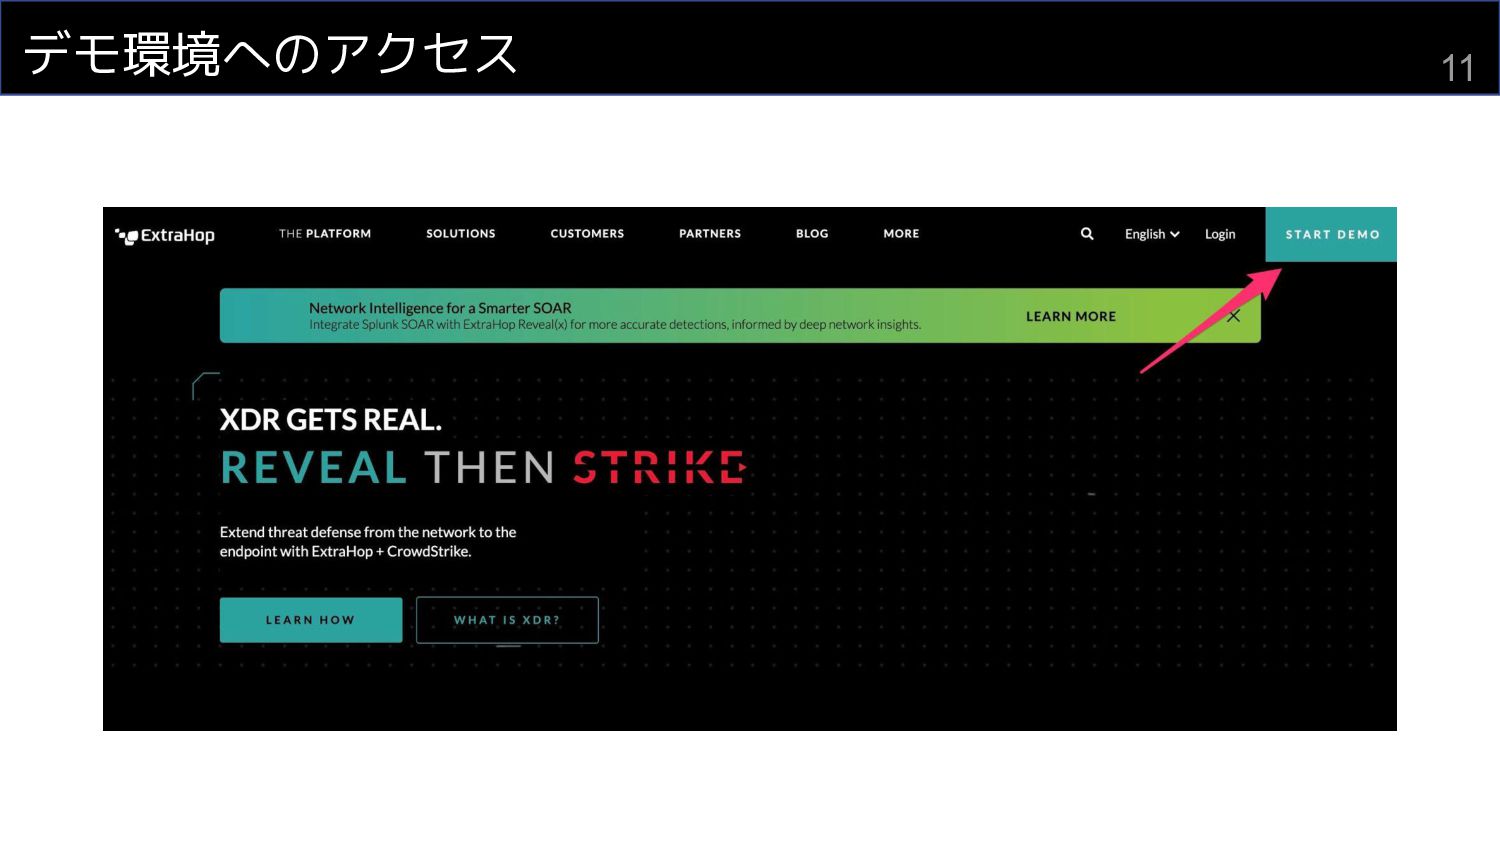
デモ環境へのアクセス 11
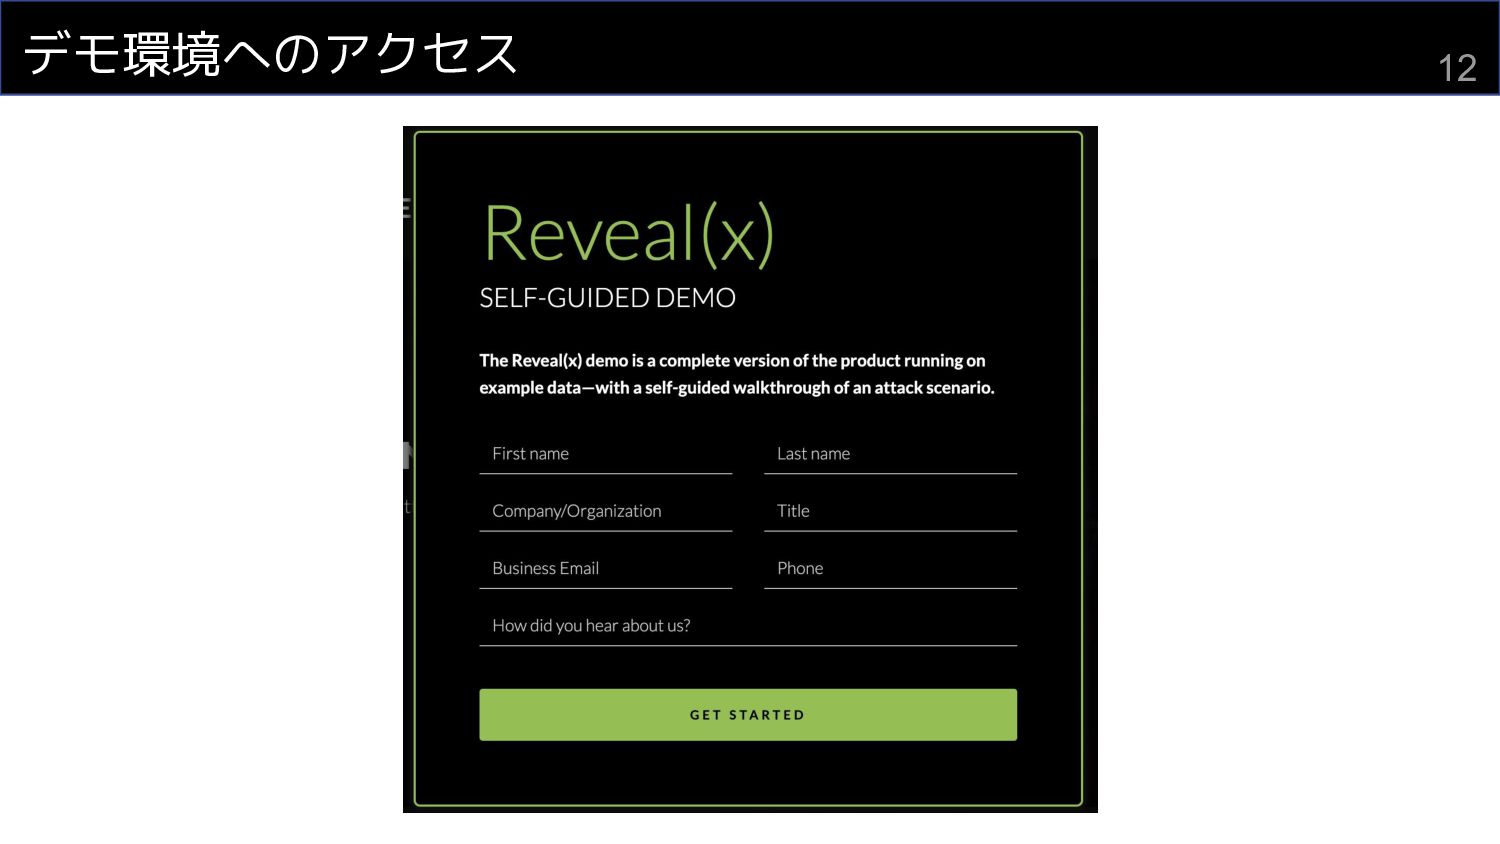
デモ環境へのアクセス 12
デモ環境へのアクセス 13
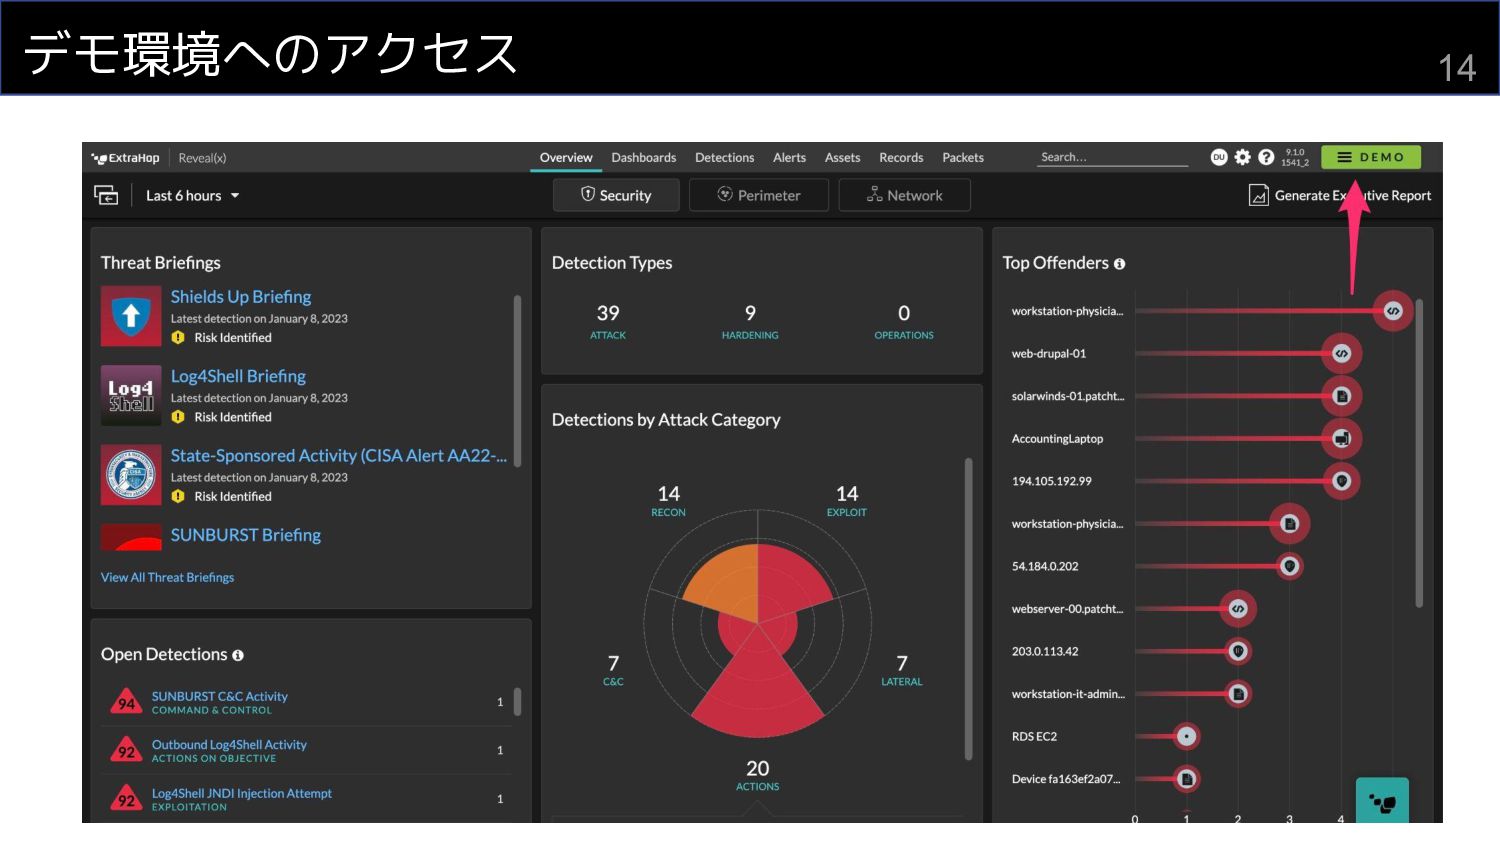
デモ環境へのアクセス 14
シミュレーションを試してみる 15 シミュレーションを 試してみる
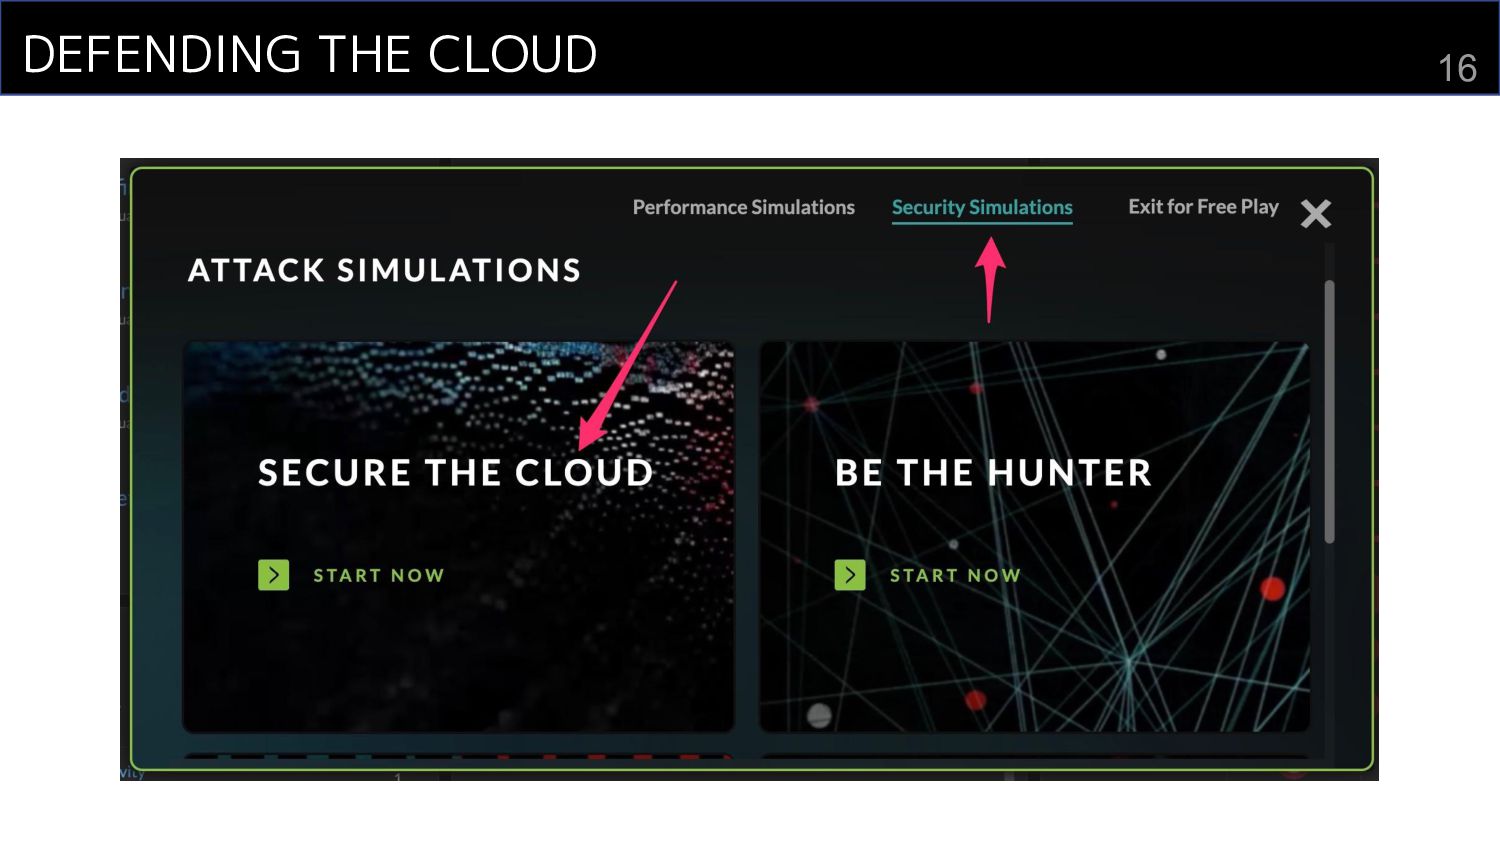
DEFENDING THE CLOUD 16
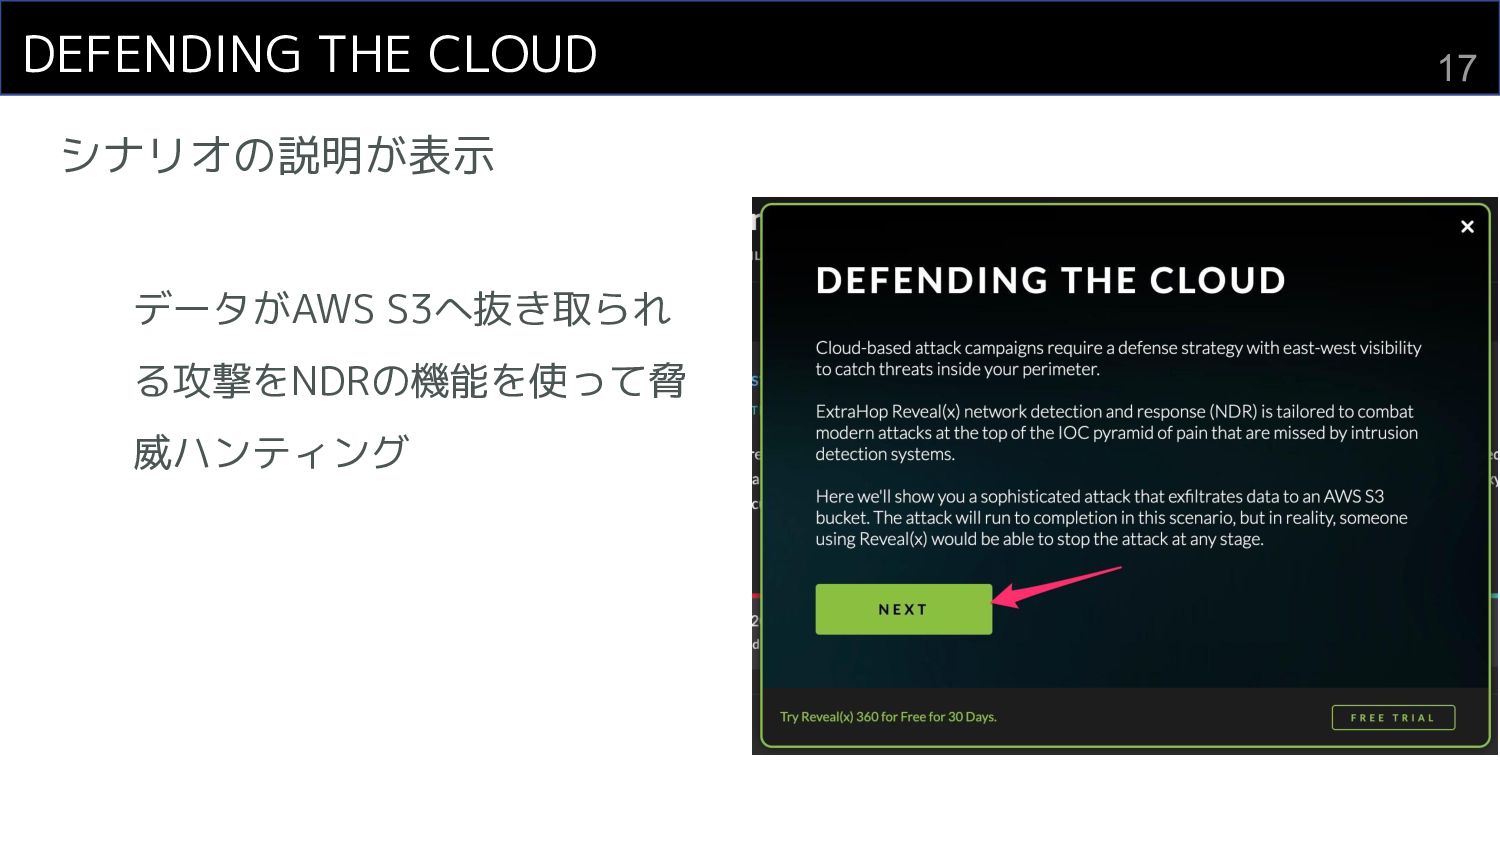
DEFENDING THE CLOUD 17 シナリオの説明が表示 データがAWS S3へ抜き取られ る攻撃をNDRの機能を使って脅 威ハンティング
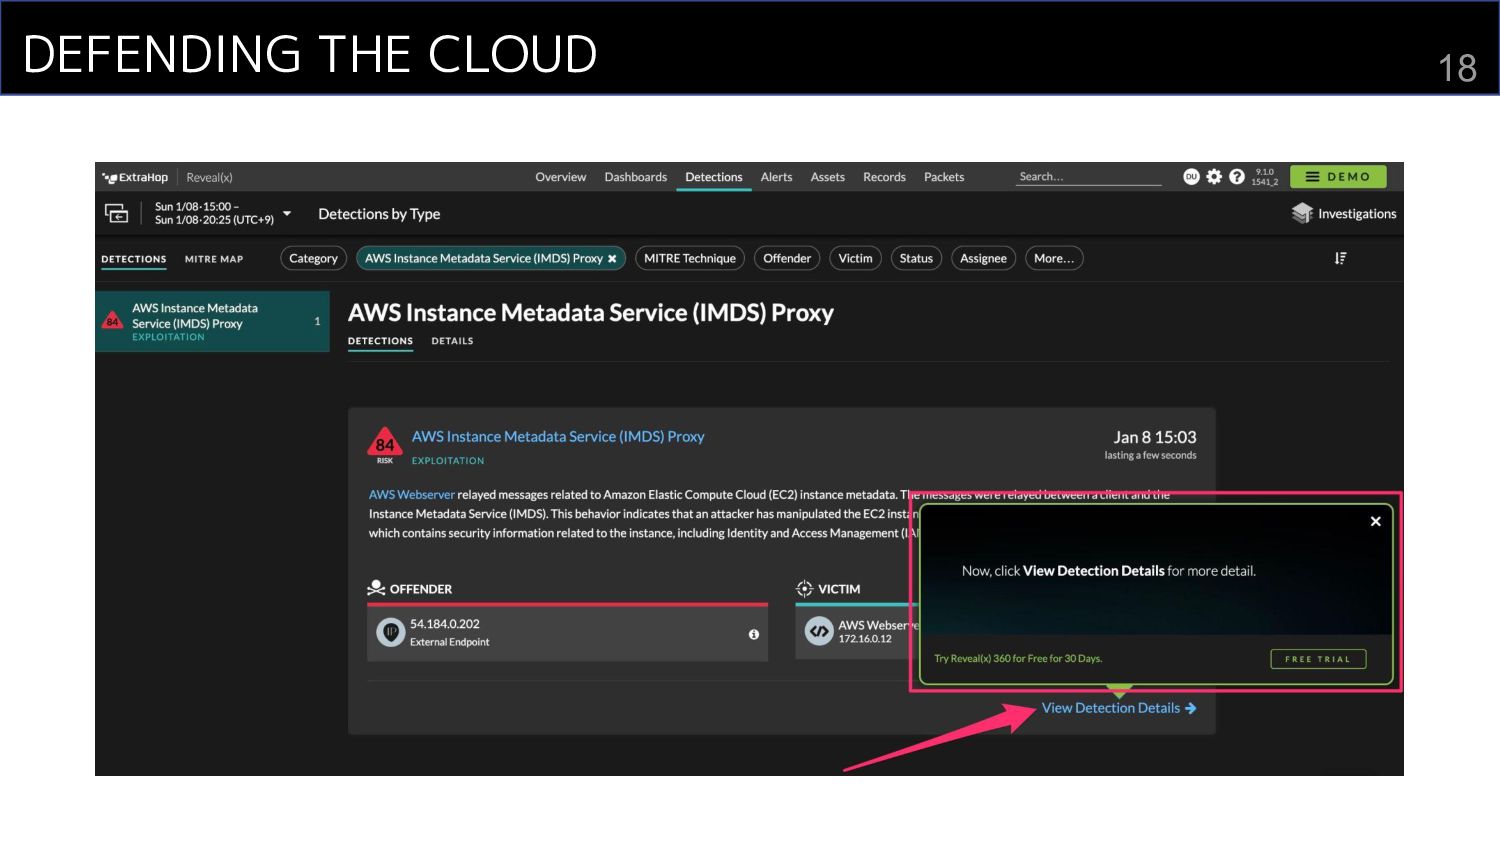
DEFENDING THE CLOUD 18
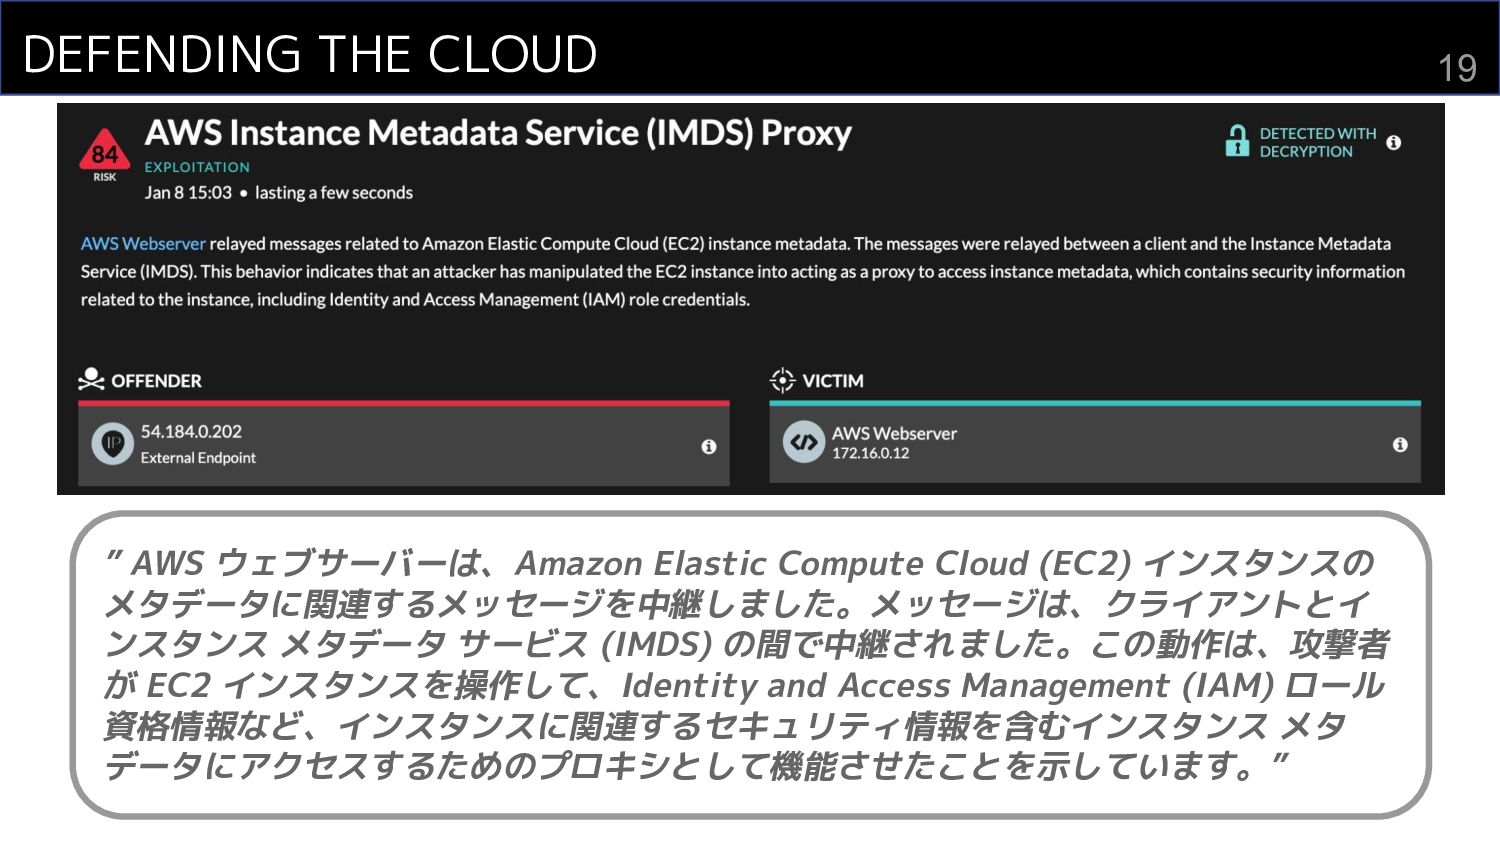
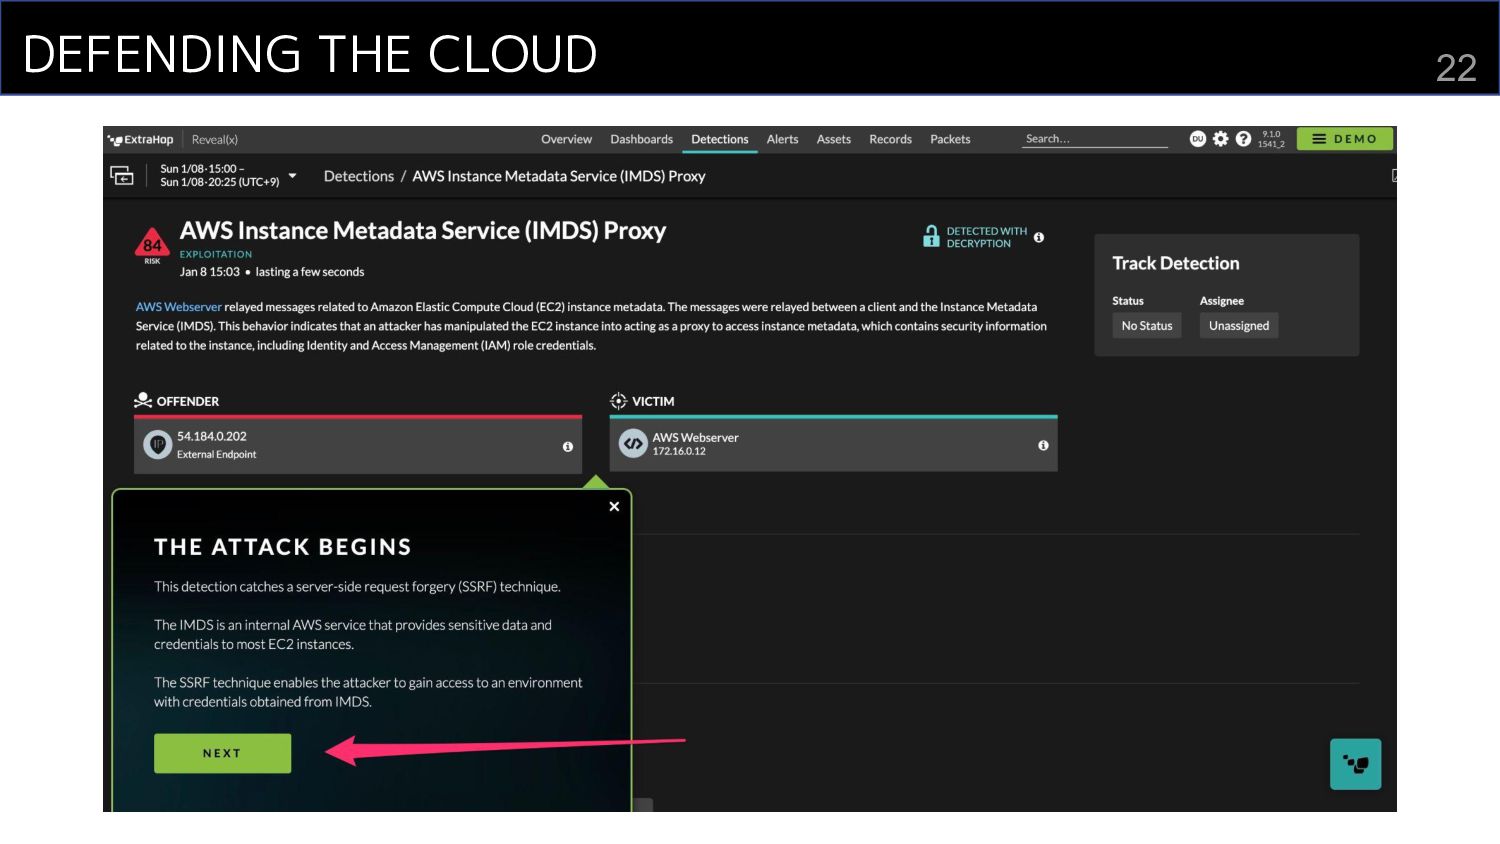
DEFENDING THE CLOUD 19 ” AWS ウェブサーバーは、Amazon Elastic Compute Cloud
(EC2) インスタンスの メタデータに関連するメッセージを中継しました。メッセージは、クライアントとイ ンスタンス メタデータ サービス (IMDS) の間で中継されました。この動作は、攻撃者 が EC2 インスタンスを操作して、Identity and Access Management (IAM) ロール 資格情報など、インスタンスに関連するセキュリティ情報を含むインスタンス メタ データにアクセスするためのプロキシとして機能させたことを示しています。”
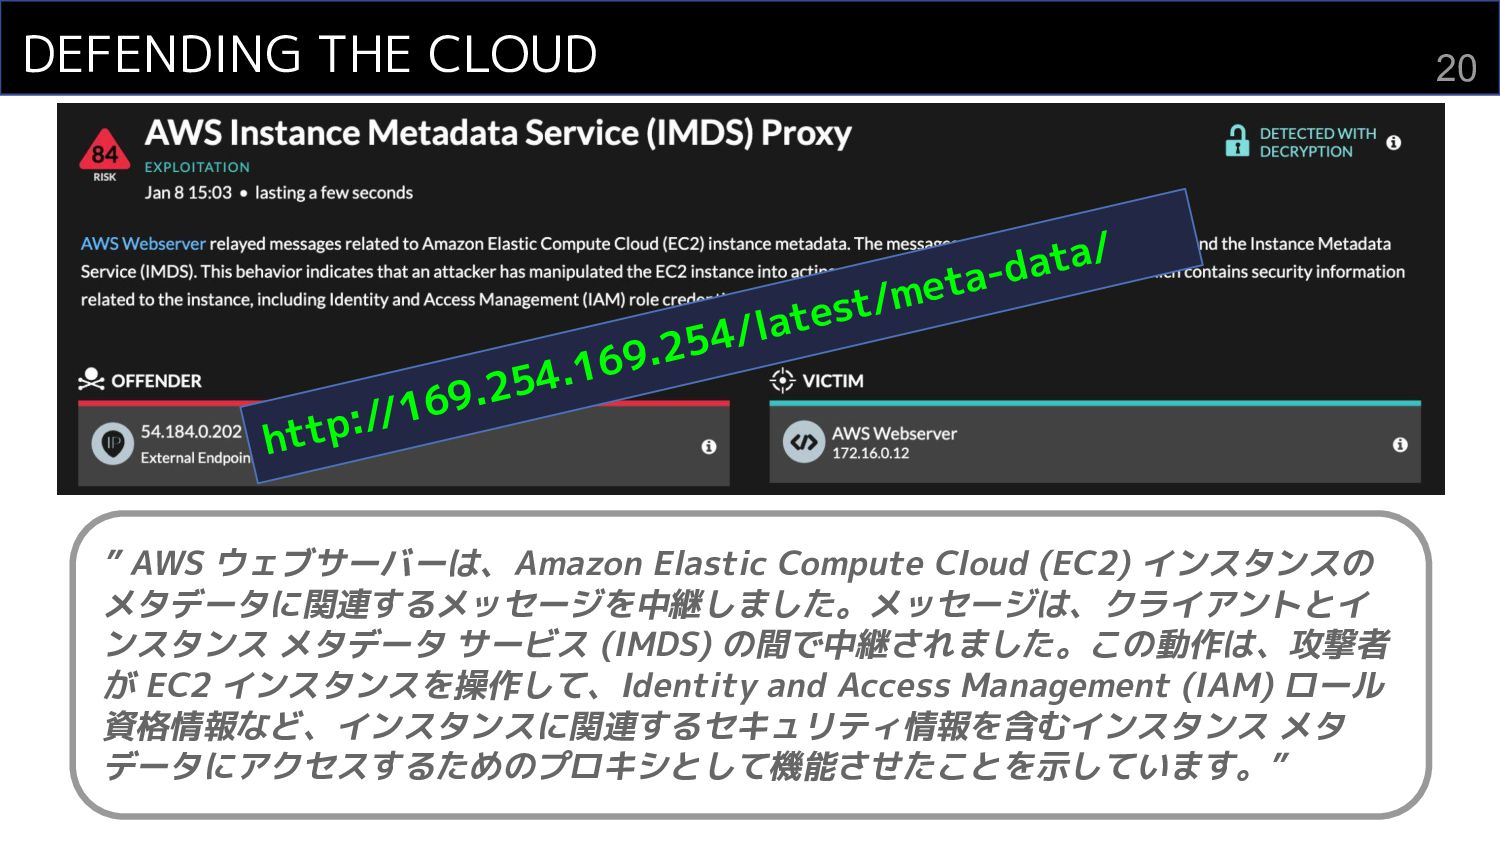
DEFENDING THE CLOUD 20 ” AWS ウェブサーバーは、Amazon Elastic Compute Cloud
(EC2) インスタンスの メタデータに関連するメッセージを中継しました。メッセージは、クライアントとイ ンスタンス メタデータ サービス (IMDS) の間で中継されました。この動作は、攻撃者 が EC2 インスタンスを操作して、Identity and Access Management (IAM) ロール 資格情報など、インスタンスに関連するセキュリティ情報を含むインスタンス メタ データにアクセスするためのプロキシとして機能させたことを示しています。” http://169.254.169.254/latest/meta-data/
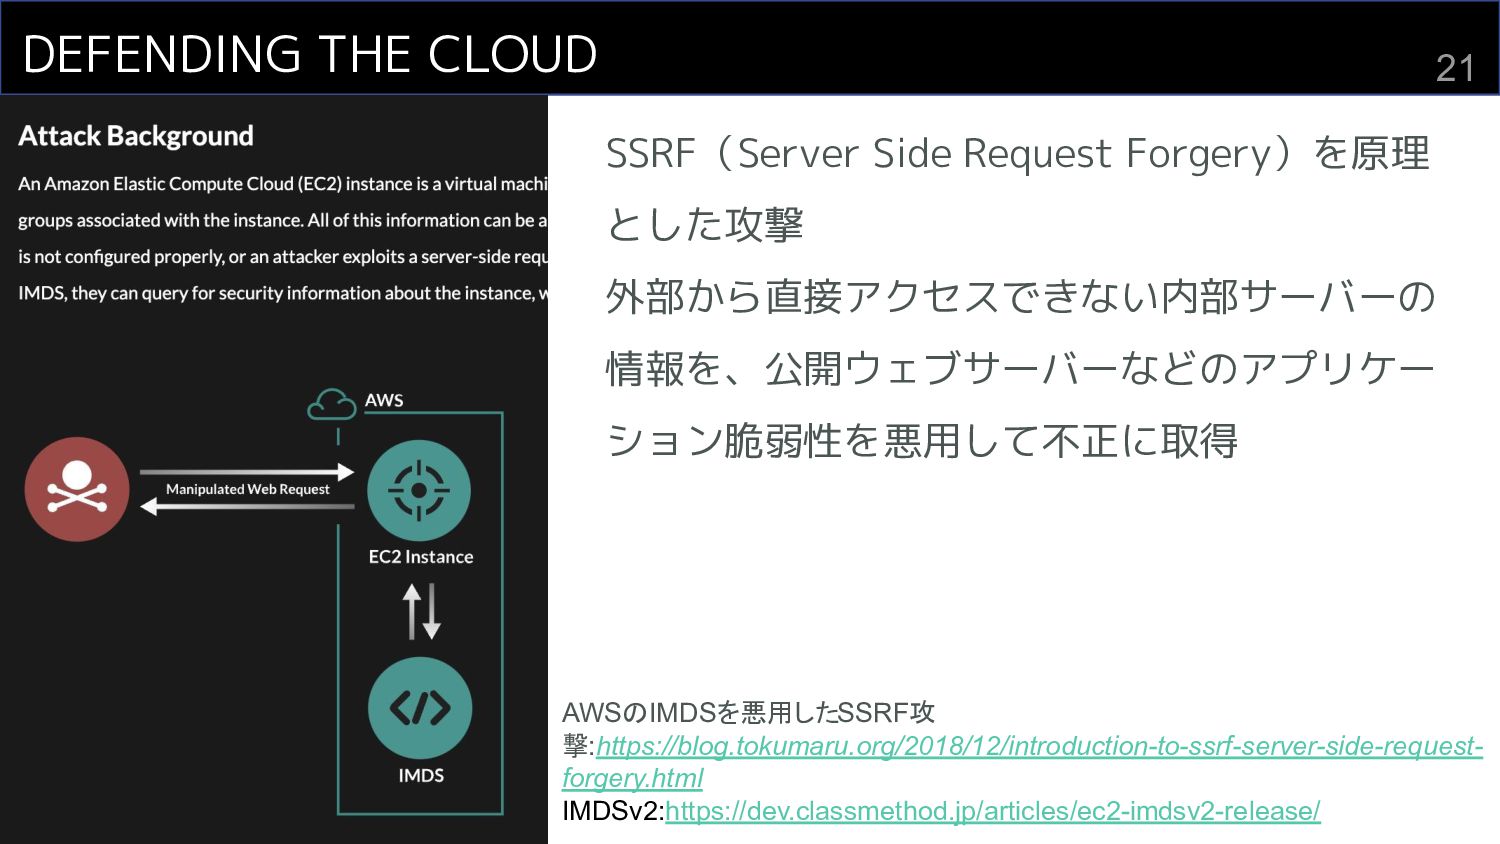
DEFENDING THE CLOUD 21 SSRF(Server Side Request Forgery)を原理 とした攻撃 外部から直接アクセスできない内部サーバーの
情報を、公開ウェブサーバーなどのアプリケー ション脆弱性を悪用して不正に取得 AWSのIMDSを悪用したSSRF攻 撃:https://blog.tokumaru.org/2018/12/introduction-to-ssrf-server-side-request- forgery.html IMDSv2:https://dev.classmethod.jp/articles/ec2-imdsv2-release/
DEFENDING THE CLOUD 22
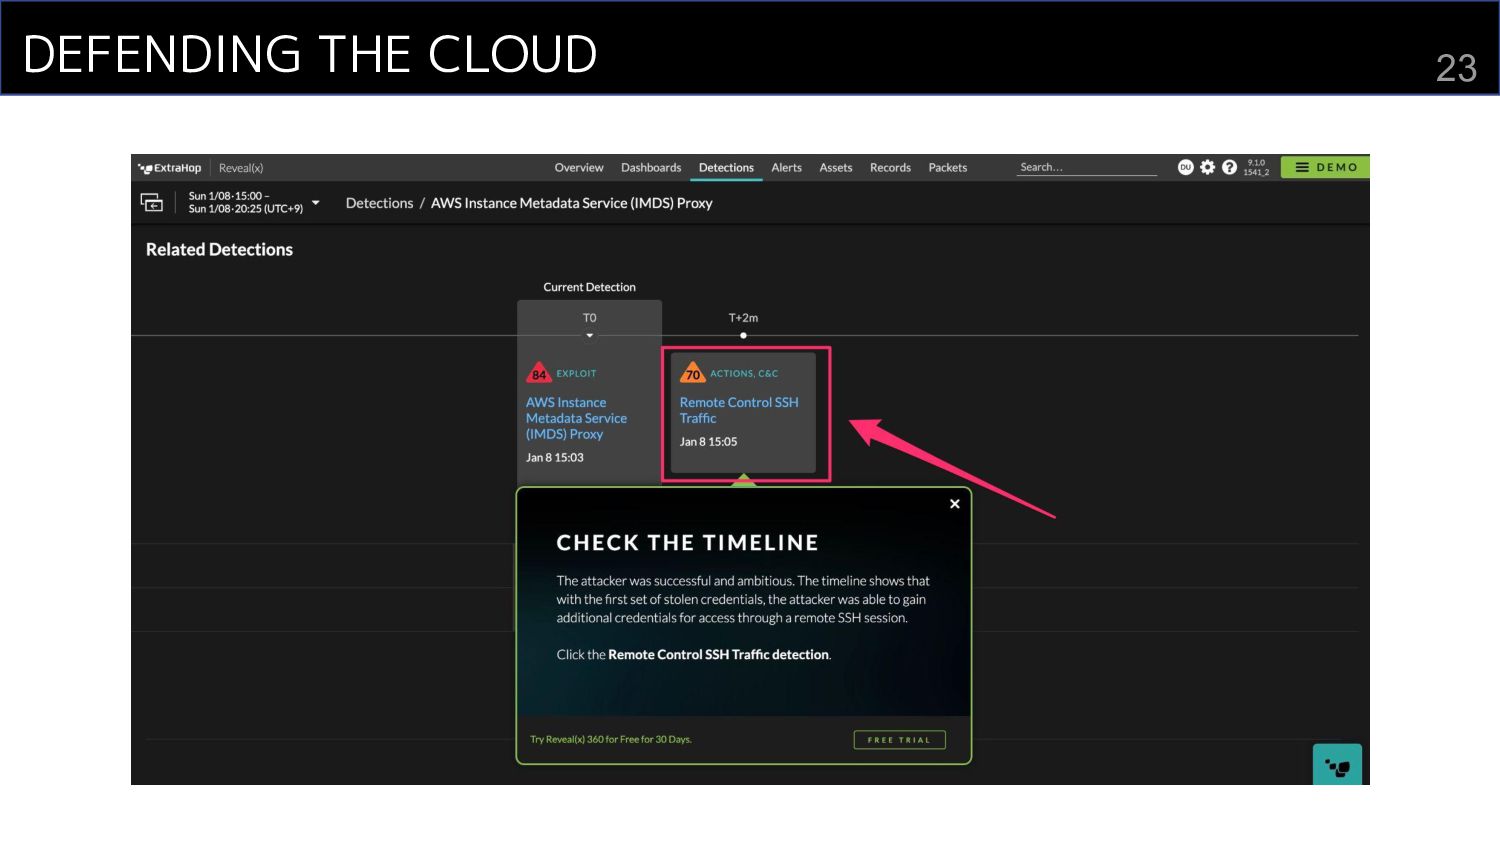
DEFENDING THE CLOUD 23
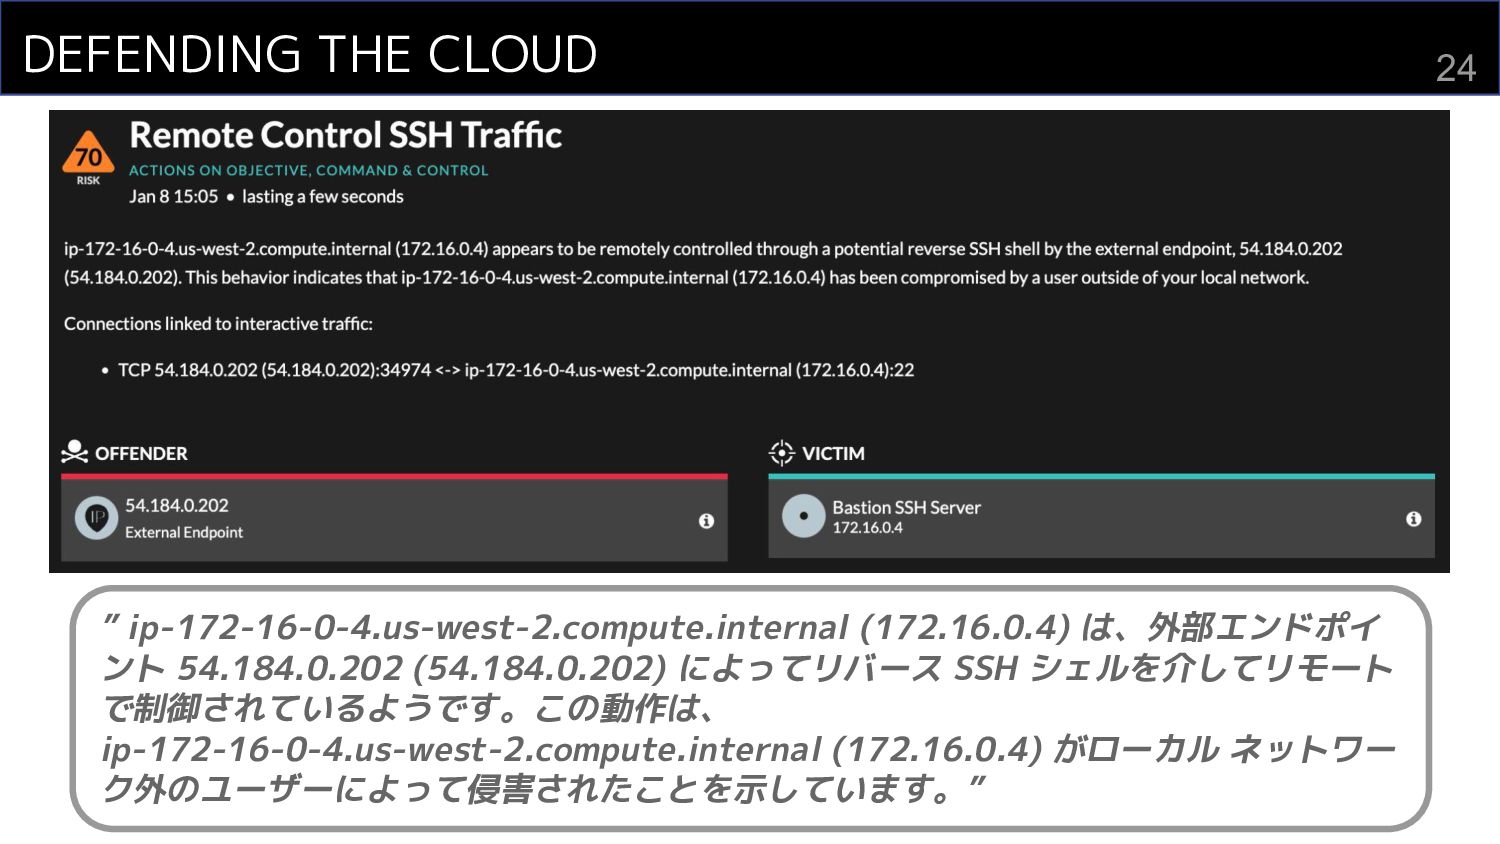
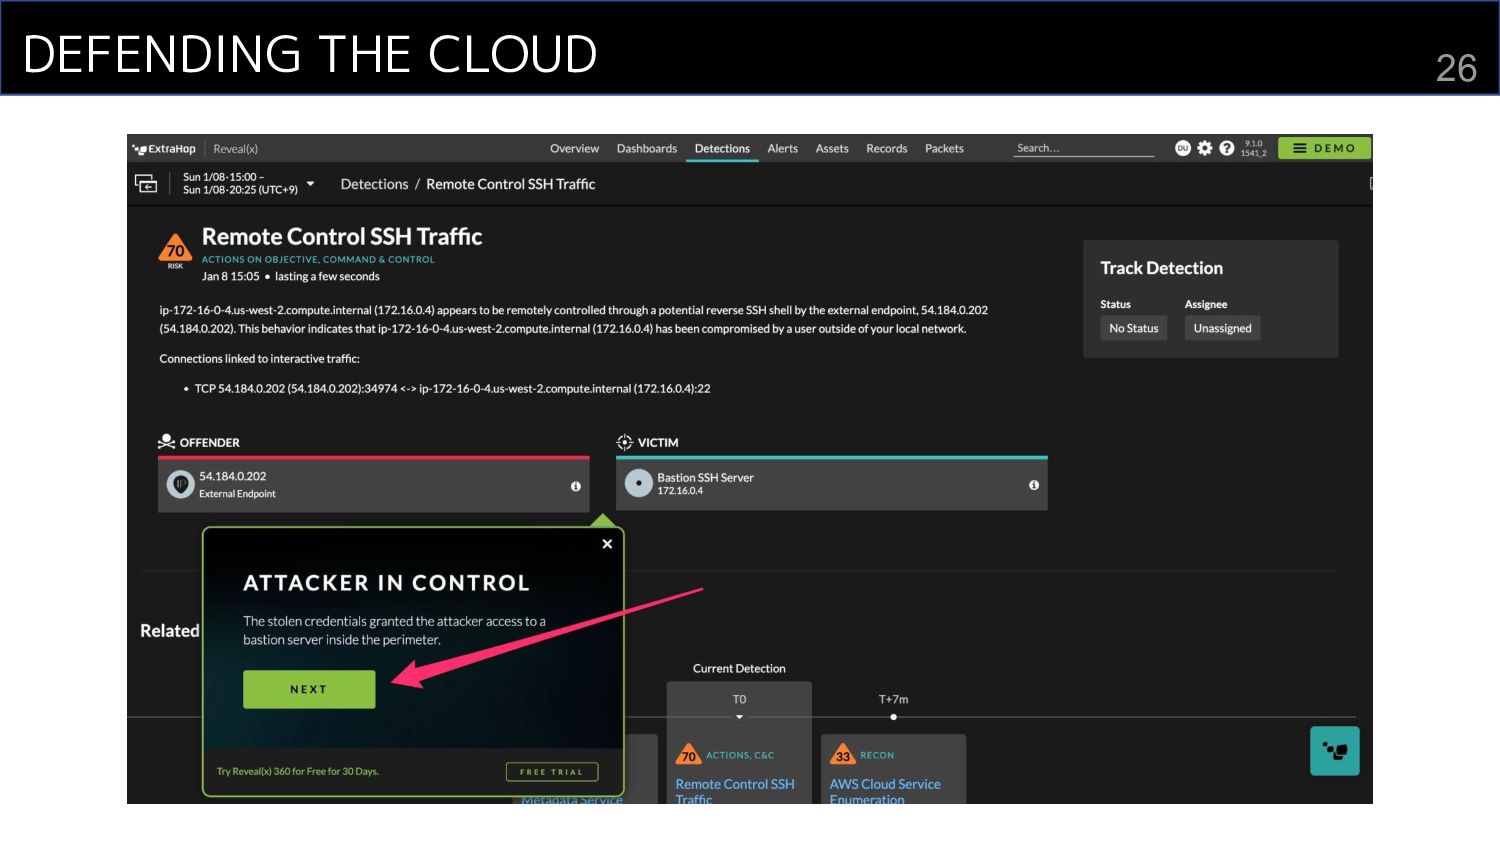
DEFENDING THE CLOUD 24 ” ip-172-16-0-4.us-west-2.compute.internal (172.16.0.4) は、外部エンドポイ ント 54.184.0.202
(54.184.0.202) によってリバース SSH シェルを介してリモート で制御されているようです。この動作は、 ip-172-16-0-4.us-west-2.compute.internal (172.16.0.4) がローカル ネットワー ク外のユーザーによって侵害されたことを示しています。”
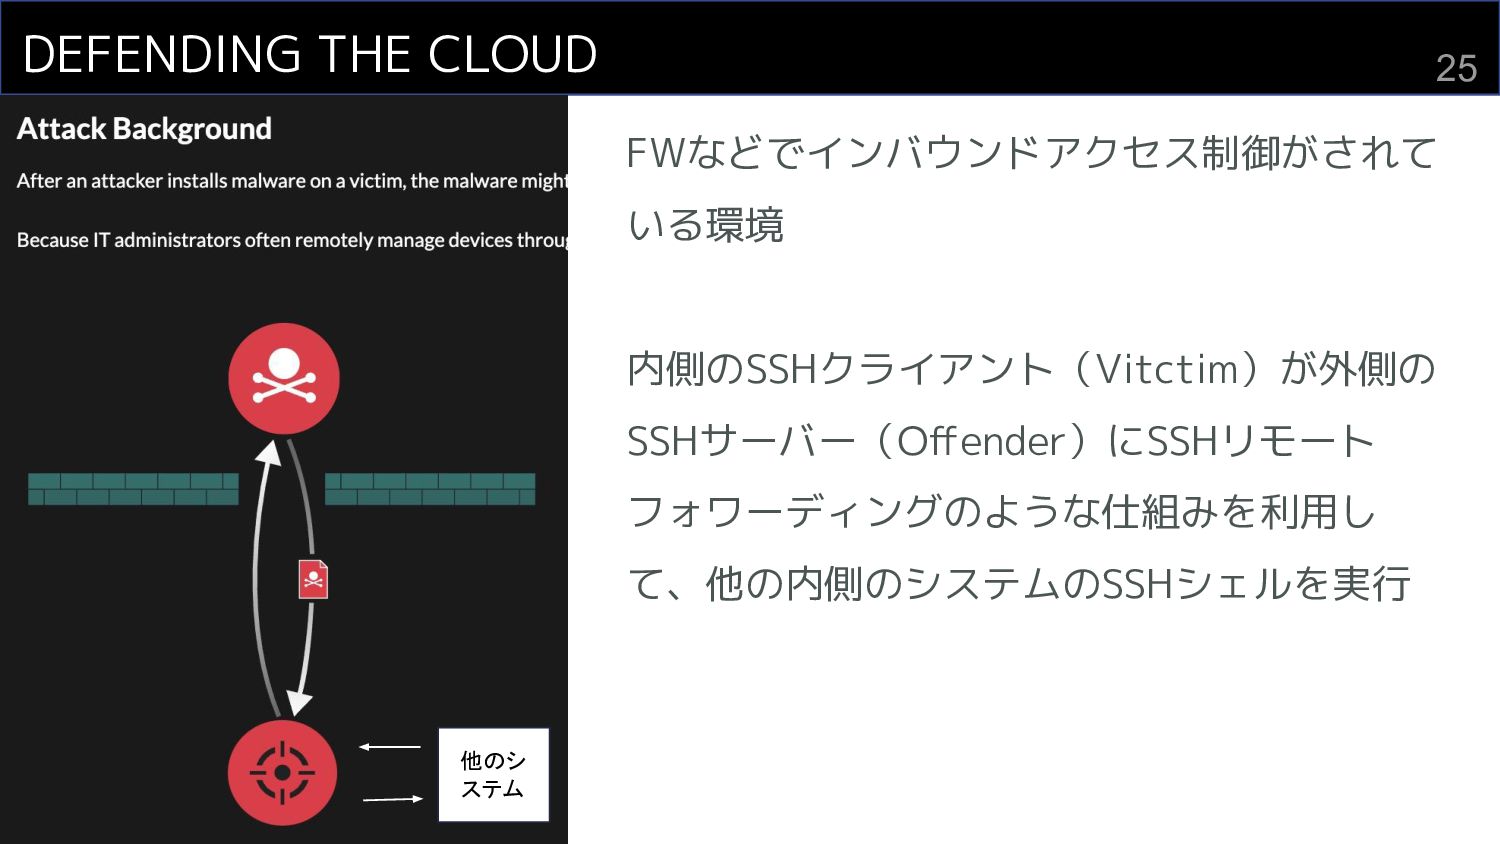
DEFENDING THE CLOUD 25 FWなどでインバウンドアクセス制御がされて いる環境 内側のSSHクライアント(Vitctim)が外側の SSHサーバー(Offender)にSSHリモート フォワーディングのような仕組みを利用し て、他の内側のシステムのSSHシェルを実行
他のシ ステム
DEFENDING THE CLOUD 26
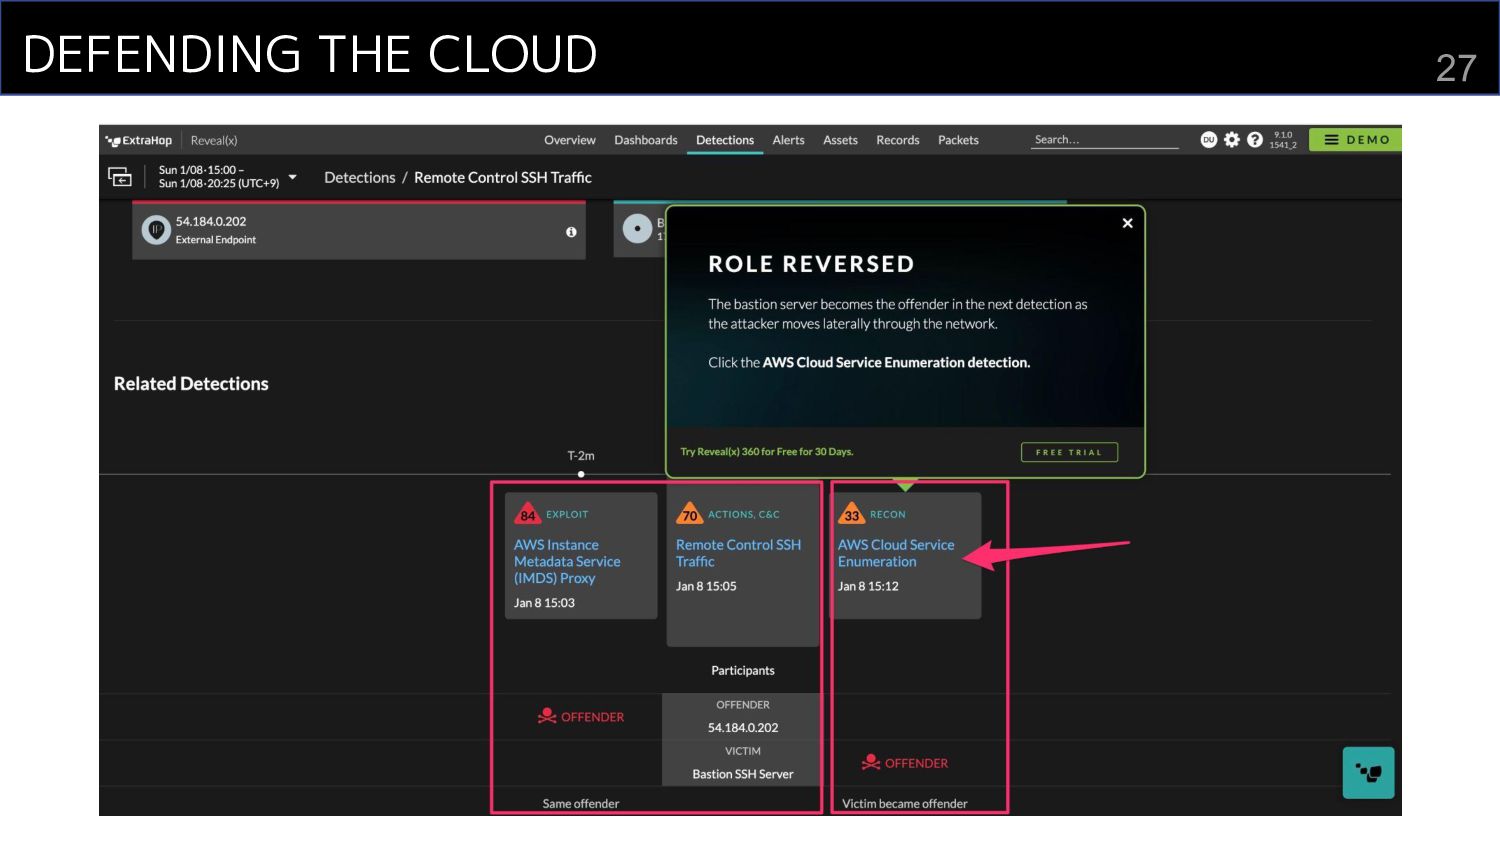
DEFENDING THE CLOUD 27
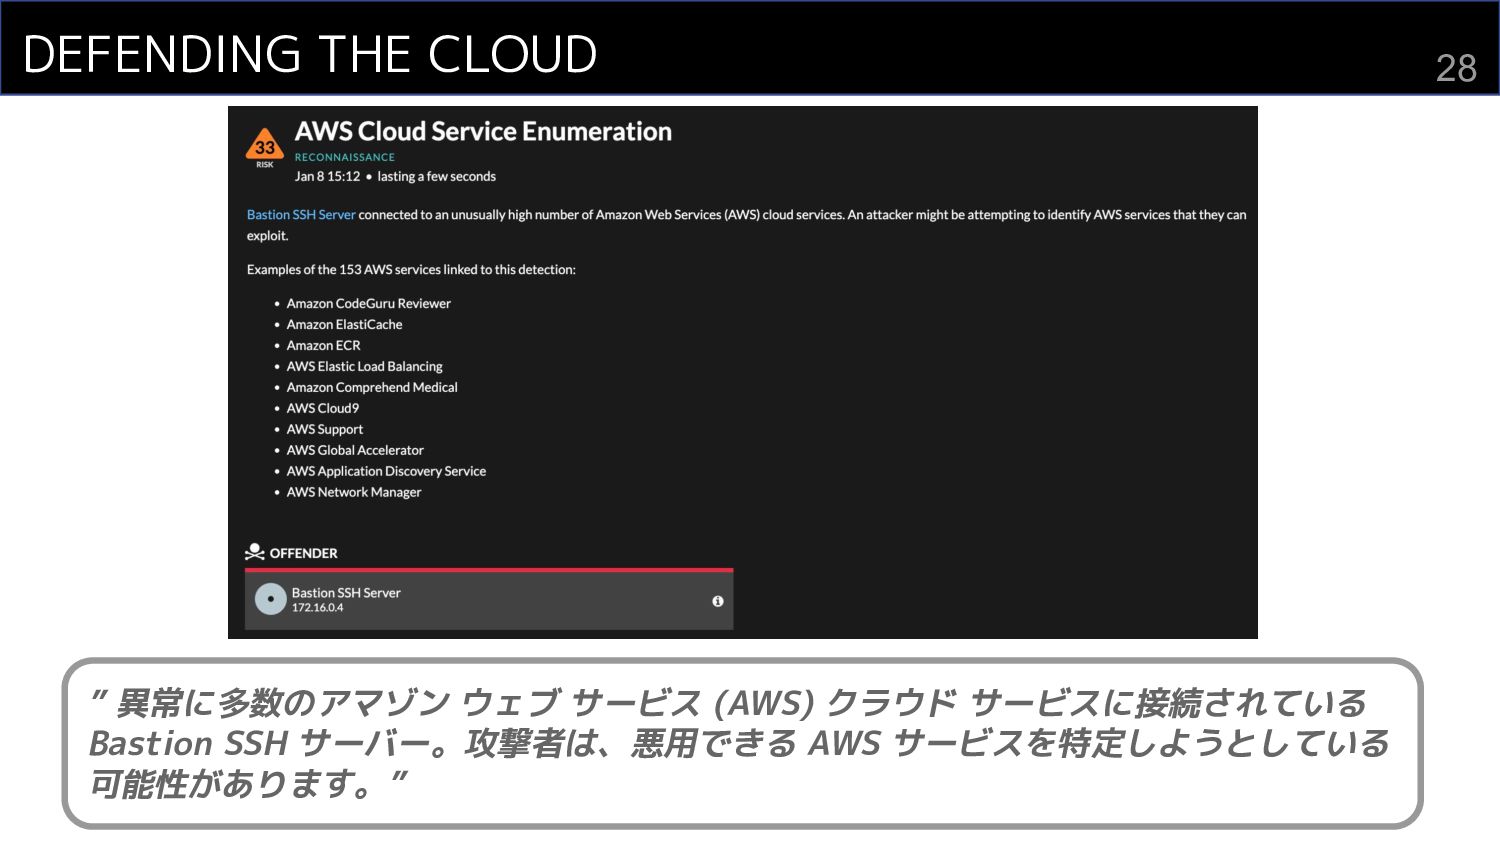
DEFENDING THE CLOUD 28 ” 異常に多数のアマゾン ウェブ サービス (AWS) クラウド
サービスに接続されている Bastion SSH サーバー。攻撃者は、悪用できる AWS サービスを特定しようとしている 可能性があります。”
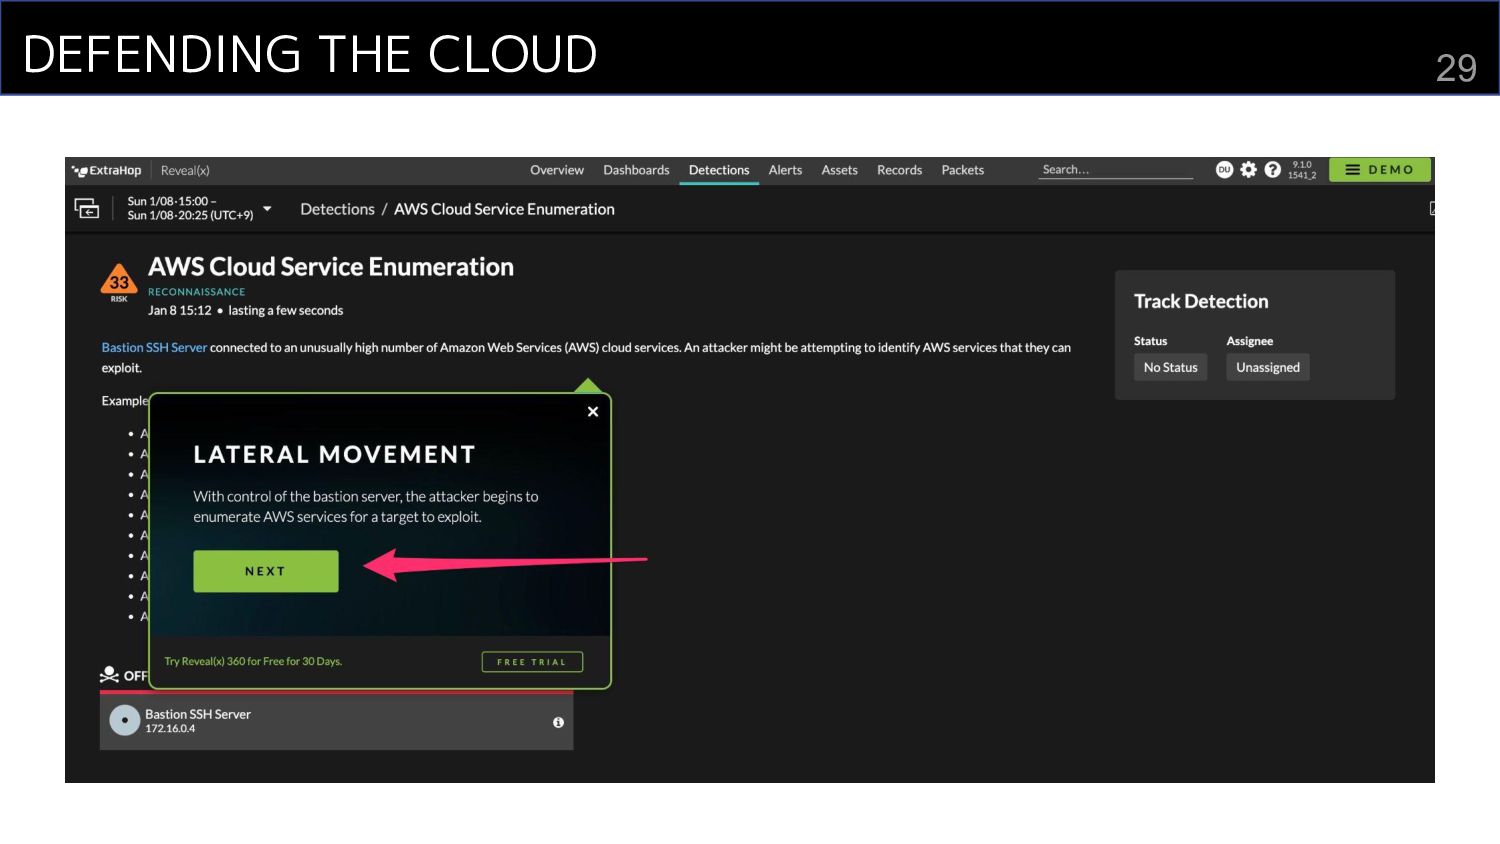
DEFENDING THE CLOUD 29
DEFENDING THE CLOUD 30
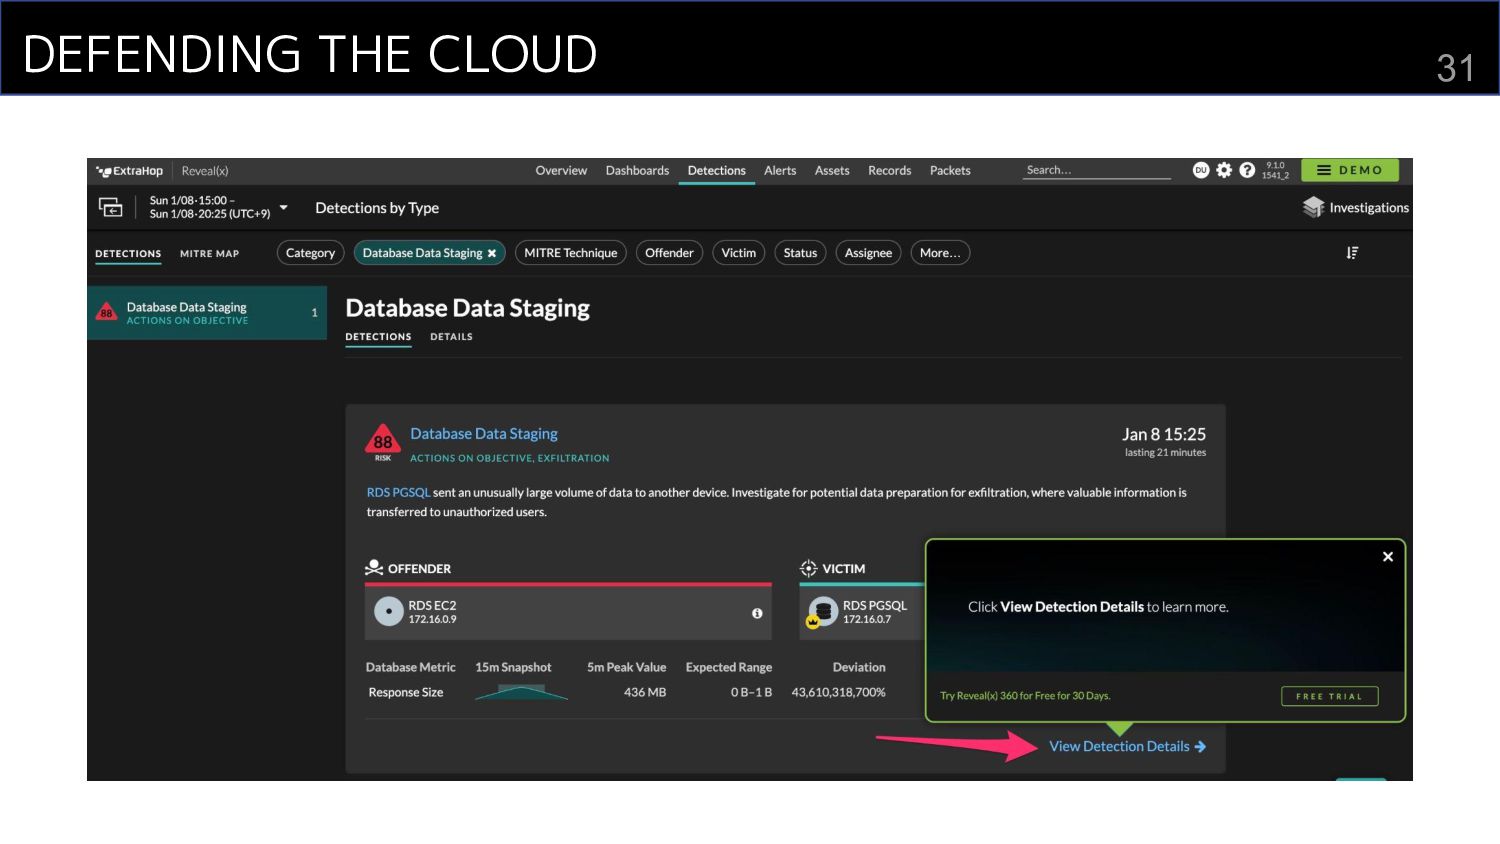
DEFENDING THE CLOUD 31
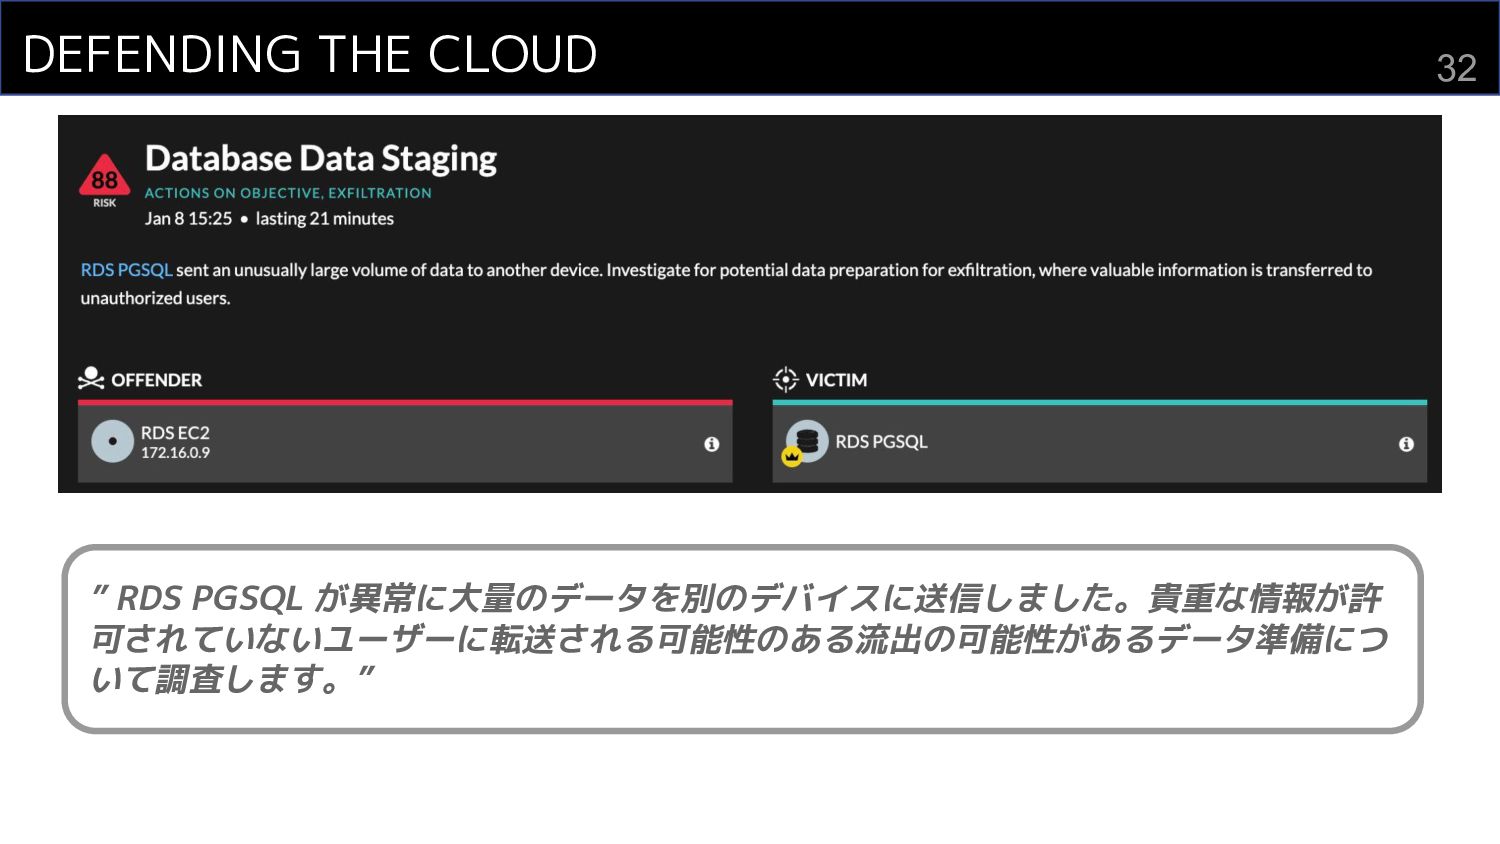
DEFENDING THE CLOUD 32 ” RDS PGSQL が異常に大量のデータを別のデバイスに送信しました。貴重な情報が許 可されていないユーザーに転送される可能性のある流出の可能性があるデータ準備につ いて調査します。”
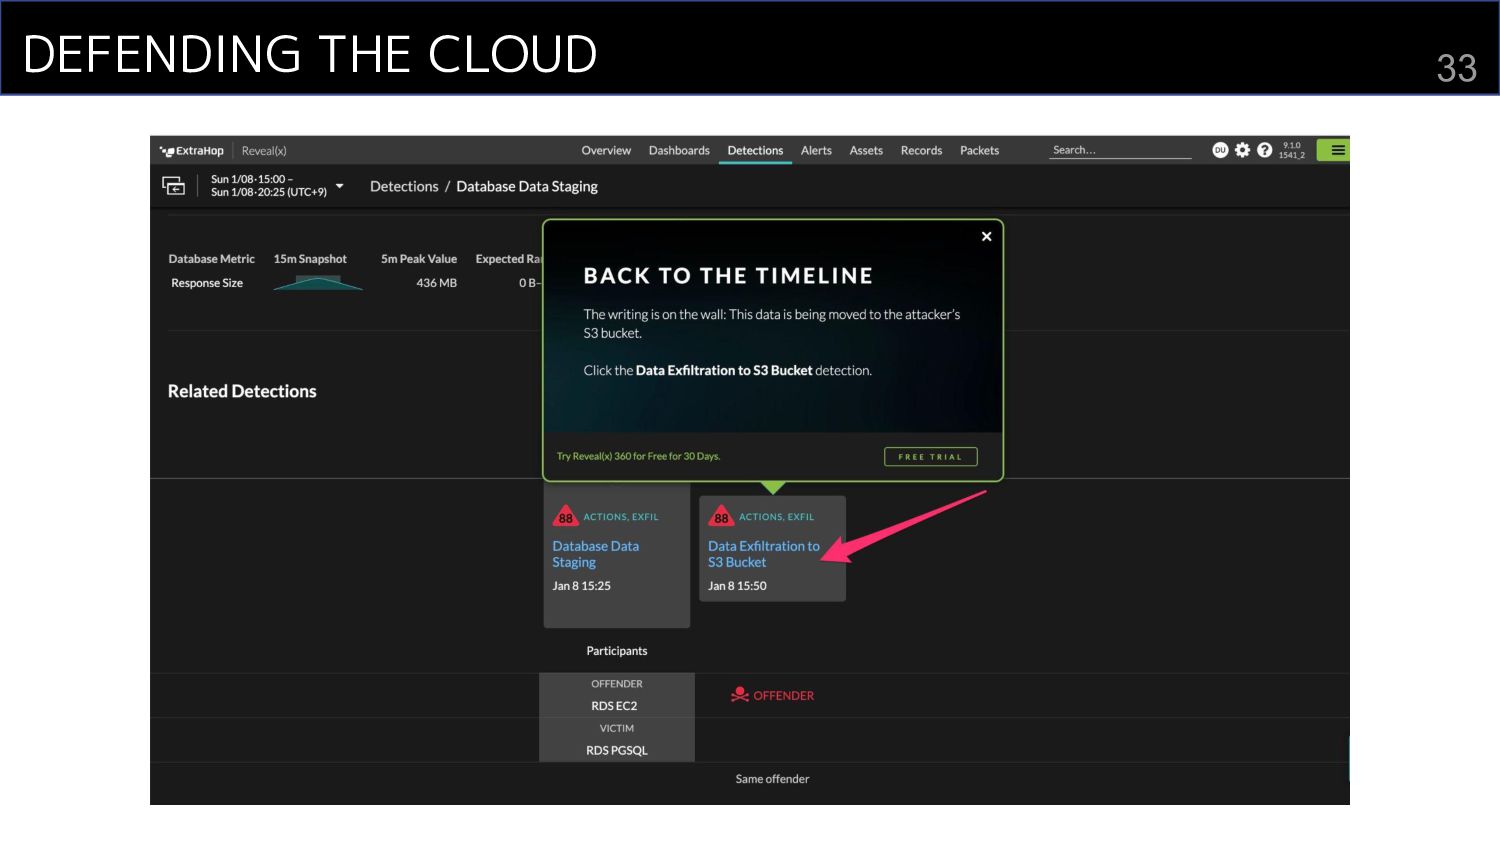
DEFENDING THE CLOUD 33
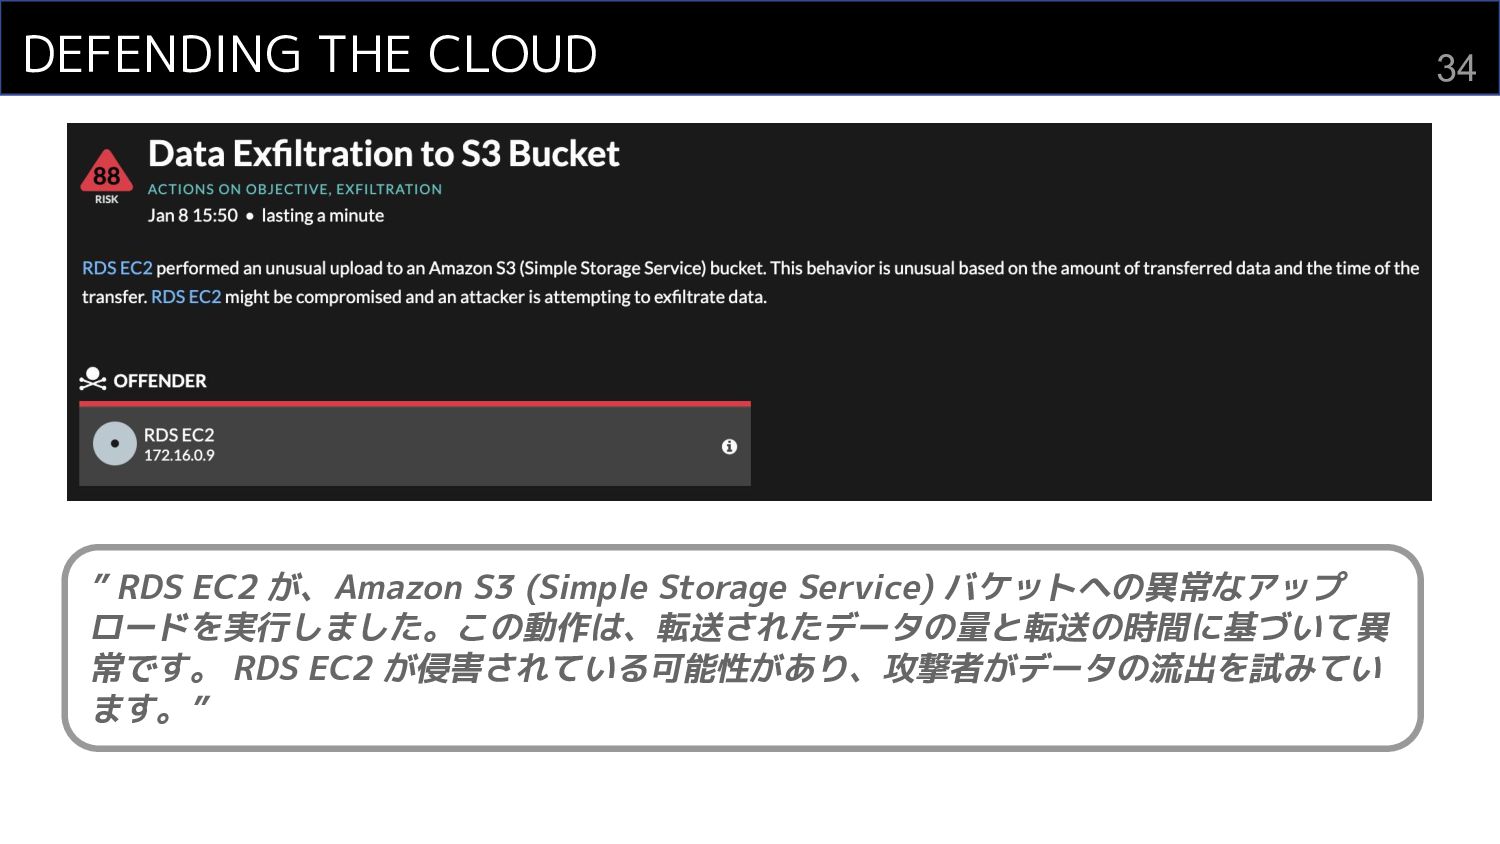
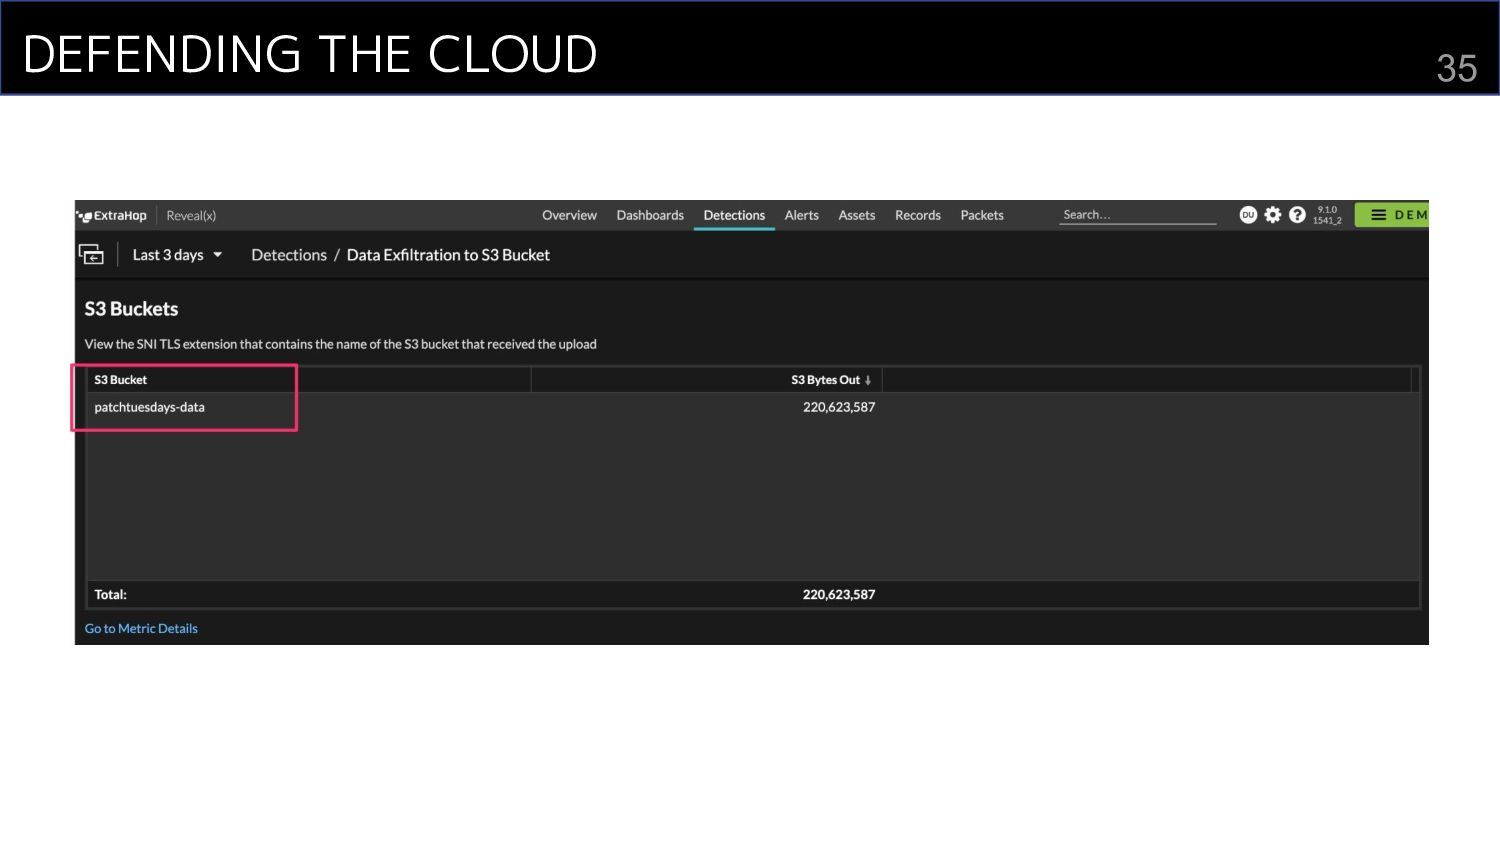
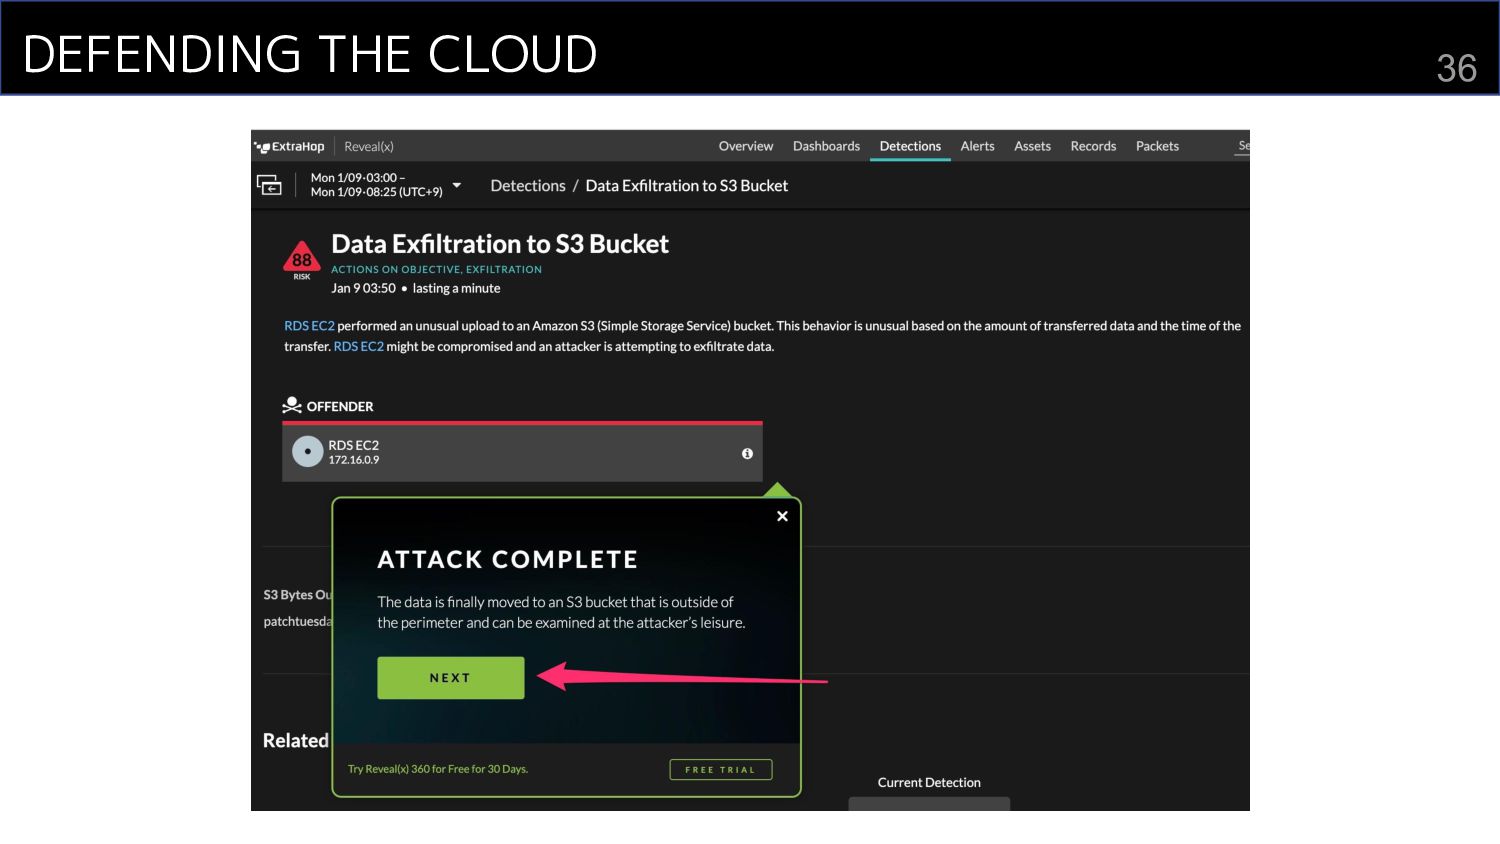
DEFENDING THE CLOUD 34 ” RDS EC2 が、Amazon S3 (Simple
Storage Service) バケットへの異常なアップ ロードを実行しました。この動作は、転送されたデータの量と転送の時間に基づいて異 常です。 RDS EC2 が侵害されている可能性があり、攻撃者がデータの流出を試みてい ます。”
DEFENDING THE CLOUD 35
DEFENDING THE CLOUD 36
DEFENDING THE CLOUD 37
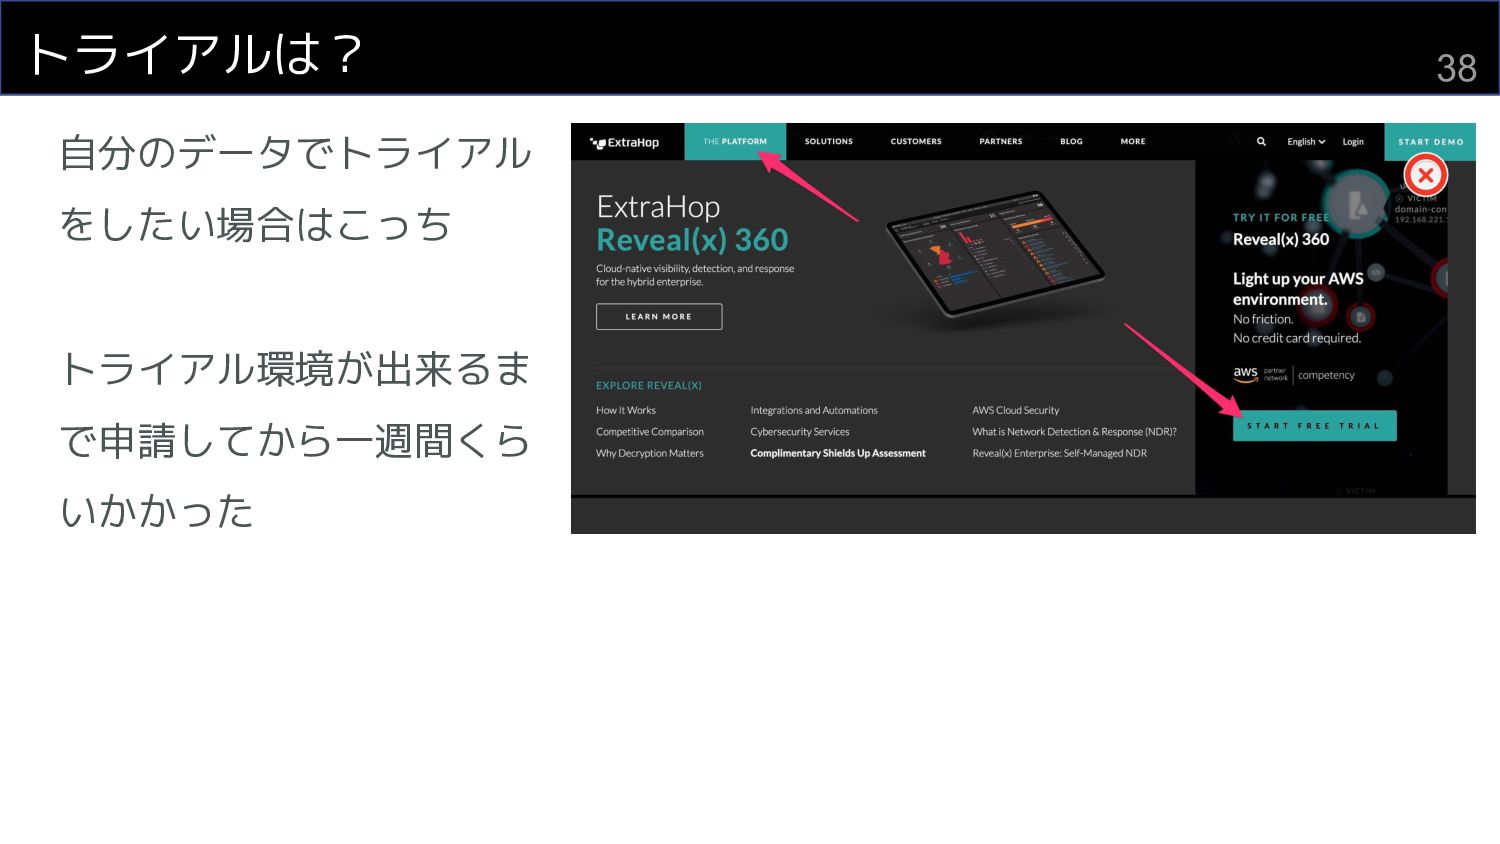
トライアルは? 38 自分のデータでトライアル をしたい場合はこっち トライアル環境が出来るま で申請してから一週間くら いかかった
その他の機能 39 その他の機能
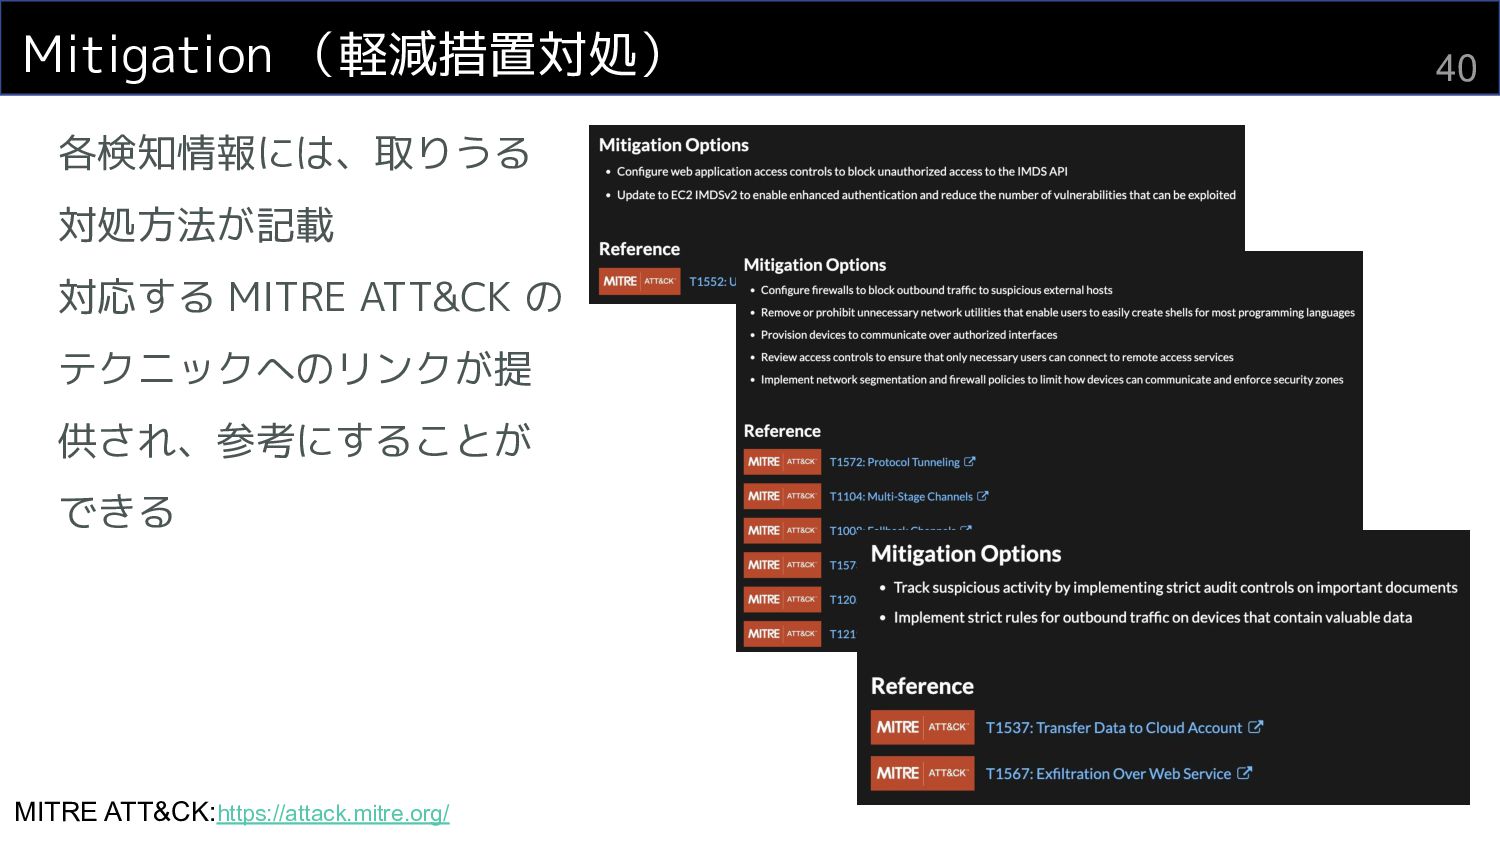
Mitigation (軽減措置対処) 40 各検知情報には、取りうる 対処方法が記載 対応する MITRE ATT&CK の テクニックへのリンクが提
供され、参考にすることが できる MITRE ATT&CK:https://attack.mitre.org/
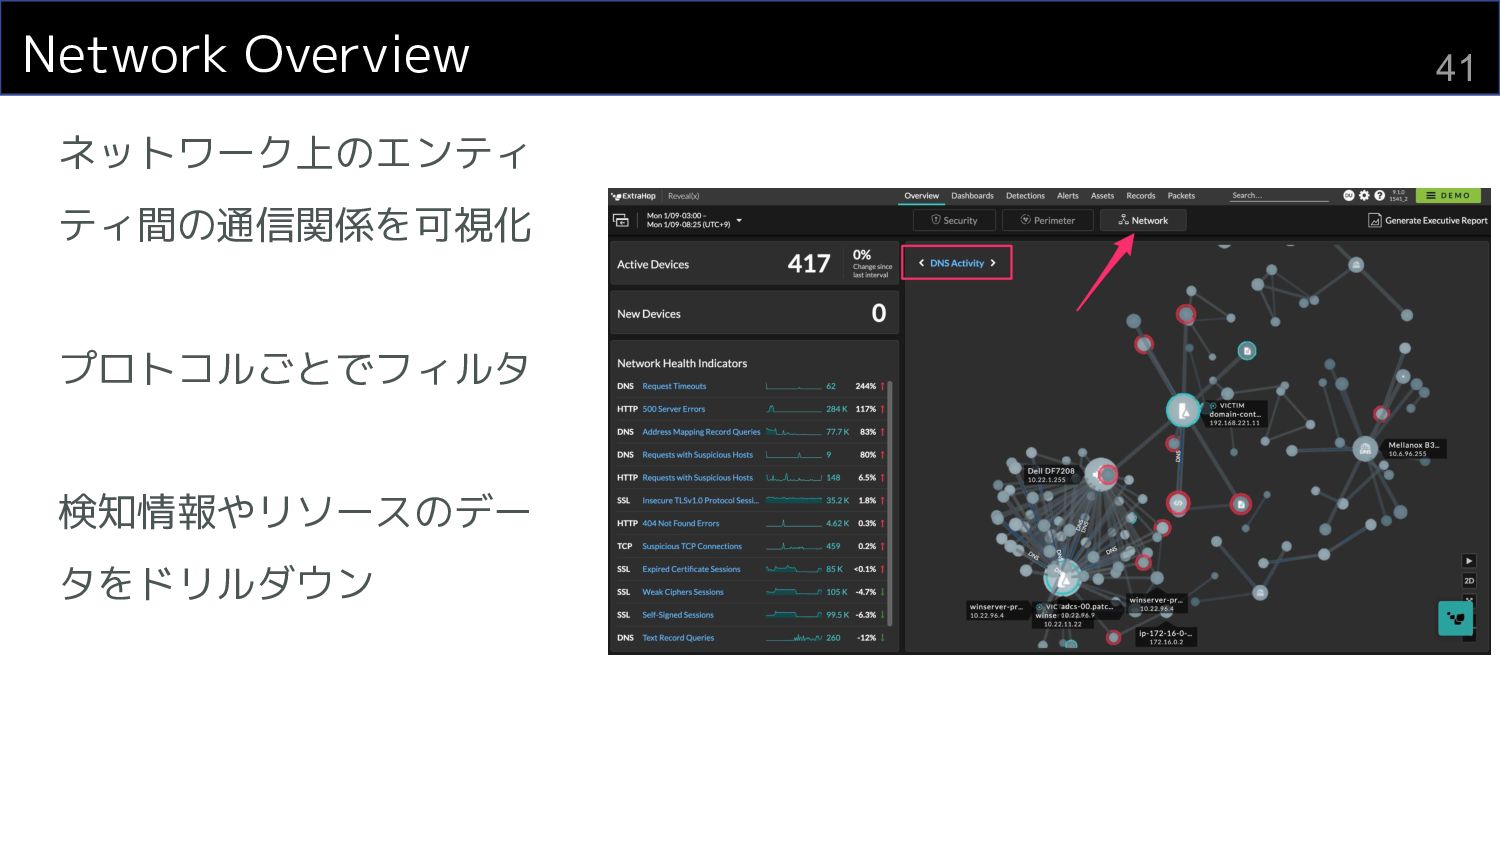
Network Overview 41 ネットワーク上のエンティ ティ間の通信関係を可視化 プロトコルごとでフィルタ 検知情報やリソースのデー タをドリルダウン
まとめ 42 まとめ
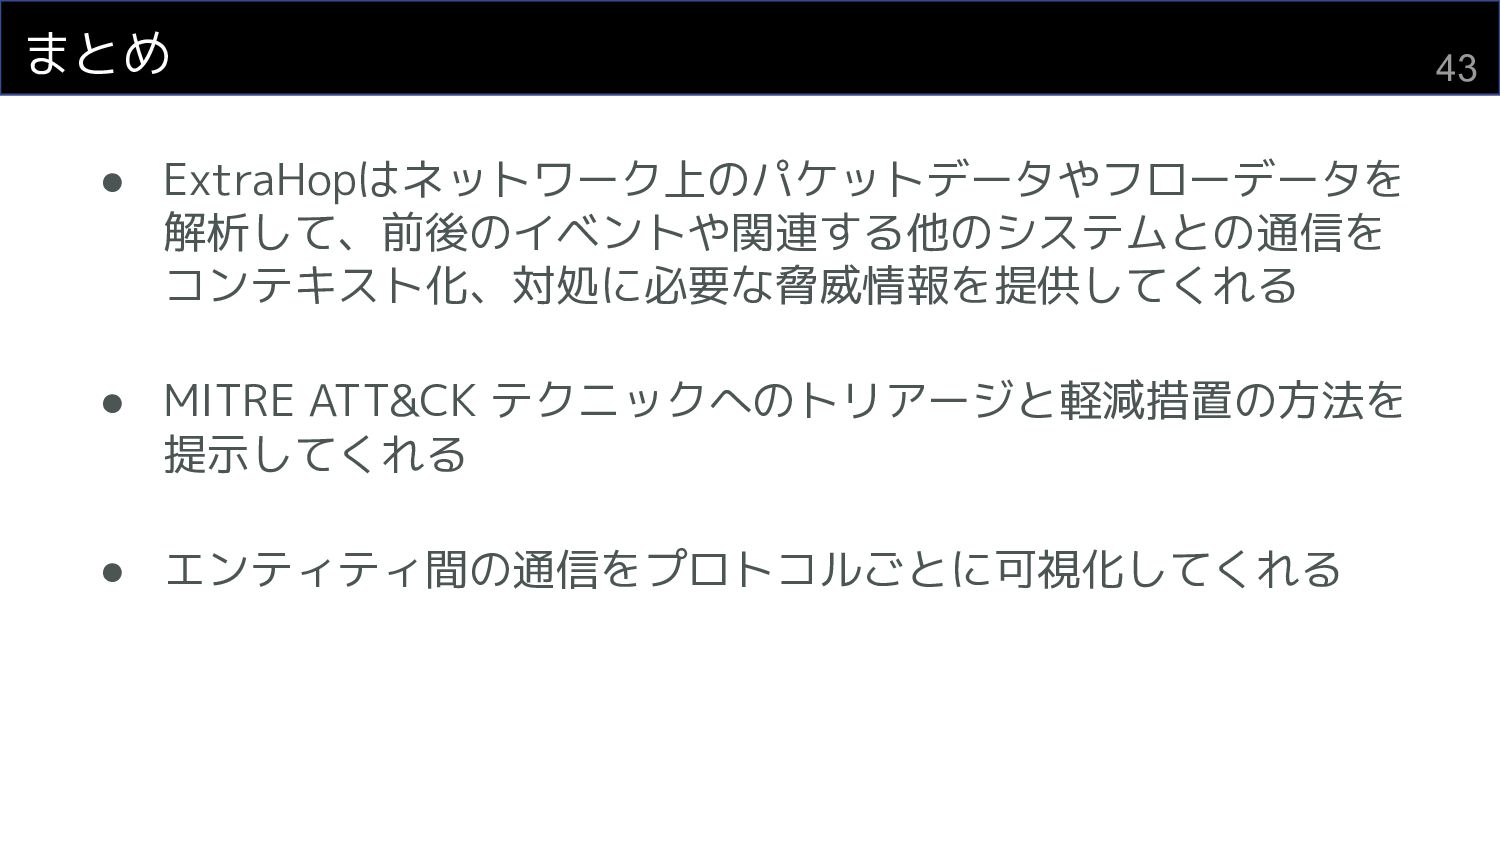
まとめ 43 • ExtraHopはネットワーク上のパケットデータやフローデータを 解析して、前後のイベントや関連する他のシステムとの通信を コンテキスト化、対処に必要な脅威情報を提供してくれる • MITRE ATT&CK テクニックへのトリアージと軽減措置の方法を
提示してくれる • エンティティ間の通信をプロトコルごとに可視化してくれる
44


 sakaitakeshi
 shuta13
 mananyuki
 ymotongpoo
 ezaki
 tomokusaba
 kmiya84377
 riyaamemiya
 kash1064
 chack411
 satoshi7
 bitkey
 shumei_ito
 dugsong
 axbom
 kimpetersen
 gr2m
 helenjbeal
 codingconduct
 aleyda
 reverentgeek
 lcolladotor
 portentint
 gurzu