Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
こんな時代だからこそ! 想定しておきたい アクセスキー漏洩後のムーブ
Search
Takuya Yonezawa
November 08, 2025
Technology
860
4
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
こんな時代だからこそ! 想定しておきたい アクセスキー漏洩後のムーブ
Takuya Yonezawa
November 08, 2025
Transcript
29 slides
1 © 2025 Japan Digital Design, Inc. Takuya Yonezawa 2025.11.08
〜 こんな時代だからこそ! 〜 想定しておきたい アクセスキー漏洩後のムーブ Security JAWS ~IAM Special~
2 © 2025 Japan Digital Design, Inc. お断り 本日お話する内容について 「妙にリアリティがあるな。。??」
と思っても勘繰ってはいけません!
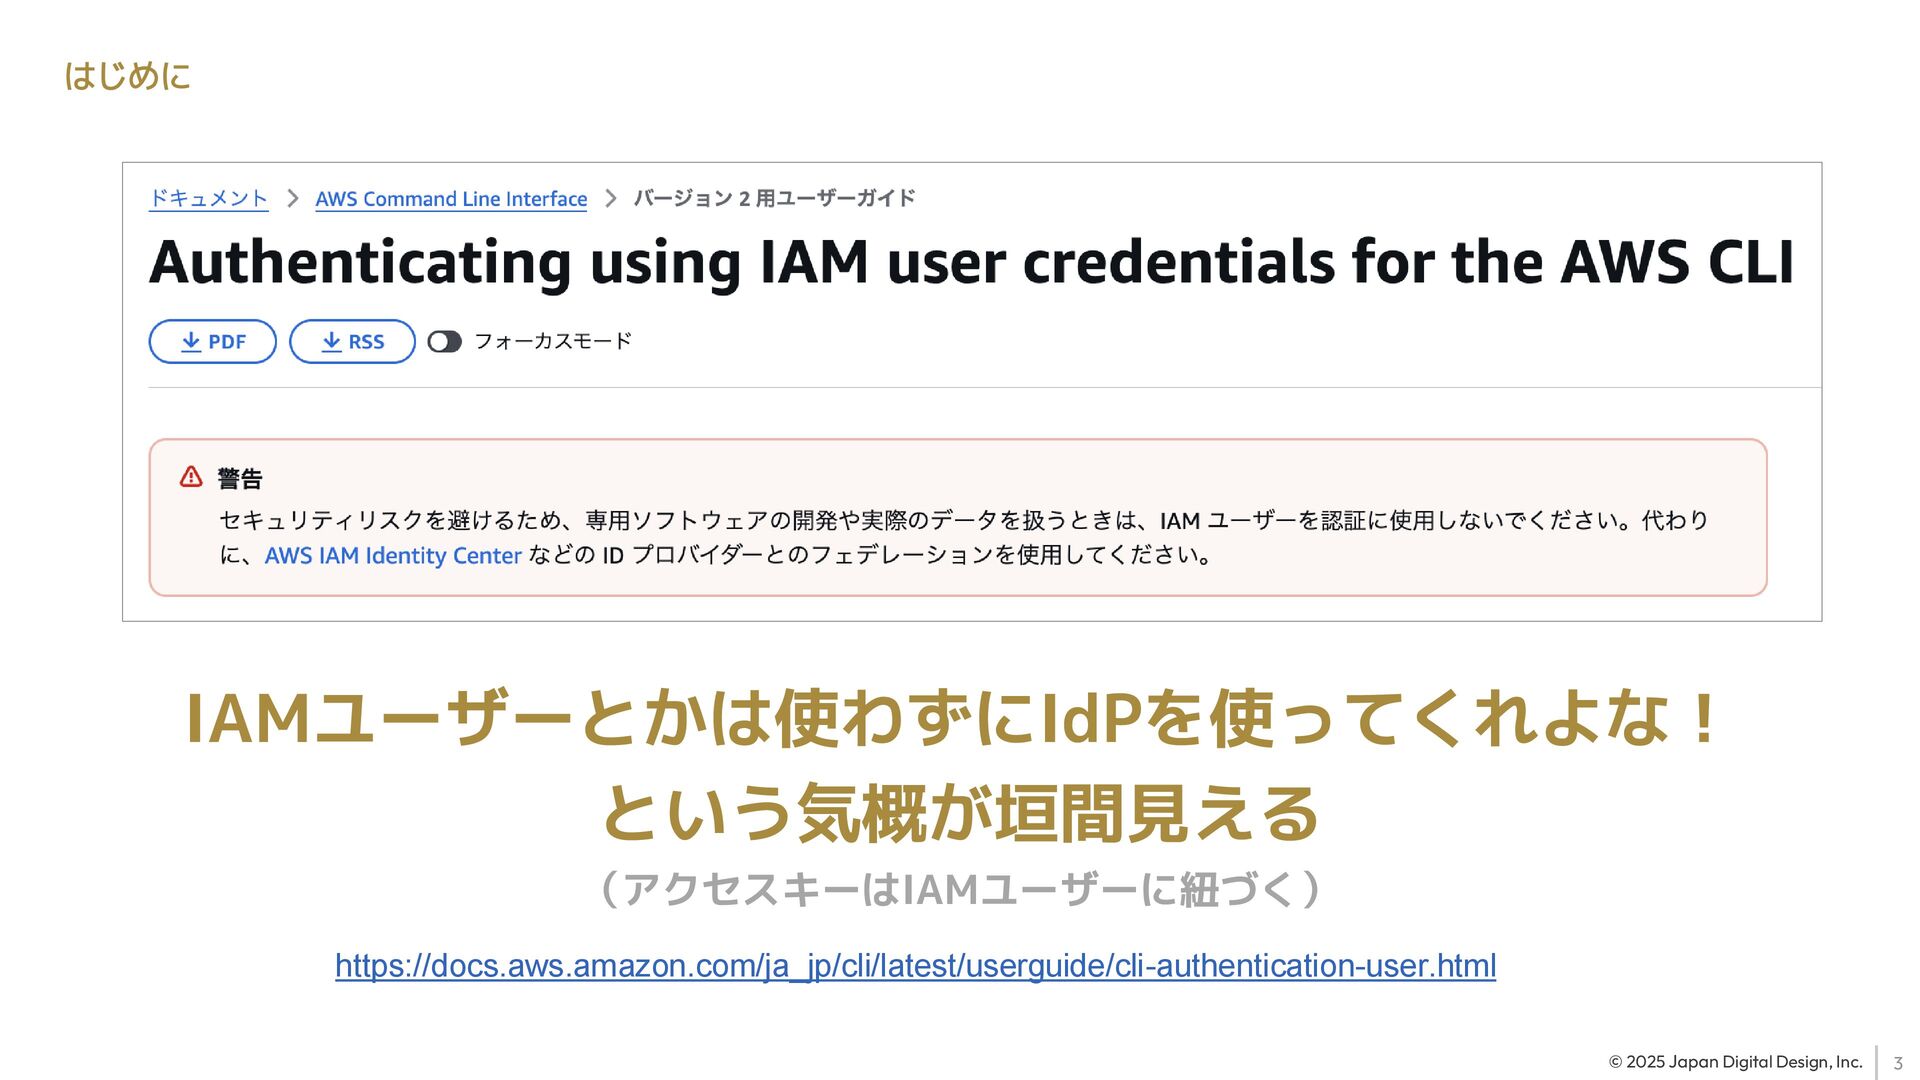
3 © 2025 Japan Digital Design, Inc. はじめに IAMユーザーとかは使わずにIdPを使ってくれよな! という気概が垣間見える
(アクセスキーはIAMユーザーに紐づく) https://docs.aws.amazon.com/ja_jp/cli/latest/userguide/cli-authentication-user.html
4 © 2025 Japan Digital Design, Inc. はじめに とはいえ、アクセスキーを使わざるを得ない ワークロード/システムもあることでしょう
そんな皆様のアクセスキーの運用について 見直すキッカケになれば幸いです
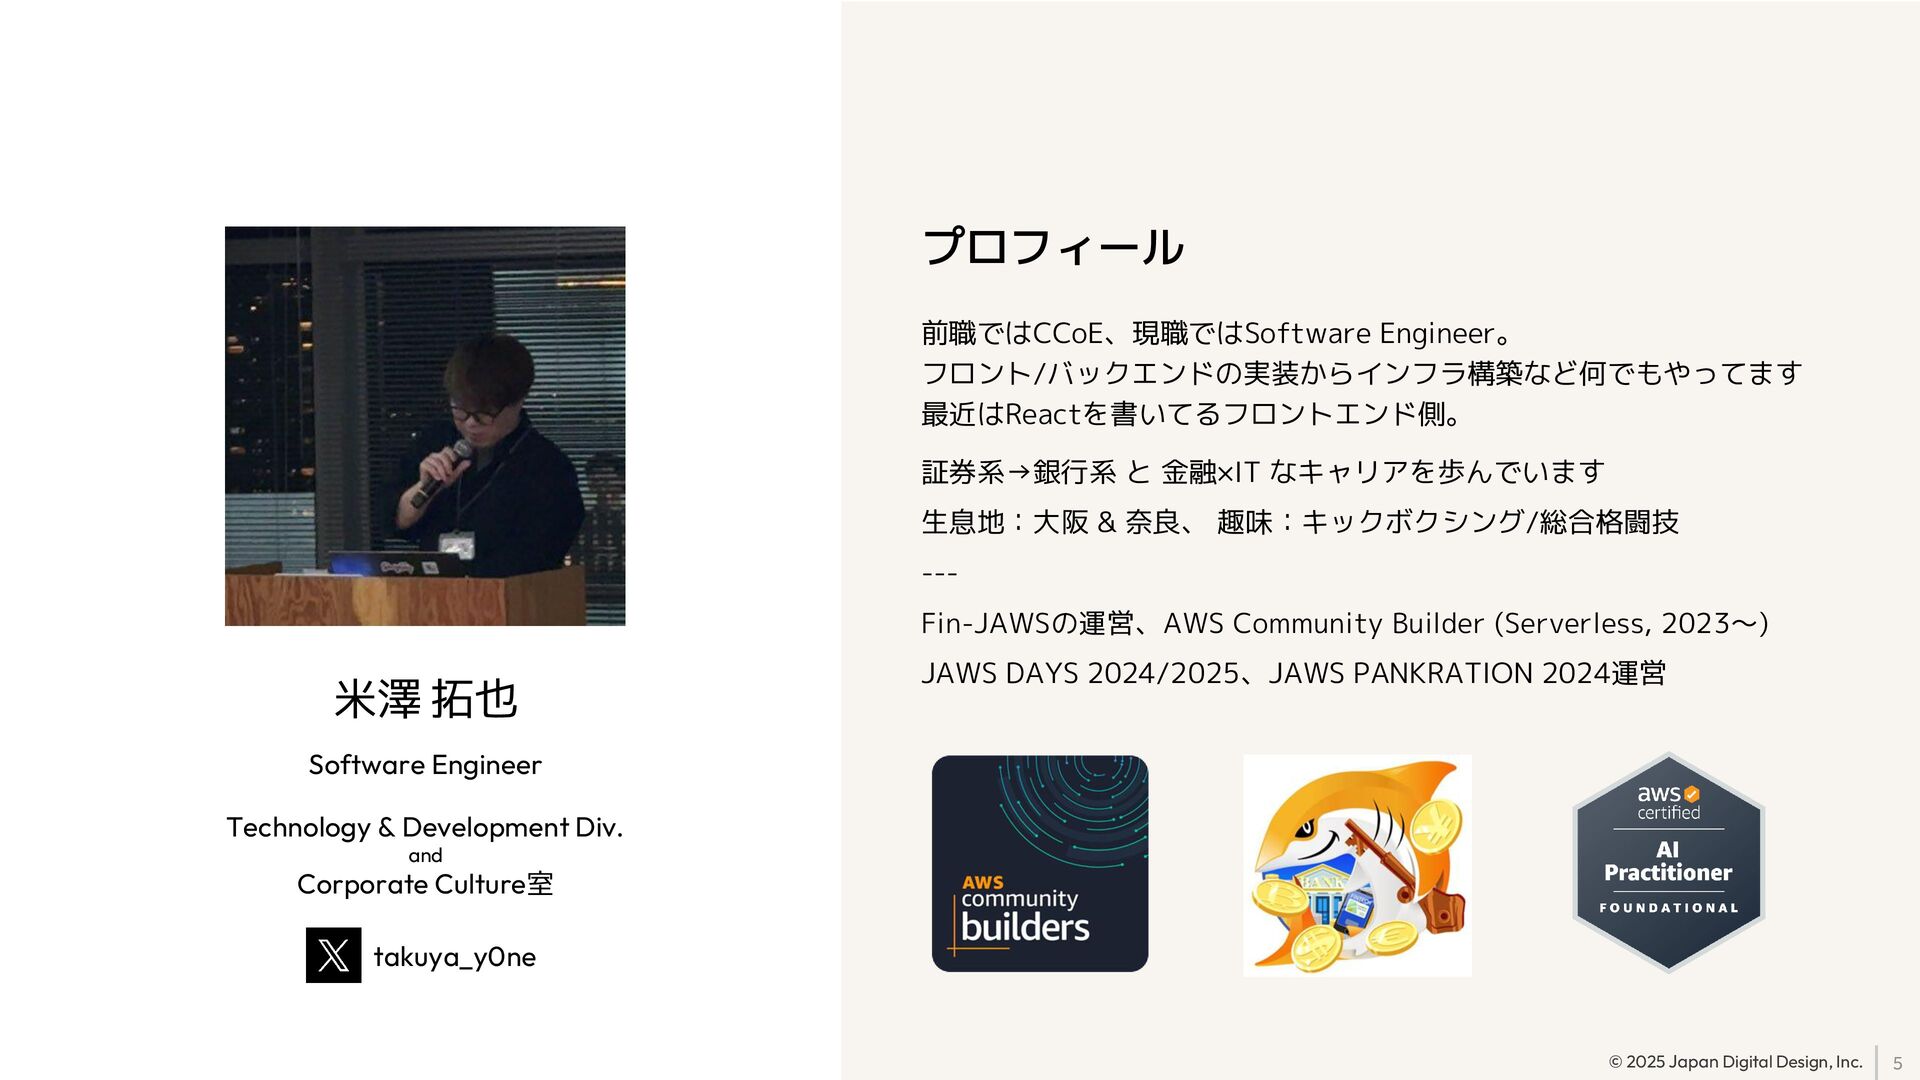
5 © 2025 Japan Digital Design, Inc. 米澤 拓也 Software
Engineer Technology & Development Div. and Corporate Culture室 プロフィール 前職ではCCoE、現職ではSoftware Engineer。 フロント/バックエンドの実装からインフラ構築など何でもやってます 最近はReactを書いてるフロントエンド側。 証券系→銀行系 と 金融×IT なキャリアを歩んでいます 生息地:大阪 & 奈良、 趣味:キックボクシング/総合格闘技 --- Fin-JAWSの運営、AWS Community Builder (Serverless, 2023〜) JAWS DAYS 2024/2025、JAWS PANKRATION 2024運営 takuya_y0ne
6 © 2025 Japan Digital Design, Inc. 01 アクセスキーはどこから漏れるのか?
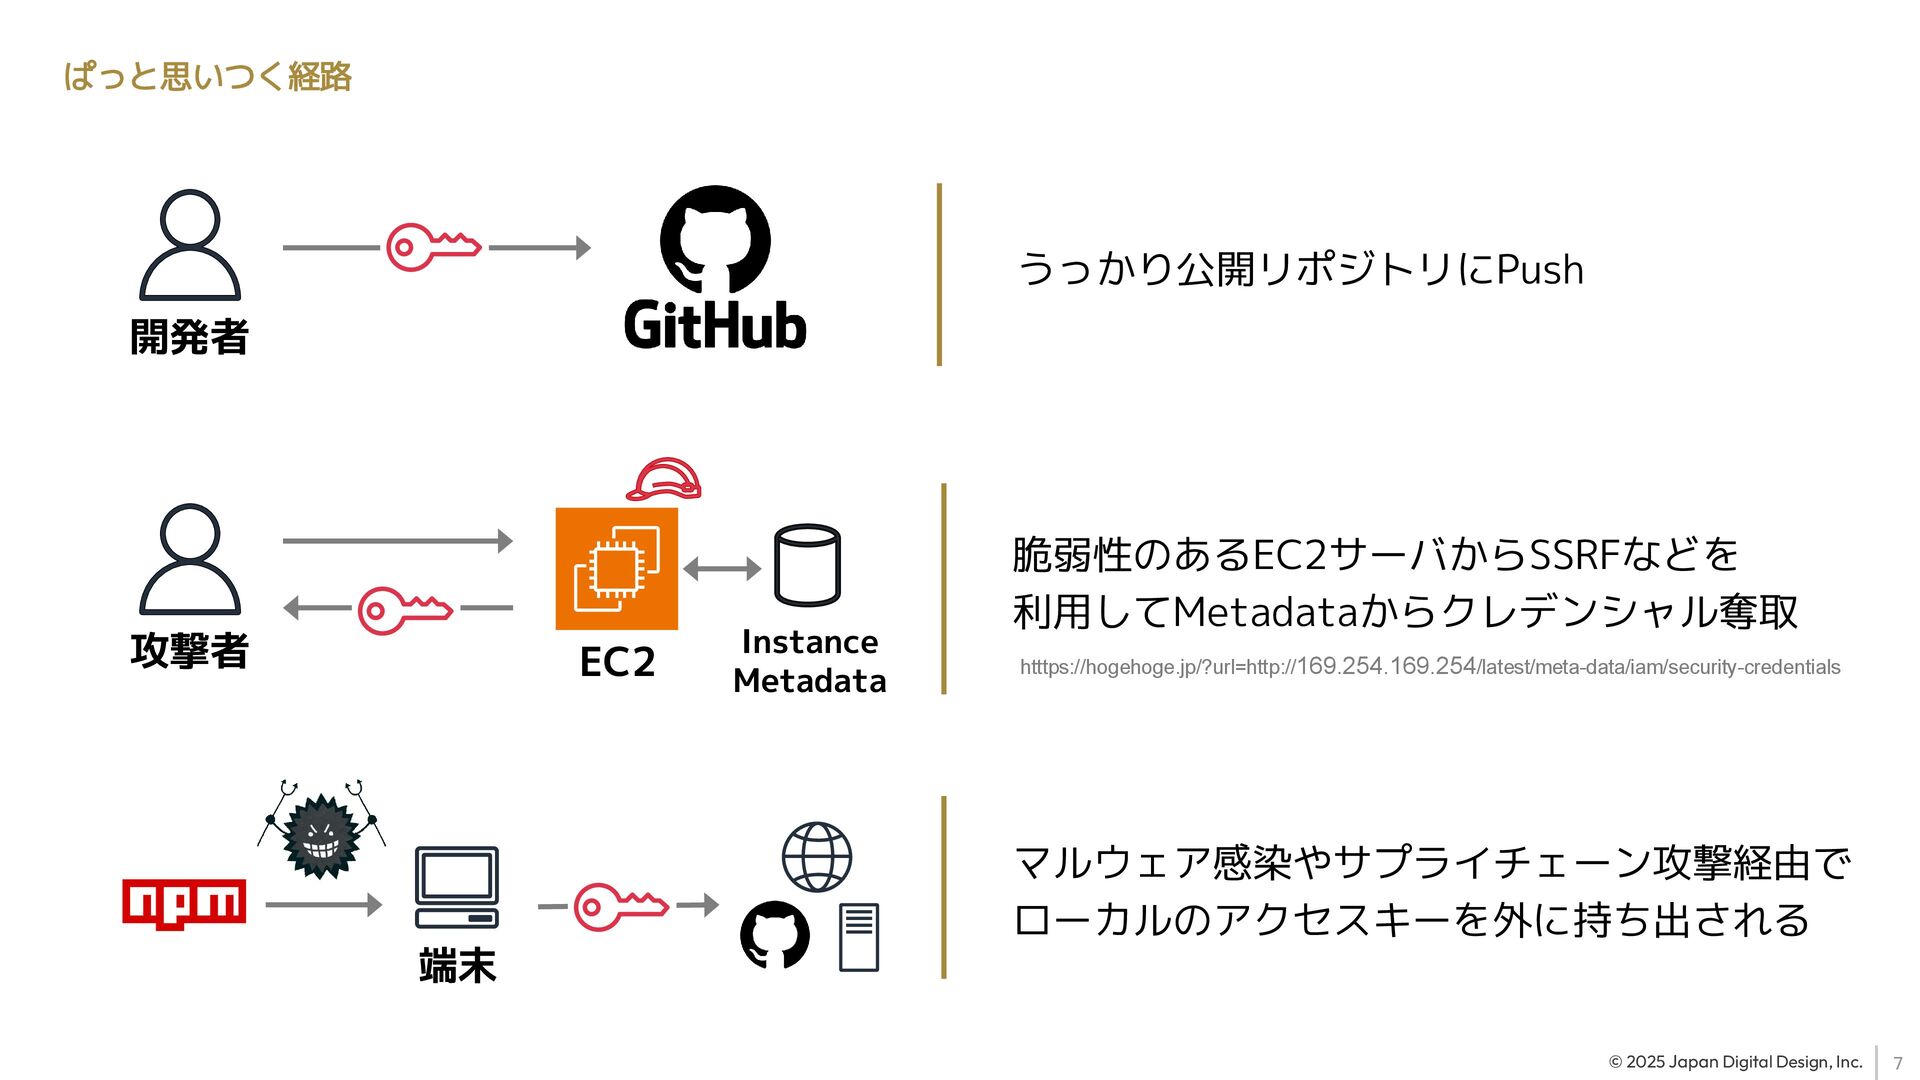
7 © 2025 Japan Digital Design, Inc. ぱっと思いつく経路 うっかり公開リポジトリにPush 開発者
EC2 Instance Metadata 攻撃者 htttps://hogehoge.jp/?url=http://169.254.169.254/latest/meta-data/iam/security-credentials 脆弱性のあるEC2サーバからSSRFなどを 利用してMetadataからクレデンシャル奪取 マルウェア感染やサプライチェーン攻撃経由で ローカルのアクセスキーを外に持ち出される 端末
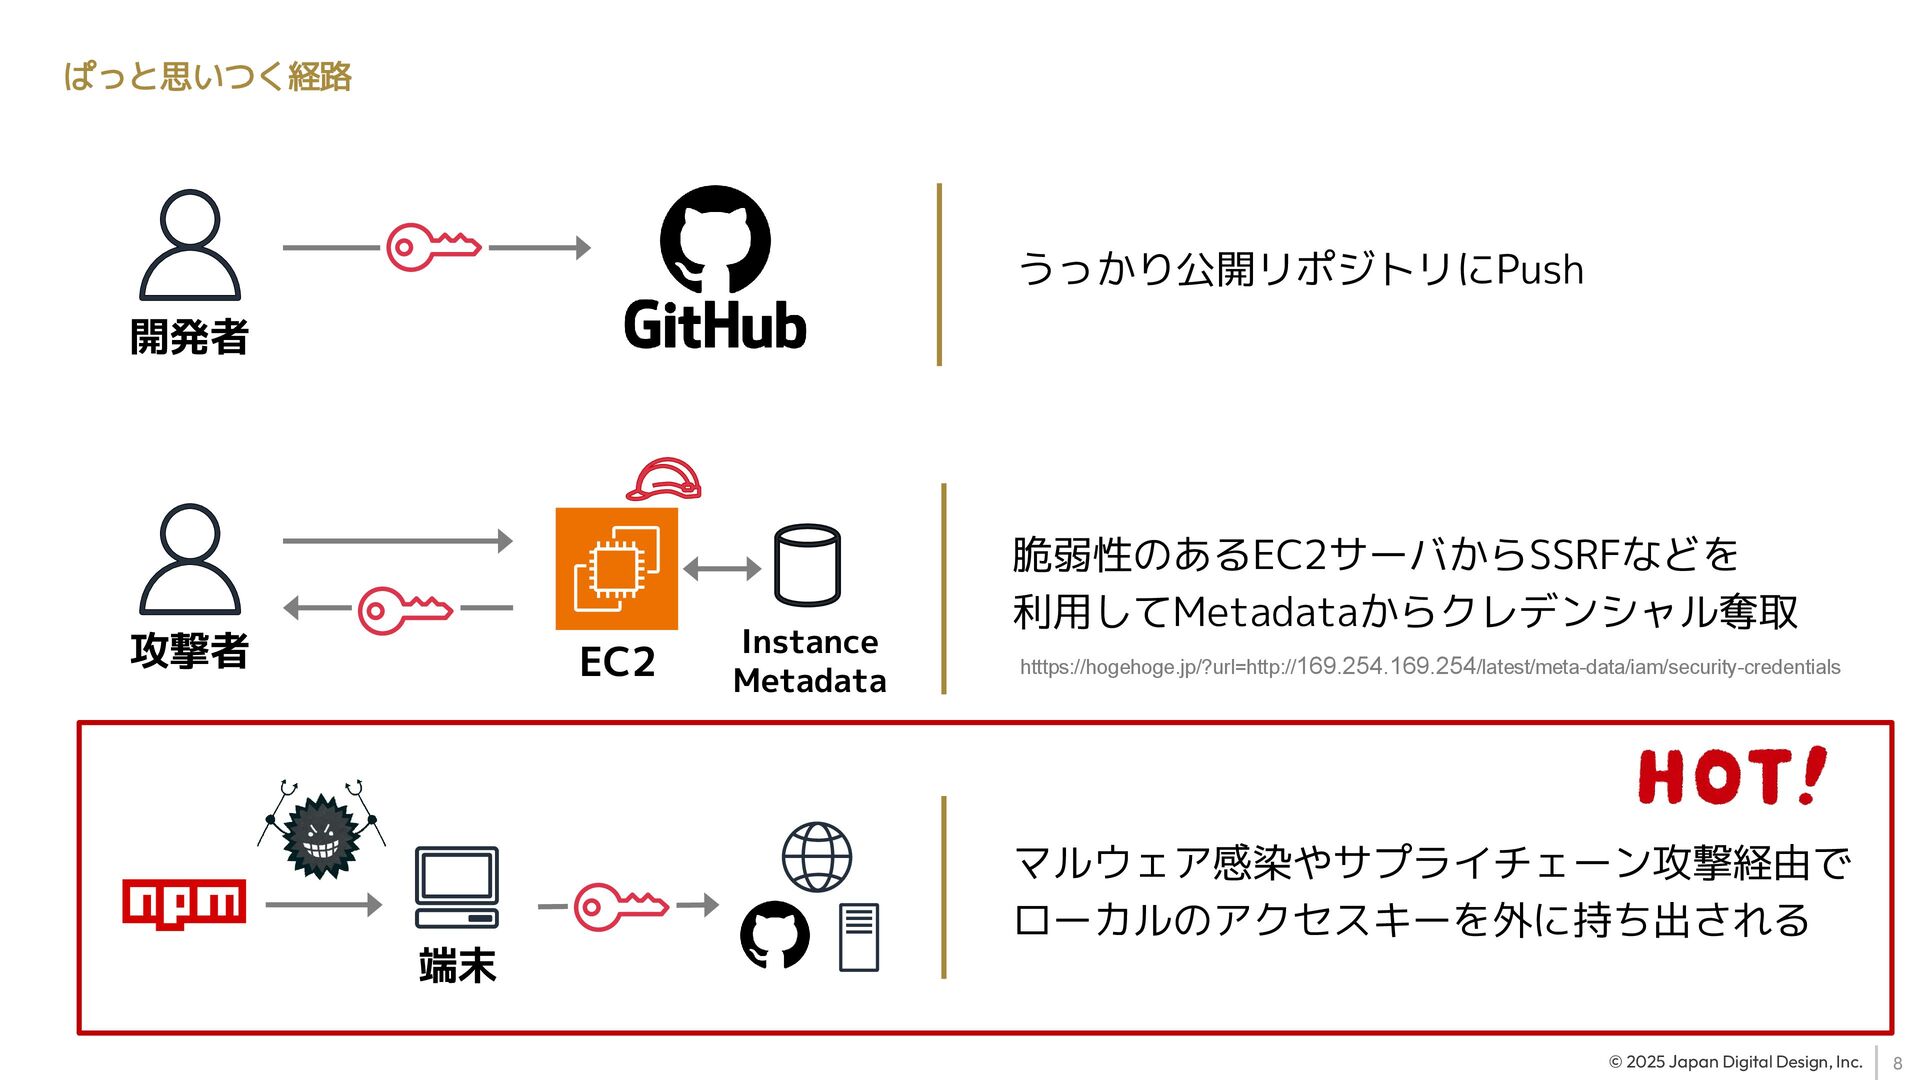
8 © 2025 Japan Digital Design, Inc. ぱっと思いつく経路 うっかり公開リポジトリにPush 開発者
EC2 Instance Metadata 攻撃者 htttps://hogehoge.jp/?url=http://169.254.169.254/latest/meta-data/iam/security-credentials 脆弱性のあるEC2サーバからSSRFなどを 利用してMetadataからクレデンシャル奪取 マルウェア感染やサプライチェーン攻撃経由で ローカルのアクセスキーを外に持ち出される 端末
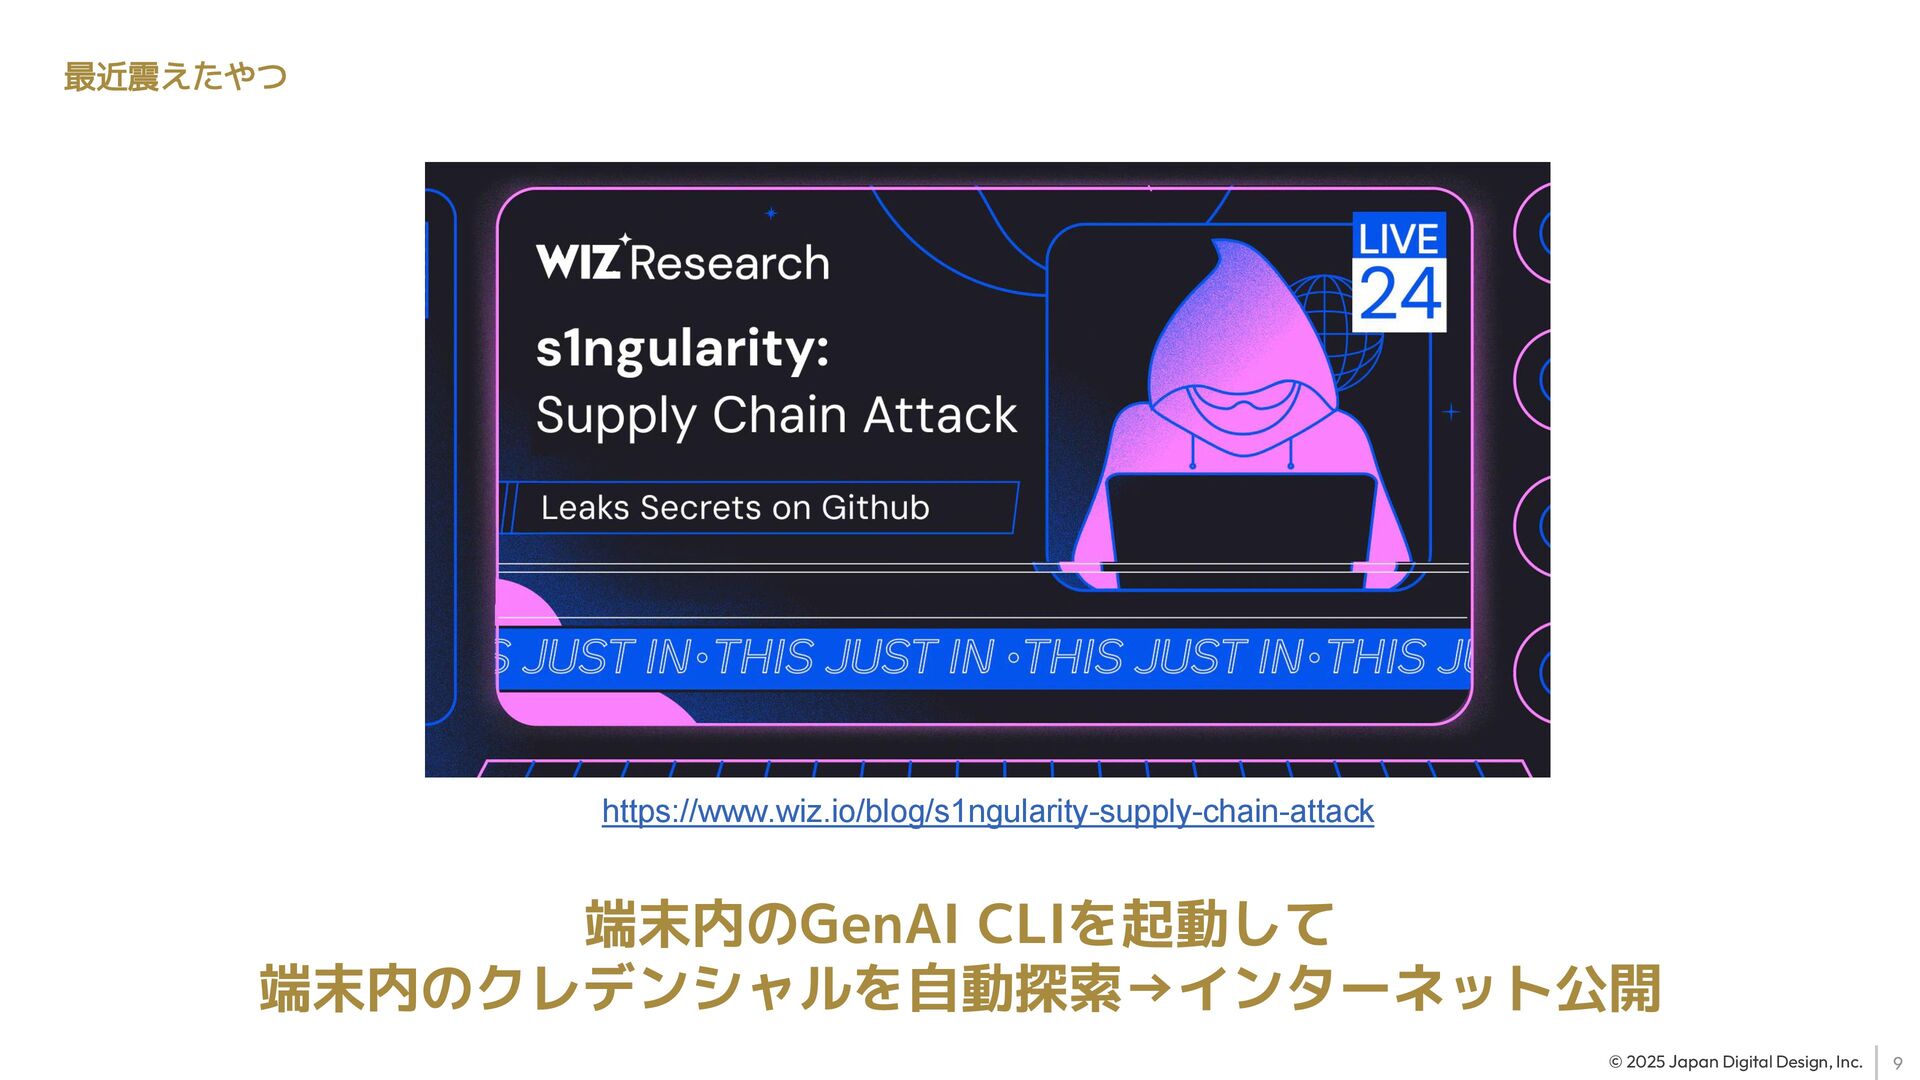
9 © 2025 Japan Digital Design, Inc. 最近震えたやつ https://www.wiz.io/blog/s1ngularity-supply-chain-attack 端末内のGenAI
CLIを起動して 端末内のクレデンシャルを自動探索→インターネット公開
10 © 2025 Japan Digital Design, Inc. 何が言いたいかというと。。 どこにアクセスキーを置こうが、 漏洩する可能性があるので、
ちゃんと漏洩後のムーブを想定しておきましょうね という話
11 © 2025 Japan Digital Design, Inc. 02 アクセスキーが奪取されたら何が起こるか
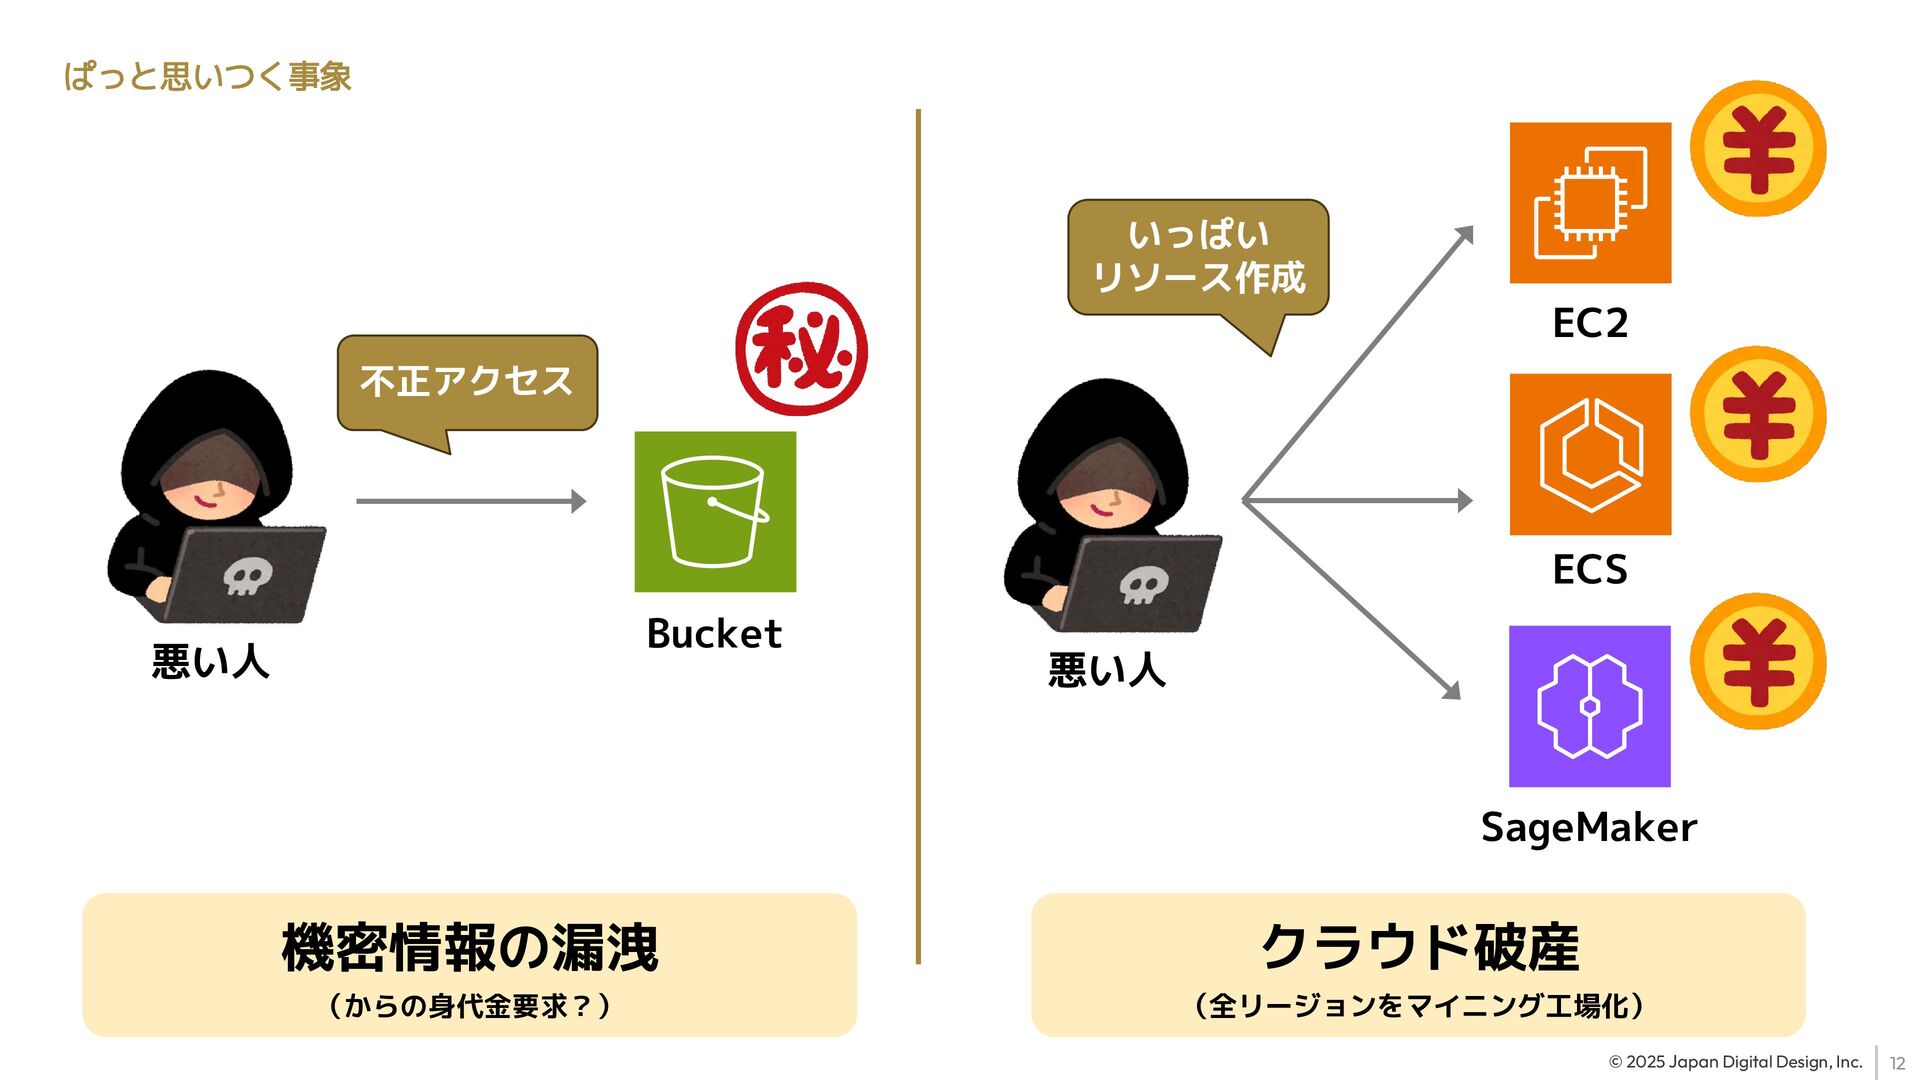
12 © 2025 Japan Digital Design, Inc. ぱっと思いつく事象 Bucket 悪い人
悪い人 EC2 ECS SageMaker 機密情報の漏洩 (からの身代金要求?) クラウド破産 (全リージョンをマイニング工場化) 不正アクセス いっぱい リソース作成
13 © 2025 Japan Digital Design, Inc. Bucket 悪い人 悪い人
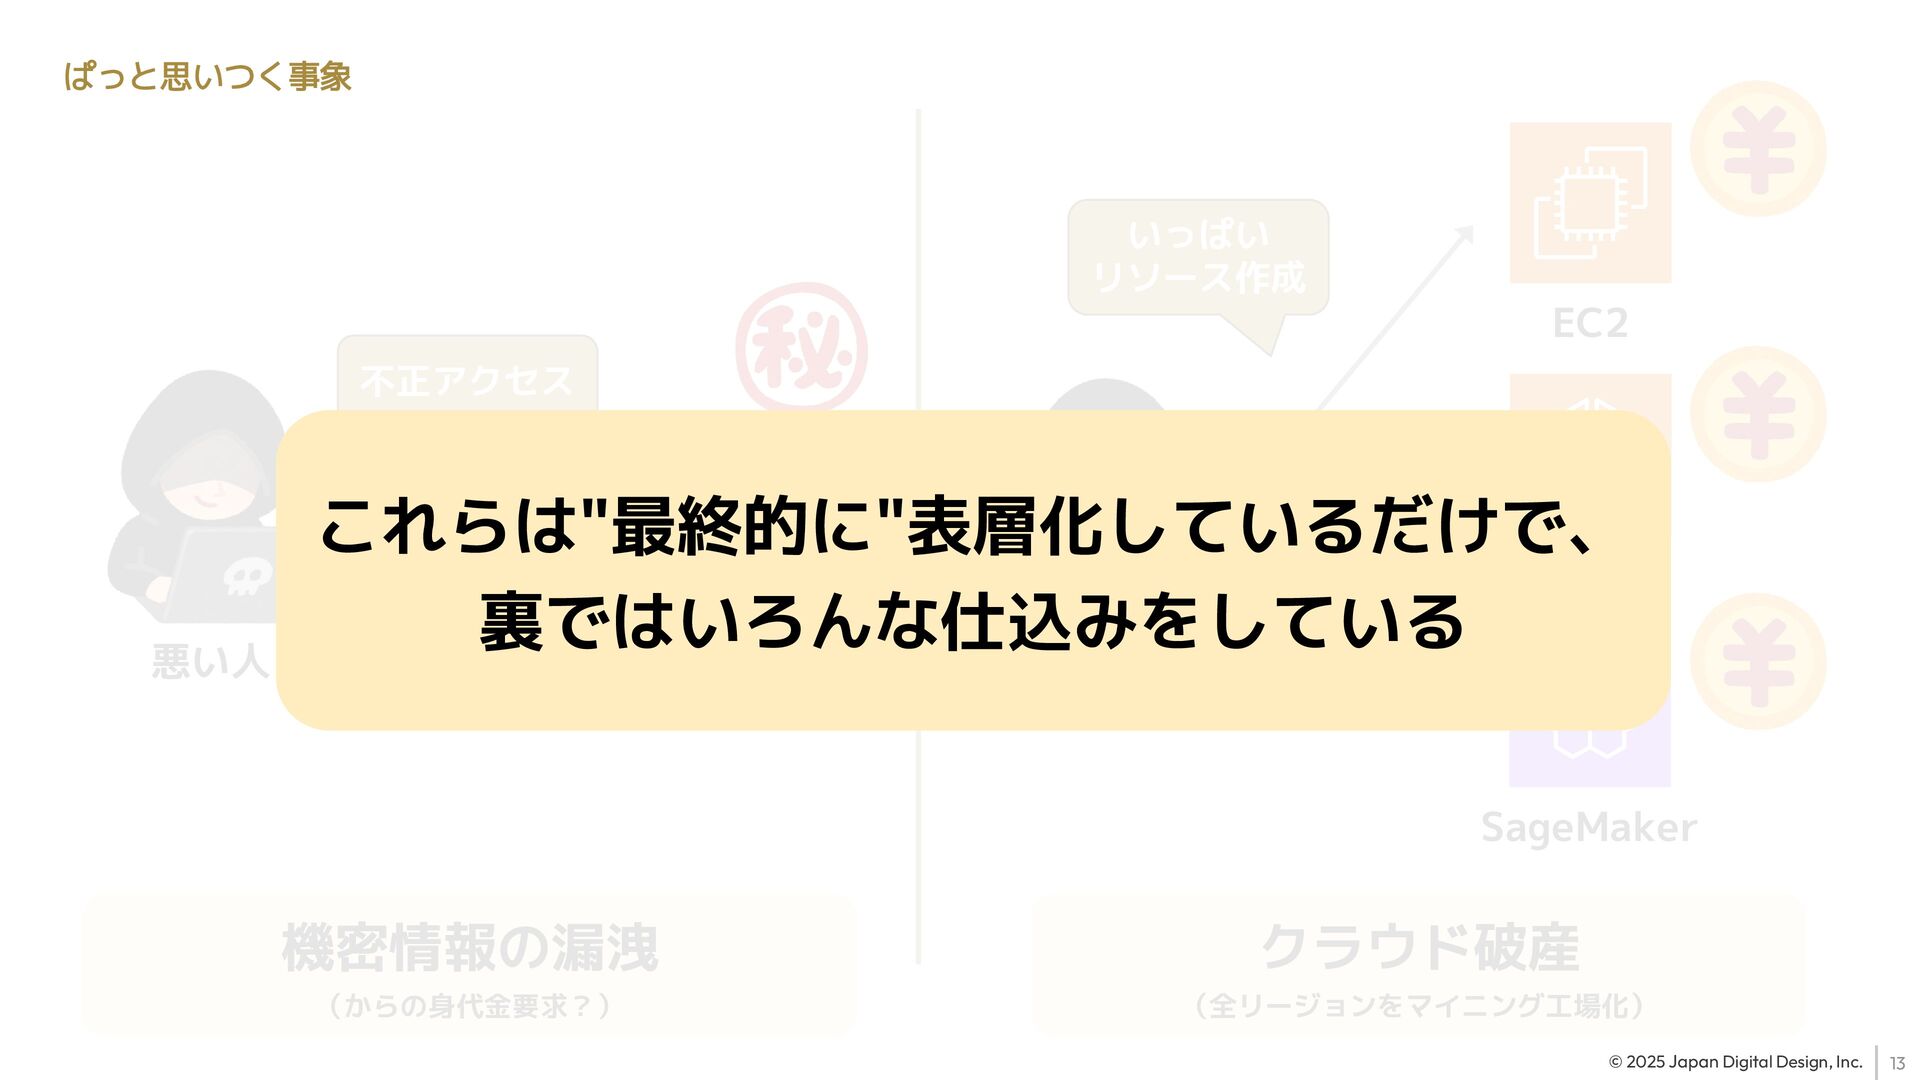
EC2 ECS SageMaker 機密情報の漏洩 (からの身代金要求?) クラウド破産 (全リージョンをマイニング工場化) 不正アクセス いっぱい リソース作成 これらは"最終的に"表層化しているだけで、 裏ではいろんな仕込みをしている ぱっと思いつく事象
14 © 2025 Japan Digital Design, Inc. 03 攻撃者の気持ちになってみよう
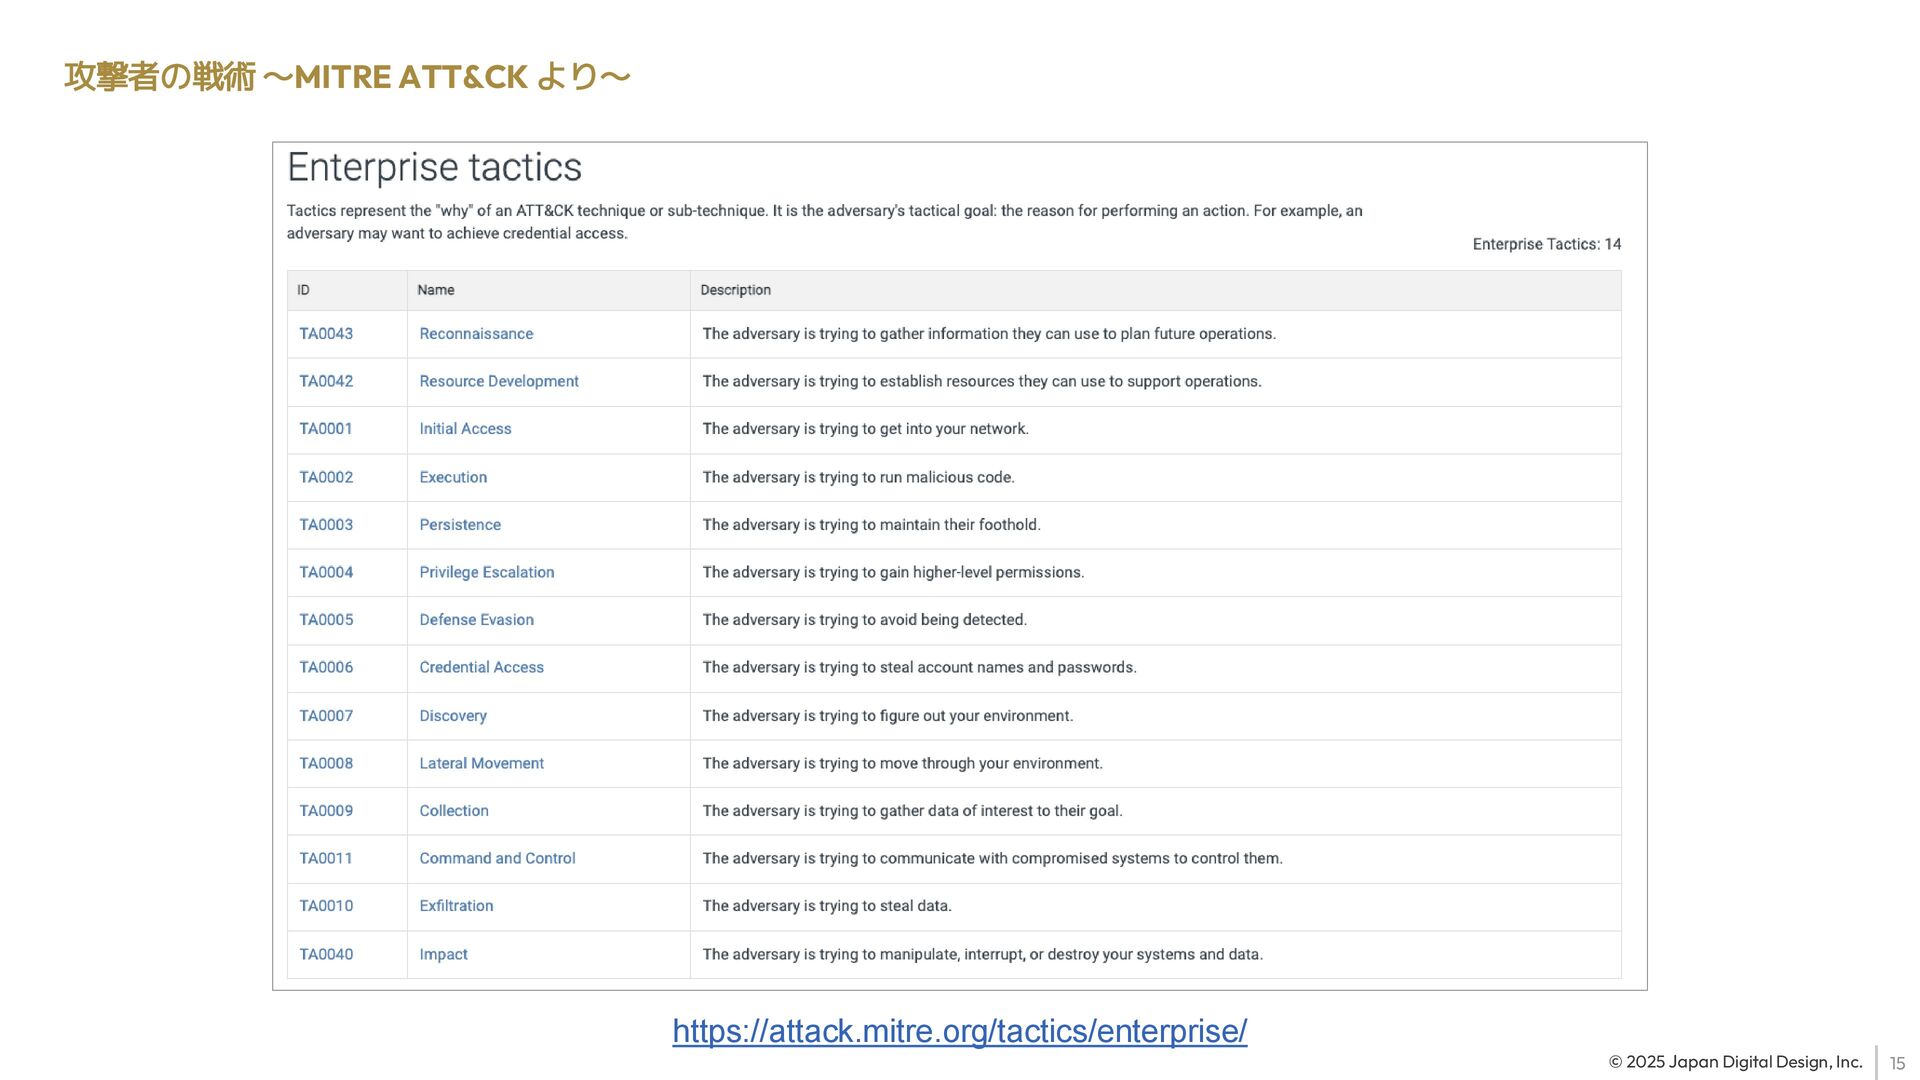
15 © 2025 Japan Digital Design, Inc. 攻撃者の戦術 〜MITRE ATT&CK
より〜 https://attack.mitre.org/tactics/enterprise/
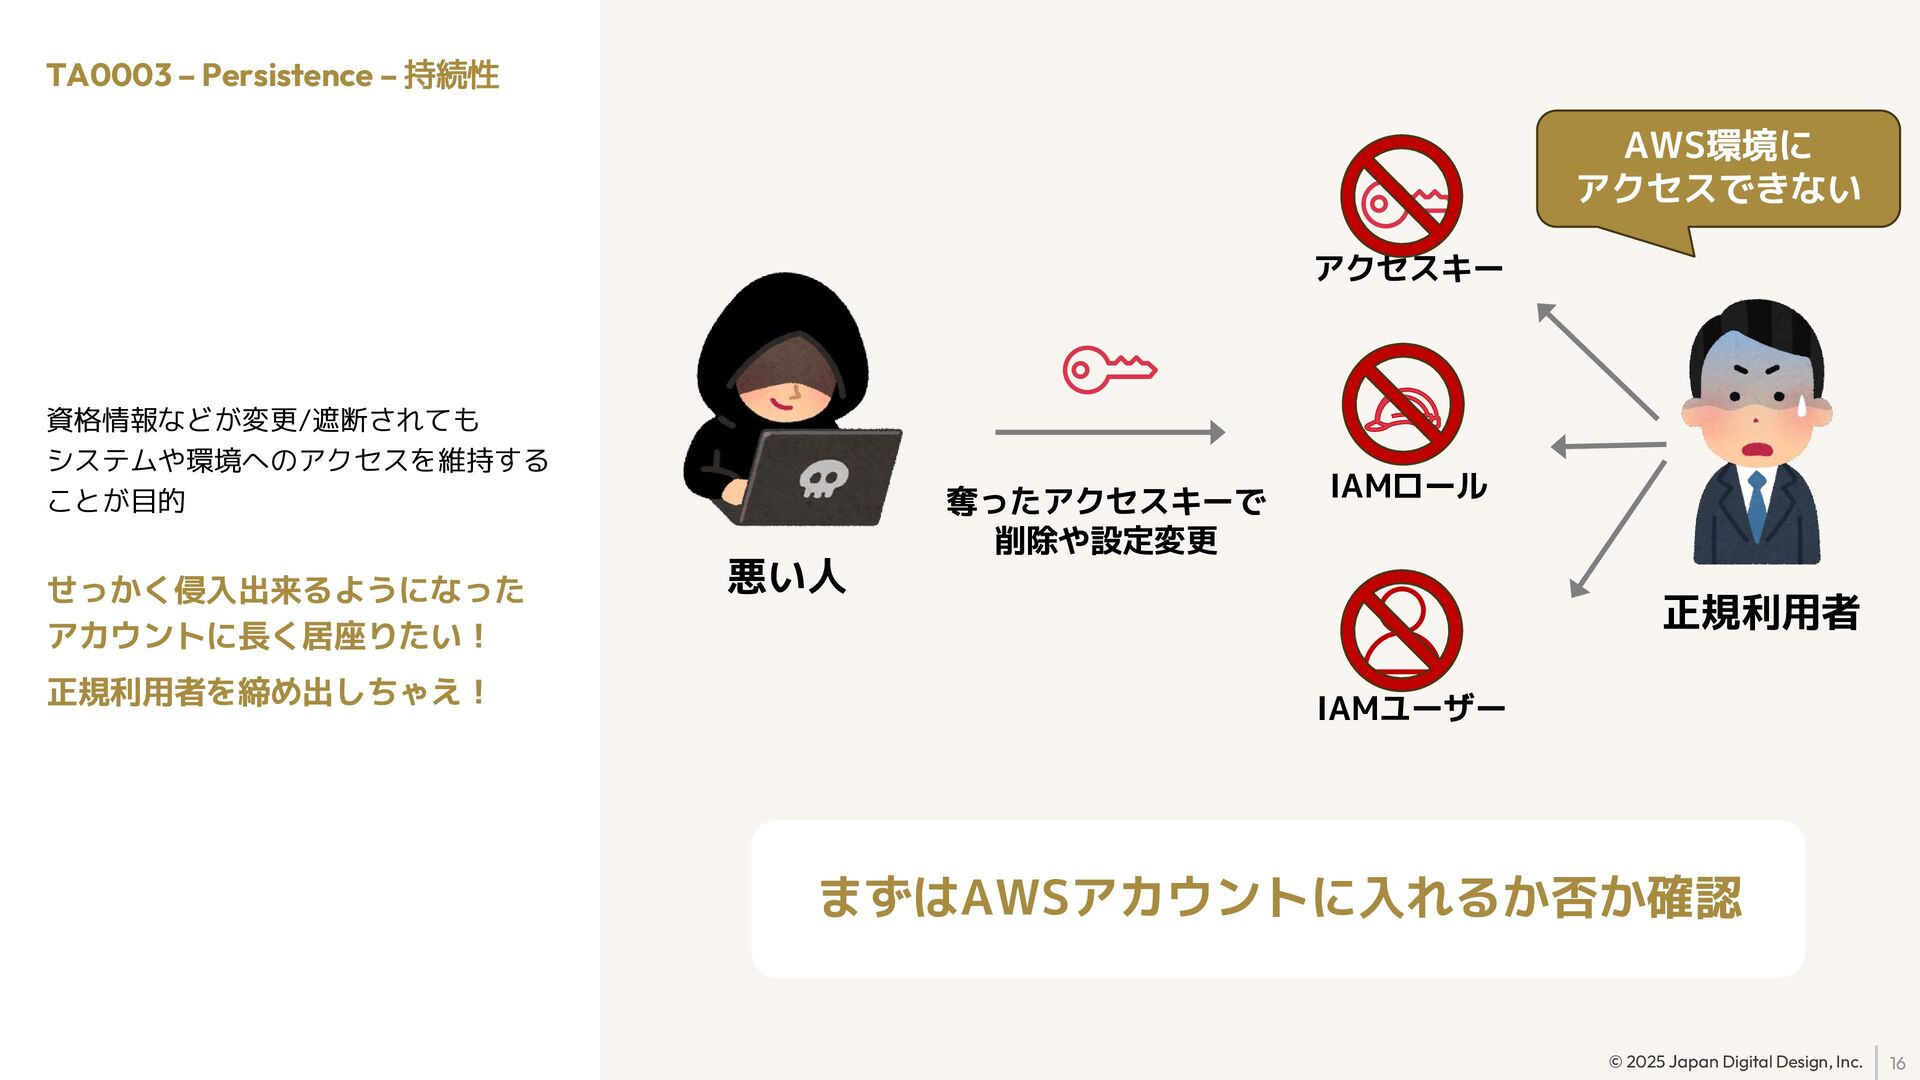
16 © 2025 Japan Digital Design, Inc. 悪い人 奪ったアクセスキーで 削除や設定変更
TA0003 – Persistence – 持続性 資格情報などが変更/遮断されても システムや環境へのアクセスを維持する ことが目的 せっかく侵入出来るようになった アカウントに長く居座りたい! 正規利用者を締め出しちゃえ! アクセスキー IAMロール IAMユーザー AWS環境に アクセスできない 正規利用者 まずはAWSアカウントに入れるか否か確認
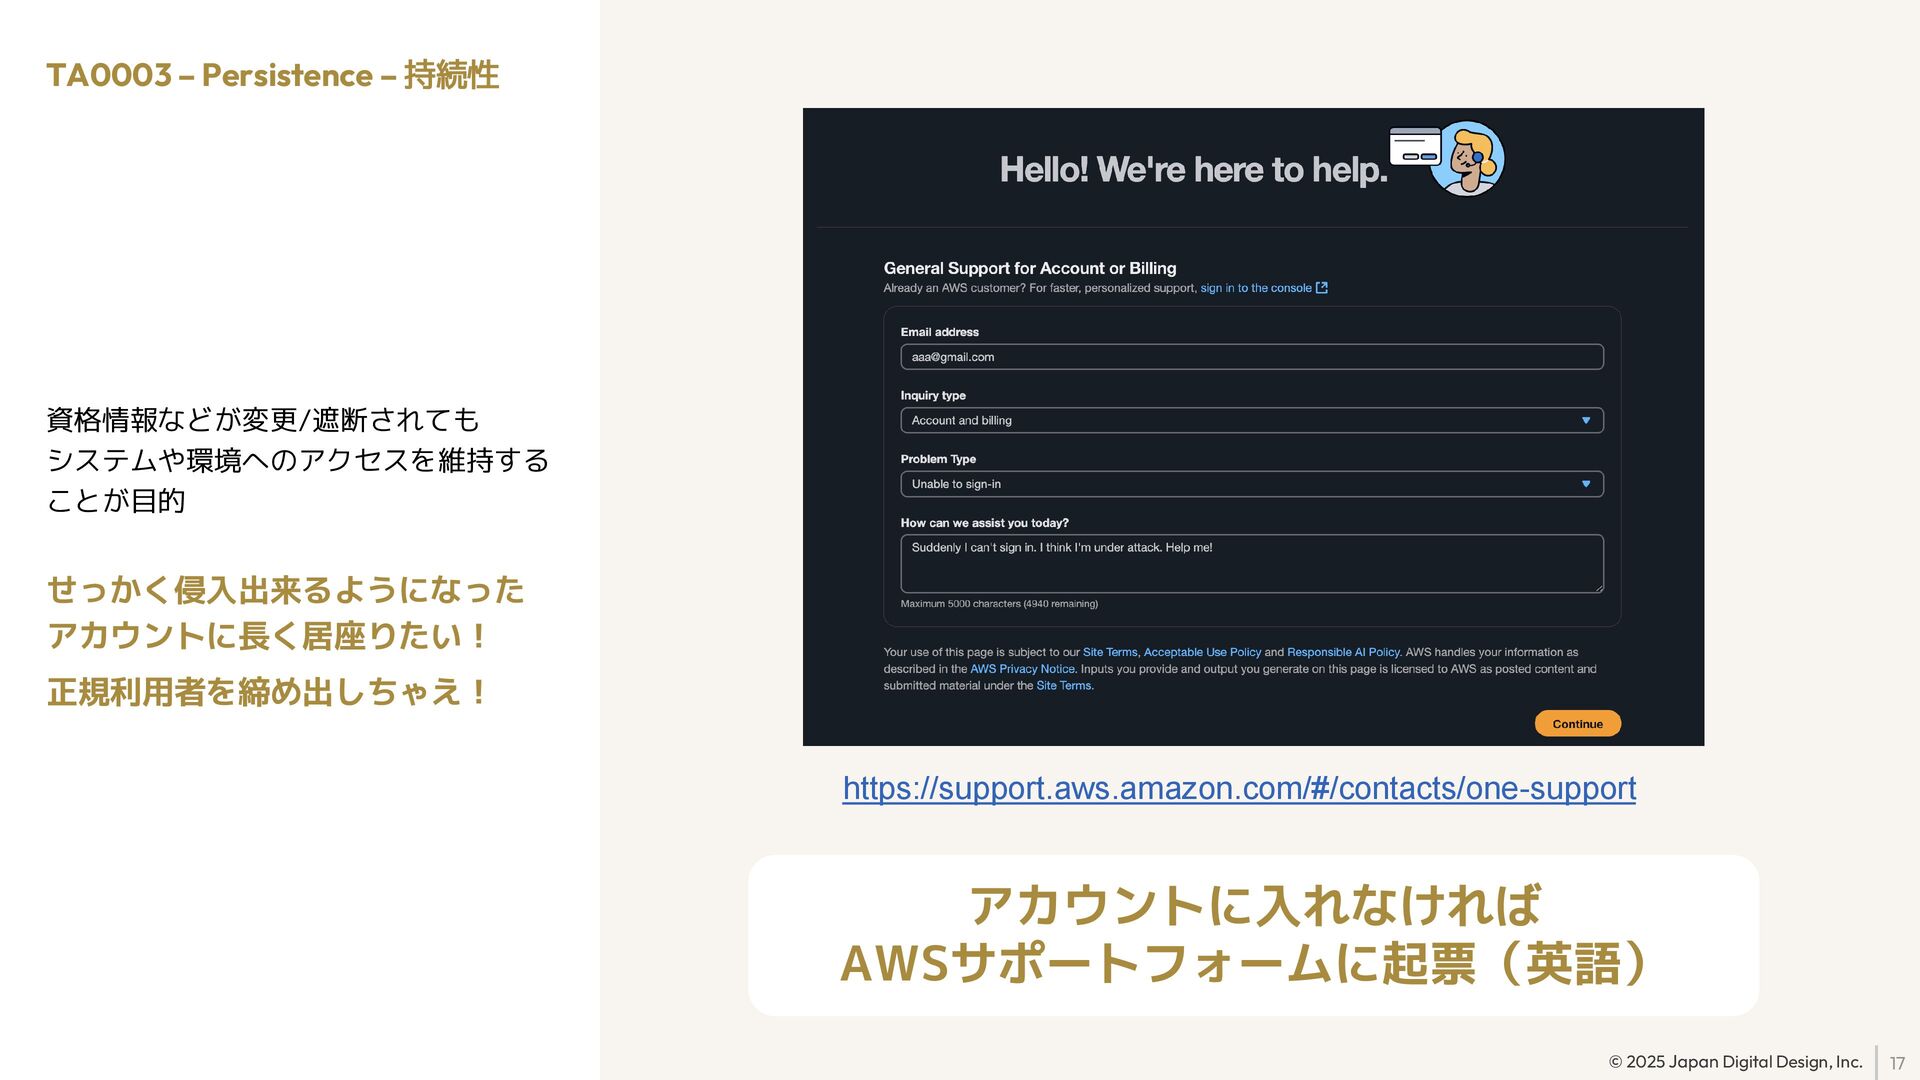
17 © 2025 Japan Digital Design, Inc. TA0003 – Persistence
– 持続性 アカウントに入れなければ AWSサポートフォームに起票(英語) https://support.aws.amazon.com/#/contacts/one-support https://support.aws.amazon.com/#/contacts/one-support 資格情報などが変更/遮断されても システムや環境へのアクセスを維持する ことが目的 せっかく侵入出来るようになった アカウントに長く居座りたい! 正規利用者を締め出しちゃえ!
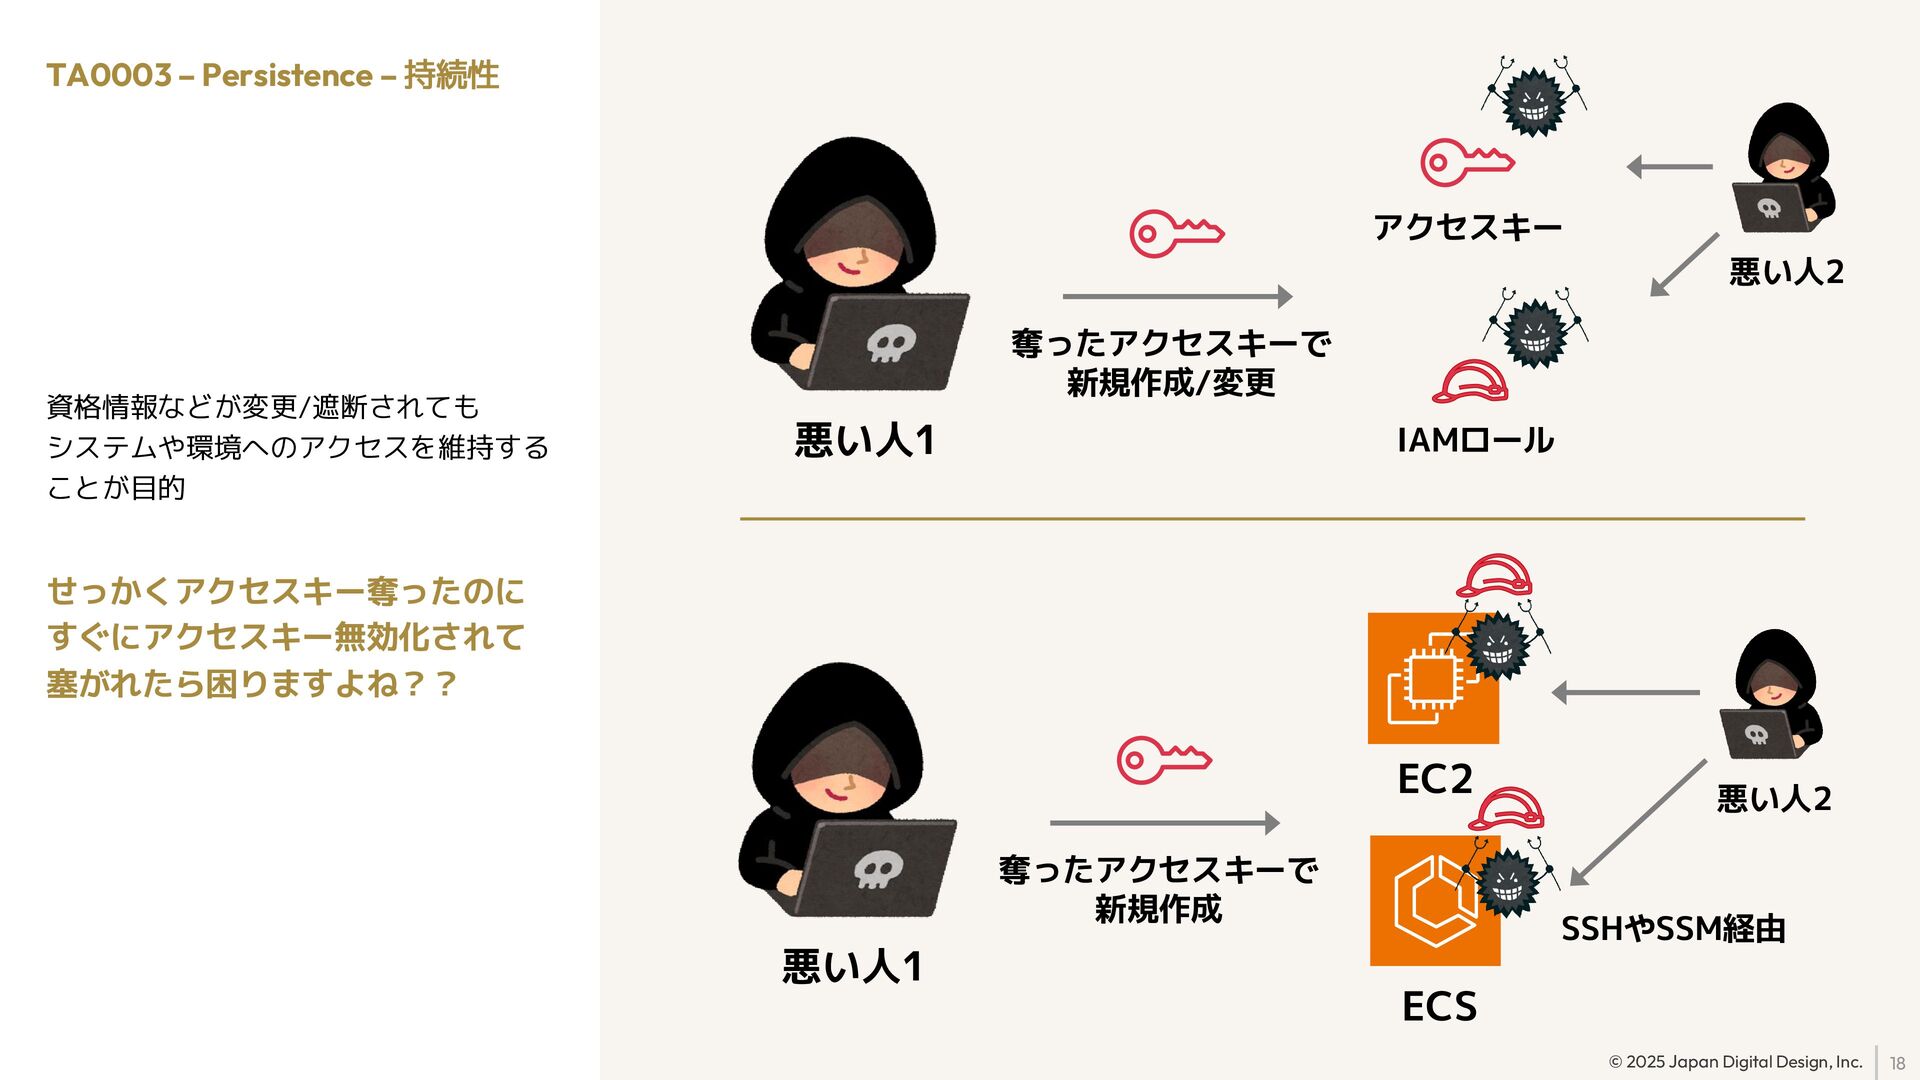
18 © 2025 Japan Digital Design, Inc. TA0003 – Persistence
– 持続性 資格情報などが変更/遮断されても システムや環境へのアクセスを維持する ことが目的 せっかくアクセスキー奪ったのに すぐにアクセスキー無効化されて 塞がれたら困りますよね?? 悪い人1 奪ったアクセスキーで 新規作成/変更 アクセスキー IAMロール 悪い人2 悪い人1 奪ったアクセスキーで 新規作成 悪い人2 EC2 ECS SSHやSSM経由
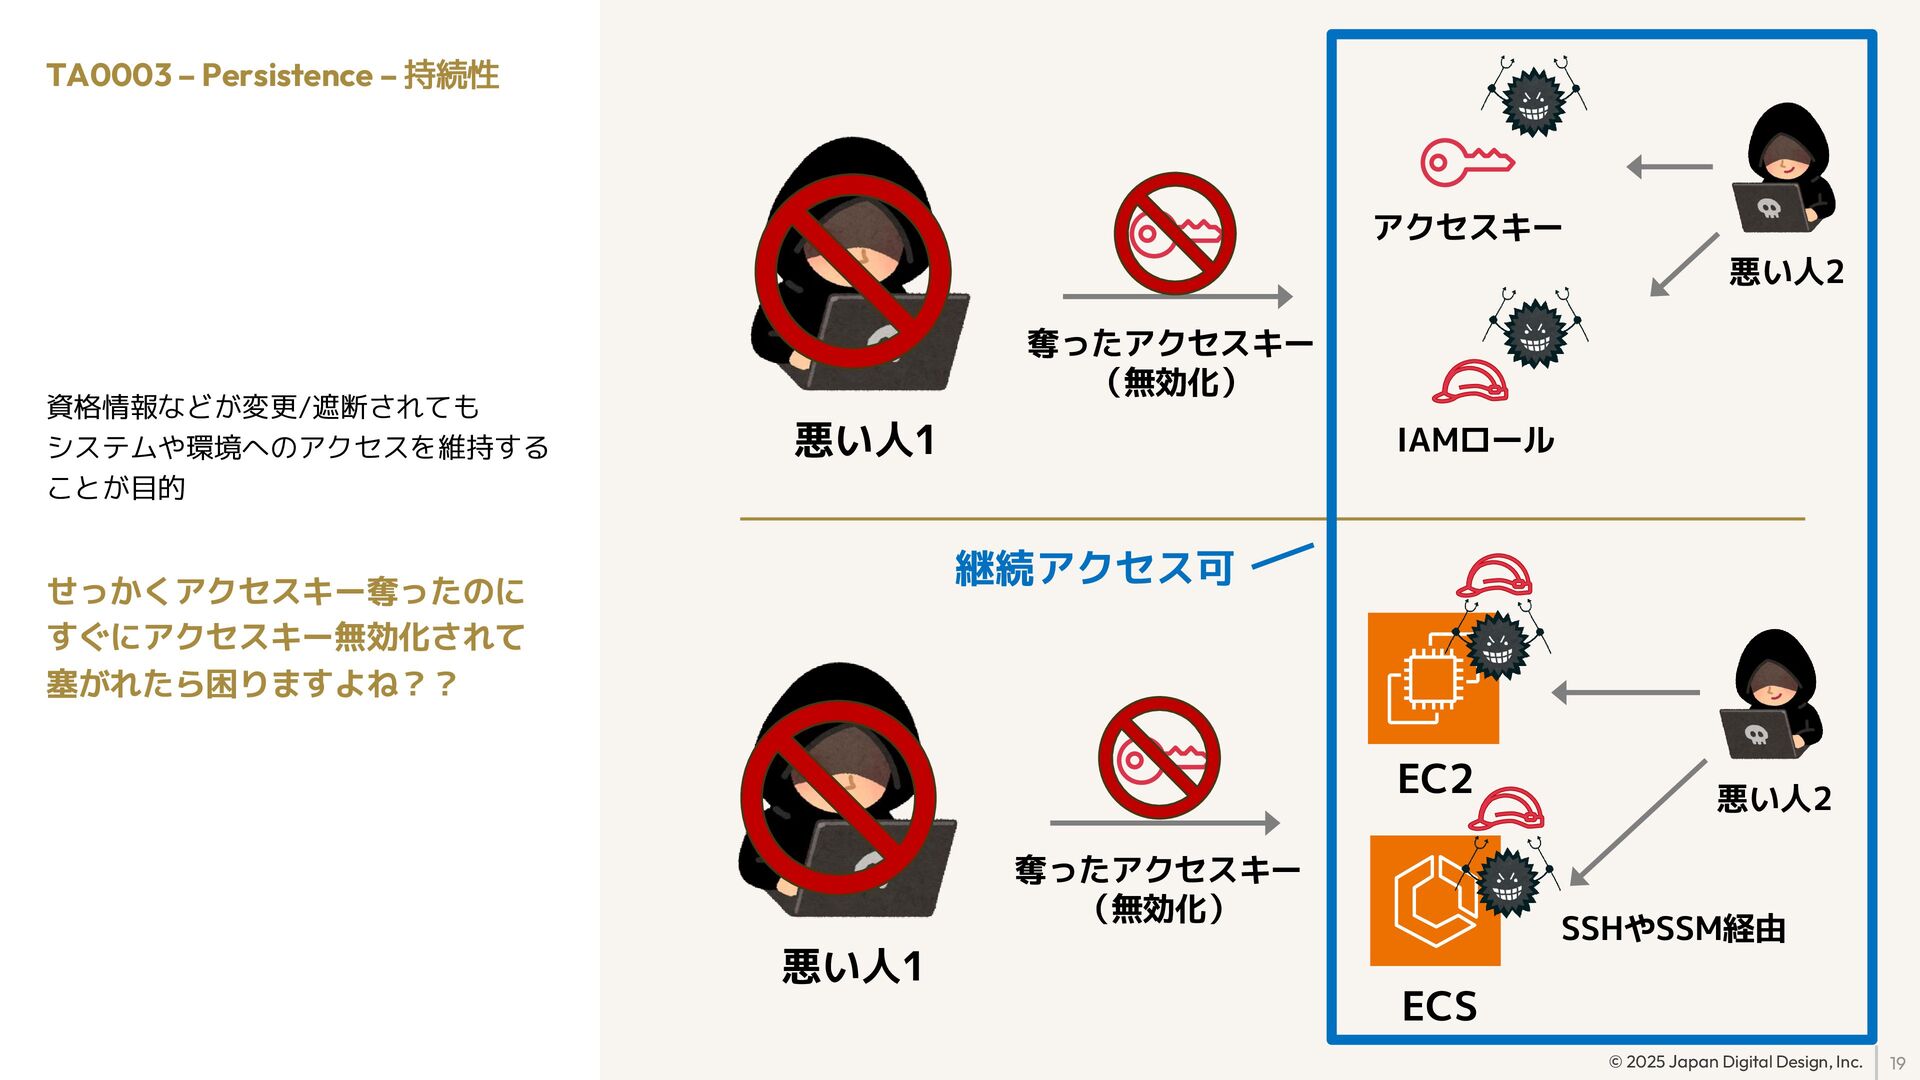
19 © 2025 Japan Digital Design, Inc. 悪い人1 奪ったアクセスキー (無効化)
悪い人2 悪い人1 奪ったアクセスキー (無効化) 悪い人2 EC2 ECS SSHやSSM経由 継続アクセス可 アクセスキー IAMロール TA0003 – Persistence – 持続性 資格情報などが変更/遮断されても システムや環境へのアクセスを維持する ことが目的 せっかくアクセスキー奪ったのに すぐにアクセスキー無効化されて 塞がれたら困りますよね??
20 © 2025 Japan Digital Design, Inc. 何が言いたいかというと。。 漏洩したアクセスキーをローテ/無効化しても バックドアを仕込まれて継続アクセスされてしまう
アクセスキーを潰したから被害拡大は抑えた! とは思ってはいけない
21 © 2025 Japan Digital Design, Inc. 04 止血処理
22 © 2025 Japan Digital Design, Inc. まずは 大前提として。。 異常に気付ける仕組み/体制はありますか?
ex.) GuardDuty, Cost Anomaly Detection, Budgets, Abuse Report, etc...
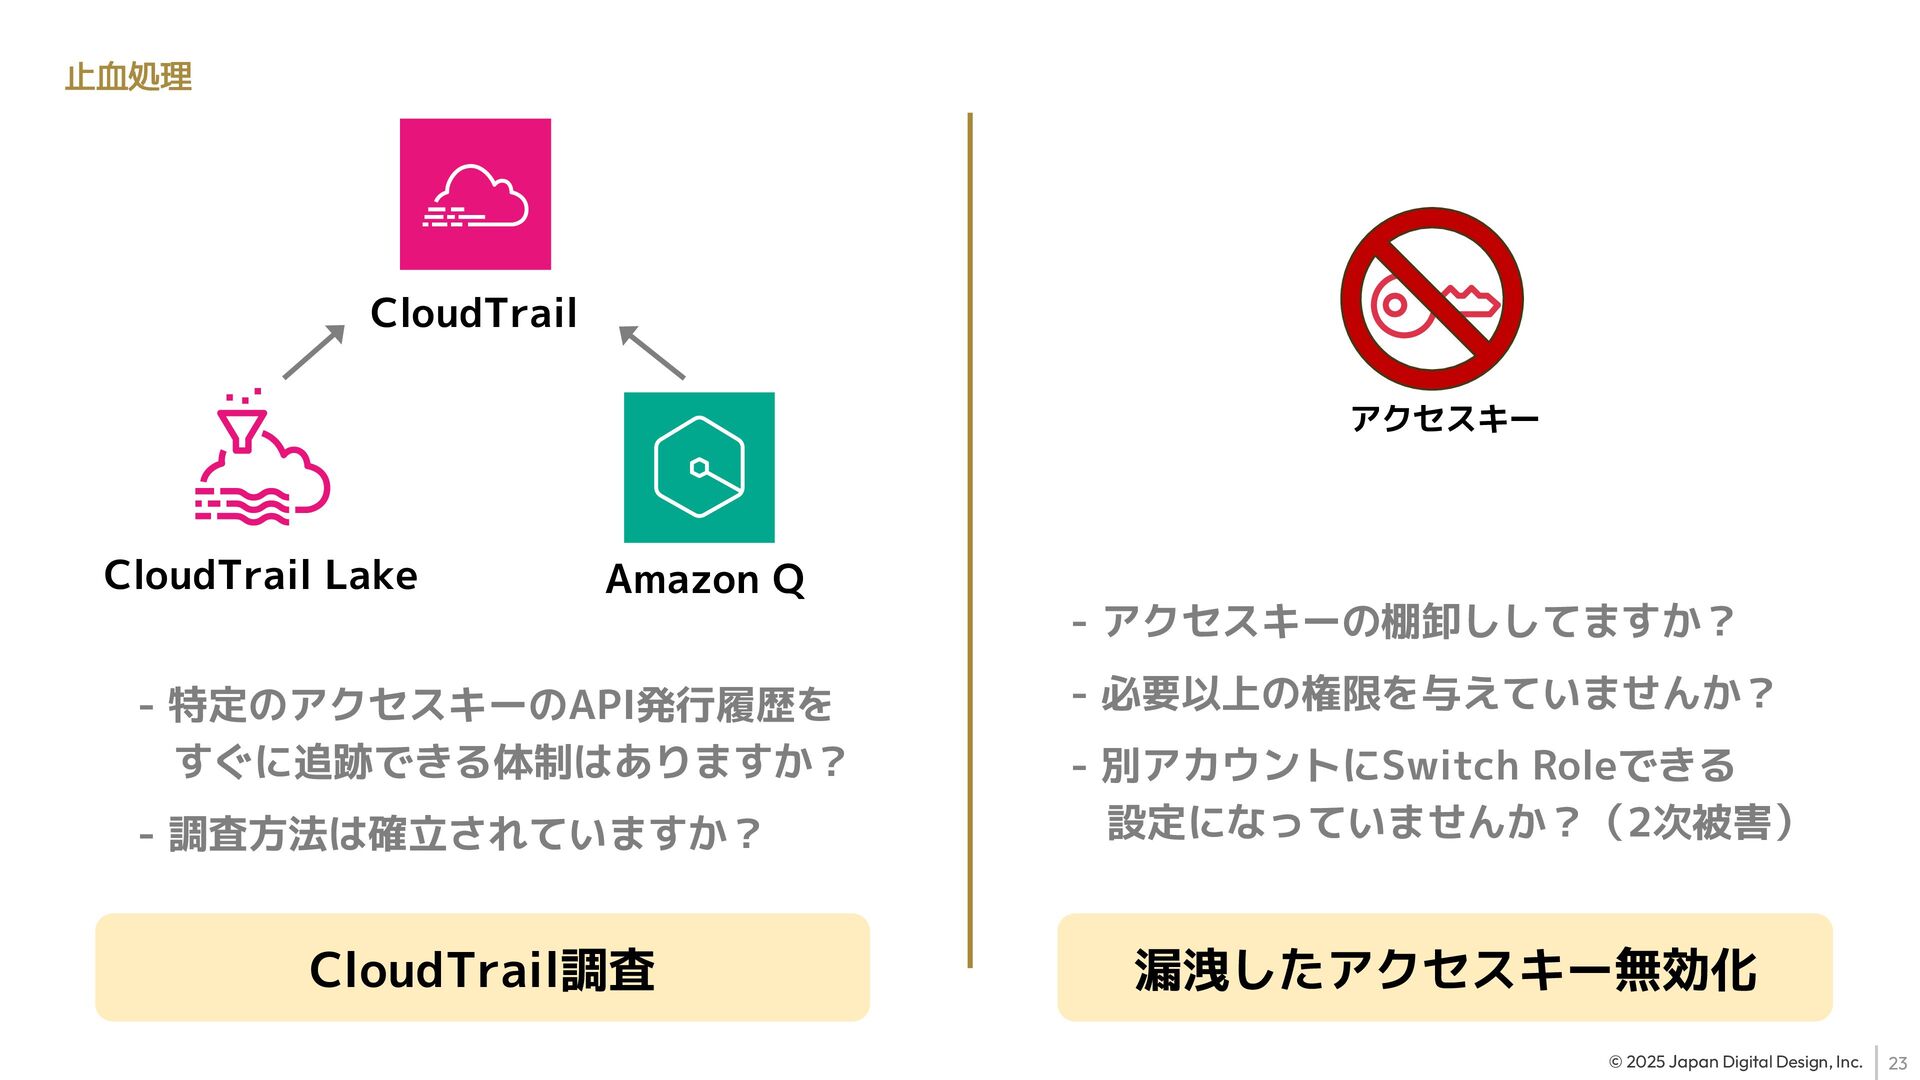
23 © 2025 Japan Digital Design, Inc. 止血処理 漏洩したアクセスキー無効化 アクセスキー
- アクセスキーの棚卸ししてますか? - 必要以上の権限を与えていませんか? - 別アカウントにSwitch Roleできる 設定になっていませんか?(2次被害) CloudTrail調査 CloudTrail CloudTrail Lake Amazon Q - 特定のアクセスキーのAPI発行履歴を すぐに追跡できる体制はありますか? - 調査方法は確立されていますか?
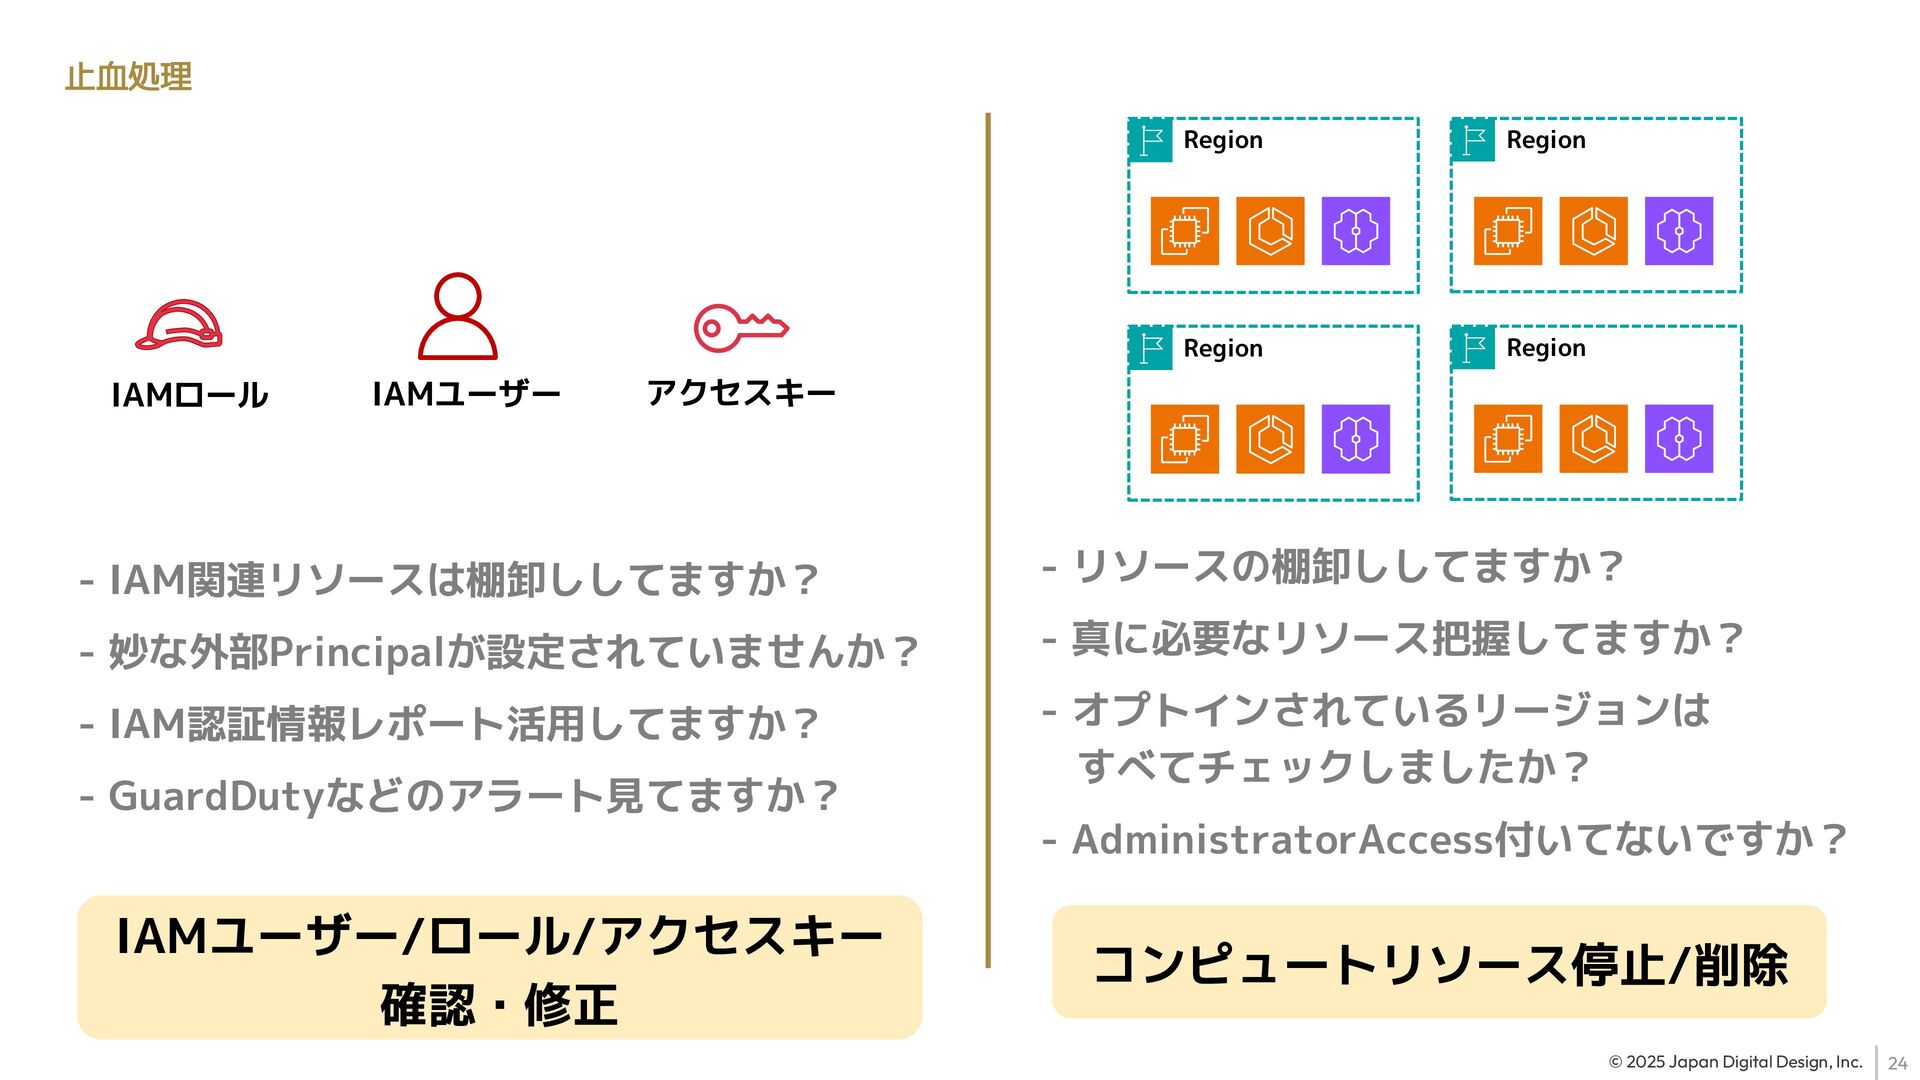
24 © 2025 Japan Digital Design, Inc. 止血処理 コンピュートリソース停止/削除 IAMユーザー/ロール/アクセスキー
確認・修正 アクセスキー IAMロール IAMユーザー - IAM関連リソースは棚卸ししてますか? - 妙な外部Principalが設定されていませんか? - IAM認証情報レポート活用してますか? - GuardDutyなどのアラート見てますか? Region Region Region Region - リソースの棚卸ししてますか? - 真に必要なリソース把握してますか? - オプトインされているリージョンは すべてチェックしましたか? - AdministratorAccess付いてないですか?
25 © 2025 Japan Digital Design, Inc. 05 まとめ
26 © 2025 Japan Digital Design, Inc. まとめ 攻撃者側も 様々な環境に迅速に侵入・影響拡大できるよう
攻撃テンプレートを準備していると思われる 適切・迅速に対処できるよう、 アカウントの"正常な状態"の把握や 調査方法のシミュレーションをやっておこう!
Thank you. 27 © 2025 Japan Digital Design, Inc.
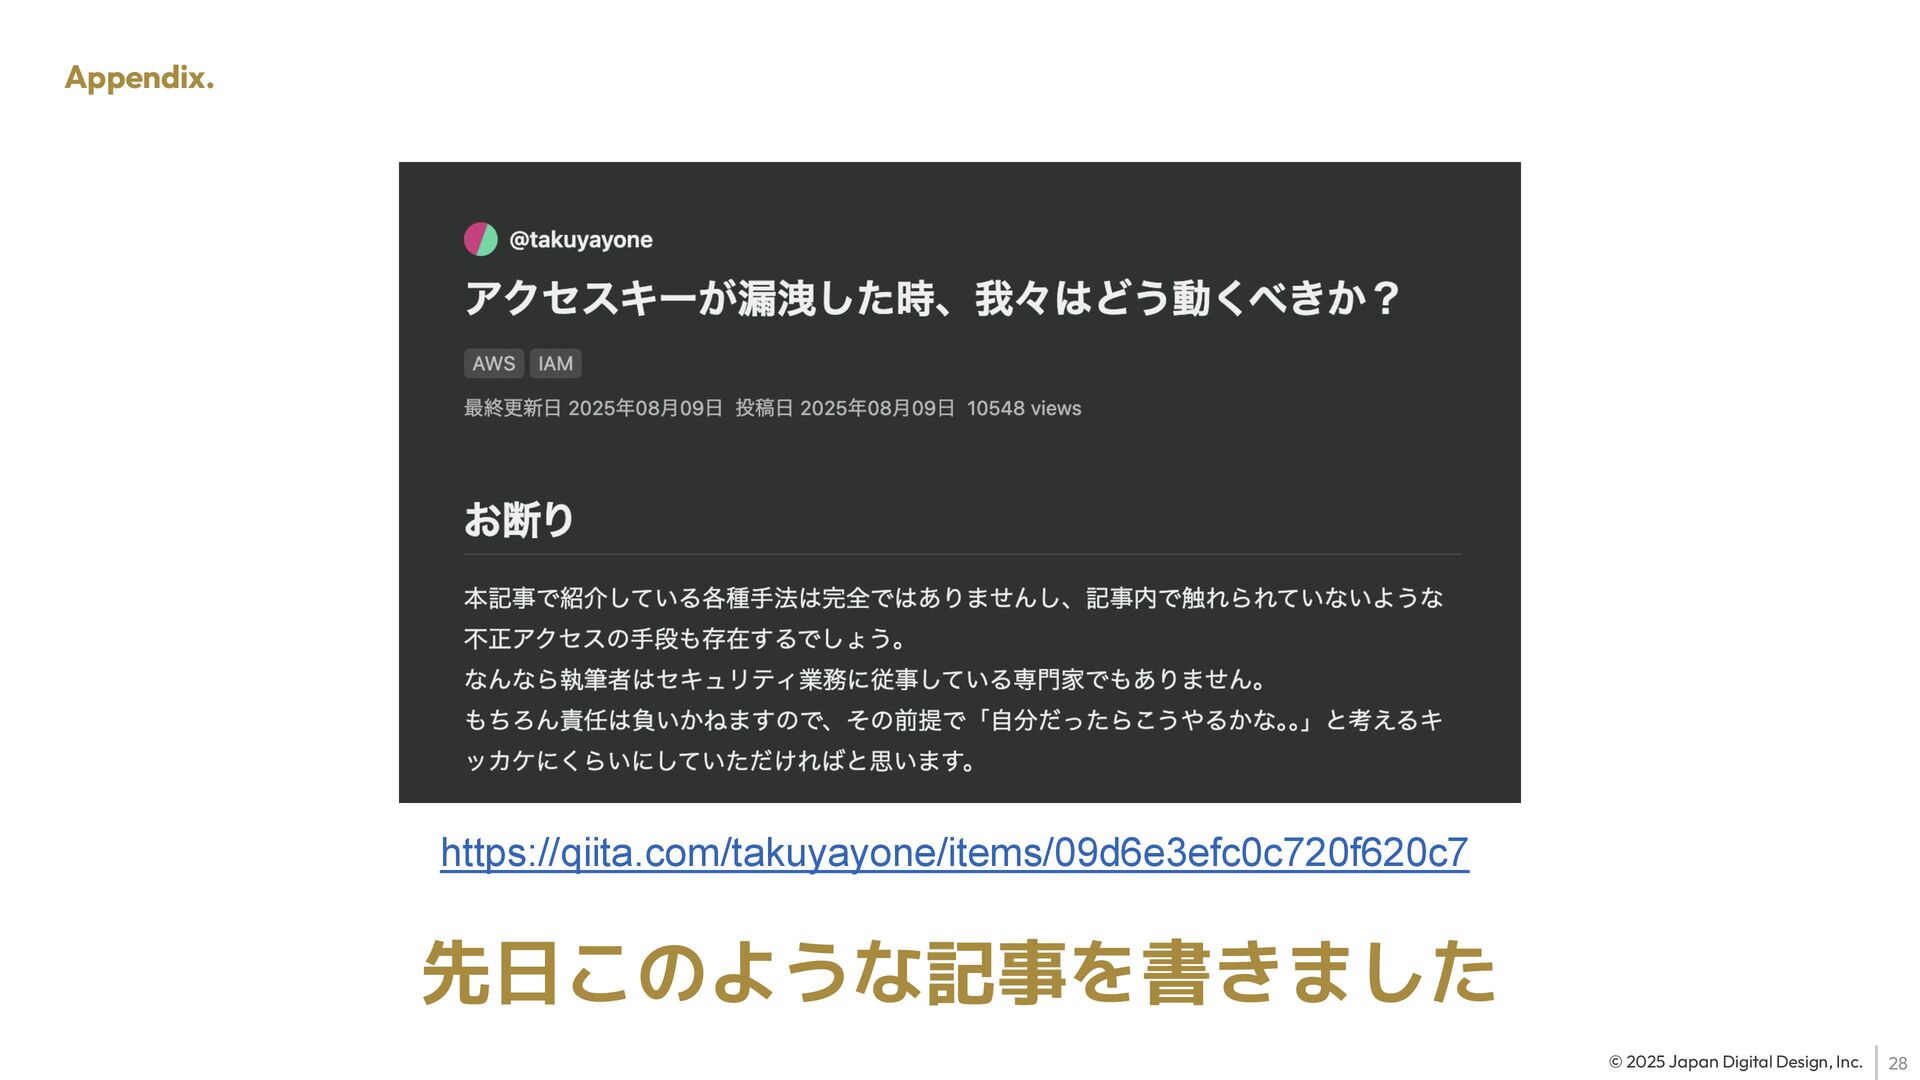
28 © 2025 Japan Digital Design, Inc. Appendix. 先日このような記事を書きました https://qiita.com/takuyayone/items/09d6e3efc0c720f620c7
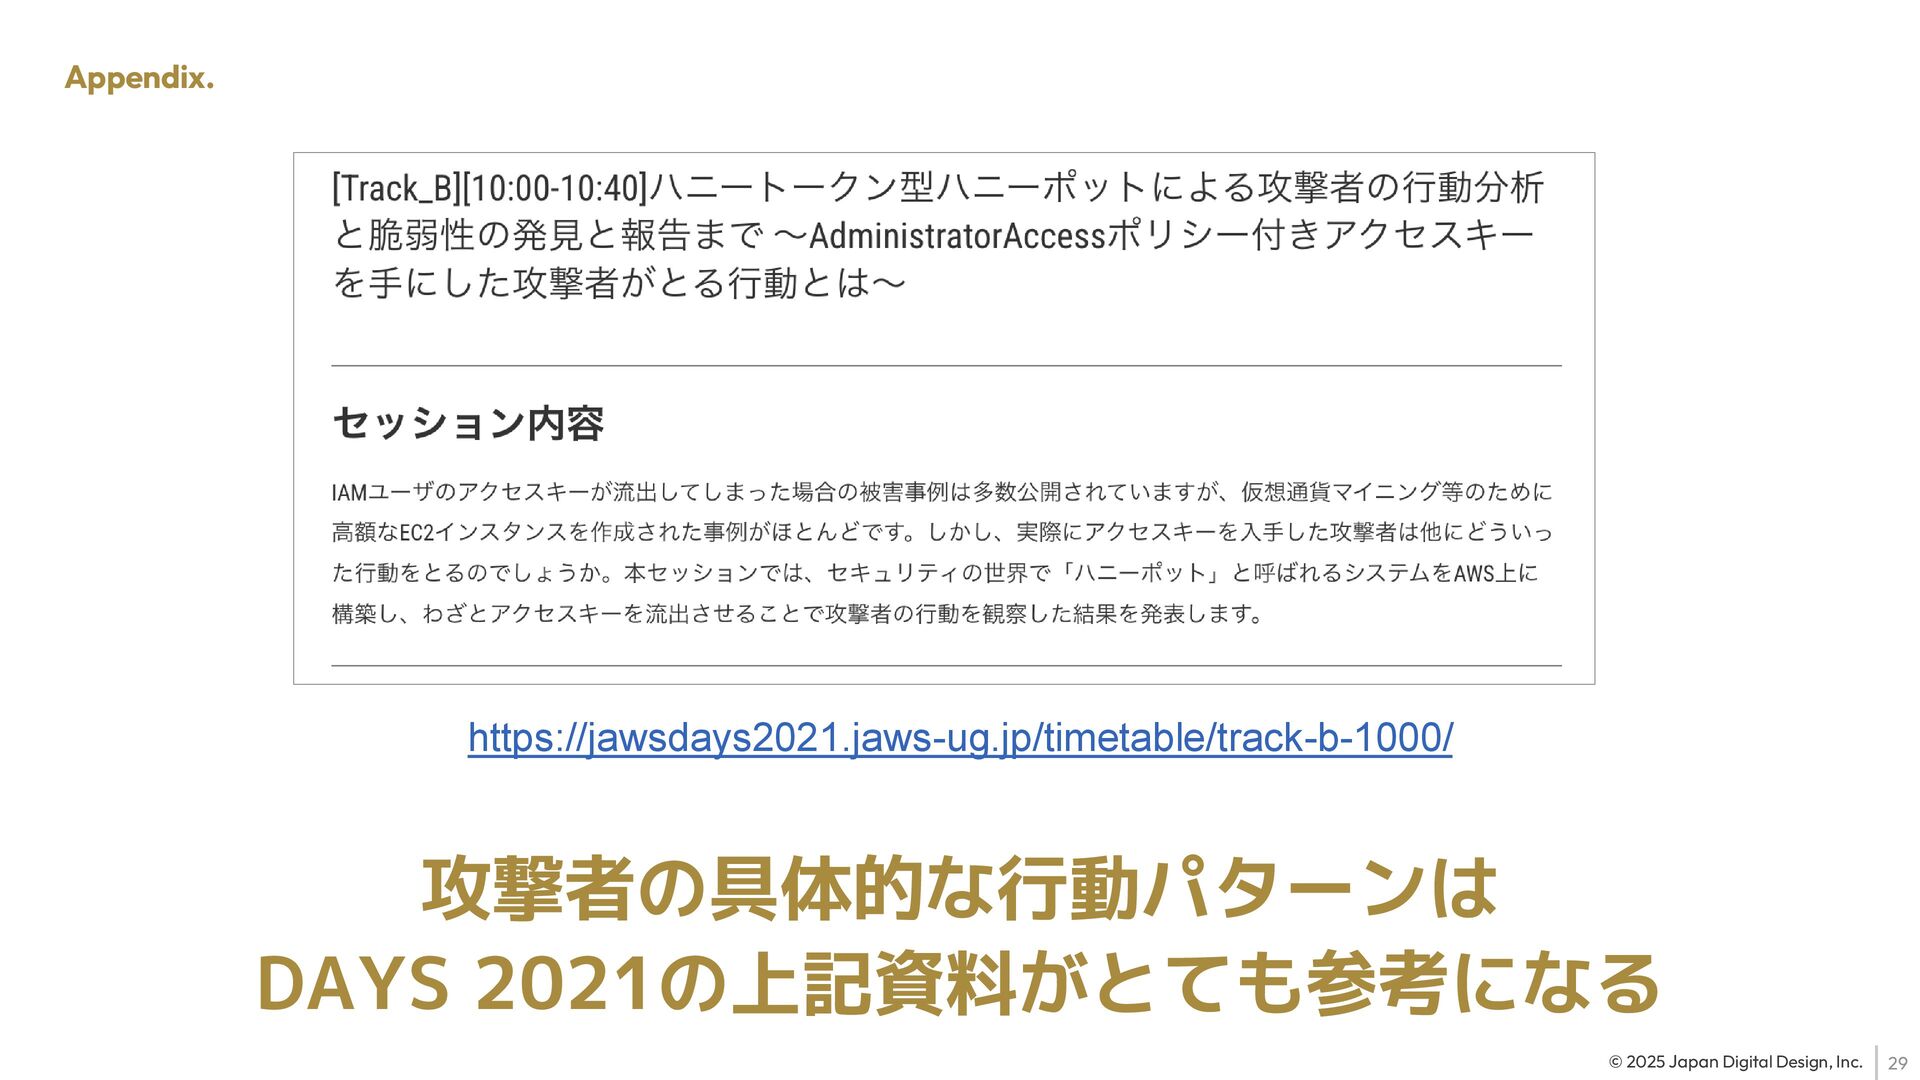
29 © 2025 Japan Digital Design, Inc. Appendix. 攻撃者の具体的な行動パターンは DAYS
2021の上記資料がとても参考になる https://jawsdays2021.jaws-ug.jp/timetable/track-b-1000/
More Decks by Takuya Yonezawa
See All by Takuya Yonezawa
20261113_JAWS_Osaka
takuyay0ne
0
150
20260516_SecJAWS_Days
takuyay0ne
5
1.1k
20260422_Midosuji_Tech
takuyay0ne
2
150
脱 雰囲気実装! AgentCoreを良い感じに WEBアプリケーションに組み込むために
takuyay0ne
3
740
20260228_JAWS_Beginner_Kansai
takuyay0ne
5
800
20260204_Midosuji_Tech
takuyay0ne
1
270
20260129_CB_Kansai
takuyay0ne
1
420
20260126_JAWS_Osaka
takuyay0ne
1
85
セキュリティは全員参加!_JAWSのイベントサイトで脅威モデリングを学んでみよう!
takuyay0ne
0
250
Other Decks in Technology
See All in Technology
Kiro Crew の Bot (続く役目を任せる窓口) | 目指せ Kiro マスター 12
inariku
PRO
2
370
複数システムが同居した 15 年物の AWS アカウントを解体するための考古学
wa6sn
3
140
Kiro CLI 入門 (ターミナルと CI で使う) | 目指せ Kiro マスター 03
inariku
PRO
2
140
Agent Harnessはどう作る?事例から学ぶAI Agentの設計思想
sergicalsix
0
280
Kiro IDE 入門 (画面の各部から、頼み方、任せ方、戻し方まで) | 目指せ Kiro マスター 02
inariku
PRO
4
220
Frontier Teams — Amazon は AI で「開発のやり方」をどう変えたのか
kmotohas
0
220
これからのデータエンジニアの役割について考える / Rethinking the Role of Data Engineers in the AI Era
okiyuki99
0
440
属人化したISMS運用をGitHubとAIで仕組み化した1年間の記録
sioncojp
4
2.5k
Go初心者のクラウドエンジニアが、デプロイを通して旨味を知っていく話
ryudai
1
190
Gifu WordPress Meetup #200 に向けて、私たちには何ができるだろうか?/ 2026-11-07 Gifu WordPress Meetup
torounit
0
260
うちなーぐちが認識できるなら、秋田弁もいけるはず!? Amazon Transcribe方言チューニング検証
ryouto715
1
170
2026-11-11 Tamachi.sre#7 PaCにインフラリソースの命を救われました。 / PaC saves the infra resource life
masasuzu
0
130
Featured
See All Featured
Producing Creativity
orderedlist
PRO
348
41k
Impact Scores and Hybrid Strategies: The future of link building
tamaranovitovic
0
480
Fight the Zombie Pattern Library - RWD Summit 2016
marcelosomers
234
18k
Design of three-dimensional binary manipulators for pick-and-place task avoiding obstacles (IECON2024)
konakalab
0
660
How to Grow Your eCommerce with AI & Automation
katarinadahlin
PRO
2
350
Avoiding the “Bad Training, Faster” Trap in the Age of AI
tmiket
1
310
Put a Button on it: Removing Barriers to Going Fast.
kastner
60
4.6k
Joys of Absence: A Defence of Solitary Play
codingconduct
1
570
Collaborative Software Design: How to facilitate domain modelling decisions
baasie
1
380
Ecommerce SEO: The Keys for Success Now & Beyond - #SERPConf2024
aleyda
1
2.3k
Documentation Writing (for coders)
carmenintech
77
5.6k
Leveraging Curiosity to Care for An Aging Population
cassininazir
1
560


 takuyay0ne
 inariku
 wa6sn
 sergicalsix
 kmotohas
 okiyuki99
 sioncojp
 ryudai
 torounit
 ryouto715
 masasuzu
 orderedlist
 tamaranovitovic
 marcelosomers
 konakalab
 katarinadahlin
 tmiket
 kastner
 codingconduct
 baasie
 aleyda
 carmenintech
 cassininazir