Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
“それなりに”安全なWebアプリケーションの作り方
Search
Sponsored
·
Your Podcast. Everywhere. Effortlessly.
Share. Educate. Inspire. Entertain. You do you. We'll handle the rest.
→
Ryusei Ishikawa
November 12, 2025
Technology
760
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
“それなりに”安全なWebアプリケーションの作り方
TechBull LT&交流会!#3 で使用したLTスライドです。
https://techbull.connpass.com/event/368936/
Ryusei Ishikawa
November 12, 2025
More Decks by Ryusei Ishikawa
See All by Ryusei Ishikawa
DIVER OSINT CTF を支える技術 2025
xryuseix
0
280
OSINT CTFの リアル作問環境を体験してみよう!
xryuseix
0
520
OSINT CTFを支える技術
xryuseix
1
1.3k
HTTP通信を書きかえてみよう
xryuseix
0
97
Webアプリケーションのユーザ入力検証
xryuseix
3
1.4k
Privateリポジトリで 管理しているソースコードを 無料でGitHub Pagesに公開する
xryuseix
0
5.4k
CTFにおけるOSINT問題作問の難しさ
xryuseix
0
900
「Reactはビルド時にコメントが消えるから」と言ってコメントに💩を書いてはいけない
xryuseix
0
1.5k
Other Decks in Technology
See All in Technology
AWSDirectConnectの構築の進め方を整理してみた
masa_my
1
200
「社外イベント=意識高い」の壁を壊せ!元々無関心だった僕らが部内で社外イベントを民主化して15人を連れ出すまで
say_no_w
0
160
Let's Change Our World—Again
snoozer05
PRO
6
700
推論基盤と Scale-Up Interconnect の現状と制約から俯瞰する技術動向
markunet
2
500
200人の配信コメント、 全部Jevが仕分けます 〜 マサカリガードを作ってみた 〜
katayamatg
1
340
Vibe-to-Spec開発_実践ガイド
happysamurai294
0
110
AWS Continuum for Penetration Testing に Deep Dive してみる
asanoharuki
2
1.4k
素人でもできた!AIを使った短編小説創作入門
delhi09
PRO
0
130
VLA-JEPA: Enhancing Vision-Language-Action Models with Latent World Models
takmin
0
350
ひとりで始めた AI駆動開発、チームに広げて何が変わったのか
kenichiodo
0
120
Claude Code on Bedrock で統制をかける小ネタ集/claude-code-bedrock-governance-tips
emiki
1
13k
アカウント統制の健康診断
kenichinakamura
1
210
Featured
See All Featured
Collaborative Software Design: How to facilitate domain modelling decisions
baasie
1
350
Mind Mapping
helmedeiros
1
410
Git: the NoSQL Database
bkeepers
PRO
433
67k
The Cost Of JavaScript in 2023
addyosmani
55
10k
Raft: Consensus for Rubyists
vanstee
143
7.8k
First, design no harm
axbom
PRO
2
1.4k
Information Architects: The Missing Link in Design Systems
soysaucechin
1
1.2k
[Rails World 2026] Durable orchestration on Rails: from continuation to workflow
palkan
2
950
A Tale of Four Properties
chriscoyier
163
24k
Max Prin - Stacking Signals: How International SEO Comes Together (And Falls Apart)
techseoconnect
PRO
0
500
AI Search: Where Are We & What Can We Do About It?
aleyda
0
8.1k
New Earth Scene 8
popppiees
4
2.7k
Transcript
“それなりに”安全な Webアプリケーションの作り方 石川琉聖 (xryuseix) @ryusei_ishika GMO Flatt Security Inc.
石川琉聖 (xryuseix) @ryusei_ishika GMO Flatt Security株式会社 所属。 専門はWebセキュリティ、 Webアプリケーションの開発、 OSINTなど。
趣味は麻雀🀄、開発💻、CTF🚩。 お仕事でやっていたこと プログラミング学習サービスのコンテンツ制作 (アルバイト) フロントエンド・バックエンドエンジニア (アルバイト) セキュリティエンジニア @ GMO Flatt Security Webアプリ脆弱性診断、クラウドペンテストなどをしています 2020-2023 2021-2025 2025- 自己紹介
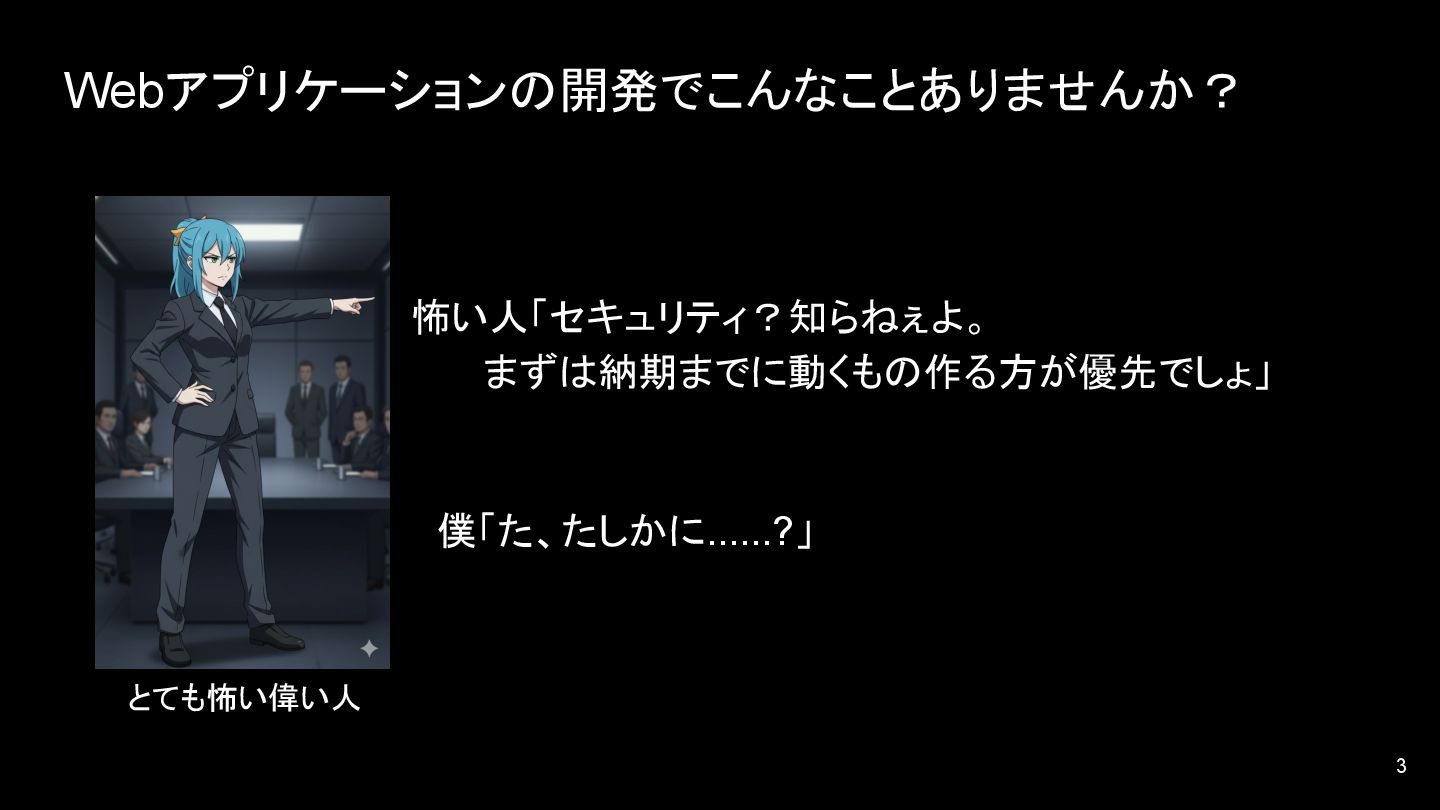
怖い人「セキュリティ?知らねぇよ。 まずは納期までに動くもの作る方が優先でしょ」 とても怖い偉い人 僕「た、たしかに......?」 3 Webアプリケーションの開発でこんなことありませんか?
じゃあ...... 4 今回は実装コストがかからないやつを 4つ紹介します 「なんかコスパよく 、Webアプリが”それなりに ” 安全になる開発テクニックってないっすか?」
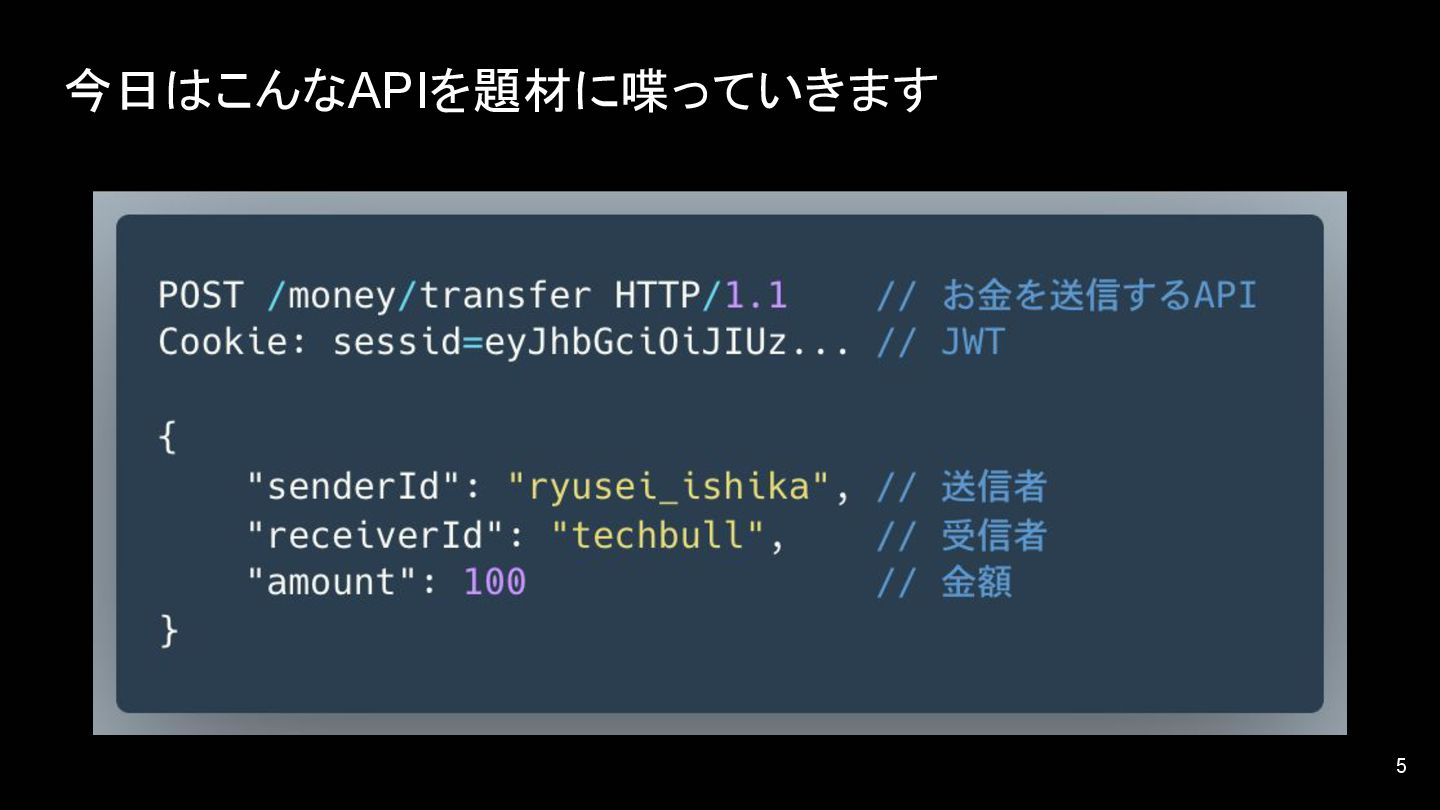
今日はこんなAPIを題材に喋っていきます 5
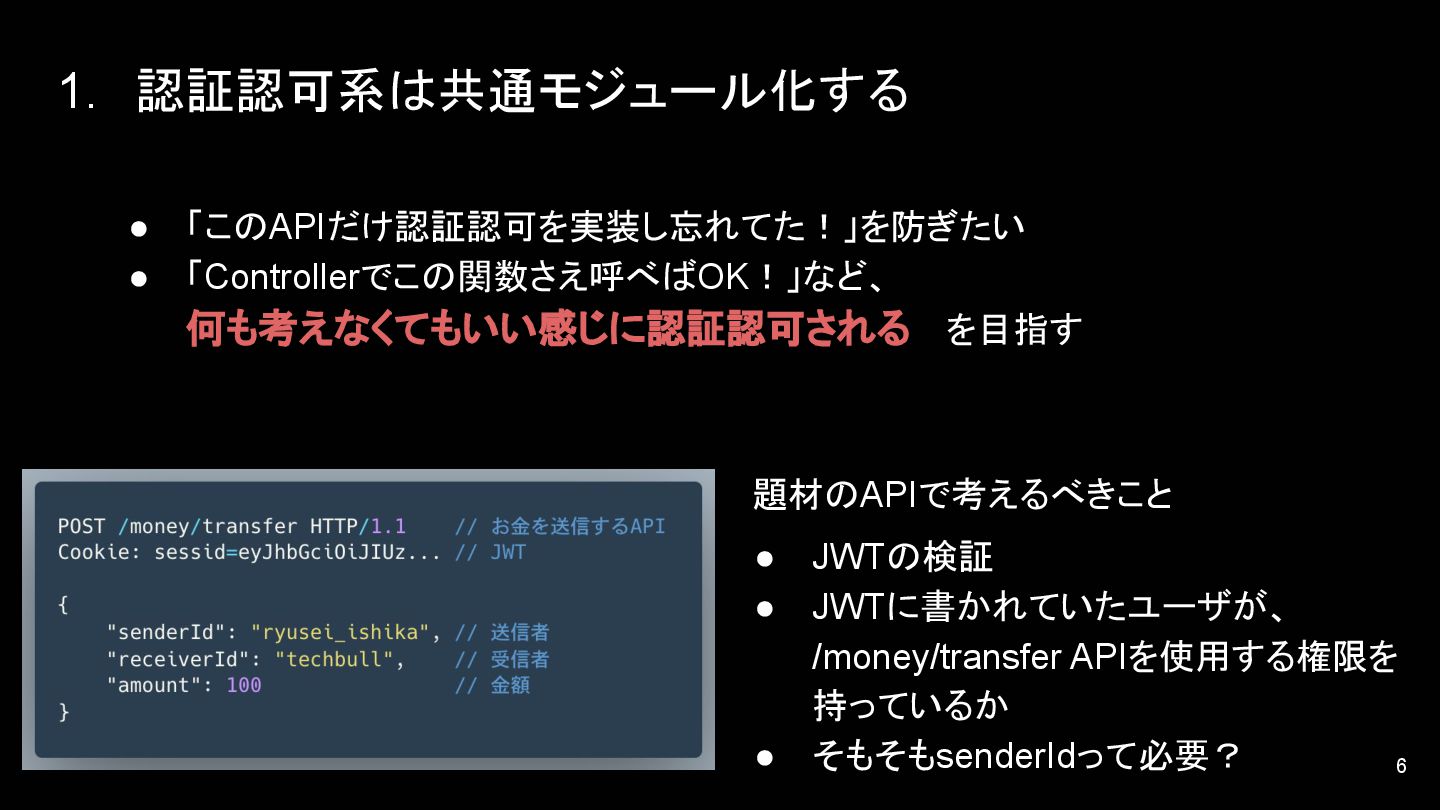
1. 認証認可系は共通モジュール化する 6 • JWTの検証 • JWTに書かれていたユーザが、 /money/transfer APIを使用する権限を 持っているか
• そもそもsenderIdって必要? • 「このAPIだけ認証認可を実装し忘れてた!」を防ぎたい • 「Controllerでこの関数さえ呼べばOK!」など、 何も考えなくてもいい感じに認証認可される を目指す 題材のAPIで考えるべきこと
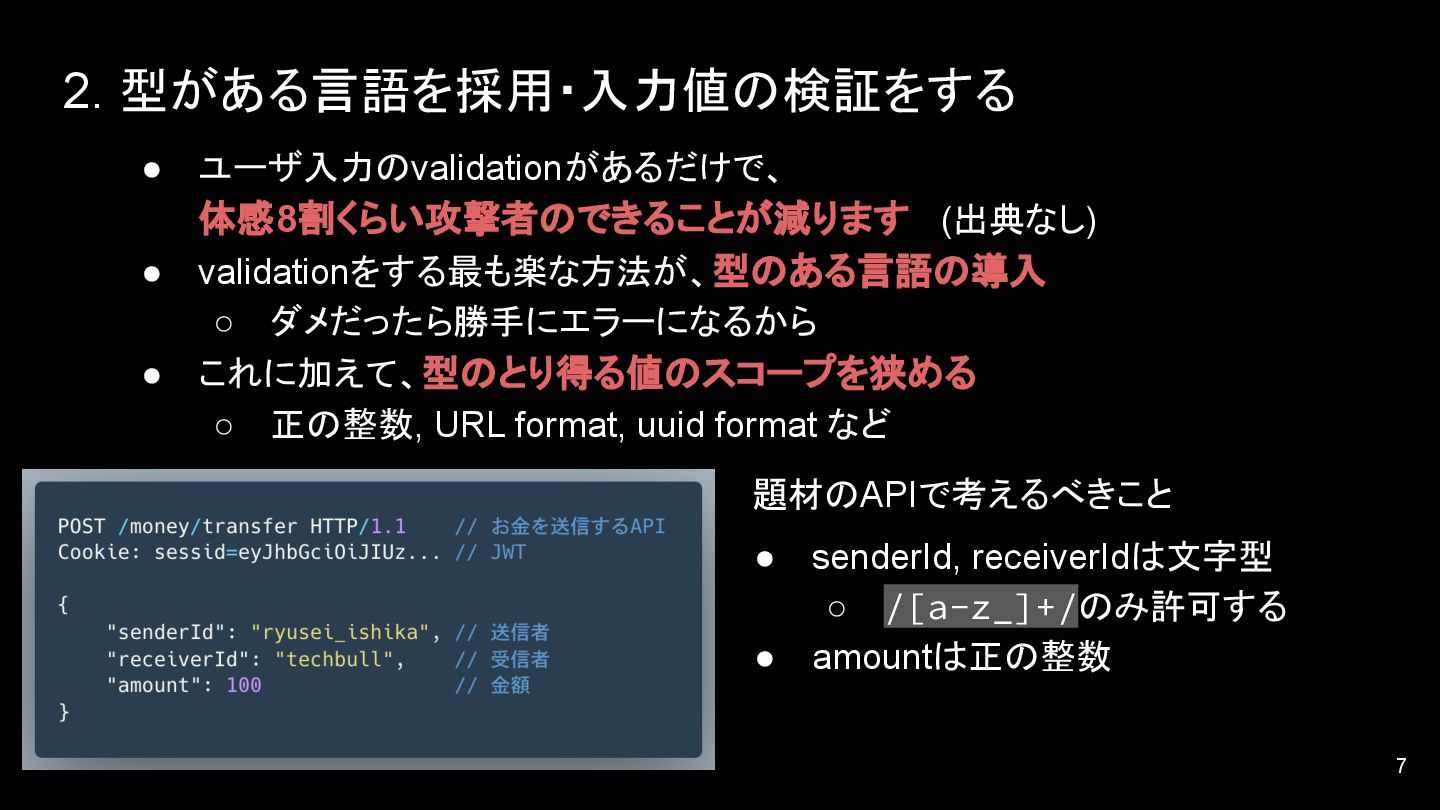
2. 型がある言語を採用・入力値の検証をする 7 • senderId, receiverIdは文字型 ◦ /[a-z_]+/のみ許可する • amountは正の整数
• ユーザ入力のvalidationがあるだけで、 体感8割くらい攻撃者のできることが減ります (出典なし) • validationをする最も楽な方法が、型のある言語の導入 ◦ ダメだったら勝手にエラーになるから • これに加えて、型のとり得る値のスコープを狭める ◦ 正の整数, URL format, uuid format など 題材のAPIで考えるべきこと
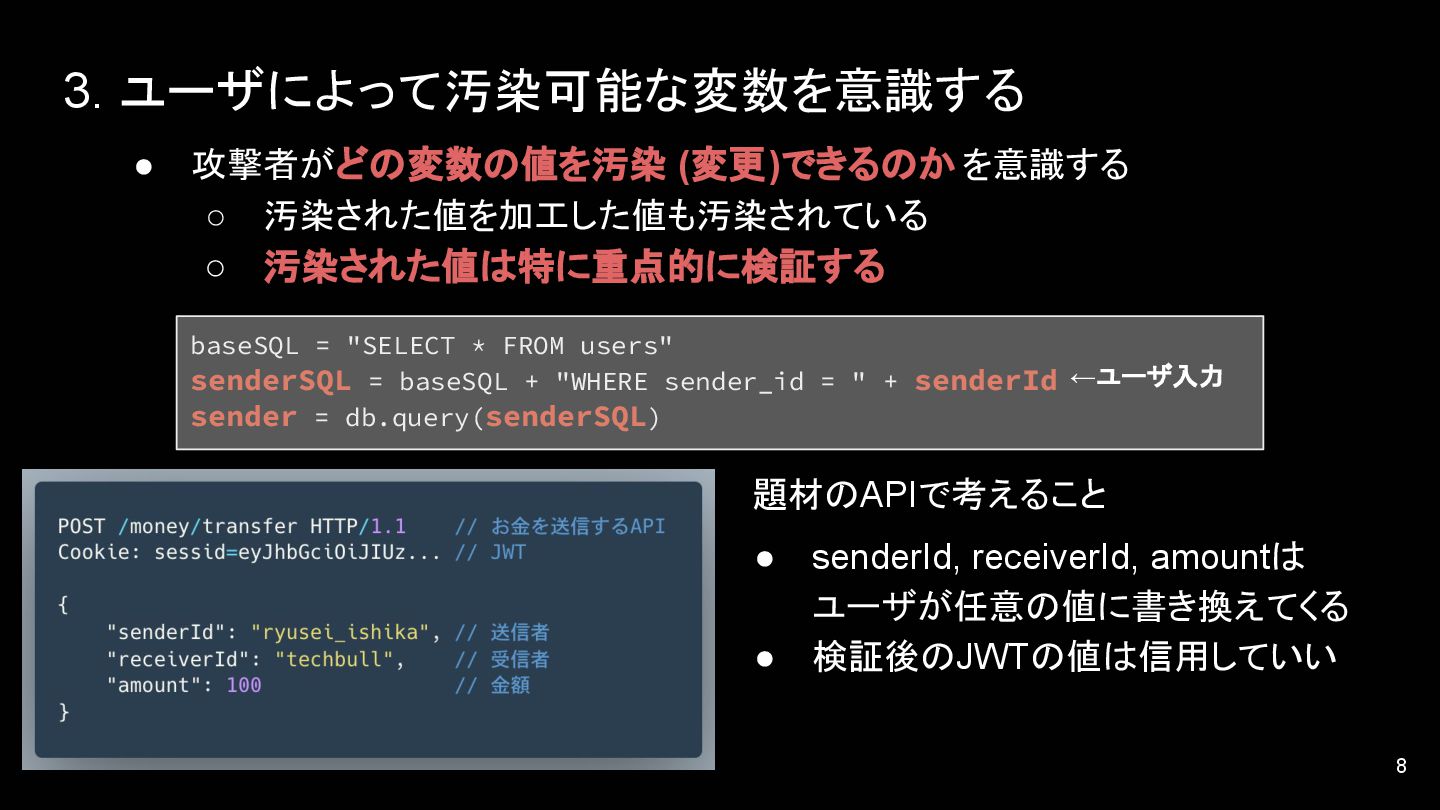
3. ユーザによって汚染可能な変数を意識する 8 • senderId, receiverId, amountは ユーザが任意の値に書き換えてくる • 検証後のJWTの値は信用していい
• 攻撃者がどの変数の値を汚染 (変更)できるのか を意識する ◦ 汚染された値を加工した値も汚染されている ◦ 汚染された値は特に重点的に検証する 題材のAPIで考えること baseSQL = "SELECT * FROM users" senderSQL = baseSQL + "WHERE sender_id = " + senderId sender = db.query(senderSQL) ←ユーザ入力
4. 眠い時に大事な実装をしない 9 • ちゃんと寝る 。 • 実装者やLLMが「ヨシ!w」と言ってるからと言って、 レビュアも雑に「ヨシ!w」と言わない。ちゃんと見る 。
終わり 10 • 認証認可系は共通モジュール化する • 型がある言語を採用・入力値の検証をする • ユーザによって汚染可能な変数を意識する • ちゃんと寝る
ご紹介した楽にできそうなこと一覧 :


 xryuseix
 masa_my
 say_no_w
 snoozer05
 markunet
 katayamatg
 happysamurai294
 asanoharuki
 delhi09
 takmin
 kenichiodo
 emiki
 kenichinakamura
 baasie
 helmedeiros
 bkeepers
 addyosmani
 vanstee
 axbom
 soysaucechin
 palkan
 chriscoyier
 techseoconnect
 aleyda
 popppiees