Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
男(監査)はつらいよ - Policy as CodeからAIエージェントへ
Search
Sponsored
·
SiteGround - Reliable hosting with speed, security, and support you can count on.
→
Kengo Suzuki
February 28, 2026
Technology
1.2k
5
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
男(監査)はつらいよ - Policy as CodeからAIエージェントへ
Kengo Suzuki
February 28, 2026
More Decks by Kengo Suzuki
See All by Kengo Suzuki
AI時代の大規模データ活用とセキュリティ戦略
ken5scal
1
560
Pwned Labsのすゝめ
ken5scal
2
1.3k
信頼性に挑む中で拡張できる・得られる1人のスキルセットとは?
ken5scal
3
1.4k
Eventual Detection Engineering
ken5scal
0
3.1k
脆弱性対応をこの先生きのこるには
ken5scal
0
1.8k
LayerXとMDMのリスク評価と年次対応の実例(公開版)
ken5scal
2
1.5k
AWSだ! Google Cloudだ! Azureだ! 認証連携だ!
ken5scal
9
2.7k
適応し続けるプロダクトとセキュリティ
ken5scal
5
2.6k
同志諸君よ、ゼロトラストを撃て_CloudNativeDays2022
ken5scal
2
3.5k
Other Decks in Technology
See All in Technology
ウォンテッドリーの最近のプロダクトと技術の紹介
stomk
0
210
SAENM ~Jupyterで残すPoCの試行錯誤、未来の自分と仲間を助ける記録!~
terapyon
0
150
触りたくないデータに、どう触るか AI時代のRBACアクセスガバナンス
ivry_presentationmaterials
0
290
AIにシークレットを見せない、WSL2で安全な開発環境
yazm
0
310
[JAWS-UG彩の国埼玉#12]そろそろ準備する?re:Invent2026をやさしく解説 / reinvent2026-sainokuni
sh_fk2
1
360
データエンジニアの次の戦場は "プロセスエンジニアリング"
sansantech
PRO
1
120
S3 Filesで挑む! 八戸せんべい汁の食べ頃問題
usanchuu
0
120
Local CI × GitHub Actions
gogutan
3
230
会社説明資料
persolserverworks
0
9.8k
野蛮なアジャイル [サイボウズ発!]組織の常識を覆した反骨のスクラム実践記 / Barbaric Agile - Enterprise Agile Study Group
ama_ch
0
110
開発を高速化。AIコーディングエージェントとCodeRabbitでループエンジニアリング
moongift
PRO
0
100
USB PDを使ってスマホを労わりたい
raspython3
0
180
Featured
See All Featured
4 Signs Your Business is Dying
shpigford
187
23k
Let's Do A Bunch of Simple Stuff to Make Websites Faster
chriscoyier
508
140k
Building Flexible Design Systems
yeseniaperezcruz
330
41k
Efficient Content Optimization with Google Search Console & Apps Script
katarinadahlin
PRO
1
930
How STYLIGHT went responsive
nonsquared
100
6.3k
Distributed Sagas: A Protocol for Coordinating Microservices
caitiem20
333
23k
The Mindset for Success: Future Career Progression
greggifford
PRO
0
540
Everyday Curiosity
cassininazir
0
360
Exploring the Power of Turbo Streams & Action Cable | RailsConf2023
kevinliebholz
37
6.6k
Dealing with People You Can't Stand - Big Design 2015
cassininazir
367
27k
Future Trends and Review - Lecture 12 - Web Technologies (1019888BNR)
signer
PRO
0
3.8k
Navigating Weather and Climate Data
rabernat
0
560
Transcript
商号等 三井物産デジタル‧アセットマネジメント株式会社 ⾦融商品取引業者 関東財務局⻑(⾦商)第3277号 加⼊協会 ⽇本証券業協会、⼀般社団法⼈ ⽇本投資顧問業協会、⼀般社団法⼈ 第⼆種⾦融商品取引業協会 ©Mitsui &
Co. Digital Asset Management, Ltd. 男(監査)はつらいよ Policy as Codeからエージェントを優先させた話 @ken5scal ʢླݚޗʣ
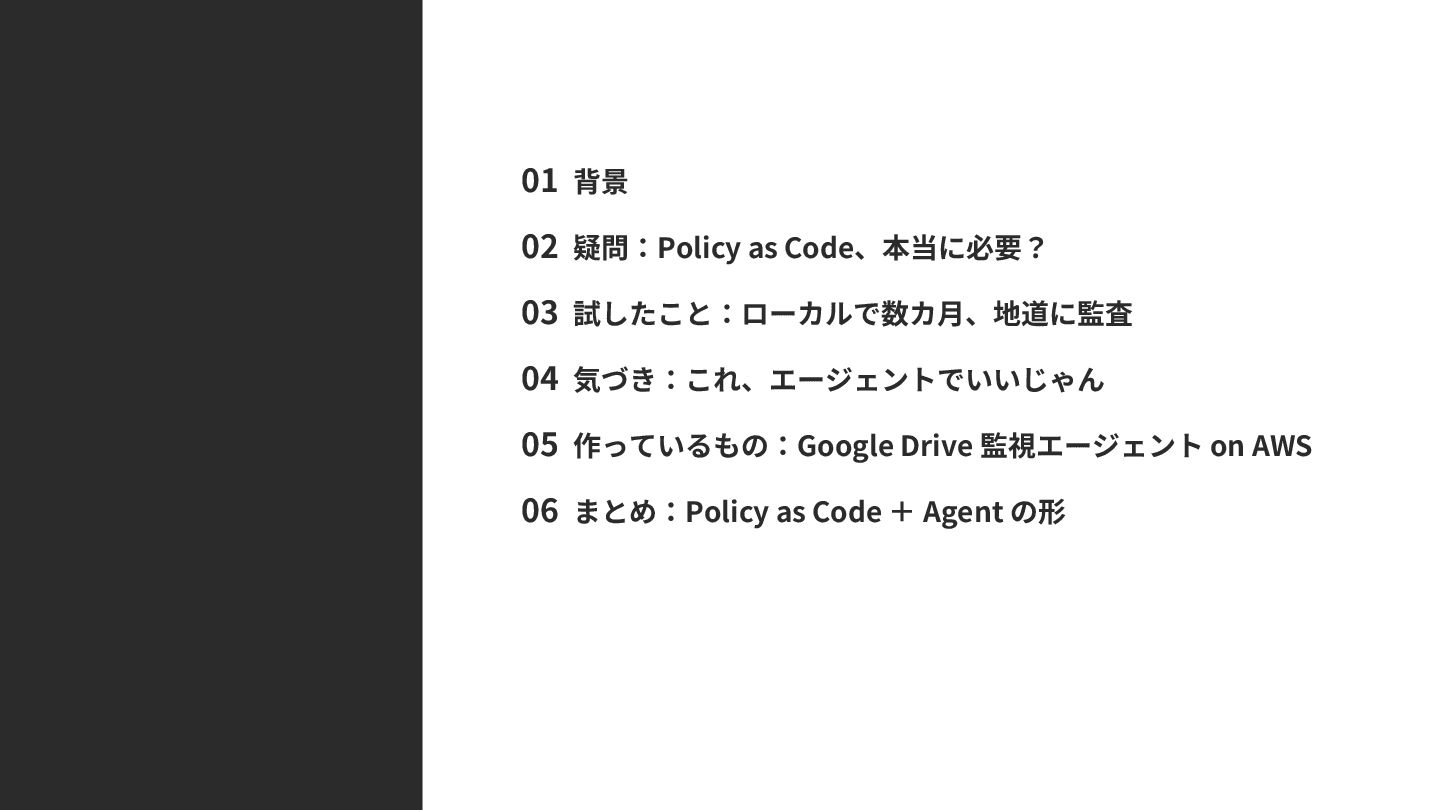
⽬次 INDEX 01 背景 02 疑問:Policy as Code、本当に必要? 03 試したこと:ローカルで数カ⽉、地道に監査
04 気づき:これ、エージェントでいいじゃん 05 作っているもの:Google Drive 監視エージェント on AWS 06 まとめ:Policy as Code + Agent の形
3
01 背景 4
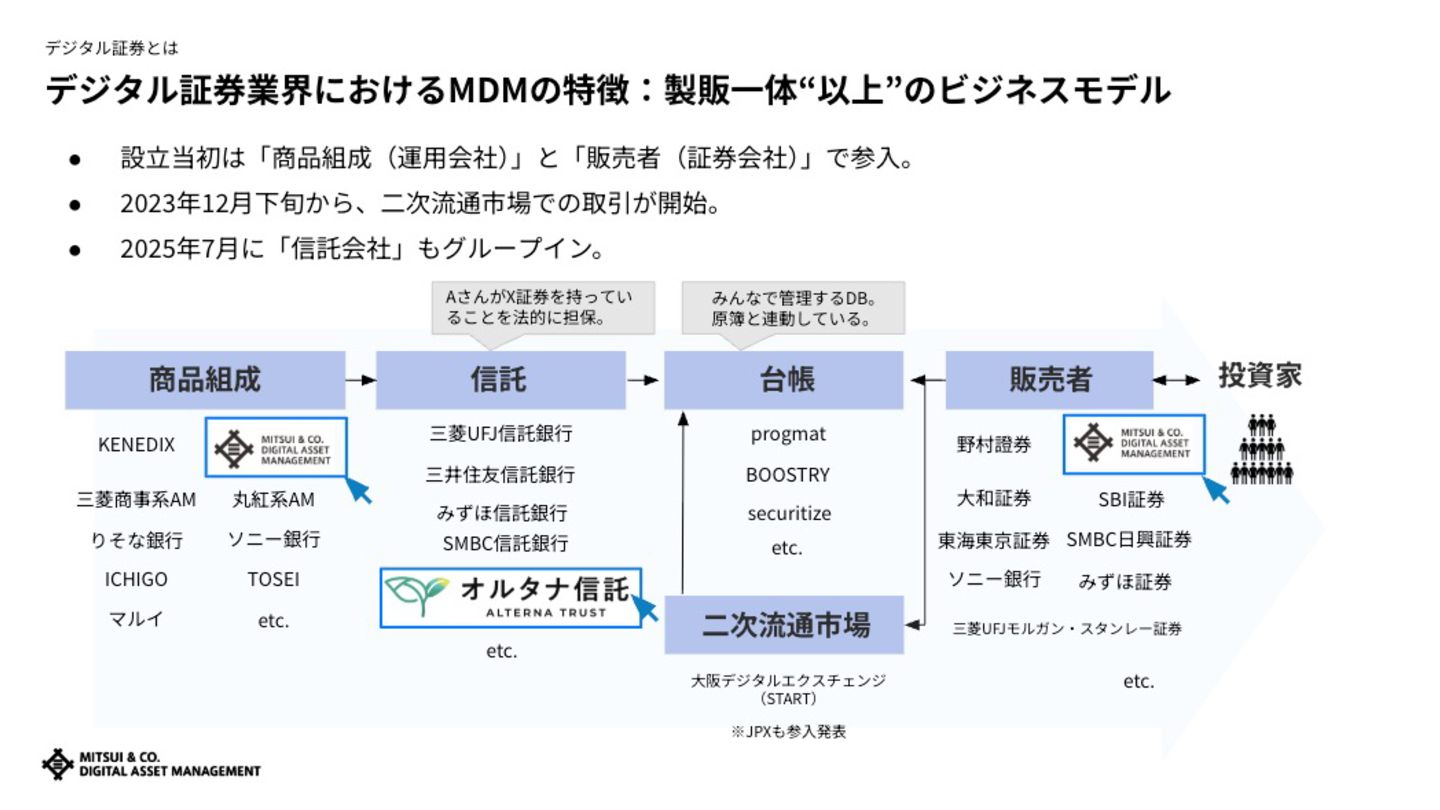
5
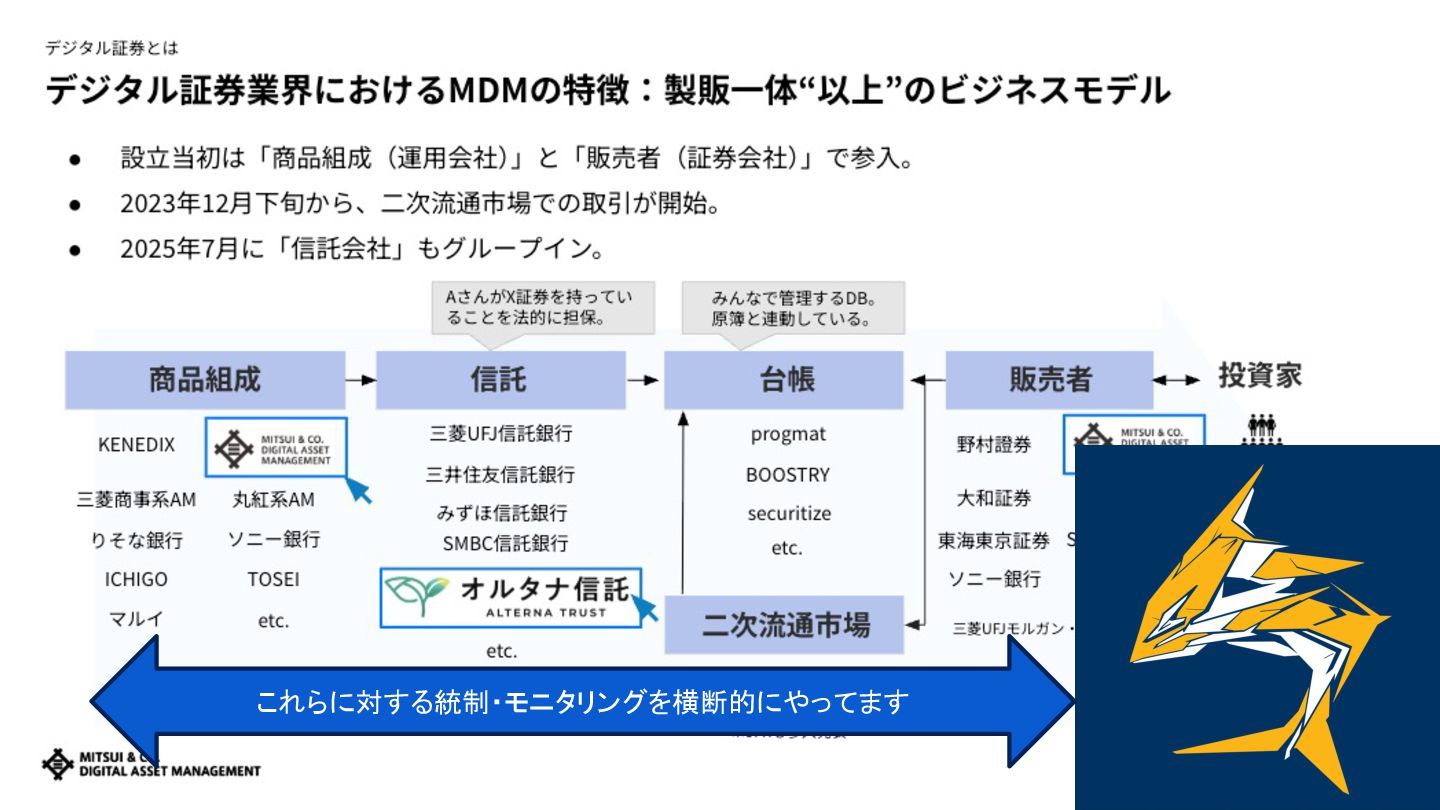
6 これらに対する統制・モニタリングを横断的にやってます
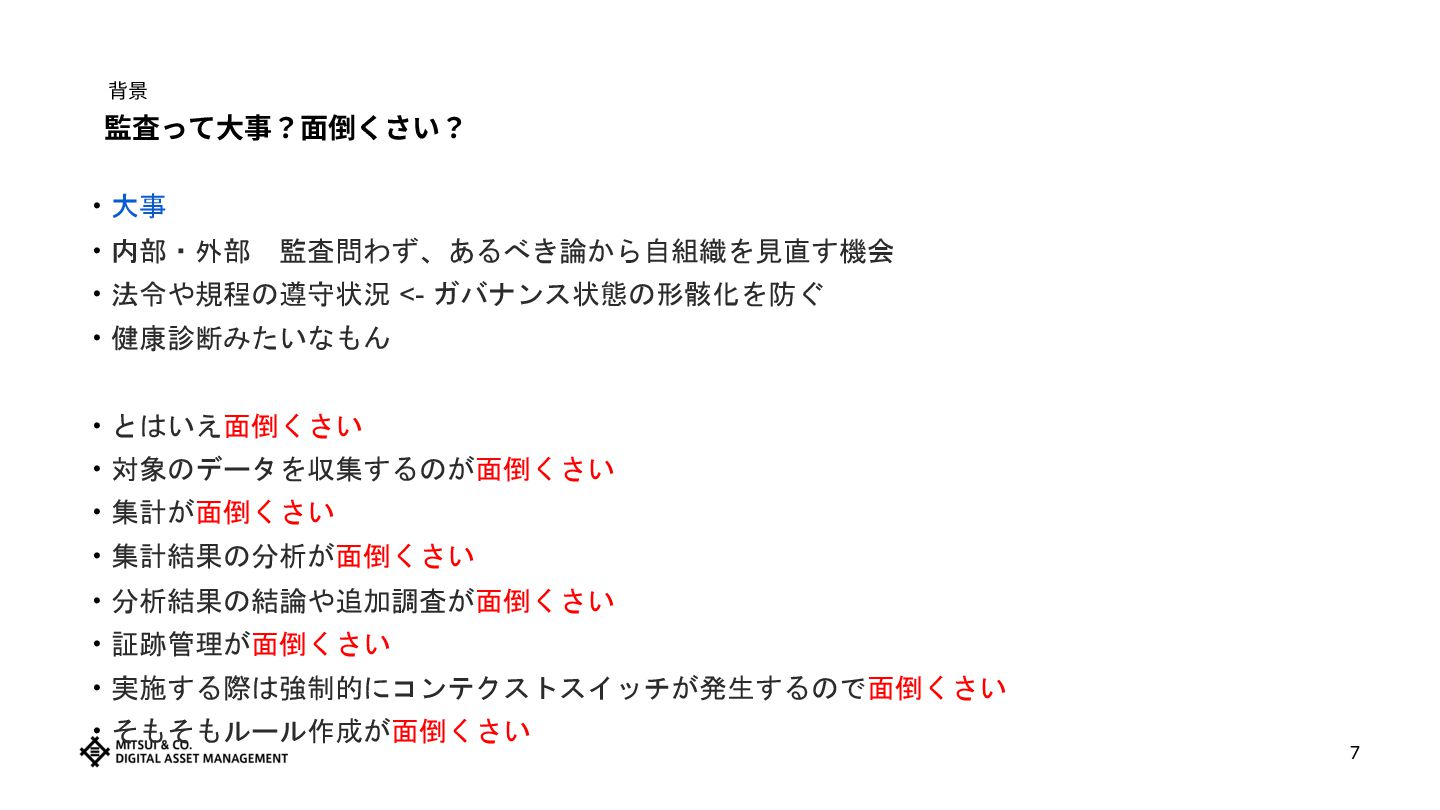
監査って⼤事?⾯倒くさい? 背景 7 ‧大事 ‧内部・外部 監査問わず、あるべき論から自組織を見直す機会 ‧法令や規程の遵守状況 <- ガバナンス状態の形骸化を防ぐ ‧健康診断みたいなもん
‧とはいえ面倒くさい ‧対象のデータを収集するのが面倒くさい ‧集計が面倒くさい ‧集計結果の分析が面倒くさい ‧分析結果の結論や追加調査が面倒くさい ‧証跡管理が面倒くさい ‧実施する際は強制的にコンテクストスイッチが発生するので面倒くさい ‧そもそもルール作成が面倒くさい
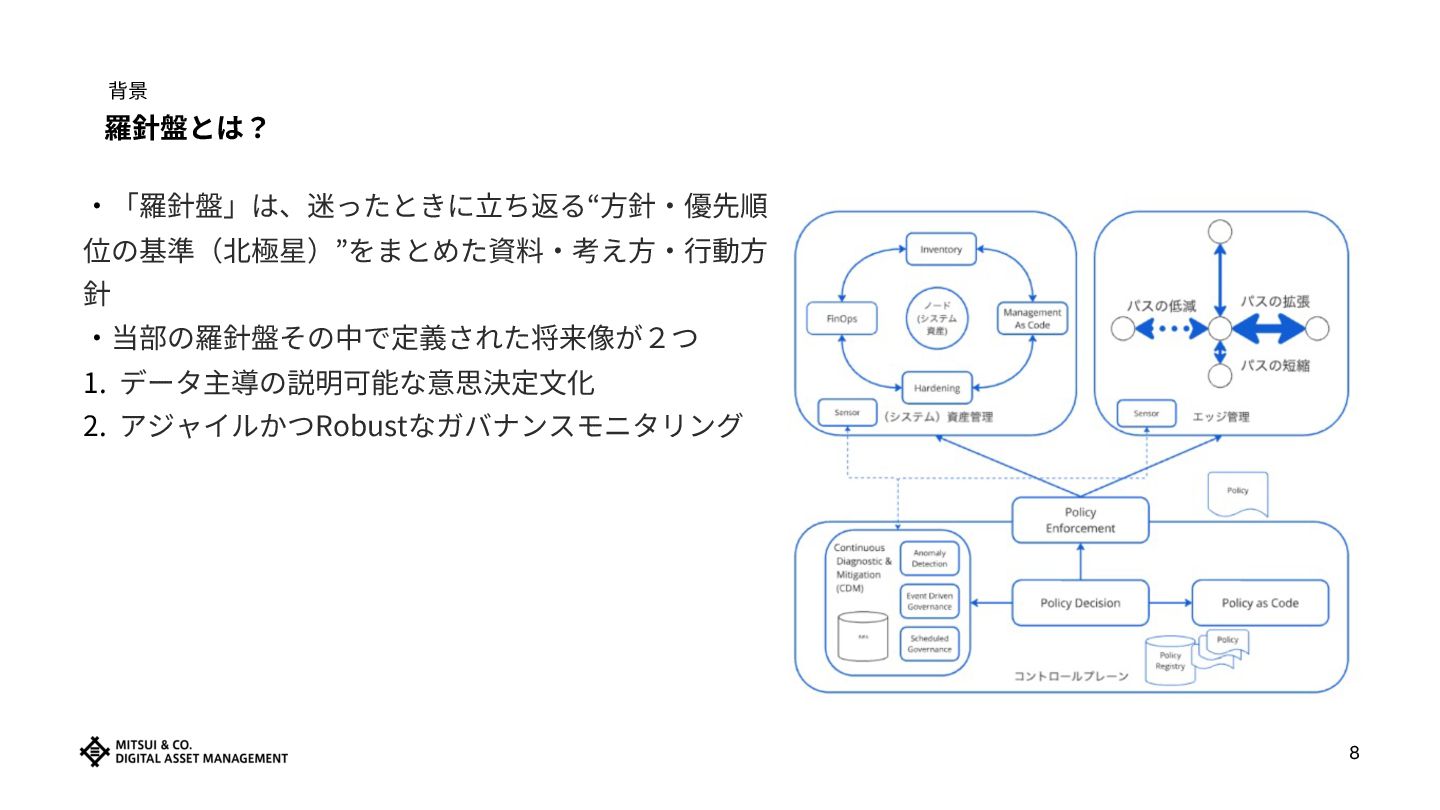
背景 羅針盤とは? 8 ‧「羅針盤」は、迷ったときに⽴ち返る“⽅針‧優先順 位の基準(北極星)”をまとめた資料‧考え⽅‧⾏動⽅ 針 ‧当部の羅針盤その中で定義された将来像が2つ 1. データ主導の説明可能な意思決定⽂化 2.
アジャイルかつRobustなガバナンスモニタリング
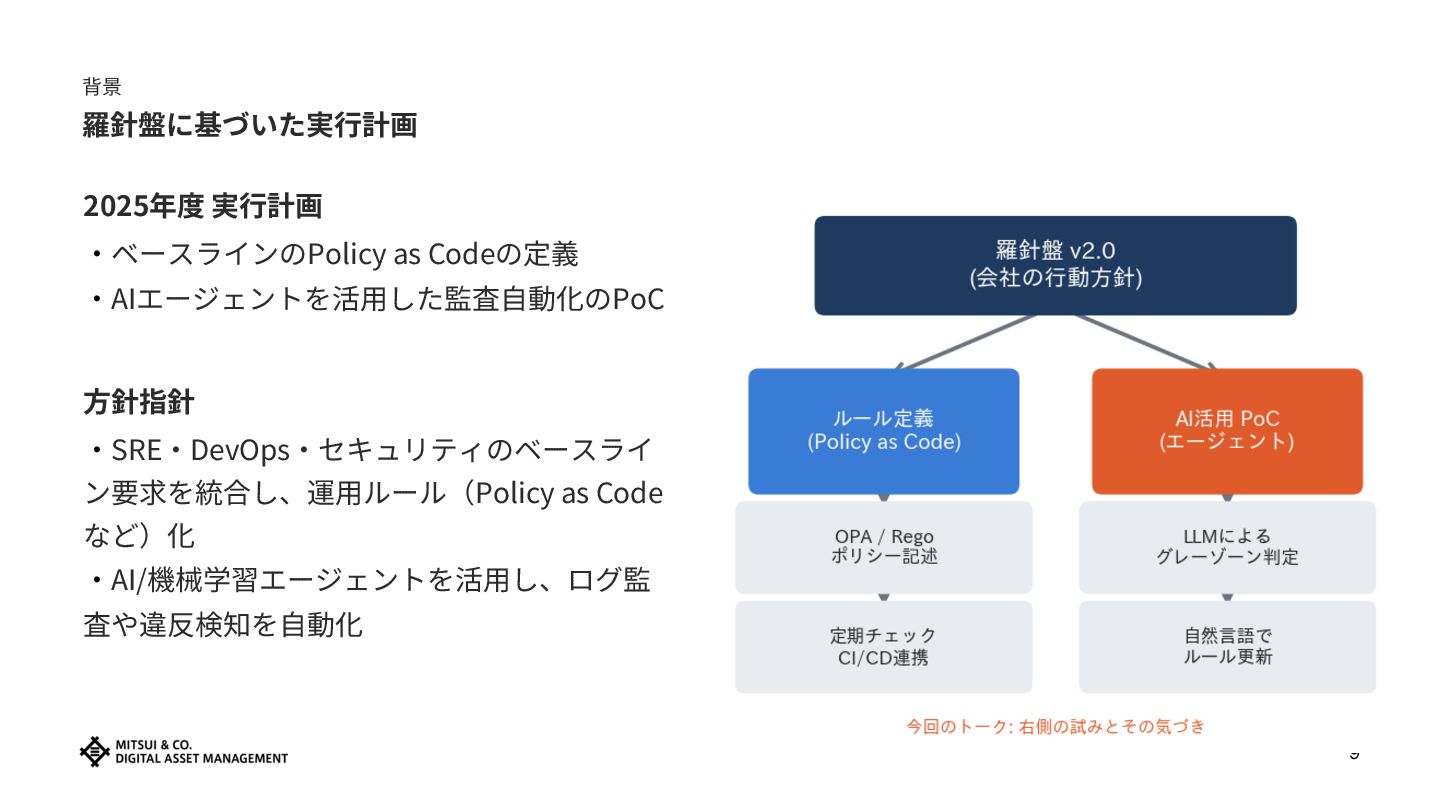
背景 羅針盤に基づいた実⾏計画 2025年度 実⾏計画 ‧ベースラインのPolicy as Codeの定義 ‧AIエージェントを活⽤した監査⾃動化のPoC ⽅針指針 ‧SRE‧DevOps‧セキュリティのベースライ
ン要求を統合し、運⽤ルール(Policy as Code など)化 ‧AI/機械学習エージェントを活⽤し、ログ監 査や違反検知を⾃動化 9
背景 Policy as Code、本当に正しいアプローチか? ▪OPA(Open Policy Agent)などのツールで、ルールをコードに落とし込みバージョン管理する ネックは実現性と持続可能性 ‧ルールが変わるたびにコードを書き直すのか? ‧例外や曖昧な判断をどうコードに落とすのか?
‧グレーゾーンをどう扱う? ⽩か黒かで割り切れないケースが多い ‧上記もコードで書くのか? ‧正しくコードをメンテできるのか? ‧AIの賢さを信じてもいいんじゃね? ‧AI使ったOPAでログ解析させるなら、AIに作成させたクエリで集計して、解析しても同じじゃない? (暴論 →「AIでまずは試すことにした」 10
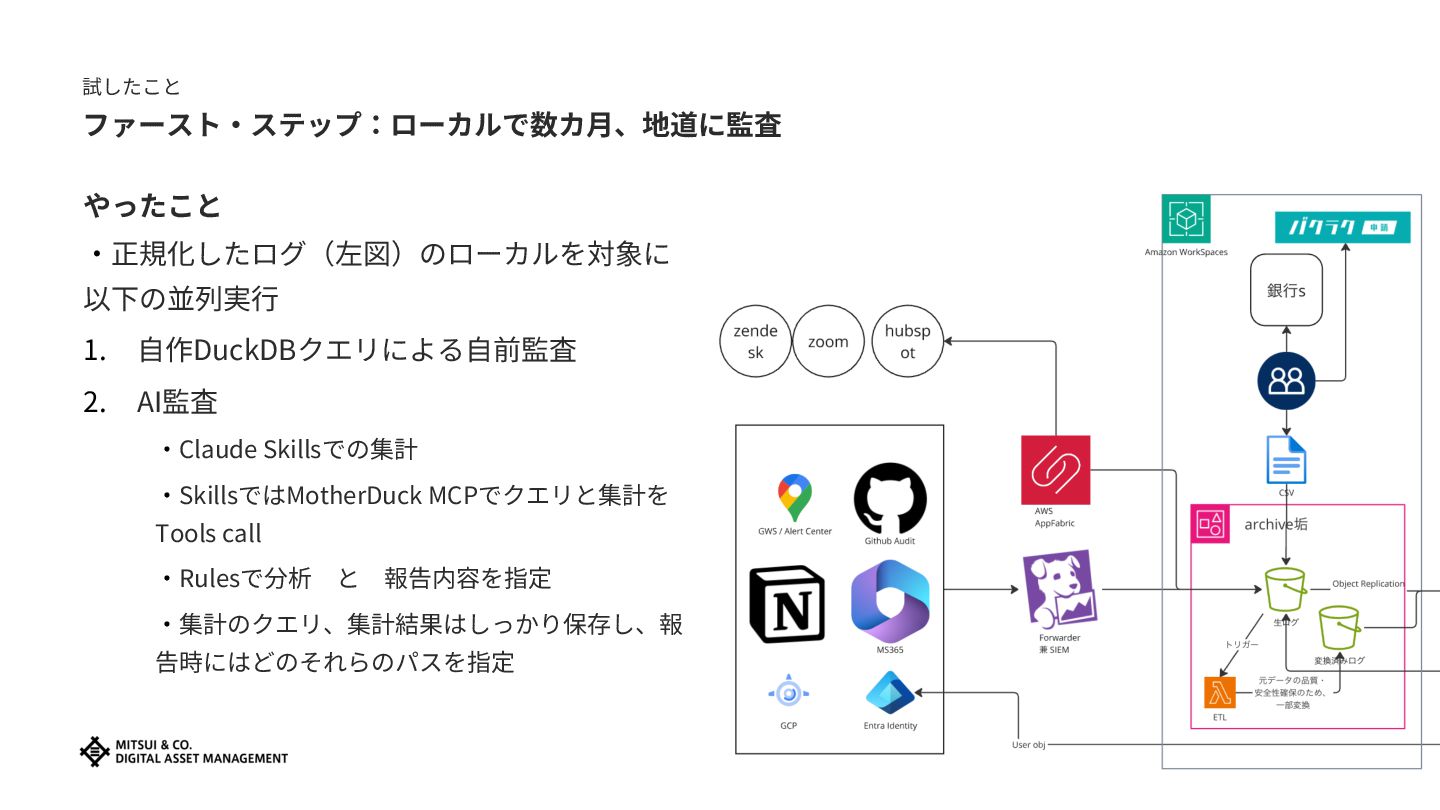
試したこと ファースト‧ステップ:ローカルで数カ⽉、地道に監査 やったこと ‧正規化したログ(左図)のローカルを対象に 以下の並列実⾏ 1. ⾃作DuckDBクエリによる⾃前監査 2. AI監査 ‧Claude
Skillsでの集計 ‧SkillsではMotherDuck MCPでクエリと集計を Tools call ‧Rulesで分析 と 報告内容を指定 ‧集計のクエリ、集計結果はしっかり保存し、報 告時にはどのそれらのパスを指定 11
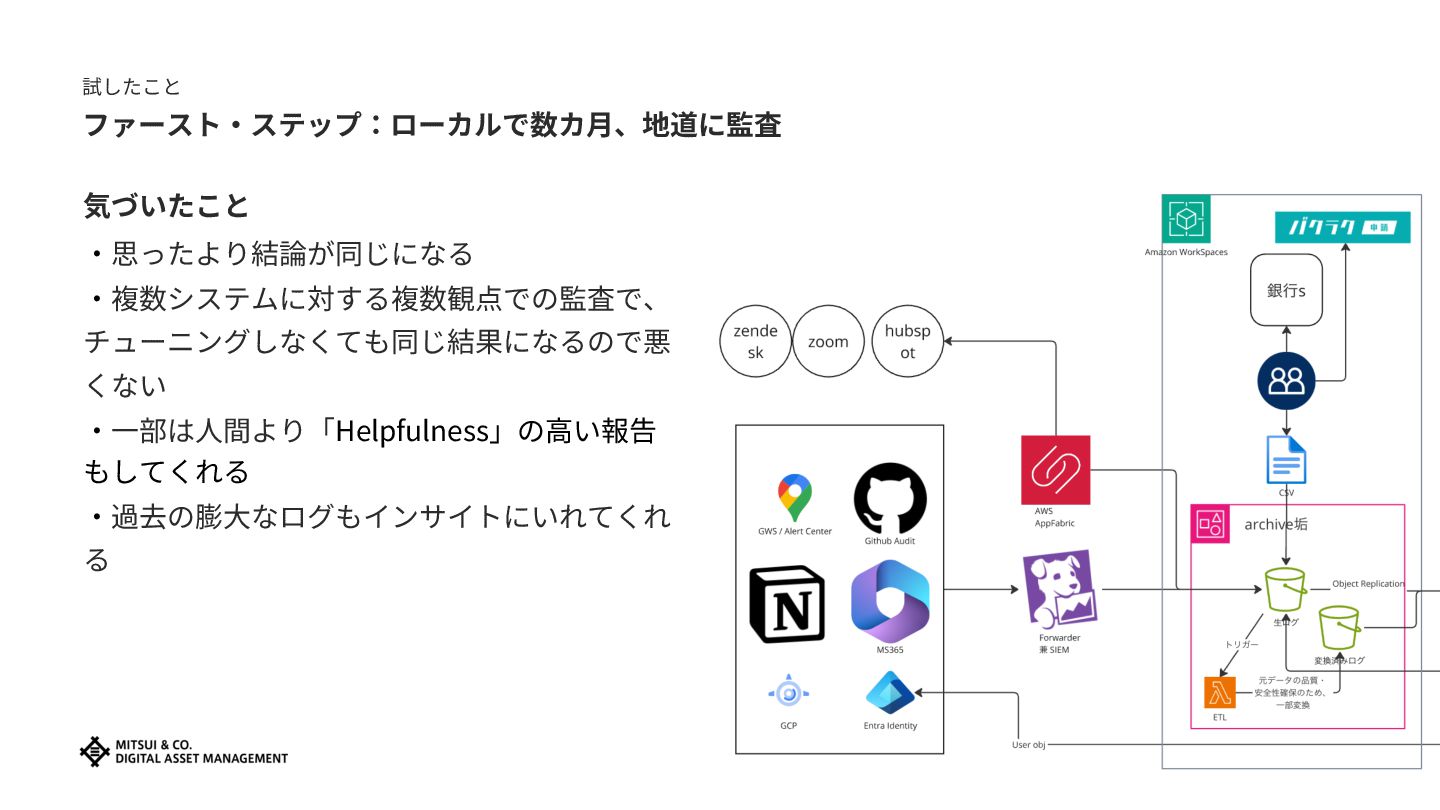
試したこと ファースト‧ステップ:ローカルで数カ⽉、地道に監査 気づいたこと ‧思ったより結論が同じになる ‧複数システムに対する複数観点での監査で、 チューニングしなくても同じ結果になるので悪 くない ‧⼀部は⼈間より「Helpfulness」の⾼い報告 もしてくれる ‧過去の膨⼤なログもインサイトにいれてくれ
る 12
気づき これ、エージェントでいけるやん LLMベースのエージェントなら... ✓グレーな判断も「⾼リスク‧中リスク‧低リスク」でサジェストできる ✓過去のHITLでの判断も反映‧バージョン管理 ✓前⽉との差分を⾃動で拾い、⽂脈ごと説明⽂にまとめられる ✓ルール変更はプロンプト修正で対応できる(コード改修より速い) ✓証跡(集計結果‧判断根拠)をS3に⾃動保存できる Policy as
Codeで「判断をコードに閉じ込める」より、エージェントに「スキーマと⽬的をもとにし たクエリ整形と⾃然⾔語による判断をもって、⼀次ドラフトを作成させて⼈間が最終確認する」して も問題ない事に気づいた 13
02 作っている例:Google Drive アクセス監視 エージェント on AWS 14
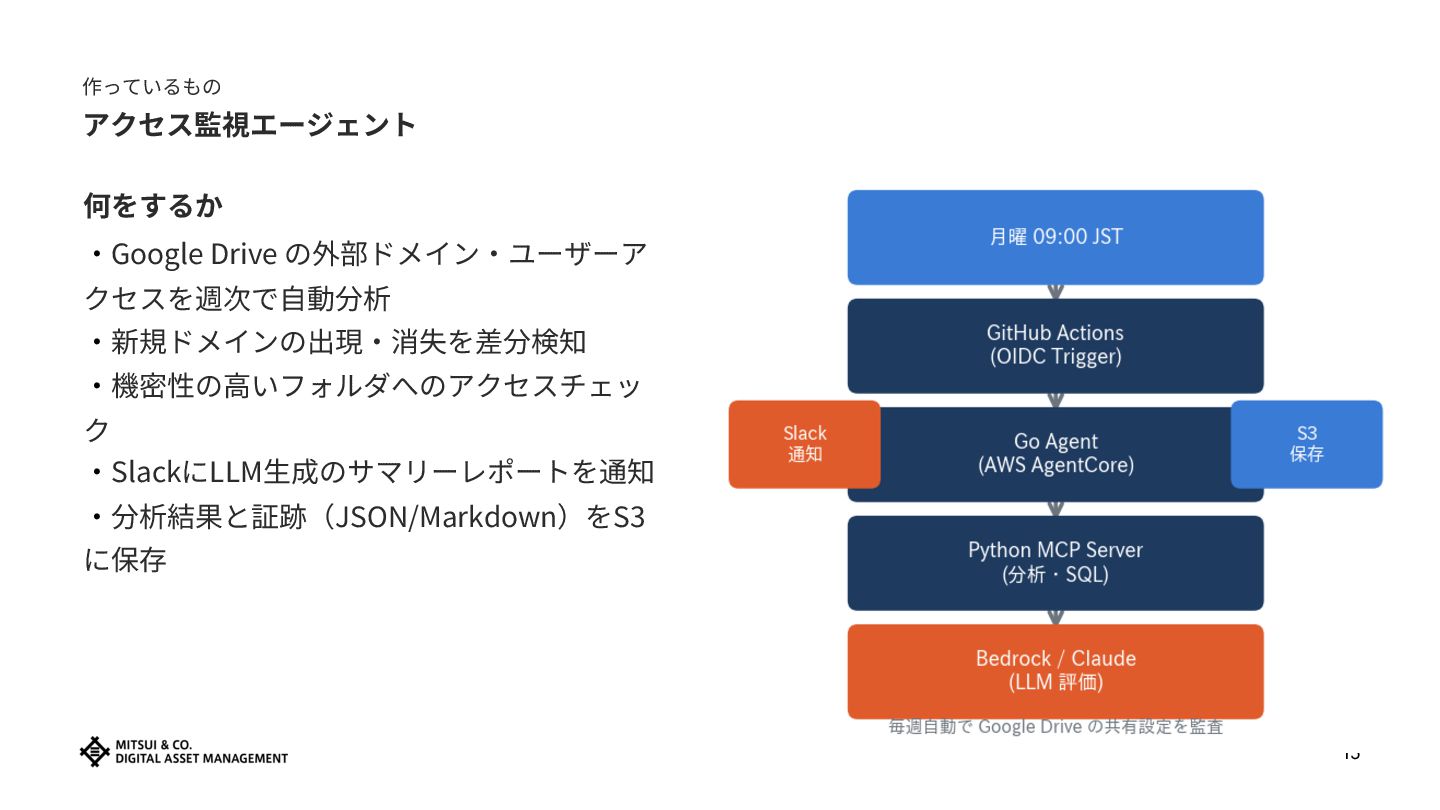
作っているもの アクセス監視エージェント 何をするか ‧Google Drive の外部ドメイン‧ユーザーア クセスを週次で⾃動分析 ‧新規ドメインの出現‧消失を差分検知 ‧機密性の⾼いフォルダへのアクセスチェッ ク
‧SlackにLLM⽣成のサマリーレポートを通知 ‧分析結果と証跡(JSON/Markdown)をS3 に保存 15
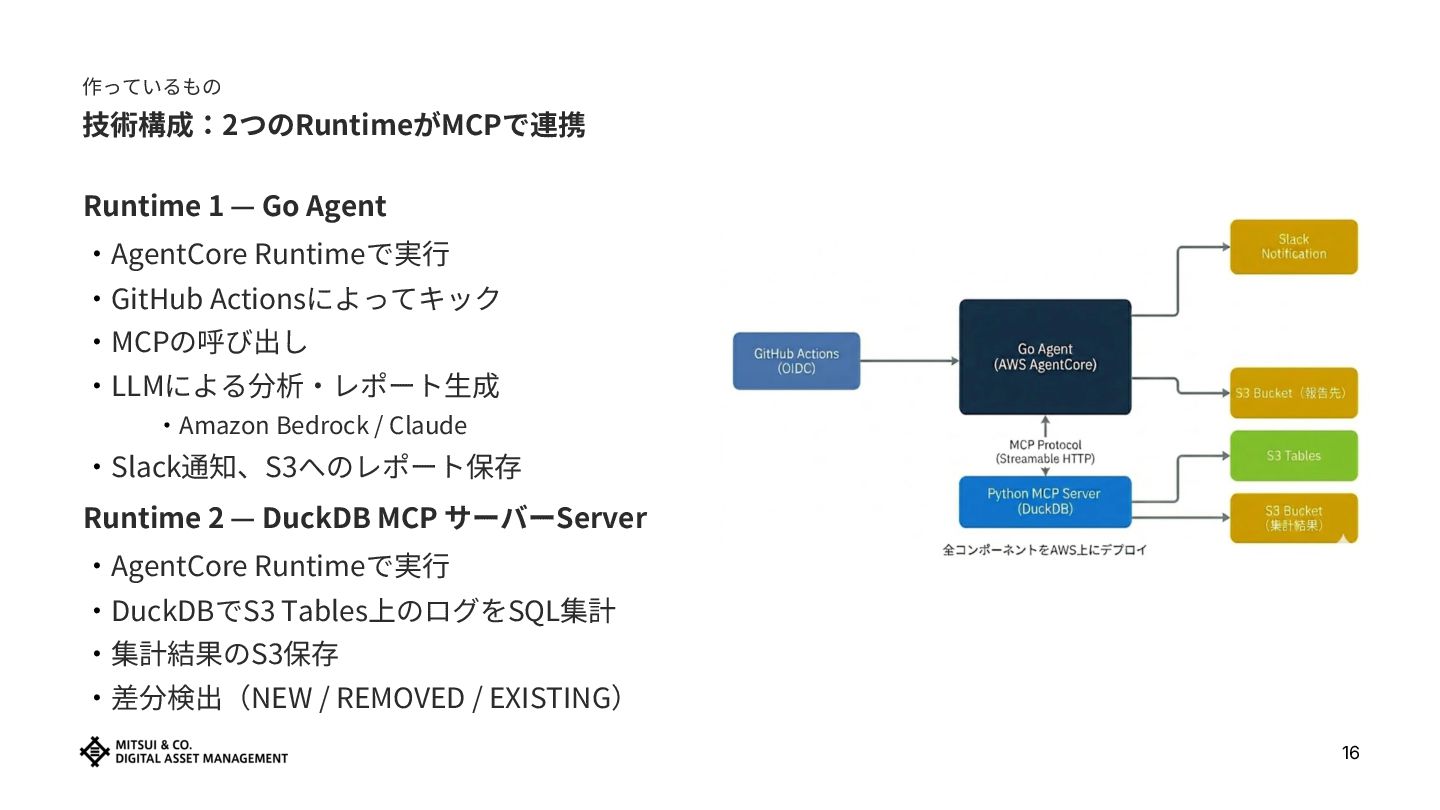
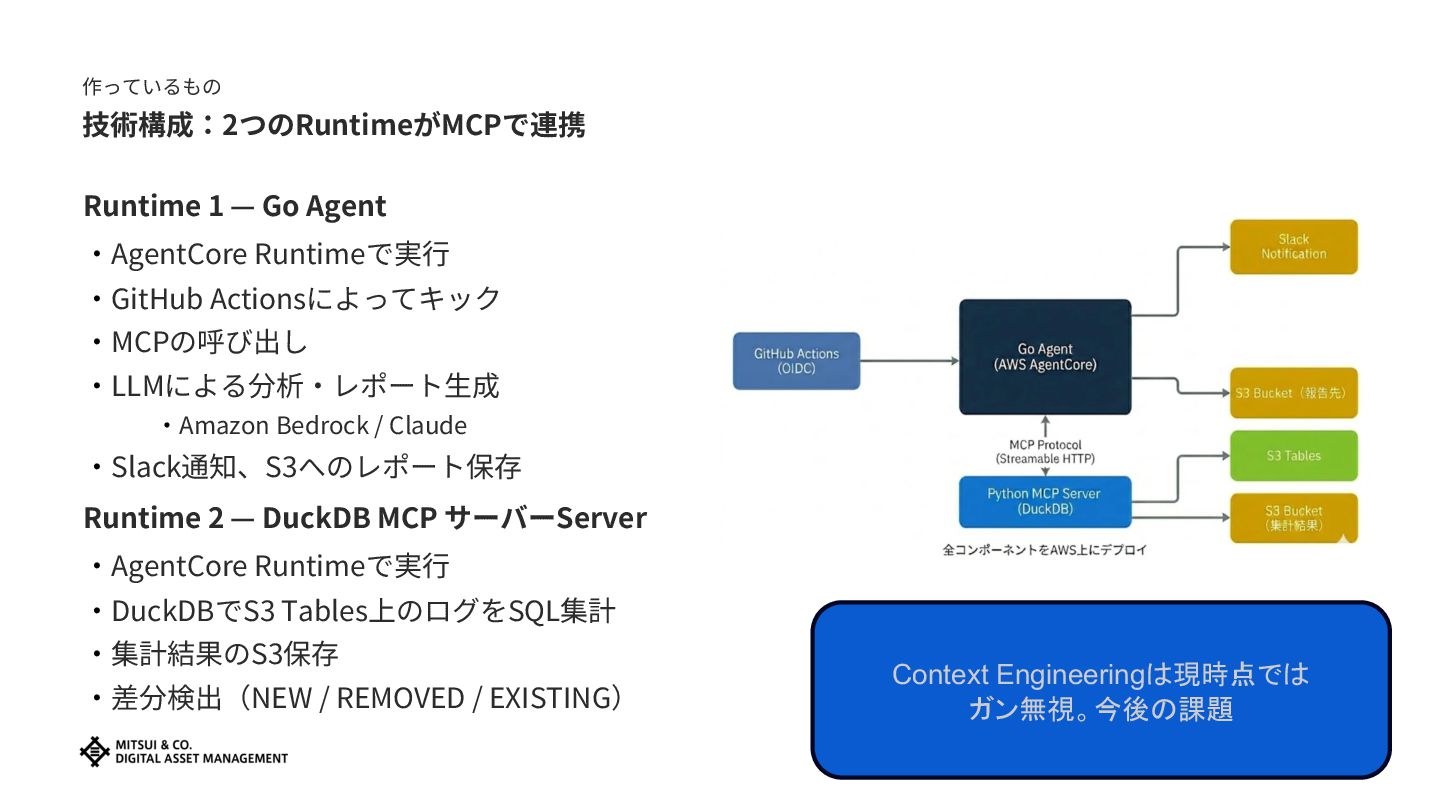
作っているもの 技術構成:2つのRuntimeがMCPで連携 Runtime 1 — Go Agent ‧AgentCore Runtimeで実⾏ ‧GitHub
Actionsによってキック ‧MCPの呼び出し ‧LLMによる分析‧レポート⽣成 ‧Amazon Bedrock / Claude ‧Slack通知、S3へのレポート保存 Runtime 2 — DuckDB MCP サーバーServer ‧AgentCore Runtimeで実⾏ ‧DuckDBでS3 Tables上のログをSQL集計 ‧集計結果のS3保存 ‧差分検出(NEW / REMOVED / EXISTING) 16
作っているもの 技術構成:2つのRuntimeがMCPで連携 Runtime 1 — Go Agent ‧AgentCore Runtimeで実⾏ ‧GitHub
Actionsによってキック ‧MCPの呼び出し ‧LLMによる分析‧レポート⽣成 ‧Amazon Bedrock / Claude ‧Slack通知、S3へのレポート保存 Runtime 2 — DuckDB MCP サーバーServer ‧AgentCore Runtimeで実⾏ ‧DuckDBでS3 Tables上のログをSQL集計 ‧集計結果のS3保存 ‧差分検出(NEW / REMOVED / EXISTING) 17 Context Engineeringは現時点では ガン無視。今後の課題
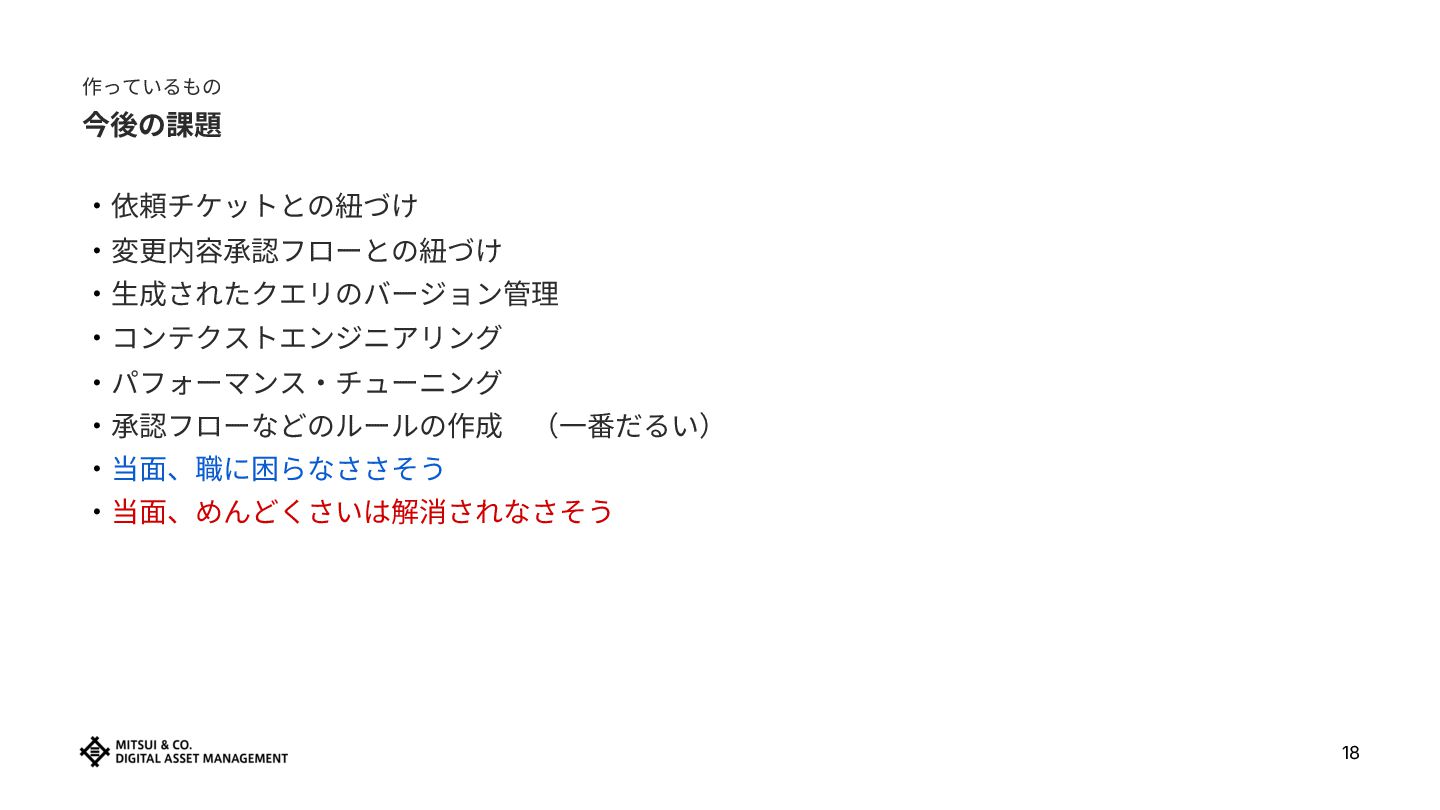
作っているもの 今後の課題 ‧依頼チケットとの紐づけ ‧変更内容承認フローとの紐づけ ‧⽣成されたクエリのバージョン管理 ‧コンテクストエンジニアリング ‧パフォーマンス‧チューニング ‧承認フローなどのルールの作成 (⼀番だるい) ‧当⾯、職に困らなささそう
‧当⾯、めんどくさいは解消されなさそう 18
03 まとめ:ポリシーの運⽤の変え⽅ 19
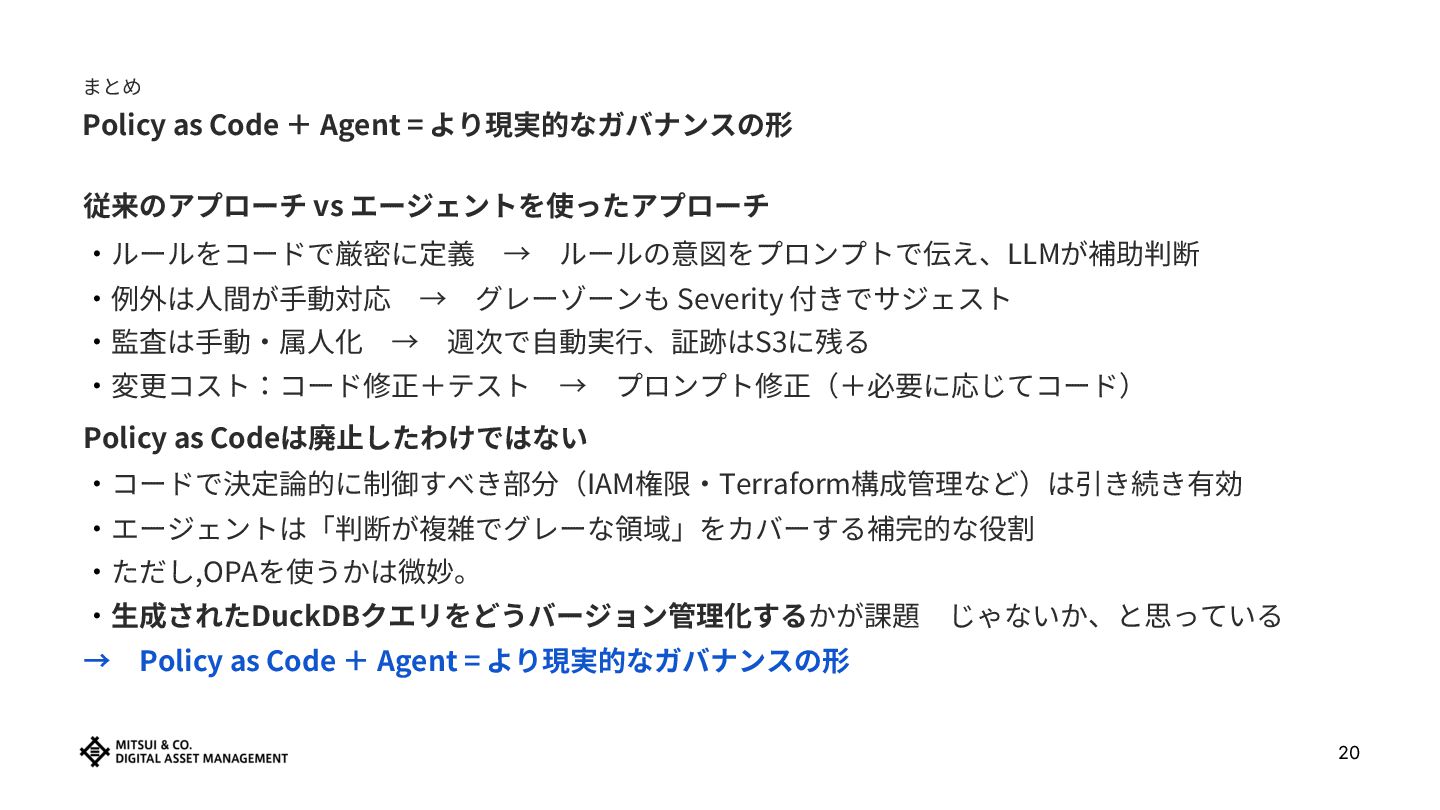
まとめ Policy as Code + Agent = より現実的なガバナンスの形 従来のアプローチ vs
エージェントを使ったアプローチ ‧ルールをコードで厳密に定義 → ルールの意図をプロンプトで伝え、LLMが補助判断 ‧例外は⼈間が⼿動対応 → グレーゾーンも Severity 付きでサジェスト ‧監査は⼿動‧属⼈化 → 週次で⾃動実⾏、証跡はS3に残る ‧変更コスト:コード修正+テスト → プロンプト修正(+必要に応じてコード) Policy as Codeは廃⽌したわけではない ‧コードで決定論的に制御すべき部分(IAM権限‧Terraform構成管理など)は引き続き有効 ‧エージェントは「判断が複雑でグレーな領域」をカバーする補完的な役割 ‧ただし,OPAを使うかは微妙。 ‧⽣成されたDuckDBクエリをどうバージョン管理化するかが課題 じゃないか、と思っている → Policy as Code + Agent = より現実的なガバナンスの形 20
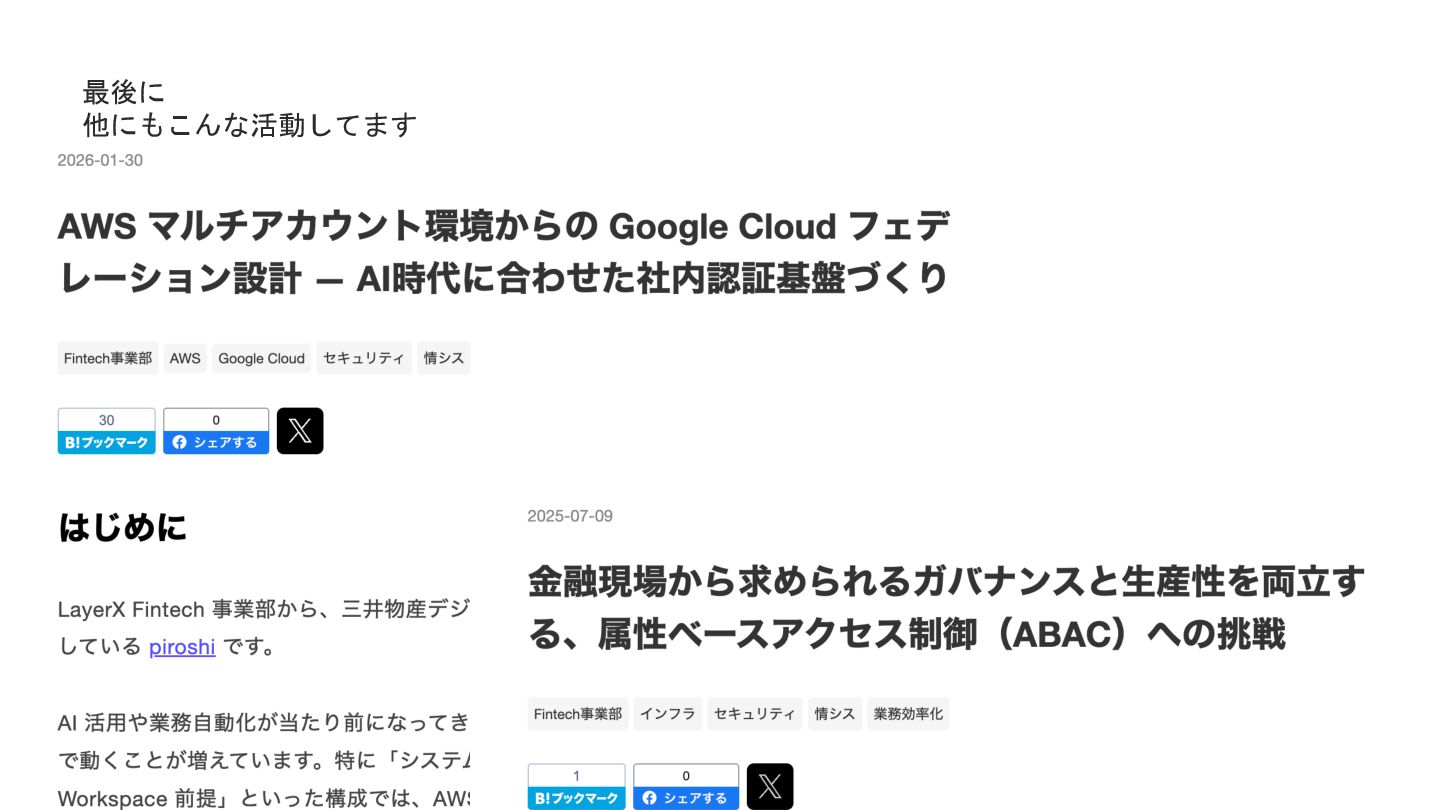
21 最後に 他にもこんな活動してます
コーポレートサイト https://corp.mitsui-x.com/ サービスサイト(ALTERNA) https://alterna-z.com/

 SiteGround - Reliable hosting with speed, security, and support you can count on.


 ken5scal
 stomk
 terapyon
 ivry_presentationmaterials
 yazm
 sh_fk2
 sansantech
 usanchuu
 gogutan
 persolserverworks
 ama_ch
 moongift
 raspython3
 shpigford
 chriscoyier
 yeseniaperezcruz
 katarinadahlin
 nonsquared
 caitiem20
 greggifford
 cassininazir
 kevinliebholz
 signer
 rabernat