Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
VPCエンドポイント意外とお金かかるなぁ。せや、共有したろ!
Search
tommy
March 16, 2026
Technology
1k
1
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
VPCエンドポイント意外とお金かかるなぁ。せや、共有したろ!
tommy
March 16, 2026
More Decks by tommy
See All by tommy
Change Calendarで今はOK?を仕組みにする
tommy0124
1
250
初海外がre:Inventだった人間の感じたこと
tommy0124
1
330
S3アクセス制御の設計ポイント
tommy0124
3
370
Other Decks in Technology
See All in Technology
HolmesGPTで始めるSREエージェント入門!プラットフォームの障害調査はAIにお任せ 〜
leveragestech
PRO
0
140
【データ横丁主催】AI Agentがコンテキストを使って仕事をした後、何が残るのか― 組織の経験を次の判断に引き継ぐ「Agent Memory」
shisyu_gaku
2
320
KanaAI
shreyas1009
0
140
人にやさしく、AIにやさしく、書き手を選ばないIaCのガードレール再考 / Rethinking IaC Guardrails for Humans and AI Alike
kohbis
6
2k
Amazon Bedrock Agents ClassicからAmazon Bedrock AgentCoreへ移行した際、ガードレール設定が2箇所に割れた話
matsunobu
0
170
2026-10-01_MagicPod_QAハーネスエンジニアリングとQA組織の未来像
ynisqa1988
1
460
サーバーフルコンピューティング?AWS Lambda
iwatatomoya
0
140
覗いてみよう 関数型ビジュアル言語×2Dグラフィックスの世界
yohyamasaki
0
170
Codex概要
ymiya55
0
250
SDDの運用にめげずに向き合った話
sansantech
PRO
0
110
雪かき部 #7 もう怖くない!SELECT文!
foursue
0
270
AI駆動開発、viviONの1年 ── うまくいったこと・いかなかったこと
vivion
0
140
Featured
See All Featured
Being A Developer After 40
akosma
91
590k
Creating an realtime collaboration tool: Agile Flush - .NET Oxford
marcduiker
35
2.6k
[Rails World 2023 - Day 1 Closing Keynote] - The Magic of Rails
eileencodes
38
3k
Ruling the World: When Life Gets Gamed
codingconduct
0
380
Site-Speed That Sticks
csswizardry
13
1.5k
Mobile First: as difficult as doing things right
swwweet
225
10k
コードの90%をAIが書く世界で何が待っているのか / What awaits us in a world where 90% of the code is written by AI
rkaga
63
46k
Why Your Marketing Sucks and What You Can Do About It - Sophie Logan
marketingsoph
0
420
It's Worth the Effort
3n
188
29k
The Psychology of Web Performance [Beyond Tellerrand 2023]
tammyeverts
49
3.6k
The browser strikes back
jonoalderson
0
1.7k
Getting science done with accelerated Python computing platforms
jacobtomlinson
2
500
Transcript
VPCエンドポイント意外とお金かかるなぁ。 せや、共有したろ! 2026/03/16 ~JAWS -UG 初心者支部#78 NW 再入門! NW -JAWS
コラボ LT回~
アジェンダ ⚫ はじめに ⚫ VPCエンドポイントの概要 ⚫ VPCエンドポイント共有 ⚫ Tips ⚫
まとめ
はじめに
自己紹介 ⚫ 名前:tommy (@mohanashi999) ⚫ 所属:イメージソリューションとかやるSIer ⚫ 趣味:野球観戦(贔屓は福岡の某球団) ⚫ 好きなAWSサービス:Step
Functions
VPCエンドポイントの概要
VPCエンドポイントとは 超ざっくり言えば、 VPC内から、インターネットを経由せずに、対応するAWSサービス・リソースへ到達するための プライベートな接続口(経路) 以下のような種類があります。 ⚫ ゲートウェイエンドポイント ⚫ インターフェースエンドポイント ⚫
Gateway Load Balancer エンドポイント ⚫ リソースエンドポイント ⚫ サービスネットワークエンドポイント
VPCエンドポイントとは 超ざっくり言えば、 VPC内から、インターネットを経由せずに、対応するAWSサービス・リソースへ到達するための プライベートな接続口(経路) 以下のような種類があります。 ⚫ ゲートウェイエンドポイント ⚫ インターフェースエンドポイント ⚫
Gateway Load Balancer エンドポイント ⚫ リソースエンドポイント ⚫ サービスネットワークエンドポイント 今回お話しするのはこちら!
インターフェースエンドポイントの利用 みなさんはインターフェースエンドポイントはどのように使っていますか?
インターフェースエンドポイントの利用 みなさんはインターフェースエンドポイントはどのように使っていますか? ⚫ システム構成はマルチAZ?マルチリージョン?マルチアカウント? ⚫ 環境はいくつありますか?(本番・検証・開発・・・)
インターフェースエンドポイントの利用 みなさんはインターフェースエンドポイントはどのように使っていますか? ⚫ システム構成はマルチAZ?マルチリージョン?マルチアカウント? ⚫ 環境はいくつありますか?(本番・検証・開発・・・) 全部で何個利用していますか?
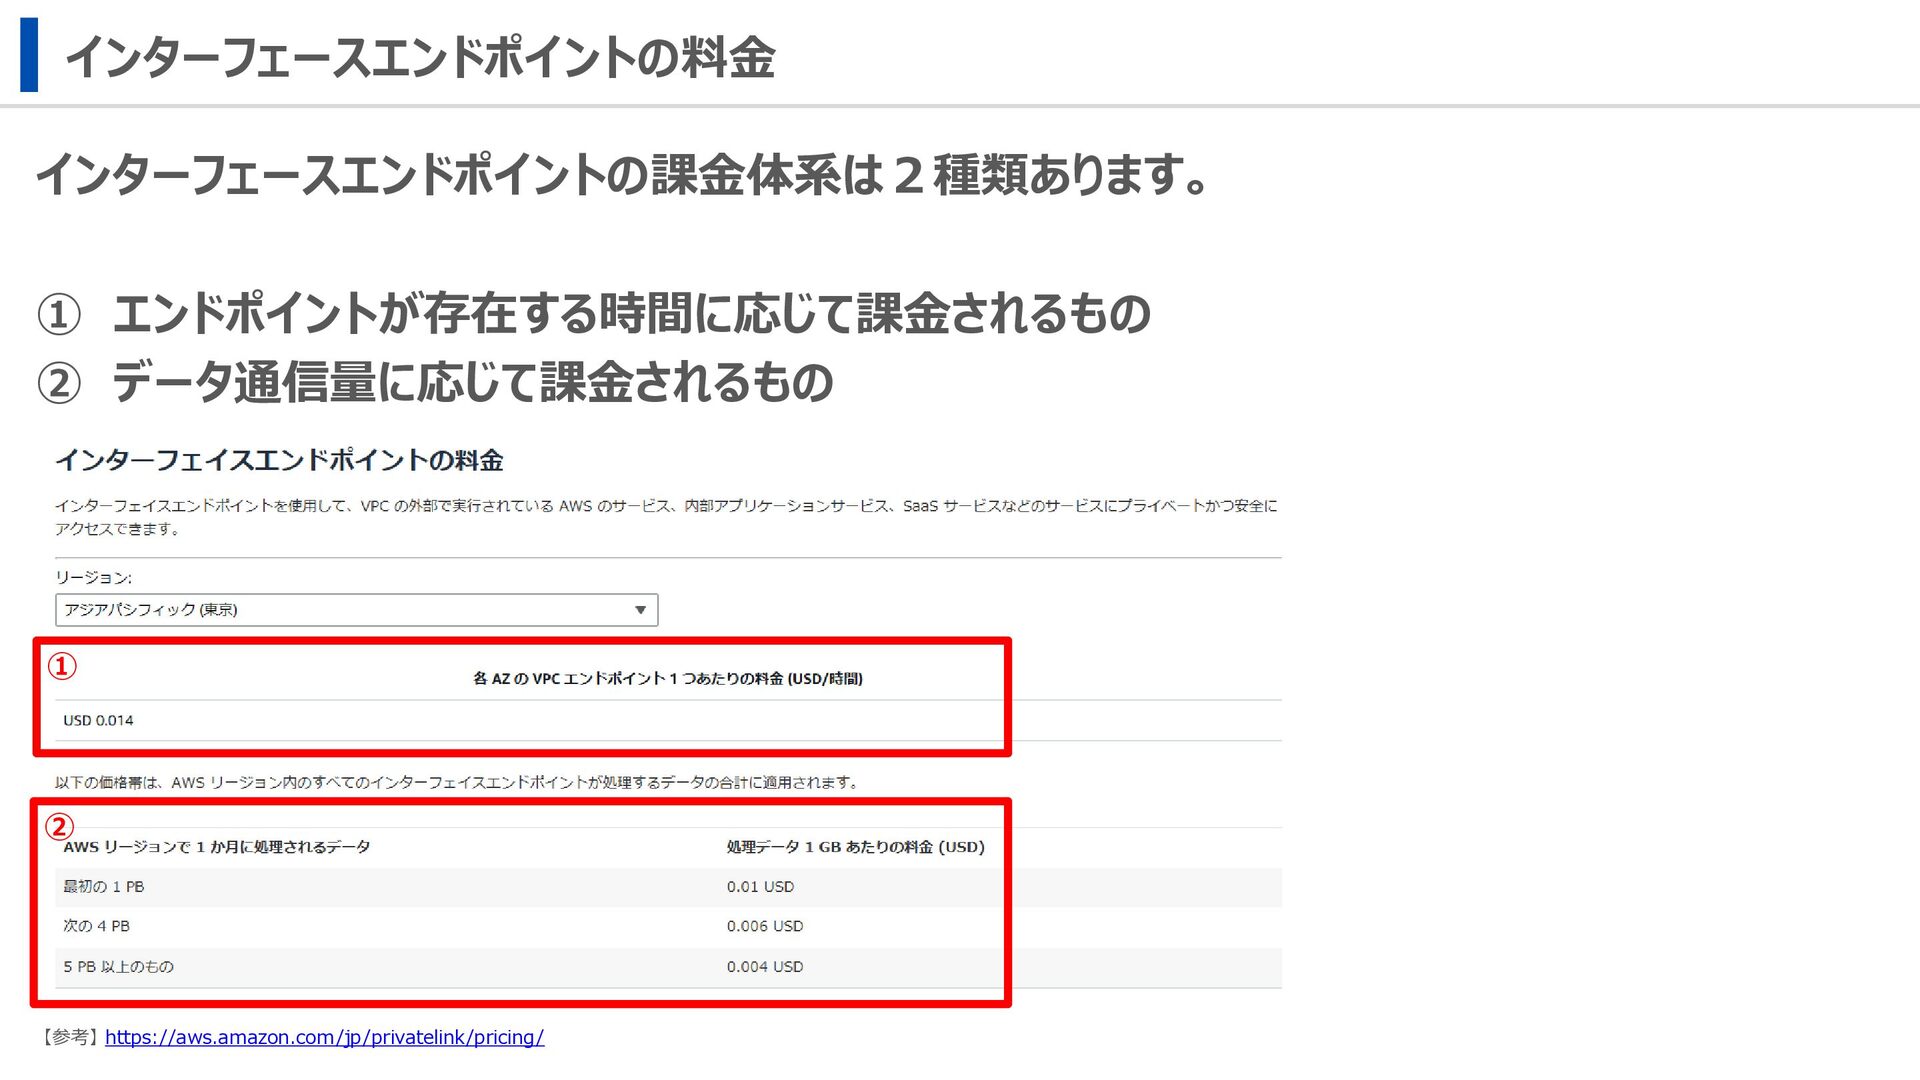
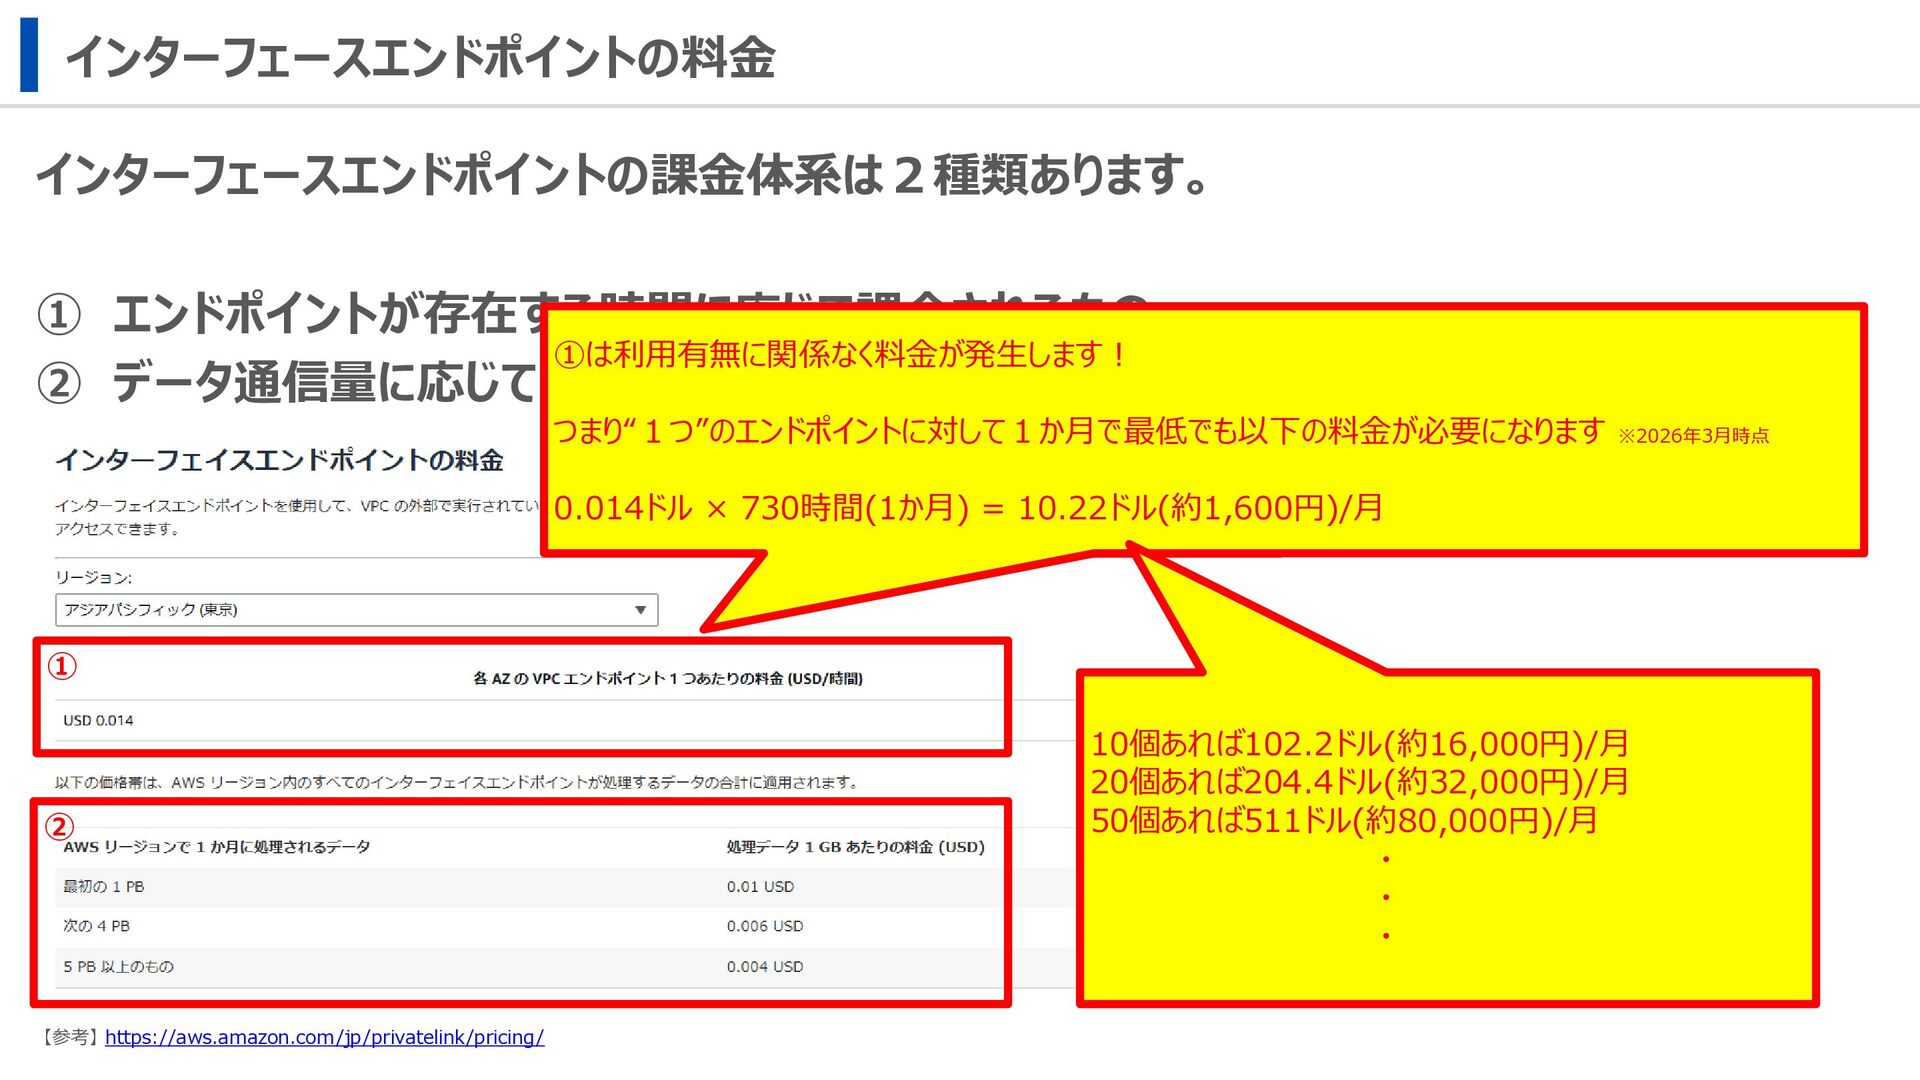
インターフェースエンドポイントの料金 インターフェースエンドポイントの課金体系は2種類あります。 ① エンドポイントが存在する時間に応じて課金されるもの ② データ通信量に応じて課金されるもの ① ② 【参考】 https://aws.amazon.com/jp/privatelink/pricing/
インターフェースエンドポイントの料金 インターフェースエンドポイントの課金体系は2種類あります。 ① エンドポイントが存在する時間に応じて課金されるもの ② データ通信量に応じて課金されるもの ① ② 【参考】 https://aws.amazon.com/jp/privatelink/pricing/
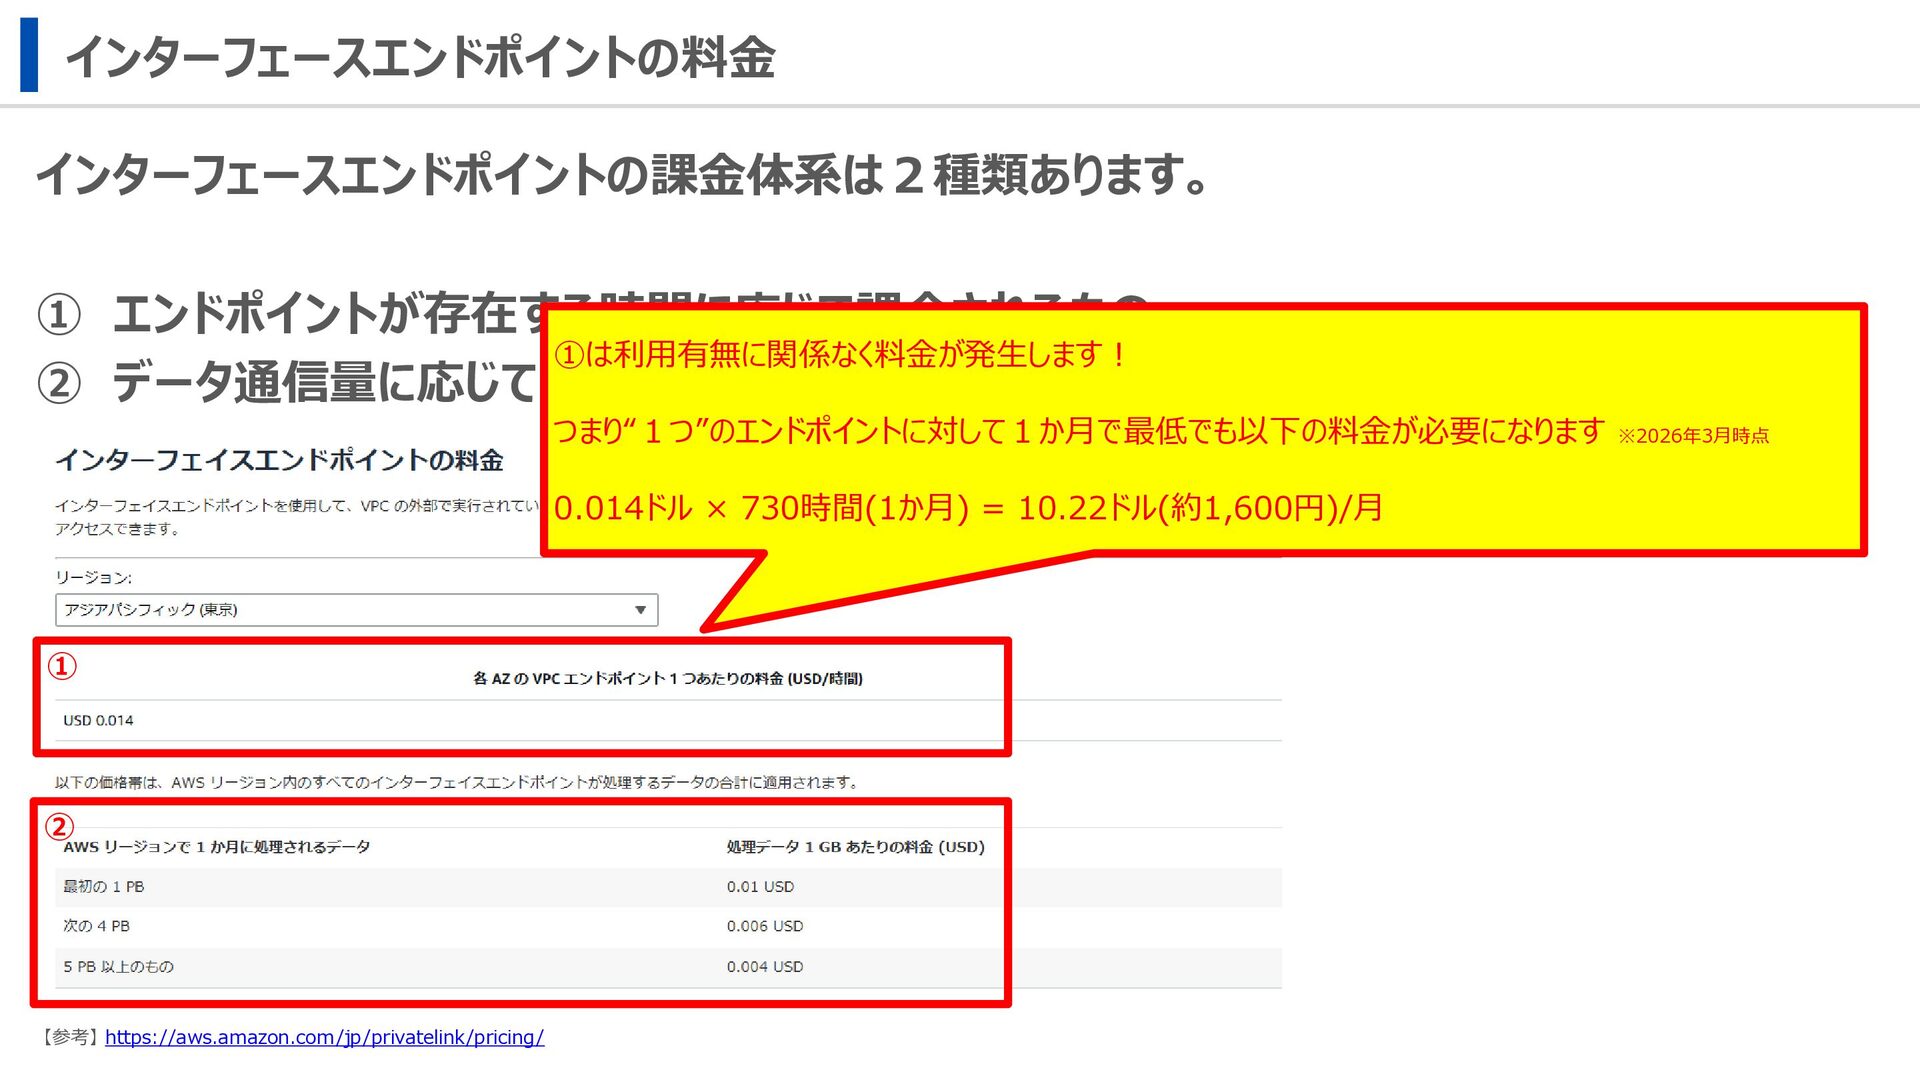
①は利用有無に関係なく料金が発生します! つまり“1つ”のエンドポイントに対して1か月で最低でも以下の料金が必要になります ※2026年3月時点 0.014ドル × 730時間(1か月) = 10.22ドル(約1,600円)/月
インターフェースエンドポイントの料金 インターフェースエンドポイントの課金体系は2種類あります。 ① エンドポイントが存在する時間に応じて課金されるもの ② データ通信量に応じて課金されるもの ① ② 【参考】 https://aws.amazon.com/jp/privatelink/pricing/
①は利用有無に関係なく料金が発生します! つまり“1つ”のエンドポイントに対して1か月で最低でも以下の料金が必要になります ※2026年3月時点 0.014ドル × 730時間(1か月) = 10.22ドル(約1,600円)/月 10個あれば102.2ドル(約16,000円)/月 20個あれば204.4ドル(約32,000円)/月 50個あれば511ドル(約80,000円)/月 ・ ・ ・
VPCエンドポイント共有
顧客よりコスト削減の要望 提案時や運用定例などの様々な場面において、顧客よりコスト圧縮するような要望はつきもの 今回は予算があまりないんだよね~ ランニングコスト削減できない?
顧客よりコスト削減の要望 提案時や運用定例などの様々な場面において、顧客よりコスト圧縮するような要望はつきもの 今回は予算があまりないんだよね~ ランニングコスト削減できない? VPCエンドポイント意外とお金かかるなぁ。 せや、共有したろ! ※【重要】あくまでひとつの選択肢であり、他にコスト最適化できる部分も優先的に検討しましょう
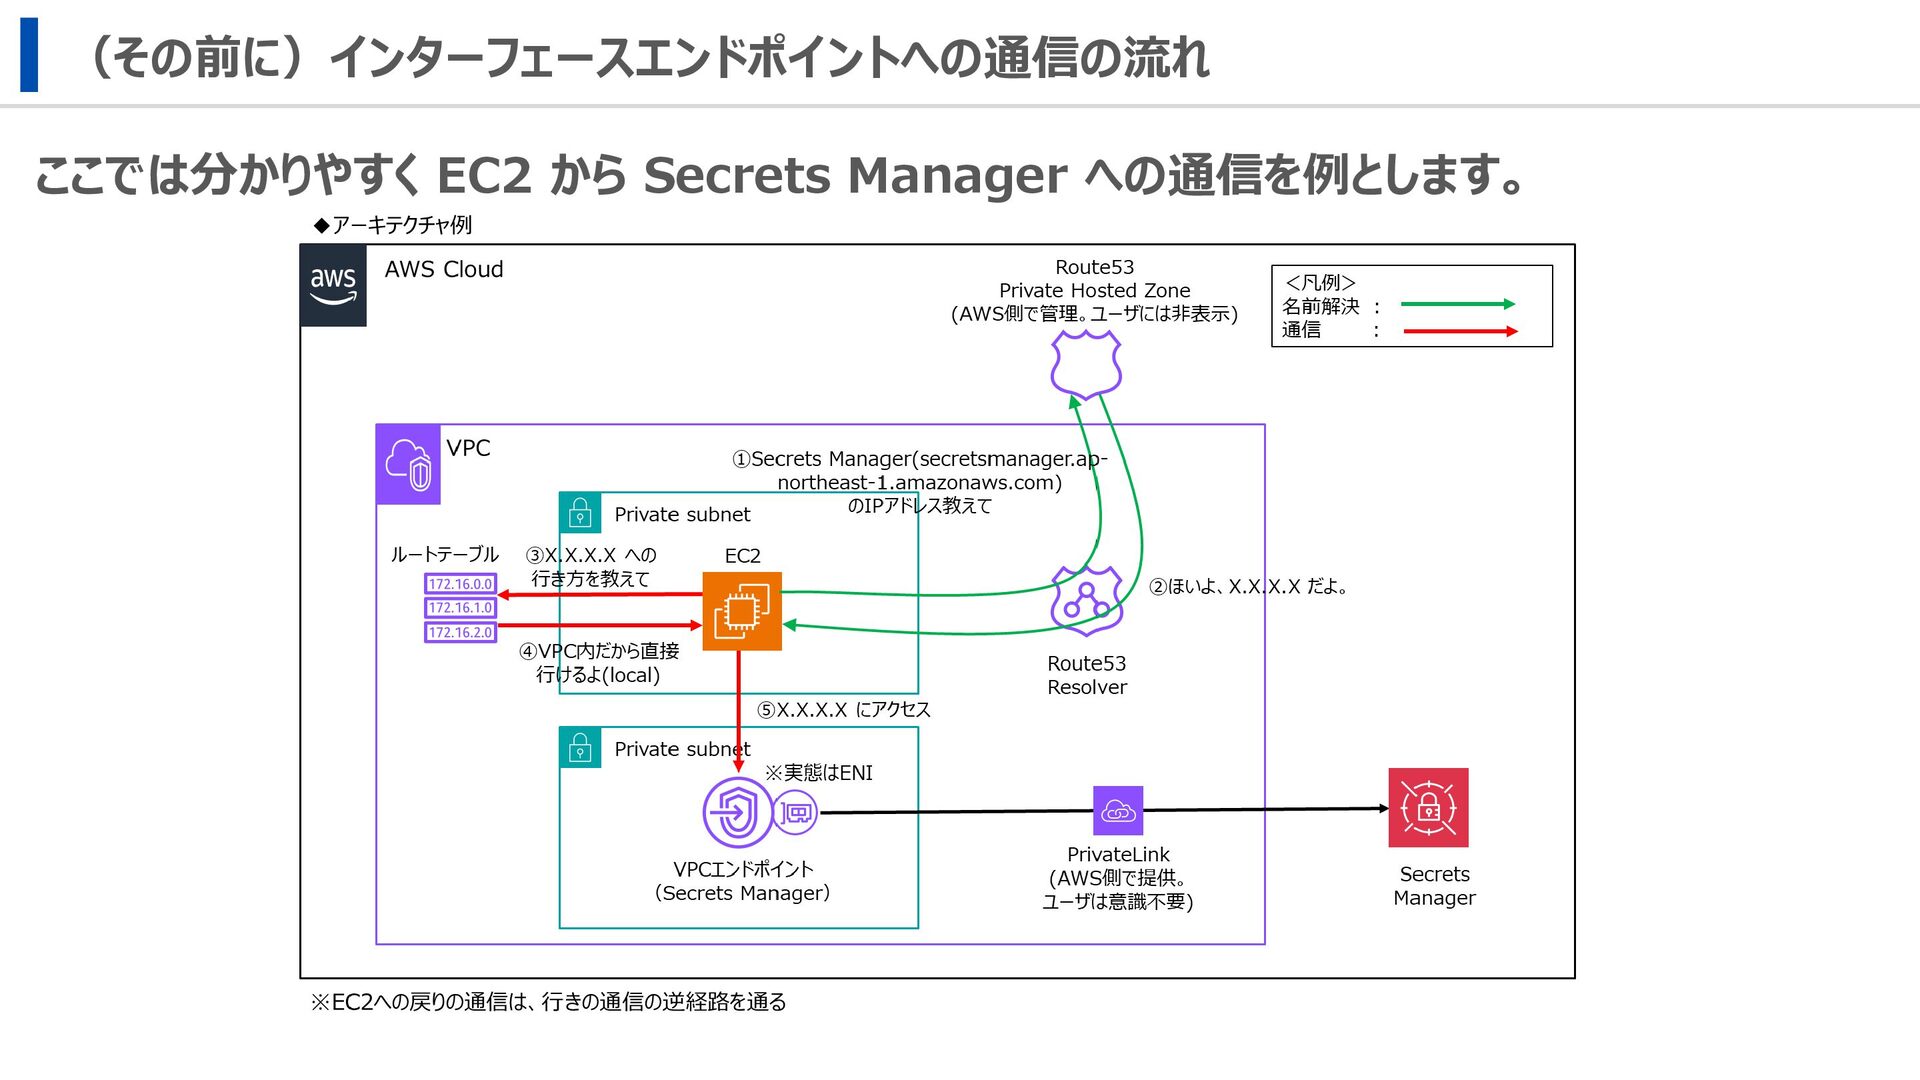
(その前に)インターフェースエンドポイントへの通信の流れ ここでは分かりやすく EC2 から Secrets Manager への通信を例とします。
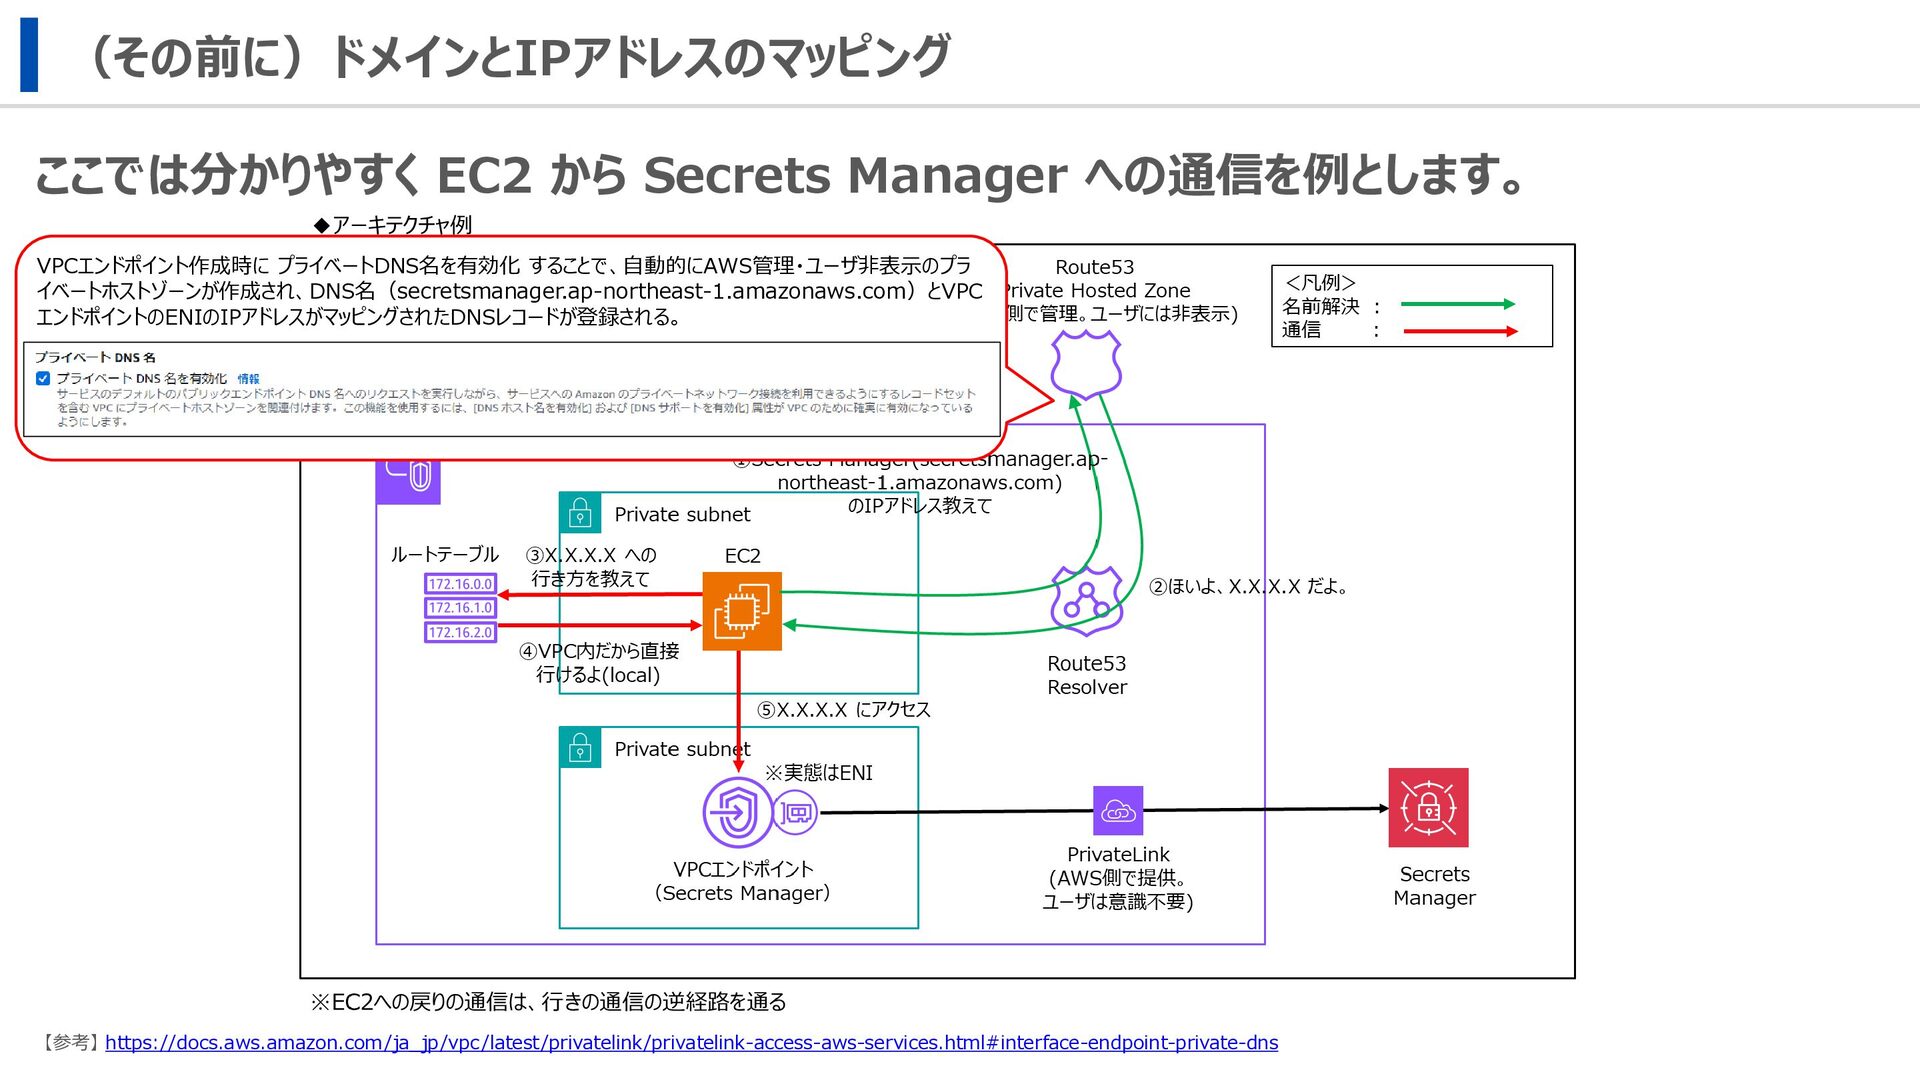
(その前に)ドメインとIPアドレスのマッピング ここでは分かりやすく EC2 から Secrets Manager への通信を例とします。 【参考】 https://docs.aws.amazon.com/ja_jp/vpc/latest/privatelink/privatelink-access-aws-services.html#interface-endpoint-private-dns VPCエンドポイント作成時に
プライベートDNS名を有効化 することで、自動的にAWS管理・ユーザ非表示のプラ イベートホストゾーンが作成され、DNS名(secretsmanager.ap-northeast-1.amazonaws.com)とVPC エンドポイントのENIのIPアドレスがマッピングされたDNSレコードが登録される。
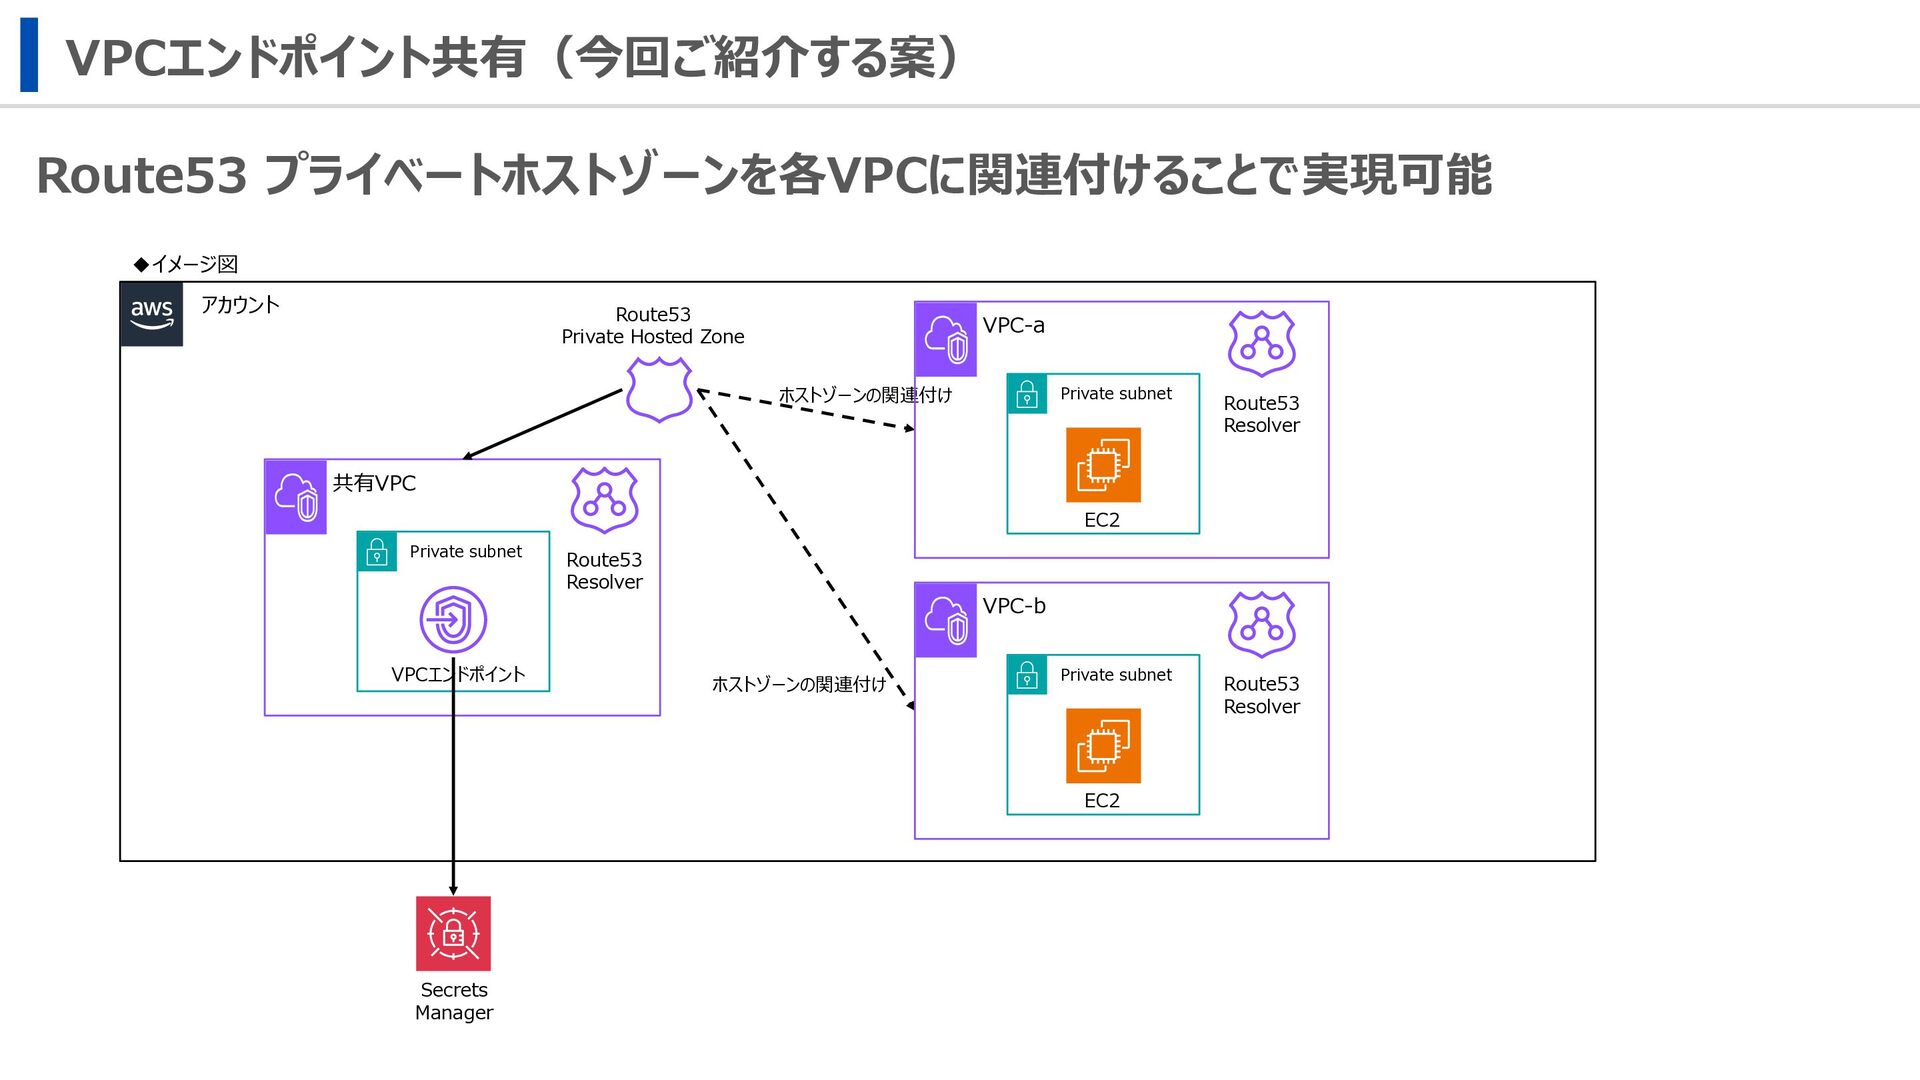
VPCエンドポイント共有(今回ご紹介する案) Route53 プライベートホストゾーンを各VPCに関連付けることで実現可能 アカウント ◆イメージ図 共有VPC VPCエンドポイント Private subnet Route53
Private Hosted Zone ホストゾーンの関連付け Secrets Manager ホストゾーンの関連付け Route53 Resolver VPC-a Private subnet EC2 Route53 Resolver VPC-b Private subnet EC2 Route53 Resolver
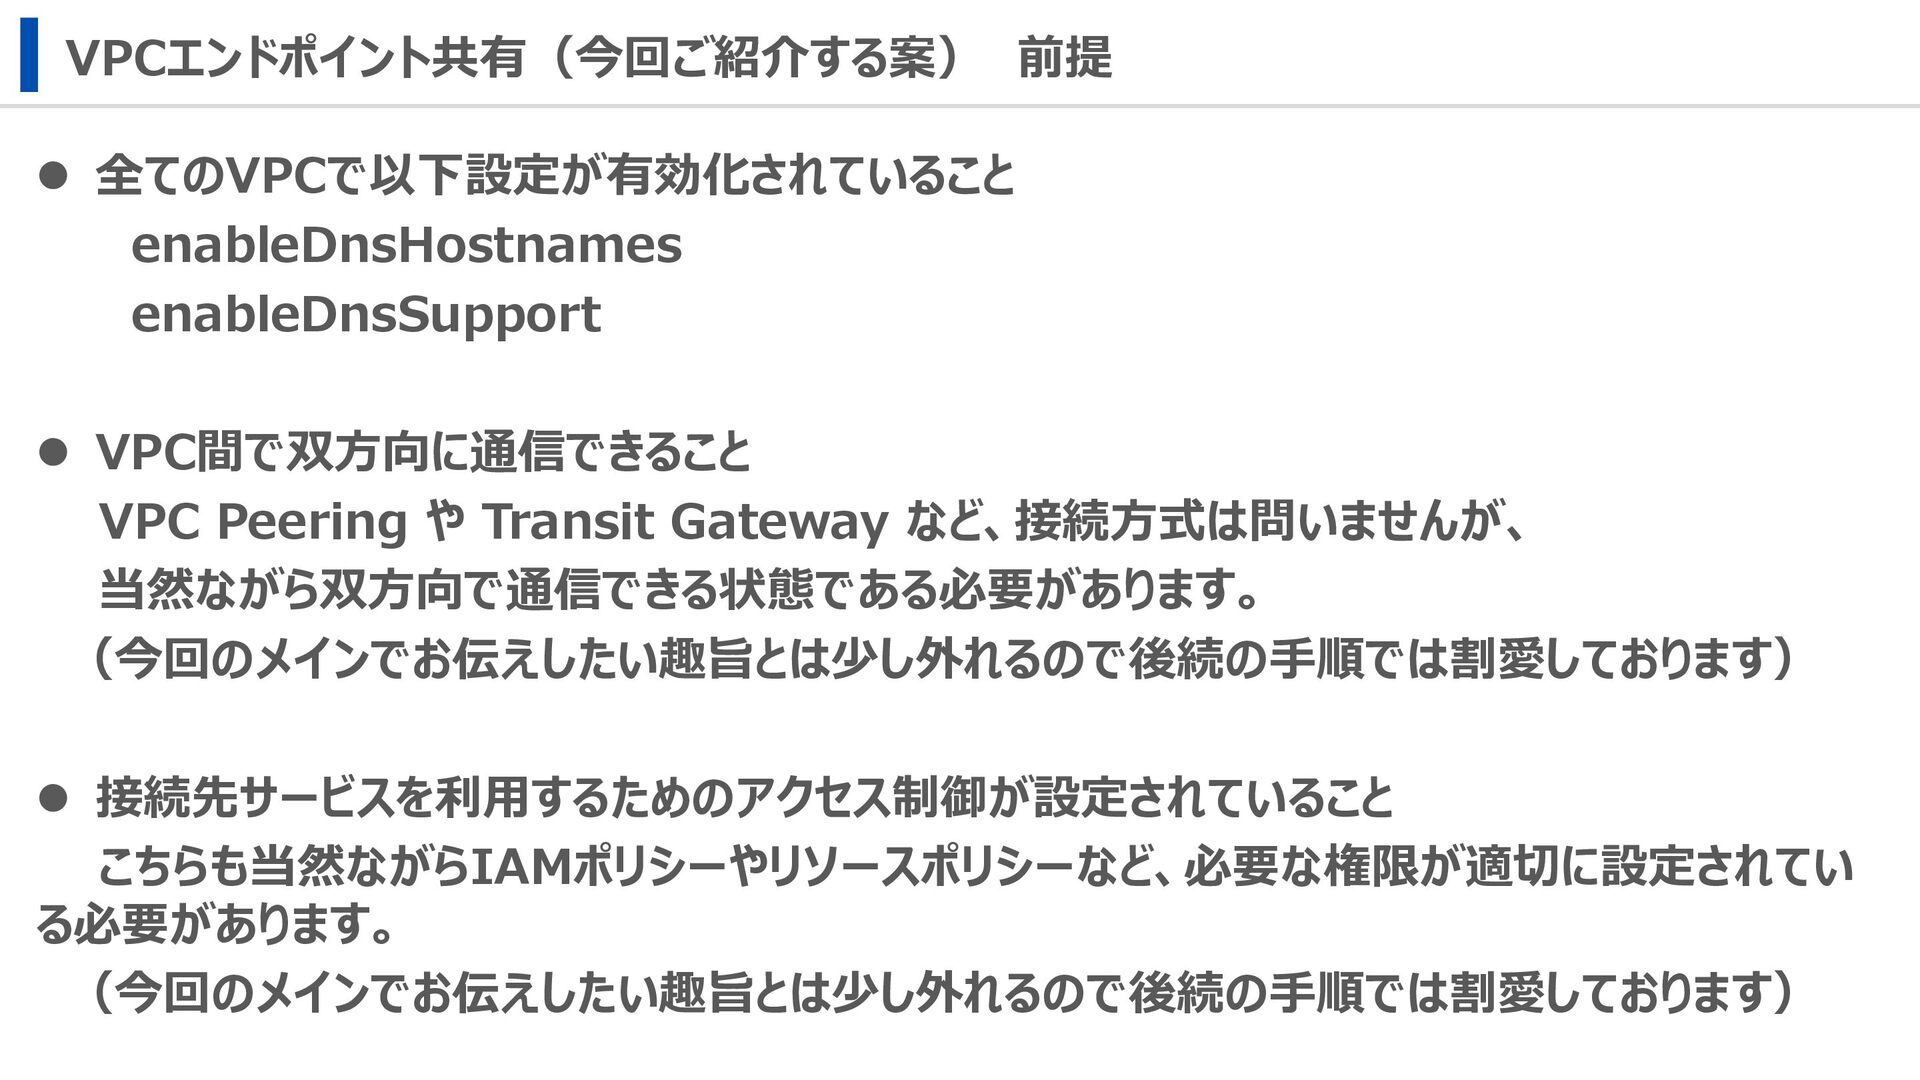
VPCエンドポイント共有(今回ご紹介する案) 前提 ⚫ 全てのVPCで以下設定が有効化されていること enableDnsHostnames enableDnsSupport ⚫ VPC間で双方向に通信できること VPC Peering
や Transit Gateway など、接続方式は問いませんが、 当然ながら双方向で通信できる状態である必要があります。 (今回のメインでお伝えしたい趣旨とは少し外れるので後続の手順では割愛しております) ⚫ 接続先サービスを利用するためのアクセス制御が設定されていること こちらも当然ながらIAMポリシーやリソースポリシーなど、必要な権限が適切に設定されてい る必要があります。 (今回のメインでお伝えしたい趣旨とは少し外れるので後続の手順では割愛しております)
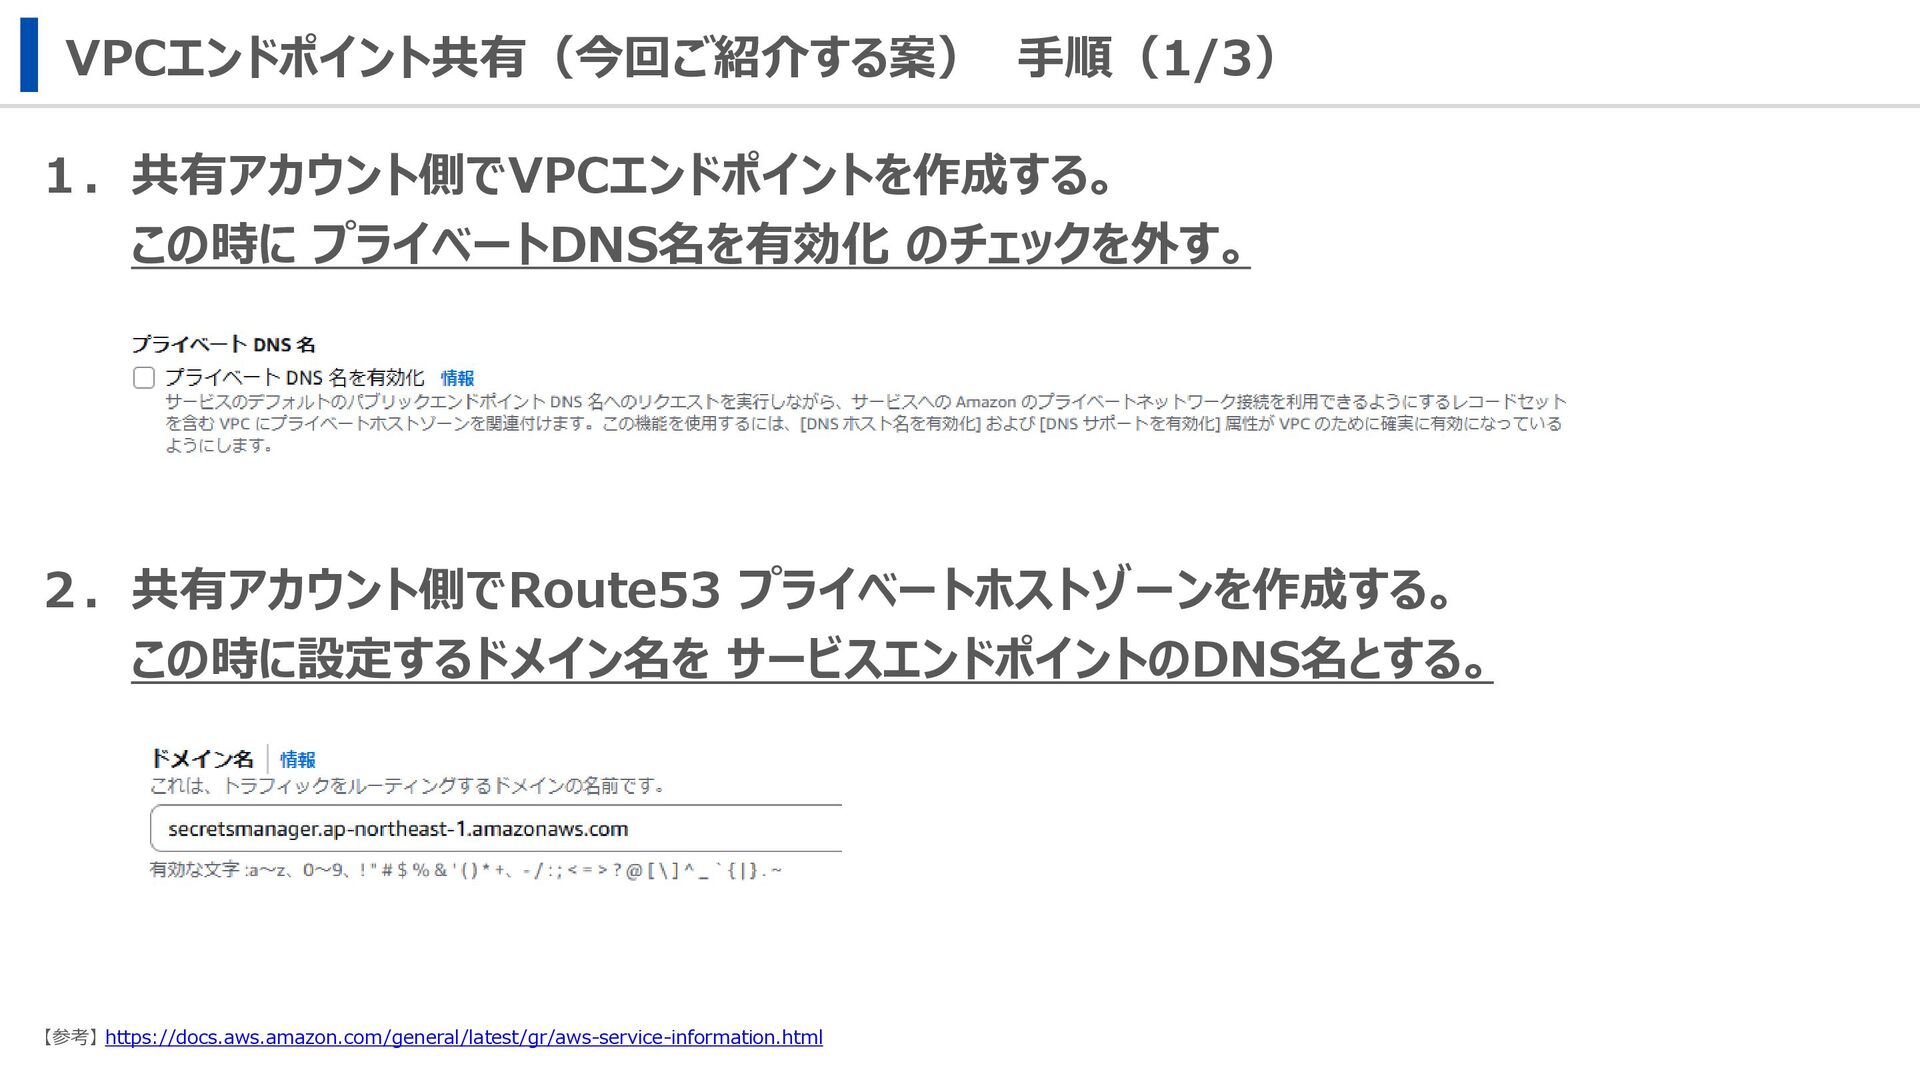
VPCエンドポイント共有(今回ご紹介する案) 手順(1/3) 1.共有アカウント側でVPCエンドポイントを作成する。 この時に プライベートDNS名を有効化 のチェックを外す。 2.共有アカウント側でRoute53 プライベートホストゾーンを作成する。 この時に設定するドメイン名を サービスエンドポイントのDNS名とする。
【参考】 https://docs.aws.amazon.com/general/latest/gr/aws-service-information.html
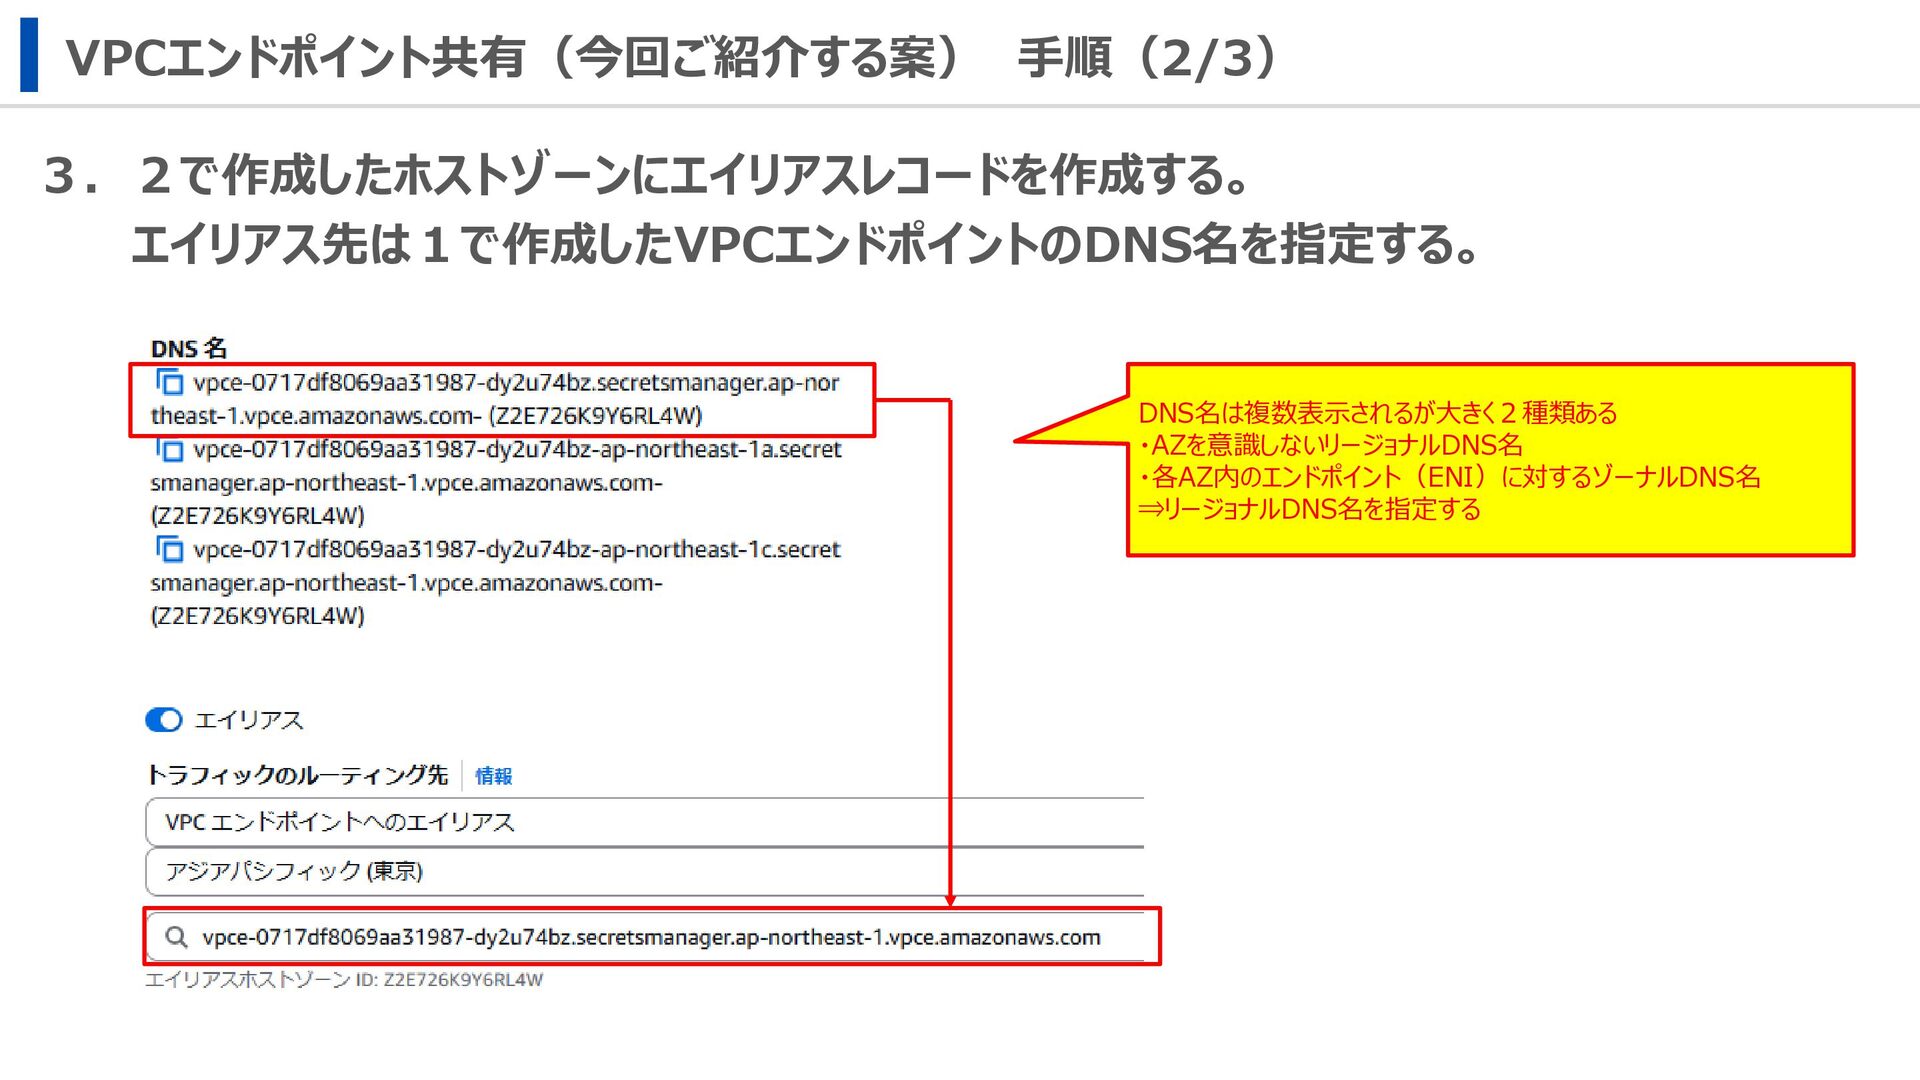
VPCエンドポイント共有(今回ご紹介する案) 手順(2/3) 3.2で作成したホストゾーンにエイリアスレコードを作成する。 エイリアス先は1で作成したVPCエンドポイントのDNS名を指定する。 DNS名は複数表示されるが大きく2種類ある ・AZを意識しないリージョナルDNS名 ・各AZ内のエンドポイント(ENI)に対するゾーナルDNS名 ⇒リージョナルDNS名を指定する
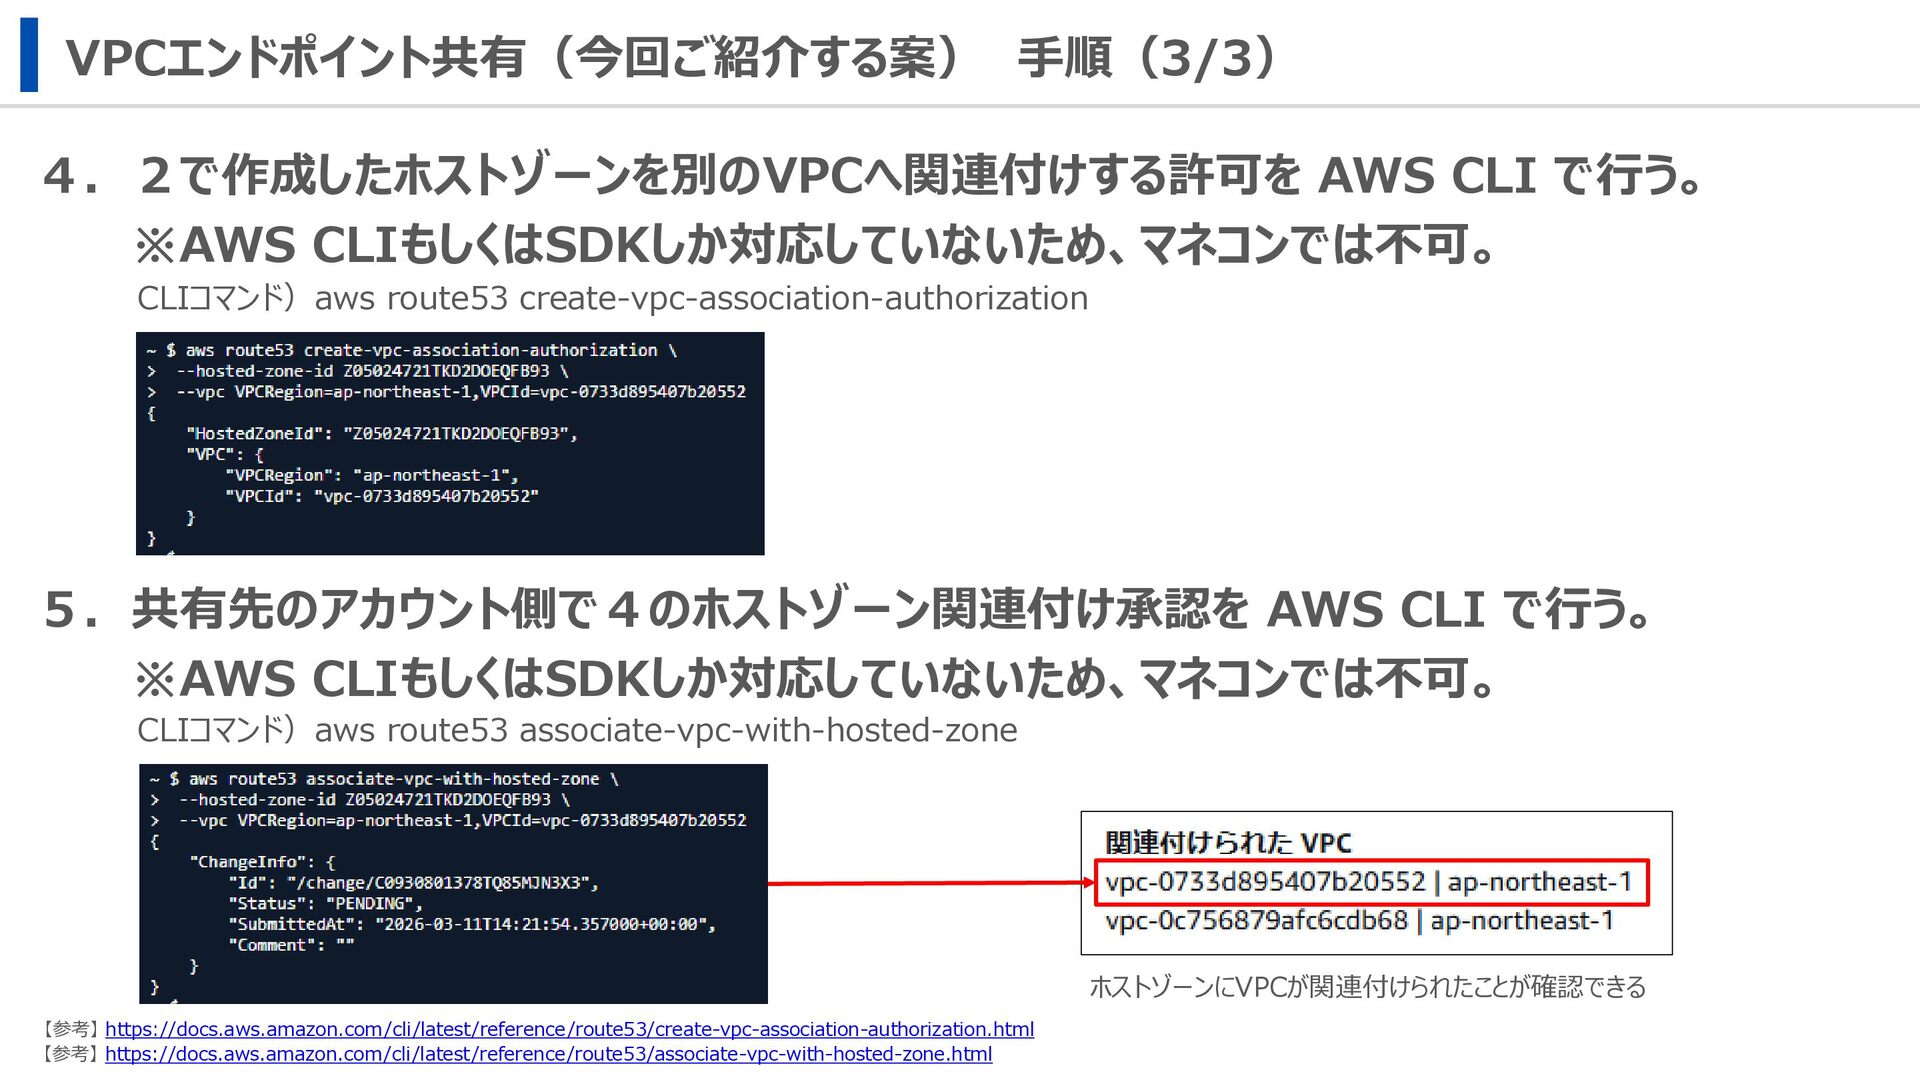
VPCエンドポイント共有(今回ご紹介する案) 手順(3/3) 4.2で作成したホストゾーンを別のVPCへ関連付けする許可を AWS CLI で行う。 ※AWS CLIもしくはSDKしか対応していないため、マネコンでは不可。 5.共有先のアカウント側で4のホストゾーン関連付け承認を AWS
CLI で行う。 ※AWS CLIもしくはSDKしか対応していないため、マネコンでは不可。 【参考】 https://docs.aws.amazon.com/cli/latest/reference/route53/associate-vpc-with-hosted-zone.html 【参考】 https://docs.aws.amazon.com/cli/latest/reference/route53/create-vpc-association-authorization.html CLIコマンド)aws route53 create-vpc-association-authorization CLIコマンド)aws route53 associate-vpc-with-hosted-zone ホストゾーンにVPCが関連付けられたことが確認できる
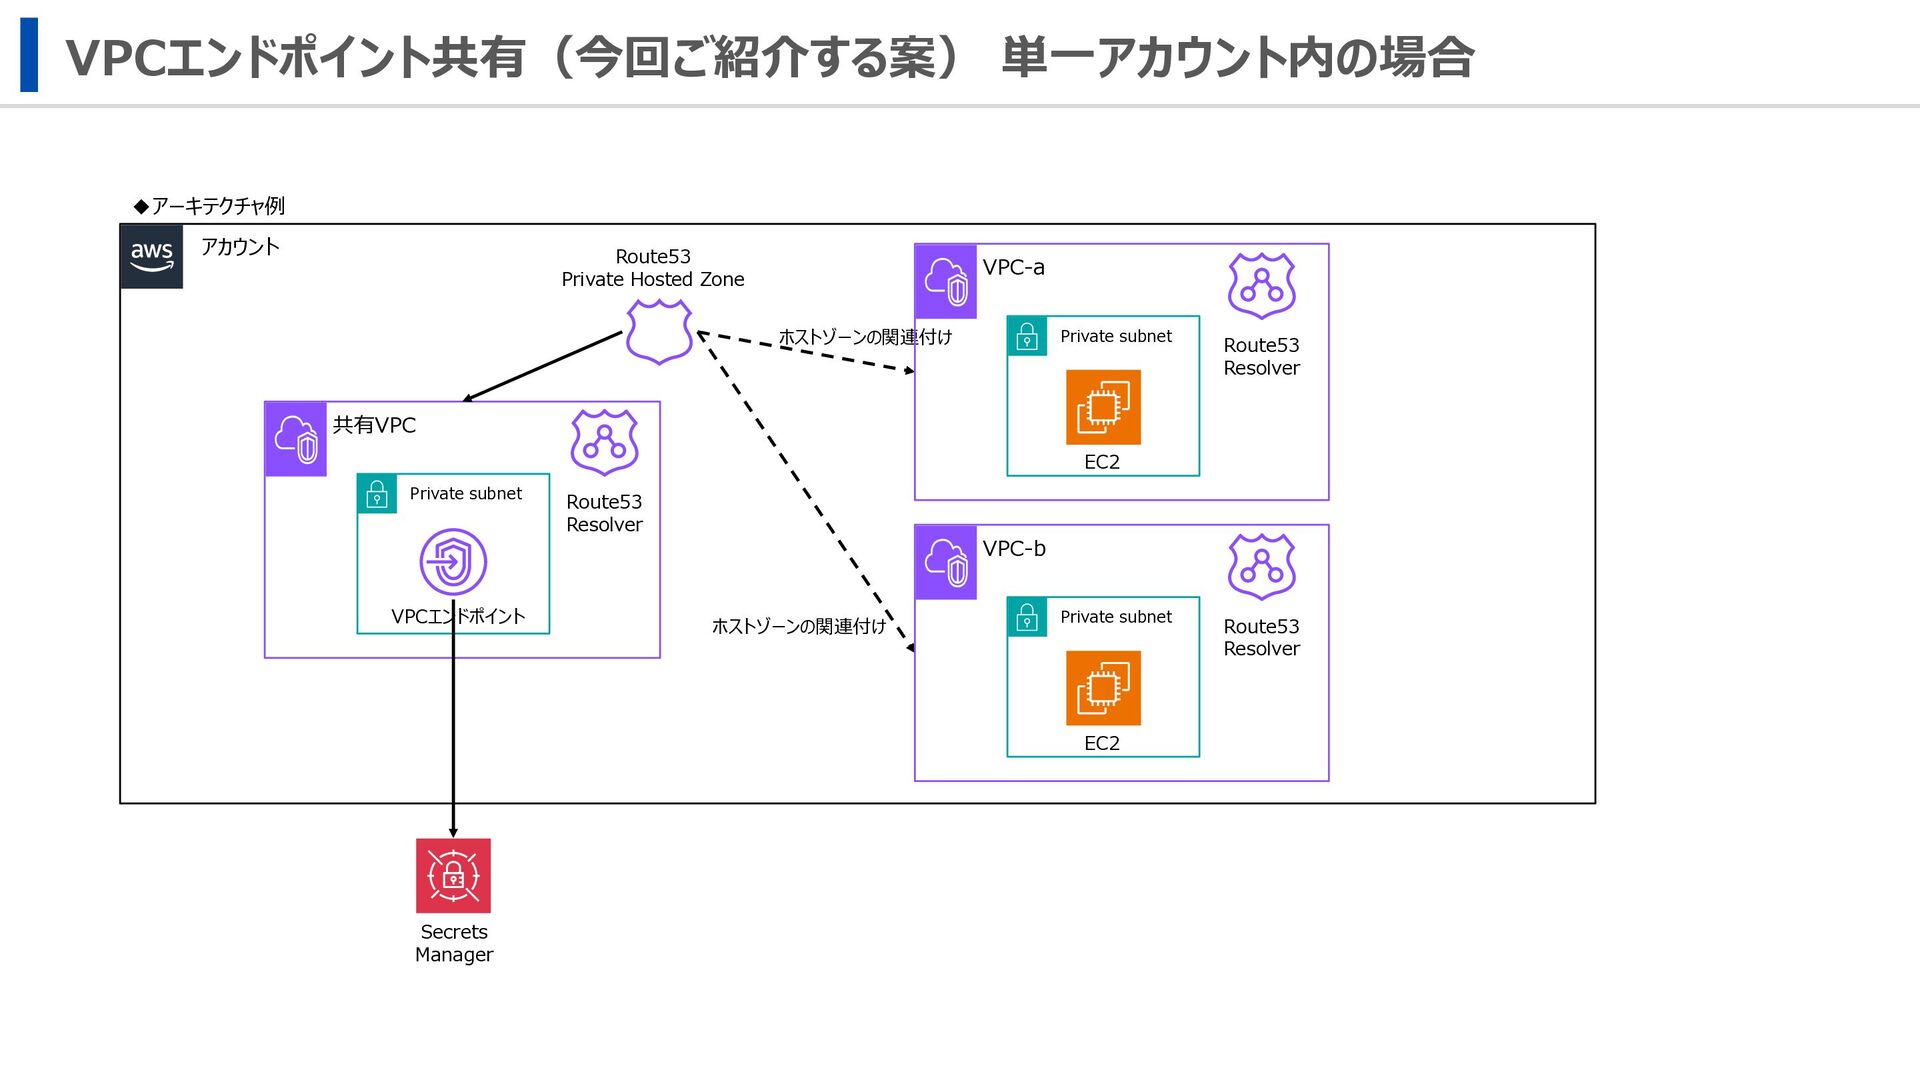
VPCエンドポイント共有(今回ご紹介する案) 単一アカウント内の場合 アカウント ◆アーキテクチャ例 共有VPC VPCエンドポイント Private subnet Route53 Private
Hosted Zone ホストゾーンの関連付け Secrets Manager ホストゾーンの関連付け Route53 Resolver VPC-a Private subnet EC2 Route53 Resolver VPC-b Private subnet EC2 Route53 Resolver
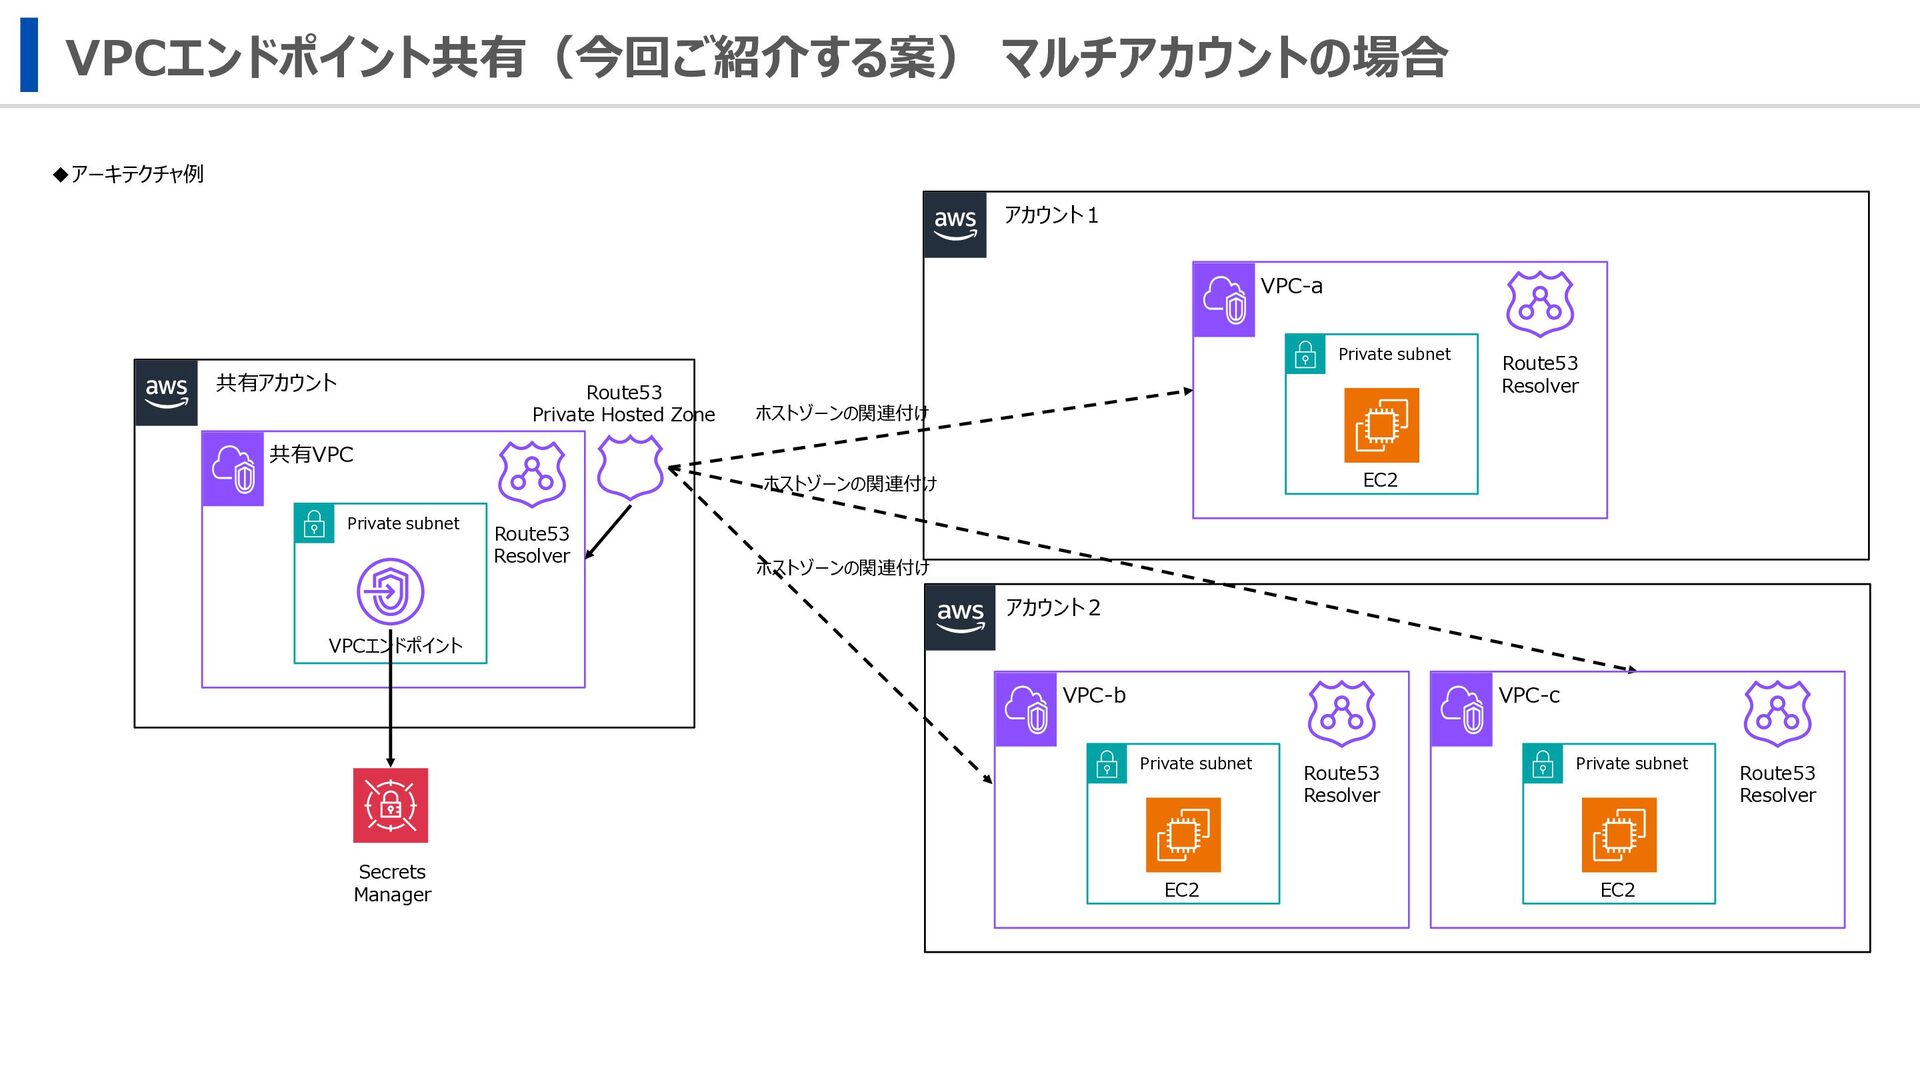
VPCエンドポイント共有(今回ご紹介する案) マルチアカウントの場合 共有アカウント ◆アーキテクチャ例 共有VPC VPCエンドポイント Private subnet Route53 Private
Hosted Zone アカウント1 VPC-a Private subnet アカウント2 ホストゾーンの関連付け ホストゾーンの関連付け ホストゾーンの関連付け EC2 Secrets Manager Route53 Resolver Route53 Resolver VPC-b Private subnet EC2 Route53 Resolver VPC-c Private subnet EC2 Route53 Resolver
留意点(今回ご紹介する案) 以下のような点に留意が必要です。 ⚫ リソースを共有することになるため、性能面のボトルネックや障害影響範囲の拡大に注意が 必要 ⇒利用VPCやワークロードが増えるほど通信やDNSクエリが集中する ⇒共有基盤としてキャパシティ設計や監視設計が必要になる ⚫ 共有利用は基本的にリージョン単位で設計する ⇒VPCエンドポイントがリージョナルサービスで、DNS
と経路もリージョン単位で設計する必 要がある ⚫ プライベートホストゾーンあたりに関連付けられるVPC数の上限は300 ⇒Route 53 Profiles を利用することで、1Profile あたり最大1,000VPC まで関連 付け可能 【参考】 https://docs.aws.amazon.com/ja_jp/Route53/latest/DeveloperGuide/DNSLimitations.html
Tips
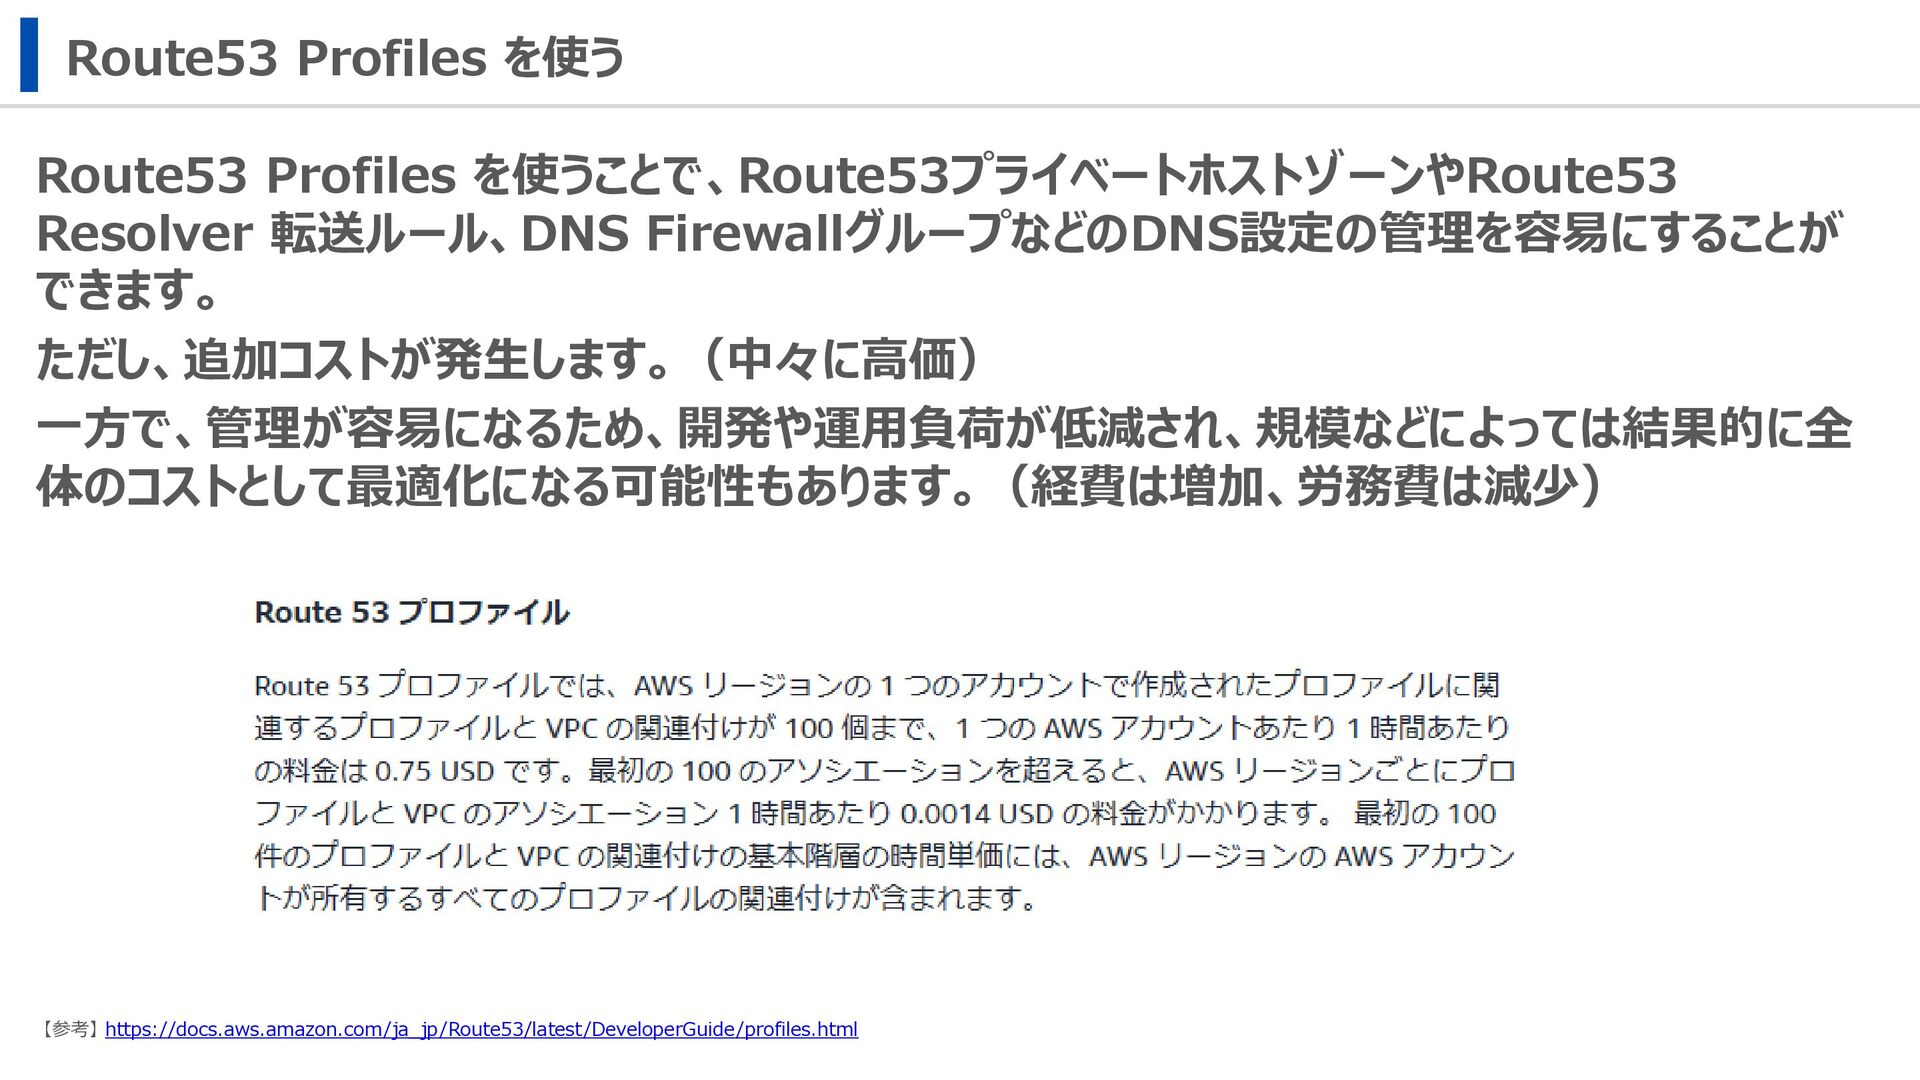
Route53 Profiles を使う Route53 Profiles を使うことで、Route53プライベートホストゾーンやRoute53 Resolver 転送ルール、DNS FirewallグループなどのDNS設定の管理を容易にすることが できます。
ただし、追加コストが発生します。(中々に高価) 一方で、管理が容易になるため、開発や運用負荷が低減され、規模などによっては結果的に全 体のコストとして最適化になる可能性もあります。(経費は増加、労務費は減少) 【参考】 https://docs.aws.amazon.com/ja_jp/Route53/latest/DeveloperGuide/profiles.html
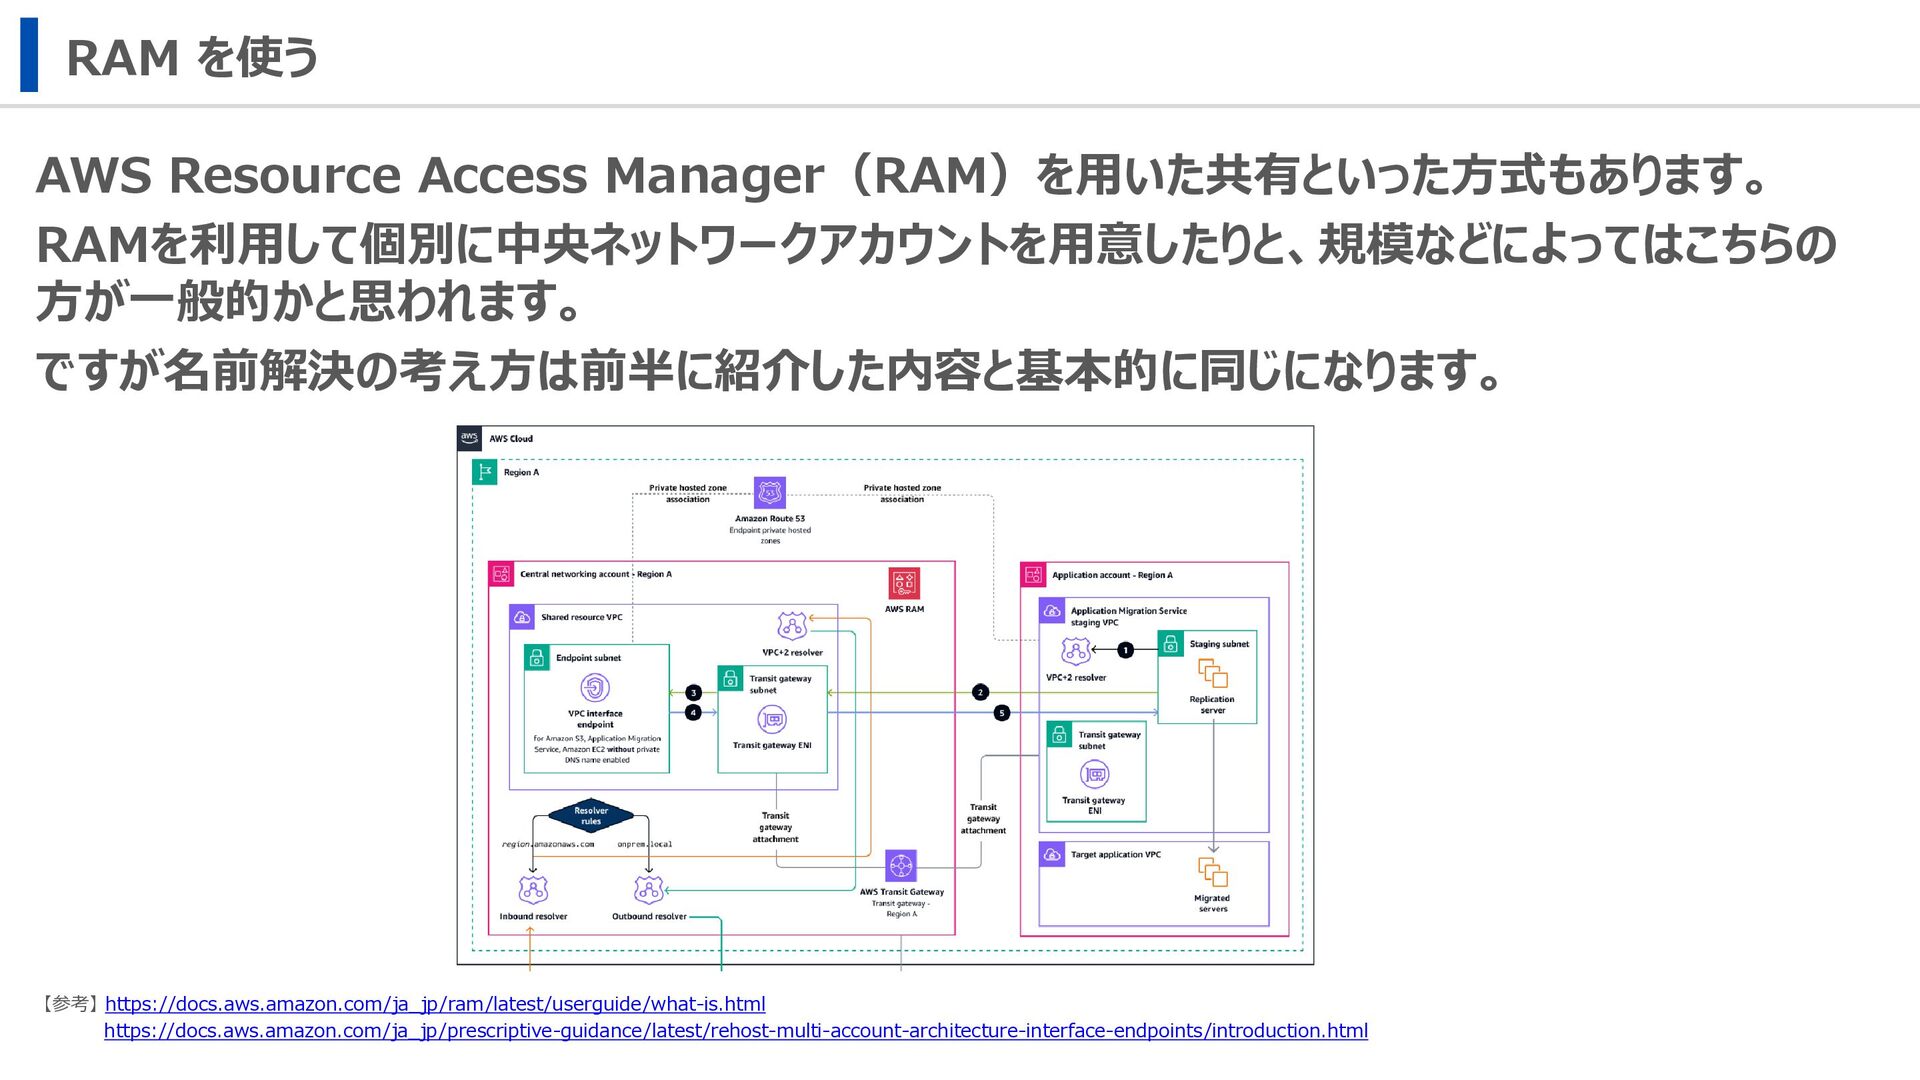
RAM を使う AWS Resource Access Manager(RAM)を用いた共有といった方式もあります。 RAMを利用して個別に中央ネットワークアカウントを用意したりと、規模などによってはこちらの 方が一般的かと思われます。 ですが名前解決の考え方は前半に紹介した内容と基本的に同じになります。 【参考】
https://docs.aws.amazon.com/ja_jp/ram/latest/userguide/what-is.html https://docs.aws.amazon.com/ja_jp/prescriptive-guidance/latest/rehost-multi-account-architecture-interface-endpoints/introduction.html
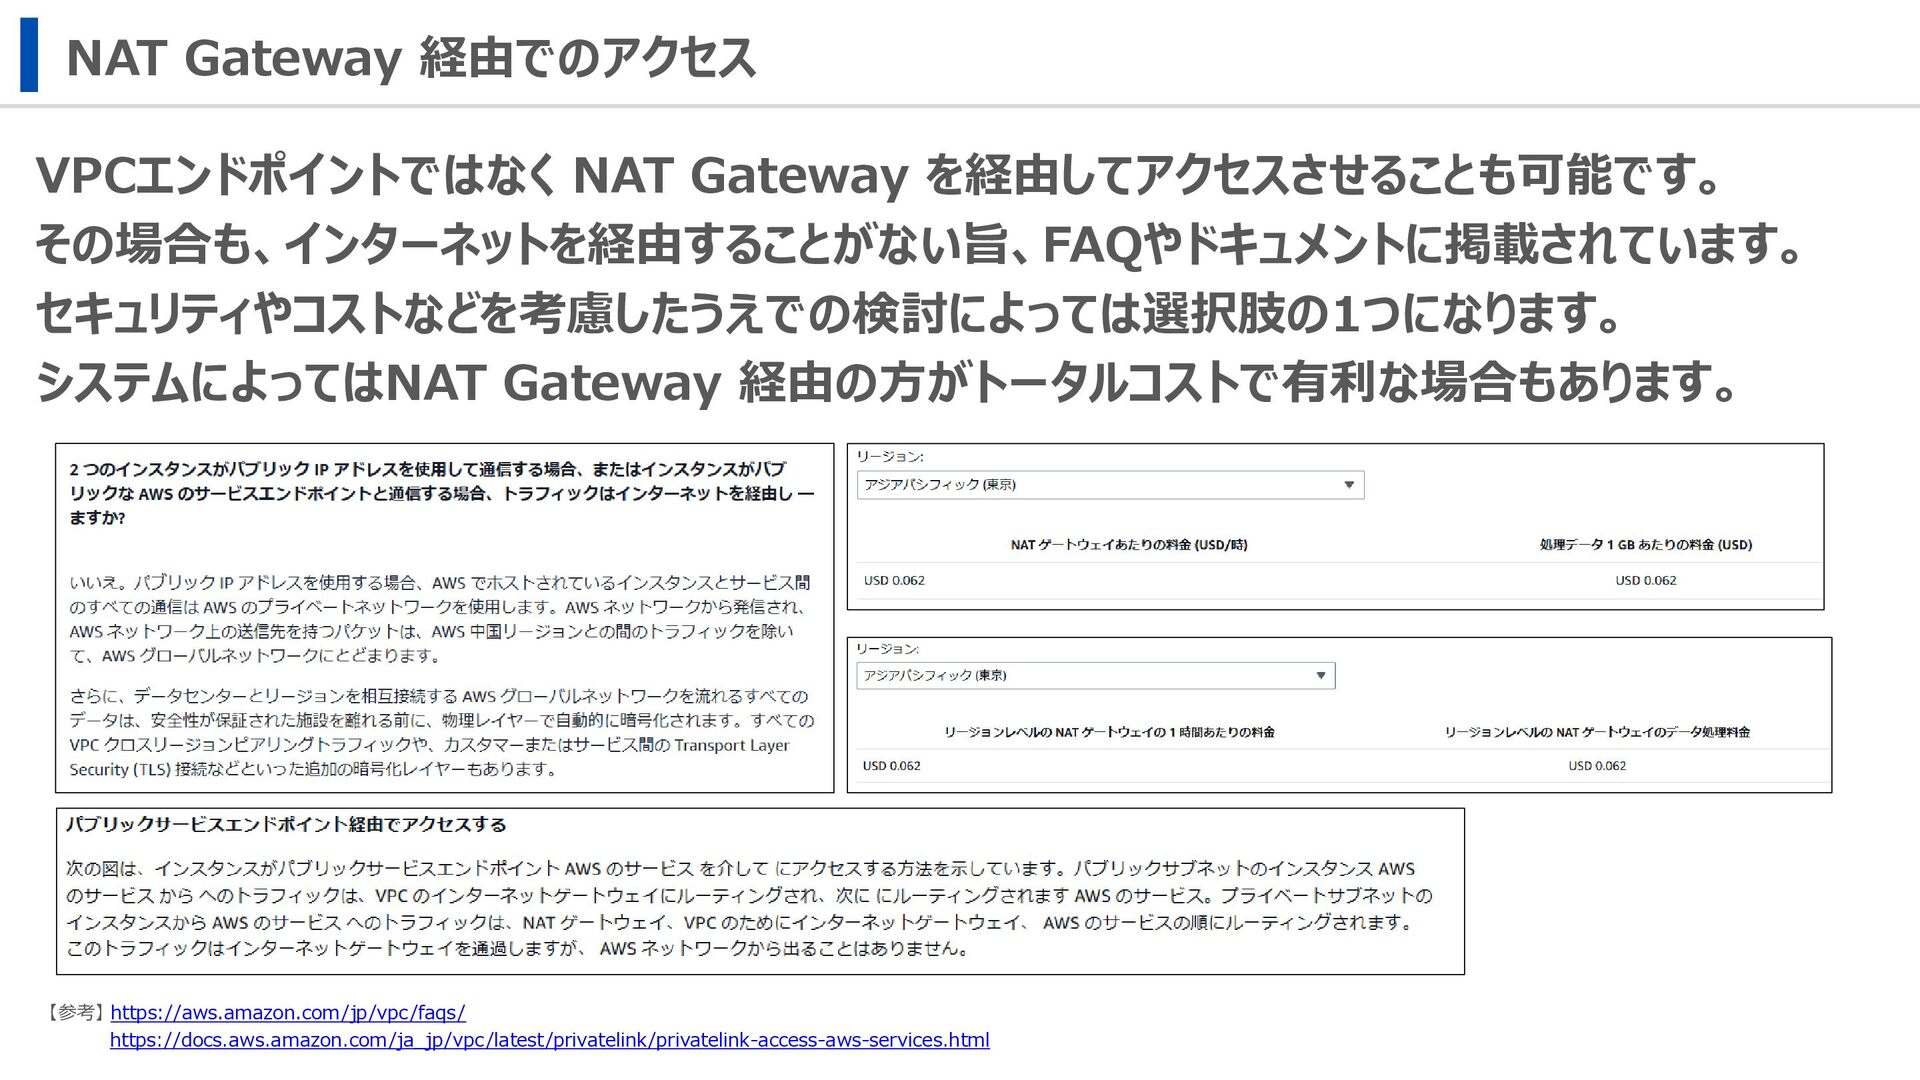
NAT Gateway 経由でのアクセス VPCエンドポイントではなく NAT Gateway を経由してアクセスさせることも可能です。 その場合も、インターネットを経由することがない旨、FAQやドキュメントに掲載されています。 セキュリティやコストなどを考慮したうえでの検討によっては選択肢の1つになります。 システムによってはNAT
Gateway 経由の方がトータルコストで有利な場合もあります。 【参考】 https://aws.amazon.com/jp/vpc/faqs/ https://docs.aws.amazon.com/ja_jp/vpc/latest/privatelink/privatelink-access-aws-services.html
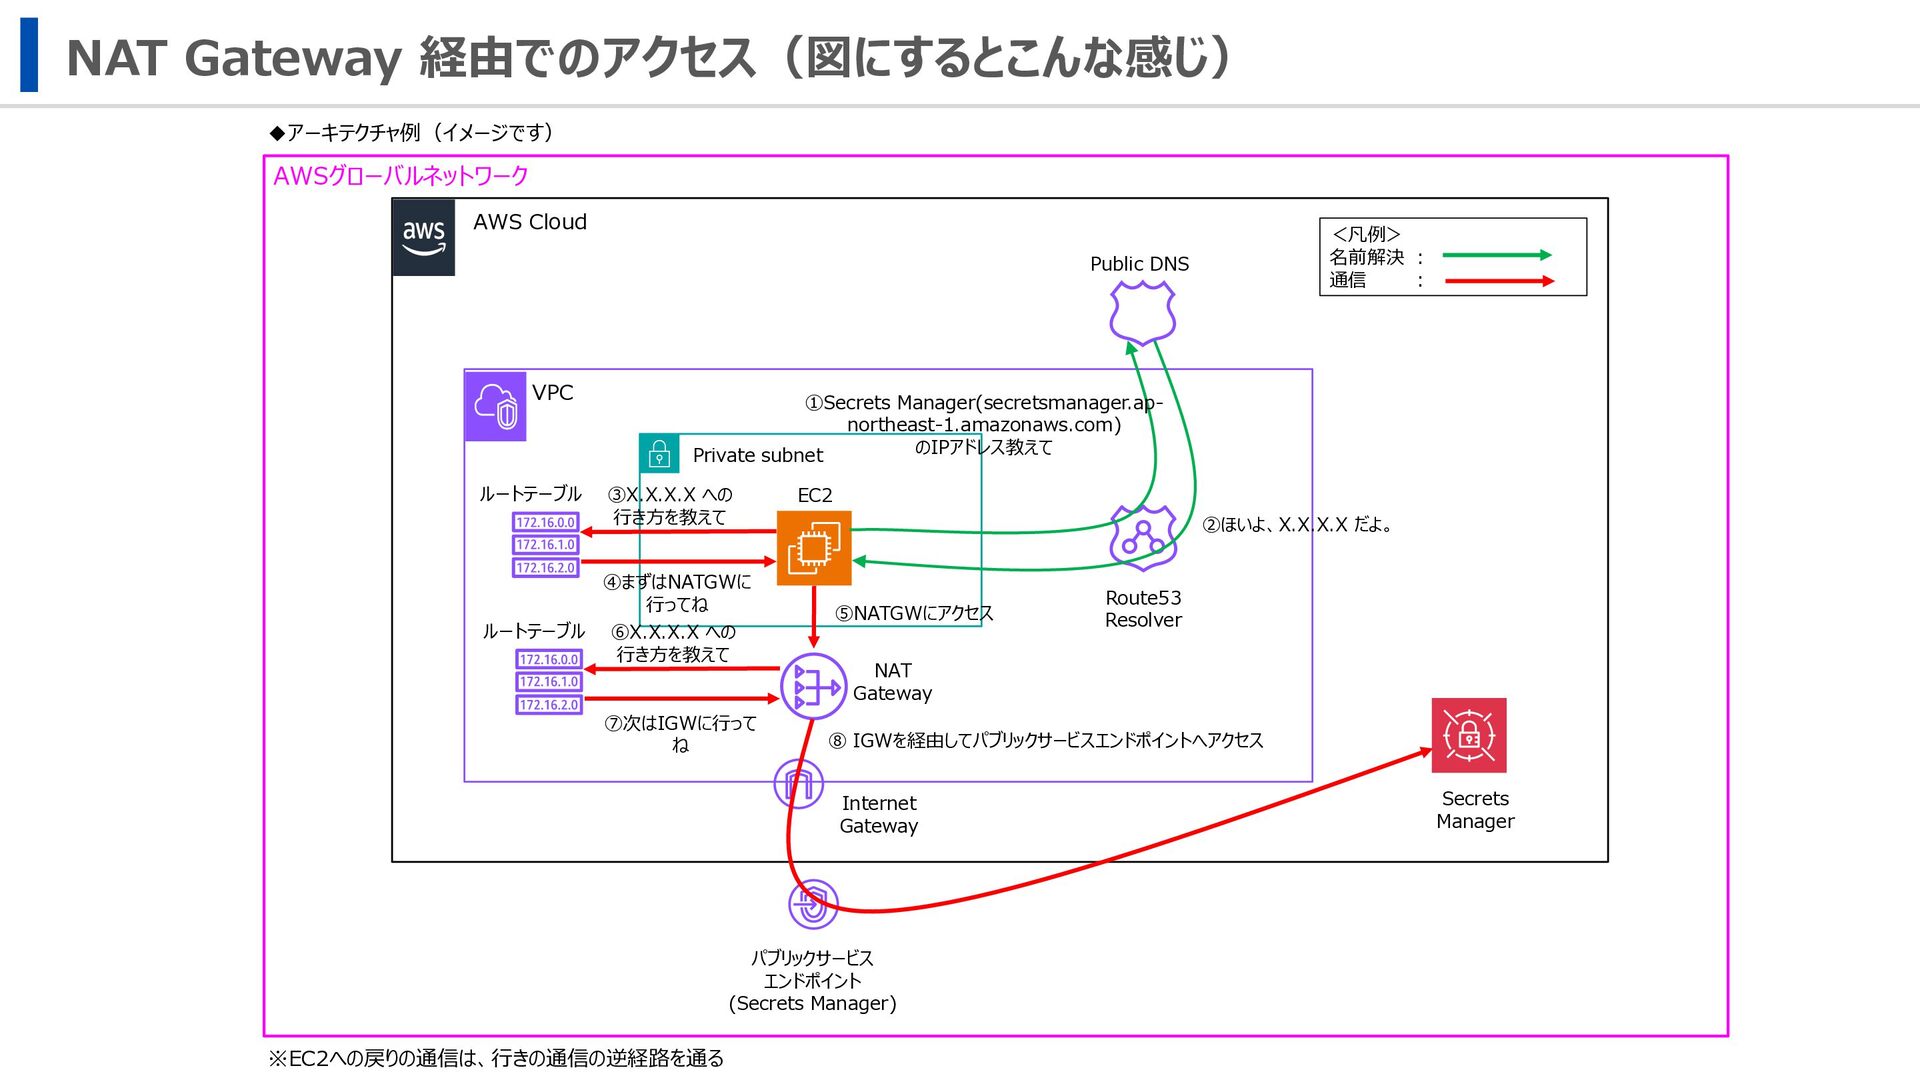
NAT Gateway 経由でのアクセス(図にするとこんな感じ) AWS Cloud ◆アーキテクチャ例(イメージです) VPC ルートテーブル Private subnet
Route53 Resolver ①Secrets Manager(secretsmanager.ap- northeast-1.amazonaws.com) のIPアドレス教えて ②ほいよ、X.X.X.X だよ。 Secrets Manager ⑤NATGWにアクセス ③X.X.X.X への 行き方を教えて ④まずはNATGWに 行ってね <凡例> 名前解決 : 通信 : EC2 パブリックサービス エンドポイント (Secrets Manager) AWSグローバルネットワーク NAT Gateway Internet Gateway Public DNS ルートテーブル ⑥X.X.X.X への 行き方を教えて ⑦次はIGWに行って ね ⑧ IGWを経由してパブリックサービスエンドポイントへアクセス ※EC2への戻りの通信は、行きの通信の逆経路を通る
まとめ
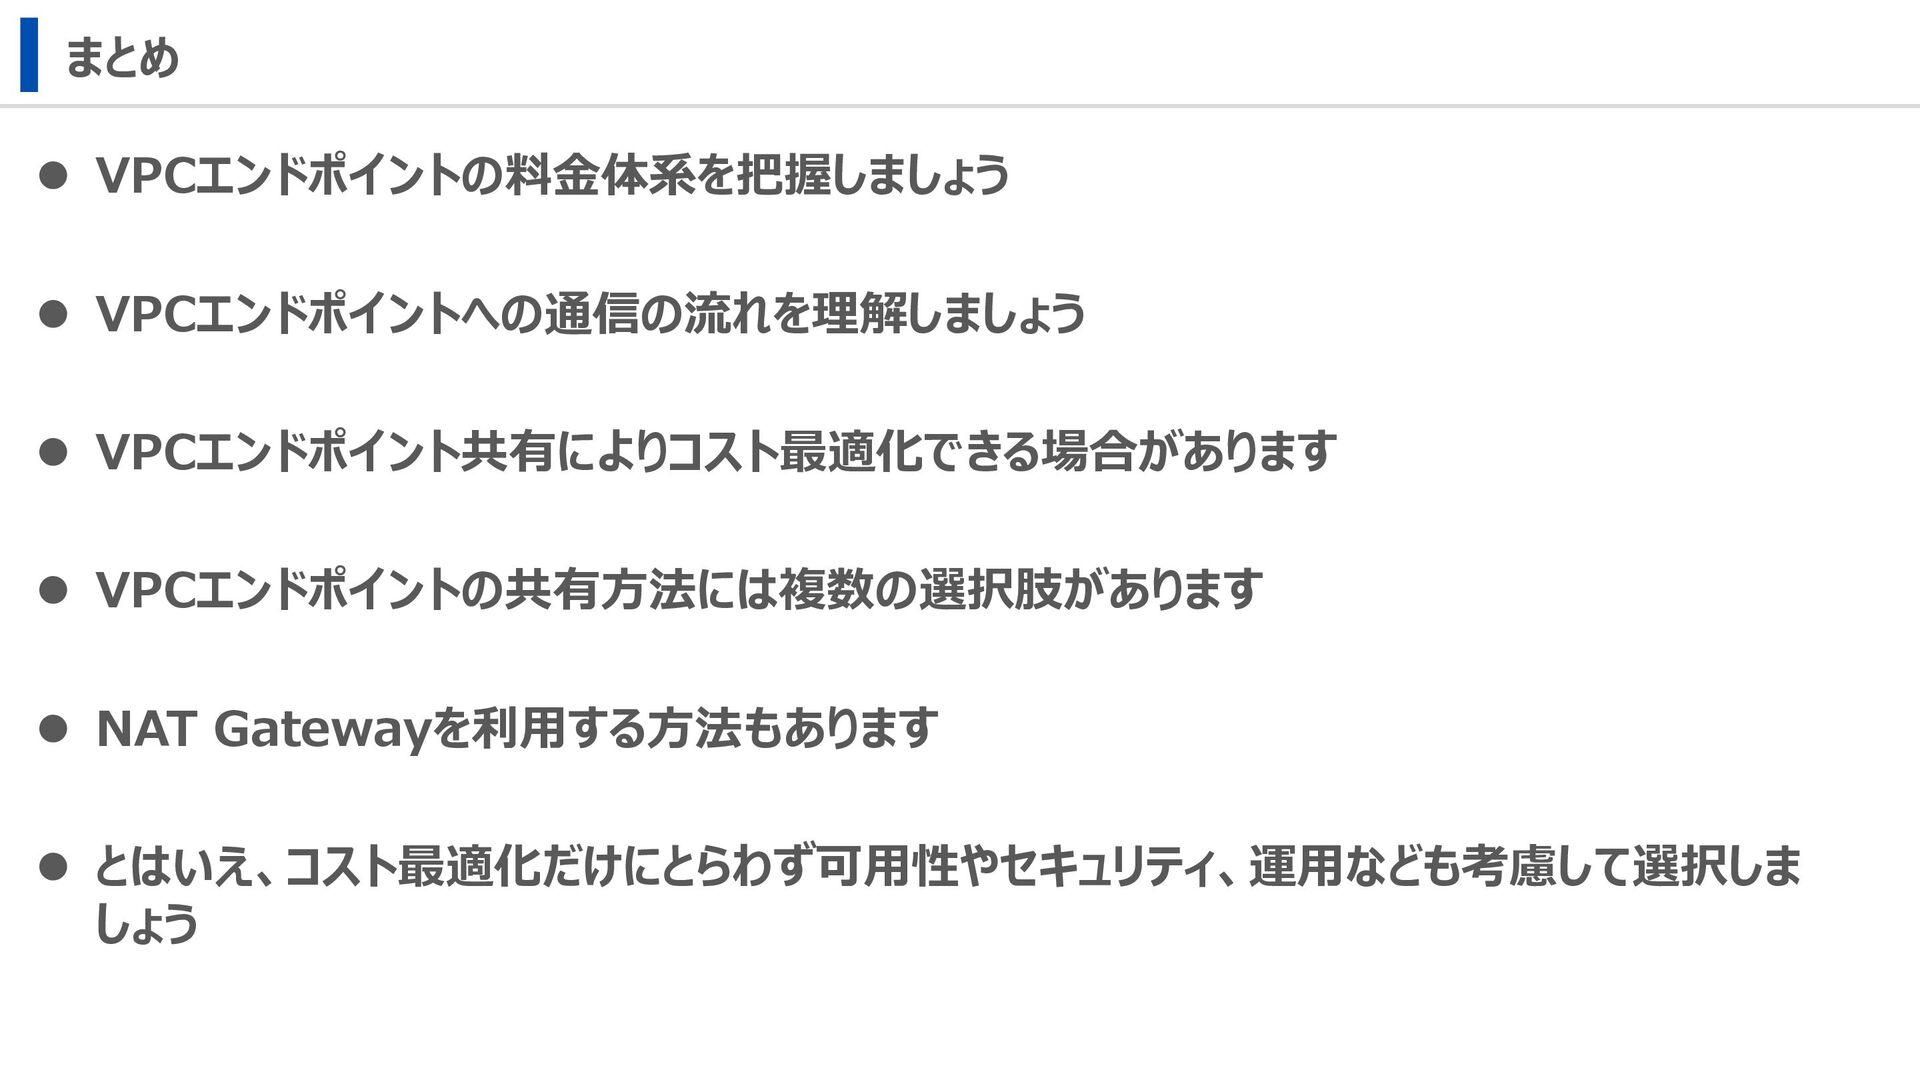
まとめ ⚫ VPCエンドポイントの料金体系を把握しましょう ⚫ VPCエンドポイントへの通信の流れを理解しましょう ⚫ VPCエンドポイント共有によりコスト最適化できる場合があります ⚫ VPCエンドポイントの共有方法には複数の選択肢があります ⚫
NAT Gatewayを利用する方法もあります ⚫ とはいえ、コスト最適化だけにとらわず可用性やセキュリティ、運用なども考慮して選択しま しょう
ご清聴ありがとうございました!


 tommy0124
 leveragestech
 shisyu_gaku
 shreyas1009
 kohbis
 matsunobu
 ynisqa1988
 iwatatomoya
 yohyamasaki
 ymiya55
 sansantech
 foursue
 vivion
 akosma
 marcduiker
 eileencodes
 codingconduct
 csswizardry
 swwweet
 rkaga
 marketingsoph
 3n
 tammyeverts
 jonoalderson
 jacobtomlinson