Upgrade to Pro — share decks privately, control downloads, hide ads and more …

社内サーバーと社内アプリを ID で守る

hisuzuya
November 11, 2026

社内サーバーと社内アプリを ID で守る

Cloudflare Access で、社内サーバーへの SSH と社内 Web アプリを会社アカウント(ID)で守る仕組みを紹介します。入口の一本化、Policy による権限管理、アクセス履歴と SSH 操作の記録まで。

hisuzuya

November 11, 2026

Transcript

9 slides
  1. R AY V E N I N F R A

    G U I D E 社内サーバーと 社内アプリを ID で守る Cloudflare Access による 権限管理とアクセス記録 CTO 鈴山 英寿 2026.11.11
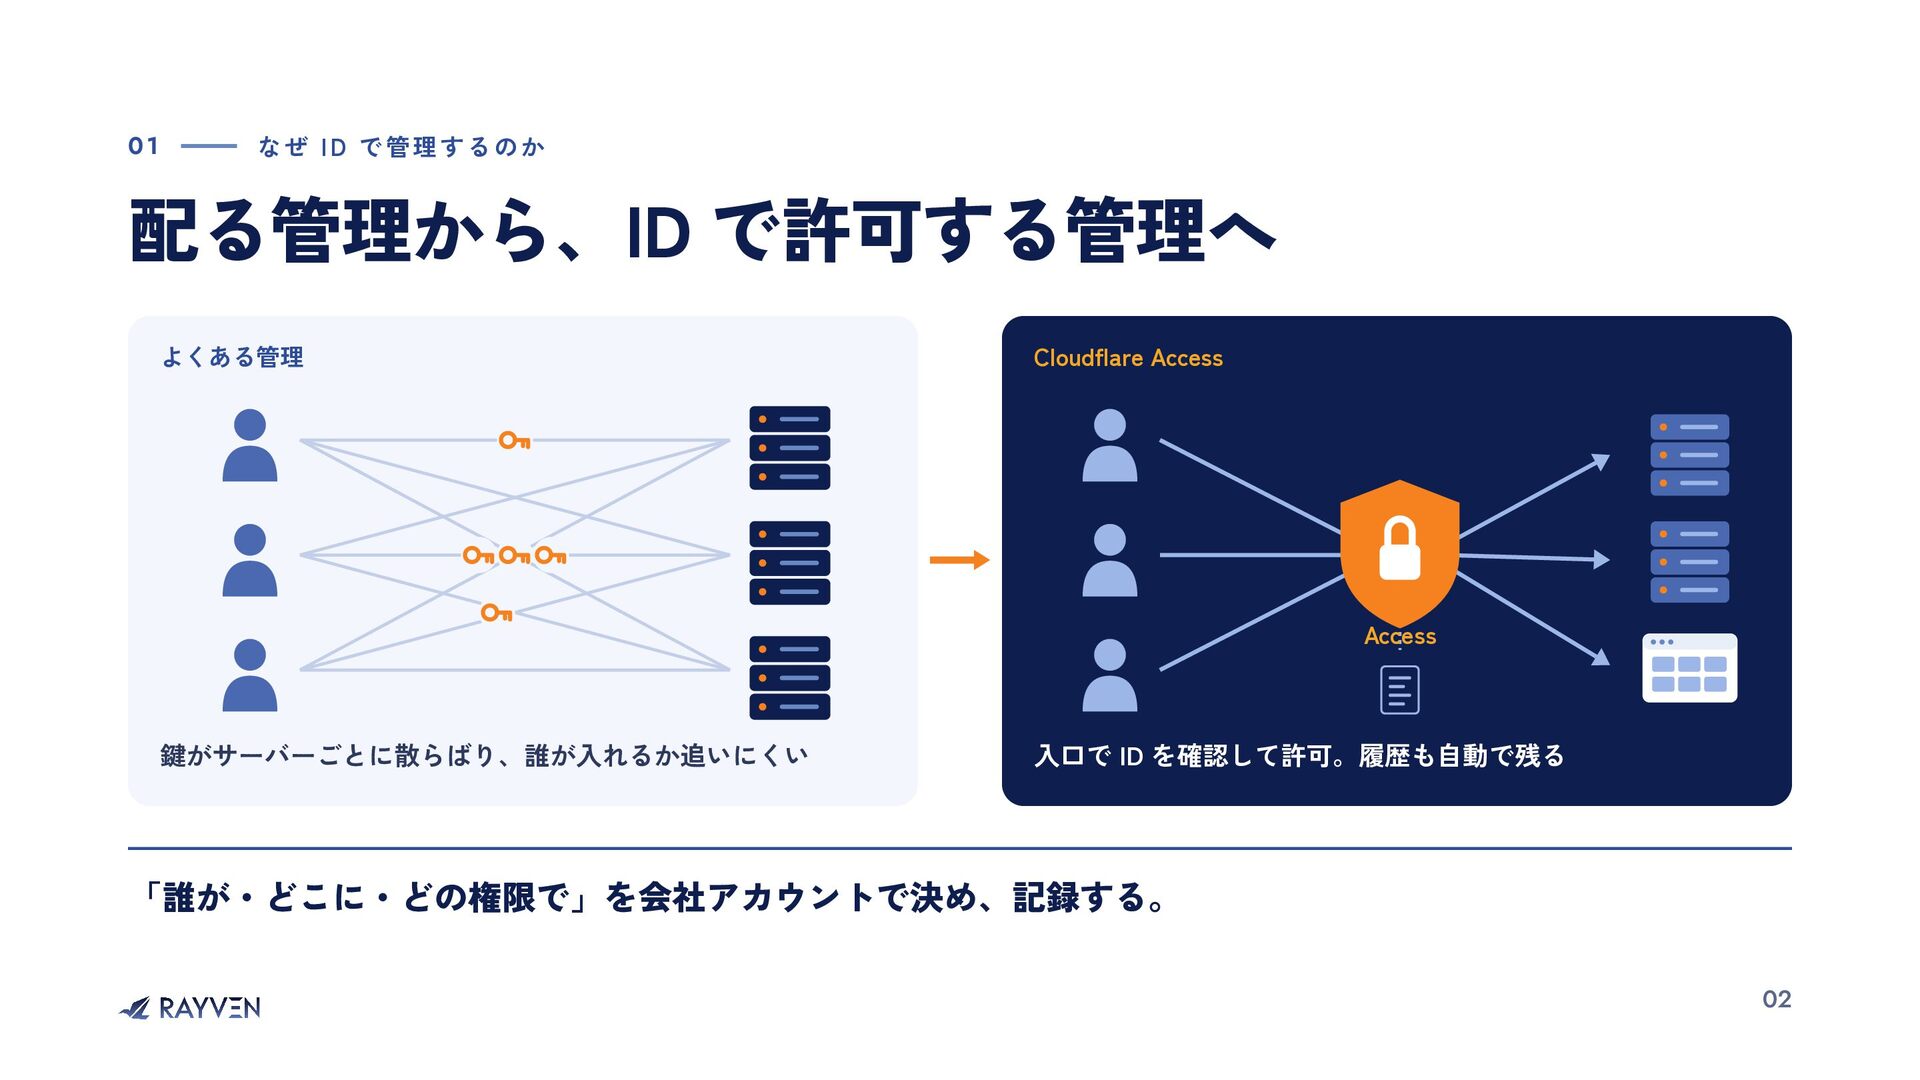
  2. 01 なぜ ID で管理するのか 配る管理から、ID で許可する管理へ よくある管理 Cloudflare Access Access

    鍵がサーバーごとに散らばり、誰が入れるか追いにくい 入口で ID を確認して許可。履歴も自動で残る 「誰が・どこに・どの権限で」を会社アカウントで決め、記録する。 02
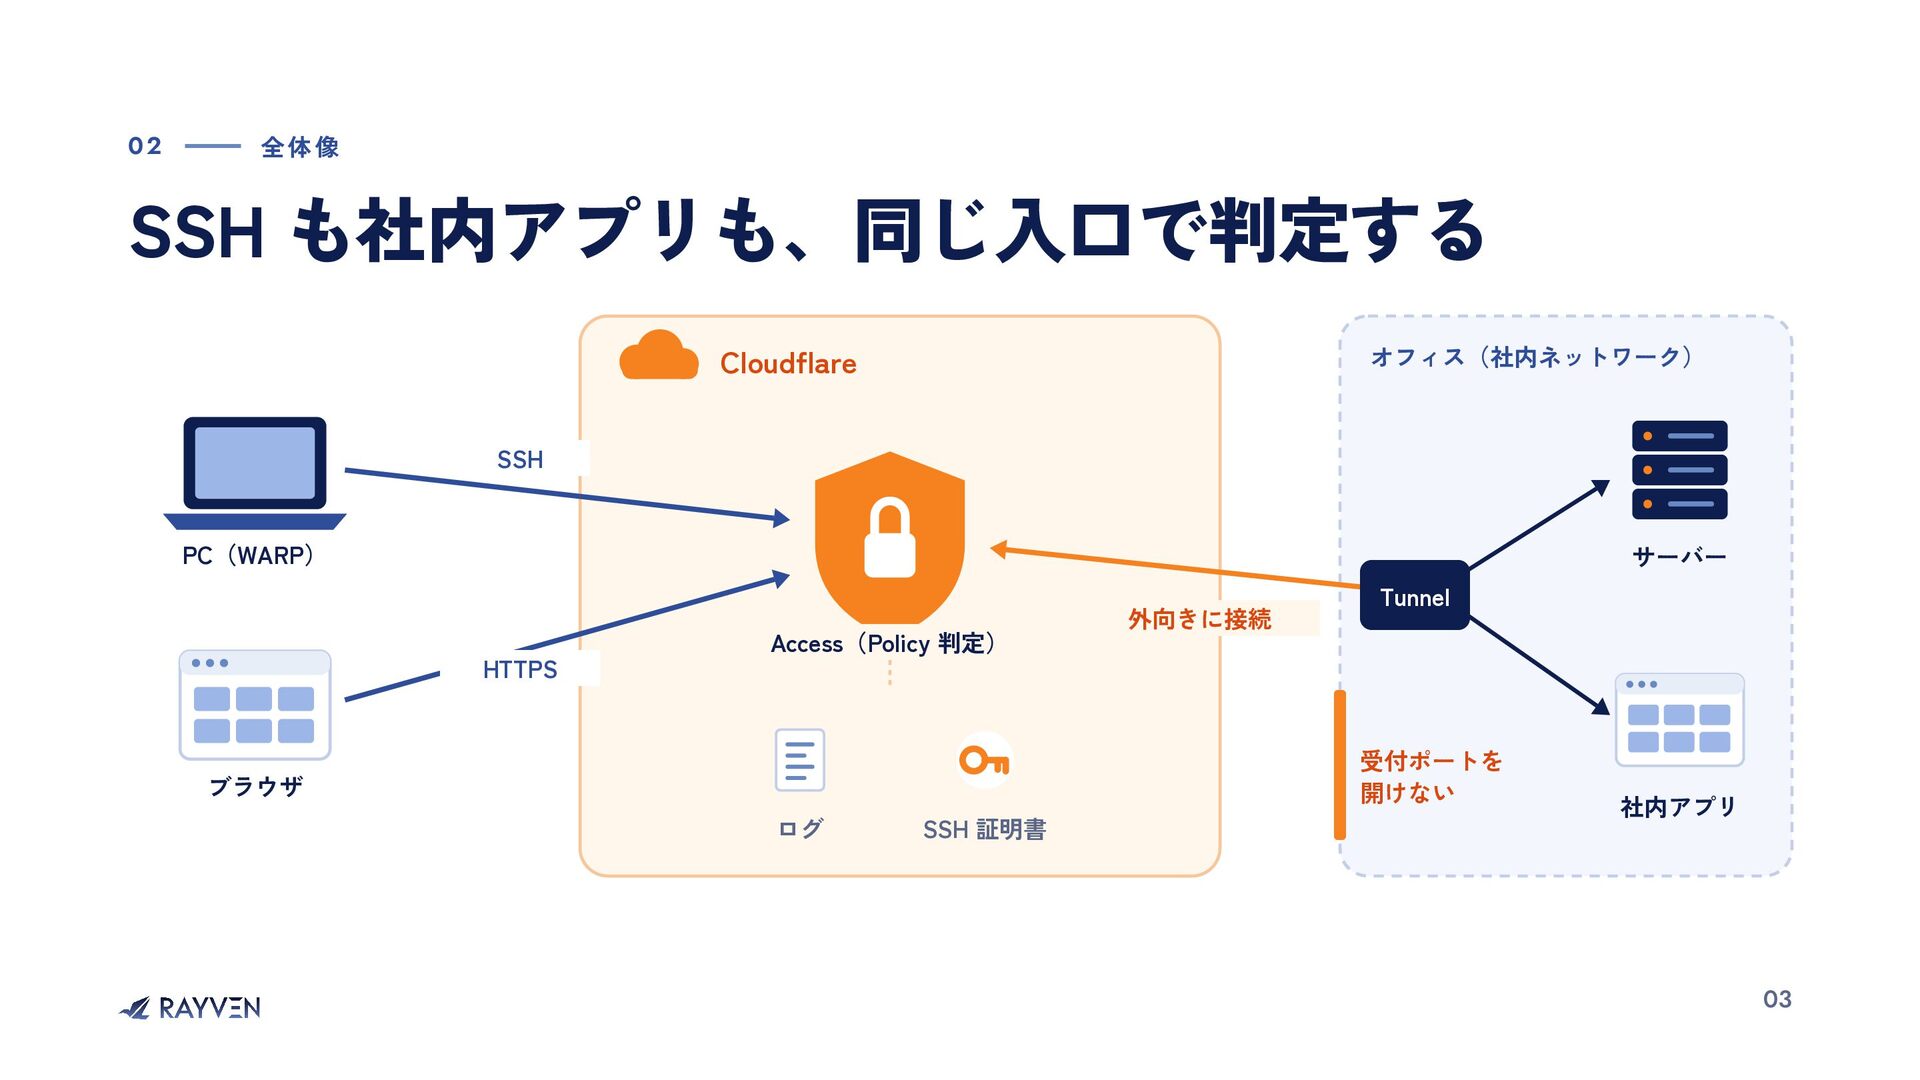
  3. 02 全体像 SSH も社内アプリも、同じ入口で判定する オフィス(社内ネットワーク) Cloudflare SSH PC(WARP) サーバー HTTPS

    Access(Policy 判定) 外向きに接続 Tunnel 受付ポートを 開けない ブラウザ ログ SSH 証明書 社内アプリ 03
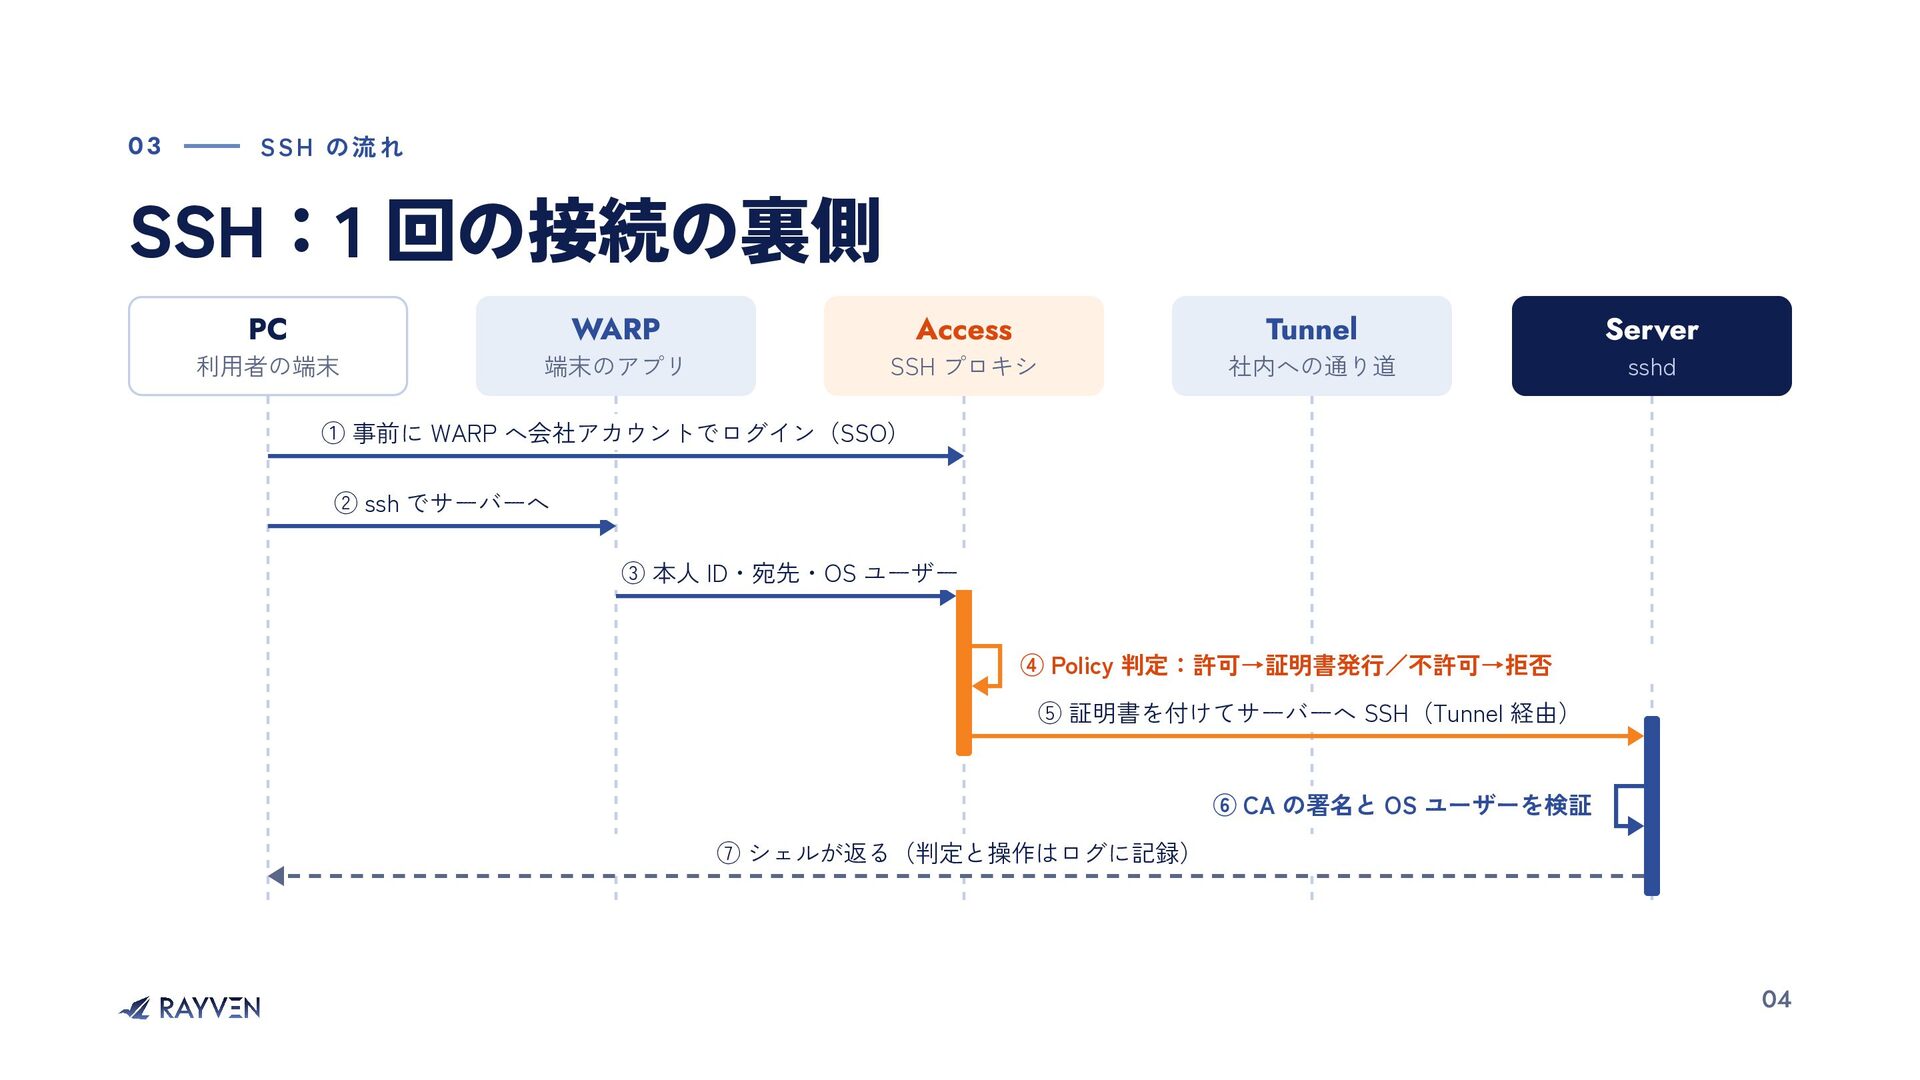
  4. 03 SSH の流れ SSH:1 回の接続の裏側 PC 利用者の端末 WARP 端末のアプリ Access

    Tunnel SSH プロキシ 社内への通り道 Server sshd ① 事前に WARP へ会社アカウントでログイン(SSO) ② ssh でサーバーへ ③ 本人 ID・宛先・OS ユーザー ④ Policy 判定:許可→証明書発行/不許可→拒否 ⑤ 証明書を付けてサーバーへ SSH(Tunnel 経由) ⑥ CA の署名と OS ユーザーを検証 ⑦ シェルが返る(判定と操作はログに記録) 04
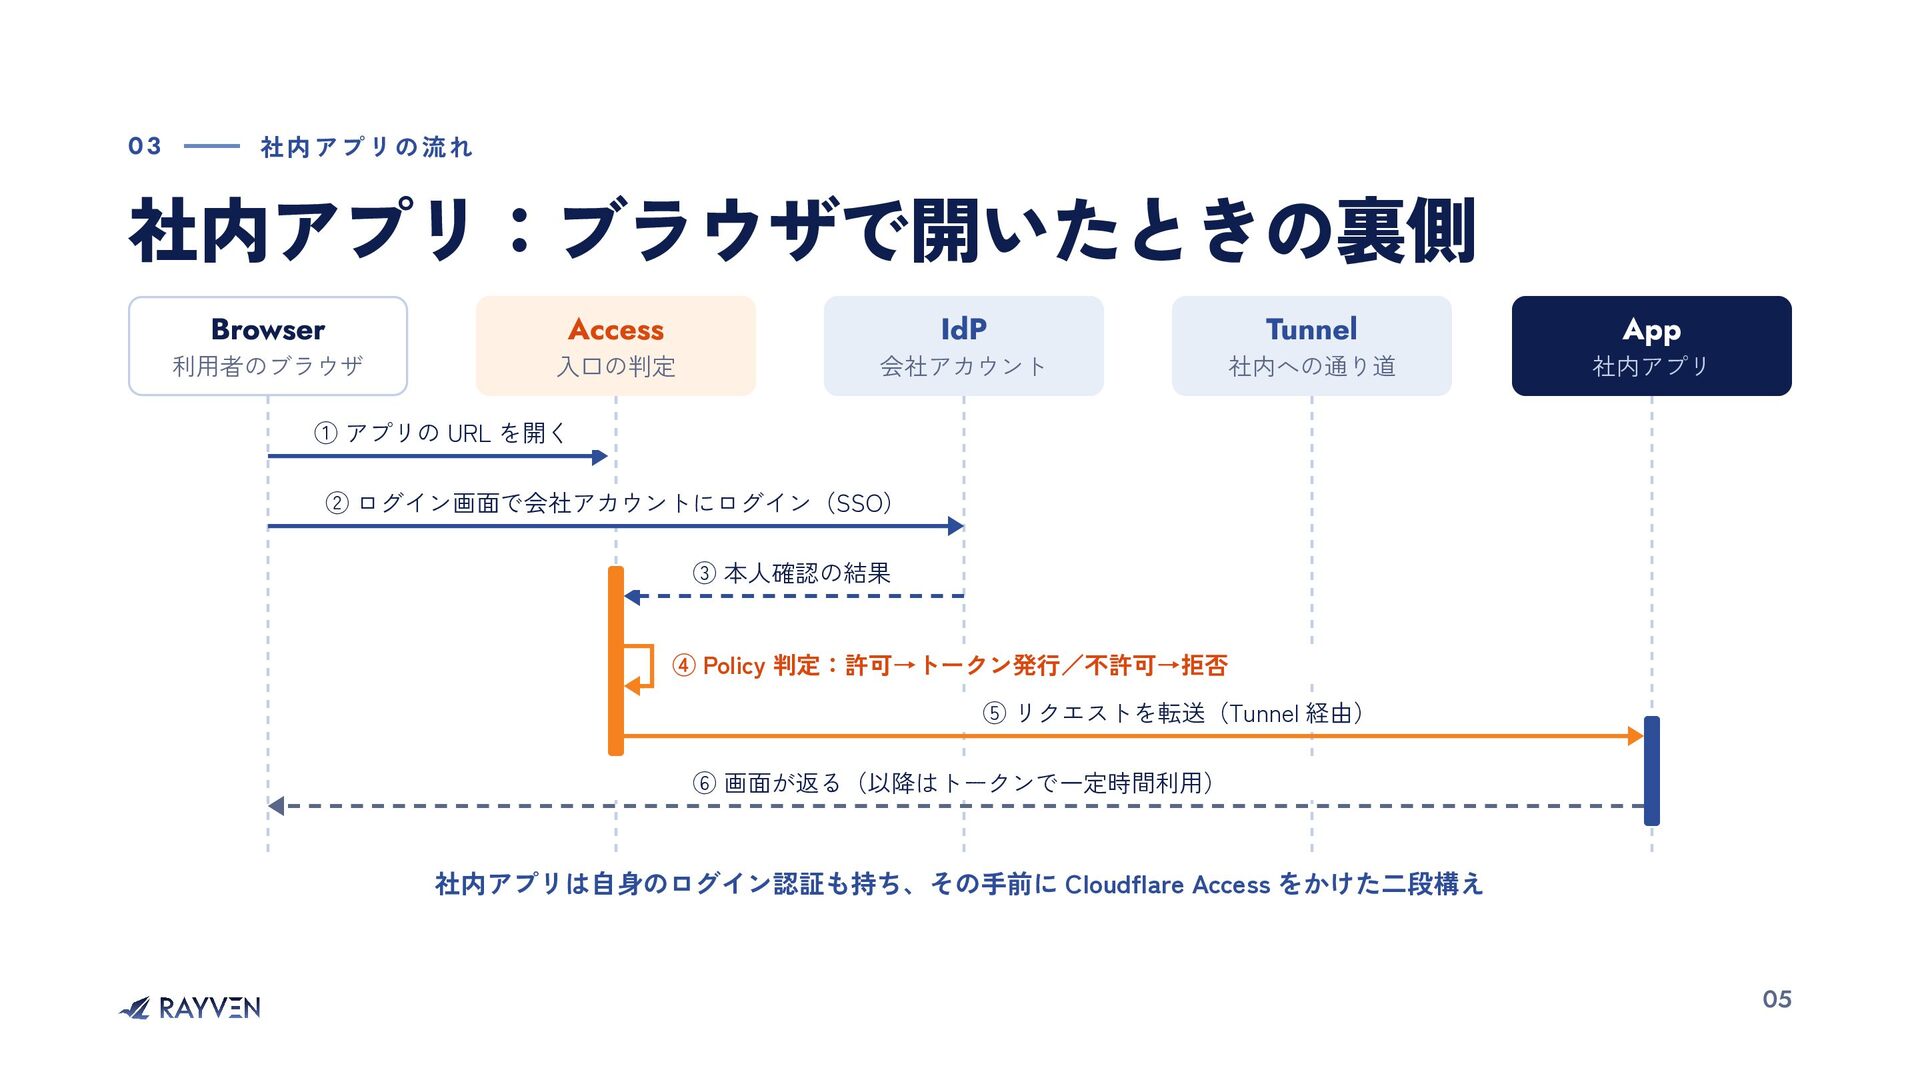
  5. 03 社内アプリの流れ 社内アプリ:ブラウザで開いたときの裏側 Browser 利用者のブラウザ Access 入口の判定 IdP 会社アカウント Tunnel

    社内への通り道 App 社内アプリ ① アプリの URL を開く ② ログイン画面で会社アカウントにログイン(SSO) ③ 本人確認の結果 ④ Policy 判定:許可→トークン発行/不許可→拒否 ⑤ リクエストを転送(Tunnel 経由) ⑥ 画面が返る(以降はトークンで一定時間利用) 社内アプリは自身のログイン認証も持ち、その手前に Cloudflare Access をかけた二段構え 05
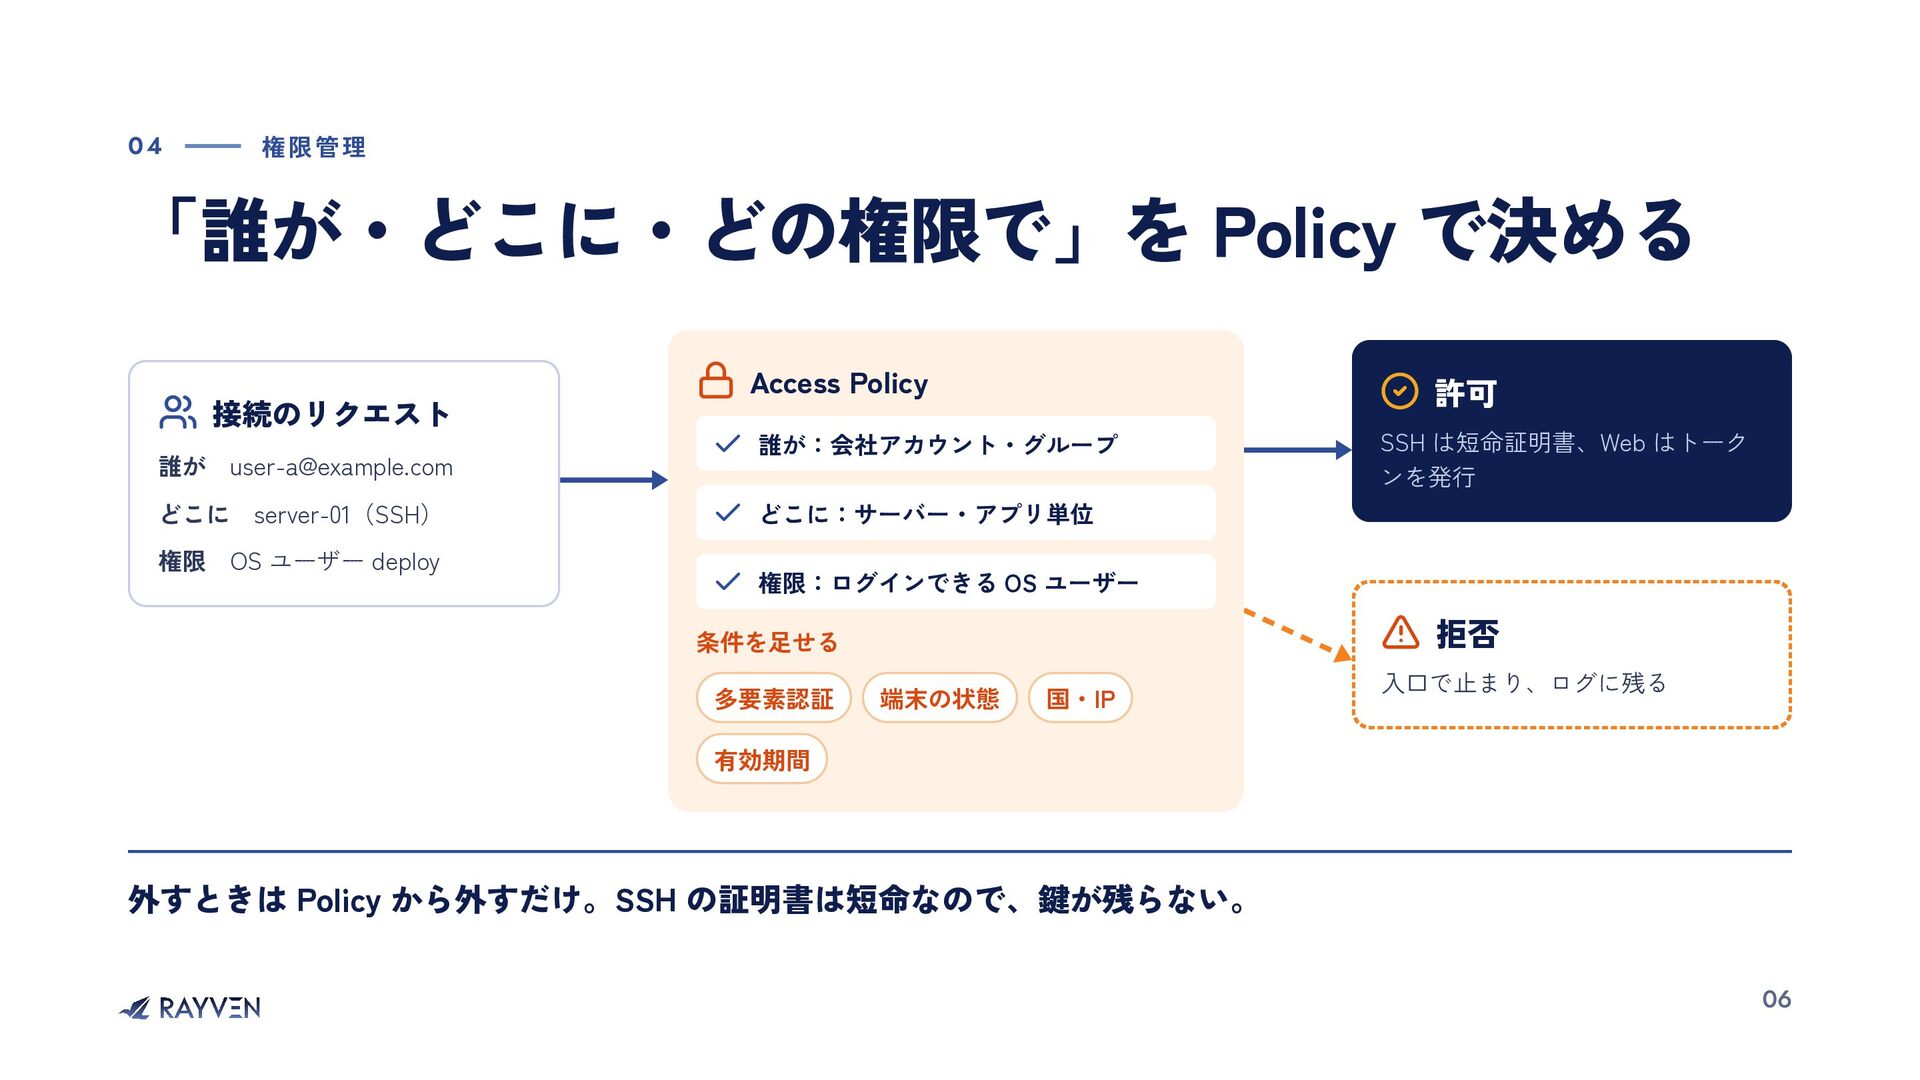
  6. 権限管理 04 「誰が・どこに・どの権限で」を Policy で決める 接続のリクエスト 誰が [email protected] どこに server-01(SSH)

    権限 OS ユーザー deploy Access Policy 許可 誰が:会社アカウント・グループ SSH は短命証明書、Web はトーク ンを発行 どこに:サーバー・アプリ単位 権限:ログインできる OS ユーザー 拒否 条件を足せる 多要素認証 端末の状態 国・IP 入口で止まり、ログに残る 有効期間 外すときは Policy から外すだけ。SSH の証明書は短命なので、鍵が残らない。 06
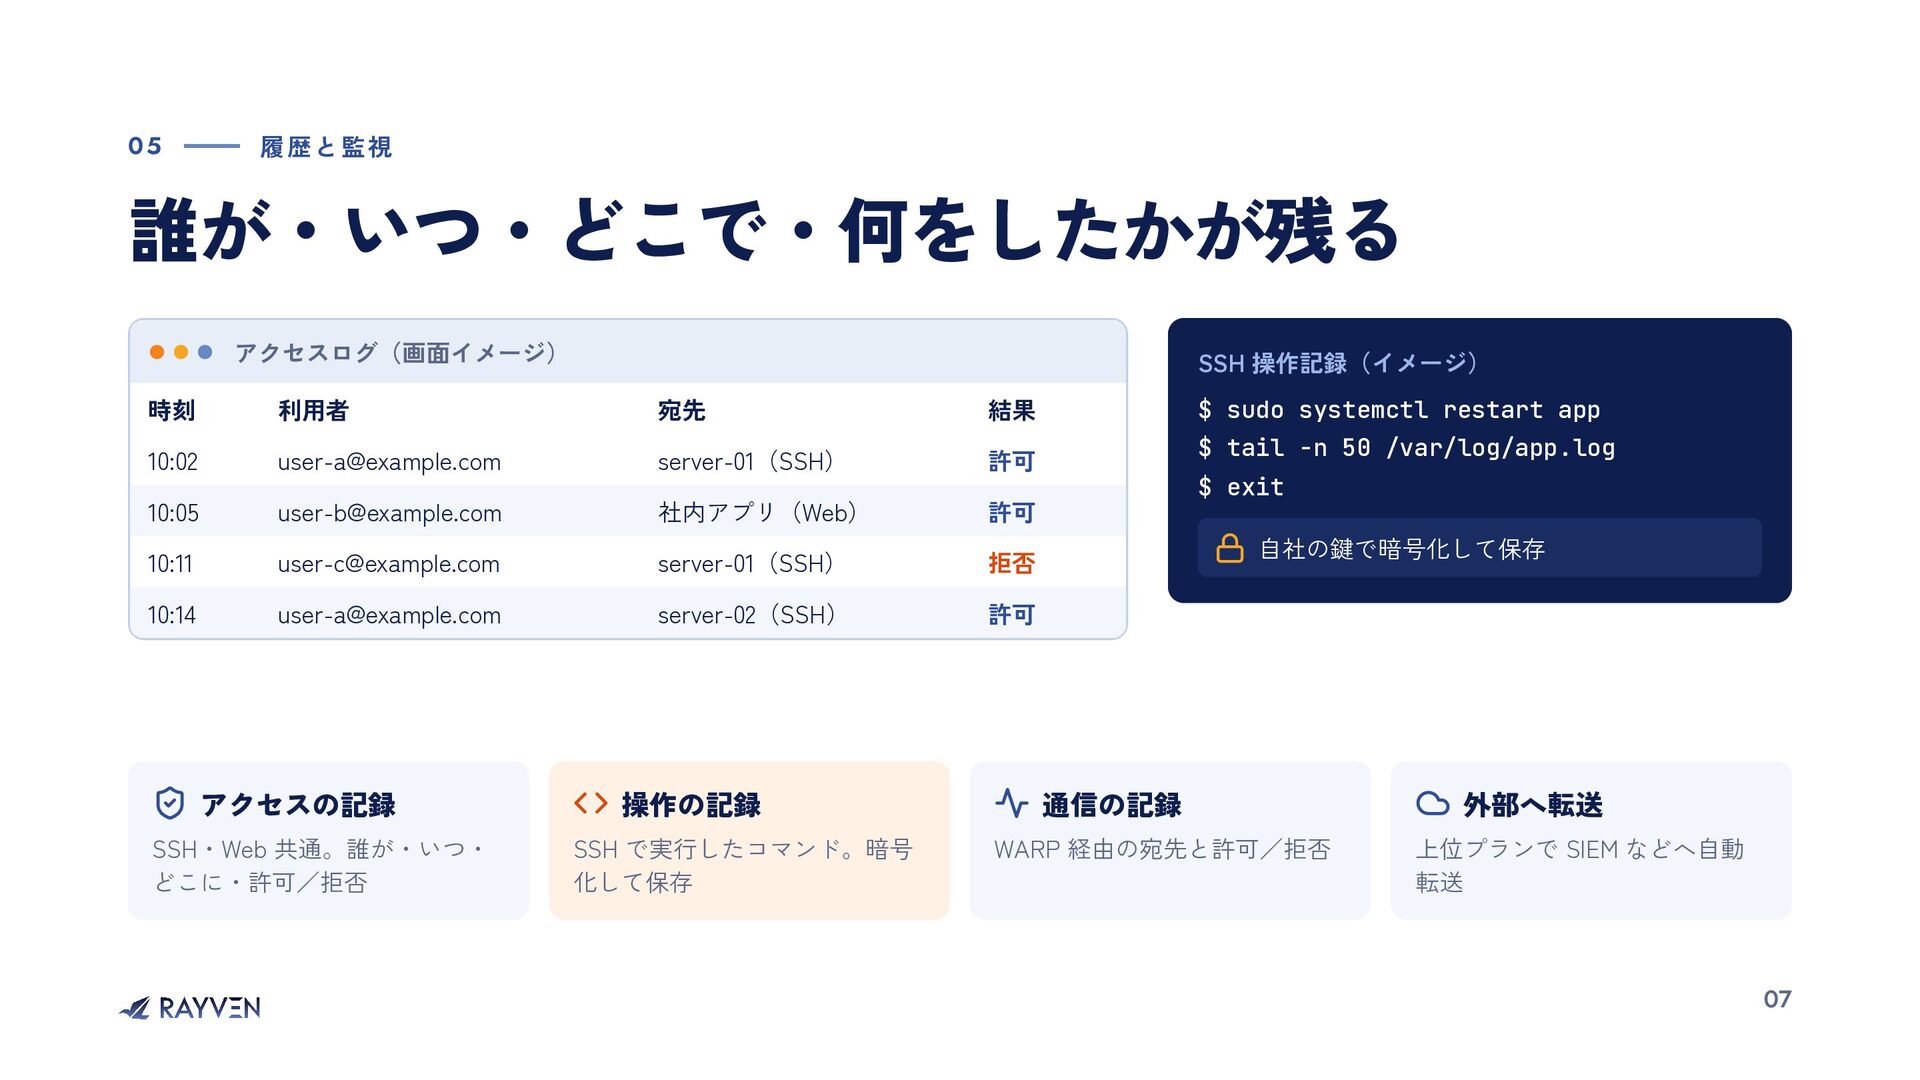
  7. 05 履歴と監視 誰が・いつ・どこで・何をしたかが残る アクセスログ(画面イメージ) SSH 操作記録(イメージ) 時刻 利用者 宛先 結果

    $ sudo systemctl restart app 10:02 [email protected] server-01(SSH) 許可 $ tail -n 50 /var/log/app.log 10:05 [email protected] 社内アプリ(Web) 許可 10:11 [email protected] server-01(SSH) 拒否 10:14 [email protected] server-02(SSH) 許可 アクセスの記録 SSH・Web 共通。誰が・いつ・ どこに・許可/拒否 操作の記録 SSH で実行したコマンド。暗号 化して保存 $ exit 自社の鍵で暗号化して保存 通信の記録 WARP 経由の宛先と許可/拒否 外部へ転送 上位プランで SIEM などへ自動 転送 07
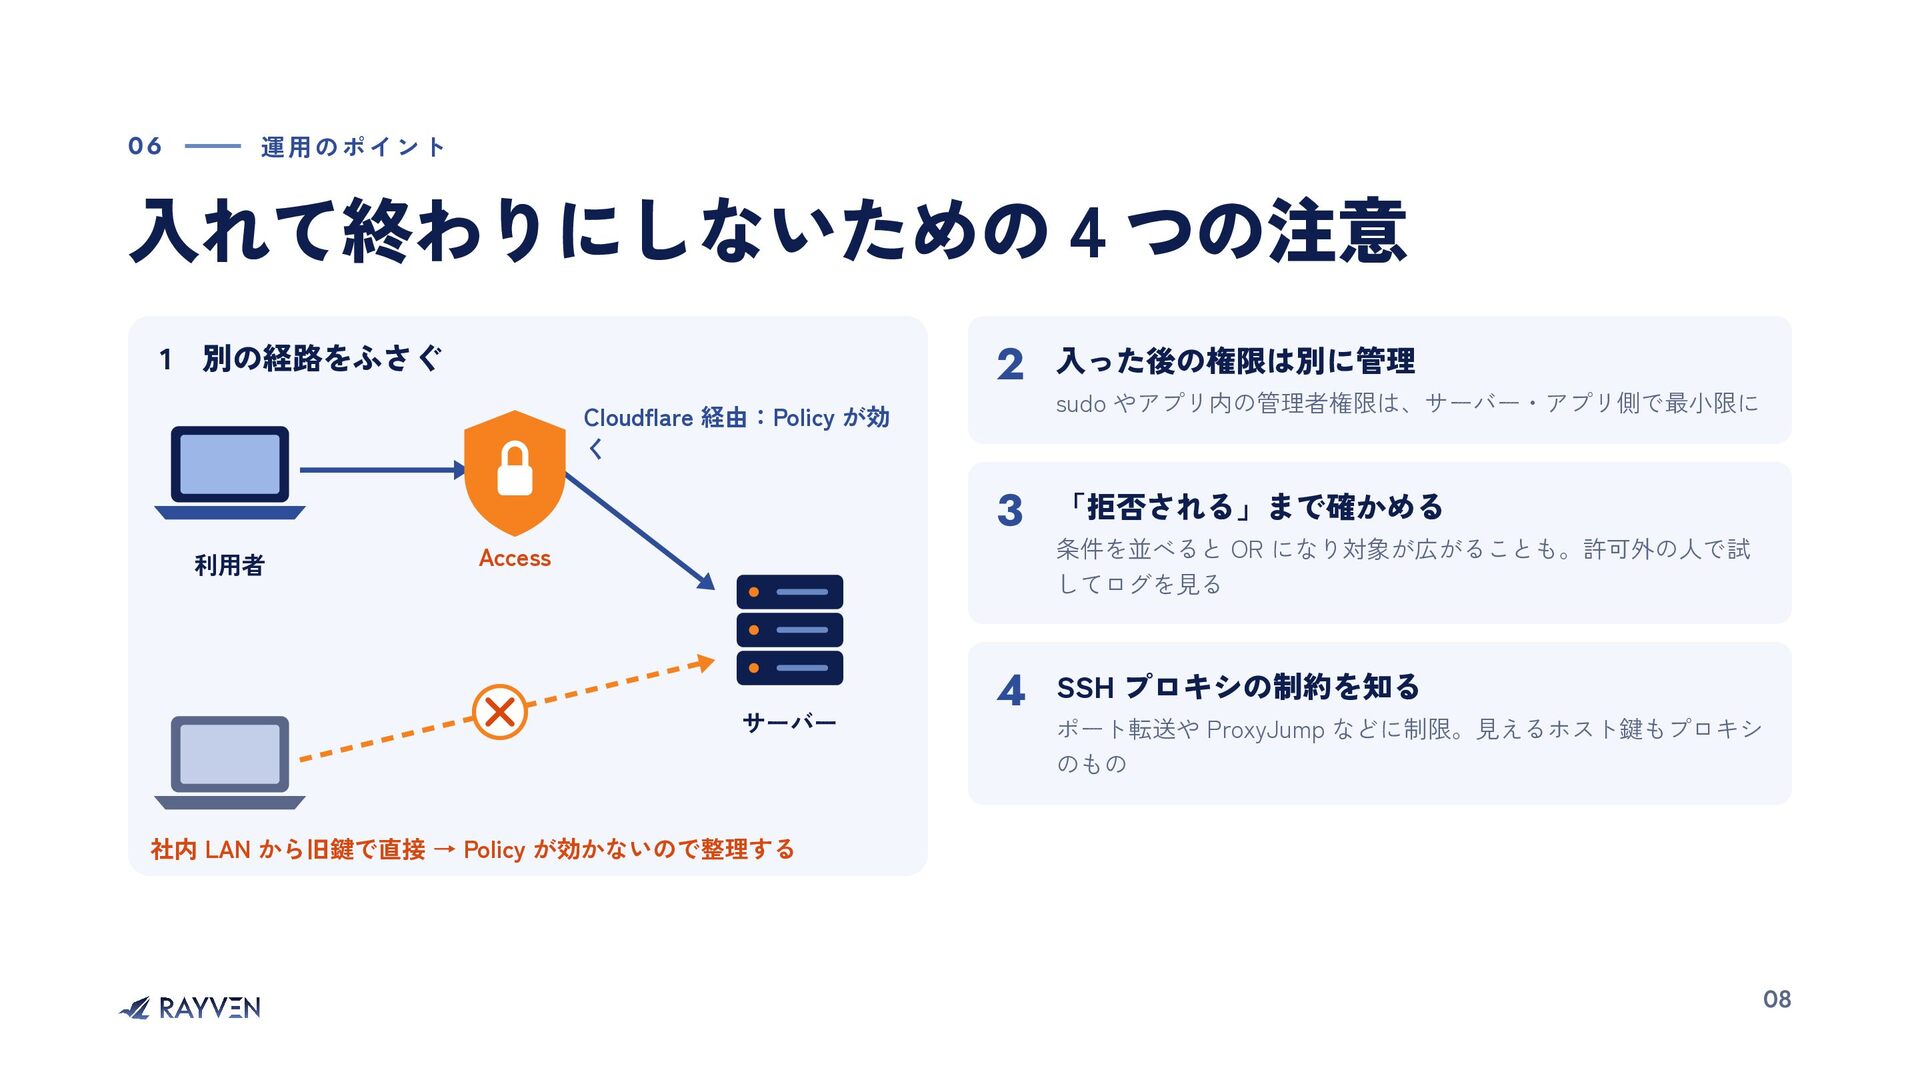
  8. 06 運用のポイント 入れて終わりにしないための 4 つの注意 1 別の経路をふさぐ 2 入った後の権限は別に管理 3

    「拒否される」まで確かめる Cloudflare 経由:Policy が効 く 利用者 Access サーバー sudo やアプリ内の管理者権限は、サーバー・アプリ側で最小限に 条件を並べると OR になり対象が広がることも。許可外の人で試 してログを見る 4 SSH プロキシの制約を知る ポート転送や ProxyJump などに制限。見えるホスト鍵もプロキシ のもの 社内 LAN から旧鍵で直接 → Policy が効かないので整理する 08
  9. 07 まとめ 入口は 1 つ、許可は ID、記録は自動 入口は 1 つ 許可は

    ID 記録は自動 SSH も社内アプリも Cloudflare を通す。外 部にポートを開けない 会社アカウントと Policy で、誰が・どこ に・どの権限で入れるかを決める 許可・拒否と SSH の操作が残り、後から追 える Cloudflare 公式ドキュメント SSH with Access for Infrastructure Infrastructure application Self-hosted application Cloudflare One(Zero Trust) 09

More Decks by hisuzuya

Other Decks in Technology