「インシデント対応の訓練、ドキュメントレビューで済ませていませんか」
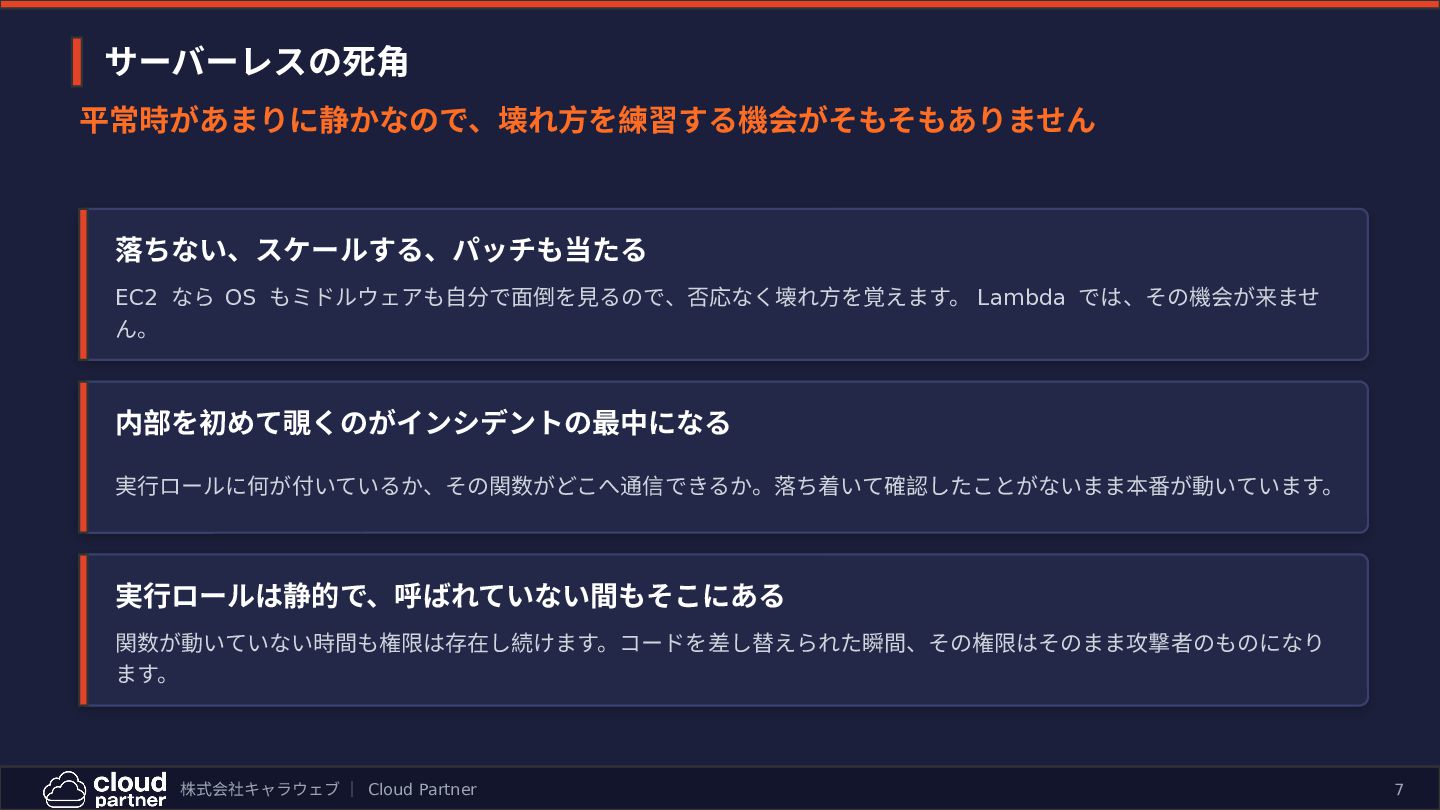
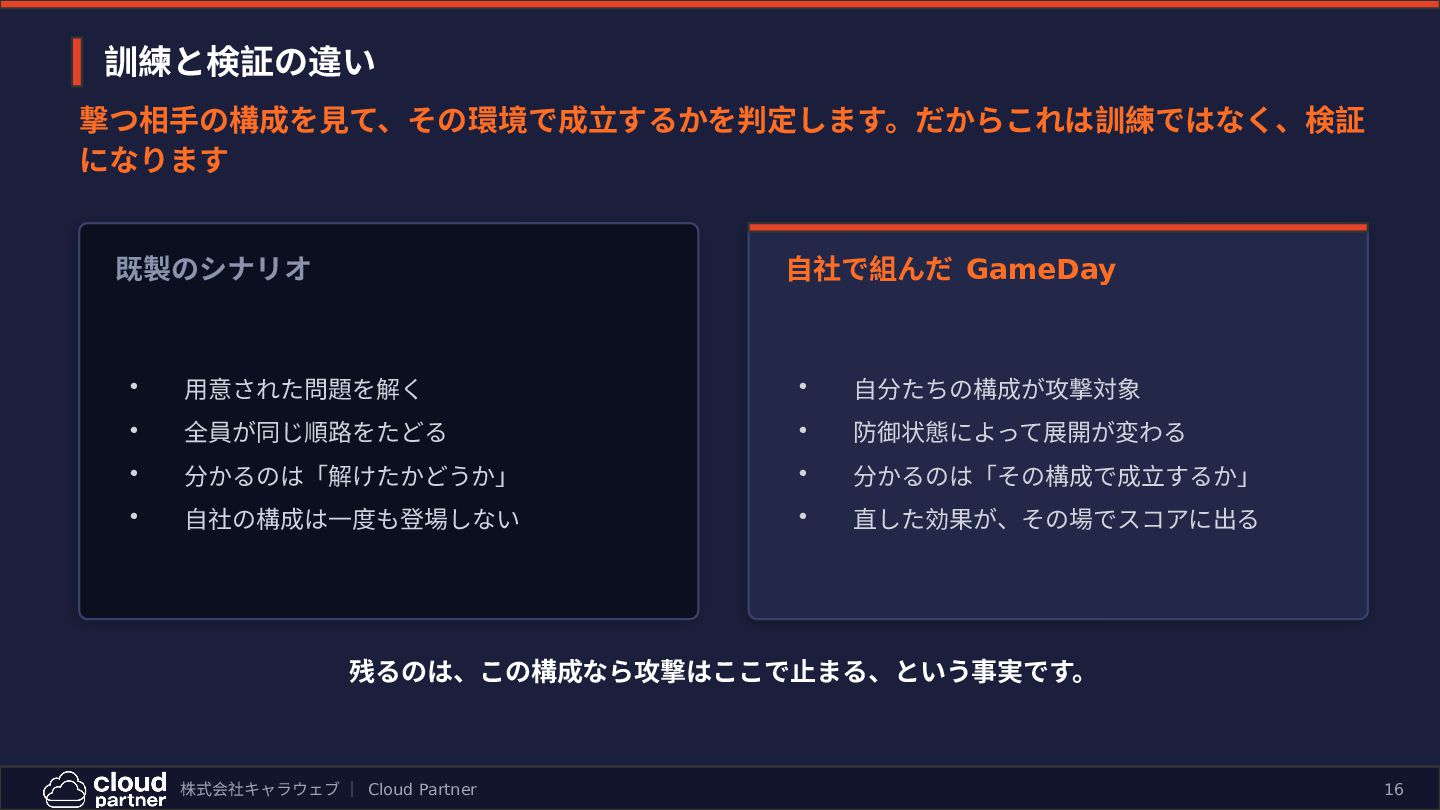
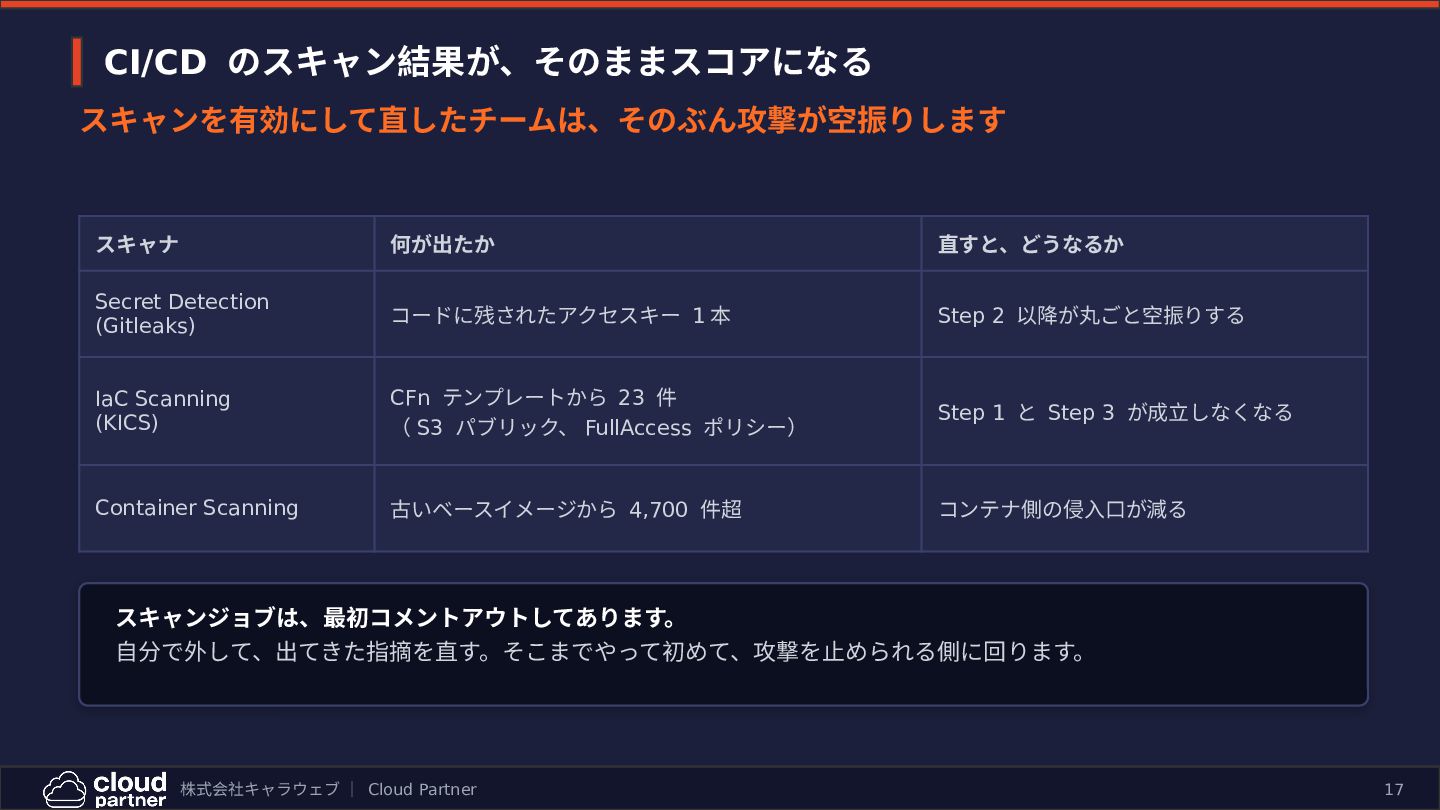
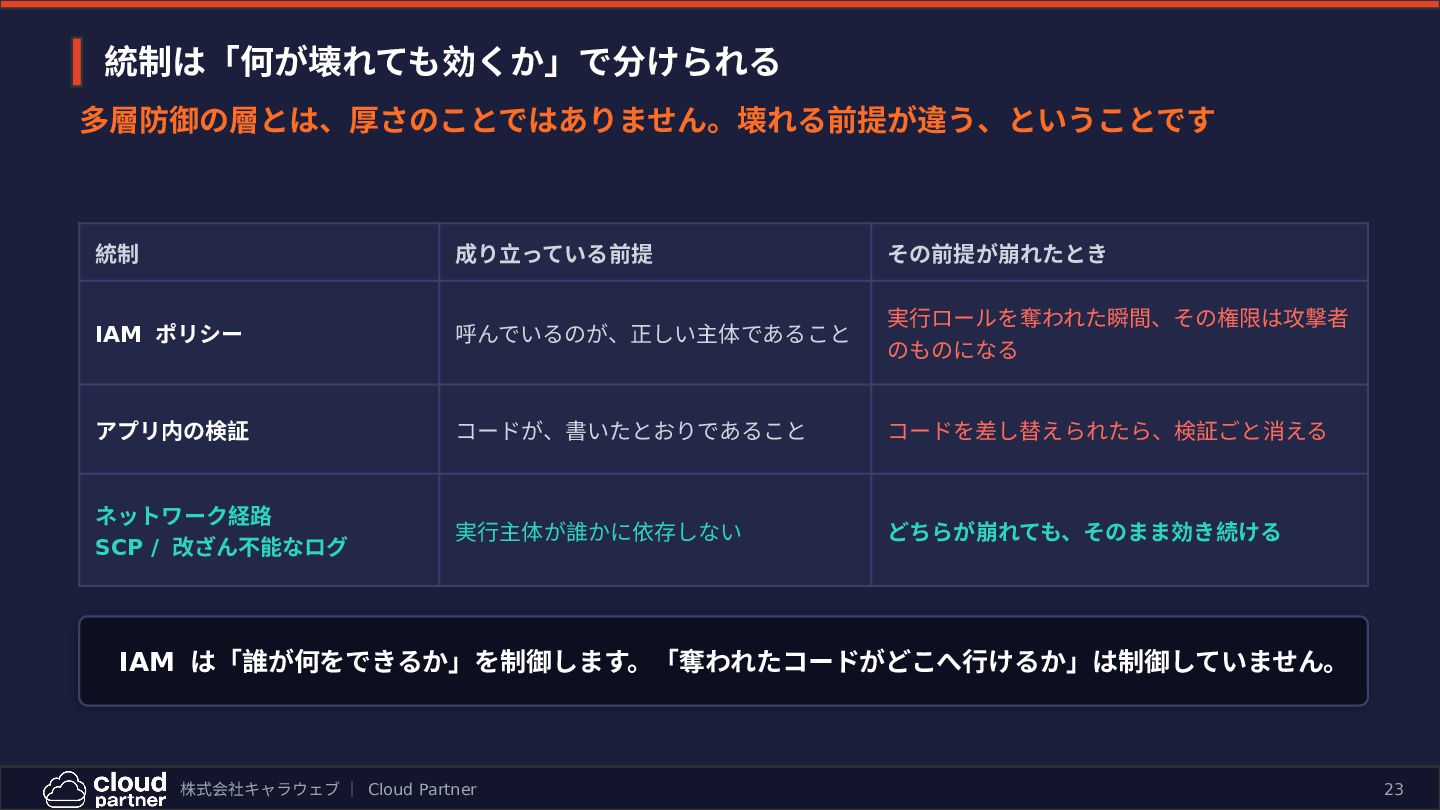
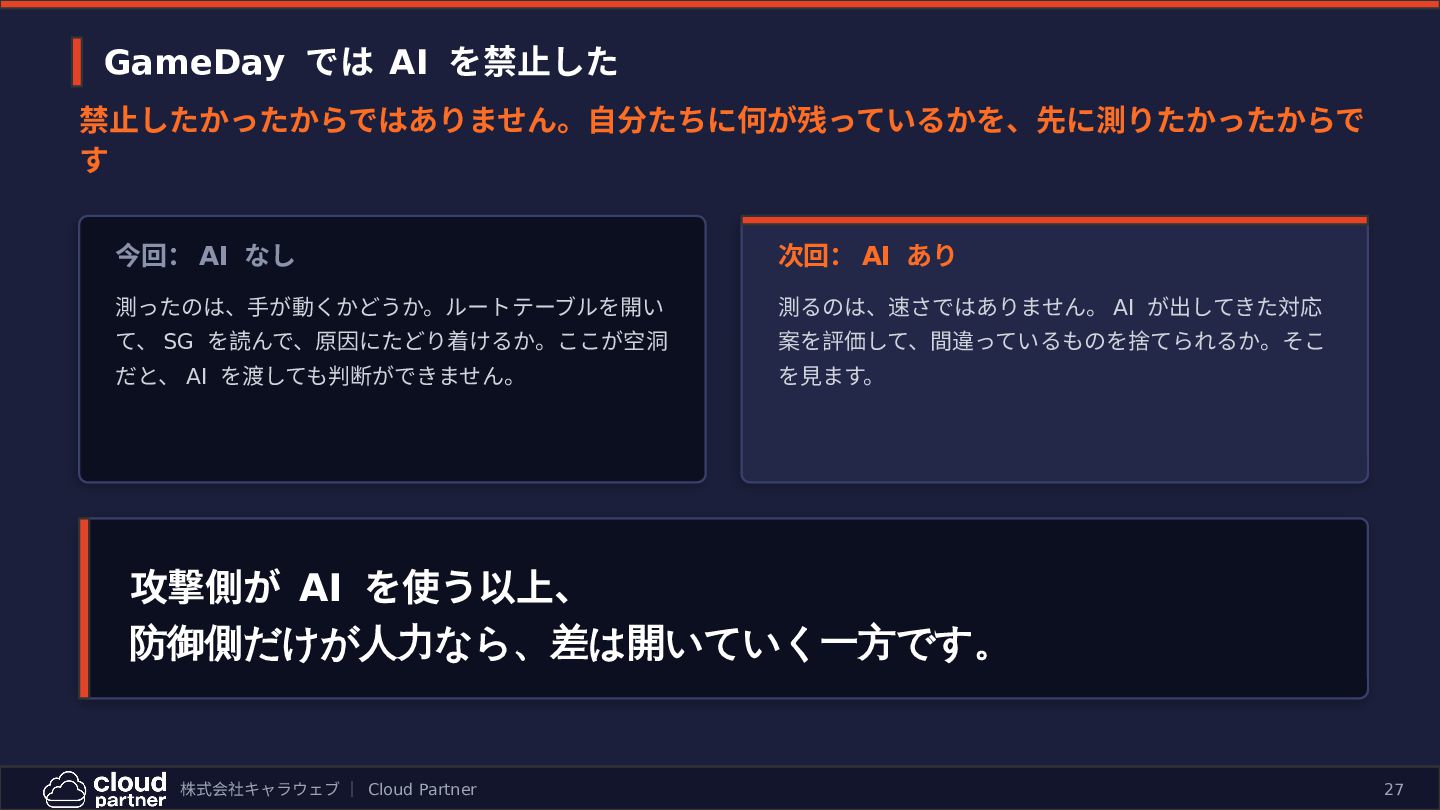
サーバーレスは平常時、マネージドサービスに支えられて安定して動きます。だからこそ私たちは、自分のワークロードの「壊れ方」を練習する機会をほとんど持てません。CI/CDにスキャンは入れたが検出結果は放置されている、最小権限は掛け声で終わっている、攻撃を受けたとき何分で気づいて何を切れるのか分からない。
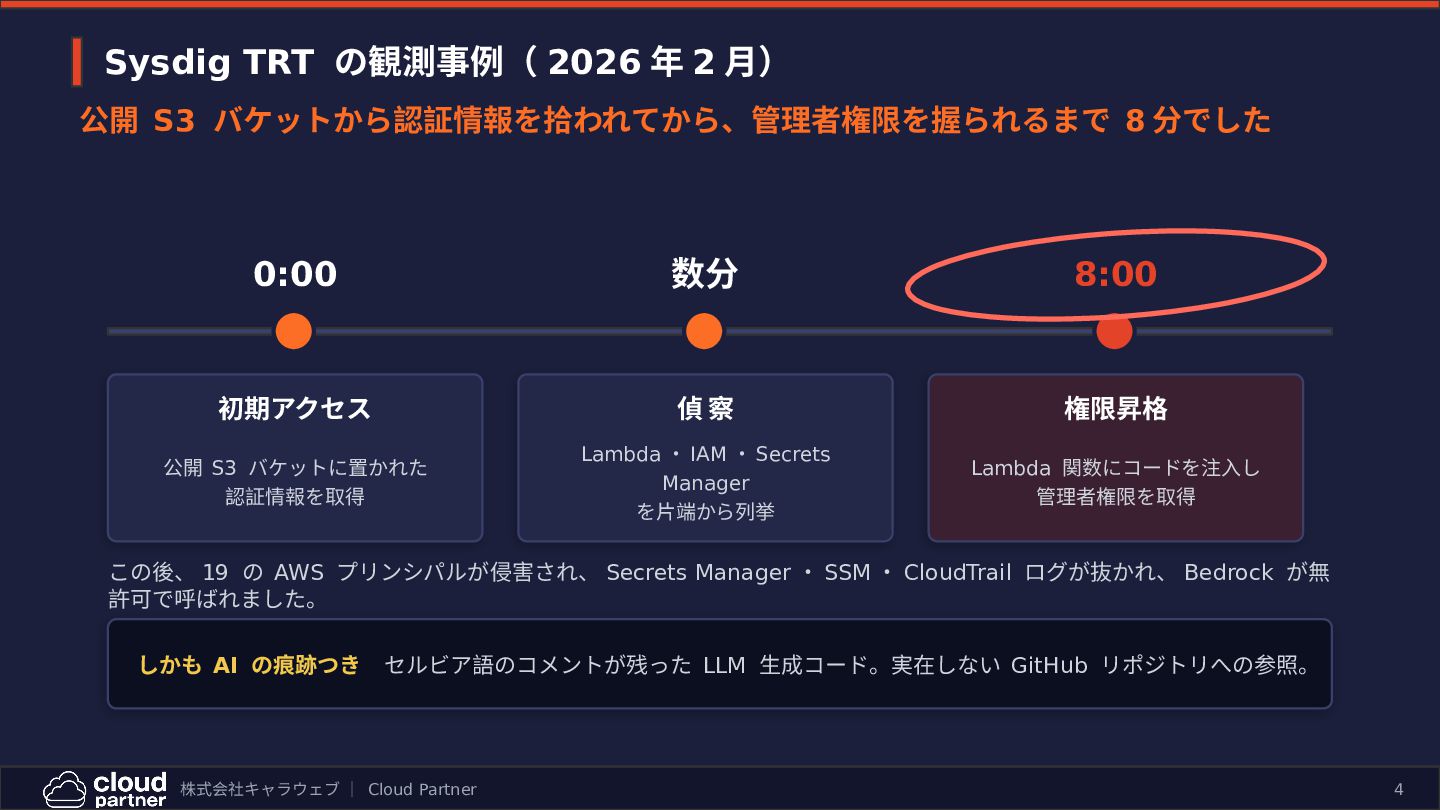
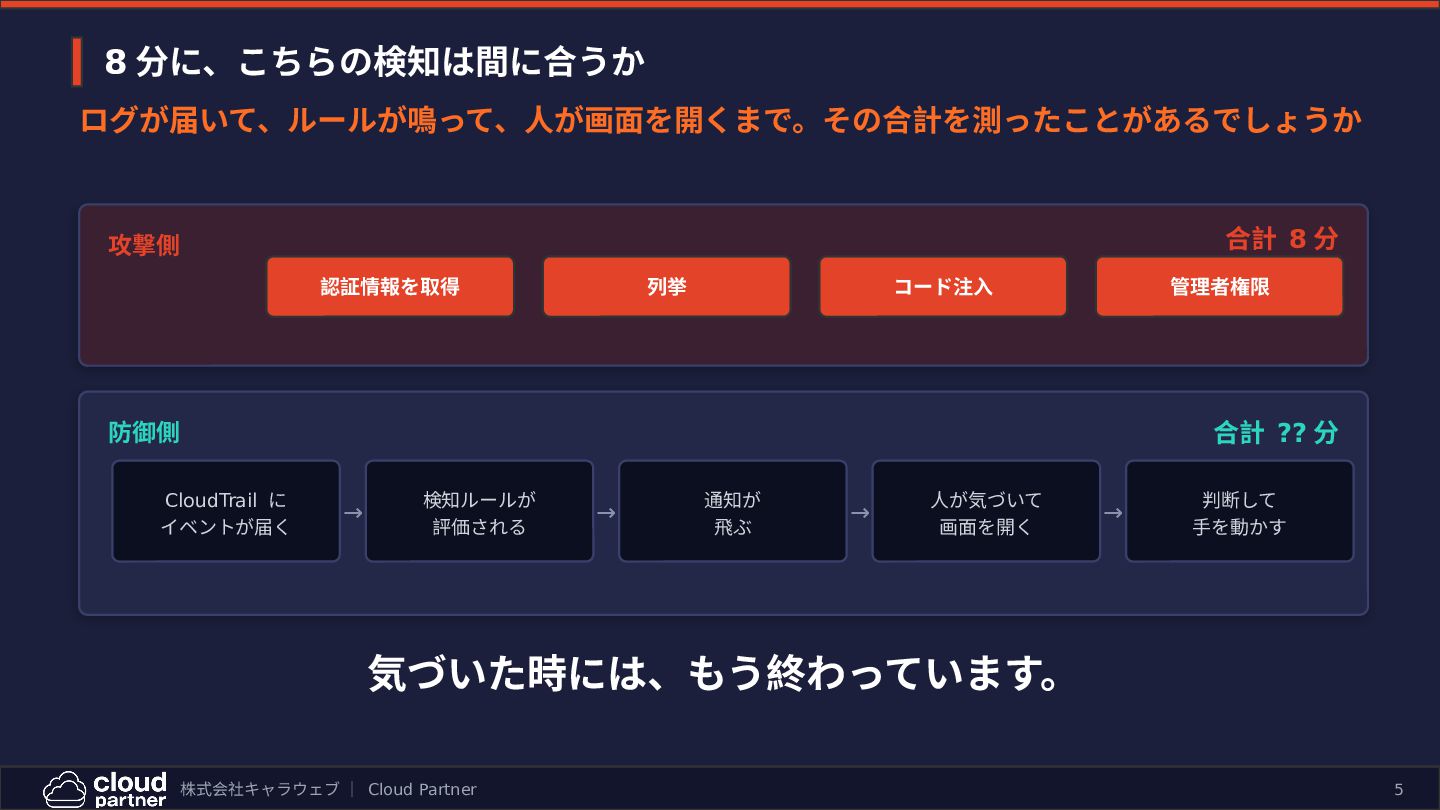
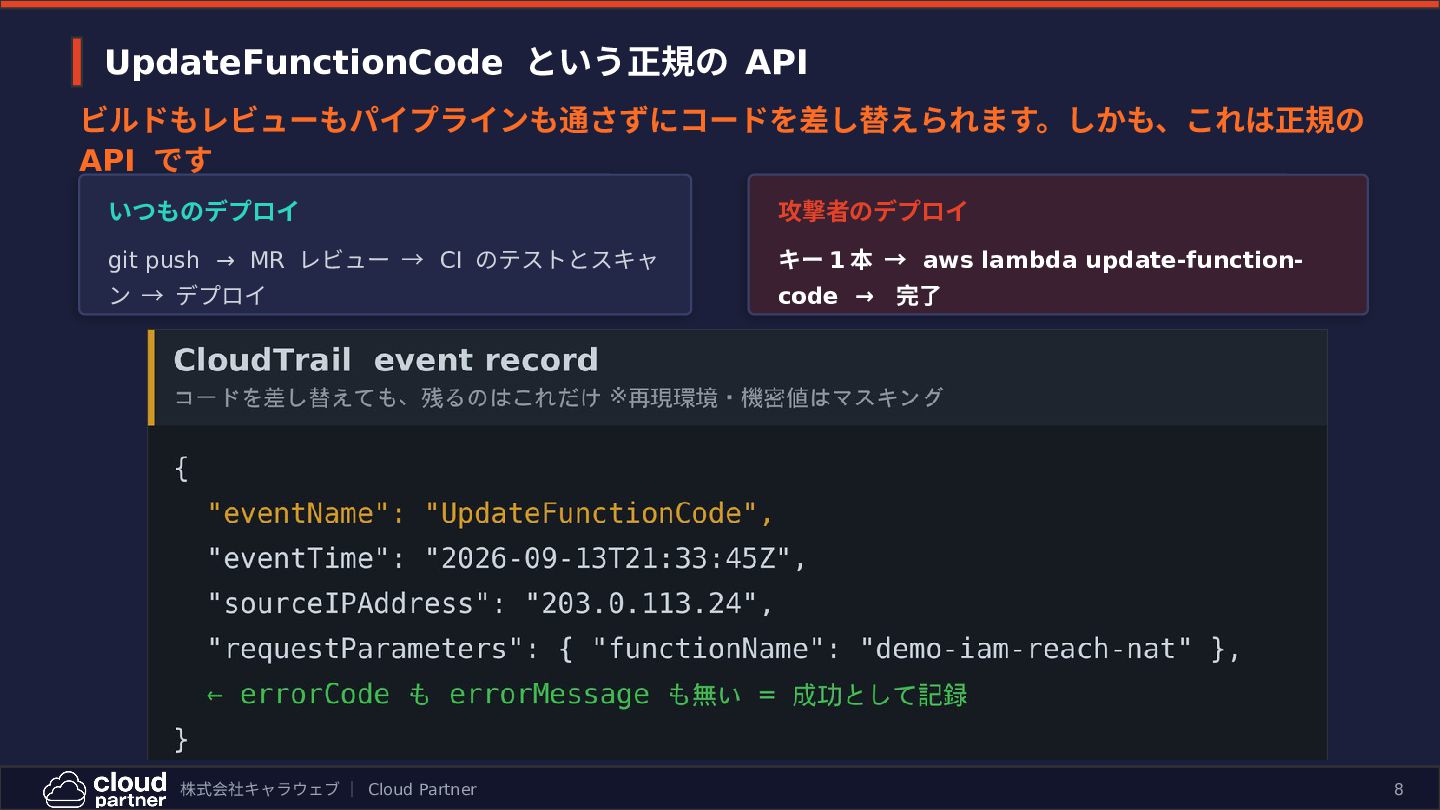
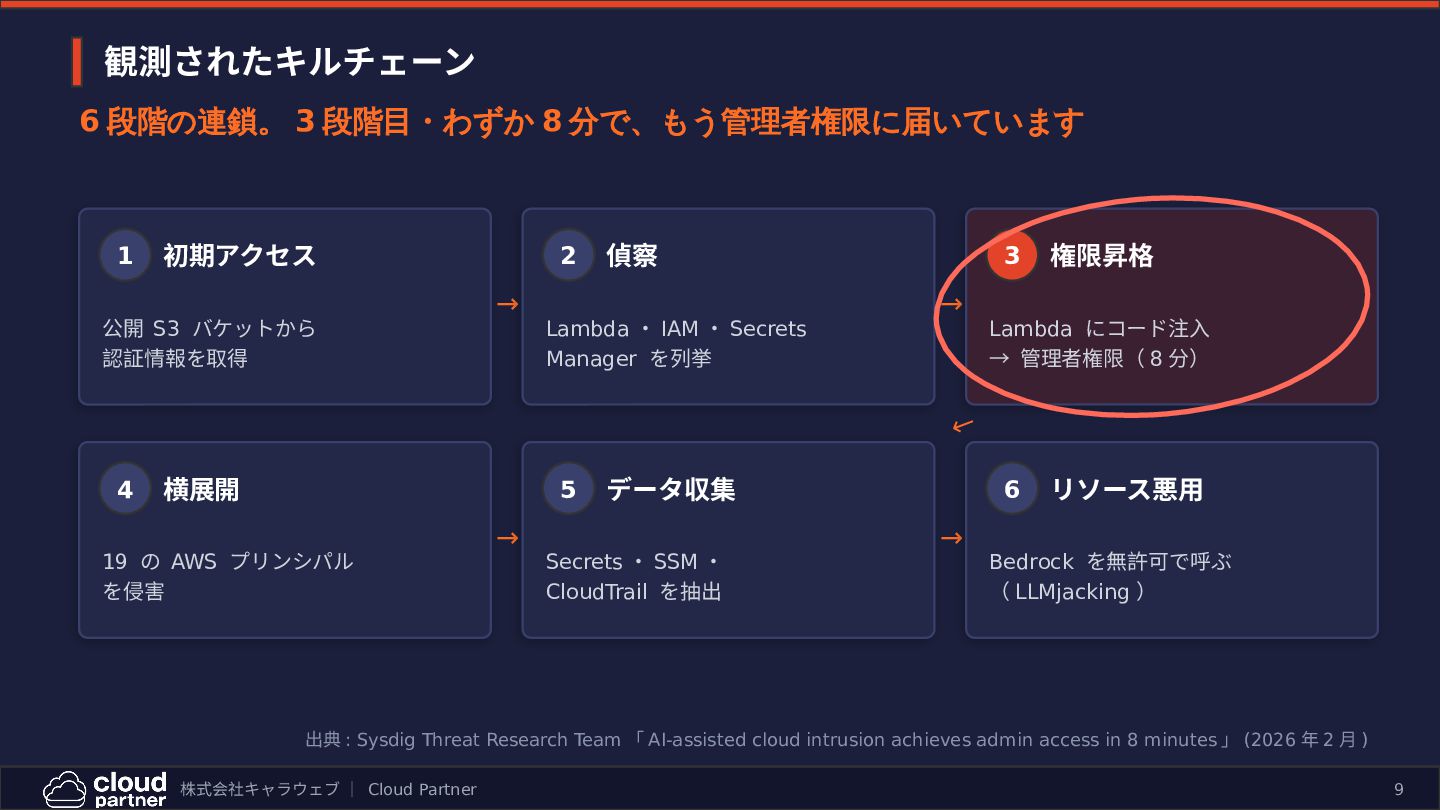
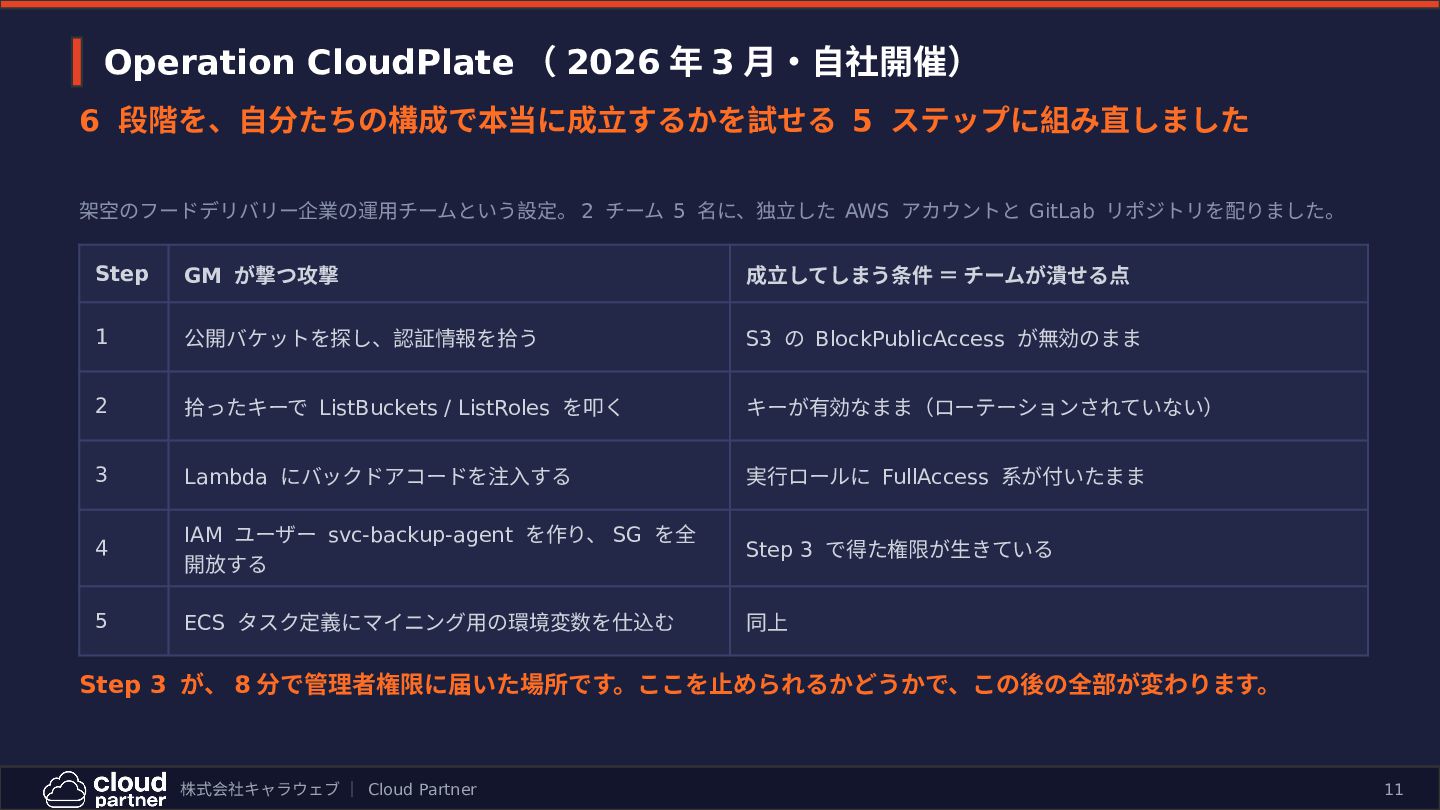
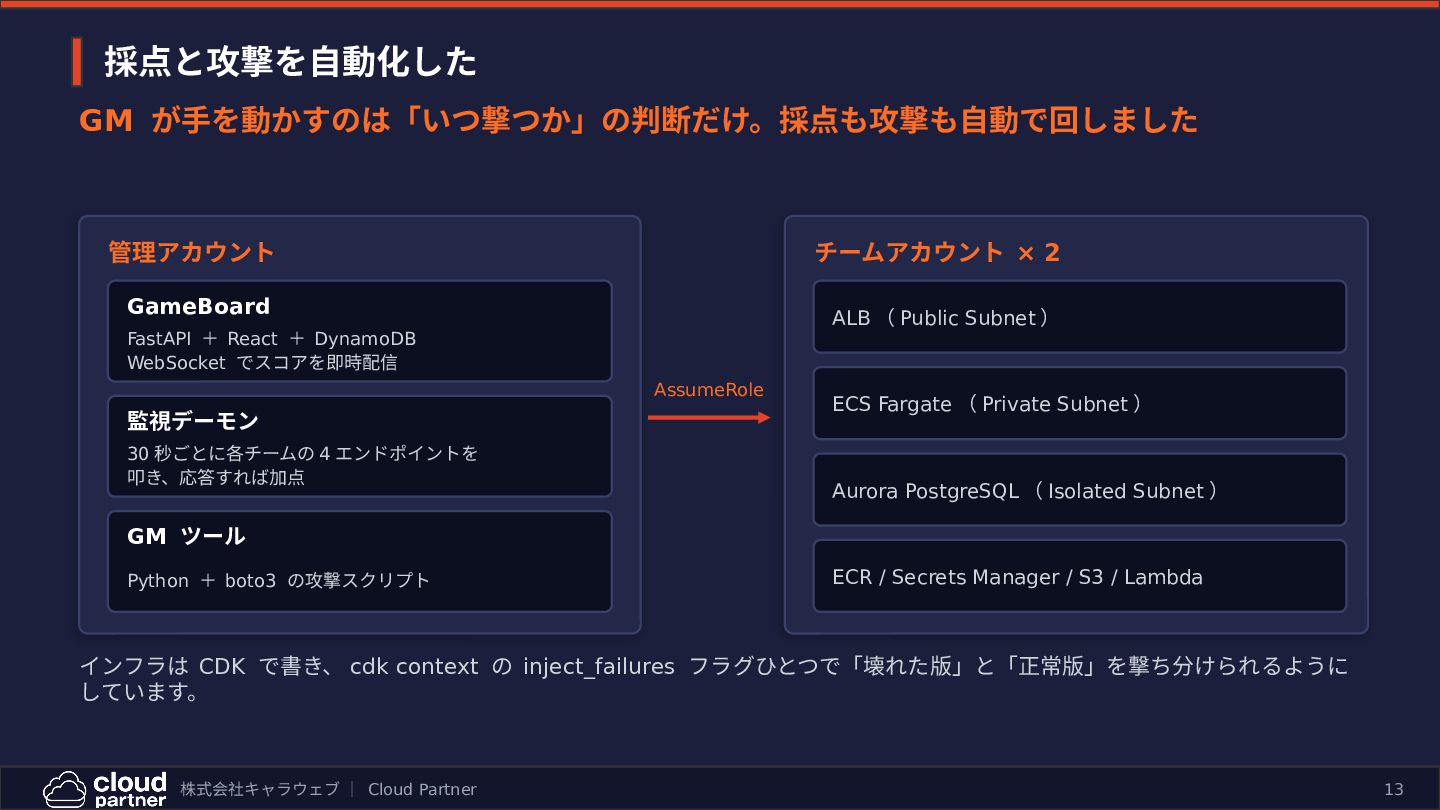
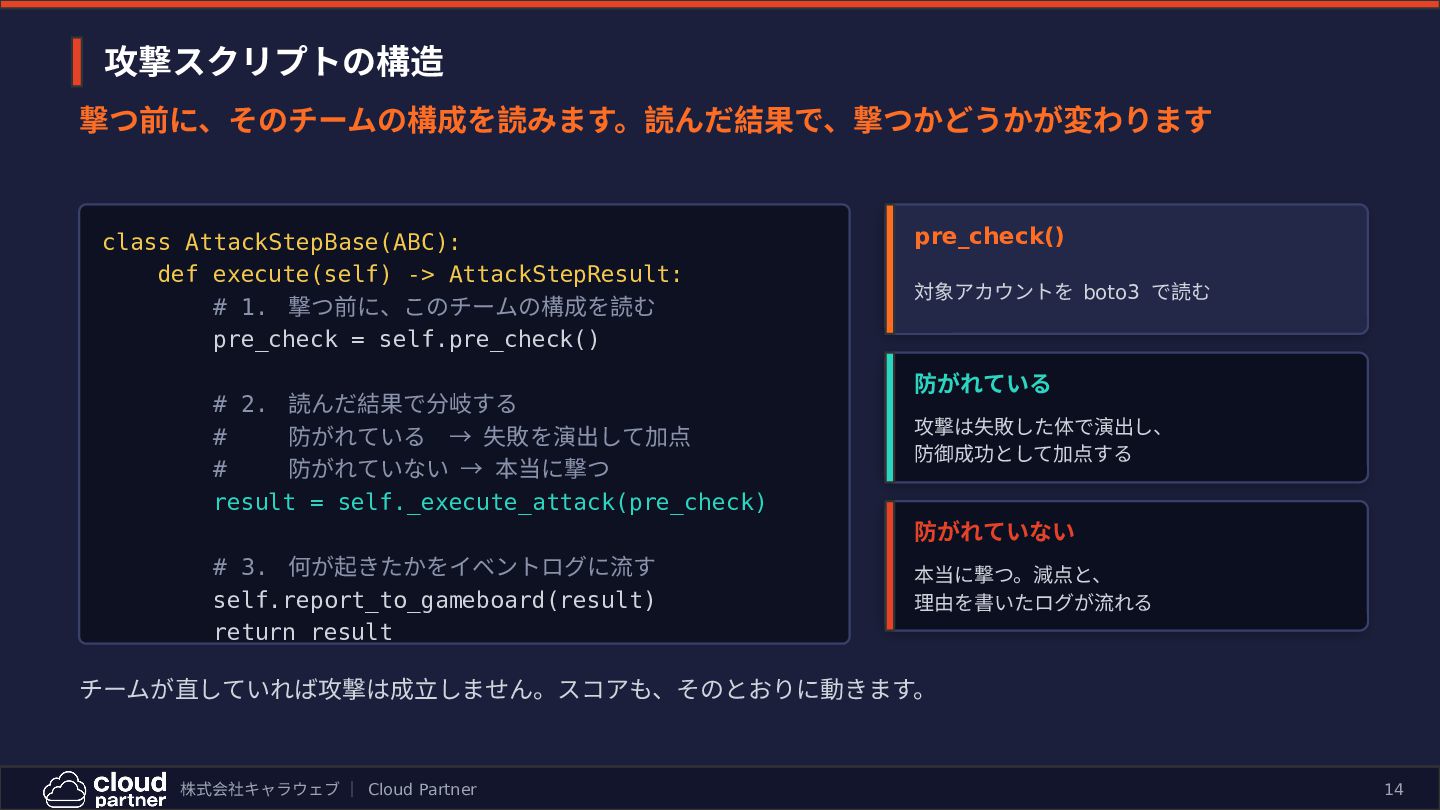
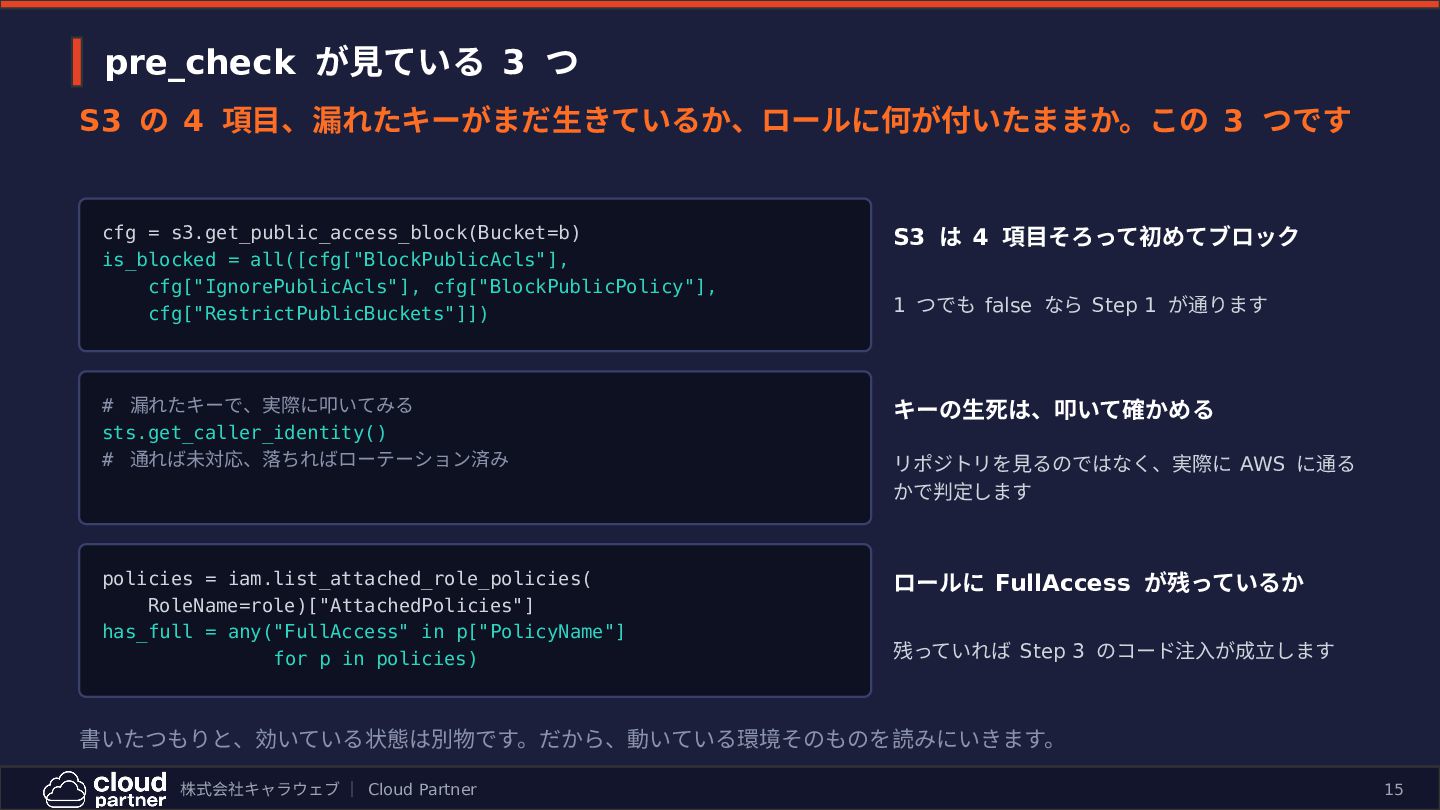
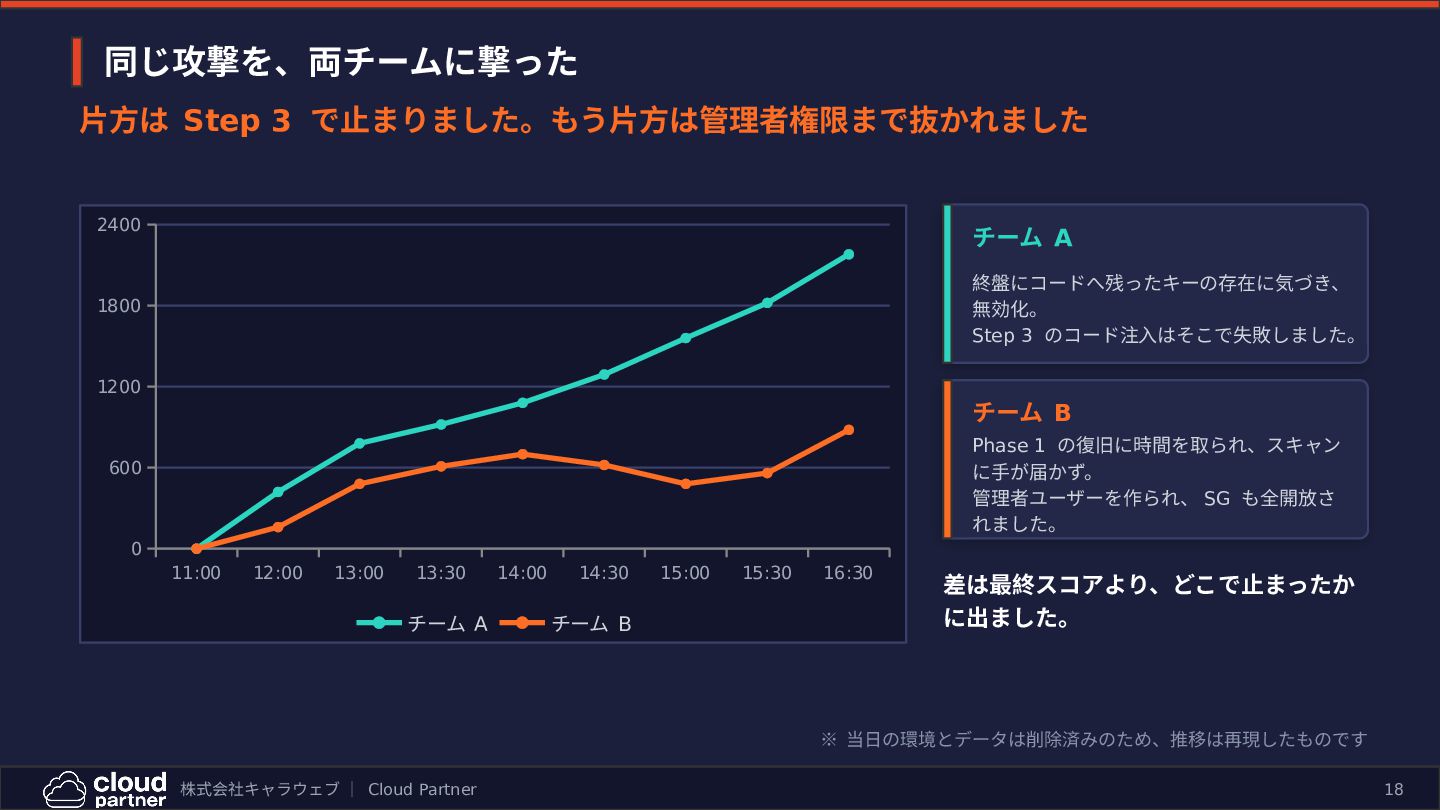
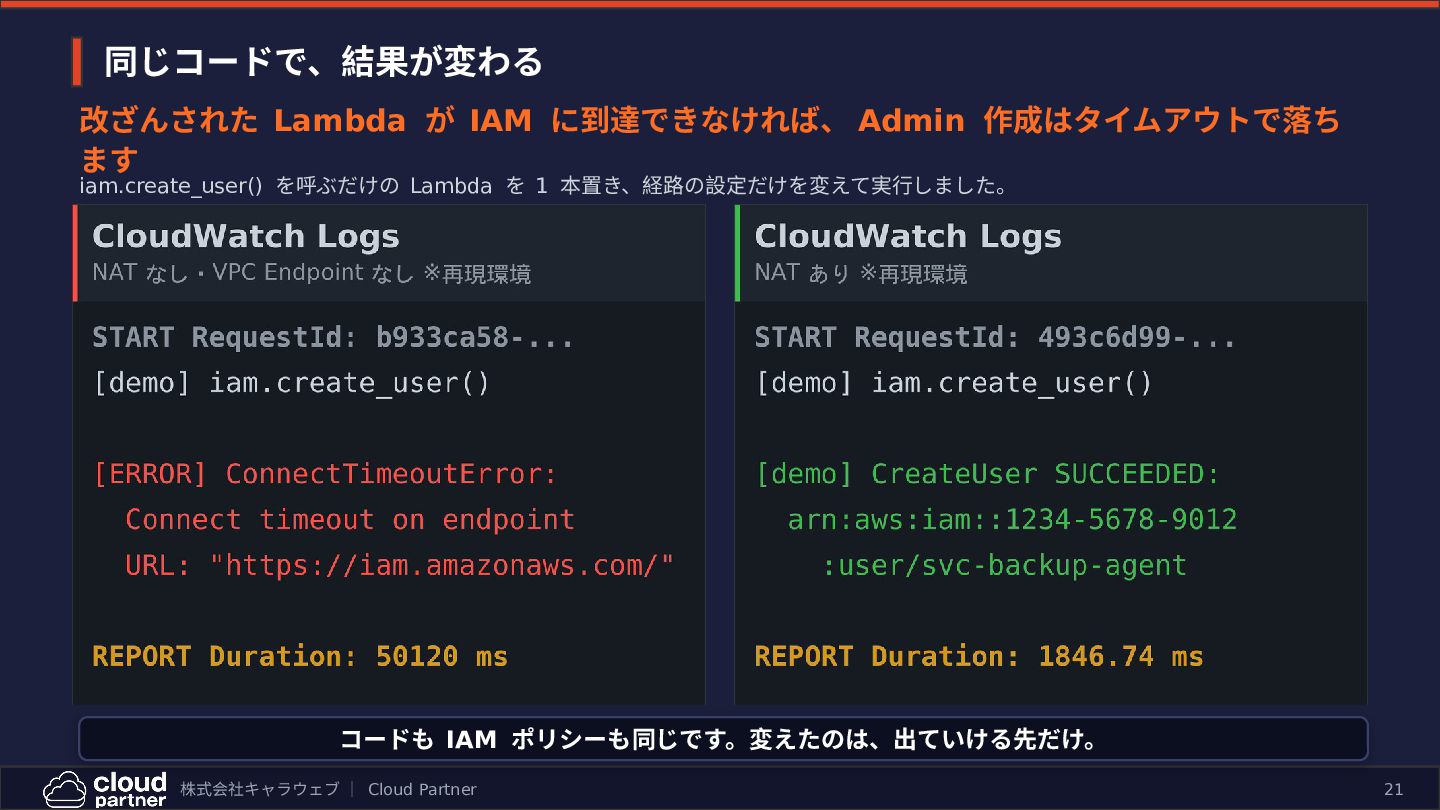
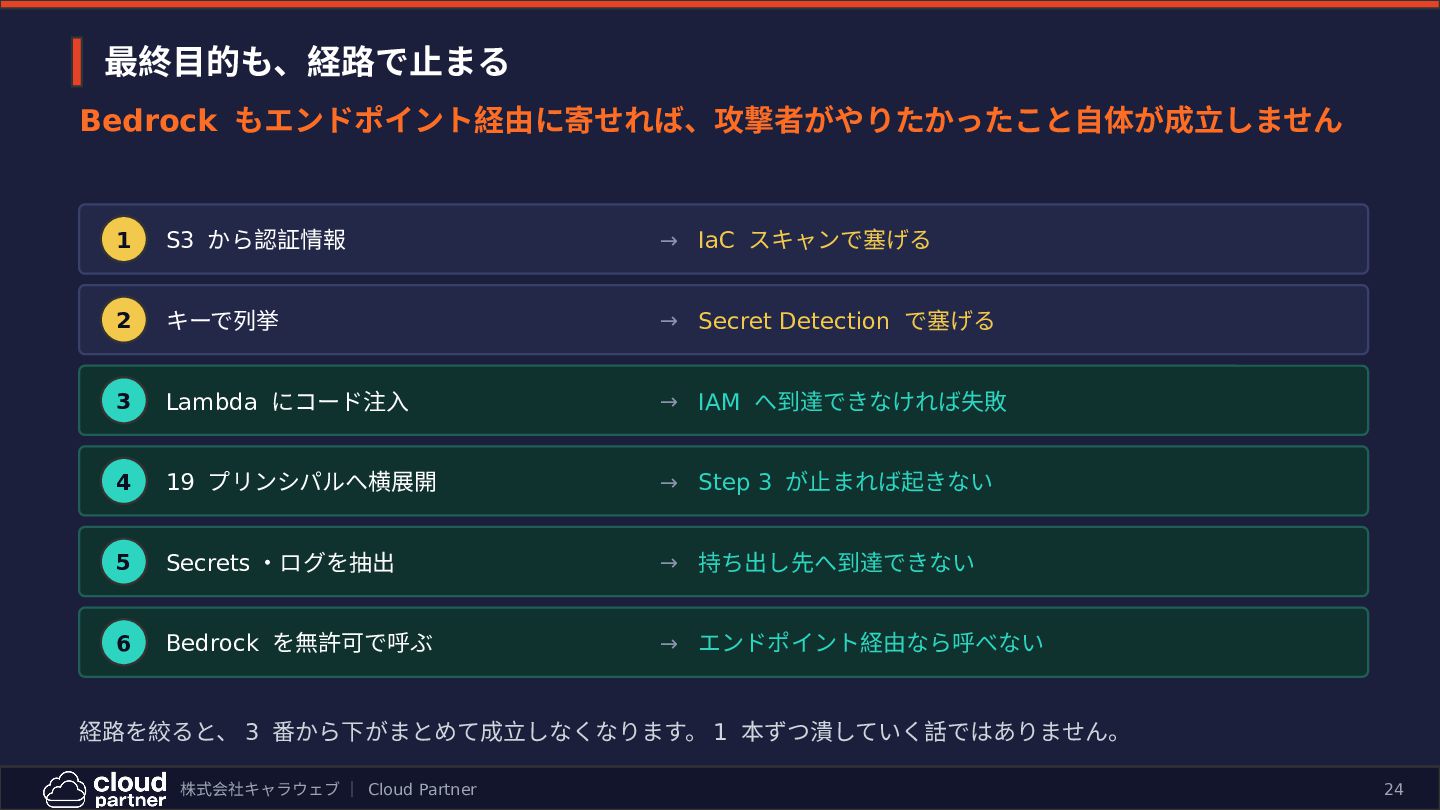
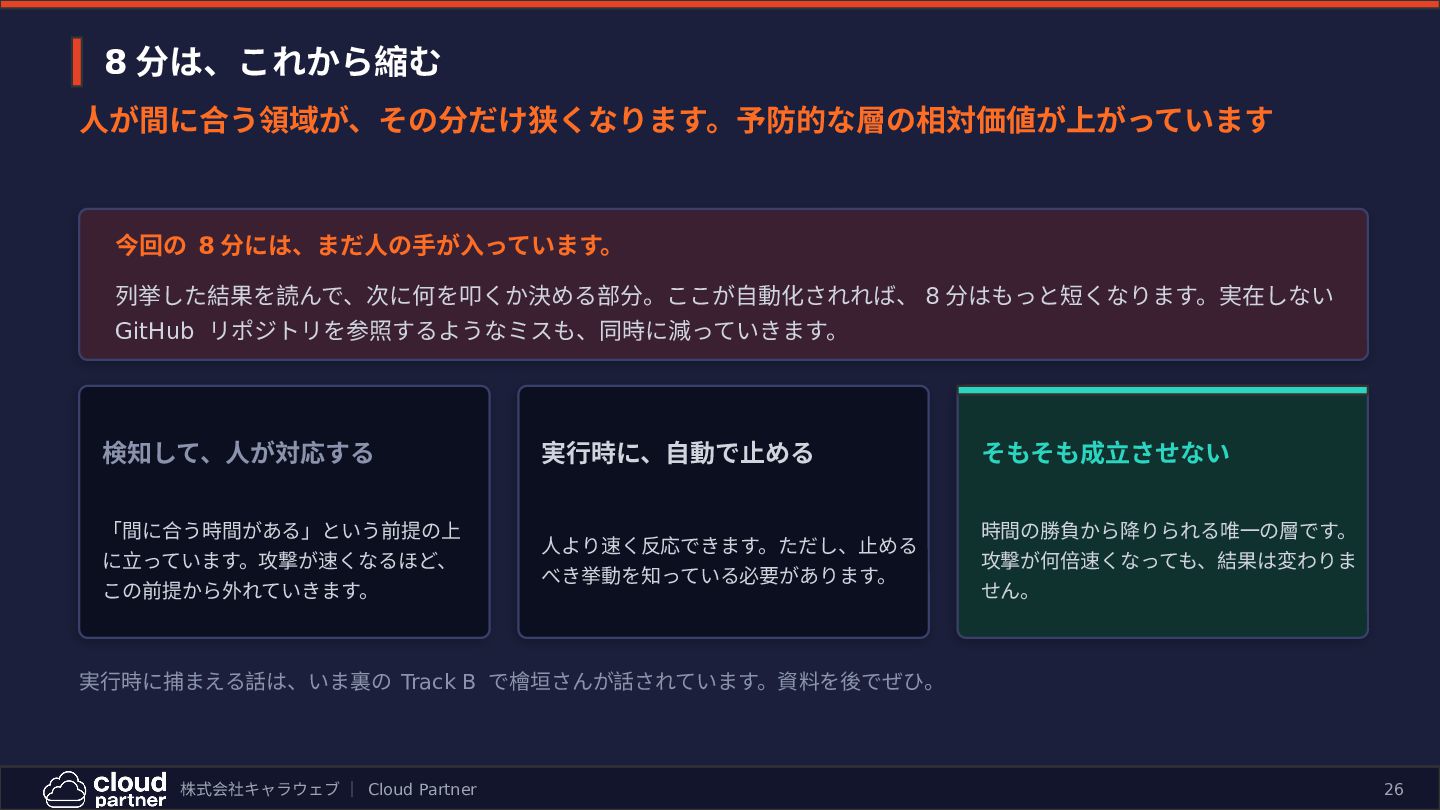
題材は、2026年2月にSysdigが公開した実在の脅威レポートです。公開S3バケットからの認証情報窃取、Lambdaへのコード注入による権限昇格(わずか8分)、19プリンシパルへの横展開、Bedrockの無許可利用。この観測済みキルチェーンを5段階に再構成し、自社GameDayとして再現しました。
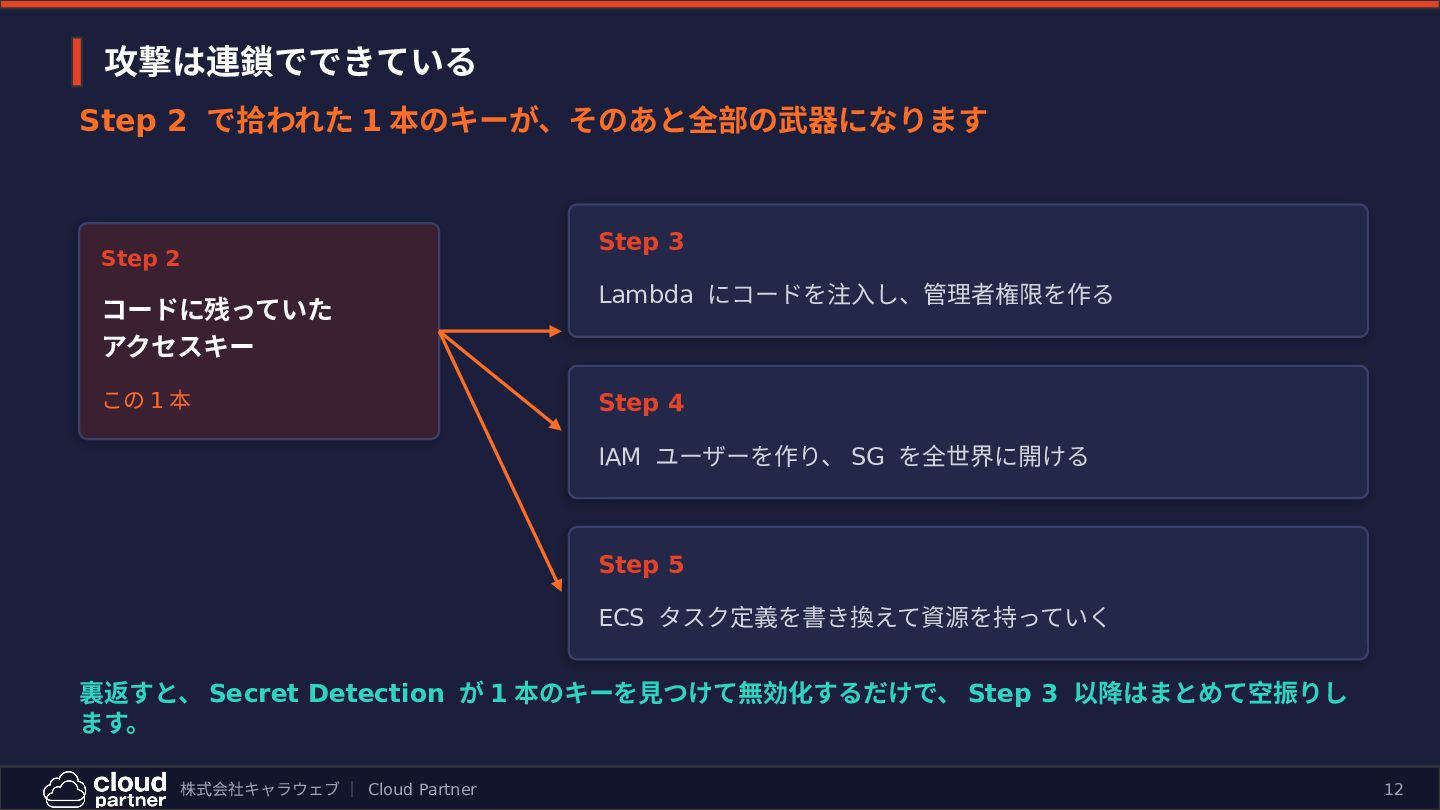
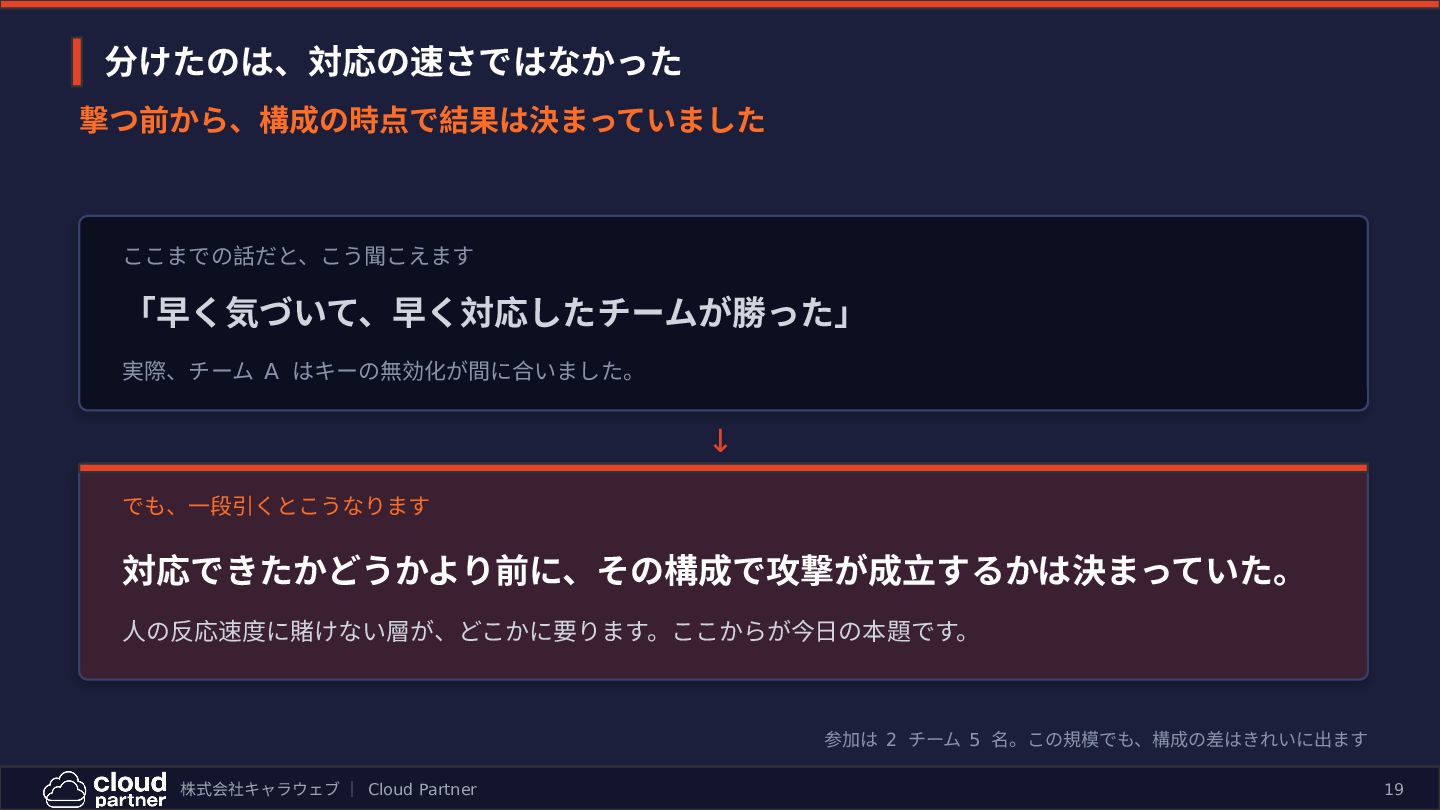
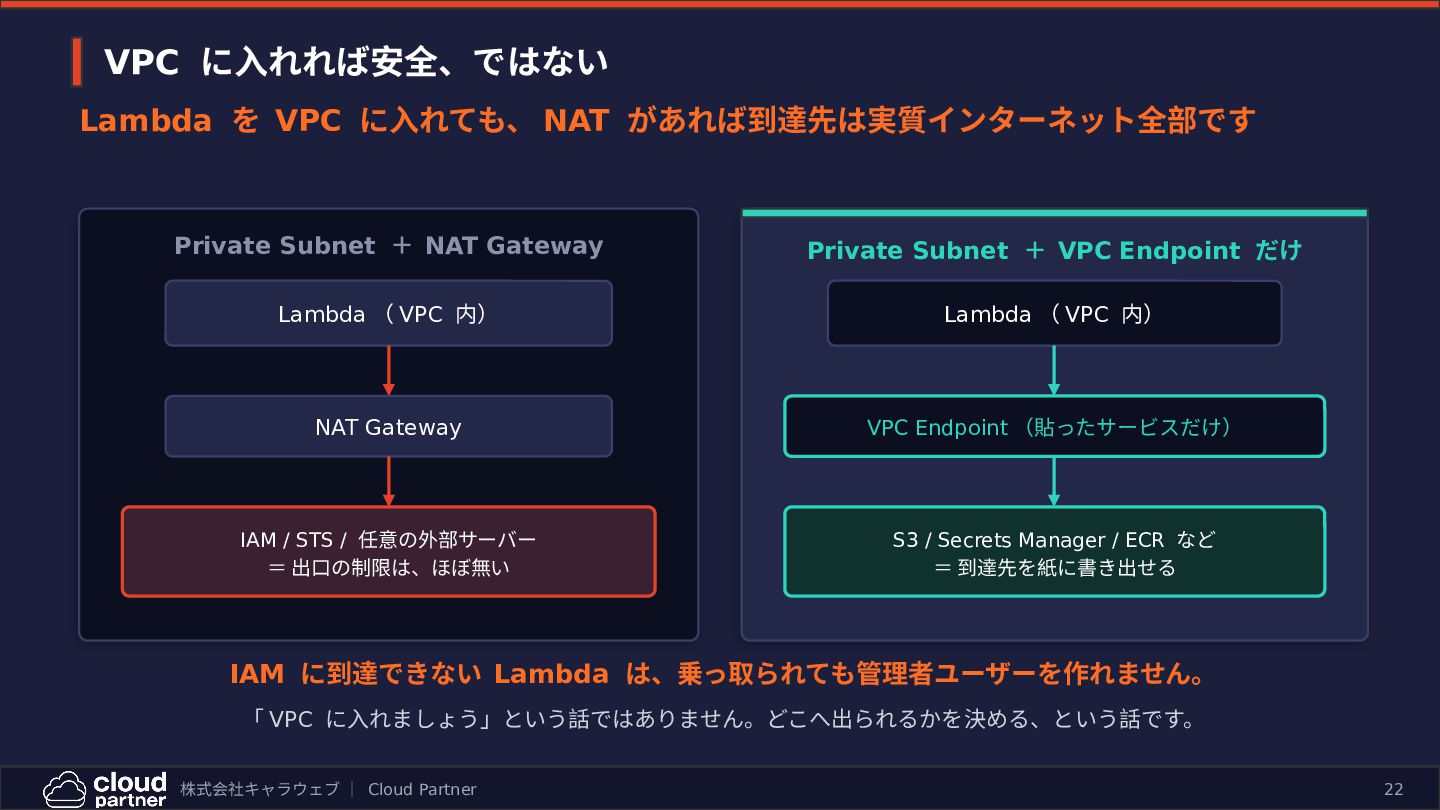
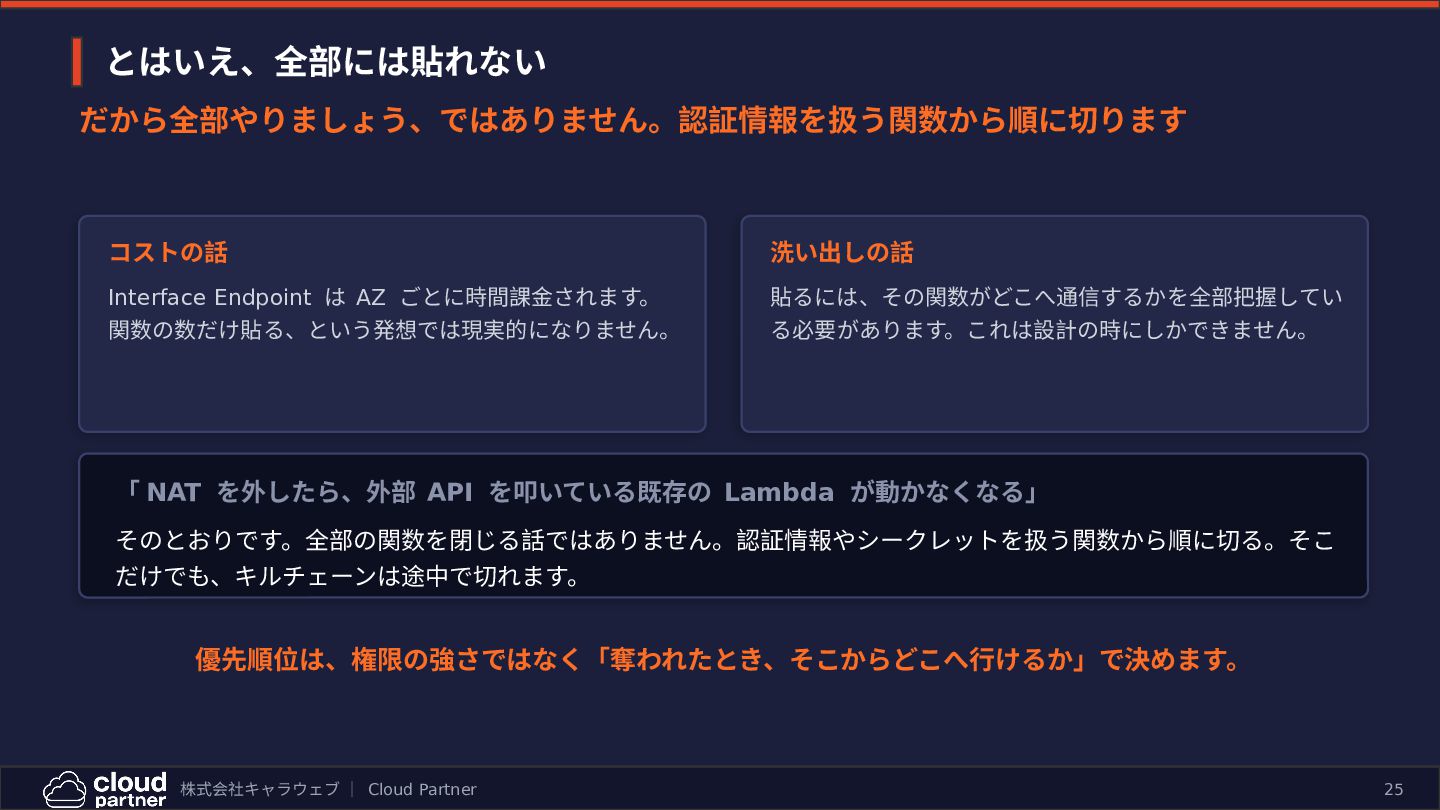
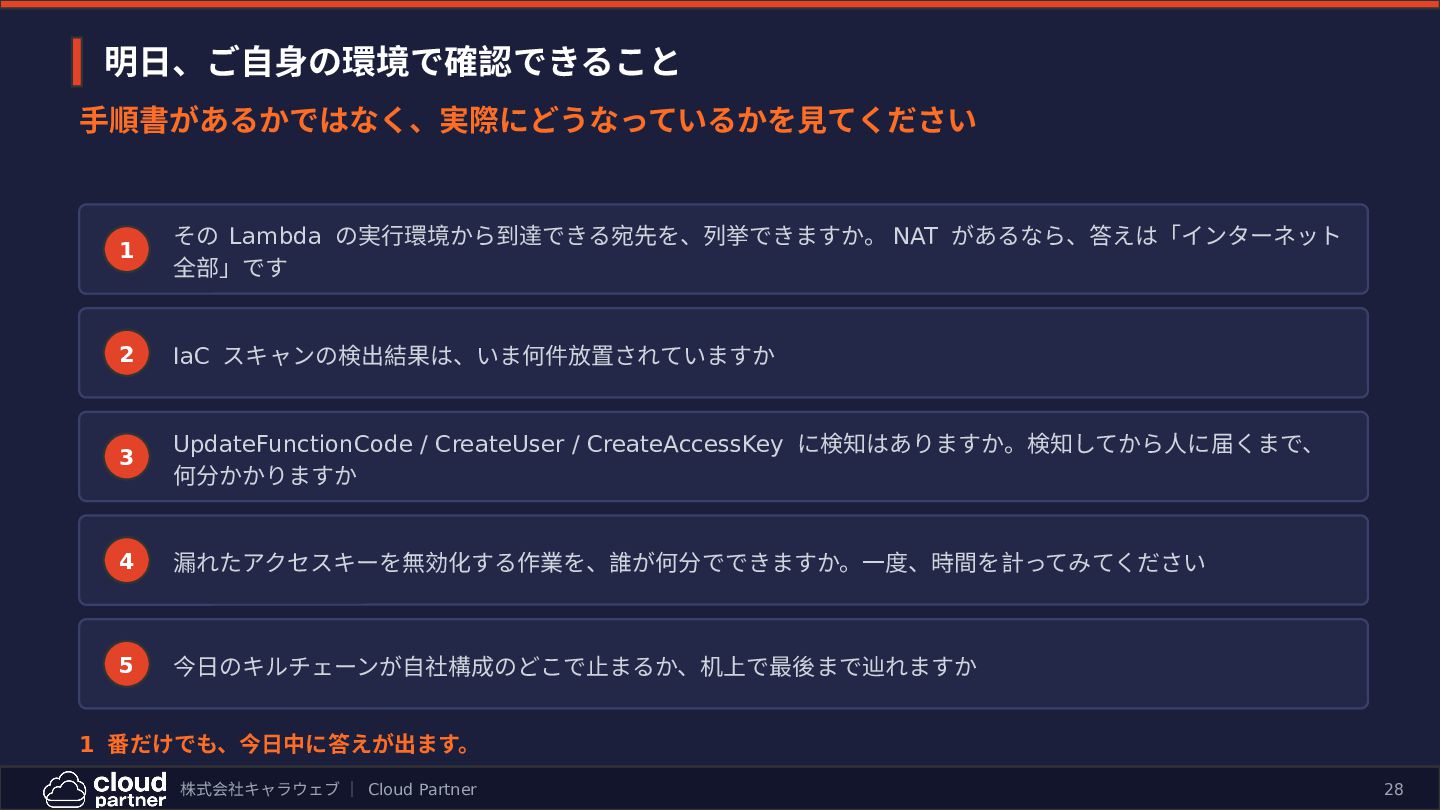
そして本題です。同じ攻撃を受けても、キルチェーンがStep 3で止まるチームと、管理者権限まで抜かれるチームがありました。分けたのはIAMポリシーではありません。構成上のある一つの判断でした。それが何か、なぜ効くのかを当日お話しします。ご自身の環境で明日確認できるチェックポイントとして持ち帰ってください。


 k1nakayama
 goccy
 budougumi0617
 sansan33
 eric8230
 1mash0
 soudai
 uhyo
 nwiizo
 kotaminato
 yukiogawa
 safie
 simosako
 philnash
 chriscoyier
 palkan
 aleyda
 szymonslowik
 helenjbeal
 tammielis
 wayneb77
 asonas
 davetheseo
 inesmontani
 reverentgeek