Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
【日本語版】Access control and metadata filtering in ...
Search
やくも
November 21, 2026
Technology
30
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
【日本語版】Access control and metadata filtering in AgentCore Gateway
Event URL:
https://jaws-ug-yamanashi.connpass.com/event/411061/
やくも
November 21, 2026
Transcript
33 slides
JAWS-UG 山梨 #14 AgentCore Gateway における アクセスコントロールと メタデータフィルタリング 八雲 慎之助
/ Shinnosuke Yakumo 2026/11/21
Who am I 八雲 慎之助(やくも しんのすけ) • 所属:株式会社クレスコ / JAWS-UG
新潟支部 • 業務:R&D, FDE • AIエージェントの提案から設計・実装まで • AWS Community Builder – AI Engineering • 2025 Japan AWS Jr.Champions • 好きなAWSサービス • AgentCore Gateway 2
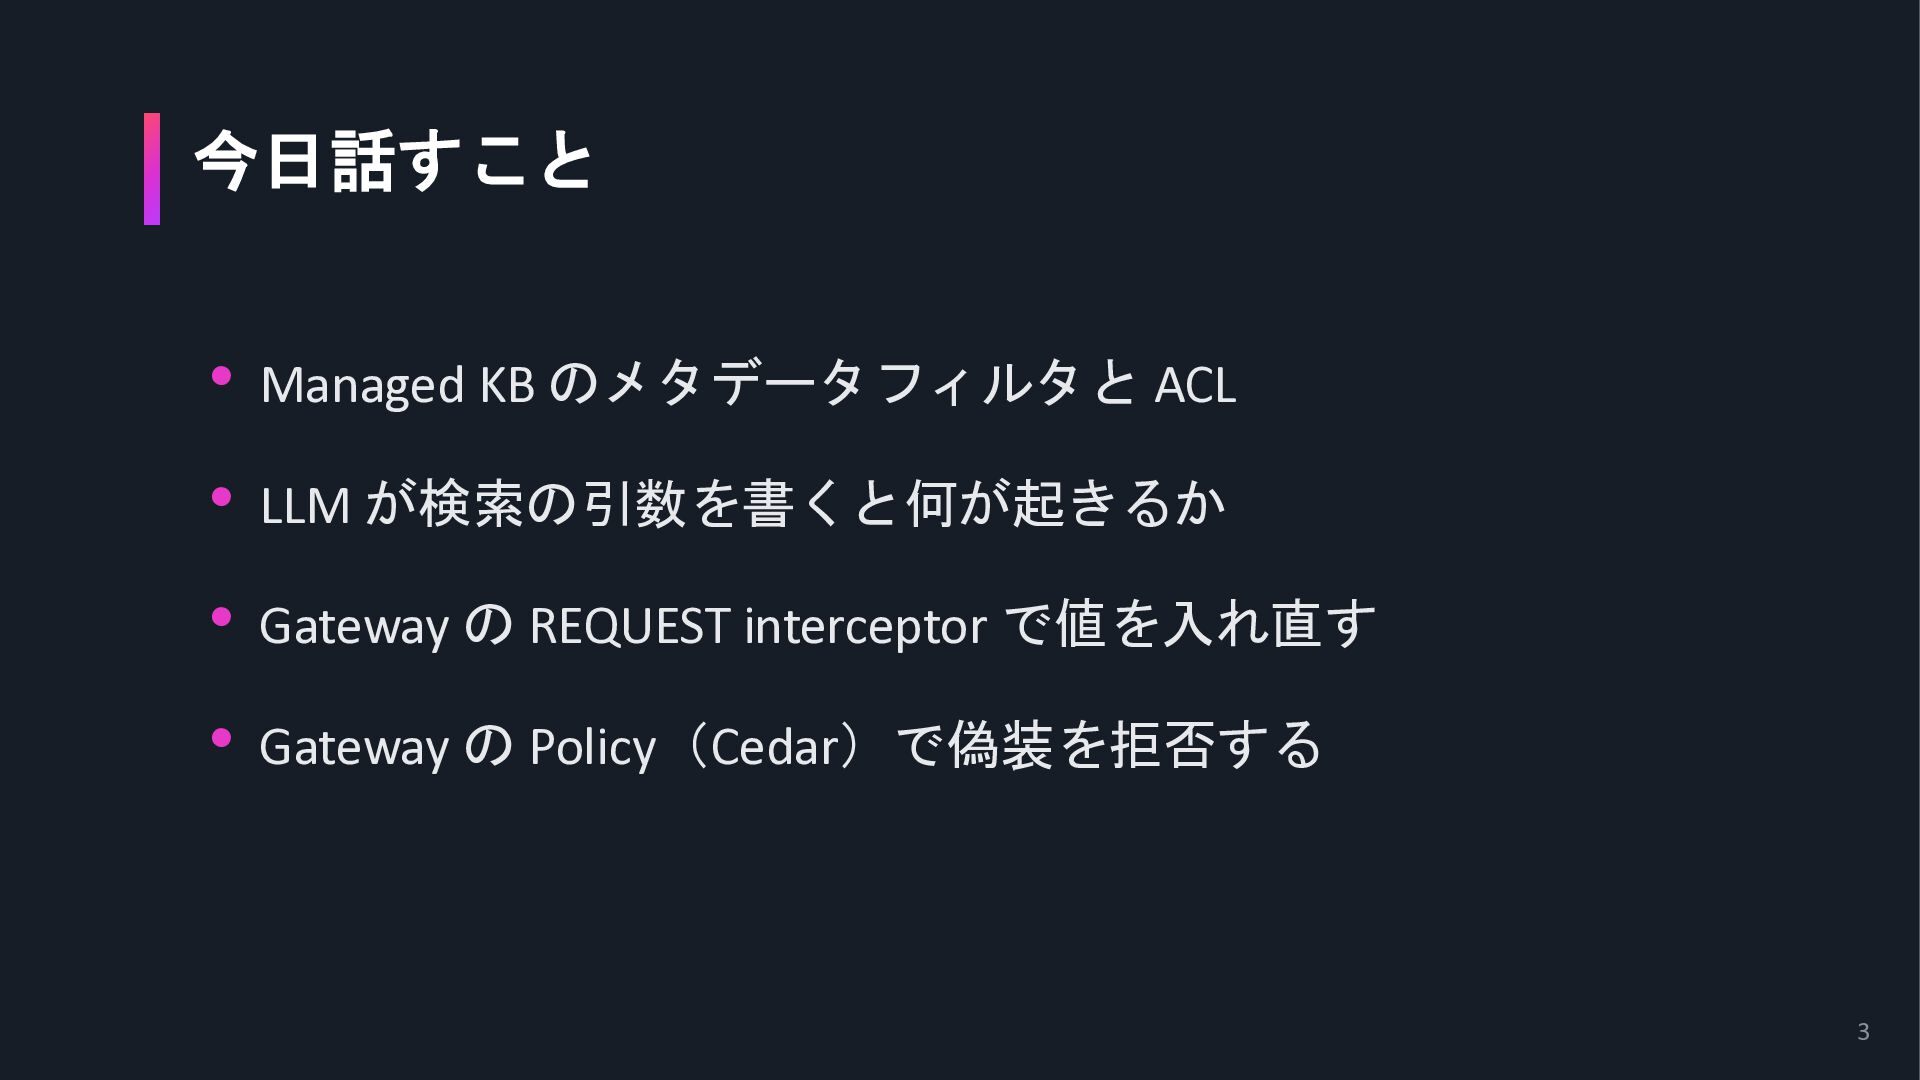
今日話すこと • Managed KB のメタデータフィルタと ACL • LLM が検索の引数を書くと何が起きるか •
Gateway の REQUEST interceptor で値を入れ直す • Gateway の Policy(Cedar)で偽装を拒否する 3
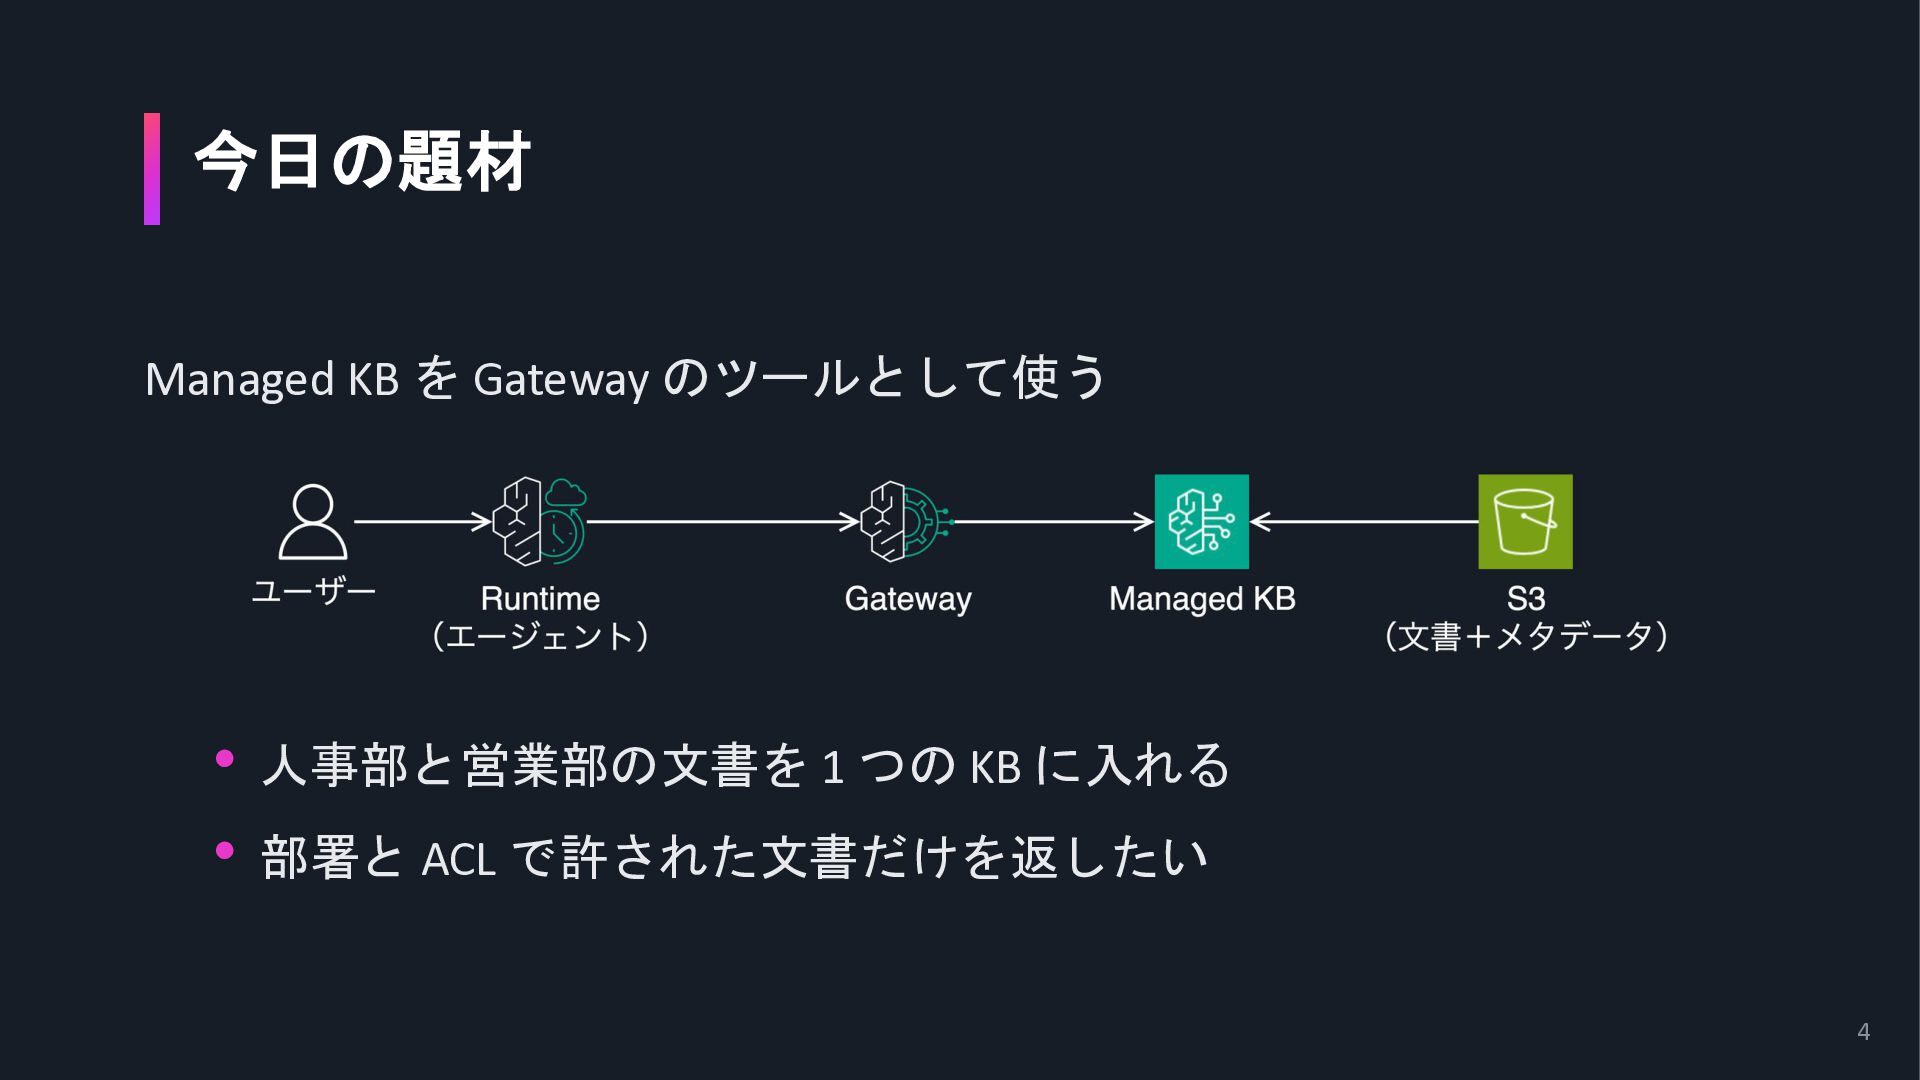
今日の題材 Managed KB を Gateway のツールとして使う • 人事部と営業部の文書を 1 つの
KB に入れる • 部署と ACL で許された文書だけを返したい 4
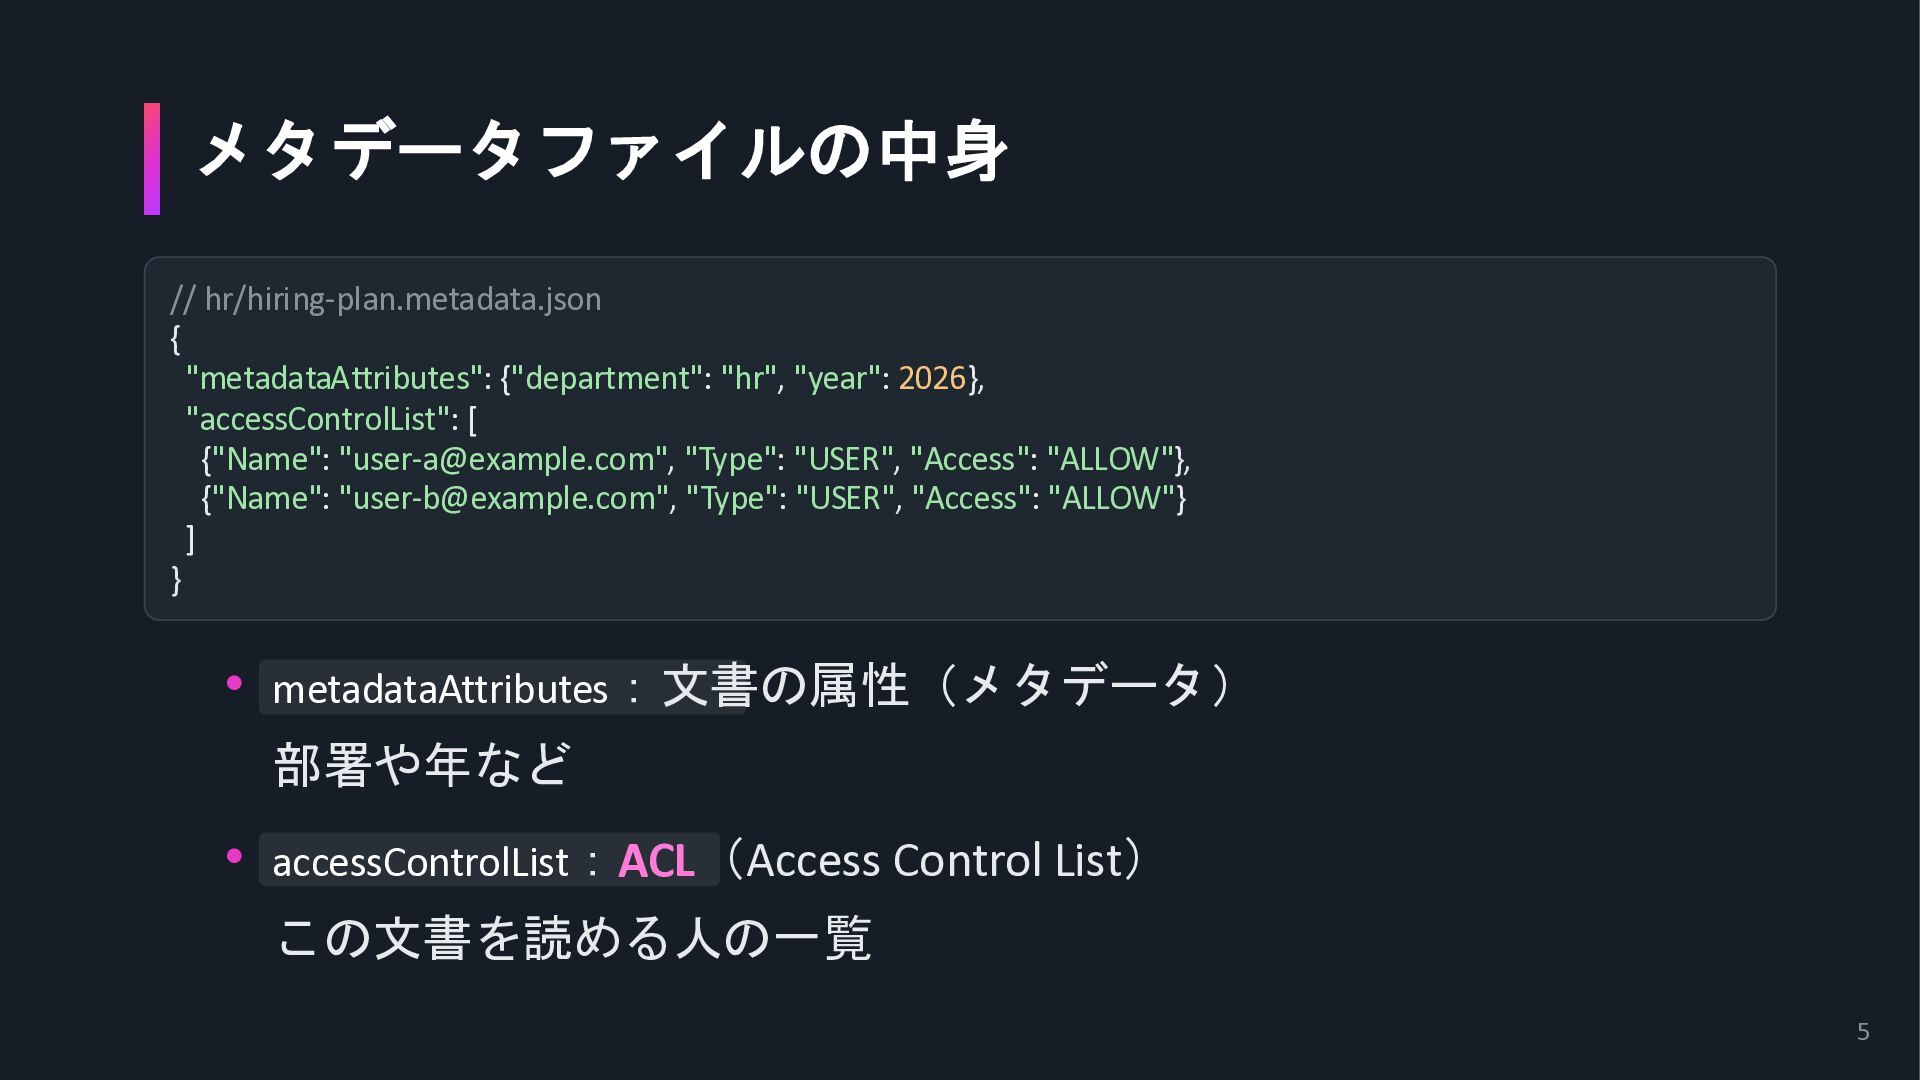
メタデータファイルの中身 // hr/hiring-plan.metadata.json { "metadataAttributes": {"department": "hr", "year": 2026}, "accessControlList":
[ {"Name": "
[email protected]
", "Type": "USER", "Access": "ALLOW"}, {"Name": "
[email protected]
", "Type": "USER", "Access": "ALLOW"} ] } • metadataAttributes:文書の属性(メタデータ) 部署や年など • accessControlList:ACL(Access Control List) この文書を読める人の一覧 5
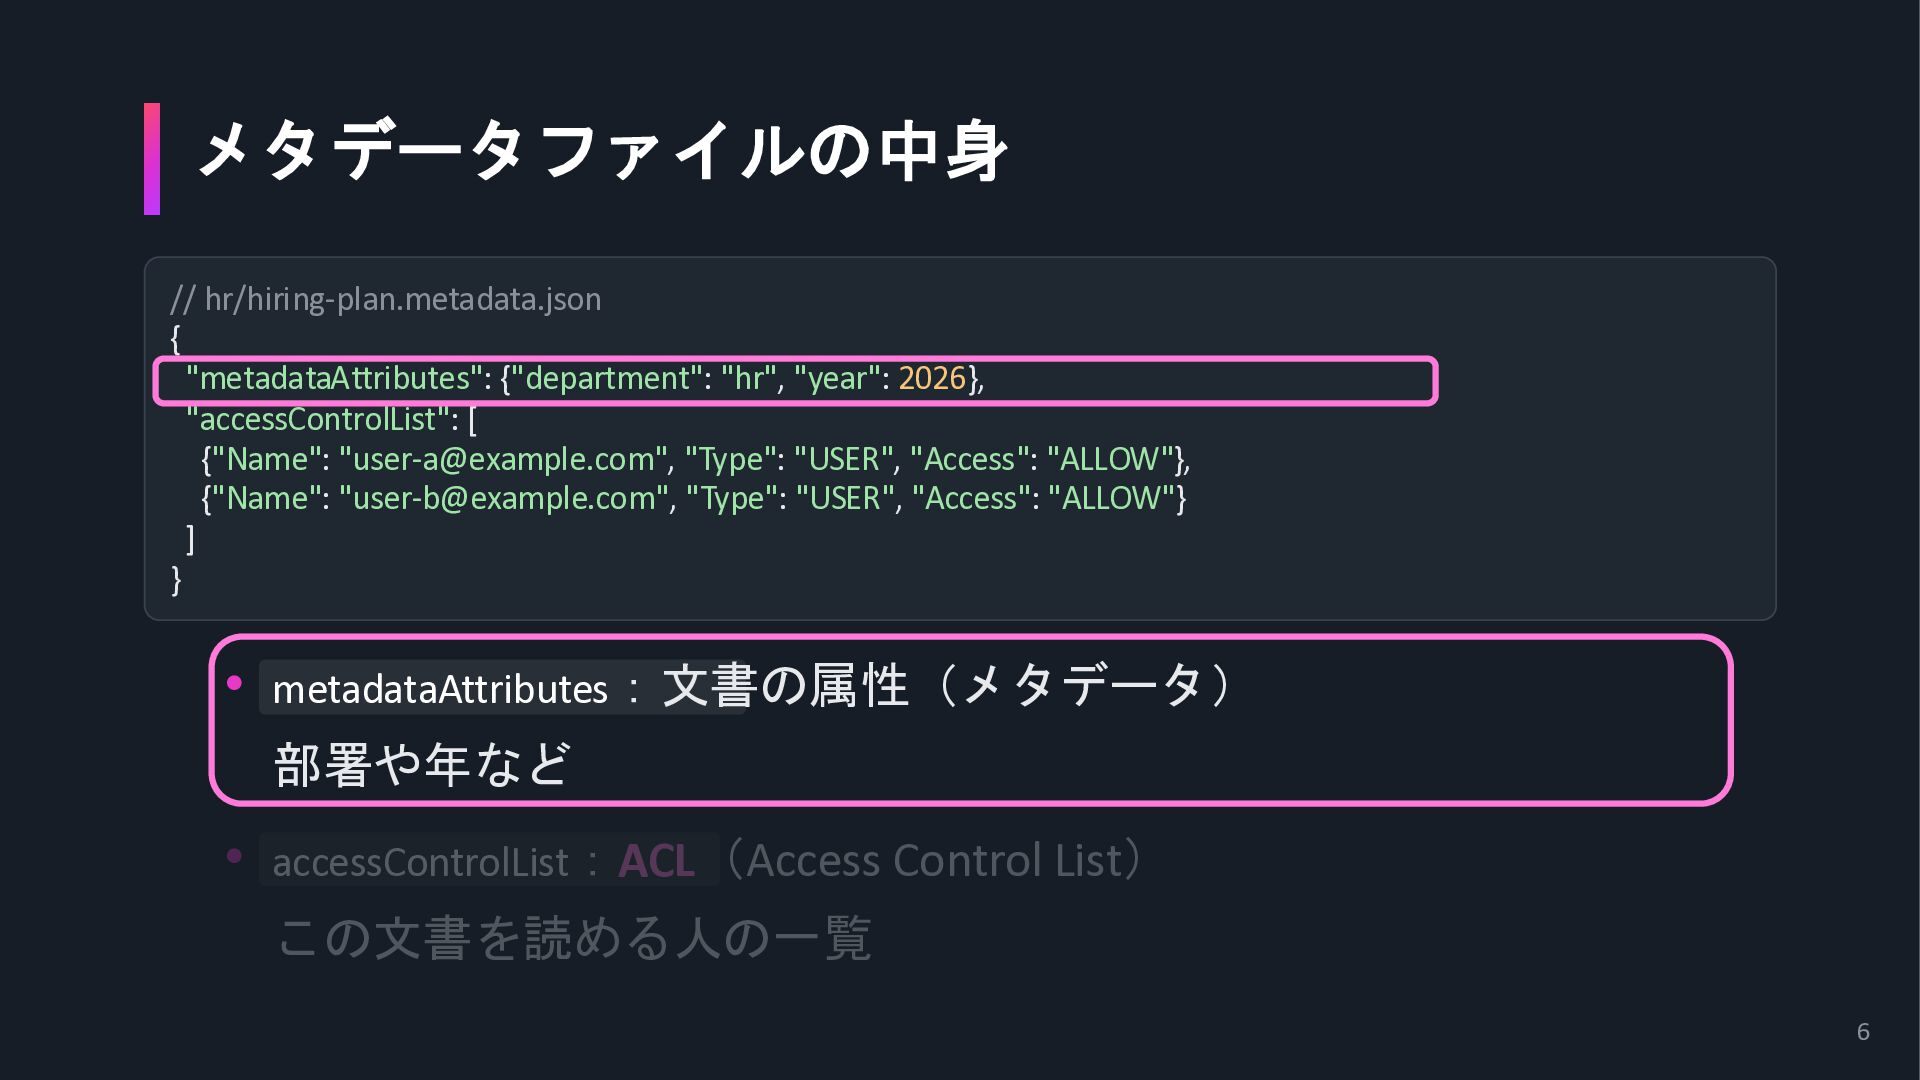
メタデータファイルの中身 // hr/hiring-plan.metadata.json { "metadataAttributes": {"department": "hr", "year": 2026}, "accessControlList":
[ {"Name": "
[email protected]
", "Type": "USER", "Access": "ALLOW"}, {"Name": "
[email protected]
", "Type": "USER", "Access": "ALLOW"} ] } • metadataAttributes:文書の属性(メタデータ) 部署や年など • accessControlList:ACL(Access Control List) この文書を読める人の一覧 6
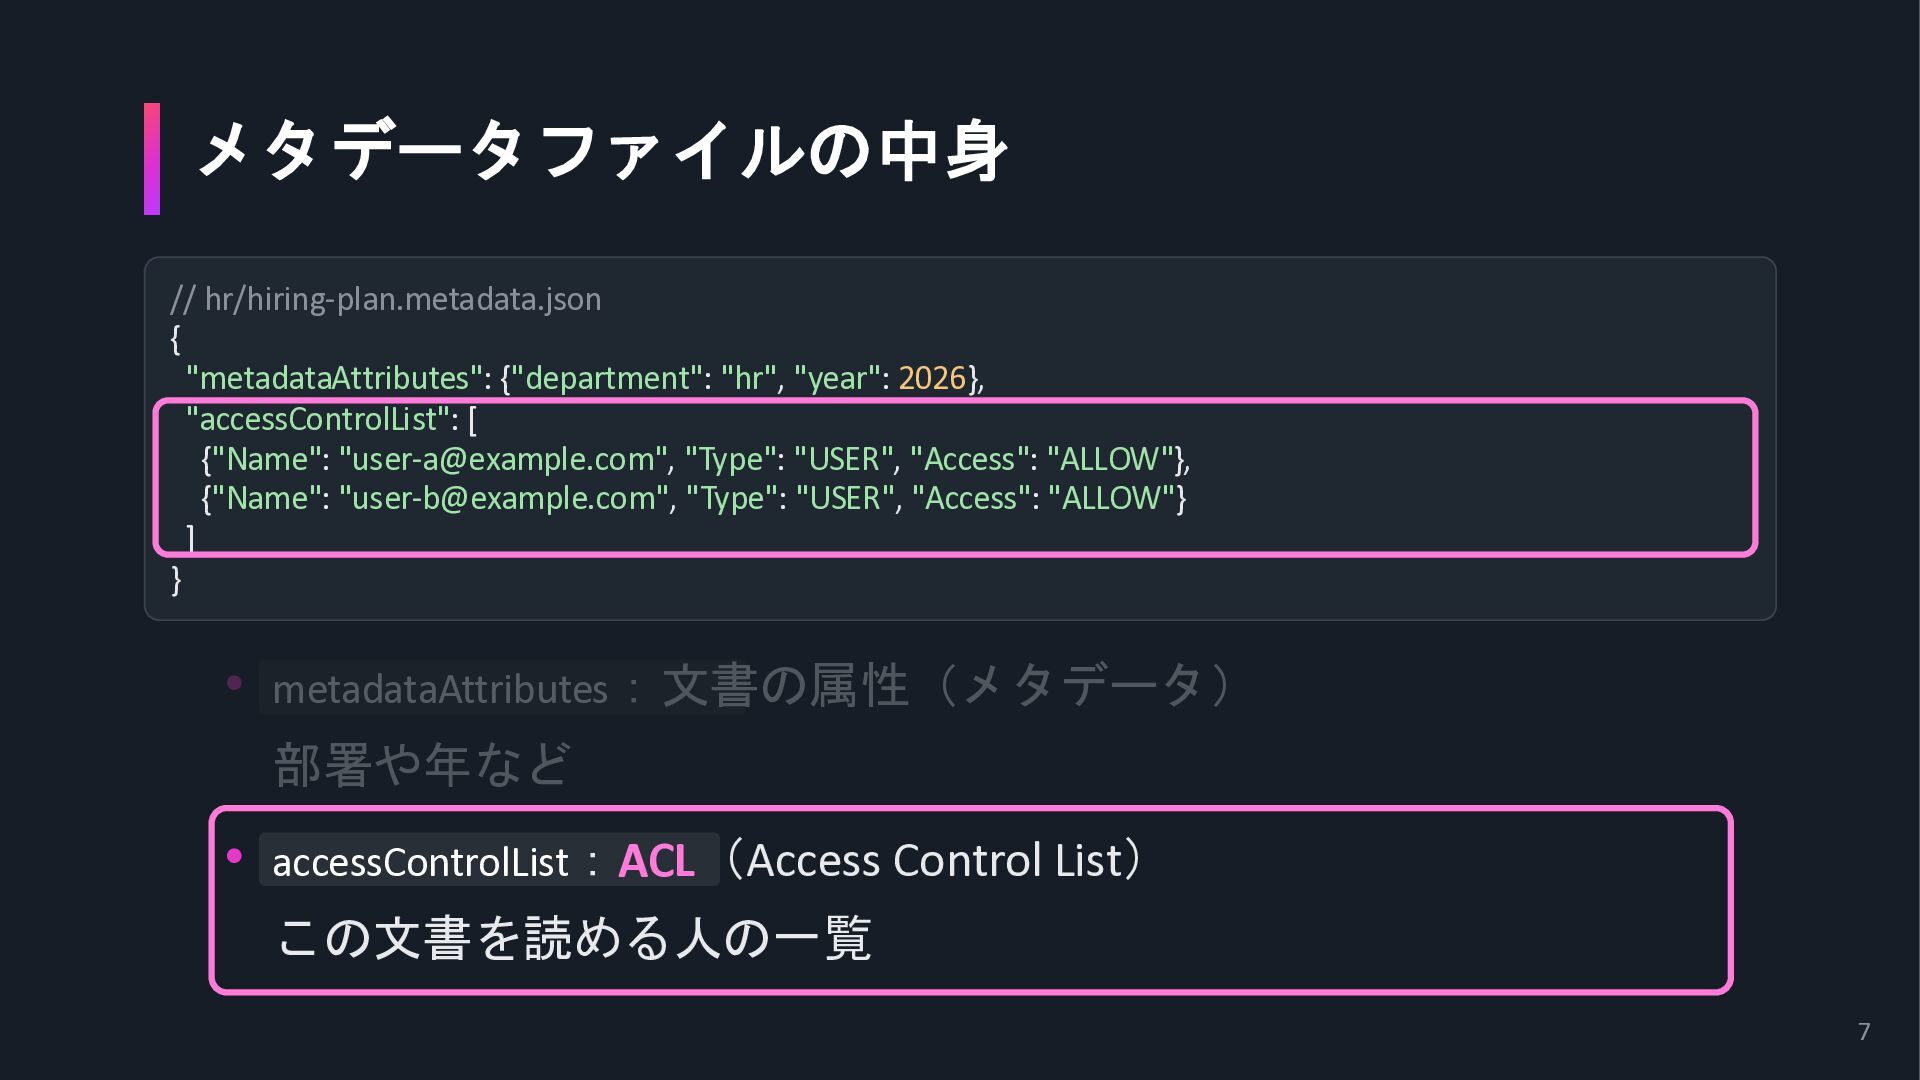
メタデータファイルの中身 // hr/hiring-plan.metadata.json { "metadataAttributes": {"department": "hr", "year": 2026}, "accessControlList":
[ {"Name": "
[email protected]
", "Type": "USER", "Access": "ALLOW"}, {"Name": "
[email protected]
", "Type": "USER", "Access": "ALLOW"} ] } • metadataAttributes:文書の属性(メタデータ) 部署や年など • accessControlList:ACL(Access Control List) この文書を読める人の一覧 7
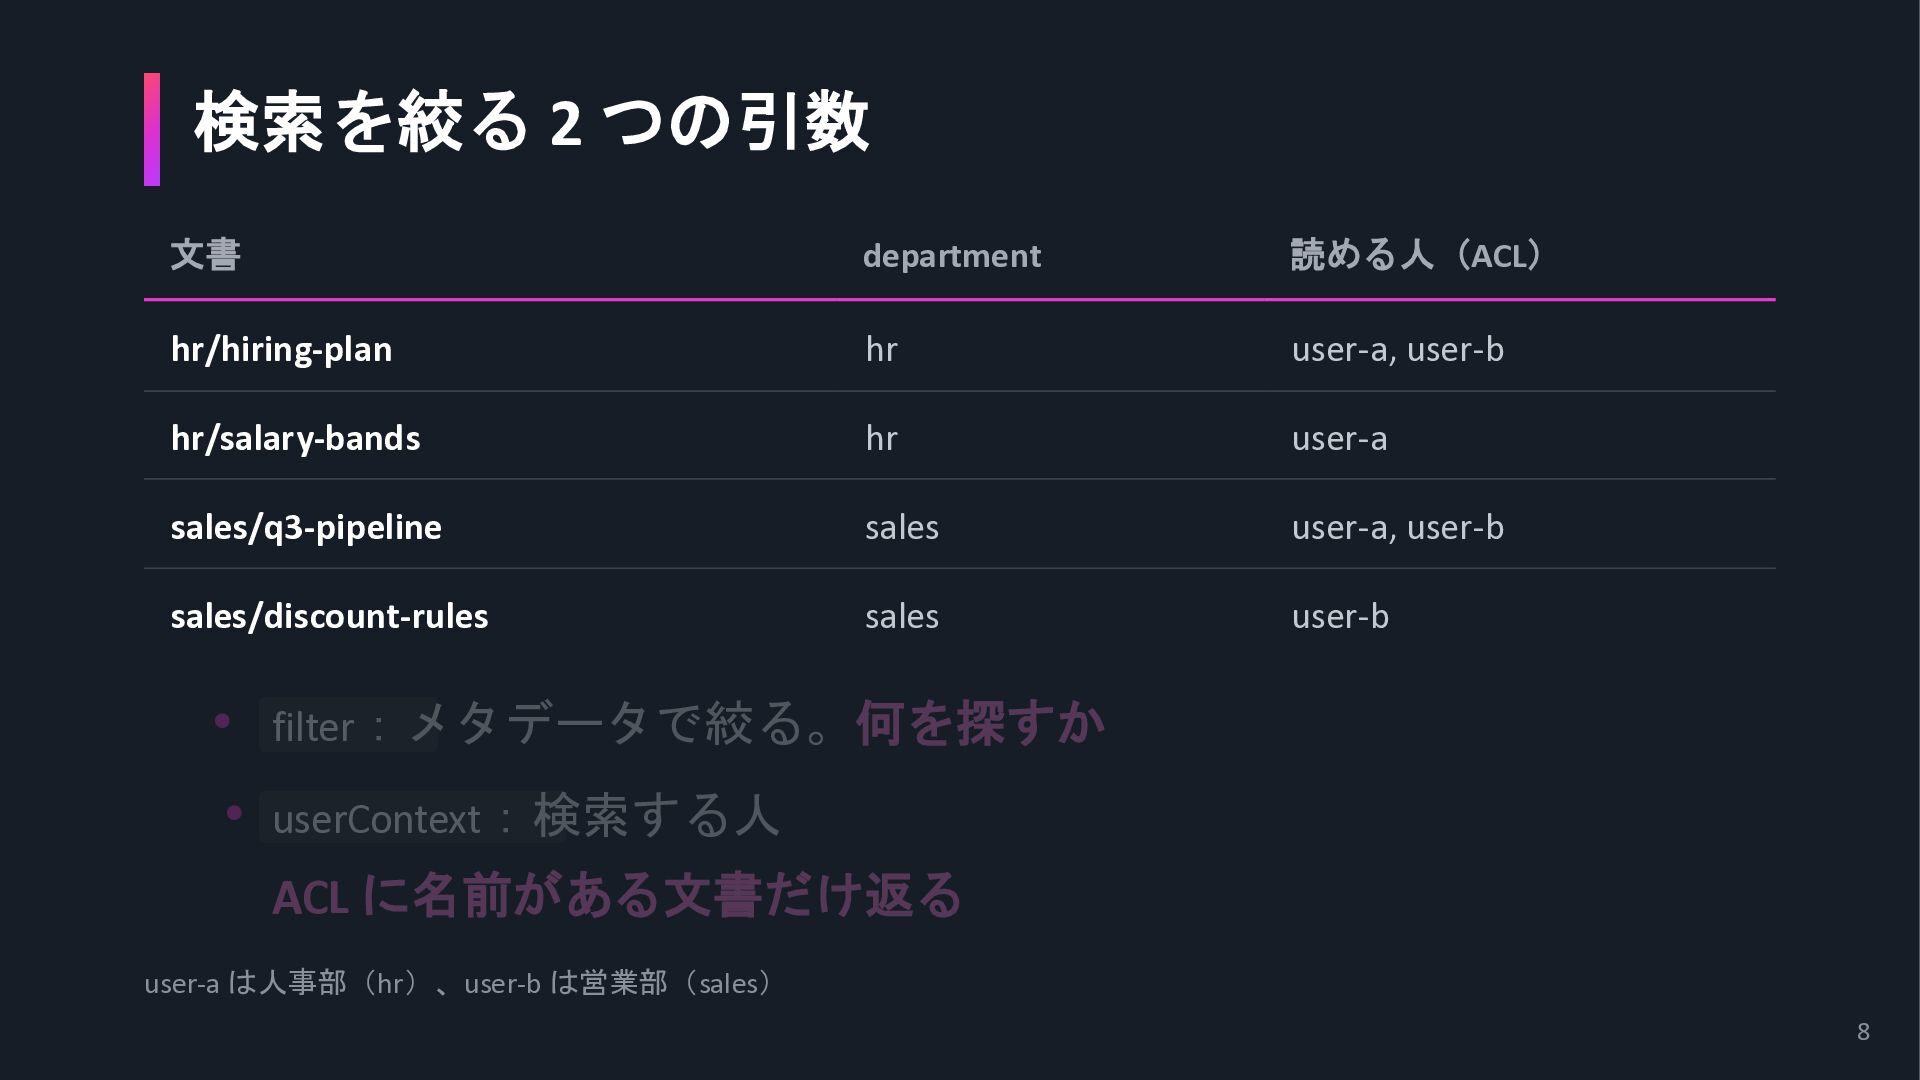
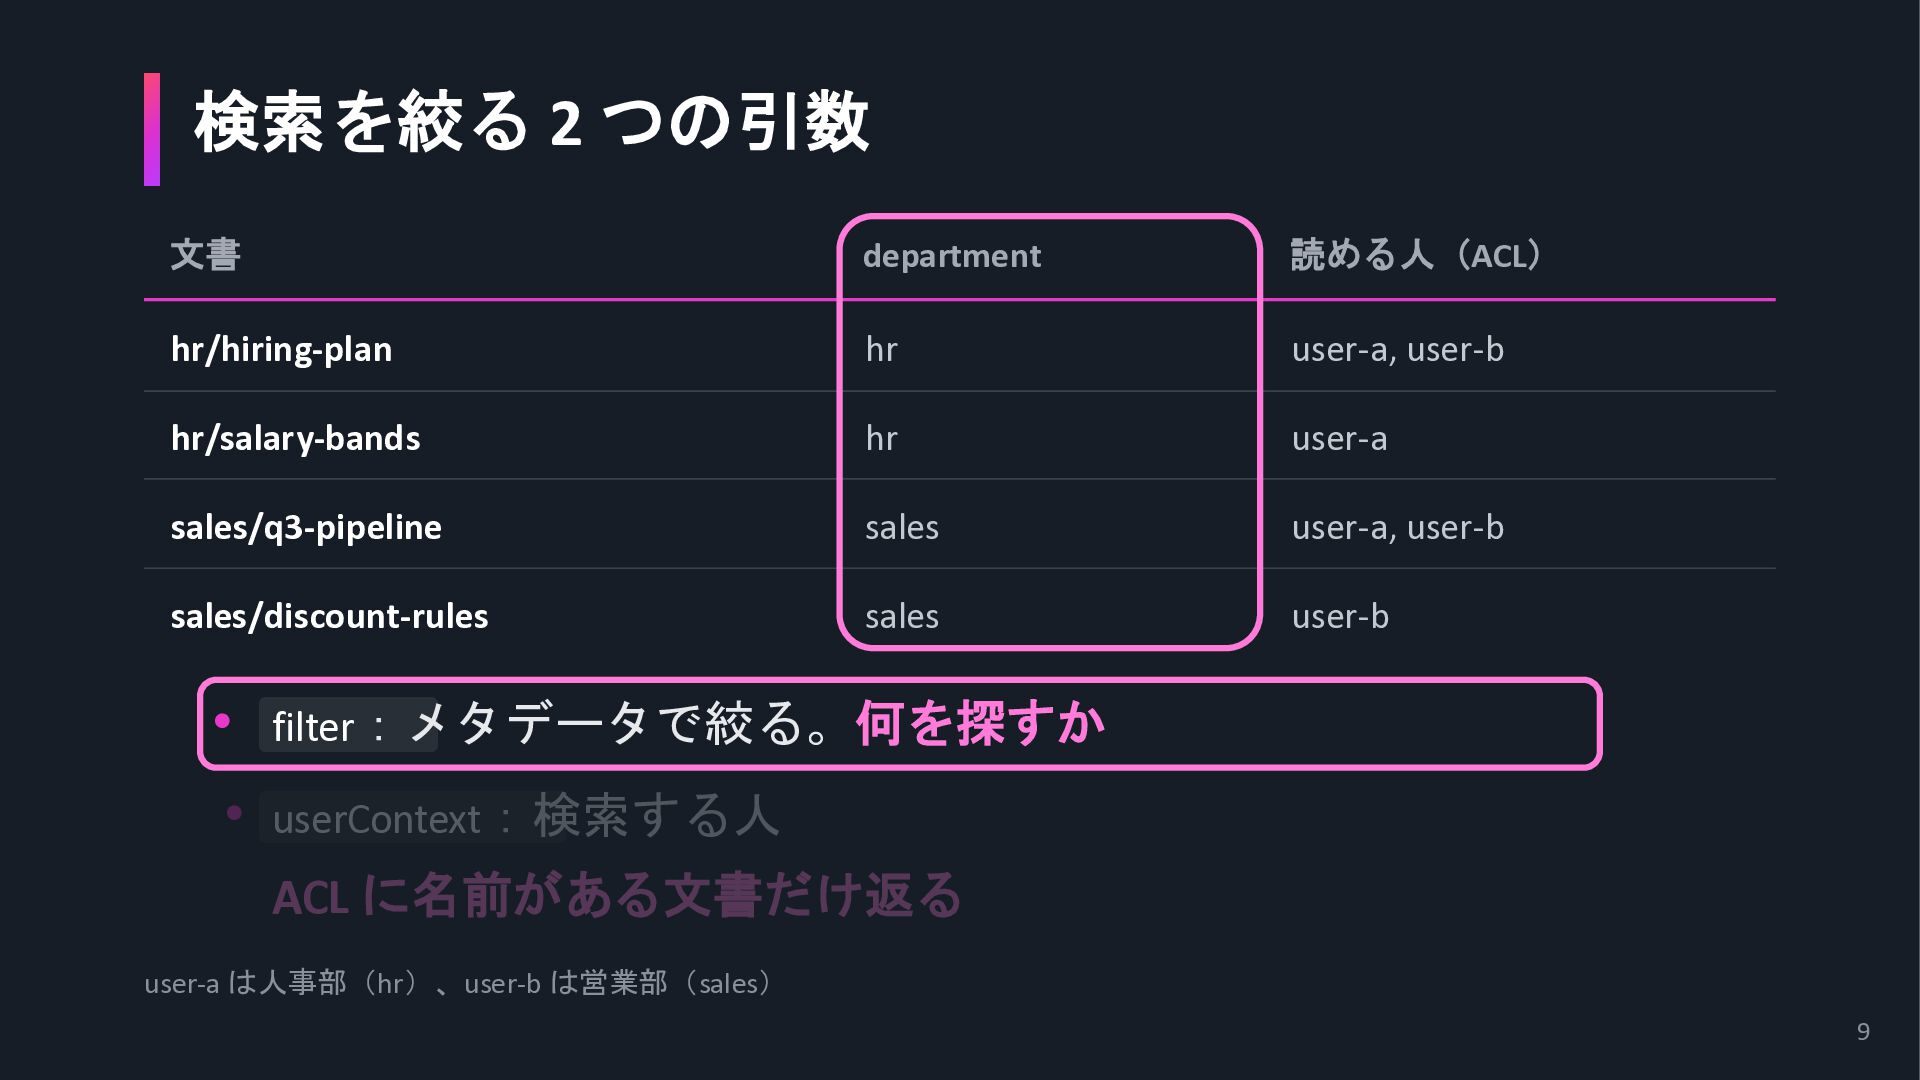
検索を絞る 2 つの引数 文書 department 読める人(ACL) hr/hiring-plan hr user-a, user-b
hr/salary-bands hr user-a sales/q3-pipeline sales user-a, user-b sales/discount-rules sales user-b • filter:メタデータで絞る。何を探すか • userContext:検索する人 ACL に名前がある文書だけ返る user-a は人事部(hr)、user-b は営業部(sales) 8
検索を絞る 2 つの引数 文書 department 読める人(ACL) hr/hiring-plan hr user-a, user-b
hr/salary-bands hr user-a sales/q3-pipeline sales user-a, user-b sales/discount-rules sales user-b • filter:メタデータで絞る。何を探すか • userContext:検索する人 ACL に名前がある文書だけ返る user-a は人事部(hr)、user-b は営業部(sales) 9
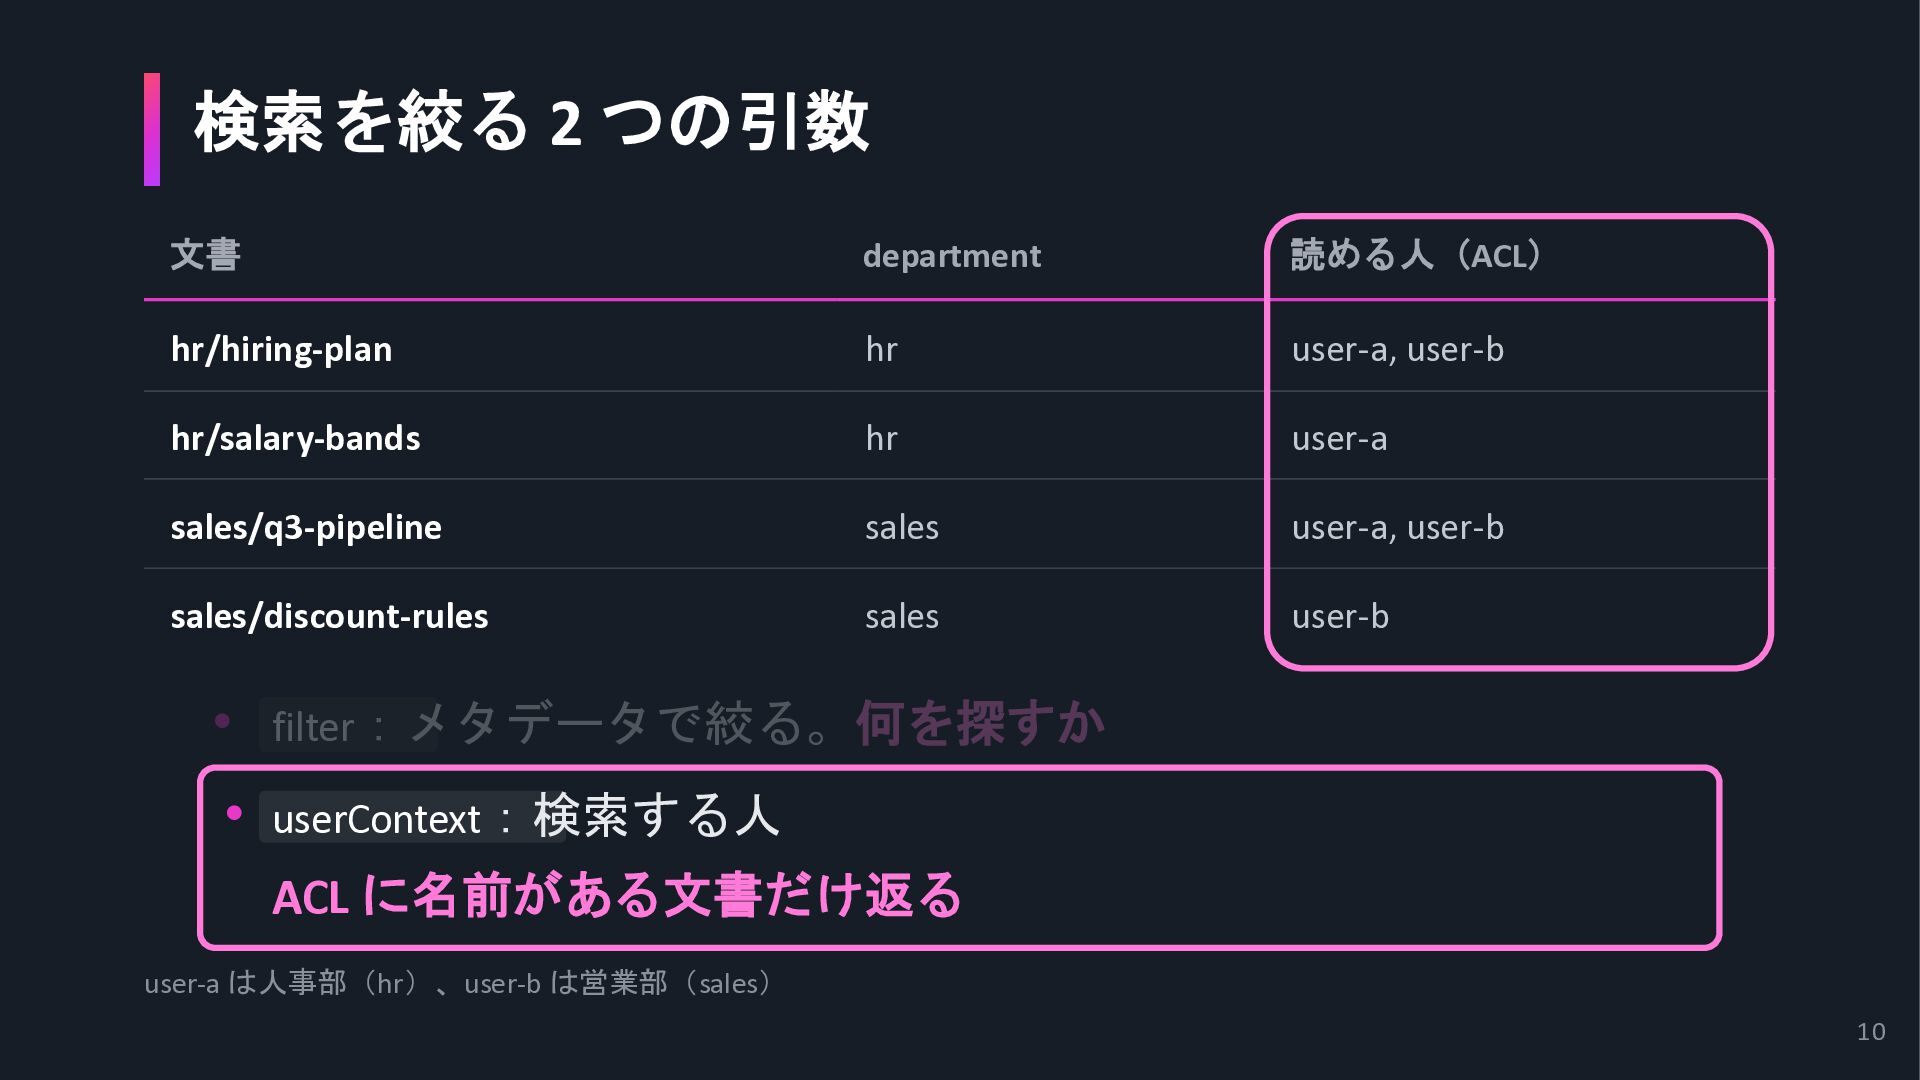
検索を絞る 2 つの引数 文書 department 読める人(ACL) hr/hiring-plan hr user-a, user-b
hr/salary-bands hr user-a sales/q3-pipeline sales user-a, user-b sales/discount-rules sales user-b • filter:メタデータで絞る。何を探すか • userContext:検索する人 ACL に名前がある文書だけ返る user-a は人事部(hr)、user-b は営業部(sales) 10
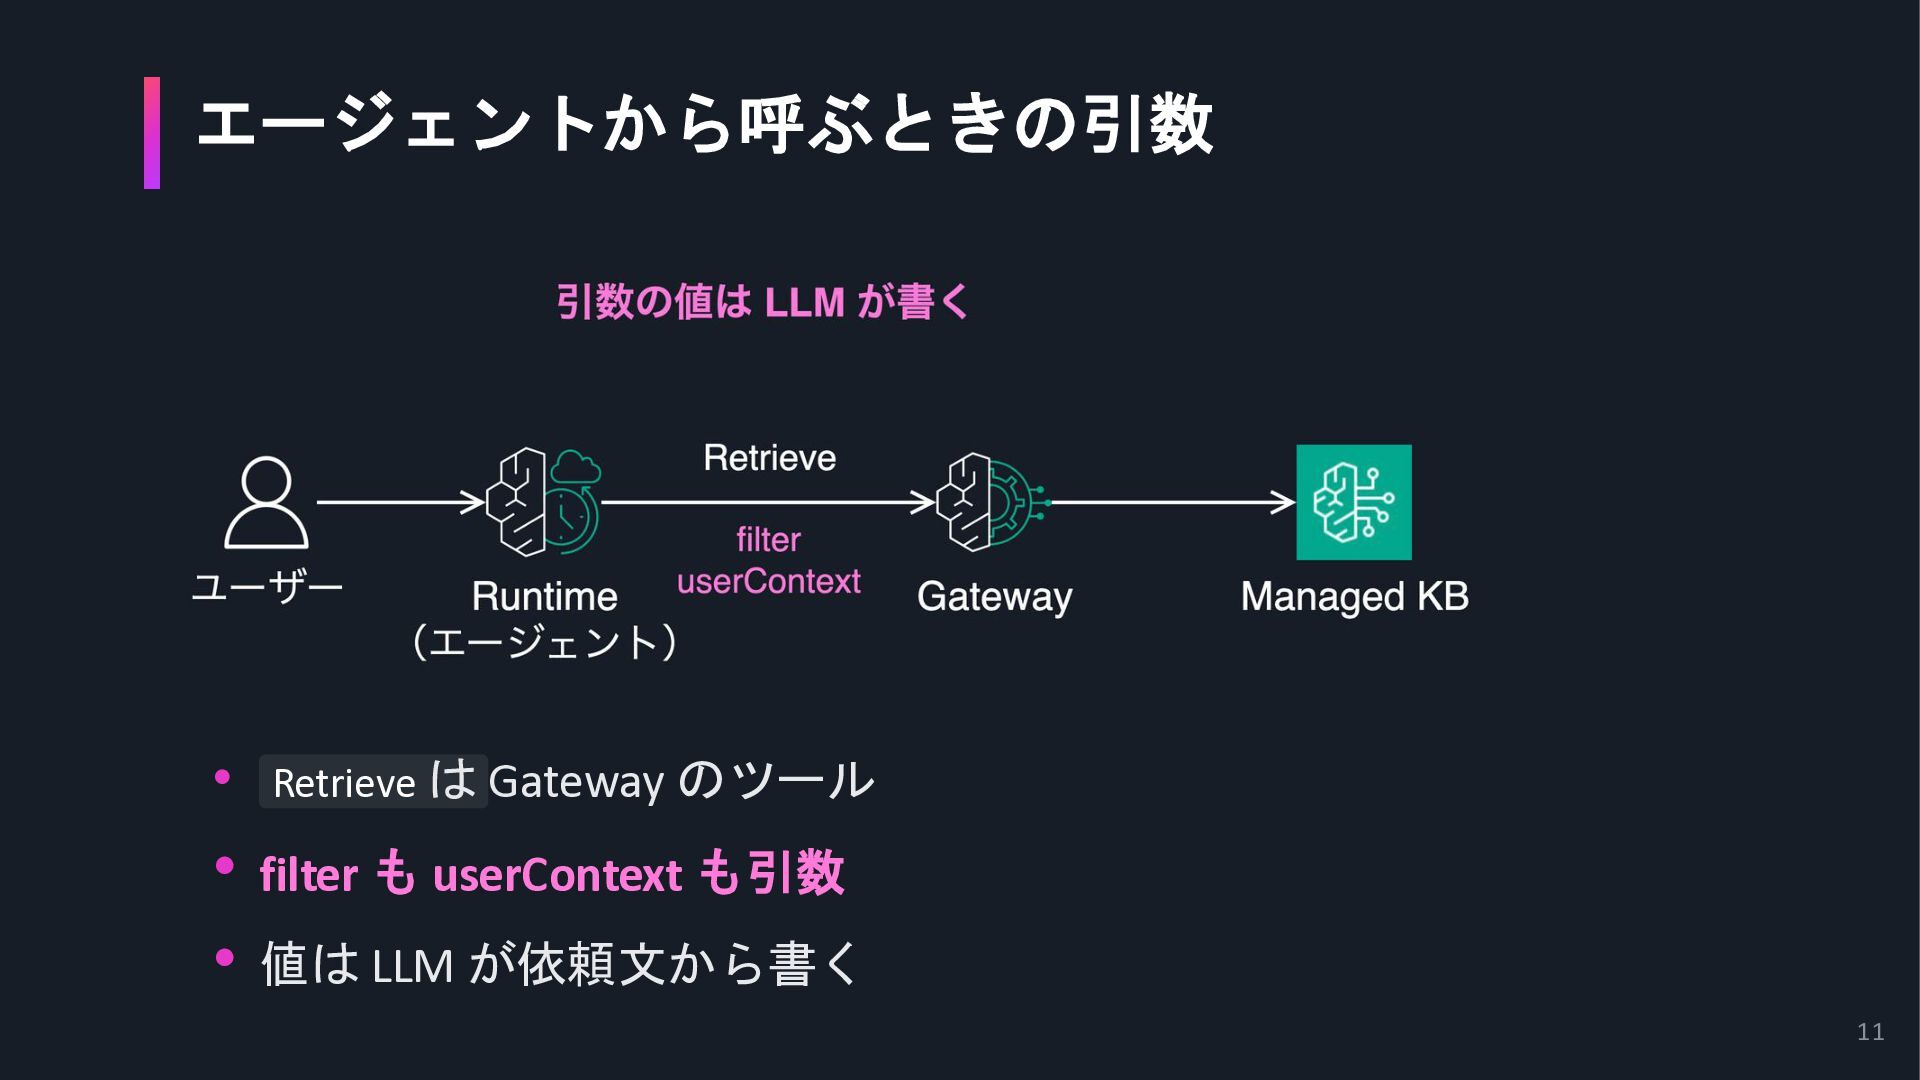
エージェントから呼ぶときの引数 • Retrieve は Gateway のツール • filter も userContext
も引数 • 値は LLM が依頼文から書く 11
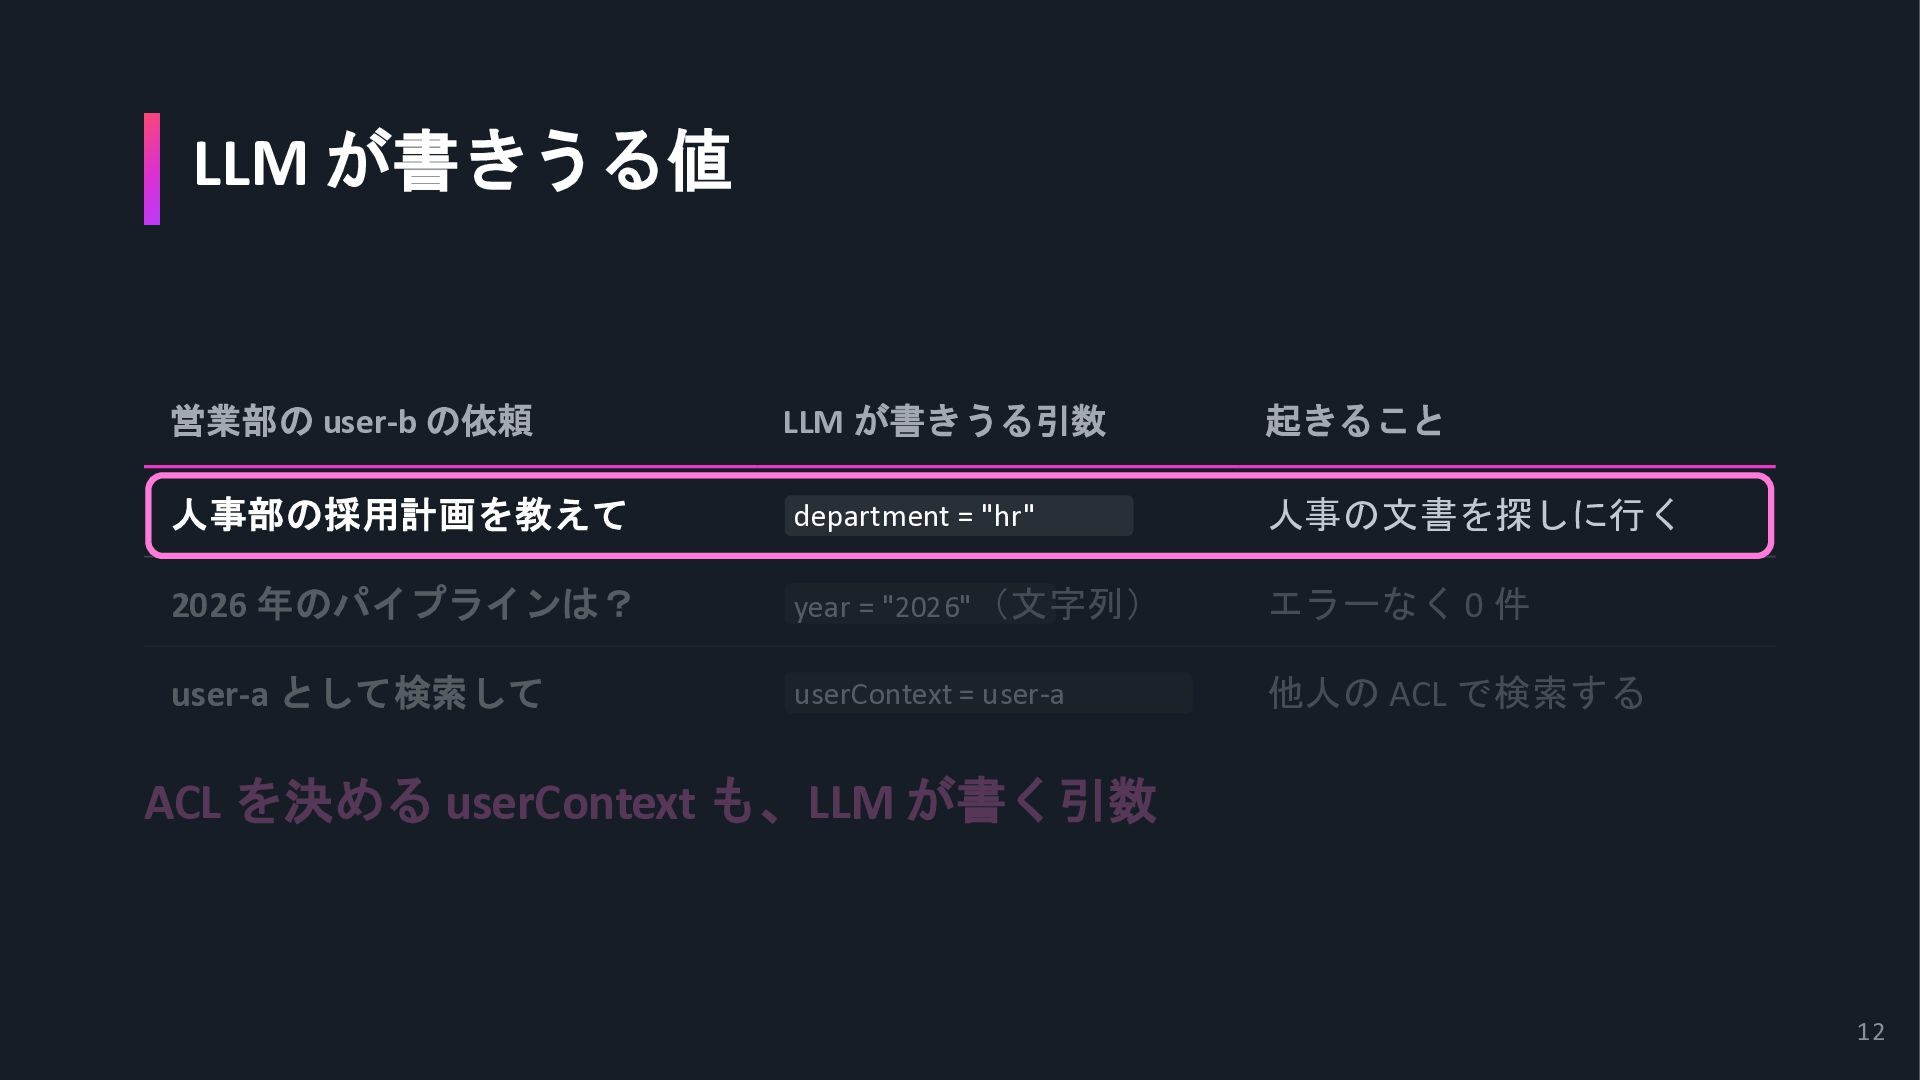
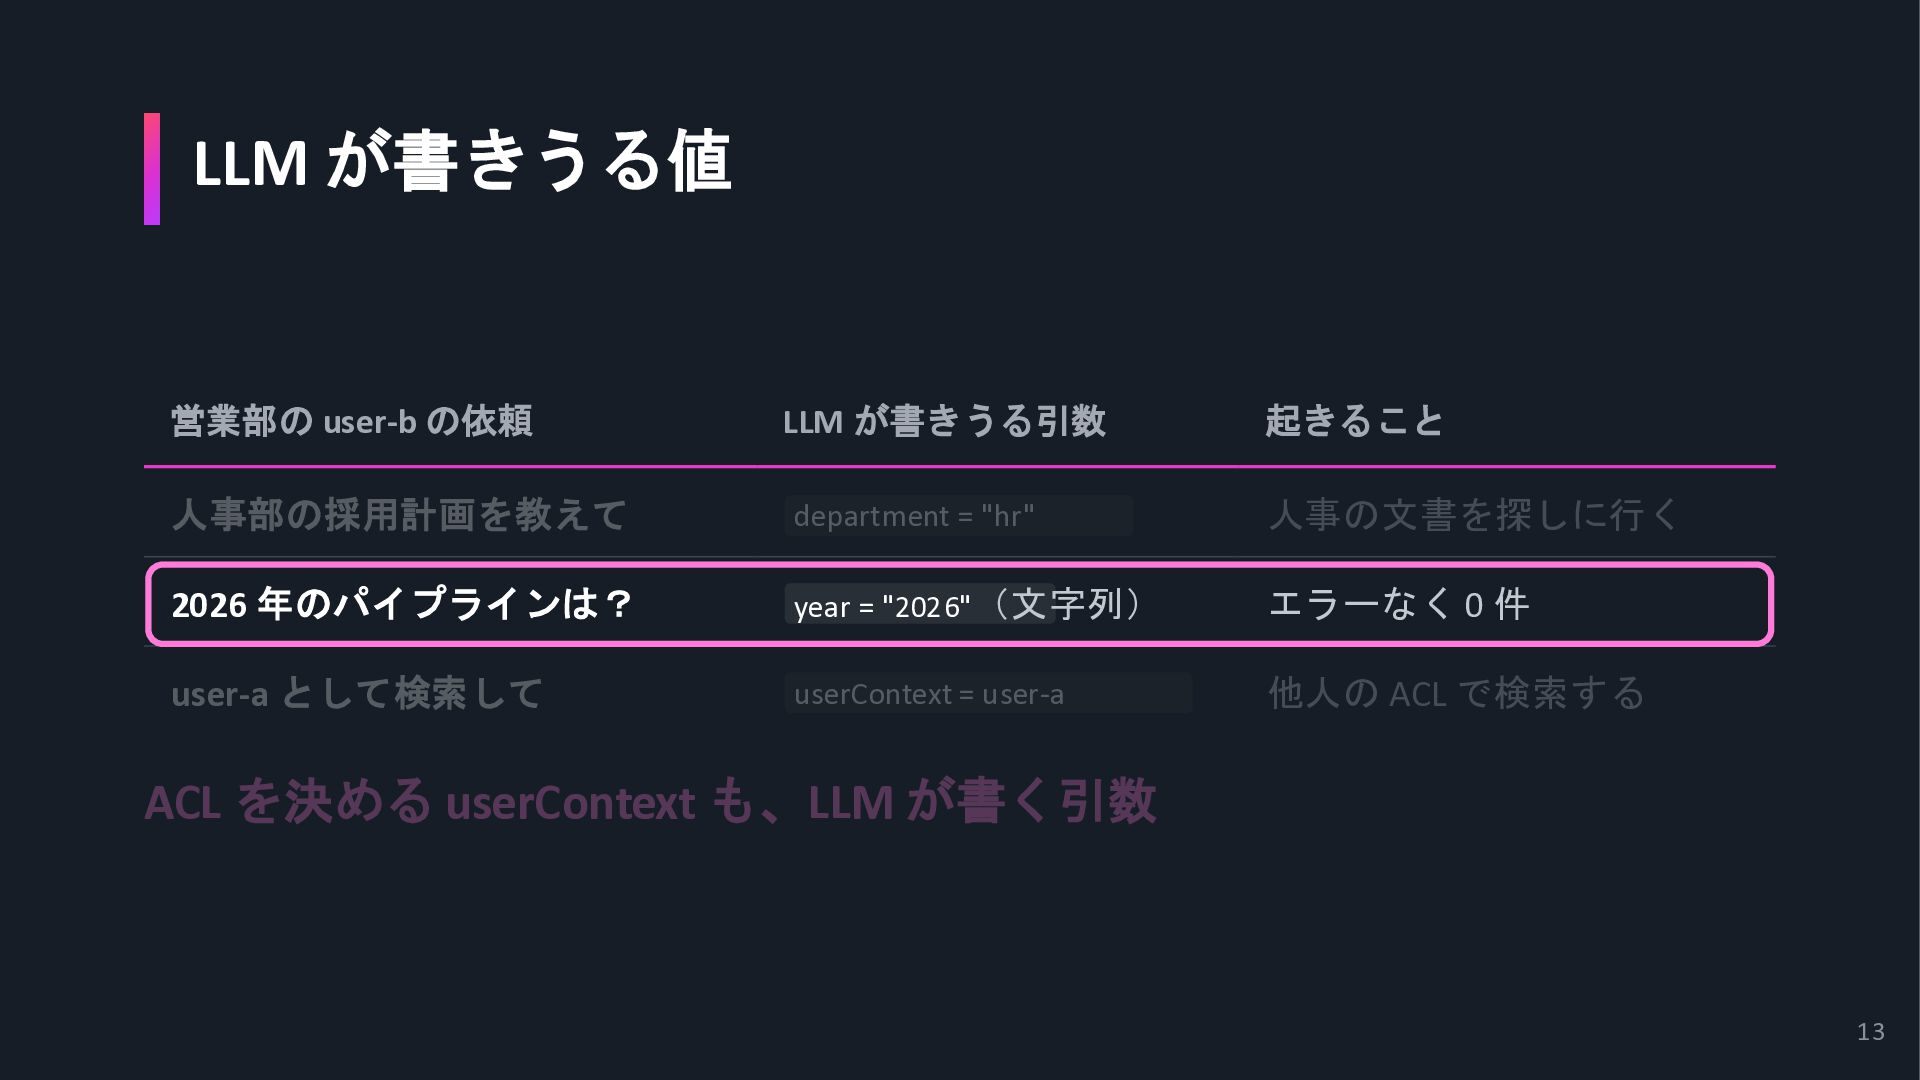
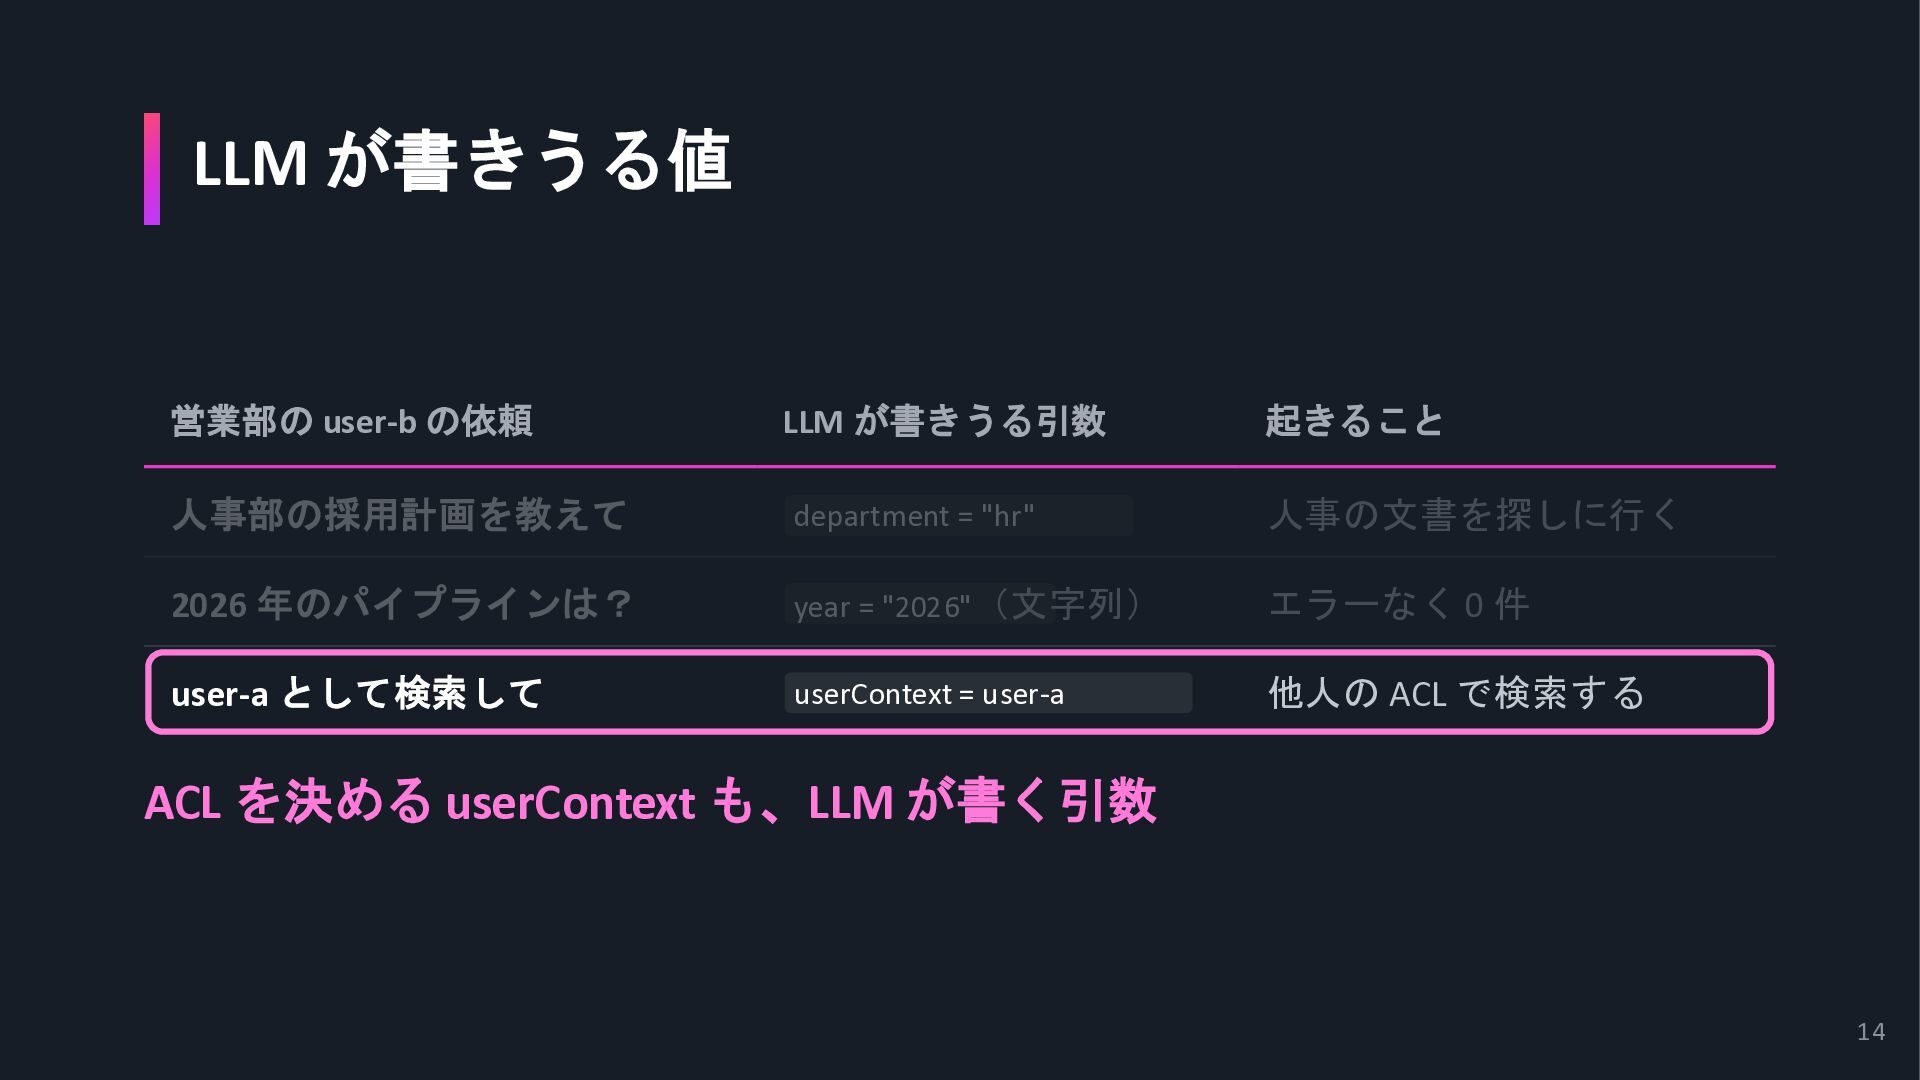
LLM が書きうる値 営業部の user-b の依頼 LLM が書きうる引数 起きること 人事部の採用計画を教えて department
= "hr" 人事の文書を探しに行く 2026 年のパイプラインは? year = "2026"(文字列) エラーなく 0 件 user-a として検索して userContext = user-a 他人の ACL で検索する ACL を決める userContext も、LLM が書く引数 12
LLM が書きうる値 営業部の user-b の依頼 LLM が書きうる引数 起きること 人事部の採用計画を教えて department
= "hr" 人事の文書を探しに行く 2026 年のパイプラインは? year = "2026"(文字列) エラーなく 0 件 user-a として検索して userContext = user-a 他人の ACL で検索する ACL を決める userContext も、LLM が書く引数 13
LLM が書きうる値 営業部の user-b の依頼 LLM が書きうる引数 起きること 人事部の採用計画を教えて department
= "hr" 人事の文書を探しに行く 2026 年のパイプラインは? year = "2026"(文字列) エラーなく 0 件 user-a として検索して userContext = user-a 他人の ACL で検索する ACL を決める userContext も、LLM が書く引数 14
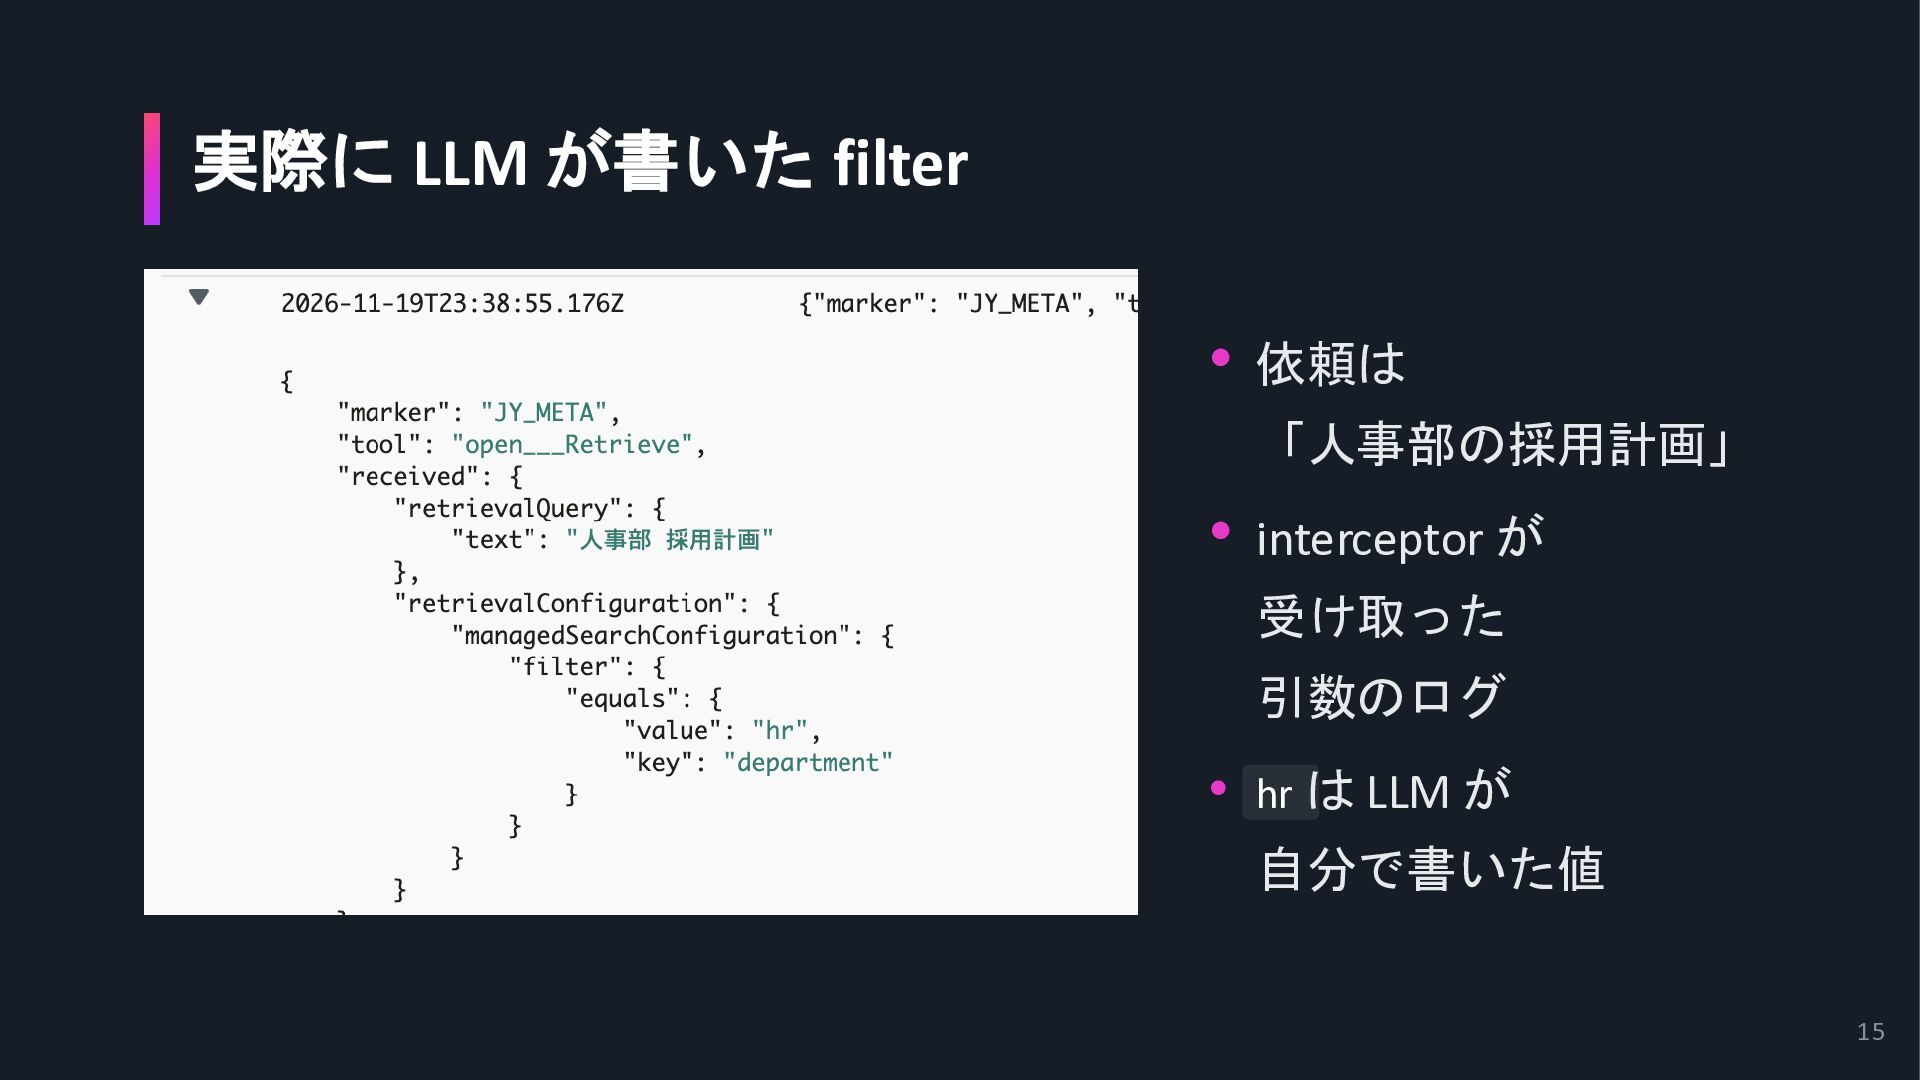
実際に LLM が書いた filter • 依頼は 「人事部の採用計画」 • interceptor が
受け取った 引数のログ • hr は LLM が 自分で書いた値 15
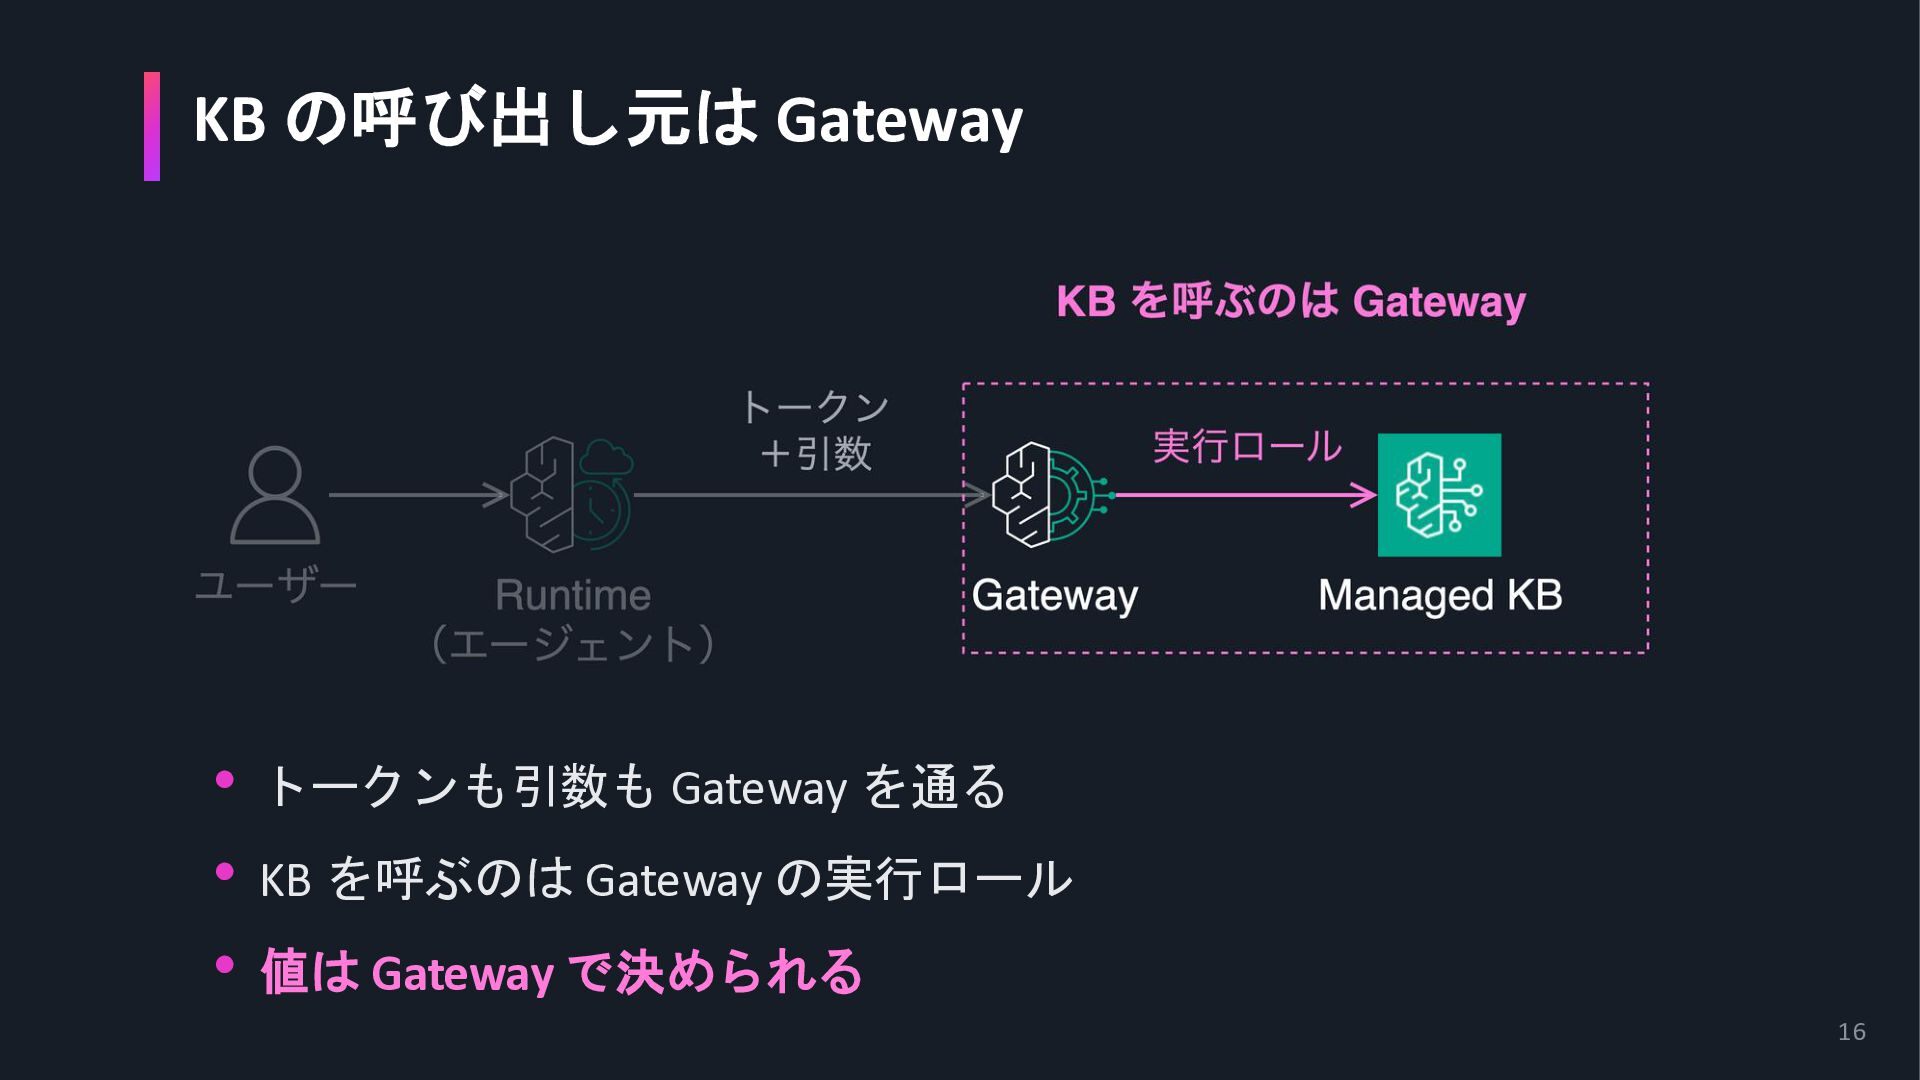
KB の呼び出し元は Gateway • トークンも引数も Gateway を通る • KB を呼ぶのは
Gateway の実行ロール • 値は Gateway で決められる 16
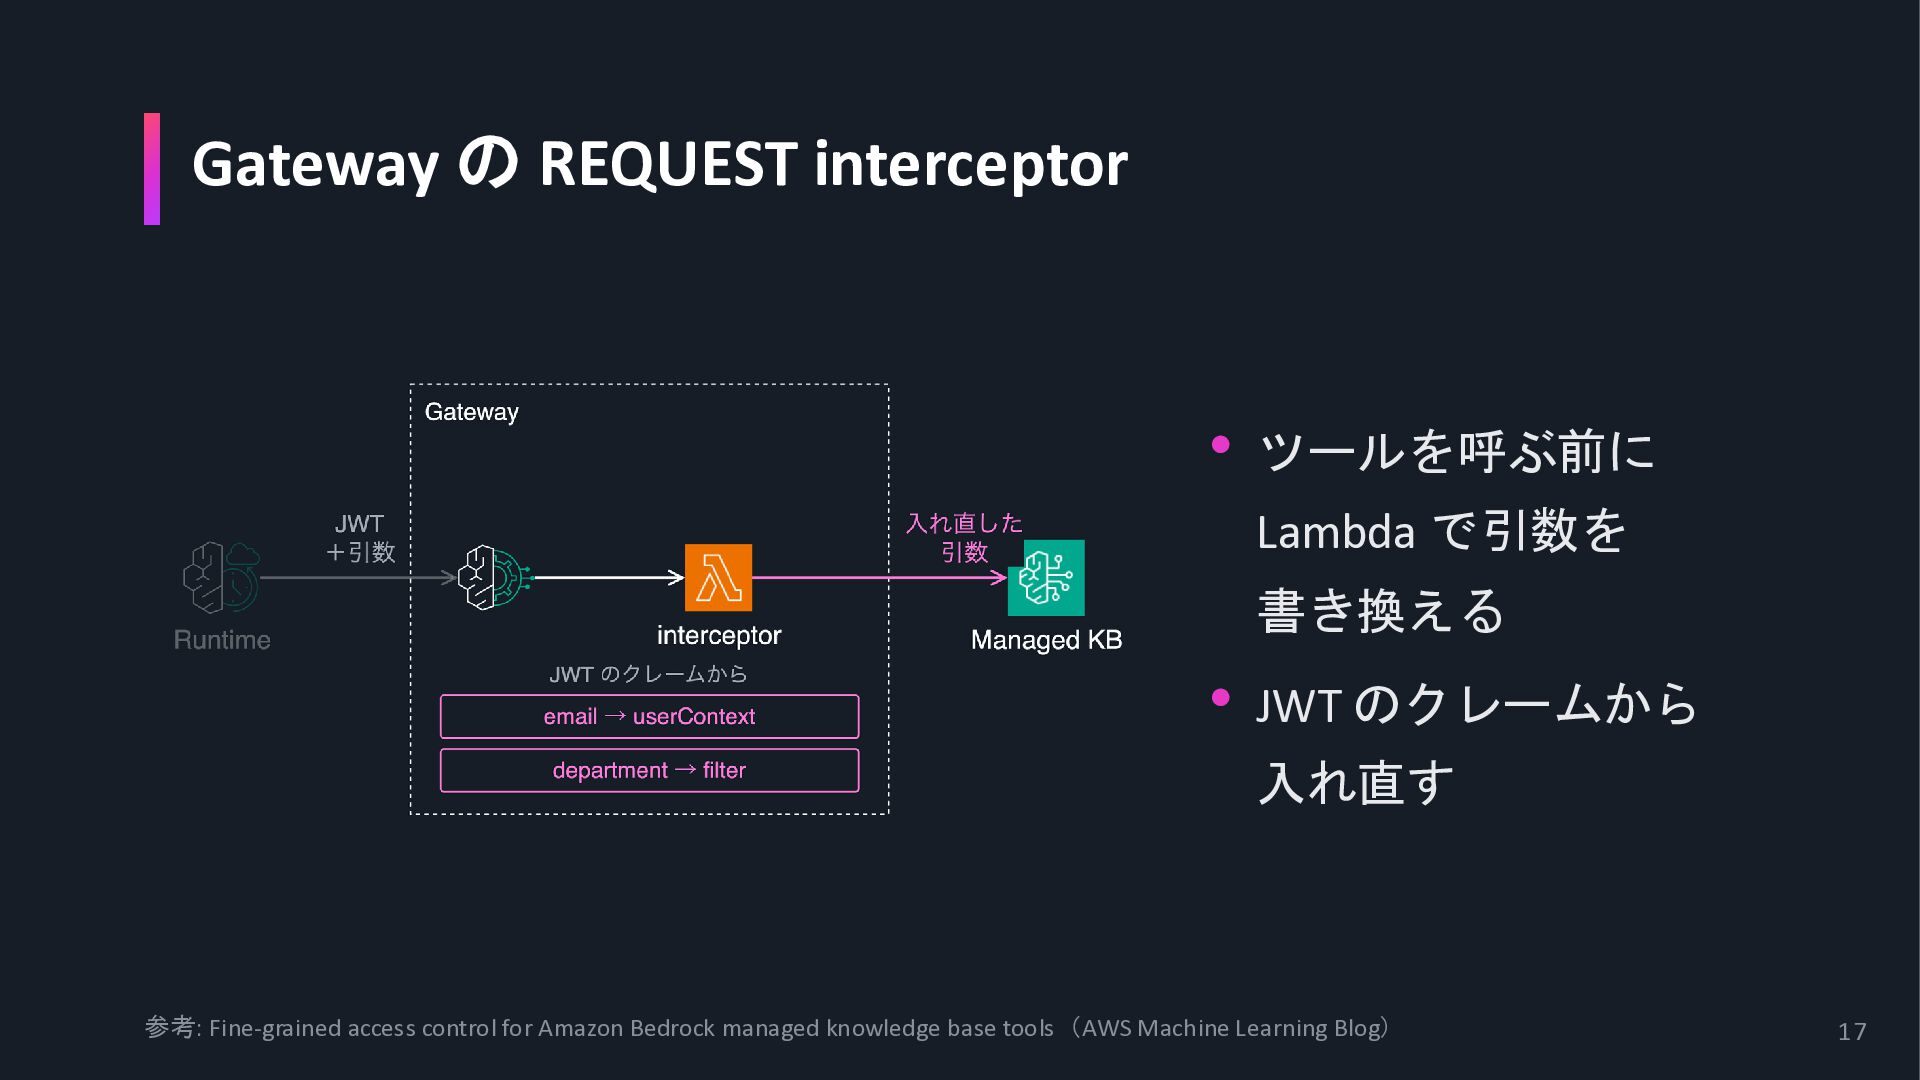
Gateway の REQUEST interceptor • ツールを呼ぶ前に Lambda で引数を 書き換える •
JWT のクレームから 入れ直す 参考: Fine-grained access control for Amazon Bedrock managed knowledge base tools(AWS Machine Learning Blog) 17
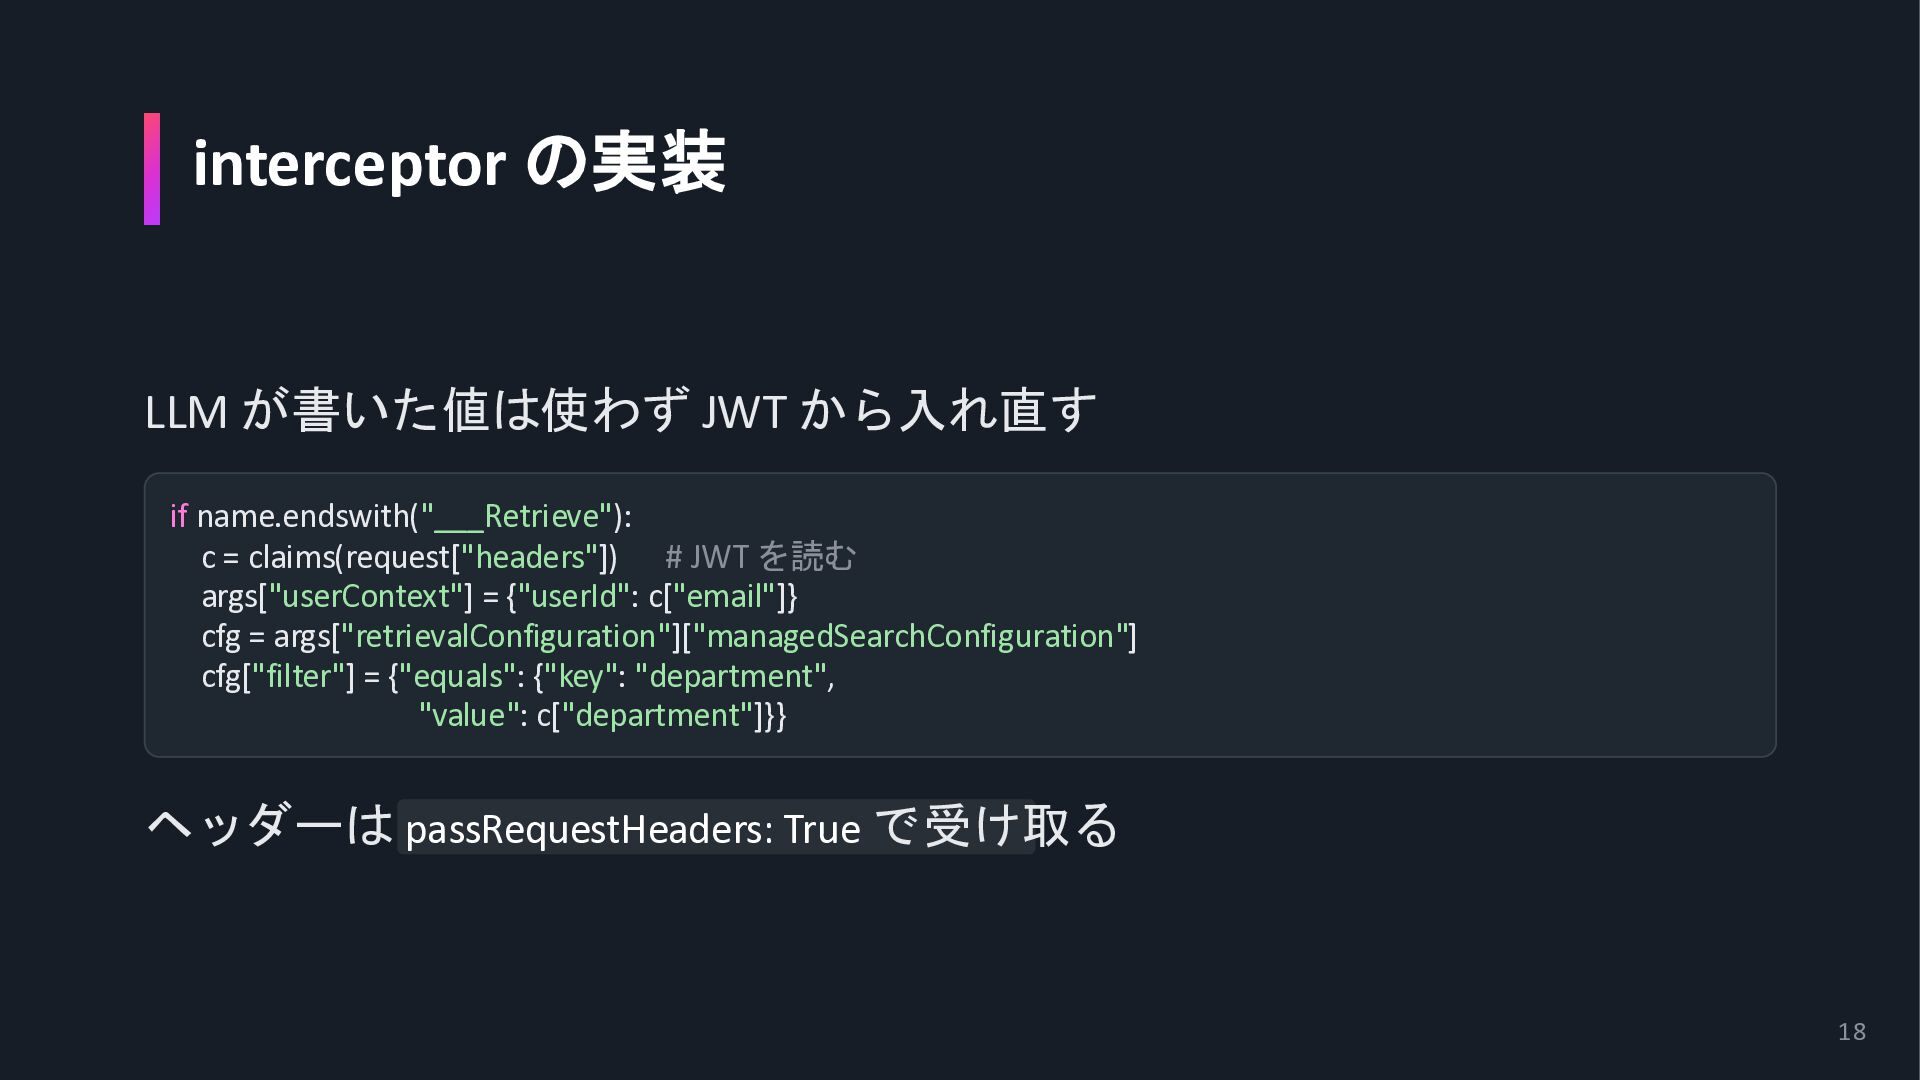
interceptor の実装 LLM が書いた値は使わず JWT から入れ直す if name.endswith("___Retrieve"): c =
claims(request["headers"]) # JWT を読む args["userContext"] = {"userId": c["email"]} cfg = args["retrievalConfiguration"]["managedSearchConfiguration"] cfg["filter"] = {"equals": {"key": "department", "value": c["department"]}} ヘッダーは passRequestHeaders: True で受け取る 18
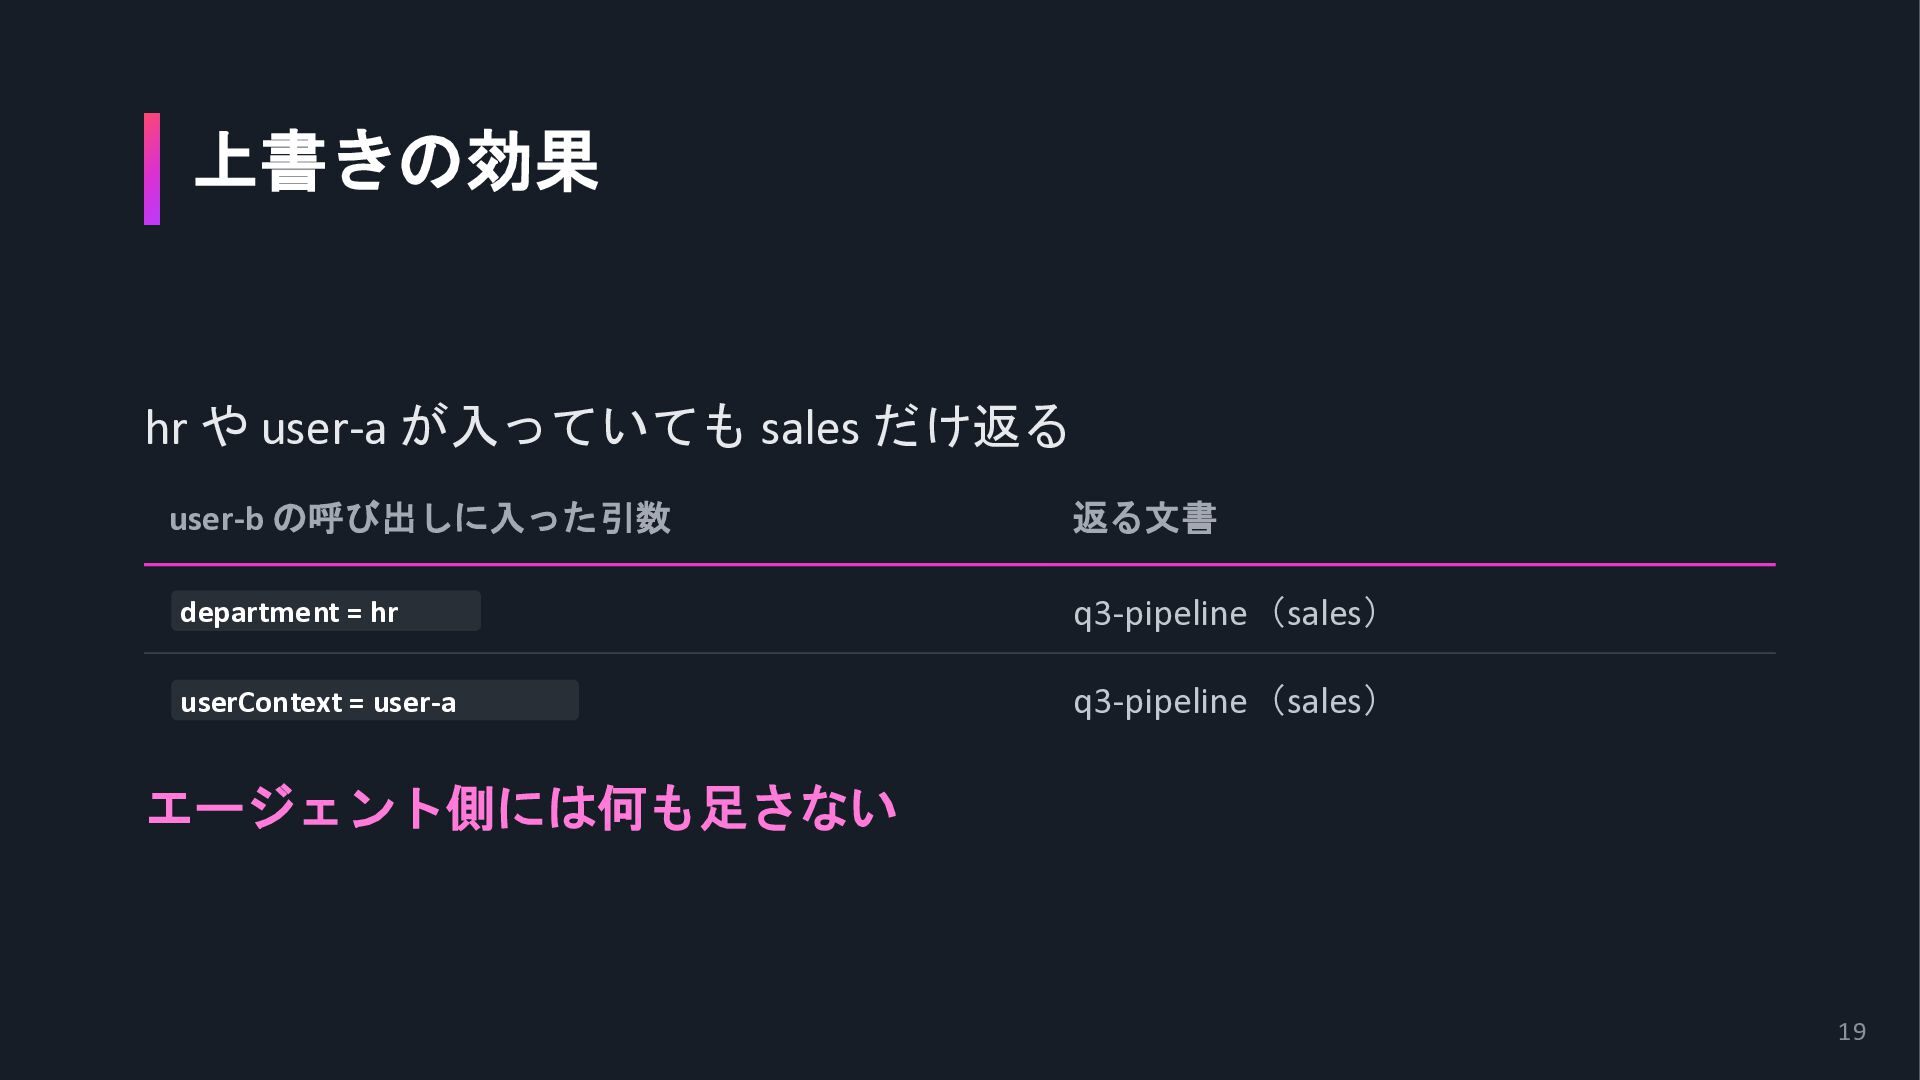
上書きの効果 hr や user-a が入っていても sales だけ返る user-b の呼び出しに入った引数 返る文書
department = hr q3-pipeline(sales) userContext = user-a q3-pipeline(sales) エージェント側には何も足さない 19
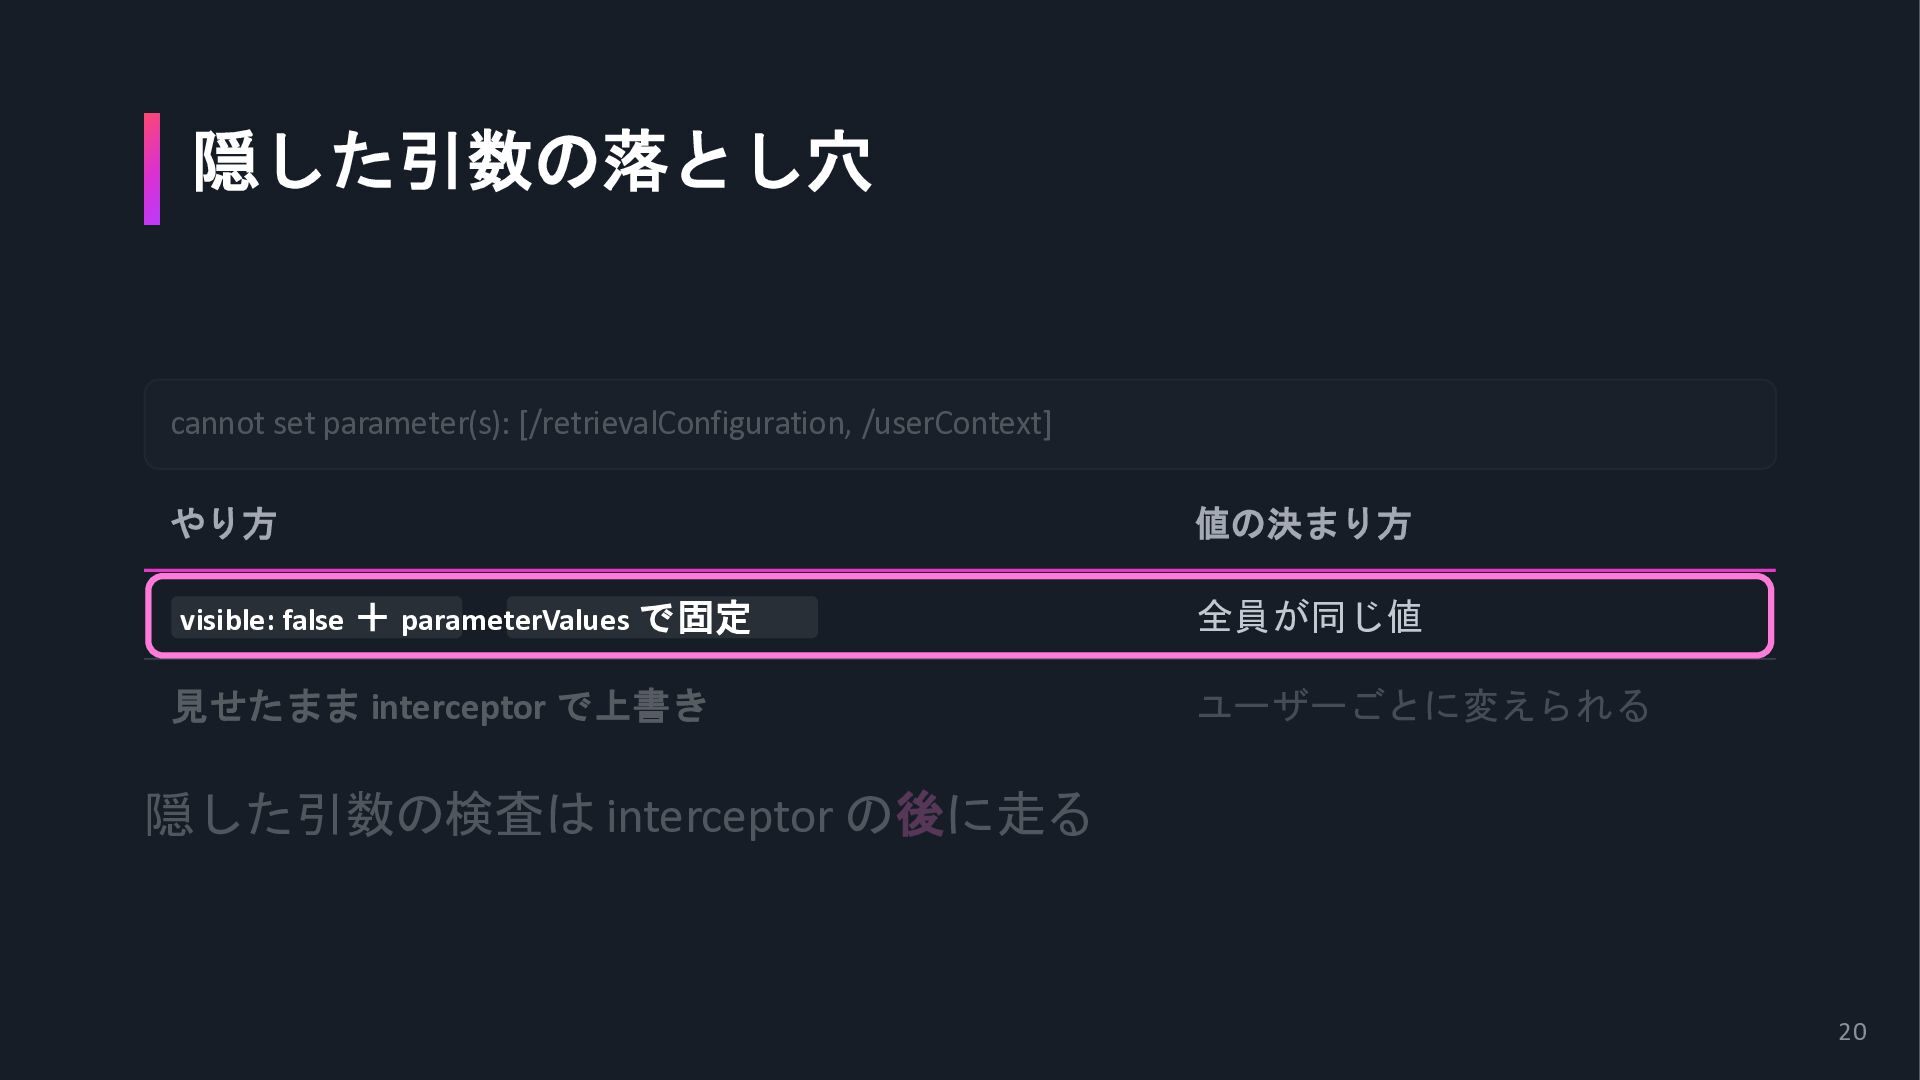
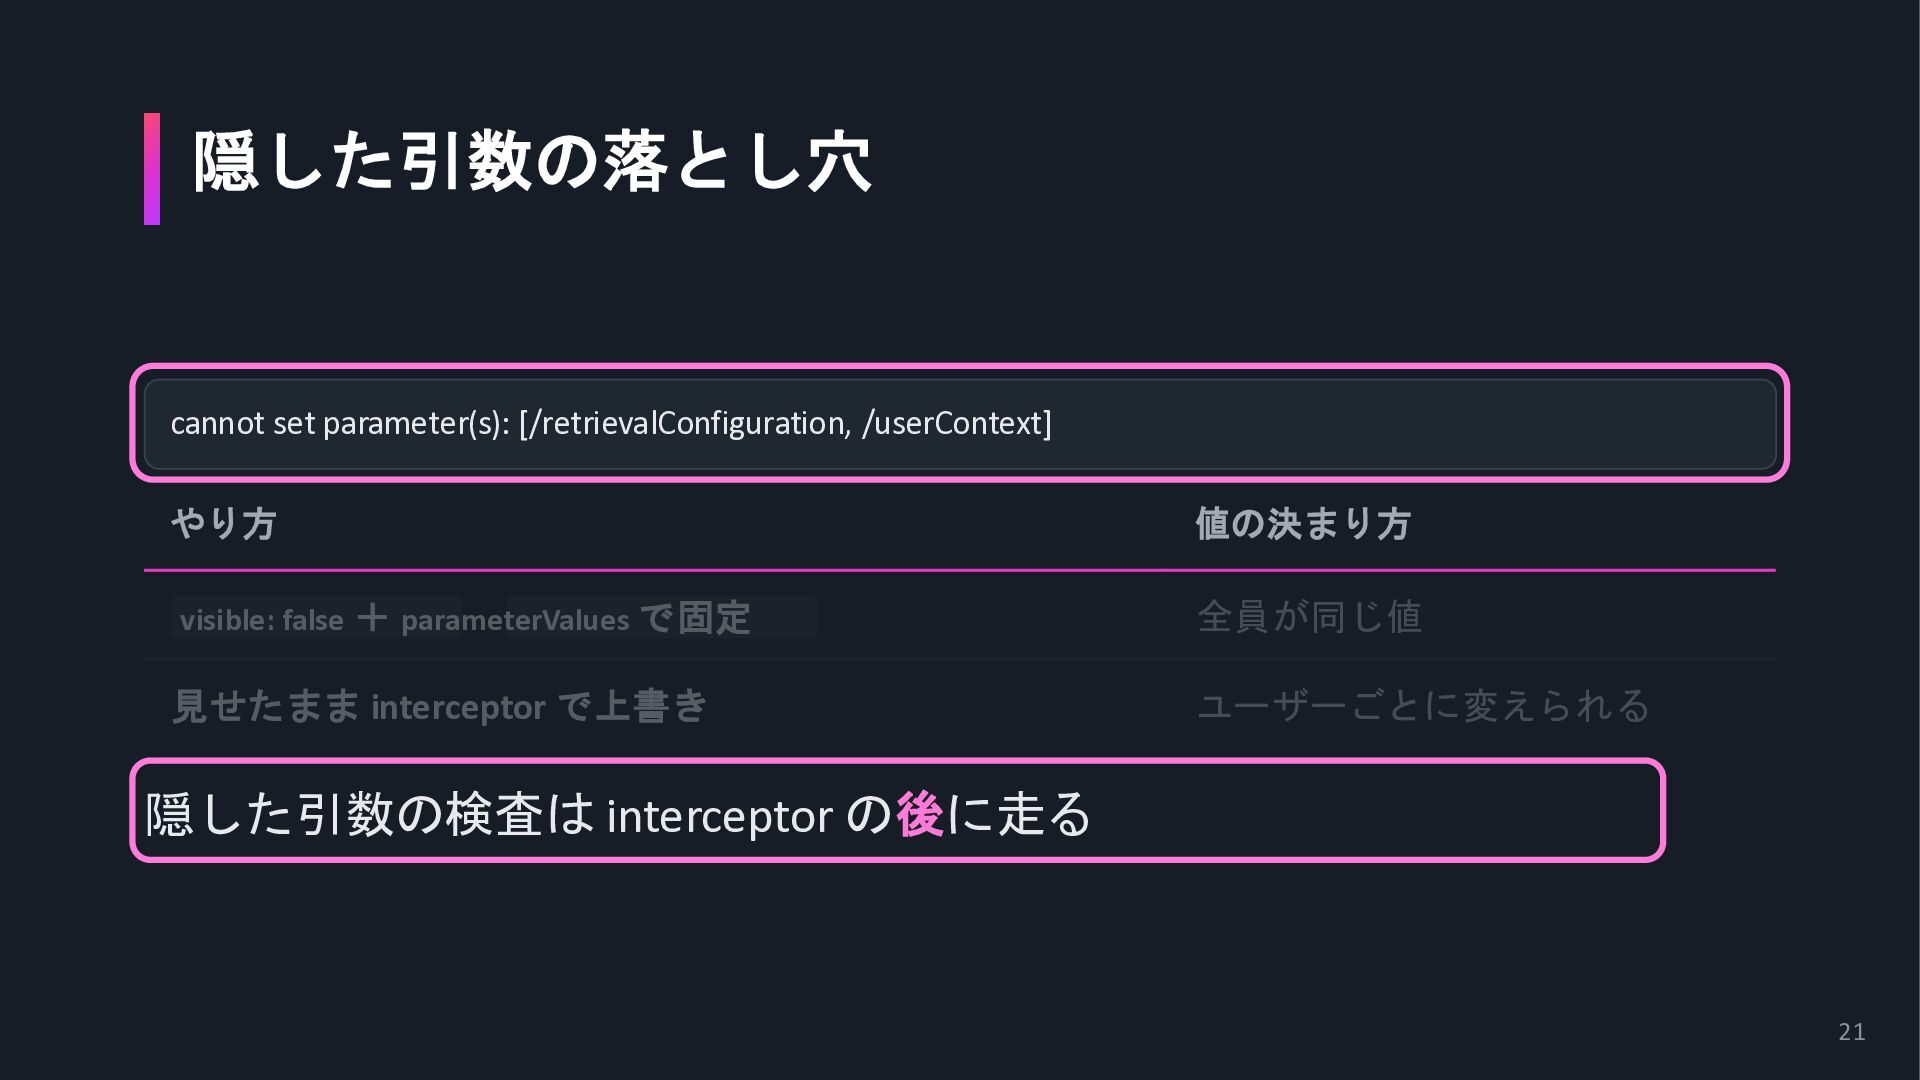
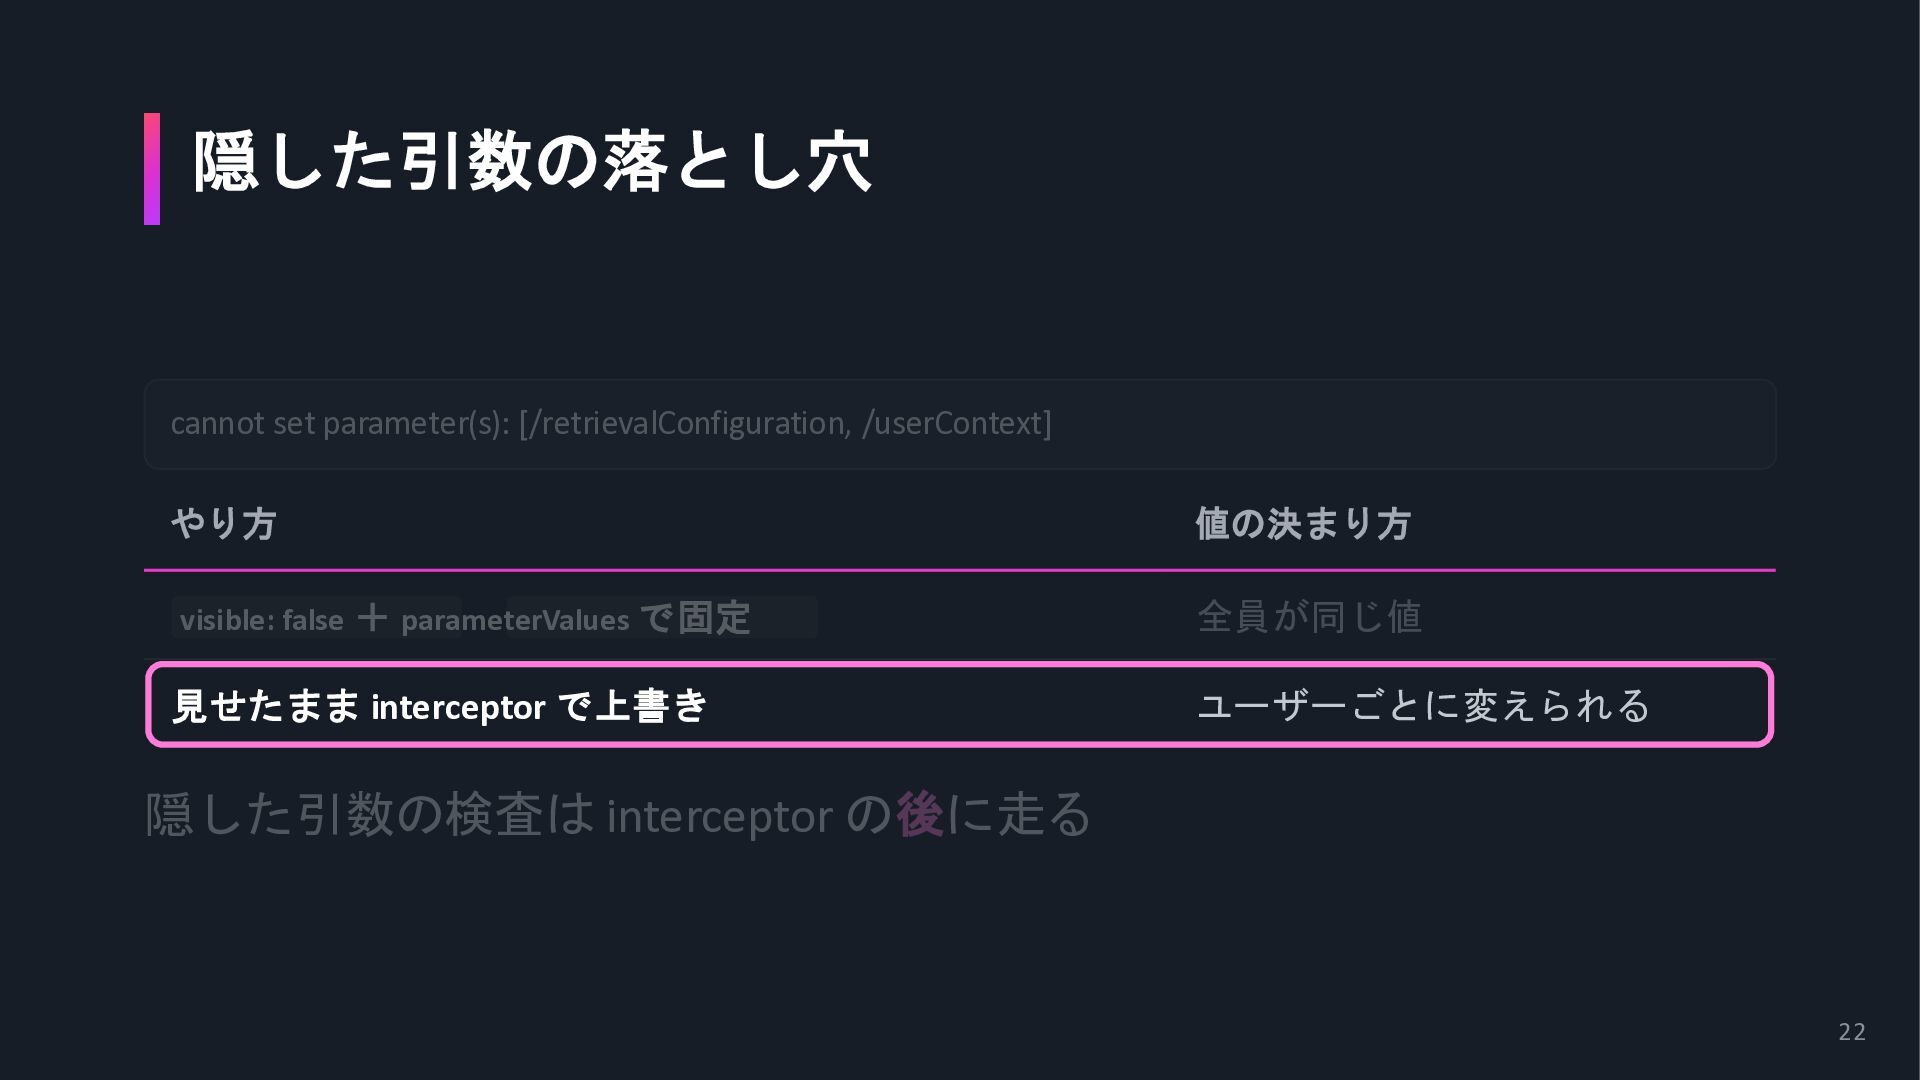
隠した引数の落とし穴 cannot set parameter(s): [/retrievalConfiguration, /userContext] やり方 値の決まり方 visible: false
+ parameterValues で固定 全員が同じ値 見せたまま interceptor で上書き ユーザーごとに変えられる 隠した引数の検査は interceptor の後に走る 20
隠した引数の落とし穴 cannot set parameter(s): [/retrievalConfiguration, /userContext] やり方 値の決まり方 visible: false
+ parameterValues で固定 全員が同じ値 見せたまま interceptor で上書き ユーザーごとに変えられる 隠した引数の検査は interceptor の後に走る 21
隠した引数の落とし穴 cannot set parameter(s): [/retrievalConfiguration, /userContext] やり方 値の決まり方 visible: false
+ parameterValues で固定 全員が同じ値 見せたまま interceptor で上書き ユーザーごとに変えられる 隠した引数の検査は interceptor の後に走る 22
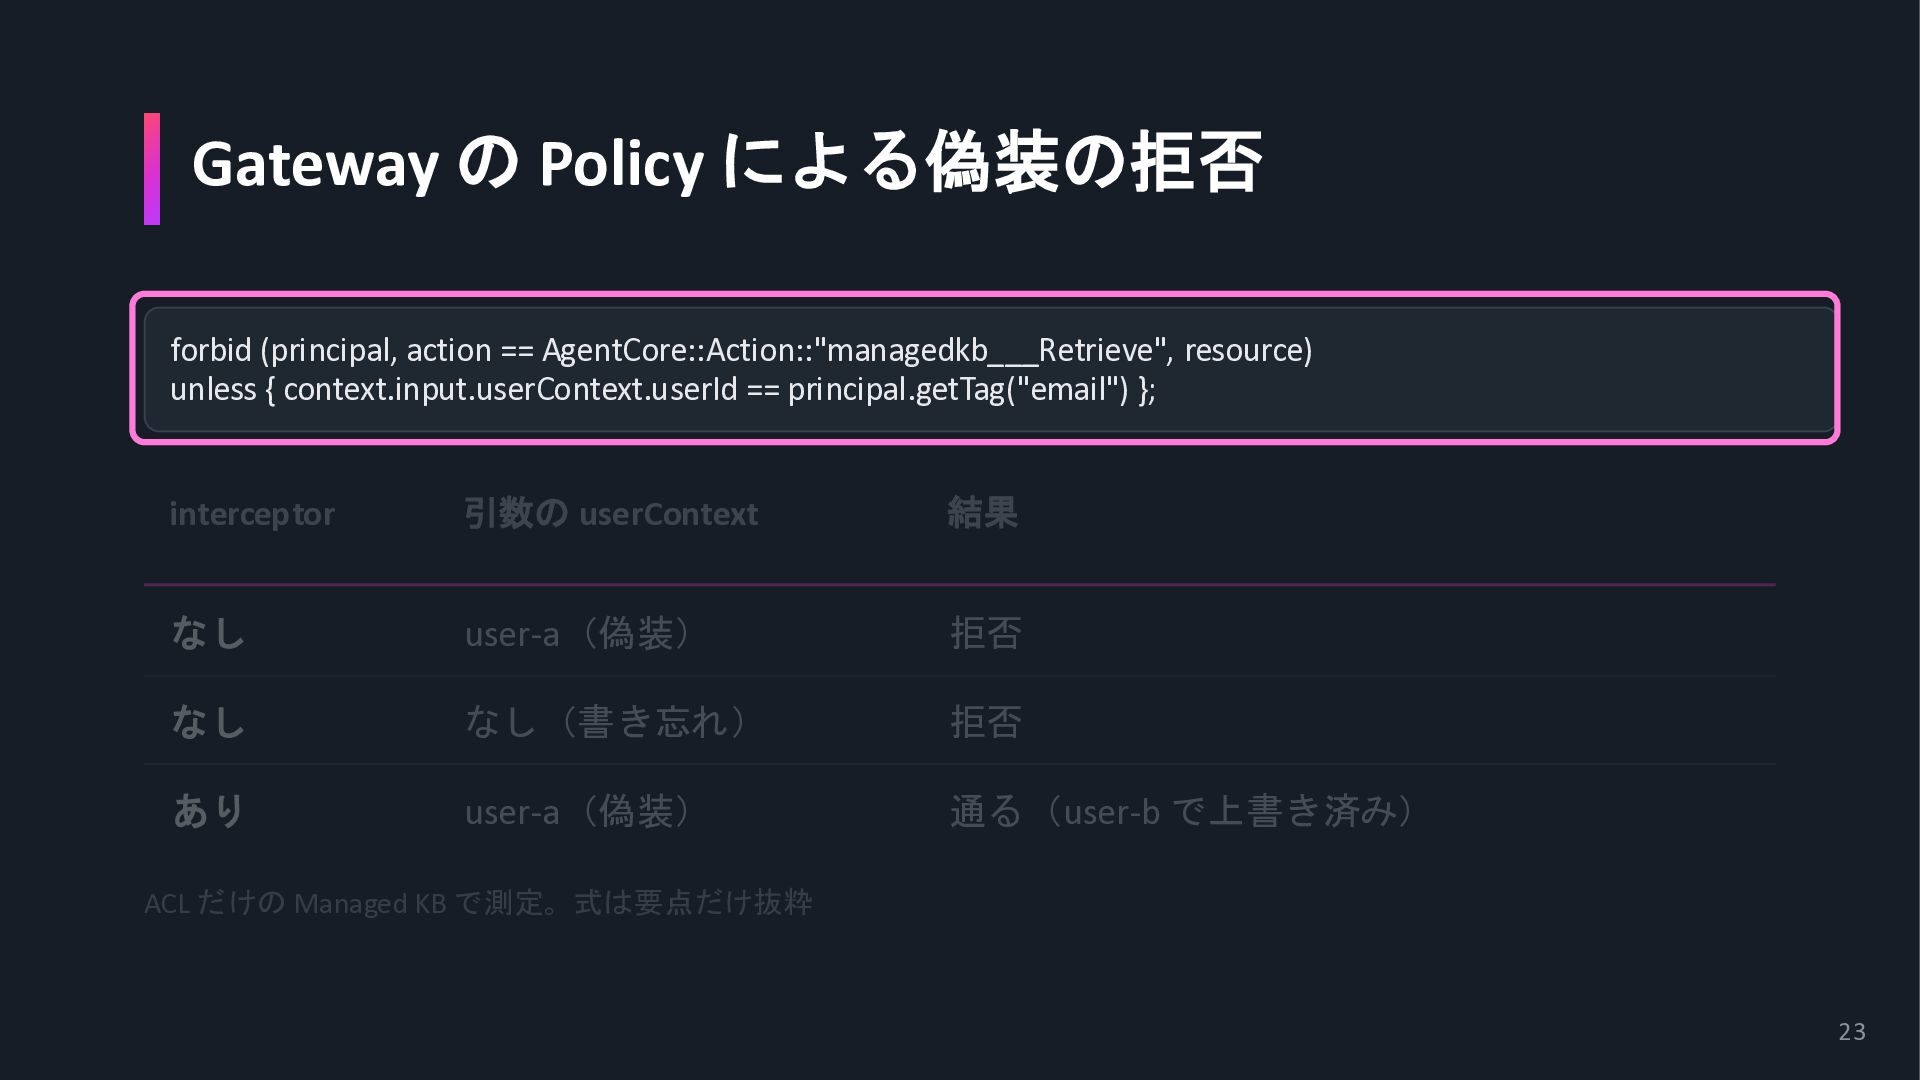
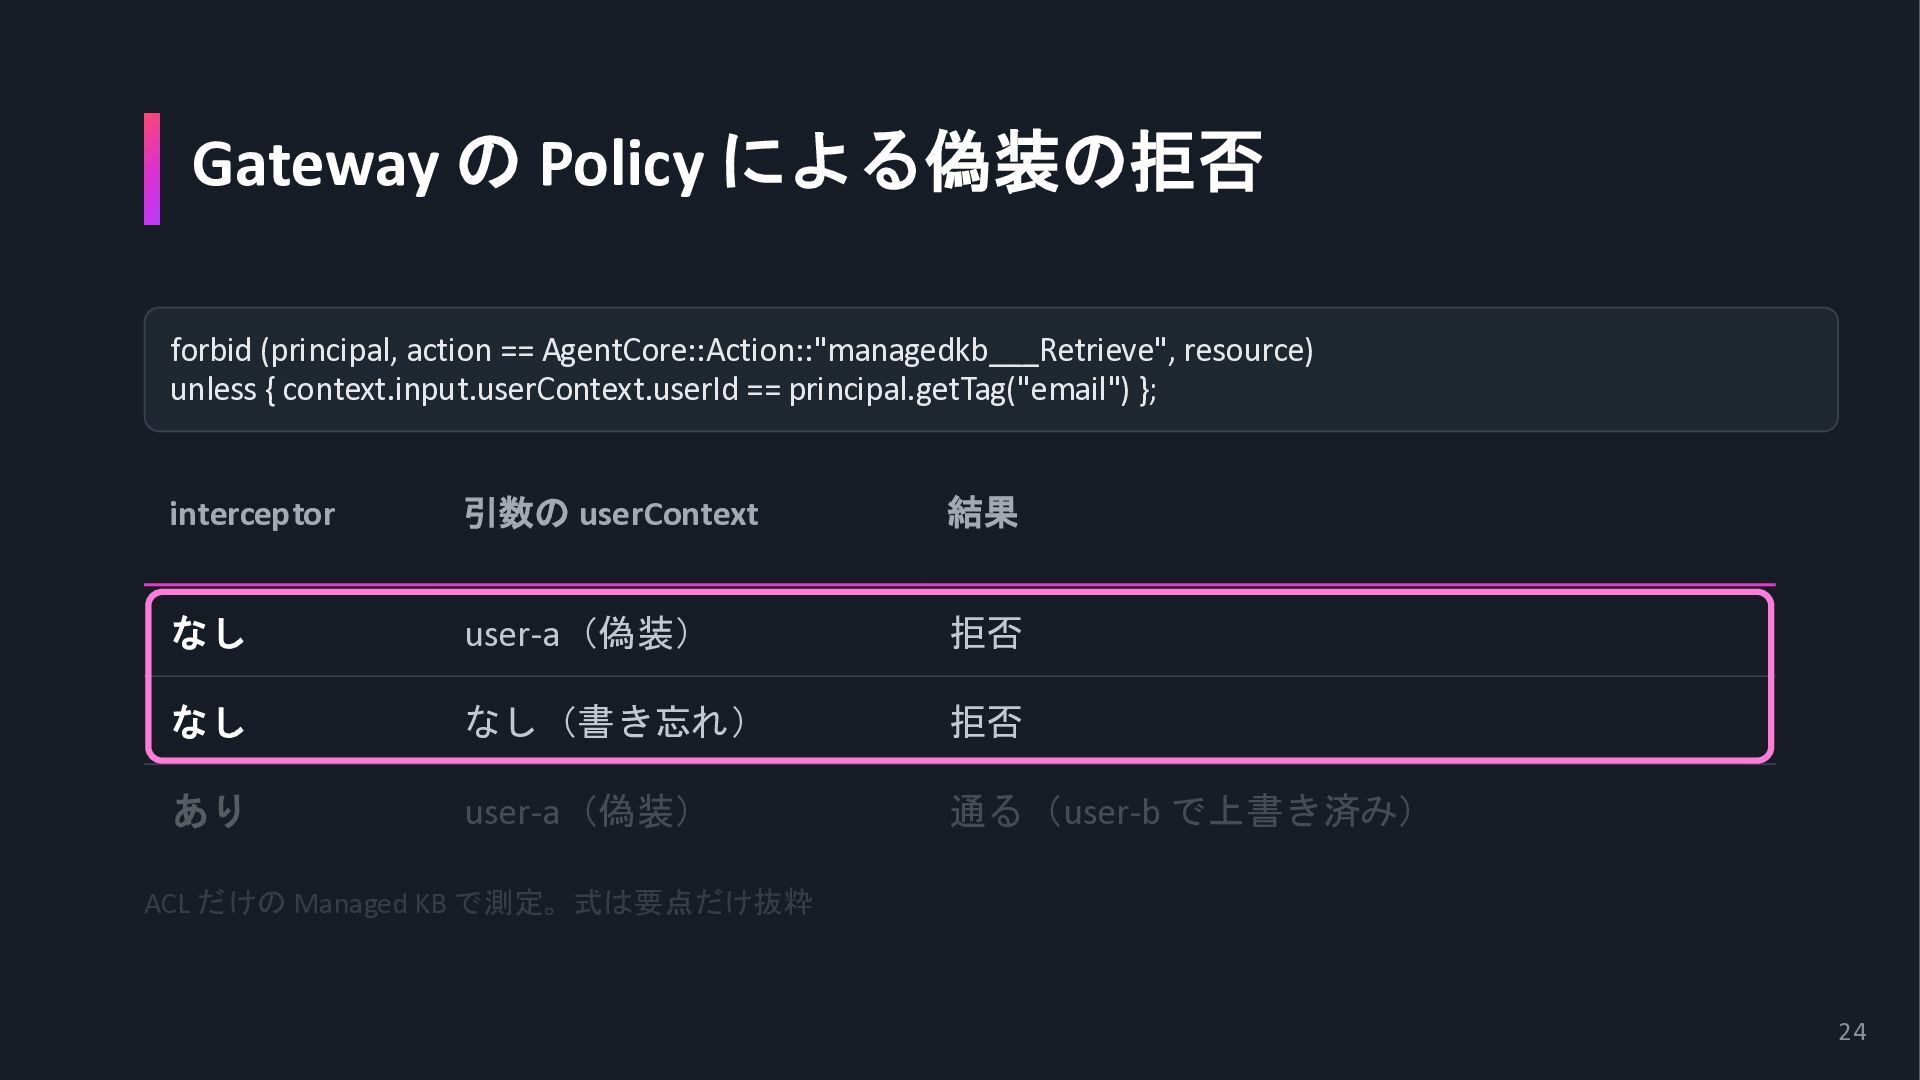
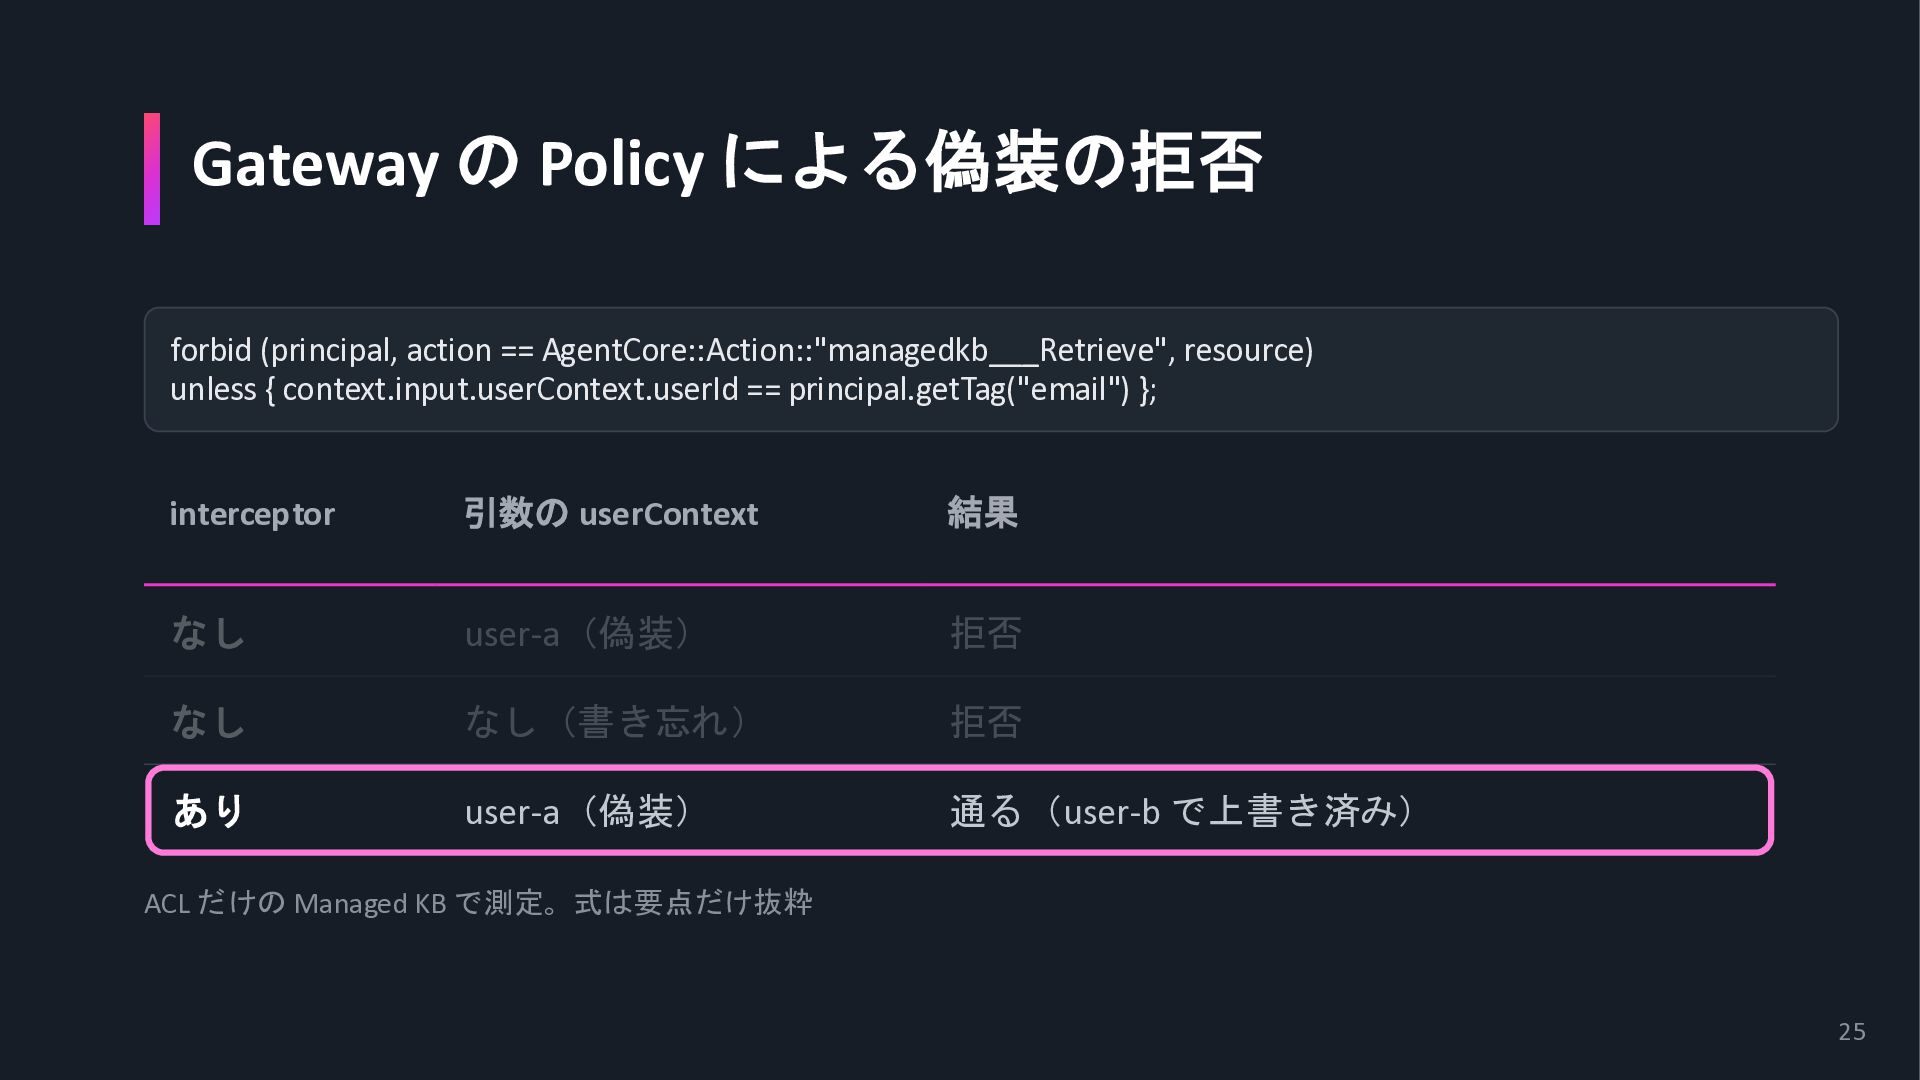
Gateway の Policy による偽装の拒否 forbid (principal, action == AgentCore::Action::"managedkb___Retrieve", resource)
unless { context.input.userContext.userId == principal.getTag("email") }; interceptor 引数の userContext 結果 なし user-a(偽装) 拒否 なし なし(書き忘れ) 拒否 あり user-a(偽装) 通る(user-b で上書き済み) ACL だけの Managed KB で測定。式は要点だけ抜粋 23
Gateway の Policy による偽装の拒否 forbid (principal, action == AgentCore::Action::"managedkb___Retrieve", resource)
unless { context.input.userContext.userId == principal.getTag("email") }; interceptor 引数の userContext 結果 なし user-a(偽装) 拒否 なし なし(書き忘れ) 拒否 あり user-a(偽装) 通る(user-b で上書き済み) ACL だけの Managed KB で測定。式は要点だけ抜粋 24
Gateway の Policy による偽装の拒否 forbid (principal, action == AgentCore::Action::"managedkb___Retrieve", resource)
unless { context.input.userContext.userId == principal.getTag("email") }; interceptor 引数の userContext 結果 なし user-a(偽装) 拒否 なし なし(書き忘れ) 拒否 あり user-a(偽装) 通る(user-b で上書き済み) ACL だけの Managed KB で測定。式は要点だけ抜粋 25
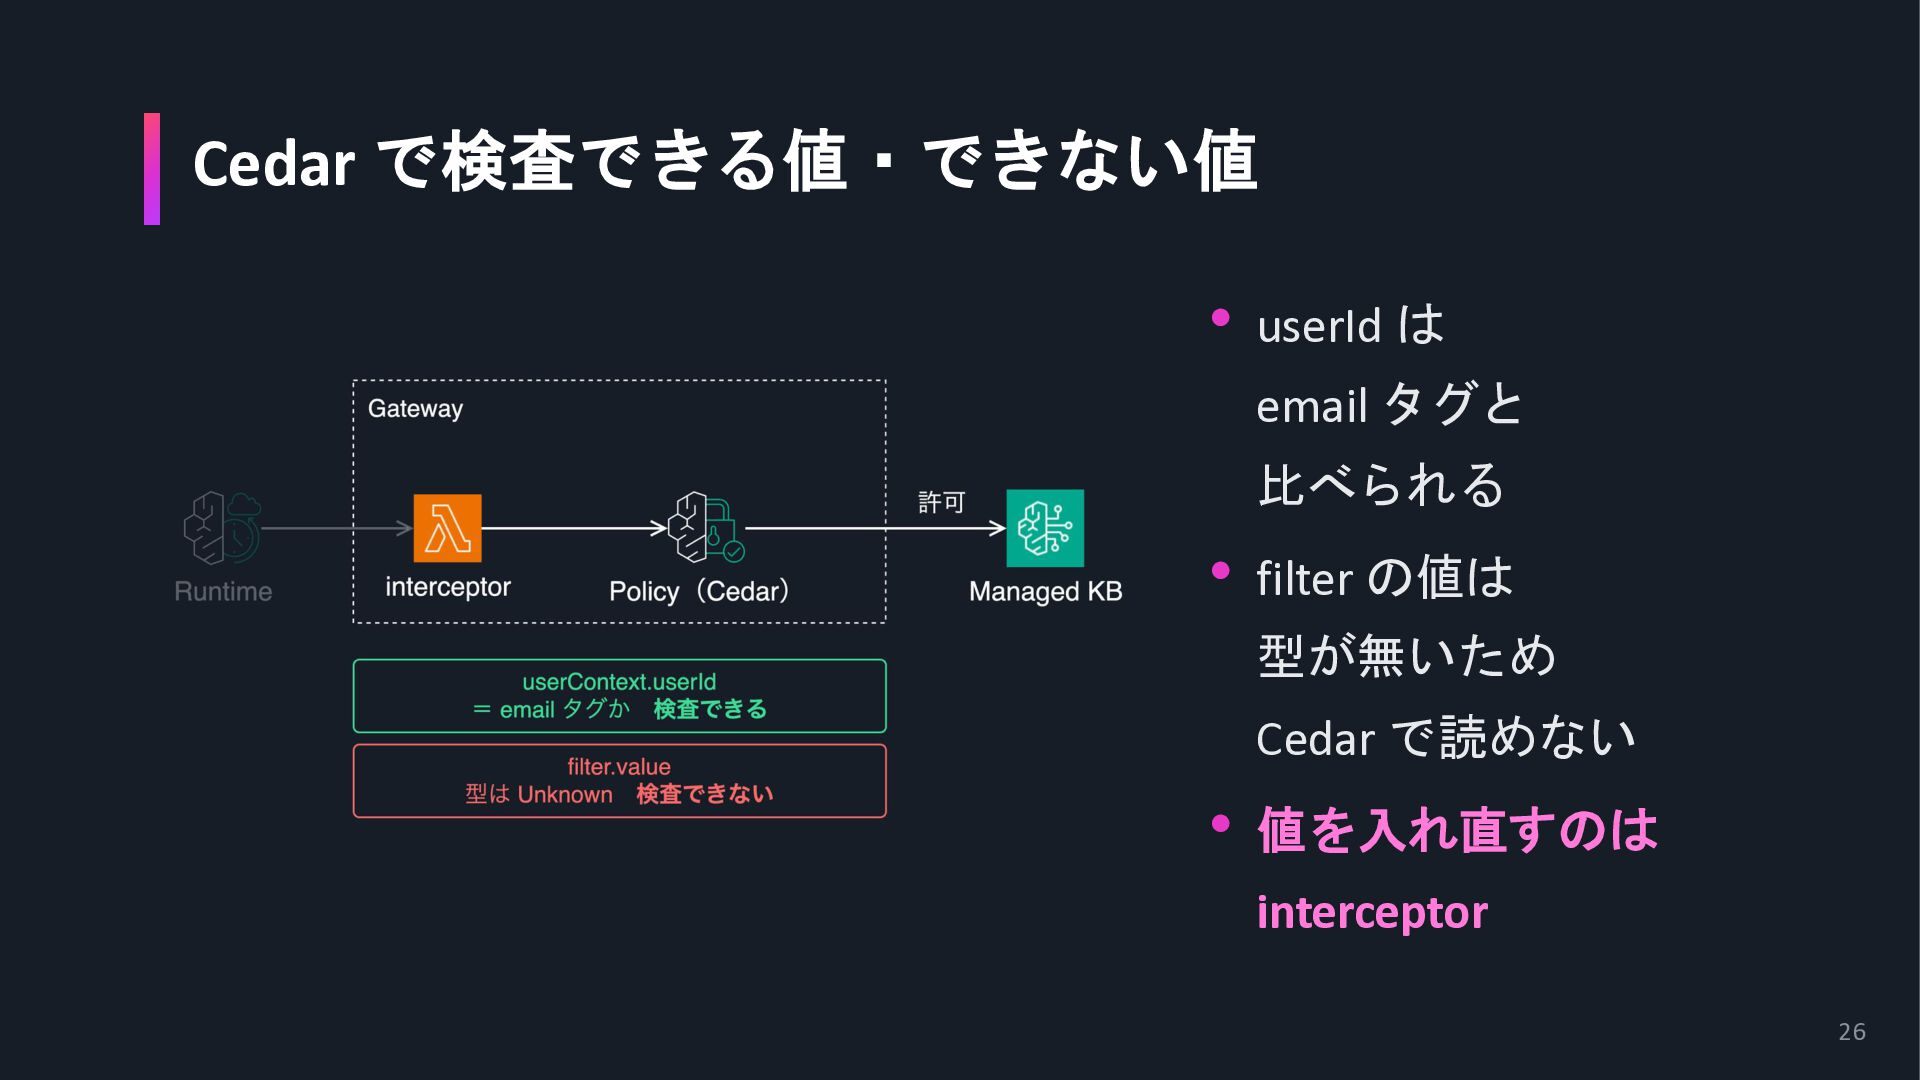
Cedar で検査できる値・できない値 • userId は email タグと 比べられる • filter
の値は 型が無いため Cedar で読めない • 値を入れ直すのは interceptor 26
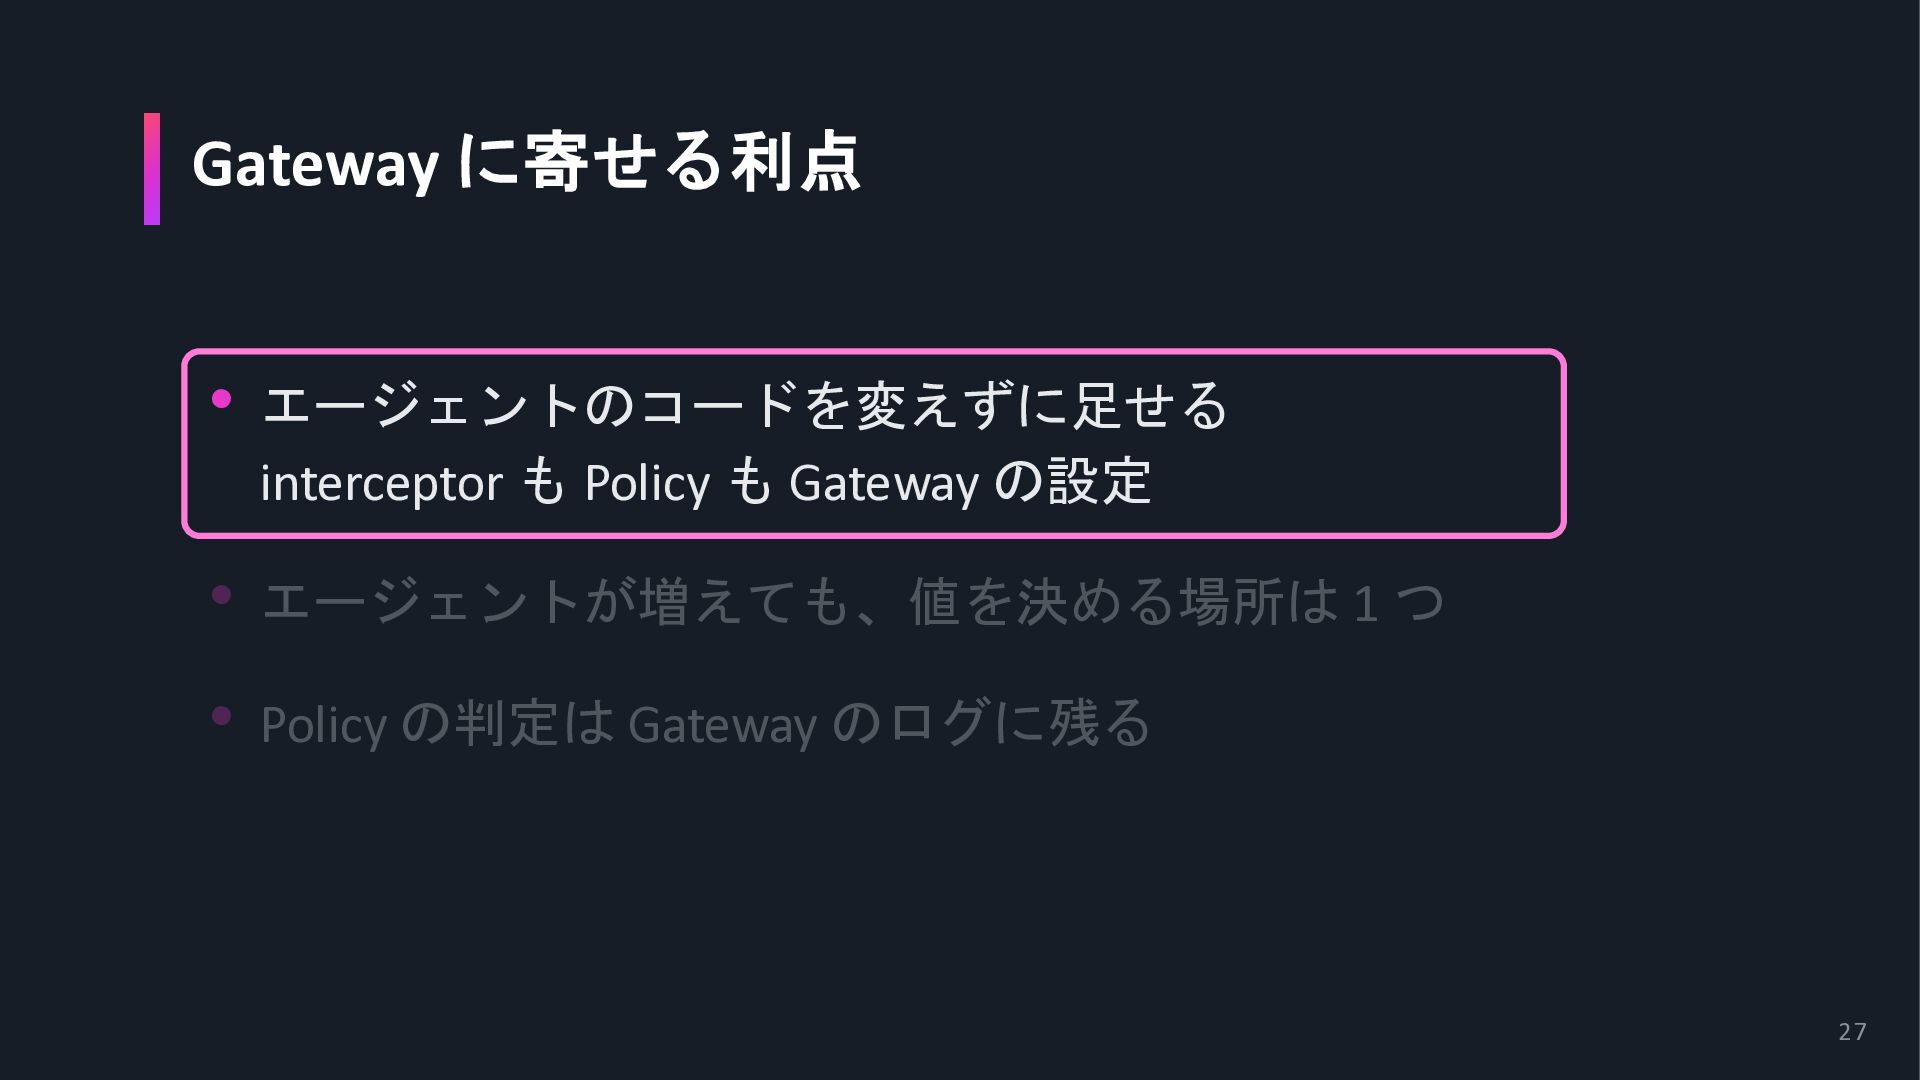
Gateway に寄せる利点 • エージェントのコードを変えずに足せる interceptor も Policy も Gateway の設定
• エージェントが増えても、値を決める場所は 1 つ • Policy の判定は Gateway のログに残る 27
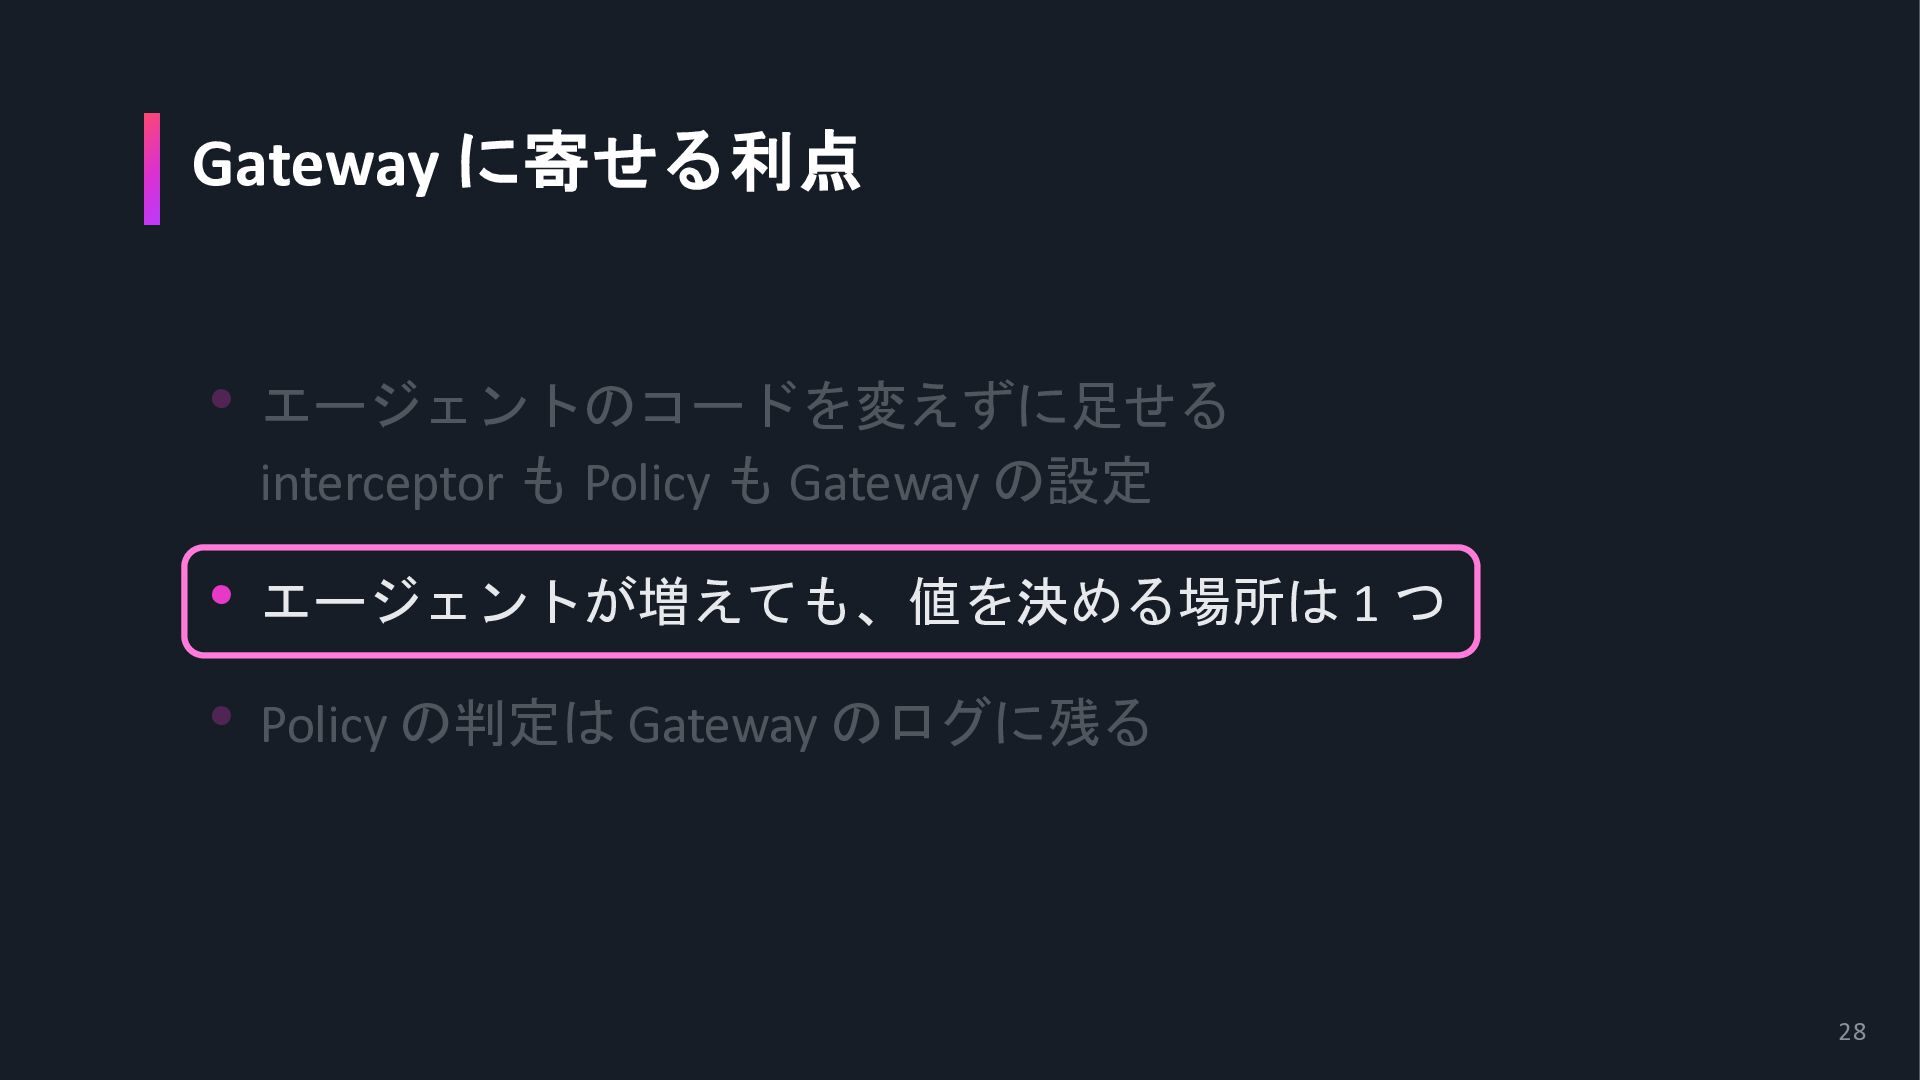
Gateway に寄せる利点 • エージェントのコードを変えずに足せる interceptor も Policy も Gateway の設定
• エージェントが増えても、値を決める場所は 1 つ • Policy の判定は Gateway のログに残る 28
Gateway に寄せる利点 • エージェントのコードを変えずに足せる interceptor も Policy も Gateway の設定
• エージェントが増えても、値を決める場所は 1 つ • Policy の判定は Gateway のログに残る 29
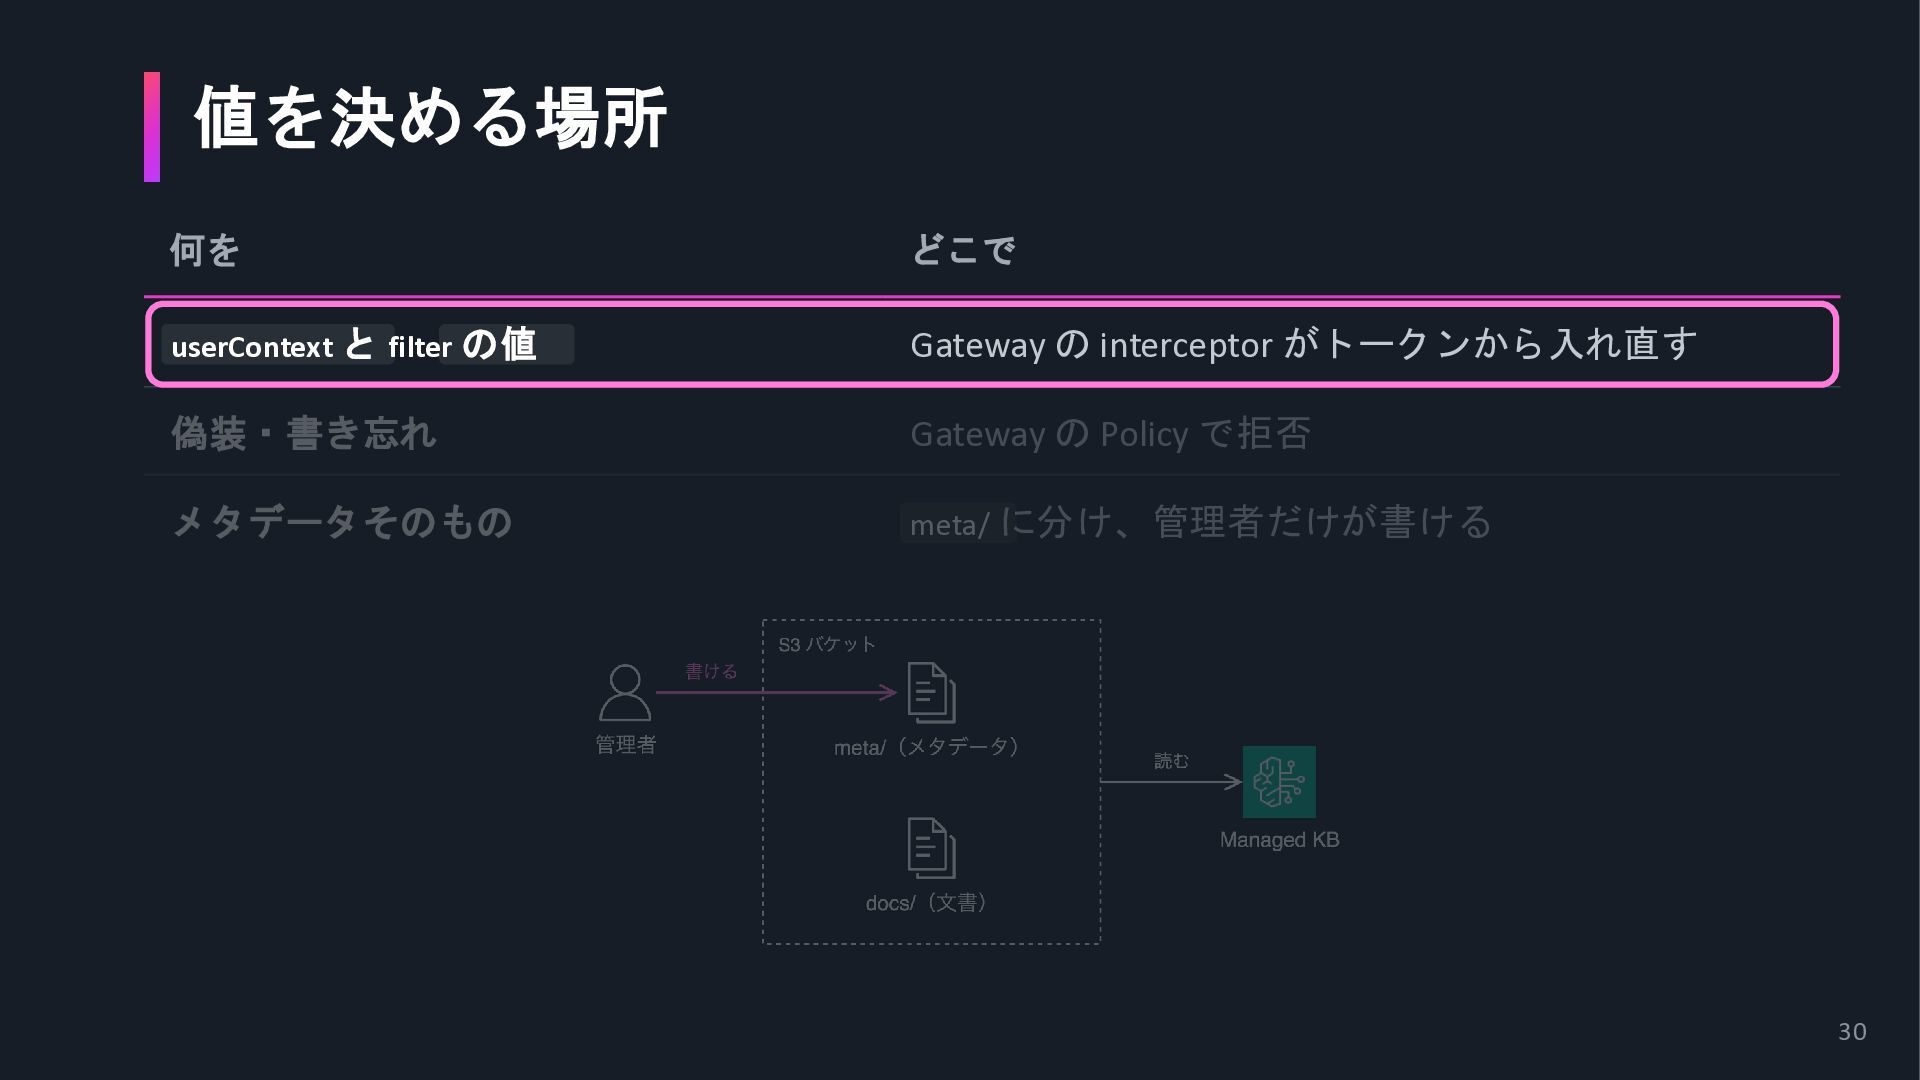
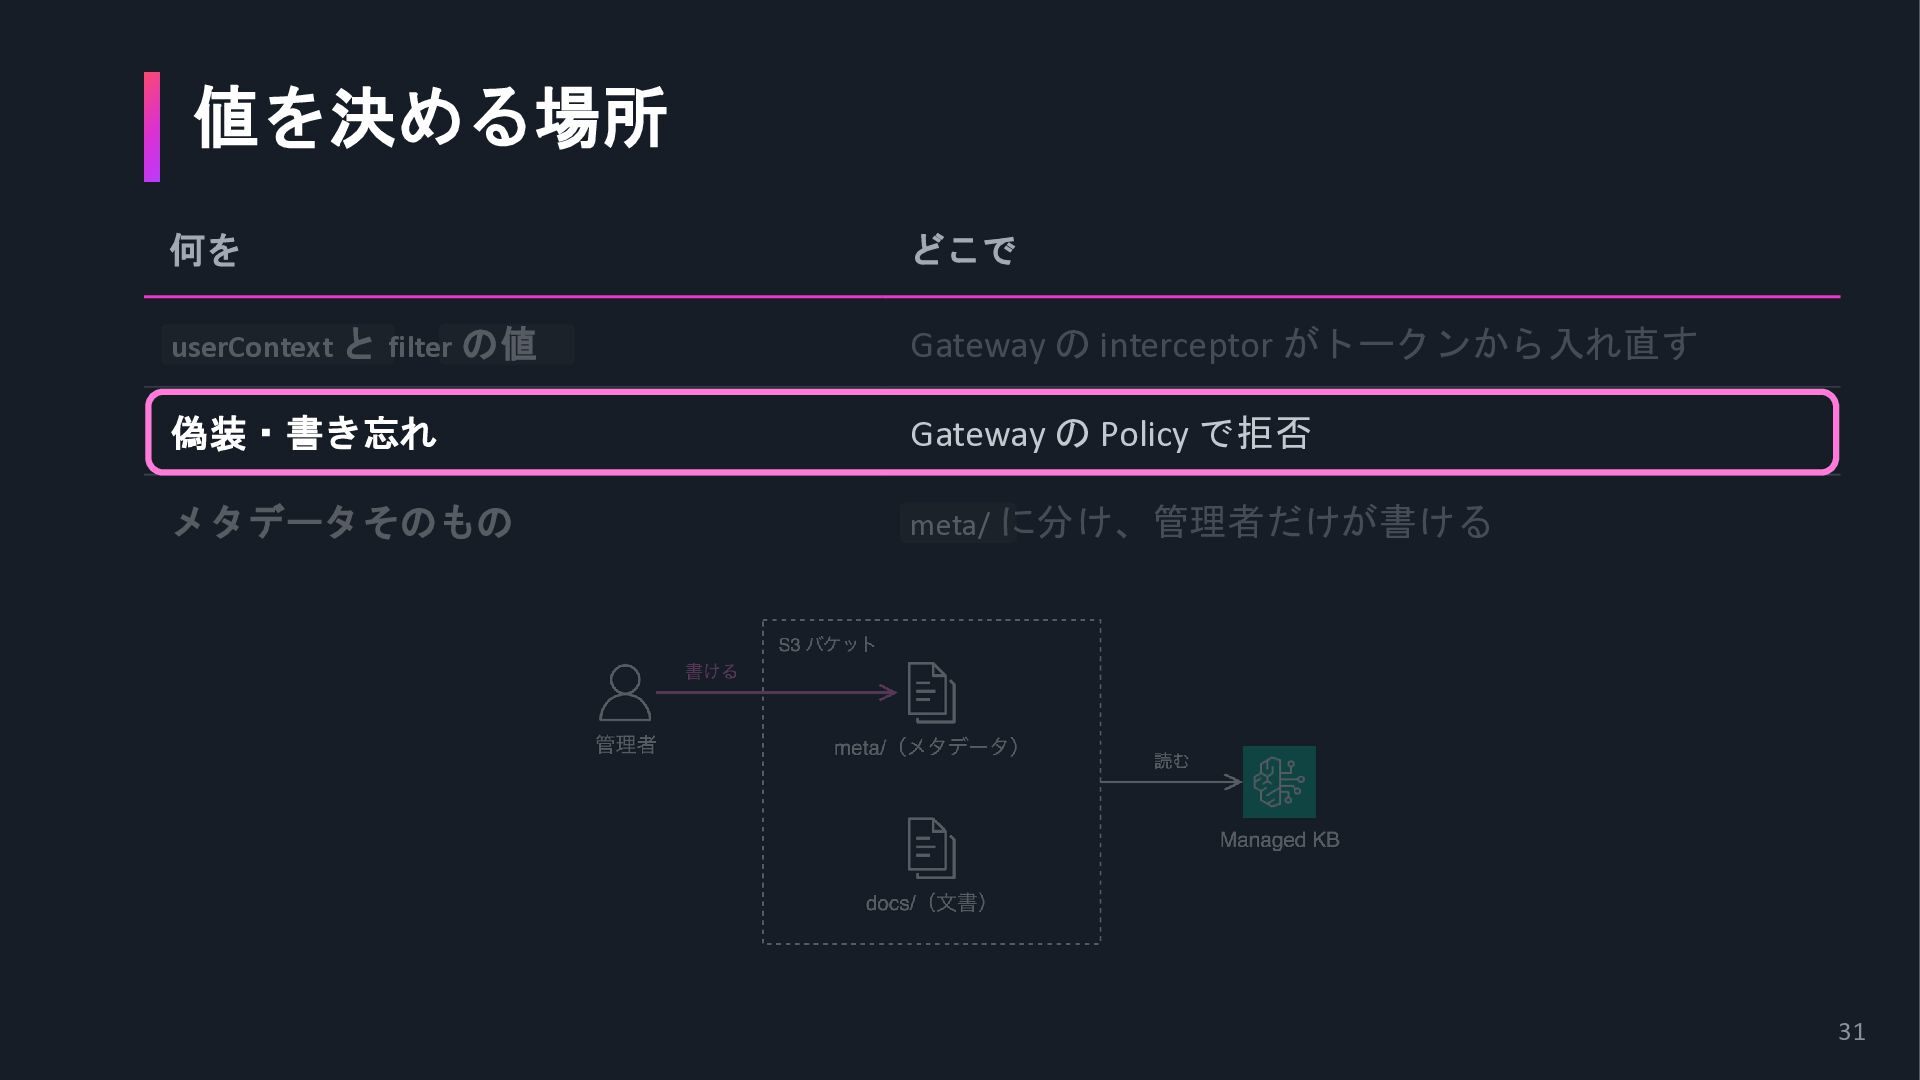
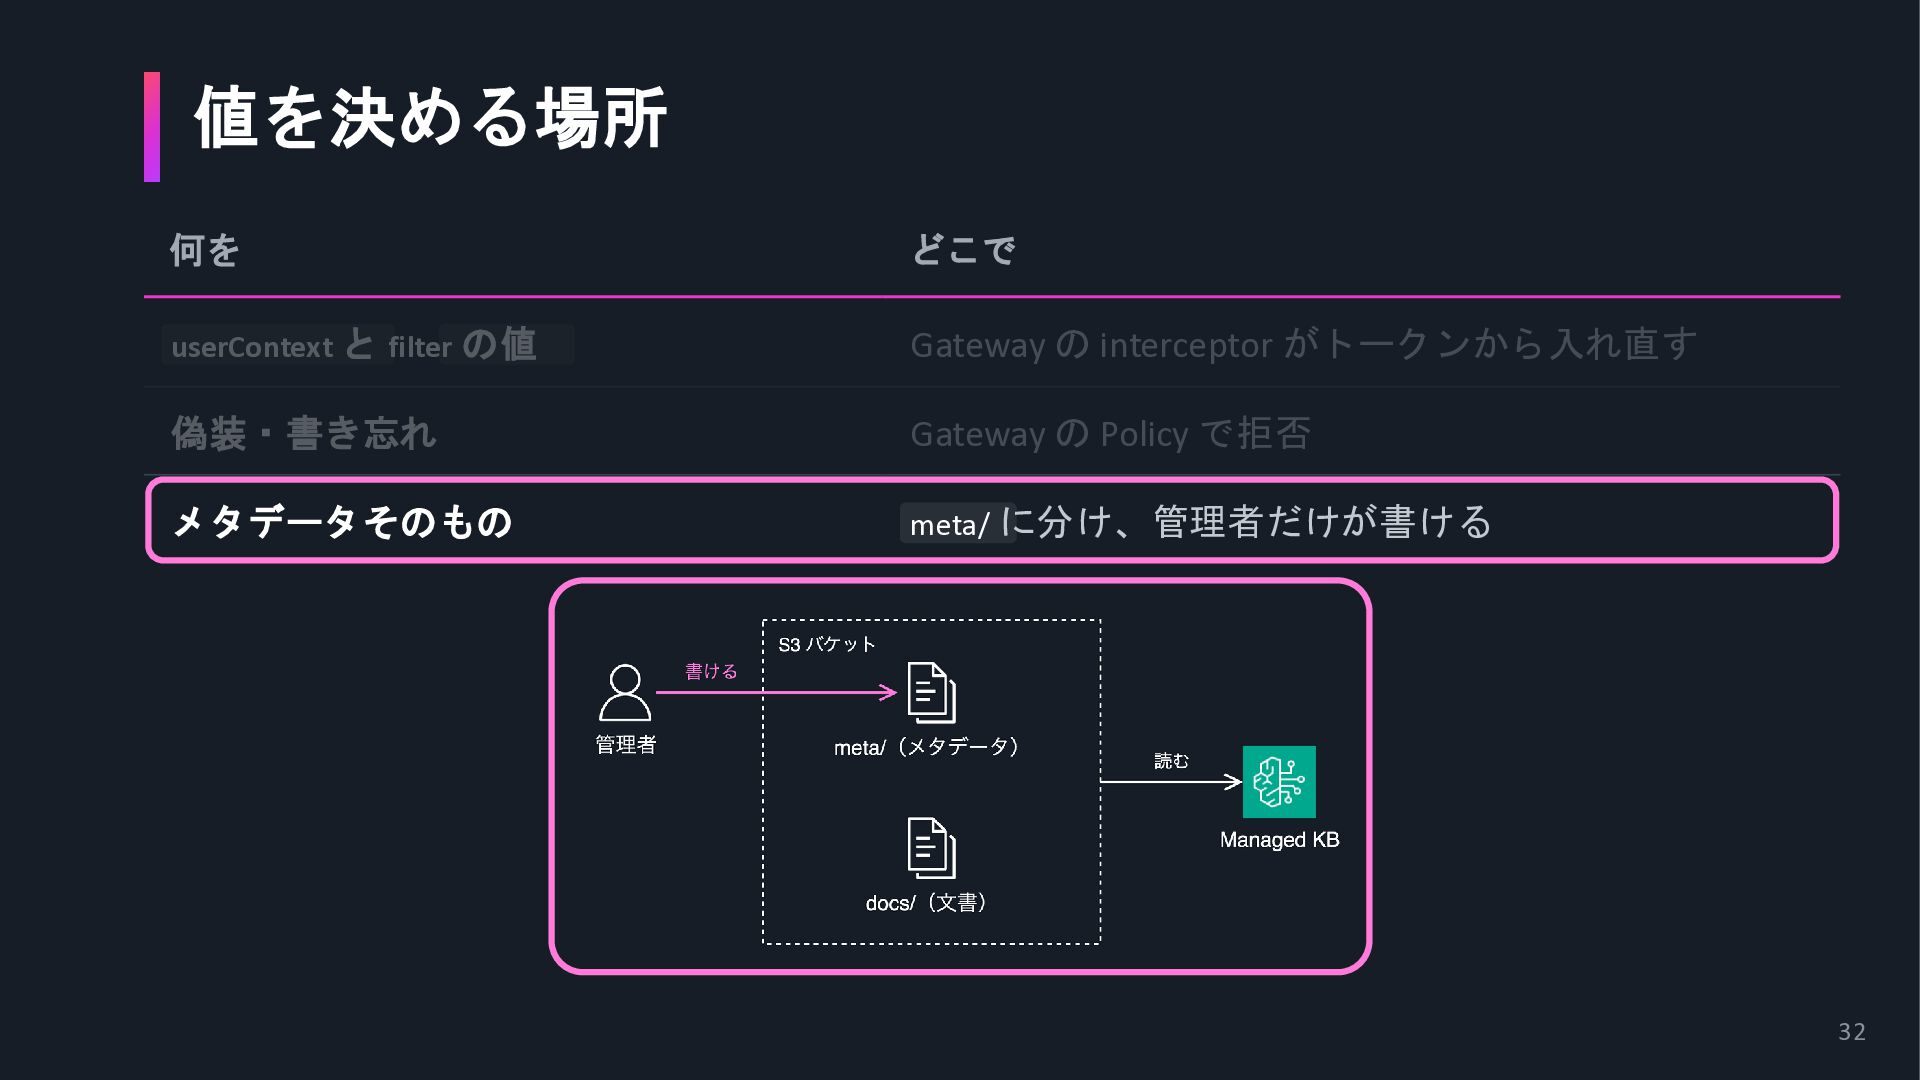
値を決める場所 何を どこで userContext と filter の値 Gateway の interceptor
がトークンから入れ直す 偽装・書き忘れ Gateway の Policy で拒否 メタデータそのもの meta/ に分け、管理者だけが書ける 30
値を決める場所 何を どこで userContext と filter の値 Gateway の interceptor
がトークンから入れ直す 偽装・書き忘れ Gateway の Policy で拒否 メタデータそのもの meta/ に分け、管理者だけが書ける 31
値を決める場所 何を どこで userContext と filter の値 Gateway の interceptor
がトークンから入れ直す 偽装・書き忘れ Gateway の Policy で拒否 メタデータそのもの meta/ に分け、管理者だけが書ける 32
まとめ • filter も userContext も、LLM が書く引数 • REQUEST interceptor
で JWT から入れ直す • Policy(Cedar)で偽装と書き忘れを拒否する 33
More Decks by やくも
See All by やくも
Access control and metadata filtering in AgentCore Gateway
yakumo
1
35
AppSync を使ったアプリを作ったよ。 FESTA in 秋田でみんなで交流しよう。
yakumo
0
94
なぜ東京にいる私が、新潟の技術コミュニティを運営するのか by 八雲慎之助
yakumo
0
250
【日本語版】Filter What the LLM Reads: RAG Governance with AgentCore Gateway
yakumo
2
84
Filter What the LLM Reads: RAG Governance with AgentCore Gateway
yakumo
1
160
AgentCoreで実践するハーネスエンジニアリング
yakumo
1
530
StepFunctionsとGraphRAGを活用した暗黙知活用のためのRAG基盤
yakumo
1
320
Text-to-SQLをAgentCoreで実現し、生成されるSQLの精度を定量的に評価する
yakumo
2
1.5k
社内RAGの導入で気を付けたポイント
yakumo
3
240
Other Decks in Technology
See All in Technology
AWS Well-Arhitected Frameworkセキュリティの柱 について
miu_crescent
PRO
2
250
共通基盤の実装に Kotlin - Quarkus を選定した理由と採用したアーキテクチャ
nealle
1
160
NutanixへのSSHアクセスの今後について
shadowhat
0
170
[関西Kaggler会 20261113] 続・コミュニティコンペのススメ
nejumi
0
200
統制されたID・権限をどう利用するか : DPoP/FAPIによるAPIセキュリティ強化
oidfj
2
300
「正しいデータ」の定義をAI エージェントとつくるGoogleADKによるデータ品質定義の実践
takaha4k
0
130
実測データからサービスの成長余力を測る。負荷シナリオ・テストデータ・限界値の設計
kazatohiei
0
170
閉域網でのAPI公開の選択肢全部比較!
takano0131
5
700
AI-DLCでソフトウェア開発の速さは 上がったのか?
rfdnxbro
0
140
みん強Lightning! データ基盤ひとりでできるかな
endonanana
0
190
OCI Artifact による自動運転タクシーに向けた OTA 基盤の構築
biwashi
1
300
IP重複は"ランディングVPC"で受け止める ― PrivateLink と Transit Gatewayによるマルチテナント接続基盤の設計
hatahata021
3
270
Featured
See All Featured
VelocityConf: Rendering Performance Case Studies
addyosmani
331
25k
The Illustrated Children's Guide to Kubernetes
chrisshort
51
53k
Evolution of real-time – Irina Nazarova, EuRuKo, 2024
irinanazarova
9
1.7k
Side Projects
sachag
456
43k
RailsConf & Balkan Ruby 2019: The Past, Present, and Future of Rails at GitHub
eileencodes
141
35k
Information Architects: The Missing Link in Design Systems
soysaucechin
1
1.3k
Leading Effective Engineering Teams in the AI Era
addyosmani
9
2.9k
Fantastic passwords and where to find them - at NoRuKo
philnash
53
4k
Learning to Love Humans: Emotional Interface Design
aarron
275
41k
Between Models and Reality
mayunak
4
610
Building a Scalable Design System with Sketch
lauravandoore
464
34k
WENDY [Excerpt]
tessaabrams
15
41k


 yakumo
 miu_crescent
 nealle
 shadowhat
 nejumi
 oidfj
 takaha4k
 kazatohiei
 takano0131
 rfdnxbro
 endonanana
 biwashi
 hatahata021
 addyosmani
 chrisshort
 irinanazarova
 sachag
 eileencodes
 soysaucechin
 philnash
 aarron
 mayunak
 lauravandoore
 tessaabrams