Share
Embed
Datadog で実現するセキュリティ対策 ~オブザーバビリティとセキュリティを 一緒にやると何がいいのか~
Datadog はオブザーバビリティだけでなく、セキュリティ対策も実現できます。
オブザーバビリティとセキュリティを一緒にやることのメリットを、本スライドでは簡単にご説明しています。
Shuntaro Azuma
March 27, 2026
Transcript
19 slides
-
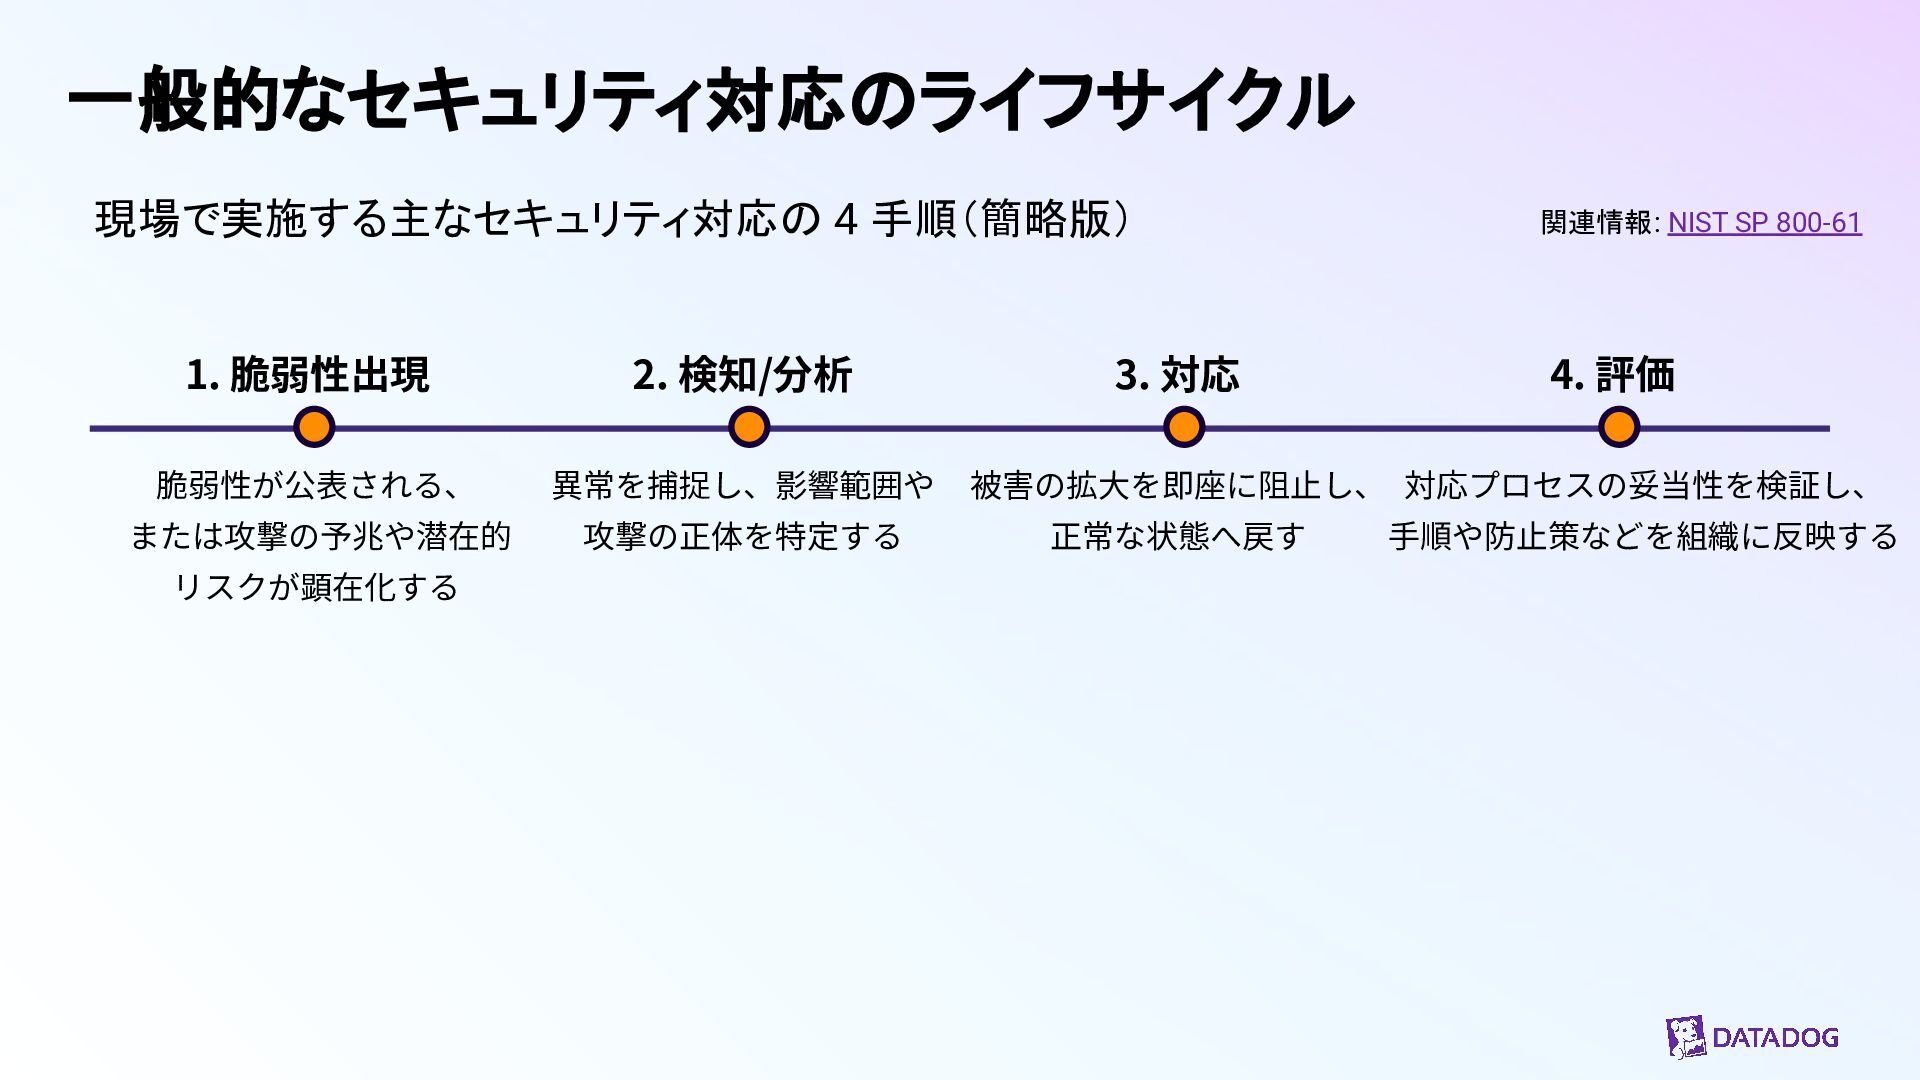
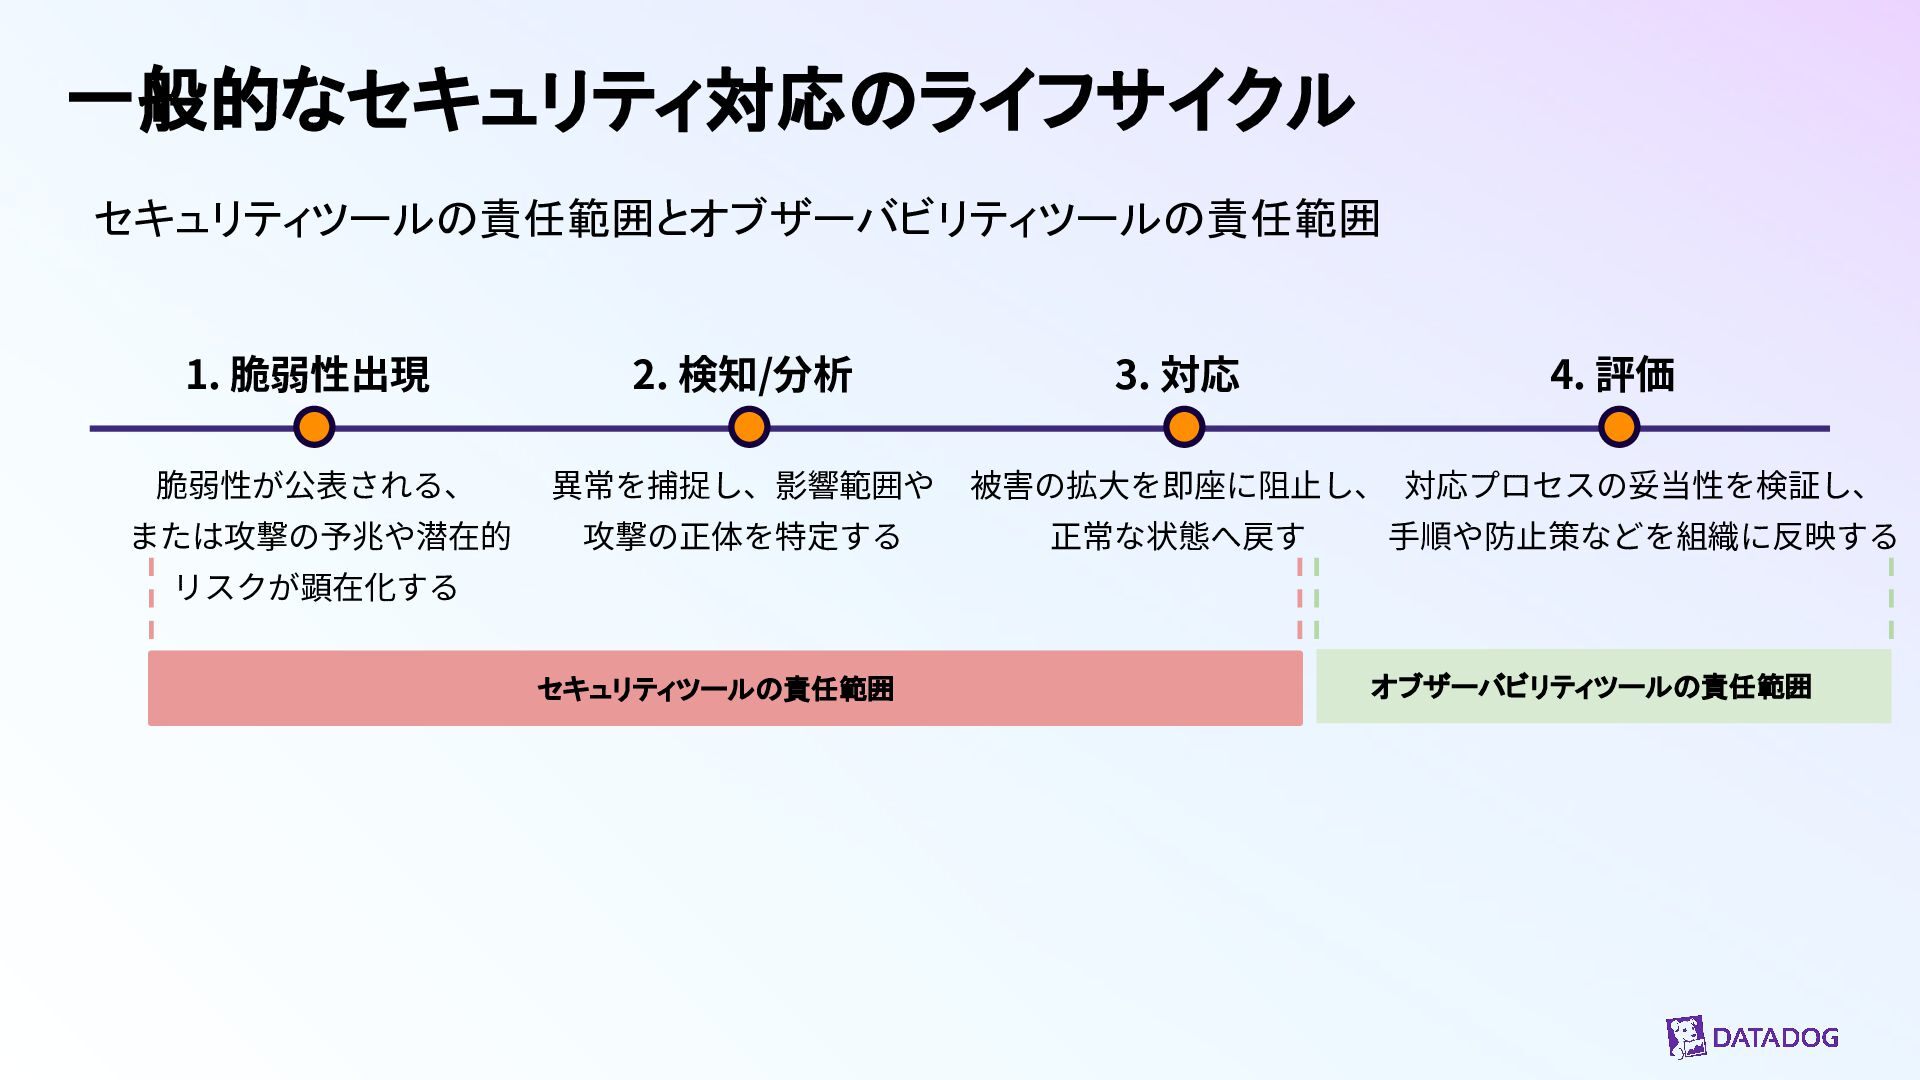
関連情報: NIST SP 800-61 一般的なセキュリティ対応のライフサイクル 1. 脆弱性出現 脆弱性が公表される、 または攻撃の予兆や潜在的 リスクが顕在化する
2. 検知/分析 異常を捕捉し、影響範囲や 攻撃の正体を特定する 3. 対応 被害の拡⼤を即座に阻⽌し、 正常な状態へ戻す 4. 評価 対応プロセスの妥当性を検証し、 ⼿順や防⽌策などを組織に反映する 現場で実施する主なセキュリティ対応の 4 手順(簡略版) -
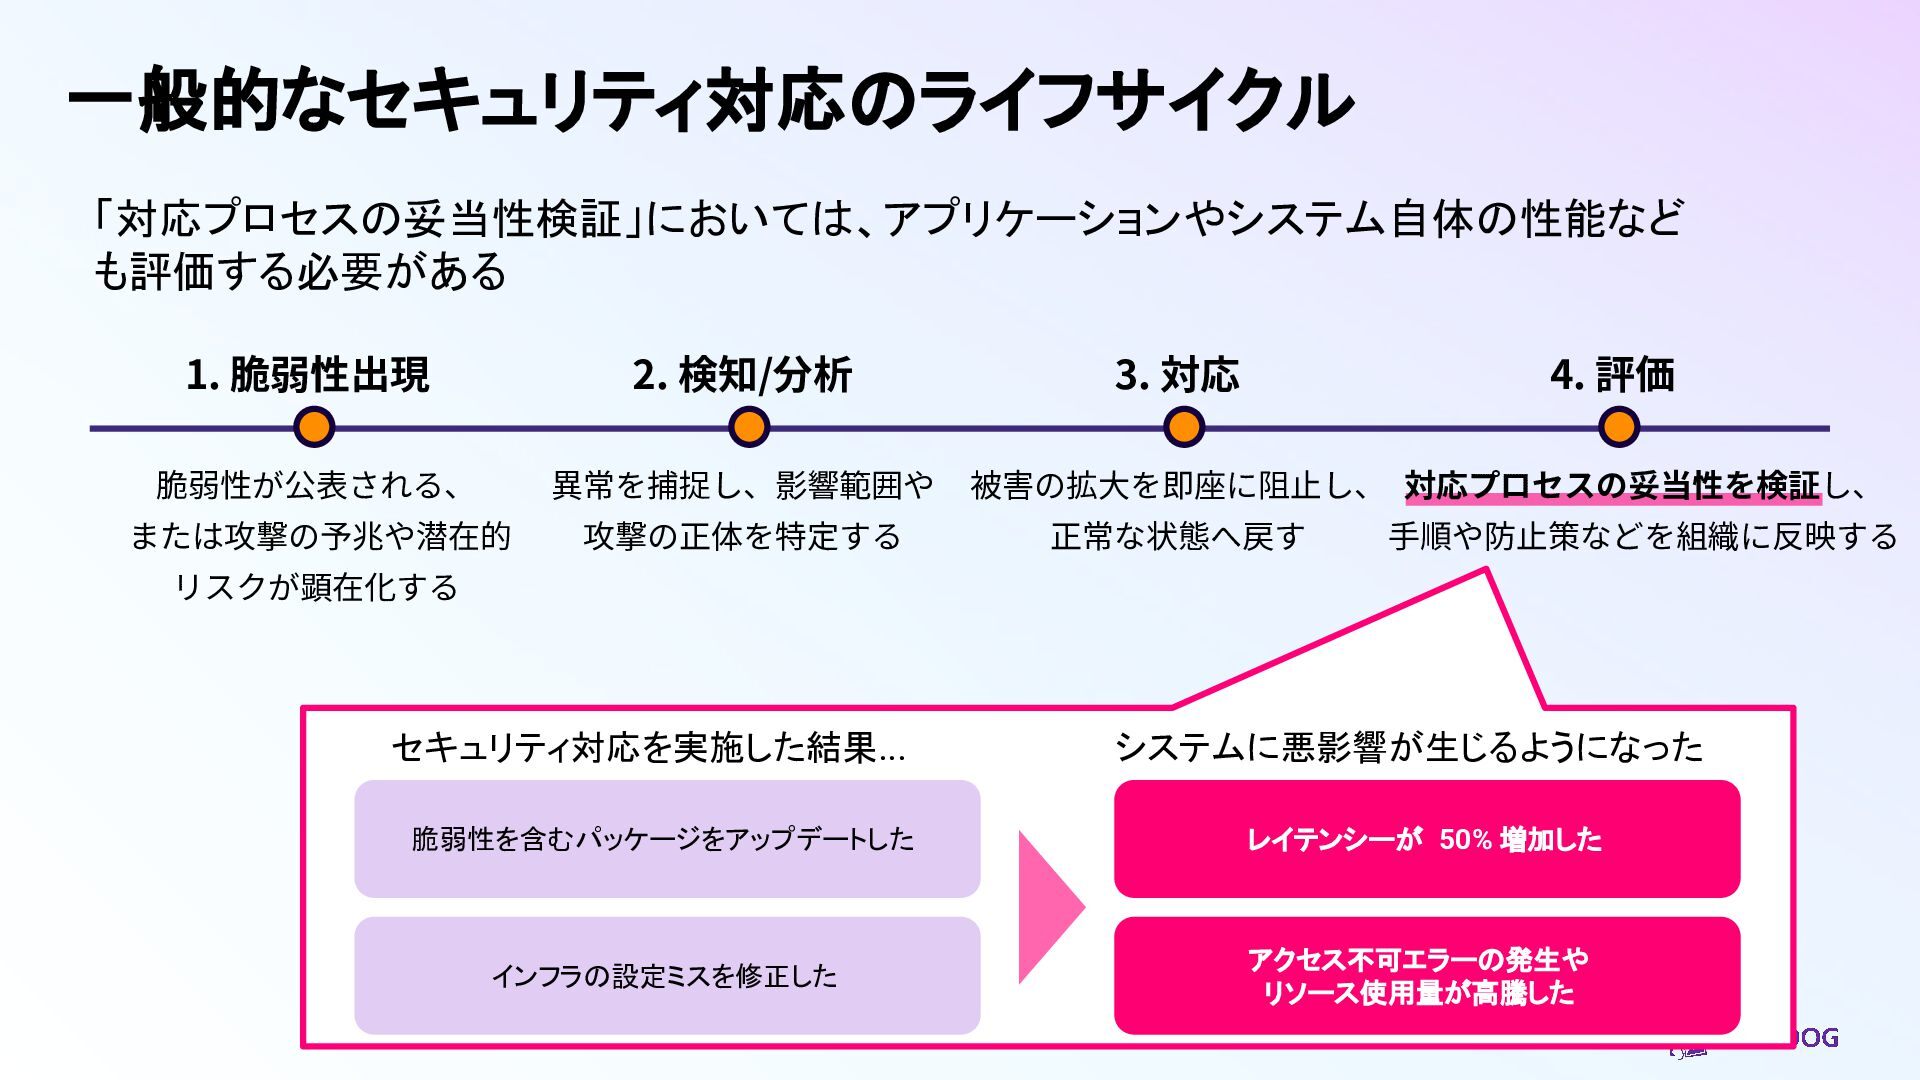
対応プロセスの妥当性を検証し、 ⼿順や防⽌策などを組織に反映する 一般的なセキュリティ対応のライフサイクル 1. 脆弱性出現 脆弱性が公表される、 または攻撃の予兆や潜在的 リスクが顕在化する 2. 検知/分析
異常を捕捉し、影響範囲や 攻撃の正体を特定する 3. 対応 被害の拡⼤を即座に阻⽌し、 正常な状態へ戻す 4. 評価 「対応プロセスの妥当性検証」においては、アプリケーションやシステム自体の性能など も評価する必要がある 脆弱性を含むパッケージをアップデートした インフラの設定ミスを修正した レイテンシーが 50% 増加した アクセス不可エラーの発生や リソース使用量が高騰した セキュリティ対応を実施した結果... システムに悪影響が生じるようになった -
対応プロセスの妥当性を検証し、 ⼿順や防⽌策などを組織に反映する 一般的なセキュリティ対応のライフサイクル 1. 脆弱性出現 脆弱性が公表される、 または攻撃の予兆や潜在的 リスクが顕在化する 2. 検知/分析
異常を捕捉し、影響範囲や 攻撃の正体を特定する 3. 対応 被害の拡⼤を即座に阻⽌し、 正常な状態へ戻す 4. 評価 セキュリティツールの責任範囲とオブザーバビリティツールの責任範囲 セキュリティツールの責任範囲 オブザーバビリティツールの責任範囲 -
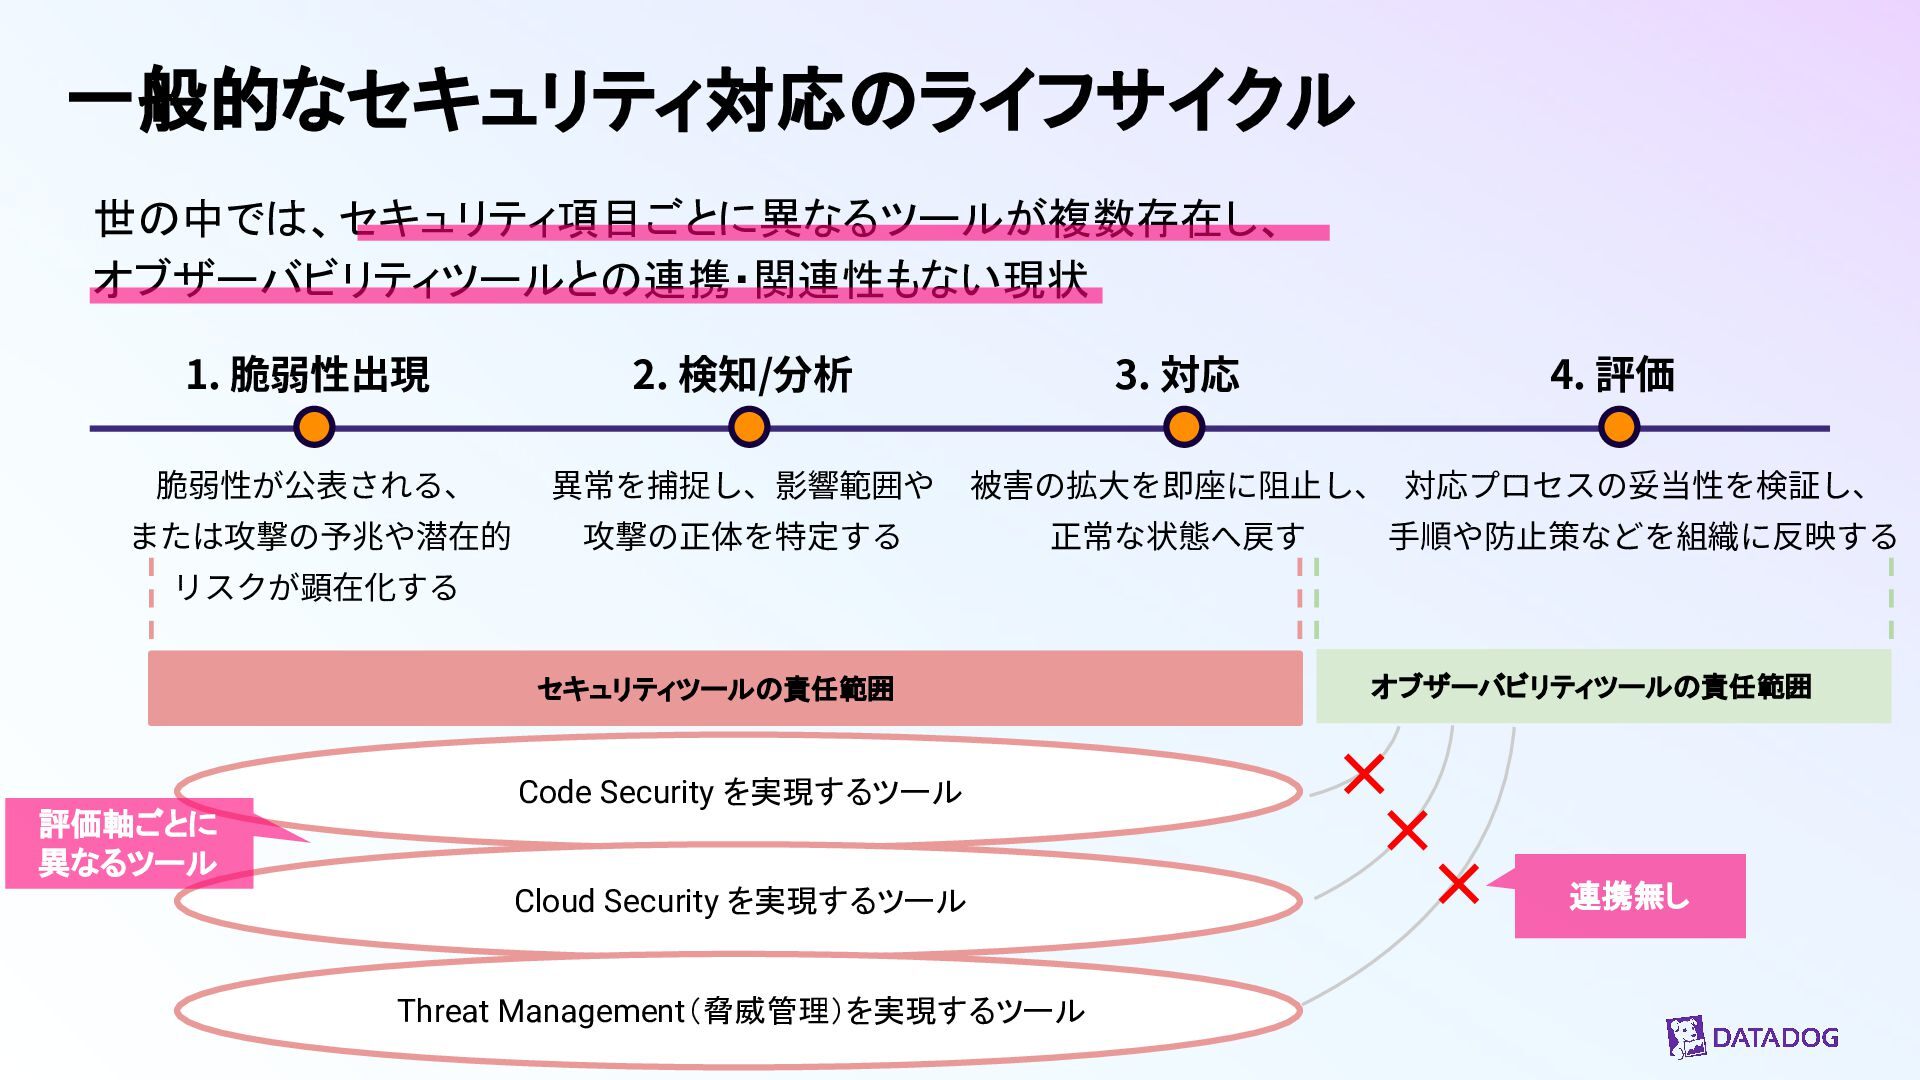
世の中では、セキュリティ項目ごとに異なるツールが複数存在し、 オブザーバビリティツールとの連携・関連性もない現状 対応プロセスの妥当性を検証し、 ⼿順や防⽌策などを組織に反映する 一般的なセキュリティ対応のライフサイクル 1. 脆弱性出現 脆弱性が公表される、 または攻撃の予兆や潜在的 リスクが顕在化する
2. 検知/分析 異常を捕捉し、影響範囲や 攻撃の正体を特定する 3. 対応 被害の拡⼤を即座に阻⽌し、 正常な状態へ戻す 4. 評価 セキュリティツールの責任範囲 オブザーバビリティツールの責任範囲 Code Security を実現するツール Cloud Security を実現するツール Threat Management(脅威管理)を実現するツール 評価軸ごとに 異なるツール 連携無し -
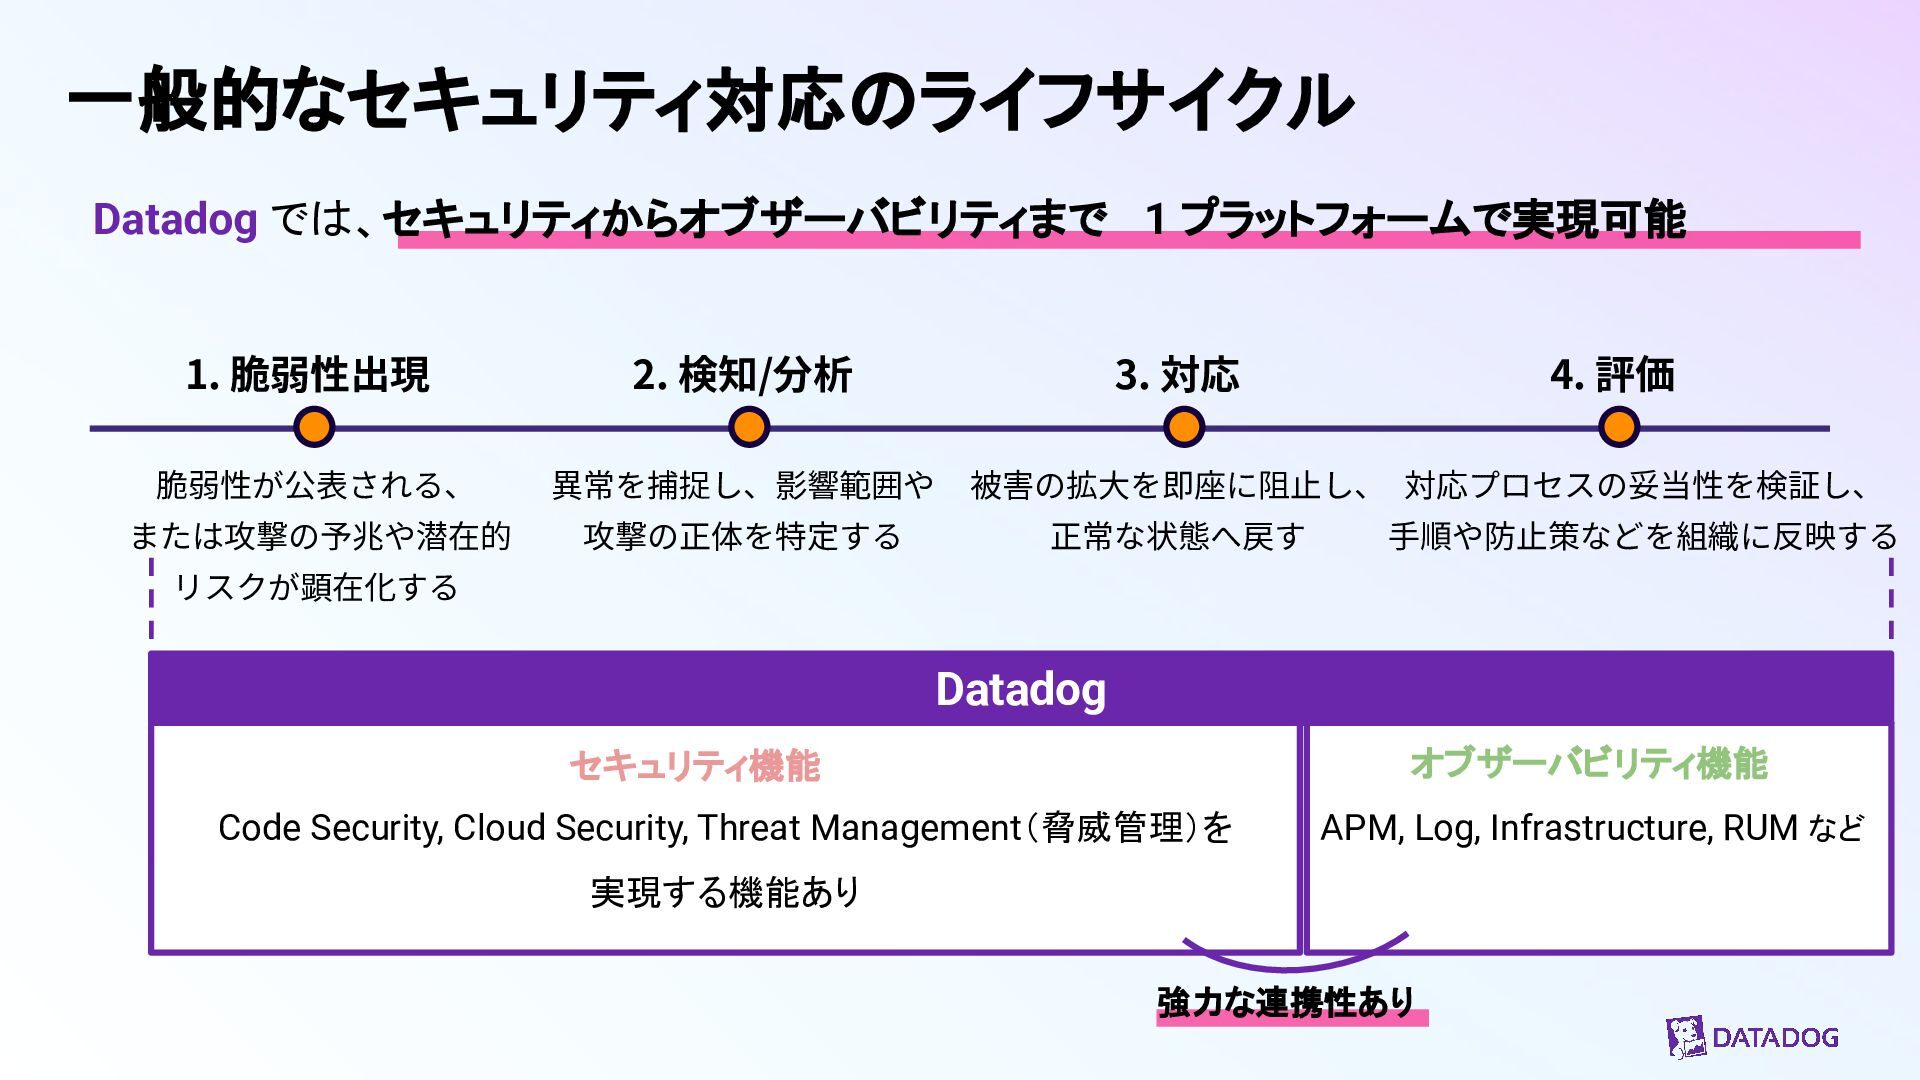
強力な連携性あり 対応プロセスの妥当性を検証し、 ⼿順や防⽌策などを組織に反映する 一般的なセキュリティ対応のライフサイクル 1. 脆弱性出現 脆弱性が公表される、 または攻撃の予兆や潜在的 リスクが顕在化する 2.
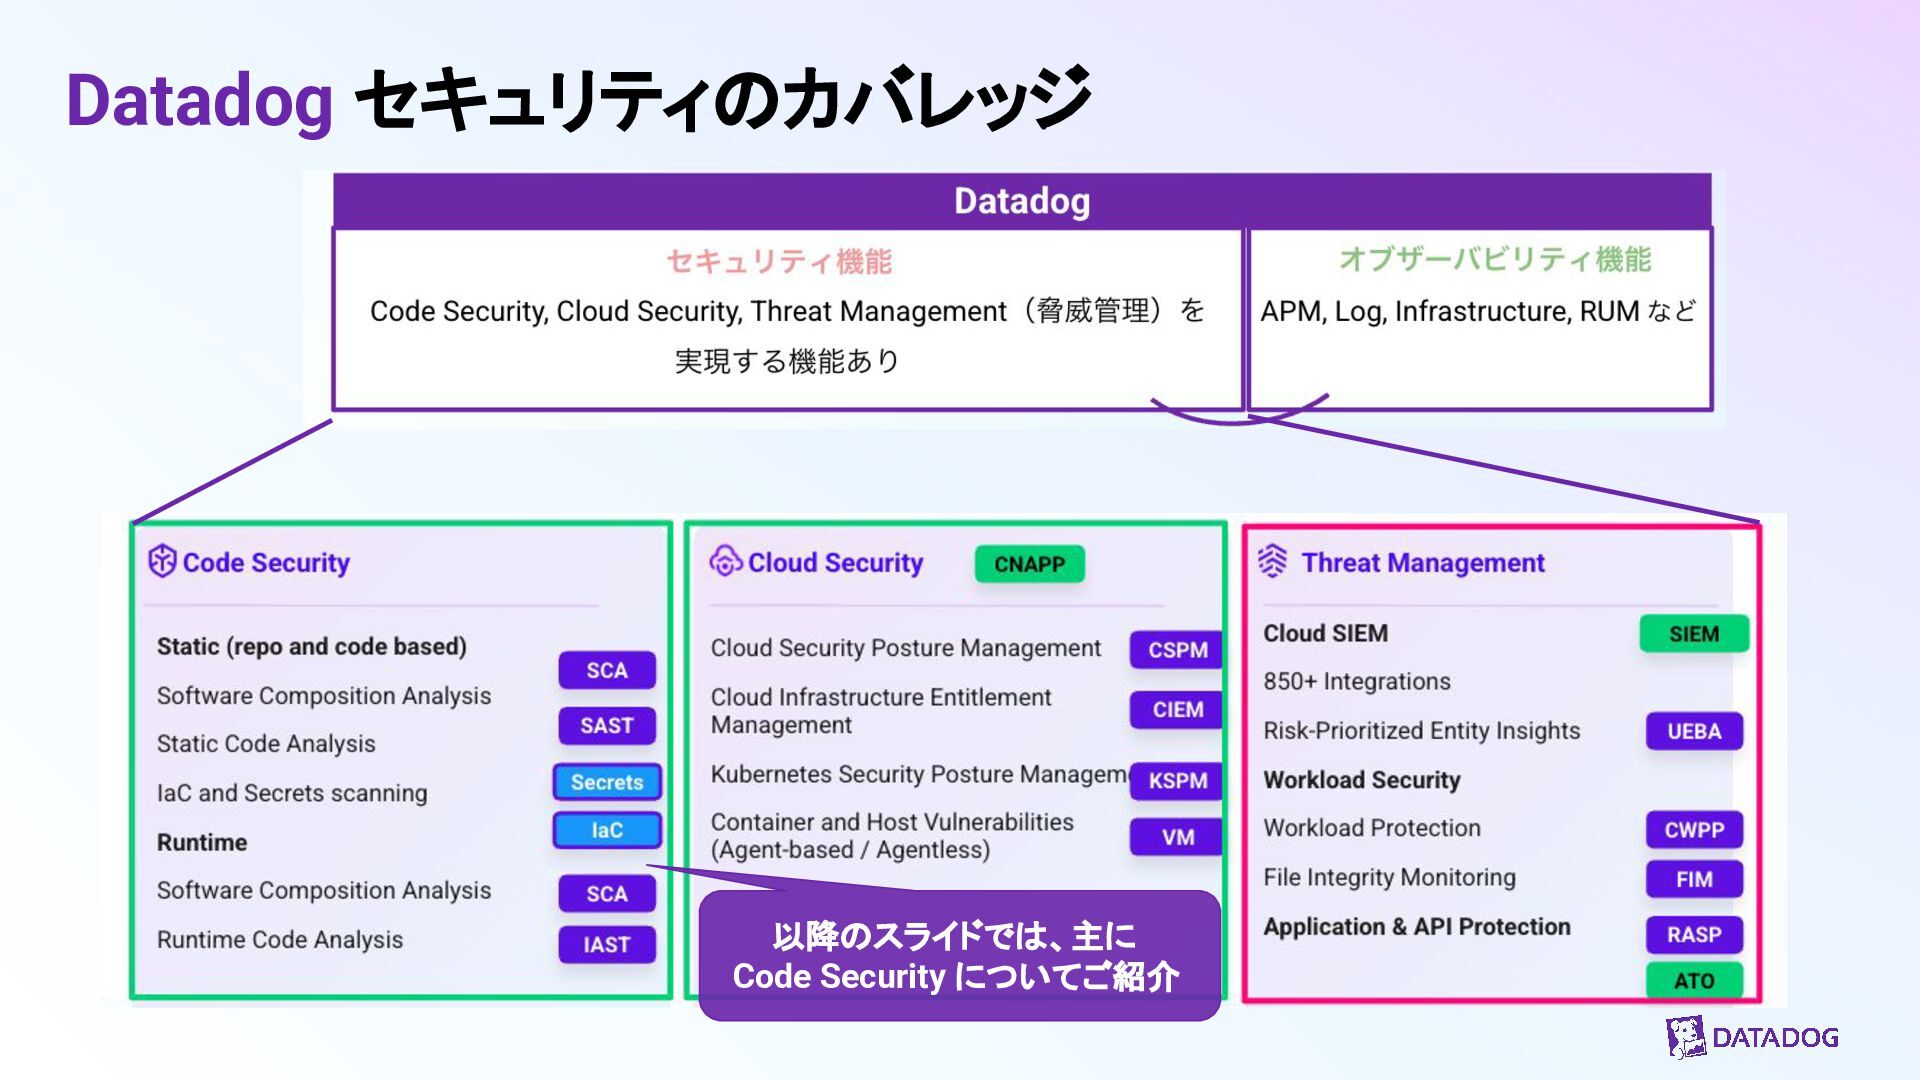
検知/分析 異常を捕捉し、影響範囲や 攻撃の正体を特定する 3. 対応 被害の拡⼤を即座に阻⽌し、 正常な状態へ戻す 4. 評価 Datadog では、セキュリティからオブザーバビリティまで 1 プラットフォームで実現可能 Code Security, Cloud Security, Threat Management(脅威管理)を 実現する機能あり APM, Log, Infrastructure, RUM など Datadog セキュリティ機能 オブザーバビリティ機能 -
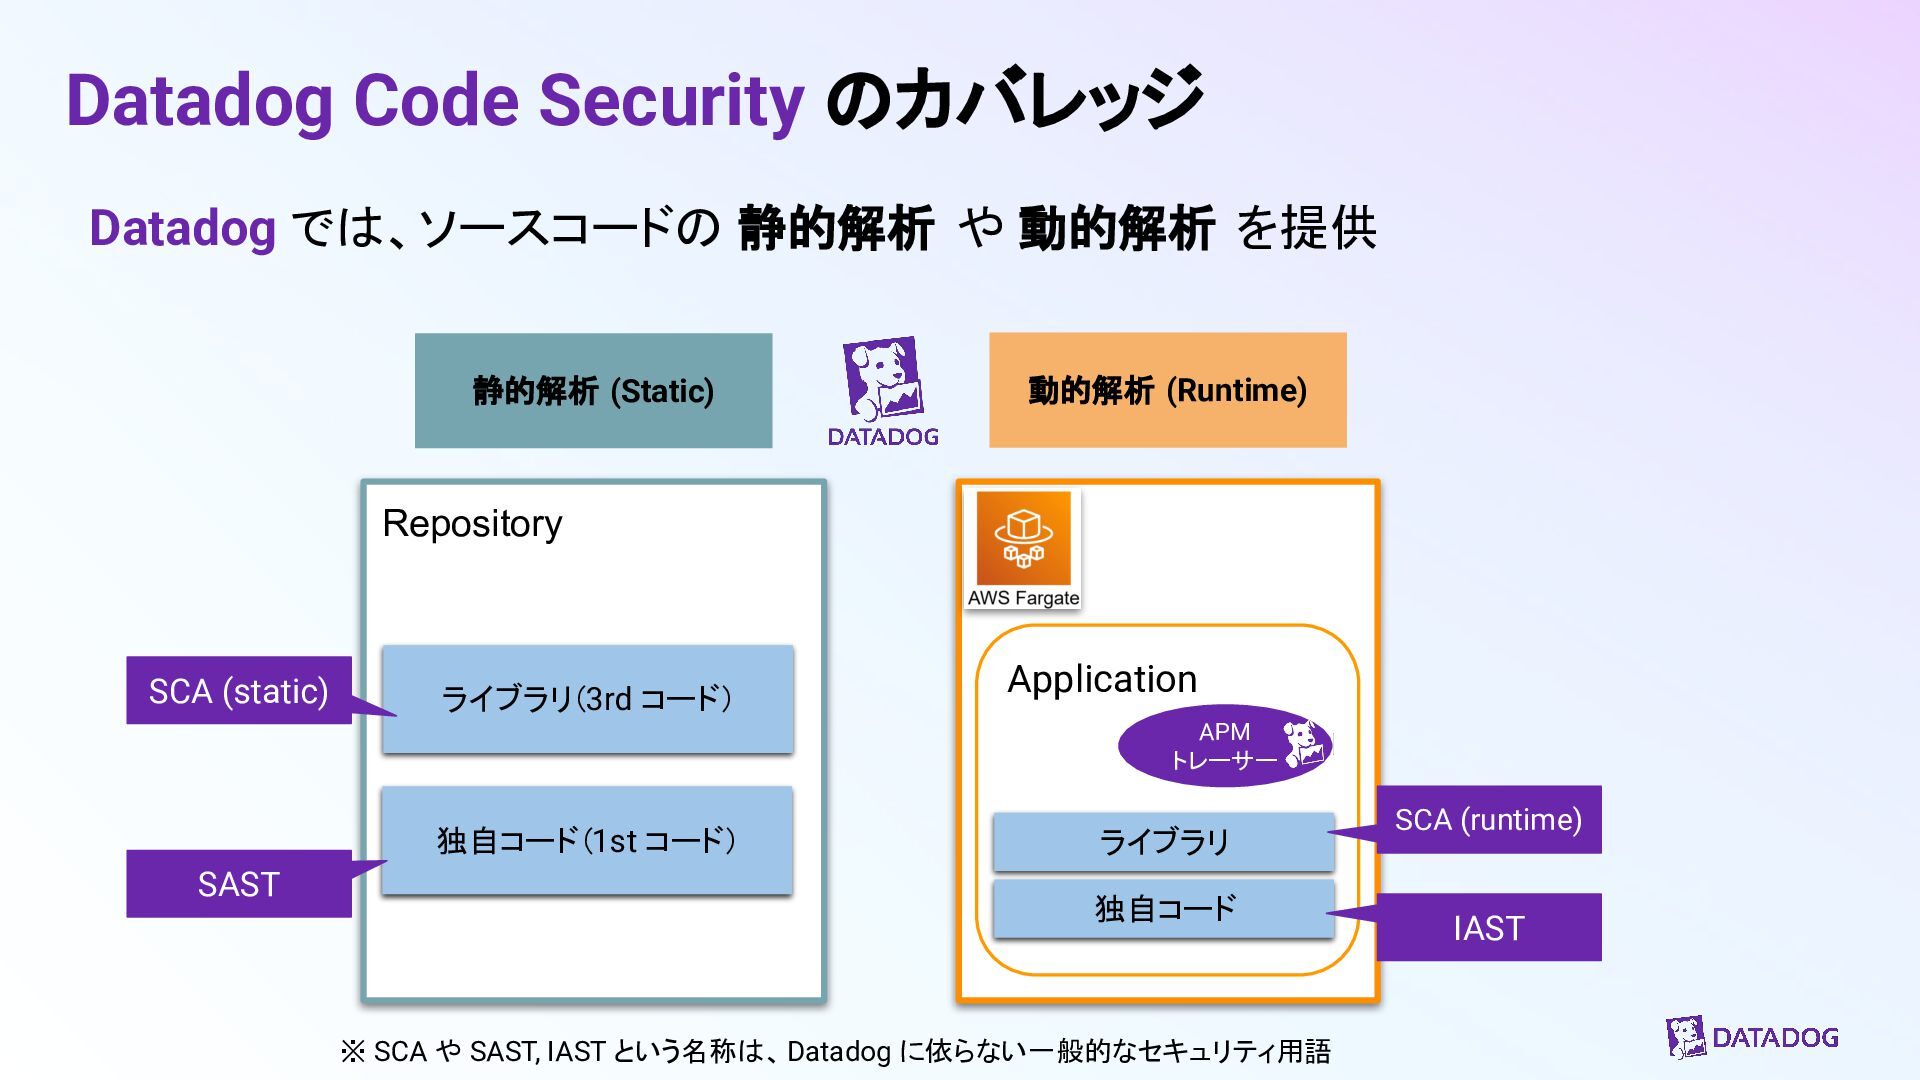
Application ライブラリ 独自コード APM トレーサー Datadog では、ソースコードの 静的解析 や 動的解析
を提供 Datadog Code Security のカバレッジ 静的解析 (Static) 動的解析 (Runtime) Repository ライブラリ(3rd コード) 独自コード(1st コード) SCA (static) SAST IAST SCA (runtime) ※ SCA や SAST, IAST という名称は、Datadog に依らない一般的なセキュリティ用語 -
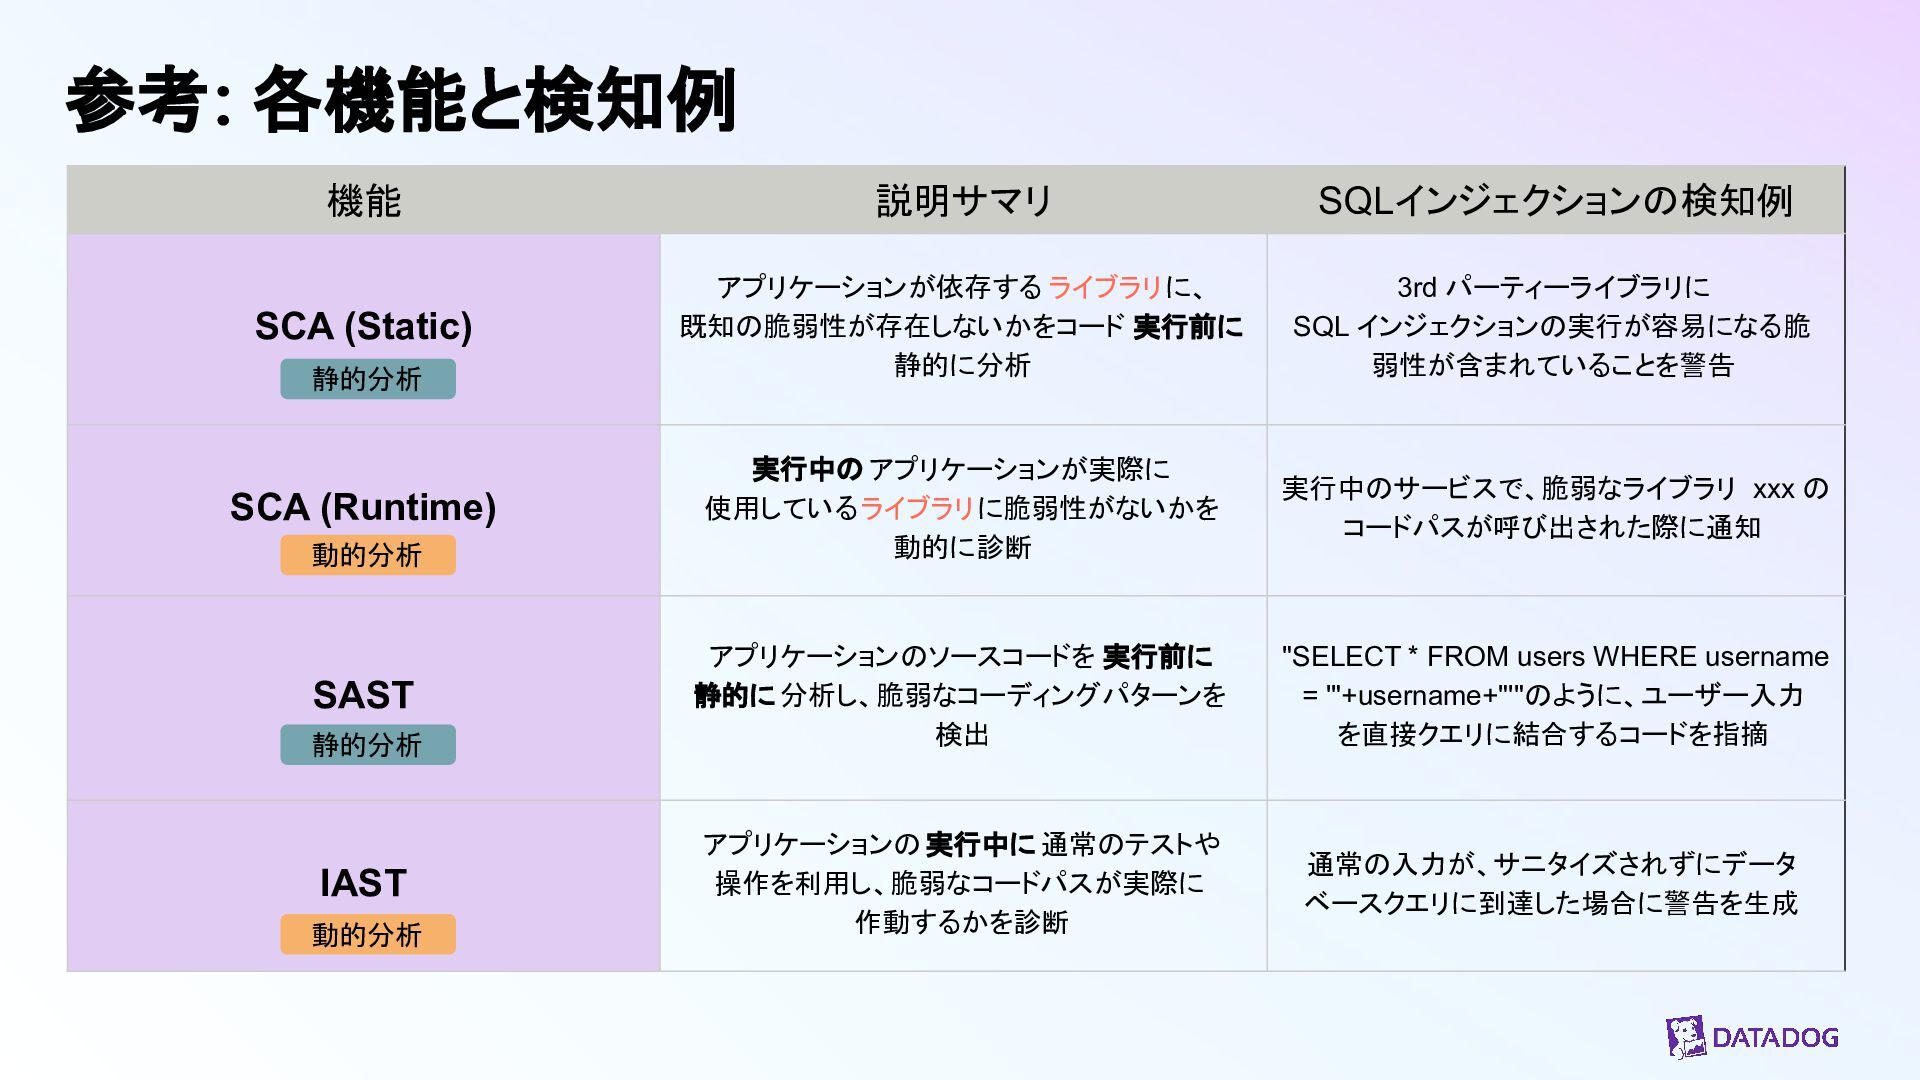
機能 説明サマリ SQLインジェクションの検知例 SCA (Static) アプリケーションが依存する ライブラリに、 既知の脆弱性が存在しないかをコード 実行前に 静的に分析
3rd パーティーライブラリに SQL インジェクションの実行が容易になる脆 弱性が含まれていることを警告 SCA (Runtime) 実行中の アプリケーションが実際に 使用しているライブラリに脆弱性がないかを 動的に診断 実行中のサービスで、脆弱なライブラリ xxx の コードパスが呼び出された際に通知 SAST アプリケーションのソースコードを 実行前に 静的に分析し、脆弱なコーディングパターンを 検出 "SELECT * FROM users WHERE username = '"+username+"'"のように、ユーザー入力 を直接クエリに結合するコードを指摘 IAST アプリケーションの実行中に 通常のテストや 操作を利用し、脆弱なコードパスが実際に 作動するかを診断 通常の入力が、サニタイズされずにデータ ベースクエリに到達した場合に警告を生成 参考: 各機能と検知例 静的分析 静的分析 動的分析 動的分析 -
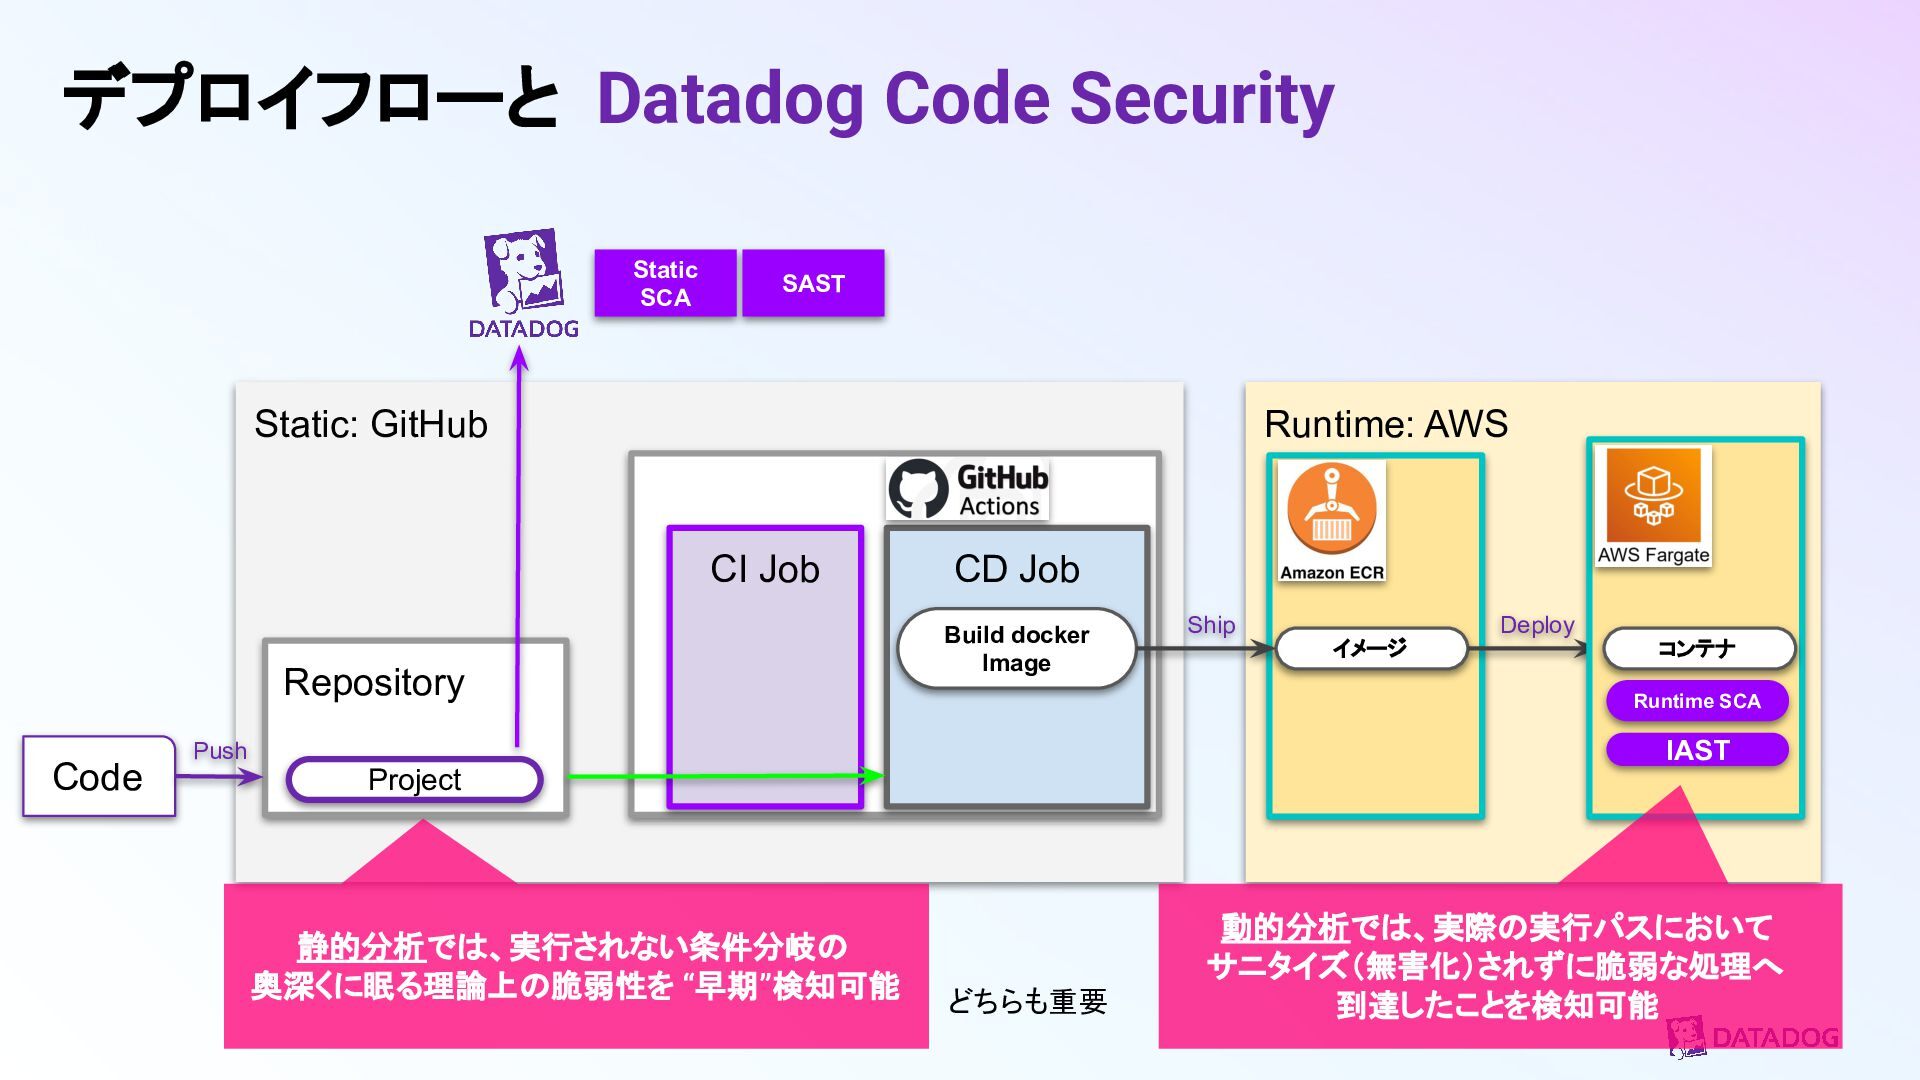
デプロイフローと Datadog Code Security Runtime: AWS Static: GitHub Repository CD
Job Code Push Project Build docker Image イメージ Ship Deploy CI Job Static SCA SAST コンテナ Runtime SCA IAST 動的分析では、実際の実行パスにおいて サニタイズ(無害化)されずに脆弱な処理へ 到達したことを検知可能 静的分析では、実行されない条件分岐の 奥深くに眠る理論上の脆弱性を “早期”検知可能 どちらも重要 -
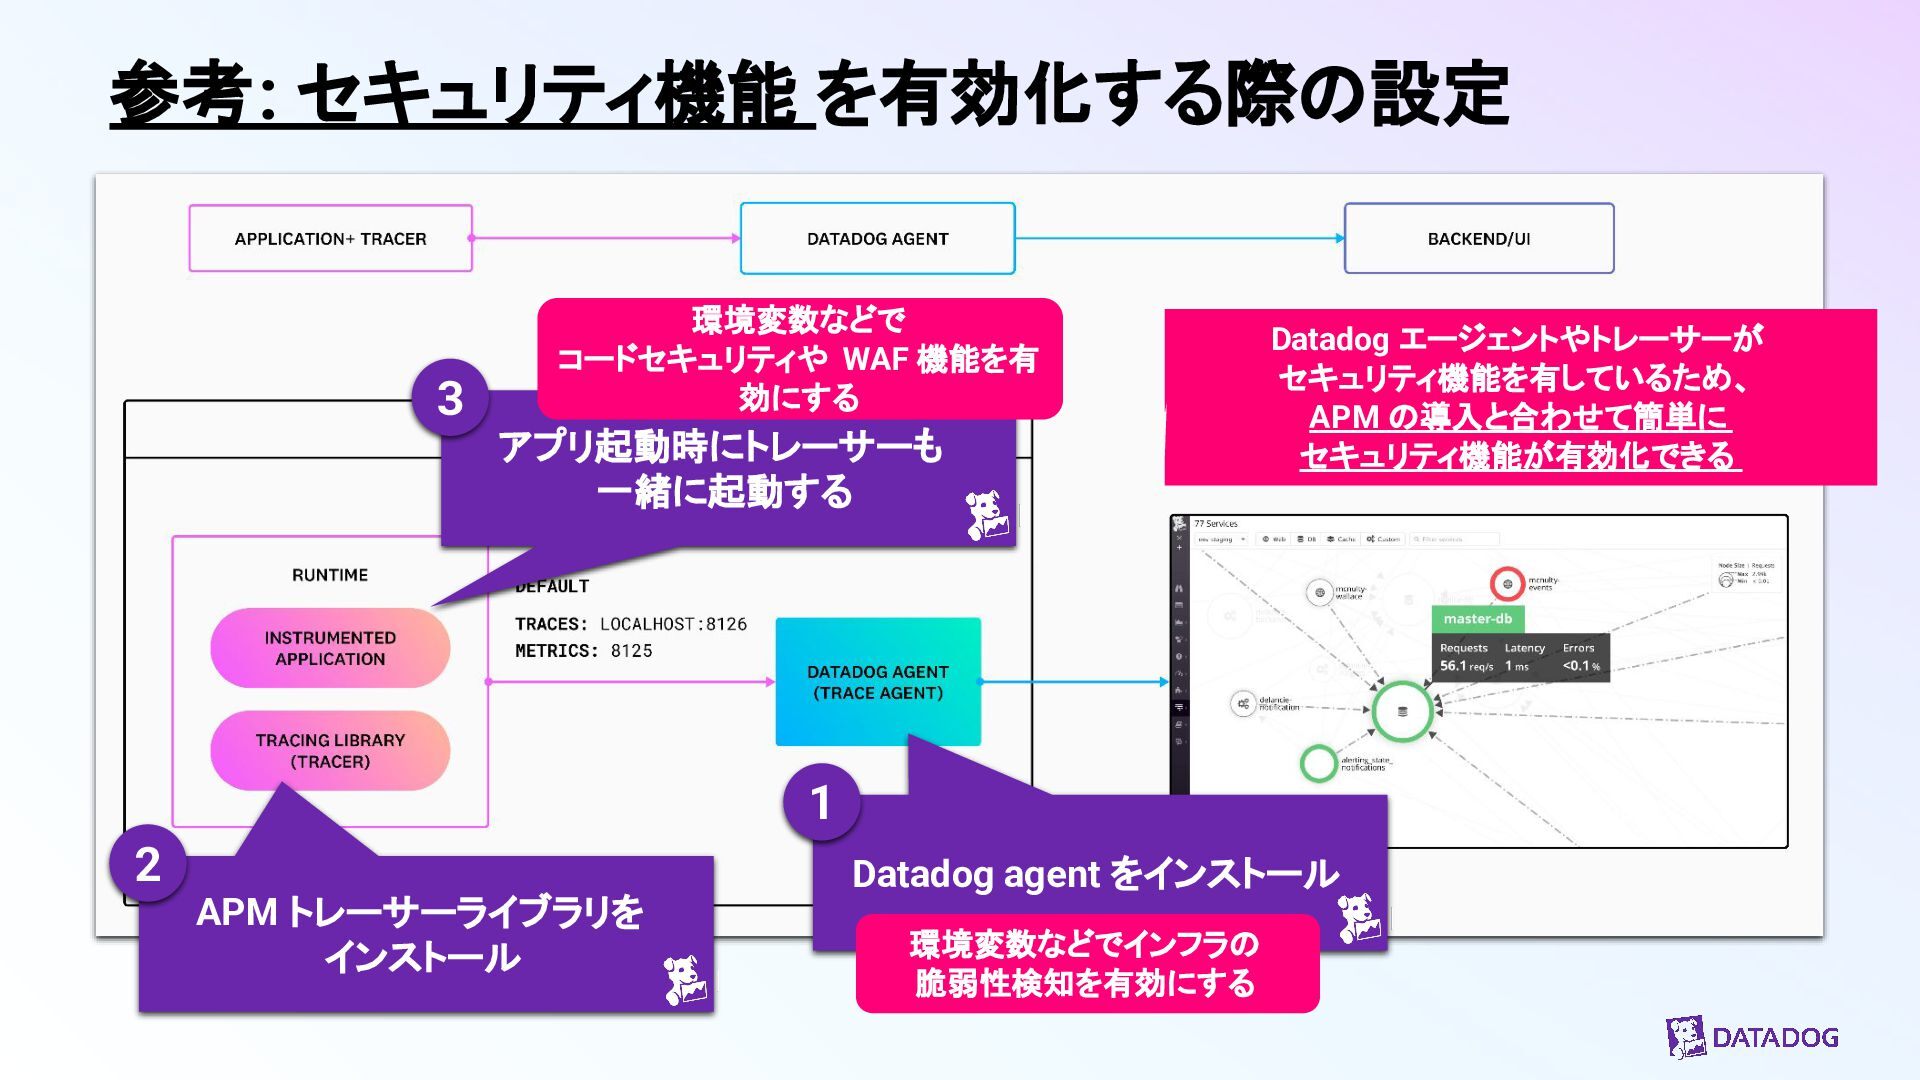
参考: セキュリティ機能 を有効化する際の設定 Datadog agent をインストール 1 APM トレーサーライブラリを インストール
2 アプリ起動時にトレーサーも 一緒に起動する 3 環境変数などでインフラの 脆弱性検知を有効にする 環境変数などで コードセキュリティや WAF 機能を有 効にする Datadog エージェントやトレーサーが セキュリティ機能を有しているため、 APM の導入と合わせて簡単に セキュリティ機能が有効化できる -
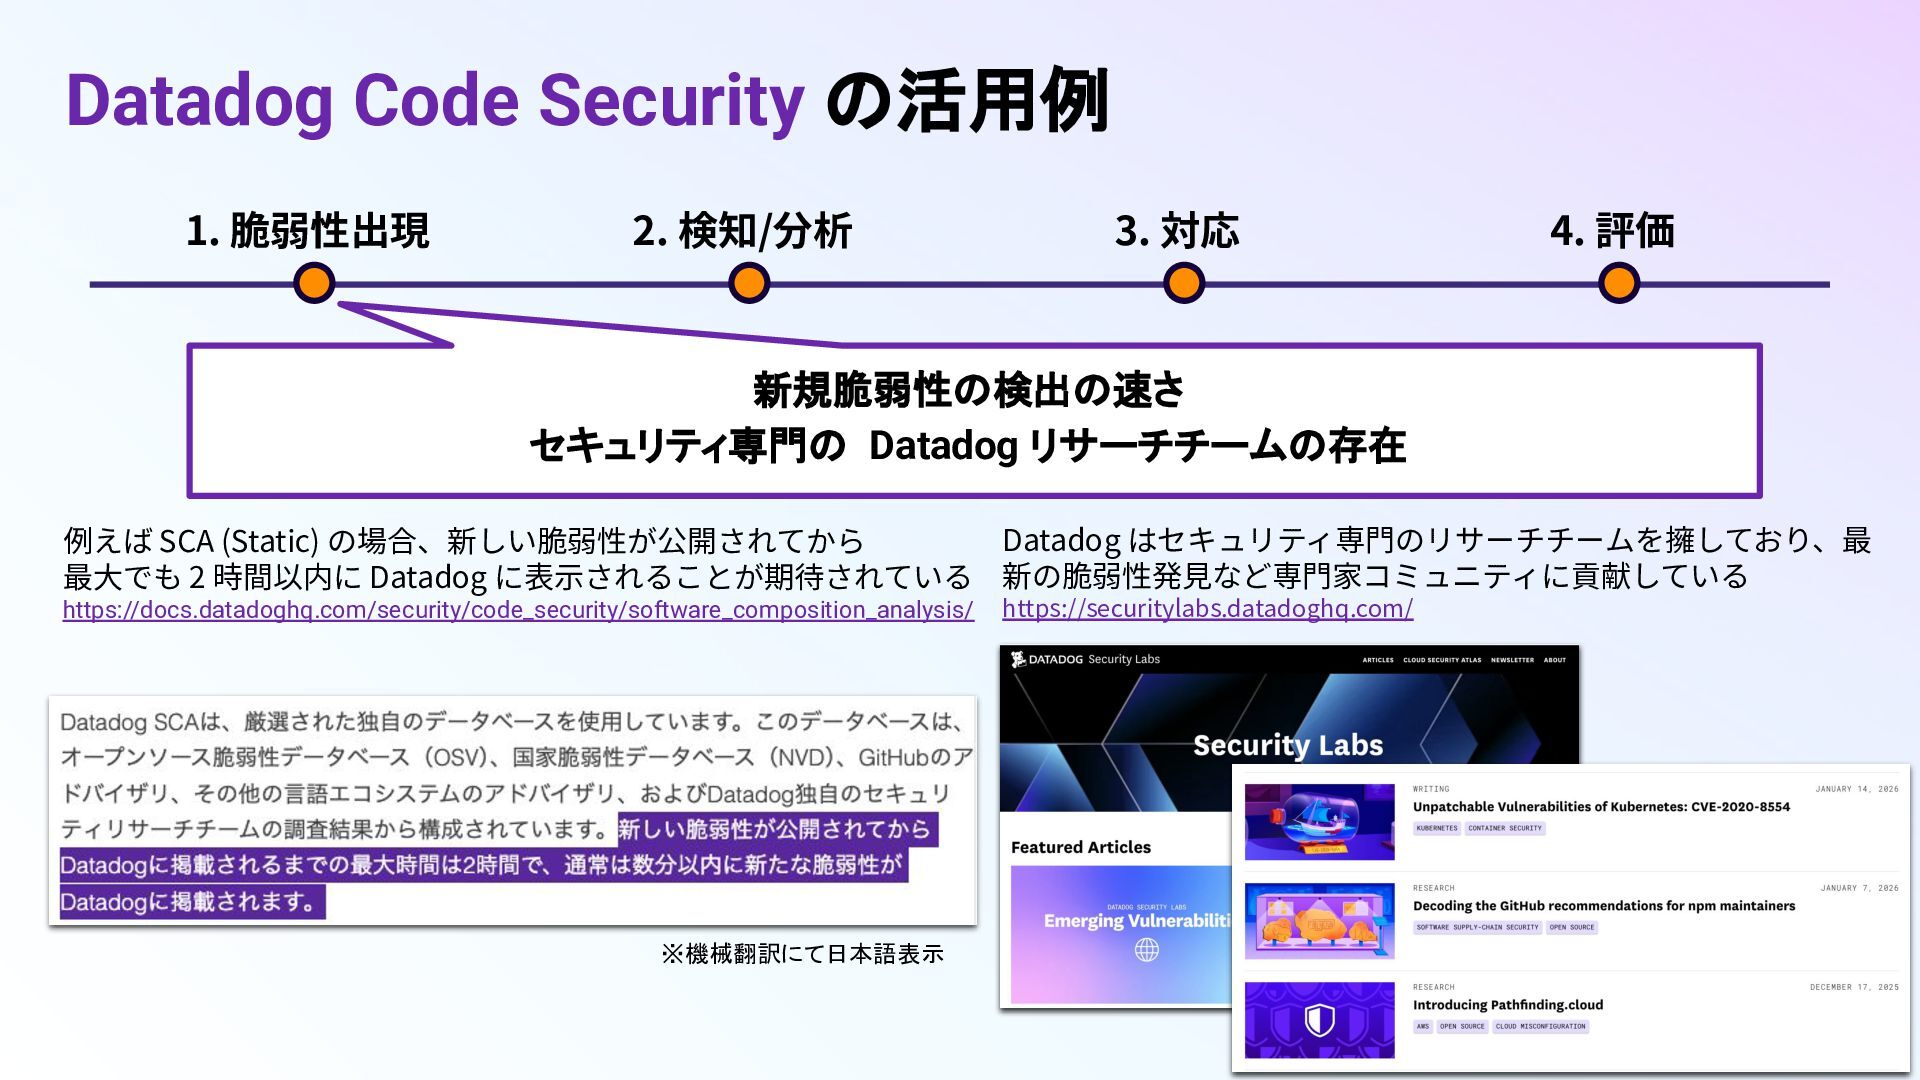
新規脆弱性の検出の速さ セキュリティ専門の Datadog リサーチチームの存在 Datadog Code Security の活用例 1. 脆弱性出現
2. 検知/分析 3. 対応 4. 評価 Datadog はセキュリティ専⾨のリサーチチームを擁しており、最 新の脆弱性発⾒など専⾨家コミュニティに貢献している https://securitylabs.datadoghq.com/ 例えば SCA (Static) の場合、新しい脆弱性が公開されてから 最⼤でも 2 時間以内に Datadog に表⽰されることが期待されている https://docs.datadoghq.com/security/code_security/software_composition_analysis/ ※機械翻訳にてドキュメント内容を日本語表示 -
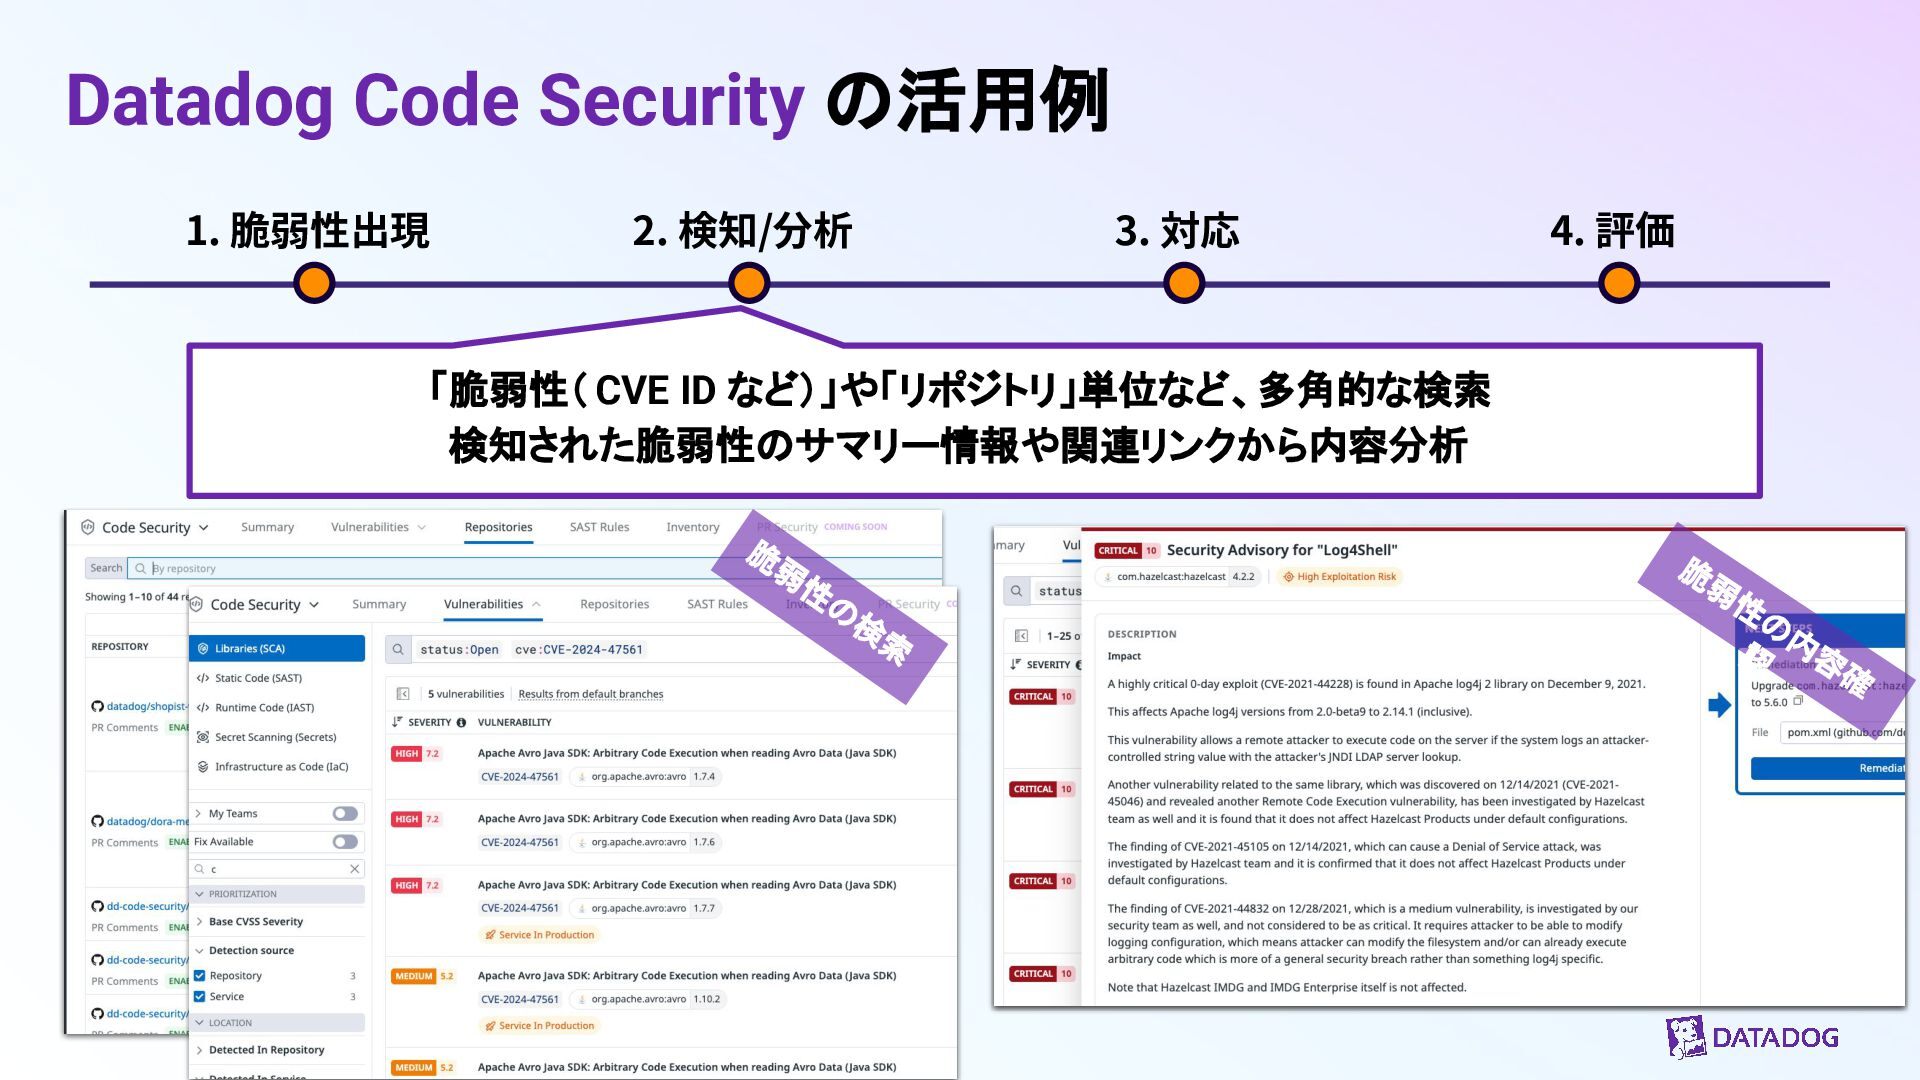
「脆弱性( CVE ID など)」や「リポジトリ」単位など、多角的な検索 検知された脆弱性のサマリー情報や関連リンクから内容分析・影響範囲の特定 Datadog Code Security の活用例 1.
脆弱性出現 2. 検知/分析 3. 対応 4. 評価 脆 弱 性 の 検 索 脆 弱 性 の 内 容 や 影 響 範 囲 確 認 オブザーバビリティの情報があるからこそ 「脆弱性がどのアプリで展開されているか」 まで特定可能 -
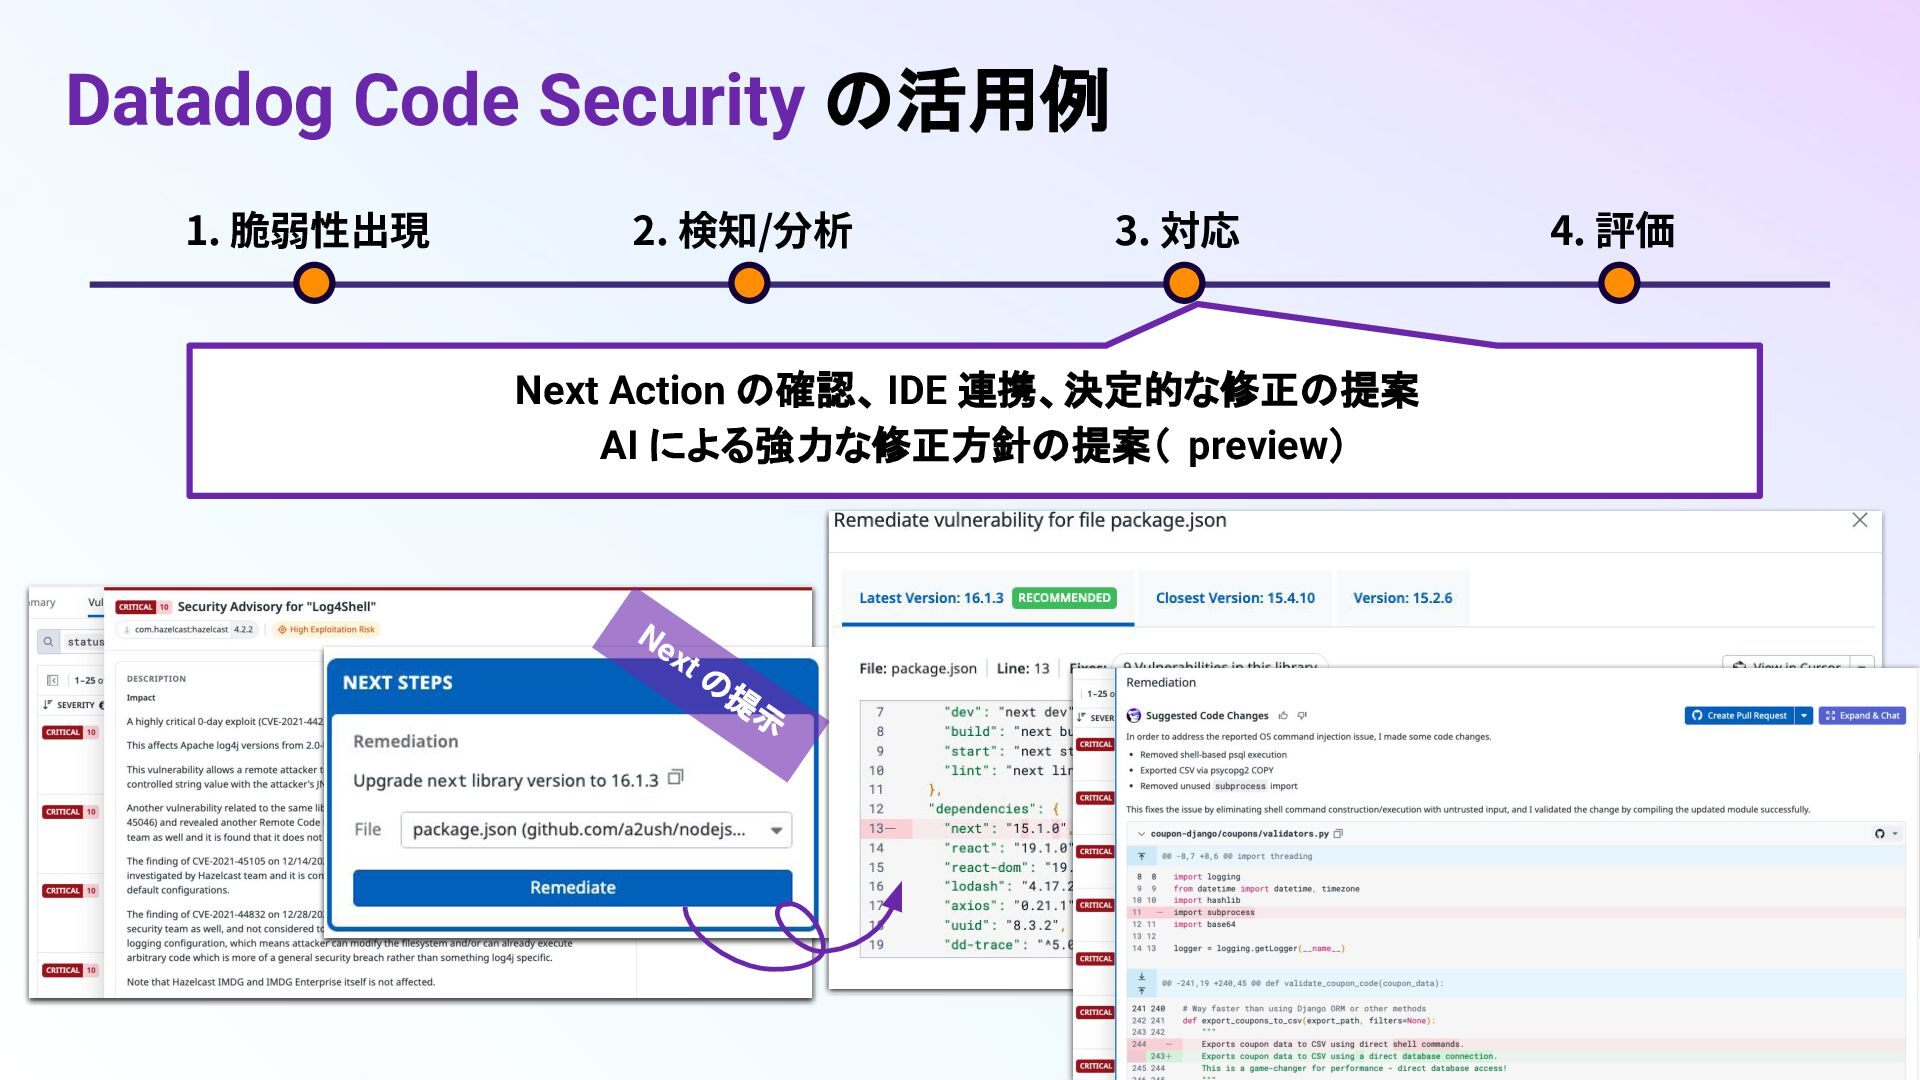
Next Action の確認、IDE 連携、決定的な修正の提案 AI による強力な修正方針の提案( preview) Datadog Code Security
の活用例 1. 脆弱性出現 2. 検知/分析 3. 対応 4. 評価 Next の 提 示 -
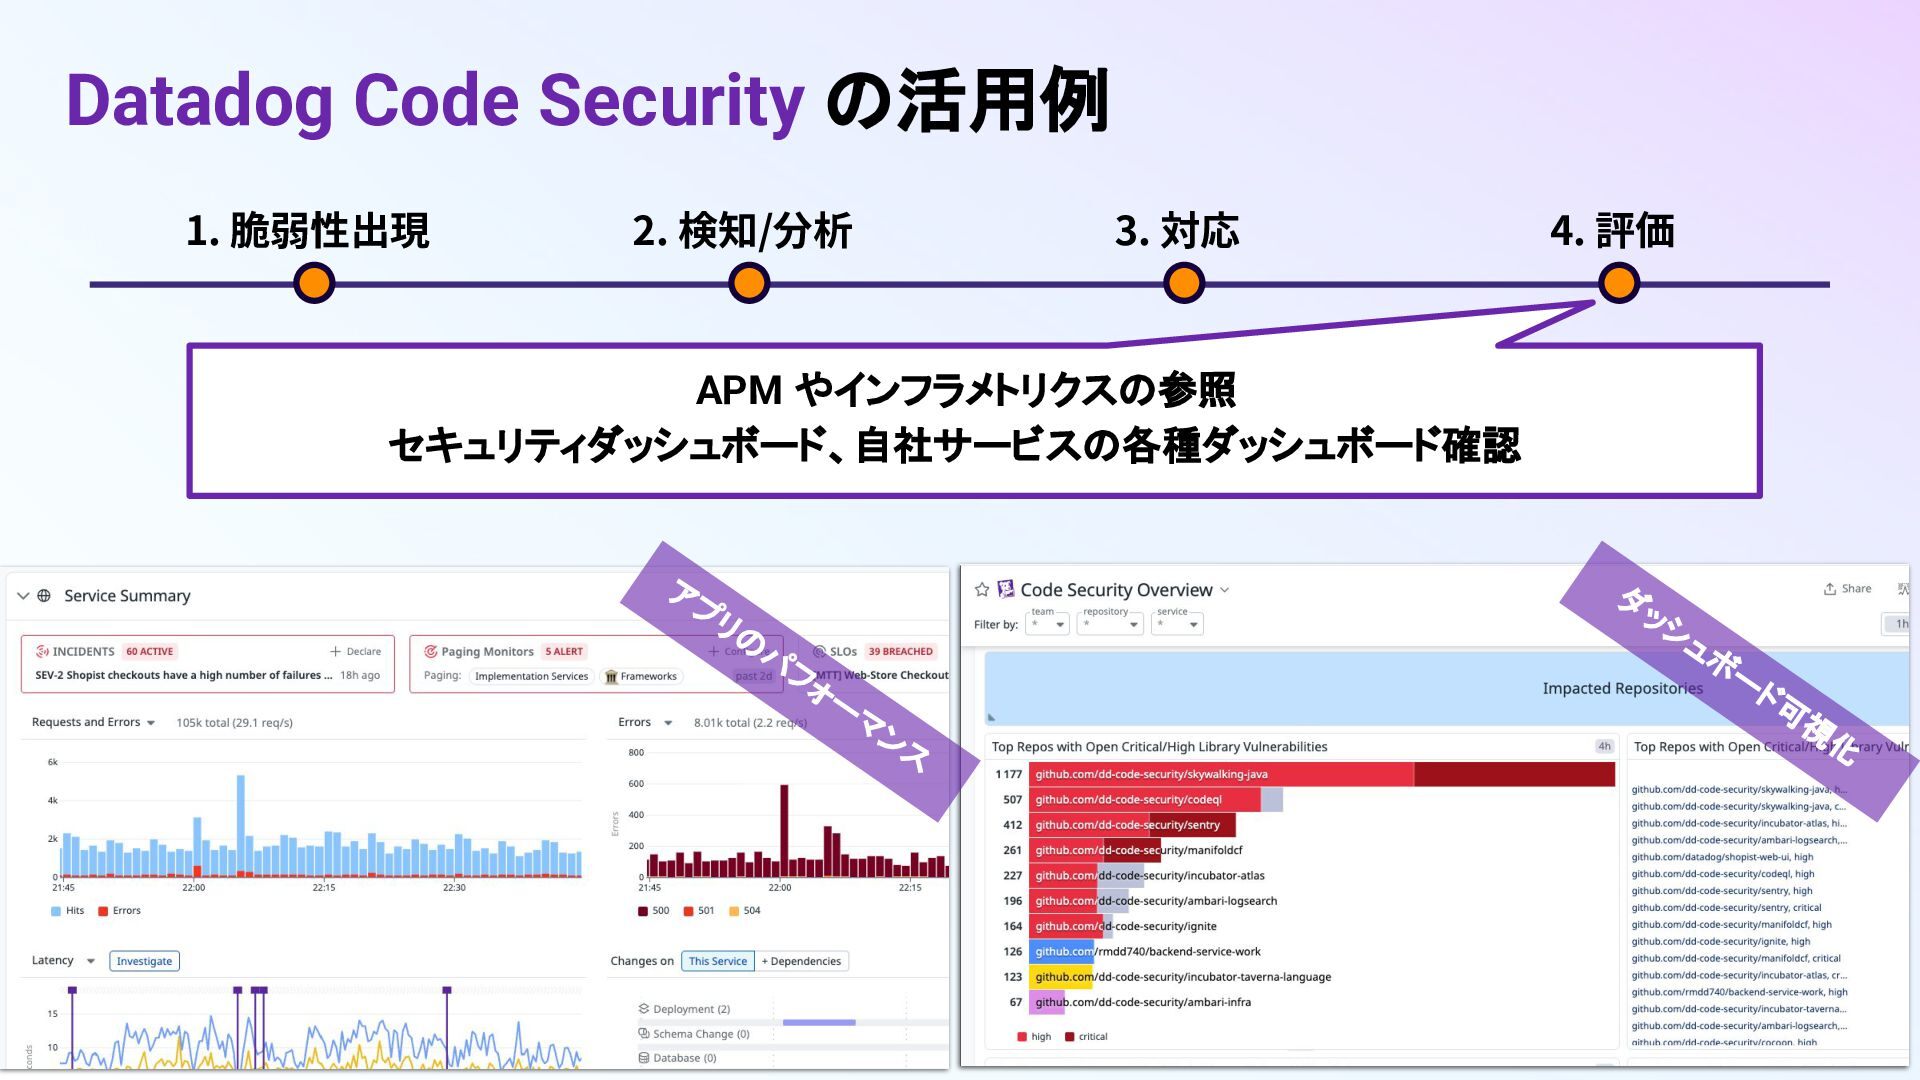
APM やインフラメトリクスの参照 セキュリティダッシュボード、自社サービスの各種ダッシュボード確認 Datadog Code Security の活用例 1. 脆弱性出現 2.
検知/分析 3. 対応 4. 評価 ア プ リの パ フォー マ ンス ダ ッシ ュボ ー ド可 視 化 脆弱性対応後にレイテンシーやエラーが 増えていないか、同じプラットフォームで 確認可能