Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
バケットポリシーの記述を誤りマネコンからS3バケットを操作できなくなりそうになった話
Search
amarelo_n24
September 09, 2025
Education
250
1
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
バケットポリシーの記述を誤りマネコンからS3バケットを操作できなくなりそうになった話
2025/9/10 JAWS-UG朝会 #73 登壇資料
amarelo_n24
September 09, 2025
Transcript
23 slides
バケットポリシーの記述を誤り、マネコンから バケットを操作できなくなりそうになった話 2025/9/10 JAWS-UG朝会 #73
自己紹介 藤田 直幸 | アマレロ@コーヒー焙煎人兼エンジニア JAWS-UG 彩の国埼玉支部 運営 X:@amarelo_n24 Facebook
https://www.facebook.com/naoyuki.fujita.37 仕事:所属企業の情シス 好きなAWSサービス:IAM、S3、CloudShell 好きなこと:コーヒー豆の焙煎
今回は、Amazon S3(以下、S3)バケットポリシーの記述で失敗したこと、 気づきがありましたので、その話をします。 話すこと:S3バケットポリシーの設定で起こったことと改善策 話さないこと:バケットポリシー以外のポリシーについて (IAMポリシー、VPCエンドポイントポリシー) なお、本資料に記載の内容は個人の見解です。 はじめに
今回の話は以下のブログを基にしています。 バケットポリシーの記述を誤りマネコンからS3バケットを操作できなくなりそうになった話 https://qiita.com/amarelo_n24/items/225456495d3a896c8004 今回の登壇の元ネタ
1.やろうとしたこと 2.バケットポリシー 3.バケットポリシー適用したら・・・ 4.解決策 5.まとめ アジェンダ
1.やろうとしたこと
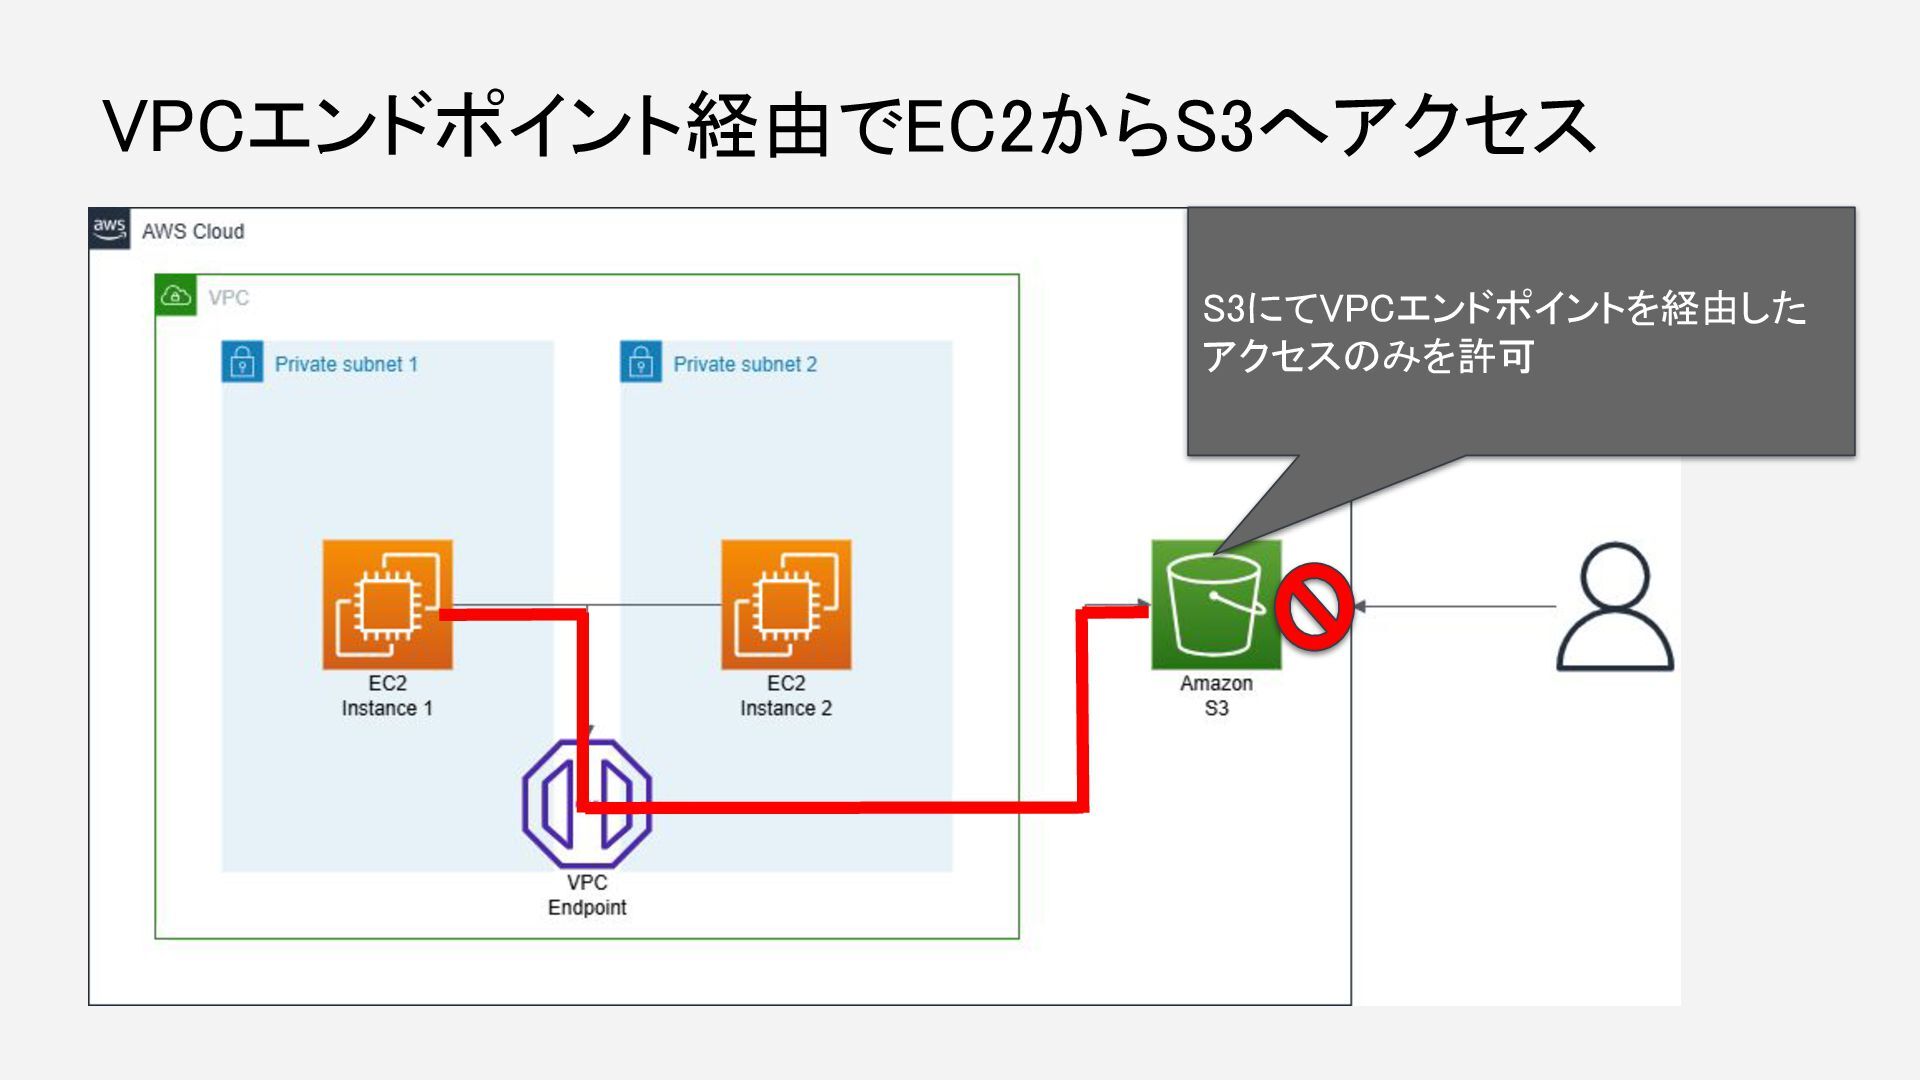
VPCエンドポイント経由でEC2からS3へアクセス S3にてVPCエンドポイントを経由した アクセスのみを許可
2.バケットポリシー
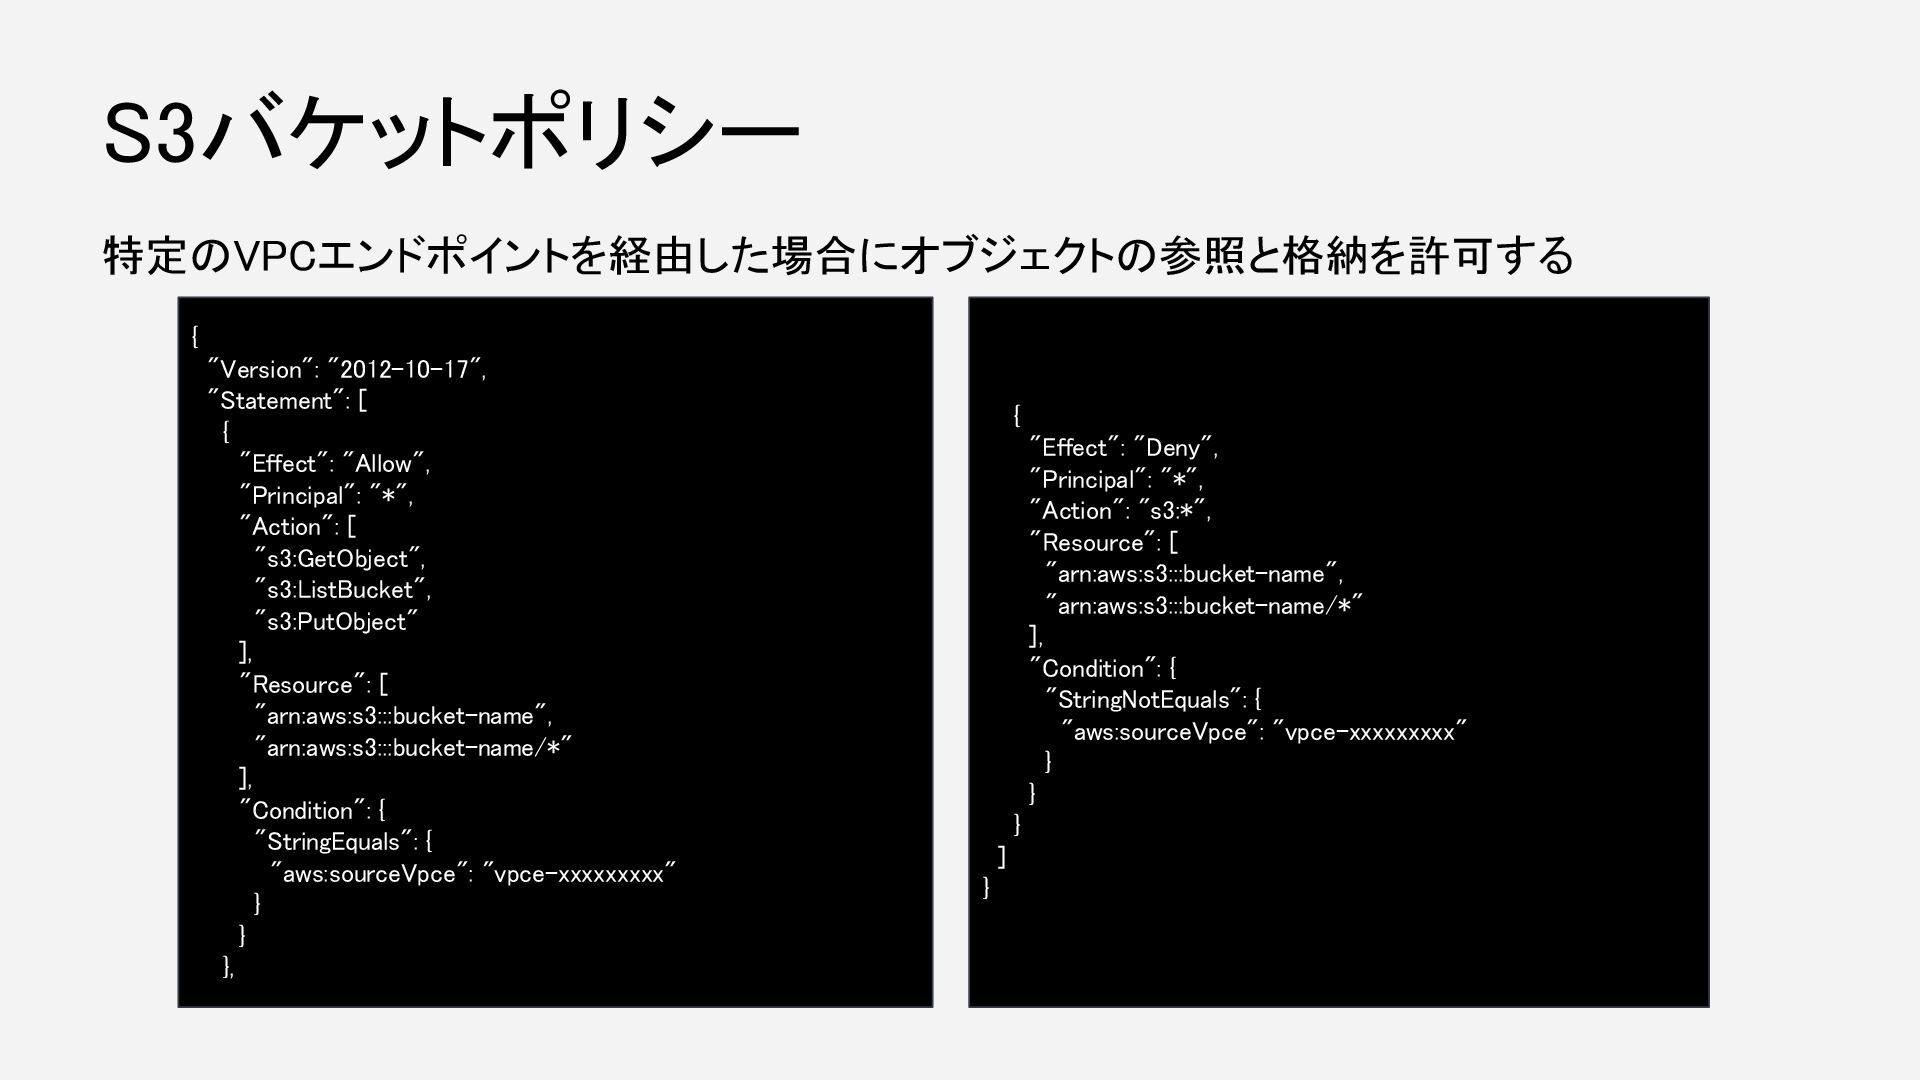
特定のVPCエンドポイントを経由した場合にオブジェクトの参照と格納を許可する S3バケットポリシー { "Version": "2012-10-17", "Statement": [ { "Effect": "Allow",
"Principal": "*", "Action": [ "s3:GetObject", "s3:ListBucket", "s3:PutObject" ], "Resource": [ "arn:aws:s3:::bucket-name", "arn:aws:s3:::bucket-name/*" ], "Condition": { "StringEquals": { "aws:sourceVpce": "vpce-xxxxxxxxx" } } }, { "Effect": "Deny", "Principal": "*", "Action": "s3:*", "Resource": [ "arn:aws:s3:::bucket-name", "arn:aws:s3:::bucket-name/*" ], "Condition": { "StringNotEquals": { "aws:sourceVpce": "vpce-xxxxxxxxx" } } } ] }
3.バケットポリシー適用したら・・・
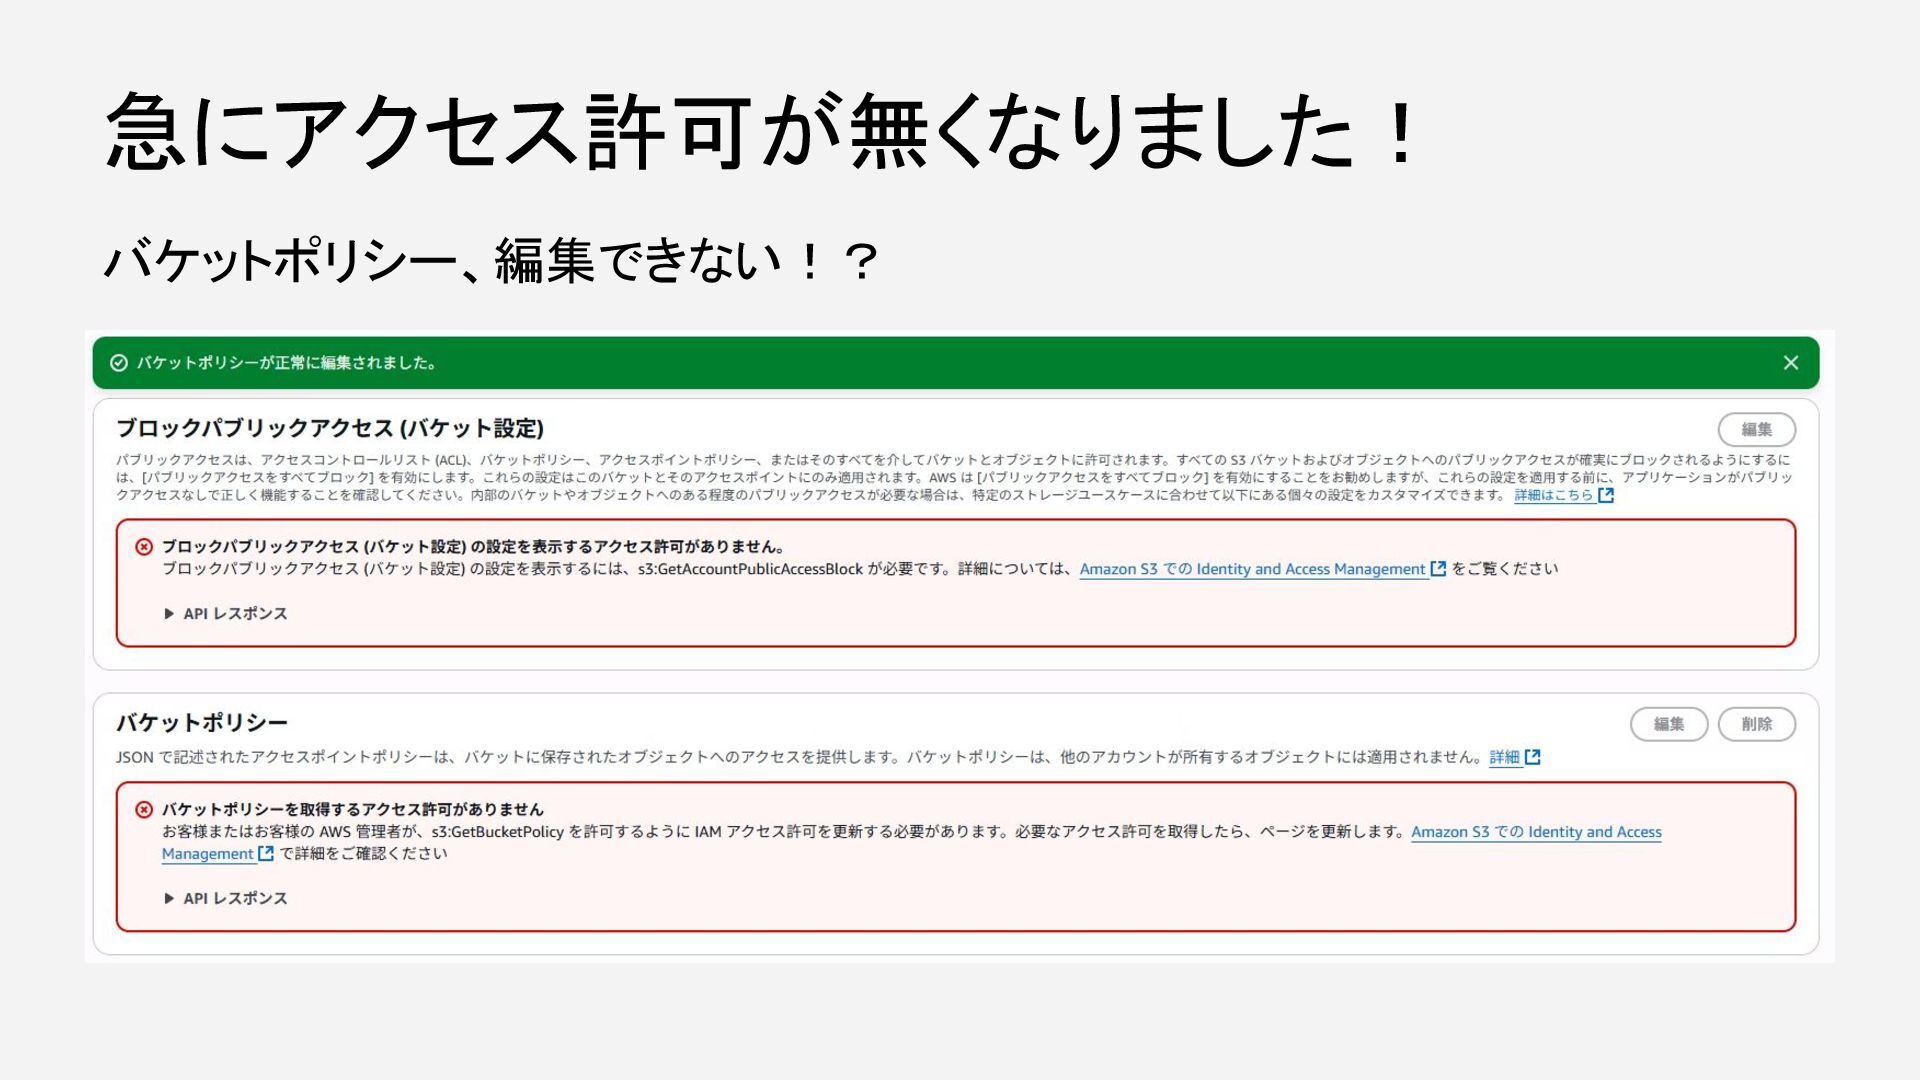
バケットポリシー、編集できない!? 急にアクセス許可が無くなりました!
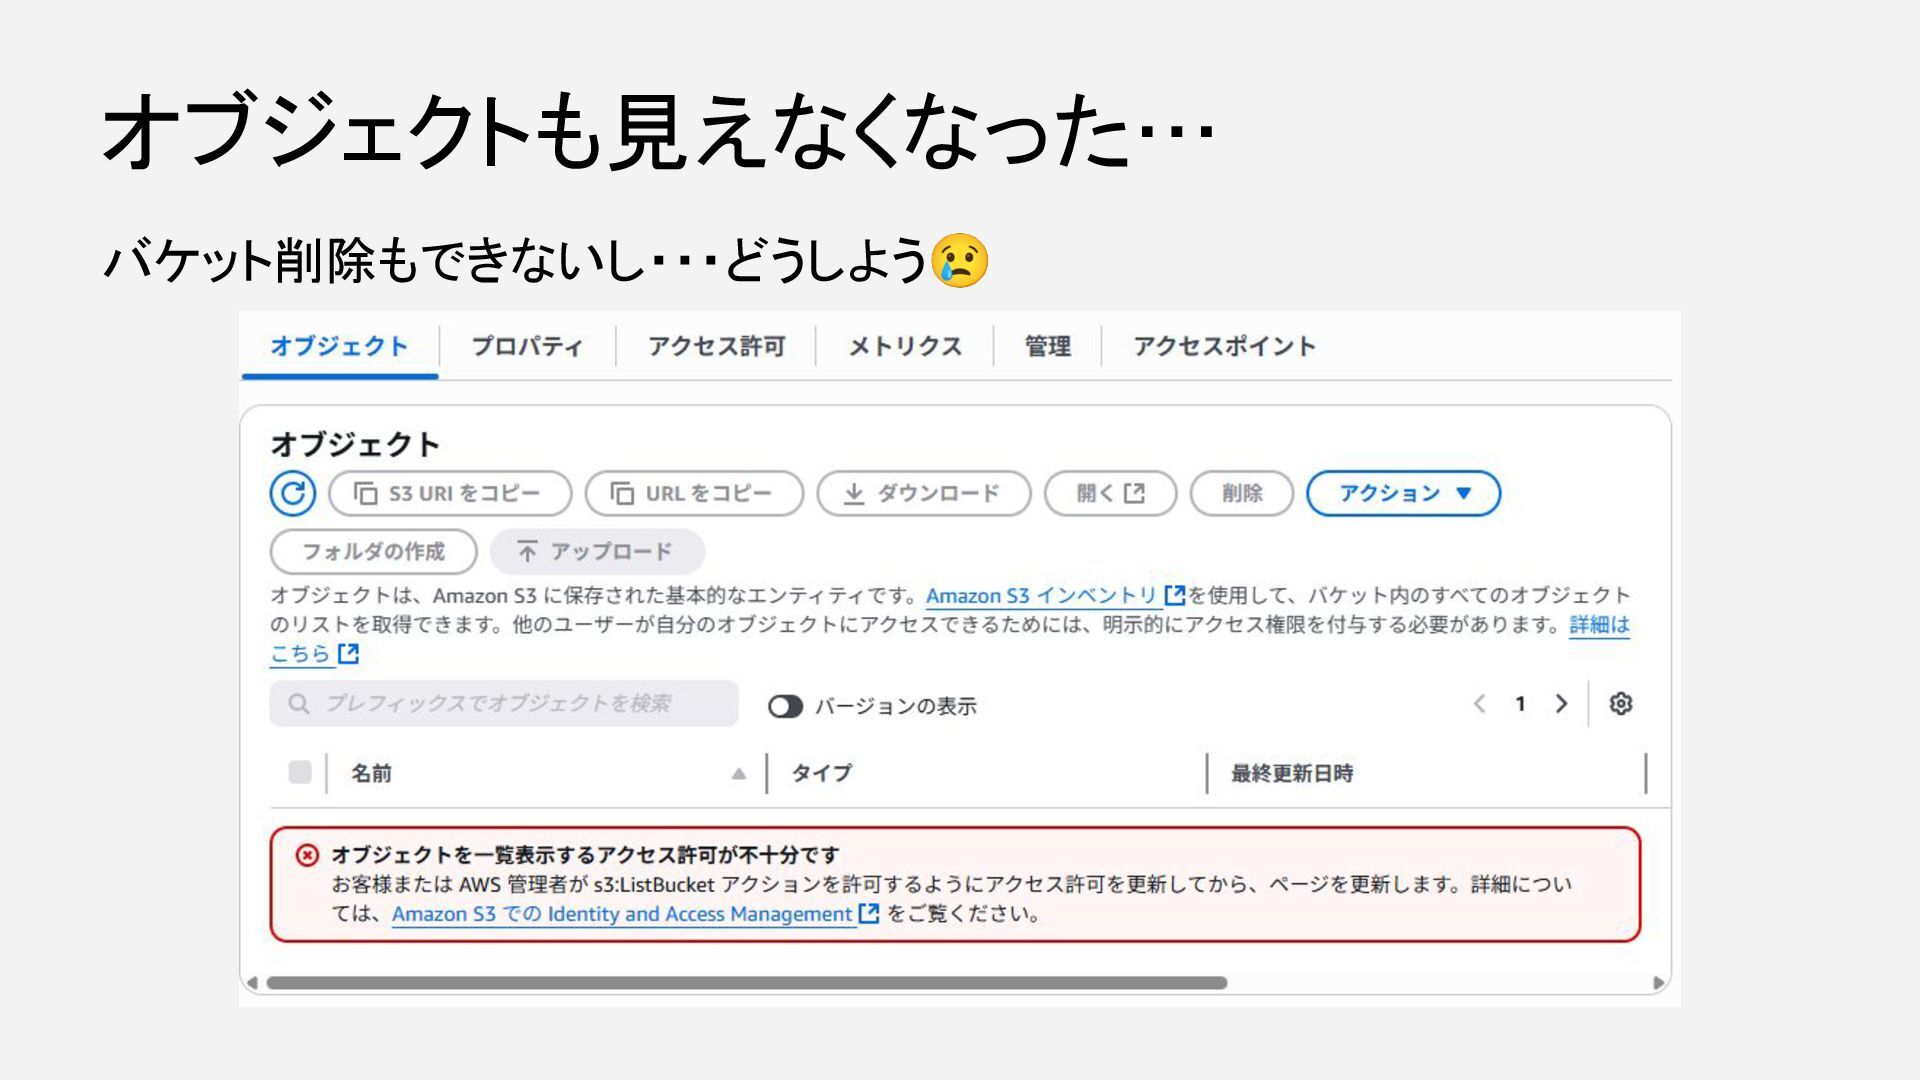
バケット削除もできないし・・・どうしよう😢 オブジェクトも見えなくなった…
消せないサービスにお金が嵩んでいく不安が頭をよぎる… 課金され続ける・・・(汗)
4.解決策
ルートユーザでログインして取り急ぎバケットポリシーを削除 したら、エラーは解消されました。 ※以下の記事を読んで安心できました。ありがとうございました! アクセス不能になったS3バケットのバケットポリシーを削除する方法 https://dev.classmethod.jp/articles/delete-access-denied-bucket-policy/ ルートユーザで何とかできた!
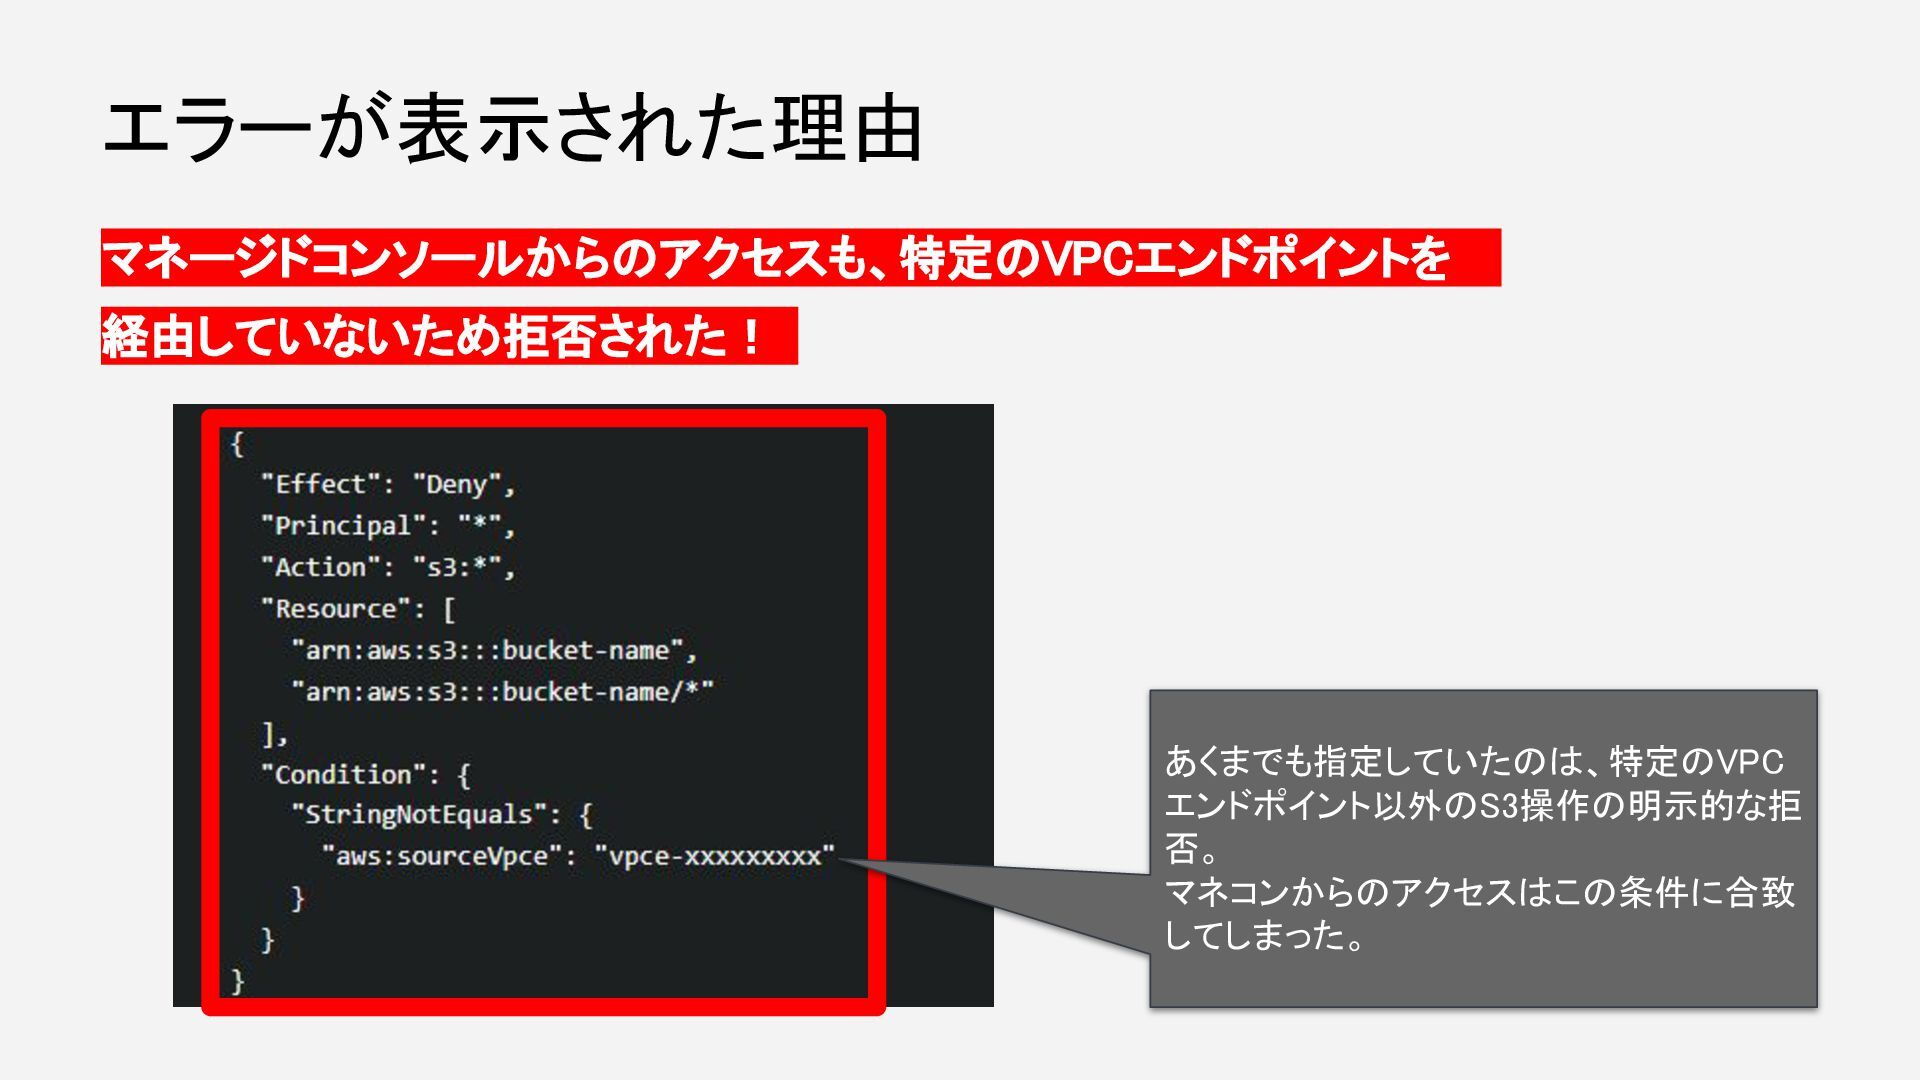
マネージドコンソールからのアクセスも、特定のVPCエンドポイントを 経由していないため拒否された! エラーが表示された理由 あくまでも指定していたのは、特定のVPC エンドポイント以外のS3操作の明示的な拒 否。 マネコンからのアクセスはこの条件に合致 してしまった。
どうしてこんなポリシーにした?
実は、適用したバケットポリシーは、Amazon Q Developerに聞いて提示され たものでした。「AWSのことを Amazon Q Developer に聞いて出てきた アウトプットだからまぁー大丈夫か」と油断してのか、内容を十分確認して いませんでした…
生成AIのアウトプットを十分確認していなかった
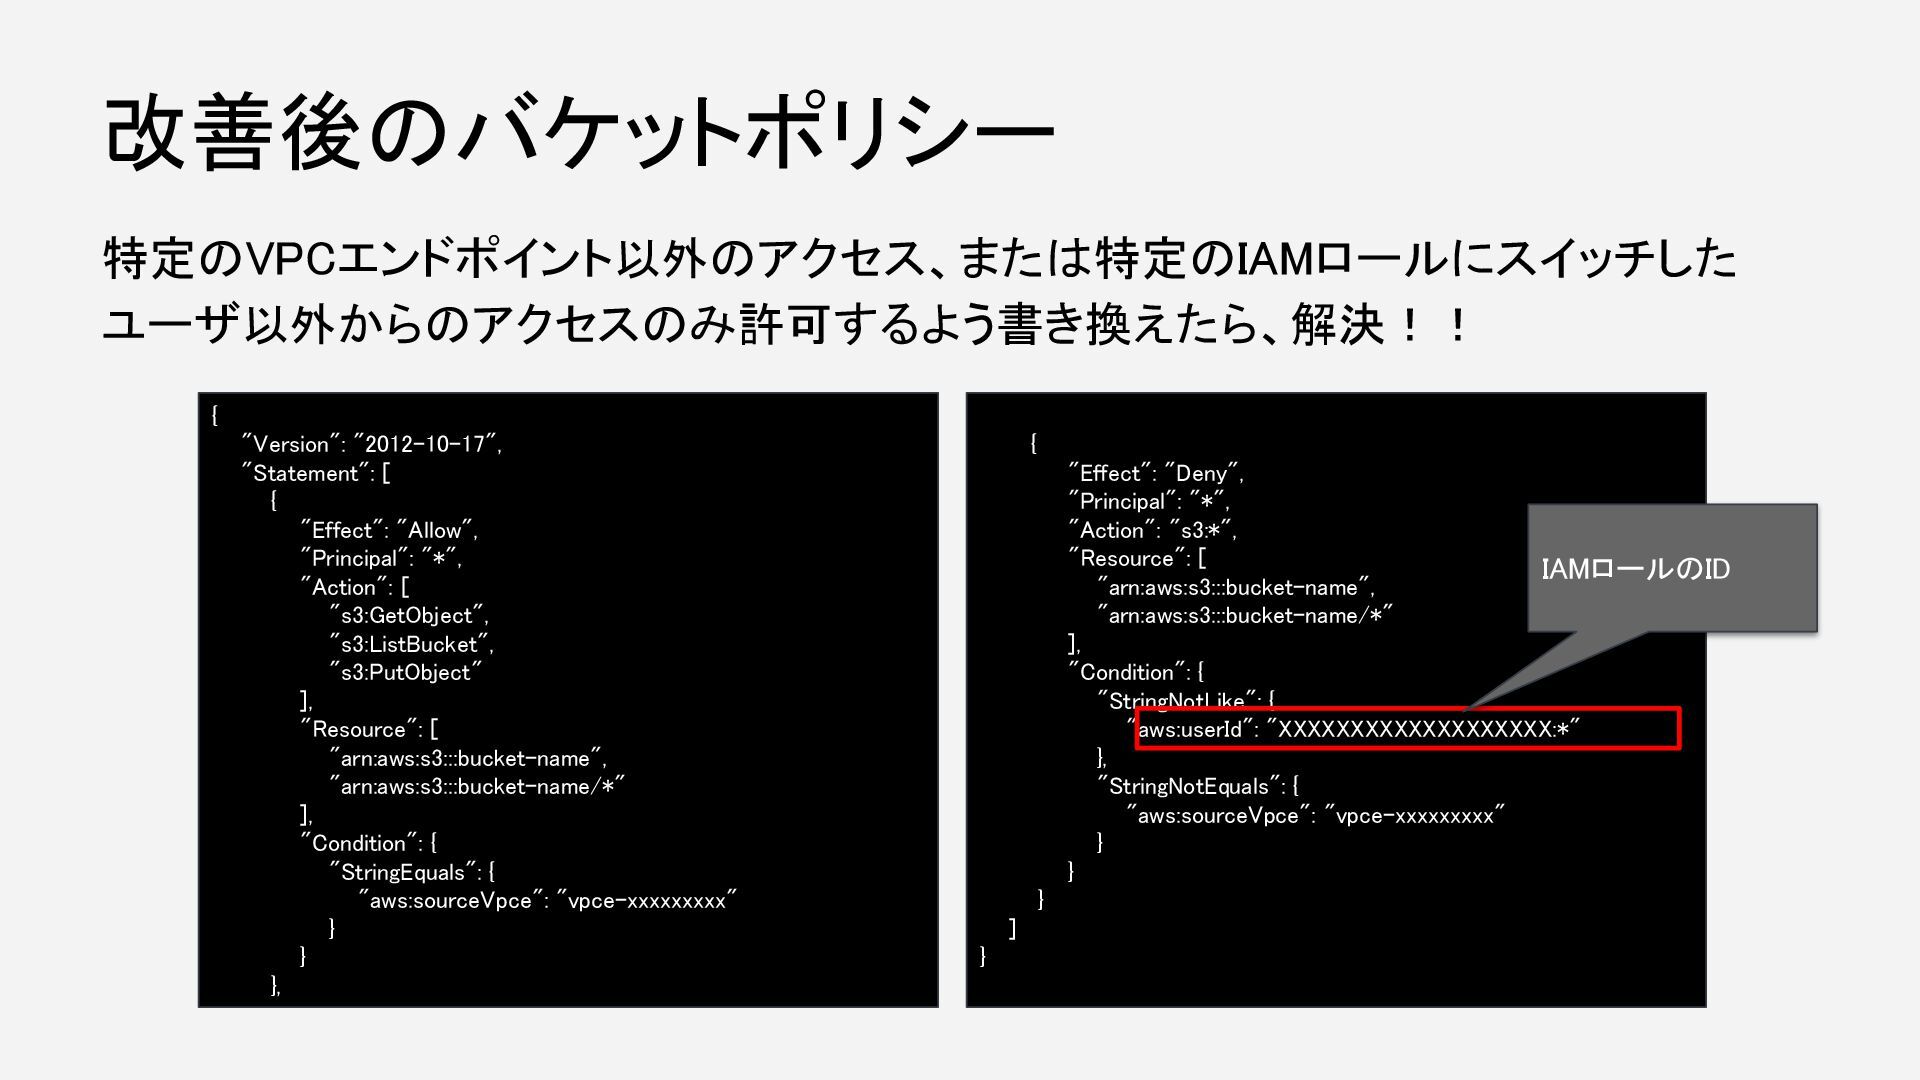
特定のVPCエンドポイント以外のアクセス、または特定のIAMロールにスイッチした ユーザ以外からのアクセスのみ許可するよう書き換えたら、解決!! { "Effect": "Deny", "Principal": "*", "Action": "s3:*",
"Resource": [ "arn:aws:s3:::bucket-name", "arn:aws:s3:::bucket-name/*" ], "Condition": { "StringNotLike": { "aws:userId": "XXXXXXXXXXXXXXXXXXX:*" }, "StringNotEquals": { "aws:sourceVpce": "vpce-xxxxxxxxx" } } } ] } 改善後のバケットポリシー IAMロールのID { "Version": "2012-10-17", "Statement": [ { "Effect": "Allow", "Principal": "*", "Action": [ "s3:GetObject", "s3:ListBucket", "s3:PutObject" ], "Resource": [ "arn:aws:s3:::bucket-name", "arn:aws:s3:::bucket-name/*" ], "Condition": { "StringEquals": { "aws:sourceVpce": "vpce-xxxxxxxxx" } } },
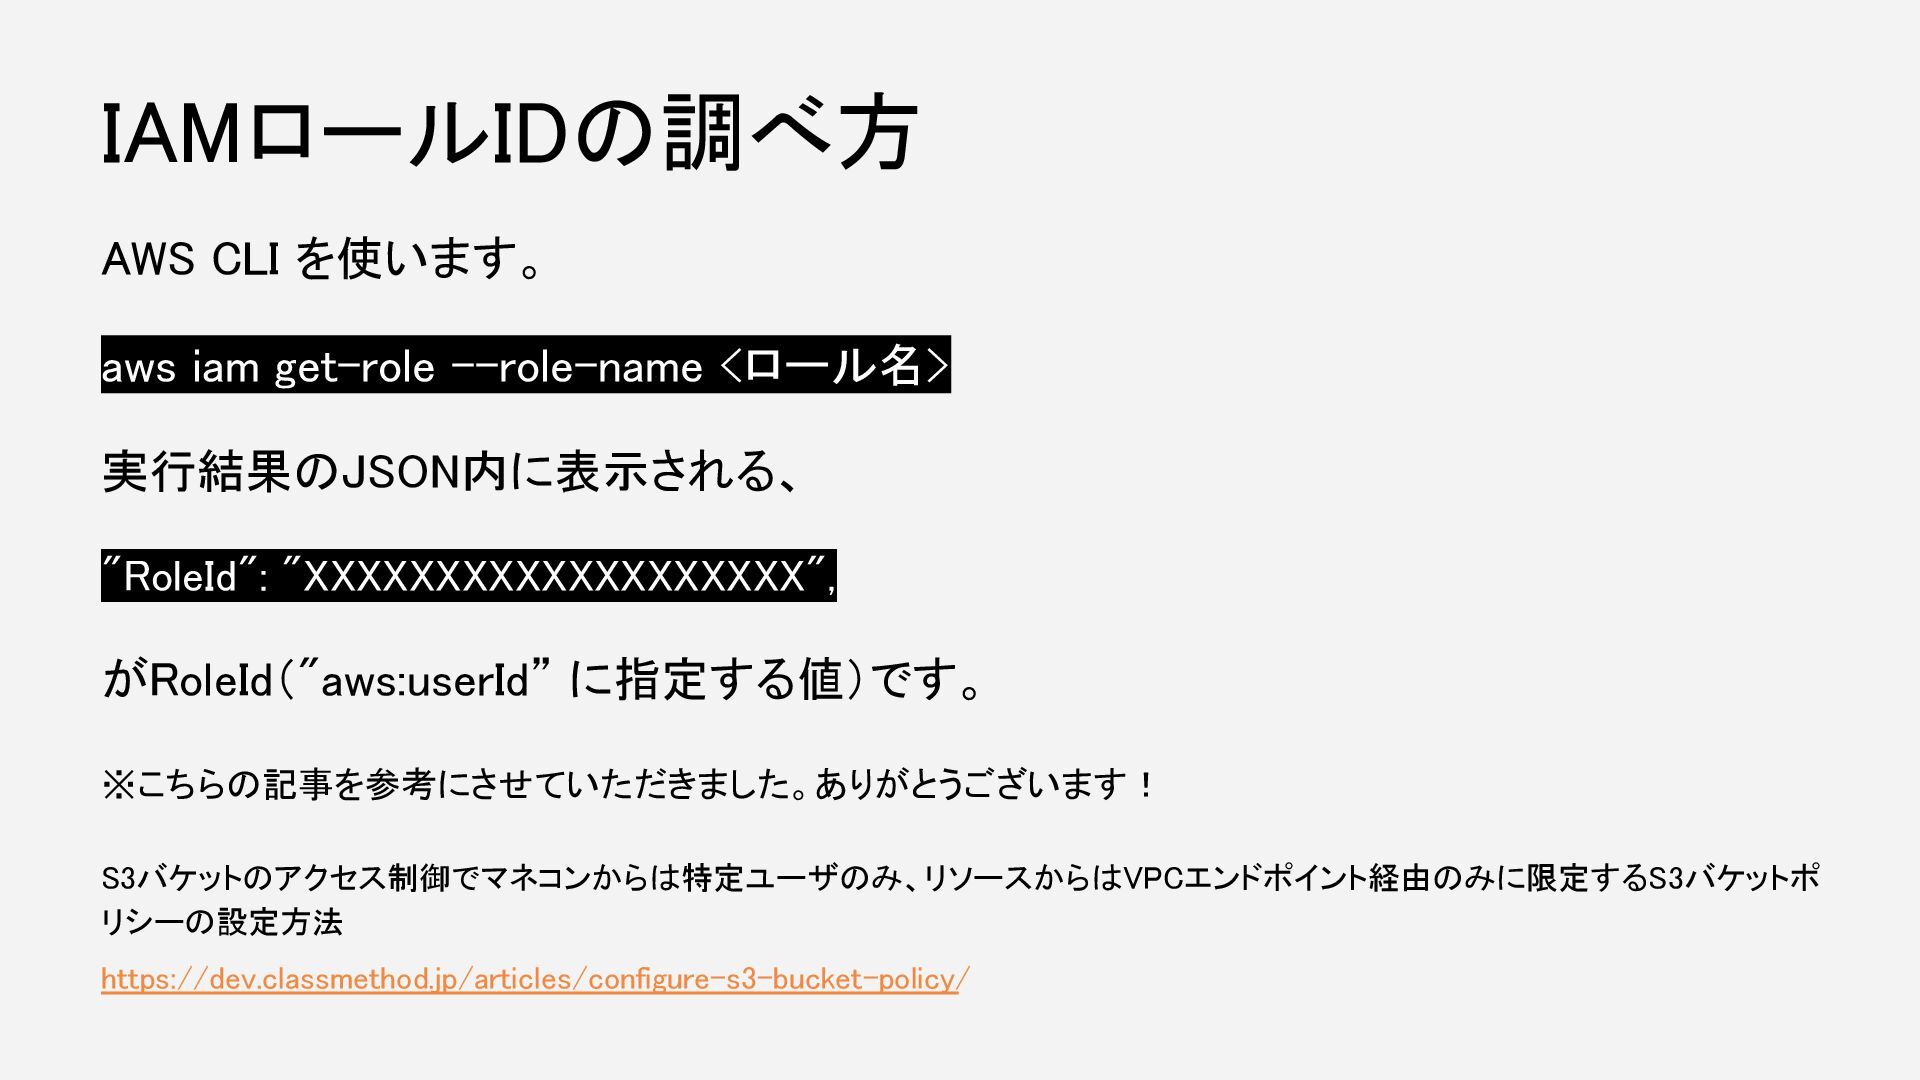
AWS CLI を使います。 aws iam get-role --role-name <ロール名>
実行結果のJSON内に表示される、 "RoleId": "XXXXXXXXXXXXXXXXXXX", がRoleId("aws:userId” に指定する値)です。 ※こちらの記事を参考にさせていただきました。ありがとうございます! S3バケットのアクセス制御でマネコンからは特定ユーザのみ、リソースからはVPCエンドポイント経由のみに限定するS3バケットポ リシーの設定方法 https://dev.classmethod.jp/articles/configure-s3-bucket-policy/ IAMロールIDの調べ方
5.まとめ
・生成AIのアウトプットを設計の参考にするのは良いけど、 十分確認しましょう! ・確認不十分な明示的な拒否を適用すると痛い目に合う。 ・バケットポリシー編集は最悪ルートユーザで何とかなるけど、 ルートユーザに頼らずポリシー設計は慎重に! ・ポリシー設計の重要さ、奥深さを再確認できて良い経験でした! まとめ
ご清聴ありがとうございました!
More Decks by amarelo_n24
See All by amarelo_n24
AWS Client VPNの設定でハマったポイントとその過程での気づき
amarelo_n24
0
100
Systems Manager AgentがインストールされたPCを紛失した時の対策を考えてみた
amarelo_n24
1
120
オンプレミス環境にCloudWatch Agentを導入するならばSystemsManager Agentも一緒に導入しよう
amarelo_n24
1
160
40代になっても悩み続ける!楽しいと思えるキャリアを目指して
amarelo_n24
0
90
AWS Security Agent といっしょに脅威モデリングをやってみよう
amarelo_n24
1
430
バケットポリシーの記述を誤りマネコンからS3バケットを操作できなくなりそうになり、ルートアクセス管理を有効にしたおひとり様Organizationsの話
amarelo_n24
0
68
AWS Certified Generative AI Developer - Professional Beta 不合格体験記
amarelo_n24
1
600
マルチパートアップロードをする時にS3はどのような挙動をしているのか?
amarelo_n24
0
120
ひとりAWS BuilderCards 会を開催した話_SecurityExpansion
amarelo_n24
1
140
Other Decks in Education
See All in Education
1014
cbtlibrary
0
250
2026年度秋学期 統計学 講義の進め方と成績評価について (2026. 9. 28)
akiraasano
PRO
0
270
[2026後期火5] 論理学(京都大学文学部 後期 第4回)「∃ の規則と存在具体性」
yatabe
0
110
[2026後期火5] 論理学(京都大学文学部 後期 第3回)「∀ の規則と固有変数条件」
yatabe
0
160
Dronegeografía innovación didáctica y fotogrametría 3D para la enseñanza de la geografía local y la ciudadaniía activa
juanmartin2026
0
60k
Session 7 - Mass Communication
adeputra13
0
500
Introduction - Lecture 1 - Human-Computer Interaction (1023841ANR)
signer
PRO
0
3.6k
LP2627
cbtlibrary
0
210
1104
cbtlibrary
0
190
JOINTS
pawan_pharm
0
150
日本における応用言語学・言語教育学 これまでとこれから
terasawat
0
200
Introduction to Primary and Secondary Metabolites their Metabolic Pathways
drpoonamkc
0
190
Featured
See All Featured
Crafting Experiences
bethany
1
440
実際に使うSQLの書き方 徹底解説 / pgcon21j-tutorial
soudai
PRO
203
77k
Ethics towards AI in product and experience design
skipperchong
2
460
GitHub's CSS Performance
jonrohan
1033
470k
First, design no harm
axbom
PRO
2
1.4k
Mind Mapping
helmedeiros
1
440
Faster Mobile Websites
deanohume
310
32k
Side Projects
sachag
456
43k
Understanding Cognitive Biases in Performance Measurement
bluesmoon
32
3.1k
[RailsConf 2023] Rails as a piece of cake
palkan
59
7.1k
GraphQLとの向き合い方2022年版
quramy
50
15k
Max Prin - Stacking Signals: How International SEO Comes Together (And Falls Apart)
techseoconnect
PRO
0
530


 amarelo_n24
 cbtlibrary
 akiraasano
 yatabe
 juanmartin2026
 adeputra13
 signer
 pawan_pharm
 terasawat
 drpoonamkc
 bethany
 soudai
 skipperchong
 jonrohan
 axbom
 helmedeiros
 deanohume
 sachag
 bluesmoon
 palkan
 quramy
 techseoconnect